平成29年度 秋期に実施されたネットワークスペシャリスト試験
午後Ⅰの全3問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。
問1 SSL-VPN の導入
SSL-VPN の導入に関する次の記述を読んで,設問1〜4に答えよ。
H 社は,顧客の業務システムの構築(以下,顧客システム構築という)を主力業務とする,中堅のシステム開発会社である。顧客システムは,様々なサーバ機器,OS,ミドルウェアなどを組み合わせて構築され,利用されるプロトコルも様々である。H 社の拠点で構築されて,最終的に顧客の拠点に納入されたシステムは,顧客社内の PC などから利用される。
〔H 社の現行ネットワーク〕
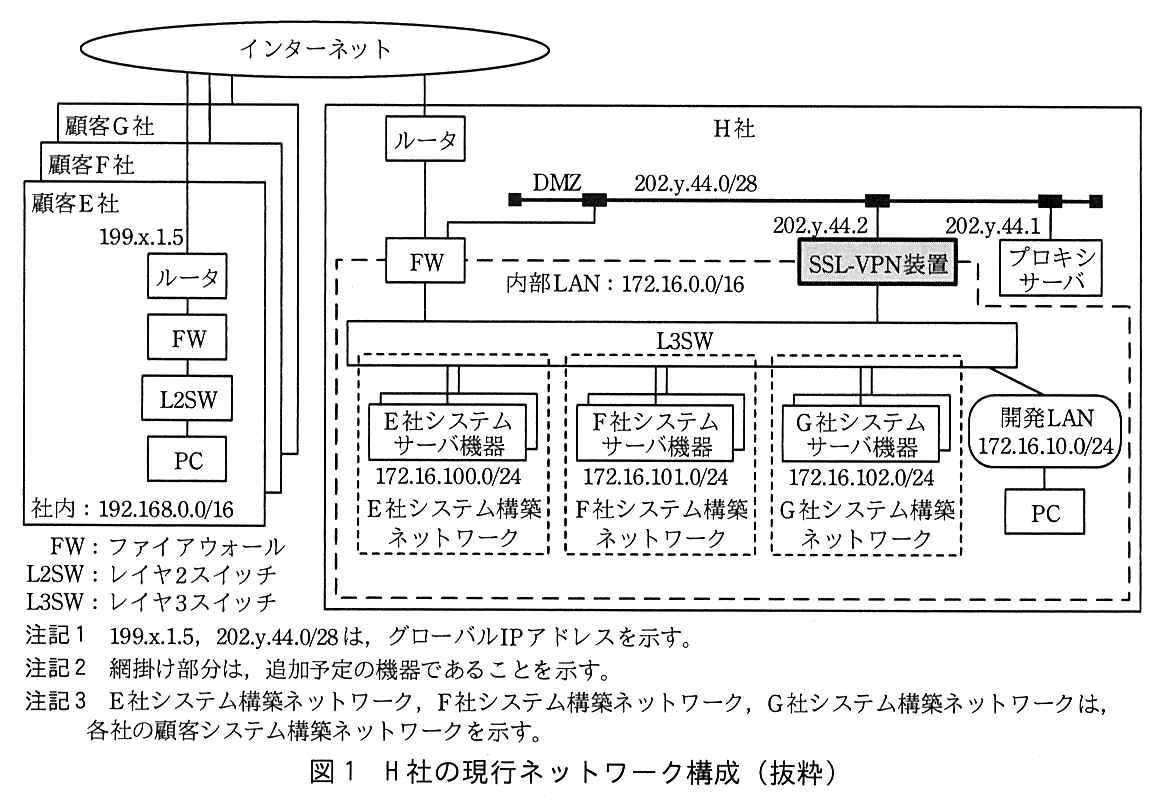
H 社では,受注した顧客システム構築専用のネットワーク(以下,顧客システム構築ネットワークという)をそれぞれ設け,一つの顧客システム構築ネットワークに,H 社の内部 LAN のサブネットを一つ割り当てている。顧客システム構築は,開発 LAN に接続された PC から顧客システム構築ネットワークにアクセスして行っている。現在,E 社,F 社,G 社の 3 社から受注した顧客システムを構築中である。H 社は,内部 LAN からインターネットへの Web アクセスを,DMZ のプロキシサーバを経由して行っている。H 社の現行ネットワーク構成を,図1に示す。
図1 H 社の現行ネットワーク構成(抜粋)
〔顧客システム構築業務の問題とその解決策〕
H 社では,顧客システム構築業務において次に示す問題を抱えている。
(問題 1)顧客システム構築ネットワークに対して,当該構築業務とは関係がない PC から不正なアクセスを受ける可能性がある。 (問題 2)顧客システム構築を H 社の拠点で行っているので,顧客はシステムが納入されるまで動作確認ができない。 これらの問題に対処するために,解決策の検討を任された H 社情報システム部の S さんは,SSL-VPN を利用すれば解決できると考えた。S さんの検討結果を次に示す。
SSL-VPN は,SSL/TLS プロトコルを利用した VPN 技術である。その利用には,SSL/TLS のプロトコルのバージョン,及びプロトコルに含まれるアルゴリズムについて,次に示す点を考慮する必要がある。
十分な安全性を確保できないとされるハッシュアルゴリズムである MD5 又は [ ア ] を使用しないで済むように,TLS プロトコルのバージョン [ イ ] 以上を利用する。 SSL/TLS のコネクション開設時に,クライアント側から送られる [ ウ ] メッセージと,サーバ側から返される [ エ ] メッセージの交換が行われる。このとき,それ以降で用いられる暗号スイート(アルゴリズムの組合せを示した情報)が決定される。その情報には,アプリケーション層の暗号化に使われる暗号アルゴリズム以外に,(Ⅰ)2 種類の暗号アルゴリズムと 1 種類のハッシュアルゴリズム が含まれる。 SSL-VPN の基本的な動作には,[ オ ],ポートフォワーディング,L2 フォワーディングの 3 方式がある。(Ⅱ)H 社の場合は L2 フォワーディング方式が望ましいと,S さんは判断した 。S さんがベンダに確認した L2 フォワーディング方式の動作概要を次に示す。
PC にインストールするクライアントモジュールから SSL/TLS 接続を行う。 (Ⅲ)接続時の認証に応じて,PC に適切な IP アドレスを割り当てる 。PC と SSL-VPN 装置間の SSL/TLS 接続トンネル上で,レイヤ 2 の中継を行う。 S さんは,これらの検討結果から,開発 LAN 及び顧客各社の PC から顧客システム構築ネットワークに対する必要なアクセスを全て SSL-VPN 経由で行うようにすることで,問題 1 と問題 2 に対応できると考え,SSL-VPN 装置を新たに導入することにした。また,その問題の対応には,FW,L3SW などの設定変更も必要になると考えた。
〔SSL-VPN 装置の導入のための検討〕
S さんは,SSL-VPN 装置導入のための具体的な項目の検討を行った。検討結果は,次のとおりである。
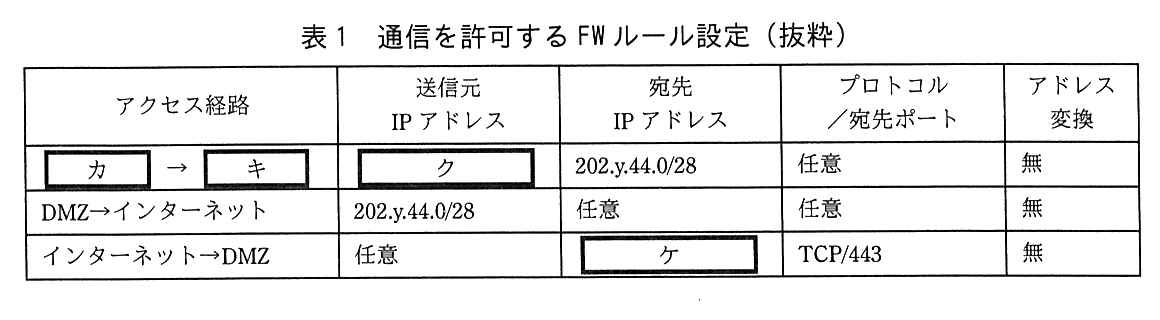
顧客からインターネット経由で VPN 接続することと,開発 LAN から VPN 接続することを考慮して,SSL-VPN 装置の設置位置は DMZ と L3SW の間とする。 SSL-VPN 装置から内部 LAN への通信用に,L3SW に新たな VLAN(VLAN201)を設け,SSL-VPN 装置の内側のインタフェースを L3SW に接続する。PC から顧客システム構築ネットワークへのアクセス経路が[PC→SSL-VPN 装置→VLAN201→顧客システム構築ネットワーク]となるように経路を設定する。 (2) SSL-VPN 装置へのユーザに関する情報登録 SSL-VPN 装置に,VPN を利用するユーザに関する情報(以下,ユーザ情報という)を登録する。ユーザ情報には,VPN 接続時のユーザ認証のための情報も含まれる。 ユーザ情報中の設定項目であるグループ番号には,そのユーザに対応する顧客番号を設定する。顧客番号は,顧客ごとに割り当てられている 1 以上 100 以下の整数である。以下,この整数を k で表す。 顧客番号 k の顧客(以下,顧客 k という)に対応する顧客システム構築ネットワーク:172.16.z.0/24(ここで,z は 99+k とする) 顧客 k に対応する VPN 接続 PC 用 IP アドレスプール:10.100.k.1〜10.100.k.200 VPN 接続時には,認証されたユーザに対応する顧客番号を用いて,IP アドレスプールを選択する。 SSL-VPN 導入後の FW のルールは,表1のとおり設定する。
表1 通信を許可する FW ルール設定(抜粋)
〔検討後のネットワーク構成〕
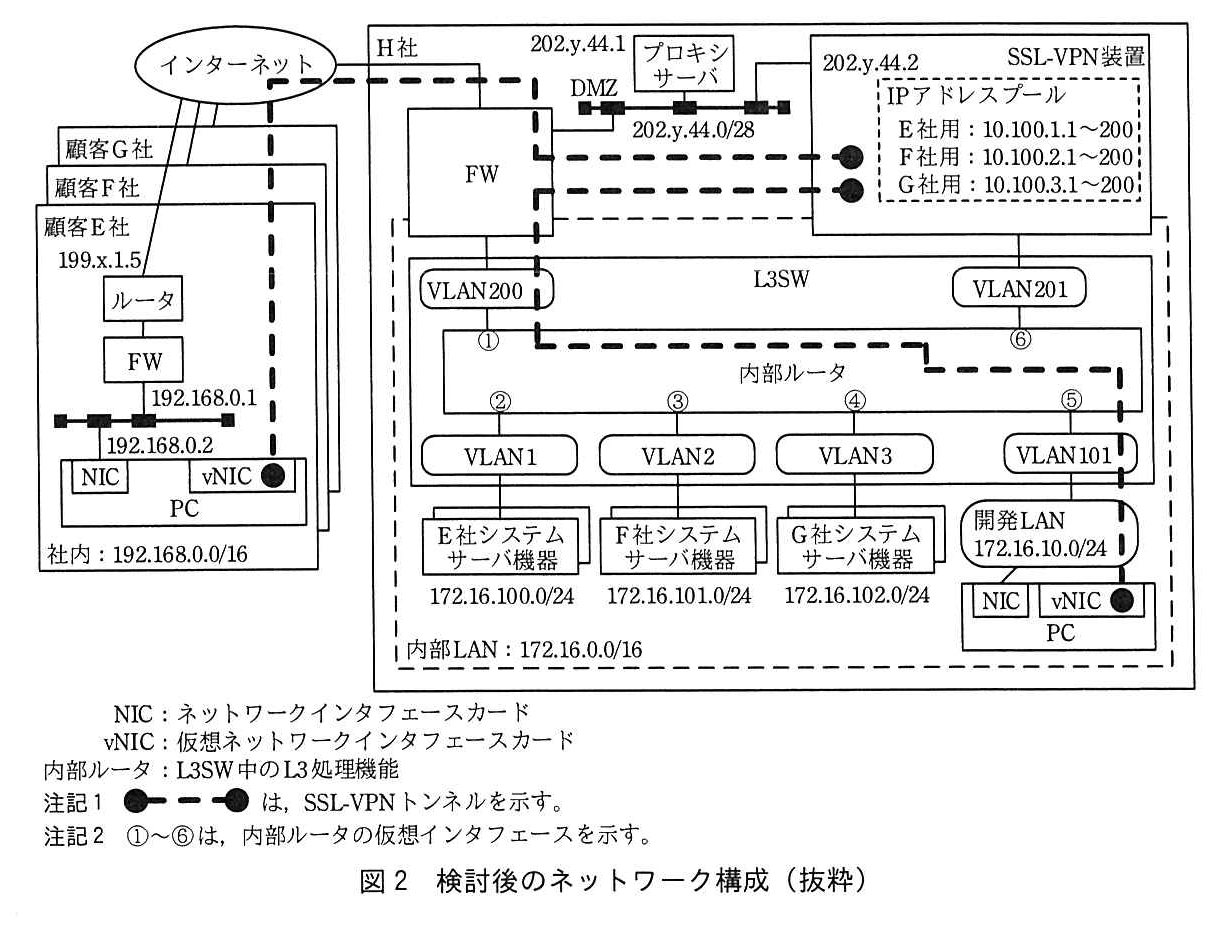
S さんは,更に検討を進め,図2に示すネットワーク構成を作成した。
図2 検討後のネットワーク構成(抜粋)
〔問題 1 の解決策〕
S さんは,問題 1 の解決策として,次の二つの通信制限をすることにした。
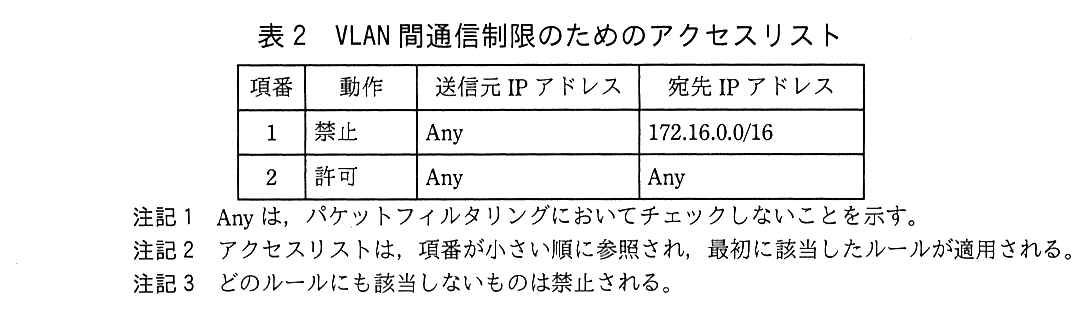
(Ⅳ)表2に示すアクセスリストを L3SW に設定 して通信制限する。
表2 VLAN 間通信制限のためのアクセスリスト
表2のアクセスリストは,H 社内の VLAN 間通信のうちで不正なものを禁止する。具体的には,開発 LAN から顧客システム構築ネットワークへの直接アクセス(SSL-VPN を経由しないアクセス)と,(Ⅴ)それ以外の不正な通信を禁止する 。
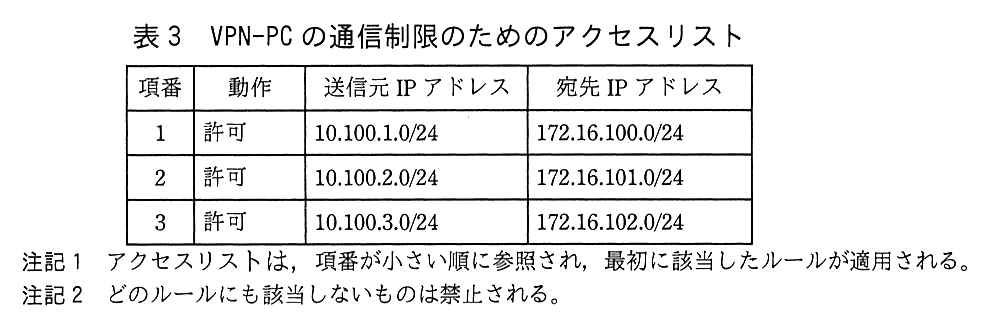
(2) SSL-VPN 接続する PC(以下,VPN-PC という)の通信制限 (Ⅵ)表3に示すアクセスリストを L3SW に設定 して通信制限する。
表3 VPN-PC の通信制限のためのアクセスリスト
表3のアクセスリストは,VPN-PC からの不正な通信を禁止する。その通信は,VPN-PC から,その VPN-PC と関係がない顧客システム構築ネットワークへのアクセスである。
H 社では,S さんの検討結果を踏まえて SSL-VPN の導入を行った。その結果,社内 PC からも顧客 PC からも安全にアクセスできる,利便性が高い顧客システム構築ネットワークが実現した。
出題趣旨(IPA)
VPN技術はリモートアクセスのための技術として様々な場面で活用されている。また,幾つかのVPN技術の中でもSSL-VPNは,その使いやすさから多くの場面で利用されている。SSL-VPNは,リモートアクセス技術として,組織外部ネットワークから内部ネットワークへのリモートアクセスに用いられることが多いが,VPNアクセス時の認証や通信の暗号化といったSSL-VPNに備わる機能は,組織内部ネットワークにおいてもセキュリティへの対応用途に利用可能である。本問では,企業の内部と複数企業の間の両方の場合におけるSSL-VPNの活用を通じて,SSL-VPNに備わる認証や暗号化といった基本的な機能とネットワーク機器の機能とを組み合わせた,セキュアなネットワークの構築を行う能力を問う。
設問と解答例
設問1
解答欄5つ
本文中の [ ア ] 〜 [ オ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔顧客システム構築業務の問題とその解決策〕(1)
十分な安全性を確保できないとされるハッシュアルゴリズムである MD5 又は [ ア ] を使用しないで済むように,TLS プロトコルのバージョン [ イ ] 以上を利用する。
〔顧客システム構築業務の問題とその解決策〕(1)
SSL/TLS のコネクション開設時に,クライアント側から送られる [ ウ ] メッセージと,サーバ側から返される [ エ ] メッセージの交換が行われる。このとき,それ以降で用いられる暗号スイート(アルゴリズムの組合せを示した情報)が決定される。
〔顧客システム構築業務の問題とその解決策〕(2)
SSL-VPN の基本的な動作には,[ オ ],ポートフォワーディング,L2 フォワーディングの 3 方式がある。
ア・イ:MD5 と並んで安全性が不十分とされるハッシュアルゴリズムは SHA-1 である。TLS 1.0・1.1 は,鍵を導出する擬似乱数関数(PRF)やハンドシェークの署名に MD5 と SHA-1 の組合せを固定で使う。TLS 1.2(RFC 5246)で PRF が SHA-256 を基にするものに変わり,SHA-256 を使う暗号スイートも定義された。そのため MD5・SHA-1 に頼らずに済むのはバージョン 1.2 以上である。
ウ・エ:TLS のハンドシェークは,クライアントが対応できる暗号スイートの一覧を載せた ClientHello を送り,サーバがその中から一つを選んで ServerHello で返すところから始まる(RFC 5246)。本文の「それ以降で用いられる暗号スイート…が決定される」は,この ServerHello での選択を指している。
オ:SSL-VPN の3方式のうち,残りの一つはリバースプロキシ方式である。SSL-VPN 装置が Web サーバの代理として HTTPS を受け,内部の Web サーバへ中継する方式で,ブラウザだけで使えるが Web アプリケーションしか通せない。間違えやすい点として,アの“SHA-2”や“SHA-256”は現在も推奨されている方式なので当てはまらない。採点講評でも設問1の正答率は低かったとされている。
採点講評(IPA)
設問1は,SSL-VPNの動作とプロトコルの基本について出題したが,正答率は低かった。特に,TLSの安全性を考慮したプロトコル選定やバージョン選定については,ネットワーク技術者として必須の項目なので,是非知っておいてほしい。
設問2(1)
解答欄3つ
本文中の下線(Ⅰ)について,2 種類の暗号アルゴリズムと 1 種類のハッシュアルゴリズムのそれぞれの用途を答えよ。
〔備考〕暗号アルゴリズムの①と②は順不同
解説
本文の根拠
〔顧客システム構築業務の問題とその解決策〕(1)
その情報には,アプリケーション層の暗号化に使われる暗号アルゴリズム以外に,(Ⅰ)2 種類の暗号アルゴリズムと 1 種類のハッシュアルゴリズムが含まれる。
TLS の暗号スイートは,例えば TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 や TLS_RSA_WITH_AES_128_CBC_SHA256 のような名前で,鍵交換(ECDHE,RSA),サーバの認証(RSA,ECDSA),データの暗号化(AES など),メッセージ認証(HMAC に使うハッシュ,SHA256 など)の組合せを表す(RFC 5246 の付録に一覧がある)。本文はデータの暗号化に使う暗号アルゴリズムを除いているので,残る2種類の暗号アルゴリズムは鍵交換用と認証用,ハッシュアルゴリズムはメッセージ認証用である。
下線(Ⅰ)の直前に「アプリケーション層の暗号化に使われる暗号アルゴリズム以外に」とある。暗号スイートの名前のどの部分がどの役割かを思い浮かべれば,答えの三つが出る。
間違えやすい点。ハッシュアルゴリズムの用途を“改ざん検知”や“完全性の確認”と書いても意味は近いが,解答例の用語は“メッセージ認証”(MAC)である。鍵交換と認証は順不同でよい。採点講評は,これは SSL/TLS の基本事項であり,正答率は低かったとしている。
採点講評(IPA)
設問2 (1)は,暗号スイート中のアルゴリズム項目の用途を出題したが,正答率は低かった。これはSSL/TLSに関する基本事項なので,正しく把握してほしい。
設問2(2)
30字以内
本文中の下線(Ⅱ)について,判断の根拠となった,H 社が構築する顧客システムの特徴を,30 字以内で述べよ。
解答例
解説
本文の根拠
問1 冒頭
顧客システムは,様々なサーバ機器,OS,ミドルウェアなどを組み合わせて構築され,利用されるプロトコルも様々である。
〔顧客システム構築業務の問題とその解決策〕(2)
PC と SSL-VPN 装置間の SSL/TLS 接続トンネル上で,レイヤ 2 の中継を行う。
リバースプロキシ方式は Web(HTTP/HTTPS)のアクセスしか中継できない。ポートフォワーディング方式は,あらかじめ決めた TCP のポートの通信を中継するもので,使うポートが変わるアプリケーションや UDP には向かない。L2 フォワーディング方式はレイヤ 2 のフレームをそのまま運ぶので,上位のプロトコルを問わない。顧客システムは様々なプロトコルを使うので,L2 フォワーディング方式が望ましいと判断した。
根拠は問題文の冒頭の「利用されるプロトコルも様々である」の一文である。動作概要の「レイヤ 2 の中継を行う」とも対応している。
30字に収める。解答例は「顧客システムは,様々なプロトコルを利用している。」で24字。要素は“顧客システム”と“様々なプロトコルを利用する”の二つで,設問が求める「顧客システムの特徴」の形で書く。L2 フォワーディングの利点(どのプロトコルでも通せる)を書くと,問われている特徴の答えにならない。採点講評によると正答率は低かった。
採点講評(IPA)
設問2 (2)は,SSL-VPNの動作方式選定についてその選定根拠を求めたが,正答率は低かった。SSL-VPNの動作方式について理解した上で問題文全体を読み取り,正答を導き出してほしい。
設問2(3)
本文中の下線(Ⅲ)について,割り当てられた IP アドレスは,PC のどのネットワークインタフェースに設定されるか。図2中の字句を用いて答えよ。
解答例
解説
本文の根拠
〔顧客システム構築業務の問題とその解決策〕(2)
(Ⅲ)接続時の認証に応じて,PC に適切な IP アドレスを割り当てる。
図2
PC には NIC と vNIC があり,社内は 192.168.0.0/16。
図2
1本は,顧客 E 社の PC の vNIC から,インターネット,FW を通って SSL-VPN 装置に至る。
L2 フォワーディング方式では,PC のクライアントモジュールが仮想の NIC を作り,そこから出るフレームを SSL/TLS のトンネルで SSL-VPN 装置へ運ぶ。SSL-VPN 装置が割り当てる IP アドレス(10.100.k.1〜200)は,この仮想の NIC に設定され,PC は顧客システム構築ネットワークと同じ L3 のネットワークにいるように通信できる。
図2で SSL-VPN トンネルの端(黒丸)は PC の vNIC に付いている。物理の NIC には,E 社の社内のアドレス(192.168.0.0/16)や開発 LAN のアドレスがそのまま付いていて,トンネル自体はその NIC から出ていく。
間違えやすい点。“NIC”と答えると,社内 LAN 用のアドレスと入れ替わってしまい,トンネルを張る通信ができなくなる。図2中の字句で答えるので“vNIC”と書く。
設問3
解答欄4つ
表1中の [ カ ] 〜 [ ケ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔H 社の現行ネットワーク〕
H 社は,内部 LAN からインターネットへの Web アクセスを,DMZ のプロキシサーバを経由して行っている。
表1
1行目:アクセス経路 [ カ ]→[ キ ],送信元 IP アドレス [ ク ],宛先 IP アドレス 202.y.44.0/28,プロトコル/宛先ポート 任意,アドレス変換 無。
表1
3行目:アクセス経路 インターネット→DMZ,送信元 任意,宛先 [ ケ ],プロトコル/宛先ポート TCP/443,アドレス変換 無。
図2
もう1本は,開発 LAN の PC の vNIC から,開発 LAN,VLAN101,内部ルータの⑤,内部ルータの中,①,VLAN200,FW を通って SSL-VPN 装置に至る。
カ〜ク:宛先が DMZ 全体(202.y.44.0/28)の行で,残っている経路は内部 LAN から DMZ である。内部 LAN の PC はプロキシサーバ(202.y.44.1)へ Web アクセスし,開発 LAN の PC は FW を通って SSL-VPN 装置(202.y.44.2)へ VPN 接続する(図2)。送信元は内部 LAN 全体の 172.16.0.0/16 である。
ケ:インターネットからは,顧客各社の PC が SSL-VPN 装置へ SSL/TLS(TCP/443)で接続する。DMZ の中で外から受け付けるのは SSL-VPN 装置だけなので,宛先は 202.y.44.2 の1台を表す /32 にする。プロキシサーバはインターネットから接続を受けないので,DMZ 全体(/28)にすると許可が広すぎる。
間違えやすい点。クを開発 LAN の 172.16.10.0/24 に絞ると,プロキシ経由の Web アクセスが開発 LAN 以外からできなくなる。現行どおり内部 LAN からプロキシサーバへの通信を残す必要がある。採点講評では設問3の正答率は高かった。
採点講評(IPA)
設問3は,社内ネットワークにSSL-VPNを導入しようとする場合のFWルール設定について出題したが,正答率は高かった。
設問4(1)
本文中の下線(Ⅳ)について,表2のアクセスリストを設定すべきインタフェースを,図2中の①〜⑥の記号で全て答えよ。ここで,アクセスリストはインタフェースの入力方向に設定するものとする。
解答例
解説
本文の根拠
表2
項番1:禁止,送信元 Any,宛先 172.16.0.0/16。項番2:許可,送信元 Any,宛先 Any。
図2
L3SW の中の内部ルータには仮想インタフェース①〜⑥があり,①は VLAN200,②は VLAN1,③は VLAN2,④は VLAN3,⑤は VLAN101,⑥は VLAN201 につながる。
〔問題 1 の解決策〕(1)
具体的には,開発 LAN から顧客システム構築ネットワークへの直接アクセス(SSL-VPN を経由しないアクセス)と,(Ⅴ)それ以外の不正な通信を禁止する。
表2は,内部 LAN(172.16.0.0/16)宛ての通信を禁止し,それ以外(DMZ やインターネット宛て)を許可する。入力方向に設定するので,送信元の VLAN がつながるインタフェースを選ぶ。開発 LAN(⑤)と3つの顧客システム構築ネットワーク(②③④)から入る通信は,内部 LAN 宛てなら止め,FW 宛て(プロキシサーバや SSL-VPN 装置へ)は通す。
①と⑥には設定しない。①には FW から戻ってくる通信(プロキシサーバの応答や,開発 LAN の PC 宛ての SSL-VPN トンネルのパケット)が入り,宛先は内部 LAN なので止めてはいけない。⑥には SSL-VPN 装置から顧客システム構築ネットワークへの正規のアクセスが入る。こちらは表3で制限する。
間違えやすい点。採点講評は「L3SW に隣接する FW 設定内容の考慮に欠けると思われる誤った解答も散見された」としている。①を含めると,FW を通って戻る通信まで止めてしまう。
採点講評(IPA)
設問4は,特定のセキュリティ要件実現のためにL3SWに設定すべきアクセスリストについて出題したが,正答率は高かった。ただし,L3SWに隣接するFW設定内容の考慮に欠けると思われる誤った解答も散見された。
設問4(2)
45字以内
本文中の下線(Ⅴ)について,禁止される通信は何か。本文中の字句を用いて,45 字以内で答えよ。
解答例
顧客システム構築ネットワークから他社の顧客システム構築ネットワークへの通信
解説
本文の根拠
〔H 社の現行ネットワーク〕
H 社では,受注した顧客システム構築専用のネットワーク(以下,顧客システム構築ネットワークという)をそれぞれ設け,一つの顧客システム構築ネットワークに,H 社の内部 LAN のサブネットを一つ割り当てている。
〔顧客システム構築業務の問題とその解決策〕
(問題 1)顧客システム構築ネットワークに対して,当該構築業務とは関係がない PC から不正なアクセスを受ける可能性がある。
〔問題 1 の解決策〕(1)
表2のアクセスリストは,H 社内の VLAN 間通信のうちで不正なものを禁止する。
表2を②③④にも設定すると,顧客システム構築ネットワーク(172.16.100.0/24 など)から内部 LAN 宛ての通信が止まる。本文で挙げている開発 LAN からの直接アクセス(⑤で止める)以外に止まるのは,ある顧客システム構築ネットワークから,他社の顧客システム構築ネットワークへの通信である。E 社のサーバ機器から F 社のサーバ機器へ届くと,顧客の間で情報が漏れたり,構築中のシステムに影響が出たりする。
問題1は「当該構築業務とは関係がない」アクセスを防ぐことで,顧客システム構築ネットワークは顧客ごとに内部 LAN のサブネットを一つずつ割り当てている。VLAN 間通信のうち残る不正なものは,顧客システム構築ネットワークどうしの通信になる。
45字に収める。解答例は「顧客システム構築ネットワークから他社の顧客システム構築ネットワークへの通信」で37字。設問は「本文中の字句を用いて」とするので,“顧客システム構築ネットワーク”の語をそのまま使い,“他社の”で行き先を区別する。
採点講評(IPA)
設問4は,特定のセキュリティ要件実現のためにL3SWに設定すべきアクセスリストについて出題したが,正答率は高かった。ただし,L3SWに隣接するFW設定内容の考慮に欠けると思われる誤った解答も散見された。
設問4(3)
本文中の下線(Ⅵ)について,表3のアクセスリストを設定すべきインタフェースを,図2中の①〜⑥の記号で答えよ。ここで,アクセスリストはインタフェースの入力方向に設定するものとする。
解答例
解説
本文の根拠
〔SSL-VPN 装置の導入のための検討〕(1)
PC から顧客システム構築ネットワークへのアクセス経路が[PC→SSL-VPN 装置→VLAN201→顧客システム構築ネットワーク]となるように経路を設定する。
表3
項番1:許可,送信元 10.100.1.0/24,宛先 172.16.100.0/24。
〔SSL-VPN 装置の導入のための検討〕(3)
顧客 k に対応する VPN 接続 PC 用 IP アドレスプール:10.100.k.1〜10.100.k.200
VPN-PC の通信は SSL-VPN 装置でトンネルから取り出され,VLAN201 を通って内部ルータの⑥に入る。表3は送信元が VPN-PC 用アドレスプール(10.100.k.0/24),宛先が顧客 k の顧客システム構築ネットワーク(172.16.(99+k).0/24)の組合せだけを許可するので,⑥の入力方向に設定すれば,VPN-PC は自分の顧客のネットワークにしか届かない。
アドレスプールは認証されたユーザの顧客番号で選ばれるので,送信元アドレスが顧客を表す。顧客 E 社(k=1)の VPN-PC は 10.100.1.x から 172.16.100.0/24 へだけ通信できる。
間違えやすい点。②③④の入力方向は,サーバ機器から VPN-PC へ返る向きなので,ここに表3を置くと送信元と宛先の向きが合わない。表3には注記2の暗黙の禁止があるので,VPN-PC 以外の通信が通らないインタフェースに置く必要もある。
採点講評(IPA)
設問4は,特定のセキュリティ要件実現のためにL3SWに設定すべきアクセスリストについて出題したが,正答率は高かった。ただし,L3SWに隣接するFW設定内容の考慮に欠けると思われる誤った解答も散見された。
出典:平成29年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問1(表記を一部改変)
問2 仮想デスクトップ基盤の導入
仮想デスクトップ基盤の導入に関する次の記述を読んで,設問1〜4に答えよ。
T 社は,従業員数 500 人の建設会社で,全国 10 か所に支店がある。T 社では,従業員 1 人に PC 1 台を貸与し,従業員は設計業務や電子メール(以下,メールという),Web サイトの閲覧などに PC を活用している。現在,各従業員の PC 内のハードディスクには,T 社の秘密情報を含む書類が保存されている。そこで,T 社では,情報セキュリティ強化を図るために,仮想デスクトップ基盤(以下,VDI という)を導入することを決めた。そのための事前調査,検討から設計までを情報システム部の U さんが担当することになった。
〔現行ネットワークの概要〕
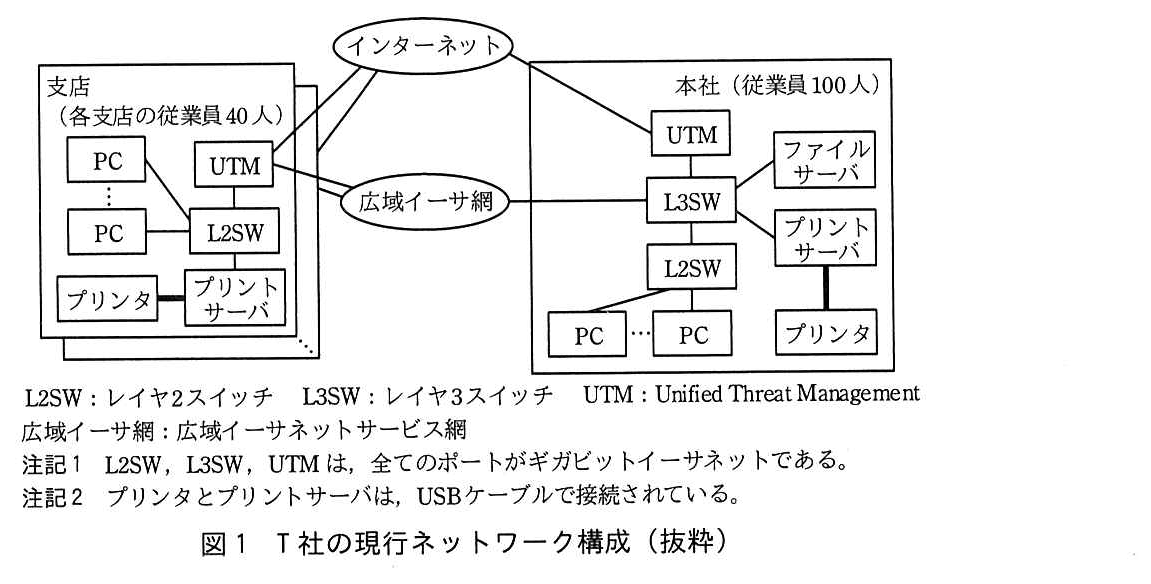
T 社の現行ネットワーク構成を図1に示す。
図1 T 社の現行ネットワーク構成(抜粋)
各拠点は広域イーサ網で接続されており,アクセス回線の契約帯域は,本社が 1G ビット/秒,各支店が 100M ビット/秒である。インターネット接続回線は,拠点ごとに契約しており,契約帯域は本社が 100M ビット/秒,各支店が 40M ビット/秒である。
現行ネットワークでは,次の 3 種類の通信が行われる。
設計資料の共有,バックアップのために,PC がファイルサーバと通信を行う。 ピーク時に必要な帯域は,本社従業員向けに 200M ビット/秒,全ての支店従業員向けの合計が 800M ビット/秒である。 設計資料の印刷のために,PC から自拠点に設置しているプリントサーバに印刷データを送信する。 印刷量は拠点によって異なるので,必要な帯域は把握していない。PC からプリントサーバに印刷データを送信したときは,①一時的に大量の帯域を使用する 。 インターネット上の Web サイトの閲覧,ISP が提供するメールサービスの利用のために,PC が Web サーバ,メールサーバと通信を行う。 〔VDI の事前調査〕
U さんは,PC 単位のプログラム実行環境(以下,仮想 PC という)をソフトウェアで実現する VDI と,従業員が仮想 PC を操作するために使うシンクライアント(以下,TC という)について調査した。調査結果は次のとおりである。
VDI サーバ:VDI を組み込んだサーバ TC:ハードディスクなどの情報蓄積機能がない PC VDI は,VDI サーバ上に仮想 PC を TC と 1 対 1 で生成する。そのとき,VDI は仮想 PC に対して IP アドレスを動的に割り当てる。 VDI は,VDI サーバ上に仮想スイッチ(以下,仮想 SW という)を生成する。仮想 PC は仮想 SW との接続によって,外部との通信が可能になる。 仮想 SW は,外部接続用のポートに VDI サーバの物理 NIC(Network Interface Card)を使用する。 画面転送通信:仮想 PC の画面を TC に転送する。TC 1 台が使用する帯域は,最大 200k ビット/秒である。 ファイル転送通信,プリント通信及びインターネット通信:使用帯域は,現行と同じである。 〔SSL 可視化装置・標的型攻撃対策装置の導入〕
U さんは,T 社のサイバーセキュリティ対策の一環として,VDI とともに SSL 可視化装置と標的型攻撃対策装置を導入して情報セキュリティ強化を図ることにした。そのために U さんが選定した装置は,次のとおりである。
SSL 可視化装置:平文で行われる通信だけでなく,SSL/TLS による暗号化通信も監視するために,暗号化通信の復号,復号した通信データを標的型攻撃対策装置に転送,復号した通信データを再度暗号化する装置 標的型攻撃対策装置:マルウェアに感染した仮想 PC がインターネット上の C&C(Command & Control)サーバと行う不正通信を検知し,C&C サーバの IP アドレスを特定する装置 〔ネットワーク構成の検討〕
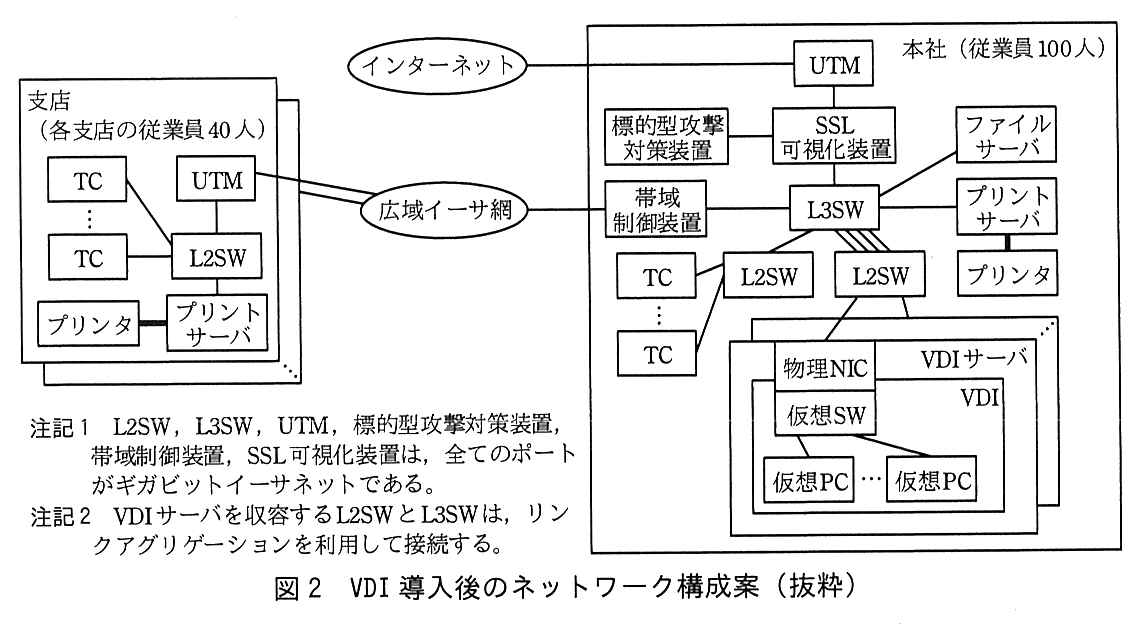
U さんは,これらの事前調査の結果から,VDI サーバなどの装置を本社に設置することにした。U さんが考えた VDI 導入後のネットワーク構成案を,図2に示す。
図2 VDI 導入後のネットワーク構成案(抜粋)
VDI 導入後は,②支店のインターネット接続回線を廃止し ,本社のインターネット接続回線の契約帯域を 1G ビット/秒に変更する。
③本社と支店間の広域イーサ網を経由する通信は,VDI の導入で変化する 。U さんは,広域イーサ網のアクセス回線の契約帯域について,次のとおり整理した。
現行のアクセス回線の安全率は,“アクセス回線の契約帯域÷ピーク時に必要な帯域= a ”である。VDI 導入後も現行の安全率を確保する。 全従業員が同時に仮想 PC を利用しても,TC の操作に遅れが発生しないようにするためには,画面転送通信の帯域を確保する必要がある。 印刷量を把握できないプリント通信の帯域は確保しない。 VDI の導入でアクセス回線の契約帯域を下げることができる。契約帯域は現行の安全率を考慮した最低限必要な帯域とし,本社は b M ビット/秒,各支店は c M ビット/秒に変更する。 プリント通信も広域イーサ網を経由するので,本社から広域イーサ網方向の通信に対して,帯域制御が必要になる。 〔帯域制御の設計〕
U さんは,ネットワークセグメントの構成変更が不要で,帯域制御を行うことができる帯域制御装置の導入を決めた。U さんが選定した装置の機能は,次のとおりである。
パケットを送出するときに,支店ごとに二つの制御(分類制御,送出制御)が可能である。 分類制御では,IP アドレス,ポート番号などでパケットを分類し,グループ化する。グループ化の単位をクラスとし,クラス単位でキューを割り当て,パケットを格納する。 送出制御では,クラス単位の帯域確保の制御と,同一支店への複数クラスのパケットに対するシェーピングが可能である。 装置の機能を踏まえ,U さんが考えた帯域制御方式の設計は,次のとおりである。
最初にパケットは,IP アドレスで宛先の支店が決定され,支店ごとに設定した分類制御,送出制御に送られる。 分類制御では,画面転送通信のクラスとそれ以外の通信のクラスを定義する。各クラスへのパケットの分類は,ポート番号で識別して行う。 送出制御では,④画面転送通信のクラスに,各支店の従業員が同時に仮想 PC を利用するときに,最低限必要な帯域を確保する設定を行う 。 それ以外の通信のクラスでは,帯域確保の制御を行わない。このクラスに分類されたパケットは,帯域が空いているときにだけ送出される。 ⑤シェーピングの設定は,各支店における広域イーサ網のアクセス回線の契約帯域とする 。〔仮想 PC のマルウェア感染時の対応〕
仮想 PC に感染したマルウェアは,別の仮想 PC に感染拡大を試みる場合がある。仮想 PC では物理的に LAN ケーブルを抜くことができないので,従来の対処方法は利用できない。そこで,U さんが考えた対策案は,次のとおりである。
ある仮想 PC で,ウイルス対策ソフトがマルウェアの感染を検知したときは,情報セキュリティ管理者がその仮想 PC を隔離すべきか否かを判断する。隔離するときは,VDI のコンソールを使って,その仮想 PC を [ ア ] から切り離す。 標的型攻撃対策装置が,ある仮想 PC の通信から C&C サーバの IP アドレスを特定したときは,本社の UTM にフィルタリングを設定する。被害の拡大を防ぐために,他の仮想 PC も含めて C&C サーバと通信を行うことを防ぐ必要があるので,“送信元= [ イ ] ,宛先= [ ウ ] ,ポート番号=任意,動作=拒否”のフィルタリングルールを設定し,インターネット方向の通信を遮断する。 その後,VDI の導入に関する U さんの報告書は企画会議で承認され,導入の準備を開始した。
出題趣旨(IPA)
仮想デスクトップ基盤(以下,VDIという)は,情報セキュリティ強化やワークスタイル変革に取り組む企業や組織において導入する事例が多くなっている。VDIの導入では,従業員が利用していたPCのプログラム実行環境をサーバ上で集約管理するので,通信の変化に対応したネットワーク設計が必要になる。また,近年増加している標的型攻撃に特化した情報セキュリティ機器の導入やVDIにおけるマルウェア感染時の対処など,ネットワークも含めて実施する情報セキュリティ対策に関する技術力もネットワークエンジニアには要求される。本問では,VDIの導入を題材に,VDI導入前後における通信の変化を把握し,それに応じた帯域制御方式や標的型攻撃対策に関するネットワーク設計技術について問う。
設問と解答例
設問1
15字以内
本文中の下線①の現象を引き起こすトラフィックを何というか。15 字以内で答えよ。
解答例
解説
本文の根拠
〔現行ネットワークの概要〕(2)
印刷量は拠点によって異なるので,必要な帯域は把握していない。PC からプリントサーバに印刷データを送信したときは,①一時的に大量の帯域を使用する。
普段はほとんど流れないのに,ある瞬間にまとまった量が集中して流れる通信をバーストトラフィックという。印刷データは,印刷を指示した瞬間に数 MB〜数十 MB がまとめて送られ,送り終わると止まる。下線①の「一時的に大量の帯域を使用する」は,この性質を述べている。
本文では,印刷量が拠点ごとに異なり必要な帯域を把握していないとしている。後の〔帯域制御の設計〕で,プリント通信を“それ以外の通信のクラス”に入れて帯域を確保しないのも,この読みにくさが理由である。
15字に収める。解答例は「バーストトラフィック」で10字。“バースト”だけでは設問の「トラフィックを何というか」に対して言葉が足りないので,“トラフィック”まで書く。
設問2(1)
解答欄3つ
本文中の下線③について,VDI 導入前に広域イーサ網を経由する通信を一つ,VDI 導入後に経由する通信を二つ,本文中の通信名を用いてそれぞれ答えよ。
〔備考〕VDI導入後の①と②は順不同
解説
本文の根拠
〔現行ネットワークの概要〕(1)
設計資料の共有,バックアップのために,PC がファイルサーバと通信を行う。
〔現行ネットワークの概要〕(2)
設計資料の印刷のために,PC から自拠点に設置しているプリントサーバに印刷データを送信する。
〔VDI の事前調査〕(3)
画面転送通信:仮想 PC の画面を TC に転送する。
〔ネットワーク構成の検討〕(1)
VDI 導入後は,②支店のインターネット接続回線を廃止し,本社のインターネット接続回線の契約帯域を 1G ビット/秒に変更する。
VDI 導入前:支店の PC がつながるのは,本社のファイルサーバ(ファイル転送通信),自拠点のプリントサーバ(プリント通信),自拠点のインターネット接続回線(インターネット通信)である。広域イーサ網を通るのはファイル転送通信だけである。
VDI 導入後:PC の処理は本社の VDI サーバ上の仮想 PC で行われる。仮想 PC から支店の TC への画面転送通信と,仮想 PC から支店のプリントサーバへのプリント通信が広域イーサ網を通る。ファイル転送は仮想 PC とファイルサーバがどちらも本社にあるので広域イーサ網を通らず,インターネット通信も本社の仮想 PC から本社の回線で行われる。
間違えやすい点。“インターネット通信”を VDI 導入後に入れるのは誤りである。本文の後の方に「プリント通信も広域イーサ網を経由するので」とあり,これも答えを確かめる手掛かりになる。採点講評によると,導入後の通信を本文から読み取れていない解答が散見された。①と②は順不同でよい。
採点講評(IPA)
設問2 (1)は,正答率は高かったが,VDI導入後のシンクライアント及び仮想PCで行われる通信を,本文から読み取れていない解答も散見された。ネットワーク技術者にとって,ネットワークで行われる通信,通信を行う装置,通信特性などを把握することは重要であると理解してほしい。
設問2(2)
解答欄3つ
本文中の a 〜 c に入れる適切な数値を求めよ。
解説
本文の根拠
〔現行ネットワークの概要〕
各拠点は広域イーサ網で接続されており,アクセス回線の契約帯域は,本社が 1G ビット/秒,各支店が 100M ビット/秒である。
〔現行ネットワークの概要〕(1)
ピーク時に必要な帯域は,本社従業員向けに 200M ビット/秒,全ての支店従業員向けの合計が 800M ビット/秒である。
〔VDI の事前調査〕(3)
TC 1 台が使用する帯域は,最大 200k ビット/秒である。
〔ネットワーク構成の検討〕(2)
全従業員が同時に仮想 PC を利用しても,TC の操作に遅れが発生しないようにするためには,画面転送通信の帯域を確保する必要がある。
a:現行で広域イーサ網を通るのは,支店の従業員向けのファイル転送通信だけである(本社従業員向けの 200M ビット/秒は本社の中で閉じる)。本社のアクセス回線は 1,000M÷800M=1.25,各支店は 10 支店で 800M を分けるので 100M÷80M=1.25。どちらも 1.25 になり,これが現行の安全率である。
b・c:VDI 導入後に確保するのは画面転送通信だけである(プリント通信は確保しない)。支店の従業員は 500-100=400 人(各支店 40 人×10)。本社のアクセス回線には全支店の TC ぶん 400×200k=80M ビット/秒が流れ,安全率を掛けて 80×1.25=100M ビット/秒。各支店は 40×200k=8M ビット/秒で,8×1.25=10M ビット/秒となる。
間違えやすい点。本社の 100 人の TC は本社の LAN で VDI サーバにつながるので広域イーサ網を通らない。b に本社の分を足して 125 とするのは誤り。k(キロ)と M(メガ)の単位の換算にも注意する。採点講評では正答率が低かった。
採点講評(IPA)
設問2 (2)は,VDI導入後の広域イーサ網に関する計算を出題したが,正答率は低かった。問題文中に示された条件を正しく読み取り,正答を導き出してほしい。
設問2(3)
解答欄2つ
本文中の下線②について,インターネット接続回線を廃止する理由を,インターネット通信に着目して 30 字以内で述べよ。また,現行ネットワーク構成と比べたときの情報セキュリティ対策上の利点を 30 字以内で述べよ。
〔理由〕解答例
インターネット通信は本社の仮想PCから行われるから
〔利点〕解答例
情報セキュリティ対策を本社で集中的に行うことができる。
解説
本文の根拠
〔ネットワーク構成の検討〕(1)
U さんは,これらの事前調査の結果から,VDI サーバなどの装置を本社に設置することにした。
〔SSL 可視化装置・標的型攻撃対策装置の導入〕
U さんは,T 社のサイバーセキュリティ対策の一環として,VDI とともに SSL 可視化装置と標的型攻撃対策装置を導入して情報セキュリティ強化を図ることにした。
図2
インターネットに本社の UTM が接続し,UTM の下に SSL 可視化装置,その下に L3SW がある。SSL 可視化装置の横に標的型攻撃対策装置が接続する。
理由:VDI 導入後,Web 閲覧やメールを行うのは本社の VDI サーバ上の仮想 PC であり,支店の TC は画面を受け取るだけである。支店からインターネットへ直接出る通信が無くなるので,支店のインターネット接続回線は要らない。代わりに本社の回線を 1G ビット/秒に増やして全員分をまかなう。
利点:図2では,SSL 可視化装置と標的型攻撃対策装置が本社の UTM と L3SW の間にだけ置かれている。インターネットの出入口が本社の1か所になるので,こうした対策を本社で集中して行える。現行は拠点ごとに UTM でインターネットに出ており,拠点ごとの対策が必要だった。
30字ずつに収める。解答例は理由「インターネット通信は本社の仮想PCから行われるから」25字,利点「情報セキュリティ対策を本社で集中的に行うことができる。」27字。理由は“インターネット通信”を主語にして“本社の仮想 PC から行われる”ことを書く。採点講評では,利点に情報セキュリティ対策上のことを書いていない解答が散見された。“回線費用が下がる”は情報セキュリティの利点ではない。
採点講評(IPA)
設問2 (3)は,正答率は高かったが,情報セキュリティ対策上の利点についての言及がない解答も散見された。設問で何が問われているかを正しく理解し,注意深く解答してほしい。
設問3(1)
25字以内
本文中の下線④について,帯域確保の設定を行わなかった場合,TC の操作性が悪化することが懸念される。TC の操作性が悪化する原因を,プリント通信の特性に着目して 25 字以内で述べよ。
解答例
解説
本文の根拠
〔現行ネットワークの概要〕(2)
PC からプリントサーバに印刷データを送信したときは,①一時的に大量の帯域を使用する。
〔ネットワーク構成の検討〕(2)
プリント通信も広域イーサ網を経由するので,本社から広域イーサ網方向の通信に対して,帯域制御が必要になる。
VDI 導入後,本社の仮想 PC から支店のプリントサーバへの印刷データは,画面転送通信と同じ支店のアクセス回線(10M ビット/秒)を通る。プリント通信は一時的に大量の帯域を使う(設問1のバーストトラフィック)ので,画面転送通信のクラスに帯域を確保していないと,印刷の間は画面転送通信のパケットが待たされ,TC の画面の更新が遅れる。
本文は「プリント通信も広域イーサ網を経由するので,…帯域制御が必要になる」と,帯域制御が要る理由としてプリント通信を名指ししている。下線①の特性と組み合わせれば原因が書ける。
25字に収める。解答例は「プリント通信が画面転送通信を圧迫するから」で20字。“プリント通信”(原因)と“画面転送通信”(影響を受ける側)の両方を入れ,“圧迫する”で関係を示す。採点講評では,通信特性を把握できている受験者が多く正答率が高かった。
採点講評(IPA)
設問3は,帯域制御に関して出題したが,(1)は通信特性を把握できている受験者が多く,正答率が高かった。(2)は“パケットを破棄する”と誤って解答した受験者が多かった。シェーピングやポリシングなどの帯域制御で用いられる機能に関する知識が不十分である結果と思われる。
設問3(2)
15字以内
本文中の下線⑤について,本社から各支店方向の通信の帯域が,各支店のアクセス回線の契約帯域を超過したときに,帯域制御装置がパケットに対して行う制御の内容を,15 字以内で述べよ。
解答例
解説
本文の根拠
〔帯域制御の設計〕(1)
送出制御では,クラス単位の帯域確保の制御と,同一支店への複数クラスのパケットに対するシェーピングが可能である。
〔帯域制御の設計〕(1)
グループ化の単位をクラスとし,クラス単位でキューを割り当て,パケットを格納する。
シェーピングは,送出する速度が設定値(ここでは支店のアクセス回線の契約帯域)を超えないよう,超えた分のパケットをキューにためて,送出するタイミングを遅らせて調整する制御である。流れを平らにならすので,広域イーサ網側で契約帯域を超えた分が捨てられるのを防げる。
本文の帯域制御装置は,クラスごとにキューを割り当ててパケットを格納する。キューにためてから少しずつ出すのがシェーピングの動作である。
15字に収める。解答例は「送出タイミングを調整する。」で13字。採点講評によると“パケットを破棄する”と誤って解答した受験者が多かった。超過分をその場で捨てる(または優先度を下げる)のはポリシングで,シェーピングとは別の機能である。
採点講評(IPA)
設問3は,帯域制御に関して出題したが,(1)は通信特性を把握できている受験者が多く,正答率が高かった。(2)は“パケットを破棄する”と誤って解答した受験者が多かった。シェーピングやポリシングなどの帯域制御で用いられる機能に関する知識が不十分である結果と思われる。
設問4
解答欄3つ
本文中の [ ア ] 〜 [ ウ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔VDI の事前調査〕(2)
仮想 PC は仮想 SW との接続によって,外部との通信が可能になる。
〔VDI の事前調査〕(2)
VDI は仮想 PC に対して IP アドレスを動的に割り当てる。
〔仮想 PC のマルウェア感染時の対応〕
被害の拡大を防ぐために,他の仮想 PC も含めて C&C サーバと通信を行うことを防ぐ必要があるので,“送信元= [ イ ] ,宛先= [ ウ ] ,ポート番号=任意,動作=拒否”のフィルタリングルールを設定し,インターネット方向の通信を遮断する。
ア:仮想 PC は仮想 SW につながることで外部と通信するので,仮想 PC を仮想 SW から切り離せば,物理 PC の LAN ケーブルを抜くのと同じく,ほかの仮想 PC への感染拡大を止められる。
イ・ウ:他の仮想 PC も含めて C&C サーバとの通信を止めたいので,送信元は特定の仮想 PC に絞らず“任意”にする。仮想 PC の IP アドレスは動的に割り当てられるので,送信元をアドレスで指定しても当てにならないことも理由になる。宛先は標的型攻撃対策装置が特定した C&C サーバの IP アドレス,すなわち“C&C サーバ”である。
間違えやすい点。アに“物理 NIC”と書くと VDI サーバ全体,つまり全ての仮想 PC が切り離される。イに“感染した仮想 PC”と書くと,同じ C&C サーバに接続しようとする他の仮想 PC を止められない。採点講評では設問4の正答率は高かった。
採点講評(IPA)
設問4は,マルウェア感染時の対処に関して出題したが,正答率は高かった。
出典:平成29年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問2(表記を一部改変)
問3 社内ネットワークとクラウドサービスとのネットワーク接続
社内ネットワークとクラウドサービスとのネットワーク接続に関する次の記述を読んで,設問1〜4に答えよ。
K 社は,中堅の加工食品販売会社である。K 社では,幾つかあるシステムのうち,販売管理システムを更改する予定である。販売管理システムは,K 社製品の在庫の管理,販売計画及び販売実績の管理に使用されている。
〔クラウドサービスとのネットワーク接続の検討〕
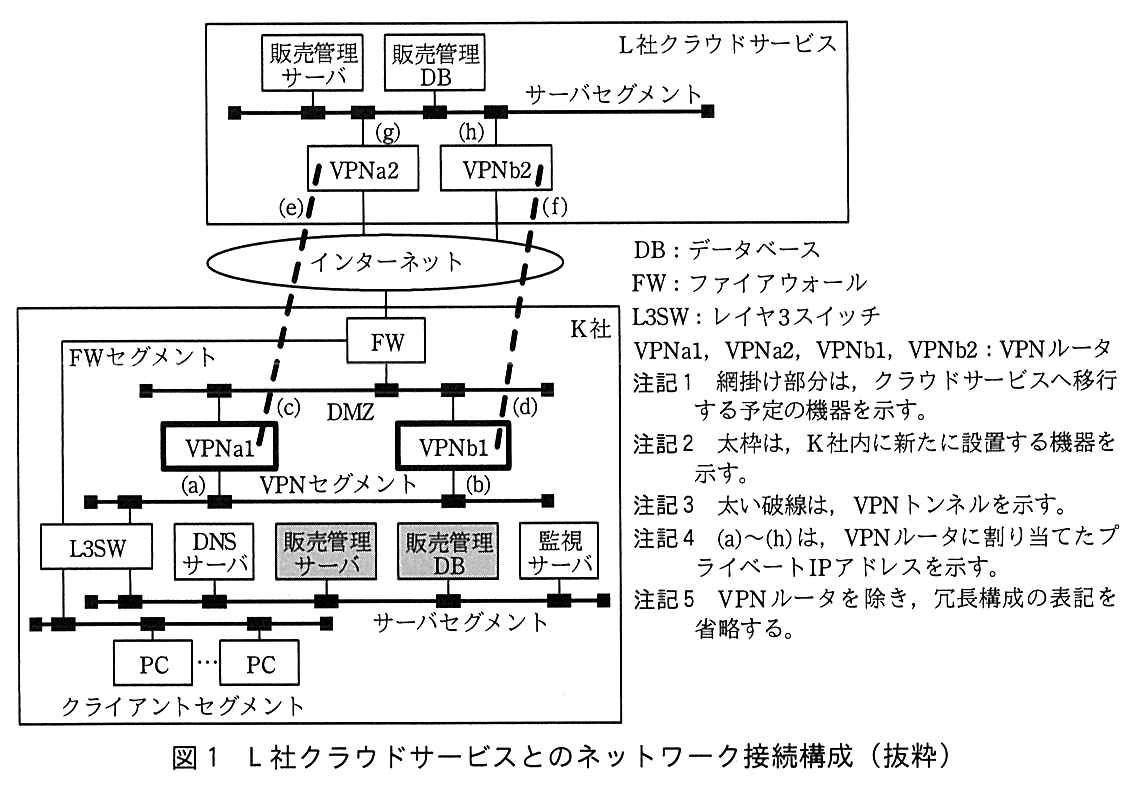
販売管理システムの更改に当たって発足したプロジェクトチームが検討を進めた結果,L 社が提供しているクラウドサービス(以下,L 社クラウドサービスという)を利用する案が有力視されている。そこで,L 社クラウドサービスを試験的に利用して評価することになった。プロジェクトチームの O さんが,K 社ネットワーク(以下,K 社 NW という)と L 社クラウドサービスとのネットワーク接続を担当することになった。L 社クラウドサービスのサービス仕様に従って O さんが考えた,L 社クラウドサービスとのネットワーク接続構成を図1に示す。
図1 L 社クラウドサービスとのネットワーク接続構成(抜粋)
図1の L 社クラウドサービスとのネットワーク接続構成の概要は,次のとおりである。
L3SW に VPN セグメントを作成する。VPN ルータとして VPNa1 と VPNb1 を新たに設置し,DMZ と VPN セグメントに接続する。 VPNa1 は VPNa2 との間に,VPNb1 は VPNb2 との間に,VPN トンネルを構成する。 VPN トンネルは,VPNa1 側をアクティブ,VPNb1 側をスタンバイとする。 VPNa1,VPNb1 及び L3SW の間では OSPF で経路情報の交換を行う。 L 社クラウドサービス内では,評価のために,販売管理サーバと販売管理 DB を構築し,K 社 NW のクライアントセグメントから利用できるようにする。 K 社 NW のクライアントセグメントの PC 及びサーバセグメントのサーバには,L3SW をデフォルトゲートウェイとして設定する。また,L3SW には,FW をデフォルトゲートウェイとして設定する。 K 社 NW の PC とサーバには,プライベート IP アドレスを割り当てる。PC 及びサーバからインターネットへの Web 閲覧などの通信は,FW で IP アドレスとポート番号の変換処理である [ ア ] を行う。 〔インターネット VPN 接続の検討〕
L 社クラウドサービスの VPN ルータと K 社 NW の VPN ルータでは,互いのグローバル IP アドレスを利用して,RFC 1853 に記載されている IP in IP を用いて,トンネルが構成される。このトンネルの通信を,IPsec を用いて暗号化する。
暗号化は,フェーズ 1 と呼ばれる IKE SA の確立,フェーズ 2 と呼ばれる IPsec SA の確立を経て行われる。
フェーズ 1 では,接続する相手を認証する方式として,両方の機器であらかじめ,[ イ ] と呼ばれる同じ鍵を共有する方式を利用する。
フェーズ 2 では,①IP ヘッダを暗号化対象とするトンネルモードではなく,IP ヘッダを暗号化対象としないトランスポートモードを選択 する。
IP in IP でトンネルを構成し,更に IPsec を用いて暗号化することによって,②元の IP パケットと比較してパケットサイズは大きくなる 。そこで,IP in IP で作成されたトンネルインタフェースでは MTU のサイズを適切な値に設定し,さらに,トンネルインタフェースを通過するパケットの TCP MSS(Maximum Segment Size)を適切な値に書き換える。
〔K 社 NW と L 社クラウドサービスとの経路情報の交換の検討〕
L 社クラウドサービスとのネットワーク接続では,静的経路制御,又は BGP を用いた動的経路制御を選択できる。O さんは,③BGP を用いた動的経路制御を選択 した。
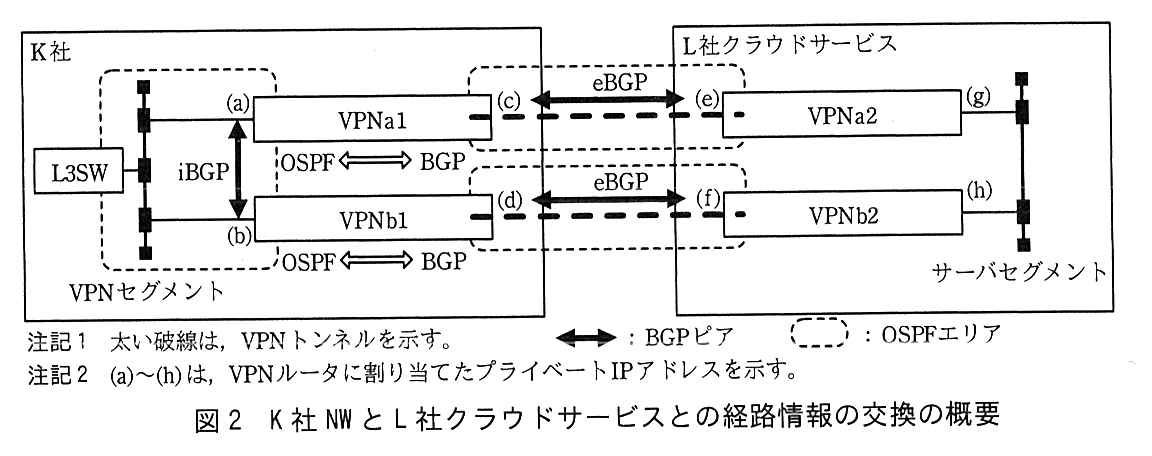
O さんが考えた,K 社 NW と L 社クラウドサービスとの経路情報の交換の概要を図2に示す。
図2 K 社 NW と L 社クラウドサービスとの経路情報の交換の概要
BGP はルーティングプロトコルの一つであり,特定のルーティングポリシで管理されたルータの集まりを示す [ ウ ] の間で,経路情報の交換を行うために開発されたプロトコルである。
BGP 接続を行う 2 台のルータ間ではトランスポートプロトコルの一つである [ エ ] のポート 179 番を使用し,経路情報の交換を行う。このコネクションのことを BGP ピアと呼ぶ。
[ ウ ] を識別する番号として,VPNa1 と VPNb1 では 65505 を使用し,VPNa2 と VPNb2 では L 社クラウドサービスが割当てを受けている 64496 を使用する。
VPNa1 と VPNa2 間及び VPNb1 と VPNb2 間では eBGP ピアを設定し,VPNa1 と VPNb1 間では iBGP ピアを設定する。
VPNa2 と VPNb2 は,それぞれ VPNa1 と VPNb1 に対し,L 社クラウドサービス内のサーバセグメントの経路だけ BGP で経路広告する。
K 社 NW の VPN セグメントと接続する VPNa1,VPNb1 及び L3SW の各インタフェースでは OSPF のエリア 0 を構成し経路情報の交換を行う。さらに,IP in IP で作成されたトンネルインタフェースでは,OSPF のエリア 0 を構成するが,④経路情報の交換を行う必要がないのでパッシブインタフェース とする。
VPNa1 と VPNb1 では,OSPF と BGP の間で経路情報の再配布を行う。
O さんは,VPNa1 側をアクティブ,VPNb1 側をスタンバイとする構成について,I 主任に相談した。次は,そのときの O さんと I 主任の会話である。
O さん:VPN の経路設計で,VPNa1 側をアクティブ,VPNb1 側をスタンバイとしたいのですが,どのように設計したらよいでしょうか。 I 主任:通信の方向それぞれについて経路設計をする必要があります。まずは,社内から L 社クラウドサービスの方向は,L 社クラウドサービスを利用する PC からのパケットは全て L3SW に届くので,L3SW がパケットの転送先として,VPNa1 と VPNb1 のどちらを選択するか,転送先を決められるようにすればよいです。 O さん:VPNa1 と VPNb1 が,BGP で受けた経路情報を OSPF に再配布する際に,異なるコストを付与すると転送先を選択できそうですね。VPNb1 側のコストを VPNa1 側と比べて A します。 I 主任:次に,L 社クラウドサービスから社内の方向はどうでしょう。L 社クラウドサービスは,どのような BGP のパスアトリビュートをサポートしていますか。 O さん:MED と AS_PATH を利用できます。今回は AS_PATH を使おうと考えています。AS_PATH では,AS_PATH 長が短い方が選択されます。 I 主任:そうですね。そういえば,一点注意が必要です。経路情報の再配布を行うときには,経路のループを防止しなければいけません。 O さん:分かりました。⑤経路のループを防止する経路制御 を行います。 〔ネットワーク監視の検討〕
K 社 NW のサーバセグメントには,ネットワーク及びサーバが正常かどうかを確認するために監視サーバを設置している。監視には ping を用いる。ping は,[ オ ] の echo request パケットを監視対象に送り,[ カ ] パケットが監視対象から返ってくることで到達性を確認する。⑥二つある VPN トンネルがそれぞれ正常に動作しているかを常に確認する ために,監視対象として(e)と(f)を選択した。実際に,VPN ルータを停止するテスト,及び VPN トンネルを切断するテストを行い,正しく検知できることを確認した。
O さんは,これまでの結果をまとめて,プロジェクトに報告した。その後,L 社クラウドサービスの試験利用の評価を行った。その結果は良好で,K 社では L 社クラウドサービスを利用した販売管理システムの更改が決定された。また,K 社内のその他のシステムも順次,L 社クラウドサービスへ移行する計画が立てられた。
出題趣旨(IPA)
近年,企業においてはクラウドサービスの利用が進んでいる。企業がクラウドサービスを利用する際には,自社ネットワークとクラウドサービスとのネットワーク接続を行う必要がある。ネットワーク接続を行う際には,業務要件を満たすとともに,ネットワークの可用性や拡張性を確保,運用時におけるネットワーク監視について考慮する必要がある。本問では,ある企業の社内ネットワークを想定し,インターネットVPNを用いた接続,BGPを用いた経路制御,自社ネットワークとの経路情報の交換,及びpingを用いたネットワーク監視について考えられるかを問う。
設問と解答例
設問1
解答欄6つ
本文中の [ ア ] 〜 [ カ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔クラウドサービスとのネットワーク接続の検討〕
PC 及びサーバからインターネットへの Web 閲覧などの通信は,FW で IP アドレスとポート番号の変換処理である [ ア ] を行う。
〔インターネット VPN 接続の検討〕
フェーズ 1 では,接続する相手を認証する方式として,両方の機器であらかじめ,[ イ ] と呼ばれる同じ鍵を共有する方式を利用する。
〔K 社 NW と L 社クラウドサービスとの経路情報の交換の検討〕
BGP はルーティングプロトコルの一つであり,特定のルーティングポリシで管理されたルータの集まりを示す [ ウ ] の間で,経路情報の交換を行うために開発されたプロトコルである。
〔K 社 NW と L 社クラウドサービスとの経路情報の交換の検討〕
BGP 接続を行う 2 台のルータ間ではトランスポートプロトコルの一つである [ エ ] のポート 179 番を使用し,経路情報の交換を行う。
〔ネットワーク監視の検討〕
ping は,[ オ ] の echo request パケットを監視対象に送り,[ カ ] パケットが監視対象から返ってくることで到達性を確認する。
ア:IP アドレスだけでなくポート番号も変換して,複数のプライベート IP アドレスを一つのグローバル IP アドレスに対応付ける方式は NAPT である(RFC 3022)。IP アドレスだけを変換する NAT と区別する。
イ:IKE のフェーズ 1 で,両端にあらかじめ同じ鍵を設定しておいて相手を認証する方式は事前共有鍵(pre-shared key)方式である。ほかにディジタル署名(証明書)を使う方式がある。
ウ・エ:一つの運用ポリシで管理されるルータの集まりは AS(自律システム)で,AS 番号で識別する。本文の 65505 はプライベート用の AS 番号の範囲(RFC 6996),64496 は文書の例示用に予約された範囲(RFC 5398)にある。BGP は TCP のポート 179 で接続する(RFC 4271)。
オ・カ:ping は ICMP の echo request を送り,echo reply が返ってくるかで到達性を確かめる(RFC 792)。間違えやすい点。カは“echo response”ではなく“echo reply”である。エを“UDP”とするのも誤り(BGP は TCP の上で信頼性のある転送を前提にしている)。
設問2(1)
30字以内
本文中の下線①について,今回の構成では,トランスポートモードを選択している。選択した根拠を,IP アドレスに着目して 30 字以内で述べよ。
解答例
暗号化対象の通信がグローバルIPアドレス間の通信だから
解説
本文の根拠
〔インターネット VPN 接続の検討〕
L 社クラウドサービスの VPN ルータと K 社 NW の VPN ルータでは,互いのグローバル IP アドレスを利用して,RFC 1853 に記載されている IP in IP を用いて,トンネルが構成される。このトンネルの通信を,IPsec を用いて暗号化する。
〔インターネット VPN 接続の検討〕
フェーズ 2 では,①IP ヘッダを暗号化対象とするトンネルモードではなく,IP ヘッダを暗号化対象としないトランスポートモードを選択する。
IPsec のトンネルモードは,元の IP パケット全体を暗号化し,新しい IP ヘッダ(暗号化装置どうしのアドレス)を付ける。プライベートアドレスの通信を,インターネット上のゲートウェイ間で運ぶときに使う。トランスポートモードは,IP ヘッダはそのままにデータ部分だけを暗号化するので,暗号化する通信の送信元・宛先が IPsec の両端そのものであるときに使う(RFC 4301)。
本構成では,プライベートアドレスのパケットは先に IP in IP でカプセル化され,外側のヘッダは VPN ルータどうしのグローバル IP アドレスになっている。IPsec が暗号化する対象はこの IP in IP のパケット,つまりグローバル IP アドレス間の通信なので,トランスポートモードで足りる。トンネルモードにすると IP ヘッダがさらに一つ増える。
30字に収める。解答例は「暗号化対象の通信がグローバルIPアドレス間の通信だから」で27字。“IP アドレスに着目して”とあるので,“グローバル IP アドレス間”を必ず入れる。採点講評によると正答率は低かった。
採点講評(IPA)
設問2 (1)は,トランスポートモードを選択した根拠を求める出題だが,正答率は低かった。ネットワーク設計を行う際には,それぞれの環境に応じて,最適な手法を選択できることは重要である。VPNやトンネリングの技術について,ネットワーク技術者として正確に理解をしてもらいたい。
設問2(2)
30字以内
本文中の下線②について,IP in IP で作成されたトンネルインタフェースの MTU の値を 1,500 とした場合,VPN ルータで発生する処理を,30 字以内で述べよ。ここで,インターネットを含む全てのインタフェースの MTU の値を 1,500 とする。
解答例
解説
本文の根拠
〔インターネット VPN 接続の検討〕
IP in IP でトンネルを構成し,更に IPsec を用いて暗号化することによって,②元の IP パケットと比較してパケットサイズは大きくなる。
〔インターネット VPN 接続の検討〕
そこで,IP in IP で作成されたトンネルインタフェースでは MTU のサイズを適切な値に設定し,さらに,トンネルインタフェースを通過するパケットの TCP MSS(Maximum Segment Size)を適切な値に書き換える。
トンネルインタフェースの MTU を 1,500 にすると,1,500 バイトの IP パケットがそのままトンネルに入る。IP in IP で外側の IP ヘッダ(20 バイト)が付き,IPsec の ESP のヘッダ・トレーラ・認証データも加わるので,1,500 バイトを超える。インターネット側のインタフェースの MTU も 1,500 なので,送信側の VPN ルータで分割(フラグメント)し,受信側の VPN ルータで組み立て直す(リアセンブル)処理が発生する。
本文が MTU を「適切な値」にし,TCP MSS を書き換えるとしているのは,この分割を避けるためである。トンネルの MTU を加わる分だけ小さくし,TCP では端末に送るセグメントの大きさ自体を小さくさせる。
30字に収める。解答例は「フラグメントとリアセンブルの処理が発生する。」で22字。分割だけでなく組立ても VPN ルータの負荷になるので,両方を書く。
設問3(1)
40字以内
本文中の下線③について,静的経路制御と比較して動的経路制御を選択した利点を 40 字以内で述べよ。
解答例
BGPによって回線断や機器障害を検知し,トラフィックをう回できる。
解説
本文の根拠
〔K 社 NW と L 社クラウドサービスとの経路情報の交換の検討〕
L 社クラウドサービスとのネットワーク接続では,静的経路制御,又は BGP を用いた動的経路制御を選択できる。O さんは,③BGP を用いた動的経路制御を選択した。
〔クラウドサービスとのネットワーク接続の検討〕
VPN トンネルは,VPNa1 側をアクティブ,VPNb1 側をスタンバイとする。
BGP のピアは KEEPALIVE メッセージを定期的に交換し,ホールドタイムの間に何も届かなければピアが落ちたと判断して,その相手から学んだ経路を取り消す(RFC 4271)。アクティブ側の VPN トンネルや VPN ルータに障害が起きると,VPNa1 経由の経路が消え,スタンバイ側の VPNb1 経由の経路に自動で切り替わる。静的経路では障害を検知できないので,経路が残ったままパケットが捨てられる。
本構成は VPNa1・VPNb1 の2系統を用意してアクティブ/スタンバイにしている。冗長構成を生かすには,障害を検知して経路を切り替える仕組みが要る。
40字に収める。解答例は「BGPによって回線断や機器障害を検知し,トラフィックをう回できる。」で33字。“障害を検知すること”と“う回(切替え)できること”の二つを入れる。“経路の設定が楽になる”のような運用面の利点だけでは,冗長構成との関係が書けていない。
設問3(2)
20字以内
本文中の下線④について,パッシブインタフェースの動作の特徴を,20 字以内で述べよ。
解答例
解説
本文の根拠
〔K 社 NW と L 社クラウドサービスとの経路情報の交換の検討〕
さらに,IP in IP で作成されたトンネルインタフェースでは,OSPF のエリア 0 を構成するが,④経路情報の交換を行う必要がないのでパッシブインタフェースとする。
〔K 社 NW と L 社クラウドサービスとの経路情報の交換の検討〕
VPNa2 と VPNb2 は,それぞれ VPNa1 と VPNb1 に対し,L 社クラウドサービス内のサーバセグメントの経路だけ BGP で経路広告する。
OSPF のルータは,インタフェースから Hello パケットを送って隣接ルータを見つけ,隣接関係を作ってから経路情報を交換する(RFC 2328)。パッシブインタフェースはルータ製品の設定で,そのインタフェースから Hello パケットを出さない。隣接関係が作られないので経路情報の交換は起きないが,そのインタフェースのネットワーク自体は OSPF の経路として広告される。
トンネルの向こう側(L 社クラウドサービス)とは BGP で経路を交換するので,トンネル上で OSPF の隣接関係を作る必要はない。一方でトンネルのネットワーク((c)と(e)のアドレスなど)は社内の OSPF に広告したいので,エリア 0 に入れたうえでパッシブにする。
20字に収める。解答例は「Helloパケットを出さない。」で15字。“経路情報を交換しない”は下線④の言い換えなので,動作の特徴として Hello パケットを出さないことを書く。
設問3(3)
解答欄1つ
本文中の A に入れる適切な字句を答えよ。
解説
本文の根拠
〔K 社 NW と L 社クラウドサービスとの経路情報の交換の検討〕
O さん:VPNa1 と VPNb1 が,BGP で受けた経路情報を OSPF に再配布する際に,異なるコストを付与すると転送先を選択できそうですね。VPNb1 側のコストを VPNa1 側と比べて A します。
〔クラウドサービスとのネットワーク接続の検討〕
VPN トンネルは,VPNa1 側をアクティブ,VPNb1 側をスタンバイとする。
OSPF はコストの合計が小さい経路を選ぶ(RFC 2328)。L3SW は,VPNa1 と VPNb1 の両方から L 社クラウドサービスのサーバセグメントへの経路を受け取る。スタンバイ側の VPNb1 が再配布する経路のコストを大きくしておけば,L3SW は通常は VPNa1 を転送先に選び,VPNa1 側の経路が消えたときだけ VPNb1 を使う。
I 主任の「L3SW がパケットの転送先として,VPNa1 と VPNb1 のどちらを選択するか,転送先を決められるようにすればよい」という指摘に対する答えである。
間違えやすい点。BGP の LOCAL_PREF は大きい方が優先されるが,OSPF のコストは小さい方が優先される。スタンバイ側を大きくする向きを取り違えない。
設問3(4)
40字以内
本文中の下線⑤について,経路のループを防止するために必要な経路制御を 40 字以内で述べよ。
解答例
eBGPからOSPFへ再配布された経路を再びeBGPへ再配布しない。
解説
本文の根拠
〔K 社 NW と L 社クラウドサービスとの経路情報の交換の検討〕
VPNa1 と VPNb1 では,OSPF と BGP の間で経路情報の再配布を行う。
〔K 社 NW と L 社クラウドサービスとの経路情報の交換の検討〕
I 主任:そうですね。そういえば,一点注意が必要です。経路情報の再配布を行うときには,経路のループを防止しなければいけません。
図2
VPNa1 と VPNb1 の間には iBGP の BGP ピア(両矢印)がある。VPNa1 と VPNb1 にはそれぞれ“OSPF⇔BGP”と書かれている。
VPNa1 は,VPNa2 から eBGP で受けたサーバセグメントの経路を OSPF に再配布する。VPNb1 は OSPF でこの経路を受け取り,BGP に再配布するように設定されていると,同じ経路を VPNb2 に eBGP で広告してしまう。L 社側から見ると,自分のサーバセグメントへの経路が K 社経由でも届くことになり,パケットが K 社と L 社の間を回り続けるおそれがある。VPNa1 と VPNb1 が互いに逆向きの再配布をするので,どちらの向きでも起こり得る。
本文は「OSPF と BGP の間で経路情報の再配布を行う」と,双方向の再配布をしている。双方向の再配布をする2台のルータがあるときは,一方のプロトコルから入れた経路を元のプロトコルに戻さない制御が要る。OSPF の外部経路に付けるタグ(RFC 2328 の外部経路タグ)で見分けて止めるのが一般的な方法である。
40字に収める。解答例は「eBGPからOSPFへ再配布された経路を再びeBGPへ再配布しない。」で34字。“どこからどこへ再配布された経路を”“どこへ戻さない”を具体的に書く。採点講評によると,STP(スパニングツリープロトコル)について解答したものが散見された。STP はレイヤ 2 のループを防ぐ仕組みで,経路制御のループとは別物である。
採点講評(IPA)
設問3 (4)は,経路のループを防止するために必要な経路制御について出題したが,誤って,STP(スパニングツリープロトコル)について解答したものが散見された。IPの経路制御においても容易にループが発生し得ることを,是非知っておいてもらいたい。
設問4
35字以内
本文中の下線⑥について,二つある VPN トンネルをそれぞれ監視する目的を 35 字以内で述べよ。
解答例
ネットワーク接続の冗長構成が失われたことを検出するため
解説
本文の根拠
〔ネットワーク監視の検討〕
⑥二つある VPN トンネルがそれぞれ正常に動作しているかを常に確認するために,監視対象として(e)と(f)を選択した。
〔クラウドサービスとのネットワーク接続の検討〕
VPN トンネルは,VPNa1 側をアクティブ,VPNb1 側をスタンバイとする。
VPN トンネルは2本で冗長化されており,片方が落ちても BGP と OSPF が経路を切り替えるので,利用者の通信は続く。そのため,販売管理サーバなど業務の通信だけを見ていても,片方のトンネルが壊れたことには気付かない。スタンバイ側がいつの間にか使えなくなっていたり,アクティブ側が落ちて切り替わったままだったりすると,次の障害で通信が止まる。
本文は(e)と(f),つまり L 社側の VPN ルータのトンネルの端のアドレスを監視対象に選び,「VPN ルータを停止するテスト,及び VPN トンネルを切断するテスト」で検知を確かめている。トンネルごとに監視することで,冗長構成のどちらが失われたかが分かる。
35字に収める。解答例は「ネットワーク接続の冗長構成が失われたことを検出するため」で27字。“障害を検知するため”だけでは,なぜ2本それぞれを監視するのかが伝わらない。“冗長構成が失われたこと”を書く。採点講評によると正答率は低かった。
採点講評(IPA)
設問4は二つあるVPNトンネルの監視目的を求める出題だが,正答率は低かった。ネットワークに問題が発生した際の状況を正しく把握するために,目的を明確にして監視を行うことの必要性を理解してほしい。
出典:平成29年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問3(表記を一部改変)