平成27年度 秋期に実施されたネットワークスペシャリスト試験
午後Ⅰの全3問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。
問1 シングルサインオンの導入
シングルサインオンの導入に関する次の記述を読んで,設問1〜4に答えよ。
A 社は,新興の広告代理店である。A 社ではここ数年,業務の拡大傾向が続き,営業システムや広告システムなど,PC の Web ブラウザからアクセスされる Web アプリケーションを導入してきた。これらの Web アプリケーションの利用者認証は,それぞれ個別に行っている。しかし,この方法は利用者の利便性が低いことから,情報システム課に改善の要望が出されていた。
そこで,情報システム課の B 課長は利用者からの改善要望を踏まえ,全ての社内 Web アプリケーションの認証を共通化するために,シングルサインオン(以下,SSO という)の導入を考えた。SSO を導入すると,利用者は一度の認証操作で複数のシステムの利用が可能となる。
〔SSO の導入〕
情報システム課は,A 社の全システムに SSO を本格導入する前に,試験的に営業システムと広告システムに SSO を導入することにした。そこで,B 課長が要件をとりまとめ,ネットワーク担当の C 氏に検討を指示した。その指示の内容を次に示す。
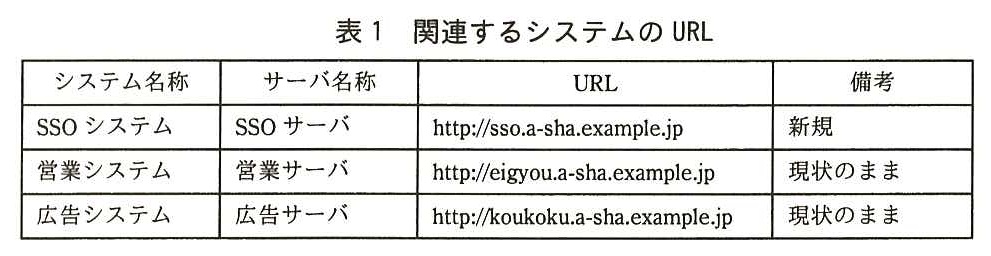
PC からアクセスされる,営業システムと広告システムを対象範囲として,SSO を可能にする。 SSO サーバは,障害に備えて負荷分散装置(以下,LB という)によって二重化を行う。 LB は,DSR(Direct Server Return)方式を使用する。 関連するシステムの URL を,表1のように設定する。
表1 関連するシステムの URL
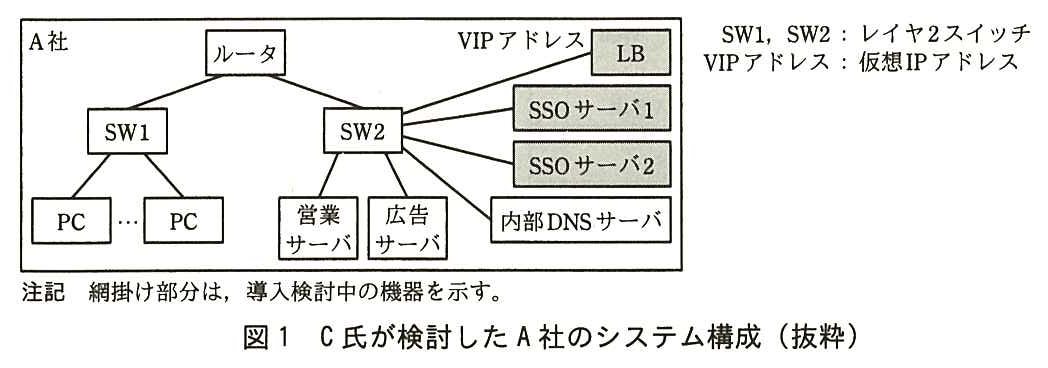
C 氏が検討した A 社のシステム構成を,図1に示す。
図1 C 氏が検討した A 社のシステム構成(抜粋)
〔SSO についての検討〕
C 氏は HTTP を用いた SSO の方式と認証処理シーケンスについて検討した。SSO の方式を分類すると,SSO で利用したいサーバにエージェントと呼ばれるソフトウェアモジュールをインストールして実現するエージェント方式と,SSO サーバにおいて全ての通信の中継を行う [ ア ] 方式がある。C 氏は,エージェント方式の検討を行い,エージェント方式を採用することにした。
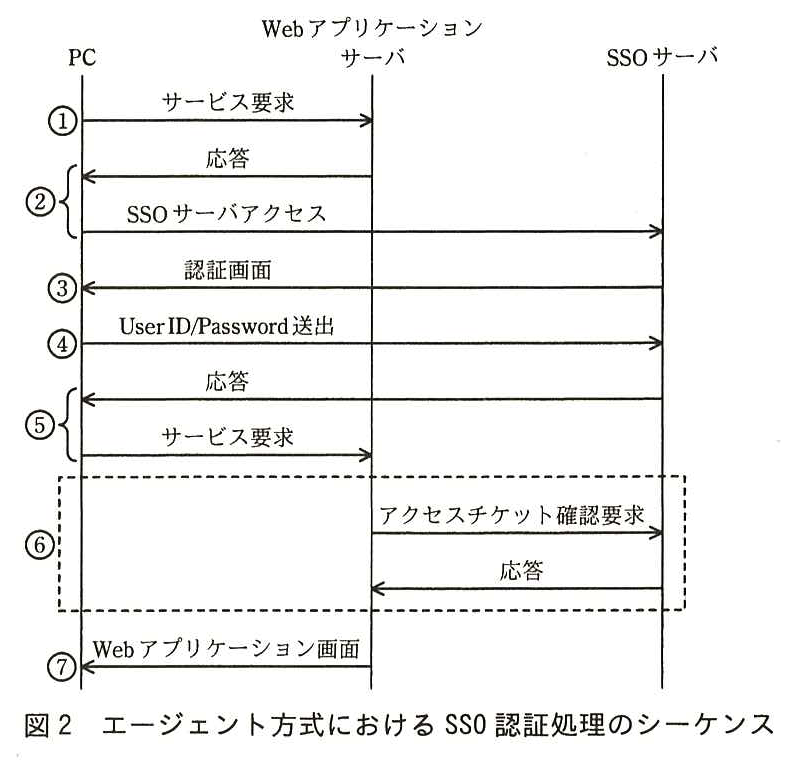
エージェント方式における SSO 認証処理のシーケンスは,次のとおりである。
① PC から Web アプリケーションサーバに,サービス要求を行う。 ② Web アプリケーションサーバ内のエージェントは,サービス要求中の Cookie に認証済資格情報(以下,アクセスチケットという)が含まれているか確認する。含まれていなければ,サービス要求は SSO サーバへ [ イ ] される。 ③ SSO サーバから PC に,認証画面を送る。 ④ PC から SSO サーバに,UserID と Password を送出する。 ⑤ SSO サーバは,UserID と Password から利用者のアクセスの正当性を確認したら,アクセスチケットを発行して,Cookie に含めて応答を返す。サービス要求は,Web アプリケーションサーバへ [ イ ] される。 ⑥ Web アプリケーションサーバ内のエージェントは,SSO サーバにアクセスチケット確認要求を送り,SSO サーバは,確認して応答を返す。 ⑦ Web アプリケーションサーバは,⑥の応答によって利用者のアクセスの正当性が確認できた場合,Web アプリケーション画面を送出する。 エージェント方式における SSO 認証処理のシーケンスの①〜⑦を図示すると,図2のようになる。
図2 エージェント方式における SSO 認証処理のシーケンス
〔SSO サーバの動作確認〕
C 氏は,図1と同等構成の検証環境を本番環境とは別に用意し,SSO サーバを構築した。また,営業サーバと広告サーバには,エージェントのインストールを行った。
検証環境を構築した後,動作確認として営業システムへのアクセスを行ったところ,認証画面が表示されるところまでは想定どおり動作したが,UserID と Password を正しく入力しても,営業システムの画面に遷移せず,SSO として正しく動作しなかった。原因を調査したところ,SSO サーバから送出される HTTP 応答パケットの [ ウ ] ヘッダフィールドに,Domain 属性が付与されていないからであった。そこで,表1中の URL 情報を参照して,SSO サーバの設定項目中の(Ⅰ)Cookie の Domain 属性を設定した 。その結果,営業システムと広告システムにおいて SSO が正しく動作するようになった。
SSO で Cookie を用いる場合,Cookie が漏えいしたときにセキュリティの問題が生じる。そこで,(Ⅱ)Cookie が平文でネットワークを流れないよう,表1中のサーバから返される全てのページを SSL/TLS 対応ページに変更した 。
〔負荷分散に関する設定と動作確認〕
C 氏は,検証環境において,図1と同じように,LB を SW2 に接続して VIP アドレスと負荷分散ポリシを設定するとともに,PC から sso.a-sha.example.jp への認証リクエストの宛先がこの VIP アドレスとなるように,[ エ ] サーバに設定を行った。SSO サーバを DSR 方式で負荷分散するときの LB の動作の要点を次に示す。
(1) PC から SSO サーバへのリクエストは,LB に設定された VIP アドレスに送られ,LB は当該リクエストを負荷分散ポリシに従って,SSO サーバ1 又は SSO サーバ2 に転送する。 (2) 振り分け先については,TCP コネクション確立のための SYN パケットが PC から届いた時点で,決定される。 (3) 振り分け先として決定された SSO サーバにリクエストパケットが転送されるが,このリクエストパケットの宛先アドレスは VIP アドレスのままである。 要点(2)の動作から,DSR 方式の LB は(Ⅲ)Cookie などのレイヤ 7 の情報を基にして振り分け先サーバを選定するような方式には対応できない ことに注意する必要がある。
要点(3)の動作から,SSO サーバは,自 IP アドレスと異なる VIP アドレス宛てのパケットを受信しなければならない。そこで,VIP アドレスを付与した [ オ ] インタフェースを SSO サーバに設定することにした。
C 氏が [ オ ] インタフェースを SSO サーバに設定した後に LB を再起動したところ,(Ⅳ)IP アドレス重複エラーが検知された 。そこで,このエラーの原因を調査し,(Ⅴ)SSO サーバに ARP 関連の設定を加えて対処した 。この対処によってエラーが解消され,想定どおりに動作することが確認された。
その後,A 社は,営業システムと広告システムを対象範囲とする SSO システムを正式に導入することにした。
出題趣旨(IPA)
シングルサインオンは,大規模なWebシステム構築で用いられることが多くなってきた技術であるが,この技術を活用したシステム構築においては,アプリケーション技術者,サーバ技術者,ネットワーク技術者が協力して取り組むことが必要である。本問のように,負荷分散装置でシングルサインオンサーバを冗長化したシステムを安定して構築するためには,パケットレベルの詳細な流れが理解できるスキルが必要である。本問では,Cookieを利用したシングルサインオンについての基本的な仕組みの理解と,DSR方式ロードバランサを用いたシングルサインオンサービス負荷分散について,実務上必要となる技術の理解を問う。
設問と解答例
設問1
解答欄5つ
本文中の [ ア ] 〜 [ オ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔SSO についての検討〕
SSO の方式を分類すると,SSO で利用したいサーバにエージェントと呼ばれるソフトウェアモジュールをインストールして実現するエージェント方式と,SSO サーバにおいて全ての通信の中継を行う [ ア ] 方式がある。
〔SSO についての検討〕
含まれていなければ,サービス要求は SSO サーバへ [ イ ] される。
〔SSO サーバの動作確認〕
原因を調査したところ,SSO サーバから送出される HTTP 応答パケットの [ ウ ] ヘッダフィールドに,Domain 属性が付与されていないからであった。
〔負荷分散に関する設定と動作確認〕
PC から sso.a-sha.example.jp への認証リクエストの宛先がこの VIP アドレスとなるように,[ エ ] サーバに設定を行った。
〔負荷分散に関する設定と動作確認〕
そこで,VIP アドレスを付与した [ オ ] インタフェースを SSO サーバに設定することにした。
ア:利用者と Web アプリケーションの間に SSO サーバを置き,全ての通信をそこで中継して認証をまとめる方式をリバースプロキシ方式という。各サーバにエージェントを入れるエージェント方式と対になる分類である。イ:図2の②⑤では,サーバが「応答」を返し,PC が続けて別のサーバへアクセスしている。HTTP のステータスコード 302 などで別の URL へ誘導するリダイレクトである。
ウ:サーバが PC に Cookie を渡すときは,HTTP 応答の Set-Cookie ヘッダを使う(RFC 6265)。Domain 属性はそのヘッダの中に書く。エ:PC が sso.a-sha.example.jp の IP アドレスを知るのは名前解決によるので,VIP アドレスを返すよう設定するのは図1の内部 DNS サーバである。オ:DSR では,サーバ自身がリクエストの宛先である VIP アドレスを自分のアドレスとして持つ必要がある。物理インタフェースとは別の仮想的なインタフェースであるループバックインタフェースに VIP アドレスを付ける。
採点講評は,ウの正答率が低かったとし,HTTP の重要なヘッダの一つなので Cookie のやり取りを含めて把握してほしいとしている。Cookie を受け取る側の要求ヘッダは Cookie,発行する応答ヘッダは Set-Cookie と,名前が違う点に注意する。
採点講評(IPA)
設問1では,ウの正答率が低かった。HTTPプロトコルにおける重要なヘッダの一つなので,Cookieのやり取りを含め,正しく把握しておいてほしい。
設問2
図2中の⑥で確認が行われるアクセスチケットは,PC に対して発行されたものである。PC はどの時点でアクセスチケットを得るかを,図2中の①〜⑦の番号で答えよ。
解答例
解説
本文の根拠
〔SSO についての検討〕
⑤ SSO サーバは,UserID と Password から利用者のアクセスの正当性を確認したら,アクセスチケットを発行して,Cookie に含めて応答を返す。
アクセスチケットを発行して PC に渡すのは,SSO サーバが UserID と Password を確かめた後の⑤の応答である。チケットは Cookie に入って PC に届き,PC は続くサービス要求でその Cookie を Web アプリケーションサーバに送る。⑥で Web アプリケーションサーバのエージェントが SSO サーバに確認するのは,このチケットである。
①のサービス要求の時点では,PC はまだチケットをもっていない。だから②でエージェントが Cookie にチケットがないことを確かめ,SSO サーバへ誘導している。
間違えやすい点。⑥は Web アプリケーションサーバと SSO サーバの間でチケットを確かめるやり取りで,PC がチケットを得る時点ではない。
設問3(1)
本文中の下線(Ⅰ)で,Cookie の Domain 属性として設定した具体的なドメイン名を答えよ。
解答例
解説
本文の根拠
表1
SSO システム:SSO サーバ,http://sso.a-sha.example.jp,新規。営業システム:営業サーバ,http://eigyou.a-sha.example.jp,現状のまま。広告システム:広告サーバ,http://koukoku.a-sha.example.jp,現状のまま。
〔SSO サーバの動作確認〕
そこで,表1中の URL 情報を参照して,SSO サーバの設定項目中の(Ⅰ)Cookie の Domain 属性を設定した。
Domain 属性のない Cookie は,発行したホスト(sso.a-sha.example.jp)にしか送られない(RFC 6265 の host-only)。そのため,SSO サーバが発行したアクセスチケット入りの Cookie は,営業サーバ(eigyou.a-sha.example.jp)へのサービス要求に付かず,SSO が働かなかった。
Domain 属性に共通の上位ドメイン a-sha.example.jp を指定すると,その配下の全てのホストに Cookie が送られる。表1の3つの URL はどれも a-sha.example.jp の配下なので,これで SSO サーバ・営業サーバ・広告サーバの間で同じ Cookie を使える。
間違えやすい点。sso.a-sha.example.jp のままでは他のサーバに届かない。逆に example.jp まで広げると,A 社と関係のないサイトにも送られうるので広すぎる。
設問3(2)
25字以内
本文中の下線(Ⅱ)について,その対策を行っても,予期しなかったコネクションを介して,Web ブラウザから Cookie が平文で,ネットワーク上に意図せず流れてしまう可能性がある。これを防ぐために,SSO サーバが Cookie を発行するときに実施すべき方策を,25 字以内で述べよ。
解答例
解説
本文の根拠
〔SSO サーバの動作確認〕
そこで,(Ⅱ)Cookie が平文でネットワークを流れないよう,表1中のサーバから返される全てのページを SSL/TLS 対応ページに変更した。
サーバ側のページを全て HTTPS にしても,利用者が http:// の URL を開いたり,ページ中に http:// へのリンクがあったりすると,ブラウザは平文の HTTP で接続し,そのときに Cookie を付けて送ってしまう。これが設問の「予期しなかったコネクション」である。
Cookie に Secure 属性を付けると,ブラウザはその Cookie を HTTPS などの安全な接続のときにしか送らない(RFC 6265 の 4.1.2.5 節)。発行する側(SSO サーバ)で Set-Cookie に Secure を付ければ,平文で流れることを防げる。
25字に収める。解答例は「CookieにSecure属性を付ける。」。採点講評は,Cookie がサーバに送り返される場面を想像できず,通信経路や Cookie を暗号化するといった解答が散見されたとしている。
採点講評(IPA)
設問3では,(2)の正答率が低かった。サーバ側で発行されてクライアントに送られたCookieが再びサーバに送り返されるという場面を頭に描くところまで至らず,単に通信経路やCookieを暗号化するといったような解答が散見された。CookieのSecure属性については,単にキーワードとしてとらえるのではなく,なぜそれによって安全になるのか,その動作や仕組みについて,しっかりと理解をしてほしい。
設問4(1)
30字以内
本文中の下線(Ⅲ)の理由を,30 字以内で述べよ。
解答例
SYNパケットにはレイヤ7情報が含まれていないから
解説
本文の根拠
〔負荷分散に関する設定と動作確認〕
(2) 振り分け先については,TCP コネクション確立のための SYN パケットが PC から届いた時点で,決定される。
〔負荷分散に関する設定と動作確認〕
要点(2)の動作から,DSR 方式の LB は(Ⅲ)Cookie などのレイヤ 7 の情報を基にして振り分け先サーバを選定するような方式には対応できないことに注意する必要がある。
Cookie や URL といったレイヤ7の情報は,TCP のコネクションが確立した後に送られる HTTP リクエストの中にある。ところが DSR 方式の LB は,最初の SYN パケットが届いた時点で振り分け先を決めてしまう。SYN パケットは TCP のヘッダだけで HTTP の中身を含まないので,その時点では Cookie を見ようがない。
しかも DSR ではサーバの応答が LB を通らずに PC へ直接返るので,LB は PC とのコネクションを自分で終端して HTTP の中身を読むこともできない。
30字に収める。解答例は「SYNパケットにはレイヤ7情報が含まれていないから」。要点(2)の「SYN パケットが届いた時点で決定」を根拠にする。
採点講評(IPA)
設問4は,DSR方式の負荷分散装置の動作に関して問うたものであるが,アドレス重複についての検知の仕組みと対処について,正しく理解していない解答が散見された。アドレス重複検知については,トラブル対応の基本スキルの一つとして,身に付けておくことが必要である。
設問4(2)
本文中の下線(Ⅳ)で,IP アドレス重複エラー検知に用いられる ARP の名称を答えよ。
解答例(2通り)
解説
本文の根拠
〔負荷分散に関する設定と動作確認〕
C 氏が [ オ ] インタフェースを SSO サーバに設定した後に LB を再起動したところ,(Ⅳ)IP アドレス重複エラーが検知された。
機器が起動したときやアドレスを設定したときに,自分の IP アドレスを問い合わせる ARP(送信元と問合せ先の IP アドレスが同じ ARP)を送るものを Gratuitous ARP(GARP)という。同じアドレスをもつ機器がいれば応答が返ってくるので,重複を検知できる(RFC 5227 もこれを使ったアドレス衝突検出を定めている)。
LB は再起動時に VIP アドレスについて GARP を送った。ところが SSO サーバのループバックインタフェースにも同じ VIP アドレスがあり,SSO サーバがそれに応答したため,重複エラーになった。
解答例は「Gratuitous ARP」または「GARP」。どちらでもよい。
採点講評(IPA)
設問4は,DSR方式の負荷分散装置の動作に関して問うたものであるが,アドレス重複についての検知の仕組みと対処について,正しく理解していない解答が散見された。アドレス重複検知については,トラブル対応の基本スキルの一つとして,身に付けておくことが必要である。
設問4(3)
40字以内
本文中の下線(Ⅴ)の対処について,SSO サーバに対してどのような設定を行ったか。40 字以内で述べよ。
解答例
VIPアドレスに対するARPリクエストに応答しないように設定する。
解説
本文の根拠
〔負荷分散に関する設定と動作確認〕
(3) 振り分け先として決定された SSO サーバにリクエストパケットが転送されるが,このリクエストパケットの宛先アドレスは VIP アドレスのままである。
〔負荷分散に関する設定と動作確認〕
そこで,このエラーの原因を調査し,(Ⅴ)SSO サーバに ARP 関連の設定を加えて対処した。
DSR では,LB と SSO サーバ1・2 の3台が同じ VIP アドレスをもつ。VIP アドレス宛ての ARP リクエストに SSO サーバも応答すると,重複エラーになるうえ,ルータなどが VIP アドレスの MAC アドレスとして SSO サーバのものを覚え,リクエストが LB を通らずに直接サーバへ届いてしまう。
そこで SSO サーバでは,ループバックインタフェースの VIP アドレスについて ARP リクエストに応答しない(ARP を抑止する)設定にする。ARP に答えるのは LB だけになり,リクエストは必ず LB を経由して振り分けられる。
40字に収める。解答例は「VIPアドレスに対するARPリクエストに応答しないように設定する。」。採点講評は,アドレス重複の検知の仕組みと対処を正しく理解していない解答が散見されたとしている。
採点講評(IPA)
設問4は,DSR方式の負荷分散装置の動作に関して問うたものであるが,アドレス重複についての検知の仕組みと対処について,正しく理解していない解答が散見された。アドレス重複検知については,トラブル対応の基本スキルの一つとして,身に付けておくことが必要である。
出典:平成27年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問1(表記を一部改変)
問2 ファイアウォールの負荷分散
ファイアウォールの負荷分散に関する次の記述を読んで,設問1〜3に答えよ。
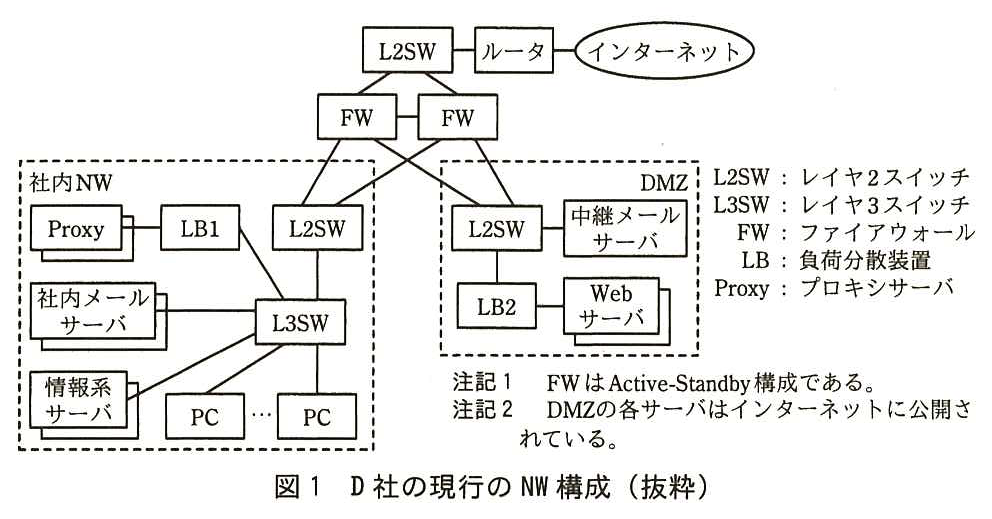
D 社は,営業活動に関わる情報の共有・活用を強化するために,情報系サービス基盤を再構築することになった。新たな情報系サービス基盤には,アプリケーションサービスプロバイダの E 社を利用することが決まった。E 社のサービスは,インターネット上で Web サービスとして提供されている。
D 社の現行のネットワーク(以下,NW という)構成を図1に示す。
図1 D 社の現行の NW 構成(抜粋)
〔現行 NW の移行〕
D 社の情報系サービス基盤再構築の概要は,次のとおりである。
現行 NW の情報系サーバ上で稼働しているアプリケーションは,E 社のグループウェアサービスに置き換える。 社内メールサーバと中継メールサーバは,E 社の電子メールサービスに置き換える。 Web サーバは,現行のままとする。 FW では,現行どおりレイヤ 4 までの動的フィルタリングを行う。 PC からインターネット及び DMZ 上の Web サーバへの通信は,現行どおり全て Proxy を経由する。 NW の移行を担当する D 社情報システム部の W 氏は,移行後の新 NW におけるインターネットアクセスの通信量を見積もった。その結果,インターネットとの通信量の増加によって,FW と Proxy は,現状の 1.4 倍以上の処理能力が必要であることが判明した。そこで W 氏は,FW の性能拡張策として,現行 NW での Active-Standby 構成から Active-Active 構成に変更する案を検討することにした。
〔FW の負荷分散〕
D 社の FW には,相互に負荷分散する機能がないので,LB を使用する必要がある。W 氏が現行 NW の LB の仕様を調査したところ,透過モードという機能によって,FW の負荷分散が可能であることが分かった。
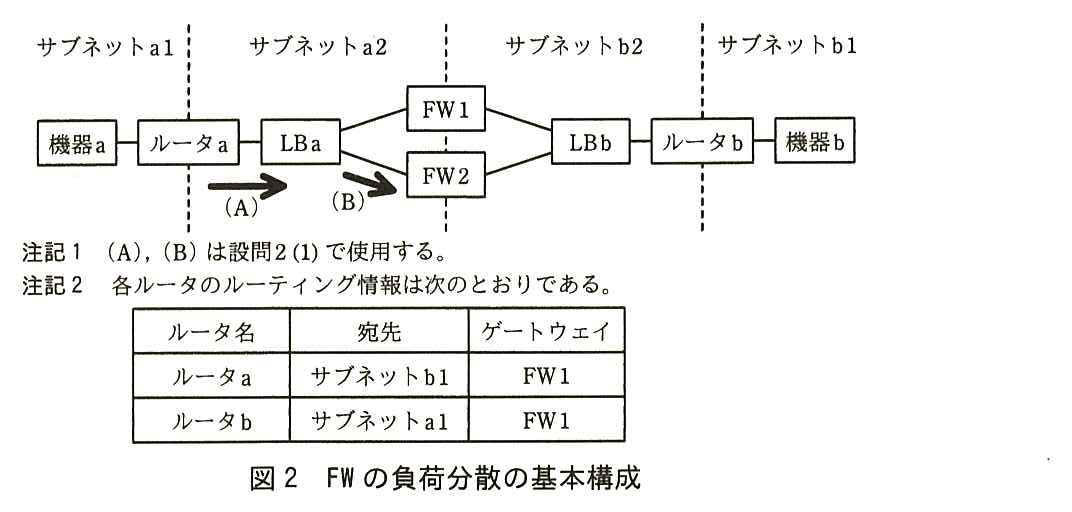
LB を使用した FW の負荷分散の基本構成を図2に示す。
図2 FW の負荷分散の基本構成
図2における LB の動作は次のとおりである。
(1) ①FW はセッションの終端ノードではないので,FW の負荷分散では,パケットに対して行える操作に制約があり ,サーバ負荷分散で使われる仮想 IP アドレスを用いる方式は使えない。そこで,図2の LB によるパケット転送の動作は,次のとおりとなる。 FW1,FW2 の MAC アドレスは,LB にあらかじめ登録してある。 LB は,FW 宛てのイーサネットフレームに対し,宛先 MAC アドレスを振り分け先 FW のものに書き換えて転送する。 その他のイーサネットフレームの転送は,ブリッジと同じ動作となる。 (2) ②LB a と LB b によるパケットの振り分けは,FW での動的フィルタリングが正しく行われるように実行される 必要がある。LB は,次のように振り分け先を管理する。 LB は,セッション単位で振り分け先 FW を決定する。 セッションと振り分け先 FW との対応は,セッションの生成・消滅に合わせて動的に管理される。 〔新 NW 構成の設計〕
現行 LB は,透過モードとサーバに対する負荷分散のモードとの併用が可能である。そこで W 氏は,次の方針の下で新 NW 構成を設計した。
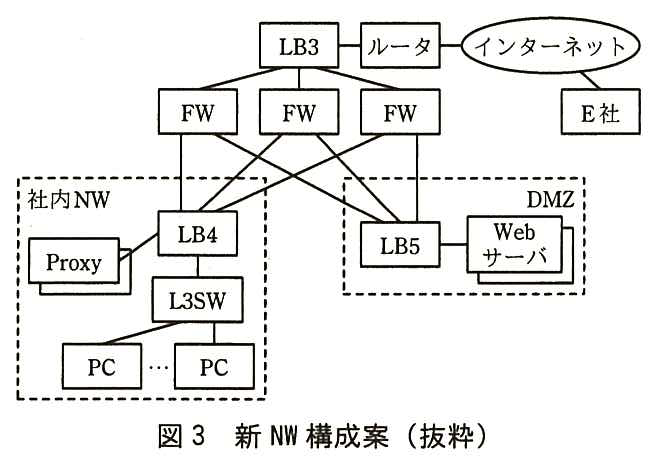
現行 NW に FW を1台追加し,③3台構成 とする。 現行 NW の LB を,可能な限り新 NW に転用する。 新 NW において,社内 NW に配置する LB には,Proxy の負荷分散と FW の負荷分散とを併用させる。DMZ に配置する LB には,Web サーバの負荷分散と FW の負荷分散とを併用させる。 新 NW に必要な性能を満たすために,Proxy は台数を増設する。 W 氏が設計した新 NW 構成案を図3に示す。
図3 新 NW 構成案(抜粋)
新 NW 構成の設計に当たって W 氏が主に検討した課題は,次の2点である。
(1) LB の転送データ量の見積り
LB の仕様には,1 秒当たりの転送データ量である [ ア ] が記載されている。しかし,LB には 1 秒当たりの転送 [ イ ] 数に上限があるので,実際の最大 [ ア ] は転送パケット長によって変化する。そこで W 氏は,インターネットのトラフィックをシミュレートして測定した LB の性能値を用いることにした。
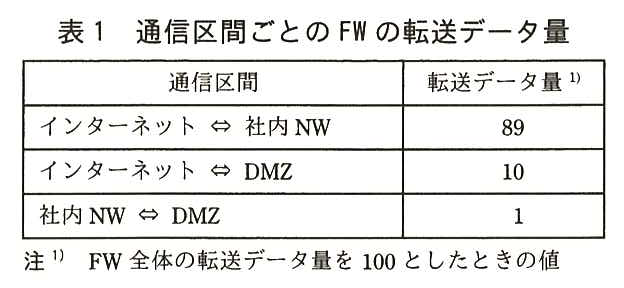
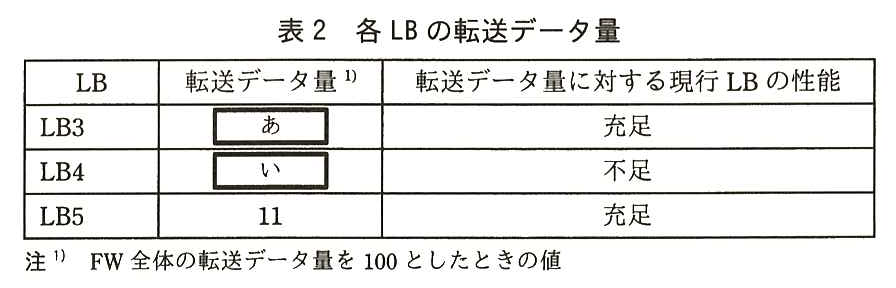
新 NW における通信量の見積りによる,通信区間ごとの FW の転送データ量は,表1のとおりである。また,Proxy のキャッシュ効果,及び FW でのパケット破棄を無視し,表1に基づいて計算した各 LB の転送データ量は,表2のようになる。
表1 通信区間ごとの FW の転送データ量
表2 各 LB の転送データ量
この見積りに基づいて W 氏は,次のように決定した。
現行 NW の2台の LB を LB3 と LB5 に転用する。 LB4 には上位機種を新規に導入する。 (2) FW の故障対策
FW の故障対策として,LB に用意されている次の二つの機能を使用する。
④対向する LB との間で,経由する FW を変化させながら,相互にヘルスチェック用パケットを送受信する 。
現行 NW の Active-Standby 構成と異なり,新 NW では,FW の故障発生時にセッション [ ウ ] ができない。この影響を軽減するために,故障検出時に,⑤FW をはさんでいる両 LB が,RST フラグをオンにしたパケットを TCP コネクションの両端に送信する 。
W 氏が設計した新 NW 構成案は,プロジェクト推進会議で承認され,再構築が進められることになった。
出題趣旨(IPA)
SaaS,PaaSなどの利用が拡大しているが,これらを利用する企業ではインターネットとの通信量が格段に増加する。そのため,接続回線の増速,ファイアウォールやルータなどのネットワーク機器の性能拡張などが必要になる場合もある。また,社内のトラフィックに変化が生じることによって,改めて社内ネットワークの検証が必要となることもある。負荷分散装置は,ネットワーク機器の性能拡張にも用いることができる。その場合は,一般に透過型負荷分散を用いる。これは,FWの他,IDS/IPS,ルータ,接続回線などの負荷分散にも応用可能であり,ネットワーク技術者として理解しておきたい技術である。本問では,透過型負荷分散を題材として,TCP/IPの各レイヤの動作に関する理解と,性能設計,信頼性設計に関する基礎的な能力を問う。
設問と解答例
設問1
解答欄3つ
本文中の [ ア ] 〜 [ ウ ] に入れる適切な字句を答えよ。
解説
本文の根拠
(1) LB の転送データ量の見積り
LB の仕様には,1 秒当たりの転送データ量である [ ア ] が記載されている。しかし,LB には 1 秒当たりの転送 [ イ ] 数に上限があるので,実際の最大 [ ア ] は転送パケット長によって変化する。
(2) FW の故障対策
現行 NW の Active-Standby 構成と異なり,新 NW では,FW の故障発生時にセッション [ ウ ] ができない。
ア:1秒当たりに転送できるデータ量はスループットと呼ぶ(bit/s で表す)。イ:LB の処理は1パケットごとに発生するので,1秒当たりに扱えるパケット数(pps)にも上限がある。パケット数の上限に達すると,パケットが短いほど運べるデータ量は減る。だから実際の最大スループットはパケット長で変わる。
ウ:Active-Standby 構成の FW は,稼働系のセッション情報を待機系に同期しておき,切替え後もセッションを続けられる(セッションの維持)。新 NW の Active-Active 構成では,各 FW が別々のセッションを受け持ち,互いにセッション情報をもたないので,故障した FW のセッションは他の FW に引き継げず,維持できない。
間違えやすい点。イは「転送 [ イ ] 数」なので「パケット」と書く。ウは下線⑤で RST を送って切断を知らせていることから,セッションが続けられないことが分かる。
設問2(1)
解答欄4つ
図2中の(A),(B)は,機器 a と機器 b との間の TCP コネクション上のパケットを表し,矢印はその転送方向を表す。また,この TCP コネクション上のパケットは FW2 を経由する。(A),(B)の宛先 IP アドレスと宛先 MAC アドレスを,図2中の機器名を用いて答えよ。
解説
本文の根拠
図2
注記2 各ルータのルーティング情報は次のとおりである。ルータa:宛先 サブネット b1,ゲートウェイ FW1。ルータb:宛先 サブネット a1,ゲートウェイ FW1。
〔FW の負荷分散〕
LB は,FW 宛てのイーサネットフレームに対し,宛先 MAC アドレスを振り分け先 FW のものに書き換えて転送する。
(A):機器a から機器b へのパケットなので,宛先 IP アドレスは通信の最後まで機器b のままである。ルータa はサブネット b1 宛てのパケットをゲートウェイ FW1 に送るので,FW1 の IP アドレスを ARP で解決し,宛先 MAC アドレスを FW1 にしてフレームを送り出す。LBa はまだこのフレームに触れていない。
(B):LBa はこのフレームを「FW 宛てのイーサネットフレーム」として受け取り,振り分け先 FW のものに宛先 MAC アドレスを書き換える。このコネクションは FW2 を経由するので,宛先 MAC アドレスは FW2 になる。IP アドレスは書き換えないので,宛先 IP アドレスは機器b のままである。
採点講評は,四つのアドレスが全て正しい解答は少なかったとし,ブリッジ・L2SW やルータ・L3SW の動作を復習してほしいとしている。ルータはレイヤ3(IP)の宛先を変えずにレイヤ2(MAC)の宛先だけを次の機器に付け替える,という基本を当てはめる。
採点講評(IPA)
設問2は,End to Endの通信における,レイヤ2(データリンク層)〜レイヤ4(トランスポート層)に対する各種ネットワーク機器の動作に関する設問である。レイヤ2を中継するブリッジの動作,レイヤ3を中継するルータの動作,レイヤ3・レイヤ4の情報に基づいてフィルタリングするFWの動作を正確に理解していれば,本文中の透過型LBの動作は理解できるので,透過型LBを知らなくても解答できるはずである。
設問2(1)では,四つのアドレスが全て正しい解答は少なかった。(1)を一つでも間違えた人は,ブリッジ・L2SWやルータ・L3SWの動作をよく復習してほしい。
設問2(2)
20字以内
本文中の下線①はどのような制約か。20 字以内で述べよ。
解答例
解説
本文の根拠
〔FW の負荷分散〕
(1) ①FW はセッションの終端ノードではないので,FW の負荷分散では,パケットに対して行える操作に制約があり,サーバ負荷分散で使われる仮想 IP アドレスを用いる方式は使えない。
サーバ負荷分散では,クライアントは LB の仮想 IP アドレス宛てに送り,LB が宛先 IP アドレスを振り分け先サーバの実アドレスに書き換える。これはサーバがセッションの終端だから成り立つ。
FW はセッションの終端ではなく,パケットを最終的な宛先(機器b)まで中継する途中の機器である。LB が宛先 IP アドレスを FW のアドレスに書き換えてしまうと,FW から先で本来の宛先が分からなくなる。だから宛先 IP アドレスには手を付けられず,レイヤ2の宛先 MAC アドレスを書き換えて振り分けている。
20字に収める。解答例は「宛先IPアドレスを書き換えられない。」。
採点講評(IPA)
設問2は,End to Endの通信における,レイヤ2(データリンク層)〜レイヤ4(トランスポート層)に対する各種ネットワーク機器の動作に関する設問である。レイヤ2を中継するブリッジの動作,レイヤ3を中継するルータの動作,レイヤ3・レイヤ4の情報に基づいてフィルタリングするFWの動作を正確に理解していれば,本文中の透過型LBの動作は理解できるので,透過型LBを知らなくても解答できるはずである。
設問2(3)
30字以内
本文中の下線②では,LB a のパケット振り分け動作と LB b のパケット振り分け動作との関係について,ある条件が成立しなければならない。その条件を,30 字以内で述べよ。
解答例
セッション単位に,2台のLBが同じFWを選択する。
解説
本文の根拠
〔FW の負荷分散〕
(2) ②LB a と LB b によるパケットの振り分けは,FW での動的フィルタリングが正しく行われるように実行される必要がある。
〔FW の負荷分散〕
LB は,セッション単位で振り分け先 FW を決定する。
〔現行 NW の移行〕
FW では,現行どおりレイヤ 4 までの動的フィルタリングを行う。
動的フィルタリングを行う FW は,行きのパケットを見てセッションの情報を記録し,それに対応する戻りのパケットだけを通す。行きが FW1 を通ったのに戻りが FW2 に来ると,FW2 にはそのセッションの記録がないので,戻りのパケットは破棄される。
行きのパケットは LBa が,戻りのパケットは LBb が振り分ける。両方の LB が,同じセッションについて同じ FW を選ばなければ動的フィルタリングが成り立たない。
30字に収める。解答例は「セッション単位に,2台のLBが同じFWを選択する。」。「セッション単位」と「2台の LB が同じ FW」の2つを書く。
採点講評(IPA)
設問2は,End to Endの通信における,レイヤ2(データリンク層)〜レイヤ4(トランスポート層)に対する各種ネットワーク機器の動作に関する設問である。レイヤ2を中継するブリッジの動作,レイヤ3を中継するルータの動作,レイヤ3・レイヤ4の情報に基づいてフィルタリングするFWの動作を正確に理解していれば,本文中の透過型LBの動作は理解できるので,透過型LBを知らなくても解答できるはずである。
設問3(1)
20字以内
本文中の下線③で,FW を 3 台構成とする目的を 20 字以内で述べよ。
解答例
解説
本文の根拠
〔現行 NW の移行〕
その結果,インターネットとの通信量の増加によって,FW と Proxy は,現状の 1.4 倍以上の処理能力が必要であることが判明した。
〔新 NW 構成の設計〕
現行 NW に FW を1台追加し,③3台構成とする。
必要な処理能力は FW 1台分の 1.4 倍以上である。Active-Active の2台構成なら平常時は2倍あるが,1台が故障すると残りは1台分(1.0倍)になり,1.4 倍に足りない。3台構成なら,1台が故障しても2台分(2.0倍)が残り,1.4 倍を満たせる。
つまり3台目は平常時の性能のためではなく,故障時にも必要な性能を確保するためのものである。
20字に収める。解答例は「故障発生時の性能を不足させないため」。
設問3(2)
解答欄2つ
表2中の [ あ ],[ い ] に入れる適切な数値を答えよ。
解説
本文の根拠
表1
インターネット ⇔ 社内 NW:89。インターネット ⇔ DMZ:10。社内 NW ⇔ DMZ:1。
〔現行 NW の移行〕
PC からインターネット及び DMZ 上の Web サーバへの通信は,現行どおり全て Proxy を経由する。
〔新 NW 構成の設計〕
新 NW において,社内 NW に配置する LB には,Proxy の負荷分散と FW の負荷分散とを併用させる。
あ(LB3):LB3 はインターネット側で FW を振り分ける。通るのはインターネットとの通信だけなので,インターネット⇔社内 NW の 89 とインターネット⇔DMZ の 10 を足して 99。LB5 の 11(インターネット⇔DMZ の 10 と社内 NW⇔DMZ の 1)と同じ考え方で確かめられる。
い(LB4):FW の負荷分散として,社内 NW と外の間の 89+1=90 が通る。さらに Proxy の負荷分散も担う。PC からインターネットと DMZ への通信は全て Proxy 経由なので,PC と Proxy の間の 90 も LB4 を通る(Proxy のキャッシュ効果は無視)。合計 90+90=180 になる。
採点講評は,“い”で条件の見落としが多かったとし,全て Proxy を経由すること,LB4 が FW と Proxy の負荷分散を併用することの2つを押さえれば LB4 がボトルネックだと見当がつくとしている。
採点講評(IPA)
設問3は,信頼性設計と性能設計における,基本的な考え方や発想を問う設問であるが,(2)“い”では,本文中に示されている要件や条件を見落としたと推測される誤った解答が多く見受けられた。(社内NW)⇔(インターネット・DMZ)の通信は全てProxyを経由する,LB4はFW負荷分散とProxy負荷分散を併用している,という二つの条件が念頭にあれば,図3から,LB4の負荷が最も高そうだ(ボトルネックになりそうだ)という見当がつくはずである。トラフィックモデルなどの要件・条件を正確に把握することは,信頼性設計・性能設計の基礎である。限られた時間で本文を丁寧に読み解き,正確に理解することを心掛けてほしい。
設問3(3)
30字以内
本文中の下線④は,LB が故障検出対象である FW に対してヘルスチェック用パケットを送信する方法と比較して,どのような利点があるか。30 字以内で述べよ。
解答例
解説
本文の根拠
(2) FW の故障対策
④対向する LB との間で,経由する FW を変化させながら,相互にヘルスチェック用パケットを送受信する。
LB が FW そのものにヘルスチェックを送る方法では,FW が応答するかどうかしか分からない。FW は生きていても,FW の反対側のインタフェースや FW と対向 LB の間の回線が壊れていれば,その FW を通る通信は流れないのに,故障と判定できない。
下線④のように,FW をはさんだ反対側の LB 宛てにヘルスチェックを送れば,パケットが FW を実際に通り抜けられるかどうかで判定するので,FW を経由する LB 間の経路全体の障害を検出できる。
30字に収める。解答例は「FWを経由するLB間の経路の障害を検出できる。」。
設問3(4)
30字以内
本文中の下線⑤の動作は,この動作を行わない場合と比べて,TCP コネクションの両端のノードにどのような利点を与えるか。30 字以内で述べよ。
解答例
リトライアウトを待たずにコネクションの切断を検知できる。
解説
本文の根拠
(2) FW の故障対策
この影響を軽減するために,故障検出時に,⑤FW をはさんでいる両 LB が,RST フラグをオンにしたパケットを TCP コネクションの両端に送信する。
FW が故障すると,その FW を通っていた TCP コネクションは維持できない。しかし両端のノードはそれを知らないので,送ったデータに応答が来ないまま再送を繰り返し,再送の上限(リトライアウト)に達して初めてコネクションが切れたと判断する。それまでの間,利用者は待たされる。
LB が RST を送れば,両端のノードはその場でコネクションが切れたことを知り,すぐに接続し直せる。新しいコネクションは LB によって生きている FW に振り分けられる。
30字に収める。解答例は「リトライアウトを待たずにコネクションの切断を検知できる。」。
出典:平成27年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問2(表記を一部改変)
問3 侵入検知・防御システムの導入
侵入検知・防御システムの導入に関する次の記述を読んで,設問1〜3に答えよ。
F 社は,中堅の輸入食品卸売会社であり,自社で営業支援システムを運用している。
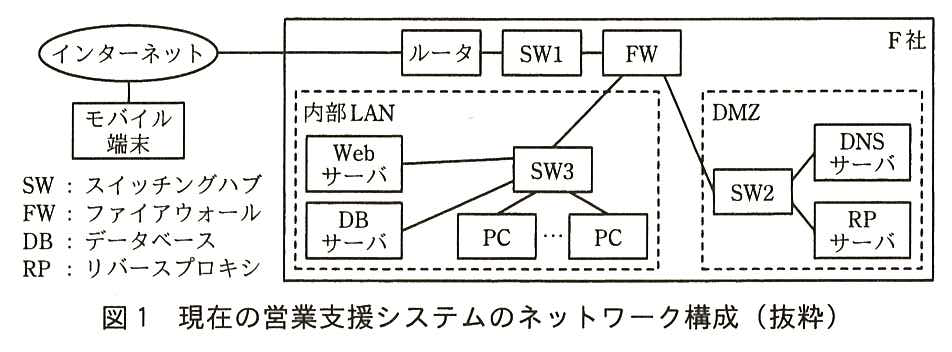
現在の営業支援システムのネットワーク構成を,図1に示す。
図1 現在の営業支援システムのネットワーク構成(抜粋)
F 社の営業部員は,社内で営業支援システムにアクセスする場合には,自席の PC を使い,社外からは,モバイル端末を使って営業支援システムにアクセスする。営業支援システムで主なサービスを提供している Web サーバを社外から利用するには,SSL/TLS を実装した RP サーバを経由してアクセスする。社内の PC からインターネットへのアクセスは,RP サーバを経由しない。
F 社では数年前にネットワーク構成を見直し,侵入検知システム(IDS)の機能をもった FW を導入した。最近になって営業部員から,インターネットを通じたサービスのレスポンスがしばしば悪化していると,苦情が寄せられるようになった。F 社の情報システム部が調査した結果,現在の FW は IDS としての性能の限界に近づいており,これがレスポンス悪化の原因となっていると考えられた。IDS 機能を使わなければ FW は負荷が軽減され,今後も継続して利用できることが分かった。
また,最近発見された一部のサーバのミドルウェアの脆弱性を悪用する攻撃は,FW の IDS 機能では検出できないものであった。このときは,アプリケーションへの影響確認テストに時間が掛かり,当該サーバにセキュリティパッチを適用するまで,営業支援システムを数日間休止せざるを得なかった。
F 社の情報システム部は,インターネットを通じた様々なサイバー攻撃の増大が頻繁に報道されていることも考慮し,営業支援システムのセキュリティレベルを向上させるために,プロジェクトを立ち上げた。プロジェクトのリーダには H 君が任命された。まず H 君は,IDS の見直しを開始した。
〔IDS の見直し〕
侵入検知の仕組みとしては,次の2種類がある。
一方はシグネチャ型と呼ばれ,不正なパケットに関する一定のルールやパターンを使う。原則として未知の攻撃には対応できないが,あらかじめ様々な種類のシグネチャが登録されている。
他方の [ ア ] 型は,定義されたプロトコルの仕様などから逸脱したアクセスがあった場合に不正とみなす。シグネチャ型と比べて,未知の攻撃に対しては柔軟に対応できるが,正常と判断する基準によっては,正常なパケットを異常とみなすこともある。H 君は,それぞれの仕組みの特長を生かすために,両方の機能をもった IDS を採用することにした。
次に,H 君は,IDS のネットワークへの接続について検討した。
IDS は,監視対象のネットワークにある SW の [ イ ] ポートに接続し,IDS 側のネットワークポートを [ ウ ] モードにすることで,IDS 以外を宛先とする通信も取り込むことができる。また,IDS 側のネットワークポートに [ エ ] アドレスを割り当てなければ,IDS 自体が OSI 基本参照モデルの第 3 層レベルの攻撃を受けることを回避できる。
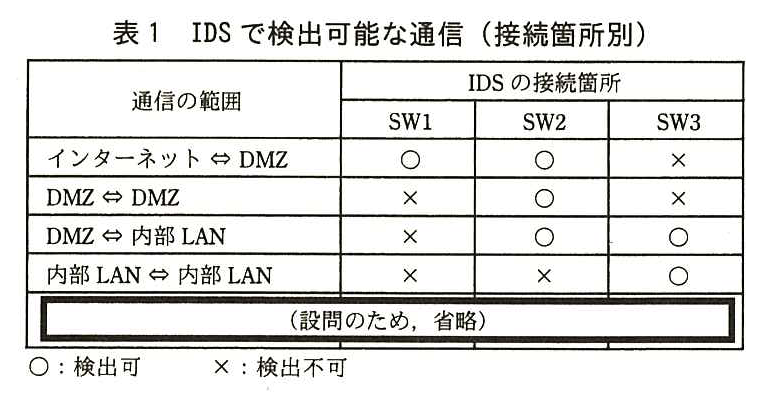
検出可能な通信は,IDS の接続箇所によって異なる。例えば,インターネットと DMZ 間の通信は,IDS を SW1 又は SW2 に接続した場合は検出可能だが,SW3 に接続した場合は検出できない。図1中の SW1〜SW3 にそれぞれ IDS を接続した場合に,IDS で検出可能な通信を表1に示す。
表1 IDS で検出可能な通信(接続箇所別)
H 君が調査した IDS には,検知した攻撃を遮断する機能を実装している機種があった。遮断機能のうちの一つは,①IDS と FW が連携することで,検知した送信元アドレスからの不正な接続を遮断する というものであった。
また,IDS が不正な TCP コネクションを検知した場合に,該当する通信を強制的に切断する目的で,送信元と宛先の双方の IP アドレス宛てに,TCP の RST フラグをオンにしたパケットを送る機能があった。検知した不正パケットが UDP の場合には,該当するパケットの送信元に,ICMP ヘッダのコードに port [ オ ] を設定したパケットを送って,更なる攻撃の抑止を試みることができる。しかし,H 君は,②この ICMP を使った攻撃抑止のためのパケットが,実際は攻撃者に届かないことがある こと,又はこのパケット自体が他のサイトへの攻撃となることもあると考えた。
これまでの検討結果から,H 君は,より高度な侵入防御の仕組みが必要であると考え,ネットワークの重要な部分へは侵入防止システム(IPS)を追加することを検討した。
〔IPS の追加〕
IPS は,不正アクセスを監視するだけでなく,遮断する機能を強化したネットワーク機器である。例えば,SQL インジェクションのような,Web アプリケーションの脆弱性に対応する機能をもつもの,及び③防御対象のサーバに新たな脆弱性が発見された場合の一時的な運用に対応できる ものがある。しかし,IPS は正常な通信を誤って不正と検知してしまうこと(フォールスポジティブ),又は不正な通信を見逃してしまうこと(フォールスネガティブ)があり,双方のバランスをとって効果的な侵入防御を実現することが重要である。
また,高度な機能をもつ IPS には高い負荷が掛かることが予想される。ネットワークの通信量が急激に増えた場合でも,営業支援システムのレスポンス悪化を避け,継続して利用できる状態にすることが重要であることから,H 君は IPS の障害対策について検討した。
IPS の障害対策には,並列に複数台導入する冗長化が考えられる。しかし,導入候補の IPS には,④IPS の機能の一部が故障した場合に備えた機能 があった。費用対効果の観点と,IDS が併設されていることや,営業支援システムの継続利用を優先することから,H 君は IPS を冗長化しないことにした。
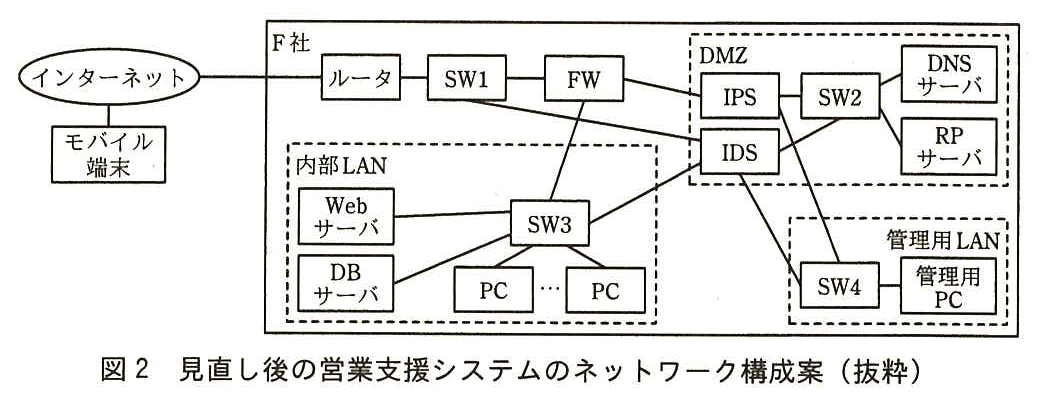
以上の検討の結果,H 君は営業支援システムのネットワークに,IDS と IPS の両方を追加し,管理用 PC を接続した管理用 LAN を設けることを考えた。
H 君による,見直し後の営業支援システムのネットワーク構成案を,図2に示す。
図2 見直し後の営業支援システムのネットワーク構成案(抜粋)
H 君が考えたネットワーク構成案は承認され,営業支援システムの見直しプロジェクトが開始された。
出題趣旨(IPA)
近年インターネットのセキュリティ対策の重要性が増大し,その対策として侵入検知システム(IDS)や侵入防止システム(IPS)の導入が一般的となってきている。導入に当たっては,それぞれの機能と特徴を正しく理解し,不正アクセスに対して最適に対応できるように設計し,導入後も継続的にメンテナンスしていく必要がある。IDSとIPSはネットワークを構成する重要な機器であり,ネットワークエンジニアには,関連する知識が求められる。本問では,ネットワークのセキュリティ対策向上を題材に,IDSとIPSの機能と特徴について,基本的な知識と理解力を問う。
設問と解答例
設問1
解答欄5つ
本文中の [ ア ] 〜 [ オ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔IDS の見直し〕
他方の [ ア ] 型は,定義されたプロトコルの仕様などから逸脱したアクセスがあった場合に不正とみなす。
〔IDS の見直し〕
IDS は,監視対象のネットワークにある SW の [ イ ] ポートに接続し,IDS 側のネットワークポートを [ ウ ] モードにすることで,IDS 以外を宛先とする通信も取り込むことができる。また,IDS 側のネットワークポートに [ エ ] アドレスを割り当てなければ,IDS 自体が OSI 基本参照モデルの第 3 層レベルの攻撃を受けることを回避できる。
〔IDS の見直し〕
検知した不正パケットが UDP の場合には,該当するパケットの送信元に,ICMP ヘッダのコードに port [ オ ] を設定したパケットを送って,更なる攻撃の抑止を試みることができる。
ア:正常な状態やプロトコルの仕様を基準にして,そこから外れたものを不正とみなす方式はアノマリ型(異常検知型)である。シグネチャ型の反対で,未知の攻撃にも反応できるが誤検知もある。イ:スイッチは宛先のポートにしかフレームを出さないので,他の通信を監視するには,指定したポートの通信の写しを出すミラーポート(ポートミラーリング)に IDS をつなぐ。
ウ:ネットワークインタフェースは通常,自分宛てのフレームしか取り込まない。宛先を問わず全て取り込むのはプロミスキャスモードである。エ:IP アドレスを割り当てなければ,IDS は IP で宛先として指定されず,第3層の攻撃を受けない。オ:UDP で待ち受けのないポートに届いたとき返すのは,ICMP の Destination Unreachable(タイプ3)のコード3「port unreachable」である(RFC 792)。
採点講評は,IDS のポート設定や ICMP を使った切断の設定などの専門用語の正答率が低かったとしている。
採点講評(IPA)
設問1は,ネットワークを監視するためのIDSのポート設定や,ICMPを使ったコネクション切断の設定などの専門用語の正答率が低かった。用語は正確に覚えておいてほしい。
設問2(1)
解答欄4つ
IDS で検出可能な通信の範囲を追加して,表1を完成させよ。
解説
本文の根拠
〔IDS の見直し〕
検出可能な通信は,IDS の接続箇所によって異なる。例えば,インターネットと DMZ 間の通信は,IDS を SW1 又は SW2 に接続した場合は検出可能だが,SW3 に接続した場合は検出できない。
図1
F 社の中は,ルータ-SW1-FW の順につながり,FW から内部 LAN の SW3 と DMZ の SW2 へ分かれる。
〔営業支援システム〕
社内の PC からインターネットへのアクセスは,RP サーバを経由しない。
表1に載っていない組合せは,インターネット⇔内部 LAN である(インターネット⇔インターネットは F 社を通らない)。社内の PC はインターネットへ RP サーバを経由せず直接アクセスするので,この通信はルータ-SW1-FW-SW3 を通る。
したがって SW1 と SW3 に接続した IDS では検出でき(○),DMZ の SW2 は通らないので SW2 では検出できない(×)。
間違えやすい点。社外からモバイル端末で Web サーバを使う通信は RP サーバを経由するので,インターネット⇔DMZ と DMZ⇔内部 LAN の通信に分かれる。インターネット⇔内部 LAN として数えるのは,PC からインターネットへの直接のアクセスである。
採点講評(IPA)
設問2(1),(3)は,IDSに関する基本的な知識を踏まえ,ネットワーク上の接続箇所と検出可能な通信の範囲や,攻撃抑止の注意点を解答するものであり,比較的正答率は高かったが,それに比べて(2)では,ファイアウォールとの連携について正確に記述できていない解答が散見された。セキュリティ対策のためにネットワーク機器を連携させることについても,理解を深めておいてほしい。
設問2(2)
40字以内
本文中の下線①で,IDS と FW が連携することで不正な接続を遮断する仕組みとは,どのようなものか。40 字以内で具体的に述べよ。
解答例
FWのACLを動的に変更して,遮断の対象とする送信元アドレスを追加する。
解説
本文の根拠
〔IDS の見直し〕
遮断機能のうちの一つは,①IDS と FW が連携することで,検知した送信元アドレスからの不正な接続を遮断するというものであった。
IDS は通信を監視するだけで,自分では通信の経路上にいないので遮断できない。そこで,不正を検知したら IDS が FW に通知し,FW のアクセス制御リスト(ACL)にその送信元アドレスを遮断する規則をその場で追加させる。以後,その送信元からの接続は FW で止まる。
検知の役は IDS,遮断の役は経路上にある FW,と分担している点が要点である。
40字に収める。解答例は「FWのACLを動的に変更して,遮断の対象とする送信元アドレスを追加する。」。採点講評は,FW との連携を正確に書けていない解答が散見されたとしている。「FW で遮断する」だけでなく,何をどう変えるのか(ACL に送信元アドレスを追加)まで書く。
採点講評(IPA)
設問2(1),(3)は,IDSに関する基本的な知識を踏まえ,ネットワーク上の接続箇所と検出可能な通信の範囲や,攻撃抑止の注意点を解答するものであり,比較的正答率は高かったが,それに比べて(2)では,ファイアウォールとの連携について正確に記述できていない解答が散見された。セキュリティ対策のためにネットワーク機器を連携させることについても,理解を深めておいてほしい。
設問2(3)
35字以内
H 君が,本文中の下線②のように考えたのはなぜか。35 字以内で述べよ。
解答例
不正アクセスの送信元アドレスが偽装されている可能性があるから
解説
本文の根拠
〔IDS の見直し〕
しかし,H 君は,②この ICMP を使った攻撃抑止のためのパケットが,実際は攻撃者に届かないことがあること,又はこのパケット自体が他のサイトへの攻撃となることもあると考えた。
UDP にはコネクションの確立(3ウェイハンドシェーク)がないので,攻撃者は送信元 IP アドレスを簡単に偽れる。ICMP のパケットは受け取ったパケットの送信元アドレスに返すので,送信元が偽装されていれば,攻撃者ではなく偽装に使われた無関係のアドレスに届く。
それが「攻撃者に届かない」理由であり,同時に,無関係の相手に大量の ICMP を送りつけることになれば「他のサイトへの攻撃となる」理由でもある。
35字に収める。解答例は「不正アクセスの送信元アドレスが偽装されている可能性があるから」。
採点講評(IPA)
設問2(1),(3)は,IDSに関する基本的な知識を踏まえ,ネットワーク上の接続箇所と検出可能な通信の範囲や,攻撃抑止の注意点を解答するものであり,比較的正答率は高かったが,それに比べて(2)では,ファイアウォールとの連携について正確に記述できていない解答が散見された。セキュリティ対策のためにネットワーク機器を連携させることについても,理解を深めておいてほしい。
設問3(1)
50字以内
本文中の下線③で可能としている,一時的な運用を 50 字以内で述べよ。
解答例
保護する機器にセキュリティパッチを適用するまでの間,脆弱性を悪用する攻撃の通信を遮断する。
解説
本文の根拠
〔営業支援システム〕
このときは,アプリケーションへの影響確認テストに時間が掛かり,当該サーバにセキュリティパッチを適用するまで,営業支援システムを数日間休止せざるを得なかった。
〔IPS の追加〕
例えば,SQL インジェクションのような,Web アプリケーションの脆弱性に対応する機能をもつもの,及び③防御対象のサーバに新たな脆弱性が発見された場合の一時的な運用に対応できるものがある。
IPS は通信の経路上にあり,攻撃のパターンに当たる通信をその場で遮断できる。新たな脆弱性が見つかったら,その脆弱性を突く通信を遮断する設定を IPS に入れれば,サーバ側にパッチを当てる前でも攻撃を防げる(仮想パッチと呼ばれる使い方)。
本文には,影響確認テストに時間が掛かり,パッチを当てるまでシステムを数日間止めた経緯がある。IPS があれば,テストをしてパッチを当てるまでの間もシステムを止めずに運用を続けられる。これが下線③の「一時的な運用」である。
50字に収める。解答例は「保護する機器にセキュリティパッチを適用するまでの間,脆弱性を悪用する攻撃の通信を遮断する。」。「パッチ適用までの間」と「攻撃の通信を遮断」の2つを書く。
採点講評(IPA)
設問3(1),(2)は,IPSの機能に関する知識を問うたものであるが,IDSに比べて正答率は低かった。IDSとIPSの違いをよく把握しておいてほしい。(3)は,導入した機器の運用方法を問うたものであり,ネットワーク技術者として,継続的な運用メンテナンスがセキュリティレベルの維持・向上のために必要であることを,理解しておくことが重要である。
設問3(2)
25字以内
本文中の下線④の,IPS が実装している機能とは何か。25 字以内で述べよ。
解答例
解説
本文の根拠
〔IPS の追加〕
ネットワークの通信量が急激に増えた場合でも,営業支援システムのレスポンス悪化を避け,継続して利用できる状態にすることが重要であることから,H 君は IPS の障害対策について検討した。
〔IPS の追加〕
しかし,導入候補の IPS には,④IPS の機能の一部が故障した場合に備えた機能があった。費用対効果の観点と,IDS が併設されていることや,営業支援システムの継続利用を優先することから,H 君は IPS を冗長化しないことにした。
IPS は通信の経路上(インライン)に置くので,IPS の検査機能が故障すると,そのままでは全ての通信が止まってしまう。これに備えて,故障時には検査をせずに通信をそのまま通過させる機能(バイパス,フェールオープン)をもつ製品がある。
本文は,営業支援システムの継続利用を優先し,IDS も併設されていることから冗長化しないとしている。故障中は IPS による遮断はなくなるが,通信は続き,監視は IDS が担える。だからこの機能で足りると判断した。
25字に収める。解答例は「通信をそのまま通過させ,遮断しない機能」。採点講評は,(1)(2)とも IDS に比べて正答率が低く,IDS と IPS の違いを把握してほしいとしている。
採点講評(IPA)
設問3(1),(2)は,IPSの機能に関する知識を問うたものであるが,IDSに比べて正答率は低かった。IDSとIPSの違いをよく把握しておいてほしい。(3)は,導入した機器の運用方法を問うたものであり,ネットワーク技術者として,継続的な運用メンテナンスがセキュリティレベルの維持・向上のために必要であることを,理解しておくことが重要である。
設問3(3)
35字以内
IDS と IPS の導入後に,セキュリティレベルの継続的な向上のために,管理用 PC を使ってどのようなことを行うか。35 字以内で具体的に述べよ。
解答例
不正アクセスへの対応を最適化するために,ログを取得して解析する。
解説
本文の根拠
〔IPS の追加〕
しかし,IPS は正常な通信を誤って不正と検知してしまうこと(フォールスポジティブ),又は不正な通信を見逃してしまうこと(フォールスネガティブ)があり,双方のバランスをとって効果的な侵入防御を実現することが重要である。
〔IPS の追加〕
以上の検討の結果,H 君は営業支援システムのネットワークに,IDS と IPS の両方を追加し,管理用 PC を接続した管理用 LAN を設けることを考えた。
IDS と IPS は入れて終わりではなく,誤検知(フォールスポジティブ)と見逃し(フォールスネガティブ)のバランスを取り続ける必要がある。そのためには,IDS・IPS が記録したログを管理用 PC で集めて解析し,検知の設定やシグネチャを見直して,不正アクセスへの対応を良くしていく。
図2で,管理用 LAN の SW4 には IDS と IPS がつながっており,管理用 PC からそれぞれのログの取得や設定の変更ができる構成になっている。
35字に収める。解答例は「不正アクセスへの対応を最適化するために,ログを取得して解析する。」。採点講評は,継続的な運用メンテナンスがセキュリティレベルの維持・向上に必要だと理解してほしいとしている。
採点講評(IPA)
設問3(1),(2)は,IPSの機能に関する知識を問うたものであるが,IDSに比べて正答率は低かった。IDSとIPSの違いをよく把握しておいてほしい。(3)は,導入した機器の運用方法を問うたものであり,ネットワーク技術者として,継続的な運用メンテナンスがセキュリティレベルの維持・向上のために必要であることを,理解しておくことが重要である。
出典:平成27年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問3(表記を一部改変)