令和4年度 春期に実施されたネットワークスペシャリスト試験
午後Ⅰの全3問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。
問1 ネットワークの更改
ネットワークの更改に関する次の記述を読んで,設問1〜3に答えよ。
〔現状のネットワーク〕
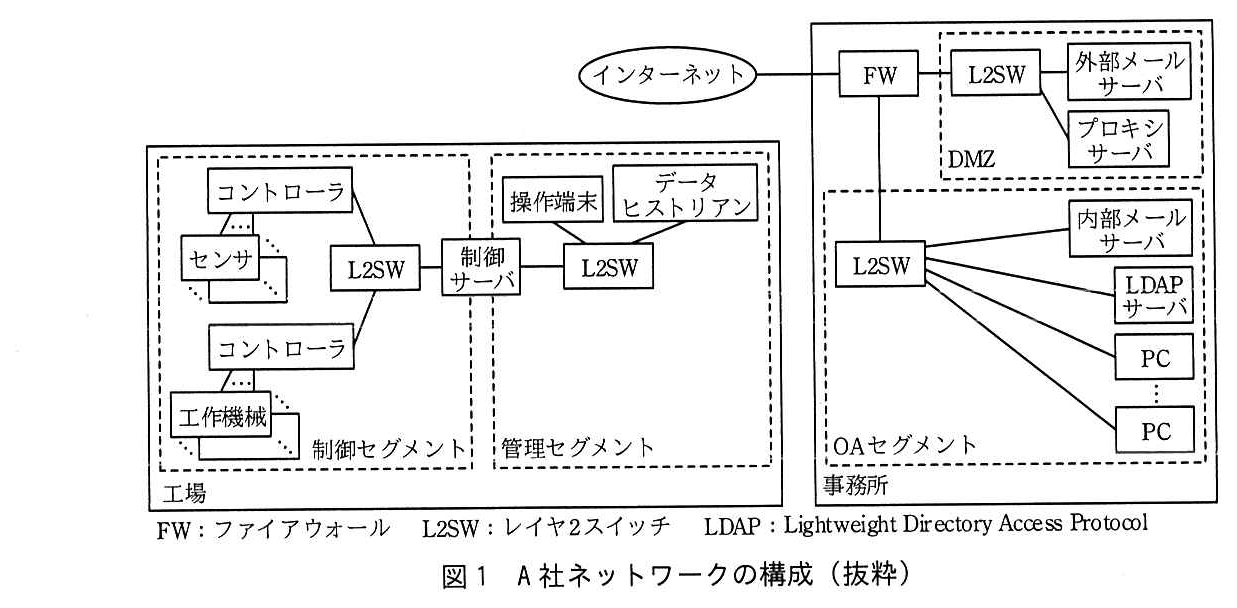
A 社は,精密機械部品を製造する中小企業であり,敷地内に事務所と工場がある。事務所には電子メール(以下,メールという)送受信やビジネス資料作成などのための OA セグメントと,社外との通信を行う DMZ が設置されている。工場には工作機械やセンサを制御するための制御セグメントと,制御サーバと操作端末のアクセスログ(以下,ログデータという)や制御セグメントからの測定データを管理するための管理セグメントが設置されている。
センサや工作機械を制御するコントローラの通信は制御セグメントに閉じた設計としているので,事務所と工場の間は,ネットワークで接続されていない。また制御セグメントと管理セグメントの間には,制御サーバが設置されているがルーティングは行わない。
操作端末は,制御サーバを介してコントローラに対し設定値やコマンドを送出する。コントローラは,常に測定データを制御サーバに送信する。制御サーバは,収集した測定データを,1 日 1 回データヒストリアンに送る。データヒストリアンは,ログデータ及び測定データを蓄積する。
A 社ネットワークの構成を,図1に示す。
図1 A 社ネットワークの構成(抜粋)
ログデータの転送は,イベント通知を転送する標準規格(RFC 5424)の a プロトコルを利用している。データヒストリアンに蓄積された測定データとログデータは,ファイル共有プロトコルで操作端末に共有され,社員が USB メモリを用いて OA セグメント内の PC に 1 週間に 1 回複製する。
制御サーバ,操作端末及びデータヒストリアンのソフトウェア更新は,必要の都度,OA セグメントの PC でインターネットからダウンロードしたソフトウェア更新ファイルを,USB メモリを用いて操作端末に複製した上で実施される。
A 社の社員は,PC でメールの閲覧やインターネットアクセスを行う。OA セグメントからインターネットへの通信は DMZ 経由としており,DMZ には社外とのメールを中継する外部メールサーバと,OA セグメントからインターネットへの Web 通信を中継するプロキシサーバがある。DMZ にはグローバル IP アドレスが,OA セグメントにはプライベート IP アドレスがそれぞれ用いられている。
社員のメールボックスをもつ内部メールサーバと,プロキシサーバは,ユーザ認証のために LDAP サーバを参照する。プロキシサーバのユーザ認証には,Base64 でエンコードする Basic 認証方式と,MD5 や SHA-256 でハッシュ化する b 認証方式があるが,A 社では後者の方式を採用している。また,プロキシサーバは,HTTP の c メソッドでトンネリング通信を提供し,トンネリング通信に利用する通信ポートを 443 に限定する。
〔ネットワークの更改方針〕
A 社では,USB メモリ紛失によるデータ漏えいの防止,測定データのリアルタイムの可視化,及び過去の測定データの蓄積のために,USB メモリの利用を廃止し,工場と事務所をネットワークで接続することにした。A 社技術部の B さんが指示された内容を次に示す。
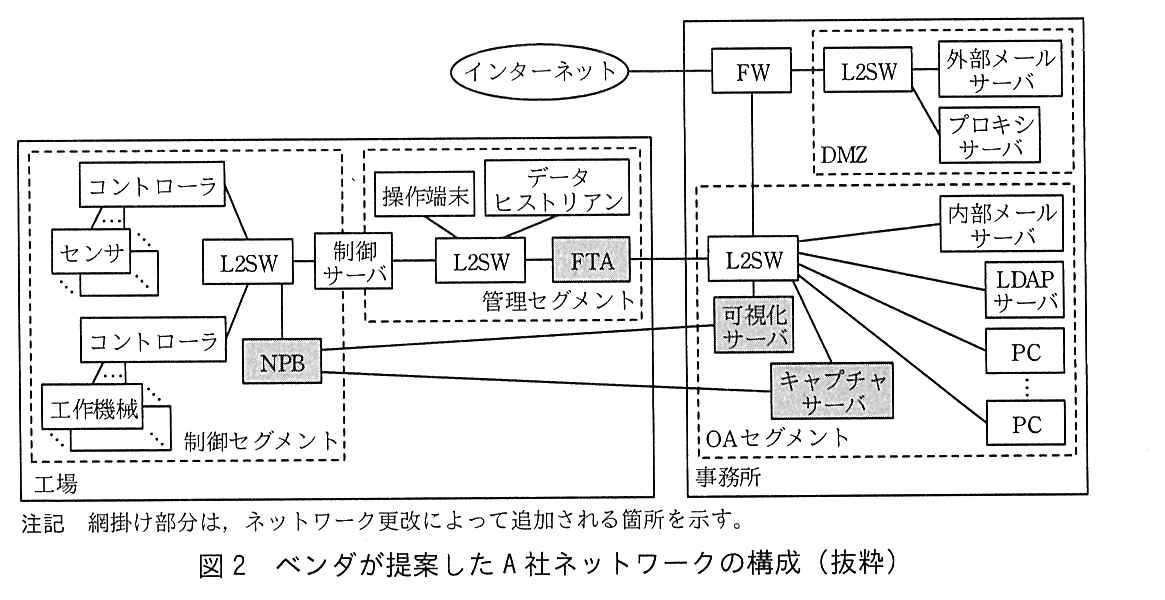
(a) データヒストリアンにあるログデータを PC にファイル送信できるようにする。また PC にダウンロードしたソフトウェア更新ファイルを操作端末にファイル送信できるようにする。 (b) 測定データの統計処理を行い時系列グラフとして可視化するサーバと,長期間の測定データを加工せずそのまま蓄積するサーバを OA セグメントに設置する。 (c) セキュリティ維持のために,工場の制御セグメント及び管理セグメントと,事務所の OA セグメントとの間はルーティングを行わない。 B さんは,工場のネットワークを設計したベンダに実現方式を相談した。指示 (a) と (c) については,ファイル転送アプライアンス(以下,FTA という)がベンダから提案された。指示 (b) と (c) については,ネットワークパケットブローカ(以下,NPB という),可視化サーバ,キャプチャサーバがベンダから提案された。
B さんがベンダから提案を受けた,A 社ネットワークの構成を,図2に示す。
図2 ベンダが提案した A 社ネットワークの構成(抜粋)
〔管理セグメントと OA セグメント間のファイルの受渡し〕
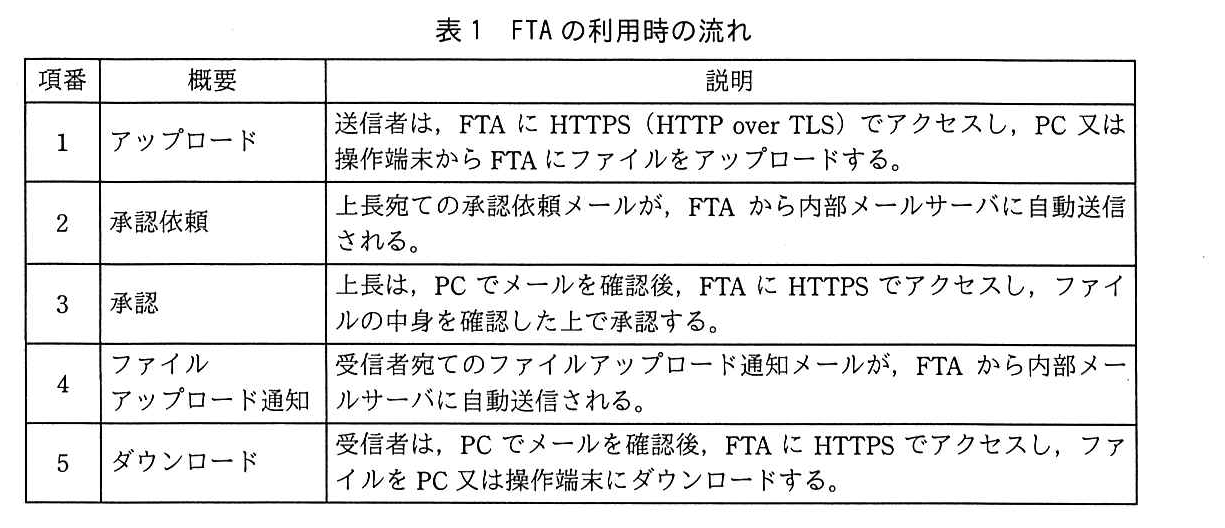
FTA は,分離された二つのネットワークでルーティングすることなくファイルの受渡しができるアプライアンスである。ファイルの送信者は,①FTA に Web ブラウザを使ってログイン し,受信者を指定してファイルをアップロードする。ファイルの受信者は,FTA に Web ブラウザを使ってログインし,自身が受信者として指定されたファイルだけをダウンロードできる。
FTA の機能を使い,ファイルの受渡しの際に上長承認手続を必須にする。上長への承認依頼,受信者へのファイルアップロード通知は,FTA が自動的にメールを送信して通知する。承認は設定された上長だけが行うことができる。
B さんが検討した FTA の利用時の流れを,表1に示す。
表1 FTA の利用時の流れ
②指示 (c) のとおり,FTA には静的経路や経路制御プロトコルの設定は行わない 。
③FTA は,認証及び認可に必要な情報について,既存のサーバを参照する 。
B さんは,ベンダから FTA を借りて想定どおりに動作をすることを確認した。
〔測定データの可視化〕
NPB は事前に入力ポート,出力ポートを設定し,入力したパケットを複数の出力ポートに複製する装置である。NPB ではフィルタリングを設定して,複製するパケットを絞り込むことができる。可視化サーバは複製されたパケット(以下,ミラーパケットという)を受信して統計処理を行い,時系列グラフによって可視化をすることができる。キャプチャサーバは大容量のストレージをもち,ミラーパケットをそのまま長期間保存することができ,必要時にファイルに書き出すことができる。
B さんは,NPB の動作の詳細についてベンダに確認した。B さんとベンダの会話を次に示す。
B さん:L2SW と NPB の転送方式は,何が違うのですか。 ベンダ:L2SW の転送方式では,受信したイーサネットフレームのヘッダにある送信元 MAC アドレスと L2SW の入力ポートを MAC アドレステーブルに追加します。フレームを転送するときは,宛先 MAC アドレスが MAC アドレステーブルに学習済みかどうかを確認した上で,学習済みの場合には学習されているポートに転送します。宛先 MAC アドレスが学習されていない場合は d します。 これに対して NPB の転送方式では,入力ポートと出力ポートの組合せを事前に定義して通信路を設定します。今回の A 社の構成では,一つの入力ポートに対して出力ポートを二つ設定し,パケットの複製を行っています。 NPB の入力は,L2SW からのミラーポートと接続する方法と,ネットワークタップと接続する方法の二つがあります。ネットワークタップは,既存の配線にインラインで接続し,パケットを NPB に複製する装置です。今回検討したネットワークタップを使う方法では,送信側,受信側,それぞれの配線でパケットを複製するので,NPB の入力ポートは 2 ポート必要です。④今回採用する方法では,想定トラフィック量が少ないので既存の L2SW のミラーポートを用います 。NPB につながるケーブルは全て 1000BASE-SX です。 B さんは,ベンダへの確認結果を基に A 社における NPB による測定データの送信について整理した。その内容を次に示す。
可視化サーバとキャプチャサーバを OA セグメントに設置する。 コントローラは,更改前と同様に測定データを制御サーバに常時送信する。 ⑤制御セグメントに設置されている L2SW の特定ポートにミラー設定を行い ,L2SW の該当ポートの送信側,受信側,双方のパケットを複製して NPB に送信させる。NPB は受信したミラーパケットを必要なパケットだけにフィルタリングした後に再度複製し,⑥可視化サーバとキャプチャサーバに送信する 。 B さんは,FTA,NPB によるネットワーク接続方式を上司に説明し,承認を得た。
出題趣旨(IPA)
IoT技術が普及・拡大していく中で,これまで閉域で利用する前提であったネットワークをほかのネットワークに接続しなければならないという利用シーンが増えている。事務所のOAセグメントにあるITシステムと,センサや工作機械を接続する制御セグメントにあるOT(Operational Technology)システムの連携がその例である。両システムの連携では,特にOTシステムについて,増大するセキュリティ脅威とそれに対するセキュリティ対策が課題になっている。本問では,ITシステムとOTシステムの接続を題材に,認証,認可及びパケット転送についての知識・経験を問う。
設問と解答例
設問1(1)
解答欄3つ
本文中の a 〜 c に入れる適切な字句を答えよ。
解説
本文の根拠
〔現状のネットワーク〕
ログデータの転送は,イベント通知を転送する標準規格(RFC 5424)の a プロトコルを利用している。
〔現状のネットワーク〕
プロキシサーバのユーザ認証には,Base64 でエンコードする Basic 認証方式と,MD5 や SHA-256 でハッシュ化する b 認証方式があるが,A 社では後者の方式を採用している。
〔現状のネットワーク〕
プロキシサーバは,HTTP の c メソッドでトンネリング通信を提供し,トンネリング通信に利用する通信ポートを 443 に限定する。
a:RFC 5424 は“The Syslog Protocol”で,機器やサーバのイベント通知(ログ)を収集サーバへ送る規格である。本文の「イベント通知を転送する標準規格(RFC 5424)」がそのまま Syslog を指している。
b:HTTP の認証方式のうち,パスワードを Base64 で符号化するだけのものが Basic 認証(RFC 7617),サーバから受け取ったナンスとパスワードなどをハッシュ関数にかけた値を送るものがダイジェスト認証(RFC 7616)である。RFC 7616 はハッシュ関数に MD5 と SHA-256 を使えるようにしているので,本文の「MD5 や SHA-256 でハッシュ化する」はダイジェスト認証である。パスワードそのものがネットワークに流れない点が Basic 認証との違いになる。
c:プロキシ経由で HTTPS を通すとき,クライアントは CONNECT メソッドで接続先のホストとポートを指定し,プロキシはそのポートとの間の TCP 通信をそのまま中継する(トンネリング。RFC 9110)。任意のポートへトンネルを張れると他のプロトコルの抜け道になるので,本文のように 443 に限るのが一般的である。
間違えやすい点。a はプロトコル名を答えるので「Syslog」と書く(講評も,プロトコル名だけでなく内容も理解してほしいとしている)。b は「Digest」でも意味は同じだが,解答例は「ダイジェスト」。c はメソッド名なので大文字の「CONNECT」。
採点講評(IPA)
設問1(1)は,正答率が低かった。ネットワーク運用においてSyslogプロトコルによるログ収集は,故障時やセキュリティインシデント発生時の分析によく実施される。プロトコル名だけでなく,内容についても理解を深めてほしい。
設問1(2)
40字以内
外部からアクセスできるサーバを FW によって独立した DMZ に設置すると,OA セグメントに設置するのに比べて,どのようなセキュリティリスクが軽減されるか。40 字以内で答えよ。
解答例
社外からサーバに侵入されたときにOAセグメントの機器に侵入されるリスク
解説
本文の根拠
〔現状のネットワーク〕
OA セグメントからインターネットへの通信は DMZ 経由としており,DMZ には社外とのメールを中継する外部メールサーバと,OA セグメントからインターネットへの Web 通信を中継するプロキシサーバがある。
図1
事務所では,インターネットが FW に接続し,FW は DMZ の L2SW と OA セグメントの L2SW に接続する。
外部からアクセスできるサーバ(外部メールサーバ・プロキシサーバ)は,インターネットからの攻撃を直接受ける。これらを OA セグメントに置くと,サーバが乗っ取られたとき,攻撃者はそのサーバを足場にして同じセグメントの PC や内部メールサーバ,LDAP サーバへ FW を通らずに到達できてしまう。
図1では FW が DMZ と OA セグメントを別々のインタフェースで分けている。DMZ のサーバが侵入されても,DMZ から OA セグメントへの通信は FW のルールで制限されるので,被害が OA セグメントの機器に広がるリスクを減らせる。
40字に収める。解答例は「社外からサーバに侵入されたときにOAセグメントの機器に侵入されるリスク」で35字。「サーバが侵入される」ことそのものは DMZ にしても防げないので,軽減されるのは「そこから OA セグメントへ広がる」ことだと書く。
設問2(1)
本文中の下線①について,利用者の認証を既存のサーバで一元的に管理する場合,どのサーバから認証情報を取得するのが良いか。図2中の字句を用いて答えよ。
解答例
解説
本文の根拠
〔現状のネットワーク〕
社員のメールボックスをもつ内部メールサーバと,プロキシサーバは,ユーザ認証のために LDAP サーバを参照する。
〔管理セグメントと OA セグメント間のファイルの受渡し〕
ファイルの送信者は,①FTA に Web ブラウザを使ってログインし,受信者を指定してファイルをアップロードする。
A 社ではすでに,内部メールサーバとプロキシサーバが LDAP サーバを参照して社員を認証している。FTA へのログインも同じ LDAP サーバのアカウント情報で認証すれば,FTA のために別のアカウントを作らずに済み,利用者の認証を一か所で管理できる。
図2で FTA は OA セグメントの L2SW に接続しているので,同じ OA セグメントにある LDAP サーバを参照できる。LDAP(Lightweight Directory Access Protocol)はディレクトリサービスへアクセスするプロトコルで,利用者 ID やパスワードなどの認証情報の一元管理によく使われる。
間違えやすい点。「図2中の字句」で答えるので「LDAPサーバ」と書く。内部メールサーバは LDAP サーバを参照する側で,認証情報をもつサーバではない。
設問2(2)
本文中の下線②について,FTA にアクセスできるのはどのセグメントか。図2中の字句を用いて全て答えよ。
解答例
解説
本文の根拠
〔管理セグメントと OA セグメント間のファイルの受渡し〕
②指示 (c) のとおり,FTA には静的経路や経路制御プロトコルの設定は行わない。
〔ネットワークの更改方針〕
(c) セキュリティ維持のために,工場の制御セグメント及び管理セグメントと,事務所の OA セグメントとの間はルーティングを行わない。
図2
管理セグメントの L2SW に FTA(網掛け)が接続し,FTA は事務所の OA セグメントの L2SW に接続する。
経路の設定が無い機器が通信できるのは,自分のインタフェースが直接つながっているセグメント(直接接続の経路)だけである。図2で FTA は管理セグメントの L2SW と OA セグメントの L2SW の両方に接続しているので,FTA にアクセスできるのは管理セグメントと OA セグメントの2つになる。
制御セグメントは制御サーバの向こう側にあり,制御サーバもルーティングを行わない(〔現状のネットワーク〕)。静的経路も無いので,FTA から制御セグメントや DMZ への戻りの経路が無く,これらのセグメントからは FTA にアクセスできない。
間違えやすい点。「全て答えよ」なので2つとも書く。OA セグメントだけ,管理セグメントだけでは足りない。
設問2(3)
解答欄2つ
本文中の下線③について,FTA において認証と認可はそれぞれ何をするために使われるか。違いが分かるようにそれぞれ 25 字以内で述べよ。
解説
本文の根拠
〔管理セグメントと OA セグメント間のファイルの受渡し〕
③FTA は,認証及び認可に必要な情報について,既存のサーバを参照する。
〔管理セグメントと OA セグメント間のファイルの受渡し〕
ファイルの受信者は,FTA に Web ブラウザを使ってログインし,自身が受信者として指定されたファイルだけをダウンロードできる。
〔管理セグメントと OA セグメント間のファイルの受渡し〕
承認は設定された上長だけが行うことができる。
認証(authentication)は「相手が名乗ったとおりの本人か」を確かめること,認可(authorization)は「本人と確かめた相手に,その操作をする権限があるか」を判断することである。FTA ではログイン時に ID とパスワードで利用者本人かを確かめ(認証),そのうえでファイルのダウンロードや承認といった操作ごとに,その利用者に許されているかを確かめる(認可)。
本文の「自身が受信者として指定されたファイルだけをダウンロードできる」「承認は設定された上長だけが行うことができる」は,ログインできた利用者でも操作によって可否が分かれることを示しており,これが認可の働きである。
25字ずつに収める。解答例は,認証「FTAの利用者が本人であることを確認するため」22字,認可「操作ごとに実行権限を有するかを確認するため」21字。違いが分かるように,認証は「本人であること」,認可は「権限」を軸に書き分ける。
採点講評(IPA)
設問2(3)は,正答率がやや高かった。ゼロトラストセキュリティの普及に伴い,認証と認可はネットワーク技術者にとっても必須の知識となっている。認証と認可をセットで覚えるだけではなく,それらの違いについてもよく理解しておいてほしい。
設問3(1)
解答欄1つ
本文中の d に入れる適切な字句を答えよ。
解説
本文の根拠
〔測定データの可視化〕
フレームを転送するときは,宛先 MAC アドレスが MAC アドレステーブルに学習済みかどうかを確認した上で,学習済みの場合には学習されているポートに転送します。宛先 MAC アドレスが学習されていない場合は d します。
L2SW(ブリッジ)は,宛先 MAC アドレスが MAC アドレステーブルに無いフレームを,受信したポート以外の全てのポートへ送り出す。これをフラッディングという(IEEE 802.1D のブリッジの転送動作)。宛先の端末が応答すれば,その送信元 MAC アドレスが学習され,以後はそのポートにだけ転送される。
本文のベンダの説明は,学習済みの場合(学習されているポートに転送)と未学習の場合を対にしており,d は未学習の場合の動作である。ブロードキャストフレームも同じく全ポートに送り出される。
間違えやすい点。「ブロードキャスト」はフレームの宛先の種類であって,L2SW の転送動作の名前ではない。解答例は「フラッディング」。
設問3(2)
40字以内
本文中の下線④について,L2SW からミラーパケットで NPB にデータを入力する場合,ネットワークタップを用いて NPB にデータを入力する方式と比べて,性能面でどのような制約が生じるか。40 字以内で述べよ。
解答例
送信側と受信側のトラフィックを合計1Gビット/秒までしか取り込めない。
解説
本文の根拠
〔測定データの可視化〕
今回検討したネットワークタップを使う方法では,送信側,受信側,それぞれの配線でパケットを複製するので,NPB の入力ポートは 2 ポート必要です。
〔測定データの可視化〕
④今回採用する方法では,想定トラフィック量が少ないので既存の L2SW のミラーポートを用います。NPB につながるケーブルは全て 1000BASE-SX です。
〔測定データの可視化〕
L2SW の該当ポートの送信側,受信側,双方のパケットを複製して NPB に送信させる。
全二重のイーサネットでは,送信と受信がそれぞれ最大 1G ビット/秒流れる。ネットワークタップは送信側・受信側を別々の配線で NPB に渡すので,NPB の入力は 2 ポートになり,両方向の合計 2G ビット/秒まで取り込める。一方,L2SW のミラーポートは,監視するポートの送信側と受信側のフレームを1つの出力ポートにまとめて送り出す。ミラーポートから NPB へのケーブルは 1000BASE-SX(1G ビット/秒)なので,両方向の合計が 1G ビット/秒を超えると取りこぼす。
本文は「想定トラフィック量が少ないので」ミラーポートを用いるとしており,性能面の制約があることを前提にしている。講評も,この構成にボトルネックがあることに気づいていない答案が多かったとしている。
40字に収める。解答例は「送信側と受信側のトラフィックを合計1Gビット/秒までしか取り込めない。」で35字。「送信側と受信側の合計」と「1G ビット/秒」の2点を入れる。「帯域が足りない」だけでは何の帯域か分からない。
採点講評(IPA)
設問3(2)は,正答率がやや低かった。本問ではボトルネックが存在する構成であったが,そこに気づいていない受験者が多かった。解答の際には,下線部だけを読んで解答するのではなく,本文全体を理解するよう心掛けてほしい。
設問3(3)
本文中の下線⑤について,1 ポートだけからミラーパケットを取得する設定にする場合には,どの装置が接続されているポートからミラーパケットを取得するように設定する必要があるか。図2中の字句を用いて答えよ。
解答例
解説
本文の根拠
〔現状のネットワーク〕
コントローラは,常に測定データを制御サーバに送信する。
〔測定データの可視化〕
コントローラは,更改前と同様に測定データを制御サーバに常時送信する。
図2
工場の制御セグメントの L2SW に NPB(網掛け)が接続し,
可視化とキャプチャの対象は測定データで,測定データは全てのコントローラから制御サーバへ送られる。制御セグメントの L2SW で見ると,複数のコントローラのポートから入ったフレームは,全て制御サーバがつながるポートから出ていく。したがって制御サーバのポートを1つミラーすれば,全てのコントローラの測定データを取得できる。
コントローラのポートをミラーすると,そのコントローラの分しか取れない。図2では制御セグメントの L2SW にコントローラが2台(以上)つながっているので,1ポートだけで済ませるには,通信が集まる制御サーバ側のポートを選ぶ必要がある。
間違えやすい点。「どの装置が接続されているポートか」を問うているので,ポート番号ではなく装置名「制御サーバ」を答える。
設問3(4)
解答欄2つ
本文中の下線⑥について,サーバでミラーパケットを受信するためにはサーバのインタフェースを何というモードに設定する必要があるか答えよ。また,このモードを設定することによって,設定しない場合と比べどのようなフレームを受信できるようになるか。30 字以内で答えよ。
〔フレーム〕解答例
宛先MACアドレスが自分のMACアドレス以外のフレーム
解説
本文の根拠
〔測定データの可視化〕
NPB は受信したミラーパケットを必要なパケットだけにフィルタリングした後に再度複製し,⑥可視化サーバとキャプチャサーバに送信する。
〔測定データの可視化〕
可視化サーバは複製されたパケット(以下,ミラーパケットという)を受信して統計処理を行い,時系列グラフによって可視化をすることができる。
NIC は通常,宛先 MAC アドレスが自分の MAC アドレス(とブロードキャスト・参加しているマルチキャスト)のフレームだけを受け取り,それ以外は捨てる。ミラーパケットはコントローラと制御サーバの間のフレームを複製したものなので,宛先 MAC アドレスは制御サーバやコントローラのもので,可視化サーバやキャプチャサーバのものではない。そのままでは NIC が捨ててしまう。
NIC をプロミスキャスモード(無差別モード)にすると,宛先 MAC アドレスにかかわらず全てのフレームを受け取る。これで宛先が自分以外のミラーパケットも受信して,統計処理や保存ができるようになる。
30字に収める。解答例はモード「プロミスキャス」,フレーム「宛先MACアドレスが自分のMACアドレス以外のフレーム」で27字。「宛先 MAC アドレスが自分以外」であることを書く。「全てのフレーム」だけでは,設定しない場合と比べて何が増えるのかが伝わらない。
設問3(5)
キャプチャサーバに流れるミラーパケットが平均 100k ビット/秒であるとき,1,000 日間のミラーパケットを保存するのに必要なディスク容量は何 G バイトになるか。ここで,1k ビット/秒は 103 ビット/秒,1G バイトは 109 バイトとする。ミラーパケットは無圧縮で保存するものとし,ミラーパケット以外のメタデータの大きさは無視するものとする。
解答例
解説
本文の根拠
〔測定データの可視化〕
キャプチャサーバは大容量のストレージをもち,ミラーパケットをそのまま長期間保存することができ,必要時にファイルに書き出すことができる。
1 日は 86,400 秒なので,1,000 日は 86,400,000 秒。平均 100k ビット/秒 = 105 ビット/秒で流れ続けると,ビット数は 105 × 8.64 × 107 = 8.64 × 10¹² ビット。8 で割ってバイトにすると 1.08 × 10¹² バイトで,1G バイト = 109 バイトで割ると 1,080G バイトになる。
検算:1 日分は 105 × 86,400 ÷ 8 = 1.08 × 10⁹ バイト = 1.08G バイトで,1,000 日分はその 1,000 倍の 1,080G バイト。本文の「無圧縮で保存」「メタデータの大きさは無視」は,この単純な掛け算で求めてよいという条件である。
間違えやすい点。ビットとバイトの換算(÷8)を忘れると 8,640 になる。k・G は問題文のとおり 10 のべき乗で扱い,1,024 を使わない。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午後Ⅰ 問1(表記を一部改変)
問2 セキュアゲートウェイサービスの導入
セキュアゲートウェイサービスの導入に関する次の記述を読んで,設問1〜3に答えよ。
N 社は,国内に本社及び一つの営業所をもつ,中堅の機械部品メーカである。従業員は,N 社が配布する PC を本社又は営業所の LAN に接続して,本社のサーバ,及び SaaS として提供される P 社の営業支援サービスを利用して業務を行っている。
N 社は,クラウドサービスの利用を進め,従業員のテレワーク環境を整備することにした。N 社の情報システム部は,本社のオンプレミスのサーバから Q 社の PaaS への移行と,Q 社のセキュアゲートウェイサービス(以下,SGW サービスという)の導入を検討することになった。SGW サービスは,PC がインターネット上のサイトに接続する際に,送受信するパケットを本サービス経由とすることによって,ファイアウォール機能などの情報セキュリティ機能を提供する。
〔現行のネットワーク構成〕
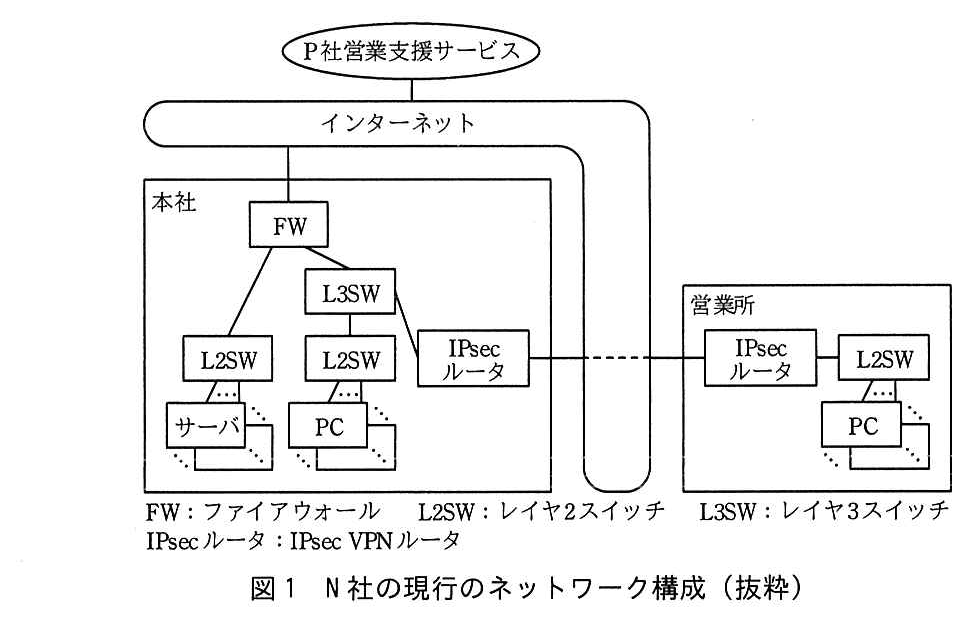
N 社の現行のネットワーク構成を図1に示す。
図1 N 社の現行のネットワーク構成(抜粋)
N 社の現行システムの概要を次に示す。
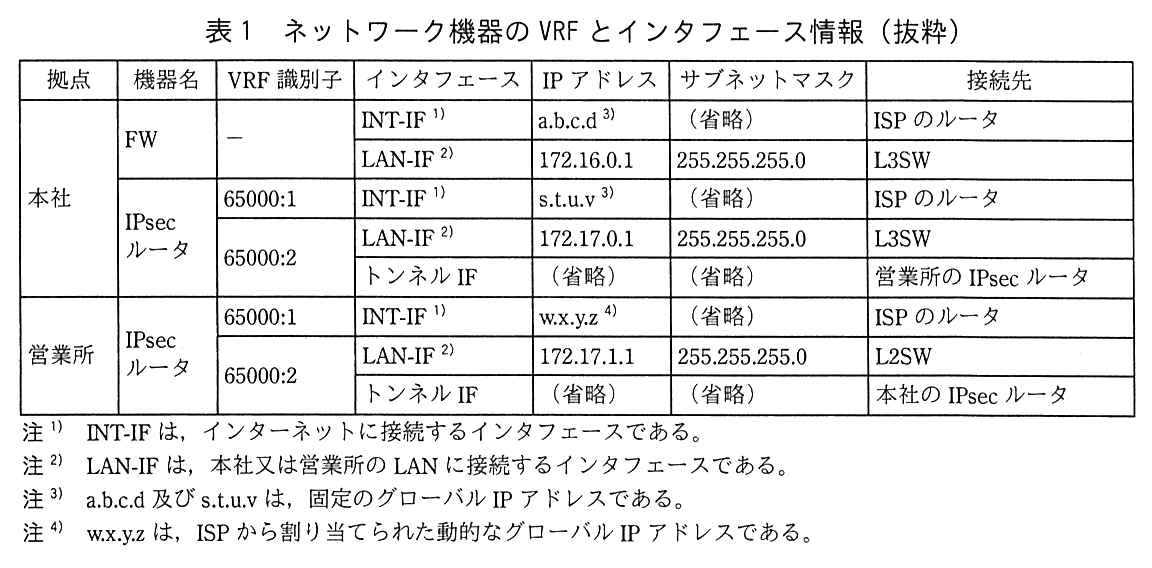
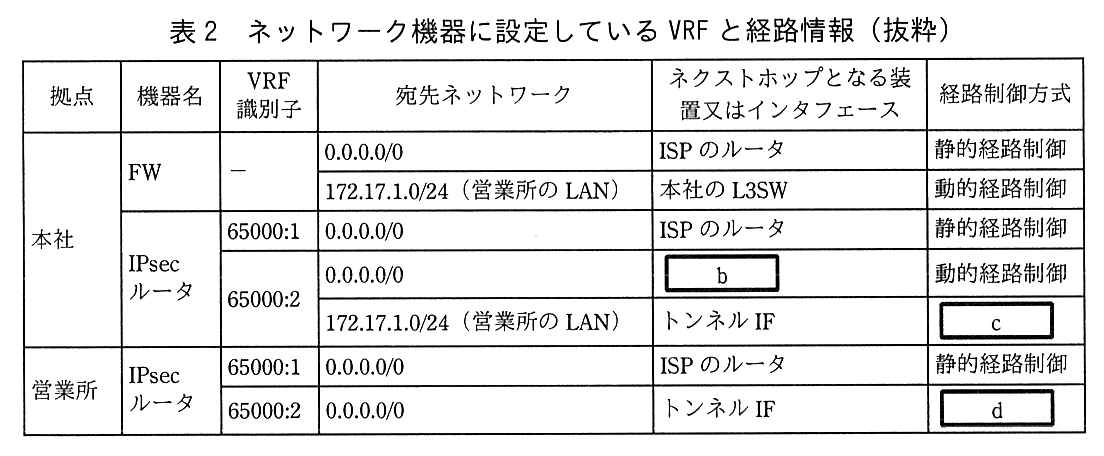
本社及び営業所の LAN は,IPsec ルータを利用した IPsec VPN で接続している。 本社及び営業所の IPsec ルータは,IPsec VPN を確立したときに有効化される仮想インタフェース(以下,トンネル IF という)を利用して相互に接続する。 営業所の PC から P 社営業支援サービス宛てのパケットは,営業所の IPsec ルータ,本社の IPsec ルータ,L3SW,FW 及びインターネットを経由して P 社営業支援サービスに送信される。 FW は,パケットフィルタリングによるアクセス制御と,NAPT による IP アドレスの変換を行う。 P 社営業支援サービスでは,①特定の IP アドレス から送信されたパケットだけを許可するアクセス制御を設定して,本社の FW を経由しない経路からの接続を制限している。 本社及び営業所の IPsec ルータは,LAN 及びインターネットのそれぞれでデフォルトルートを使用するために,VRF(Virtual Routing and Forwarding)を利用して二つの a テーブルを保持し,経路情報を VRF の識別子(以下,VRF 識別子という)によって識別する。ネットワーク機器の VRF とインタフェース情報を表1に,ネットワーク機器に設定している VRF と経路情報を表2に示す。
表1 ネットワーク機器の VRF とインタフェース情報(抜粋)
表2 ネットワーク機器に設定している VRF と経路情報(抜粋)
N 社のネットワーク機器に設定している経路制御を,次に示す。
本社の FW,L3SW 及び IPsec ルータには,OSPF による経路制御を稼働させるための設定を行っている。 本社の FW には,OSPF にデフォルトルートを配布する設定を行っている。 ②本社の IPsec ルータには,営業所の IPsec ルータと IPsec VPN を確立するために,静的なデフォルトルートを設定 している。本社及び営業所の IPsec ルータには,営業所の PC が通信するパケットを IPsec VPN を介して転送するために,トンネル IF をネクストホップとした静的経路を設定している。 本社の IPsec ルータには,OSPF に③静的経路 を再配布する設定を行っている。 〔新規ネットワークの検討〕
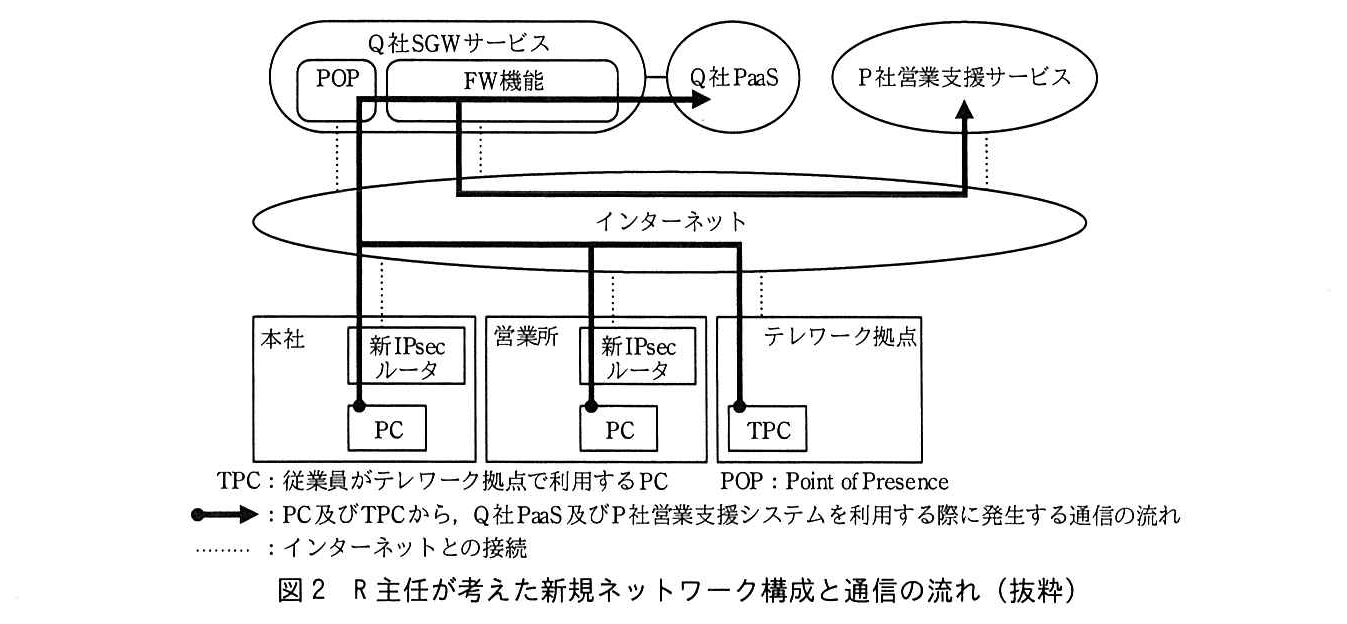
Q 社の PaaS 及び SGW サービスの導入は,N 社の情報システム部の R 主任が担当することになった。R 主任が考えた新規ネットワーク構成と通信の流れを図2に示す。
図2 R 主任が考えた新規ネットワーク構成と通信の流れ(抜粋)
R 主任が考えた新規ネットワーク構成の概要を次に示す。
本社のサーバ上で稼働するシステムを,Q 社 PaaS へ移行する。 Q 社 SGW サービスを利用するために,本社及び営業所に導入する新 IPsec ルータ,並びに TPC は,Q 社 SGW サービスの POP という接続点にトンネルモードの IPsec VPN を用いて接続する。 PC 及び TPC から P 社営業支援サービス宛てのパケットは,Q 社 SGW サービスの POP と FW 機能及びインターネットを経由して P 社営業支援サービスに送信される。 Q 社 SGW サービスの FW 機能は,パケットフィルタリングによるアクセス制御と,NAPT による IP アドレスの変換を行う。 R 主任は,POP との接続に利用する IPsec VPN について,検討した。
IPsec VPN には,IKE バージョン 2 と,ESP のプロトコルを用いる。新 IPsec ルータ及び TPC と POP は,IKE SA を確立するために必要な,暗号化アルゴリズム,疑似ランダム関数,完全性アルゴリズム及び Diffie-Hellman グループ番号を,ネゴシエーションして決定し,IKE SA を確立する。次に,新 IPsec ルータ及び TPC と POP は,認証及び Child SA を確立するために必要な情報を,IKE SA を介してネゴシエーションして決定し,Child SA を確立する。
新 IPsec ルータ及び TPC は,IPsec VPN を介して転送する必要があるパケットを,長さを調整する ESP トレーラを付加して e 化する。次に,新しい f ヘッダと, g SA を識別するための ESP ヘッダ及び ESP 認証データを付加して,POP 宛てに送信する。
R 主任は,IPsec VPN の構成に用いるパラメータについて,現行の設計と比較検討した。検討したパラメータのうち,鍵の生成に用いるアルゴリズムと h を定めている Diffie-Hellman グループ番号には,現行では 1 を用いているが,POP との接続では 1 よりも h の長い 14 を用いた方が良いと考えた。
〔接続テスト〕
Q 社の PaaS 及び SGW サービスの導入を検討するに当たって,Q 社からテスト環境を提供してもらい,本社,営業所及びテレワーク拠点から,Q 社 PaaS 及び P 社営業支援サービスを利用する接続テストを行うことになった。
R 主任は,接続テストを行う準備として,P 社営業支援サービスに設定しているアクセス制御を変更する必要があると考えた。P 社営業支援サービスへの接続を許可する IP アドレスには,Q 社 SGW サービスの FW 機能での NAPT のために,Q 社 SGW サービスから割当てを受けた固定のグローバル IP アドレスを設定する。R 主任は,Q 社 SGW サービスが N 社以外にも提供されていると考えて,④NAPT のために Q 社 SGW サービスから割当てを受けたグローバル IP アドレスのサービス仕様 を,Q 社に確認した。
テスト環境を構築した R 主任は,Q 社 PaaS 及び⑤P 社営業支援サービスの応答時間の測定 を確認項目の一つとして,接続テストを実施した。
R 主任は,N 社の幹部に接続テストの結果に問題がなかったことを報告し,Q 社の PaaS 及び SGW サービスの導入が承認された。
出題趣旨(IPA)
クラウドサービスの利用が増加し,また,テレワーク環境を導入するに当たり,現行のネットワーク構成を変更して,セキュアゲートウェイサービスを導入する企業が増えている。利用形態に応じた情報セキュリティ対策は,多くの企業において重要な課題である。このような状況を基に,本問では,セキュアゲートウェイサービスの導入を事例に取り上げ,IPsec VPNを利用した接続,及びセキュアゲートウェイサービス導入後の通信制御を解説した。VRFを用いたネットワーク設計と,IPsec VPNの設計・構築,セキュアゲートウェイサービス導入後の通信制御を題材に,受験者が修得した技術・経験が,ネットワーク及び情報セキュリティの設計・構築の実務で活用できる水準かどうかを問う。
設問と解答例
設問1(1)
本文中の下線①の IP アドレスを,表1中の IP アドレスで答えよ。
解答例
解説
本文の根拠
〔現行のネットワーク構成〕
FW は,パケットフィルタリングによるアクセス制御と,NAPT による IP アドレスの変換を行う。
〔現行のネットワーク構成〕
P 社営業支援サービスでは,①特定の IP アドレスから送信されたパケットだけを許可するアクセス制御を設定して,本社の FW を経由しない経路からの接続を制限している。
表1
本社 FW(VRF 識別子 −):INT-IF 注1,IP アドレス a.b.c.d 注3,サブネットマスク(省略),接続先 ISP のルータ。
本社・営業所の PC から P 社営業支援サービスへのパケットは,必ず本社の FW を通ってインターネットへ出る。FW は NAPT で送信元アドレスを自分のインターネット側のアドレスに変換するので,P 社営業支援サービスから見た送信元 IP アドレスは FW の INT-IF のアドレス a.b.c.d になる。表1の注3 で a.b.c.d は固定のグローバル IP アドレスなので,アクセス制御の許可条件に使える。
本文は「本社の FW を経由しない経路からの接続を制限している」としており,FW を経由したことを見分けられるアドレスは FW の INT-IF のアドレスしかない。本社の IPsec ルータの s.t.u.v も固定だが,これは IPsec VPN の端点で,PC の通信の送信元にはならない。
間違えやすい点。「表1中の IP アドレスで」答えるので「a.b.c.d」と書く。LAN 側の 172.16.0.1 はプライベートアドレスで,インターネット上の送信元にはならない。
設問1(2)
解答欄1つ
本文中の a に入れる適切な字句を答えよ。
解説
本文の根拠
〔現行のネットワーク構成〕
本社及び営業所の IPsec ルータは,LAN 及びインターネットのそれぞれでデフォルトルートを使用するために,VRF(Virtual Routing and Forwarding)を利用して二つの a テーブルを保持し,経路情報を VRF の識別子(以下,VRF 識別子という)によって識別する。
VRF は,1台のルータの中に独立したルーティングテーブルを複数もたせ,インタフェースごとにどのテーブルを使うかを分ける技術である。1つのルーティングテーブルにはデフォルトルート(0.0.0.0/0)を1つしか置けないが,VRF でテーブルを分ければ,インターネット側(65000:1)と LAN 側(65000:2)にそれぞれ別のデフォルトルートを置ける。
表2でも IPsec ルータは VRF 識別子 65000:1 と 65000:2 の両方に宛先 0.0.0.0/0 の経路をもっており,テーブルが2つに分かれていることが分かる。
間違えやすい点。「経路表」「ルート」でも意味は近いが,「a テーブル」に入れるので「ルーティング」と書く。「フォワーディング」は VRF の名前の一部だが,本文は「経路情報を」識別するテーブルとしている。
設問1(3)
解答欄3つ
表2中の b 〜 d に入れる適切な字句を,表2中の字句を用いて答えよ。
解説
本文の根拠
〔現行のネットワーク構成〕
本社の FW には,OSPF にデフォルトルートを配布する設定を行っている。
〔現行のネットワーク構成〕
本社及び営業所の IPsec ルータには,営業所の PC が通信するパケットを IPsec VPN を介して転送するために,トンネル IF をネクストホップとした静的経路を設定している。
表1
VRF 識別子 65000:2 の LAN-IF 注2,172.17.0.1,255.255.255.0,L3SW。
表2
VRF 識別子 65000:2 は宛先 0.0.0.0/0,ネクストホップ b ,動的経路制御。
b:本社の IPsec ルータの 65000:2 のデフォルトルートは「動的経路制御」なので OSPF で学習した経路である。デフォルトルートを OSPF に配布しているのは本社の FW で,IPsec ルータの LAN-IF(65000:2)は表1のとおり L3SW につながっている。したがってネクストホップは本社の L3SW(その先に FW)になる。
c・d:ネクストホップがトンネル IF の経路は,本文の「トンネル IF をネクストホップとした静的経路を設定している」に当たる。本社側の 172.17.1.0/24(営業所の LAN)も,営業所側の 0.0.0.0/0 も,IPsec VPN を介して転送するための経路なので,どちらも静的経路制御である。
間違えやすい点。「表2中の字句を用いて」なので,b は「本社のL3SW」,c・d は「静的経路制御」と表の書き方どおりに書く。b を「FW」とすると,IPsec ルータから直接つながっていない機器になる。
設問1(4)
解答欄2つ
“本社の IPsec ルータ”が,営業所の PC から P 社営業支援サービス宛てのパケットを転送するときに選択する経路は,表2中のどれか。VRF 識別子及び宛先ネットワークを答えよ。
解説
本文の根拠
〔現行のネットワーク構成〕
営業所の PC から P 社営業支援サービス宛てのパケットは,営業所の IPsec ルータ,本社の IPsec ルータ,L3SW,FW 及びインターネットを経由して P 社営業支援サービスに送信される。
表1
VRF 識別子 65000:2 のトンネル IF,(省略),(省略),営業所の IPsec ルータ。
営業所の PC のパケットは IPsec VPN を通って本社の IPsec ルータのトンネル IF に届く。表1でトンネル IF は VRF 識別子 65000:2 に属するので,本社の IPsec ルータは 65000:2 のルーティングテーブルで宛先を引く。宛先の P 社営業支援サービスはインターネット上のアドレスなので,65000:2 の中で一致するのは宛先 0.0.0.0/0(デフォルトルート)であり,ネクストホップの本社の L3SW へ送られ,FW を経てインターネットへ出る。
本文の経路「本社の IPsec ルータ,L3SW,FW」とも合う。65000:1 の 0.0.0.0/0 を使うと ISP のルータへ直接出てしまい,FW を通らない。
間違えやすい点。VRF 識別子と宛先ネットワークの両方を答える。宛先を P 社のアドレスとしないで,経路表の宛先「0.0.0.0/0」を書く。
設問1(5)
40字以内
本文中の下線②について,デフォルトルート(宛先ネットワーク 0.0.0.0/0 の経路)が必要になる理由を,40 字以内で述べよ。
解答例
ISPが割り当てる営業所のIPsecルータのIPアドレスが動的だから
解説
本文の根拠
〔現行のネットワーク構成〕
②本社の IPsec ルータには,営業所の IPsec ルータと IPsec VPN を確立するために,静的なデフォルトルートを設定している。
表1
注4 w.x.y.z は,ISP から割り当てられた動的なグローバル IP アドレスである。
本社の IPsec ルータが IPsec VPN を確立するには,インターネット側(VRF 65000:1)で営業所の IPsec ルータのアドレス w.x.y.z へ届く経路が要る。ところが w.x.y.z は ISP から動的に割り当てられるので,いつ変わるか分からない。特定のアドレスを宛先とする経路は書けないので,どのアドレスにも一致するデフォルトルートを ISP のルータ向けに設定しておく必要がある。
表2でも本社の IPsec ルータの 65000:1 は,宛先 0.0.0.0/0・ネクストホップ ISP のルータ・静的経路制御になっている。講評も,本文に明記されている動的アドレスを読み取ってほしいとしている。
40字に収める。解答例は「ISPが割り当てる営業所のIPsecルータのIPアドレスが動的だから」で34字。「営業所の IPsec ルータの」アドレスが「動的」であることの2点を入れる。
採点講評(IPA)
設問1(5)は,正答率が低かった。営業所のIPsecルータにはISPから動的なグローバルIPアドレスが割り当てられるので,インターネットに接続するインタフェースのIPアドレスが変わる可能性がある。本文中に明記されているので,読み取ってほしい。
設問1(6)
本文中の下線③の宛先ネットワークを,表2中の字句を用いて答えよ。
解答例(2通り)
解説
本文の根拠
〔現行のネットワーク構成〕
本社の IPsec ルータには,OSPF に③静的経路を再配布する設定を行っている。
表2
宛先 172.17.1.0/24(営業所の LAN),ネクストホップ 本社の L3SW,動的経路制御。
本社の IPsec ルータがもつ静的経路のうち,LAN 側(65000:2)にあるのは宛先 172.17.1.0/24(営業所の LAN)・ネクストホップ トンネル IF の経路である。これを OSPF に再配布すると,本社の L3SW や FW が営業所の LAN への経路を学習し,営業所宛ての戻りのパケットを IPsec ルータへ送れるようになる。
表2で本社の FW が 172.17.1.0/24(営業所の LAN)を「動的経路制御」でもっているのは,この再配布の結果である。65000:1 の静的なデフォルトルートはインターネット側の経路で,これを OSPF に流すと FW が配布するデフォルトルートとぶつかる。
間違えやすい点。解答例は「172.17.1.0/24 又は 営業所のLAN」で,表2の字句のどちらで書いてもよい。
設問2(1)
解答欄4つ
本文中の e 〜 h に入れる適切な字句を答えよ。
解説
本文の根拠
〔新規ネットワークの検討〕
IPsec VPN には,IKE バージョン 2 と,ESP のプロトコルを用いる。
〔新規ネットワークの検討〕
新 IPsec ルータ及び TPC は,IPsec VPN を介して転送する必要があるパケットを,長さを調整する ESP トレーラを付加して e 化する。次に,新しい f ヘッダと, g SA を識別するための ESP ヘッダ及び ESP 認証データを付加して,POP 宛てに送信する。
〔新規ネットワークの検討〕
鍵の生成に用いるアルゴリズムと h を定めている Diffie-Hellman グループ番号には,現行では 1 を用いているが,POP との接続では 1 よりも h の長い 14 を用いた方が良いと考えた。
〔新規ネットワークの検討〕
Q 社 SGW サービスの POP という接続点にトンネルモードの IPsec VPN を用いて接続する。
e:ESP トレーラには,ブロック暗号の長さにそろえるパディングが入る。元のパケットにトレーラを付けたうえで暗号化する(RFC 4303)。
f:トンネルモードでは元の IP パケット全体を ESP でカプセル化し,外側に IPsec の端点どうし(新 IPsec ルータ・TPC と POP)のアドレスをもつ新しい IP ヘッダを付ける。
g:ESP ヘッダの SPI(Security Parameters Index)は,受信側がどの SA で復号・検証するかを識別する値である。IKEv2(RFC 7296)では,ESP でデータを守る SA を Child SA と呼び,鍵交換のための IKE SA と区別している。本文でも IKE SA の次に Child SA を確立している。
h:Diffie-Hellman グループ番号は,鍵交換に使う群(アルゴリズム)と鍵長を決める番号で,グループ1 は 768 ビット,グループ14 は 2048 ビットの MODP 群である(グループ14 は RFC 3526)。鍵長が長いほど解読が難しい。
間違えやすい点。g は「ESP」「IPsec」ではなく SA の種類を答える。「Child」だけで「Child SA」の SA は本文側にある。h は「ビット長」でも意味は通るが,解答例は「鍵長」。
採点講評(IPA)
設問2(1)は,正答率がやや低かった。IPsecの用語やVPN確立までの動作について出題した。IPsec VPNを利用する場合は,IKEのバージョンやDiffie-Hellmanグループ番号などを選択できるので,正しく理解してほしい。
設問2(2)
解答欄2つ
POP との IPsec VPN を確立できない場合に,失敗しているネゴシエーションを特定するためには,何の状態を確認するべきか。本文中の字句を用いて二つ答えよ。
〔備考〕二つの状態を①②に一つずつ答える(順不同)
解説
本文の根拠
〔新規ネットワークの検討〕
新 IPsec ルータ及び TPC と POP は,IKE SA を確立するために必要な,暗号化アルゴリズム,疑似ランダム関数,完全性アルゴリズム及び Diffie-Hellman グループ番号を,ネゴシエーションして決定し,IKE SA を確立する。
〔新規ネットワークの検討〕
次に,新 IPsec ルータ及び TPC と POP は,認証及び Child SA を確立するために必要な情報を,IKE SA を介してネゴシエーションして決定し,Child SA を確立する。
IKEv2 では,まず IKE SA を確立し,その保護の下で Child SA を確立する(RFC 7296)。本文もこの2段階のネゴシエーションを書いている。IPsec VPN が確立できないとき,IKE SA ができていなければ1段目(暗号化アルゴリズムや Diffie-Hellman グループ番号などの不一致)で失敗しており,IKE SA はできているのに Child SA ができていなければ2段目(認証や Child SA のパラメータ)で失敗していると切り分けられる。
したがって確認すべきは IKE SA と Child SA の状態の2つである。
間違えやすい点。「本文中の字句を用いて」なので「IKE SA」「Child SA」と書く。①②は順不同。
設問3(1)
20字以内
本文中の下線④について,情報セキュリティの観点で R 主任が確認した内容を,20 字以内で答えよ。
解答例
解説
本文の根拠
〔接続テスト〕
P 社営業支援サービスへの接続を許可する IP アドレスには,Q 社 SGW サービスの FW 機能での NAPT のために,Q 社 SGW サービスから割当てを受けた固定のグローバル IP アドレスを設定する。
〔接続テスト〕
R 主任は,Q 社 SGW サービスが N 社以外にも提供されていると考えて,④NAPT のために Q 社 SGW サービスから割当てを受けたグローバル IP アドレスのサービス仕様を,Q 社に確認した。
P 社営業支援サービスは,送信元 IP アドレスでアクセスを許可している。移行後は Q 社 SGW サービスの FW 機能で NAPT された後のアドレスが送信元になる。Q 社 SGW サービスは N 社以外の会社も使っているので,そのアドレスがほかの利用企業と共用されていると,ほかの会社の利用者の通信も同じ送信元アドレスになり,P 社営業支援サービスのアクセス制御を通ってしまう。
そのため R 主任は,割当てを受けるグローバル IP アドレスが N 社だけのもの(ほかの利用者と共用しない)かを確認する必要がある。
20字に収める。解答例は「N社専用のIPアドレスであること」で16字。「専用」(共用でない)であることが要点。「固定であること」は本文ですでに書かれている。
設問3(2)
30字以内
本文中の下線⑤について,P 社営業支援サービスの応答時間が,現行よりも長くなると考えられる要因を 30 字以内で答えよ。
解答例
解説
本文の根拠
〔新規ネットワークの検討〕
PC 及び TPC から P 社営業支援サービス宛てのパケットは,Q 社 SGW サービスの POP と FW 機能及びインターネットを経由して P 社営業支援サービスに送信される。
〔現行のネットワーク構成〕
営業所の PC から P 社営業支援サービス宛てのパケットは,営業所の IPsec ルータ,本社の IPsec ルータ,L3SW,FW 及びインターネットを経由して P 社営業支援サービスに送信される。
新しい構成では,P 社営業支援サービスへの通信はいったん Q 社 SGW サービスの POP へ IPsec VPN で送られ,FW 機能を通ってからインターネットへ出る。P 社営業支援サービスへ直接向かうより経路が長くなり,さらに SGW サービス内の処理(復号・FW 機能・NAPT・再送出)にも時間が掛かる。これが応答時間が長くなる要因になる。
講評も,経路が長くなったりサービス内で遅延が発生したりする可能性を理解できている答案が多かったとしている。
30字に収める。解答例は「Q社SGWサービスの経由によって発生する遅延」で22字。「Q 社 SGW サービスを経由すること」を原因として名指しする。
採点講評(IPA)
設問3(2)は,正答率がやや高かった。セキュアゲートウェイサービスを経由しており,経路が長くなったり,サービス内で遅延が発生したりする可能性があることを,理解できていることがうかがわれた。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午後Ⅰ 問2(表記を一部改変)
問3 シングルサインオンの導入
シングルサインオンの導入に関する次の記述を読んで,設問1〜3に答えよ。
Y 社は,医療機器販売会社であり,都内に本社を構えている。受発注業務システムのサーバ(以下,業務サーバという),営業活動支援システムのサーバ(以下,営業支援サーバという)など,複数のサーバを本社で運用している。
Y 社では,IT 活用の推進によって社員が利用するシステムが増加した結果,パスワードの使い回しが広がり,セキュリティリスクが増大した。また,サーバの運用を担当する情報システム部(以下,情シスという)では,アカウント情報の管理作業が増大したことから,アカウント情報管理の一元化が課題になった。
このような状況から,Y 社は,社内のシステムへのシングルサインオン(以下,SSO という)の導入を決定した。情シスの Z 課長は,SSO の導入検討を部下の X 主任に指示した。
〔ネットワーク構成及び機器の設定と利用形態〕
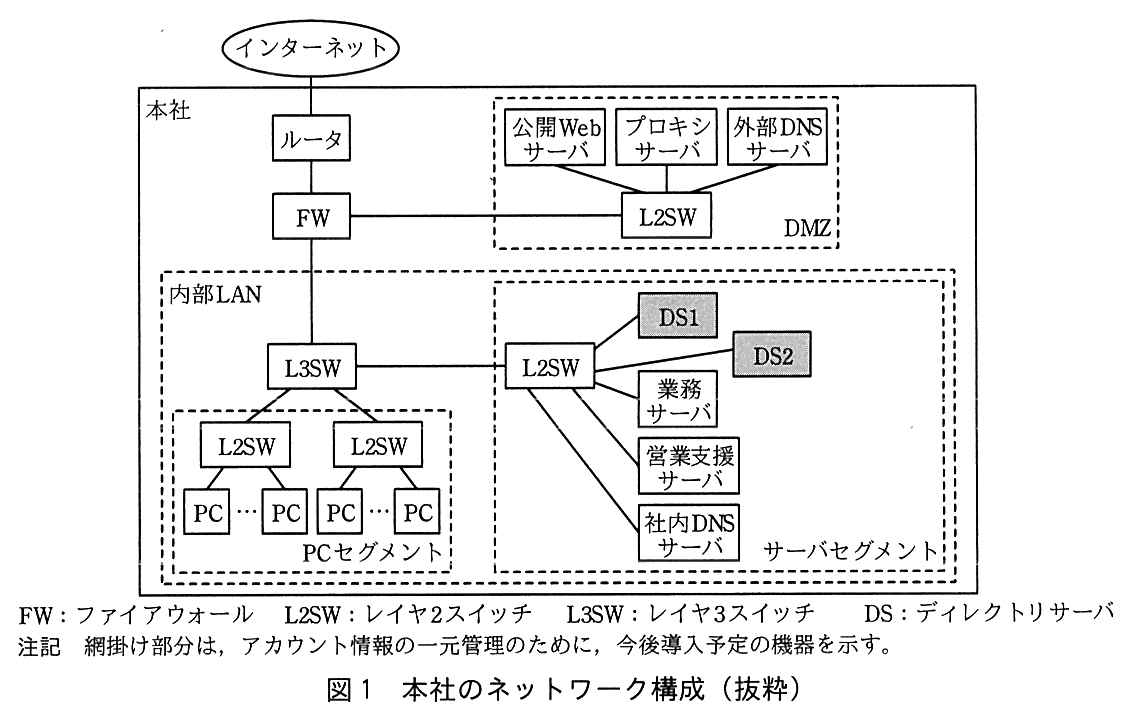
最初に,X 主任は,本社のネットワーク構成及び機器の設定と利用形態をまとめた。X 主任が作成した,本社のネットワーク構成を図1に示す。
図1 本社のネットワーク構成(抜粋)
現状の機器の設定と利用形態を次に示す。
(ⅰ) 社内 DNS サーバは,内部 LAN のゾーン情報を管理し,内部 LAN 以外のゾーンのホストの名前解決要求は,外部 DNS サーバに転送する。 (ⅱ) 外部 DNS サーバは,DMZ のゾーン情報の管理及びフルサービスリゾルバの機能をもっている。外部 DNS サーバは,社外からの再帰問合せ要求は受け付けない。一方,社内 DNS サーバ及び DMZ のサーバからの再帰問合せ要求は受け付け,再帰問合せ時には,送信元ポート番号のランダム化を行う。 (ⅲ) PC には,プロキシ設定でプロキシサーバの FQDN が登録されているが,(a)業務サーバ及び営業支援サーバへのアクセスは,プロキシサーバを経由せず Web ブラウザから直接行う 。 (ⅳ) PC のスタブリゾルバは,社内 DNS サーバで名前解決を行う。 (ⅴ) PC,サーバセグメントと DMZ のサーバでは,マルウェア対策ソフトが稼働している。マルウェア定義ファイルの更新は,プロキシサーバ経由で行う。 (ⅵ) (b)PC には,L3SW で稼働する DHCP サーバから,PC の IP アドレス,サブネットマスク及びその他のネットワーク情報が付与される 。 図1中の FW に設定されている通信を許可するルールを表1に示す。
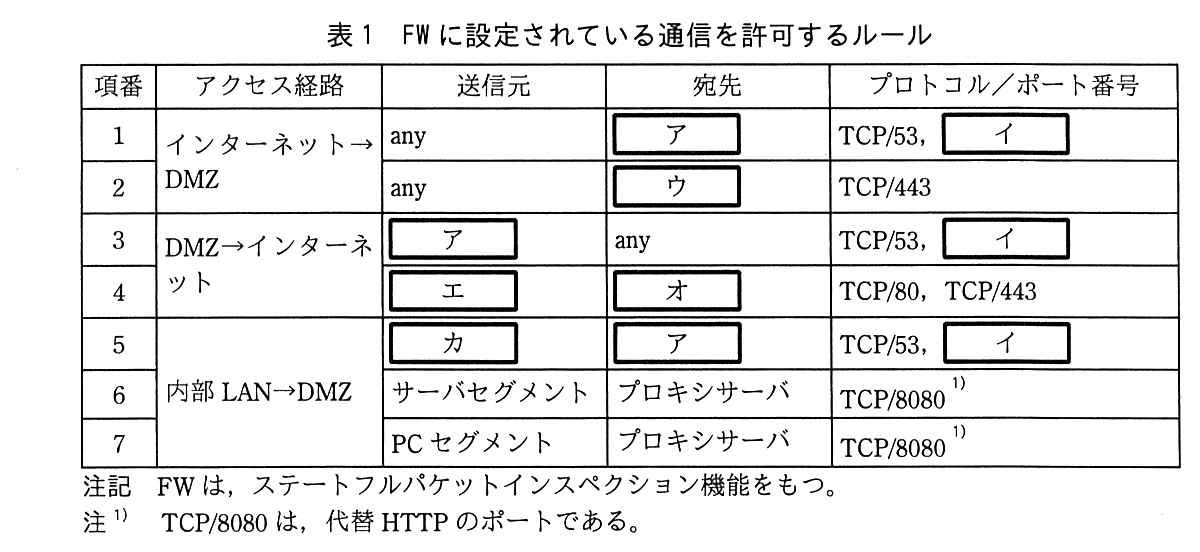
表1 FW に設定されている通信を許可するルール
次に,X 主任は,アカウント情報の一元管理を DS によって行い,DS の情報を利用して SSO を実現させることを考え,ケルベロス認証による SSO について検討した。
〔ケルベロス認証の概要と通信手順〕
X 主任が調査して理解した,ケルベロス認証の概要と通信手順を次に示す。
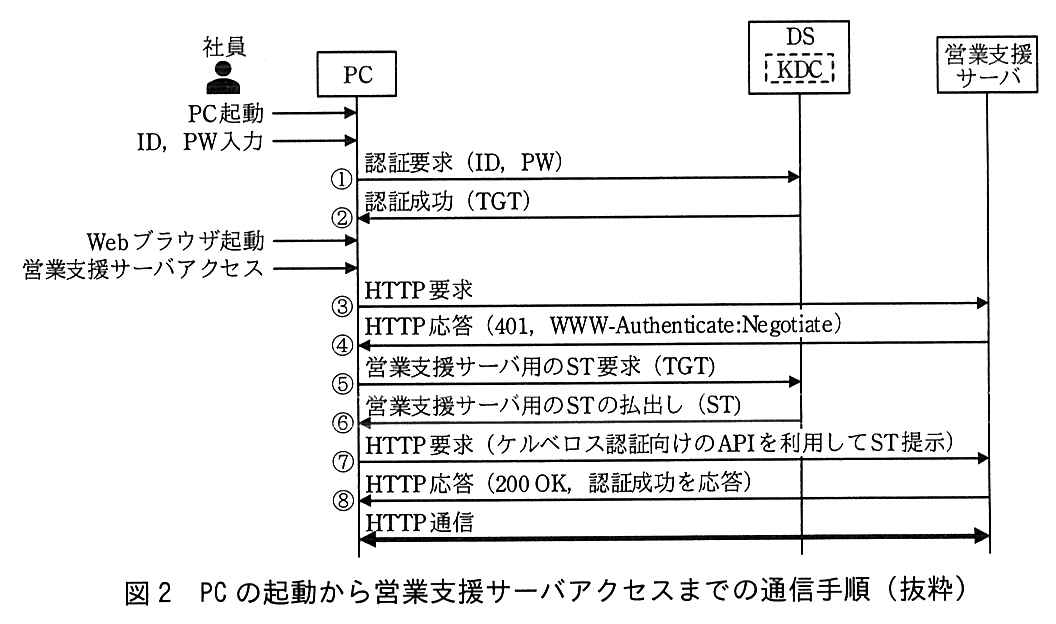
ケルベロス認証では,共通鍵暗号による認証及びデータの暗号化を行っている。 PC とサーバの鍵の管理及びチケットの発行を行う鍵配布センタ(以下,KDC という)が,DS から取得したアカウント情報を基に PC 又はサーバの認証を行う。 KDC が管理するドメインに所属する PC とサーバの鍵は,事前に生成して PC 又はサーバに登録するとともに,全ての PC とサーバの鍵を KDC にも登録しておく。 チケットには,PC の利用者の身分証明書に相当するチケット(以下,TGT という)と,PC の利用者がサーバでの認証を受けるためのチケット(以下,ST という)の 2 種類があり,これらのチケットを利用して SSO が実現できる。 PC の電源投入後に,利用者が ID,パスワード(以下,PW という)を入力して KDC でケルベロス認証を受けると,HTTP over TLS でアクセスする業務サーバや営業支援サーバにも,ケルベロス認証向けの API を利用すれば SSO が実現できる。 KDC は,導入予定の DS で稼働する。 X 主任は,内部 LAN に DS を導入したときの,SSO の動作をまとめた。PC の起動から営業支援サーバアクセスまでの通信手順を図2に示す。
図2 PC の起動から営業支援サーバアクセスまでの通信手順(抜粋)
図2中の,①〜⑧の動作の概要を次に示す。
① PC は,DS で稼働する KDC に ID,PW を提示して,認証を要求する。 ② KDC は,ID,PW が正しい場合に TGT を発行し,PC の鍵で暗号化した TGT を PC に払い出す。PC は,TGT を保管する。 ③ 省略 ④ 省略 ⑤ PC は,KDC に TGT を提示して,営業支援サーバのアクセスに必要な ST の発行を要求する。 ⑥ KDC は,TGT を基に,PC の身元情報,セッション鍵などが含まれた ST を発行し,営業支援サーバの鍵で ST を暗号化する。さらに,KDC は,暗号化した ST にセッション鍵などを付加し,全体を PC の鍵で暗号化した情報を PC に払い出す。セッション鍵は,通信相手の正当性の検証などに利用される。 ⑦ PC は,全体が暗号化された情報の中から ST を取り出し,ケルベロス認証向けの API を利用して,ST を営業支援サーバに提示する。 ⑧ 営業支援サーバは,ST の内容を基に PC を認証するとともに,アクセス権限を PC に付与して,HTTP 応答を行う。 TGT と ST には,有効期限が設定されている。(c)PC とサーバ間で,有効期限が正しく判断できていない場合は,有効期限内でも,PC が提示した ST を,サーバが使用不可と判断する可能性があるので,PC とサーバでの対応が必要である 。
〔SRV レコードの働きと設定内容〕
次に,X 主任は,ケルベロス認証を導入するときのネットワーク構成について検討した。ケルベロス認証導入時には,DNS のリソースレコードの一つである SRV レコードの利用が推奨されているので,SRV レコードについて調査した。
DNS サーバに SRV レコードが登録されていれば,サービス名を問い合わせることによって,当該サービスが稼働するホスト名などの情報が取得できる。
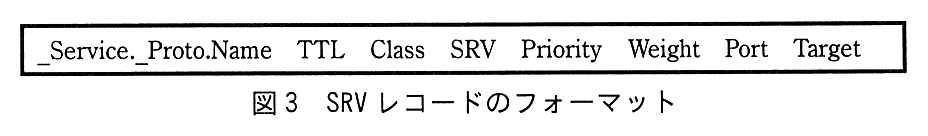
SRV レコードのフォーマットを図3に示す。
図3 SRV レコードのフォーマット
X 主任は,図1に示したように,内部 LAN に DS を 2 台導入して冗長化し,それぞれの DS でケルベロス認証を稼働させる構成を考えた。
図3中の,Service には,ケルベロス認証のサービス名である,kerberos を記述する。Priority は,同一サービスの SRV レコードが複数登録されている場合に,利用する SRV レコードを判別するための優先度を示す。Priority が同じ値の場合は,Weight で Target に記述するホストの使用比率を設定する。Port には,サービスを利用するときのポート番号を記述する。
X 主任は,2 台の DS でケルベロス認証を稼働させる場合の,SRV レコードの設定内容を検討した。
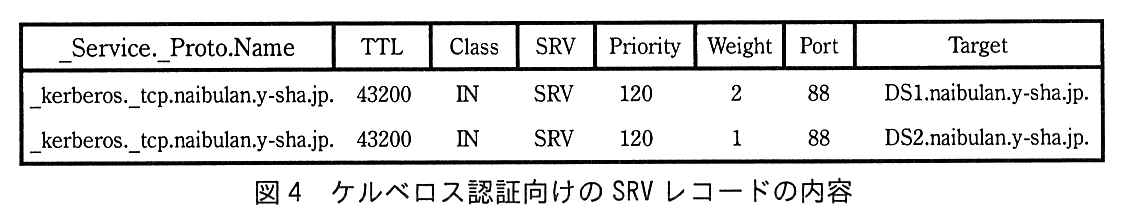
X 主任が作成した,ケルベロス認証向けの SRV レコードの内容を図4に示す。ここで,DS1 と DS2 は,本社に導入予定の DS のホスト名である。
図4 ケルベロス認証向けの SRV レコードの内容
X 主任は,調査・検討結果を基に SSO の導入構成案をまとめ,Z 課長に提出した。導入構成案が承認され,実施に移されることになった。
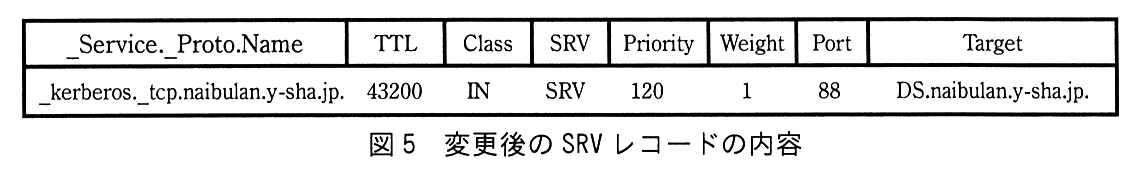
図5 変更後の SRV レコードの内容
出題趣旨(IPA)
利用するサーバの増加によって,サーバ利用時の煩雑さを避ける目的で,パスワードの使い回しが行われる例が多い。パスワードを使い回すことによって,パスワードリスト攻撃などのリスクが増大する。このリスクを低減する手段として,シングルサインオンの導入が広がっている。本問では,シングルサインオンを実現する技術の一つである,ケルベロス認証を取り上げた。既設LANの中にケルベロス認証を導入する事例を題材に,ネットワークの設計,構築,運用の実務を通して修得した技術が,既設LANの各機器の設定情報に基づく動作,ケルベロス認証の仕組み及びDNSのSRVレコードの利用方法などを理解するのに活用できる水準かどうかを問う。
設問と解答例
設問1(1)
40字以内
本文中の下線(a)の動作を行うために,PC のプロキシ設定で登録すべき内容について,40 字以内で述べよ。
解答例
業務サーバと営業支援サーバのFQDNを,プロキシ例外リストに登録する。
解説
本文の根拠
〔ネットワーク構成及び機器の設定と利用形態〕(ⅲ)
PC には,プロキシ設定でプロキシサーバの FQDN が登録されているが,(a)業務サーバ及び営業支援サーバへのアクセスは,プロキシサーバを経由せず Web ブラウザから直接行う。
PC の Web ブラウザにプロキシサーバを設定すると,何もしなければ全ての HTTP・HTTPS 通信がプロキシサーバへ送られる。特定のサーバだけプロキシを通さずに直接アクセスさせるには,プロキシ設定の例外リスト(プロキシを使わないアドレスの一覧)にそのサーバを登録する。
業務サーバと営業支援サーバは内部 LAN のサーバセグメントにあり(図1),DMZ のプロキシサーバを経由する必要が無い。表1でも内部 LAN からは TCP/8080 でプロキシサーバへ出る通信しか許可しておらず,業務サーバ・営業支援サーバへの通信をプロキシに送ると遠回りになる。講評も,プロキシ例外リストへの登録を覚えておいてほしいとしている。
40字に収める。解答例は「業務サーバと営業支援サーバのFQDNを,プロキシ例外リストに登録する。」で35字。「どのサーバの何を(FQDN)」と「どこに(例外リスト)」の2点を書く。
採点講評(IPA)
設問1(1)は,正答率が低かった。プロキシ設定が行われている状態で,プロキシサーバを経由させない通信がある場合は,プロキシ例外リストに該当するサーバなどの情報を登録することを覚えておいてほしい。
設問1(2)
解答欄2つ
本文中の下線(b)について,(ⅲ)〜(ⅴ)の実行を可能とするための,その他のネットワーク情報を二つ答えよ。
〔①〕解答例
社内DNSサーバのIPアドレス デフォルトゲートウェイのIPアドレス
〔②〕解答例
社内DNSサーバのIPアドレス デフォルトゲートウェイのIPアドレス
〔備考〕二つの情報を①②に一つずつ答える(順不同)
解説
本文の根拠
〔ネットワーク構成及び機器の設定と利用形態〕(ⅳ)
PC のスタブリゾルバは,社内 DNS サーバで名前解決を行う。
〔ネットワーク構成及び機器の設定と利用形態〕(ⅴ)
マルウェア定義ファイルの更新は,プロキシサーバ経由で行う。
〔ネットワーク構成及び機器の設定と利用形態〕(ⅵ)
(b)PC には,L3SW で稼働する DHCP サーバから,PC の IP アドレス,サブネットマスク及びその他のネットワーク情報が付与される。
(ⅲ)〜(ⅴ)で PC がすることは,プロキシサーバの FQDN の名前解決((ⅲ)(ⅳ))と,DMZ にあるプロキシサーバへの通信((ⅲ)(ⅴ))である。名前解決には問い合わせ先の DNS サーバ,つまり社内 DNS サーバの IP アドレスが要る。また,プロキシサーバは PC セグメントとは別のサブネット(DMZ)にあるので,そこへパケットを送るにはデフォルトゲートウェイ(L3SW)の IP アドレスが要る。DHCP はこれらをオプションとして配布できる(RFC 2132 の Router オプションと Domain Name Server オプション)。
講評は,社内 DNS サーバの IP アドレスの正答率が低かったとしている。DHCP で DNS サーバのアドレスを配るのは一般的な運用である。
間違えやすい点。IP アドレスとサブネットマスクは設問が除いているので答えない。①②は順不同。
採点講評(IPA)
設問1(2)では,社内DNSサーバのIPアドレスの正答率が低かった。DHCPで,PCなどが使用するローカルDNSサーバのIPアドレスを配布することは,一般的に行われるので覚えておいてほしい。
設問1(3)
解答欄5つ
表1中の [ ア ],[ ウ ] 〜 [ カ ] に入れる字句を,図1又は表1中の字句を用いて答えよ。
解説
本文の根拠
〔ネットワーク構成及び機器の設定と利用形態〕(ⅰ)
社内 DNS サーバは,内部 LAN のゾーン情報を管理し,内部 LAN 以外のゾーンのホストの名前解決要求は,外部 DNS サーバに転送する。
〔ネットワーク構成及び機器の設定と利用形態〕(ⅱ)
外部 DNS サーバは,DMZ のゾーン情報の管理及びフルサービスリゾルバの機能をもっている。
〔ネットワーク構成及び機器の設定と利用形態〕(ⅴ)
マルウェア定義ファイルの更新は,プロキシサーバ経由で行う。
表1
項番4 送信元 [ エ ],宛先 [ オ ],TCP/80,TCP/443。
ア:TCP/53 と [ イ ](UDP/53)は DNS である。インターネットから DMZ への DNS(項番1)は,DMZ のゾーン情報をもつ外部 DNS サーバへの問合せ,DMZ からインターネットへの DNS(項番3)は,フルサービスリゾルバとしての外部 DNS サーバの再帰問合せ,内部 LAN から DMZ への DNS(項番5)の宛先も,社内 DNS サーバが転送する先の外部 DNS サーバである。
ウ:インターネットから DMZ への TCP/443(HTTPS)の宛先は,公開 Web サーバである。
エ・オ:DMZ からインターネットへの TCP/80・TCP/443 は,PC やサーバの Web 通信(マルウェア定義ファイルの更新を含む)を中継するプロキシサーバが,任意の Web サーバへ出ていく通信なので,送信元はプロキシサーバ,宛先は any。
カ:内部 LAN から外部 DNS サーバへ DNS を送るのは,内部 LAN 以外の名前解決要求を転送する社内 DNS サーバである。PC は社内 DNS サーバに問い合わせる((ⅳ))ので,PC セグメントを送信元にする必要は無い。
間違えやすい点。FW はステートフルパケットインスペクションをもつので,応答の向きのルールは要らない。オを「インターネット」としないで,表1の書き方どおり「any」と書く。
設問1(4)
解答欄1つ
表1中の [ イ ] に入れるプロトコル/ポート番号を答えよ。
解説
本文の根拠
表1
項番1 送信元 any,宛先 [ ア ],TCP/53,[ イ ]。
〔ネットワーク構成及び機器の設定と利用形態〕(ⅱ)
再帰問合せ時には,送信元ポート番号のランダム化を行う。
DNS は,通常の問合せと応答を UDP の 53 番ポートで行い,応答が大きいときやゾーン転送では TCP の 53 番ポートを使う(RFC 1035。TCP も全ての実装で使えるようにすることを RFC 7766 が求めている)。表1ではすでに TCP/53 が書かれているので,[ イ ] は UDP/53 である。
外部 DNS サーバが再帰問合せで送信元ポート番号をランダム化するのは,UDP の DNS 応答を偽装されにくくする(キャッシュポイズニング対策)ためで,これも DNS が UDP を使うことを前提にしている。
間違えやすい点。「プロトコル/ポート番号」の形で問われているので,表のほかの行にそろえて「UDP/53」と書く。
設問2(1)
15字以内
攻撃者が図2中の②の通信を盗聴して通信データを取得しても,攻撃者は,⑦の通信を正しく行えないので,営業支援サーバを利用することはできない。⑦の通信を正しく行えない理由を,15 字以内で述べよ。
解答例
解説
本文の根拠
〔ケルベロス認証の概要と通信手順〕②
② KDC は,ID,PW が正しい場合に TGT を発行し,PC の鍵で暗号化した TGT を PC に払い出す。
〔ケルベロス認証の概要と通信手順〕⑥
さらに,KDC は,暗号化した ST にセッション鍵などを付加し,全体を PC の鍵で暗号化した情報を PC に払い出す。
〔ケルベロス認証の概要と通信手順〕⑦
⑦ PC は,全体が暗号化された情報の中から ST を取り出し,ケルベロス認証向けの API を利用して,ST を営業支援サーバに提示する。
⑦で営業支援サーバに ST を提示するには,⑥で受け取った「全体を PC の鍵で暗号化した情報」から ST を取り出さなければならない。取り出すには PC の鍵が要る。PC の鍵は事前に PC と KDC にだけ登録されており(〔ケルベロス認証の概要と通信手順〕),ネットワークには流れない。
攻撃者が②を盗聴しても,得られるのは PC の鍵で暗号化された TGT で,PC の鍵をもたない攻撃者はこれを使って ST を取り出すことができない。講評も,暗号化に用いた共通鍵をもたなければ ST を取り出せないことを導き出してほしいとしている。
15字に収める。解答例は「STを取り出せないから」で11字。⑦で必要な「ST」を取り出せないことを書く。「暗号化されているから」だけでは,⑦が行えない理由と結び付かない。
採点講評(IPA)
設問2(1)は,正答率が低かった。ケルベロス認証では共通鍵による暗号化が行われるので,通信を盗聴しても,暗号化に用いた共通鍵をもたなければSTを取り出せないことを導き出してほしい。
設問2(2)
図2中で,ケルベロス認証サービスのポート番号 88 が用いられる通信を,①〜⑧の中から全て選び記号で答えよ。
解答例
解説
本文の根拠
図2
① PC→DS(KDC):認証要求(ID,PW)。② DS(KDC)→PC:認証成功(TGT)。
図2
⑤ PC→DS(KDC):営業支援サーバ用の ST 要求(TGT)。⑥ DS(KDC)→PC:営業支援サーバ用の ST の払出し(ST)。
〔ケルベロス認証の概要と通信手順〕
HTTP over TLS でアクセスする業務サーバや営業支援サーバにも,ケルベロス認証向けの API を利用すれば SSO が実現できる。
ケルベロス認証のポート番号 88 は,クライアントが KDC と通信するときのポートである(RFC 4120)。図2で KDC(DS)とやり取りしているのは,①認証要求,②TGT の払出し,⑤ST 要求,⑥ST の払出しの4つである。
③④⑦⑧は PC と営業支援サーバとの HTTP 通信で,本文のとおり HTTP over TLS(HTTPS)で行われる。⑦で ST を提示するのも HTTP 要求の中(WWW-Authenticate:Negotiate に対する応答)であり,ポート 88 は使わない。
間違えやすい点。「全て選び」なので4つとも答える。⑦⑧は「ケルベロス認証向けの API」を使うが,通信相手は KDC ではなく営業支援サーバである。
設問2(3)
20字以内
本文中の下線(c)の問題を発生させないための,PC とサーバにおける対応策を,20 字以内で述べよ。
解答例
解説
本文の根拠
〔ケルベロス認証の概要と通信手順〕
TGT と ST には,有効期限が設定されている。
〔ケルベロス認証の概要と通信手順〕
(c)PC とサーバ間で,有効期限が正しく判断できていない場合は,有効期限内でも,PC が提示した ST を,サーバが使用不可と判断する可能性があるので,PC とサーバでの対応が必要である。
チケットの有効期限は時刻で書かれており,サーバは自分の時計でその期限を判断する。PC とサーバ(や KDC)の時計がずれていると,PC 側では有効期限内のつもりでも,サーバの時計では期限切れや開始前と判断されてしまう。ケルベロスは各機器の時計がおおむね合っていることを前提にしている(RFC 4120)。
これを防ぐには,PC とサーバの時刻を NTP などで同期させておけばよい。本文の「PC とサーバでの対応」は,両方の時計をそろえることを指している。
20字に収める。解答例は「PCとサーバ間で時刻同期を行う。」で16字。「有効期限を延ばす」は期限の判断のずれを解消しないので答えにならない。
設問3(1)
25字以内
ケルベロス認証を行う PC が,図4の SRV レコードを利用しない場合,PC に設定しなければならないサーバに関する情報を,25 字以内で答えよ。
解答例
解説
本文の根拠
〔SRV レコードの働きと設定内容〕
DNS サーバに SRV レコードが登録されていれば,サービス名を問い合わせることによって,当該サービスが稼働するホスト名などの情報が取得できる。
図4
1 行目:_kerberos._tcp.naibulan.y-sha.jp.,43200,IN,SRV,120,2,88,DS1.naibulan.y-sha.jp.。
SRV レコードを使えば,PC はサービス名(_kerberos._tcp.…)を DNS に問い合わせるだけで,ケルベロス認証を行うサーバ(KDC が稼働する DS1・DS2)のホスト名とポート番号を知ることができる(SRV レコードは RFC 2782)。
SRV レコードを使わない場合は,この情報を DNS から得られないので,PC に KDC のサーバを直接設定しておかなければならない。図4の Target に当たる,ケルベロス認証を行うサーバの FQDN を PC に設定することになる。
25字に収める。解答例は「ケルベロス認証を行うサーバのFQDN」で18字。「どのサーバの」(ケルベロス認証を行う)と「何を」(FQDN)を書く。
設問3(2)
図4の SRV レコードが,PC のキャッシュに存在する時間は何分かを答えよ。
解答例
解説
本文の根拠
図4
1 行目:_kerberos._tcp.naibulan.y-sha.jp.,43200,IN,SRV,120,2,88,DS1.naibulan.y-sha.jp.。
図3
_Service._Proto.Name TTL Class SRV Priority Weight Port Target
SRV レコードの TTL は,問い合わせた側がそのレコードをキャッシュしておいてよい時間で,単位は秒である(RFC 1035)。図4の TTL は 43200 なので,43,200 秒 ÷ 60 = 720 分になる(12 時間)。
検算:720 分 × 60 = 43,200 秒。
間違えやすい点。「何分か」と問われているので秒のまま 43200 と答えない。時間に直して 12 としない。
設問3(3)
50字以内
図4の二つの SRV レコードの代わりに,図5の一つの SRV レコードを使った場合,DS1 と DS2 の負荷分散は DNS ラウンドロビンで行わせることになる。図4と同様の比率で DS1 と DS2 が使用されるようにする場合の,A レコードの設定内容を,50 字以内で述べよ。ここで,DS1 の IP アドレスを add1,DS2 の IP アドレスを add2 とする。
解答例
ホスト名がDSに対して,add1のAレコードを二つ,add2のAレコードを一つ記述する。
解説
本文の根拠
〔SRV レコードの働きと設定内容〕
Priority が同じ値の場合は,Weight で Target に記述するホストの使用比率を設定する。
図4
2 行目:_kerberos._tcp.naibulan.y-sha.jp.,43200,IN,SRV,120,1,88,DS2.naibulan.y-sha.jp.。
図5
1 行だけ:_kerberos._tcp.naibulan.y-sha.jp.,43200,IN,SRV,120,1,88,DS.naibulan.y-sha.jp.。
図4では,DS1 と DS2 の SRV レコードの Priority が同じ 120 で,Weight が DS1 は 2,DS2 は 1 なので,DS1 と DS2 は 2:1 の比率で使われる。図5では Target が DS.naibulan.y-sha.jp. の1つだけになるので,比率は DS というホスト名の A レコードで作るしかない。
DNS ラウンドロビンでは,同じ名前に複数の A レコードを登録すると,問合せごとに順番を入れ替えて返す。DS に対して add1 の A レコードを2つ,add2 の A レコードを1つ登録すれば,add1(DS1)が 2 回,add2(DS2)が 1 回の割合で先頭に来て,2:1 の比率になる。講評も,2:1 の比率と,代表するホスト名 DS に対する A レコードを読み取ってほしいとしている。なお,RFC 2181 は同じ内容のリソースレコードを重複させないことを求めており,実際の DNS サーバでは同じ A レコードを2つ登録しても1つにまとめられることがある。解答例は試験の設定どおりの考え方として押さえておく。
50字に収める。解答例は「ホスト名がDSに対して,add1のAレコードを二つ,add2のAレコードを一つ記述する。」で44字。「ホスト名 DS」「add1 を二つ」「add2 を一つ」の3点を入れる。
採点講評(IPA)
設問3(3)は,正答率が低かった。DS1とDS2とを2:1の比率でDNSラウンドロビンによって負荷分散させるという条件を読み取り,代表するホスト名DSに対するAレコードの設定内容を導き出してほしい。
出典:令和4年度 春期 ネットワークスペシャリスト試験 午後Ⅰ 問3(表記を一部改変)