平成26年度 秋期に実施されたネットワークスペシャリスト試験
午後Ⅰの全3問(記述式)です。事例本文・設問・解答例と解説をそのまま読めます。
問1 ネットワーク構成の見直し
ネットワーク構成の見直しに関する次の記述を読んで,設問1〜3に答えよ。
A 予備校は,東京に本部,全国に 5 支部がある。従来,本部で行った人気授業は録画して,物理媒体を各支部に配布していたが,各支部からの要望を受け,本部に動画サーバを置き,本部から各支部に授業の動画を配信することにした。また,運用管理の一元化と情報保護の強化のために,業務系のファイルサーバ(以下,FS という)を本部に集約することにした。
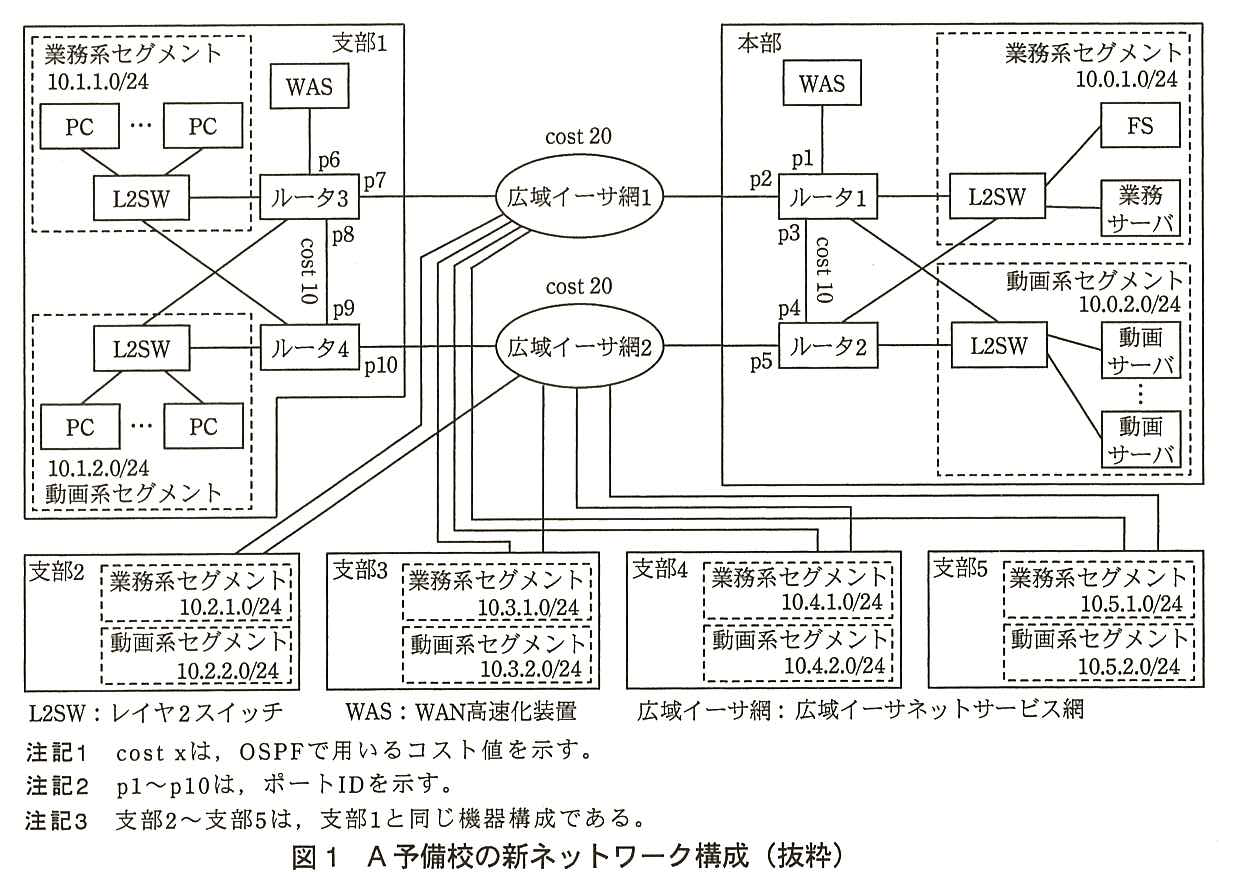
情報システム部の M 課長は,N 君に対し,A 予備校の新ネットワーク構成の方針を提示し,ネットワーク構成の見直しとその運用について検討するように指示した。N 君が考えた A 予備校の新ネットワーク構成を,図1に示す。
図1 A 予備校の新ネットワーク構成(抜粋)
M 課長が提示した,A 予備校の新ネットワーク構成の方針を,次に示す。
本部及び各支部では,業務系システムと動画系システムのセグメントを分け,それぞれ業務系セグメントと動画系セグメントとする。 本部と各支部間は,異なる通信事業者の広域イーサ網1 及び広域イーサ網2 によって冗長化する。広域イーサ網1 と広域イーサ網2 は,等しい帯域とする。 本部と各支部間のネットワーク経路は,業務系セグメント間を広域イーサ網1 経由とし,動画系セグメント間を広域イーサ網2 経由とする。 一方の広域イーサ網が使用できなくなった場合には,他方の広域イーサ網によって業務系セグメント間及び動画系セグメント間の通信を行う。障害時には,動画系セグメント間の通信は,業務系セグメント間の通信よりも優先し,支障なく維持されるものとする。 各支部からの FS のアクセスの高速化のために,WAS を導入する。 〔ネットワーク経路の検討〕
N 君は,まず,支部1 と本部間のネットワーク経路について検討した。ルータ1 とルータ2 の組,及びルータ3 とルータ4 の組には,それぞれ業務系セグメント用と動画系セグメント用の VRRP を設定する。①PC 及びルータの設定を適切に行う ことによって,業務系セグメント間のデータはルータ1 とルータ3 を経由させ,動画系セグメント間のデータはルータ2 とルータ4 を経由させることができる。
次に,採用する経路制御プロトコルを検討した。障害発生時には,できるだけ早く代替のネットワーク経路に切り替えて通信を回復させたい。よって,経路情報の再構成が高速な OSPF を採用することにした。一般的なルータの OSPF は,物理ポートの [ ア ] を基にしたコストをメトリックにしてネットワーク経路の選択を行う。しかし,ネットワーク経路を方針どおりにするために,コストを図1に示す値に設定した。
OSPF では,経路制御の範囲を設定する,エリアという概念がある。一つの OSPF のネットワークは,複数のエリアに分けることができる。エリア番号が [ イ ] であるエリアはバックボーンエリアと呼ばれ,必ず存在しなければならない。エリアを複数に分割する場合には,バックボーンエリアとその他のエリアが隣接するようにエリア分けを設計する。バックボーンエリアとその他のエリア間を相互接続するルータは,エリア境界ルータ(以下,ABR という)と呼ばれる。また,ABR ではエリア内の経路情報を集約して,他のエリアに送ることができる。N 君は,本部,広域イーサ網1 及び広域イーサ網2 をバックボーンエリアに,各支部をそれぞれ別のエリアに分け,ABR で最もプレフィックスが短くなるように経路情報の集約を行う設計にした。
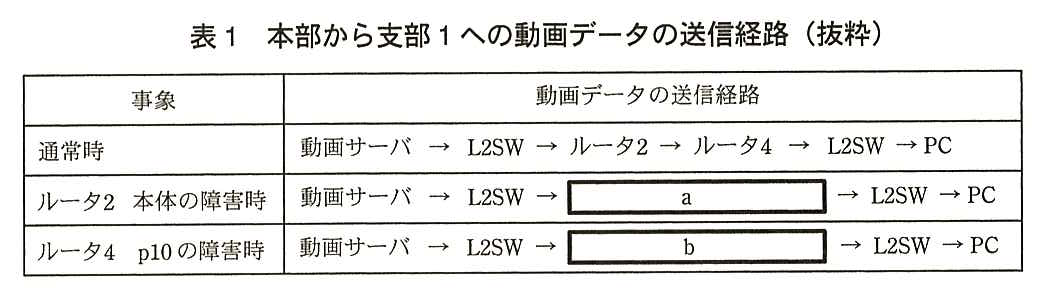
N 君の設計に基づく,本部から支部1 への動画データの送信経路を,表1に示す。
表1 本部から支部1 への動画データの送信経路(抜粋)
続いて,一方の広域イーサ網が使用できなくなった場合にも,動画系セグメント間の通信を支障なく維持する方法について検討した。広域イーサ網1 及び広域イーサ網2 の通信帯域には若干の余裕を見込んでいるが,帯域不足は避けられない。各ルータに QoS を設定し,動画系セグメント間の通信を優先することにした。ルータの QoS としては,RFC 2474 に基づいて,IP ヘッダの [ ウ ] フィールドを DS フィールドとして再定義して通信の優先評価を行う [ エ ] モデルが実装されている。
一方の広域イーサ網が使用できなくなった場合は,非優先である業務系セグメント間の通信はある程度の影響が予測される。FS と業務サーバは,散発的に利用されている。TCP で実装されている業務系システムの通信アプリケーションの場合は,データ転送速度が低下しても通信の維持とデータの保全は確保できる。しかし,業務によっては,応答時間の増大によって業務に支障が出る場合がある。よって,②業務系システムのアクセス集中を避けるための方策 を定め,マニュアル配布及び掲示板で利用者に周知することにした。
〔WAS の導入〕
FS を本部に集約することに伴い,FS のアクセス速度の低下が懸念される。その対応策として WAS を導入することにした。WAS を導入したときの通信,WAS のデータ処理は,次のとおりである。
ルータ1 及びルータ3 では,PBR(Policy Based Routing)を動作させる。PBR の動作によって,③ルータは FS で使用している CIFS(Common Internet File System)プロトコルのパケットを識別 して WAS 宛てに転送する。PBR による経路制御は,OSPF による経路制御よりも優先度が [ オ ] なっている必要がある。 WAS は,データを受信した後に,“データの高速化処理”を行う。 N 君は,PC と FS 間での WAS によるデータの高速化処理について調査した。調査の結果,WAS 間では,データ圧縮機能による通信データ量の削減だけでなく,④データの送信元に対して代理応答を行ってデータをキャッシュに蓄積した後に,もう一方の WAS 宛てに一括してデータを送信する ことによって,高速化を図っていることが分かった。また,⑤データの高速化処理を自動的に停止する機能 があることを確認した。
N 君がまとめた検討結果は M 課長に承認され,新ネットワークの構築準備を開始することになった。
出題趣旨(IPA)
近年,データを1か所に置き,ネットワーク経由で様々なプロトコルやトラフィックの特性に合わせて利用するニーズが,ますます増えてきている。ネットワーク技術者には,ネットワークの冗長化による信頼性向上に必要なスキルや,プロトコルやトラフィックの特性を考慮したデータ転送の高速化のスキルが,一層要求される。本問では,ネットワークの冗長化と,WAN高速化装置を題材に取り上げ,OSPFによる経路制御,ネットワーク機器や回線の障害時の運用,WAN高速化装置によるデータの高速化処理の基本的知識を問う。
設問と解答例
設問1
解答欄5つ
本文中の [ ア ] 〜 [ オ ] に入れる適切な字句又は数値を答えよ。
〔エ〕解答例
DiffServ Differentiated Services
解説
本文の根拠
〔ネットワーク経路の検討〕
一般的なルータの OSPF は,物理ポートの [ ア ] を基にしたコストをメトリックにしてネットワーク経路の選択を行う。
〔ネットワーク経路の検討〕
エリア番号が [ イ ] であるエリアはバックボーンエリアと呼ばれ,必ず存在しなければならない。
〔ネットワーク経路の検討〕
ルータの QoS としては,RFC 2474 に基づいて,IP ヘッダの [ ウ ] フィールドを DS フィールドとして再定義して通信の優先評価を行う [ エ ] モデルが実装されている。
〔WAS の導入〕
PBR による経路制御は,OSPF による経路制御よりも優先度が [ オ ] なっている必要がある。
ア:OSPF のコストは,多くの製品で「基準帯域幅÷インタフェースの帯域幅」で自動的に決まる。速い回線ほどコストが小さく,選ばれやすい。イ:バックボーンエリアはエリア番号 0(0.0.0.0)で,他のエリアは必ずこれに接続する(RFC 2328)。
ウ・エ:IPv4 ヘッダの TOS(Type of Service)フィールドを,RFC 2474 は DS(Differentiated Services)フィールドとして定義し直した。その値(DSCP)でパケットを分類し,ルータごとに優先制御する方式が DiffServ モデルである。オ:CIFS のパケットだけを WAS へ回すには,OSPF で決まる通常の経路より PBR の指定を先に当てはめなければならない。したがって PBR の優先度を高くする。
採点講評は,ウとエの正答率が低かったとし,QoS の重要な用語として把握してほしいとしている。
採点講評(IPA)
設問1では,ウとエの正答率が低かった。QoSに関する重要な用語なので把握しておいてほしい。
設問2(1)
解答欄2つ
本文中の下線①について,業務系セグメントの PC のデフォルトゲートウェイの設定を 30 字以内で述べよ。また,通常時,業務系セグメントの PC から送信されたパケットを適切な通信経路で中継するためには,ルータの VRRP の設定をどのようにすればよいか。50 字以内で具体的に述べよ。
〔デフォルトゲートウェイの設定〕解答例
業務系セグメントに対応した仮想ルータのIPアドレス
〔VRRPの設定〕解答例
業務系セグメントの仮想ルータがルータ3でアクティブになるようにプライオリティ値を設定する。
解説
本文の根拠
〔ネットワーク経路の検討〕
ルータ1 とルータ2 の組,及びルータ3 とルータ4 の組には,それぞれ業務系セグメント用と動画系セグメント用の VRRP を設定する。
〔ネットワーク経路の検討〕
①PC 及びルータの設定を適切に行うことによって,業務系セグメント間のデータはルータ1 とルータ3 を経由させ,動画系セグメント間のデータはルータ2 とルータ4 を経由させることができる。
図1
業務系セグメント 10.1.1.0/24 の L2SW(PC 複数台)と,動画系セグメント 10.1.2.0/24 の L2SW(PC 複数台)は,それぞれルータ3 とルータ4 の両方に接続している。
支部1 の業務系セグメントは,ルータ3 とルータ4 の両方につながっている。VRRP では2台のルータが1つの仮想ルータを作り,仮想 IP アドレスを共有する。PC のデフォルトゲートウェイにはどちらかの実アドレスではなく,業務系セグメント用の仮想ルータの IP アドレスを設定する。こうすれば,どちらのルータが止まっても PC の設定を変えずに済む。
通常時にルータ3 を経由させるには,業務系セグメント用の VRRP でルータ3 のプライオリティ値をルータ4 より高くし,ルータ3 をマスタ(アクティブ)にする。動画系セグメント用の VRRP は逆にルータ4 を高くする。
30字・50字に収める。採点講評は,デフォルトゲートウェイの冗長化と仮想ルータによる冗長化に着目せず,単に通信経路を説明した解答が散見されたとしている。
採点講評(IPA)
設問2では,(1)~(3)の正答率が低かった。(1)は,デフォルトゲートウェイの冗長化と,仮想ルータによる冗長化に着目せずに,単に通信経路を説明しただけの解答が散見された。図と本文をしっかり読み,設問で何が問われているかを,きちんと理解した上で解答してほしかった。(2)は,OSPFの経路集約を問う問題であり,(3)は,経路制御にVRRPとOSPFを用いた冗長化構成での,障害時の送信経路を問う問題である。単に暗記するだけでなく,そのプロトコルの役割や仕組み,活用方法について,しっかり理解しておいてほしい。(4)は,正答率が高かった。
設問2(2)
ルータ 3 がルータ 1 へ送る,業務系セグメントと動画系セグメントの経路情報のプレフィックスを答えよ。
解答例
解説
本文の根拠
〔ネットワーク経路の検討〕
N 君は,本部,広域イーサ網1 及び広域イーサ網2 をバックボーンエリアに,各支部をそれぞれ別のエリアに分け,ABR で最もプレフィックスが短くなるように経路情報の集約を行う設計にした。
図1
支部2〜5 は,業務系セグメント 10.n.1.0/24 と動画系セグメント 10.n.2.0/24(n は支部番号 2〜5)をもつ。
ルータ3 は支部1 のエリアとバックボーンエリアの境にある ABR で,支部1 の業務系 10.1.1.0/24 と動画系 10.1.2.0/24 をまとめて本部側へ広告する。できるだけ短いプレフィックスにまとめるが,他の拠点のアドレスを含めてはいけない。
本部は 10.0.x.0,支部2〜5 は 10.2.x.0〜10.5.x.0 を使っている。第2オクテットが 1 のものは支部1 だけなので,10.1.0.0/16 までは広げられる。/15 にすると 10.0.0.0/15 となって本部の 10.0.x.0 を含んでしまう。したがって 10.1.0.0/16 が最短である。
間違えやすい点。2つの /24 をちょうど包む 10.1.0.0/22 も集約としては正しいが,「最もプレフィックスが短くなるように」という条件には合わない。
採点講評(IPA)
設問2では,(1)~(3)の正答率が低かった。(1)は,デフォルトゲートウェイの冗長化と,仮想ルータによる冗長化に着目せずに,単に通信経路を説明しただけの解答が散見された。図と本文をしっかり読み,設問で何が問われているかを,きちんと理解した上で解答してほしかった。(2)は,OSPFの経路集約を問う問題であり,(3)は,経路制御にVRRPとOSPFを用いた冗長化構成での,障害時の送信経路を問う問題である。単に暗記するだけでなく,そのプロトコルの役割や仕組み,活用方法について,しっかり理解しておいてほしい。(4)は,正答率が高かった。
設問2(3)
解答欄2つ
表1中の a ,b に入れる適切な動画データの送信経路を,表1中の表記に従ってそれぞれ答えよ。
解説
本文の根拠
表1
通常時:動画サーバ → L2SW → ルータ2 → ルータ4 → L2SW → PC。ルータ2 本体の障害時:動画サーバ → L2SW → a → L2SW → PC。ルータ4 p10 の障害時:動画サーバ → L2SW → b → L2SW → PC。
図1
業務系セグメント 10.0.1.0/24 の L2SW(FS と業務サーバがつながる)と,動画系セグメント 10.0.2.0/24 の L2SW(動画サーバ複数台がつながる)は,それぞれルータ1 とルータ2 の両方に接続している。
図1
支部1:ルータ3 のポート p6 に WAS,p7 に広域イーサ網1 がつながり,ルータ3 の p8 とルータ4 の p9 が直結している(cost 10)。ルータ4 の p10 に広域イーサ網2 がつながる。
a(ルータ2 本体の障害):本部の動画系セグメントの VRRP でルータ1 がマスタになり,動画サーバのパケットはルータ1 に届く。ルータ1 から支部1 へは広域イーサ網1 経由でルータ3 に着く(cost 20)。ルータ3 は支部1 の動画系セグメントにも直接つながっているので,そのまま L2SW へ送る。経路は「ルータ1 → ルータ3」。
b(ルータ4 の p10 の障害):ルータ2 は動いているので,本部側の VRRP はルータ2 のまま。ルータ2 から広域イーサ網2 経由ではルータ4 に届かないので,OSPF はルータ2 → ルータ1(cost 10)→ 広域イーサ網1 → ルータ3(cost 20)の経路を選ぶ。ルータ3 から支部1 の動画系セグメントへ直接送るので,経路は「ルータ2 → ルータ1 → ルータ3」。
採点講評は,(3)を VRRP と OSPF を用いた冗長化構成での障害時の経路を問うものとし,プロトコルの役割と仕組みを理解してほしいとしている。本部側の入口(VRRP のマスタ)と WAN 側の経路(OSPF)を分けて考えるとよい。
採点講評(IPA)
設問2では,(1)~(3)の正答率が低かった。(1)は,デフォルトゲートウェイの冗長化と,仮想ルータによる冗長化に着目せずに,単に通信経路を説明しただけの解答が散見された。図と本文をしっかり読み,設問で何が問われているかを,きちんと理解した上で解答してほしかった。(2)は,OSPFの経路集約を問う問題であり,(3)は,経路制御にVRRPとOSPFを用いた冗長化構成での,障害時の送信経路を問う問題である。単に暗記するだけでなく,そのプロトコルの役割や仕組み,活用方法について,しっかり理解しておいてほしい。(4)は,正答率が高かった。
設問2(4)
25字以内
本文中の下線②の方策を,運用の観点で,25 字以内で具体的に述べよ。
解答例
解説
本文の根拠
〔ネットワーク経路の検討〕
FS と業務サーバは,散発的に利用されている。
〔ネットワーク経路の検討〕
よって,②業務系システムのアクセス集中を避けるための方策を定め,マニュアル配布及び掲示板で利用者に周知することにした。
一方の広域イーサ網が使えないときは,業務系の通信は帯域が足りず,動画系より後回しにされる。FS と業務サーバはもともと散発的に使われているので,利用が特定の時間に集中しなければ,遅くなっても業務への影響は小さい。
そこで運用面の方策として,利用者をグループに分け,グループごとに使う時間帯をずらす。マニュアルと掲示板で周知するとあるので,機器の設定ではなく利用者の使い方で集中を避ける方策を書く。
25字に収める。解答例は「利用者をグループ化して使用時間帯をずらす。」。設問は「運用の観点で」としているので,帯域の増強のような設備の対策は答えにならない。
採点講評(IPA)
設問2では,(1)~(3)の正答率が低かった。(1)は,デフォルトゲートウェイの冗長化と,仮想ルータによる冗長化に着目せずに,単に通信経路を説明しただけの解答が散見された。図と本文をしっかり読み,設問で何が問われているかを,きちんと理解した上で解答してほしかった。(2)は,OSPFの経路集約を問う問題であり,(3)は,経路制御にVRRPとOSPFを用いた冗長化構成での,障害時の送信経路を問う問題である。単に暗記するだけでなく,そのプロトコルの役割や仕組み,活用方法について,しっかり理解しておいてほしい。(4)は,正答率が高かった。
設問3(1)
解答欄2つ
本文中の下線③の識別に使用される,OSI 基本参照モデルの第3層以上の情報を二つ答えよ。
〔備考〕IPアドレスとポート番号の二つを答える(順不同)
解説
本文の根拠
〔WAS の導入〕
PBR の動作によって,③ルータは FS で使用している CIFS(Common Internet File System)プロトコルのパケットを識別して WAS 宛てに転送する。
PBR は,宛先アドレスだけでなく,パケットの中身の条件で転送先を決める仕組みである。CIFS のパケットを見分けるには,第3層の IP アドレス(FS の IP アドレス)と,第4層のポート番号(CIFS が使う TCP のポート番号,445 や 139)を使う。
この2つを組み合わせると,「FS との間の CIFS の通信」だけを選び出して WAS へ回せる。IP アドレスだけでは FS への他の通信も含まれ,ポート番号だけでは FS 以外のファイル共有も含まれる。
二つを答える。解答例は「IPアドレス」「ポート番号」。第3層以上とあるので,MAC アドレス(第2層)は答えにならない。
採点講評(IPA)
設問3では,WAN高速化装置やPBR(Policy Based Routing)に関する問題である。(2)の正答率が低かった。全般的に,ネットワークの基本的な知識について問う問題であり,図と本文をしっかり読み,その条件に沿って考えていけば,正答を導くことができるはずである。
設問3(2)
20字以内
本文中の下線④の処理の効果がより高くなるのは,本部と支部間の通信の特性がどのような場合か。20 字以内で具体的に述べよ。
解答例
解説
本文の根拠
〔WAS の導入〕
調査の結果,WAS 間では,データ圧縮機能による通信データ量の削減だけでなく,④データの送信元に対して代理応答を行ってデータをキャッシュに蓄積した後に,もう一方の WAS 宛てに一括してデータを送信することによって,高速化を図っていることが分かった。
CIFS のようなやり取りの多いプロトコルでは,送信元は相手からの応答を待ってから次のデータを送る。本部と支部の間の往復時間(ラウンドトリップ時間,RTT)が大きいと,この応答待ちが積み重なって遅くなる。
WAS が手元で代理応答すれば,送信元は遠くの相手の応答を待たずに次々とデータを送れる。待ち時間の削減量は RTT に比例するので,RTT が大きいほど効果が高い。
20字に収める。解答例は「ラウンドトリップ時間が大きい場合」。採点講評は,設問3 では(2)の正答率が低かったとしている。帯域が狭い場合は圧縮の効果の話で,下線④の代理応答の効果ではない。
採点講評(IPA)
設問3では,WAN高速化装置やPBR(Policy Based Routing)に関する問題である。(2)の正答率が低かった。全般的に,ネットワークの基本的な知識について問う問題であり,図と本文をしっかり読み,その条件に沿って考えていけば,正答を導くことができるはずである。
設問3(3)
20字以内
本文中の下線⑤の機能はどのような場合に必要になるのか。20 字以内で具体的に述べよ。
解答例
解説
本文の根拠
〔WAS の導入〕
また,⑤データの高速化処理を自動的に停止する機能があることを確認した。
〔WAS の導入〕
WAS は,データを受信した後に,“データの高速化処理”を行う。
WAS による高速化は,本部と支部の WAS が対になって動くことで成り立つ。一方で圧縮や代理応答をしたデータは,もう一方の WAS が元に戻したり受け取ったりしないと意味をなさない。
片側の WAS が故障すると,残った側が高速化処理を続けても相手が受け取れず,通信が成り立たない。そのため片側の故障を検知したら,高速化処理を自動的に止め,通常の CIFS 通信としてそのまま通す必要がある。
20字に収める。解答例は「片側のWASが故障した場合」。
採点講評(IPA)
設問3では,WAN高速化装置やPBR(Policy Based Routing)に関する問題である。(2)の正答率が低かった。全般的に,ネットワークの基本的な知識について問う問題であり,図と本文をしっかり読み,その条件に沿って考えていけば,正答を導くことができるはずである。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問1(表記を一部改変)
問2 ファイアウォールの障害対応
ファイアウォールの障害対応に関する次の記述を読んで,設問1〜3に答えよ。
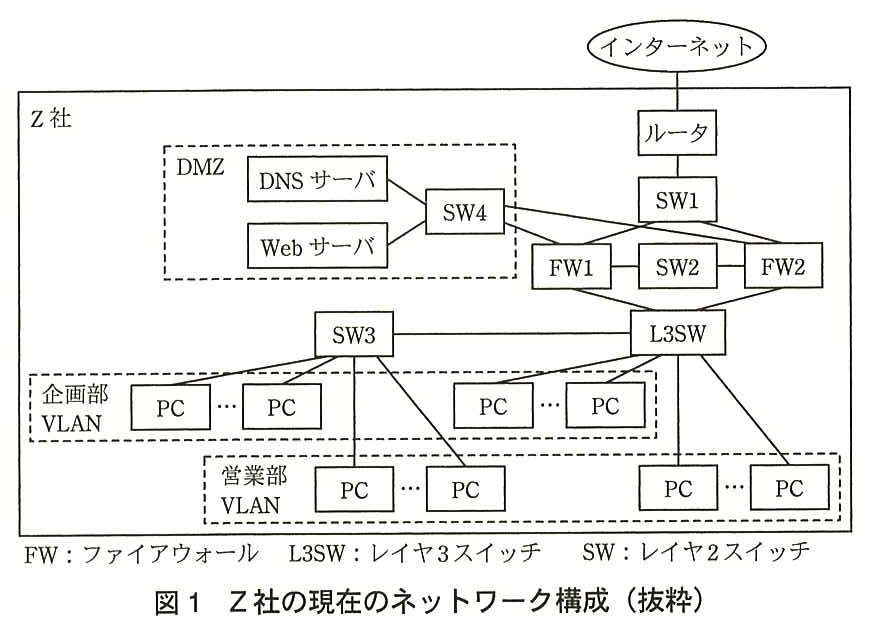
Z 社は,美容用品・健康用品を扱う企業である。Z 社には企画部と営業部があり,各部の PC は部ごとの VLAN に属している。ネットワークの管理は,企画部システム課の O 主任と U 君が行っている。Z 社の現在のネットワーク構成を,図1に示す。
図1 Z 社の現在のネットワーク構成(抜粋)
〔FW の構成と交換作業〕
Z 社では,FW1 を主系に設定し,FW2 を副系に設定した Active-Standby 冗長構成を採用し,運用を行っている。通常時,FW は,必ず主系が Active 動作になり,副系が Standby 動作になる仕様である。
FW では,[ ア ] と呼ばれる機能によって,ネットワークアドレス及びポート番号の変換を行っている。また,主系から副系にフェールオーバした後も通信を継続させるために,FW が通信の中継のために管理している情報(以下,管理情報という)を自動的に引き継ぐ [ イ ] フェールオーバ機能を動作させている。FW がフェールオーバした後に,多くのアプリケーションでデータの保全性が保たれて平常どおり通信できるのは,①トランスポート層のプロトコルの機能 によるところが大きい。
FW1 と FW2 の間にはフェールオーバリンクと呼ばれる専用接続があり,設定情報の同期,管理情報の複製,及び対向 FW の動作状態の識別に使用されている。フェールオーバリンクには,ケーブル直結にする構成と SW を挟む構成があるが,Z 社では,②障害切分けのために SW2 を挟む構成 を採用している。FW の冗長構成及びフェールオーバに関する動作は,次のとおりである。
FW の冗長化機能は,仮想アドレスを使用する方式ではなく,主系の IP アドレス及び MAC アドレスを副系が引き継ぐ方式である。 新たに Active 動作になった FW は,切り替わったことを通知するフレームを FW の各ポートから送信する。FW に接続しているスイッチは,このフレームを受信することで,③レイヤ2機能で用いるテーブル を適切に更新することができる。 Active 動作の FW を副系から主系に切り戻すためには,手動操作が必要である。 FW は,起動時にフェールオーバリンクによって,他の Active 動作中の FW を認識すると,主系又は副系であるかにかかわらず Standby 動作に入る。このとき,FW は自己の設定情報を無視して,Active 動作中の FW から設定情報を同期する。 Z 社では,数日前に FW1 が故障して,FW2 にフェールオーバした。U 君は,通信に影響を与えずに交換できると考え,代替機を入手次第,交換作業を行うことにした。
作業当日,U 君は,FW1 を工場出荷時の設定のままの代替機と交換し,配線後に電源を投入した。少したってから SW2 を見ると,FW1 接続ポートで,OSI 基本参照モデルの [ ウ ] 層での正常接続を表すリンク LED が消灯していた。そこで,UTP のコネクタを強く押し込んだところ点灯した。その直後から,システム課に DMZ 及び社外へのアクセスができないとの苦情が相次いだ。慌てて,FW1 と FW2 を確認すると,両方とも Z 社用のフィルタリングルールを含む設定情報が失われていたので,直ちに FW1 の設定情報を復元し,FW2 に設定情報を同期させた。しかし,その後もアクセスできないとの苦情が続いた。U 君は,事故の原因を特定して通信を回復した後,今回の交換作業における事故では,次の二つが関係していることを確認した。
FW1 は,電源投入後に FW2 を認識できず,Active 動作になった。 フェールオーバリンク接続時に,FW1 が主系設定であったので,副系の FW2 は FW1 から設定情報の同期と管理情報の複製を行い,Standby 動作に切り替わった。 次は,今回の交換作業に関する O 主任と U 君の会話である。
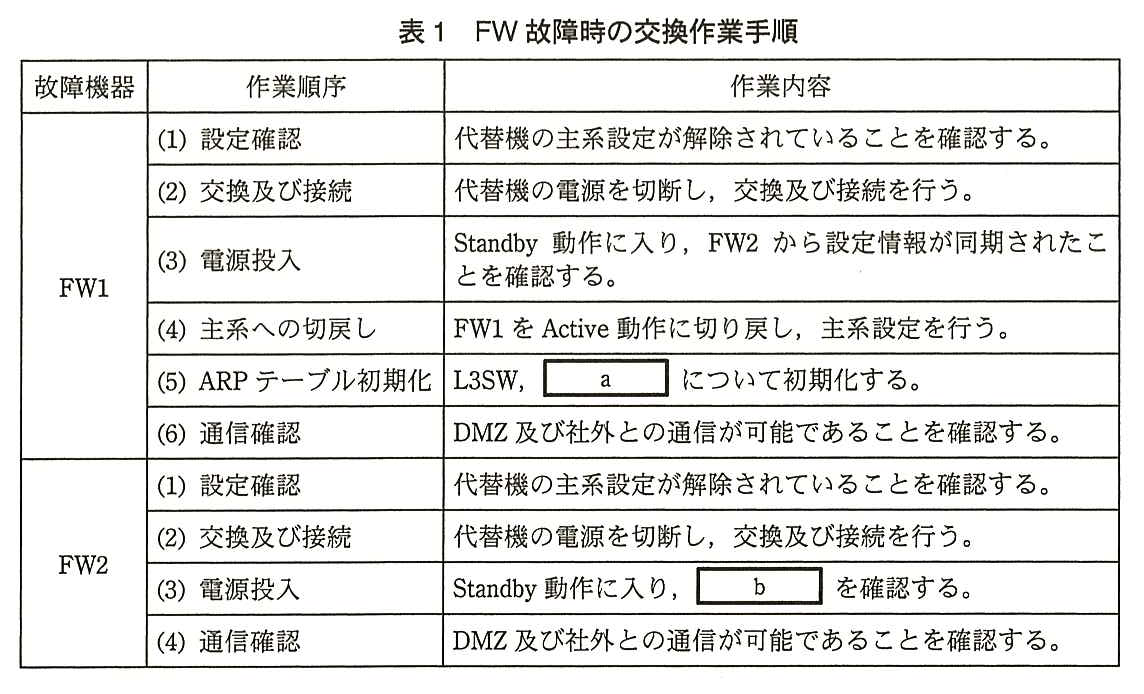
O 主任:今回,FW1 の交換作業のミスは,U 君らしくなかったわ。 U 君:すみません。うかつでした。 O 主任:FW1 と FW2 の設定復元後も,通信が回復しなかったのはなぜかしら。 U 君:FW1 を代替機に交換した結果,FW1 の各ポートの MAC アドレスが変わったので,通信ができなかったのです。FW には,自ポートに設定された IP アドレスの解決を要求する [ エ ] を用いて接続機器の ARP テーブルを更新する機能がないので,手動操作が必要でした。このようなミスの再発防止のために,FW 故障時の交換作業手順を整理しておきます。 O 主任:お願いするわ。それから,FW の管理の都合上,フィルタリングルールを企画部と営業部で分けたいので,仮想 FW を導入する案の検討をお願いできないかしら。 U 君:はい,分かりました。 U 君は,FW 故障時の交換作業手順を整理し,表1にまとめた。
表1 FW 故障時の交換作業手順
〔仮想 FW 導入案の検討〕
まず,U 君は,仮想 FW について調査した。仮想 FW とは,FW1 及び FW2 の中に論理的な FW の機能を複数定義できる機能である。フィルタリングルールは,仮想 FW ごとに独立して設定できる。仮想 FW には,FW の各ポート(フェールオーバリンク用ポートを除く)に相当する仮想ポートがあり,それぞれに IP アドレス及び VLAN 番号を割り当てる。仮想 FW との通信は,[ オ ] VLAN を使用して1本のリンクに複数の VLAN を収容する接続(以下,トランク接続という)を行い,VLAN 番号を合致させることで可能になる。
U 君は,企画部用の仮想 FW 及び営業部用の仮想 FW の両方を,それぞれ FW1 及び FW2 に定義する構成案を考えた。仮想 FW の導入に伴い,企画部と営業部の VLAN 間通信を廃止する。DNS サーバ及び Web サーバは現在のままとし,トランク接続を使用しない。新たに機器を購入せずに,④2台のスイッチを相互に入れ替え て対処する。
さらに,仮想 FW について調査を進めると,Active-Active 冗長構成にした物理 FW(FW1 及び FW2)に,⑤Active 動作に設定した仮想 FW を適切に配置 すると,物理 FW 間での負荷分散が可能であることが分かった。
U 君は,これらの調査結果を O 主任に報告し,仮想 FW の導入案は了承された。仮想 FW の導入作業は,翌月の法定点検による全館停電日に合わせて行うことになった。
出題趣旨(IPA)
ネットワークの保守作業では,ネットワークの構成,機器の動作及び実装を理解して障害箇所の特定と機器の交換を行い,短時間のうちに通信を復旧させる必要がある。保守対象のネットワークは,自ら設計,構築に携わったものでないことも多く,ネットワーク構成図を読み解く能力も必要である。これらの業務に従事するネットワーク技術者には,高度な知識と経験が要求される。本問では,ファイアウォールの保守作業でのミス,仮想ファイアウォールの導入検討を題材に,通信プロトコル,ファイアウォール及び周辺機器の動作,保守作業手順のまとめ,VLAN設計,ファイアウォール負荷分散の考え方について基本的な要素を問う。
設問と解答例
設問1
解答欄5つ
本文中の [ ア ] 〜 [ オ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔FW の構成と交換作業〕
FW では,[ ア ] と呼ばれる機能によって,ネットワークアドレス及びポート番号の変換を行っている。また,主系から副系にフェールオーバした後も通信を継続させるために,FW が通信の中継のために管理している情報(以下,管理情報という)を自動的に引き継ぐ [ イ ] フェールオーバ機能を動作させている。
〔FW の構成と交換作業〕
少したってから SW2 を見ると,FW1 接続ポートで,OSI 基本参照モデルの [ ウ ] 層での正常接続を表すリンク LED が消灯していた。
〔FW の構成と交換作業〕
FW には,自ポートに設定された IP アドレスの解決を要求する [ エ ] を用いて接続機器の ARP テーブルを更新する機能がないので,手動操作が必要でした。
〔仮想 FW 導入案の検討〕
仮想 FW との通信は,[ オ ] VLAN を使用して1本のリンクに複数の VLAN を収容する接続(以下,トランク接続という)を行い,
ア:アドレスとポート番号の両方を変換するのは NAPT。イ:NAPT の変換表やセッションの状態を副系に複製しておき,切替え後もそのまま通信を続けるのがステートフルフェールオーバである。ウ:リンク LED はケーブルがつながり信号が通じていること,つまり物理層(第1層)の接続を示す。
エ:自分の IP アドレスを問い合わせる形の ARP は Gratuitous ARP(GARP)と呼ばれ,受け取った機器の ARP テーブルを新しい MAC アドレスに更新させる働きもある。オ:1本のリンクに複数の VLAN を通すときは,フレームに VLAN 番号を示すタグを付ける(IEEE 802.1Q)。これがタグ VLAN である。
採点講評は,イの正答率が低かったとし,FW の冗長化構成における重要な機能なので把握してほしいとしている。
採点講評(IPA)
設問1では,イの正答率が低かった。FWの冗長化構成における重要な機能なので把握しておいてほしい。
設問2(1)
図1において,機器間がトランク接続でなければならない箇所はどこか。図1中の機器名を用いて答えよ。
解答例
解説
本文の根拠
図1
L3SW には SW3 がつながり,L3SW と SW3 のそれぞれに,企画部 VLAN の PC(複数台)と営業部 VLAN の PC(複数台)がつながる。
〔FW の構成と交換作業〕
Z 社には企画部と営業部があり,各部の PC は部ごとの VLAN に属している。
企画部 VLAN と営業部 VLAN の PC は,L3SW の配下にも SW3 の配下にもいる。SW3 につながった PC が L3SW を経由して FW へ出るには,SW3 と L3SW の間の1本のリンクに両方の VLAN のフレームが流れる。1本のリンクで複数の VLAN を運ぶには,タグを付けたトランク接続が必要である。
他の区間は1つのネットワークしか流れない。FW と L3SW の間は L3SW でルーティングした後の1つのセグメント,DMZ の SW4 やルータ側の SW1 も VLAN を分けていない。
採点講評は,設問2 全体について機能を曖昧に説明した解答が多かったとしている。図1で両方の VLAN の PC がつながっている2台のスイッチを探せばよい。
なお,採点講評の設問2の段落は「(1)を」と書いているが,TCP の信頼性の機能を答えるよう求めている中身は設問2(2)のことと読める。講評は原文のまま載せている。
採点講評(IPA)
設問2では,(1)をアプリケーション間の通信に着目せずに,FWに着目した解答が散見された。機能を曖昧に説明した解答も多く,TCPの信頼性のある通信を実現する機能は何であるかを端的に解答してほしかった。(3)は,SW2を挟む構成にすることで,第2層を透過しつつ第1層を分離している観点から解答してほしかった。(5)aは正答率が低かった。(4)にも関係するが,通信の第2層と第3層の違いを把握しておいてほしい。
設問2(2)
10字以内
本文中の下線①のプロトコルの機能を,10 字以内で答えよ。
解答例
解説
本文の根拠
〔FW の構成と交換作業〕
FW がフェールオーバした後に,多くのアプリケーションでデータの保全性が保たれて平常どおり通信できるのは,①トランスポート層のプロトコルの機能によるところが大きい。
フェールオーバの瞬間には,切替え中のパケットがいくつか失われる。トランスポート層の TCP は,送ったデータに確認応答(ACK)が返らなければ同じデータを送り直す。失われた分は再送で補われるので,アプリケーションから見ればデータは欠けずに届く。
ステートフルフェールオーバでセッション情報は引き継がれているので,コネクション自体は切れず,再送されたパケットは新しい Active の FW を通って届く。
10字に収める。解答例は「TCPの再送機能」。採点講評は,アプリケーション間の通信に着目せず FW に着目した解答が散見されたとし,TCP の信頼性のある通信を実現する機能を端的に答えてほしかったとしている。
採点講評(IPA)
設問2では,(1)をアプリケーション間の通信に着目せずに,FWに着目した解答が散見された。機能を曖昧に説明した解答も多く,TCPの信頼性のある通信を実現する機能は何であるかを端的に解答してほしかった。(3)は,SW2を挟む構成にすることで,第2層を透過しつつ第1層を分離している観点から解答してほしかった。(5)aは正答率が低かった。(4)にも関係するが,通信の第2層と第3層の違いを把握しておいてほしい。
設問2(3)
50字以内
本文中の下線②を採用する利点は何か。50 字以内で具体的に述べよ。
解答例
一方のポート故障による対向ポートのリンク断を防ぎ,どちらのFWの障害か特定が容易になる。
解説
本文の根拠
〔FW の構成と交換作業〕
フェールオーバリンクには,ケーブル直結にする構成と SW を挟む構成があるが,Z 社では,②障害切分けのために SW2 を挟む構成を採用している。
FW1 と FW2 をケーブルで直結していると,一方のポートが壊れただけでも,もう一方のポートからもリンクが切れて見える。両方の FW が「リンク断」を示すので,どちらの FW が故障したのか分からない。
間に SW2 を挟むと,SW2 の FW1 側・FW2 側のポートは別々のリンクになる。一方のポートが壊れても,反対側の FW と SW2 の間のリンクはつながったままなので,どちらの FW の障害かがすぐ分かる。レイヤ2 のフレームは SW2 を素通りするので,フェールオーバリンクとしての働きは変わらない。
50字に収める。採点講評は,SW2 を挟むことで第2層を透過しつつ第1層を分離している観点から解答してほしかったとしている。
採点講評(IPA)
設問2では,(1)をアプリケーション間の通信に着目せずに,FWに着目した解答が散見された。機能を曖昧に説明した解答も多く,TCPの信頼性のある通信を実現する機能は何であるかを端的に解答してほしかった。(3)は,SW2を挟む構成にすることで,第2層を透過しつつ第1層を分離している観点から解答してほしかった。(5)aは正答率が低かった。(4)にも関係するが,通信の第2層と第3層の違いを把握しておいてほしい。
設問2(4)
15字以内
本文中の下線③のテーブル名を,15 字以内で答えよ。
解答例
解説
本文の根拠
〔FW の構成と交換作業〕
新たに Active 動作になった FW は,切り替わったことを通知するフレームを FW の各ポートから送信する。FW に接続しているスイッチは,このフレームを受信することで,③レイヤ2機能で用いるテーブルを適切に更新することができる。
スイッチは,受け取ったフレームの送信元 MAC アドレスとそのポートを MAC アドレステーブルに覚え,宛先 MAC アドレスを見てどのポートに出すかを決める(IEEE 802.1D のフィルタリングデータベース)。
副系が主系の MAC アドレスを引き継ぐと,同じ MAC アドレスの機器が別のポートに移ったことになる。新しい Active の FW がフレームを送れば,スイッチはそれを受けてテーブルの MAC アドレスとポートの対応を書き換え,以後のフレームを正しいポートへ送る。
15字に収める。解答例は「MACアドレステーブル」。採点講評は,(4)(5)にかけて通信の第2層と第3層の違いを把握してほしいとしている。ARP テーブル(IP アドレスと MAC アドレスの対応)は第3層に関わるもので,ここでは違う。
採点講評(IPA)
設問2では,(1)をアプリケーション間の通信に着目せずに,FWに着目した解答が散見された。機能を曖昧に説明した解答も多く,TCPの信頼性のある通信を実現する機能は何であるかを端的に解答してほしかった。(3)は,SW2を挟む構成にすることで,第2層を透過しつつ第1層を分離している観点から解答してほしかった。(5)aは正答率が低かった。(4)にも関係するが,通信の第2層と第3層の違いを把握しておいてほしい。
設問2(5)
解答欄2つ
表1中の a に入れる機器名を,図1中の機器名を用いて三つ答えよ。また,b に入れる確認内容を,20 字以内で答えよ。
〔備考〕a は三つの機器(順不同)
解説
本文の根拠
〔FW の構成と交換作業〕
FW の冗長化機能は,仮想アドレスを使用する方式ではなく,主系の IP アドレス及び MAC アドレスを副系が引き継ぐ方式である。
〔FW の構成と交換作業〕
U 君:FW1 を代替機に交換した結果,FW1 の各ポートの MAC アドレスが変わったので,通信ができなかったのです。
表1
(5) ARP テーブル初期化:L3SW,a について初期化する。
表1
(3) 電源投入:Standby 動作に入り,b を確認する。
a:FW1 を交換すると FW1 の MAC アドレスが変わる。FW1 と同じセグメントにいて,FW1 の IP アドレスと古い MAC アドレスの対応を ARP テーブルに覚えている機器は,初期化しないと古い MAC アドレスに送り続ける。図1で FW とつながるのは,内部側の L3SW,外部側のルータ,DMZ の DNS サーバと Web サーバである。L3SW は表に書いてあるので,残りはルータ,DNS サーバ,Web サーバの三つ。
b:FW2 を交換する場合,FW1 が主系の Active のままなので,代替機の FW2 は起動時に FW1 を認識して Standby に入り,FW1 から設定情報を同期する。確かめるのは「FW1 から設定情報が同期されたこと」である。FW2 は主系の MAC アドレスを引き継ぐ方式なので,FW2 の MAC アドレスが変わっても他の機器の ARP テーブルには影響しない。だから FW2 の手順には ARP テーブルの初期化がない。
採点講評は,(5)a の正答率が低かったとしている。SW1〜SW4 は第2層のスイッチで ARP テーブルをもたない点に注意する。
採点講評(IPA)
設問2では,(1)をアプリケーション間の通信に着目せずに,FWに着目した解答が散見された。機能を曖昧に説明した解答も多く,TCPの信頼性のある通信を実現する機能は何であるかを端的に解答してほしかった。(3)は,SW2を挟む構成にすることで,第2層を透過しつつ第1層を分離している観点から解答してほしかった。(5)aは正答率が低かった。(4)にも関係するが,通信の第2層と第3層の違いを把握しておいてほしい。
設問3(1)
本文中の下線④の入れ替えを,図1中の機器名を用いて答えよ。ただし,各機器のポートには,余裕があるものとする。
解答例
解説
本文の根拠
〔仮想 FW 導入案の検討〕
仮想 FW には,FW の各ポート(フェールオーバリンク用ポートを除く)に相当する仮想ポートがあり,それぞれに IP アドレス及び VLAN 番号を割り当てる。
〔仮想 FW 導入案の検討〕
仮想 FW の導入に伴い,企画部と営業部の VLAN 間通信を廃止する。DNS サーバ及び Web サーバは現在のままとし,トランク接続を使用しない。新たに機器を購入せずに,④2台のスイッチを相互に入れ替えて対処する。
仮想 FW を部ごとに分けると,各仮想 FW の DMZ 側の仮想ポートは別々の VLAN になる。一方,DNS サーバと Web サーバは現在のまま(トランク接続なし)なので,1つのセグメントのままである。2つの VLAN の仮想 FW から同じサーバに届くには,DMZ 側で VLAN 間を中継する第3層の機能が要る。つまり DMZ には L3SW が必要になる。
内部側は,企画部と営業部の VLAN 間通信を廃止するので,ルーティングは不要になる。各部の VLAN をそのまま仮想 FW までトランク接続で届ければよく,VLAN を扱える第2層のスイッチで足りる。したがって SW4 と L3SW を入れ替える。
採点講評は,本文を読解して VLAN 及び仮想 FW の構成図が描ければ難しくない問題だとしている。仮想 FW ごとに VLAN を分けたときに,どこでルーティングが要り,どこで要らなくなるかを図に書き込んで考えるとよい。
採点講評(IPA)
設問3は,本文を読解して,VLAN及び仮想FWの構成図が描ければ難しくない問題である。(2)では,仮想FWの配置の目的を主体に説明して,肝心の配置の具体性に欠ける記述になっていた解答が散見された。
設問3(2)
50字以内
本文中の下線⑤の配置を,50 字以内で具体的に述べよ。
解答例(2通り)
FW1で企画部用の仮想FWを,FW2で営業部用の仮想FWを,それぞれActiveにする。 FW2で企画部用の仮想FWを,FW1で営業部用の仮想FWを,それぞれActiveにする。
解説
本文の根拠
〔仮想 FW 導入案の検討〕
U 君は,企画部用の仮想 FW 及び営業部用の仮想 FW の両方を,それぞれ FW1 及び FW2 に定義する構成案を考えた。
〔仮想 FW 導入案の検討〕
さらに,仮想 FW について調査を進めると,Active-Active 冗長構成にした物理 FW(FW1 及び FW2)に,⑤Active 動作に設定した仮想 FW を適切に配置すると,物理 FW 間での負荷分散が可能であることが分かった。
FW1 と FW2 の両方に,企画部用と営業部用の仮想 FW が定義されている。仮想 FW ごとに Active-Standby を組み,企画部用は FW1 側を Active,営業部用は FW2 側を Active にすれば,企画部の通信は FW1,営業部の通信は FW2 で処理され,2台の物理 FW に負荷が分かれる。
一方の物理 FW が故障したときは,もう一方の Standby の仮想 FW が Active になり,両部の通信を引き受ける。物理 FW として見ると両方が動いている Active-Active 構成になる。
50字に収める。解答例の配置は逆(企画部用を FW2,営業部用を FW1 で Active)でもよい。採点講評は,配置の目的の説明が中心で,肝心の配置の具体性に欠ける解答が散見されたとしている。どの物理 FW でどの仮想 FW を Active にするかを書く。
採点講評(IPA)
設問3は,本文を読解して,VLAN及び仮想FWの構成図が描ければ難しくない問題である。(2)では,仮想FWの配置の目的を主体に説明して,肝心の配置の具体性に欠ける記述になっていた解答が散見された。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問2(表記を一部改変)
問3 ネットワークのセキュリティ対策
ネットワークのセキュリティ対策に関する次の記述を読んで,設問1〜4に答えよ。
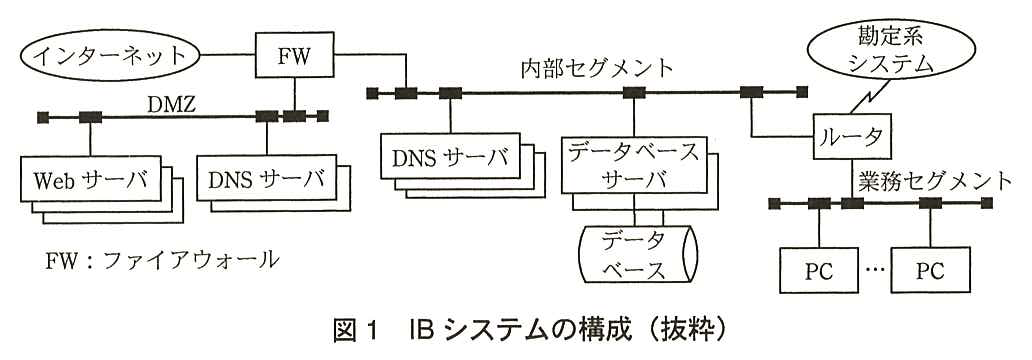
X 銀行は,Q 県を本拠地とする中堅の地域金融機関である。X 銀行は,基幹システムである勘定系システムの運用を他行との共同センタに委託しているが,自行にもコンピュータセンタをもっており,インターネットバンキングは X 銀行独自のシステム(以下,IB システムという)で運用している。IB システムの構成を,図1に示す。
図1 IB システムの構成(抜粋)
IB システムは,Web を使ったインターネット経由の顧客向けサービスである。IB システムは,勘定系システムで管理している口座残高などの情報を除き,独自のユーザ ID,パスワードなどの重要情報をデータベースに保有している。IB システムの Web サーバは,業務セグメントの PC からもアクセスできる。
最近,IB システムへのサイバー攻撃が増加している。金銭的な被害は発生していないが,セキュリティインシデントは頻繁に発見されている。
〔サイバー攻撃対策〕
X 銀行では,サイバー攻撃対策のためのセキュリティ担当者として,システム企画部の主任の F 氏が任命されている。次は,新たにシステム企画部に着任した G 君と,F 氏の会話である。
G 君:最近のサイバー攻撃にはどのようなものがあるのですか。 F 氏:最近,標的システムへの通信量を増大させて,ネットワークやサーバの処理能力を占有することによって,正常な取引の処理を妨害し,場合によってはサーバをダウンさせる DoS 攻撃が,頻繁に発生している。特に,多数のコンピュータが標的サーバを集中的に攻撃する [ ア ] 型 DoS 攻撃は,発信元のコンピュータの特定が難しいので,被害が大きくなるといわれている。DoS 攻撃には,TCP のパケットを大量に送信し,応答待ちにして新たな接続を妨害する SYN [ イ ] 攻撃や,コネクションレスの UDP パケットを使った UDP [ イ ] 攻撃などがある。 G 君:DoS 攻撃といえば,DNS の機能を悪用したものがあるそうですね。 F 氏:例えば,PC などから問合せを受けた DNS サーバが,他の DNS サーバにも問合せを行い,最終的な結果を返信する [ ウ ] 的な問合せにおいて,発信元の IP アドレスを詐称して,その問合せの結果を標的サーバ宛てに送信させる DNS [ エ ] 攻撃と呼ばれるものがある。このような,オープンリゾルバを用いた攻撃に関しては,自らも攻撃の a とならないようにすることが重要だ。サイバー攻撃に対応するためには,常に最新のセキュリティ対策を施しておく必要がある。 X 銀行では,DNS へのサイバー攻撃に対応するために,IB システムに様々な対策を施している。そのうちの一つが,DNS のセキュリティ対策である。
〔DNS のセキュリティ対策〕
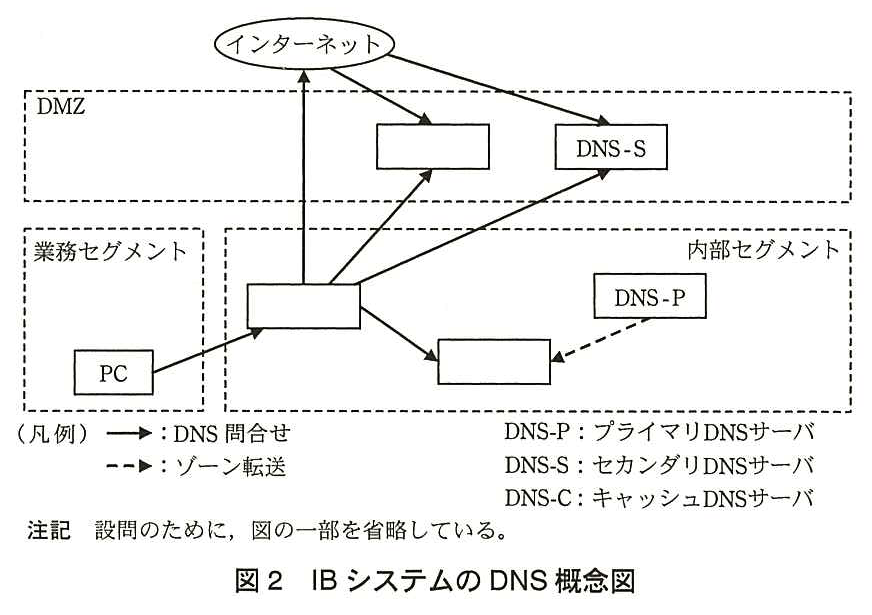
IB システムの DNS 概念図を,図2に示す。
図2 IB システムの DNS 概念図
図2の DNS は,次のセキュリティ対策方針に基づいて構築されている。
DNS サーバが管理するドメインを,DMZ(外部向けゾーン)と内部セグメント(内部向けゾーン)に分け,それぞれゾーン転送を行う。 ①DMZ の DNS サーバは,キャッシュ機能を無効にした セカンダリの冗長構成として,DMZ に設置されグローバル IP アドレスを割り当てられた Web サーバの名前解決に使用する。内部セグメントの DNS サーバは,プライマリ,セカンダリ,キャッシュをそれぞれ別のサーバ機器で稼働させる。 内部セグメントのプライマリ DNS サーバには,DNS の問合せが来ないようにし,ゾーン転送の宛先は自行内のセカンダリサーバに限定する。 内部セグメントのセカンダリ DNS サーバは,内部セグメントに設置されたデータベースサーバの名前解決に使用する。 FW において,内部セグメントの DNS サーバから DMZ の DNS サーバへの通信は,TCP/UDP ともポート番号 53 番だけを許可する。 DNS の対応を含めた上記のセキュリティ対策を正しく実装し,実効性を確保することが必要である。
次は,侵入検査とインシデント管理に関する,F 氏と G 君の会話である。
G 君:被害が発生してからでは遅いのではないでしょうか。被害を未然に防ぐ対策はないのですか。 F 氏:そうだね。当行では,実際に脆弱性があるかどうか調査するための侵入検査,いわゆる [ オ ] テストを定期的に実施して,セキュリティ対策の状況を評価している。しかし,それだけでなく,平常時の状態をよく監視しておき,被害が発生する前の兆候をつかむことが大切だ。そのためにはインシデント管理が重要だと考えている。また,②外部からの不正アクセスだけでなく,内部から外部への通信にも十分に注意しなければならない ね。 G 君:少しでも不審な動きがあったら,事前に定めておいた対応手順に従って,迅速に対応する必要があるということですね。 〔インシデント管理〕
IB システムにおいて,不正侵入などのサイバー攻撃に関わる重大なインシデントが発生した場合,社内のインシデント発見者又は社外からのインシデント連絡を受け付ける担当者が,定められた手順に従ってセキュリティ担当者への連絡を行う。インシデントの連絡を受け付けたセキュリティ担当者は,発生したインシデントの状況を把握し記録した後,必要な対処を実施することが定められている。
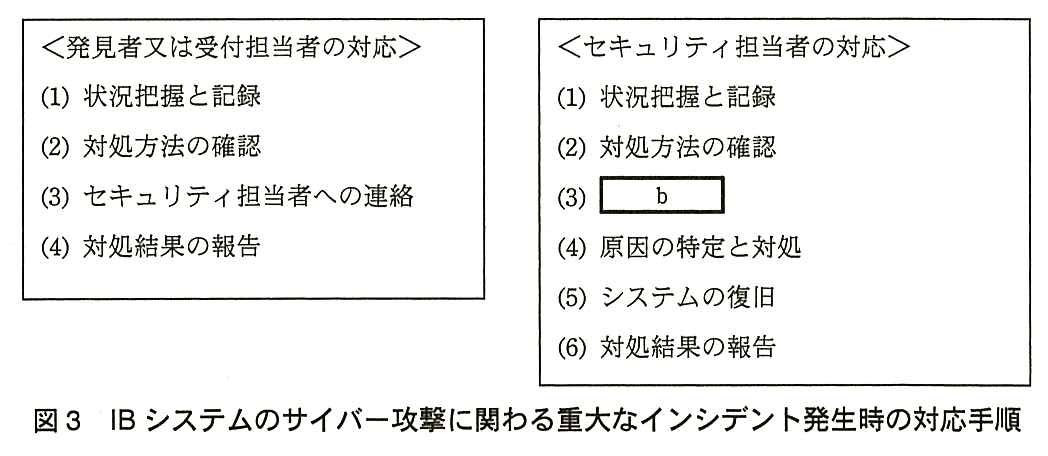
IB システムにおいて,サイバー攻撃に関わる重大なインシデントが発生したときのために,X 銀行が定めた対応手順を,図3に示す。
図3 IB システムのサイバー攻撃に関わる重大なインシデント発生時の対応手順
X 銀行では現在,適切なセキュリティ対策を実施し,インシデント発生時に迅速に対応することによって,IB システムを順調に稼働させている。
出題趣旨(IPA)
DDoS攻撃を始めとするサイバー攻撃は年々増加し,ネットワークのセキュリティの重要性が増している。ネットワークの様々な機器やサービスにおいてセキュリティ対策が必要であるが,ネットワークの基本機能の一つであるDNSは,未だに適切な対策が施されていないサーバも多く,サイバー攻撃の踏み台となっている場合がある。対策には,平常時の状況を把握し,異常なアクセスを早期に発見して対処することが必要だが,そのためにはインシデントの発生状況に注意を払い,事前に定めた手順に従って適切に対応することが重要である。本問では,ネットワークのセキュリティ対策を題材に,DNSのセキュリティ対策とインシデント管理について,基本的な知識と理解力を問う。
設問と解答例
設問1
解答欄5つ
本文中の [ ア ] 〜 [ オ ] に入れる適切な字句を答えよ。
解説
本文の根拠
〔サイバー攻撃対策〕
F 氏:最近,標的システムへの通信量を増大させて,ネットワークやサーバの処理能力を占有することによって,正常な取引の処理を妨害し,場合によってはサーバをダウンさせる DoS 攻撃が,頻繁に発生している。特に,多数のコンピュータが標的サーバを集中的に攻撃する [ ア ] 型 DoS 攻撃は,発信元のコンピュータの特定が難しいので,被害が大きくなるといわれている。
〔サイバー攻撃対策〕
DoS 攻撃には,TCP のパケットを大量に送信し,応答待ちにして新たな接続を妨害する SYN [ イ ] 攻撃や,コネクションレスの UDP パケットを使った UDP [ イ ] 攻撃などがある。
〔サイバー攻撃対策〕
F 氏:例えば,PC などから問合せを受けた DNS サーバが,他の DNS サーバにも問合せを行い,最終的な結果を返信する [ ウ ] 的な問合せにおいて,発信元の IP アドレスを詐称して,その問合せの結果を標的サーバ宛てに送信させる DNS [ エ ] 攻撃と呼ばれるものがある。
〔インシデント管理〕
当行では,実際に脆弱性があるかどうか調査するための侵入検査,いわゆる [ オ ] テストを定期的に実施して,
ア:多数のコンピュータから一斉に攻撃するのは分散型 DoS(DDoS)攻撃である。イ:大量のパケットを浴びせる攻撃は「フラッド」と呼ばれ,SYN フラッド(接続の応答待ちを大量に作る)や UDP フラッドがある。
ウ:他の DNS サーバに次々と問い合わせて最終的な答えを返す問合せは,再帰的な問合せ(再帰問合せ)である。エ:送信元を標的のアドレスに偽って問い合わせ,大きな応答を標的へ送らせる攻撃は DNS リフレクタ攻撃(DNS アンプ攻撃)である。誰からの再帰問合せにも答えるオープンリゾルバが悪用される。オ:実際に攻撃を試みて侵入できるかを確かめる検査はペネトレーションテストである。
採点講評は,DNS に関わる用語の正答率が低かったとしている。
採点講評(IPA)
設問1は,基本的な用語と知識に関する問題だが,DNSに関わる用語は正答率が低かった。正確に理解してほしい。
設問2(1)
解答欄1つ
本文中の a に入れる適切な字句を答えよ。
解説
本文の根拠
〔サイバー攻撃対策〕
このような,オープンリゾルバを用いた攻撃に関しては,自らも攻撃の a とならないようにすることが重要だ。
DNS リフレクタ攻撃では,攻撃者は直接標的を攻撃せず,オープンリゾルバになっている第三者の DNS サーバに応答を送らせる。その DNS サーバは,自分では気付かないうちに攻撃の中継点,つまり踏み台に使われている。
自らが踏み台にならないためには,自組織の DNS サーバが外部からの再帰問合せに応答しないように設定する。本文の設計で DMZ の DNS サーバのキャッシュ機能を無効にしているのも,この考え方に沿っている。
解答例は「踏み台」。
採点講評(IPA)
設問2(1),(2),設問3(1)は,DNSやファイアウォールのセキュリティ対策に関する問題であり,比較的高い正答率であった。受験者の関心も高く,よく学習されていると思われる。
設問2(2)
30字以内
大量のパケットを送信する攻撃として,大きなサイズの ICMP エコー応答を使ったものがある。この攻撃を防御するために,図1中の FW がもつべき機能は何か。30 字以内で具体的に述べよ。
解答例
解説
本文の根拠
図1
インターネットに FW がつながり,FW に DMZ と内部セグメントがつながる。
大きなサイズの ICMP エコー(ping)は,1つの IP パケットに収まらず,断片化(フラグメント)されて届く。断片化されたパケットを大量に送られると,受け手は組み立てのために資源を使わされ,組み立て後のサイズが上限を超えると異常を起こすこともある(Ping of Death)。
通常の死活確認の ping は小さく,断片化されない。そこで FW で断片化された ICMP エコーのパケットを通さないようにすれば,正常な ping を止めずにこの攻撃を防げる。
30字に収める。解答例は「断片化されたエコーパケットを許可しない機能」。「ICMP を全て遮断する」では正常な監視用の ping まで止めてしまう。
採点講評(IPA)
設問2(1),(2),設問3(1)は,DNSやファイアウォールのセキュリティ対策に関する問題であり,比較的高い正答率であった。受験者の関心も高く,よく学習されていると思われる。
設問3(1)
20字以内
本文中の下線①の対策をとらなかった場合,どのようなセキュリティ上の脆弱性が考えられるか。20 字以内で述べよ。
解答例
解説
本文の根拠
〔DNS のセキュリティ対策〕
①DMZ の DNS サーバは,キャッシュ機能を無効にしたセカンダリの冗長構成として,DMZ に設置されグローバル IP アドレスを割り当てられた Web サーバの名前解決に使用する。
DMZ の DNS サーバはインターネットから問合せを受ける。ここでキャッシュ機能(他のドメインを再帰的に調べて結果を覚える機能)が有効だと,攻撃者は偽の応答を送り込んでキャッシュに誤った情報を覚えさせる,DNS キャッシュポイズニングを仕掛けられる。改ざんされたキャッシュを使う利用者は,偽のサーバへ誘導される。
キャッシュ機能を無効にして自分のゾーン(Web サーバの名前)だけに答える権威サーバにしておけば,キャッシュそのものがないので改ざんされない。オープンリゾルバとして DNS リフレクタ攻撃に使われることもない。
20字に収める。解答例は「DNSキャッシュが改ざんされる。」。
採点講評(IPA)
設問2(1),(2),設問3(1)は,DNSやファイアウォールのセキュリティ対策に関する問題であり,比較的高い正答率であった。受験者の関心も高く,よく学習されていると思われる。
設問3(2)
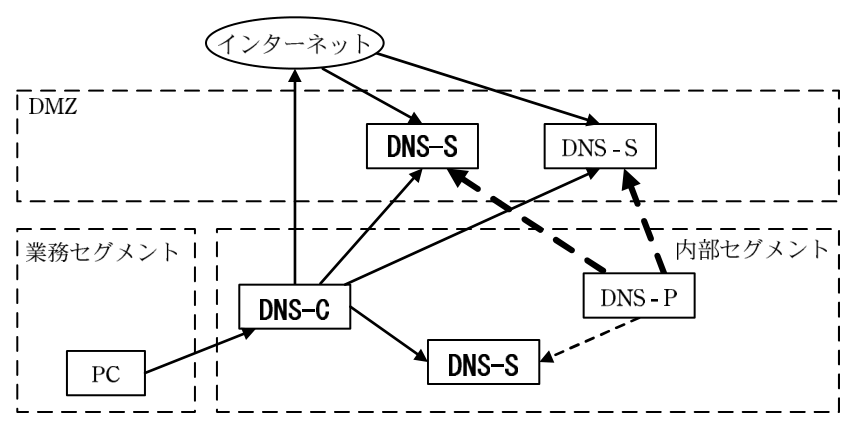
本文中のセキュリティ対策を実施した場合の,図2中の空欄の DNS サーバと,DNS 問合せ及びゾーン転送について,凡例に従って図2を完成させよ。
解答例(図)
解説
本文の根拠
〔DNS のセキュリティ対策〕
①DMZ の DNS サーバは,キャッシュ機能を無効にしたセカンダリの冗長構成として,DMZ に設置されグローバル IP アドレスを割り当てられた Web サーバの名前解決に使用する。
〔DNS のセキュリティ対策〕
内部セグメントの DNS サーバは,プライマリ,セカンダリ,キャッシュをそれぞれ別のサーバ機器で稼働させる。
〔DNS のセキュリティ対策〕
内部セグメントのプライマリ DNS サーバには,DNS の問合せが来ないようにし,ゾーン転送の宛先は自行内のセカンダリサーバに限定する。
〔DNS のセキュリティ対策〕
内部セグメントのセカンダリ DNS サーバは,内部セグメントに設置されたデータベースサーバの名前解決に使用する。
空欄の DNS サーバ:DMZ の DNS サーバは「セカンダリの冗長構成」なので,DMZ の空欄は DNS-S。内部セグメントのうち,PC から問合せを受けてインターネットや他の DNS サーバへ問い合わせる左上のサーバは,再帰問合せを担うキャッシュ DNS サーバ DNS-C。DNS-P からゾーン転送を受ける中央下のサーバは内部向けのセカンダリ DNS-S である。
DNS 問合せとゾーン転送:DNS-C は PC からの問合せを受け,インターネット,DMZ の2台の DNS-S(Web サーバの名前),内部の DNS-S(データベースサーバの名前)に問い合わせる。DNS-P には問合せが来ない。ゾーン転送は DNS-P からセカンダリへ行うので,内部の DNS-S に加えて DMZ の2台の DNS-S へも破線の矢印を書き加える。DMZ(外部向けゾーン)のプライマリも DNS-P だからである。
採点講評は,本文の条件をよく読まず,自身の経験や一般的な知識だけで解答しているものが非常に多かったとしている。サーバの役割ごとに本文の条件を1つずつ図に当てはめる。
採点講評(IPA)
設問3(2)は,DNSサーバの配置とDNS問合せやゾーン転送を,本文に記載した条件に従って図示する問題であるが,本文の条件をよく読まず,自身の経験や一般的な知識だけで解答しているものが非常に多かった。また,DNS問合せやゾーン転送は,DNSの基本的な機能であるが,正しく理解されていない解答が散見された。DNSはネットワークの基礎的な要素であり,用語を覚えるだけでなく仕組みを理解して,構築方法などについてもきちんと理解しておいてほしい。
設問3(3)
解答欄2つ
本文中の下線②で,内部から外部への不正な通信を発見又は防止するために必要な,FW での対策を二つ挙げ,それぞれ 30 字以内で述べよ。
〔①〕解答例
内部から外部への通信に対する遮断ルールを設定する。
〔備考〕①②は順不同
解説
本文の根拠
〔インシデント管理〕
また,②外部からの不正アクセスだけでなく,内部から外部への通信にも十分に注意しなければならないね。
マルウェアに感染した内部の機器は,外部の攻撃者のサーバへ情報を送り出したり,指令を受け取ったりする。外から内への通信だけを制限していると,こうした内から外への不正な通信は素通りしてしまう。
FW での対策は2つ。防止のために,内部から外部への通信についても必要なもの以外を遮断するルールを設定する。発見のために,FW で遮断した通信のログを監視し,内部から不審な宛先への通信が試みられていないかを確かめる。
各30字に収める。解答例は「内部から外部への通信に対する遮断ルールを設定する。」と「FWで遮断した通信の結果ログを監視する。」。設問が「発見又は防止」としているので,防止(ルール)と発見(ログ監視)を1つずつ挙げると漏れがない。
設問4(1)
解答欄1つ
図3中の b は,セキュリティ担当者の対応として必要な,ネットワークに係る作業である。その作業の内容を 15 字以内で答えよ。
解説
本文の根拠
〔インシデント管理〕
インシデントの連絡を受け付けたセキュリティ担当者は,発生したインシデントの状況を把握し記録した後,必要な対処を実施することが定められている。
図3
右の枠〈セキュリティ担当者の対応〉:(1) 状況把握と記録,(2) 対処方法の確認,(3) b ,(4) 原因の特定と対処,(5) システムの復旧,(6) 対処結果の報告。
不正侵入などの重大なインシデントでは,原因を調べている間にも被害が広がる(情報の持出し,他の機器への感染)。そこで原因の特定と対処の前に,被害を受けたシステムをネットワークから切り離し,被害の拡大を止める。
図3の順序では,(3) の後に (4) 原因の特定と対処,(5) システムの復旧が続く。復旧の前に切り離しておく作業がネットワークに係るものとして入る。
15字に収める。解答例は「ネットワークの切断」。
採点講評(IPA)
設問4は,インシデント発生時の運用手順について問うたものであるが,ネットワーク技術者としてシステムの運用を理解しておくことが大切である。特にPDCAサイクルに従った改善手法については,実務に応用できるように身に付けておくことが重要である。
設問4(2)
30字以内
対処結果の報告後,将来発生するインシデントへの対応として,セキュリティ担当者が実施すべき事項がある。その内容を 30 字以内で述べよ。
解答例
対処結果の評価を行い,インシデントの対処方法を見直す。
解説
本文の根拠
図3
(6) 対処結果の報告。
〔インシデント管理〕
しかし,それだけでなく,平常時の状態をよく監視しておき,被害が発生する前の兆候をつかむことが大切だ。
インシデントへの対応は,報告して終わりにせず,次に生かす。対処の結果を評価し,手順の遅れや不足があれば対処方法を見直して,次のインシデントでより早く適切に対応できるようにする。
これは PDCA サイクルの C(評価)と A(改善)に当たる。図3の手順自体も,見直しの対象になる。
30字に収める。解答例は「対処結果の評価を行い,インシデントの対処方法を見直す。」。採点講評は,PDCA サイクルに従った改善手法を実務に応用できるよう身に付けておくことが重要だとしている。
採点講評(IPA)
設問4は,インシデント発生時の運用手順について問うたものであるが,ネットワーク技術者としてシステムの運用を理解しておくことが大切である。特にPDCAサイクルに従った改善手法については,実務に応用できるように身に付けておくことが重要である。
出典:平成26年度 秋期 ネットワークスペシャリスト試験 午後Ⅰ 問3(表記を一部改変)