‹ ぱすてく

情報処理安全確保支援士試験

令和4年度 秋期 午後Ⅱ(旧試験)

令和4年度 秋期に実施された情報処理安全確保支援士試験 午後Ⅱの全2問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。

この試験について:情報処理安全確保支援士試験について

この年度を解いてみる

問1 脅威情報調査

脅威情報調査に関する次の記述を読んで,設問に答えよ。

L 社は,従業員 200 名のセキュリティ関連会社である。L 社の脅威情報調査部(以下,Q 部という)は,国内で流行しているマルウェアを解析したり,攻撃者グループの攻撃手法を調査したりして,顧客にレポートを提供する事業を行っているほか,四半期レポートを作成して公開している。Q 部が管理するネットワークの概要を図 1 に,システムの概要を表 1 に示す。
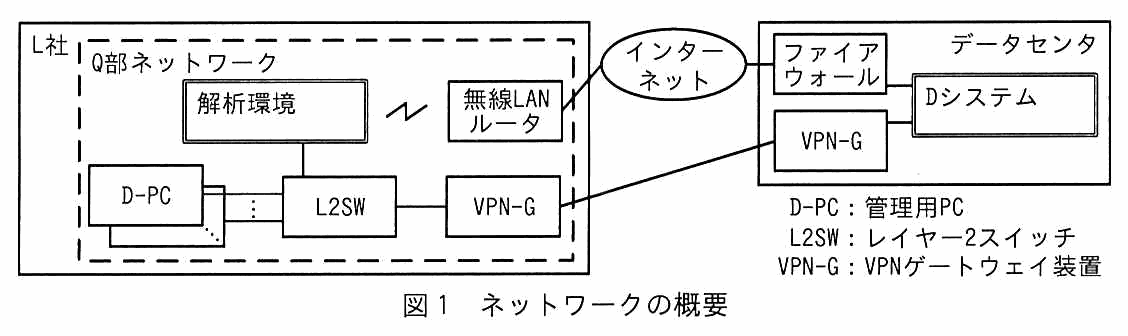
L 社の中に Q 部ネットワーク(破線で囲まれた範囲)がある。Q 部ネットワーク内には,解析環境,無線 LAN ルータ,D-PC(複数台),L2SW,VPN-G がある。D-PC は L2SW に接続され,L2SW は VPN-G に接続されている。解析環境は L2SW に接続されている。解析環境と無線 LAN ルータの間は,無線を表す稲妻形の線で結ばれている。無線 LAN ルータはインターネットに接続されている。VPN-G はデータセンタ内の VPN-G と接続されている。データセンタには,インターネットに接続されたファイアウォールと,ファイアウォールに接続された D システムがあり,D システムはデータセンタ内の VPN-G とも接続されている。凡例:D-PC は管理用 PC,L2SW はレイヤー2スイッチ,VPN-G は VPN ゲートウェイ装置。
図 1 ネットワークの概要
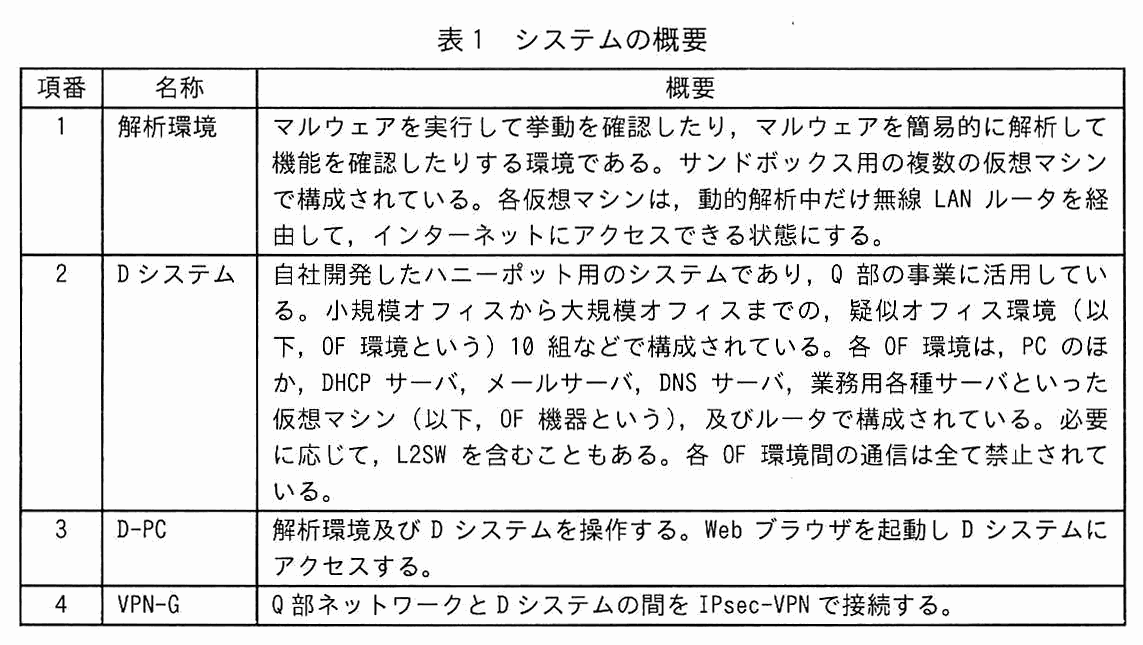
項番,名称,概要の3列の表。項番1 解析環境:マルウェアを実行して挙動を確認したり,マルウェアを簡易的に解析して機能を確認したりする環境である。サンドボックス用の複数の仮想マシンで構成されている。各仮想マシンは,動的解析中だけ無線 LAN ルータを経由して,インターネットにアクセスできる状態にする。項番2 D システム:自社開発したハニーポット用のシステムであり,Q 部の事業に活用している。小規模オフィスから大規模オフィスまでの,疑似オフィス環境(以下,OF 環境という)10 組などで構成されている。各 OF 環境は,PC のほか,DHCP サーバ,メールサーバ,DNS サーバ,業務用各種サーバといった仮想マシン(以下,OF 機器という),及びルータで構成されている。必要に応じて,L2SW を含むこともある。各 OF 環境間の通信は全て禁止されている。項番3 D-PC:解析環境及び D システムを操作する。Web ブラウザを起動し D システムにアクセスする。項番4 VPN-G:Q 部ネットワークと D システムの間を IPsec-VPN で接続する。
表 1 システムの概要

D システムの概要を図 2 に,D システムの構成要素の説明を表 2 に示す。
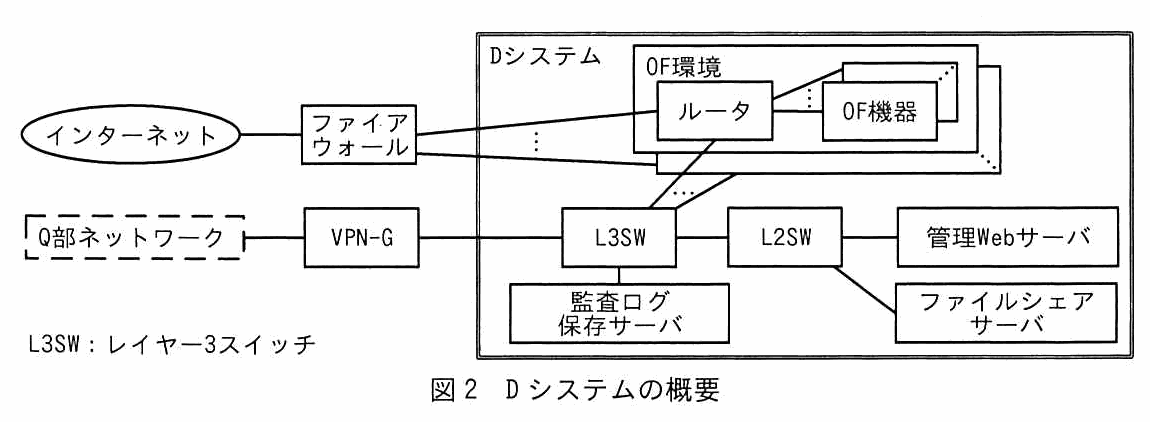
インターネットはファイアウォールに接続され,ファイアウォールは D システム内の複数の OF 環境の各ルータに接続されている。OF 環境(枠が重なって複数あることを表している)の中には,ルータと OF 機器(複数)があり,ルータは OF 機器に接続されている。各 OF 環境のルータは D システム内の L3SW に接続されている。Q 部ネットワークは VPN-G を経由して L3SW に接続されている。L3SW には L2SW と監査ログ保存サーバが接続され,L2SW には管理 Web サーバとファイルシェアサーバが接続されている。凡例:L3SW はレイヤー3スイッチ。
図 2 D システムの概要
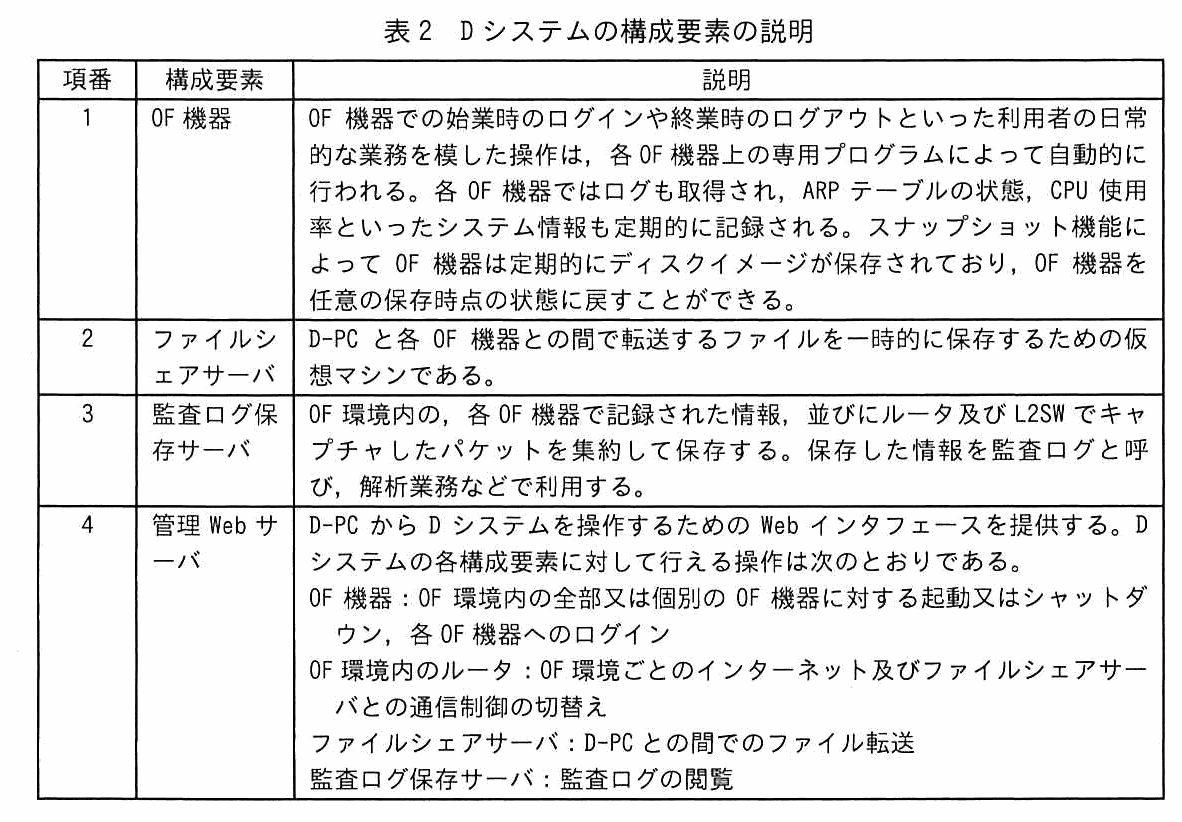
項番,構成要素,説明の3列の表。項番1 OF 機器:OF 機器での始業時のログインや終業時のログアウトといった利用者の日常的な業務を模した操作は,各 OF 機器上の専用プログラムによって自動的に行われる。各 OF 機器ではログも取得され,ARP テーブルの状態,CPU 使用率といったシステム情報も定期的に記録される。スナップショット機能によって OF 機器は定期的にディスクイメージが保存されており,OF 機器を任意の保存時点の状態に戻すことができる。項番2 ファイルシェアサーバ:D-PC と各 OF 機器との間で転送するファイルを一時的に保存するための仮想マシンである。項番3 監査ログ保存サーバ:OF 環境内の,各 OF 機器で記録された情報,並びにルータ及び L2SW でキャプチャしたパケットを集約して保存する。保存した情報を監査ログと呼び,解析業務などで利用する。項番4 管理 Web サーバ:D-PC から D システムを操作するための Web インタフェースを提供する。D システムの各構成要素に対して行える操作は次のとおりである。OF 機器:OF 環境内の全部又は個別の OF 機器に対する起動又はシャットダウン,各 OF 機器へのログイン。OF 環境内のルータ:OF 環境ごとのインターネット及びファイルシェアサーバとの通信制御の切替え。ファイルシェアサーバ:D-PC との間でのファイル転送。監査ログ保存サーバ:監査ログの閲覧。
表 2 D システムの構成要素の説明

各 OF 環境内のルータには,“内部モード”と“公開モード”の二つのモードがあり,各モードでは,表 3 に示す通信制御のルールに従って各 OF 機器とそれ以外との間での通信制御が行われる。初期設定は内部モードである。
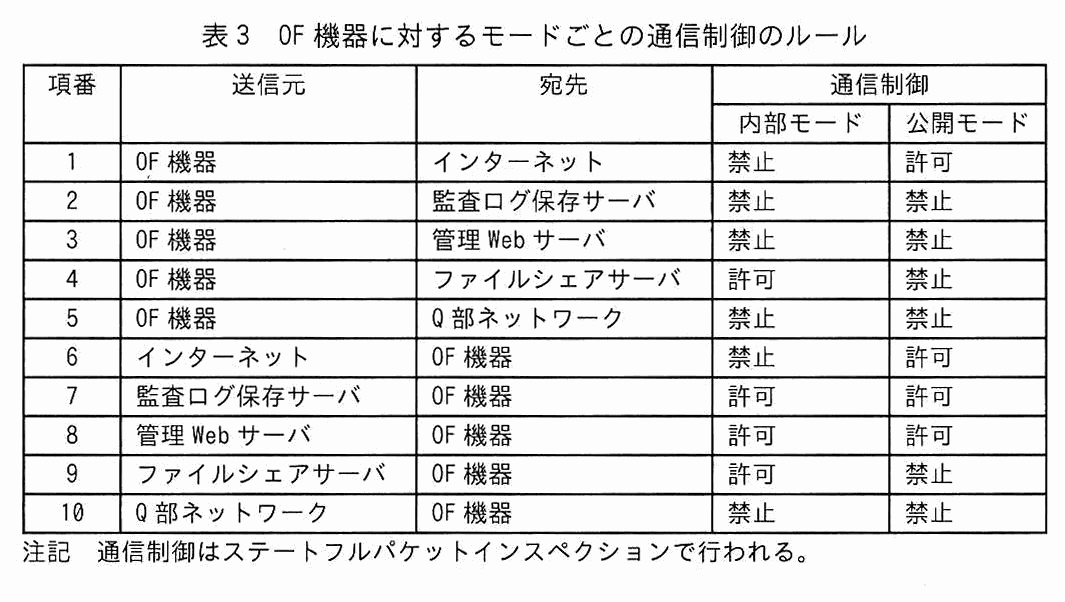
項番,送信元,宛先,通信制御(内部モード,公開モード)の表。項番1 OF 機器からインターネット:内部モード 禁止,公開モード 許可。項番2 OF 機器から監査ログ保存サーバ:禁止,禁止。項番3 OF 機器から管理 Web サーバ:禁止,禁止。項番4 OF 機器からファイルシェアサーバ:許可,禁止。項番5 OF 機器から Q 部ネットワーク:禁止,禁止。項番6 インターネットから OF 機器:禁止,許可。項番7 監査ログ保存サーバから OF 機器:許可,許可。項番8 管理 Web サーバから OF 機器:許可,許可。項番9 ファイルシェアサーバから OF 機器:許可,禁止。項番10 Q 部ネットワークから OF 機器:禁止,禁止。注記 通信制御はステートフルパケットインスペクションで行われる。
表 3 OF 機器に対するモードごとの通信制御のルール

〔検体の解析作業〕

四半期レポートの作成チームのリーダーは Q 部の Y 主任であり,メンバーは新人アナリストの T さんである。T さんは,現在国内で感染が確認されている 3 種類の検体(以下,検体α,検体β,検体γという)の解析作業を担当する。T さんは,3 種類の検体を解析環境で実行し,挙動を確認するよう Y 主任から指示を受けた。T さんは,各検体を実行し,簡易的な解析を実施した。T さんが確認した挙動と簡易的な解析の結果を表 4 に示す。
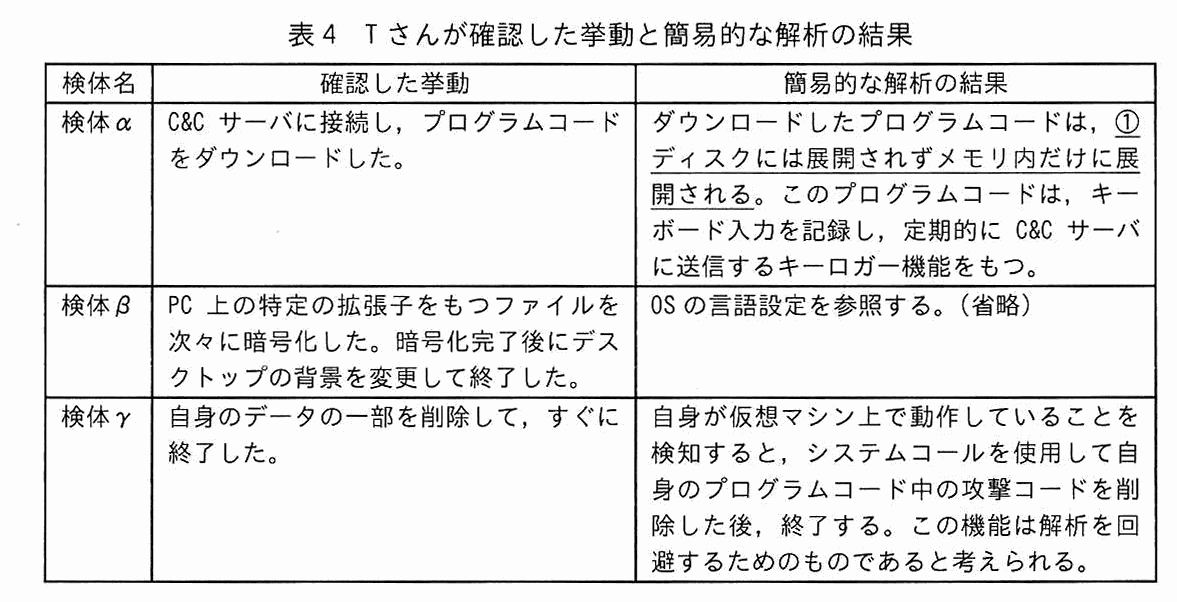
検体名,確認した挙動,簡易的な解析の結果の3列の表。検体α:C&C サーバに接続し,プログラムコードをダウンロードした。/ダウンロードしたプログラムコードは,ディスクには展開されずメモリ内だけに展開される(この部分に下線①が付いている)。このプログラムコードは,キーボード入力を記録し,定期的に C&C サーバに送信するキーロガー機能をもつ。検体β:PC 上の特定の拡張子をもつファイルを次々に暗号化した。暗号化完了後にデスクトップの背景を変更して終了した。/OS の言語設定を参照する。(省略)検体γ:自身のデータの一部を削除して,すぐに終了した。/自身が仮想マシン上で動作していることを検知すると,システムコールを使用して自身のプログラムコード中の攻撃コードを削除した後,終了する。この機能は解析を回避するためのものであると考えられる。
表 4 T さんが確認した挙動と簡易的な解析の結果

T さんは,これらの検体の挙動と解析の結果を報告書にまとめ,Y 主任に報告した。次は,報告後の T さんと Y 主任の会話である。

T さんは,指示に従って保存作業を実施した。週明け,T さんが改めて検体αを実行したところ,表 4 の挙動が再現できることを確認した。T さんは,追加の調査を実施し,Y 主任に最終報告をした。その後の Q 部内の会議で,検体αは D システムを用いて詳細に解析すること,検体βは詳細な解析を見送ること,検体γは現在の解析環境ではこれ以上解析できないので,③別の環境を構築して解析することが決定した。T さんが,検体αを D システム上で実行し,インターネットとの通信を解析することになった。

〔ファイル転送手順の改善〕

Q 部では,D システムに検体を持ち込んで実行する手順が図 3 のとおりに定められている。
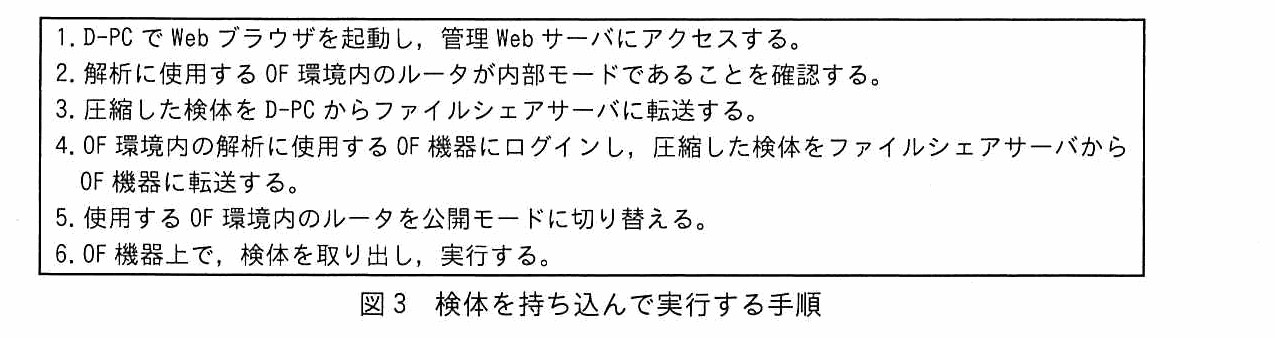
1. D-PC で Web ブラウザを起動し,管理 Web サーバにアクセスする。2. 解析に使用する OF 環境内のルータが内部モードであることを確認する。3. 圧縮した検体を D-PC からファイルシェアサーバに転送する。4. OF 環境内の解析に使用する OF 機器にログインし,圧縮した検体をファイルシェアサーバから OF 機器に転送する。5. 使用する OF 環境内のルータを公開モードに切り替える。6. OF 機器上で,検体を取り出し,実行する。
図 3 検体を持ち込んで実行する手順

検体の実行によって生成される OF 機器上のログやファイルなどは,監査ログ保存サーバでは収集されない。そこで,検体の実行後,図 4 に示すファイル転送手順によって D-PC に転送する。
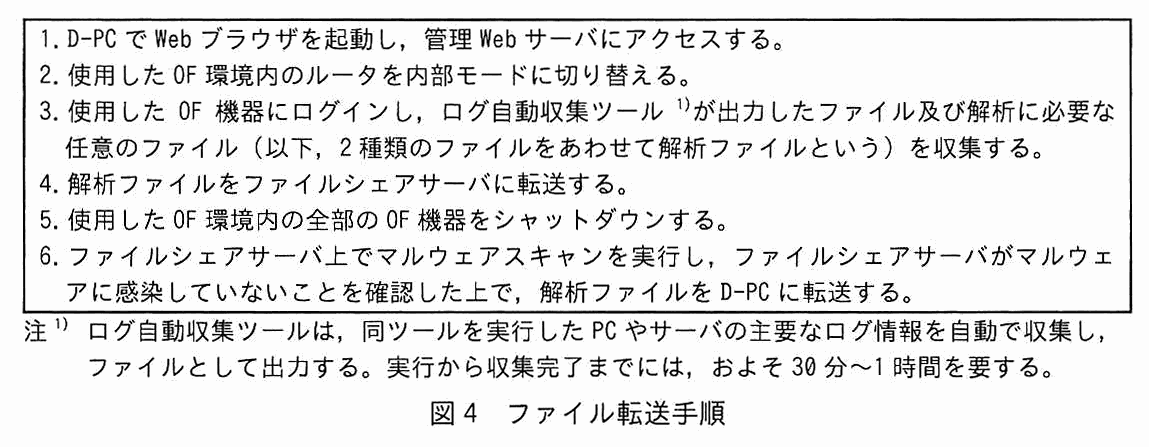
1. D-PC で Web ブラウザを起動し,管理 Web サーバにアクセスする。2. 使用した OF 環境内のルータを内部モードに切り替える。3. 使用した OF 機器にログインし,ログ自動収集ツール(注1)が出力したファイル及び解析に必要な任意のファイル(以下,2種類のファイルをあわせて解析ファイルという)を収集する。4. 解析ファイルをファイルシェアサーバに転送する。5. 使用した OF 環境内の全部の OF 機器をシャットダウンする。6. ファイルシェアサーバ上でマルウェアスキャンを実行し,ファイルシェアサーバがマルウェアに感染していないことを確認した上で,解析ファイルを D-PC に転送する。注1)ログ自動収集ツールは,同ツールを実行した PC やサーバの主要なログ情報を自動で収集し,ファイルとして出力する。実行から収集完了までには,およそ 30 分~1 時間を要する。
図 4 ファイル転送手順

T さんは,図 4 の手順では,OF 環境で実行するマルウェアが,自律的に感染を広げる機能をもっている場合,ファイルシェアサーバに感染が及ぶ可能性があると考えた。万一,ファイルシェアサーバがマルウェアに感染すると,他の OF 環境での解析作業に影響を与えてしまう。そこで,次の方針で新しい手順を作成することにした。

T さんは,検疫 PC を用いた新しいファイル転送手順案を考案し,Y 主任に説明した。後日,Q 部内の会議でこのファイル転送手順が,Q 部の正式な手順として採用された。新しいファイル転送手順を図 5 に示す。

1. D-PC で Web ブラウザを起動し,管理 Web サーバにアクセスする。2. 使用した OF 環境内の OF 機器にログインし,解析ファイルを収集する。3. [ a ](空欄)4. [ b ](空欄)5. 検疫 PC にログインし,マルウェアスキャンを実行して検疫 PC がマルウェアに感染していないことを確認した上で,以降の手順に進む。6. [ c ](空欄)7. [ d ](空欄)8. ファイルシェアサーバから D-PC に解析ファイルを転送する。(省略)
図 5 新しいファイル転送手順

〔模擬攻撃試験の受験〕

1 年後,T さんは模擬攻撃試験を受けることになった。模擬攻撃試験とは,年 1 回行われる社内試験である。2 日間の試験で,初日は,受験者だけがアクセスできる D システム内に作られた試験用 OF 環境にインターネットから接続し,事前に与えられたツール群とヒント情報を基に,秘密情報に見立てた文字列情報(以下,flag という)を 8 時間の間にできるだけ多く入手するという実技を行う。2 日目の午前は,flag の入手過程で確認した脆弱性,実行した攻撃手法などについて試験評価者(以下,評価者という)と討論する。午後は,flag の入手過程で確認した脆弱性について,運用面での改善提案を報告書にまとめ提出する。合否は 2 日間の総合成績によって決定する。L 社ではこの試験の合格が重要な業務を担当するための要件の一つになっている。

試験の初日は,試験用 OF 環境内のある PC(以下,X-PC という)が遠隔操作可能な状態から試験が始まった。T さんは,X-PC のシステム情報,X-PC に残っていた電子メールなどを収集し,X-PC から試験用 OF 環境内を探索して,flag の入手を試みた。初日の試験では,最終的に T さんは五つの flag の入手に成功した。試験 2 日目の討論では,T さんは,最初の flag の入手過程で ARP スプーフィングを使用したことから説明を始めることにした。

〔ARP スプーフィングの使用に関する説明〕

T さんは ARP スプーフィングの使用に関して次のように説明した。

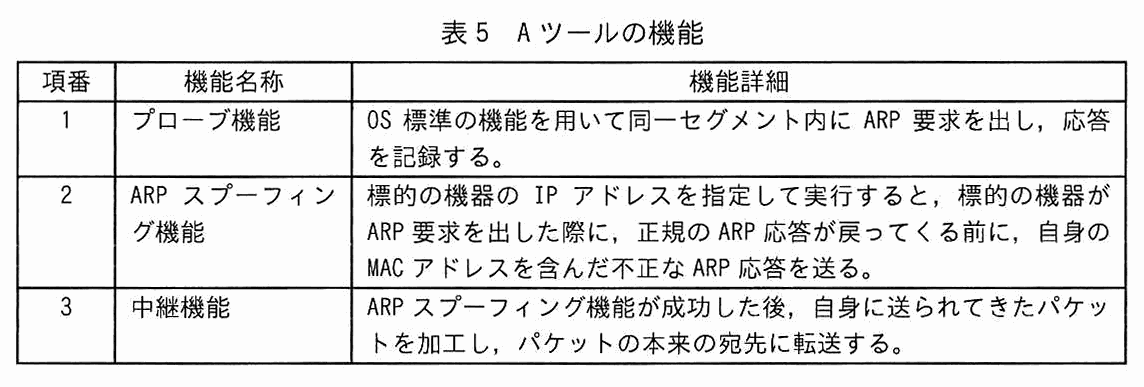
項番,機能名称,機能詳細の3列の表。項番1 プローブ機能:OS 標準の機能を用いて同一セグメント内に ARP 要求を出し,応答を記録する。項番2 ARP スプーフィング機能:標的の機器の IP アドレスを指定して実行すると,標的の機器が ARP 要求を出した際に,正規の ARP 応答が戻ってくる前に,自身の MAC アドレスを含んだ不正な ARP 応答を送る。項番3 中継機能:ARP スプーフィング機能が成功した後,自身に送られてきたパケットを加工し,パケットの本来の宛先に転送する。
表 5 A ツールの機能
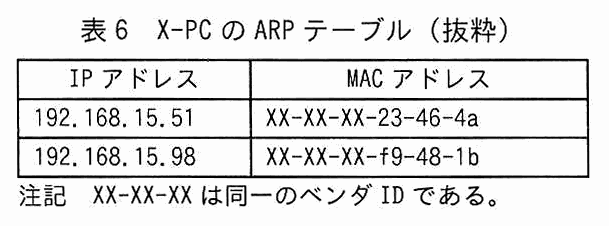
IP アドレスと MAC アドレスの2列の表。192.168.15.51 は XX-XX-XX-23-46-4a,192.168.15.98 は XX-XX-XX-f9-48-1b。注記 XX-XX-XX は同一のベンダ ID である。
表 6 X-PC の ARP テーブル(抜粋)
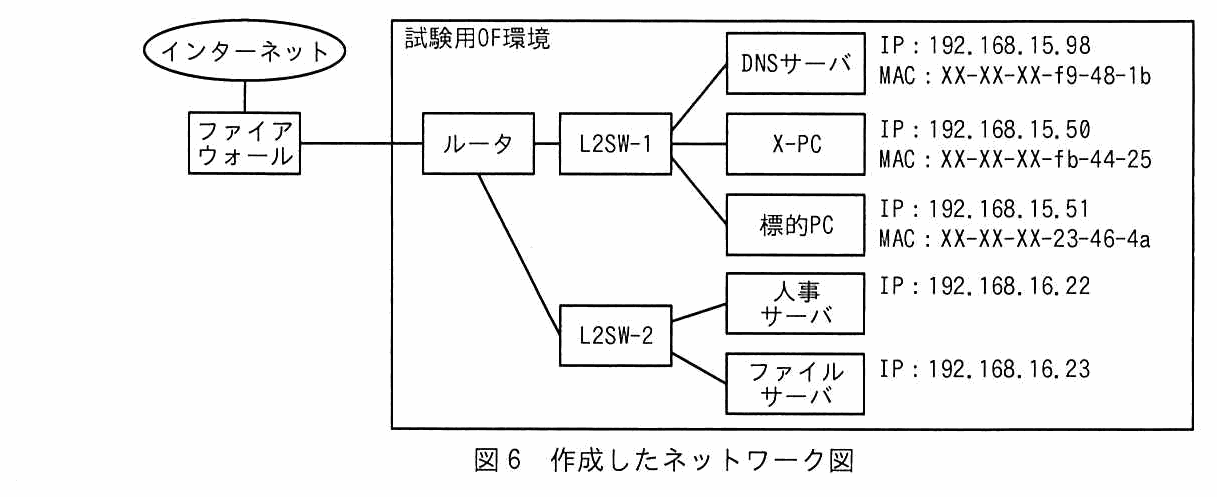
インターネットはファイアウォールに接続され,ファイアウォールは試験用 OF 環境内のルータに接続されている。ルータは L2SW-1 と L2SW-2 に接続されている。L2SW-1 には,DNS サーバ(IP:192.168.15.98,MAC:XX-XX-XX-f9-48-1b),X-PC(IP:192.168.15.50,MAC:XX-XX-XX-fb-44-25),標的 PC(IP:192.168.15.51,MAC:XX-XX-XX-23-46-4a)が接続されている。L2SW-2 には,人事サーバ(IP:192.168.16.22)とファイルサーバ(IP:192.168.16.23)が接続されている。
図 6 作成したネットワーク図
IP アドレスと MAC アドレスの2列の表。192.168.15.51 の MAC アドレスは [ f ](空欄),192.168.15.98 の MAC アドレスは [ g ](空欄)。
表 7 ARP スプーフィング機能実行後の X-PC の ARP テーブル(抜粋)
IP アドレスと MAC アドレスの2列の表。192.168.15.50 の MAC アドレスは [ h ](空欄),192.168.15.98 の MAC アドレスは [ i ](空欄)。
表 8 ARP スプーフィング機能実行後の標的 PC の ARP テーブル(抜粋)
送信元 IP アドレス,宛先 IP アドレス,サービス,送信元 MAC アドレス,宛先 MAC アドレスの5列の表。1行目:192.168.15.51,192.168.15.98,DNS,送信元 MAC [ j ](空欄),宛先 MAC [ k ](空欄)。2行目:192.168.15.51,192.168.15.98,DNS,[ l ](空欄),[ m ](空欄)。3行目:192.168.15.98,192.168.15.51,DNS,XX-XX-XX-f9-48-1b,XX-XX-XX-fb-44-25。4行目:192.168.15.98,192.168.15.51,DNS,[ n ](空欄),[ o ](空欄)。注記1 ARP スプーフィングに関係するパケットだけを抜粋している。注記2 パケットは表中の上から順に送信された。
表 9 パケットの記録(抜粋)

この後,T さんは,盗み見の成功から最初の flag 入手までの流れを評価者に説明した。評価者から幾つかの質問を受けたが,T さんは問題なく受け答えできた。次に,T さんは,2~4 番目に入手した flag についても同様の流れで説明した。最後に,5 番目の flag の入手に使用した人事サーバのパスワード解読に関して説明した。

〔パスワードの解読に関する説明〕

T さんはパスワード解読に関して次のように説明した。

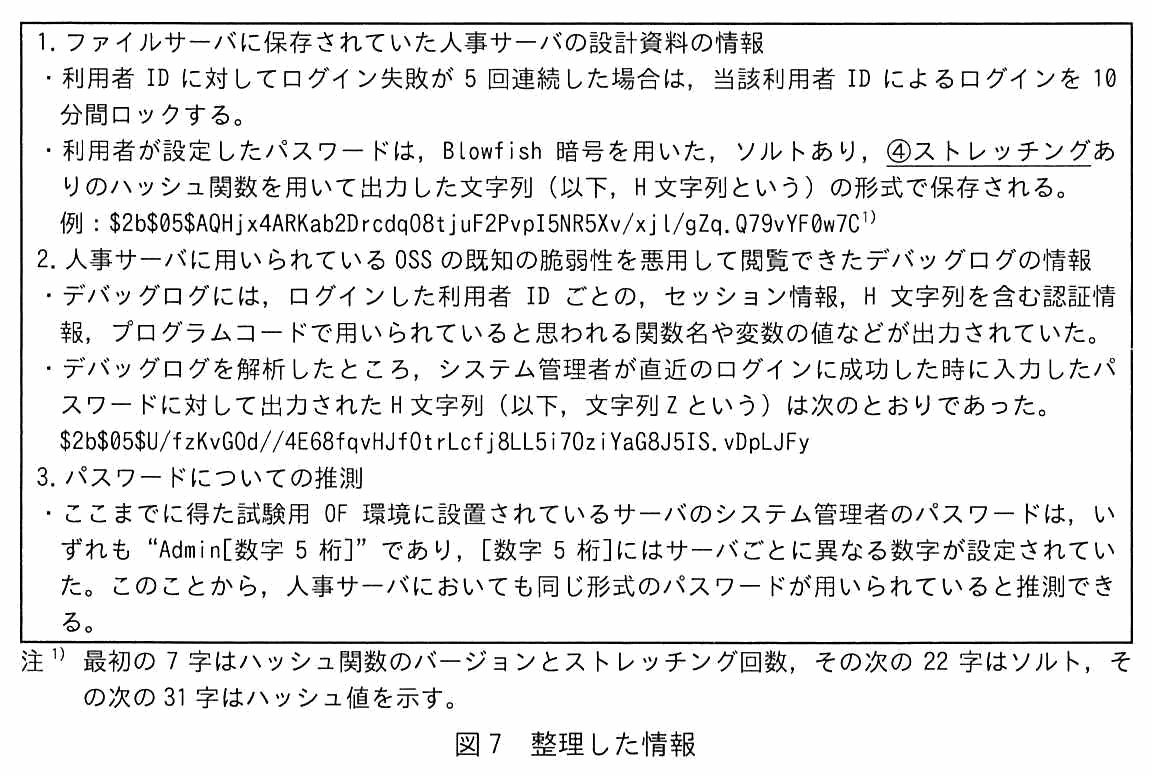
1. ファイルサーバに保存されていた人事サーバの設計資料の情報。・利用者 ID に対してログイン失敗が 5 回連続した場合は,当該利用者 ID によるログインを 10 分間ロックする。・利用者が設定したパスワードは,Blowfish 暗号を用いた,ソルトあり,ストレッチングあり(“ストレッチング”に下線④が付いている)のハッシュ関数を用いて出力した文字列(以下,H 文字列という)の形式で保存される。例:$2b$05$AQHjx4ARKab2Drcdq08tjuF2PvpI5NR5Xv/xjl/gZq.Q79vYF0w7C(注1)。2. 人事サーバに用いられている OSS の既知の脆弱性を悪用して閲覧できたデバッグログの情報。・デバッグログには,ログインした利用者 ID ごとの,セッション情報,H 文字列を含む認証情報,プログラムコードで用いられていると思われる関数名や変数の値などが出力されていた。・デバッグログを解析したところ,システム管理者が直近のログインに成功した時に入力したパスワードに対して出力された H 文字列(以下,文字列 Z という)は次のとおりであった。$2b$05$U/fzKvG0d//4E68fqvHJf0trLcfj8LL5i70ziYaG8J5IS.vDpLJFy。3. パスワードについての推測。・ここまでに得た試験用 OF 環境に設置されているサーバのシステム管理者のパスワードは,いずれも“Admin[数字 5 桁]”であり,[数字 5 桁]にはサーバごとに異なる数字が設定されていた。このことから,人事サーバにおいても同じ形式のパスワードが用いられていると推測できる。注1)最初の 7 字はハッシュ関数のバージョンとストレッチング回数,その次の 22 字はソルト,その次の 31 字はハッシュ値を示す。
図 7 整理した情報
項番,攻撃手法,困難であると判断した理由の3列の表。項番1 攻撃手法:人事サーバに対して,ツールを用いて,ブルートフォース攻撃によるログイン試行をする。/理由:ブルートフォース攻撃に対抗する機能があるから(この部分に下線⑤が付いている)。項番2 攻撃手法:文字列 Z に含まれるハッシュ値から平文を得るために,[ p ](空欄)攻撃を行う。/理由:文字列 Z の生成にはソルトが用いられているから。
表 10 攻撃手法と判断理由
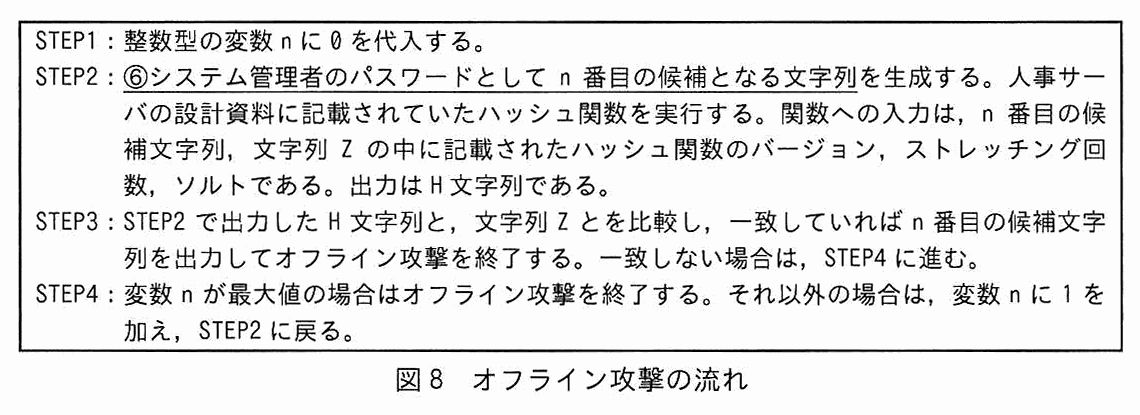
STEP1:整数型の変数 n に 0 を代入する。STEP2:システム管理者のパスワードとして n 番目の候補となる文字列を生成する(この部分に下線⑥が付いている)。人事サーバの設計資料に記載されていたハッシュ関数を実行する。関数への入力は,n 番目の候補文字列,文字列 Z の中に記載されたハッシュ関数のバージョン,ストレッチング回数,ソルトである。出力は H 文字列である。STEP3:STEP2 で出力した H 文字列と,文字列 Z とを比較し,一致していれば n 番目の候補文字列を出力してオフライン攻撃を終了する。一致しない場合は,STEP4 に進む。STEP4:変数 n が最大値の場合はオフライン攻撃を終了する。それ以外の場合は,変数 n に 1 を加え,STEP2 に戻る。
図 8 オフライン攻撃の流れ

〔運用に関する改善提案〕

討論会を終えた T さんは,最後の試験課題である,報告書の作成に着手した。図 9 は,T さんが作成した運用に関する改善提案の報告書である。

ARP スプーフィングの有力な対策方法は二つある。一つ目の方法は,一部のスイッチがもつ Dynamic ARP Inspection 機能を有効化する方法である。二つ目の方法は,重要な PC や狙われやすいサーバについて,ARP スプーフィングが実行されていないか常時監視する方法である。例えば,各 PC 及びサーバの ARP テーブルを常時監視して,ARP テーブルの不審な状態(この部分に下線⑦が付いている)を確認した場合には,システム管理者が当該 PC 又はサーバ,及びネットワークを調査し,ARP スプーフィングが行われていないかどうかを確認する運用が考えられる。(省略)5 番目の flag の入手に使用したセキュリティ上の弱点を考えると,人事サーバについて,次の点の改善が望ましい。(1) 脆弱性管理の観点:OSS に対して,最新の脆弱性修正プログラムを適用すること。具体的には(省略)(2) パスワードの観点:各サーバのシステム管理者のパスワードには推測可能なパスワードの設定は避けること。具体的には(省略)(3) ログの観点:[ q ](空欄)。具体的には(省略)
図 9 運用に関する改善提案の報告書(抜粋)

出題趣旨(IPA)

サイバー攻撃が高度化する中,有効なセキュリティ対策を行う上で重要な要因の一つとして,攻撃者の行動,マルウェアの挙動を観測によって解析することが挙げられる。本問では,セキュリティ関連会社での脅威情報調査及びCTFを題材に,マルウェアの動的解析システムの安全な運用方法の設計能力,及び攻撃者の攻撃手法を想定した事前対策の立案能力を問う。

採点講評(問全体・IPA)

問1では,セキュリティ関連会社での脅威情報調査及びCTFを題材に,マルウェアの動的解析システムの,安全な運用方法の設計能力,及び攻撃者の攻撃手法を想定した事前対策の立案能力を問うた。全体として正答率は平均的であった。

設問と解答例

設問1(1)

表 4 中の下線①の挙動を特徴とするマルウェアの種類を,解答群の中から選び,記号で答えよ。 解答群 ア アドウェア イ 暗号資産採掘マルウェア ウ トロイの木馬 エ ファイルレスマルウェア オ ランサムウェア

解答例

  • エ
解説

本文の根拠

表4 検体α

ディスクには展開されずメモリ内だけに展開される

表4 検体α

このプログラムコードは,キーボード入力を記録し,定期的に C&C サーバに送信するキーロガー機能をもつ。

下線①は,ダウンロードしたプログラムコードがディスク(ファイル)にはならず,メモリ上にだけ展開されるという挙動である。ディスク上にファイルを残さずメモリ上だけで動作するマルウェアは,ファイルレスマルウェアと呼ばれる。ファイルをスキャンして検知するタイプのマルウェア対策ソフトでは見つけにくいことが,この種類の特徴である。

同じ表4には,キーロガー機能をもつとも書かれているが,これは“何をするか”であって,問われている“ディスクに展開されない”という挙動とは別の話である。アドウェアは広告を表示するもの,暗号資産採掘マルウェアは感染した PC の計算資源で暗号資産を採掘するもの,トロイの木馬は有用なソフトウェアを装って侵入するもの,ランサムウェアはファイルを暗号化して身代金を要求するもので,いずれも検体αの挙動の中心はメモリ内だけに展開される点にはない。なお,表4の検体βは“ファイルを次々に暗号化した”とあるのでオのランサムウェアに当たる。

解答群から選ぶ設問なので字数の問題はない。“キーロガー機能”に引かれてウのトロイの木馬と答えないよう,下線部の“ディスクには展開されず”に注目して選ぶ。

設問1(2) 15字以内

本文中の下線②について,再現ができなくなるのは,攻撃者によって何が変更される場合か。攻撃者によって変更されるものを 15 字以内で答えよ。

解答例

  • C&CサーバのIPアドレス
解説

本文の根拠

表4 検体α

C&C サーバに接続し,プログラムコードをダウンロードした。

〔検体の解析作業〕 Y 主任の発言

今日確認した検体αの挙動が,検体αを週明けに再実行した時には,攻撃者による変更によって再現できなくなる

検体αは,実行すると C&C サーバに接続してプログラムコードをダウンロードする。挙動のほぼ全てがこのダウンロードしたコードに依存しているので,接続先の C&C サーバが使えなくなれば,週明けに再実行しても同じ挙動は再現できない。C&C サーバは攻撃者が管理しているので,攻撃者が接続先を変更することがあり得る。

攻撃者に変更されるものとしては,C&C サーバの IP アドレス(検体が接続を試みる接続先)が挙げられる。Y 主任が仮想マシンの状態を保存しておくよう指示したのも,攻撃者の側が変更を加える前の状態を手元に残しておくためと読める。

15 字以内の条件なので,“C&C サーバ”と“IP アドレス”という二つの語を残して書く。解答例は 13 字である。

設問1(3) 20字以内

本文中の下線③について,現在の解析環境との違いを 20 字以内で答えよ。

解答例

  • 仮想マシンではない実機環境を使う。
解説

本文の根拠

表4 検体γ

自身が仮想マシン上で動作していることを検知すると,システムコールを使用して自身のプログラムコード中の攻撃コードを削除した後,終了する。

表1 項番1

サンドボックス用の複数の仮想マシンで構成されている。

〔検体の解析作業〕

検体γは現在の解析環境ではこれ以上解析できないので,

検体γは,自分が仮想マシン上で動いていると検知すると攻撃コードを消して終了する,解析回避(アンチ VM)の機能をもつ。現在の解析環境は,表1のとおり複数の仮想マシンで構成されたサンドボックスなので,検体γを実行しても本来の挙動が現れない。

したがって,別の環境として構築すべきものは仮想マシンを使わない環境,すなわち物理的な実機の環境である。実機であれば,検体γが“仮想マシン上ではない”と判断して攻撃コードを削除せず,挙動を確認できる。

20 字以内で“現在の解析環境との違い”を書く設問なので,“仮想マシンではない”という対比と“実機環境”という中身の両方を残す。解答例は 17 字である。

設問2 解答欄4つ

図 5 中の a ~ d に入れる適切な手順を,解答群の中から選び,記号で答えよ。 解答群 ア 検疫 PC にログインし,検疫 PC の PFW の設定を変更して検疫 PC と OF 機器との間の通信を許可する。解析ファイルを OF 機器から検疫 PC に転送する。 イ 検疫 PC にログインし,検疫 PC の PFW の設定を変更して検疫 PC とファイルシェアサーバとの間の通信を許可する。解析ファイルを検疫 PC からファイルシェアサーバに転送する。 ウ 検疫 PC を除く OF 機器をシャットダウンする。 エ 使用した OF 環境内のルータを内部モードに切り替える。

〔a〕解答例

  • ア

〔b〕解答例

  • ウ

〔c〕解答例

  • エ

〔d〕解答例

  • イ
解説

本文の根拠

〔ファイル転送手順の改善〕 方針

検疫 PC は,パーソナルファイアウォール(以下,PFW という)の設定によって,検疫 PC と管理 Web サーバとの間の通信だけを許可しておき,解析ファイルの転送に必要な通信を転送時にだけ許可する。

〔ファイル転送手順の改善〕 方針

検体の実行後,検疫 PC 以外の OF 機器と,ファイルシェアサーバとは直接通信させない。

表3 項番4

項番4 OF 機器からファイルシェアサーバ:許可,禁止。

図5 項番5

検疫 PC にログインし,マルウェアスキャンを実行して検疫 PC がマルウェアに感染していないことを確認した上で,以降の手順に進む。

手順を方針に照らして並べる。手順3では,検疫 PC の PFW を変更して検疫 PC と OF 機器の間の通信を許可し,解析ファイルを OF 機器から検疫 PC に転送する(a はア)。これで解析ファイルが検疫 PC に集まる。手順4では,検疫 PC を除く OF 機器をシャットダウンする(b はウ)。検体の実行後は検疫 PC 以外の OF 機器とファイルシェアサーバを直接通信させないという方針なので,次にルータを内部モードに切り替える前に,感染している可能性のある OF 機器を止めておく必要がある。

手順5で検疫 PC のマルウェアスキャンを行った後,手順6でルータを内部モードに切り替える(c はエ)。表3の項番4のとおり,OF 機器(検疫 PC を含む)からファイルシェアサーバへの通信は,内部モードでは許可,公開モードでは禁止なので,検疫 PC がファイルシェアサーバに送るにはこの切替えが要る。最後の手順7で,検疫 PC の PFW を変更して検疫 PC とファイルシェアサーバの間の通信を許可し,解析ファイルを転送する(d はイ)。許可は転送時にだけという方針に合わせ,検疫 PC とファイルシェアサーバの間の通信を許可するのは最後にしている。

間違えやすいのは,内部モードへの切替えを前半(手順3より前)に置くことである。講評でも誤答として挙げられているとおり,内部モードにすると OF 機器からファイルシェアサーバへの通信が許可されてしまうので,OF 機器が全て止まった後に切り替える。

採点講評(IPA)

設問2は正答率がやや低かった。従来のファイル転送手順を,ファイルシェアサーバの感染リスクを低減する新しいファイル転送手順に並び替える問題であったが,内部モードへの切替えを前半に実施するといった,誤った解答が散見された。マルウェア転送は慎重に行う必要がある。作成したファイル転送手順案が,与えられた方針に全て従っているかを,よく確認してほしい。

設問3(1) 解答欄1つ

本文中の e に入れる適切な機能を,表 5 の中から選び,項番で答えよ。

〔e〕解答例

  • 1
解説

本文の根拠

〔ARP スプーフィングの使用に関する説明〕 (3)

ネットワーク内の機器の情報を得たいと考え

表5 項番1

項番1 プローブ機能:OS 標準の機能を用いて同一セグメント内に ARP 要求を出し,応答を記録する。

表6

192.168.15.51 は XX-XX-XX-23-46-4a,192.168.15.98 は XX-XX-XX-f9-48-1b。

“ネットワーク内の機器の情報を得たい”という目的に合うのは,同一セグメントに ARP 要求を出して応答を記録するプローブ機能(項番1)である。実行後の X-PC の ARP テーブルに,192.168.15.51(標的 PC)と 192.168.15.98(DNS サーバ)の MAC アドレスが載っているのは,このプローブ機能で応答を集めた結果である。ARP は IP アドレスから MAC アドレスを引くためのプロトコルで,同一リンク内で ARP 要求をブロードキャストし,該当機器が応答する(RFC 826)。

項番2の ARP スプーフィング機能は,標的の機器が ARP 要求を出した際に不正な応答を送るもので,機器の情報を集めるものではない。項番3の中継機能は,ARP スプーフィングが成功した後で,自分宛てに届いたパケットを本来の宛先へ転送するもので,これも情報収集の機能ではない。

項番で答える設問なので,目的が“情報を得る”ことなのか“攻撃する・通信を中継する”ことなのかを区別して選ぶ。

採点講評(IPA)

設問3は,(1),(2),(3)ともに正答率が高かった。ARPスプーフィングによる,ARPテーブルのMACアドレスの変化や,通信パケット上のMACアドレスの変化が正しく理解されていた。

設問3(2) 解答欄4つ

表 7 中及び表 8 中の f ~ i に入れる適切な MAC アドレスを,解答群の中から選び,記号で答えよ。なお,同一の MAC アドレスが入る場合もある。 解答群 ア XX-XX-XX-23-46-4a イ XX-XX-XX-f9-48-1b ウ XX-XX-XX-fb-44-25 エ XX-XX-XX-ff-ff-ff

〔f〕解答例

  • ア

〔g〕解答例

  • イ

〔h〕解答例

  • ウ

〔i〕解答例

  • ウ
解説

本文の根拠

〔ARP スプーフィングの使用に関する説明〕 (5)

ARP スプーフィング機能について,標的 PC の IP アドレスを指定して実行した後,DNS サーバの IP アドレスを指定して実行し,標的 PC から DNS サーバへの通信を盗み見する準備を整えた。

表5 項番2

自身の MAC アドレスを含んだ不正な ARP 応答を送る。

図6

標的 PC(IP:192.168.15.51,MAC:XX-XX-XX-23-46-4a)

ARP スプーフィングで偽の情報を書き込まれるのは,標的とした機器の ARP テーブルである。X-PC は攻撃する側なので,X-PC の ARP テーブル(表7)には正規の対応がそのまま残る。192.168.15.51(標的 PC)の MAC アドレスは標的 PC の XX-XX-XX-23-46-4a(f はア),192.168.15.98(DNS サーバ)の MAC アドレスは DNS サーバの XX-XX-XX-f9-48-1b(g はイ)である。パケットを中継するには,本来の宛先の MAC アドレスを X-PC が知っている必要がある。

標的 PC の ARP テーブル(表8)では,不正な ARP 応答によって,192.168.15.98(DNS サーバ)の MAC アドレスが X-PC の XX-XX-XX-fb-44-25(i はウ)にすり替えられる。192.168.15.50 は X-PC 自身の IP アドレスなので,これに対応する MAC アドレスは正規の XX-XX-XX-fb-44-25(h はウ)である。つまり h と i は同じ値になり,標的 PC の ARP テーブル上で二つの IP アドレスが同じ MAC アドレスを指す状態になる。

設問の注意書きどおり同一の MAC アドレスが複数の欄に入ることがある。f〜i は,“誰の ARP テーブルか”と“その IP アドレスの持ち主の本当の MAC アドレスはどれか”で考える。講評では,この設問 3 は(1),(2),(3)ともに正答率が高かったとされている。

採点講評(IPA)

設問3は,(1),(2),(3)ともに正答率が高かった。ARPスプーフィングによる,ARPテーブルのMACアドレスの変化や,通信パケット上のMACアドレスの変化が正しく理解されていた。

設問3(3) 解答欄6つ

表 9 中の j ~ o に入れる適切な MAC アドレスを,解答群の中から選び,記号で答えよ。なお,同一の MAC アドレスが入る場合もある。 解答群 ア XX-XX-XX-23-46-4a イ XX-XX-XX-f9-48-1b ウ XX-XX-XX-fb-44-25 エ XX-XX-XX-ff-ff-ff

〔j〕解答例

  • ア

〔k〕解答例

  • ウ

〔l〕解答例

  • ウ

〔m〕解答例

  • イ

〔n〕解答例

  • ウ

〔o〕解答例

  • ア
解説

本文の根拠

表9 注記2

パケットは表中の上から順に送信された。

表9 3行目

3行目:192.168.15.98,192.168.15.51,DNS,XX-XX-XX-f9-48-1b,XX-XX-XX-fb-44-25。

表5 項番3

ARP スプーフィング機能が成功した後,自身に送られてきたパケットを加工し,パケットの本来の宛先に転送する。

図6

X-PC(IP:192.168.15.50,MAC:XX-XX-XX-fb-44-25)

L2SW-1 を通過するパケットの IP アドレスは通信の当事者のままで,MAC アドレスだけが物理的な送信元・宛先を表す。1行目は,標的 PC(192.168.15.51)が DNS サーバ(192.168.15.98)に出した DNS 要求である。標的 PC の ARP テーブルでは 192.168.15.98 に X-PC の MAC アドレスが書かれているので,宛先 MAC アドレスは X-PC の XX-XX-XX-fb-44-25(k はウ),送信元 MAC アドレスは標的 PC の XX-XX-XX-23-46-4a(j はア)になる。

2行目は,X-PC が中継機能でそのパケットを本来の宛先に転送したものである。IP アドレスは 1行目と同じままで,送信元 MAC アドレスは X-PC の XX-XX-XX-fb-44-25(l はウ),宛先 MAC アドレスは DNS サーバの XX-XX-XX-f9-48-1b(m はイ)になる。3行目は,DNS サーバの応答が,DNS サーバの ARP テーブルにある X-PC 宛て(偽の対応)で送られた様子で,宛先が X-PC の MAC アドレスになっている。4行目は,その応答を X-PC が標的 PC に転送したもので,送信元 MAC アドレスは X-PC の XX-XX-XX-fb-44-25(n はウ),宛先 MAC アドレスは標的 PC の XX-XX-XX-23-46-4a(o はア)である。

3行目が与えられているので,これが X-PC 宛てになっていることを手掛かりに,行ごとに“誰から誰へ”の MAC アドレスの組を当てはめる。ARP スプーフィングが成功している証拠は,同じ IP アドレスの組のパケットが 1 往復ごとに X-PC を経由して 2 回ずつ記録される点にある。

採点講評(IPA)

設問3は,(1),(2),(3)ともに正答率が高かった。ARPスプーフィングによる,ARPテーブルのMACアドレスの変化や,通信パケット上のMACアドレスの変化が正しく理解されていた。

設問4(1) 20字以内

図 7 中の下線④について,どのような処理か。20 字以内で具体的に答えよ。

解答例

  • ハッシュ化を繰り返す処理
解説

本文の根拠

図7 1.

ソルトあり,ストレッチングあり

図7 注1)

最初の 7 字はハッシュ関数のバージョンとストレッチング回数

図8 STEP2

関数への入力は,n 番目の候補文字列,文字列 Z の中に記載されたハッシュ関数のバージョン,ストレッチング回数,ソルトである。

ストレッチングは,パスワードにソルトを付けてハッシュ関数を適用する処理を数多く繰り返し,ハッシュ値を求めるのにわざと手間を掛ける手法である。1 回の計算を重くすることで,総当たりや辞書を使った推測のコストを上げられる。図7の例では $2b$05$ の部分が,ハッシュ関数のバージョン(2b)とストレッチング回数(05)を表す。

図8の STEP2 でも,攻撃者は文字列 Z に記載されたストレッチング回数を使って候補文字列のハッシュ値を計算する必要があることが分かる。ストレッチング回数が大きいほど,STEP2 を回す 1 回あたりの時間が増える。

20 字以内で“どのような処理か”を具体的に答える設問なので,“ハッシュ化(ハッシュ関数の適用)”を“繰り返す”という二つの要素を入れる。解答例は 12 字である。

設問4(2) 40字以内

表 10 中の下線⑤について,どのような機能か。40 字以内で具体的に答えよ。

解答例

  • ログイン失敗が5回連続した場合に当該利用者IDをロックする機能
解説

本文の根拠

図7 1.

利用者 ID に対してログイン失敗が 5 回連続した場合は,当該利用者 ID によるログインを 10 分間ロックする。

表10 項番1

人事サーバに対して,ツールを用いて,ブルートフォース攻撃によるログイン試行をする。

ブルートフォース攻撃(総当たり攻撃)は,パスワードの候補を片端から試してログインを試みる攻撃である。人事サーバの設計資料には,利用者 ID に対してログイン失敗が 5 回連続した場合に,当該利用者 ID によるログインを 10 分間ロックするとある。これがブルートフォース攻撃に対抗する機能に当たる。

ロックされると 10 分間はその利用者 ID でログインできず,その間は試行を続けられない。5 回試すごとに 10 分待つことになるので,Admin[数字 5 桁] の 10 万通りを試す時間は残りの試験時間内には収まらない。T さんが“残りの試験時間内にパスワードを得ることは困難”と判断した理由はここにある。

40 字以内で“どのような機能か”を答えるので,ロックの契機(ログイン失敗が 5 回連続)と,ロックされる対象(当該利用者 ID)を含める。ロック時間の 10 分は,字数に余裕があれば加えてもよいが,機能の中身としては契機と対象が先である。解答例は 31 字である。

設問4(3) 解答欄1つ

表 10 中の p に入れる適切な攻撃を,解答群の中から選び,記号で答えよ。 解答群 ア Pass the Hash イ SHA-1 衝突 ウ 既知平文 エ レインボーテーブル

〔p〕解答例

  • エ
解説

本文の根拠

表10 項番2

文字列 Z に含まれるハッシュ値から平文を得るために

表10 項番2

文字列 Z の生成にはソルトが用いられているから

ハッシュ値から平文を得る攻撃として,あらかじめ多数の平文とそのハッシュ値の対応(チェーン)を計算した表を用意して照合するのがレインボーテーブル攻撃である。この攻撃は,同じ平文なら必ず同じハッシュ値になることを前提にしている。ソルトを付けてハッシュ化すると,平文が同じでもソルトが違えばハッシュ値が変わるため,あらかじめ作った表が使えなくなる。表10の理由欄“文字列 Z の生成にはソルトが用いられているから”と対応している。

ア Pass the Hash は,パスワードを解読せずに,ハッシュ値そのものを認証に使う攻撃で,平文を得る攻撃ではない。イ SHA-1 衝突は,同じハッシュ値になる異なる 2 つのデータを作る攻撃で,ハッシュ値から元の平文を求めるものではない。ウ 既知平文攻撃は,暗号文と対応する平文の組を手掛かりに暗号を解く攻撃で,ここの“ハッシュ値から平文を得る”という文脈とは違う。

記号で答える設問なので,“ソルトで無効化される”という理由欄の記述に合う攻撃を選ぶ。

設問4(4) 40字以内

図 8 中の下線⑥はどのような文字列か。システム管理者のパスワードの特徴を踏まえ,40 字以内で具体的に答えよ。

解答例

  • 変数nの値を5桁の文字列に変換して“Admin”に結合した文字列
解説

本文の根拠

図7 3.

“Admin[数字 5 桁]”であり,[数字 5 桁]にはサーバごとに異なる数字が設定されていた。

図8 STEP1

整数型の変数 n に 0 を代入する。

図8 STEP4

変数 n が最大値の場合はオフライン攻撃を終了する。

システム管理者のパスワードの特徴は,“Admin”の後ろに数字 5 桁が付いた形式であることである。したがって候補文字列は,00000 から 99999 までの 5 桁の数字(変数 n の値)を“Admin”の後ろに付けた文字列になる。STEP1 で n に 0 を入れ,STEP4 で n が最大値(99999)になるまで 1 ずつ増やす流れとも合う。

オフライン攻撃では,ログイン試行は 1 回もしない。デバッグログから得た文字列 Z(ハッシュ値)を手元で候補と照合するので,ログイン失敗 5 回でロックする機能には引っ掛からない。候補は 10 万通りしかなく,ストレッチングを掛けても短時間で全てを計算できる。

40 字以内に収めるには,“n の値を 5 桁の文字列にする”(0 埋めで桁をそろえる)と“Admin に結合する”の 2 点を残す。解答例は 32 字である。

設問5(1) 30字以内

図 9 中の下線⑦について,どのような状態か。30 字以内で具体的に答えよ。

解答例

  • 同一のMACアドレスのエントリが複数存在する状態
解説

本文の根拠

図9

各 PC 及びサーバの ARP テーブルを常時監視して,

表5 項番2

自身の MAC アドレスを含んだ不正な ARP 応答を送る。

ARP スプーフィングが成功すると,標的の機器の ARP テーブルでは,攻撃者の機器の MAC アドレスが,本来は別の機器である複数の IP アドレスに結び付けられる。表8のように,192.168.15.50 と 192.168.15.98 のどちらにも X-PC の MAC アドレスが入った状態になる。ARP テーブルを常時監視していれば,同じ MAC アドレスが複数の IP アドレスに対応するという不審な状態として気付くことができる。

一方で,MAC アドレスが書き換えられた事実だけでは,正規の変更(NIC の交換など)との区別が付かない。そのため,ここでは“同一の MAC アドレスのエントリが複数存在する”ことのように,通常はあまり起きない状態を挙げる。

30 字以内で“どのような状態か”を具体的に答える設問なので,“同一の MAC アドレス”と“複数のエントリ”の二つを入れる。解答例は 24 字である。

設問5(2) 25字以内 解答欄1つ

図 9 中の q に入れる適切な改善提案を,25 字以内で答えよ。

〔q〕解答例

  • デバッグログに認証情報を出力しないこと
解説

本文の根拠

図7 2.

デバッグログには,ログインした利用者 ID ごとの,セッション情報,H 文字列を含む認証情報,プログラムコードで用いられていると思われる関数名や変数の値などが出力されていた。

図7 2.

人事サーバに用いられている OSS の既知の脆弱性を悪用して閲覧できたデバッグログの情報。

図9 (3)

(3) ログの観点

人事サーバのデバッグログには,セッション情報やパスワードのハッシュ値(H 文字列)を含む認証情報が出力されていた。T さんはこれを,既知の脆弱性を悪用して閲覧し,システム管理者のパスワード解読に使った。ログの観点からの改善提案としては,このような機密性の高い認証情報をログに出力しないことが挙げられる。

脆弱性管理の観点(脆弱性修正プログラムの適用)と,パスワードの観点(推測可能なパスワードを避ける)は図9の(1),(2)で既に述べられている。(3)のログの観点は,ログに何を記録するか,または出力したログをどう守るかに関する改善であり,デバッグログに認証情報を出力しないというのが最も直接的である。

25 字以内なので,“デバッグログ”と“認証情報”と“出力しない”を残す。解答例は 19 字である。

出典:令和4年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)
問2 インシデントレスポンスチーム

インシデントレスポンスチームに関する次の記述を読んで,設問に答えよ。

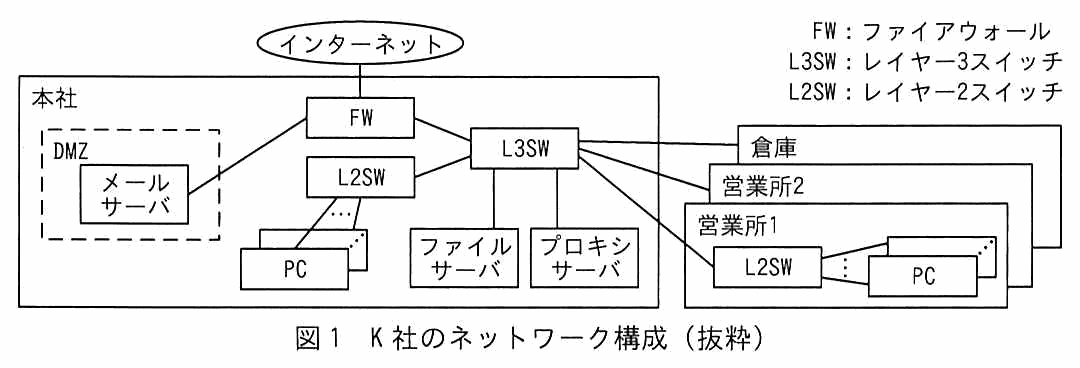
K 社は,従業員 500 名の輸入卸売業者である。拠点は,本社,営業所 2 か所,倉庫 1 か所の計 4 か所である。K 社のネットワーク及び機器並びに関連する規程の整備は,情報システム課が担当している。K 社のネットワーク構成を図 1 に,各サーバで取得しているログの内容を表 1 に示す。

インターネットは本社の FW に接続されている。本社内には,DMZ(メールサーバ),FW,L3SW,L2SW,PC(複数台),ファイルサーバ,プロキシサーバがある。FW は DMZ のメールサーバと L3SW に接続され,L3SW は L2SW,ファイルサーバ,プロキシサーバに接続されている。L2SW には PC(複数台)が接続されている。L3SW は営業所1,営業所2,倉庫の各拠点にも接続されている。営業所1 内には L2SW と PC(複数台)がある。凡例:FW はファイアウォール,L3SW はレイヤー3スイッチ,L2SW はレイヤー2スイッチ。
図 1 K 社のネットワーク構成(抜粋)
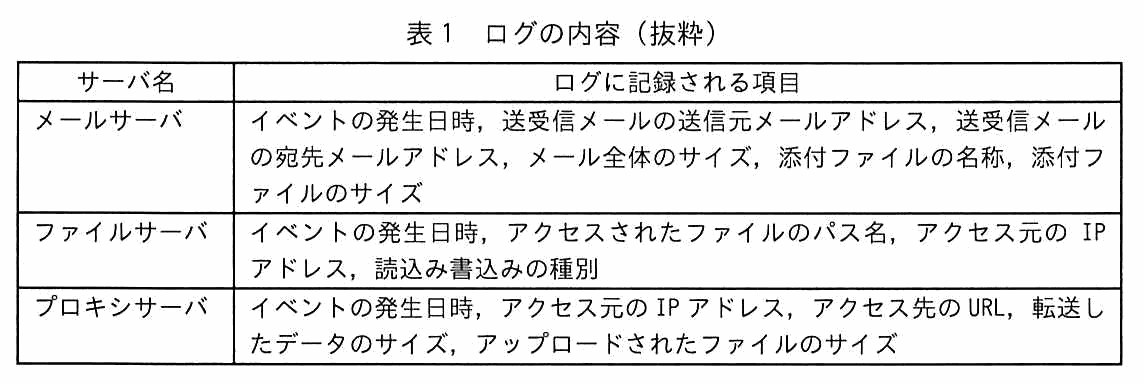
サーバ名とログに記録される項目の2列の表。メールサーバ:イベントの発生日時,送受信メールの送信元メールアドレス,送受信メールの宛先メールアドレス,メール全体のサイズ,添付ファイルの名称,添付ファイルのサイズ。ファイルサーバ:イベントの発生日時,アクセスされたファイルのパス名,アクセス元の IP アドレス,読込み書込みの種別。プロキシサーバ:イベントの発生日時,アクセス元の IP アドレス,アクセス先の URL,転送したデータのサイズ,アップロードされたファイルのサイズ。
表 1 ログの内容(抜粋)

〔マルウェアαの検知と対応〕

K 社では,PC にマルウェア対策ソフトを導入しており,リアルタイムスキャンとスケジュールスキャンを実施している。マルウェア対策ソフトの管理サーバはクラウドサービス上にある。マルウェア定義ファイルは,PC を起動したときに更新される。スケジュールスキャンは,毎週月曜日の 10:00 に実施される。

ある月曜日,情報システム課の W 主任がスケジュールスキャンの結果を確認したところ,10 台の PC でマルウェアαが検出され,駆除されていた。W 主任が,マルウェアαについてインターネット上で公開されている情報を調べたところ,次のことが分かった。

なお,K 社で利用しているメールソフトでは,メールは 1 通が 1 ファイルとして PC のメールフォルダ内に保存されている。

マルウェアαが検出された PC のログと,プロキシサーバのログを調べた結果,これらの PC の中には,先週の水曜日以降,攻撃者の Web サーバのものと思われる URL にファイルをアップロードしていた PC があったことが分かった。W 主任は,調査の結果を上司の M 課長に報告した。

M 課長から調査と対応の指示を受けた W 主任は,K 社に機器を納入している P 社に支援を依頼した。依頼に応じた P 社の情報処理安全確保支援士(登録セキスペ)である U 氏の協力を得て,W 主任は,アップロードされたファイルの特定並びにマルウェアα及びファイル G の削除を進め,調査と対応を完了した。

〔定義ファイルに登録されていないマルウェアの検知〕

マルウェアαへの調査と対応が完了した後,W 主任は,マルウェア対策ソフトの定義ファイルに登録されていないマルウェアも検知したいと考え,どうすればよいか U 氏に相談した。U 氏は,その用途に使用可能な製品として,EDR(Endpoint Detection and Response)があることを説明し,製品 C を提案した。製品 C は,各 PC に導入し,クラウドサービス上の管理サーバから操作する。製品 C の機能を表 2 に示す。

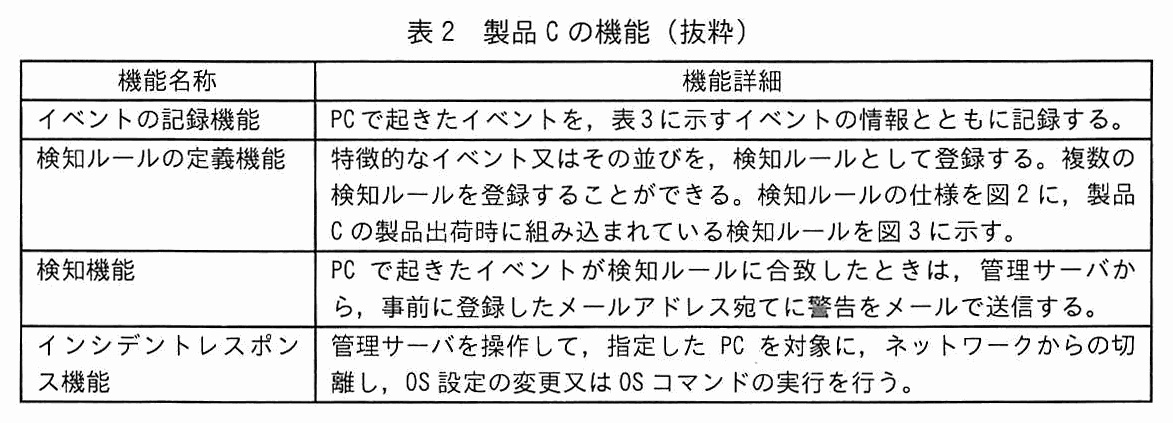
機能名称と機能詳細の2列の表。イベントの記録機能:PC で起きたイベントを,表 3 に示すイベントの情報とともに記録する。検知ルールの定義機能:特徴的なイベント又はその並びを,検知ルールとして登録する。複数の検知ルールを登録することができる。検知ルールの仕様を図 2 に,製品 C の製品出荷時に組み込まれている検知ルールを図 3 に示す。検知機能:PC で起きたイベントが検知ルールに合致したときは,管理サーバから,事前に登録したメールアドレス宛てに警告をメールで送信する。インシデントレスポンス機能:管理サーバを操作して,指定した PC を対象に,ネットワークからの切離し,OS 設定の変更又は OS コマンドの実行を行う。
表 2 製品 C の機能(抜粋)
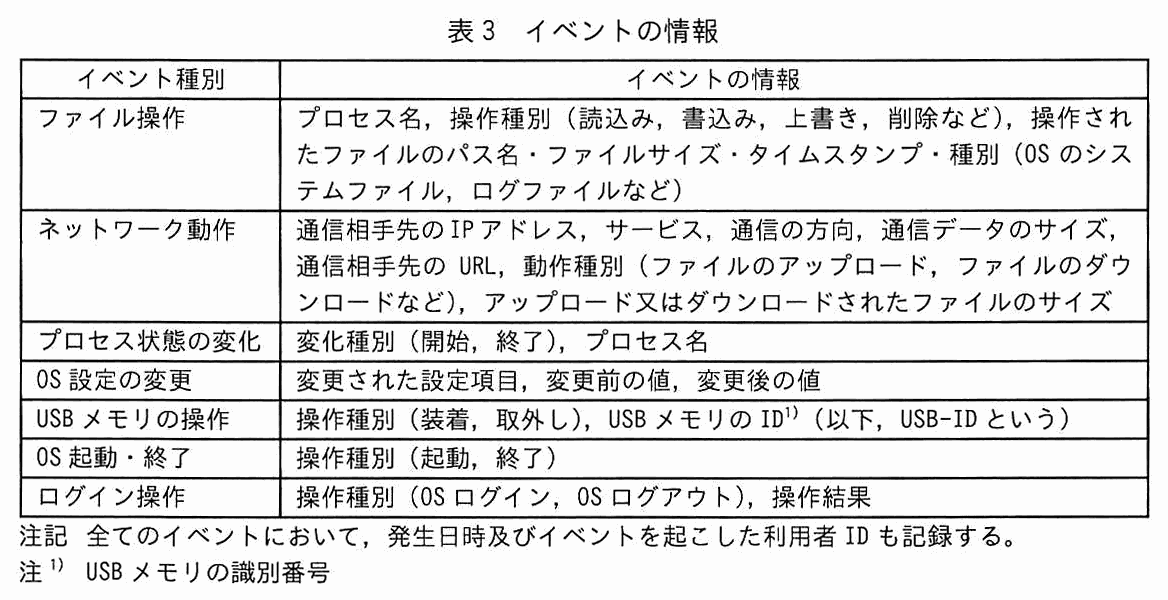
イベント種別とイベントの情報の2列の表。ファイル操作:プロセス名,操作種別(読込み,書込み,上書き,削除など),操作されたファイルのパス名・ファイルサイズ・タイムスタンプ・種別(OS のシステムファイル,ログファイルなど)。ネットワーク動作:通信相手先の IP アドレス,サービス,通信の方向,通信データのサイズ,通信相手先の URL,動作種別(ファイルのアップロード,ファイルのダウンロードなど),アップロード又はダウンロードされたファイルのサイズ。プロセス状態の変化:変化種別(開始,終了),プロセス名。OS 設定の変更:変更された設定項目,変更前の値,変更後の値。USB メモリの操作:操作種別(装着,取外し),USB メモリの ID(注1)(以下,USB-ID という)。OS 起動・終了:操作種別(起動,終了)。ログイン操作:操作種別(OS ログイン,OS ログアウト),操作結果。注記 全てのイベントにおいて,発生日時及びイベントを起こした利用者 ID も記録する。注1)USB メモリの識別番号
表 3 イベントの情報
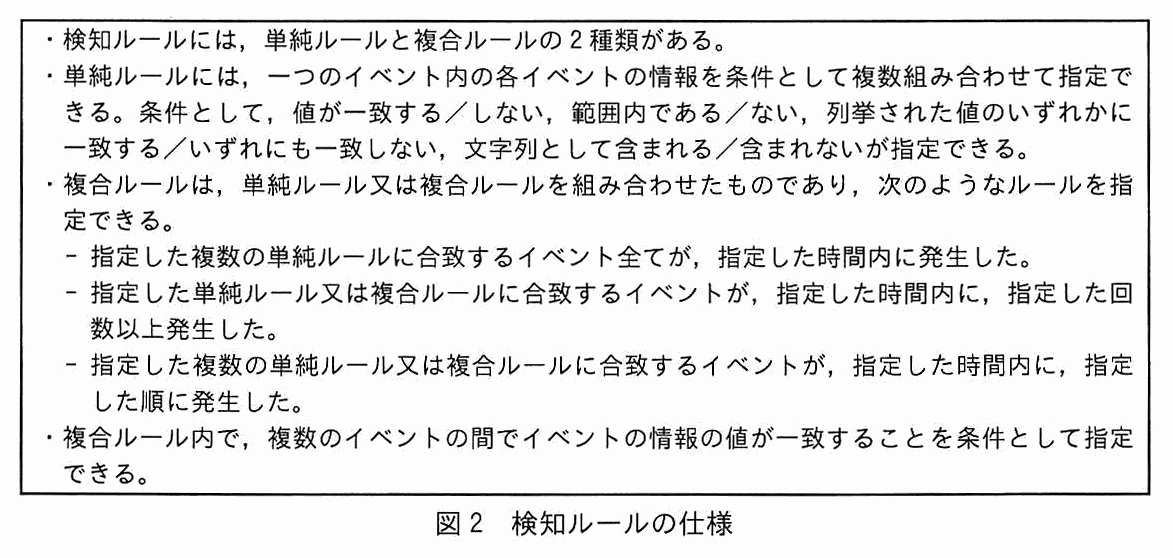
・検知ルールには,単純ルールと複合ルールの 2 種類がある。・単純ルールには,一つのイベント内の各イベントの情報を条件として複数組み合わせて指定できる。条件として,値が一致する/しない,範囲内である/ない,列挙された値のいずれかに一致する/いずれにも一致しない,文字列として含まれる/含まれないが指定できる。・複合ルールは,単純ルール又は複合ルールを組み合わせたものであり,次のようなルールを指定できる。− 指定した複数の単純ルールに合致するイベント全てが,指定した時間内に発生した。− 指定した単純ルール又は複合ルールに合致するイベントが,指定した時間内に,指定した回数以上発生した。− 指定した複数の単純ルール又は複合ルールに合致するイベントが,指定した時間内に,指定した順に発生した。・複合ルール内で,複数のイベントの間でイベントの情報の値が一致することを条件として指定できる。
図 2 検知ルールの仕様
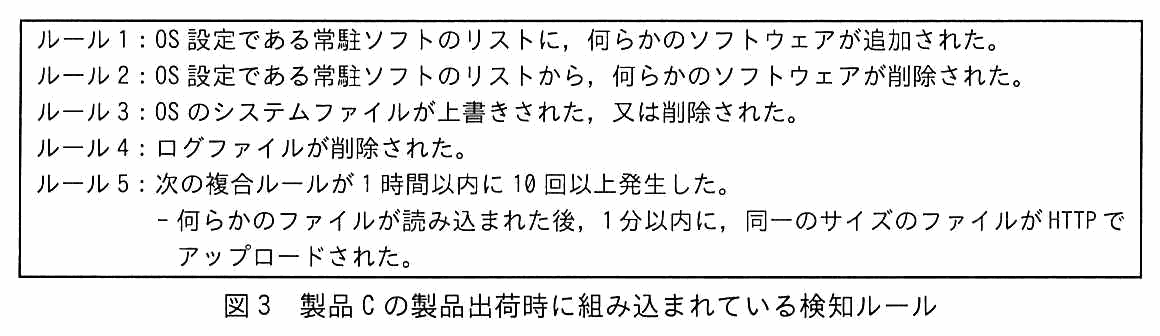
ルール 1:OS 設定である常駐ソフトのリストに,何らかのソフトウェアが追加された。ルール 2:OS 設定である常駐ソフトのリストから,何らかのソフトウェアが削除された。ルール 3:OS のシステムファイルが上書きされた,又は削除された。ルール 4:ログファイルが削除された。ルール 5:次の複合ルールが 1 時間以内に 10 回以上発生した。− 何らかのファイルが読み込まれた後,1 分以内に,同一のサイズのファイルが HTTP でアップロードされた。
図 3 製品 C の製品出荷時に組み込まれている検知ルール

例えば,マルウェアαは,PC で起きたイベントから製品 C を使って検知できる。マルウェアαの特徴的なイベントは,同じサイズのファイルに対する①ファイル操作のイベント及び②ネットワーク動作のイベント,並びにログイン時の自動起動に関する OS 設定の変更のイベントである。これらのイベントが,短時間のうちにこの順序で発生したことを検知すればよい。

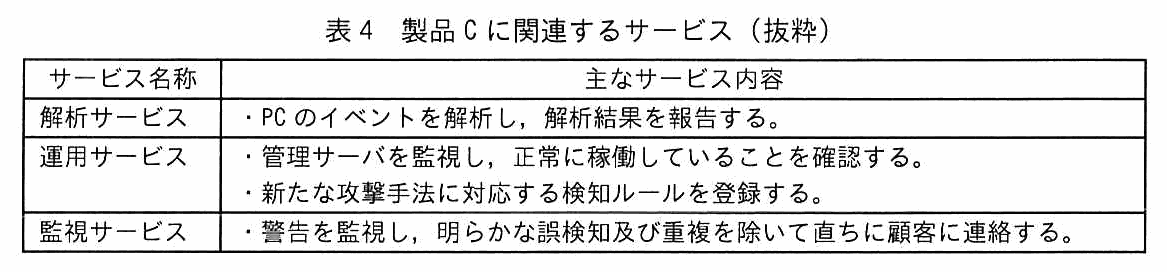
続けて,U 氏は,P 社が提供可能な,製品 C に関連するサービスを表 4 を示して説明した。

サービス名称と主なサービス内容の2列の表。解析サービス:・PC のイベントを解析し,解析結果を報告する。運用サービス:・管理サーバを監視し,正常に稼働していることを確認する。・新たな攻撃手法に対応する検知ルールを登録する。監視サービス:・警告を監視し,明らかな誤検知及び重複を除いて直ちに顧客に連絡する。
表 4 製品 C に関連するサービス(抜粋)

W 主任は,次の三つを軸とした EDR 導入案をまとめ,M 課長の承認を得た。

3 か月後,製品 C を全 PC に導入し,E 体制を立ち上げた。E 体制のチームリーダは M 課長,メンバーは W 主任を含む情報システム課の課員 3 名である。

まずは,図 3 の検知ルールだけを用いて試験運用を開始した。

〔マルウェアβの検知〕

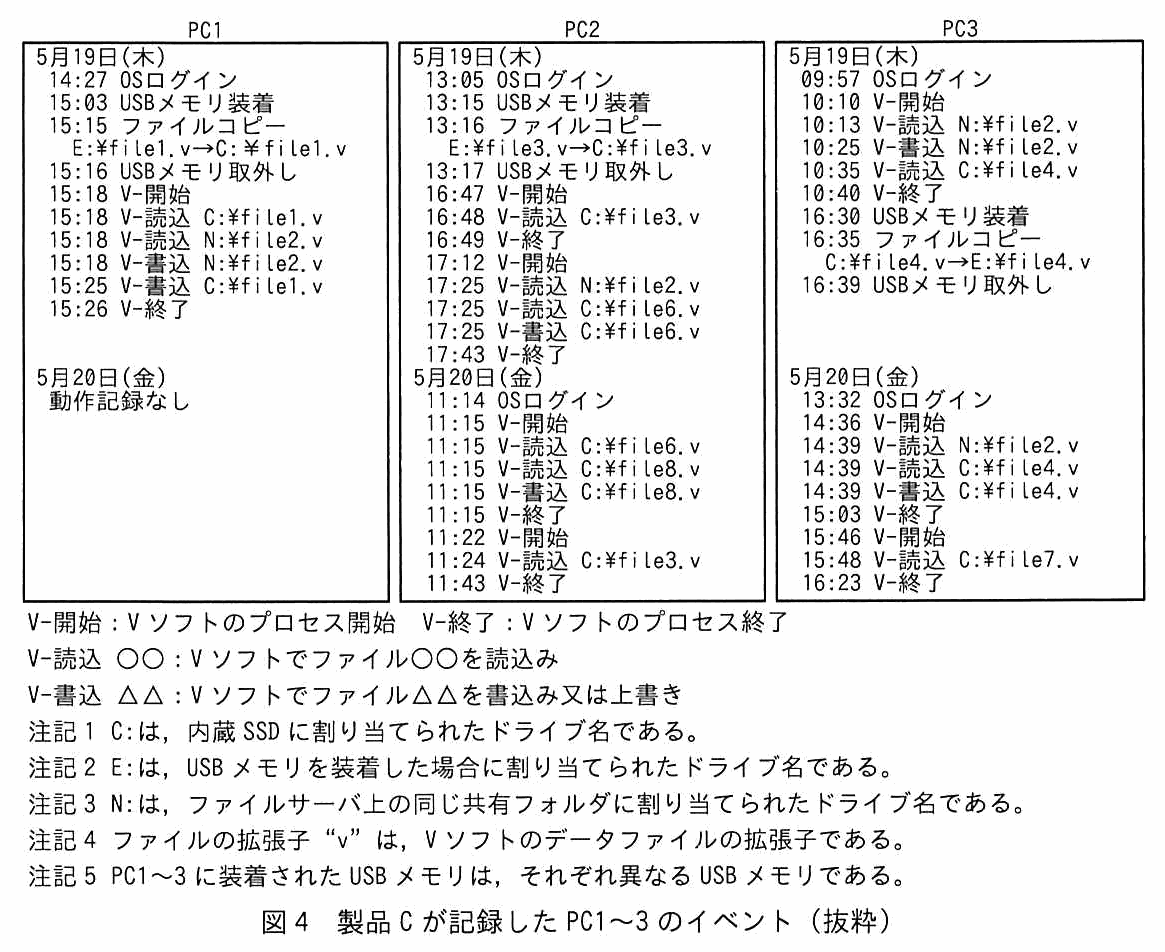
製品 C 導入から 6 か月ほど経ったある日,マルウェア対策ソフトのスケジュールスキャンの結果を確認したところ,3 台の PC(以下,PC1,PC2,PC3 という)で同一のマルウェアが検知され,駆除に失敗していた。図 4 は,製品 C が記録した PC1~3 のイベントのうち,PC1~3 に共通しており,特徴的と思われた V ソフト及び USB メモリに関するイベントを,OS ログインのイベントとともに抜粋したものである。

PC1,PC2,PC3 のイベントを並べた3つの枠。PC1:5月19日(木)14:27 OS ログイン,15:03 USB メモリ装着,15:15 ファイルコピー E:¥file1.v→C:¥file1.v,15:16 USB メモリ取外し,15:18 V-開始,15:18 V-読込 C:¥file1.v,15:18 V-読込 N:¥file2.v,15:18 V-書込 N:¥file2.v,15:25 V-書込 C:¥file1.v,15:26 V-終了。5月20日(金)動作記録なし。PC2:5月19日(木)13:05 OS ログイン,13:15 USB メモリ装着,13:16 ファイルコピー E:¥file3.v→C:¥file3.v,13:17 USB メモリ取外し,16:47 V-開始,16:48 V-読込 C:¥file3.v,16:49 V-終了,17:12 V-開始,17:25 V-読込 N:¥file2.v,17:25 V-読込 C:¥file6.v,17:25 V-書込 C:¥file6.v,17:43 V-終了。5月20日(金)11:14 OS ログイン,11:15 V-開始,11:15 V-読込 C:¥file6.v,11:15 V-読込 C:¥file8.v,11:15 V-書込 C:¥file8.v,11:15 V-終了,11:22 V-開始,11:24 V-読込 C:¥file3.v,11:43 V-終了。PC3:5月19日(木)09:57 OS ログイン,10:10 V-開始,10:13 V-読込 N:¥file2.v,10:25 V-書込 N:¥file2.v,10:35 V-読込 C:¥file4.v,10:40 V-終了,16:30 USB メモリ装着,16:35 ファイルコピー C:¥file4.v→E:¥file4.v,16:39 USB メモリ取外し。5月20日(金)13:32 OS ログイン,14:36 V-開始,14:39 V-読込 N:¥file2.v,14:39 V-読込 C:¥file4.v,14:39 V-書込 C:¥file4.v,15:03 V-終了,15:46 V-開始,15:48 V-読込 C:¥file7.v,16:23 V-終了。凡例:V-開始は V ソフトのプロセス開始,V-終了は V ソフトのプロセス終了。V-読込 ○○ は V ソフトでファイル○○を読込み。V-書込 △△ は V ソフトでファイル△△を書込み又は上書き。注記1 C: は,内蔵 SSD に割り当てられたドライブ名である。注記2 E: は,USB メモリを装着した場合に割り当てられたドライブ名である。注記3 N: は,ファイルサーバ上の同じ共有フォルダに割り当てられたドライブ名である。注記4 ファイルの拡張子“v”は,V ソフトのデータファイルの拡張子である。注記5 PC1~3 に装着された USB メモリは,それぞれ異なる USB メモリである。
図 4 製品 C が記録した PC1~3 のイベント(抜粋)

W 主任は,調査のため P 社に解析サービスを発注し,図 4 のイベントの解析を依頼した。

P 社は,推測した状況を表 5 のとおり報告した。

発生順序,日時,事象の3列の表。発生順序1 日時:5月19日(木)[ a ](空欄)。事象:USB メモリが,[ b ](空欄)に装着された。その USB メモリには,[ c ](空欄)というファイルが存在していたが,そのファイルにはマルウェアβという新種のマルウェアが潜んでいた。発生順序2 日時(省略)。事象:[ c ]が[ b ]の C ドライブにコピーされた。発生順序3 日時(省略)。事象:C ドライブ上の[ c ]を開いて,マクロを実行したところ,マルウェアβが起動した。その直後に,ファイル利用履歴の中から選ばれたと思われる[ d ](空欄)というファイルが開かれ,マルウェアβがマクロとして埋め込まれた後,直ちに上書き保存された。発生順序4 日時(省略)。事象:[ e ](空欄)上で,利用者が[ d ]を開いて,マクロを実行したので,[ e ]にも感染が広がった。発生順序5 日時(省略)。事象:さらに,3台目の PC にも感染が広がった。発生順序6 日時:5月23日(月)10:00。事象:5月22日に更新されたマルウェア定義ファイルにマルウェアβが登録されたので,スケジュールスキャンによって PC1~3 の C ドライブでマルウェアβが検知された。(駆除失敗の理由については省略)
表 5 P 社による推測

P 社の報告を受けた W 主任は,③マルウェアβが埋め込まれたファイルの削除など必要な対応を完了した。P 社がマルウェアβの検体を静的解析したところ,表 5 の発生順序 3~5 の事象について裏付けが取れた。また,マルウェアβは,追加のマルウェアをダウンロードする機能をもっていたが,ダウンロードに失敗していたことも分かった。その後,U 氏は,“P 社の運用サービスでは,このような場合は,すぐに検知ルールを作成し,登録します”と W 主任に提案した。

〔運用サービスの利用〕

K 社は,マルウェアをより早期に検知するために有効かどうかを確認しようと考え,表 4 のサービスについての当初の方針を変えて,3 か月ほど試験的に P 社の運用サービスと監視サービスを利用することにした。P 社は,まず,④マルウェアβと同じ手段による感染の拡大を検知するための検知ルールを作成して製品 C に登録した。その後 2 週間,V ソフトの正常なデータファイルを開くといった,PC の通常利用に起因する誤検知が起きないか確認を続けた。

サービス利用開始から 1 か月後,ある従業員がメールに添付されていた V ソフトのデータファイルを開いて,マクロを実行した直後にマルウェアβの亜種を検知することができた。さらに,E 体制のメンバーが直ちに必要な対応を指示することによって被害の拡大も防ぐことができた。

〔運用体制の組替え〕

試験期間が終了し,K 社は,運用サービス及び監視サービスを正式に利用することにした。それらに加え,インシデント対応を円滑に行うために,被害状況の把握及び侵入経路の特定を行う P 社のインシデント対応支援サービスも利用することにした。

インシデント対応支援サービスの利用には,インシデントレスポンスチーム(以下,IRT という)の整備が前提となっている。M 課長は,IRT の体制案をまとめ,経営層の承認を得た。IRT では,通常時は,1 名が通報窓口の要員として対応する。招集時は,情報システム課,営業所 1,営業所 2 及び倉庫の従業員計 10 名が参加する。

M 課長は,W 主任にインシデント対応の流れを整理して,必要となる規程及び通報窓口の要員が社内から通報を受けるための通報専用メールアドレスを整備するように指示した。また,規程を整備する際は,インシデントの重大さ(以下,レベルという)を定義し,レベルに応じて対応に必要な体制が変わることに注意するように付け加えた。

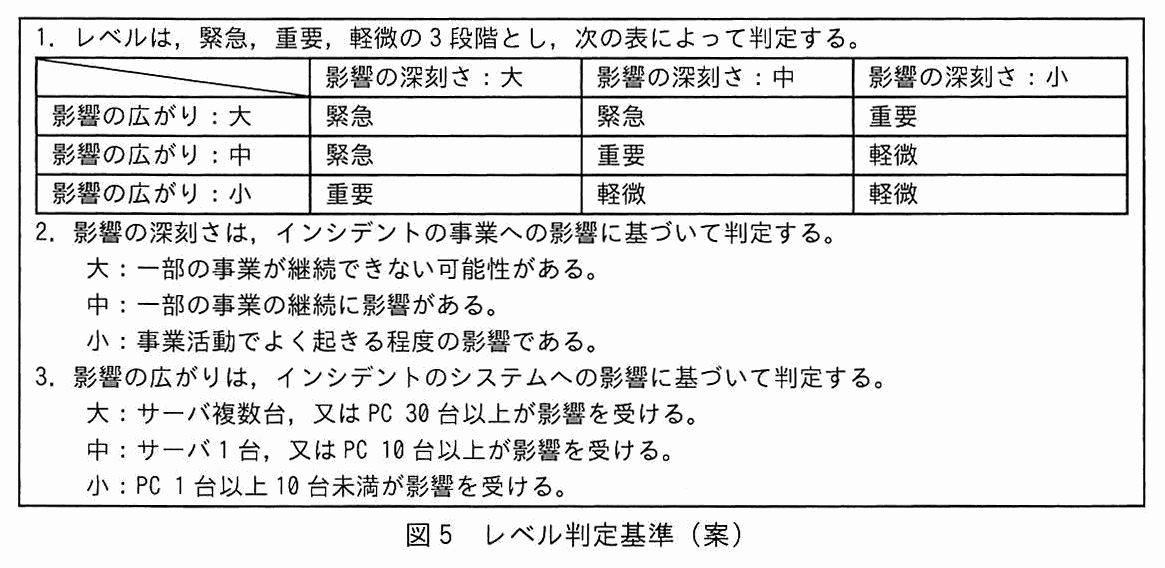
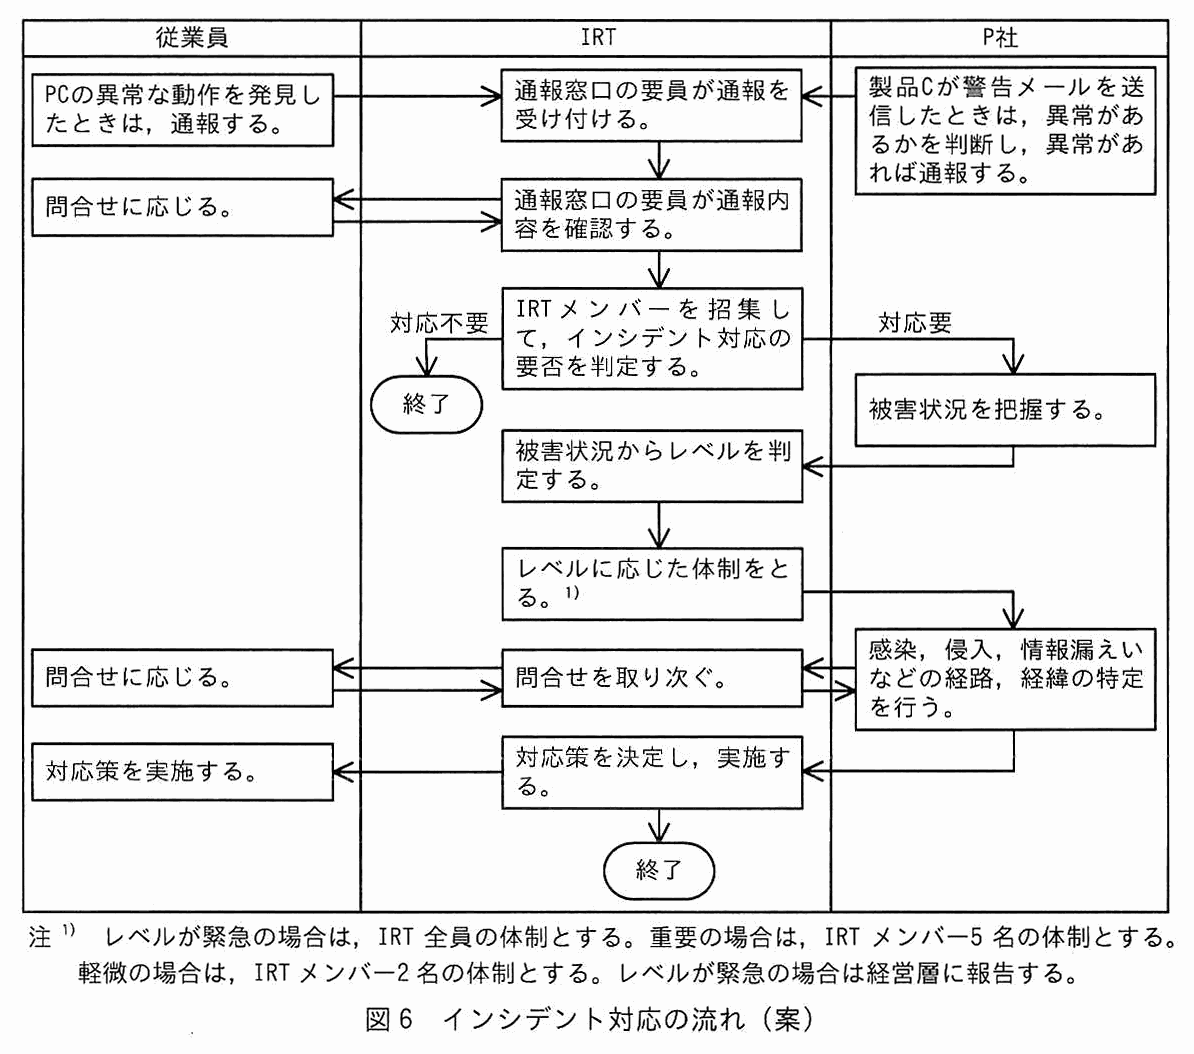
W 主任は,レベルの判定の際に使用する基準の案を図 5 に,マルウェアによる情報漏えいを想定したインシデント対応の流れの案を図 6 にまとめ,M 課長に提出した。M 課長は,図 5 と図 6 の案を承認して IRT の活動を開始した。

1. レベルは,緊急,重要,軽微の 3 段階とし,次の表によって判定する。表(行は影響の広がり,列は影響の深刻さ):影響の広がり 大 は,深刻さ 大 で緊急,深刻さ 中 で緊急,深刻さ 小 で重要。影響の広がり 中 は,深刻さ 大 で緊急,深刻さ 中 で重要,深刻さ 小 で軽微。影響の広がり 小 は,深刻さ 大 で重要,深刻さ 中 で軽微,深刻さ 小 で軽微。2. 影響の深刻さは,インシデントの事業への影響に基づいて判定する。大:一部の事業が継続できない可能性がある。中:一部の事業の継続に影響がある。小:事業活動でよく起きる程度の影響である。3. 影響の広がりは,インシデントのシステムへの影響に基づいて判定する。大:サーバ複数台,又は PC 30 台以上が影響を受ける。中:サーバ 1 台,又は PC 10 台以上が影響を受ける。小:PC 1 台以上 10 台未満が影響を受ける。
図 5 レベル判定基準(案)
従業員,IRT,P 社の3列(スイムレーン)の流れ図。従業員の“PC の異常な動作を発見したときは,通報する。”から IRT の“通報窓口の要員が通報を受け付ける。”へ矢印。P 社の“製品 C が警告メールを送信したときは,異常があるかを判断し,異常があれば通報する。”からも同じ“通報を受け付ける”へ矢印。“通報を受け付ける”から“通報窓口の要員が通報内容を確認する。”へ矢印。この間に従業員の“問合せに応じる。”と IRT の“通報内容を確認する”が双方向の矢印で結ばれる。“通報内容を確認する”から“IRT メンバーを招集して,インシデント対応の要否を判定する。”へ矢印。判定が“対応不要”なら“終了”。“対応要”なら P 社の“被害状況を把握する。”へ矢印。その結果が IRT の“被害状況からレベルを判定する。”へ矢印。“レベルを判定する”から“レベルに応じた体制をとる。(注1)”へ矢印。“体制をとる”から P 社の“感染,侵入,情報漏えいなどの経路,経緯の特定を行う。”へ矢印。この間に,従業員の“問合せに応じる。”,IRT の“問合せを取り次ぐ。”,P 社の“経路,経緯の特定”が双方向の矢印で結ばれる。P 社の“経路,経緯の特定”から IRT の“対応策を決定し,実施する。”へ矢印。“対応策を決定し,実施する”から従業員の“対応策を実施する。”へ矢印と,“終了”への矢印。注1)レベルが緊急の場合は,IRT 全員の体制とする。重要の場合は,IRT メンバー 5 名の体制とする。軽微の場合は,IRT メンバー 2 名の体制とする。レベルが緊急の場合は経営層に報告する。
図 6 インシデント対応の流れ(案)

〔秘密ファイルの流出〕

IRT の体制が整った 1 週間後の 9 月 29 日,社内からの通報専用メールアドレス宛てにある従業員からメールが届いた。そのメールの内容は,“S 社が提供するオンラインストレージサービスである S サービスにおいて,K 社の取扱商品の価格表(以下,ファイル N という)と思われるファイルが一般公開されていて,仕入原価も記載されていると 9 月 26 日に取引先から連絡があった”というものだった。メールを見た通報窓口の要員は IRT 全員を招集して会議を開催しようとしたが,日程調整が難航し,開催できたのは 10 月 4 日だった。10 月 3 日には,営業部門から,“顧客から,S サービスで公開されているファイルについて苦情が来ているので対応を急いでほしい”と,M 課長に抗議が来ていた。

会議の中で,S サービスで公開されているファイルが,秘密情報に該当するファイル N であることを確認した。ファイル N に含まれている商品の売上高は全社の売上高の 5%であった。IRT では,インシデント対応要と直ちに判断して,まず S 社にファイルの公開停止を依頼した。続いて,P 社に解析サービスを発注して PC のマルウェア感染の調査を依頼した。1 時間後,P 社から,“製品 C の記録を確認したが,マルウェアのものと思われるイベントは発見できない”との報告があった。これらの状況を基にレベルの判定を行おうとしたが,“影響の広がり”の区分のどれにも該当しないので,とりあえず“軽微”と判定した。その後,インシデント対応支援サービスを利用して,ファイル N の公開の経緯の特定を依頼した。

最初に P 社は,K 社のほかのファイルが S サービスで公開されていないかどうかを調査した。ファイル N 以外に,価格表が幾つか公開されていたが,いずれも公開されても差し支えないものであった。これらは,アップロード日時からファイル N と同時にアップロードされたものだと推測できた。念のため,マルウェアα及びマルウェアβの再感染も調査したが,その形跡はなかった。その後,ファイル N が公開された経緯として可能性の高いものを四つ,表 6 に示すとおりに想定して順に調査した。

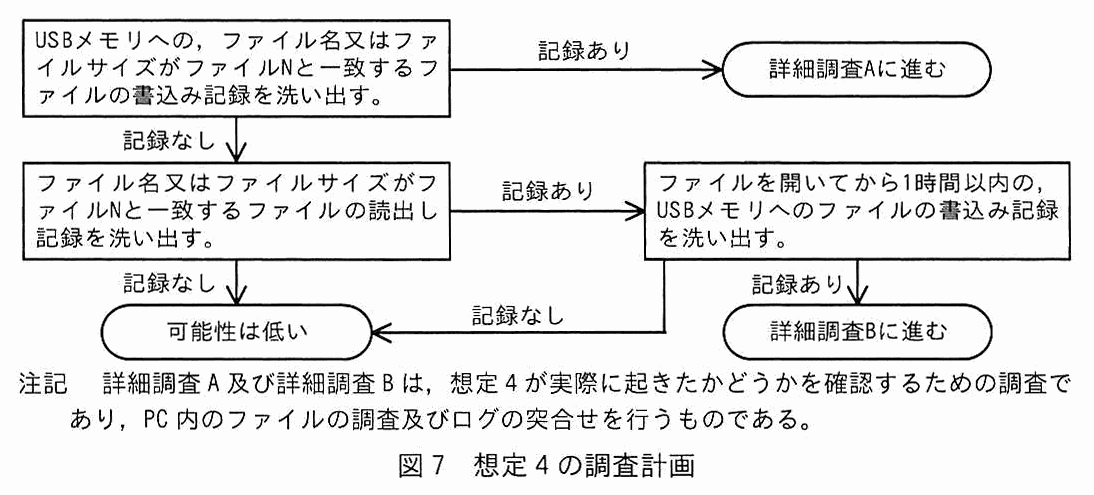
項番,公開された経緯,調査方法の3列の表。想定1 公開された経緯:従業員が,攻撃者にだまされた結果,又は意図的に,ファイル N を攻撃者のメールアドレスに送信し,攻撃者が S サービスにアップロードした。調査方法:メールサーバのログについて,[ f ](空欄)又は[ g ](空欄)が,ファイル N と一致するものを洗い出す。想定2 公開された経緯:従業員が,攻撃者にだまされた結果,又は意図的に,HTTP で攻撃者のサーバにファイル N をアップロードし,攻撃者が S サービスにアップロードした。調査方法:プロキシサーバのログについて,ファイル N の[ h ](空欄)と,[ i ](空欄)が一致するものを洗い出し,その[ j ](空欄)が信頼できるサイトのものかどうか確認する。想定3 公開された経緯:ファイルサーバが不正アクセスを受けて,何らかの方法で攻撃者のサーバにファイル N が送信され,攻撃者が S サービスにアップロードした。調査方法:ファイルサーバのログについて,製品 C の記録と突き合わせて一致しないものを洗い出す。想定4 公開された経緯:従業員が,USB メモリにファイル N を書き込み,社外に持ち出してから S サービスにアップロードした。調査方法:図 7 に示す調査計画に従って各 PC を調査する。
表 6 ファイル N が公開された経緯の想定
流れ図。最初の処理“USB メモリへの,ファイル名又はファイルサイズがファイル N と一致するファイルの書込み記録を洗い出す。”で,記録ありなら“詳細調査 A に進む”,記録なしなら次の処理へ。次の処理“ファイル名又はファイルサイズがファイル N と一致するファイルの読出し記録を洗い出す。”で,記録なしなら“可能性は低い”,記録ありなら“ファイルを開いてから 1 時間以内の,USB メモリへのファイルの書込み記録を洗い出す。”へ。その処理で,記録ありなら“詳細調査 B に進む”,記録なしなら“可能性は低い”。注記 詳細調査 A 及び詳細調査 B は,想定 4 が実際に起きたかどうかを確認するための調査であり,PC 内のファイルの調査及びログの突合せを行うものである。
図 7 想定 4 の調査計画

P 社が調査を進めた結果,想定 1~3 の可能性は低いことが分かったので,想定 4 について調査を進めた。

調査の中間報告のために,U 氏が K 社を訪問した。W 主任は U 氏に,図 7 で“詳細調査 B に進む”と判定されるのは,従業員がどのような操作をして,どのようなファイルを USB メモリに書き込んだ場合が考えられるか聞いた。U 氏は,従業員がファイルを書き込む際に,k という操作をして,ファイル N と同じ内容が含まれるものの,l 及び m が異なるファイルへと変換した場合が考えられると答えた。

〔原因の特定〕

図 7 に基づく調査では,従業員の J さんが使用している PC だけが詳細調査 A に進み,そのほかの PC は全て可能性は低いとの結果になった。P 社から報告を受けた IRT では,J さんに聞き取り調査を行った結果,公開可能な価格表ファイルを持ち出すために,個人所有の USB メモリにファイルをコピーした時に,誤ってファイル N もコピーしてしまい,その後 USB メモリを紛失していたことが分かった。

IRT では,紛失した USB メモリを手に入れた何者かが,ファイル N を含む幾つかの価格表を S サービスにアップロードしたと推測した。今回のインシデントはこれ以上被害が拡大することはないと考え,インシデント対応は完了とした。体制不足もあり,取引先からの連絡から,インシデント対応完了までに 12 日間掛かった。

〔再発防止〕

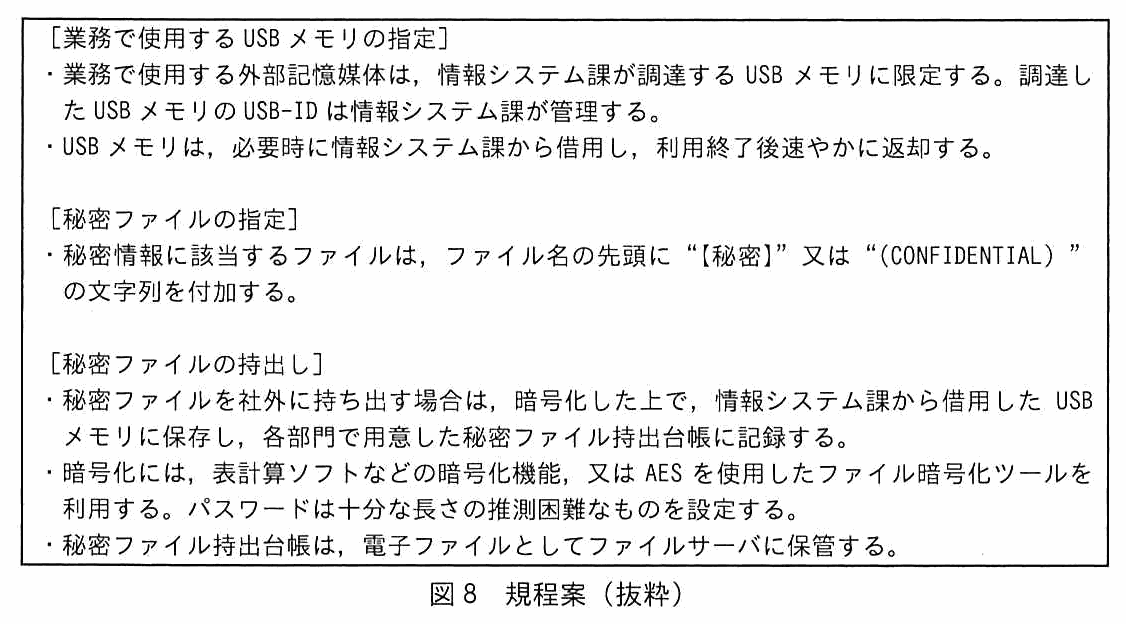
M 課長は,ファイル持出しに起因する同様のインシデントの再発を防止するためには,個人所有の外部記憶媒体の使用制限を含めた対策が必要であると考え,必要な規程を策定するように W 主任に指示した。W 主任は,規程案を図 8 のとおりにまとめ,M 課長に提出した。

〔業務で使用する USB メモリの指定〕・業務で使用する外部記憶媒体は,情報システム課が調達する USB メモリに限定する。調達した USB メモリの USB-ID は情報システム課が管理する。・USB メモリは,必要時に情報システム課から借用し,利用終了後速やかに返却する。〔秘密ファイルの指定〕・秘密情報に該当するファイルは,ファイル名の先頭に“【秘密】”又は“(CONFIDENTIAL)”の文字列を付加する。〔秘密ファイルの持出し〕・秘密ファイルを社外に持ち出す場合は,暗号化した上で,情報システム課から借用した USB メモリに保存し,各部門で用意した秘密ファイル持出台帳に記録する。・暗号化には,表計算ソフトなどの暗号化機能,又は AES を使用したファイル暗号化ツールを利用する。パスワードは十分な長さの推測困難なものを設定する。・秘密ファイル持出台帳は,電子ファイルとしてファイルサーバに保管する。
図 8 規程案(抜粋)

M 課長は,この規程案を承認するとともに,情報システム課が管理する USB-ID を P 社に伝え,この規程に違反する持出しを製品 C で検知するように P 社に依頼した。P 社は,違反する持出し操作のうち製品 C で検知可能な操作について⑤新たな検知ルールを作成して,製品 C に登録した。一方,製品 C で検知できない操作については,別の対策を提案した。

〔事後評価〕

インシデント対応について,P 社と K 社が合同で見直しを実施した。この見直しの結果を受けて,M 課長は幾つかの修正を W 主任に指示した。W 主任は修正案を表 7 のとおりまとめた。

項番,方針,具体的内容の3列の表。項番1 方針:IRT での通報受付を早めるために,通報窓口を見直す。具体的内容:[ n ](空欄)。項番2 方針:図 5 中の“影響の広がり”の判定基準を見直す。具体的内容:(省略)。項番3 方針:インシデント対応の開始を早めるために,図 6 を見直す。具体的内容:通報の受付時には,IRT メンバー全員の集合を待たず,最低限のメンバーが集合した時点で対応を開始するかどうかを決定する。項番4 方針:体制のとり方を見直すために,レベルの判定のタイミングを見直す。具体的内容:[ o ](空欄)。
表 7 インシデント対応についての修正案(抜粋)

M 課長は,これらの案を承認し,後日正式な規程とした。

出題趣旨(IPA)

未知のマルウェアに対応するため,EDR(Endpoint Detection and Response)の導入が進んでいるが,これを有効に活用するためには,インシデントレスポンス体制の整備が必要である。本問では,未知のマルウェアへの対応にEDRを活用するための技術的な知識,及びインシデントレスポンス体制を整備する能力を問う。

採点講評(問全体・IPA)

問2では,EDR(Endpoint Detection and Response)を利用した未知マルウェア対策を題材に,EDRで記録したイベントの分析,ルールの作成及びEDRで検知したインシデントへの対応について出題した。全体として正答率は平均的であった。

設問と解答例

設問1 解答欄2つ

本文中の下線①,②について,検知するための単純ルールを,それぞれ 30 字以内で具体的に答えよ。

〔①〕解答例

  • メールフォルダ内のファイルが読み込まれた。

〔②〕解答例

  • HTTPでファイルがアップロードされた。
解説

本文の根拠

〔マルウェアαの検知と対応〕

マルウェアαは,起動すると,PC 上のメールフォルダにある電子メール(以下,電子メールをメールという)を読み出して,攻撃者が用意した Web サーバにアップロードする。

図3 ルール5

何らかのファイルが読み込まれた後,1 分以内に,同一のサイズのファイルが HTTP でアップロードされた。

図2

単純ルールには,一つのイベント内の各イベントの情報を条件として複数組み合わせて指定できる。

検知ルールは,単純ルール(一つのイベントの情報を条件にする)と,それらを組み合わせた複合ルールからなる。下線①のファイル操作のイベント,下線②のネットワーク動作のイベントを,それぞれ単純ルールとして定義する。

①は,マルウェアαがメールフォルダ内のメールを読み出すので,ファイル操作のイベントのうち,操作種別が読込みで,ファイルのパス名がメールフォルダ内であるものを条件にする(表3のファイル操作の情報にパス名がある)。②は,読み出したメールをアップロードするので,ネットワーク動作のイベントのうち,動作種別がファイルのアップロード,通信が HTTP であるものを条件にする。図3の出荷時ルール5が“読み込まれた後,同一サイズのファイルが HTTP でアップロードされた”という形になっていることとも合う。

それぞれ 30 字以内なので,①は“メールフォルダ内のファイル”と“読み込まれた”,②は“HTTP”と“ファイルがアップロードされた”を残す。解答例は①が 21 字,②が 20 字である。

設問2(1) 解答欄5つ

表 5 中の a ~ e に入れる適切な時刻,ファイル名又は PC 名を答えよ。

〔a〕解答例

  • 15:03

〔b〕解答例

  • PC1

〔c〕解答例

  • file1.v

〔d〕解答例

  • file2.v

〔e〕解答例

  • PC2
解説

本文の根拠

図4 PC1

15:03 USB メモリ装着,15:15 ファイルコピー E:¥file1.v→C:¥file1.v

図4 PC1

15:18 V-読込 C:¥file1.v,15:18 V-読込 N:¥file2.v,15:18 V-書込 N:¥file2.v

図4 PC2

17:25 V-読込 N:¥file2.v,17:25 V-読込 C:¥file6.v,17:25 V-書込 C:¥file6.v

表5 発生順序3

ファイル利用履歴の中から選ばれたと思われる

マルウェアβは,マクロが仕込まれたデータファイルを開いて実行すると,ファイル利用履歴の中から選んだ別のファイルを開き,そのファイルにマクロとして自分を埋め込んで上書き保存する。図4でこの動きに当たるのは,PC1 の 15:18 である。C:¥file1.v を読み込んだ直後に,N:¥file2.v を読み込み,同じ N:¥file2.v を書込んでいる。その前に,15:03 に USB メモリが装着され,15:15 に E:¥file1.v が C:¥file1.v にコピーされている。したがって,発生順序1は 5月19日 15:03(a),USB メモリが装着されたのは PC1(b),マルウェアβが潜んでいたファイルは file1.v(c)である。

ファイル利用履歴から選ばれて埋め込まれたのは,共有フォルダ上の file2.v(d)である。発生順序4では,PC2 が 17:25 に N:¥file2.v を読み込み,直後に C:¥file6.v を読み込んで書込んでいる。これは,PC2 で利用者が file2.v を開いてマクロを実行し,感染が広がった動きである(e は PC2)。PC2 にも USB メモリが装着されているが(13:15 の file3.v のコピー),その後に file3.v 以外を続けて書き換える動きはなく,PC2 は別経路ではなく file2.v 経由で感染したと読める。

図4の注記3のとおり,N: はファイルサーバ上の同じ共有フォルダのドライブなので,複数の PC が同じ file2.v を開く。講評では,この設問 2 は正答率が高く,イベントの記録からマルウェアの挙動が正しく読み取られていたとされている。

採点講評(IPA)

設問2は,正答率が高かった。インシデント対応では,イベントの記録を基にタイムラインを整理することが重要である。問題中に示したEDRのイベントの記録から,マルウェアの挙動が正しく読み取られていることがうかがわれた。

設問2(2)

本文中の下線③について,PC1~3 の内蔵 SSD 及びファイルサーバから削除すべきファイルは何か。解答群から全て選び,記号で答えよ。 解答群 ア PC1 の C:¥file1.v イ PC2 の C:¥file3.v ウ PC2 の C:¥file6.v エ PC2 の C:¥file8.v オ PC3 の C:¥file4.v カ PC3 の C:¥file7.v キ 共有フォルダ内の file2.v

解答例

  • ア,ウ,エ,オ,キ
解説

本文の根拠

表5 発生順序4

上で,利用者がdを開いて,マクロを実行したので,eにも感染が広がった。

図4 PC2 5月20日

11:15 V-読込 C:¥file6.v,11:15 V-読込 C:¥file8.v,11:15 V-書込 C:¥file8.v

図4 PC3 5月20日

14:39 V-読込 N:¥file2.v,14:39 V-読込 C:¥file4.v,14:39 V-書込 C:¥file4.v

図4 PC3 5月20日

15:48 V-読込 C:¥file7.v

削除すべきなのは,マルウェアβが埋め込まれたファイルである。埋め込まれるのは,マクロの実行直後に書込まれるファイルなので,図4で“書込”の記録があるファイルを順にたどる。PC1 の C:¥file1.v(もとのファイル,ア),共有フォルダの file2.v(キ),PC2 の C:¥file6.v(ウ;5月19日 17:25 に書込まれた),PC2 の C:¥file8.v(エ;5月20日 11:15 に file6.v を開いた直後に書込まれた),PC3 の C:¥file4.v(オ;5月20日 14:39 に file2.v を開いた直後に書込まれた)である。

除くものは,イの PC2 の C:¥file3.v とカの PC3 の C:¥file7.v である。file3.v は USB メモリからコピーされた後に読込まれただけで,その直後の別ファイルの読込み・書込みが続いていない。file7.v も読込みだけで書込みの記録がない。PC3 は 5月19日 10:25 にも N:¥file2.v を書込んでいるが,これは感染前の通常の利用であり,その時点の file4.v も読込みだけである。

全て選ぶ設問なので,“読込まれたファイル”と“その直後に書込まれたファイル”を組にして,書込まれたものだけを拾い,読込みだけのファイルを選ばない。

採点講評(IPA)

設問2は,正答率が高かった。インシデント対応では,イベントの記録を基にタイムラインを整理することが重要である。問題中に示したEDRのイベントの記録から,マルウェアの挙動が正しく読み取られていることがうかがわれた。

設問3 60字以内

本文中の下線④について,作成した検知ルールを 60 字以内で答えよ。

解答例

  • Vソフトのデータファイルが読み込まれた後に,1分以内に,パス名が同一のファイルが上書きされた。
解説

本文の根拠

図2

指定した複数の単純ルール又は複合ルールに合致するイベントが,指定した時間内に,指定した順に発生した。

図2

複合ルール内で,複数のイベントの間でイベントの情報の値が一致することを条件として指定できる。

〔運用サービスの利用〕

マルウェアβと同じ手段による感染の拡大を検知するための検知ルール

マルウェアβの感染の拡大は,V ソフトのデータファイルを開いてマクロを実行すると,すぐにファイルが上書きされるという手段で起きる。図4の記録でも,ファイルを読み込んだ後,短時間のうちに書込みが続いている。図2の複合ルールは,複数のイベントが指定した時間内に指定した順に起きたことと,イベントの間で情報の値(ここではパス名)が一致することを条件にできる。

そこで,“V ソフトのデータファイルが読み込まれた”後,“1 分以内に”,“同じパス名のファイルが上書きされた”という並びを複合ルールにする。パス名の一致を条件に入れるのは,読み込んだファイルが同じファイルとして上書きされた場合を拾うためで,PC の通常利用に起因する誤検知(V ソフトで別のファイルを読み込んだだけの場合)を避けるためでもある。

60 字以内なので,“データファイルの読込み”,“1 分以内”,“パス名が同一のファイルの上書き”の三つを残す。解答例は 47 字である。

設問4(1) 解答欄2つ

表 6 中の f,g に入れる適切なログの項目名を,表 1 から選び答えよ。

〔f〕解答例

  • 添付ファイルの名称

〔g〕解答例

  • 添付ファイルのサイズ

〔備考〕順不同

解説

本文の根拠

表6 想定1

ファイル N を攻撃者のメールアドレスに送信し,攻撃者が S サービスにアップロードした。

表1 メールサーバ

メール全体のサイズ,添付ファイルの名称,添付ファイルのサイズ

想定1は,従業員がファイル N を攻撃者のメールアドレスに送信した場合である。メールサーバのログのうち,ファイル N と突き合わせられるのは,添付ファイルの名称と添付ファイルのサイズである。ログに記録される項目は表1の中から選ぶので,宛先メールアドレスやメール全体のサイズでは,ファイル N そのものと照合できない。

この二つの項目の順序は問われず,どちらが f でも g でもよい(順不同)。メール全体のサイズは本文や他の添付ファイルを含むので,ファイル N のサイズとは一致しないことが多く,照合には不向きである。

項目名を答える設問なので,表1の語句のとおりに“添付ファイルの名称”“添付ファイルのサイズ”と書く。“ファイル名”などと縮めない。

設問4(2) 解答欄1つ

表 6 中の h に入れる適切な字句を答えよ。

〔h〕解答例

  • サイズ
解説

本文の根拠

表6 想定2

HTTP で攻撃者のサーバにファイル N をアップロードし

表1 プロキシサーバ

アクセス元の IP アドレス,アクセス先の URL,転送したデータのサイズ,アップロードされたファイルのサイズ

想定2は,従業員が HTTP で攻撃者のサーバにファイル N をアップロードした場合である。プロキシサーバのログには,アップロードされたファイルのサイズが記録されるので,ファイル N の“サイズ”と一致するものを洗い出せる。

h にはファイル N の側の属性が入る。ファイル N の属性のうち,プロキシサーバのログの項目(アップロードされたファイルのサイズ)と突き合わせられるのはサイズである。プロキシサーバのログにはファイル名の項目がないため,名称は使えない。

字句を答える設問なので,“サイズ”の一語でよい。ログの項目名の“アップロードされたファイルのサイズ”まで書く必要はなく,ファイル N のどの属性かを答える。

設問4(3) 解答欄2つ

表 6 中の i,j に入れる適切なログの項目名を,表 1 から選び答えよ。

〔i〕解答例

  • アップロードされたファイルのサイズ

〔j〕解答例

  • アクセス先のURL
解説

本文の根拠

表1 プロキシサーバ

アクセス元の IP アドレス,アクセス先の URL,転送したデータのサイズ,アップロードされたファイルのサイズ

表6 想定2

HTTP で攻撃者のサーバにファイル N をアップロードし

ファイル N のサイズと比べる相手は,プロキシサーバのログのうち,アップロードされたファイルのサイズ(i)である。転送したデータのサイズは通信全体のサイズで,HTTP のヘッダなどを含むので,ファイル N のサイズとは一致しない。

一致するものを見つけたあとに,信頼できるサイトのものかどうかを確認する項目は,アップロード先を示すアクセス先の URL(j)である。攻撃者のサーバではなく業務で使う正規のサイトへのアップロードであれば,問題のない通信と判断できる。

ログの項目名を表1から選ぶ設問なので,“転送したデータのサイズ”と“アップロードされたファイルのサイズ”を取り違えないように,ファイルそのものの大きさを示すほうを選ぶ。

設問4(4) 解答欄3つ

本文中の k ~ m に入れる適切な字句を,それぞれ 10 字以内で答えよ。

〔k〕解答例

  • ファイル圧縮

〔l〕解答例

  • ファイル名

〔m〕解答例

  • ファイルサイズ

〔備考〕順不同

解説

本文の根拠

図7

USB メモリへの,ファイル名又はファイルサイズがファイル N と一致するファイルの書込み記録を洗い出す。

〔秘密ファイルの流出〕

という操作をして,ファイル N と同じ内容が含まれるものの,

図7の最初の検査は,USB メモリへの書込み記録のうち,ファイル名又はファイルサイズがファイル N と一致するものを探す。ここで見つからず(記録なし),ファイル N の読出し記録があって,その後 1 時間以内に USB メモリへの書込みがある場合が詳細調査 B に進む。この場合に当たるのは,従業員が,ファイル N の内容を含みながらファイル名もファイルサイズも変えたファイルを書込んだときである。

ファイル名とファイルサイズを変える操作としては,ファイルの圧縮が典型的である(k はファイル圧縮)。圧縮すれば,内容は含まれていても,ファイルサイズが変わり,圧縮後のファイルには通常別の名前が付くので,ファイル名もファイルサイズも一致しなくなる。l と m はファイル名とファイルサイズで,順序は問われない(順不同)。

10 字以内なので,k は“ファイル圧縮”,l と m は図7の語句のとおり“ファイル名”“ファイルサイズ”と答える。

設問5 60字以内

本文中の下線⑤について,新たに作成した検知ルールを 60 字以内で答えよ。

解答例

  • 情報システム課が管理するUSB-IDのいずれにも一致しないUSB-IDのUSBメモリが装着された。
解説

本文の根拠

図8 〔業務で使用する USB メモリの指定〕

調達した USB メモリの USB-ID は情報システム課が管理する。

〔再発防止〕

情報システム課が管理する USB-ID を P 社に伝え,この規程に違反する持出しを製品 C で検知するように P 社に依頼した。

表3 USB メモリの操作

USB メモリの操作:操作種別(装着,取外し),USB メモリの ID(注1)(以下,USB-ID という)。

図2

条件として,値が一致する/しない,範囲内である/ない,列挙された値のいずれかに一致する/いずれにも一致しない,文字列として含まれる/含まれないが指定できる。

規程案では,業務で使う外部記憶媒体を情報システム課が調達した USB メモリに限定し,その USB-ID は情報システム課が管理する。製品 C で検知できる違反は,USB メモリの操作のイベントの USB-ID を使って,管理している USB-ID 以外の USB メモリの装着を見つけることである。

図2のとおり単純ルールは“列挙された値のいずれにも一致しない”を条件にできるので,USB メモリの装着のイベントで,USB-ID が管理しているどの USB-ID にも一致しないものを検知するルールを作る。個人所有の USB メモリが使われると,その USB-ID は管理しているものに含まれない。

60 字以内なので,“USB メモリの装着”と“管理している USB-ID のいずれにも一致しない”の二つを残す。解答例は 49 字である。

設問6 解答欄2つ

表 7 中の n,o に入れる適切な字句を,n は 30 字以内で,o は 50 字以内でそれぞれ答えよ。

〔n〕解答例

  • 社外向けの通報窓口を設置する。

〔o〕解答例

  • 最初の判定に加え,影響の大きさ又は影響の広がりについての事実が見つかるたびに,再判定を行う。
解説

本文の根拠

〔秘密ファイルの流出〕

仕入原価も記載されていると 9 月 26 日に取引先から連絡があった

〔秘密ファイルの流出〕

メールを見た通報窓口の要員は IRT 全員を招集して会議を開催しようとしたが,日程調整が難航し,開催できたのは 10 月 4 日だった。

〔秘密ファイルの流出〕

これらの状況を基にレベルの判定を行おうとしたが,“影響の広がり”の区分のどれにも該当しないので,とりあえず“軽微”と判定した。

表7 項番1

IRT での通報受付を早めるために,通報窓口を見直す。

表7 項番4

体制のとり方を見直すために,レベルの判定のタイミングを見直す。

n は,通報受付を早めるための通報窓口の見直しである。取引先は 9 月 26 日に,ファイル N と思われるファイルが公開されていることを K 社の従業員に連絡したが,K 社の通報専用メールアドレスに通報があったのは 9 月 29 日である。通報窓口は社内から通報を受けるためのものなので,取引先など社外からの連絡は通報窓口に届かず,従業員の手元に滞った。そこで,社外向けの通報窓口を設置するという見直しになる。

o は,レベルの判定のタイミングの見直しである。IRT は,ファイル N に含まれる商品の売上高が全社の 5%という状況で“影響の広がり”のどの区分にも当たらないとして,とりあえず“軽微”と判定した。図6では,被害状況からレベルを 1 回判定し,その後は経路・経緯の特定に進む流れだが,調査が進んで事実が分かるたびに,影響の深刻さや広がりが変わりうる。したがって,最初の判定だけでなく,事実が見つかるたびに再判定を行うようにすれば,必要な体制を適切にとれる。

字数は n が 30 字以内,o が 50 字以内で,解答例はそれぞれ 15 字と 46 字である。講評では,この設問 6 は正答率が低く,どこで無為に時間が過ぎているかに注目してほしかったとされている。通報の受付(9 月 26 日から 29 日),IRT 全員の招集(9 月 29 日から 10 月 4 日),暫定のレベル判定,の三つの時間のうち,表7の項番1・3・4が各々に対応していることを手掛かりにする。

採点講評(IPA)

設問6は,正答率が低かった。問題中のインシデント対応において,どこで無為に時間が過ぎているかに注目して考えてほしかった。インシデント対応については,幾つかのガイドラインが発表されているので,インシデント対応の全体像を理解できるよう,これらを参照して学習してほしい。

出典:令和4年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問2(表記を一部改変)