問1 マルウェア感染への対策
マルウェア感染への対策に関する次の記述を読んで,設問1〜4に答えよ。
A 社は,製造業を営む従業員数 5,000 名の企業である。国内にある本社の他に,国内外に拠点1〜6の6拠点がある。
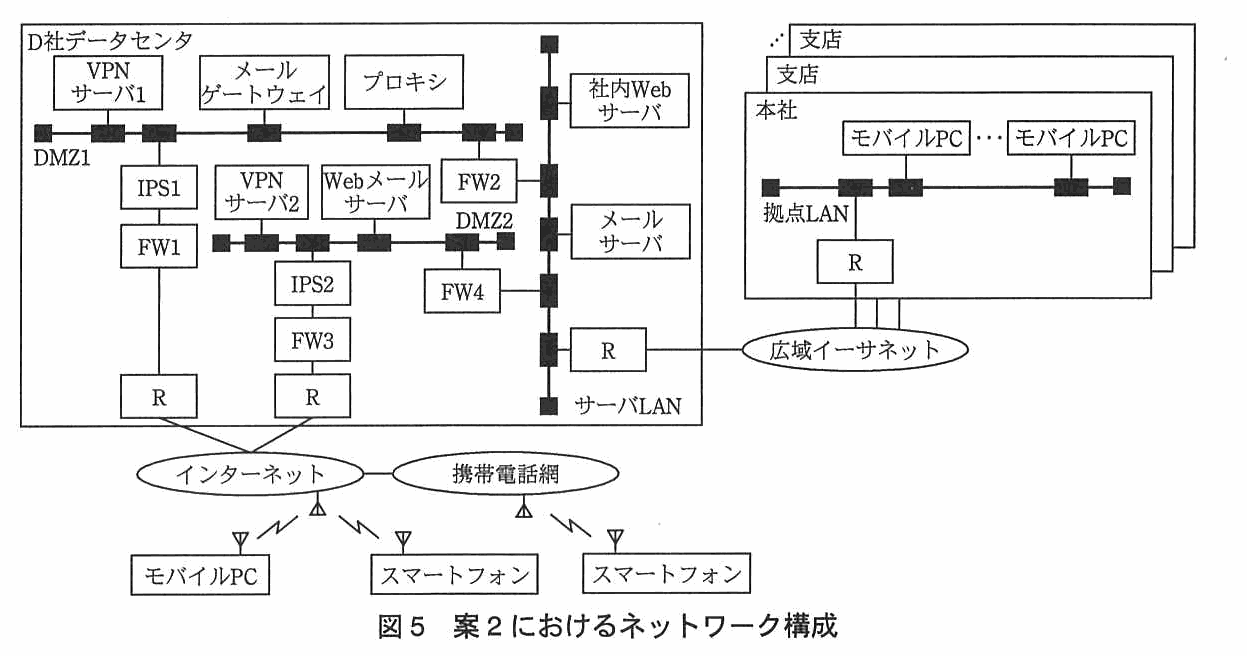
本社と各拠点は,それぞれ独自にインターネットに接続している。本社のファイアウォール(以下,FW という)と各拠点の Unified Threat Management(UTM)間はインターネット VPN を構成しており,本社内に設置されているシステム B を本社だけでなく各拠点からも利用している。また,外部の ASP サービス C(以下,システム C という)は,クラウドコンピューティングによって実現された Web サービスであり,本社と各拠点の従業員がインターネット経由で利用している。従業員には,一人1台ずつ PC が貸与されている。A 社のネットワーク構成の概要を図1に示す。
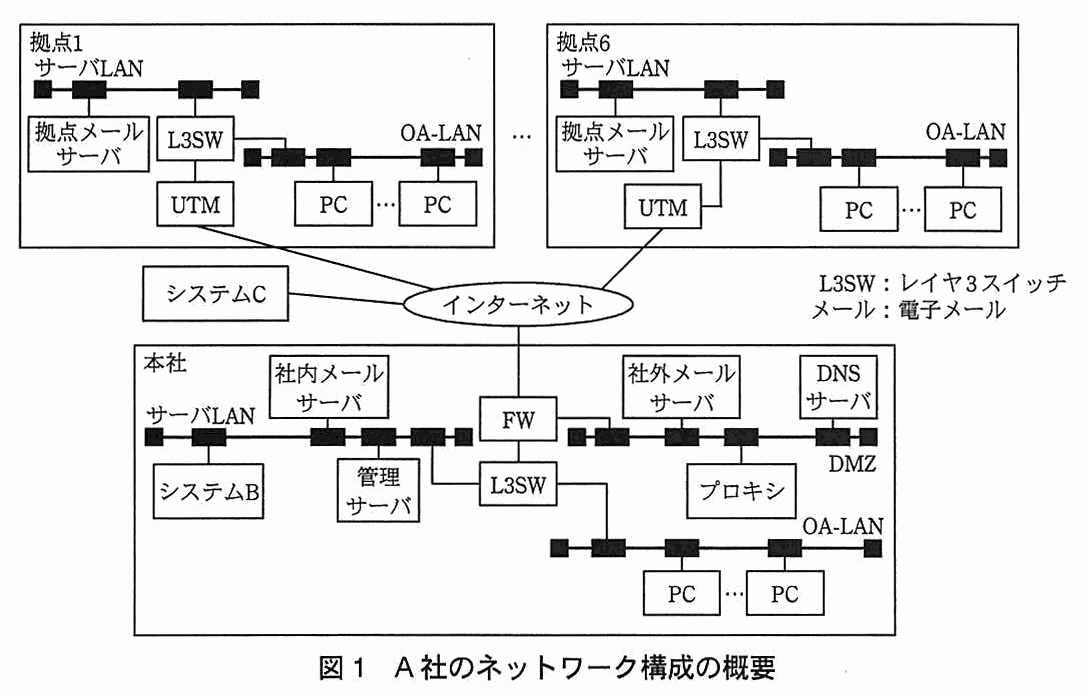
PC は全て本社又は各拠点の OA-LAN に接続されており,各 PC からは,ブラウザで,システム B,システム C,インターネット上の Web サイトなどにアクセスできる。インターネット上の Web サイトの閲覧は,業務上必要な情報収集や調査などのために,全従業員に許可している。本社からインターネット上の Web サイトにアクセスする場合はプロキシを経由するが,各拠点からアクセスする場合は,プロキシを経由しない。電子メール(以下,メールという)のうち,A 社外と各拠点間で交換されるものは本社の社外メールサーバを経由せずに送られる。
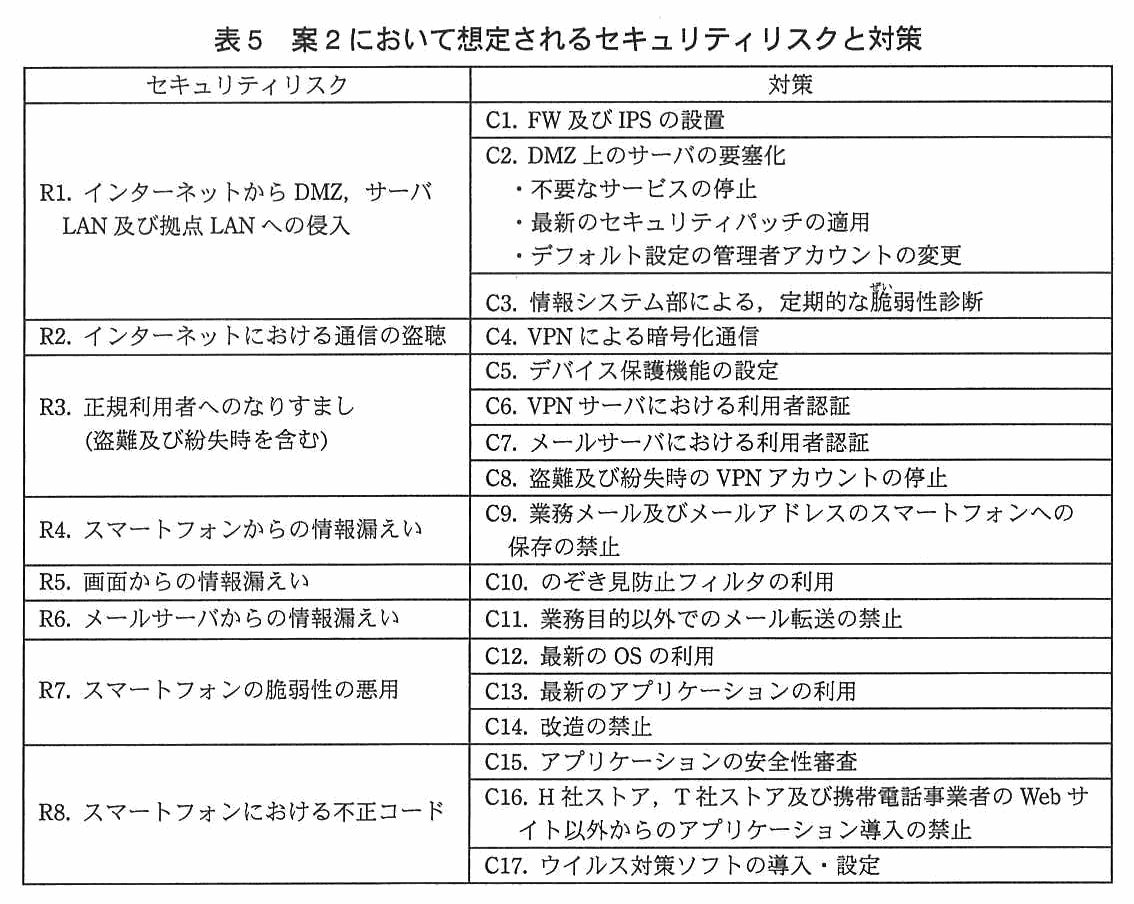
なお,社外からメールを閲覧する仕組みはない。また,全 PC にウイルス対策ソフトがインストールされている。PC の設定状況を表1に,PC にインストールされているソフトウェアの利用状況を表2に,A 社のサーバ,ネットワーク機器の機能一覧を表3に示す。各拠点の PC から本社へのアクセスは,本社の FW によって,本社の DMZ 及びサーバ LAN だけに制限されている。
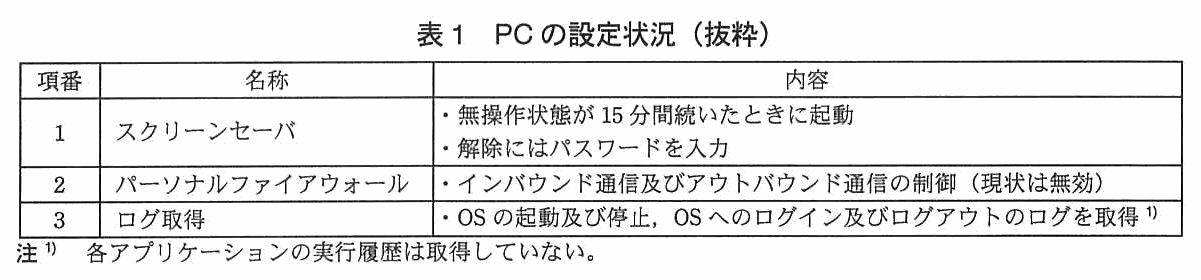
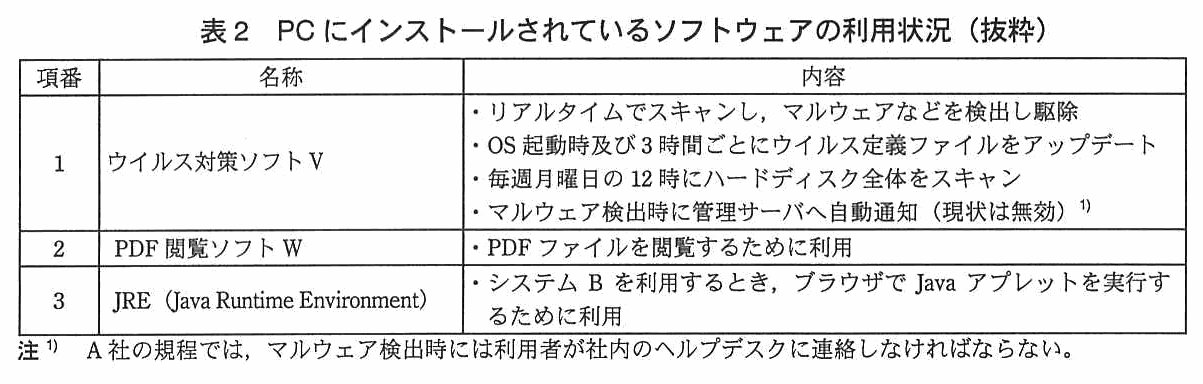
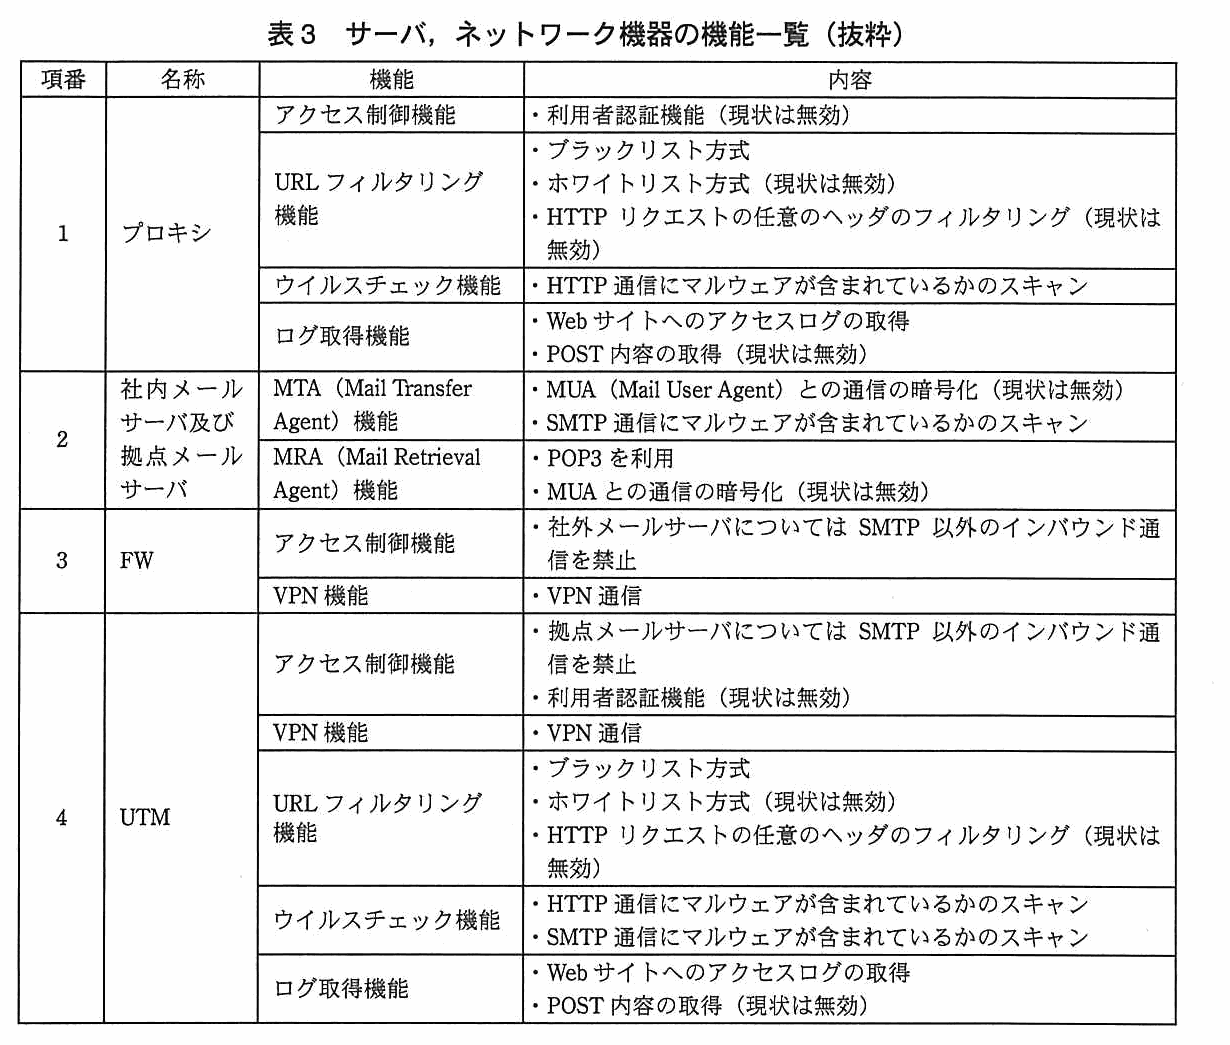
〔マルウェアの検出〕
M さんは,本社営業部に所属する営業担当である。10 月 1 日,M さんは 8 時 55 分に出社し,PC の電源を入れてログインした後,9 時から始まる会議に出席した。11 時に会議が終わり自席に戻って,PC のスクリーンセーバを解除した。すると,ウイルス対策ソフト V がマルウェア P を検出し,正常に駆除したことを示すメッセージが表示されていた。M さんは,自席に戻るまで PC を操作していないので,不審に思い,PC に新たなソフトウェアがインストールされていないか,PC 内のデータが消えてしまっていないかなどを確認し,不審と判断したファイルを削除したり,OS 上で稼働するアプリケーションの自動起動設定を変更したりした。11 時 30 分,M さんは昼休みをとるために,PC の調査を中断した。昼食時に同僚にマルウェアの話をしたところ,社内のヘルプデスクに報告すべきだと言われた。
12 時 30 分,昼休みを終えた M さんは PC の調査を再開したが,他に不審な点は確認できなかった。また,マルウェア P が検出された原因についても思い当たる節がなかった。そこで,M さんは社内のヘルプデスクに電話し,マルウェア P の検出状況などについて報告した。報告を受けたヘルプデスクの H さんは,ウイルス対策ソフト V のサポートサイトで,マルウェア P について調査した。マルウェア P の特徴は図2のとおりである。
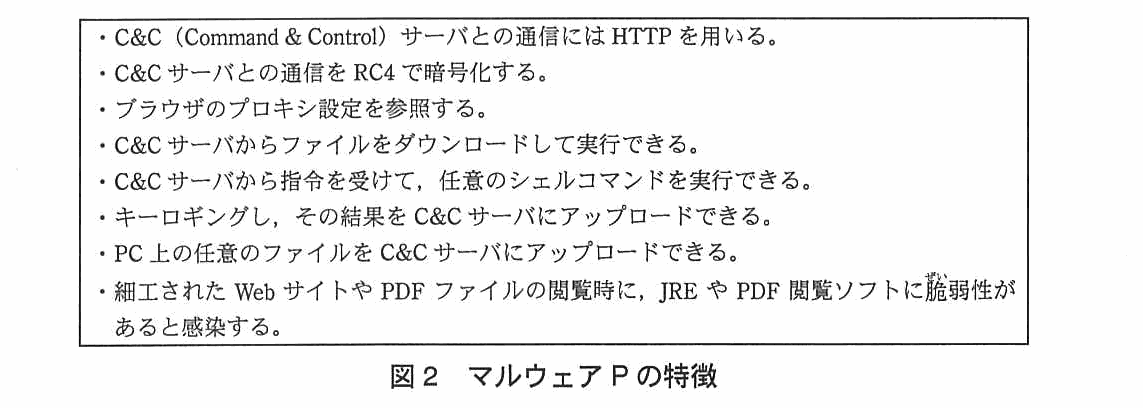
H さんは,調査結果を情報システム部の K 主任に報告した。K 主任は,M さんの PC は以前からマルウェア P に感染していた可能性があり,このまま放置すれば被害が拡大する可能性があると判断した。そこで,H さんを介して,M さんに①PC から LAN ケーブルを抜くように指示した。また,K 主任は,マルウェア P への感染について更なる調査が必要であると考え,情報セキュリティ会社の Z 社に,感染原因や被害状況の調査を依頼した。
〔本社に対する調査〕
Z 社の X 氏が本社を訪れ,マルウェア P の検出状況並びに A 社の PC 及びネットワーク構成について,K 主任から説明を受けた。X 氏は,まず M さんの PC について詳しく調査することにした。X 氏は,②M さんの PC における設定が,バックアップされているかどうかを確認したが,A 社では設定のバックアップは取得していなかった。また,X 氏は,プロキシで取得している Web サイトへのアクセスログの提供を K 主任に依頼した。
X 氏は,M さんの PC のハードディスク全体を別のハードディスクにコピーし,コピーの方のハードディスクを読取り専用でマウントし,調査した。調査によって判明した内容は,図3のとおりである。
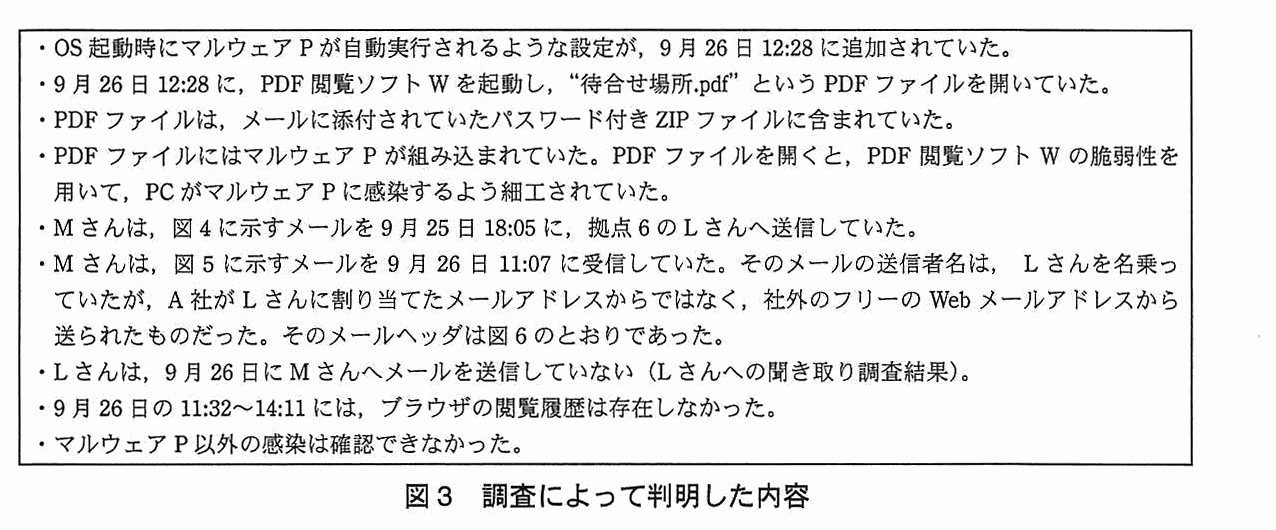
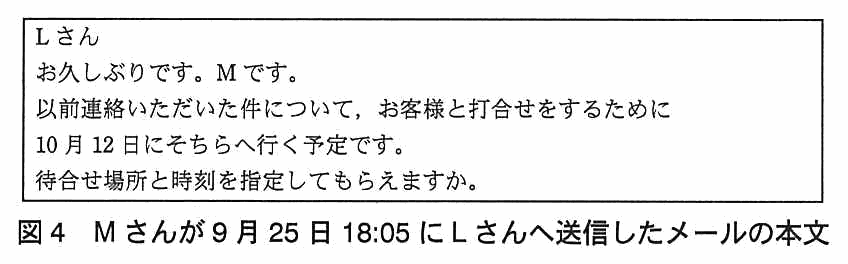
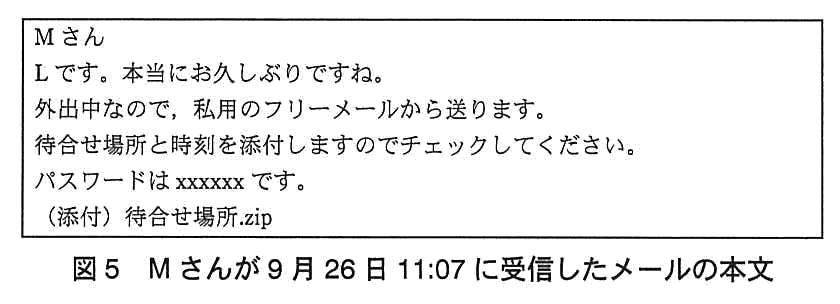
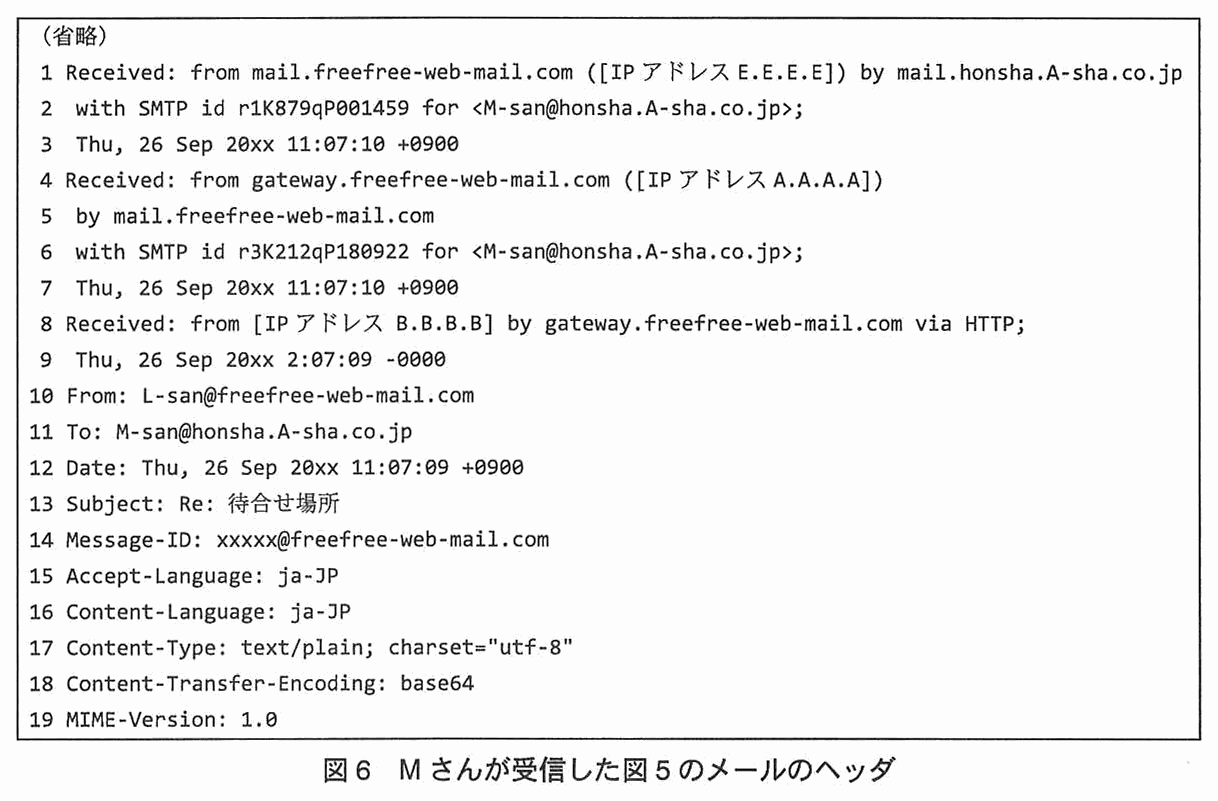
X 氏は,M さんの PC は,PDF ファイルを閲覧した際にマルウェアに感染したと判断した。また,M さんが受信したメールの送信者は,③Web メールを利用してメールを送信した可能性が高いと考えられるとし,更なる調査を行った。
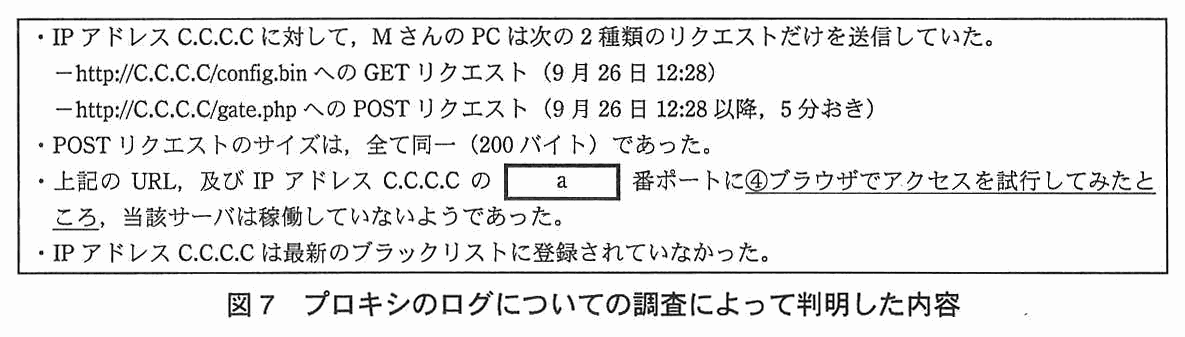
X 氏は,次にプロキシのログについて調査した。調査によって判明した内容は,図7のとおりである。
X 氏は,本社での調査結果をレポートにまとめて提出した。次は,報告会での X 氏,K 主任,K 主任の上司である O 部長の会話である。
- X 氏:攻撃者は,マルウェア P を使って社内の PC を操作していたようです。
- O 部長:本社の環境では,インターネットからの通信は FW で制限しています。また,各 PC からは,プロキシを経由しないとインターネットにはアクセスできないはずです。攻撃者はなぜ,インターネットから社内の PC を操作できるのですか。
- X 氏:マルウェア P はブラウザのプロキシ設定を参照してプロキシ経由で C&C サーバにアクセスしますが,PC から C&C サーバへの方向だけで HTTP リクエストが発生します。このとき,マルウェア P に対する指令が b に含まれているので,攻撃者は PC を操作できるというわけです。
- K 主任:なるほど。このようなマルウェアであれば,FW やプロキシを導入していても,インターネットから社内の PC を操作されてしまいますね。
X 氏は,本事象を解明するためには,拠点6の状況も調査すべきであることを説明した。説明を受けて K 主任と O 部長は,拠点6についても引き続き X 氏の協力を仰ぎながら調査することにした。
〔拠点6に対する調査〕
X 氏は,K 主任とともに拠点6を訪れ,L さんの PC の状況を調査した。調査結果は,図8のとおりである。
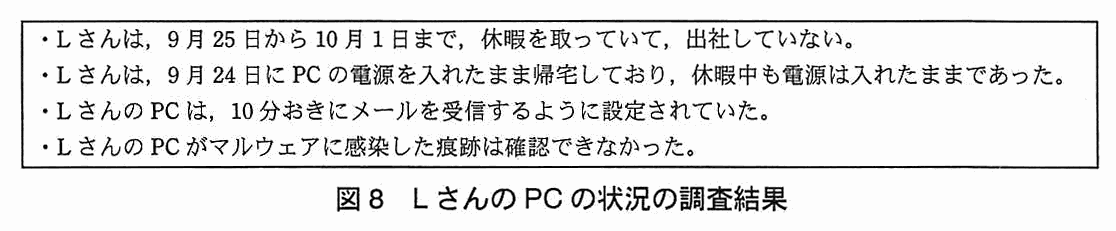
聞き取り調査のとおり,図5のメールの送信者は L さんではないことが分かった。次に,X 氏は本社のメールサーバ又は拠点6の拠点メールサーバが外部から侵入され,メールの内容が漏えいした可能性もあると考え,各メールサーバを調査した。しかし,これらのメールサーバに侵入された痕跡は確認できなかった。
そこで X 氏は,他の PC のマルウェア感染を疑い,調査することにした。調査結果は,図9のとおりである。
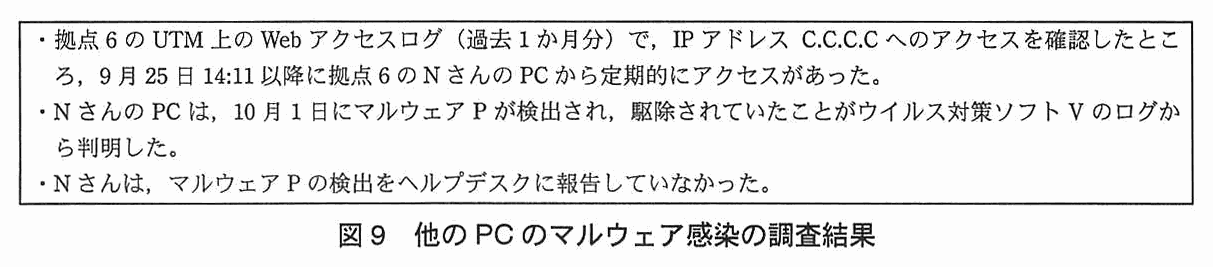
X 氏は,マルウェア P が N さんの PC に感染した原因を特定するために,9 月 25 日 14:11 前後での N さんの PC の状況を調査した。調査結果は図10のとおりである。
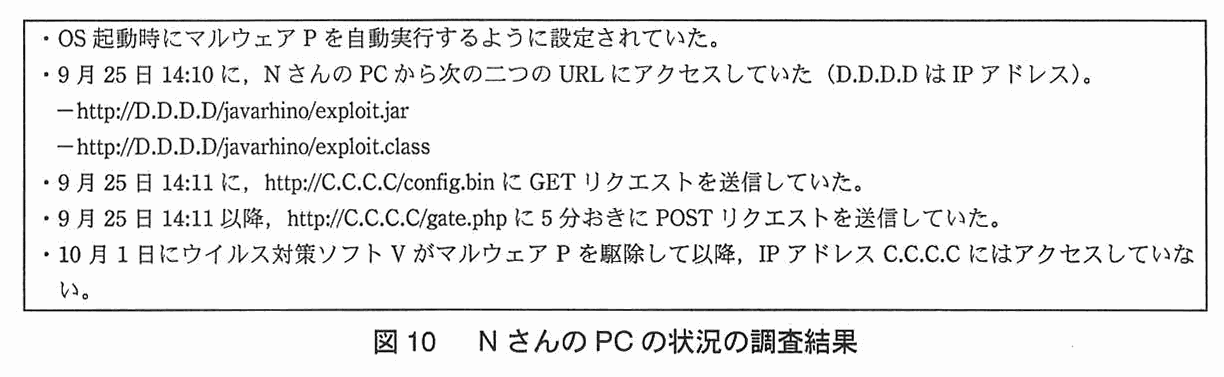
X 氏はこれらの内容から,N さんの PC がマルウェア P に感染したのは IP アドレス D.D.D.D へのアクセスが原因ではないかと考え,検証用の PC からブラウザで http://D.D.D.D/javarhino/ へのアクセスを試行した。取得したレスポンスからは,JRE の脆弱性を突く Exploit コードを受信していることが分かった。その際のリクエスト及びレスポンスは,図11のとおりである。
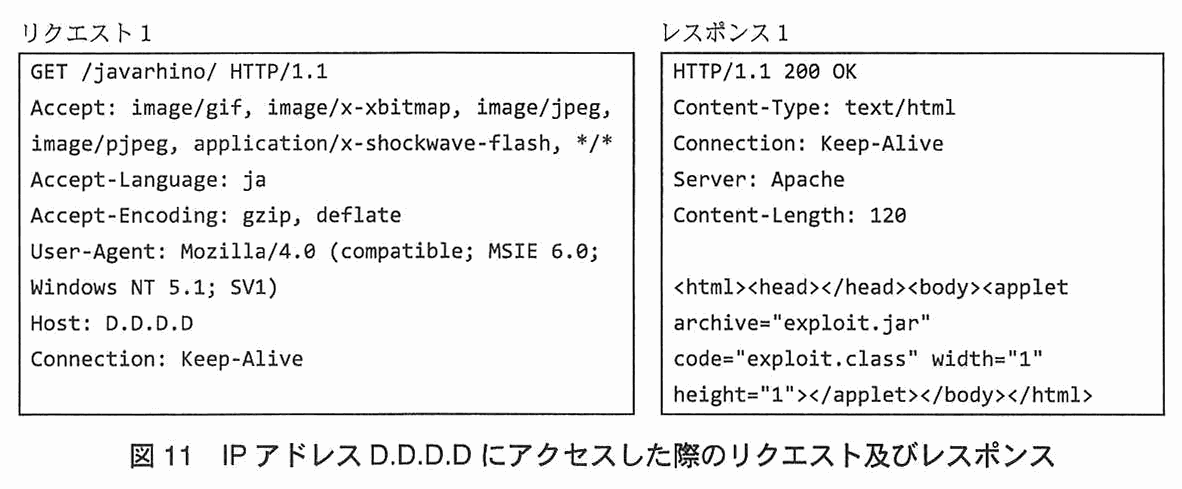
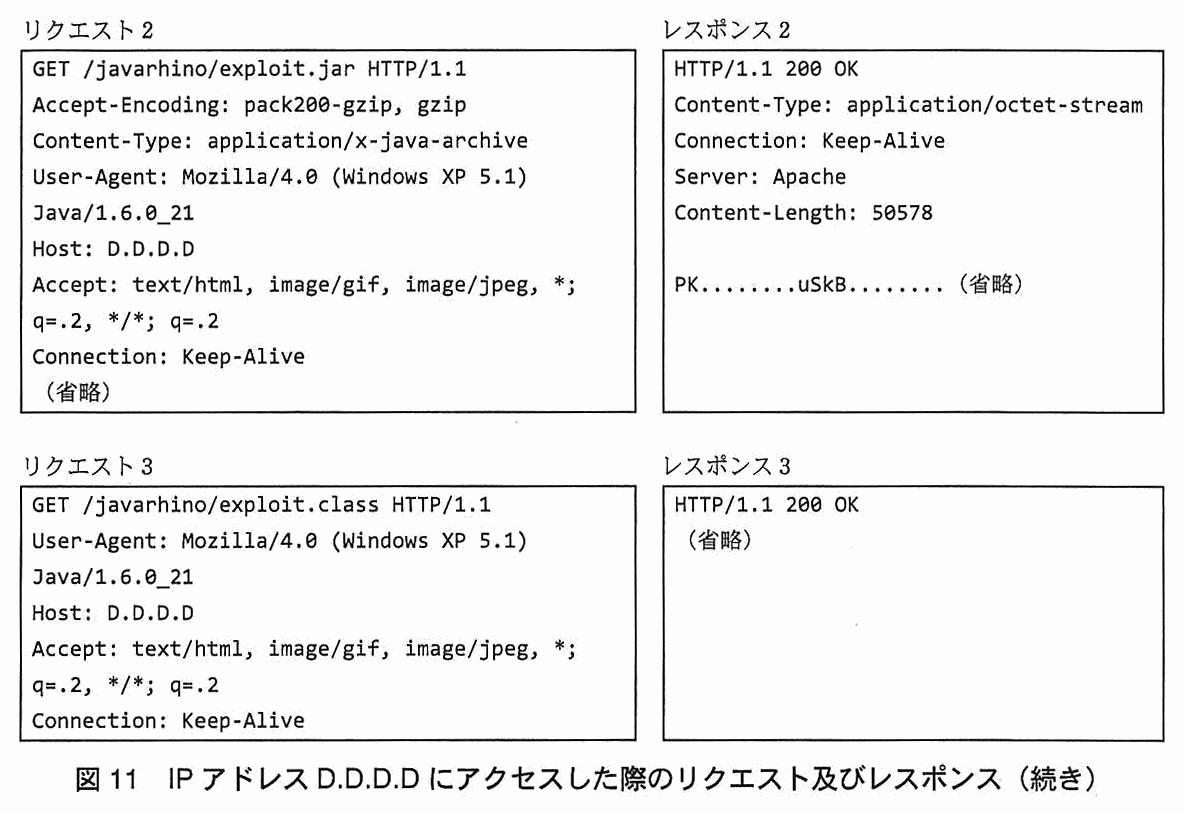
X 氏は,N さんの PC 上でタイムスタンプが c 以降のファイルを調査したところ,M さんからのメールが圧縮された状態で保存されていた。次は,この点に関する X 氏と K 主任の会話である。
- K 主任:N さんの PC は,どのようにして M さんからのメールを入手したのでしょうか。
- X 氏:状況から考えると,N さんの PC がマルウェア P に感染し,L さんの PC のメール受信時の通信を盗聴した可能性があります。
- K 主任:どのような手口が使われたのでしょうか。
- X 氏:d という盗聴の手口が利用されたのではないかと思います。
X 氏は,図12の拠点6のネットワーク構成及び図13の盗聴時の L さんの PC の ARP テーブルを用いて,K 主任に盗聴の手口を説明した。
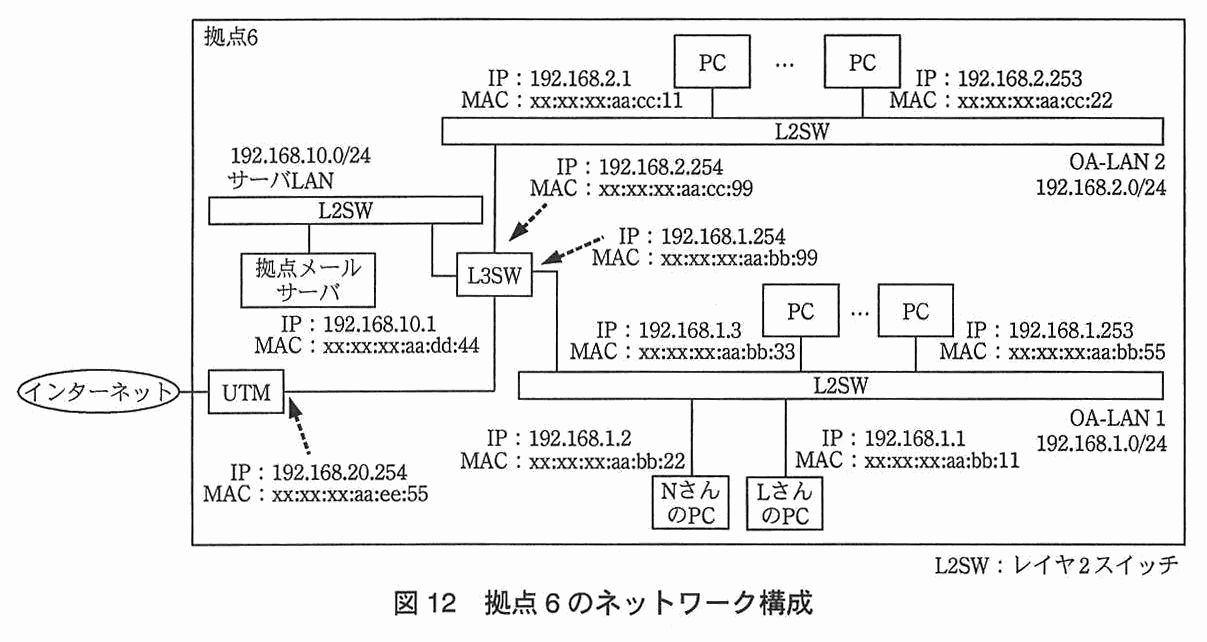
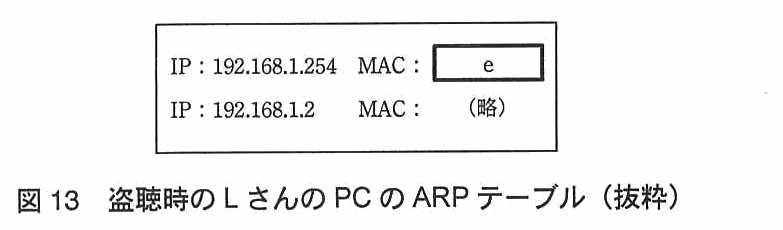
- X 氏:この手法で盗聴されていたとしたら,L さんの PC の ARP テーブルは図13のようになっていたはずです。
- K 主任:なるほど。このような手口だと,f を利用してネットワークを構築していても盗聴されてしまいますね。
X 氏は N さんの PC 上に保存されているメールが他にもないか,社内で他にもマルウェア P の感染や不審なメールの受信がないかなどを調査し,今回の事象をまとめて報告書を作成した。
〔対策の検討〕
X 氏は報告書を基に,O 部長と K 主任に調査結果を報告した。X 氏は A 社に対し,図14に示す四つの攻撃への対応を推奨した。また,PC 利用ルールの改定が望ましいことも付け加えた。
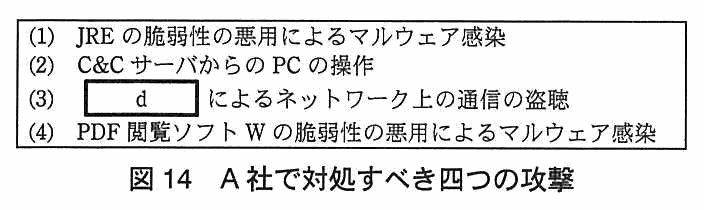
O 部長は K 主任に対し,各攻撃への対策について検討するよう指示し,K 主任は Z 社の協力を得て対策を検討した。次は,図14に関する K 主任と O 部長の会話である。
- K 主任:項番(1),(4)の対策については,常に最新バージョンのソフトウェアを利用することが望ましいと思います。PDF 閲覧ソフト W に関しては,すぐに最新バージョンにアップデートしても問題はないと考えていますが,⑤JRE はアップデート前に準備が必要です。
- O 部長:ということは,JRE に関してはすぐに最新バージョンにアップデートできないということか。
- K 主任:Java を必要とするケースは限られていますので,⑥プロキシ及び UTM を用いて対策を行うのがよいと思います。
- O 部長:マルウェアがその対策をすり抜けてくる可能性も否定しきれないので,完全な対策とはいえないことを認識しておく必要があるな。項番(2)についてはどのような対策が考えられるのか。
- K 主任:マルウェア P も含め,多くのマルウェアと C&C サーバ間の通信には,HTTP が利用されています。⑦マルウェアから C&C サーバへの HTTP 通信をプロキシで止める対策が有効だと考えています。
- O 部長:しかし,各拠点にはプロキシがないぞ。また,今後,プロキシでは C&C サーバとの通信を止められないマルウェアが出てこないとも限らない。ただ,マルウェア P などには有効な対策だと考えられるので,とりあえず本社にだけは実装することにしよう。項番(3)については,どのような対策が考えられるのか。
- K 主任:マルウェアがファイル共有プロトコルを悪用して,他の PC へ感染を広げる事例も確認されています。包括的な対策としては,⑧PC 上のパーソナルファイアウォール機能を活用して,各 PC から他の機器への通信と,他の機器から各 PC への通信を,必要最小限に制限するのがよいと思います。あわせて,パーソナルファイアウォール機能の停止・設定変更は,各従業員が利用するアカウントではできないようにした方がよいと考えています。
K 主任は他の検討結果も報告し,O 部長の承認を得た。その後,K 主任は検討結果に基づき,対策を進めた。
出題趣旨(IPA)
企業においてPC端末のマルウェア感染に起因する被害を最小限に抑えるためには,マルウェア感染自体を防ぐ対策だけでは不十分である。仮にPC端末がマルウェアに感染してしまったとしても,影響範囲を限定する,感染を早期に発見し,適切な対応を行う仕組みや体制を整えることが重要となる。本問では,企業においてPC端末がマルウェアに感染した事例を題材に,マルウェア感染時の調査能力,及び調査結果に基づいてマルウェアに対抗するセキュリティ対策を立案する能力について問う。
採点講評(問全体・IPA)
問1では,マルウェア感染事例を題材に,調査と調査結果に基づく対策立案について出題した。本問では,事実を正確に把握した解答を求めており,問題文中に記載された各事象を時系列で整理することを期待した。問全体としての正答率は高かったが,解答内容から,マルウェア感染事例やその調査手法における,受験者の具体的な知識や経験の差が感じられた。
設問と解答例
マルウェア P の駆除を確認した後の M さんの行動は,その後の X 氏によるマルウェア感染の調査を困難にする可能性がある。どの行動がマルウェア感染の調査を困難にするか。その行動を二つ挙げ,それぞれ 35 字以内で述べよ。また,それらの行動がマルウェア感染の調査を困難にする理由を 30 字以内で述べよ。
〔行動①〕解答例
- 不審と判断したファイルを削除した。
〔行動②〕解答例
- OS上で稼働するアプリケーションの自動起動設定を変更した。
〔理由〕解答例
- 調査に必要な証跡が消えてしまう可能性があるから
〔備考〕行動①と行動②は順不同
解説
本文の根拠
〔マルウェアの検出〕
不審と判断したファイルを削除したり,OS 上で稼働するアプリケーションの自動起動設定を変更したりした。
表1 注1
各アプリケーションの実行履歴は取得していない。
図3
OS 起動時にマルウェア P が自動実行されるような設定が,9 月 26 日 12:28 に追加されていた。
M さんは,マルウェア P の駆除を確認した後,不審と判断したファイルを削除し,OS 上で稼働するアプリケーションの自動起動設定を変更した。この二つが解答例の行動①・行動②である(順不同)。
X 氏の調査は,コピーしたハードディスクに残る痕跡を手掛かりに進められた。図3のとおり,マルウェア P の自動実行設定が追加された日時や,PDF ファイルを開いた日時が痕跡として使われている。ところが表1の注1のとおり,PC はアプリケーションの実行履歴を取得していないので,ファイルや設定に残る情報が数少ない手掛かりになる。それを削除したり変更したりすると,感染経路や感染時刻を示す証跡が消えてしまう。これが理由である。
字数は,行動①が 17 字,行動②が 29 字(制限は各 35 字),理由が 23 字(制限 30 字)である。行動は“何を(ファイル/自動起動設定)どうした”を,理由は“調査に必要な証跡が消える”点を書く。“新たなソフトウェアのインストールを確認した”など,調査を妨げない行動を挙げないこと。
本文中の下線①について,被害の拡大を懸念して LAN ケーブルを抜くように K 主任が指示した理由を,30 字以内で述べよ。
解答例
- 未検出のマルウェアが動作している可能性があるから
解説
本文の根拠
〔マルウェアの検出〕
ウイルス対策ソフト V がマルウェア P を検出し,正常に駆除したことを示すメッセージが表示されていた。
〔マルウェアの検出〕
K 主任は,M さんの PC は以前からマルウェア P に感染していた可能性があり,このまま放置すれば被害が拡大する可能性があると判断した。
図2
C&C サーバから指令を受けて,任意のシェルコマンドを実行できる。
マルウェア P そのものは,ウイルス対策ソフト V がすでに検出して駆除している。それでも LAN ケーブルを抜く理由は,ウイルス対策ソフト V がまだ検出できていない別のマルウェアが PC で動作している可能性があるからである。解答例は“未検出のマルウェアが動作している可能性があるから”である。
M さんの PC は以前から感染していた可能性があり,その間の挙動を本人も把握できていない。図2のように,マルウェア P の仲間は C&C サーバから指令を受けて任意のシェルコマンドを実行できるので,駆除の確認だけでは他のマルウェアが入っていないとは言い切れない。ケーブルを抜けば,こうした未検出のマルウェアが C&C サーバと通信したり,社内の他の機器へ被害を広げたりすることを止められる。
字数は 24 字で,制限の 30 字に収まる。“マルウェア P が動作しているから”と書くと,駆除済みという本文の事実と食い違う(採点講評も,この点を指摘している)。“未検出”の語を入れ,P とは別のものであることを示す。
採点講評(IPA)
設問1(2)は,正答率が低かった。マルウェアPについて解答した受験者が多かったが,本設問で問うている時点では,マルウェアP自体は検出・駆除済であることを把握してほしかった。
本文中の下線②について,X 氏がバックアップの有無を確認した目的を,30 字以内で述べよ。
解答例
- マルウェア感染前後におけるOSの状態の差分を確認するため
解説
本文の根拠
〔本社に対する調査〕
M さんの PC における設定が,バックアップされているかどうかを確認した
図3
OS 起動時にマルウェア P が自動実行されるような設定が,9 月 26 日 12:28 に追加されていた。
表1 注1
各アプリケーションの実行履歴は取得していない。
設定のバックアップがあれば,それは感染前の OS の状態を表す。X 氏は,感染後の PC とそのバックアップを比べることで,何が変更されたのかを知ろうとした。解答例は“マルウェア感染前後におけるOSの状態の差分を確認するため”である。
図3のとおり,マルウェア P が OS 起動時に自動実行されるように追加した設定のような変更は,感染前の状態が分かれば差分として見つけやすい。PC にはアプリケーションの実行履歴がなく,感染後の状態だけから変更点を判断するしかない状況だったので,バックアップの有無が重要になる。A 社では設定のバックアップを取得していなかった。
字数は 28 字で,制限の 30 字に収まる。“バックアップがあるか確認する”のような行為の言い換えではなく,“感染前後の OS の状態を比べる(差分)”という目的を書く。
本文中の下線③について,X 氏がそのように判断したのは,図6の何行目を基に確認したからか。最も適切な行を一つ選び,行番号で答えよ。
解答例
- 8
解説
本文の根拠
図6 8行目
Received: from [IP アドレス B.B.B.B] by gateway.freefree-web-mail.com via HTTP;
図6 2行目
with SMTP id r1K879qP001459 for <M-san@honsha.A-sha.co.jp>;
下線③
Web メールを利用してメールを送信した
答えは 8 行目である。Received ヘッダは,メールを中継するサーバが受け取るたびに,既存の行の上に付け足していく(RFC 5321 の 3.7.2 は,中継する側が Received 行を先頭に付け足し,既存の行は変更しないと定めている)。したがって図6では,行番号の大きい8行目が最初の経路,1行目が最後の経路にあたる。
1〜2行目と4〜6行目は,サーバ間が SMTP(with SMTP)で受け渡された記録である。これに対し8行目は,IP アドレス B.B.B.B のクライアントから gateway.freefree-web-mail.com へ via HTTP で受け取った記録であり,メールサーバに SMTP で届けたのではなく,ブラウザなどから HTTP で送信したことを示す。これが“Web メールを利用してメールを送信した”と判断する根拠である。
10行目の From 行は L さんの名前を騙った差出人の表示にすぎず,送信手段の根拠にはならない。12行目の Date 行や,17〜18行目の Content-Type などの行も,送信手段を示さない。行番号で答える設問なので,“8”とだけ書く。
図7中の a に入れる適切な数字を答えよ。また,図7中の下線④について,ブラウザでアクセスを試行した際の最も適切なレスポンスを解答群から選び,記号で答えよ。解答群 ア 204 No Content イ 404 Not Found ウ 503 Service Unavailable エ レスポンスなし
〔a〕解答例
- 80
〔レスポンス〕解答例
- エ
解説
本文の根拠
図7
http://C.C.C.C/config.bin への GET リクエスト
図7
当該サーバは稼働していないようであった。
a は 80 である。図7のログに現れる C.C.C.C への通信は,どれも http:// で始まる URL への GET・POST リクエストである。http の URL でポート番号が書かれていないときの既定のポートは TCP の 80 番である(RFC 9110 の 4.2.1)。上記の URL と同じ IP アドレスの 80 番ポートに,ブラウザで接続を試みたことになる。
下線④は,そのアクセスで得られるレスポンスを問う。本文は“当該サーバは稼働していないようであった”と書いている。解答群のうち 404 Not Found(RFC 9110 の 15.5.5)と 503 Service Unavailable(同 15.6.4)は,どちらも HTTP サーバが動作して返すステータスコードであり,204 No Content も同様にサーバが返す応答である。サーバが稼働していなければ HTTP の応答自体が返らないので,エの“レスポンスなし”が最も適切である。
記号を選ぶ設問である。ウの 503 を選びがちだが,503 は“サーバが今は要求を処理できない”ことを示すサーバからの応答であり,稼働していないサーバからは届かない。
本文中の b に入れる適切な字句を,10 字以内で答えよ。
〔b〕解答例
- HTTPレスポンス
解説
本文の根拠
会話
PC から C&C サーバへの方向だけで HTTP リクエストが発生します。
図2
C&C サーバから指令を受けて,任意のシェルコマンドを実行できる。
会話
FW やプロキシを導入していても,インターネットから社内の PC を操作されてしまいますね。
HTTP は,クライアントがリクエストを送り,サーバがそれに対するレスポンスを返す仕組みである。マルウェア P は PC から C&C サーバへ HTTP リクエストを送る(図7の POST リクエストが5分おきに出る)だけで,C&C サーバは PC へ接続を始めない。それでも C&C サーバは,リクエストに対するレスポンスの中に指令を入れて返せば,PC に指令を届けられる。解答例は“HTTPレスポンス”である。
この方式では,FW が“社内から外へ”の通信を許可し,プロキシが PC からのリクエストを中継する限り,指令を含むレスポンスが戻ってくる。だから,インターネットからの通信を FW で制限していても,攻撃者は PC を操作できる。
字数は 9 字で,制限の 10 字に収まる。“HTTP リクエスト”と答えない(本文がすでに“HTTP リクエストが発生します”と書いていて,指令は逆向きの流れにある)。
本文中の c に入れる適切な日時を答えよ。
〔c〕解答例
- 9月25日14:10
解説
本文の根拠
図10
9 月 25 日 14:10 に,N さんの PC から次の二つの URL にアクセスしていた
図10
9 月 25 日 14:11 に,http://C.C.C.C/config.bin に GET リクエストを送信していた。
図11 レスポンス1
<html><head></head><body><applet archive="exploit.jar" code="exploit.class" width="1" height="1"></applet></body></html>
X 氏は,N さんの PC 上で,感染のきっかけになった操作以降のファイルを調べたかった。図10では,9月25日14:10 に D.D.D.D の exploit.jar と exploit.class にアクセスし,その1分後の14:11 から C.C.C.C への通信(config.bin の GET,gate.php の POST)が始まっている。図11のとおり,D.D.D.D のページは Java アプレットとして exploit.jar と exploit.class を読み込ませる内容である。感染の起点はこの 14:10 の D.D.D.D へのアクセスである。解答例は“9月25日14:10”である。
14:11 としないのは,C.C.C.C への通信はすでに感染した後の動作であり,14:10 のアクセスの分のファイルが調査の範囲から外れてしまうからである。
日時なので字数制限は無い。“9月25日14:10”と,月日と時刻の両方を書く。
本文及び図14中の d,本文中の f に入れる最も適切な字句を解答群の中から選び,記号で答えよ。解答群 ア ARP スプーフィング イ IP スプーフィング ウ L2SW エ MITB オ P2P ポイズニング カ SDN キ SEO ポイズニング ク タップ ケ ミラーリング コ リピータ
〔d〕解答例
- ア
〔f〕解答例
- ウ
解説
本文の根拠
図13
IP:192.168.1.254 MAC:e
会話
このような手口だと,f を利用してネットワークを構築していても盗聴されてしまいますね。
図12
OA-LAN 1 は L2SW で構成されており
d はア(ARP スプーフィング)である。図13は,L さんの PC の ARP テーブルで IP アドレス 192.168.1.254 に対応する MAC アドレスが e になっていることを示す。192.168.1.254 は L3SW の OA-LAN 1 側のインタフェースの IP アドレスで,通常は L3SW の MAC アドレスが入る。ARP は IP アドレスをイーサネットの MAC アドレスに対応づける仕組みで(RFC 826),受信した ARP パケットの送信元情報で,すでにある表の項目を上書きする。偽の ARP 応答で 192.168.1.254 の MAC アドレスを書き換えれば,L さんの PC は L3SW 宛ての通信を別の機器に送ってしまう。
f は,K 主任の言う“このような手口でも盗聴されてしまう”機器で,ウの L2SW である。図12の OA-LAN 1 は L2SW でできており,L2SW は宛先の MAC アドレスを見てフレームを転送するので,宛先 MAC アドレスを偽って自分宛てに送らせるこの手口なら,L2SW のネットワークでも盗聴できる。リピータやタップは,盗聴自体は容易な機器であって,この手口を要さない。
記号で答える設問である。IP スプーフィング(イ)は送信元 IP アドレスを偽る別の手口であり,MITB(エ)はブラウザ内で動作するマルウェアによる攻撃である。
図13中の e に入れる適切な MAC アドレスを答えよ。
〔e〕解答例
- xx:xx:xx:aa:bb:22
解説
本文の根拠
図12
N さんの PC(IP:192.168.1.2,MAC:xx:xx:xx:aa:bb:22)
図12
IP:192.168.1.254,MAC:xx:xx:xx:aa:bb:99
図13
IP:192.168.1.254 MAC:e
盗聴が成立しているときの L さんの PC の ARP テーブルでは,192.168.1.254 に,本来の L3SW の MAC アドレス(xx:xx:xx:aa:bb:99)ではなく,盗聴者である N さんの PC の MAC アドレスが入っている。図12から N さんの PC の MAC アドレスは xx:xx:xx:aa:bb:22 と読み取れるので,これが e の答えである。
図13の2行目に IP アドレス 192.168.1.2(N さんの PC 自身)の行が(略)として並んでいる点も,N さんの PC の MAC アドレスを答えると見当づける手掛かりになる。
17 字の英数字の MAC アドレスで,字数制限は無い。bb:22 と bb:99 の取り違えに注意する。N さんの PC は IP が 192.168.1.2,MAC の末尾が 22 である。
本文及び図14中の d の手口を用いて N さんの PC による盗聴が成立するパケットの送信元 IP アドレスの範囲を具体的に答えよ。
解答例
- 192.168.1.1,192.168.1.3~192.168.1.253
解説
本文の根拠
図12
OA-LAN 1(192.168.1.0/24)
図12
L さんの PC(IP:192.168.1.1,MAC:xx:xx:xx:aa:bb:11)
図12
PC(IP:192.168.1.3,MAC:xx:xx:xx:aa:bb:33)〜PC(IP:192.168.1.253,MAC:xx:xx:xx:aa:bb:55)
ARP スプーフィングで盗聴できるのは,偽の ARP 応答を受け取る,同じ OA-LAN 1(192.168.1.0/24)に接続された PC の通信である。図12の OA-LAN 1 には,L さんの PC(192.168.1.1),N さんの PC(192.168.1.2),192.168.1.3〜192.168.1.253 の PC,L3SW のインタフェース(192.168.1.254)が接続されている。
このうち N さんの PC は盗聴する側なので,除く。L3SW の 192.168.1.254 も,N さんの PC が成りすます相手なので,除く。残る 192.168.1.1 と 192.168.1.3〜192.168.1.253 が,盗聴が成立するパケットの送信元である。解答例は“192.168.1.1,192.168.1.3~192.168.1.253”である。
ネットワークアドレスやブロードキャストアドレスを範囲に含めないこと。また,192.168.2.0/24 の OA-LAN 2 の PC は,L3SW を介して別のネットワークにいるので範囲に含まれない。
本文中の下線⑤について,必要となる準備を 40 字以内で述べよ。
解答例
- JREの最新バージョンにおけるシステムBの正常動作を確認すること
解説
本文の根拠
表2 項番3
システム B を利用するとき,ブラウザで Java アプレットを実行するために利用
〔対策の検討〕
JRE はアップデート前に準備が必要です
JRE は,システム B を利用するときにブラウザで Java アプレットを実行するために使われている。新しいバージョンに更新したとたんに,システム B のアプレットが動かなくなる可能性がある。K 主任は“すぐに最新バージョンにアップデートできない”と O 部長に確認されている。更新の前に,最新バージョンの JRE でシステム B が正常に動作するかを確かめておく準備が必要である。解答例は“JREの最新バージョンにおけるシステムBの正常動作を確認すること”である。
PDF 閲覧ソフト W は,更新しても業務への影響が小さいと K 主任が述べているので,すぐに更新できる。JRE だけが,利用する業務システムとの組合せが問題になる。
字数は 32 字で,制限の 40 字に収まる。“更新する”や“バックアップをとる”ではなく,“最新バージョンの JRE で,システム B が正常に動作することを確認する”ことを書く。
本文中の下線⑥について,HTTP 通信を対象に可能な対策を 55 字以内で具体的に述べよ。
解答例
- User-Agentヘッダの内容に文字列“Java”が含まれるリクエストをフィルタリングする。
解説
本文の根拠
表3 項番1
HTTP リクエストの任意のヘッダのフィルタリング(現状は無効)
図11 リクエスト2
User-Agent: Mozilla/4.0 (Windows XP 5.1) Java/1.6.0_21
図11 リクエスト1
User-Agent: Mozilla/4.0 (compatible; MSIE 6.0; Windows NT 5.1; SV1)
〔対策の検討〕
Java を必要とするケースは限られていますので
プロキシと UTM には,HTTP リクエストの任意のヘッダをフィルタリングする機能があるが,現状は無効である。User-Agent ヘッダはリクエストを送るクライアントに関する情報を示す(RFC 9110 の 10.1.5)。図11で,ブラウザが送ったリクエスト1の User-Agent は“MSIE 6.0”だが,JRE(Java)が exploit.jar を取りにいったリクエスト2と3の User-Agent には“Java/1.6.0_21”が付いている。そこで User-Agent の内容に“Java”が含まれるリクエストを,プロキシと UTM でフィルタリングすれば,JRE から外部へ出る Java の通信を止められる。解答例は“User-Agentヘッダの内容に文字列“Java”が含まれるリクエストをフィルタリングする。”である。
Java を必要とするのはシステム B などに限られるので,この対策による影響は小さい。表3のブラックリスト方式では,D.D.D.D のような新しい不正サイトの IP アドレスや URL が載っていなければ止められないが,ヘッダの内容によるフィルタリングなら,未知のサイトからの攻撃にも効く。
字数は 47 字で,制限の 55 字に収まる。ヘッダの名前(User-Agent)と,条件(文字列 Java を含む),動作(フィルタリング)の三つを入れる。
本文中の下線⑦について,有効な対策の内容を 25 字以内で具体的に述べよ。
解答例
- プロキシで利用者の認証を有効にする。
解説
本文の根拠
表3 項番1
利用者認証機能(現状は無効)
図2
ブラウザのプロキシ設定を参照する。
〔対策の検討〕
マルウェア P も含め,多くのマルウェアと C&C サーバ間の通信には,HTTP が利用されています。
プロキシには利用者認証機能があるが,現状は無効である。これを有効にすると,利用者の認証を通らないリクエストはインターネットへ出られなくなる。マルウェア P はブラウザのプロキシ設定を参照してプロキシ経由で C&C サーバへ接続するので,利用者の認証情報を持たない状態で,プロキシに阻まれる。解答例は“プロキシで利用者の認証を有効にする。”である。
採点講評が述べるように,認証の方式やプロキシ製品の実装によって,マルウェアがブラウザの保存した認証情報を使うなどして通り抜けることもあり,万全の対策ではない。O 部長の“マルウェアがその対策をすり抜けてくる可能性も否定しきれない”という発言も,この点に当たる。
字数は 18 字で,制限の 25 字に収まる。“プロキシ”と“利用者の認証”の二つの語を入れる。“ホワイトリストにする”など,C&C サーバの宛先の側からの対策とは区別して答える。
採点講評(IPA)
設問4(3)は,正答率が低かった。プロキシサーバでの認証機能を用いる対策は,IPAが公開している“『標的型メール攻撃』対策に向けたシステム設計ガイド”内でも述べられている対策である。問題文中では,対策が万全ではない場合があることを記載しているが,実際のマルウェア対策を検討する上でも,各認証方式の違い,プロキシ製品やUTM製品における認証機能の実装の違い,また対策が有効なマルウェアの範囲についても理解して検討を進めてほしい。
本文中の下線⑧について,N さんの PC が L さんの PC の通信を盗聴することを防ぐには,N さんの PC と L さんの PC のどちらかのパーソナルファイアウォールで,インバウンド通信とアウトバウンド通信のどちらかを禁止する設定を行えばよい。設定を行う PC 及び禁止する通信をそれぞれ答えよ。
〔設定を行うPC〕解答例
- NさんのPC
〔禁止する通信〕解答例
- インバウンド通信
解説
本文の根拠
図12
N さんの PC(IP:192.168.1.2,MAC:xx:xx:xx:aa:bb:22)
図13
IP:192.168.1.254 MAC:e
〔対策の検討〕
PC 上のパーソナルファイアウォール機能を活用して,各 PC から他の機器への通信と,他の機器から各 PC への通信を,必要最小限に制限する
解答例は,設定を行う PC が N さんの PC,禁止する通信がインバウンド通信である。盗聴では,ARP スプーフィングにより L さんの PC が,192.168.1.254 宛てのフレームを N さんの PC の MAC アドレス宛てに送る。このフレームを受け取るのは N さんの PC であり,N さんの PC の側から見れば受信(インバウンド)の通信である。そこで N さんの PC のパーソナルファイアウォールでインバウンド通信を禁止すれば,L さんの PC から届く通信を受け取れなくなる。
L さんの PC で通信を禁止する方法もあり得るが,L さんの PC が行うべき通常のメールの送受信まで止めてしまうので,被害を受ける側の PC では適切でない。N さんの PC で禁止するのは,盗聴する側の通信に絞って止める方法である。アウトバウンドの禁止は,盗聴した内容を外へ送る通信を止める対策であって,盗聴そのものを止めない。
設定を行う PC と禁止する通信の二つの欄を,“NさんのPC”,“インバウンド通信”とそれぞれ答える。
出典:平成25年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)