‹ ぱすてく

情報処理安全確保支援士試験

平成31年度 春期 午後Ⅱ(旧試験)

平成31年度 春期に実施された情報処理安全確保支援士試験 午後Ⅱの全2問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。

この試験について:情報処理安全確保支援士試験について

この年度を解いてみる

問1 マルウェア感染と対策

マルウェア感染と対策に関する次の記述を読んで,設問 1〜6 に答えよ。

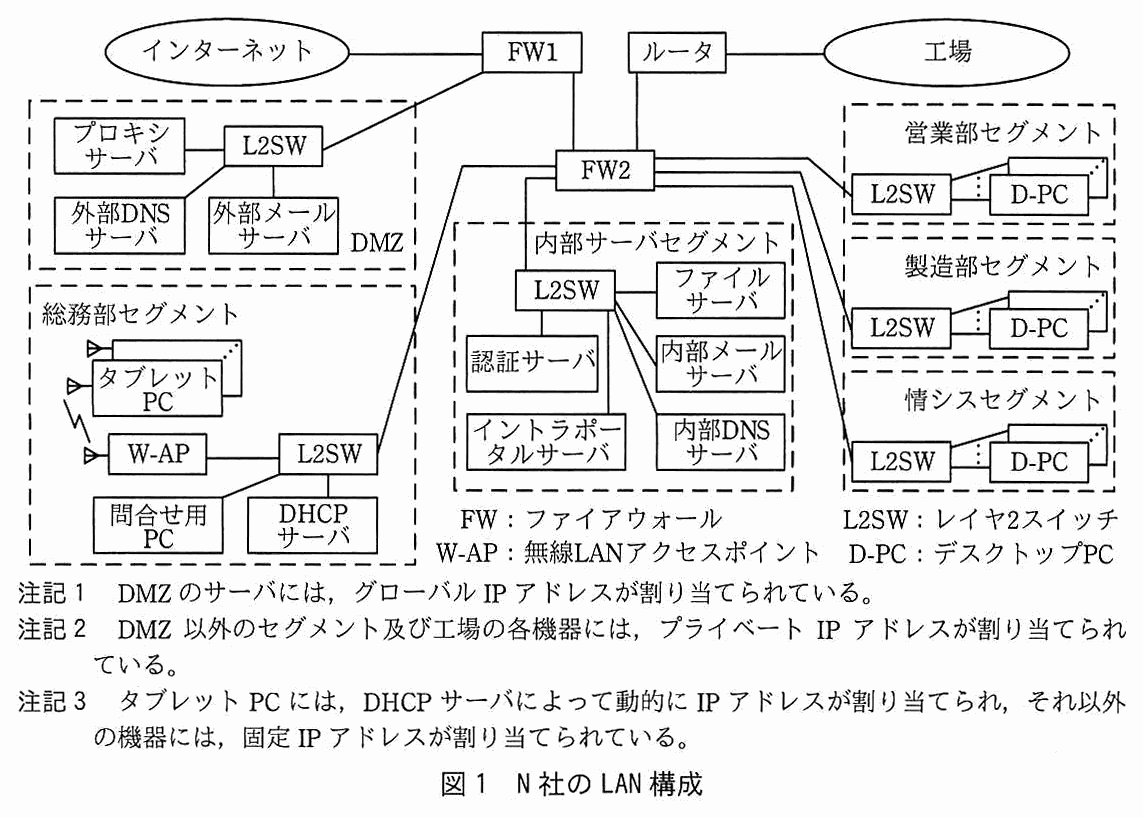
N 社は,従業員数 5,000 名の化学メーカであり,総務部,営業部,製造部及び情報システム部(以下,情シスという)がある。また,国内に工場がある。N 社の LAN 構成を図 1 に示す。

インターネットは FW1 に接続され,FW1 は DMZ の L2SW,及び FW2 に接続される。FW1 にはルータも接続され,ルータは工場につながる。DMZ(L2SW にプロキシサーバ,外部 DNS サーバ,外部メールサーバが接続)の L2SW は FW1 に接続される。FW2 は,総務部セグメントの L2SW,内部サーバセグメントの L2SW,営業部セグメントの L2SW,製造部セグメントの L2SW,情シスセグメントの L2SW にそれぞれ接続される。総務部セグメントは,L2SW に W-AP,問合せ用 PC,DHCP サーバが接続され,W-AP にはタブレット PC が無線で接続される。内部サーバセグメントは,L2SW に認証サーバ,イントラポータルサーバ,ファイルサーバ,内部メールサーバ,内部 DNS サーバが接続される。営業部,製造部,情シスの各セグメントは,L2SW に D-PC が接続される。凡例:FW はファイアウォール,W-AP は無線 LAN アクセスポイント,L2SW はレイヤ 2 スイッチ,D-PC はデスクトップ PC。注記 1:DMZ のサーバには,グローバル IP アドレスが割り当てられている。注記 2:DMZ 以外のセグメント及び工場の各機器には,プライベート IP アドレスが割り当てられている。注記 3:タブレット PC には,DHCP サーバによって動的に IP アドレスが割り当てられ,それ以外の機器には,固定 IP アドレスが割り当てられている。
図 1 N 社の LAN 構成

N 社では,全従業員に一つずつ利用者 ID が割り当てられ,その利用者 ID とパスワードが認証サーバに登録される。タブレット PC,問合せ用 PC 及び D-PC(以下この三つを併せて,社内 PC という)へのログオン時並びに内部メールサーバ及びファイルサーバへのアクセス時には,認証サーバを使用して認証が実施される。イントラポータルサーバは,認証サーバと連携して,ベーシック認証を使用している。

総務部では,無線 LAN 接続型のタブレット PC を導入している。無線 LAN の暗号化では,WPA2 を使用している。W-AP では,不正な端末の接続を防ぐための対策として,次の機能を使用している。

IEEE 802.1X 認証では,認証サーバと連携して,利用者 ID とパスワードを使用している(EAP-PEAP)。

プロキシサーバでは,各機器からの全てのアクセスについて,アクセスログを取得している。

N 社では,クラウドサービスを利用して,会社情報や製品情報を公開する Web サイトを運用している。Web サイトには,訪問者からの問合せを受け付けるためのフォームが用意されており,訪問者が問合せ内容を入力すると,その内容が電子メール(以下,メールという)で N 社の特定のメールアドレス宛てに送信される。フォームにはファイルを添付する機能はないので,問合せメールにファイルが添付されることはない。万一,このフォーム以外から,この特定のメールアドレス宛てにメールが届いた場合は,そのメールは破棄される。問合せ用 PC は,問合せメールを受信するための専用の D-PC で,他の用途には使用していない。また,問合せメールを他の社内 PC で受信することはない。問合せ用 PC から回答メールを返信する場合,回答メールの送信元メールアドレスには送信専用のメールアドレスを使用している。

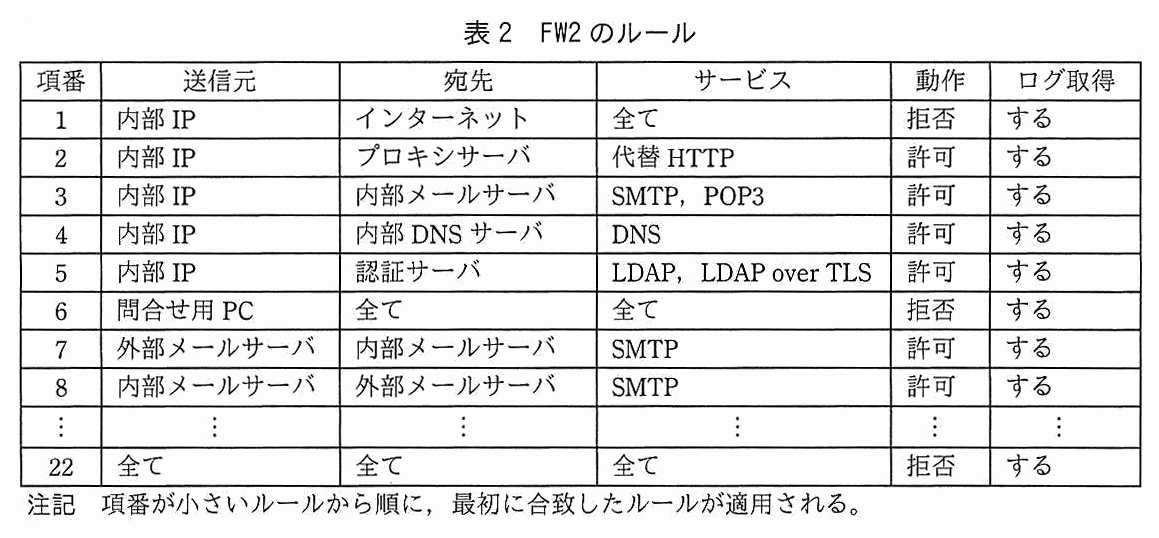
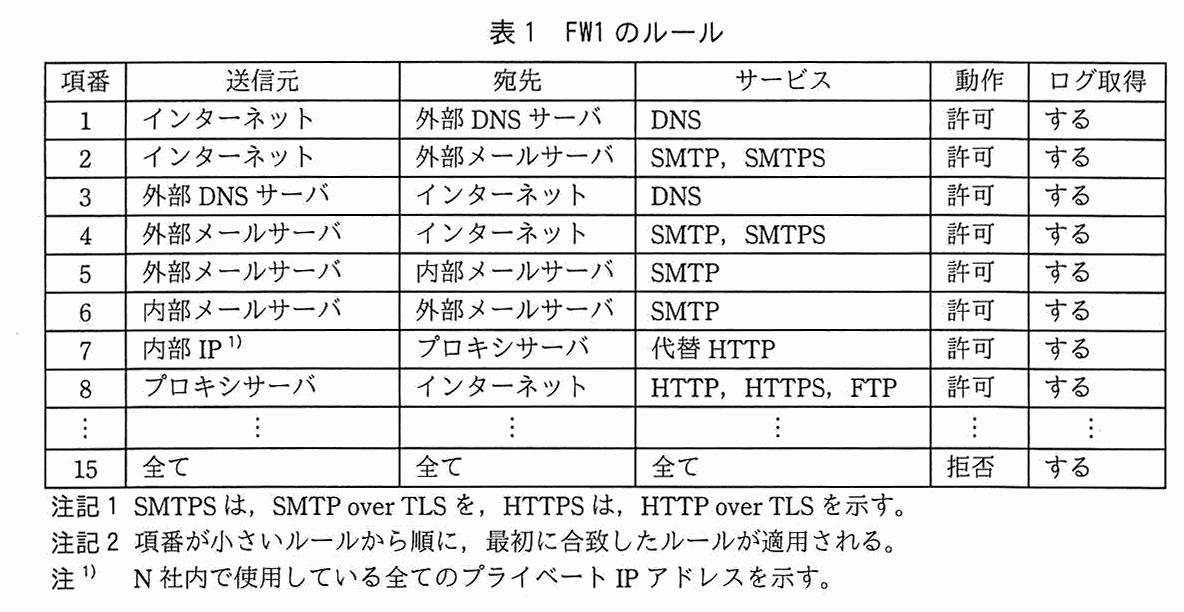
FW1 のルールを表 1 に,FW2 のルールを表 2 に示す。

6 列の表(項番,送信元,宛先,サービス,動作,ログ取得)。項番 1:インターネット,外部 DNS サーバ,DNS,許可,する。項番 2:インターネット,外部メールサーバ,SMTP・SMTPS,許可,する。項番 3:外部 DNS サーバ,インターネット,DNS,許可,する。項番 4:外部メールサーバ,インターネット,SMTP・SMTPS,許可,する。項番 5:外部メールサーバ,内部メールサーバ,SMTP,許可,する。項番 6:内部メールサーバ,外部メールサーバ,SMTP,許可,する。項番 7:内部 IP(注 1),プロキシサーバ,代替 HTTP,許可,する。項番 8:プロキシサーバ,インターネット,HTTP・HTTPS・FTP,許可,する。(項番 9〜14 は省略)項番 15:全て,全て,全て,拒否,する。注記 1:SMTPS は,SMTP over TLS を,HTTPS は,HTTP over TLS を示す。注記 2:項番が小さいルールから順に,最初に合致したルールが適用される。注 1)N 社内で使用している全てのプライベート IP アドレスを示す。
表 1 FW1 のルール
6 列の表(項番,送信元,宛先,サービス,動作,ログ取得)。項番 1:内部 IP,インターネット,全て,拒否,する。項番 2:内部 IP,プロキシサーバ,代替 HTTP,許可,する。項番 3:内部 IP,内部メールサーバ,SMTP・POP3,許可,する。項番 4:内部 IP,内部 DNS サーバ,DNS,許可,する。項番 5:内部 IP,認証サーバ,LDAP・LDAP over TLS,許可,する。項番 6:問合せ用 PC,全て,全て,拒否,する。項番 7:外部メールサーバ,内部メールサーバ,SMTP,許可,する。項番 8:内部メールサーバ,外部メールサーバ,SMTP,許可,する。(項番 9〜21 は省略)項番 22:全て,全て,全て,拒否,する。注記:項番が小さいルールから順に,最初に合致したルールが適用される。
表 2 FW2 のルール

FW1 と FW2 は,ステートフルパケットインスペクション型である。FW1 には,ペイロードの内容に基づきアプリケーション層での通信の挙動を分析し,マルウェアの動作に伴う不正な通信を検出して遮断できる機能(以下,L7FW 機能という)がある。

〔インシデント発生〕

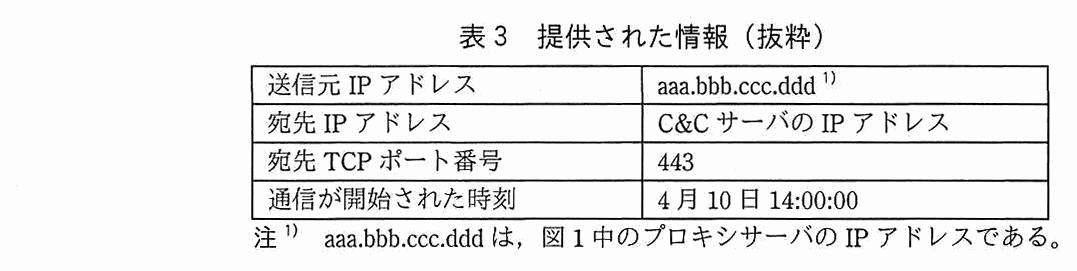
4 月 12 日 13:00 頃,セキュリティ情報共有団体から,“ある C&C(Command and Control)サーバを調査していたところ,そのサーバに対する N 社からの通信記録を発見した。”との連絡が届き,その通信に関して,表 3 の情報が提供された。

2 列の表。送信元 IP アドレス:aaa.bbb.ccc.ddd(注 1)。宛先 IP アドレス:C&C サーバの IP アドレス。宛先 TCP ポート番号:443。通信が開始された時刻:4 月 10 日 14:00:00。注 1)aaa.bbb.ccc.ddd は,図 1 中のプロキシサーバの IP アドレスである。
表 3 提供された情報(抜粋)

情報提供を受けて,N 社の CSIRT メンバが招集された。N 社の CSIRT のリーダである R 課長は,メンバの P 君に対して,情報処理安全確保支援士(登録セキスペ)である W 主任の支援を受けながら,直ちに状況を確認するよう指示した。P 君は,表 3 の情報の真偽を確かめるために,まず a のログを確認して N 社から当該通信が発信されていたとの確証を得た後,通信を開始した端末を特定するために b のログを確認した。その結果,問合せ用 PC から C&C サーバに向けて HTTPS と思われるセッションが確立していたことが確認できた。

〔問合せ用 PC の調査〕

状況の報告を受けた R 課長は,問合せ用 PC の調査を指示した。P 君は,決められたインシデント対応手順に従い,まず問合せ用 PC の HDD のコピー(以下,複製 HDD という)を作成した。コピーは①ファイル単位ではなくセクタ単位で全セクタを対象とした。原本である HDD はそのまま保全した。次に,予備の D-PC を新たな問合せ用 PC として設定して,問合せメールへの回答業務を継続できるようにした。

〔感染経路の調査〕

P 君が,複製 HDD の中に残っていた直近 6 か月分の問合せメールについて調査したところ,本文に URL が記載されたメールが幾つかあった。その全ての URL のサイトを調査したが,どのサイトも改ざんの報告はなく,閲覧したとしてもマルウェアに感染するおそれがないサイトだった。

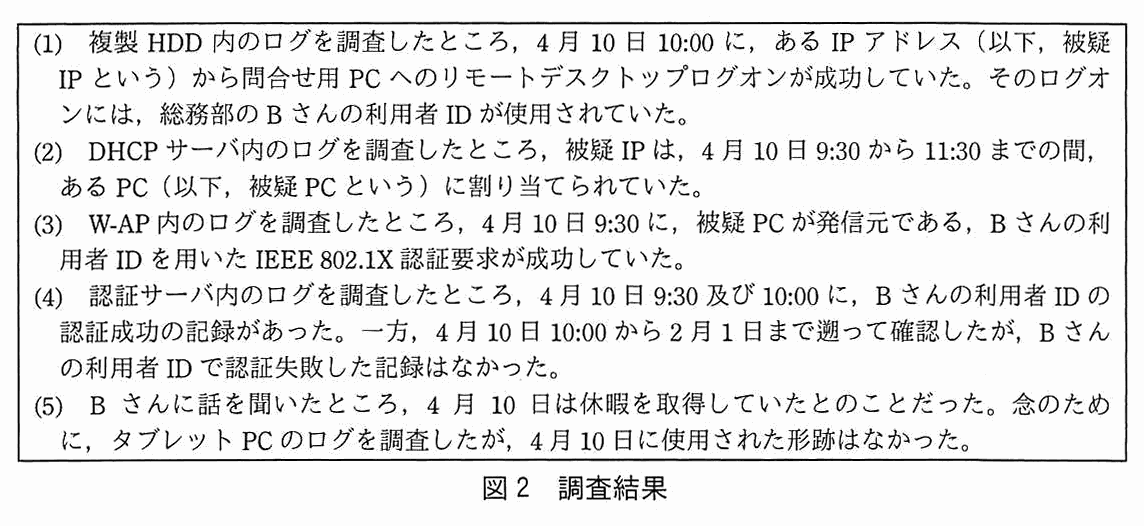
問合せメールによるマルウェア感染が C&C サーバとの通信の原因である可能性は低いと考えた P 君は,調査方針を W 主任に相談し,複製 HDD 内のログ及び関連機器内のログを調査することにした。その結果,図 2 の調査結果が得られた。

枠で囲まれた調査結果。(1) 複製 HDD 内のログを調査したところ,4 月 10 日 10:00 に,ある IP アドレス(以下,被疑 IP という)から問合せ用 PC へのリモートデスクトップログオンが成功していた。そのログオンには,総務部の B さんの利用者 ID が使用されていた。(2) DHCP サーバ内のログを調査したところ,被疑 IP は,4 月 10 日 9:30 から 11:30 までの間,ある PC(以下,被疑 PC という)に割り当てられていた。(3) W-AP 内のログを調査したところ,4 月 10 日 9:30 に,被疑 PC が発信元である,B さんの利用者 ID を用いた IEEE 802.1X 認証要求が成功していた。(4) 認証サーバ内のログを調査したところ,4 月 10 日 9:30 及び 10:00 に,B さんの利用者 ID の認証成功の記録があった。一方,4 月 10 日 10:00 から 2 月 1 日まで遡って確認したが,B さんの利用者 ID で認証失敗した記録はなかった。(5) B さんに話を聞いたところ,4 月 10 日は休暇を取得していたとのことだった。念のために,タブレット PC のログを調査したが,4 月 10 日に使用された形跡はなかった。
図 2 調査結果

この調査結果から,P 君は,攻撃者が B さんの利用者 ID とパスワードを入手し,それらを利用して無線 LAN 経由で問合せ用 PC に不正にログオンしたと判断した。

そこで,W 主任は,不正な PC を W-AP に接続させないための対策として,IEEE 802.1X 認証の方式を EAP-TLS に変更する案を提案した。

また,複製 HDD の分析を続けたところ,マルウェアと思われるファイルが残っており,実行されていた痕跡があった。

〔無線 LAN の脆弱性〕

P 君は,総務部の W-AP は,MAC アドレスによる接続制御をしているのに,攻撃者がなぜ接続できたのか疑問に思い,W 主任に聞いてみた。W 主任は,②WPA2 を使用していても,無線 LAN の通信が傍受されてしまうと B さんが利用しているタブレット PC の MAC アドレスを攻撃者が知ることができることと,③攻撃者が,自分の無線 LAN 端末を総務部の W-AP に接続可能にする方法を P 君に説明した。

また,IEEE 802.1X 認証で使用する B さんの利用者 ID とパスワードを攻撃者が入手する方法について,次のように話した。

P 君は,KRACKs について調べてみた。その結果,KRACKs は,攻撃者が特定の通信に介入することによって,WPA-TKIP 及び WPA2 が使用する AES-CCMP というプロトコルの暗号を解読するものであることが分かった。解読の手段は,AES-CCMP の場合,CTR モードにおける初期カウンタ値を強制的に再利用させるものであった。AES-CCMP は,AES というブロック暗号と CTR モードという暗号モードをベースとしている。

〔暗号モード〕

P 君は,暗号モードについても調べてみた。ブロック暗号を利用して長い平文を暗号化するには,平文をブロックに分割し,各ブロックに対して暗号化処理を適用する必要がある。ブロック暗号の適用方法を暗号モードと呼ぶ。最も単純な暗号モードは ECB モードである。

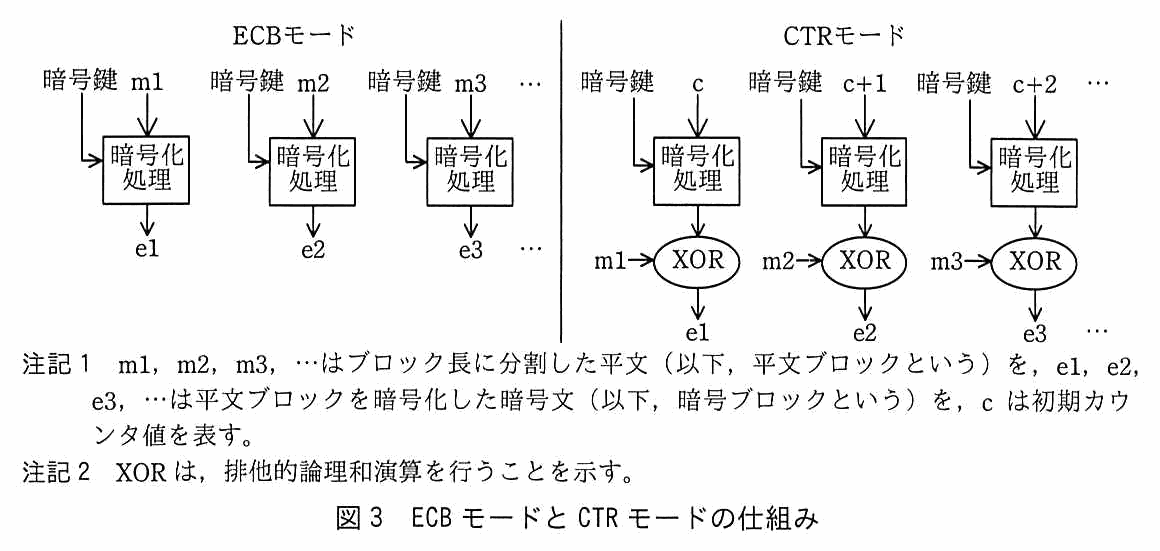
暗号モードのうち,ECB モードと CTR モードの仕組みを図 3 に示す。

左右 2 つに分かれた図。左は ECB モード:平文ブロック m1,m2,m3,… のそれぞれが,暗号鍵とともに独立した「暗号化処理」に入力され,暗号ブロック e1,e2,e3,… が出力される。右は CTR モード:初期カウンタ値 c,c+1,c+2,… のそれぞれが,暗号鍵とともに「暗号化処理」に入力され,その出力が平文ブロック m1,m2,m3,… と XOR 演算されて,暗号ブロック e1,e2,e3,… が出力される。注記 1:m1,m2,m3,… はブロック長に分割した平文(以下,平文ブロックという)を,e1,e2,e3,… は平文ブロックを暗号化した暗号文(以下,暗号ブロックという)を,c は初期カウンタ値を表す。注記 2:XOR は,排他的論理和演算を行うことを示す。
図 3 ECB モードと CTR モードの仕組み

一般的なブロック暗号のブロック長は,64〜128 ビット程度なので,暗号化のため TCP/IP パケットをヘッダも含めて平文ブロックに分割すると,④パケットがもつある特徴から,同一端末間の異なるパケットにおいて,同一の平文ブロックが繰り返して現れることが想定される。そのため,その平文の内容は高い確率で推測可能である。仮に TCP/IP パケット全体を ECB モードで暗号化した場合,c が繰り返して現れることになり,暗号の解読が容易になるおそれがある。

CTR モードでは,暗号ブロックは,d と e の排他的論理和である。無線 LAN の場合,攻撃者は暗号化されたパケットを入手可能であるので,その暗号化されたパケットに対応する d が推測できた場合,e は容易に算出できる。これらを踏まえると CTR モードでは,初期カウンタ値の再利用の強制によって,同一の e を使用して異なるパケットの暗号文を作成してしまう可能性がある。

ここまで調べた P 君は,イントラポータルサーバへのアクセスは HTTP であり,かつ,ベーシック認証を使用しているので,WPA2 の通信を解読されると利用者 ID とパスワードの流出に直結してしまうことに気付いた。

〔不審な W-AP の発見と対策〕

無線 LAN 経由で侵入された可能性のある時期には,タブレット PC は KRACKs への対策がされていなかったので,P 君は,KRACKs による攻撃を受けた可能性を調査する必要があると考えた。そこで P 君は,W 主任に相談して,攻撃者が不正な W-AP を設置していないか,N 社の周囲の無線状況を調査した。その結果,総務部の W-AP と同一の SSID が設定された不審な W-AP が,N 社敷地外にあることを発見し,KRACKs による攻撃を受けたと結論付けた。

そこで,W 主任は,KRACKs によって WPA2 の通信が解読された場合でも被害を防ぐ対策として,イントラポータルサーバへのアクセスを HTTPS に変更する案を提案した。

〔L7FW 機能の実効性の確認〕

一方,R 課長は,FW1 には L7FW 機能があることを思い出した。しかし,今回のインシデントでは,FW1 が,マルウェアによる通信を不正な通信として検出した形跡はなく,通過させていた。この件について,R 課長は P 君に調査を指示した。

P 君が,b のログを分析したところ,4 月 10 日の 10:00 以降,問合せ用 PC が発信元である HTTPS と思われる通信が,通常よりも大幅に増加していた。これらの通信の大半は,表 3 の C&C サーバの IP アドレスを含む不審な IP アドレスへの通信であったことから,マルウェアによるものと推測された。一方,問合せ用 PC が発信元である HTTP 通信は,ほとんどなかった。

続いて P 君が,FW1 の機能の設定状態を確認したところ,L7FW 機能は有効化されていたが,HTTPS 通信によって送受信されるデータを復号する機能(以下,HTTPS 復号機能という)はライセンスがないので有効化されていなかった。この状態では,HTTPS 通信に対して L7FW 機能は効果がないことも分かった。P 君は,これら一連の内容を R 課長に報告した。

R 課長は,インシデントの調査を終了し,W-AP の IEEE 802.1X 認証の方式を EAP-TLS に変更する案と,イントラポータルサーバへのアクセスを HTTPS に変更する案を実施するとともに,残りの対策の検討に移ることにした。

〔未知マルウェア対策の改良〕

R 課長は,今後,HTTPS 通信を利用するマルウェアが増えると思われるので,社内 PC について,何らかの対策を打つ必要があると考え,W 主任に検討を指示した。

W 主任は,追加の費用が発生しない範囲で実施できる対策として,プロキシサーバがもつ,特定の URL への接続を禁止するブラックリスト機能の適用を検討した。HTTP 通信の場合,プロキシサーバでは内容を f ことができる。しかし,HTTPS 通信の場合,社内 PC からプロキシサーバに CONNECT メソッドによって接続要求を送る時点では平文で Web サーバの g 名とポート番号が渡されるが,社内 PC と Web サーバの間で TLS セッションが成立して暗号通信路が確立した後は,プロキシサーバでは内容を f ことはできない。そのため,HTTPS 通信の場合,実質的にブラックリストに登録できるのが,URL の g 部とポート番号部だけであり,h 部は指定できないことや,そもそもブラックリストに登録すべき URL 情報が必要なタイミングで入手できないことから効果が期待できないとの結論となった。

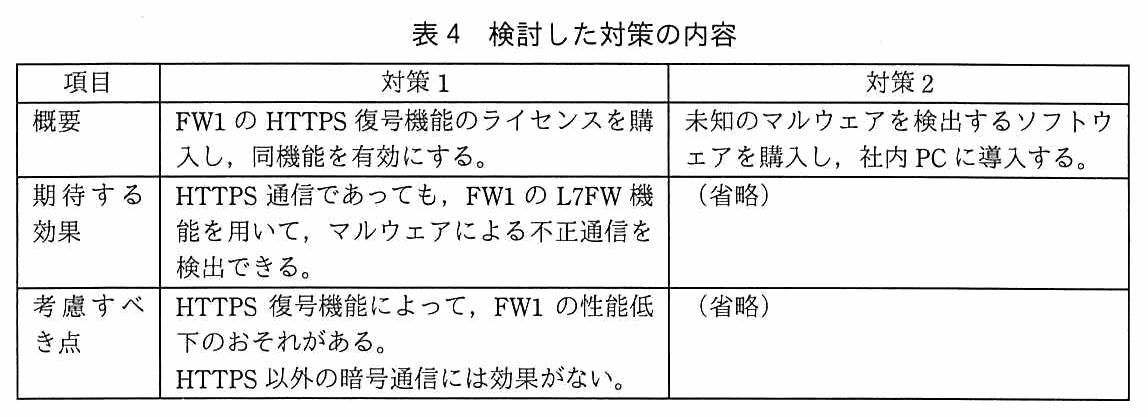
そこで,追加の費用の発生も視野に入れた対策として,W 主任は,ライセンスの購入による HTTPS 復号機能の有効化(以下,対策 1 という)及び社内 PC のマルウェア対策の強化(以下,対策 2 という)の二つを考えた。それぞれの対策の内容は,表 4 のとおりである。

3 列の表(項目,対策 1,対策 2)。概要:対策 1 は「FW1 の HTTPS 復号機能のライセンスを購入し,同機能を有効にする。」,対策 2 は「未知のマルウェアを検出するソフトウェアを購入し,社内 PC に導入する。」。期待する効果:対策 1 は「HTTPS 通信であっても,FW1 の L7FW 機能を用いて,マルウェアによる不正通信を検出できる。」,対策 2 は(省略)。考慮すべき点:対策 1 は「HTTPS 復号機能によって,FW1 の性能低下のおそれがある。HTTPS 以外の暗号通信には効果がない。」,対策 2 は(省略)。
表 4 検討した対策の内容

W 主任は,⑤マルウェアが窃取した情報を社内 PC から社外に送信する経路が FW1 を経由した HTTPS 以外にもあり,対策 1 と L7FW 機能だけでは全ての経路を検査することはできないので,対策 2 を併せて実施する必要があると考え,P 君に対策 1 及び対策 2 の検討を指示した。

〔対策 1 と対策 2 の検討〕

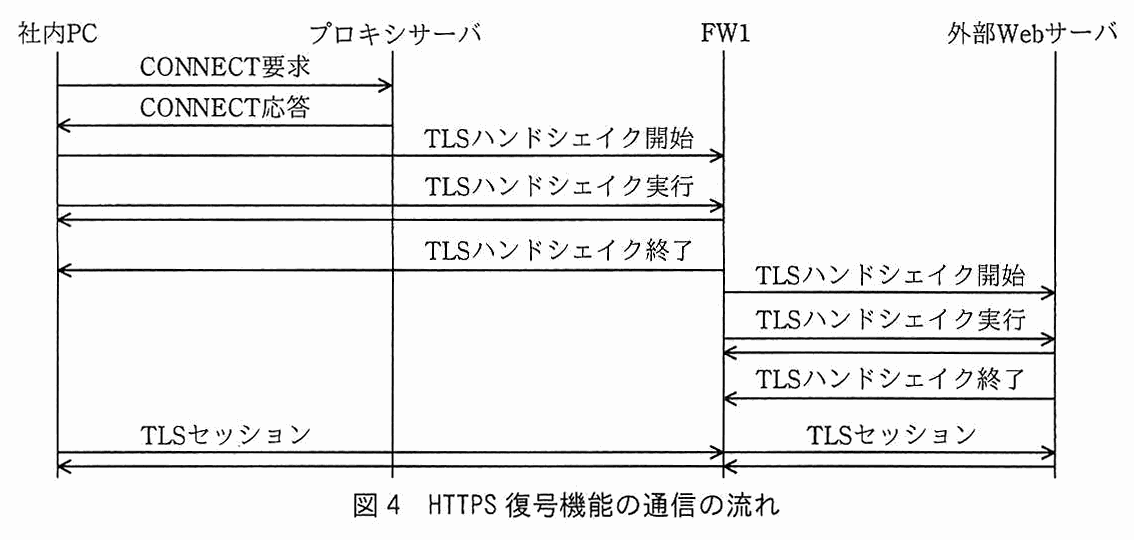
P 君が,対策 1 と対策 2 の検討に当たり,HTTPS 復号機能の動作の詳細を確認したところ,N 社の LAN では図 4 に示す通信の流れになることが分かった。

シーケンス図。左から社内 PC,プロキシサーバ,FW1,外部 Web サーバ。(1) 社内 PC からプロキシサーバへ CONNECT 要求。(2) プロキシサーバから社内 PC へ CONNECT 応答。(3) 社内 PC からプロキシサーバを通過して FW1 へ TLS ハンドシェイク開始。(4) 社内 PC と FW1 の間で TLS ハンドシェイク実行(双方向,プロキシサーバを通過)。(5) FW1 から社内 PC へ TLS ハンドシェイク終了。(6) FW1 から外部 Web サーバへ TLS ハンドシェイク開始。(7) FW1 と外部 Web サーバの間で TLS ハンドシェイク実行(双方向)。(8) 外部 Web サーバから FW1 へ TLS ハンドシェイク終了。(9) 社内 PC と FW1 の間(プロキシサーバを通過)に TLS セッション,FW1 と外部 Web サーバの間にも TLS セッションが確立される(双方向)。
図 4 HTTPS 復号機能の通信の流れ

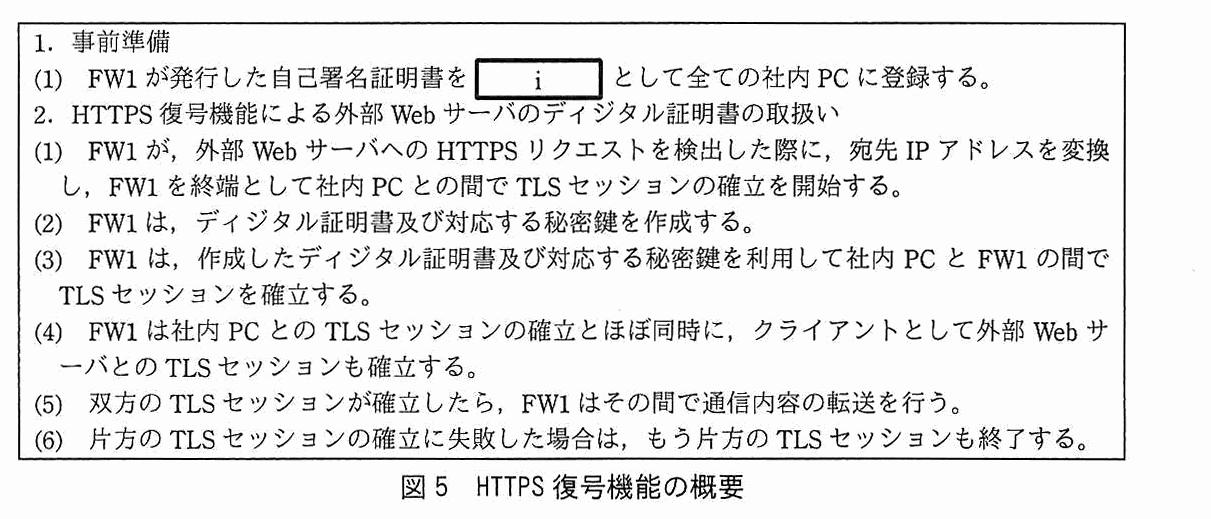
また,HTTPS 復号機能は,図 5 のとおりになることが分かった。

枠で囲まれた箇条書き。1. 事前準備:(1) FW1 が発行した自己署名証明書を [ i ] として全ての社内 PC に登録する。2. HTTPS 復号機能による外部 Web サーバのディジタル証明書の取扱い:(1) FW1 が,外部 Web サーバへの HTTPS リクエストを検出した際に,宛先 IP アドレスを変換し,FW1 を終端として社内 PC との間で TLS セッションの確立を開始する。(2) FW1 は,ディジタル証明書及び対応する秘密鍵を作成する。(3) FW1 は,作成したディジタル証明書及び対応する秘密鍵を利用して社内 PC と FW1 の間で TLS セッションを確立する。(4) FW1 は社内 PC との TLS セッションの確立とほぼ同時に,クライアントとして外部 Web サーバとの TLS セッションも確立する。(5) 双方の TLS セッションが確立したら,FW1 はその間で通信内容の転送を行う。(6) 片方の TLS セッションの確立に失敗した場合は,もう片方の TLS セッションも終了する。
図 5 HTTPS 復号機能の概要

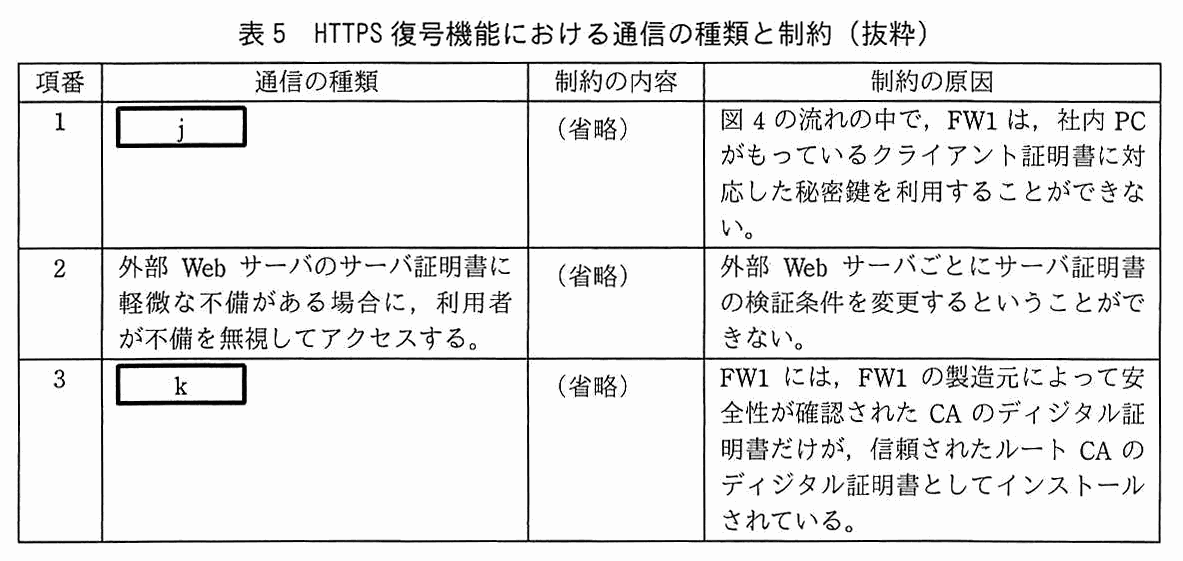
P 君が FW1 の製造元に対策 1 の実施を検討している旨を伝えたところ,無料で 30 日間だけ同機能を利用できる評価用ライセンスの発行を提案されたので,早速,評価用ライセンスを適用し,CSIRT メンバの D-PC から発信される通信で評価してみた。その結果,HTTPS 復号機能には,通信の種類によっては制約があることが分かった。通信の種類と制約を表 5 に示す。

4 列の表(項番,通信の種類,制約の内容,制約の原因)。項番 1:通信の種類は [ j ],制約の内容は(省略),制約の原因は「図 4 の流れの中で,FW1 は,社内 PC がもっているクライアント証明書に対応した秘密鍵を利用することができない。」。項番 2:通信の種類は「外部 Web サーバのサーバ証明書に軽微な不備がある場合に,利用者が不備を無視してアクセスする。」,制約の内容は(省略),制約の原因は「外部 Web サーバごとにサーバ証明書の検証条件を変更するということができない。」。項番 3:通信の種類は [ k ],制約の内容は(省略),制約の原因は「FW1 には,FW1 の製造元によって安全性が確認された CA のディジタル証明書だけが,信頼されたルート CA のディジタル証明書としてインストールされている。」。
表 5 HTTPS 復号機能における通信の種類と制約(抜粋)

P 君は,これらの制約の回避方法を運用手順に含めることにした。表 5 の項番 1 の場合は,FW1 の HTTPS 復号機能の例外リストに外部 Web サーバを追加することにした。例外リストに Web サーバを追加すると,例外的に復号機能を適用せず社内 PC と Web サーバの間で直接 HTTPS 通信を行うことができる。例外とする場合には,業務上の必要性があること,及び正当な Web サーバであることを所定の手順で確認することにした。表 5 の項番 2 及び 3 の場合も,必要な内容を運用手順に含めた。

続いて,P 君は,対策 2 の検討を行い,具体策をまとめた。W 主任は,P 君の報告を受けて,対策 1 と対策 2 の実施案をまとめた。実施案は,R 課長から CSIRT 責任者である情シス担当取締役に報告され,承認の上で実施された。以後,N 社では,マルウェアによるインシデントは発生していない。

出題趣旨(IPA)

情報システムのセキュリティを確保するためには,脆弱性,攻撃手法及び対策手法を正しく理解しておくだけでなく,新たな脆弱性が発見されたときに,その脆弱性に応じて適切な対策を選択できるようにしておく必要がある。本問では,無線LANの脆弱性を題材に,攻撃手法と脆弱性を理解する能力,及び対策を立案し,効果を評価する能力を問う。

採点講評(問全体・IPA)

問1では,無線LANを侵入経路としたマルウェアへの感染を題材に,マルウェアの調査と対策について出題した。

設問と解答例

設問1 解答欄2つ

本文中のa,bに入れる最も適切な機器名を,図 1 の中から選び答えよ。

〔a〕解答例

  • FW1

〔b〕解答例

  • プロキシサーバ
解説

本文の根拠

〔インシデント発生〕

P 君は,表 3 の情報の真偽を確かめるために,まず

〔インシデント発生〕

通信を開始した端末を特定するために

表 3 注 1

aaa.bbb.ccc.ddd は,図 1 中のプロキシサーバの IP アドレスである。

表 2 項番 1

項番 1:内部 IP,インターネット,全て,拒否,する。

〔LAN 構成〕

プロキシサーバでは,各機器からの全てのアクセスについて,アクセスログを取得している。

表 3 の送信元 IP アドレスは,注 1 のとおりプロキシサーバの IP アドレスである。つまり提供された情報は,“N 社のプロキシサーバが C&C サーバの TCP 443 に通信を始めた”という記録である。この真偽を確かめるには,N 社とインターネットの境界にある FW1 のログで,その時刻にプロキシサーバから当該宛先への通信が通っているかを見ればよい(表 1 の項番 8 は,プロキシサーバからインターネットへの HTTP・HTTPS・FTP を許可し,ログを取得する設定である)。したがって a は FW1 である。

通信を開始した端末を特定するときは,FW1 のログでは送信元がプロキシサーバになってしまい,どの端末かが分からない。表 2 の項番 1 は内部 IP からインターネットへの直接通信を全て拒否しているので,社内の機器はプロキシサーバ経由でしか外に出られず,そのプロキシサーバが“各機器からの全てのアクセスについて,アクセスログを取得している”。したがって b はプロキシサーバで,このログから問合せ用 PC が C&C サーバへの HTTPS セッションを確立していたことが分かった。

字数制限は無いが,図 1 の中から機器名を選ぶ設問である。a は“送信元がプロキシサーバになる境界の機器”,b は“その背後の端末が分かる機器”と役割を分けて考えると,FW2 や内部 DNS サーバのような別の機器を選ばずに済む。

設問2 解答欄2つ

本文中の下線①について,P 君がこのようにコピーしたのは,何をどのような手段で調査することを想定したからか。調査する内容を 20 字以内で,調査の手段を 25 字以内で具体的に述べよ。

〔内容〕解答例

  • 削除されたファイルの内容

〔手段〕解答例

  • 空きセクタの情報からファイルを復元する。
解説

本文の根拠

〔問合せ用 PC の調査〕

①ファイル単位ではなくセクタ単位で全セクタを対象とした

〔問合せ用 PC の調査〕

決められたインシデント対応手順に従い,まず問合せ用 PC の HDD のコピー(以下,複製 HDD という)を作成した。

〔問合せ用 PC の調査〕

原本である HDD はそのまま保全した。

〔感染経路の調査〕

また,複製 HDD の分析を続けたところ,マルウェアと思われるファイルが残っており,実行されていた痕跡があった。

ファイル単位のコピーでは,OS から見えるファイルしか写らない。これに対しセクタ単位で全セクタを対象にコピーすると,ファイルとして管理されていない領域(空きセクタ)の内容も複製 HDD に残る。ファイルを削除しても,通常は管理情報が消えるだけで,その領域がほかのデータで上書きされるまで内容が残っていることがある。解答例の“調査する内容”は削除されたファイルの内容,“調査の手段”は空きセクタの情報からファイルを復元することである。

本文では,マルウェアが実行された痕跡の調査(〔感染経路の調査〕)が続いている。マルウェアは自分のファイルや痕跡を消すことがあるので,複製 HDD を使って消された後のファイルを復元できれば,インシデント対応の手掛かりになる。原本の HDD を保全して複製の側で調べるのは,調べる作業で原本の内容を変えないためである。

字数は“調査する内容”が 20 字以内で解答例は 12 字,“調査の手段”が 25 字以内で解答例は 20 字である。内容の欄に“空きセクタ”まで書いてしまうと手段の欄と重なるので,内容は“削除されたファイル”,手段は“空きセクタから復元”と役割を分けて書く。

採点講評(IPA)

設問2は,正答率が低かった。マルウェアは,発見されないよう自らの動作や存在の痕跡を消去することが多い。消去されたファイルも,セキュリティインシデント対応において,大きな手掛かりとなることが多いので,証拠保全の方法について理解しておいてほしい。

設問3(1) 30字以内

本文中の下線②について,知ることができる理由を,30 字以内で述べよ。

解答例

  • MACアドレスが平文の状態で送信されるから
解説

本文の根拠

〔無線 LAN の脆弱性〕

WPA2 を使用していても,無線 LAN の通信が傍受されてしまうと B さんが利用しているタブレット PC の MAC アドレスを攻撃者が知ることができる

〔LAN 構成〕

W-AP では,不正な端末の接続を防ぐための対策として,次の機能を使用している。

〔LAN 構成〕

登録済み MAC アドレスをもつ端末だけを接続可能とする接続制御

W-AP は,登録済み MAC アドレスをもつ端末だけを接続可能にしている。攻撃者がその接続制御を破るには,登録されている MAC アドレスを知る必要があり,下線②は,WPA2 を使っていても通信を傍受すれば B さんのタブレット PC の MAC アドレスを知られる,という指摘である。理由は,MAC アドレスが暗号化されず平文で送信されるから,である。採点講評も,WPA2 であっても MAC アドレスが含まれるイーサネットフレームのヘッダ部は暗号化されないことを理解しておいてほしい,と述べている。

本文の無線 LAN 暗号化(WPA2)は通信の中身を保護するもので,端末や W-AP の宛先として使われる MAC アドレスまでは隠さない,と読める。傍受した電波から,登録済みの端末がどの MAC アドレスで通信しているかが分かる。

字数は 30 字以内で,解答例は 21 字である。“MAC アドレス”と“平文で送信される”の二つを残す。“暗号化されていない”とだけ書くと,何が暗号化されないのかが抜けるので,MAC アドレスを主語にする。

採点講評(IPA)

設問3(1)は,正答率が低かった。WPA2であっても,MACアドレスが含まれるイーサネットフレームのヘッダ部は暗号化されないことを理解しておいてほしい。

設問3(2) 55字以内

本文中の下線③について,具体的な方法を,55 字以内で述べよ。

解答例

  • 端末の無線LANポートのMACアドレスを,総務部のW-APに登録済みのMACアドレスに変更する。
解説

本文の根拠

〔無線 LAN の脆弱性〕

攻撃者が,自分の無線 LAN 端末を総務部の W-AP に接続可能にする方法

〔LAN 構成〕

登録済み MAC アドレスをもつ端末だけを接続可能とする接続制御

〔無線 LAN の脆弱性〕

P 君は,総務部の W-AP は,MAC アドレスによる接続制御をしているのに,攻撃者がなぜ接続できたのか疑問に思い

W-AP は登録済み MAC アドレスの端末だけを通す。攻撃者は設問 3(1) のとおり,傍受によって登録済みの MAC アドレス(B さんのタブレット PC のもの)を知っているので,自分の無線 LAN 端末のポートの MAC アドレスをその値に変更すれば,W-AP からは登録済みの端末に見える。これが下線③の具体的な方法である。

これで MAC アドレスによる接続制御は通るが,総務部の従業員の利用者 ID だけに接続を許可する IEEE 802.1X 認証は別の仕組みで,攻撃者は B さんの利用者 ID とパスワードを KRACKs などで入手して通過した(〔無線 LAN の脆弱性〕の W 主任の説明)。つまり MAC アドレスの変更は接続制御を破る方法であり,認証を破る方法とは分けて考える。

字数は 55 字以内で,解答例は 48 字である。“端末の MAC アドレスを”“総務部の W-AP に登録済みの MAC アドレスに”“変更する”の三つを残し,“なりすます”だけでは具体的な方法にならないので,何をどう変えるのかまで書く。

設問4(1) 40字以内

本文中の下線④について,TCP/IP パケットの特徴を,40 字以内で述べよ。

解答例

  • IPヘッダ部及びTCPヘッダ部は,同一のバイト列であることが多いこと
解説

本文の根拠

〔暗号モード〕

一般的なブロック暗号のブロック長は,64〜128 ビット程度なので

〔暗号モード〕

暗号化のため TCP/IP パケットをヘッダも含めて平文ブロックに分割すると

〔暗号モード〕

同一端末間の異なるパケットにおいて,同一の平文ブロックが繰り返して現れる

ブロック長が 64〜128 ビット(8〜16 バイト)なので,パケットの先頭から順にブロックに分けると,先頭のブロックは IP ヘッダの先頭部分,その次は IP ヘッダの続き,という具合にヘッダの内容がブロック単位で切り出される。IP ヘッダは最小でも 20 バイト(RFC 791 は IHL の最小値を 5 語としている),TCP ヘッダも最小で 20 バイトある(RFC 9293)ので,それぞれ複数のブロックにまたがる。同一端末間では,送信元・宛先の IP アドレスやポート番号,プロトコルなど,ヘッダの多くの欄が毎回同じ値になるため,異なるパケットでも同じ平文ブロックが現れる。解答例は“IPヘッダ部及びTCPヘッダ部は,同一のバイト列であることが多いこと”である。

下線④の“パケットがもつある特徴”は,ペイロードではなくヘッダ部の特徴を問う。ペイロードは通信ごとに内容が違い,繰り返しは起きにくい。

字数は 40 字以内で,解答例は 34 字である。“IP ヘッダ部及び TCP ヘッダ部”と“同一のバイト列であることが多い”の二つを残す。ヘッダだけでは“何が同じなのか”が伝わらないので,同一であるという内容まで書く。

設問4(2) 解答欄3つ

本文中のc〜eに入れる適切な字句を,それぞれ 15 字以内で答えよ。

〔c〕解答例

  • 同一の暗号ブロック

〔d〕解答例

  • 平文ブロック

〔e〕解答例

  • カウンタ値を暗号化した値
解説

本文の根拠

図 3

左は ECB モード:平文ブロック m1,m2,m3,… のそれぞれが,暗号鍵とともに独立した「暗号化処理」に入力され,暗号ブロック e1,e2,e3,… が出力される。

図 3

右は CTR モード:初期カウンタ値 c,c+1,c+2,… のそれぞれが,暗号鍵とともに「暗号化処理」に入力され,その出力が平文ブロック m1,m2,m3,… と XOR 演算されて,暗号ブロック e1,e2,e3,… が出力される。

〔暗号モード〕

無線 LAN の場合,攻撃者は暗号化されたパケットを入手可能であるので,その暗号化されたパケットに対応する

c は,ECB モードで同じ平文ブロックが繰り返して現れた場合に繰り返して現れるもの,つまり同一の暗号ブロックである。ECB モードは図 3 のとおり各ブロックを同じ鍵で独立に暗号化するので,同じ平文ブロックは必ず同じ暗号ブロックになる。パケットのヘッダが毎回ほぼ同じなら,暗号文にも同じブロックが並び,平文の推測の手掛かりになる。

CTR モードの暗号ブロックは,図 3 の右のとおり,平文ブロックと“カウンタ値を暗号化した値”との XOR である。したがって d は平文ブロック,e はカウンタ値を暗号化した値である。XOR は,結果と片方の値が分かれば他方が求まる演算なので,攻撃者が暗号文を入手し,対応する平文ブロック(d)を推測できれば,暗号文と d の XOR で e が算出できる。初期カウンタ値の再利用を強制されると,同じ e が別のパケットの暗号化に使われるため,その e を知った攻撃者はほかのパケットの暗号文も解読できる。

字数はどれも 15 字以内で,解答例は c が 9 字,d が 6 字,e が 12 字である。d と e は入れ替えると意味が通らなくなる。“暗号ブロックは d と e の XOR”の式に図 3 の右を当てはめ,XOR の相手が平文ブロック(m)であることから d を決めるとよい。

設問5(1) 解答欄1つ

本文中のfに入れる適切な字句を,10 字以内で答えよ。

〔f〕解答例

  • 読み取る
解説

本文の根拠

〔未知マルウェア対策の改良〕

HTTP 通信の場合,プロキシサーバでは内容を

〔未知マルウェア対策の改良〕

社内 PC と Web サーバの間で TLS セッションが成立して暗号通信路が確立した後は,プロキシサーバでは内容を

W 主任が検討したのは,プロキシサーバがもつ,特定の URL への接続を禁止するブラックリスト機能である。これを使うには,プロキシサーバが通信の中の URL を見られなければならない。HTTP 通信は暗号化されていないので,プロキシサーバは要求の内容を読み取ることができる。一方,HTTPS では TLS セッションが成立した後の内容は暗号化されていて,プロキシサーバは読み取れない。同じ空欄 f が“できる”と“できない”の両方につくので,答えは読み取る(見る)である。

HTTPS の場合,社内 PC が最初に送る CONNECT 要求は平文でプロキシサーバに届くが,これは接続先の指定にすぎない。RFC 9110 は,CONNECT が成功するとその接続は“トンネル”になり,トンネルは二つの接続を中継するだけで内容を変えないものだと定めている。プロキシサーバがトンネルの中身を読めないのはこのためで,設問 5(2) の URL のどの部分が指定できるかにつながる。

字数は 10 字以内で,解答例は 4 字である。“見る”“確認する”のような近い語でも意味は通るが,HTTP は読める・HTTPS は読めないという対比が分かる動詞を選ぶ。“復号する”は暗号化されていない HTTP には当てはまらないので誤りである。

設問5(2) 解答欄2つ

本文中のg,hに入れる適切な字句を,解答群の中から選び記号で答えよ。 解答群 ア インデックス イ サブジェクト ウ シーケンス エ ネットワーク オ パス カ ホスト

〔g〕解答例

  • カ

〔h〕解答例

  • オ
解説

本文の根拠

〔未知マルウェア対策の改良〕

社内 PC からプロキシサーバに CONNECT メソッドによって接続要求を送る時点では平文で Web サーバの

〔未知マルウェア対策の改良〕

実質的にブラックリストに登録できるのが,URL の

HTTPS の場合,社内 PC からプロキシサーバに CONNECT メソッドで接続要求を送る時点では,Web サーバの名前(ホスト名)とポート番号が平文で渡される。RFC 9110(9.3.6)は,CONNECT の要求対象を“トンネルの宛先のホスト名とポート番号をコロンで区切ったものだけ”と定めている。したがって g は,URL の“ホスト”部(解答群のカ)で,ブラックリストに登録できるのはホスト名の部分とポート番号の部分だけになる。

それに対し,URL の“パス”部(オ)は TLS セッションが成立して暗号通信路ができた後の要求に含まれるので,プロキシサーバは見ることができず,h はパスである。パスまで指定できないと,同じホスト上の特定のページだけを禁止する,といった細かい指定ができない。

解答群のうち,インデックス・シーケンスは URL の構成要素ではない。サブジェクトは証明書のほうの用語,ネットワークは IP アドレスの用語で,URL を ホスト部・パス部に分けて考えれば迷わない。

設問5(3) 解答欄2つ

本文中の下線⑤について,マルウェアが窃取した情報を社外に送信する方法が複数考えられる。そのうち二つを挙げ,それぞれ 35 字以内で具体的に述べよ。

〔①〕解答例

  • 攻撃者が用意したW-APに接続し,情報を送信する。

〔②〕解答例

  • 内部メールサーバを利用して攻撃者にメールを送信する。

〔備考〕①,②は順不同

解説

本文の根拠

〔不審な W-AP の発見と対策〕

総務部の W-AP と同一の SSID が設定された不審な W-AP が,N 社敷地外にあることを発見し

表 1 項番 6

項番 6:内部メールサーバ,外部メールサーバ,SMTP,許可,する。

表 2 項番 3

項番 3:内部 IP,内部メールサーバ,SMTP・POP3,許可,する。

表 4 対策 1 の考慮すべき点

HTTPS 以外の暗号通信には効果がない。

対策 1(HTTPS 復号機能)と L7FW 機能は,FW1 を通る HTTPS を検査する。そこで,FW1 を通らない経路,又は FW1 を通っても HTTPS ではない経路が窃取した情報の持ち出しに使われる可能性がある。解答例は二つを挙げている。一つは,タブレット PC を攻撃者が用意した W-AP に接続させ,その W-AP 経由で情報を送信する経路で,FW1 を通らない。〔不審な W-AP の発見と対策〕のとおり,総務部の W-AP と同じ SSID の不審な W-AP が実際に敷地外で見つかっている。もう一つは,内部メールサーバを利用して攻撃者宛てにメールを送信する経路である。表 2 の項番 3 は内部 IP から内部メールサーバへの SMTP・POP3 を許可し,表 1 の項番 6 は内部メールサーバから外部メールサーバへの SMTP を許可している。メールは HTTPS ではないので,対策 1 の対象外である。

これらは,表 4 が対策 1 について“HTTPS 以外の暗号通信には効果がない”としていることとも重なる。対策 2 は社内 PC にソフトを入れて,こうした経路に依らずマルウェア自体を検出する考え方である。

字数は 35 字以内で,解答例は 25 字と 26 字である。経路(W-AP か メールか)と,攻撃者へ“送信する”という動作の二つを残す。“HTTPS 以外の通信で送信する”のような,経路が特定できない書き方は具体的とは言えない。

設問6(1) 解答欄1つ

図 5 中のiに入れる適切な字句を,20 字以内で答えよ。

〔i〕解答例

  • 信頼するCAのディジタル証明書
解説

本文の根拠

図 5

FW1 が発行した自己署名証明書を

図 5

FW1 は,ディジタル証明書及び対応する秘密鍵を作成する。

図 5

FW1 は,作成したディジタル証明書及び対応する秘密鍵を利用して社内 PC と FW1 の間で TLS セッションを確立する。

図 5 のとおり,HTTPS 復号機能では FW1 が外部 Web サーバとして社内 PC と TLS セッションを確立する。そのために FW1 は,外部 Web サーバ向けのディジタル証明書と秘密鍵を自分で作る。社内 PC のブラウザなどはサーバ証明書を検証するので,FW1 が作った証明書が信頼されるためには,その証明書を発行した FW1 の自己署名証明書を,信頼する CA のディジタル証明書(信頼されたルート CA の証明書)として全ての社内 PC に登録しておく必要がある。登録しなければ,社内 PC は証明書の検証に失敗する。

ここでの“自己署名証明書”は FW1 自身が署名した,いわば FW1 が CA の役割をするための証明書である。社内 PC にとっては,外部 Web サーバのものに見える証明書を FW1 が正しく発行したと信じるための根拠になる。

字数は 20 字以内で,解答例は 15 字である。“信頼する CA の”と“ディジタル証明書”の二つを残す。“ルート証明書”のような近い言い方でも意味は通るが,信頼するという条件が抜けると,登録の目的が伝わらない。

採点講評(IPA)

設問6は,全体的に正答率が低かった。プロキシ経由の場合も含め,HTTPS(HTTP over TLS)のセッション確立までの手順と,その手順の中でディジタル証明書が果たす役割について理解しておいてほしい。また,HTTPS復号機能は,外部との間でHTTPS通信を行うマルウェアへの対策として有効であるが,一方で制約もあることも理解しておいてほしい。

設問6(2) 解答欄1つ

表 5 中のjに入れる適切な字句を,40 字以内で述べよ。

〔j〕解答例

  • クライアント証明書の提示が必要な外部Webサーバにアクセスする。
解説

本文の根拠

表 5 項番 1

図 4 の流れの中で,FW1 は,社内 PC がもっているクライアント証明書に対応した秘密鍵を利用することができない。

図 4

(6) FW1 から外部 Web サーバへ TLS ハンドシェイク開始。

図 5

FW1 は社内 PC との TLS セッションの確立とほぼ同時に,クライアントとして外部 Web サーバとの TLS セッションも確立する。

表 5 の項番 1 の原因は,FW1 が社内 PC のクライアント証明書に対応した秘密鍵を利用できないことである。図 4 のとおり,社内 PC と外部 Web サーバの間には FW1 が入り,FW1 が TLS ハンドシェイクを二つに分けて終端する。外部 Web サーバがクライアント証明書の提示を求めると,その相手は FW1 であって社内 PC ではなく,FW1 は,社内 PC がもつクライアント証明書の秘密鍵を持たないので応じられない。したがって j は,クライアント証明書の提示が必要な外部 Web サーバにアクセスする通信である。

この種の通信は HTTPS 復号機能を適用せず,P 君が運用手順に含めたとおり,FW1 の例外リストに外部 Web サーバを追加して,社内 PC と外部 Web サーバの間で直接 HTTPS 通信をさせる。

字数は 40 字以内で,解答例は 32 字である。“クライアント証明書の提示が必要な外部 Web サーバ”と“にアクセスする”の二つを残す。単に“クライアント認証”と書くだけでは,通信の種類として書けていない。

採点講評(IPA)

設問6は,全体的に正答率が低かった。プロキシ経由の場合も含め,HTTPS(HTTP over TLS)のセッション確立までの手順と,その手順の中でディジタル証明書が果たす役割について理解しておいてほしい。また,HTTPS復号機能は,外部との間でHTTPS通信を行うマルウェアへの対策として有効であるが,一方で制約もあることも理解しておいてほしい。

設問6(3) 解答欄1つ

表 5 中のkに入れる適切な字句を,65 字以内で述べよ。

〔k〕解答例

  • FW1の製造元によって安全性が確認されていないCAが発行したサーバ証明書を使用した外部Webサーバにアクセスする。
解説

本文の根拠

表 5 項番 3

FW1 には,FW1 の製造元によって安全性が確認された CA のディジタル証明書だけが,信頼されたルート CA のディジタル証明書としてインストールされている。

図 5

FW1 は社内 PC との TLS セッションの確立とほぼ同時に,クライアントとして外部 Web サーバとの TLS セッションも確立する。

図 5

片方の TLS セッションの確立に失敗した場合は,もう片方の TLS セッションも終了する。

FW1 は,外部 Web サーバに対してはクライアントとして TLS セッションを確立し,そのとき外部 Web サーバのサーバ証明書を検証する。表 5 の項番 3 の原因は,FW1 に信頼されたルート CA として入っているのが,FW1 の製造元が安全性を確認した CA のものだけであることである。よって,その範囲に入らない CA が発行したサーバ証明書を使っている外部 Web サーバに対しては,FW1 は証明書の検証ができず,外部 Web サーバとの TLS セッションの確立に失敗する。図 5 の(6)により,もう片方の社内 PC との TLS セッションも終了するので,その外部 Web サーバにはアクセスできなくなる。

通常の社内 PC のブラウザは自分が信頼する CA のリストで検証するが,HTTPS 復号機能では FW1 が代わりに検証するため,PC 側では信頼している CA の証明書でも FW1 が信頼していなければ通らない。

字数は 65 字以内で,解答例は 57 字である。“FW1 の製造元によって安全性が確認されていない CA”と“サーバ証明書を使用した外部 Web サーバにアクセスする”の二つを残し,“未登録の CA”のような略した言い方にしない。

採点講評(IPA)

設問6は,全体的に正答率が低かった。プロキシ経由の場合も含め,HTTPS(HTTP over TLS)のセッション確立までの手順と,その手順の中でディジタル証明書が果たす役割について理解しておいてほしい。また,HTTPS復号機能は,外部との間でHTTPS通信を行うマルウェアへの対策として有効であるが,一方で制約もあることも理解しておいてほしい。

出典:平成31年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)

問2 情報セキュリティ対策の強化

情報セキュリティ対策の強化に関する次の記述を読んで,設問 1〜7 に答えよ。

A 社は,従業員数 200 名の金型加工業者である。新潟市内の同じ敷地に本社と工場が,大阪市に営業拠点がある。本社には,管理部,設計部及び製造部がある。管理部には,総務係,営業係及びシステム係がある。営業係は,営業拠点を管理する。製造部は,工場を管理する。

A 社の金型加工技術は,評価が高く,大企業から金型加工を請け負うことがある。請け負うときは,金型加工に必要な情報を収めたファイル(以下,設計情報ファイルという)を,DVD-R 又は電子メール(以下,メールという)を使って,発注元との間でやり取りする。

A 社では,最新技術の情報収集を目的として,取引先が参加している複数のメーリングリストに,営業係員及び設計部員が参加している。

〔営業秘密の取扱い〕

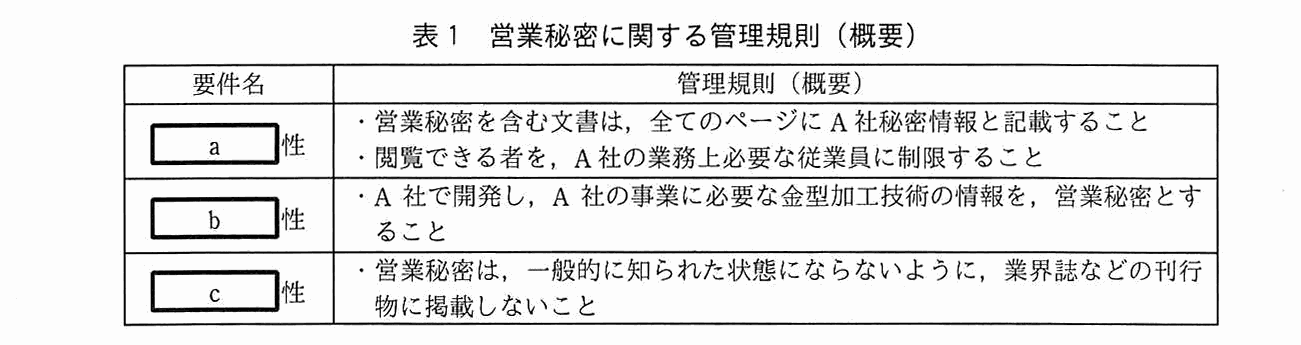
A 社では,自社の営業秘密が不正競争防止法で保護されるようにするために,不正競争防止法及び経済産業省が公表している営業秘密管理指針(平成 27 年 1 月 28 日全部改訂)を参考にして,表 1 に示す営業秘密に関する管理規則を定めている。

2 列の表(要件名,管理規則(概要))。要件名が [ a ] 性:・営業秘密を含む文書は,全てのページに A 社秘密情報と記載すること,・閲覧できる者を,A 社の業務上必要な従業員に制限すること。要件名が [ b ] 性:・A 社で開発し,A 社の事業に必要な金型加工技術の情報を,営業秘密とすること。要件名が [ c ] 性:・営業秘密は,一般的に知られた状態にならないように,業界誌などの刊行物に掲載しないこと。
表 1 営業秘密に関する管理規則(概要)

〔A 社のネットワーク構成〕

A 社では,デスクトップ PC(以下,DPC という)を,全ての従業員に貸与している。DPC の社外への持出しは,禁止されている。

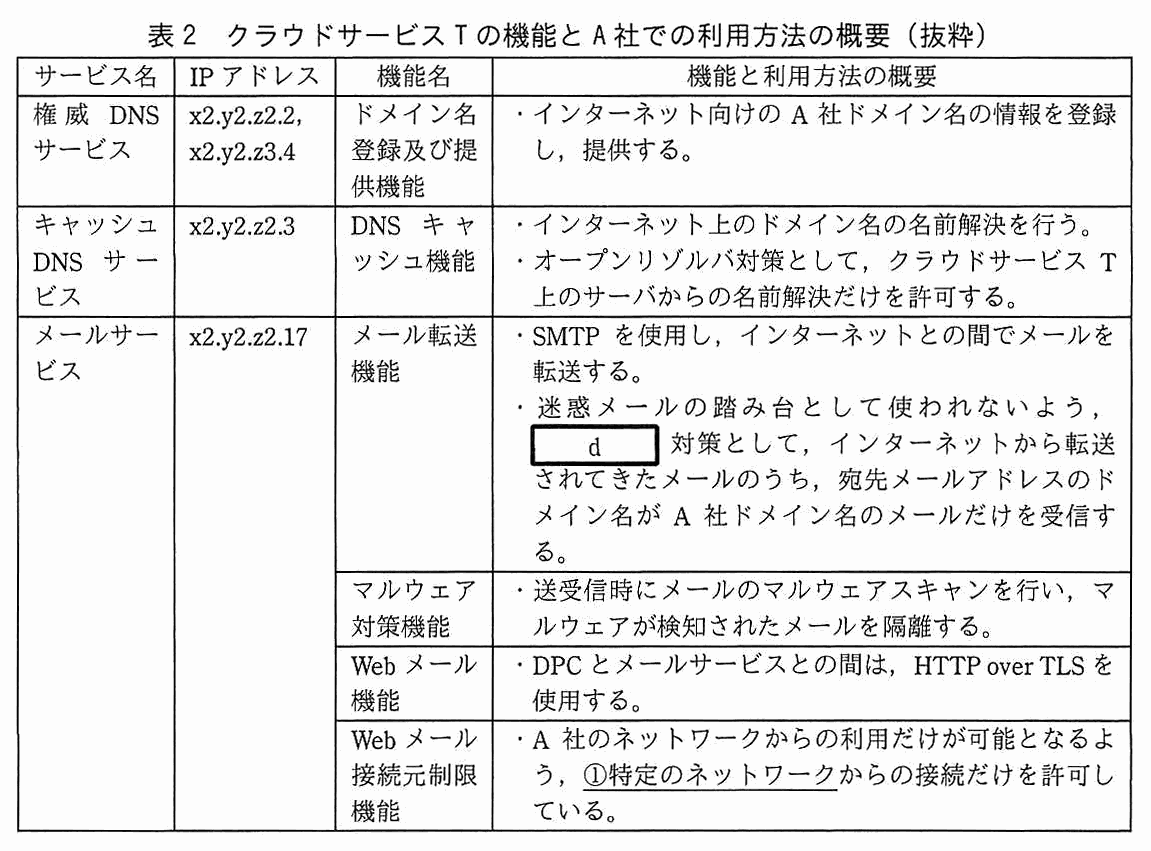
A 社は,クラウドサービス T を利用している。クラウドサービス T の機能と A 社での利用方法の概要を表 2 に示す。

4 列の表(サービス名,IP アドレス,機能名,機能と利用方法の概要)。権威 DNS サービス(x2.y2.z2.2,x2.y2.z3.4):機能名はドメイン名登録及び提供機能。・インターネット向けの A 社ドメイン名の情報を登録し,提供する。キャッシュ DNS サービス(x2.y2.z2.3):機能名は DNS キャッシュ機能。・インターネット上のドメイン名の名前解決を行う。・オープンリゾルバ対策として,クラウドサービス T 上のサーバからの名前解決だけを許可する。メールサービス(x2.y2.z2.17):機能名はメール転送機能。・SMTP を使用し,インターネットとの間でメールを転送する。・迷惑メールの踏み台として使われないよう,[ d ] 対策として,インターネットから転送されてきたメールのうち,宛先メールアドレスのドメイン名が A 社ドメイン名のメールだけを受信する。同じくメールサービスの機能名はマルウェア対策機能。・送受信時にメールのマルウェアスキャンを行い,マルウェアが検知されたメールを隔離する。機能名は Web メール機能。・DPC とメールサービスとの間は,HTTP over TLS を使用する。機能名は Web メール接続元制限機能。・A 社のネットワークからの利用だけが可能となるよう,特定のネットワークからの接続だけを許可している(“特定のネットワーク”に下線①が付いている)。
表 2 クラウドサービス T の機能と A 社での利用方法の概要(抜粋)

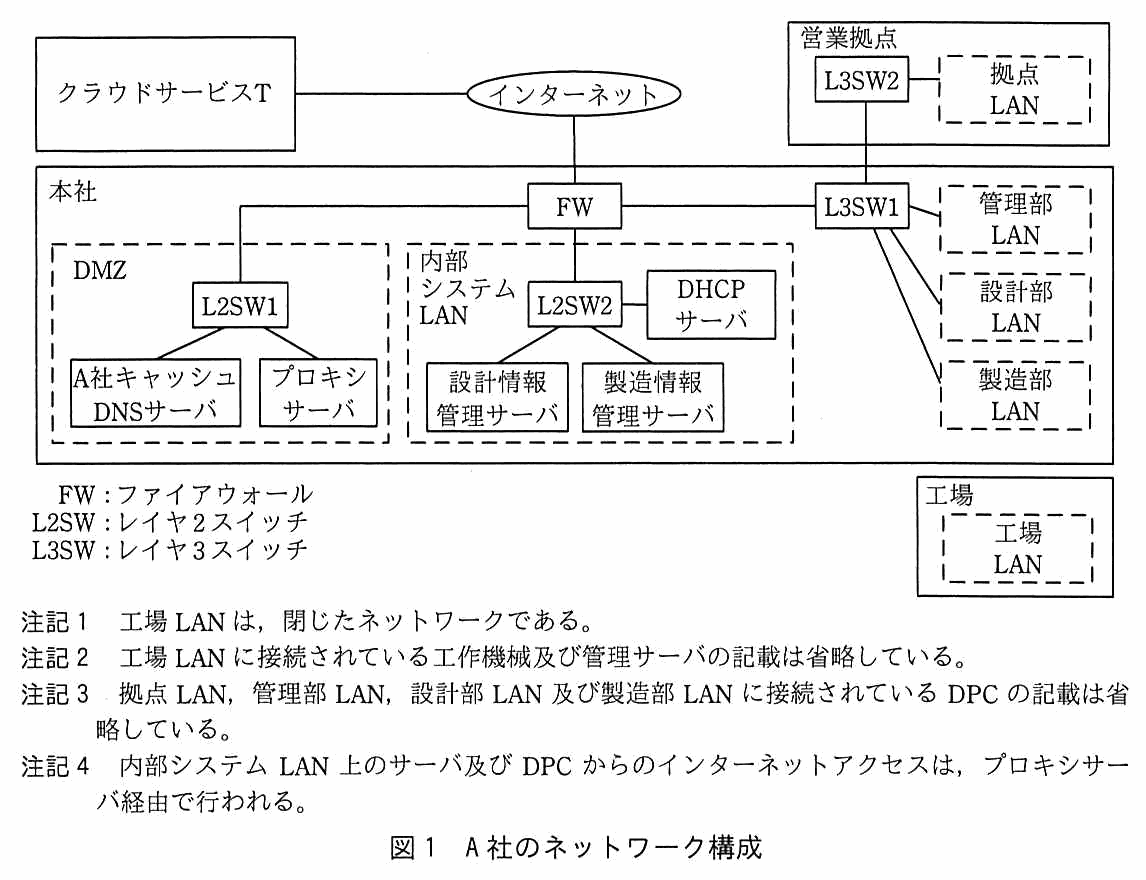
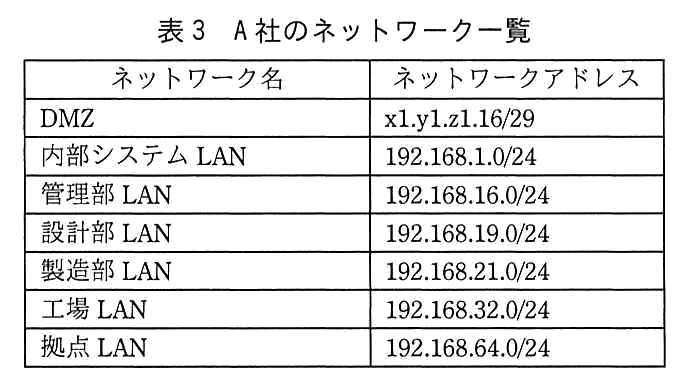
A 社のネットワーク構成を図 1 に,A 社のネットワーク一覧を表 3 に示す。

クラウドサービス T はインターネットに接続され,インターネットは本社の FW に接続される。本社内で FW は,DMZ の L2SW1,内部システム LAN の L2SW2,及び L3SW1 に接続される。DMZ は L2SW1 に A 社キャッシュ DNS サーバとプロキシサーバが接続される。内部システム LAN は L2SW2 に DHCP サーバ,設計情報管理サーバ,製造情報管理サーバが接続される。L3SW1 には管理部 LAN,設計部 LAN,製造部 LAN が接続され,さらに営業拠点の L3SW2 と接続される。L3SW2 には拠点 LAN が接続される。工場には工場 LAN があり,本社及び営業拠点とは接続されていない。凡例:FW はファイアウォール,L2SW はレイヤ 2 スイッチ,L3SW はレイヤ 3 スイッチ。注記 1:工場 LAN は,閉じたネットワークである。注記 2:工場 LAN に接続されている工作機械及び管理サーバの記載は省略している。注記 3:拠点 LAN,管理部 LAN,設計部 LAN 及び製造部 LAN に接続されている DPC の記載は省略している。注記 4:内部システム LAN 上のサーバ及び DPC からのインターネットアクセスは,プロキシサーバ経由で行われる。
図 1 A 社のネットワーク構成
2 列の表(ネットワーク名,ネットワークアドレス)。DMZ:x1.y1.z1.16/29。内部システム LAN:192.168.1.0/24。管理部 LAN:192.168.16.0/24。設計部 LAN:192.168.19.0/24。製造部 LAN:192.168.21.0/24。工場 LAN:192.168.32.0/24。拠点 LAN:192.168.64.0/24。
表 3 A 社のネットワーク一覧

〔A 社の情報システム〕

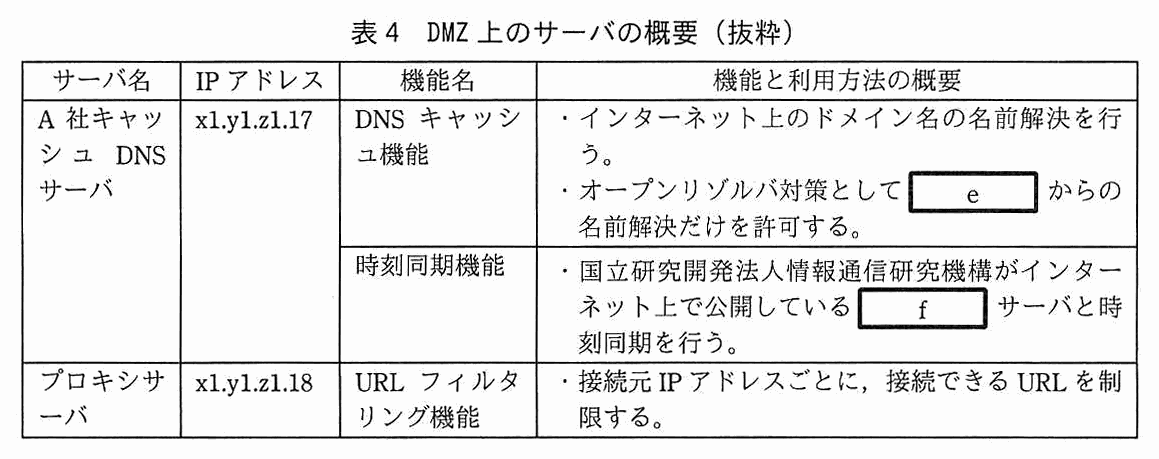
DMZ 上のサーバには,グローバル IP アドレスを割り当てている。DMZ 上のサーバの概要を表 4 に示す。

4 列の表(サーバ名,IP アドレス,機能名,機能と利用方法の概要)。A 社キャッシュ DNS サーバ(x1.y1.z1.17):機能名は DNS キャッシュ機能。・インターネット上のドメイン名の名前解決を行う。・オープンリゾルバ対策として [ e ] からの名前解決だけを許可する。機能名は時刻同期機能。・国立研究開発法人情報通信研究機構がインターネット上で公開している [ f ] サーバと時刻同期を行う。プロキシサーバ(x1.y1.z1.18):機能名は URL フィルタリング機能。・接続元 IP アドレスごとに,接続できる URL を制限する。
表 4 DMZ 上のサーバの概要(抜粋)

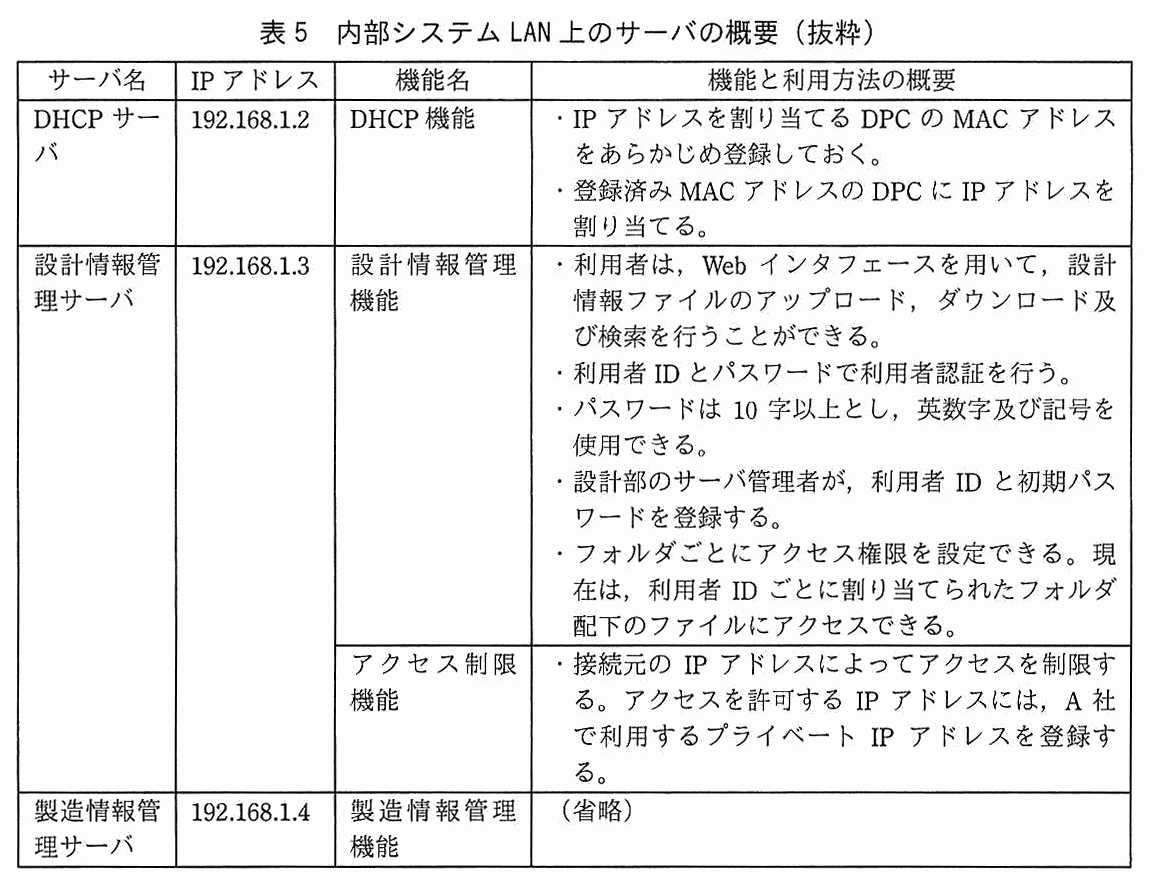
内部システム LAN 上のサーバの概要を表 5 に示す。

4 列の表(サーバ名,IP アドレス,機能名,機能と利用方法の概要)。DHCP サーバ(192.168.1.2):機能名は DHCP 機能。・IP アドレスを割り当てる DPC の MAC アドレスをあらかじめ登録しておく。・登録済み MAC アドレスの DPC に IP アドレスを割り当てる。設計情報管理サーバ(192.168.1.3):機能名は設計情報管理機能。・利用者は,Web インタフェースを用いて,設計情報ファイルのアップロード,ダウンロード及び検索を行うことができる。・利用者 ID とパスワードで利用者認証を行う。・パスワードは 10 字以上とし,英数字及び記号を使用できる。・設計部のサーバ管理者が,利用者 ID と初期パスワードを登録する。・フォルダごとにアクセス権限を設定できる。現在は,利用者 ID ごとに割り当てられたフォルダ配下のファイルにアクセスできる。同じく設計情報管理サーバの機能名はアクセス制限機能。・接続元の IP アドレスによってアクセスを制限する。アクセスを許可する IP アドレスには,A 社で利用するプライベート IP アドレスを登録する。製造情報管理サーバ(192.168.1.4):機能名は製造情報管理機能。(省略)。
表 5 内部システム LAN 上のサーバの概要(抜粋)

A 社では,全ての従業員に個別のメールアドレスを割り当てており,従業員は,メールサービスを用いてメールを送受信している。従業員のメールアドレス以外に同報用のメールアドレスがあり,このアドレスに届いたメールは,登録された従業員のメールアドレスに同報される。

従業員は,第三者に秘匿したい電子ファイルをメールに添付し,金型加工の発注元との間で送受信する場合には,ZIP 形式で圧縮している。メール添付する際の圧縮ファイルの取扱いについては,次のルールを定めている。

設計情報管理サーバの利用者は,設計部員及び製造部員である。利用者 ID は,利用者のメールアドレスである。初期パスワードには,メールアドレスと同じ文字列を登録し,利用者に通知する。利用者は,自身でパスワードを変更することができる。

FW,プロキシサーバ,内部システム LAN 上のサーバ,及び全ての DPC は,A 社キャッシュ DNS サーバとの間で f を用いて時刻同期を行っている。

DPC の IP アドレスは,DHCP サーバの DHCP 機能及び L3SW の DHCP リレーエージェント機能によって,動的に割り当てられる。

A 社では,DMZ 上及び内部システム LAN 上にあるサーバの名称と IP アドレスの対応を DPC の hosts ファイルに設定している。

DPC,DMZ 上のサーバ及び内部システム LAN 上のサーバは,導入時に,OS,アプリケーションソフトウェア及びマルウェア対策ソフト(以下,これらを併せて A 社標準ソフトという)に脆弱性修正プログラムを適用し,マルウェア対策ソフトはマルウェア定義ファイルを導入時点での最新版に更新している。

導入後は,プロキシサーバ経由で A 社標準ソフトの各ベンダのサイトに毎月末に自動で接続し,それぞれの脆弱性修正プログラムを適用している。

DPC 及びサーバ上のマルウェア対策ソフトは,起動時及び起動後 2 時間おきにプロキシサーバ経由でマルウェア対策ソフトベンダのサイトからマルウェア定義ファイルをダウンロードし,更新している。マルウェア対策ソフトでは,ファイルを読み書きするときにマルウェアスキャンする機能(以下,リアルタイムスキャンという)を有効にするとともに,全てのファイルをマルウェアスキャンする機能(以下,フルスキャンという)を,毎週火曜日 12 時に実行している。フルスキャン実行時,CPU の負荷を減らすために,圧縮ファイルは対象外としている。

〔情報漏えいの発生〕

6 月 7 日,金型加工業者 B 社の L 氏から,設計情報管理サーバの管理者である設計部の J さんに,A 社の情報が漏えいしているおそれがあると連絡があった。J さんは,設計部長及び管理部の E 部長に報告した。J さんの報告内容を,次に示す。

E 部長は事態を重くみて,ファイル S の漏えいについての調査,及び必要であればその対処,並びに A 社全体としての情報セキュリティ対策強化案の検討をシステム係の F さんに指示した。さらに,A 社の情報システムの導入及び運用を支援しているシステム会社と一緒に調査することにし,システム会社の G 氏が協力することになった。

F さん及び G 氏は,まず,情報漏えいの調査及び一時的な対処を実施し,その後に,A 社全体としての情報セキュリティ対策強化案を検討することにした。

〔情報漏えいの調査及び一時的な対処〕

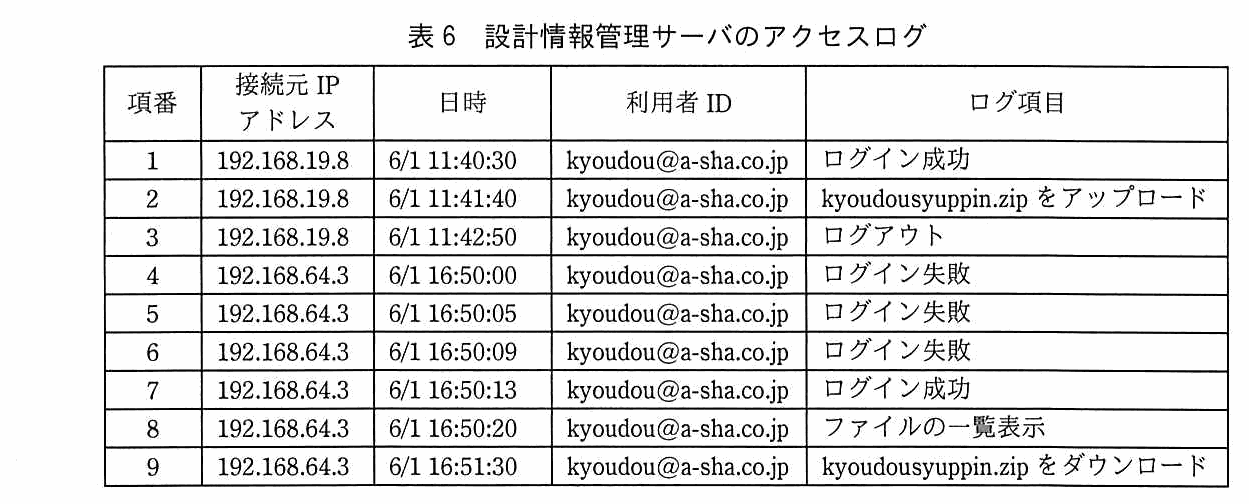
F さんは G 氏の協力を受けて,FW,DMZ 上のサーバ及び内部システム LAN 上のサーバの調査を開始した。F さんと G 氏は,設計情報管理サーバからファイル S が取り出された可能性が高いと考え,設計情報管理サーバのアクセスログを調査した。その結果,ファイル S を作成するために J さんが設計情報管理サーバに登録した利用者 ID kyoudou@a-sha.co.jp(以下,ID-K という)による不審なアクセスが 6 月 1 日に発生していたことが判明した。設計情報管理サーバの 6 月 1 日のアクセスログのうち,利用者 ID が ID-K のものを表 6 に示す。

5 列の表(項番,接続元 IP アドレス,日時,利用者 ID,ログ項目)。利用者 ID はすべて kyoudou@a-sha.co.jp。項番 1:192.168.19.8,6/1 11:40:30,ログイン成功。項番 2:192.168.19.8,6/1 11:41:40,kyoudousyuppin.zip をアップロード。項番 3:192.168.19.8,6/1 11:42:50,ログアウト。項番 4:192.168.64.3,6/1 16:50:00,ログイン失敗。項番 5:192.168.64.3,6/1 16:50:05,ログイン失敗。項番 6:192.168.64.3,6/1 16:50:09,ログイン失敗。項番 7:192.168.64.3,6/1 16:50:13,ログイン成功。項番 8:192.168.64.3,6/1 16:50:20,ファイルの一覧表示。項番 9:192.168.64.3,6/1 16:51:30,kyoudousyuppin.zip をダウンロード。
表 6 設計情報管理サーバのアクセスログ

F さんが,ID-K について J さんに確認したところ,ID-K は,共同出品金型の設計に携わっている J さん及び 2 名の設計部員(以下,3 名を併せて,共同出品担当メンバという)が利用していた。

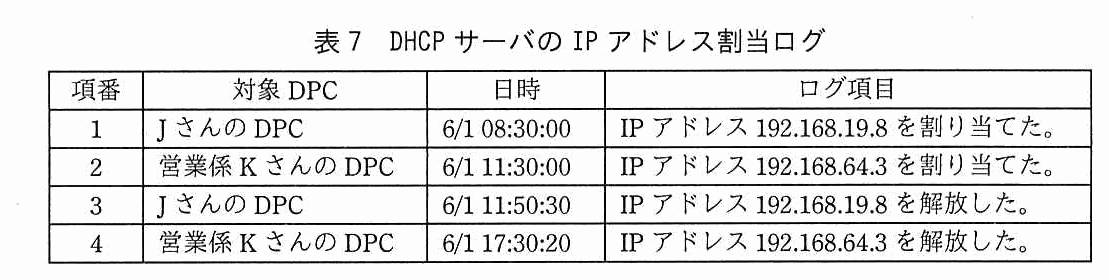
さらに,表 6 の接続元 IP アドレスに記録された DPC を特定するために,DHCP サーバのログを調査することにした。DHCP サーバの 6 月 1 日の IP アドレス割当ログのうち,割り当てた IP アドレスが 192.168.19.8 又は 192.168.64.3 であるものを表 7 に示す。

4 列の表(項番,対象 DPC,日時,ログ項目)。項番 1:J さんの DPC,6/1 08:30:00,IP アドレス 192.168.19.8 を割り当てた。項番 2:営業係 K さんの DPC,6/1 11:30:00,IP アドレス 192.168.64.3 を割り当てた。項番 3:J さんの DPC,6/1 11:50:30,IP アドレス 192.168.19.8 を解放した。項番 4:営業係 K さんの DPC,6/1 17:30:20,IP アドレス 192.168.64.3 を解放した。
表 7 DHCP サーバの IP アドレス割当ログ

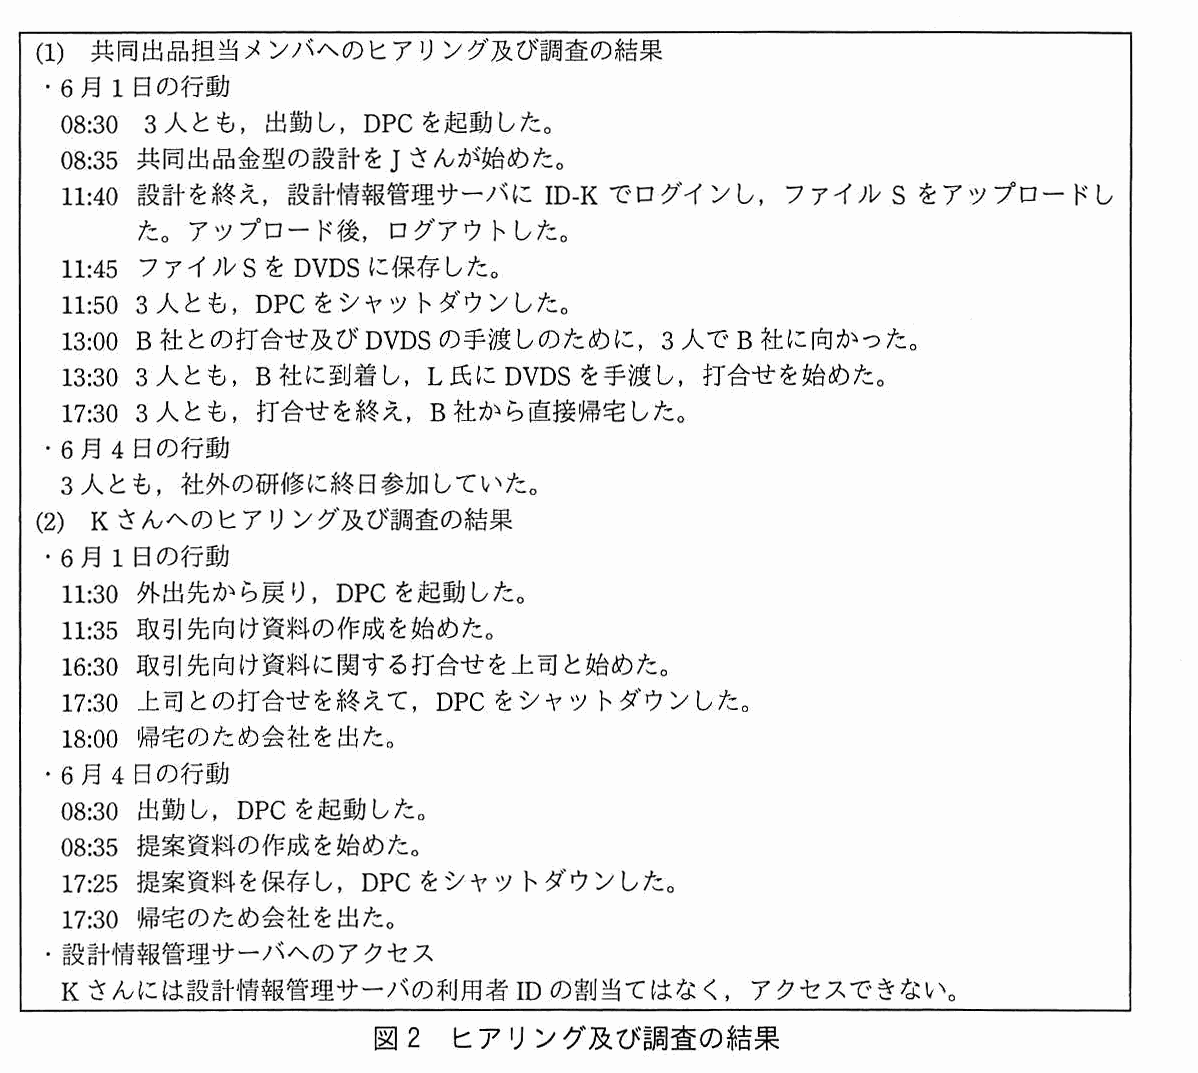
F さんは,②サーバのログの調査だけでは操作者を特定するには不十分なので,当事者へのヒアリング及び DPC の動作ログの調査が必要であると判断した。ヒアリング及び調査の結果を図 2 に示す。

枠で囲まれた調査結果。(1) 共同出品担当メンバへのヒアリング及び調査の結果。・6 月 1 日の行動:08:30 3 人とも,出勤し,DPC を起動した。08:35 共同出品金型の設計を J さんが始めた。11:40 設計を終え,設計情報管理サーバに ID-K でログインし,ファイル S をアップロードした。アップロード後,ログアウトした。11:45 ファイル S を DVDS に保存した。11:50 3 人とも,DPC をシャットダウンした。13:00 B 社との打合せ及び DVDS の手渡しのために,3 人で B 社に向かった。13:30 3 人とも,B 社に到着し,L 氏に DVDS を手渡し,打合せを始めた。17:30 3 人とも,打合せを終え,B 社から直接帰宅した。・6 月 4 日の行動:3 人とも,社外の研修に終日参加していた。(2) K さんへのヒアリング及び調査の結果。・6 月 1 日の行動:11:30 外出先から戻り,DPC を起動した。11:35 取引先向け資料の作成を始めた。16:30 取引先向け資料に関する打合せを上司と始めた。17:30 上司との打合せを終えて,DPC をシャットダウンした。18:00 帰宅のため会社を出た。・6 月 4 日の行動:08:30 出勤し,DPC を起動した。08:35 提案資料の作成を始めた。17:25 提案資料を保存し,DPC をシャットダウンした。17:30 帰宅のため会社を出た。・設計情報管理サーバへのアクセス:K さんには設計情報管理サーバの利用者 ID の割当てはなく,アクセスできない。
図 2 ヒアリング及び調査の結果

ヒアリング及び調査の結果,F さんは,③表 6 の項番 4 から項番 9 のアクセスは,共同出品担当メンバの操作ではなく,K さんの DPC がマルウェアに感染し,マルウェアによってファイル S が漏えいした可能性があると判断した。F さんは,E 部長に報告するとともに,調査のために,K さんの DPC を回収し,予備の DPC を K さんに貸与した。

さらに,ID-K は不正ログインに使用されたので,F さんは,J さんに,④ID-K への一時的な対処を依頼した。

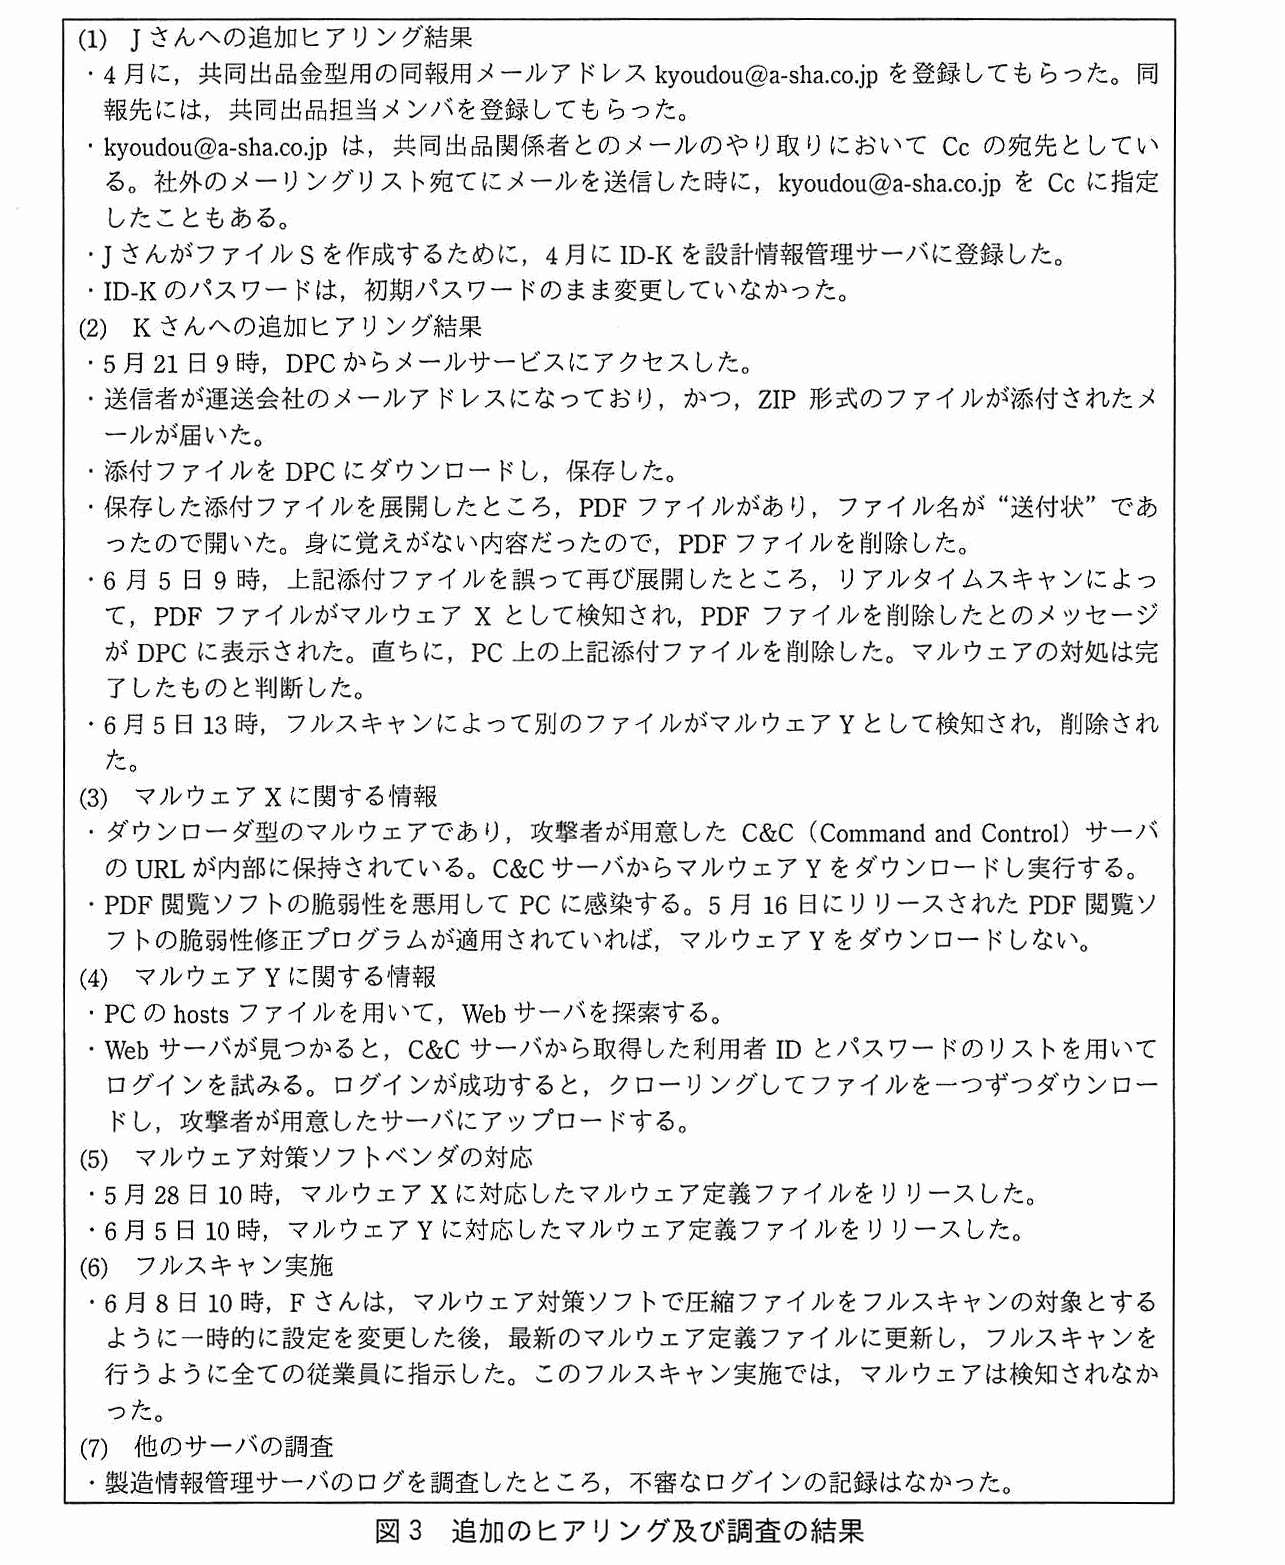
F さんは,G 氏のアドバイスを受けながら,J さんと K さんへの追加のヒアリング及び調査を行った。それらの結果を図 3 に示す。

枠で囲まれた調査結果。(1) J さんへの追加ヒアリング結果。・4 月に,共同出品金型用の同報用メールアドレス kyoudou@a-sha.co.jp を登録してもらった。同報先には,共同出品担当メンバを登録してもらった。・kyoudou@a-sha.co.jp は,共同出品関係者とのメールのやり取りにおいて Cc の宛先としている。社外のメーリングリスト宛てにメールを送信した時に,kyoudou@a-sha.co.jp を Cc に指定したこともある。・J さんがファイル S を作成するために,4 月に ID-K を設計情報管理サーバに登録した。・ID-K のパスワードは,初期パスワードのまま変更していなかった。(2) K さんへの追加ヒアリング結果。・5 月 21 日 9 時,DPC からメールサービスにアクセスした。・送信者が運送会社のメールアドレスになっており,かつ,ZIP 形式のファイルが添付されたメールが届いた。・添付ファイルを DPC にダウンロードし,保存した。・保存した添付ファイルを展開したところ,PDF ファイルがあり,ファイル名が“送付状”であったので開いた。身に覚えがない内容だったので,PDF ファイルを削除した。・6 月 5 日 9 時,上記添付ファイルを誤って再び展開したところ,リアルタイムスキャンによって,PDF ファイルがマルウェア X として検知され,PDF ファイルを削除したとのメッセージが DPC に表示された。直ちに,PC 上の上記添付ファイルを削除した。マルウェアの対処は完了したものと判断した。・6 月 5 日 13 時,フルスキャンによって別のファイルがマルウェア Y として検知され,削除された。(3) マルウェア X に関する情報。・ダウンローダ型のマルウェアであり,攻撃者が用意した C&C(Command and Control)サーバの URL が内部に保持されている。C&C サーバからマルウェア Y をダウンロードし実行する。・PDF 閲覧ソフトの脆弱性を悪用して PC に感染する。5 月 16 日にリリースされた PDF 閲覧ソフトの脆弱性修正プログラムが適用されていれば,マルウェア Y をダウンロードしない。(4) マルウェア Y に関する情報。・PC の hosts ファイルを用いて,Web サーバを探索する。・Web サーバが見つかると,C&C サーバから取得した利用者 ID とパスワードのリストを用いてログインを試みる。ログインが成功すると,クローリングしてファイルを一つずつダウンロードし,攻撃者が用意したサーバにアップロードする。(5) マルウェア対策ソフトベンダの対応。・5 月 28 日 10 時,マルウェア X に対応したマルウェア定義ファイルをリリースした。・6 月 5 日 10 時,マルウェア Y に対応したマルウェア定義ファイルをリリースした。(6) フルスキャン実施。・6 月 8 日 10 時,F さんは,マルウェア対策ソフトで圧縮ファイルをフルスキャンの対象とするように一時的に設定を変更した後,最新のマルウェア定義ファイルに更新し,フルスキャンを行うように全ての従業員に指示した。このフルスキャン実施では,マルウェアは検知されなかった。(7) 他のサーバの調査。・製造情報管理サーバのログを調査したところ,不審なログインの記録はなかった。
図 3 追加のヒアリング及び調査の結果

G 氏は,図 3 の(2)について,マルウェア対策ソフトでマルウェアが検知されたにもかかわらず,報告がなかったので,A 社としての対策がとれなかったことへの改善が必要であると指摘した。F さんは,図 3 及び G 氏の指摘を踏まえ,(あ)〜(え)の作業計画を作成した。

F さんは,(あ)〜(え)の作業計画を E 部長に報告し,実施についての了承を得た。

(あ)について,F さんは,情報漏えいの経緯をまとめ,E 部長が設計部長に報告した。

(い)について,F さんは,類似のマルウェア感染を防止する対策として,今回の感染の経緯と類似のマルウェアへの注意点を社内に周知した。

さらに,圧縮ファイル中のマルウェアが検知されなかったことについて,F さんは,平常時も圧縮ファイルをフルスキャンの対象とすべきかを G 氏に相談した。G 氏は,平常時の運用では,圧縮ファイルをフルスキャンの対象にしなくても DPC がマルウェアに感染するリスクは変わらないと答え,⑤その理由を F さんに説明した。F さんは,圧縮ファイルをフルスキャンの対象外とするという設定は変えないことにした。

〔設計情報管理サーバへの不正ログイン対策の検討〕

(う)について,F さんは,設計情報管理サーバへの不正なログインの経緯及び設計情報管理サーバの利用状況を踏まえ,⑥設計情報管理サーバへのアクセスを制限する設定変更案及び⑦パスワードに関する運用方法の見直し案を作成し,J さんに提案した。J さんは,F さんの提案どおりに設定の変更及び運用方法の見直しを実施することにした。

さらに,F さんと G 氏は,ID-K のように利用者 ID を共用する限り,パスワードの管理は不十分になると考えた。そこで,利用者 ID の共用は全て禁止し,フォルダへのアクセス権限を利用者 ID ごとに設定する案を作成した。

F さんは,検討結果を E 部長に説明し,了承を得て J さんに実施を依頼した。

〔集中管理の仕組みの導入〕

(え)について,F さんは,次の機能を備えた集中管理サーバの導入案を作成した。

F さんは集中管理サーバの導入案を,E 部長に説明した。E 部長は,役員会で集中管理サーバの導入を提案し,集中管理サーバの導入費用が次年度の設備導入予算に組み込まれることになった。E 部長は,一連の対処及び施策を設計部長に報告した。

出題趣旨(IPA)

サイバー攻撃は,年々,巧妙化している。攻撃者は,情報セキュリティ対策が不十分な取引先にまず侵入し,そこから大企業の重要な情報を狙うようになった。そこで,自社だけでなく取引先を含めた情報セキュリティ対策が必要になっている。本問では,取引先にも影響を及ぼしたセキュリティインシデントへの対応を題材に,PC及びサーバのセキュリティ対策の設計能力を問う。

採点講評(問全体・IPA)

問2では,セキュリティインシデントの対応を題材に,サーバの設定について出題した。

設問と解答例

設問1 解答欄3つ

表 1 中のa〜cに入れる適切な字句をそれぞれ 5 字以内で答えよ。

〔a〕解答例

  • 秘密管理

〔b〕解答例

  • 有用

〔c〕解答例

  • 非公知
解説

本文の根拠

表 1

営業秘密を含む文書は,全てのページに A 社秘密情報と記載すること

表 1

A 社で開発し,A 社の事業に必要な金型加工技術の情報を,営業秘密とすること

表 1

営業秘密は,一般的に知られた状態にならないように,業界誌などの刊行物に掲載しないこと

営業秘密として不正競争防止法の保護を受けるための要件は,秘密管理性・有用性・非公知性の三つである。表 1 はそれぞれの管理規則を挙げている。一つ目の規則は,文書に A 社秘密情報と記載し,閲覧できる者を制限するもので,秘密として管理していることを明らかにする規則なので a は秘密管理である。二つ目は,事業に必要な金型加工技術の情報を営業秘密にするもので,事業活動に有用な情報であること,つまり b は有用である。三つ目は,刊行物に掲載して一般に知られる状態にしないもので,c は非公知である。

本文では,A 社が営業秘密管理指針(平成 27 年 1 月 28 日全部改訂)を参考に規則を定めたとしている。採点講評は,完全性・可用性といった解答が散見されたと述べている。完全性・可用性は情報セキュリティの三要素(機密性・完全性・可用性)に出てくる語で,営業秘密の要件とは別の分類である。

字数は 5 字以内で,解答例は 4 字・2 字・3 字である。“性”が後ろに付くので,a は“秘密管理”,b は“有用”,c は“非公知”と,“性”を除いた形で書く。

採点講評(IPA)

設問1は,正答率が低かった。完全性,可用性といった解答が散見された。企業では,営業秘密の管理は重要なので,営業秘密の要件は理解しておいてほしい。

設問2(1) 解答欄1つ

表 2 中のdに入れる適切な字句を 10 字以内で答えよ。

〔d〕解答例

  • オープンリレー
解説

本文の根拠

表 2 メール転送機能

迷惑メールの踏み台として使われないよう

表 2 メール転送機能

宛先メールアドレスのドメイン名が A 社ドメイン名のメールだけを受信する

メールサーバが,インターネットから届いたメールを宛先に関係なく他のサーバへ中継すると,迷惑メールの送信元として悪用される。これをオープンリレーと呼ぶ。表 2 は,インターネットから転送されてきたメールのうち,宛先のドメイン名が A 社ドメイン名のものだけを受信するとしているので,A 社宛て以外のメールを中継しない,つまりオープンリレー対策である。

表 2 の同じ表の中に,キャッシュ DNS サービスの“オープンリゾルバ対策”という似た語がある。リゾルバは名前解決の再帰問合せを受け付ける DNS サーバで,こちらの対象は DNS である。メール転送機能の空欄 d は,メールの中継なのでオープンリレーである。

字数は 10 字以内で,解答例は 7 字である。“オープンリレー”と書く。“踏み台対策”のような言い方は,メールを中継させない対策の名前としては不足する。

設問2(2)

表 2 中の下線①について,接続を許可するネットワークアドレスを答えよ。

解答例

  • x1.y1.z1.16/29
解説

本文の根拠

表 2 Web メール接続元制限機能

A 社のネットワークからの利用だけが可能となるよう,特定のネットワークからの接続だけを許可している

図 1 注記 4

注記 4:内部システム LAN 上のサーバ及び DPC からのインターネットアクセスは,プロキシサーバ経由で行われる。

表 3

DMZ:x1.y1.z1.16/29。

表 4 プロキシサーバ

プロキシサーバ(x1.y1.z1.18)

DPC が Web メールを使うときは,インターネット上のクラウドサービス T のメールサービスに接続する。図 1 の注記 4 のとおり DPC のインターネットアクセスはプロキシサーバ経由で行われるので,メールサービスから見た接続元は DPC のプライベート IP アドレスではなく,プロキシサーバのグローバル IP アドレスになる。プロキシサーバは DMZ にあり,DMZ のサーバにはグローバル IP アドレスを割り当てている。表 3 の DMZ のネットワークアドレスは x1.y1.z1.16/29 である。

したがって,メールサービスが接続を許可する“特定のネットワーク”は DMZ で,答えは x1.y1.z1.16/29 である。192.168.x.x の内部システム LAN や設計部 LAN などを書くのは誤りで,これらはインターネットには出ていかない。

この設問は字数ではなくネットワークアドレスを答える。表 3 の値をプレフィックス長 /29 まで写す。プロキシサーバの IP アドレスだけ(x1.y1.z1.18)では,設問が求める“ネットワークアドレス”にならない。

設問3(1) 解答欄1つ

表 4 中のeに入れる適切な IP アドレスを答えよ。

〔e〕解答例

  • x1.y1.z1.18
解説

本文の根拠

表 4 DNS キャッシュ機能

オープンリゾルバ対策として

図 1 注記 4

注記 4:内部システム LAN 上のサーバ及び DPC からのインターネットアクセスは,プロキシサーバ経由で行われる。

〔A 社の情報システム〕

A 社では,DMZ 上及び内部システム LAN 上にあるサーバの名称と IP アドレスの対応を DPC の hosts ファイルに設定している。

表 4 プロキシサーバ

プロキシサーバ(x1.y1.z1.18)

オープンリゾルバ対策は,DNS キャッシュサーバが,不特定の相手からの問合せには応答しないようにすることである。A 社キャッシュ DNS サーバに問合せを送るのは,A 社の中でインターネット上の名前解決が必要な機器である。DPC は,社内のサーバ名を hosts ファイルで解決し,インターネットへのアクセスはプロキシサーバ経由で行う(図 1 の注記 4)。つまりインターネット上のドメイン名を解決するのはプロキシサーバで,答えはプロキシサーバの IP アドレスの x1.y1.z1.18 である。

表 4 の“x1.y1.z1.17”はキャッシュ DNS サーバ自身の IP アドレスなので,問合せ元には当たらない。DPC のアドレス(192.168.x.x)は,DPC が名前解決を自分で行わない構成のため入らない。

この設問は IP アドレスを答える。表 4 のプロキシサーバの行から x1.y1.z1.18 を写し,x1.y1.z1.17 と取り違えないようにする。

設問3(2) 解答欄1つ

表 4 及び本文中のfに入れる適切なプロトコル名を英字 5 字以内で答えよ。

〔f〕解答例

  • NTP
解説

本文の根拠

表 4 時刻同期機能

国立研究開発法人情報通信研究機構がインターネット上で公開している

〔A 社の情報システム〕

FW,プロキシサーバ,内部システム LAN 上のサーバ,及び全ての DPC は,A 社キャッシュ DNS サーバとの間で

空欄 f は“時刻同期を行う”サーバのプロトコル名である。インターネット上でコンピュータの時計を合わせるプロトコルは NTP(Network Time Protocol)で,RFC 5905 は NTP を“インターネット上でコンピュータの時計を同期するために広く使われている”プロトコルと説明している。A 社では,FW,プロキシサーバ,内部システム LAN 上のサーバ及び全ての DPC が,A 社キャッシュ DNS サーバ(NTP サーバとしても動作する)との間で NTP により時刻を合わせている。

時刻同期は,ログの突合せに欠かせない。この問の〔情報漏えいの調査及び一時的な対処〕では,表 6 の設計情報管理サーバのアクセスログと,表 7 の DHCP サーバのログを時刻で照合して K さんの DPC を特定しており,機器の時刻がずれているとこの照合ができない。

字数は英字 5 字以内で,解答例は NTP(3 字)である。DNS や SNTP のような似た語と取り違えない。

設問3(3) 解答欄1つ

本文中のgに入れる適切な字句を解答群の中から選び,記号で答えよ。 解答群 ア AES イ DES ウ HMAC エ MD5 オ ZipCrypto

〔g〕解答例

  • ア
解説

本文の根拠

〔A 社の情報システム〕

第三者に秘匿したい電子ファイルをメールに添付し,金型加工の発注元との間で送受信する場合には,ZIP 形式で圧縮している。

〔A 社の情報システム〕

電子政府における調達のために参照すべき暗号リスト(平成 30 年 3 月 29 日版)でも利用が推奨されている共通鍵暗号である

空欄 g は,ZIP 形式の圧縮ファイルを暗号化するための暗号化アルゴリズムで,“電子政府における調達のために参照すべき暗号リスト(平成 30 年 3 月 29 日版)でも利用が推奨されている共通鍵暗号”である。解答例は,AES(ア)である。

解答群のうち,HMAC はメッセージ認証コード,MD5 はハッシュ関数で,どちらも暗号化アルゴリズム(共通鍵暗号)ではない。DES と ZipCrypto は暗号化に使われるものだが,リストで利用が推奨されるのは解答例の AES である。“ZIP 形式だから ZipCrypto”と考えず,条件の“暗号リストで推奨されている”に合うものを選ぶ。

この設問は記号で答える。条件を“共通鍵暗号”“暗号リストで推奨”の二つに分けて,解答群を消去する。

設問3(4) 解答欄1つ

本文中のhに入れる適切な字句を英字 10 字以内で答えよ。

〔h〕解答例

  • CRYPTREC
解説

本文の根拠

〔A 社の情報システム〕

は,暗号技術の適切な実装法や運用法の調査及び検討を行う国内のプロジェクトである。

〔A 社の情報システム〕

が選定した,電子政府における調達のために参照すべき暗号リスト(平成 30 年 3 月 29 日版)

暗号リストを選定し,暗号技術の適切な実装法や運用法の調査・検討を行う国内のプロジェクトは,CRYPTREC である。問題文の“電子政府における調達のために参照すべき暗号リスト”は,CRYPTREC 暗号リスト(電子政府推奨暗号リスト)のことである。採点講評も,CRYPTREC では安全な暗号アルゴリズムの一覧を掲載しており,暗号アルゴリズムの選択の際に必要となるので覚えておいてほしい,と述べている。

設問 3(3) の g は,この CRYPTREC のリストで推奨されている暗号(AES)という流れで,g と h は対になって出ている。h を答えるときは,g の根拠になる機関として答える。

字数は英字 10 字以内で,解答例は CRYPTREC(8 字)である。綴りを正確に書く。

採点講評(IPA)

設問3(4)は,正答率が低かった。CRYPTRECでは,安全な暗号アルゴリズムの一覧を掲載している。暗号アルゴリズムの選択の際に必要となるので覚えておいてほしい。

設問4 解答欄1つ

本文中のiに入れる適切な字句を解答群の中から選び,記号で答えよ。 解答群 ア サイズ イ 作成者の利用者 ID ウ 作成日時 エ ハッシュ値

〔i〕解答例

  • エ
解説

本文の根拠

〔情報漏えいの発生〕

B 社のセキュリティ担当者は,同一ファイルであることを確認するためファイルの

〔情報漏えいの発生〕

L 氏が,掲載されていた Web ページを確認したところ,ファイル S と同じ名称をもつファイルの更新日付は 6 月 4 日と表示されていた。

二つのファイルが同一かどうかを確かめるには,ファイルの内容から計算した値で比べる。同じ内容のファイルからは同じハッシュ値ができ,内容が 1 ビットでも違えば異なるハッシュ値になるのが普通なので,ハッシュ値を比べれば“同一ファイル”の確認になる。解答例は,エのハッシュ値である。

サイズ(ア)や作成者の利用者 ID(イ)や作成日時(ウ)は,内容が違っても一致することがある。この問題でも,Web ページ上の同名のファイルは 6 月 4 日付の更新日付と表示されており,DVDS に保存した 6 月 1 日の日時と同じ値を期待できない。ファイルの“見かけ”が同じでも同一であるとは言えず,内容から計算した値で確認するのが基本である。

この設問は記号で答える。“同一であることを確認する”という目的から,名称・日時・サイズのような属性ではなく内容に基づく値を選ぶ。

設問5(1) 55字以内

本文中の下線②について,不十分な理由を 55 字以内で述べよ。

解答例

  • なりすましによるアクセスの場合,操作した人物とログに記録された利用者IDの利用者とは異なるから
解説

本文の根拠

〔情報漏えいの調査及び一時的な対処〕

サーバのログの調査だけでは操作者を特定するには不十分なので,当事者へのヒアリング及び DPC の動作ログの調査が必要であると判断した。

〔情報漏えいの調査及び一時的な対処〕

ID-K は,共同出品金型の設計に携わっている J さん及び 2 名の設計部員(以下,3 名を併せて,共同出品担当メンバという)が利用していた。

図 3 (1)

ID-K のパスワードは,初期パスワードのまま変更していなかった。

サーバのログに残るのは,接続元 IP アドレス,日時,利用者 ID,操作内容である(表 6)。ログの利用者 ID は“その ID でログインした”ことを示すだけで,操作した人物が ID の持ち主かどうかは分からない。ID-K は共同出品担当メンバ 3 名が共用しており,パスワードも初期パスワードのままだったので,メンバ以外がなりすましてログインしていてもログ上は区別できない。つまり,なりすましによるアクセスの場合,操作した人物とログに記録された利用者 ID の利用者は異なる,というのが理由である。

表 6 の項番 4〜6 はログイン失敗が続いたあと項番 7 で成功しているが,これもサーバのログからは“誰が”操作したかは決まらない。そこで,当事者へのヒアリング(誰がどこにいたか)と,DPC の動作ログ(その DPC で何が行われたか)を併せて調べる必要がある。

字数は 55 字以内で,解答例は 47 字である。“なりすましによるアクセスの場合”という条件と,“操作した人物とログに記録された利用者 ID の利用者とは異なる”という結論の二つを残す。“ID が共用されているから”とだけ書くと,なぜ不十分かの説明が足りない。

設問5(2) 50字以内

本文中の下線③のように判断した根拠を 50 字以内で具体的に述べよ。

解答例

  • アクセスがあった時,共同出品担当メンバはB社にいてKさんのDPCを使用できないこと
解説

本文の根拠

表 6 項番 4

項番 4:192.168.64.3,6/1 16:50:00,ログイン失敗。

表 7 項番 2

項番 2:営業係 K さんの DPC,6/1 11:30:00,IP アドレス 192.168.64.3 を割り当てた。

図 2 (1)

13:30 3 人とも,B 社に到着し,L 氏に DVDS を手渡し,打合せを始めた。

図 2 (1)

17:30 3 人とも,打合せを終え,B 社から直接帰宅した。

表 6 の項番 4〜9 の接続元 IP アドレスは 192.168.64.3 で,表 7 の項番 2 と項番 4 から,この IP アドレスは 6/1 11:30 から 17:30 まで営業係 K さんの DPC に割り当てられていた。項番 4〜9 のアクセスは 16:50〜16:51 の間である。一方,図 2 の(1)のとおり,共同出品担当メンバ 3 人は 13:30 から 17:30 まで B 社で打合せをしており,K さんの DPC を操作できる場所にいない(DPC の社外への持出しは禁止されている)。さらに(2)のとおり,K さんは設計情報管理サーバの利用者 ID を持たない。したがって項番 4〜9 のアクセスは,共同出品担当メンバが K さんの DPC から行ったものではなく,K さんの DPC 上のマルウェアによる可能性が高い。

根拠としては,アクセスのあった時刻(16:50〜16:51)に,共同出品担当メンバは B 社にいて,K さんの DPC を使用できないことが核心である。

字数は 50 字以内で,解答例は 41 字である。“アクセスがあった時”“共同出品担当メンバは B 社にいて”“K さんの DPC を使用できない”の三つを残す。“K さんの DPC だから”のように結論だけを書くと,なぜ判断できたかの根拠にならない。

設問5(3) 15字以内

本文中の下線④について,一時的な対処を 15 字以内で答えよ。

解答例

  • パスワードを変更する。
解説

本文の根拠

〔情報漏えいの調査及び一時的な対処〕

さらに,ID-K は不正ログインに使用されたので,F さんは,J さんに,④ID-K への一時的な対処を依頼した。

図 3 (1)

ID-K のパスワードは,初期パスワードのまま変更していなかった。

表 5 設計情報管理機能

利用者は,Web インタフェースを用いて,設計情報ファイルのアップロード,ダウンロード及び検索を行うことができる。

ID-K は不正ログインに使われたので,攻撃者が知っているパスワードでは二度とログインできないようにする必要がある。ID-K は共同出品の設計で今後も使うので,ID を止めるよりも,パスワードを変更するのが一時的な対処になる。解答例は“パスワードを変更する。”である。

図 3 の(1)のとおり ID-K のパスワードは初期パスワードのまま変わっていなかったので,変更すれば,攻撃者が持つ(又は推測できる)パスワードは使えなくなる。恒久的な対処(利用者 ID の共用の禁止など)は,本文のあとの〔設計情報管理サーバへの不正ログイン対策の検討〕で扱っている。

字数は 15 字以内で,解答例は 11 字である。“一時的な”対処なので,運用の見直し(ID の共用禁止)や設定変更の話は書かず,その場でできる“パスワードの変更”に絞る。

設問5(4) 40字以内

図 3 中の(6)について,フルスキャンを実施した目的は何か。40 字以内で述べよ。

解答例

  • マルウェアXを含む圧縮ファイルを保存しているDPCの有無を確認するため
解説

本文の根拠

図 3 (6)

6 月 8 日 10 時,F さんは,マルウェア対策ソフトで圧縮ファイルをフルスキャンの対象とするように一時的に設定を変更した後,最新のマルウェア定義ファイルに更新し,フルスキャンを行うように全ての従業員に指示した。

〔A 社の情報システム〕

フルスキャン実行時,CPU の負荷を減らすために,圧縮ファイルは対象外としている。

図 3 (2)

送信者が運送会社のメールアドレスになっており,かつ,ZIP 形式のファイルが添付されたメールが届いた。

図 3 (5)

5 月 28 日 10 時,マルウェア X に対応したマルウェア定義ファイルをリリースした。

K さんの DPC には,運送会社を装った ZIP 形式の添付ファイル付きメールが届き,展開した PDF ファイルがマルウェア X だった。同じ内容のメールは他の従業員にも届いている可能性がある。ふだんのフルスキャンは圧縮ファイルが対象外なので,ZIP のまま保存されたマルウェア X は,最新の定義ファイルがあっても検知されない。F さんは,圧縮ファイルを対象に含めて最新の定義ファイル(マルウェア X 対応のものは 5 月 28 日にリリース済み)でフルスキャンさせ,マルウェア X を含む圧縮ファイルを保存している他の DPC がないか確認したのである。解答例は,“マルウェアXを含む圧縮ファイルを保存しているDPCの有無を確認するため”である。

フルスキャンの結果,マルウェアは検知されなかったので,K さん以外には感染の広がりも,圧縮ファイルの残りも無かったと判断できる。

字数は 40 字以内で,解答例は 35 字である。“マルウェア X を含む圧縮ファイル”と“保存している DPC の有無の確認”の二つを残す。“脆弱性の検出”のように別の目的を書かない。

採点講評(IPA)

設問5(4)は,正答率が低かった。A社標準ソフトの脆弱性の検出といった解答が散見された。マルウェアに感染したPCが見つかった際に,他のPC及びサーバでフルスキャンする目的について,理解しておいてほしい。

設問5(5) 50字以内

本文中の下線⑤について,理由を 50 字以内で述べよ。

解答例

  • 圧縮ファイルを展開すると,展開したファイルに対してリアルタイムスキャンが実行されるから
解説

本文の根拠

〔A 社の情報システム〕

マルウェア対策ソフトでは,ファイルを読み書きするときにマルウェアスキャンする機能(以下,リアルタイムスキャンという)を有効にする

図 3 (2)

6 月 5 日 9 時,上記添付ファイルを誤って再び展開したところ,リアルタイムスキャンによって,PDF ファイルがマルウェア X として検知され,PDF ファイルを削除したとのメッセージが DPC に表示された。

〔情報漏えいの調査及び一時的な対処〕

平常時の運用では,圧縮ファイルをフルスキャンの対象にしなくても DPC がマルウェアに感染するリスクは変わらないと答え

圧縮ファイルの中のマルウェアは,展開しなければ実行されず,感染もしない。ZIP から取り出して展開したファイルは,ファイルを書き出すときに,リアルタイムスキャンによってマルウェアスキャンされる(図 3 の(2)では 6/5 に展開したとき,リアルタイムスキャンで PDF ファイルがマルウェア X として検知された)。したがって,圧縮ファイルをフルスキャンの対象にしなくても,展開してから使う限り感染のリスクは変わらない。解答例は“圧縮ファイルを展開すると,展開したファイルに対してリアルタイムスキャンが実行されるから”である。

このため,圧縮ファイルを対象外にして CPU の負荷を減らしている現在の設定を変えなくてよい,という F さんの判断になる。

字数は 50 字以内で,解答例は 43 字である。“展開すると”と“展開したファイルにリアルタイムスキャンが実行される”の二つを残す。“定義ファイルが更新されるから”のように,スキャンの種類を取り違えた理由は書かない。

設問6(1) 50字以内

本文中の下線⑥について,設定変更の内容を 50 字以内で具体的に述べよ。

解答例

  • アクセスを許可するIPアドレスとして,設計部LAN及び製造部LANだけを登録する。
解説

本文の根拠

表 5 アクセス制限機能

接続元の IP アドレスによってアクセスを制限する。アクセスを許可する IP アドレスには,A 社で利用するプライベート IP アドレスを登録する。

〔A 社の情報システム〕

設計情報管理サーバの利用者は,設計部員及び製造部員である。

表 3

設計部 LAN:192.168.19.0/24。製造部 LAN:192.168.21.0/24。

設計情報管理サーバのアクセス制限機能は接続元 IP アドレスで制限するが,現状は A 社のプライベート IP アドレス全てが許可されている。このため,設計情報管理サーバの利用者でない営業拠点の拠点 LAN(192.168.64.0/24)にある K さんの DPC(192.168.64.3)からも,ID-K でのログインが成功してしまった(表 6 の項番 4〜9)。利用者は設計部員と製造部員だけなので,許可する IP アドレスを設計部 LAN(192.168.19.0/24)と製造部 LAN(192.168.21.0/24)だけに絞れば,拠点 LAN などからの接続を防げる。

採点講評は,A 社の内部システム LAN 上のサーバの機能と利用方法を理解した上で解答してほしかった,と述べている。表 5 の“A 社で利用するプライベート IP アドレスを登録する”という現在の設定が,利用者の範囲より広い,と読み取るのが要点である。

字数は 50 字以内で,解答例は 41 字である。“許可する IP アドレスを”“設計部 LAN 及び製造部 LAN だけ”“登録する”の三つを残す。“アクセス元を制限する”だけでは具体的な設定変更の内容になっていない。
採点講評(IPA)

設問6(1)は,正答率が低かった。A社の内部システムLAN上のサーバの機能と利用方法を理解した上で,解答してほしかった。

設問6(2) 40字以内

本文中の下線⑦について,見直し後の運用方法を 40 字以内で具体的に述べよ。

解答例

  • 初期パスワードは,利用者ごとに異なるランダムな文字列にする。
解説

本文の根拠

〔A 社の情報システム〕

初期パスワードには,メールアドレスと同じ文字列を登録し,利用者に通知する。

図 3 (1)

社外のメーリングリスト宛てにメールを送信した時に,kyoudou@a-sha.co.jp を Cc に指定したこともある。

図 3 (1)

ID-K のパスワードは,初期パスワードのまま変更していなかった。

設計情報管理サーバの利用者 ID は利用者のメールアドレスで,初期パスワードはそのメールアドレスと同じ文字列である。ID-K(kyoudou@a-sha.co.jp)は,同報用のメールアドレスで,社外のメーリングリスト宛てのメールの Cc に指定されたこともあるので,社外の第三者にも知られうる。初期パスワードを変えないままの ID-K は,ID を知れば初期パスワードも推測できてしまい,表 6 の項番 4〜6 の失敗を経て項番 7 でログインに成功している。

このため,初期パスワードを推測できない値にする。具体的には,利用者ごとに異なるランダムな文字列にする。メールアドレスのような利用者 ID から導ける文字列や,全員共通の文字列では,同じ推測が通る。本設問は,運用の見直しのうち初期パスワードの扱いを問うている。

字数は 40 字以内で,解答例は 30 字である。“初期パスワードは”“利用者ごとに異なる”“ランダムな文字列にする”の三つを残す。“複雑にする”だけでは何を見直すのかが伝わらない。

設問7 解答欄1つ

本文中のjに入れる適切な字句を 10 字以内で答えよ。

〔j〕解答例

  • 管理者に通知
解説

本文の根拠

〔情報漏えいの調査及び一時的な対処〕

G 氏は,図 3 の(2)について,マルウェア対策ソフトでマルウェアが検知されたにもかかわらず,報告がなかったので,A 社としての対策がとれなかったことへの改善が必要であると指摘した。

(え)

(え)サーバ及び DPC それぞれの,マルウェア対策ソフトの状態と脆弱性修正プログラムの適用状況を集中管理する仕組みを導入する。

図 3 の(2)では,K さんの DPC でマルウェア対策ソフトがマルウェア X を検知したが,K さんは対処を終えたものと判断して報告せず,A 社としては対策がとれなかった。G 氏の指摘は,検知の報告が管理側に届かないという仕組みの問題である。そこで(え)の集中管理サーバには,マルウェアの検知を管理者に通知する機能を持たせる。利用者の判断に任せず,検知があれば自動で管理者に伝わるようにするのである。

集中管理サーバの他の機能(マルウェア定義ファイルの配信と状況管理,脆弱性修正プログラムの配信と状況管理)は,どちらも“配信と配信状況の管理”で,検知の報告とは別の機能である。

字数は 10 字以内で,解答例は 6 字である。“管理者に通知”のように,誰に何をするのかが分かる語を書く。“記録”“保存”だけでは,管理者が検知を知る手段にならない。

出典:平成31年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問2(表記を一部改変)