‹ ぱすてく

情報処理安全確保支援士試験

平成24年度 秋期 午後Ⅰ(旧試験)

平成24年度 秋期に実施された情報処理安全確保支援士試験 午後Ⅰの全4問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。

この試験について:情報処理安全確保支援士試験について

この年度を解いてみる

問1 インターネット Web サイトの刷新

インターネット Web サイトの刷新に関する次の記述を読んで,設問 1~4 に答えよ。

A 社は,従業員数 700 名の外食サービス会社であり,地方都市で事業を展開している。A 社グループ傘下には,レストラン,ピザ店及びハンバーガー店がある。A 社では,これまで,様々な業務のシステム化を行ってきたが,今年末の宅配すし事業の立上げを契機に,販売促進システムの一部であるインターネット Web サイトにおけるサービス向上を検討することになった。

〔A 社のインターネット Web サイトの概要〕

A 社のインターネット Web サイトには,一般公開用のもの(以下,一般サイトという。ドメインは a-sha.co.jp)と,事前に登録した会員向けのもの(以下,会員サイトという。ドメインは a-sha-kaiin.com)がある。

一般サイトでは,会社情報及び商品情報を提供しており,誰でも閲覧できる。一般サイトは,コンテンツの更新も含めて B 社に運用管理を委託している。会員サイトは,一般サイトにあるリンクで示された Web ページでログインでき,登録した届け先住所を用いた手軽な注文が可能で,注文履歴に基づいてお勧め商品に関する情報を表示するといったサービスを提供している。会員の誕生日には割引券も発行しており,評判が良い。

会員サイトは個人情報を扱うことから,①サーバ認証による HTTPS を採用し,その上でのフォームを用いた利用者認証を行っている。例えば,ある会員がブラウザで会員サイトにアクセスしようとすると,利用者 ID とパスワードによる利用者認証が求められ,認証に成功すると,会員サイトにアクセスできるようになる。クッキーの有効期限が切れるか,利用者がログアウトした後は,当該ブラウザから会員サイトにアクセスできなくなり,再び利用者認証を求められる。

会員サイトは,D 社に運用管理を委託しており,A 社情報セキュリティポリシ上,個人情報を扱う会員サイトから一般サイトへのデータの転送といった機密データの連携は一切行わないことになっている。

〔インターネット Web サイトのサービス向上策の検討〕

会員が一般サイトにアクセスした際に,当該会員の獲得ポイント状況,最近の注文状況のほか,近隣のグループ店からのお知らせなどの情報を表示するサービス(以下,ターゲット型広告サービスという)を検討することにした。そこで,最近話題になっているマッシュアップ技術を有効活用したサービス(以下,マッシュアップサービスという)が実現可能かどうかを調査することになった。

マッシュアップサービスの実現に関しては,まず,Ajax(Asynchronous JavaScript + XML)という技術を用いることを検討した。

Ajax を用いると,Web ページ全体を再描画することなく,現在表示されている Web ページの表示の一部だけを更新することができる。例えば, a を利用する HTML ファイル群をブラウザがダウンロードして実行すると,非同期的又は同期的に Web サーバにアクセスし,そのレスポンスデータを用いて Web ページを更新することができる。

しかし,通常,ブラウザではセキュリティ確保のための b ポリシが採用されているので, a を利用する HTML ファイル群をダウンロードして実行する際,FQDN,プロトコル又はポート番号のいずれかが,ダウンロードしたものと異なる URI にはアクセスできず,A 社が想定するターゲット型広告サービスを実現できない。そこで,次に,JSONP(JavaScript Object Notation with Padding)という技術を用いて,マッシュアップサービスを実現することを検討した。JSONP を用いて上記の 3 要素のいずれかが異なる URI からでもデータを取得することが可能な JavaScript(以下,JSONP 呼出しスクリプトという)を記述できる。

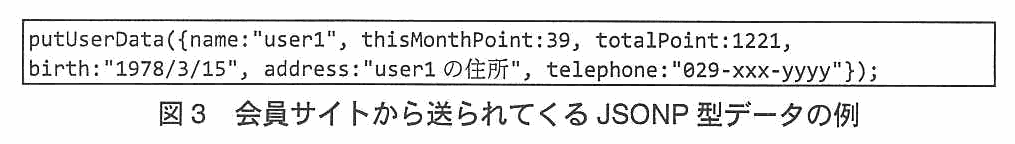
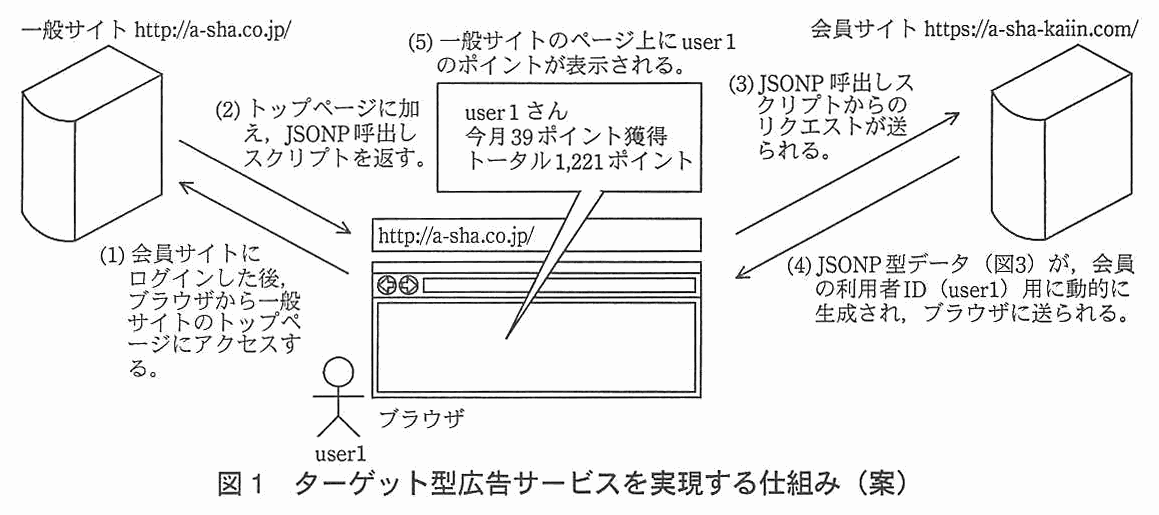
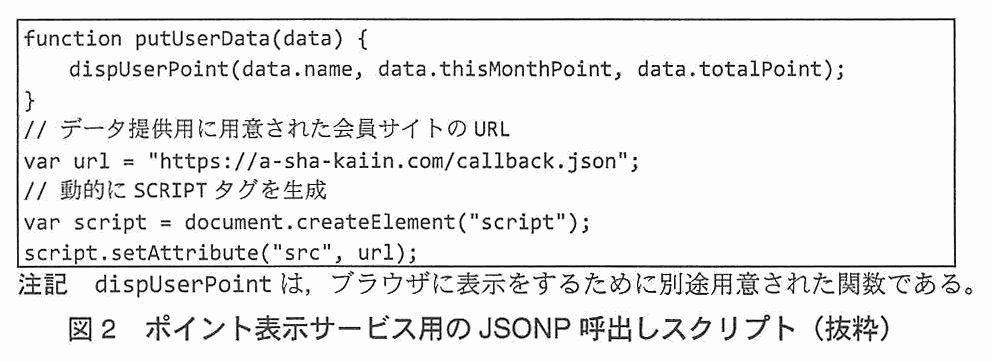
A 社では JSONP を用いてターゲット型広告サービスを実現する仕組みを検討した。図 1 はその案である。この案では,会員のポイントの獲得状況を表示するサービス(以下,ポイント表示サービスという)用の JSONP 呼出しスクリプト(図 2)を呼び出すページを,一般サイトのトップページに用意しておく。例えば,利用者 ID を user1 としてログインした会員が,一般サイトのトップページを閲覧した際,会員サイトから送られてくる図 3 に例示したような JSONP 型データを用いて,その月の獲得ポイントとトータルの獲得ポイントを表示する。

A 社ではポイント表示サービスのほかにも,会員の誕生月にポイントを 2 倍付与するサービスと,会員が住む地域のグループ店からのお得情報を提供するサービスを検討している。

ターゲット型広告サービスを実現する仕組み(案)の図。左に一般サイト http://a-sha.co.jp/,右に会員サイト https://a-sha-kaiin.com/,中央に user1 のブラウザ(http://a-sha.co.jp/ を表示)がある。(1) 会員サイトにログインした後,ブラウザから一般サイトのトップページにアクセスする。(2) トップページに加え,JSONP 呼出しスクリプトを返す(一般サイトからブラウザへ)。(3) JSONP 呼出しスクリプトからのリクエストが送られる(ブラウザから会員サイトへ)。(4) JSONP 型データ(図 3)が,会員の利用者 ID(user1)用に動的に生成され,ブラウザに送られる(会員サイトからブラウザへ)。(5) 一般サイトのページ上に user1 のポイントが表示される(吹き出し:user1 さん,今月 39 ポイント獲得,トータル 1,221 ポイント)。
図 1 ターゲット型広告サービスを実現する仕組み(案)
1: function putUserData(data) {
2:     dispUserPoint(data.name, data.thisMonthPoint, data.totalPoint);
3: }
4: // データ提供用に用意された会員サイトの URL
5: var url = "https://a-sha-kaiin.com/callback.json";
6: // 動的に SCRIPT タグを生成
7: var script = document.createElement("script");
8: script.setAttribute("src", url);
注記 dispUserPoint は,ブラウザに表示をするために別途用意された関数である。(行番号は説明のために付けたもので,原本にはない)
図 2 ポイント表示サービス用の JSONP 呼出しスクリプト(抜粋)
putUserData({name:"user1", thisMonthPoint:39, totalPoint:1221, birth:"1978/3/15", address:"user1 の住所", telephone:"029-xxx-yyyy"});
図 3 会員サイトから送られてくる JSONP 型データの例

〔セキュリティに関する検討〕

A 社では,マッシュアップサービスを初めて導入することもあり,ターゲット型広告サービスの仕組みについて,セキュリティ専門家の Z 氏にレビューを受けた。すると,ポイント表示サービスの仕組みには,次に示すように JSONP 呼出しスクリプトを悪用する攻撃で会員の個人情報が漏えいする可能性があるとの指摘を受けた。

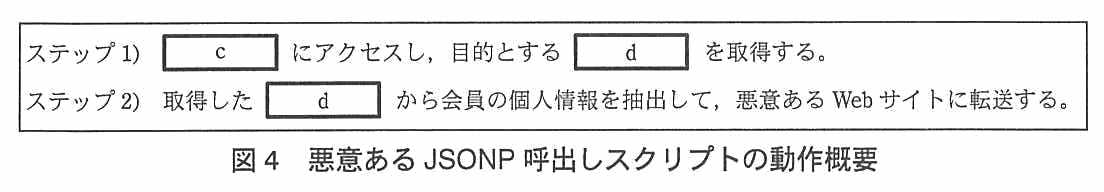
A 社のポイント表示サービスの仕組みの場合, c から送られる d が,会員の個人情報を含む。しかし,②ある条件が成立しているとき,悪意ある Web サイトにアクセスし,図 4 のように動作する JSONP 呼出しスクリプトを e が実行すると, d に含まれる会員の個人情報を奪われる可能性がある。

悪意ある JSONP 呼出しスクリプトの動作概要の枠。ステップ 1) [ c ] にアクセスし,目的とする [ d ] を取得する。ステップ 2) 取得した [ d ] から会員の個人情報を抽出して,悪意ある Web サイトに転送する。
図 4 悪意ある JSONP 呼出しスクリプトの動作概要

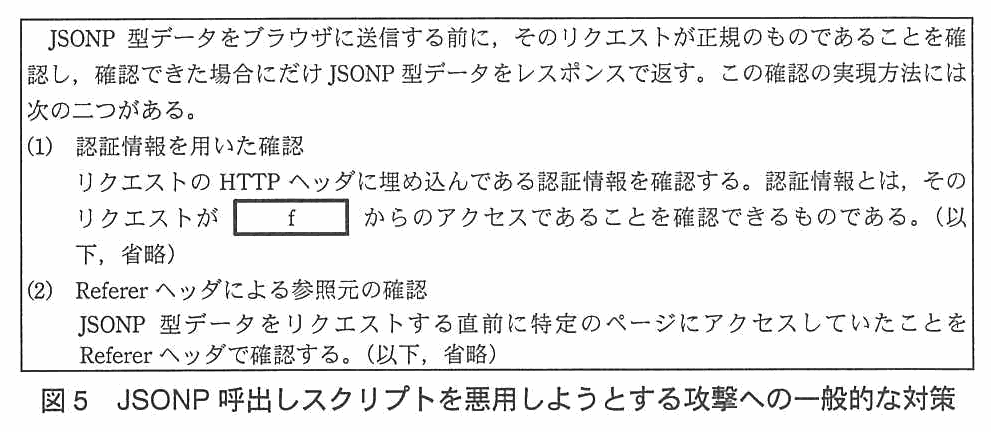
Z 氏からは,このような攻撃に対する一般的な対策として図 5 が示され,対応を A 社関係者で検討した。

JSONP 型データをブラウザに送信する前に,そのリクエストが正規のものであることを確認し,確認できた場合にだけ JSONP 型データをレスポンスで返す。この確認の実現方法には次の二つがある。(1) 認証情報を用いた確認:リクエストの HTTP ヘッダに埋め込んである認証情報を確認する。認証情報とは,そのリクエストが [ f ] からのアクセスであることを確認できるものである。(以下,省略)(2) Referer ヘッダによる参照元の確認:JSONP 型データをリクエストする直前に特定のページにアクセスしていたことを Referer ヘッダで確認する。(以下,省略)
図 5 JSONP 呼出しスクリプトを悪用しようとする攻撃への一般的な対策

ポイント表示サービスの実現においては,会員が一般サイトのトップページにアクセスした際,JSONP 呼出しスクリプトが会員サイトにアクセスする。そのため,図 5 の(1)の対策をとるには,一般サイトで“トップページへのアクセスのリクエストが f からのアクセス”という情報が必要になる。しかし,一般サイトと会員サイトの運用管理会社が違うこともあり実現方法の検討に期間を要してしまうので,この対策方法は見送ることにした。

図 5 の(2)の対策については,A 社の Web サイトは様々な環境の利用者を想定していることから,Referer ヘッダの情報がサーバに g というケースもあり得るので,Referer ヘッダの情報の利用を前提としてポイント表示サービスを実現すると,正規のリクエストか否かを区別できないケースがある。そのため,この対策方法も見送ることにした。

Z 氏との検討の結果,ポイント表示サービスを含むターゲット型広告サービスは,将来普及が見込まれる a の新規格を用いることも含めて検討課題とし,最終的には,ターゲット型広告サービスを除いて A 社の Web サイトを刷新することとした。

出題趣旨(IPA)

本問では,広く利用されているWebのマッシュアップ技術に関する知識及び分析力を問う。特に,Same-Originポリシの概念及びクロスドメインでのデータ取得の仕組みに関する理解力を問う。

採点講評(問全体・IPA)

問1は,最近では広く利用されることが多くなってきたAjaxの基本概念について出題した。全体として正答率は低かった。

設問と解答例

設問1 解答欄2つ

本文中の a,b に入れる適切な字句を解答群の中から選び,記号で答えよ。解答群 ア APT イ ATM ウ Same-Origin エ XMLHttpRequest オ アノニマス カ プライバシ

〔a〕解答例

  • エ

〔b〕解答例

  • ウ
解説

本文の根拠

〔インターネット Web サイトのサービス向上策の検討〕

を利用する HTML ファイル群をブラウザがダウンロードして実行すると,非同期的又は同期的に Web サーバにアクセスし,そのレスポンスデータを用いて Web ページを更新することができる。

〔インターネット Web サイトのサービス向上策の検討〕

FQDN,プロトコル又はポート番号のいずれかが,ダウンロードしたものと異なる URI にはアクセスできず

a は,Ajax で“非同期的又は同期的に Web サーバにアクセスし,そのレスポンスデータを用いて Web ページを更新する”ために HTML ファイル群が利用するものである。解答群の中でこの働きをもつのは XMLHttpRequest(エ)で,ブラウザのスクリプトから HTTP リクエストを発行するための API である。b は,“FQDN,プロトコル又はポート番号のいずれかが,ダウンロードしたものと異なる URI にはアクセスできず”という制限をかけるポリシである。RFC 6454 は,オリジンを(スキーム,ホスト,ポート)の三つ組と定め,三つ組が全て同じときだけ同一オリジンとしている。本文の“3 要素”はこの三つ組に当たり,ポリシの名は Same-Origin(ウ)である。

本文は a の制限を受けるために,JSONP を使って“上記の 3 要素のいずれかが異なる URI からでもデータを取得する”方法を検討している。つまり b は,a によるアクセスの範囲を制限するポリシでなければならない。

この設問は記号で答える。誤りの選択肢は,APT(ア)が標的型攻撃の呼び名,ATM(イ)が現金自動預払機あるいは通信方式の名,アノニマス(オ)が匿名を指す語,プライバシ(カ)は個人情報の取扱いの考え方で,いずれも,ブラウザがアクセス先の URI の 3 要素を制限する話ではない。講評は,a の正答率は高く,b の正答率が低かったと述べている。a の語は知っていても,b のブラウザ側の制限まで知らない受験者が多かった。

採点講評(IPA)

設問1のaについては正答率が高かったが,bについては,正答率が低かった。XMLHttpRequestという用語は知っていても,その制限までは知らない受験者が多いようだった。是非,最新のブラウザの仕組みを知っておいてほしい。

設問2 25字以内

本文中の下線①について,SSL のクライアント認証と比較した場合の,サーバ認証による HTTPS 通信上でフォームを用いた利用者認証を行う利点を,25 字以内で述べよ。

解答例

  • 利用者がクライアント証明書を用意する必要がない。
解説

本文の根拠

〔A 社のインターネット Web サイトの概要〕

会員サイトは個人情報を扱うことから,①サーバ認証による HTTPS を採用し,その上でのフォームを用いた利用者認証を行っている。

〔A 社のインターネット Web サイトの概要〕

利用者 ID とパスワードによる利用者認証が求められ,認証に成功すると,会員サイトにアクセスできるようになる。

下線①の方式は,サーバ認証だけを行う HTTPS で通信路を暗号化し,利用者の認証は利用者 ID とパスワードをフォームから入力して行う。SSL のクライアント認証は,利用者側もクライアント証明書を提示して認証する方式なので,会員一人ひとりに証明書を発行し,会員が自分のブラウザに導入する必要がある。

本文の会員は“事前に登録した会員”で,手軽に注文できることを売りにしている。証明書の発行と導入を会員に求めないで済むことが,下線①の方式の利点であり,解答例は“利用者がクライアント証明書を用意する必要がない。”とする。講評も,サーバ認証ではサーバ証明書だけを用意すればよいのに対し,クライアント認証では利用者ごとに証明書の管理が必要になることに気付いてほしかったと述べている。

25 字以内の指定に対し,解答例は 24 字。“安全である”“手軽である”のように抽象的に書くのではなく,クライアント認証と比べて何が不要になるかを書く。

採点講評(IPA)

設問2は正答率が低かった。HTTPS通信において,サーバ認証の場合,サーバだけの認証であるので,サーバ証明書だけを用意すればよいのに対して,クライアント認証の場合,相互認証であるので,利用者ごとにクライアント証明書の管理が必要となることに気がついてほしかった。

設問3(1) 解答欄2つ

本文及び図 4 中の c 並びに本文中の e に入れる適切な字句を答えよ。

〔c〕解答例

  • 会員サイト

〔e〕解答例

  • ブラウザ
解説

本文の根拠

〔セキュリティに関する検討〕

ポイント表示サービスの仕組みの場合, c から送られる d が,会員の個人情報を含む。

図 1

(4) JSONP 型データ(図 3)が,会員の利用者 ID(user1)用に動的に生成され,ブラウザに送られる(会員サイトからブラウザへ)。

図 1 の(4)で,JSONP 型データを生成してブラウザに送るのは会員サイトで,その中身は図 3 のとおり,氏名のほか誕生日・住所・電話番号を含む。したがって c は会員サイトである。e は,図 4 のステップ 1)で c にアクセスして d を取得する側,つまり悪意ある JSONP 呼出しスクリプトを実行する主体で,スクリプトは会員のブラウザ上で動くので“ブラウザ”になる。

攻撃者のサーバが直接会員サイトにアクセスするのではない点が要になる。悪意ある Web サイトにアクセスした会員のブラウザがスクリプトを実行し,会員サイトにアクセスして JSONP 型データを取得したうえで,個人情報を抽出して悪意ある Web サイトに転送する(図 4 のステップ 2))。

字数制限の無い設問なので,c は 5 字の“会員サイト”,e は 4 字の“ブラウザ”を答える。c を“一般サイト”とすると,図 1 の(4)の送信元を取り違えている。

設問3(2) 50字以内

本文中の下線②における条件を,本文に即して,50 字以内で述べよ。

解答例

  • 悪意あるJSONP呼出しスクリプトを実行するブラウザが,会員サイトにログインした状態である場合
解説

本文の根拠

〔A 社のインターネット Web サイトの概要〕

クッキーの有効期限が切れるか,利用者がログアウトした後は,当該ブラウザから会員サイトにアクセスできなくなり,再び利用者認証を求められる。

図 1

(1) 会員サイトにログインした後,ブラウザから一般サイトのトップページにアクセスする。

ポイント表示サービスの JSONP 型データは,ブラウザが会員サイトにログインした状態のとき,“会員の利用者 ID(user1)用に動的に生成”される。悪意ある Web サイトのスクリプトから会員サイトへの JSONP 呼出しが行われても,ブラウザが会員サイトにログインしたままで,クッキーが有効なら,会員サイトは正規のリクエストと同様にデータを返す。逆に,本文は“クッキーの有効期限が切れるか,利用者がログアウトした後は,当該ブラウザから会員サイトにアクセスできなくなり”と書いており,ログインしていなければ個人情報は渡らない。

したがって下線②の条件は,悪意ある JSONP 呼出しスクリプトを実行するブラウザが,会員サイトにログインした状態であること。解答例は“悪意あるJSONP呼出しスクリプトを実行するブラウザが,会員サイトにログインした状態である場合”の 47 字(50 字以内)。

“本文に即して”という指定なので,ログインとクッキーの有効期限という本文の語を使って書く。“脆弱性がある場合”のような一般論では条件にならない。

設問3(3) 解答欄1つ

本文及び図 4 中の d に入れる適切な字句を,10 字以内で具体的に答えよ。

〔d〕解答例

  • JSONP型データ
解説

本文の根拠

図 3

putUserData({name:"user1", thisMonthPoint:39, totalPoint:1221, birth:"1978/3/15", address:"user1 の住所", telephone:"029-xxx-yyyy"});

〔セキュリティに関する検討〕

ポイント表示サービスの仕組みの場合, c から送られる d が,会員の個人情報を含む。

c から送られ,会員の個人情報を含み,図 4 のステップ 2)で個人情報を抽出される対象は,図 3 に示された“JSONP型データ”である。図 3 は,表示に使う氏名・ポイントのほかに,誕生日・住所・電話番号まで含んでいる。表示に不要な個人情報も同じデータに入っているので,これを取得されると個人情報が漏えいする。

“具体的に”という指定は,“データ”“情報”のような広い語では足りないという意味で,本文・図中で使われている名称の“JSONP型データ”と書けばよい。

10 字以内に対し,解答例は 9 字。“個人情報”のように中身で書くと,“c から送られる d”というデータそのものの名前にならない。

設問4(1) 解答欄1つ

本文及び図 5 中の f に入れる適切な字句を,10 字以内で答えよ。

〔f〕解答例

  • 認証された利用者
解説

本文の根拠

図 5

リクエストの HTTP ヘッダに埋め込んである認証情報を確認する。認証情報とは,そのリクエストが f からのアクセスであることを確認できるものである。

〔セキュリティに関する検討〕

一般サイトで“トップページへのアクセスのリクエストが f からのアクセス”という情報が必要になる。

図 5 の(1)は,JSONP 型データを送る前にリクエストが正規のものであることを確認する対策で,確認に使う認証情報とは,そのリクエストが“認証された利用者”からのものであることを確認できるものである。ポイント表示サービスの場合,会員サイトは,一般サイトのトップページにアクセスした利用者が会員サイトで認証済みであることを知る必要があり,そのために一般サイトで“トップページへのアクセスのリクエストが認証された利用者からのアクセス”という情報が必要になる。

本文は,一般サイトと会員サイトの運用管理会社が違うので実現方法の検討に期間を要するとして,この対策を見送っている。講評も,攻撃を防ぐには,トップページへのアクセスの際,正規に認証されていることを一般サイト側に知らせる仕組みが必要だと述べている。

10 字以内に対し,解答例は 8 字。“会員”だけでは,ログイン済みかどうかが読み取れない。

採点講評(IPA)

設問4(1)は,正答率が低かった。この問題は,攻撃に対する一般的な対策方針に基づき安全なポイント表示サービスを設計する問題であった。攻撃を防ぐためには,トップページへのアクセスの際,正規に認証されていることを一般サイト側に知らせる仕組みが必要であることに気がついてほしかった。

設問4(2) 解答欄1つ

本文中の g に入れる適切な字句を,10 字以内で答えよ。

〔g〕解答例

  • 送信されない
解説

本文の根拠

〔セキュリティに関する検討〕

A 社の Web サイトは様々な環境の利用者を想定していることから,Referer ヘッダの情報がサーバに g というケースもあり得るので

図 5

JSONP 型データをリクエストする直前に特定のページにアクセスしていたことを Referer ヘッダで確認する。

図 5 の(2)は,Referer ヘッダに特定のページが入っていることを確認して正規のリクエストと判断する対策である。ところが本文は,A 社の Web サイトは“様々な環境の利用者を想定している”ので,Referer ヘッダの情報がサーバに届かないケースもあり得て,その場合は正規のリクエストか否かを区別できないと述べている。g に入る語は,Referer ヘッダの情報がサーバに“送信されない”である。

Referer ヘッダの情報を前提にすると,情報が無いリクエストを正規とも不正とも区別できず,サービスを実現できない利用者が出る。そのため,この対策も見送られている。

10 字以内に対し,解答例は 6 字。“ない”だけでは,サーバに届かない(送信されない)という意味が出ない。

出典:平成24年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問1(表記を一部改変)

問2 ログの管理

ログの管理に関する次の記述を読んで,設問 1~3 に答えよ。

H 社は,200 名が勤務する高級化粧品の訪問販売会社である。H 社では,顧客の連絡先,訪問記録,購買履歴などの個人情報を管理する顧客管理システム(以下,B システムという)を利用している。B システムを利用しているのは,営業部の 1 課~5 課に所属する 140 名である。そのうち,営業を行っている 120 名は個人情報にアクセスする権限をもち(以下,有権限者という),担当顧客の情報を記録,参照している。残りの 20 名は,売上状況などを集計するためだけに B システムを利用しているので,個人情報にアクセスする権限をもたない(以下,無権限者という)。各営業部員は貸与された端末を社内で利用している。

最近,H 社の同業他社である C 社において,顧客の個人情報がシステムから漏えいするという事件があった。そこで H 社では,情報システム部の D 部長が中心となって個人情報漏えい対策を強化することになった。D 部長は,対策の検討に当たって部下の E 課長に対し,H 社のシステムの中で最も多くの個人情報を保有している B システムのアクセス管理の状況を確認するように指示した。

E 課長は,B システムの利用者 ID の管理状況を調査した。その結果,次の点を確認することができた。

E 課長がこれらの調査結果を D 部長に報告したところ,D 部長から,“利用者 ID の管理状況は分かったが,それだけでは B システムの利用が適切に行われているという保証にはならない。個人情報漏えいにつながるような不審な利用がないか,その予兆も含めて,ログを分析して確認するプロセス(以下,そのプロセスをモニタリングという)が必要である”と指摘された。

〔モニタリングの検討〕

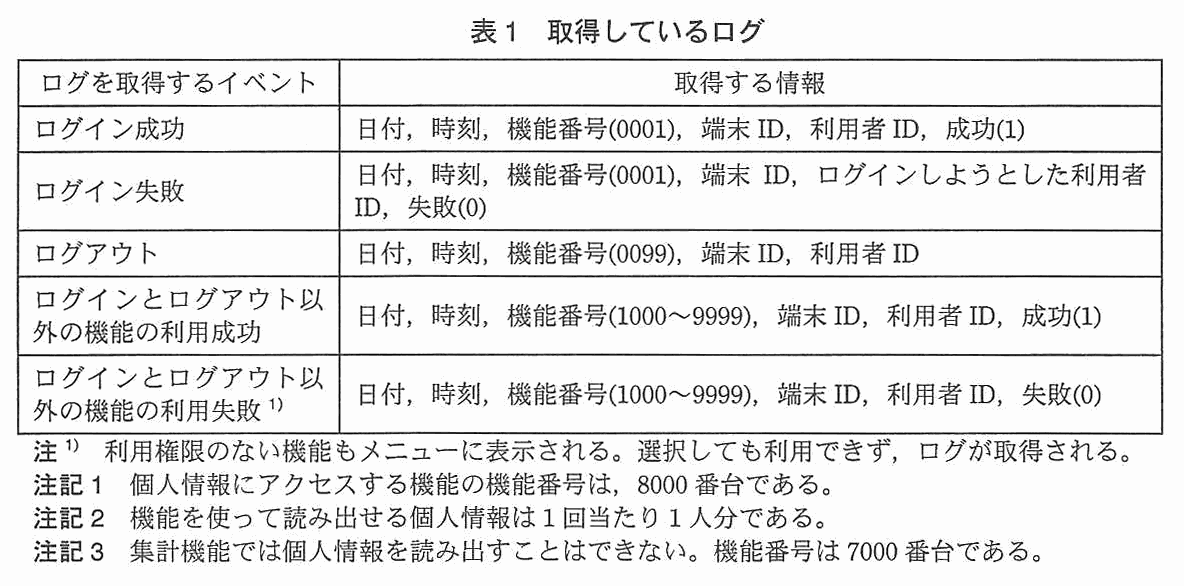
指摘を受けた E 課長は,まず,B システムで取得しているログの種類を確認し,表 1 にまとめた。

取得しているログの表(ログを取得するイベント,取得する情報)。ログイン成功:日付,時刻,機能番号(0001),端末 ID,利用者 ID,成功(1)。ログイン失敗:日付,時刻,機能番号(0001),端末 ID,ログインしようとした利用者 ID,失敗(0)。ログアウト:日付,時刻,機能番号(0099),端末 ID,利用者 ID。ログインとログアウト以外の機能の利用成功:日付,時刻,機能番号(1000~9999),端末 ID,利用者 ID,成功(1)。ログインとログアウト以外の機能の利用失敗 1):日付,時刻,機能番号(1000~9999),端末 ID,利用者 ID,失敗(0)。注 1) 利用権限のない機能もメニューに表示される。選択しても利用できず,ログが取得される。注記 1 個人情報にアクセスする機能の機能番号は,8000 番台である。注記 2 機能を使って読み出せる個人情報は 1 回当たり 1 人分である。注記 3 集計機能では個人情報を読み出すことはできない。機能番号は 7000 番台である。
表 1 取得しているログ

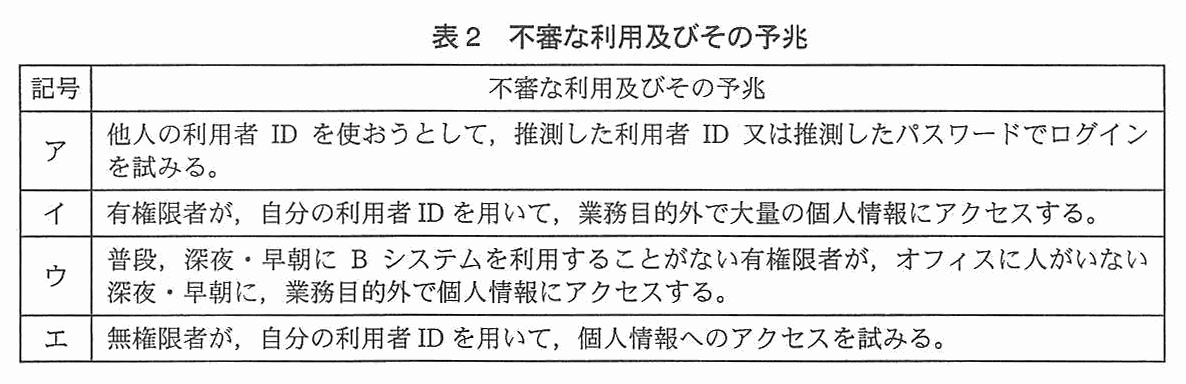
次に,E 課長は,B システムへのアクセスのうち,不審な利用及びその予兆とするものを表 2 にまとめた。

不審な利用及びその予兆の表(記号,不審な利用及びその予兆)。ア:他人の利用者 ID を使おうとして,推測した利用者 ID 又は推測したパスワードでログインを試みる。イ:有権限者が,自分の利用者 ID を用いて,業務目的外で大量の個人情報にアクセスする。ウ:普段,深夜・早朝に B システムを利用することがない有権限者が,オフィスに人がいない深夜・早朝に,業務目的外で個人情報にアクセスする。エ:無権限者が,自分の利用者 ID を用いて,個人情報へのアクセスを試みる。
表 2 不審な利用及びその予兆

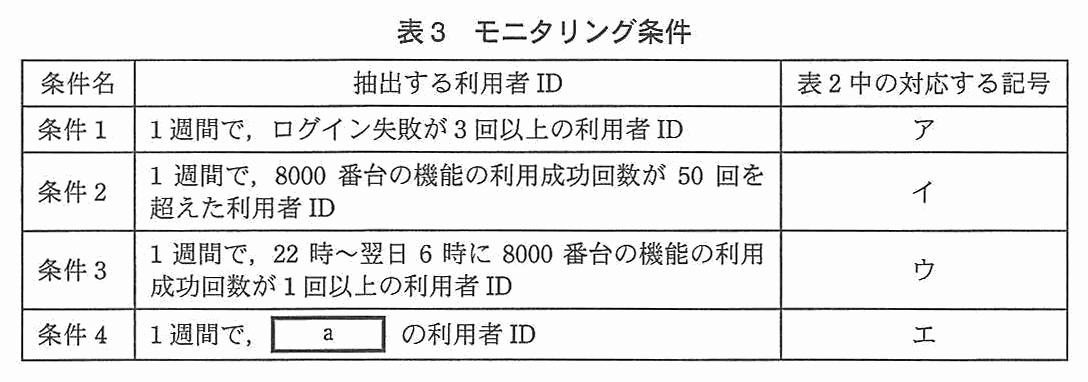
続いて,E 課長は,①営業部の F 部長にヒアリングを行い,ログから不審な利用者 ID を抽出するための条件(以下,モニタリング条件という)を検討し,表 3 にまとめた。

モニタリング条件の表(条件名,抽出する利用者 ID,表 2 中の対応する記号)。条件 1:1 週間で,ログイン失敗が 3 回以上の利用者 ID,ア。条件 2:1 週間で,8000 番台の機能の利用成功回数が 50 回を超えた利用者 ID,イ。条件 3:1 週間で,22 時~翌日 6 時に 8000 番台の機能の利用成功回数が 1 回以上の利用者 ID,ウ。条件 4:1 週間で,[ a ] の利用者 ID,エ。
表 3 モニタリング条件

保存されているログを表 3 のモニタリング条件で分析したところ,どの条件に合致する利用者 ID も見つからなかった。E 課長は,F 部長へのヒアリング結果とログの分析結果を D 部長に報告した。

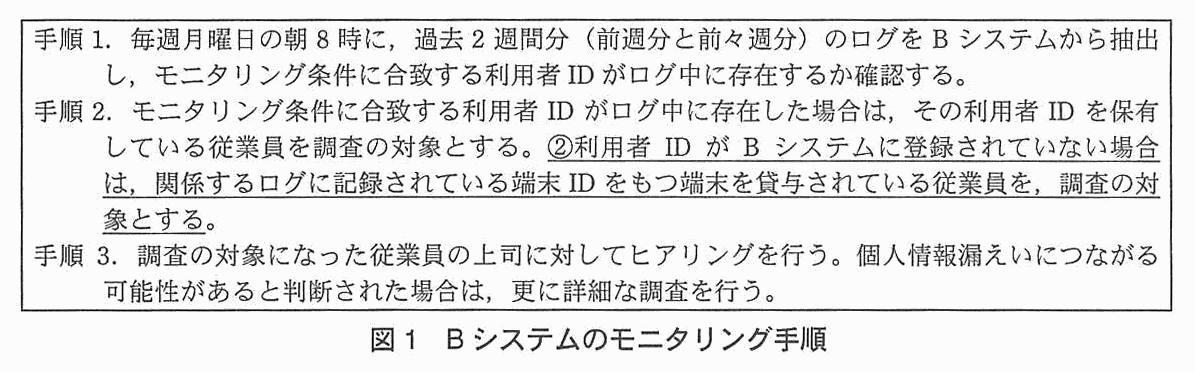
報告を受けた D 部長は,今後も表 3 の条件でモニタリングを行うように指示した。E 課長は,継続的にモニタリングを行うには,機械処理が必要と考え,ツールの開発を始めた。ツールの開発では,まず,モニタリング条件が,具体的かつ機械処理が可能なものになっていることを確認した。さらに,B システムのモニタリング手順を図 1 にまとめた。

B システムのモニタリング手順の枠。手順 1. 毎週月曜日の朝 8 時に,過去 2 週間分(前週分と前々週分)のログを B システムから抽出し,モニタリング条件に合致する利用者 ID がログ中に存在するか確認する。手順 2. モニタリング条件に合致する利用者 ID がログ中に存在した場合は,その利用者 ID を保有している従業員を調査の対象とする。“②利用者 ID が B システムに登録されていない場合は,関係するログに記録されている端末 ID をもつ端末を貸与されている従業員を,調査の対象とする”(この文に下線②が付いている)。手順 3. 調査の対象になった従業員の上司に対してヒアリングを行う。個人情報漏えいにつながる可能性があると判断された場合は,更に詳細な調査を行う。
図 1 B システムのモニタリング手順

〔モニタリングの実施〕

B システムのモニタリング手順をまとめてから 2 週間後にツールが完成し,ツールによるモニタリングを開始した。D 部長は,③モニタリングの実施を社内に通達するよう指示した。ただし,④モニタリング条件はセキュリティ上の懸念から開示しないよう指示した。

モニタリングを開始してから 3 か月後に,化粧品の専門知識をもった従業員 4 名が,商品部から営業部 1 課に異動になった。4 名は,全ての顧客を対象として,顧客の購買履歴を基に,電話又は電子メールでアフターケアをする新サービスを担当することになった。4 名は,新サービスを行うために,1 人当たり毎週 200 回近く個人情報にアクセスすることになった。その結果,4 名は表 3 のモニタリング条件 2 に該当し,業務目的のアクセスであるにもかかわらず,営業部 1 課の課長が毎週ヒアリングを受けることになってしまった。そこで E 課長は,条件 2 の利用成功回数のしきい値を 50 回から 200 回に引き上げることを D 部長に提案した。

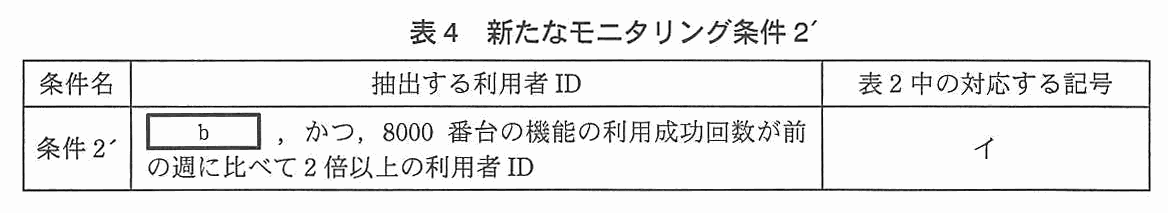
提案を受けた D 部長は,⑤条件 2 の利用成功回数のしきい値を引き上げると,適切なモニタリングができなくなるので,再度検討するように E 課長に指示した。E 課長は再検討の結果,改善案として,表 3 に示すモニタリング条件 2 を,表 4 に示す新たなモニタリング条件 2′で置き換えることを提案した。

新たなモニタリング条件 2′の表(条件名,抽出する利用者 ID,表 2 中の対応する記号)。条件 2′:[ b ],かつ,8000 番台の機能の利用成功回数が前の週に比べて 2 倍以上の利用者 ID,イ。
表 4 新たなモニタリング条件 2′

D 部長は,当分はこの改良を加えたモニタリングを実施することを了承した。さらに,D 部長は,“営業部の業務は今後も変化していくと考えられる。今回は,ヒアリングの実施件数が急増したことでモニタリング条件を見直すことになったが,モニタリング条件の見直しをせずにいると,モニタリングが有効に機能しなくなったり,非効率になったりすることがある”として,E 課長に対し,⑥モニタリングの有効性と効率性を維持するための施策を検討するように指示した。

その後,H 社ではその施策を踏まえたモニタリングを継続して実施している。

出題趣旨(IPA)

ログのモニタリングは,システムにアクセスする権限をもった利用者による不正を検出する仕組みとして有効である。しかし,適切なモニタリング条件が設定されないと,不審な行動を見逃してしまったり,逆に,通常業務としての利用が大量に検出されてしまったりするなど,期待どおりには機能しない。本問では,システムの利用状況を基に,適切なモニタリング条件を設定する能力及び,モニタリングを有効に維持し続けるプロセスを確立する能力を問う。

採点講評(問全体・IPA)

モニタリングは,情報にアクセスする権限をもった利用者による権限の濫用を防ぐコントロールとして有効であるが,その条件設定が不適切であったり,また,システムが置かれている状況の変化に対応していなかったりすると,形骸化してしまう危険がある。モニタリングがもつそのような特性をよく理解しておいてほしい。

設問と解答例

設問1(1) 25字以内

本文中の下線①を行わなかった場合に,表 3 を作る上でどのような情報が不足すると考えられるか。25 字以内で具体的に述べよ。

解答例

  • 個人情報へのアクセス頻度の上限のような具体的な値
解説

本文の根拠

表 3 の前の段落

続いて,E 課長は,①営業部の F 部長にヒアリングを行い,ログから不審な利用者 ID を抽出するための条件(以下,モニタリング条件という)を検討し,表 3 にまとめた。

表 3 条件 2

1 週間で,8000 番台の機能の利用成功回数が 50 回を超えた利用者 ID

表 1 から分かるのは,どのイベントでどの項目のログが取れているかまでで,業務で個人情報にどれだけアクセスするのかは分からない。条件 2 の“50 回”のように,不審な利用と業務目的の利用との境目になる値は,業務の実態を知る営業部の F 部長にヒアリングしなければ決められない。ヒアリングを行わなかった場合に表 3 を作る上で不足する情報は,個人情報へのアクセス頻度の上限のような,業務で必要になるアクセスの具体的な値である。

本文では,表 3 の条件でログを分析してもどの条件にも合致する利用者 ID が見つからず,後に新サービスの担当者が毎週 200 回近くアクセスして条件 2 に該当している。業務の実態が変わると,業務上必要なアクセス頻度も変わることがこの流れから分かる。

25 字以内に対し,解答例は 24 字。“業務の情報”のような言い方では何が足りないのかが伝わらないので,アクセス頻度の上限という具体的な内容まで書く。

採点講評(IPA)

設問1は,全体的に正答率が高かった。システムが採取しているログとモニタリングの要件を基に,機械処理可能なモニタリング条件を決定していく手順は,おおむね理解されているようであった。

設問1(2) 25字以内 解答欄1つ

表 3 中の a に入れる条件とは何か。具体例を一つ挙げ,25 字以内で述べよ。

〔a〕解答例

  • 8000番台の機能の利用失敗回数が1回以上
解説

本文の根拠

表 2 エ

無権限者が,自分の利用者 ID を用いて,個人情報へのアクセスを試みる。

表 1 注 1)

利用権限のない機能もメニューに表示される。選択しても利用できず,ログが取得される。

表 1 注記 1

個人情報にアクセスする機能の機能番号は,8000 番台である。

条件 4 は,表 2 のエ(無権限者が個人情報へのアクセスを試みる)に対応する。無権限者は個人情報にアクセスする権限をもたないので,個人情報にアクセスする機能(8000 番台)を選んでも利用できず,表 1 の“ログインとログアウト以外の機能の利用失敗”のログが残る。機能番号は 8000 番台,結果は失敗(0)である。

表 1 の注 1)は,利用権限のない機能もメニューに表示されると書いており,無権限者が個人情報の機能を選べば失敗のログが取れることを裏付けている。無権限者による試みは 1 回でも不審とすべきなので,条件 1 のような“3 回以上”ではなく,“1 回以上”とする。

解答例は“8000番台の機能の利用失敗回数が1回以上”の 21 字(25 字以内)。“利用失敗”だけでは 7000 番台の集計機能の失敗も含まれてしまうので,機能番号の範囲まで書く。

採点講評(IPA)

設問1は,全体的に正答率が高かった。システムが採取しているログとモニタリングの要件を基に,機械処理可能なモニタリング条件を決定していく手順は,おおむね理解されているようであった。

設問1(3)

図 1 中の下線②について,調査の対象とする従業員を端末 ID で特定しようとするのはどのイベントの場合か。表 1 中のイベントから選べ。

解答例

  • ログイン失敗
解説

本文の根拠

図 1 手順 2

利用者 ID が B システムに登録されていない場合は,関係するログに記録されている端末 ID をもつ端末を貸与されている従業員を,調査の対象とする

表 1

ログイン失敗:日付,時刻,機能番号(0001),端末 ID,ログインしようとした利用者 ID,失敗(0)。

利用者 ID が B システムに登録されていないのは,推測した利用者 ID でログインを試みた場合(表 2 のア)である。表 1 で,利用者 ID が登録されているとは限らないのは“ログイン失敗”のログだけで,取得する情報が“ログインしようとした利用者 ID”になっている。他のイベントの利用者 ID は,ログインに成功した利用者のものなので登録されている。

登録されていない利用者 ID のログには,端末 ID が記録されているので,その端末を貸与されている従業員を調査の対象にできる。

表 1 のイベントから選ぶ設問で字数制限は無い。解答例は“ログイン失敗”。“ログイン成功”と書くと,ログイン成功で記録される利用者 ID は有権限者・無権限者のどちらでも登録済みであることを見落としている。

採点講評(IPA)

設問1は,全体的に正答率が高かった。システムが採取しているログとモニタリングの要件を基に,機械処理可能なモニタリング条件を決定していく手順は,おおむね理解されているようであった。

設問2(1) 20字以内

本文中の下線③について,どのような効果があると考えられるか。20 字以内で述べよ。

解答例

  • 悪意ある行動を抑止する効果
解説

本文の根拠

〔モニタリングの実施〕

D 部長は,③モニタリングの実施を社内に通達するよう指示した。

〔モニタリングの実施〕

④モニタリング条件はセキュリティ上の懸念から開示しないよう指示した。

モニタリングの実施を通達すると,従業員は自分のアクセスが監視されていることを知る。条件そのものは開示されないが,個人情報の持出しや不審なアクセスは見つかるかもしれないと意識するので,悪意ある行動を思いとどまらせる効果がある。内部の者による不正は,発覚するリスクが高いと感じさせることで抑えられる。

本文は,モニタリングを“個人情報漏えいにつながるような不審な利用がないか,その予兆も含めて”確認するプロセスと位置づけている。通達は,検知するだけでなく,不正を起こしにくくする働きをもたせるための指示である。

20 字以内に対し,解答例は 13 字。“不正を発見できる”と書くと,モニタリング自体の効果であり,通達の効果にならない。

採点講評(IPA)

設問2では,モニタリング条件の設定とその運用について出題した。条件を正確に記述している解答は少なかった。モニタリングを適切に実装・運用するためには,モニタリングの対象とするシステムの利用パターンを,モニタリング条件として正確に定義できる力が必要である。

設問2(2) 40字以内

本文中の下線④について,モニタリング条件の開示によるセキュリティ上の懸念とは何か。40 字以内で述べよ。

解答例

  • モニタリング条件を回避するようにして悪意ある行動をとられること
解説

本文の根拠

〔モニタリングの実施〕

④モニタリング条件はセキュリティ上の懸念から開示しないよう指示した。

表 3

1 週間で,22 時~翌日 6 時に 8000 番台の機能の利用成功回数が 1 回以上の利用者 ID

モニタリング条件は,“1 週間で 50 回を超えた”“22 時~翌日 6 時に 1 回以上”のように,不審な利用と判定する具体的な数値や時間帯を定めたものである。この条件が従業員に知られると,悪意ある者は条件に当てはまらない範囲に収めるようにして,個人情報へのアクセスを繰り返すことができる。解答例は,“モニタリング条件を回避するようにして悪意ある行動をとられること”。

通達(下線③)はモニタリングの実施を知らせて抑止効果を狙い,条件の開示(下線④)はそれと逆に,条件を回避する行動を助けてしまうため,条件だけは知らせないという分け方である。

40 字以内に対し,解答例は 31 字。“情報が漏れる”のように条件の中身と関係の無い一般論ではなく,条件を知った者がどう動くかまで書く。

採点講評(IPA)

設問2では,モニタリング条件の設定とその運用について出題した。条件を正確に記述している解答は少なかった。モニタリングを適切に実装・運用するためには,モニタリングの対象とするシステムの利用パターンを,モニタリング条件として正確に定義できる力が必要である。

設問2(3) 60字以内

本文中の下線⑤について,適切なモニタリングができなくなるのは,どのような従業員が,どのようなアクセスを行った場合か。本文中の字句を用いて 60 字以内で具体的に述べよ。

解答例

  • 新サービス担当の4名以外の従業員が1週間で50回を超えて200回以下の頻度で個人情報へのアクセスを行った場合
解説

本文の根拠

〔モニタリングの実施〕

4 名は,新サービスを行うために,1 人当たり毎週 200 回近く個人情報にアクセスすることになった。

〔モニタリングの実施〕

E 課長は,条件 2 の利用成功回数のしきい値を 50 回から 200 回に引き上げることを D 部長に提案した。

表 3 条件 2

1 週間で,8000 番台の機能の利用成功回数が 50 回を超えた利用者 ID

しきい値を 50 回から 200 回に引き上げると,条件 2 は“1 週間で 200 回を超えた”利用者 ID を抽出することになり,抽出されなくなるのは,新サービス担当の 4 名の毎週 200 回近いアクセスだけでなく,週に 50 回を超え 200 回以下のアクセスの全てである。有権限者のうち,新サービスの担当者以外が,その範囲の頻度で業務目的外に個人情報にアクセスしても検出されない。

本文の“字句を用いて”という指定に沿って,“新サービス担当の 4 名以外の従業員”“1 週間で 50 回を超えて 200 回以下”“個人情報へのアクセス”を入れる。解答例は“新サービス担当の4名以外の従業員が1週間で50回を超えて200回以下の頻度で個人情報へのアクセスを行った場合”の 54 字(60 字以内)。

“200 回以下”のように範囲の上限も書く。“条件を超える頻度で”だけでは,どの従業員のどの頻度が見逃されるのかが分からない。

採点講評(IPA)

設問2では,モニタリング条件の設定とその運用について出題した。条件を正確に記述している解答は少なかった。モニタリングを適切に実装・運用するためには,モニタリングの対象とするシステムの利用パターンを,モニタリング条件として正確に定義できる力が必要である。

設問2(4) 30字以内 解答欄1つ

表 4 中の b に入れる条件とは何か。具体例を一つ挙げ,30 字以内で述べよ。

〔b〕解答例

  • 1週間で,8000番台の機能の利用成功が50回を超え
解説

本文の根拠

表 4

条件 2′:b,かつ,8000 番台の機能の利用成功回数が前の週に比べて 2 倍以上の利用者 ID,イ。

表 3 条件 2

1 週間で,8000 番台の機能の利用成功回数が 50 回を超えた利用者 ID

条件 2′は,条件 2(利用成功回数が 50 回を超えた)に,“前の週に比べて 2 倍以上”という変化の条件を加えたものである。毎週 200 回近くアクセスする新サービスの担当者は,毎週同じ頻度なので“2 倍以上”に当たらず,抽出されなくなる。一方,しきい値を 200 回にする案とは違って,週に 50 回を超えていれば,業務で急にアクセスを増やした者は抽出される。

そのため b には,元の条件 2 の“1週間で,8000番台の機能の利用成功が50回を超え”という,頻度の下限を入れる。“超え”で終わるのは,後ろに“かつ,…2 倍以上の”と続くためである。解答例は 26 字(30 字以内)。

“50 回”の数値と“8000 番台の機能の利用成功”を落とさない。“アクセスが多い”のような書き方では,機械処理が可能な条件にならない。

採点講評(IPA)

設問2では,モニタリング条件の設定とその運用について出題した。条件を正確に記述している解答は少なかった。モニタリングを適切に実装・運用するためには,モニタリングの対象とするシステムの利用パターンを,モニタリング条件として正確に定義できる力が必要である。

設問3 50字以内

本文中の下線⑥について,モニタリングの有効性と効率性を維持するための施策とは何か。50 字以内で具体的に述べよ。

解答例

  • 定期的に営業部の部長にヒアリングを行って業務内容に変化がないか確認し,モニタリング条件を見直す。
解説

本文の根拠

〔モニタリングの実施〕

営業部の業務は今後も変化していくと考えられる。今回は,ヒアリングの実施件数が急増したことでモニタリング条件を見直すことになったが,モニタリング条件の見直しをせずにいると,モニタリングが有効に機能しなくなったり,非効率になったりすることがある

表 3 の前の段落

続いて,E 課長は,①営業部の F 部長にヒアリングを行い

本文は,条件を見直さないと,モニタリングが有効に機能しなくなったり,非効率になったりすると述べている。業務の変化に気付いて条件を見直すには,業務の実態を知る営業部の部長から,業務内容の変化を継続的に聞く必要がある。表 3 を作るときのヒアリング(下線①)を,一度で終わらせず定期的に行い,変化があれば条件を見直す。

今回は 4 名の異動をきっかけにヒアリングの件数が急増してから見直したが,施策は,こうした変化に後追いにならないようにするものである。講評も,モニタリング条件の見直しに利用部門が協力する点に言及している解答は少なかったと述べている。

50 字以内に対し,解答例は 48 字。“定期的に”“営業部の部長”“ヒアリング”“条件の見直し”の 4 点を入れる。“ログを分析する”だけでは,条件の見直しという施策にならない。

採点講評(IPA)

設問3では,モニタリングの有効性と効率性を維持するための施策について出題した。モニタリング条件の見直しに利用部門が協力する点について言及している解答は少なかった。

出典:平成24年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問2(表記を一部改変)

問3 標的型攻撃メールへの対応

標的型攻撃メールへの対応に関する次の記述を読んで,設問 1~3 に答えよ。

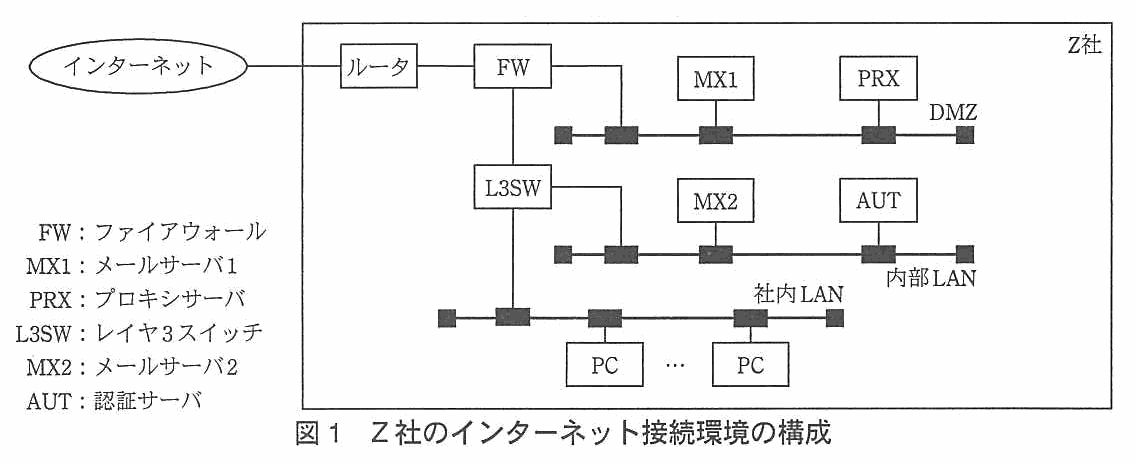
Z 社は,従業員数 300 名の家具卸売会社であり,メーカ 10 社から商品を仕入れ,小売店 20 社に販売している。Z 社のインターネット接続環境は図 1 及び図 2 に示すとおりであり,その環境を使って従業員はインターネット上の Web サイトにアクセスしたり,電子メール(以下,メールという)を送受信したりしている。メールの送受信のために,インターネットドメイン名 z-sha.co.jp を取得している。z-sha.co.jp のゾーン情報は,外部業者の保有する DNS サーバに登録し,管理を委託している。

Z 社のインターネット接続環境の構成図。インターネットはルータに接続され,ルータは FW に接続される。FW は DMZ と L3SW に接続される。DMZ には MX1(メールサーバ 1)と PRX(プロキシサーバ)が接続されている。L3SW は内部 LAN と社内 LAN に接続される。内部 LAN には MX2(メールサーバ 2)と AUT(認証サーバ)が接続されている。社内 LAN には PC(複数台)が接続されている。凡例 FW:ファイアウォール,MX1:メールサーバ 1,PRX:プロキシサーバ,L3SW:レイヤ 3 スイッチ,MX2:メールサーバ 2,AUT:認証サーバ。
図 1 Z 社のインターネット接続環境の構成
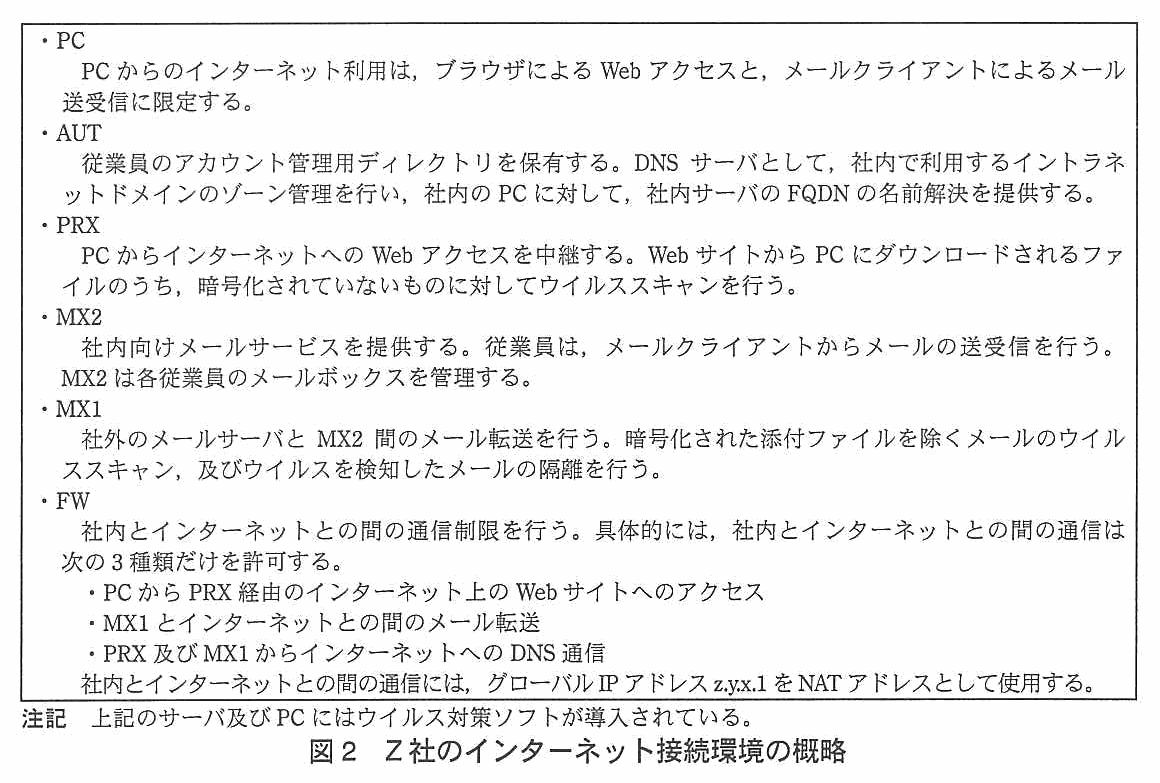
Z 社のインターネット接続環境の概略の枠。・PC:PC からのインターネット利用は,ブラウザによる Web アクセスと,メールクライアントによるメール送受信に限定する。・AUT:従業員のアカウント管理用ディレクトリを保有する。DNS サーバとして,社内で利用するイントラネットドメインのゾーン管理を行い,社内の PC に対して,社内サーバの FQDN の名前解決を提供する。・PRX:PC からインターネットへの Web アクセスを中継する。Web サイトから PC にダウンロードされるファイルのうち,暗号化されていないものに対してウイルススキャンを行う。・MX2:社内向けメールサービスを提供する。従業員は,メールクライアントからメールの送受信を行う。MX2 は各従業員のメールボックスを管理する。・MX1:社外のメールサーバと MX2 間のメール転送を行う。暗号化された添付ファイルを除くメールのウイルススキャン,及びウイルスを検知したメールの隔離を行う。・FW:社内とインターネットとの間の通信制限を行う。具体的には,社内とインターネットとの間の通信は次の 3 種類だけを許可する。・PC から PRX 経由のインターネット上の Web サイトへのアクセス。・MX1 とインターネットとの間のメール転送。・PRX 及び MX1 からインターネットへの DNS 通信。社内とインターネットとの間の通信には,グローバル IP アドレス z.y.x.1 を NAT アドレスとして使用する。注記 上記のサーバ及び PC にはウイルス対策ソフトが導入されている。
図 2 Z 社のインターネット接続環境の概略

〔不審なメールへの対応〕

Z 社では,セキュリティ強化のために,従業員教育に力を入れており,次の点について繰返し研修を行っている。

ある日,営業部の A 君からセキュリティデスクに対して,次のような通報があった。“メーカ Y 社の B 氏のメールアドレス(b-shi@y-sha.co.jp)からメールが届いたが,直前まで Y 社内で B 氏と打合せをしており,疑問を抱いた。そのメールは,記載されている社名,部署名,氏名及びメールアドレスが全て正しかったが,念のため B 氏に確認したところ,やはり送信していないとのことだったので,不審なメールであると判断した。”

なお,Y 社は,メールサーバを含む情報システムを国内で運用している。

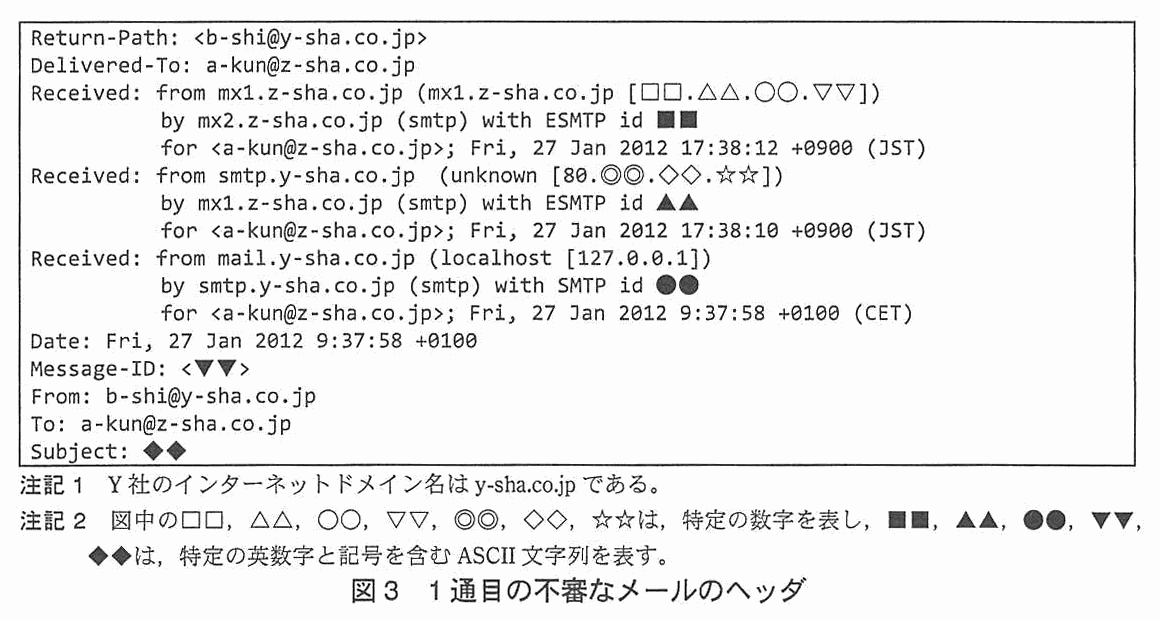
メールには文書ファイルが添付されていたが,A 君は,日頃の研修を思い出し,添付ファイルを開かずに,セキュリティデスクに通報していた。さらに,この添付ファイルを開くためのパスワードだと記入されたメールを直後に受信したので,それもセキュリティデスクに報告した。1 通目の不審なメールのヘッダを図 3 に示す。

Return-Path: <b-shi@y-sha.co.jp>
Delivered-To: a-kun@z-sha.co.jp
Received: from mx1.z-sha.co.jp (mx1.z-sha.co.jp [□□.△△.○○.▽▽])
          by mx2.z-sha.co.jp (smtp) with ESMTP id ■■
          for <a-kun@z-sha.co.jp>; Fri, 27 Jan 2012 17:38:12 +0900 (JST)
Received: from smtp.y-sha.co.jp (unknown [80.◎◎.◇◇.☆☆])
          by mx1.z-sha.co.jp (smtp) with ESMTP id ▲▲
          for <a-kun@z-sha.co.jp>; Fri, 27 Jan 2012 17:38:10 +0900 (JST)
Received: from mail.y-sha.co.jp (localhost [127.0.0.1])
          by smtp.y-sha.co.jp (smtp) with SMTP id ●●
          for <a-kun@z-sha.co.jp>; Fri, 27 Jan 2012 9:37:58 +0100 (CET)
Date: Fri, 27 Jan 2012 9:37:58 +0100
Message-ID: <▼▼>
From: b-shi@y-sha.co.jp
To: a-kun@z-sha.co.jp
Subject: ◆◆
注記 1 Y 社のインターネットドメイン名は y-sha.co.jp である。注記 2 図中の□□,△△,○○,▽▽,◎◎,◇◇,☆☆は,特定の数字を表し,■■,▲▲,●●,▼▼,◆◆は,特定の英数字と記号を含む ASCII 文字列を表す。
図 3 1 通目の不審なメールのヘッダ

セキュリティデスクで図 3 のヘッダを調べ,不審な点として, a と b から,偽メールと判断した。ただし,ヘッダは,途中で書き換えられた可能性を否定できないことと, b については,経由するサーバの設定が必ずしも正しいとは限らないことの 2 点から,悪意のある攻撃メールの疑いはあったが,そうだとは断定できなかった。

セキュリティデスクは,支援契約を結んでいるセキュリティ専門会社に,添付ファイルとパスワードを提示し,調査を依頼した。後日,添付ファイルは,マクロ機能を使ったスパイウェアであることが判明した。

〔メールアドレスの偽装と対策〕

しばらくたったある日,今度は Y 社情報システム部から A 君に対して,“あなたが差出人の不審なメールが届いた。そのメールを添付したので,確認してほしい”という問合せメールが届いた。添付されていたメールは,A 君が開いて確認すると,確かに A 君が差出人になっていたが,心当たりのないものだった。そのメールには添付ファイルはなかったが,本文に社外サイトへのリンクが記入されていた。A 君がリンクをたどったところ,やはり心当たりのない社外サイトであった。A 君はこの事態をセキュリティデスクに通報した。

セキュリティデスクで調査した結果,何者かが A 君を装った偽メールを Y 社に送信し,不審サイトに誘導しようとしたと判断した。Y 社に調査結果を連絡するとともに,セキュリティ専門会社などにも連絡した。

Z 社では,相次ぐ偽メールに危機感が高まり,情報システム部が中心になって,メールアドレスの偽装について対策を強化することになった。情報システム部の P 部長は,まず,送信ドメイン認証技術についての検討を S 主任に指示した。

S 主任は検討した結果を P 部長に報告した。次は,そのときの P 部長と S 主任の会話である。

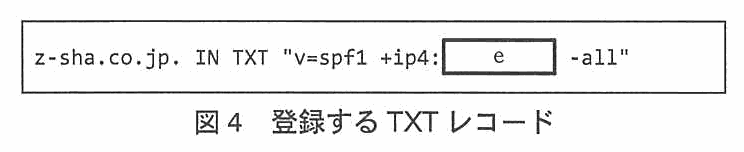
z-sha.co.jp. IN TXT "v=spf1 +ip4:[ e ] -all"
図 4 登録する TXT レコード

〔標的型攻撃への対策〕

P 部長と S 主任は,送信ドメイン認証技術の導入を進める一方,標的型攻撃への対策についても検討を行った。

Z 社では,こうした議論を踏まえ標的型攻撃への対策の強化を進めた。

出題趣旨(IPA)

標的型攻撃は,従来のセキュリティ対策の隙をつく攻撃で,対策が容易ではない。本問では標的型攻撃の実例を示す中で,インシデント分析技術と出口対策というトータル対策の立案能力を問う。また電子メールの信頼性を確認できる送信ドメイン認証を話題として取り上げ,その導入に関する技術知識を問う。

採点講評(問全体・IPA)

問3は最近話題として取り上げられることが多い標的型攻撃について出題した。全体として,正答率は低かった。

設問と解答例

設問1 解答欄2つ

〔不審なメールへの対応〕について,本文中の a,b に入れる適切な字句を解答群の中から選び,記号で答えよ。解答群 ア Y 社が国内で運用しているはずのメールサーバのタイムゾーンが,日本ではなく,海外になっている点 イ Y 社と Z 社間で中継サーバを経由した記録がなく,中間経路を隠蔽する改ざんが行われている点 ウ Y 社のメールサーバのアドレスが,Y 社のアドレスではなく,かつ,DNS 参照が“unknown”になっている点 エ Z 社のメールサーバのローカルアドレスではなく,Z 社のグローバルアドレスが参照されており,NAT 変換が無視されている点

〔a〕解答例

  • ウ

〔b〕解答例

  • ア
解説

本文の根拠

図 3

Received: from smtp.y-sha.co.jp (unknown [80.◎◎.◇◇.☆☆])

図 3

for <a-kun@z-sha.co.jp>; Fri, 27 Jan 2012 9:37:58 +0100 (CET)

〔不審なメールへの対応〕

なお,Y 社は,メールサーバを含む情報システムを国内で運用している。

図 3 の Received ヘッダは,メールを受けたサーバが自分の側から見た相手を書き足していくものである。Z 社の MX1 が付けた行は,送信元を“smtp.y-sha.co.jp (unknown [80.◎◎.◇◇.☆☆])”としており,DNS で IP アドレスから名前を引けず(unknown),しかもその IP アドレスは 80 で始まっている。Y 社の情報システムは国内で運用されているはずなのに,メールサーバのアドレスが Y 社のものではなく,DNS 参照も unknown になっている点が不審で,a はウである。

もう一つは日時の書き方で,Y 社の最初の行は“+0100 (CET)”と,日本標準時の +0900 (JST) ではない海外のタイムゾーンになっている。国内で運用しているはずのサーバのタイムゾーンが海外になっている点が不審で,b はアである。本文は,b について“経由するサーバの設定が必ずしも正しいとは限らない”と書いており,サーバのタイムゾーンの設定は管理者次第であることとも合う。

この設問は記号で答える。イは Y 社と Z 社の間に中継サーバを経由した記録が無いと言うが,ヘッダには Y 社内の mail と smtp,Z 社の mx1 と mx2 の行がある。エは Z 社側の NAT 変換を言うが,ヘッダにはそのような記録は無い。講評は,選択問題にもかかわらず正答率が低かったと述べている。

採点講評(IPA)

設問1ではメールヘッダから読み取れる内容について出題した。選択問題にもかかわらず,正答率は低かった。普段から電子メールが届く経路がメールヘッダにどのように記録されるかを理解しておいてほしい。

設問2(1) 解答欄2つ

本文中の c,d に入れる適切な字句を解答群の中から選び,記号で答えよ。解答群 ア EXPN イ MAIL FROM ウ RCPT TO エ VRFY オ メールエンベロープ カ メールボディ

〔c〕解答例

  • オ

〔d〕解答例

  • イ
解説

本文の根拠

〔メールアドレスの偽装と対策〕の会話

受信側のメールサーバが, c 中の SMTP の d コマンドの引数で指定されたアイデンティティのうちドメイン名の部分を基に,DNS サーバに問合せを行い,SMTP 接続元の IP アドレスと比較します。

図 3

Return-Path: <b-shi@y-sha.co.jp>

SMTP では,メールは“エンベロープ”と“内容(ヘッダとボディ)”に分かれる(RFC 5321 2.3.1)。エンベロープは SMTP のコマンドで送られる送信者・受信者のアドレスで,内容は DATA で送られる。送信ドメイン認証の SPF は,エンベロープの送信者アドレスが指す MAIL FROM のドメインを基に DNS の SPF レコードを引き,接続元の IP アドレスが許可されたものかを検証する(RFC 7208)。したがって c はメールエンベロープ(オ),d は MAIL FROM(イ)。

図 3 の From のように,メールの内容(ヘッダ・ボディ)に書かれた送信者アドレスは,エンベロープの MAIL FROM とは別に書かれているので,SPF の検証の対象は MAIL FROM の側になる。

この設問は記号で答える。RCPT TO(ウ)は受信者の指定,VRFY(エ)はアドレスの確認,EXPN(ア)はメーリングリストの展開に使うコマンドで,いずれも送信者のドメインを検証する情報にならない。メールボディ(カ)は,エンベロープではなく内容の側である。講評は,(1)の正答率は高かったと述べている。

採点講評(IPA)

設問2では送信ドメイン認証技術のSPF(Sender Policy Framework)について出題した。(1)は正答率が高かったが,(2)は正答率が低かった。SPFのような標準的な技術については,何を基準にしているか,何をどのように確認しているか基本事項を理解しておいてほしい。

設問2(2) 解答欄1つ

図 4 中の e に入れる適切な字句を図 1~3 中から選び答えよ。

〔e〕解答例

  • z.y.x.1
解説

本文の根拠

図 2 FW

社内とインターネットとの間の通信には,グローバル IP アドレス z.y.x.1 を NAT アドレスとして使用する。

図 2 FW

MX1 とインターネットとの間のメール転送

図 4

z-sha.co.jp. IN TXT "v=spf1 +ip4:e -all"

図 4 の TXT レコードは SPF レコードで,“v=spf1”が SPF のバージョン,“+ip4:”はその IPv4 アドレスからの送信を許可(pass)し,“-all”は上に挙げたもの以外を全て不許可(fail)にすることを表す(RFC 7208)。SPF レコードは DNS の TXT レコードとして公開される。e には,Z 社のメールを送信するサーバが,インターネット側から見えるアドレスを入れる。

Z 社の社外とのメール転送は,図 2 のとおり MX1 だけが行い,社内とインターネットとの通信には“グローバル IP アドレス z.y.x.1 を NAT アドレスとして使用する”。受信側の SMTP 接続元の IP アドレスは,MX1 の私的アドレスではなく,NAT 後の z.y.x.1 になるので,e は z.y.x.1。

図 1〜3 から選ぶ設問で字数制限は無い。図 3 の □□.△△.○○.▽▽ のように伏せ字になったアドレスと取り違えないよう,図 2 の NAT アドレスの記述を探す。当社のメールサーバの設定変更が不要なのは,この DNS の登録だけで済むためである。

採点講評(IPA)

設問2では送信ドメイン認証技術のSPF(Sender Policy Framework)について出題した。(1)は正答率が高かったが,(2)は正答率が低かった。SPFのような標準的な技術については,何を基準にしているか,何をどのように確認しているか基本事項を理解しておいてほしい。

設問3(1) 20字以内

本文中の下線①について,A 君の対応のうち,添付されていたメールを不用意に開いた点以外の不適切だった点を 20 字以内で述べよ。

解答例

  • メール中の社外サイトのリンクをたどった
解説

本文の根拠

〔メールアドレスの偽装と対策〕

そのメールには添付ファイルはなかったが,本文に社外サイトへのリンクが記入されていた。A 君がリンクをたどったところ,やはり心当たりのない社外サイトであった。

〔標的型攻撃への対策〕

今回の Y 社情報システム部からの問合せメールについては,①A 君の対応は不適切でした。

A 君は,Y 社情報システム部からの問合せメールに添付されていたメールを開いたところ,本文に書かれた社外サイトへのリンクをたどってしまっている。本文は,その社外サイトを“心当たりのない”ものと書いており,不審なメールの中のリンクをたどることは,ウイルスに感染させるサイトなどに誘導される危険がある。S 主任は“Y 社からの問合せなので油断したのかもしれません”と述べている。

添付されていたメールを不用意に開いた点以外という指定なので,リンクをたどった点だけを答える。解答例は“メール中の社外サイトのリンクをたどった”の 19 字(20 字以内)。

“セキュリティデスクに報告しなかった”とは書かない。本文は,A 君はこの事態をセキュリティデスクに通報したと述べている。講評は,(1)の正答率は高かったと述べている。

採点講評(IPA)

設問3では標的型攻撃について出題した。(1)の正答率は高かったが,(3),(4)の正答率は低かった。(4)では,現在,一般的な製品になっているWebフィルタを利用する対策の記述を期待したが,正答率は低かった。

設問3(1),(3)は,問題文中に記述されている内容を落ち着いて読めば,正解を導けるはずである。設問3(2),(4)は,それぞれ問題文中に記述されている状況での対策を問うているので,問題文中の背景をしっかり理解して正解を導きだしてほしい。IPAが公開して“安全なウェブサイトの作り方”で扱っているように脆弱性を作りこまない根本的な対策を確実にすることだけではなく,攻撃による影響を軽減する保険的対策も有効なことを,区別して理解してほしい。

設問3(2) 解答欄3つ

本文中の下線②に示した PC 又はサーバの監視強化には幾つかの方法が考えられる。監視強化のためのシステムを導入する場合,導入するシステムの名称及び設置場所を 10 字以内で答えよ。また,そのシステムで監視すべき事象を 15 字以内で答えよ。

〔システムの名称〕解答例

  • ネットワークモニタ

〔設置場所〕解答例

  • 社内LAN上

〔監視すべき事象〕解答例

  • トラフィックの急激な増加
解説

本文の根拠

〔標的型攻撃への対策〕

(C)感染した PC 及びサーバのアクセス権を入手して情報収集を行います。このとき,ウイルスの活動によって異常なトラフィックが発生したり,PC 又はサーバが異常な振る舞いをしたりすることもあります。

図 1

L3SW は内部 LAN と社内 LAN に接続される。

下線②の(C)は,感染した PC やサーバが情報収集を行う段階である。S 主任は“ウイルスの活動によって異常なトラフィックが発生したり,PC 又はサーバが異常な振る舞いをしたりすることもあります”と述べており,この異常を検知する仕組みが監視強化になる。PC が接続されるのは社内 LAN なので,社内 LAN 上にネットワークのトラフィックを監視するシステム(ネットワークモニタ)を置き,トラフィックの急激な増加を監視する。

解答例は,システムの名称“ネットワークモニタ”(9 字),設置場所“社内LAN上”(6 字),監視すべき事象“トラフィックの急激な増加”(12 字)。

名称と設置場所は 10 字以内,事象は 15 字以内。“監視ソフト”のような名称では,ネットワークを見るのか PC を見るのかが分からないので,何を監視するシステムかが分かる名称にする。

採点講評(IPA)

設問3では標的型攻撃について出題した。(1)の正答率は高かったが,(3),(4)の正答率は低かった。(4)では,現在,一般的な製品になっているWebフィルタを利用する対策の記述を期待したが,正答率は低かった。

設問3(1),(3)は,問題文中に記述されている内容を落ち着いて読めば,正解を導けるはずである。設問3(2),(4)は,それぞれ問題文中に記述されている状況での対策を問うているので,問題文中の背景をしっかり理解して正解を導きだしてほしい。IPAが公開して“安全なウェブサイトの作り方”で扱っているように脆弱性を作りこまない根本的な対策を確実にすることだけではなく,攻撃による影響を軽減する保険的対策も有効なことを,区別して理解してほしい。

設問3(3) 40字以内

本文中の下線③で示したネットワーク設定を,図 1 中の機器名を二つ以上用いて,40 字以内で具体的に述べよ。

解答例

  • FWはPRXとMX1からだけインターネットとの通信を許可している。
解説

本文の根拠

図 2 FW

社内とインターネットとの間の通信は次の 3 種類だけを許可する。

図 2 FW

PC から PRX 経由のインターネット上の Web サイトへのアクセス

図 2 FW

MX1 とインターネットとの間のメール転送

下線③は,“当社のネットワーク設定で既に遮断できる”バックドア通信である。バックドア通信とは,感染した PC が収集した情報などを,攻撃者にネットワーク経由で送る通信をいう。図 2 の FW は,社内とインターネットとの間で,PC から PRX 経由の Web アクセス,MX1 とインターネットとの間のメール転送,PRX 及び MX1 からインターネットへの DNS 通信の 3 種類だけを許可している。PC や PRX 以外のサーバから直接インターネットに出ていく通信は,この 3 種類に当たらないので遮断される。

解答例は“FWはPRXとMX1からだけインターネットとの通信を許可している。”の 33 字(40 字以内)。図 1 中の機器名(FW,PRX,MX1)を二つ以上入れる必要がある。

“PC から直接のインターネット接続を禁止している”のように機器名が一つだけでは,二つ以上用いるという条件を満たさない。講評は,(3)の正答率は低く,問題文中の内容を落ち着いて読めば正解を導けると述べている。

採点講評(IPA)

設問3では標的型攻撃について出題した。(1)の正答率は高かったが,(3),(4)の正答率は低かった。(4)では,現在,一般的な製品になっているWebフィルタを利用する対策の記述を期待したが,正答率は低かった。

設問3(1),(3)は,問題文中に記述されている内容を落ち着いて読めば,正解を導けるはずである。設問3(2),(4)は,それぞれ問題文中に記述されている状況での対策を問うているので,問題文中の背景をしっかり理解して正解を導きだしてほしい。IPAが公開して“安全なウェブサイトの作り方”で扱っているように脆弱性を作りこまない根本的な対策を確実にすることだけではなく,攻撃による影響を軽減する保険的対策も有効なことを,区別して理解してほしい。

設問3(4) 40字以内

本文中の下線④で示した更なる対策として考えられる具体的な手段を,40 字以内で述べよ。

解答例

  • 通信先が信用できるかをシグネチャで判断するWebフィルタをPRXに導入する。
解説

本文の根拠

〔標的型攻撃への対策〕

しかし,例えば,ウイルスが Web アクセスの通信パターンを模倣して行う通信については,現在のところ防げません。

図 2 PRX

PC からインターネットへの Web アクセスを中継する。

ウイルスが Web アクセスの通信パターンを模倣すると,FW の許可する“PC から PRX 経由の Web アクセス”として通ってしまい,現在の設定では防げない。この通信は PRX(プロキシサーバ)を経由するので,PRX で通信先を確認すれば止められる。通信先が信用できるかをシグネチャで判断する Web フィルタ(URL フィルタ)を PRX に導入し,不審な通信先との通信を遮断する。

解答例は“通信先が信用できるかをシグネチャで判断するWebフィルタをPRXに導入する。”の 38 字(40 字以内)。講評は,現在は一般的な製品になっている Web フィルタを利用する対策の記述を期待したが,正答率は低かったと述べている。

PRX には,暗号化されていないファイルに対するウイルススキャンが既にあるので,“ウイルス対策ソフトの導入”と書くと現状と同じになる。導入する機器(PRX)と手段(Web フィルタ)を両方書く。

採点講評(IPA)

設問3では標的型攻撃について出題した。(1)の正答率は高かったが,(3),(4)の正答率は低かった。(4)では,現在,一般的な製品になっているWebフィルタを利用する対策の記述を期待したが,正答率は低かった。

設問3(1),(3)は,問題文中に記述されている内容を落ち着いて読めば,正解を導けるはずである。設問3(2),(4)は,それぞれ問題文中に記述されている状況での対策を問うているので,問題文中の背景をしっかり理解して正解を導きだしてほしい。IPAが公開して“安全なウェブサイトの作り方”で扱っているように脆弱性を作りこまない根本的な対策を確実にすることだけではなく,攻撃による影響を軽減する保険的対策も有効なことを,区別して理解してほしい。

出典:平成24年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問3(表記を一部改変)

問4 情報セキュリティインシデント対応

情報セキュリティインシデント対応に関する次の記述を読んで,設問 1~3 に答えよ。

W 社は,地方都市を拠点とする人材派遣会社で,従業員数は 60 名である。W 社では,インターネット上の Web サイト(以下,人材情報サイトという)で,派遣社員登録希望者に対して,W 社への登録,求人情報の閲覧などができるサービスを,3 年前から提供している。

派遣社員登録希望者は,まず,人材情報サイトから個人プロフィールを W 社に送信する。次に,面接を受けて合格すれば,W 社に正式登録され,非公開求人情報の閲覧,W 社の担当者への相談が可能になる。

〔人材情報サイトの概要〕

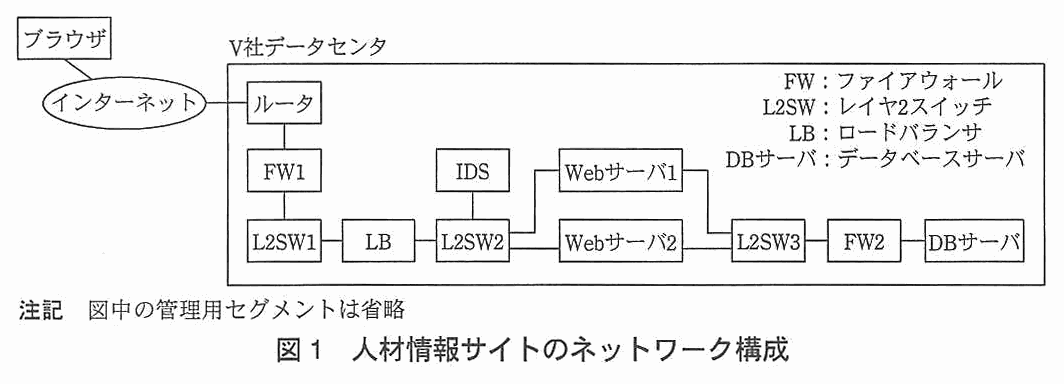
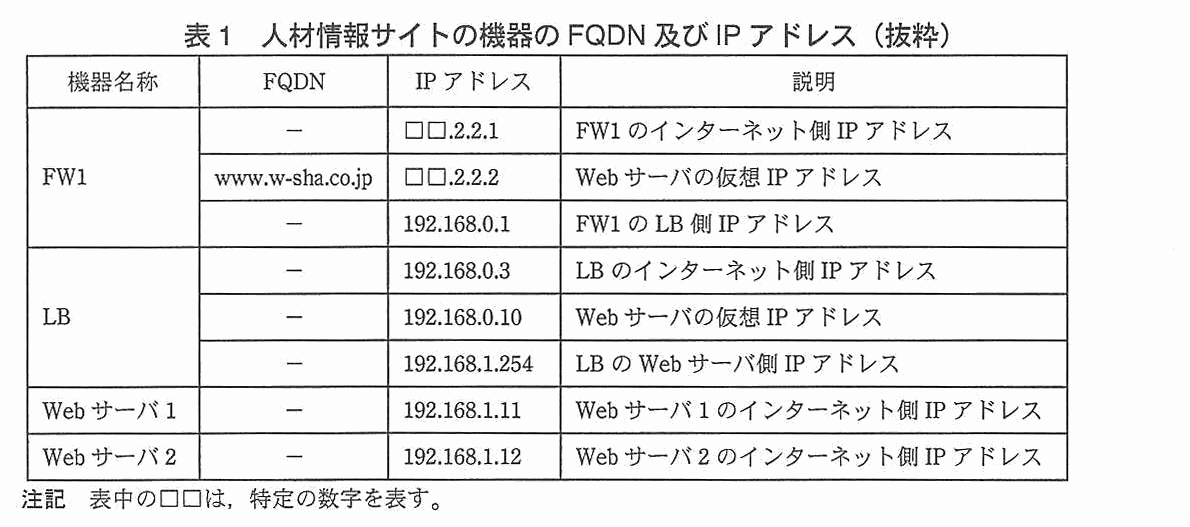
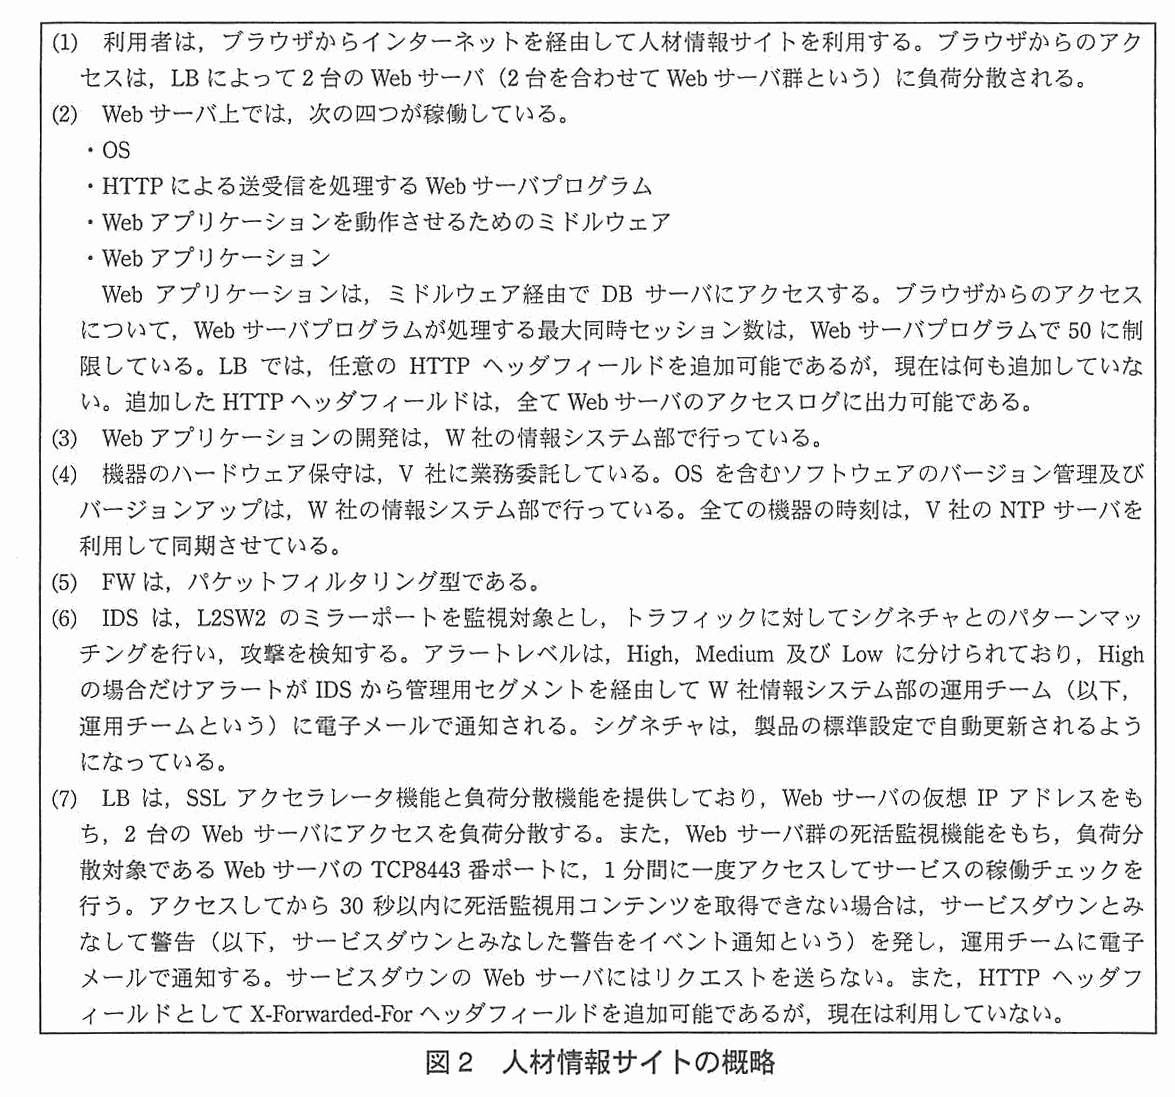
人材情報サイトは,V 社のデータセンタに設置されている。人材情報サイトのネットワーク構成を図 1 に,人材情報サイトの機器の FQDN 及び IP アドレスを表 1 に,人材情報サイトの概略を図 2 に示す。

人材情報サイトのネットワーク構成図。ブラウザはインターネットを経由して V 社データセンタに接続する。データセンタ内では,インターネットからルータ,FW1,L2SW1,LB,L2SW2 の順に接続される。L2SW2 には IDS,Web サーバ 1,Web サーバ 2 が接続されている。Web サーバ 1 と Web サーバ 2 は L2SW3 に接続され,L2SW3 は FW2 を経由して DB サーバに接続される。凡例 FW:ファイアウォール,L2SW:レイヤ 2 スイッチ,LB:ロードバランサ,DB サーバ:データベースサーバ。注記 図中の管理用セグメントは省略
図 1 人材情報サイトのネットワーク構成
人材情報サイトの機器の FQDN 及び IP アドレスの表(機器名称,FQDN,IP アドレス,説明)。FW1:FQDN なし,□□.2.2.1,FW1 のインターネット側 IP アドレス。FW1:www.w-sha.co.jp,□□.2.2.2,Web サーバの仮想 IP アドレス。FW1:FQDN なし,192.168.0.1,FW1 の LB 側 IP アドレス。LB:FQDN なし,192.168.0.3,LB のインターネット側 IP アドレス。LB:FQDN なし,192.168.0.10,Web サーバの仮想 IP アドレス。LB:FQDN なし,192.168.1.254,LB の Web サーバ側 IP アドレス。Web サーバ 1:FQDN なし,192.168.1.11,Web サーバ 1 のインターネット側 IP アドレス。Web サーバ 2:FQDN なし,192.168.1.12,Web サーバ 2 のインターネット側 IP アドレス。注記 表中の□□は,特定の数字を表す。
表 1 人材情報サイトの機器の FQDN 及び IP アドレス(抜粋)
人材情報サイトの概略の枠。(1) 利用者は,ブラウザからインターネットを経由して人材情報サイトを利用する。ブラウザからのアクセスは,LB によって 2 台の Web サーバ(2 台を合わせて Web サーバ群という)に負荷分散される。(2) Web サーバ上では,次の四つが稼働している。・OS ・HTTP による送受信を処理する Web サーバプログラム ・Web アプリケーションを動作させるためのミドルウェア ・Web アプリケーション。Web アプリケーションは,ミドルウェア経由で DB サーバにアクセスする。ブラウザからのアクセスについて,Web サーバプログラムが処理する最大同時セッション数は,Web サーバプログラムで 50 に制限している。LB では,任意の HTTP ヘッダフィールドを追加可能であるが,現在は何も追加していない。追加した HTTP ヘッダフィールドは,全て Web サーバのアクセスログに出力可能である。(3) Web アプリケーションの開発は,W 社の情報システム部で行っている。(4) 機器のハードウェア保守は,V 社に業務委託している。OS を含むソフトウェアのバージョン管理及びバージョンアップは,W 社の情報システム部で行っている。全ての機器の時刻は,V 社の NTP サーバを利用して同期させている。(5) FW は,パケットフィルタリング型である。(6) IDS は,L2SW2 のミラーポートを監視対象とし,トラフィックに対してシグネチャとのパターンマッチングを行い,攻撃を検知する。アラートレベルは,High,Medium 及び Low に分けられており,High の場合だけアラートが IDS から管理用セグメントを経由して W 社情報システム部の運用チーム(以下,運用チームという)に電子メールで通知される。シグネチャは,製品の標準設定で自動更新されるようになっている。(7) LB は,SSL アクセラレータ機能と負荷分散機能を提供しており,Web サーバの仮想 IP アドレスをもち,2 台の Web サーバにアクセスを負荷分散する。また,Web サーバ群の死活監視機能をもち,負荷分散対象である Web サーバの TCP8443 番ポートに,1 分間に一度アクセスしてサービスの稼働チェックを行う。アクセスしてから 30 秒以内に死活監視用コンテンツを取得できない場合は,サービスダウンとみなして警告(以下,サービスダウンとみなした警告をイベント通知という)を発し,運用チームに電子メールで通知する。サービスダウンの Web サーバにはリクエストを送らない。また,HTTP ヘッダフィールドとして X-Forwarded-For ヘッダフィールドを追加可能であるが,現在は利用していない。
図 2 人材情報サイトの概略

〔インシデントの発生〕

ある月曜日の朝,LB のイベント通知が発生した。運用チームの G 主任が,原因を調査することになった。G 主任が,運用チームの Web サーバ管理担当者 H さんに確認したところ,Web サーバプログラムで制限している最大同時セッション数が不足してイベント通知が発生したとの報告を受けた。人材情報サイトは,リリース後にアクセス数が増加しているので,最大同時セッション数の設定の見直しを運用チーム内で検討していた。特に月曜日は,求人情報の定期更新があり,16 時まではアクセスが集中する。そこで,たとえイベント通知が発生しても,次のサービス稼働チェックで復旧した場合は無視することにした。ところが,16 時を過ぎてもイベント通知が発生したので,G 主任は改めてイベント通知の原因の調査を開始した。

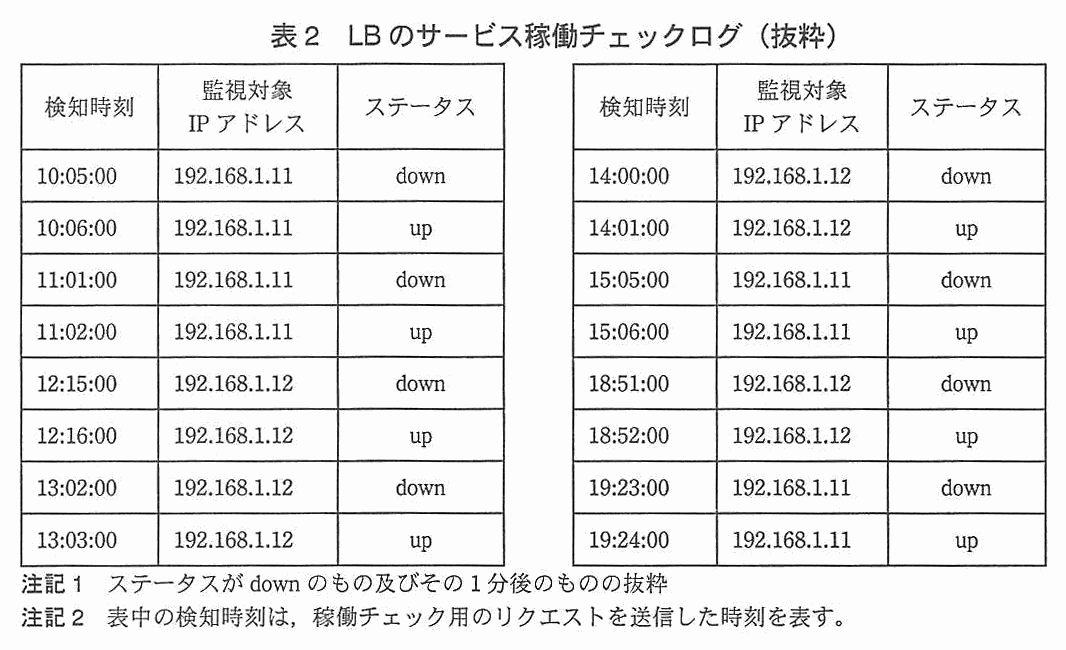
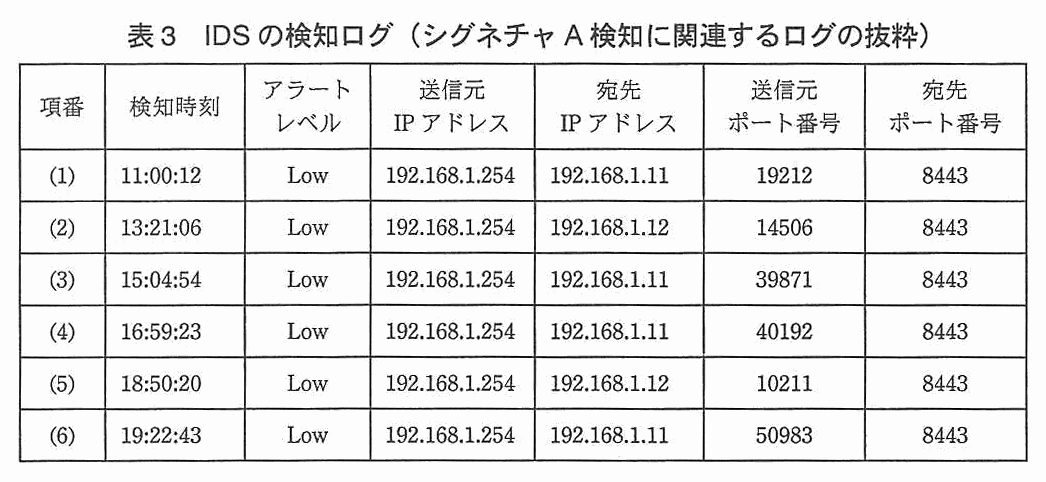
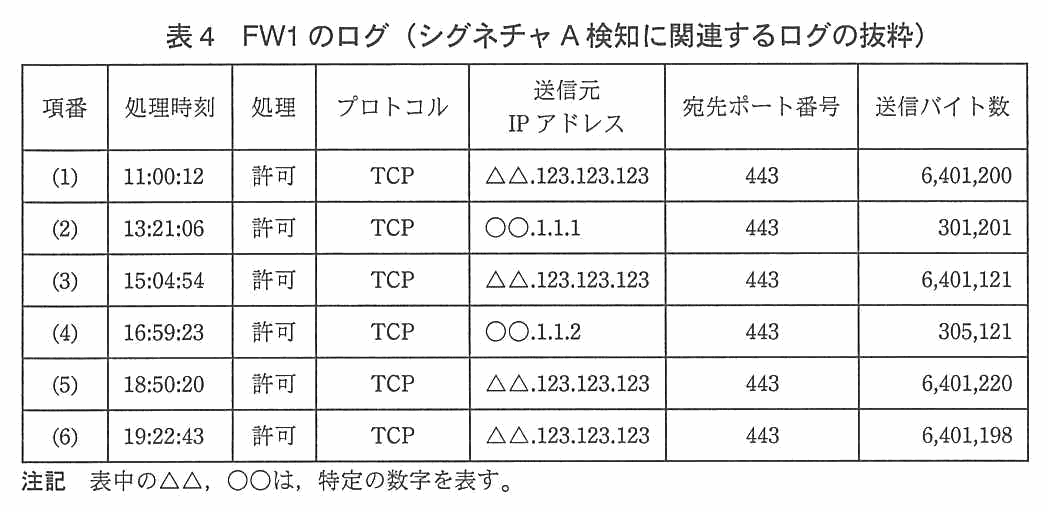
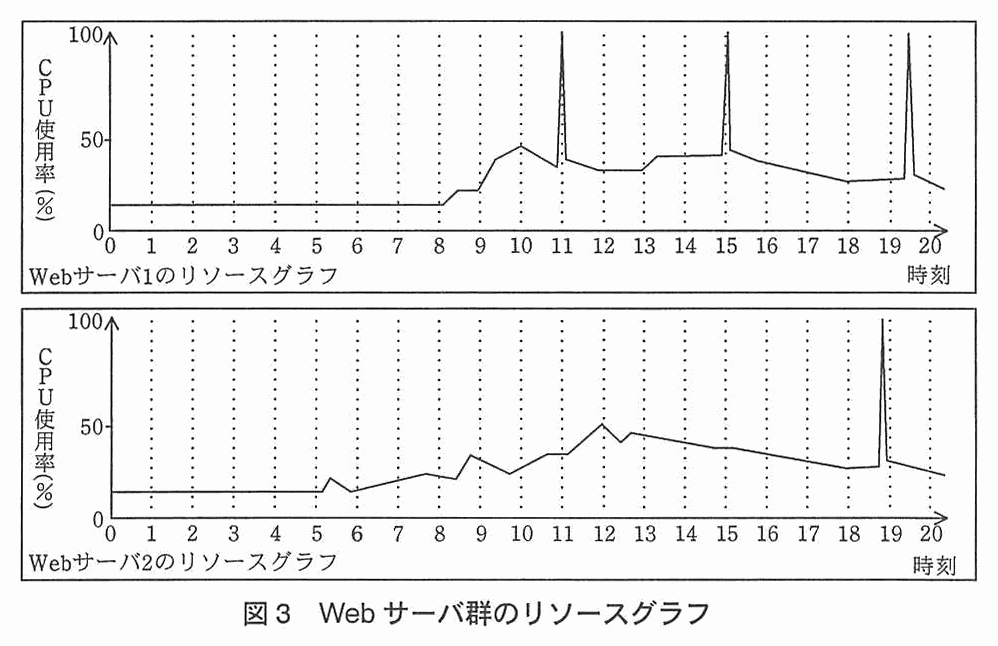
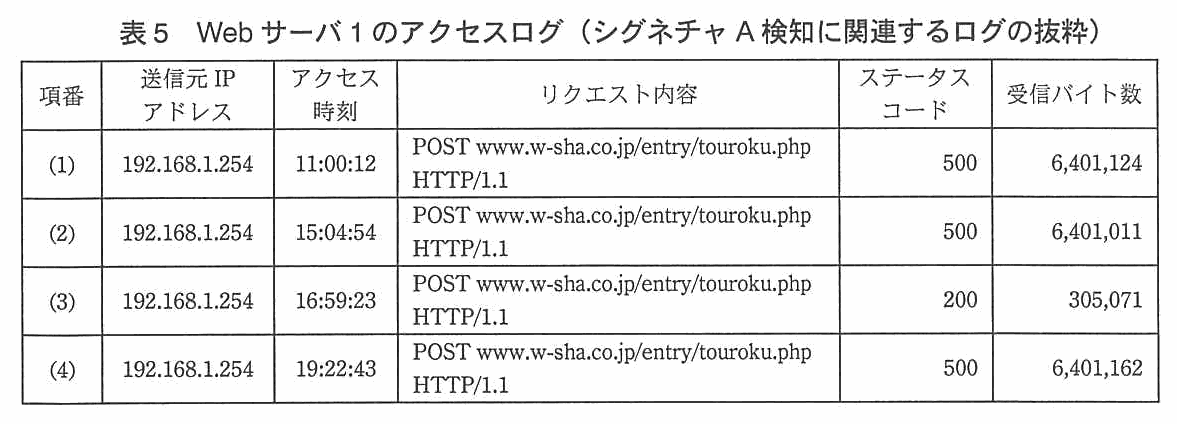
G 主任は,①各機器の当日のログを調査した結果,人材情報サイトが攻撃を受けていた可能性が高いと判断した。LB のサービス稼働チェックログを表 2 に,IDS がシグネチャ A に該当するとして検知した事象のログを表 3 に,表 3 の各事象に関する FW1 のログを表 4 に,同じく表 3 の各事象に関する Web サーバ 1,2 のアクセスログを表 5,表 6 に,Web サーバ群のリソースグラフを図 3 に示す。

なお,各ログは,調査で確認した当日の各機器の大量のログから抜粋したものである。

LB のサービス稼働チェックログの表(検知時刻,監視対象 IP アドレス,ステータス)。左の表:10:05:00,192.168.1.11,down。10:06:00,192.168.1.11,up。11:01:00,192.168.1.11,down。11:02:00,192.168.1.11,up。12:15:00,192.168.1.12,down。12:16:00,192.168.1.12,up。13:02:00,192.168.1.12,down。13:03:00,192.168.1.12,up。右の表(続き):14:00:00,192.168.1.12,down。14:01:00,192.168.1.12,up。15:05:00,192.168.1.11,down。15:06:00,192.168.1.11,up。18:51:00,192.168.1.12,down。18:52:00,192.168.1.12,up。19:23:00,192.168.1.11,down。19:24:00,192.168.1.11,up。注記 1 ステータスが down のもの及びその 1 分後のものの抜粋。注記 2 表中の検知時刻は,稼働チェック用のリクエストを送信した時刻を表す。
表 2 LB のサービス稼働チェックログ(抜粋)
IDS の検知ログの表(項番,検知時刻,アラートレベル,送信元 IP アドレス,宛先 IP アドレス,送信元ポート番号,宛先ポート番号)。(1):11:00:12,Low,192.168.1.254,192.168.1.11,19212,8443。(2):13:21:06,Low,192.168.1.254,192.168.1.12,14506,8443。(3):15:04:54,Low,192.168.1.254,192.168.1.11,39871,8443。(4):16:59:23,Low,192.168.1.254,192.168.1.11,40192,8443。(5):18:50:20,Low,192.168.1.254,192.168.1.12,10211,8443。(6):19:22:43,Low,192.168.1.254,192.168.1.11,50983,8443。
表 3 IDS の検知ログ(シグネチャ A 検知に関連するログの抜粋)
FW1 のログの表(項番,処理時刻,処理,プロトコル,送信元 IP アドレス,宛先ポート番号,送信バイト数)。(1):11:00:12,許可,TCP,△△.123.123.123,443,6,401,200。(2):13:21:06,許可,TCP,○○.1.1.1,443,301,201。(3):15:04:54,許可,TCP,△△.123.123.123,443,6,401,121。(4):16:59:23,許可,TCP,○○.1.1.2,443,305,121。(5):18:50:20,許可,TCP,△△.123.123.123,443,6,401,220。(6):19:22:43,許可,TCP,△△.123.123.123,443,6,401,198。注記 表中の△△,○○は,特定の数字を表す。
表 4 FW1 のログ(シグネチャ A 検知に関連するログの抜粋)
Web サーバ群のリソースグラフ。縦軸は CPU 使用率(%,0~100),横軸は時刻(0~20 時)。Web サーバ 1 のリソースグラフ:CPU 使用率は 8 時ごろまで 15% 前後,その後 40~50% 程度で推移し,11 時ごろ,15 時ごろ,19 時半ごろ(19 時台の終わり近く)に 100% 近くまで急上昇する。Web サーバ 2 のリソースグラフ:CPU 使用率は 5 時ごろまで 15% 前後,その後 25~50% 程度で推移し,19 時ごろ(19 時の少し前)に 100% 近くまで急上昇する。
図 3 Web サーバ群のリソースグラフ
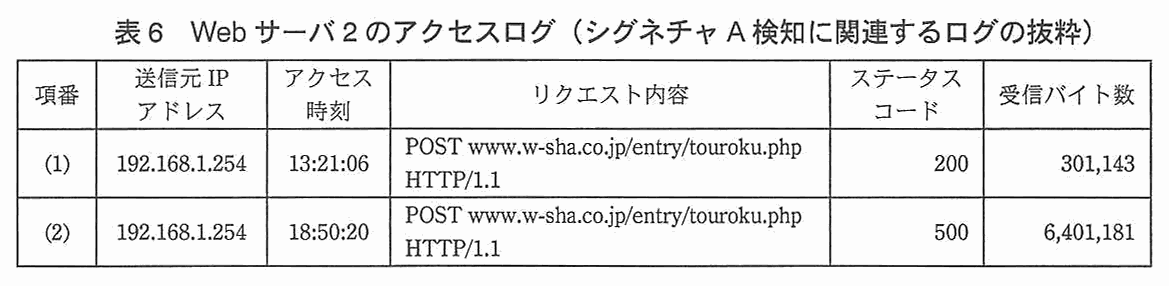
Web サーバ 1 のアクセスログの表(項番,送信元 IP アドレス,アクセス時刻,リクエスト内容,ステータスコード,受信バイト数)。(1):192.168.1.254,11:00:12,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,500,6,401,124。(2):192.168.1.254,15:04:54,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,500,6,401,011。(3):192.168.1.254,16:59:23,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,200,305,071。(4):192.168.1.254,19:22:43,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,500,6,401,162。
表 5 Web サーバ 1 のアクセスログ(シグネチャ A 検知に関連するログの抜粋)
Web サーバ 2 のアクセスログの表(項番,送信元 IP アドレス,アクセス時刻,リクエスト内容,ステータスコード,受信バイト数)。(1):192.168.1.254,13:21:06,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,200,301,143。(2):192.168.1.254,18:50:20,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,500,6,401,181。
表 6 Web サーバ 2 のアクセスログ(シグネチャ A 検知に関連するログの抜粋)

〔暫定対策の実施〕

IDS が通知したアラートと,その際に IDS が内部に保存したパケットデータを IDS 販売元のセキュリティベンダ X 社に提供して問い合わせた結果,数日前に情報が公開されたばかりの脆弱性を狙った攻撃であることが判明した。その脆弱性は,特定のデータを受信すると Web サーバの CPU リソースが一時的に枯渇するというものであった。X 社からは,ミドルウェアをバージョンアップすることによって,脆弱性を除去できるという回答があった。しかし,H さんが帰宅してしまっていたので,すぐにはバージョンアップができなかった。そこで,攻撃元だと特定した IP アドレス a からの通信を FW1 で遮断することにした。

また,IDS では,シグネチャ A の検知基準が,標準設定の“HTTP POST リクエストが 300,000 バイト以上”だった。したがって,②誤検知が発生する可能性が高く,それを考慮して,アラートレベルは Low にしていた。しかし,アラートレベルが Low ではメール通知がされないので,High に変更すべきか X 社に相談したところ,もしアラートレベルを High にするのであれば,誤検知を減らすために検知基準を変更した方がよいという助言を受けた。そこで,今回の脆弱性を狙った攻撃を検知可能で,かつ,誤検知が減るように検知基準を変更した上で,アラートレベルを High に変更した。

〔恒久対策の検討と運用強化〕

その後 W 社では,シグネチャ A のアラートは通知されなかった。H さんはミドルウェアのバージョンアップの影響を調査した後,バージョンアップを実施し,今回の脆弱性への対策を完了した。さらに,セキュリティ運用について情報システム部内で課題を洗い出し,次のような対策案を作成した。

(A) 脆弱性情報の把握と対策の早期実施

IPA 及び JPCERT/CC から公開される脆弱性情報を確認し,人材情報サイトに影響を及ぼす脆弱性があれば,速やかに対策を講じる。また,その脆弱性を狙った攻撃を IDS が検知できる場合は,その脆弱性を検知するシグネチャのアラートレベルを,人材情報サイトへの影響度に見合ったレベルに設定する。

(B) Web サーバのサービス稼働チェックの最適化

Web サーバのサービス稼働チェックでは,対処する必要がない場合でもイベント通知している。対処が必要な場合にだけイベント通知するように,③Web サーバの設定を変更の上,イベント通知すべき条件を変更する。

(C) 相関分析を目的としたログ調査環境・手順の整備

今回は同時に大量のアクセスが発生したので,大量のログから攻撃元を特定するまでに時間が掛かった。今後は,④攻撃元を特定しやすくするために,FW1 と Web サーバ群のログを関連付けられるようにログの出力内容と分析手順を見直す。また,IDS については,L2SW2 のトラフィックの代わりに L2SW1 のトラフィックを監視対象にすることによって,ネットワークアドレス変換前の b を確認できるので,攻撃元の特定が容易になる。ただし,LB への c 通信については監視できないので,IDS は LB が保有している d を利用して c 通信についても監視できるものにする。
これらの対策案を基に,W 社ではセキュリティ運用を強化することにした。

出題趣旨(IPA)

インシデント対応については,様々なログからインシデント発生の検知と内容の把握をし,インシデントを封じ込めるための対策,根本原因の把握と解決,フィードバックからの運用強化が重要になる。本問では,その一連のプロセスを正確に理解し,事態に対処できる能力を問う。

採点講評(問全体・IPA)

問4では,インシデント発生時のログ調査から対策までの一連のプロセスについて出題した。全体として正答率は低かった。

設問と解答例

設問1 50字以内

本文中の下線①について,G 主任は,表 2 によって事象の発生時間帯をある程度絞り込んだ後,更に絞り込むため図 3 に着目した。G 主任が,図 3 に着目した理由は何か。50 字以内で述べよ。

解答例

  • CPUの使用率を確認することで,普段と異なる事象が発生している時間帯が見極めやすくなるから
解説

本文の根拠

〔インシデントの発生〕

Web サーバプログラムで制限している最大同時セッション数が不足してイベント通知が発生したとの報告を受けた。

表 2 注記 1

ステータスが down のもの及びその 1 分後のものの抜粋。

〔暫定対策の実施〕

その脆弱性は,特定のデータを受信すると Web サーバの CPU リソースが一時的に枯渇するというものであった。

表 2 は,LB が down と判定した時刻だけを並べたもので,月曜日は 16 時まで求人情報の定期更新でアクセスが集中して最大同時セッション数が不足し,down と判定されるのが普通の日である。表 2 だけでは,down のうちどれが普段と異なる事象かが分からない。図 3 は Web サーバ群の CPU 使用率のグラフで,普段は 15〜50% 程度で推移するところ,down の時刻の近くで 100% 近くまで急上昇した箇所が見える。CPU 使用率を確認することで,普段と異なる事象が発生している時間帯が見極めやすくなるので,G 主任は図 3 に着目した。

図 3 の急上昇は,Web サーバ 1 で 11 時ごろ・15 時ごろ・19 時半ごろ,Web サーバ 2 で 19 時ごろにあり,表 2 の 11:01・15:05・19:23・18:51 の down と対応している。後で判明した脆弱性は CPU リソースが一時的に枯渇するものなので,この観点から絞り込める。

50 字以内に対し,解答例は 45 字。“絞り込んだ後に判明した結果”(CPU が枯渇していたこと)を書くのではなく,なぜ図 3 を見たか,という理由を書く。講評も,調査範囲を絞り込んだ後に判明した結果を述べる解答のように,設問の主旨を捉えていない解答が見られたと述べている。

採点講評(IPA)

設問1は,今回のようなインシデントでのログ調査では,LBのサービス稼働チェックログに加え,Webサーバ群のリソースグラフを確認することでログの調査範囲を絞り込むという手法は理解されているようであった。しかし,調査範囲を絞り込んだ後に判明した結果について述べられていた解答のように,設問の主旨を捉えていない解答も見られた。落ち着いて問題文を読んで解答してほしい。

設問2(1) 解答欄1つ

本文中の a に入れる IP アドレスを,表 4 の中から選んで答えよ。

〔a〕解答例

  • △△.123.123.123
解説

本文の根拠

表 4

(1):11:00:12,許可,TCP,△△.123.123.123,443,6,401,200。

表 3

(1):11:00:12,Low,192.168.1.254,192.168.1.11,19212,8443。

表 3 の IDS の検知ログ(1)〜(6)は,LB から Web サーバへの通信(送信元 192.168.1.254)で,LB の内側なので,攻撃元の IP アドレスは見えない。検知時刻が同じ FW1 のログ(表 4)の送信元 IP アドレスを見ると,(1)(3)(5)(6)は全て△△.123.123.123 で,送信バイト数も 6,401,121〜6,401,220 と同程度の大きなデータである。一方,(2)と(4)は○○.1.1.1 と○○.1.1.2 で,301,201 と 305,121 バイトと小さい。

表 5・表 6 を見ると,(1)(3)(5)(6)に対応するアクセスのステータスコードは 500(エラー)で,Web サーバに CPU リソースの枯渇を起こしたのは,大きなデータを送り続けた△△.123.123.123 からの通信だと分かる。a は△△.123.123.123。

表 4 の中から選ぶ設問で字数制限は無い。○○.1.1.1・○○.1.1.2 は 300,000 バイトを少し超える程度の通常のアクセスで,遮断すると正規の利用者を止めてしまう。

設問2(2)

本文中の下線②について,表 3 の IDS の検知ログには幾つかの誤検知が含まれている。それらが誤検知であるということは,表 5,表 6 のどのアクセスログから判断できるか。表 5,表 6 から全て選び,例えば,表 5 の項番(1)の場合は,“表 5(1)”のように,表番号と項番の組合せで答えよ。

解答例

  • 表5(3),表6(1)
解説

本文の根拠

表 5 (3)

(3):192.168.1.254,16:59:23,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,200,305,071。

表 6 (1)

(1):192.168.1.254,13:21:06,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,200,301,143。

〔暫定対策の実施〕

IDS では,シグネチャ A の検知基準が,標準設定の“HTTP POST リクエストが 300,000 バイト以上”だった。

シグネチャ A の検知基準は“HTTP POST リクエストが 300,000 バイト以上”なので,業務で 300,000 バイトを少し超える POST があれば誤検知になる。表 3 の検知のうち,表 4 で送信バイト数が 301,201 と 305,121 だったのは(2) 13:21:06 と(4) 16:59:23 で,それぞれ Web サーバ 2 のアクセスログ(表 6 の(1))と Web サーバ 1 のアクセスログ(表 5 の(3))に対応する。

この二つのアクセスのステータスコードは 200(正常)で,受信バイト数も 301,143 と 305,071 の通常の大きさである。残りの表 5 の(1)(2)(4)と表 6 の(2)は,ステータスコードが 500 で受信バイト数が 6,401,xxx と大きく,攻撃によるものである。誤検知であると判断できるアクセスログは,表 5(3)と表 6(1)。

答え方は“表5(3),表6(1)”と,表番号と項番の組合せで全て挙げる。1 つだけでは全て選んだことにならない。

設問2(3) 35字以内

上記(2)で誤検知であると判断した理由を,35 字以内で述べよ。

解答例

  • 該当通信は,Webサーバのステータスコードが200であるから
解説

本文の根拠

表 5 (3)

(3):192.168.1.254,16:59:23,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,200,305,071。

表 6 (2)

(2):192.168.1.254,18:50:20,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,500,6,401,181。

表 5(3)と表 6(1)は,Web サーバが POST リクエストを正常に処理しており,ステータスコードが 200 になっている。他の表 5・表 6 のアクセスログはステータスコードが 500 で,Web サーバが処理できなかったことを示している。IDS の検知ログに載っていても,Web サーバ側でステータスコードが 200 であれば,その通信は攻撃として成立していないので,誤検知と判断できる。

解答例は“該当通信は,Webサーバのステータスコードが200であるから”の 30 字(35 字以内)。“受信バイト数が 300,000 バイト台だから”と書くと,検知基準そのもの(300,000 バイト以上)に当たる条件で,攻撃ではないと言えない。

ステータスコードの値と,それが何を示すかを書く。“アクセスが成功しているから”だけでは,表 5・表 6 の他のログとの違いが分からない。

設問3(1) 解答欄3つ

本文中の b~d に入れる適切な字句を,b は 10 字以内,c,d はそれぞれ 5 字以内で答えよ。

〔b〕解答例

  • 送信元IPアドレス

〔c〕解答例

  • https
  • SSL

〔d〕解答例

  • 秘密鍵
解説

本文の根拠

〔恒久対策の検討と運用強化〕

L2SW2 のトラフィックの代わりに L2SW1 のトラフィックを監視対象にすることによって,ネットワークアドレス変換前の

図 2 (7)

LB は,SSL アクセラレータ機能と負荷分散機能を提供しており,Web サーバの仮想 IP アドレスをもち,2 台の Web サーバにアクセスを負荷分散する。

表 3

(1):11:00:12,Low,192.168.1.254,192.168.1.11,19212,8443。

IDS が L2SW2 を見ていると,LB の内側のトラフィックなので,表 3 のとおり送信元は LB の Web サーバ側 IP アドレス 192.168.1.254 になり,本当の攻撃元が分からない。L2SW1 を監視対象にすれば,LB の手前のトラフィックなので,ネットワークアドレス変換前の送信元 IP アドレスを確認できる。b は 10 字以内の“送信元IPアドレス”(9 字)。

ただし,LB は SSL アクセラレータ機能をもっているので,ブラウザと LB の間の通信は HTTPS(SSL)で暗号化され,L2SW1 の側では内容が見えない。IDS が https(SSL)の通信を監視するには,LB が保有している秘密鍵を使って復号する必要がある。c は“https”(5 字)又は“SSL”(3 字),d は“秘密鍵”(3 字)。

c,d は 5 字以内の指定なので,“HTTPS 通信”のような言い方は字数に収まらない。講評は,d の正答率が低かったと述べ,IDS 製品だけでなく WAF 製品でも秘密鍵を利用して HTTPS 通信を監視できるようになっているので,一般的な知識として理解してほしいと述べている。

採点講評(IPA)

設問3(1)は,dの正答率が低かった。IDS製品だけではなく,WAF製品でも秘密鍵を利用して,HTTPS通信を監視できるようになってきているので,一般的な知識として理解しておいてほしい。

設問3(2) 35字以内

本文中の下線③について,Web サーバの設定変更を実施することによって改善される,不要なイベント通知の原因になっていた Web サーバ内の事象を,35 字以内で述べよ。

解答例

  • Webサーバプログラムで制限している最大同時セッション数の不足
解説

本文の根拠

図 2 (2)

ブラウザからのアクセスについて,Web サーバプログラムが処理する最大同時セッション数は,Web サーバプログラムで 50 に制限している。

〔インシデントの発生〕

Web サーバプログラムで制限している最大同時セッション数が不足してイベント通知が発生したとの報告を受けた。

〔恒久対策の検討と運用強化〕

対処する必要がない場合でもイベント通知している。

下線③は,“対処する必要がない場合でもイベント通知している”ものを,対処が必要な場合だけにするために,Web サーバの設定を変更するという対策である。不要なイベント通知の原因は,月曜日の求人情報の定期更新のようにアクセスが集中する時間帯に,Web サーバプログラムで 50 に制限している最大同時セッション数が不足し,LB の稼働チェックのリクエストが 30 秒以内に処理されずに down と判定されることである。設定変更とは,この最大同時セッション数の見直しである。

本文は,H さんがイベント通知の原因を“最大同時セッション数が不足して”と報告したと書いており,リリース後にアクセス数が増加しているので,この設定の見直しを運用チーム内で検討していたとも述べている。

35 字以内に対し,解答例は 31 字。“アクセスの集中”だけでは原因の設定の話にならない。制限しているのが Web サーバプログラムであることまで書く。

設問3(3) 解答欄4つ

本文中の下線④について,FW1 と Web サーバ群のログを関連付けられるようにするために設定変更が必要な機器はどれか。解答群の中から二つ選び,記号で答えよ。また,それぞれの設定内容を 40 字以内で述べよ。解答群 ア ルータ イ FW1 ウ LB エ IDS オ Web サーバ群

〔機器①〕解答例

  • ウ

〔設定内容①〕解答例

  • X-Forwarded-Forヘッダフィールドの追加

〔機器②〕解答例

  • オ

〔設定内容②〕解答例

  • X-Forwarded-Forヘッダフィールドのアクセスログへの出力

〔備考〕機器①,設定内容①と機器②,設定内容②は順不同

解説

本文の根拠

図 2 (2)

LB では,任意の HTTP ヘッダフィールドを追加可能であるが,現在は何も追加していない。追加した HTTP ヘッダフィールドは,全て Web サーバのアクセスログに出力可能である。

図 2 (7)

また,HTTP ヘッダフィールドとして X-Forwarded-For ヘッダフィールドを追加可能であるが,現在は利用していない。

表 5 (1)

(1):192.168.1.254,11:00:12,POST www.w-sha.co.jp/entry/touroku.php HTTP/1.1,500,6,401,124。

FW1 のログ(表 4)には攻撃元の送信元 IP アドレスが残るが,Web サーバのアクセスログ(表 5,表 6)の送信元は LB の Web サーバ側 IP アドレス 192.168.1.254 で,攻撃元が分からない。LB は X-Forwarded-For ヘッダフィールドを追加でき,追加したヘッダフィールドは Web サーバのアクセスログに出力できる。LB に X-Forwarded-For ヘッダフィールドを追加させ(機器ウ),Web サーバ群でそのヘッダフィールドをアクセスログに出力する(機器オ)ように設定すれば,Web サーバのアクセスログから送信元の IP アドレスを確認でき,FW1 のログと突き合わせられる。

講評は,プロキシサーバや LB などを利用するシステム構成では,X-Forwarded-For ヘッダフィールドは送信元の IP アドレスを特定するために有効であることを,基本知識として理解してほしいと述べている。

設定内容は 40 字以内で,解答例は“X-Forwarded-Forヘッダフィールドの追加”が 26 字,“X-Forwarded-Forヘッダフィールドのアクセスログへの出力”が 34 字。どちらの機器に何をするかを分けて書く。“ログの出力内容を見直す”のような書き方では,どの機器の設定か分からない。

採点講評(IPA)

設問3(3)は,設定内容について正答率が低かった。プロキシサーバやLBなどを利用するシステム構成では,X-Forwarded-Forヘッダフィールドは,送信元のIPアドレスを特定するために有効であることを,基本知識として理解しておいてほしい。

出典:平成24年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問4(表記を一部改変)