‹ ぱすてく

情報処理安全確保支援士試験

平成27年度 春期 午後Ⅱ(旧試験)

平成27年度 春期に実施された情報処理安全確保支援士試験 午後Ⅱの全2問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。

この試験について:情報処理安全確保支援士試験について

この年度を解いてみる

問1 ウイルス対策

ウイルス対策に関する次の記述を読んで,設問 1〜6 に答えよ。

N 社は,従業員数 500 名のシステム開発会社である。東京の本社には,管理本部と東日本ソリューション本部(以下,東ソリ本部という)がある。管理本部には,業務部,総務部,営業部及び情報システム部(以下,情シス部という)がある。大阪の関西支社には,西日本ソリューション本部(以下,西ソリ本部という)があり,100 名が在籍している。

N 社では,本社にインターネット接続システムを導入し,電子メール(以下,メールという),Web サイトの閲覧などに利用している。ドメイン名として n-sha.co.jp を使用しており,メールアドレスには,表 1 に示すものがある。
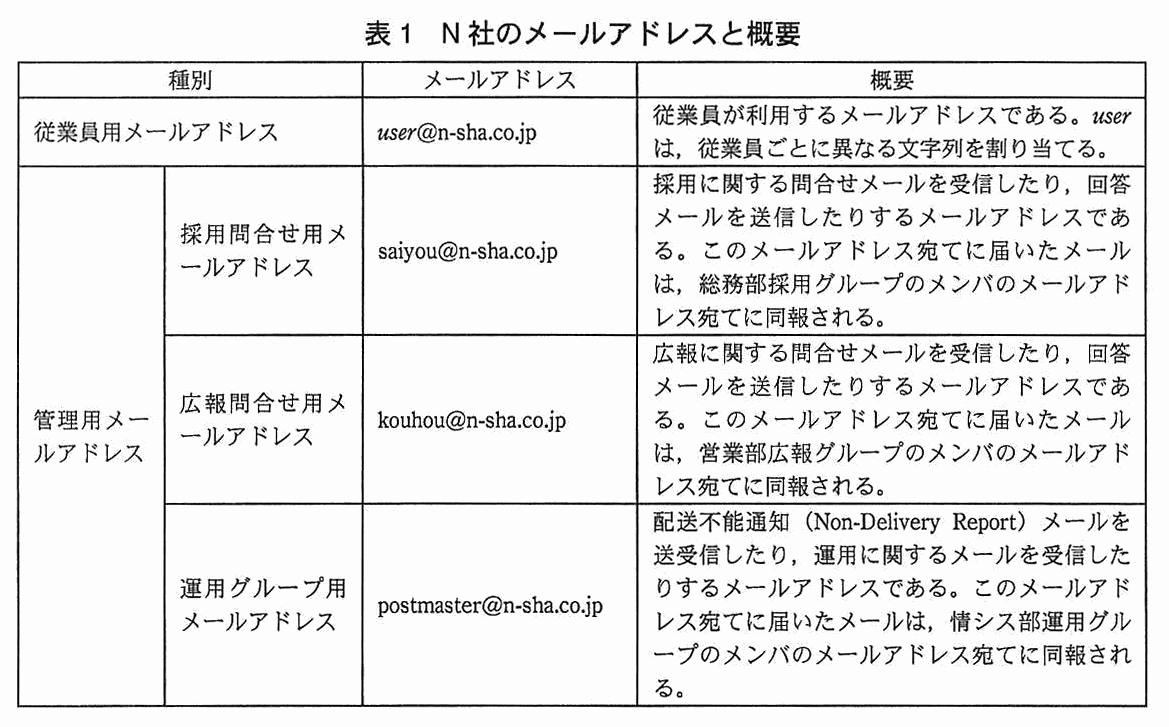
N 社のメールアドレスと概要の表(種別,メールアドレス,概要)。従業員用メールアドレス:user@n-sha.co.jp。従業員が利用するメールアドレスである。user は,従業員ごとに異なる文字列を割り当てる。管理用メールアドレスのうち,採用問合せ用メールアドレス:saiyou@n-sha.co.jp。採用に関する問合せメールを受信したり,回答メールを送信したりするメールアドレスである。このメールアドレス宛てに届いたメールは,総務部採用グループのメンバのメールアドレス宛てに同報される。広報問合せ用メールアドレス:kouhou@n-sha.co.jp。広報に関する問合せメールを受信したり,回答メールを送信したりするメールアドレスである。このメールアドレス宛てに届いたメールは,営業部広報グループのメンバのメールアドレス宛てに同報される。運用グループ用メールアドレス:postmaster@n-sha.co.jp。配送不能通知(Non-Delivery Report)メールを送受信したり,運用に関するメールを受信したりするメールアドレスである。このメールアドレス宛てに届いたメールは,情シス部運用グループのメンバのメールアドレス宛てに同報される。
表 1 N 社のメールアドレスと概要

〔情報システムの構成〕

N 社の情報システムの運用は,情シス部の D 部長の下で,運用グループのメンバが担当している。N 社の情報システムのネットワーク構成を図 1 に,主な機器の概要を表 2 に示す。
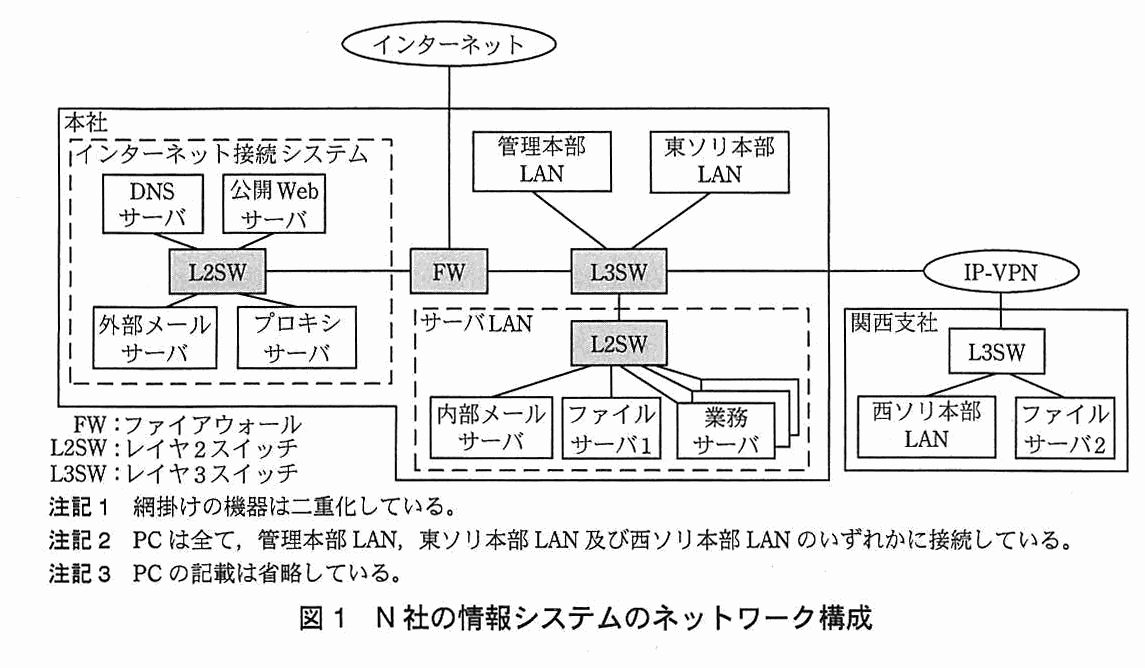
N 社の情報システムのネットワーク構成図。本社の中に,インターネット接続システムとサーバ LAN,管理本部 LAN,東ソリ本部 LAN がある。インターネットは FW につながる。FW は,インターネット接続システム側の L2SW と,本社内の L3SW につながる。インターネット接続システムでは,L2SW に DNS サーバ,公開 Web サーバ,外部メールサーバ,プロキシサーバがつながる。L3SW には,管理本部 LAN,東ソリ本部 LAN,サーバ LAN 内の L2SW,及び IP-VPN がつながる。サーバ LAN の L2SW には,内部メールサーバ,ファイルサーバ 1,業務サーバ(ほかにも重なった機器があり,網掛けの機器は二重化されている)がつながる。IP-VPN は関西支社の L3SW につながり,その先に西ソリ本部 LAN とファイルサーバ 2 がある。FW はファイアウォール,L2SW はレイヤ 2 スイッチ,L3SW はレイヤ 3 スイッチ。注記 1 網掛けの機器は二重化している。注記 2 PC は全て,管理本部 LAN,東ソリ本部 LAN 及び西ソリ本部 LAN のいずれかに接続している。注記 3 PC の記載は省略している。
図 1 N 社の情報システムのネットワーク構成
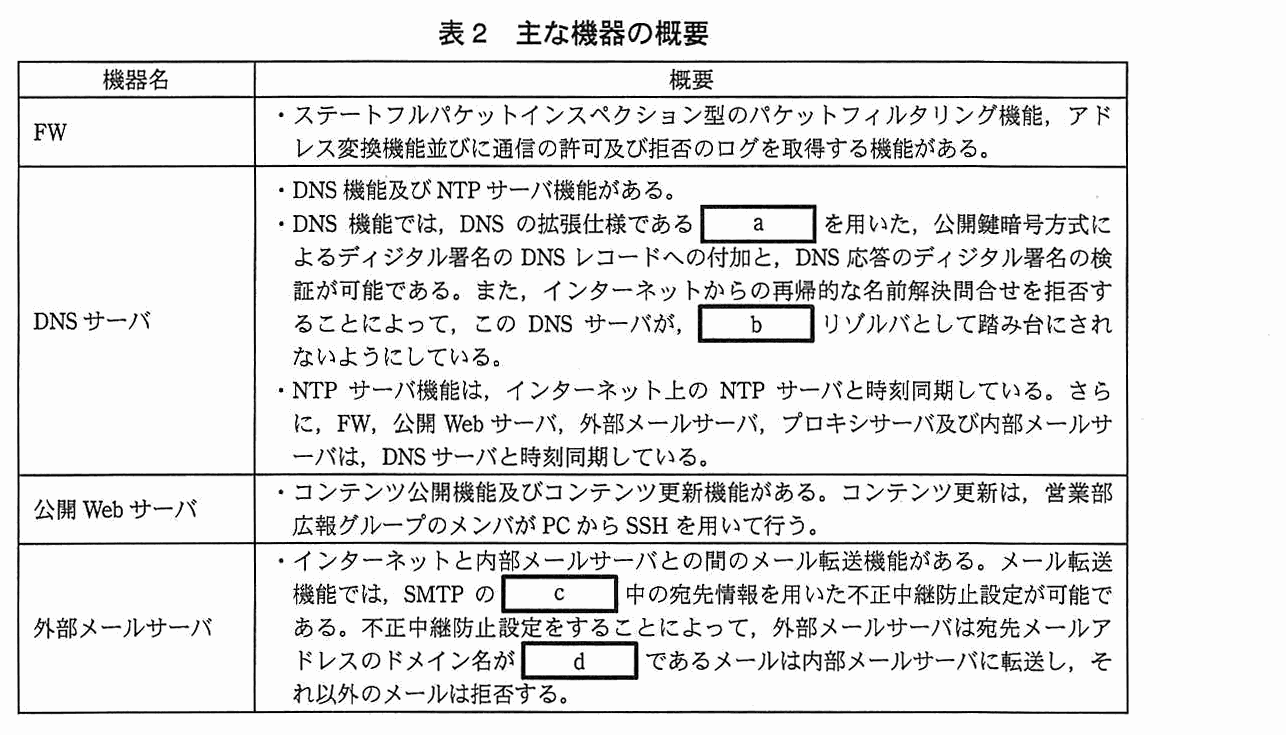
主な機器の概要の表(機器名,概要)。FW:ステートフルパケットインスペクション型のパケットフィルタリング機能,アドレス変換機能並びに通信の許可及び拒否のログを取得する機能がある。DNS サーバ:DNS 機能及び NTP サーバ機能がある。DNS 機能では,DNS の拡張仕様である [ a ] を用いた,公開鍵暗号方式によるディジタル署名の DNS レコードへの付加と,DNS 応答のディジタル署名の検証が可能である。また,インターネットからの再帰的な名前解決問合せを拒否することによって,この DNS サーバが,[ b ] リゾルバとして踏み台にされないようにしている。NTP サーバ機能は,インターネット上の NTP サーバと時刻同期している。さらに,FW,公開 Web サーバ,外部メールサーバ,プロキシサーバ及び内部メールサーバは,DNS サーバと時刻同期している。公開 Web サーバ:コンテンツ公開機能及びコンテンツ更新機能がある。コンテンツ更新は,営業部広報グループのメンバが PC から SSH を用いて行う。外部メールサーバ:インターネットと内部メールサーバとの間のメール転送機能がある。メール転送機能では,SMTP の [ c ] 中の宛先情報を用いた不正中継防止設定が可能である。不正中継防止設定をすることによって,外部メールサーバは宛先メールアドレスのドメイン名が [ d ] であるメールは内部メールサーバに転送し,それ以外のメールは拒否する。
表 2 主な機器の概要
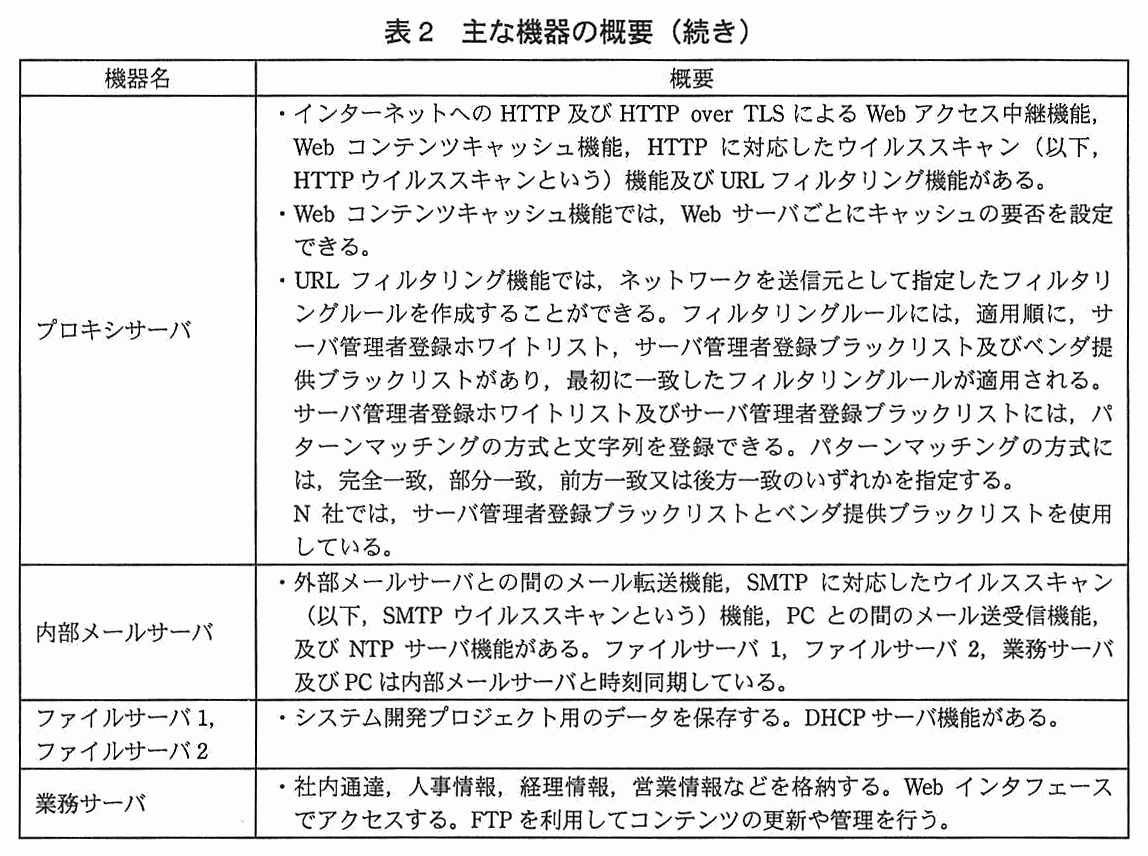
主な機器の概要(続き)の表(機器名,概要)。プロキシサーバ:インターネットへの HTTP 及び HTTP over TLS による Web アクセス中継機能,Web コンテンツキャッシュ機能,HTTP に対応したウイルススキャン(以下,HTTP ウイルススキャンという)機能及び URL フィルタリング機能がある。Web コンテンツキャッシュ機能では,Web サーバごとにキャッシュの要否を設定できる。URL フィルタリング機能では,ネットワークを送信元として指定したフィルタリングルールを作成することができる。フィルタリングルールには,適用順に,サーバ管理者登録ホワイトリスト,サーバ管理者登録ブラックリスト及びベンダ提供ブラックリストがあり,最初に一致したフィルタリングルールが適用される。サーバ管理者登録ホワイトリスト及びサーバ管理者登録ブラックリストには,パターンマッチングの方式と文字列を登録できる。パターンマッチングの方式には,完全一致,部分一致,前方一致又は後方一致のいずれかを指定する。N 社では,サーバ管理者登録ブラックリストとベンダ提供ブラックリストを使用している。内部メールサーバ:外部メールサーバとの間のメール転送機能,SMTP に対応したウイルススキャン(以下,SMTP ウイルススキャンという)機能,PC との間のメール送受信機能,及び NTP サーバ機能がある。ファイルサーバ 1,ファイルサーバ 2,業務サーバ及び PC は内部メールサーバと時刻同期している。ファイルサーバ 1,ファイルサーバ 2:システム開発プロジェクト用のデータを保存する。DHCP サーバ機能がある。業務サーバ:社内通達,人事情報,経理情報,営業情報などを格納する。Web インタフェースでアクセスする。FTP を利用してコンテンツの更新や管理を行う。
表 2 主な機器の概要(続き)

FW,L2SW,L3SW 及び各サーバは,保守時を除き 24 時間 365 日稼働している。

FW では,通信の許可及び拒否のログを取得している。各サーバでは,サーバへのアクセス及びサーバ上でのプログラムの動作をログに記録している。FW 及び各サーバのログの保存期間は,6 か月である。

PC の IP アドレスは,L3SW の DHCP リレーエージェント機能によって動的に割り当てている。

〔ウイルス対策〕

N 社では,HTTP ウイルススキャン及び SMTP ウイルススキャンには V 社のウイルス対策ソフトを導入し,ファイルサーバ 1,ファイルサーバ 2,業務サーバ及び PC には W 社のウイルス対策ソフトを導入している。2 社のウイルス対策ソフトを導入することによって,1 社の場合よりも早くウイルスを検出できるようになると期待されている。

サーバ及び PC に関する N 社のウイルス対策の概要を表 3 に示す。
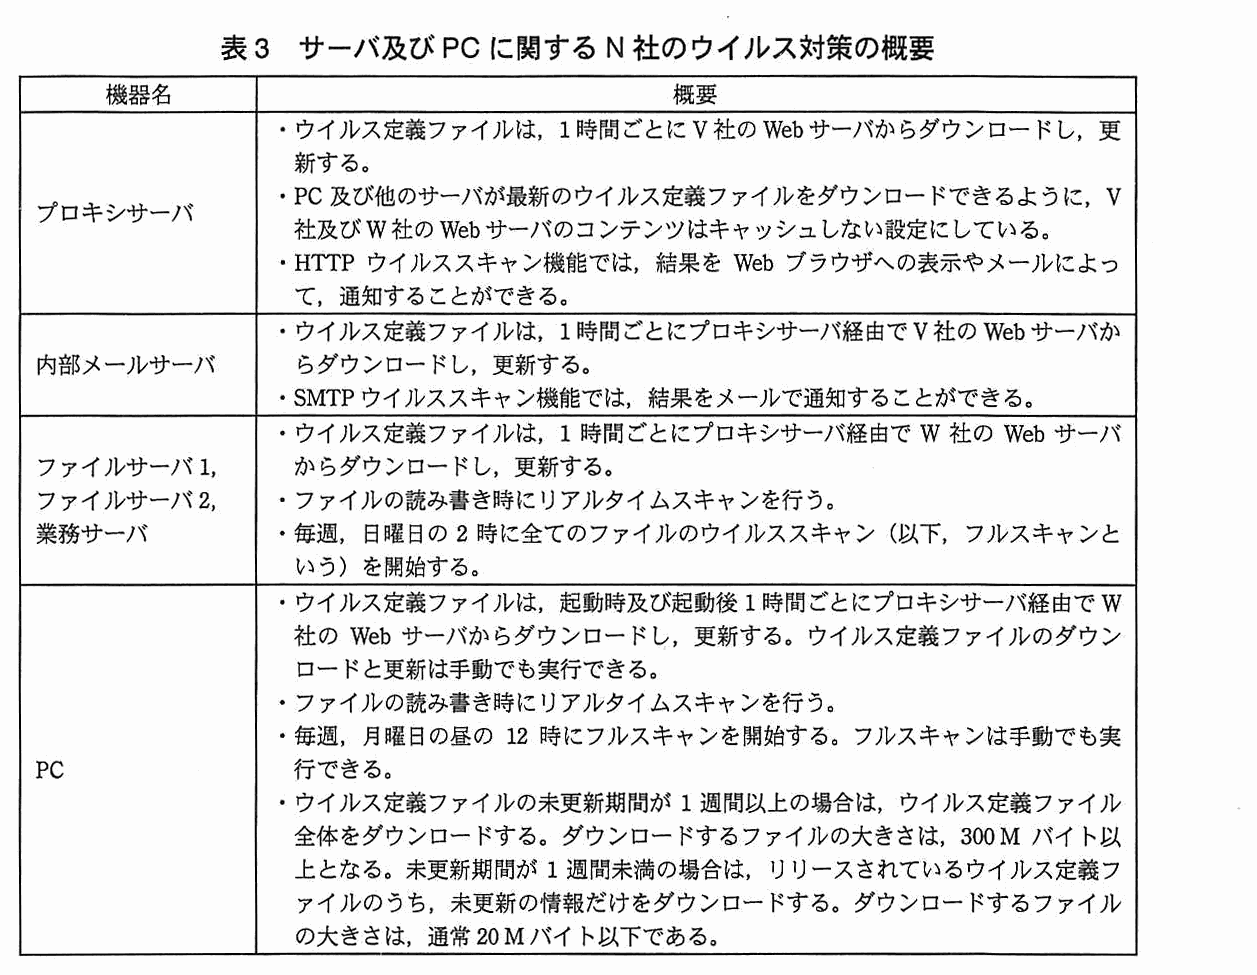
サーバ及び PC に関する N 社のウイルス対策の概要の表(機器名,概要)。プロキシサーバ:ウイルス定義ファイルは,1 時間ごとに V 社の Web サーバからダウンロードし,更新する。PC 及び他のサーバが最新のウイルス定義ファイルをダウンロードできるように,V 社及び W 社の Web サーバのコンテンツはキャッシュしない設定にしている。HTTP ウイルススキャン機能では,結果を Web ブラウザへの表示やメールによって,通知することができる。内部メールサーバ:ウイルス定義ファイルは,1 時間ごとにプロキシサーバ経由で V 社の Web サーバからダウンロードし,更新する。SMTP ウイルススキャン機能では,結果をメールで通知することができる。ファイルサーバ 1,ファイルサーバ 2,業務サーバ:ウイルス定義ファイルは,1 時間ごとにプロキシサーバ経由で W 社の Web サーバからダウンロードし,更新する。ファイルの読み書き時にリアルタイムスキャンを行う。毎週,日曜日の 2 時に全てのファイルのウイルススキャン(以下,フルスキャンという)を開始する。PC:ウイルス定義ファイルは,起動時及び起動後 1 時間ごとにプロキシサーバ経由で W 社の Web サーバからダウンロードし,更新する。ウイルス定義ファイルのダウンロードと更新は手動でも実行できる。ファイルの読み書き時にリアルタイムスキャンを行う。毎週,月曜日の昼の 12 時にフルスキャンを開始する。フルスキャンは手動でも実行できる。ウイルス定義ファイルの未更新期間が 1 週間以上の場合は,ウイルス定義ファイル全体をダウンロードする。ダウンロードするファイルの大きさは,300 M バイト以上となる。未更新期間が 1 週間未満の場合は,リリースされているウイルス定義ファイルのうち,未更新の情報だけをダウンロードする。ダウンロードするファイルの大きさは,通常 20 M バイト以下である。
表 3 サーバ及び PC に関する N 社のウイルス対策の概要

長期の休み明けの始業時には,N 社の全 PC が一斉にウイルス定義ファイル全体をダウンロードするので,インターネット回線及び IP-VPN が一時的に輻輳する。その解決が課題になっている。

HTTP ウイルススキャンの結果と通知方法を図 2 に,SMTP ウイルススキャンの結果と通知方法を図 3 に示す。
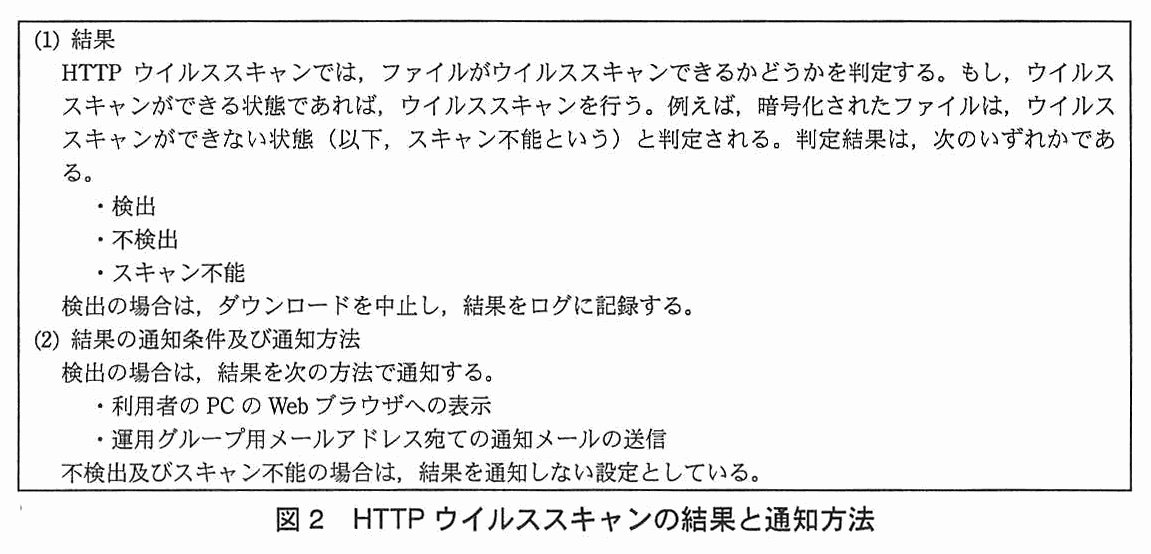
(1) 結果:HTTP ウイルススキャンでは,ファイルがウイルススキャンできるかどうかを判定する。もし,ウイルススキャンができる状態であれば,ウイルススキャンを行う。例えば,暗号化されたファイルは,ウイルススキャンができない状態(以下,スキャン不能という)と判定される。判定結果は,次のいずれかである。・検出 ・不検出 ・スキャン不能。検出の場合は,ダウンロードを中止し,結果をログに記録する。(2) 結果の通知条件及び通知方法:検出の場合は,結果を次の方法で通知する。・利用者の PC の Web ブラウザへの表示 ・運用グループ用メールアドレス宛ての通知メールの送信。不検出及びスキャン不能の場合は,結果を通知しない設定としている。
図 2 HTTP ウイルススキャンの結果と通知方法
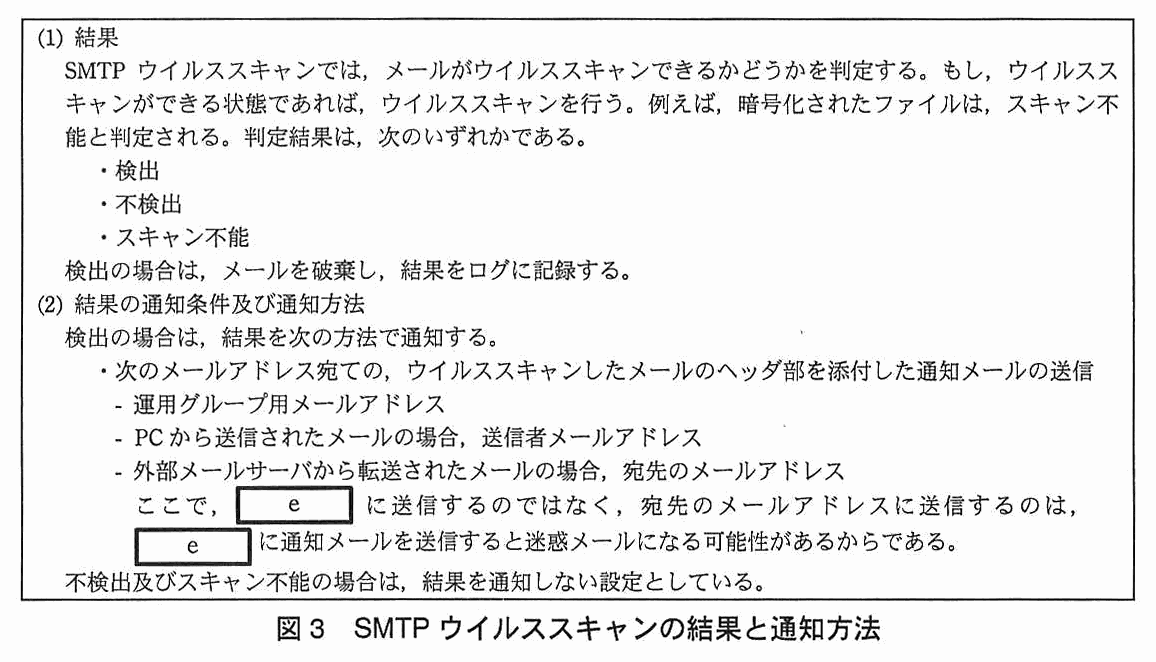
(1) 結果:SMTP ウイルススキャンでは,メールがウイルススキャンできるかどうかを判定する。もし,ウイルススキャンができる状態であれば,ウイルススキャンを行う。例えば,暗号化されたファイルは,スキャン不能と判定される。判定結果は,次のいずれかである。・検出 ・不検出 ・スキャン不能。検出の場合は,メールを破棄し,結果をログに記録する。(2) 結果の通知条件及び通知方法:検出の場合は,結果を次の方法で通知する。・次のメールアドレス宛ての,ウイルススキャンしたメールのヘッダ部を添付した通知メールの送信 - 運用グループ用メールアドレス - PC から送信されたメールの場合,送信者メールアドレス - 外部メールサーバから転送されたメールの場合,宛先のメールアドレス。ここで,[ e ] に送信するのではなく,宛先のメールアドレスに送信するのは,[ e ] に通知メールを送信すると迷惑メールになる可能性があるからである。不検出及びスキャン不能の場合は,結果を通知しない設定としている。
図 3 SMTP ウイルススキャンの結果と通知方法

〔PC の管理方法〕

従業員には,PC を会社から貸与している。従業員は,出勤後に個人ロッカーから PC を取り出して使用し,退勤前に,PC を個人ロッカーにしまう。個人ロッカーは,施錠を必須としている。

PC の初期設定は,情シス部が担当し,OS,ウイルス対策ソフトなど N 社で定めたソフトウェアのインストール,脆弱性修正プログラムの適用,ウイルス定義ファイルの更新,Web ブラウザの設定及びメールソフトの設定を行う。その際には,脆弱性修正プログラム及びウイルス定義ファイルを保存した DVD-R(以下,初期設定用 DVD-R という)を使用している。初期設定用 DVD-R は月 1 回,新しいものを作成する。

脆弱性修正プログラムの適用順序を確認したり,ウイルス定義ファイルをダウンロードしたりするのに時間が掛かるので,初期設定用 DVD-R 作成の作業負荷は大きく,効率向上が課題となっている。

そこで,運用グループの E 主任と F さんが,PC の初期設定方法の改善を検討することになった。

〔PC の初期設定方法の改善〕

PC の初期設定方法を改善するために F さんが作成した初期設定用ネットワークの設置案を図 4 に示す。
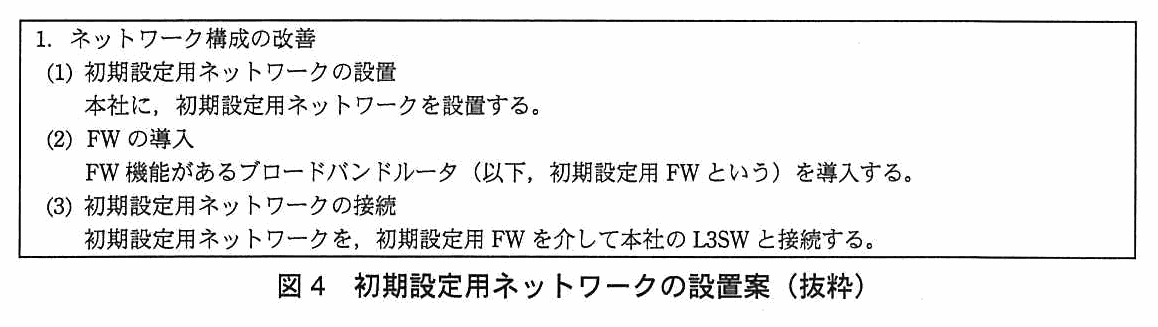
1. ネットワーク構成の改善 (1) 初期設定用ネットワークの設置:本社に,初期設定用ネットワークを設置する。(2) FW の導入:FW 機能があるブロードバンドルータ(以下,初期設定用 FW という)を導入する。(3) 初期設定用ネットワークの接続:初期設定用ネットワークを,初期設定用 FW を介して本社の L3SW と接続する。
図 4 初期設定用ネットワークの設置案(抜粋)

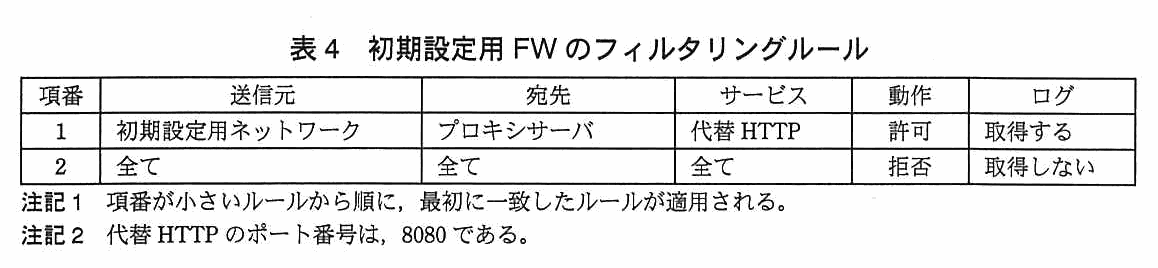
初期設定用 FW のフィルタリングルールを表 4 に示す。

初期設定用 FW のフィルタリングルールの表(項番,送信元,宛先,サービス,動作,ログ)。項番 1:送信元は初期設定用ネットワーク,宛先はプロキシサーバ,サービスは代替 HTTP,動作は許可,ログは取得する。項番 2:送信元は全て,宛先は全て,サービスは全て,動作は拒否,ログは取得しない。注記 1 項番が小さいルールから順に,最初に一致したルールが適用される。注記 2 代替 HTTP のポート番号は,8080 である。
表 4 初期設定用 FW のフィルタリングルール

E 主任は,PC の初期設定方法を考慮すると,プロキシサーバの URL フィルタリング機能に,①初期設定用ネットワークからの接続サイトを制限する設定を追加した方がよいと指摘した。F さんは,その設定案を作成して E 主任に提出した。

初期設定方法の改善案は,D 部長の承認を得られた。F さんは,プロキシサーバの URL フィルタリング機能に設定を追加した後,初期設定用 FW を介して本社の L3SW と初期設定用ネットワークを接続した。

〔休み明けの PC のウイルス感染〕

N 社では 4 月 29 日から 5 月 6 日まで連休であった。連休明けの最初の営業日となった 5 月 7 日,D 部長に,“広報グループの G さんの PC がウイルスに感染した可能性があり,ネットワークから切り離した”との連絡があった。D 部長は,E 主任と F さんに調査と対処を指示した。F さんの調査結果と感染への対処を図 5 に示す。
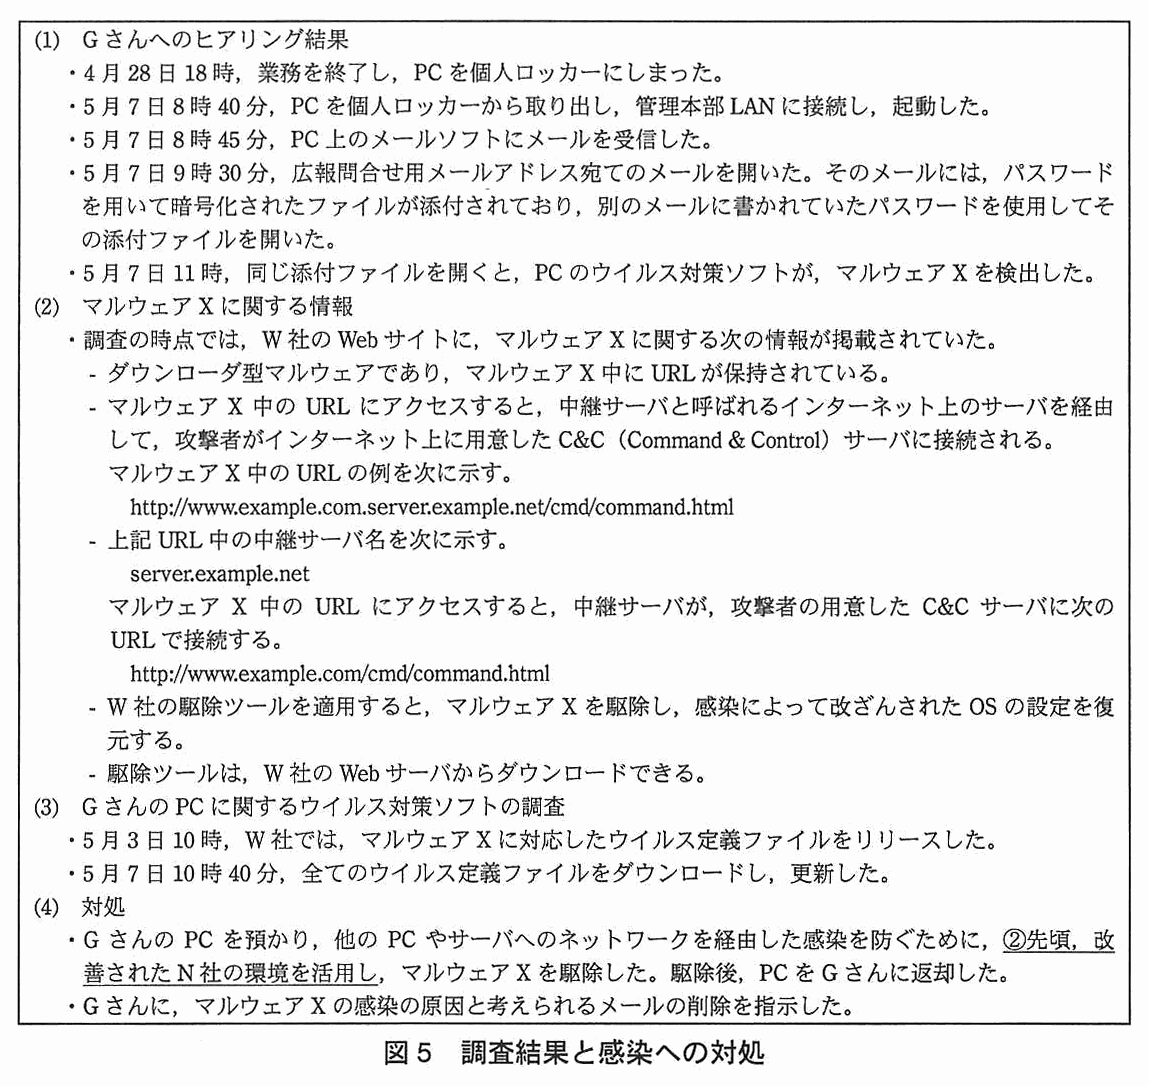
(1) G さんへのヒアリング結果:・4 月 28 日 18 時,業務を終了し,PC を個人ロッカーにしまった。・5 月 7 日 8 時 40 分,PC を個人ロッカーから取り出し,管理本部 LAN に接続し,起動した。・5 月 7 日 8 時 45 分,PC 上のメールソフトにメールを受信した。・5 月 7 日 9 時 30 分,広報問合せ用メールアドレス宛てのメールを開いた。そのメールには,パスワードを用いて暗号化されたファイルが添付されており,別のメールに書かれていたパスワードを使用してその添付ファイルを開いた。・5 月 7 日 11 時,同じ添付ファイルを開くと,PC のウイルス対策ソフトが,マルウェア X を検出した。(2) マルウェア X に関する情報:・調査の時点では,W 社の Web サイトに,マルウェア X に関する次の情報が掲載されていた。- ダウンローダ型マルウェアであり,マルウェア X 中に URL が保持されている。- マルウェア X 中の URL にアクセスすると,中継サーバと呼ばれるインターネット上のサーバを経由して,攻撃者がインターネット上に用意した C&C(Command & Control)サーバに接続される。マルウェア X 中の URL の例を次に示す。http://www.example.com.server.example.net/cmd/command.html - 上記 URL 中の中継サーバ名を次に示す。server.example.net。マルウェア X 中の URL にアクセスすると,中継サーバが,攻撃者の用意した C&C サーバに次の URL で接続する。http://www.example.com/cmd/command.html - W 社の駆除ツールを適用すると,マルウェア X を駆除し,感染によって改ざんされた OS の設定を復元する。- 駆除ツールは,W 社の Web サーバからダウンロードできる。(3) G さんの PC に関するウイルス対策ソフトの調査:・5 月 3 日 10 時,W 社では,マルウェア X に対応したウイルス定義ファイルをリリースした。・5 月 7 日 10 時 40 分,全てのウイルス定義ファイルをダウンロードし,更新した。(4) 対処:・G さんの PC を預かり,他の PC やサーバへのネットワークを経由した感染を防ぐために,<u>②先頃,改善された N 社の環境を活用し</u>,マルウェア X を駆除した。駆除後,PC を G さんに返却した。・G さんに,マルウェア X の感染の原因と考えられるメールの削除を指示した。(この内容に下線②が付いている)
図 5 調査結果と感染への対処
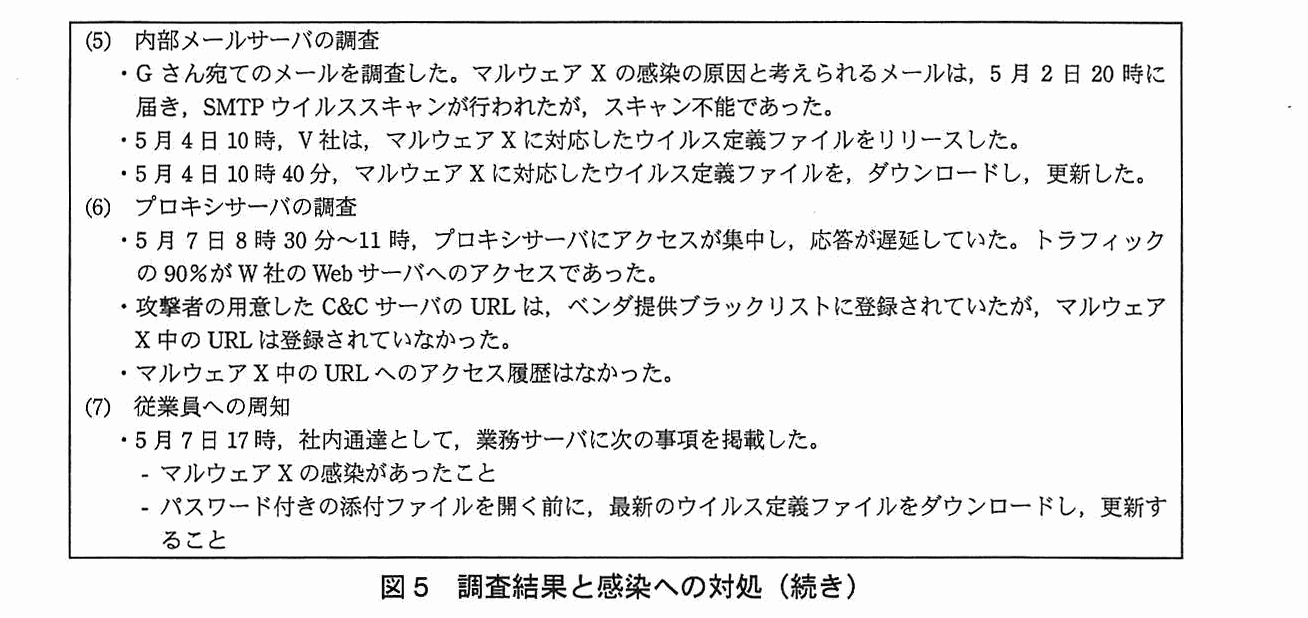
(5) 内部メールサーバの調査:・G さん宛てのメールを調査した。マルウェア X の感染の原因と考えられるメールは,5 月 2 日 20 時に届き,SMTP ウイルススキャンが行われたが,スキャン不能であった。・5 月 4 日 10 時,V 社は,マルウェア X に対応したウイルス定義ファイルをリリースした。・5 月 4 日 10 時 40 分,マルウェア X に対応したウイルス定義ファイルを,ダウンロードし,更新した。(6) プロキシサーバの調査:・5 月 7 日 8 時 30 分〜11 時,プロキシサーバにアクセスが集中し,応答が遅延していた。トラフィックの 90%が W 社の Web サーバへのアクセスであった。・攻撃者の用意した C&C サーバの URL は,ベンダ提供ブラックリストに登録されていたが,マルウェア X 中の URL は登録されていなかった。・マルウェア X 中の URL へのアクセス履歴はなかった。(7) 従業員への周知:・5 月 7 日 17 時,社内通達として,業務サーバに次の事項を掲載した。- マルウェア X の感染があったこと - パスワード付きの添付ファイルを開く前に,最新のウイルス定義ファイルをダウンロードし,更新すること
図 5 調査結果と感染への対処(続き)

次は,E 主任と F さんが,中継サーバを経由するアクセスを防止する対策について検討した際の会話である。

F さんは,プロキシサーバに設定を追加した。

E 主任は,図 5 の(4)では,G さん宛てのメールだけが対象であったので,追加の調査と対処が必要であると指摘した。指摘を受けた F さんは④メールについて追加の調査と対処を行った。

さらに,E 主任は,パスワードを用いて暗号化されたファイルを添付したメールがインターネットから届いた場合に,メールの受信者に注意を喚起する必要があると指摘した。指摘を受け,F さんは,⑤図 3 中の結果の通知条件を変更した。

F さんは,HTTP ウイルススキャンでも,図 2 中の結果の通知条件の変更が必要であることに気付き,E 主任に報告の上,変更した。

E 主任と F さんは,ウイルス感染に関する調査結果と対処について D 部長に報告した。D 部長は,PC のウイルス定義ファイル更新遅延についての対策,及び管理用メールアドレス宛てに届くメールのウイルス対策についても検討するように指示した。

〔PC のウイルス定義ファイル更新遅延についての対策〕

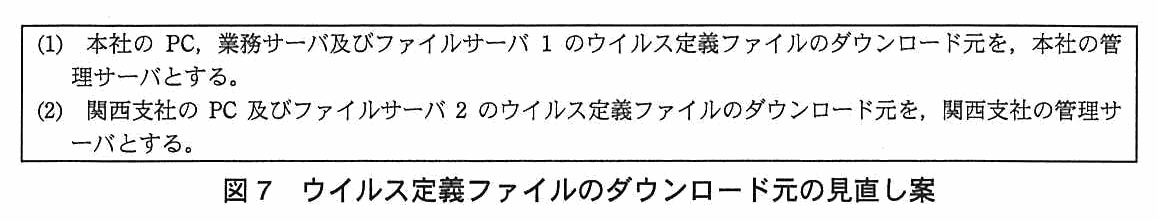
E 主任と F さんが検討した結果,本社及び関西支社それぞれに,W 社のウイルス対策集中管理ソフトを導入したサーバ(以下,管理サーバという)を設置するとともに,PC のウイルス対策ソフトをウイルス対策集中管理ソフトに対応するものに入れ替えることにした。さらに,F さんがウイルス定義ファイルのダウンロード元の見直し案を作成することになった。ウイルス対策集中管理ソフトの機能概要を図 6 に,F さんが作成したウイルス定義ファイルのダウンロード元の見直し案を図 7 に示す。
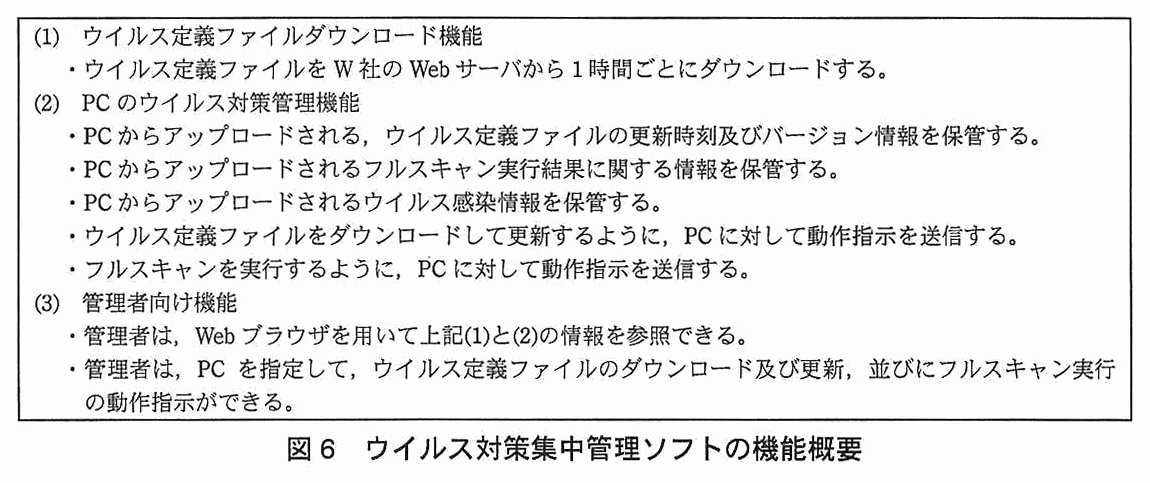
(1) ウイルス定義ファイルダウンロード機能:・ウイルス定義ファイルを W 社の Web サーバから 1 時間ごとにダウンロードする。(2) PC のウイルス対策管理機能:・PC からアップロードされる,ウイルス定義ファイルの更新時刻及びバージョン情報を保管する。・PC からアップロードされるフルスキャン実行結果に関する情報を保管する。・PC からアップロードされるウイルス感染情報を保管する。・ウイルス定義ファイルをダウンロードして更新するように,PC に対して動作指示を送信する。・フルスキャンを実行するように,PC に対して動作指示を送信する。(3) 管理者向け機能:・管理者は,Web ブラウザを用いて上記(1)と(2)の情報を参照できる。・管理者は,PC を指定して,ウイルス定義ファイルのダウンロード及び更新,並びにフルスキャン実行の動作指示ができる。
図 6 ウイルス対策集中管理ソフトの機能概要
(1) 本社の PC,業務サーバ及びファイルサーバ 1 のウイルス定義ファイルのダウンロード元を,本社の管理サーバとする。(2) 関西支社の PC 及びファイルサーバ 2 のウイルス定義ファイルのダウンロード元を,関西支社の管理サーバとする。
図 7 ウイルス定義ファイルのダウンロード元の見直し案

E 主任と F さんは,ウイルス定義ファイル更新遅延についての対策案を,D 部長に提出した。D 部長は,対策案を承認した上で,ウイルス感染防止のためのウイルス対策集中管理ソフトの活用方法も考えるよう指示した。E 主任と F さんは,⑥D 部長の指示に従って活用方法を検討し,D 部長に報告した。D 部長は,活用方法も承認した。

〔管理用メールアドレス宛てに届くメールへのウイルス対策の強化〕

E 主任と F さんは,管理用メールアドレス宛てに届くメールへのウイルス対策の強化について検討した。

運用グループ用メールアドレス宛てに届く配送不能通知メールは,メールヘッダを確認すれば十分であり,添付ファイルを開く必要がない。一方,採用問合せ用メールアドレス宛て及び広報問合せ用メールアドレス宛てに届いたメールに添付ファイルがあった場合,その添付ファイルを開かざるを得ない。しかし,開くと,ウイルスに感染するおそれがある。

そこで,Java サーブレットを利用した問合せ用の Web フォームを公開 Web サーバに導入することにした。Web フォームには,ファイルのアップロード機能をもたせない。問合せ内容及び問合せ者の連絡用メールアドレスを入力してもらうと,受付通知メールを連絡用メールアドレス宛てに送信する。さらに,採用問合せ用メールアドレス宛て又は広報問合せ用メールアドレス宛てにも送信する。

Web フォームの導入後は,採用問合せ用メールアドレス及び広報問合せ用メールアドレスを社外からは利用できないようにする。

〔Web フォームについての検討〕

Web フォームの設計は F さんが行い,レビューは,Web アプリケーションソフトウェアの設計に詳しい東ソリ本部の H さんに依頼することになった。

F さんは,採用問合せ用 Web フォームの動作概要を作成し,H さんとレビューを行った。F さんが作成した動作概要のうち,入力中の Web フォーム及び連絡用メールアドレス宛ての受付通知メールを,図 8 に示す。
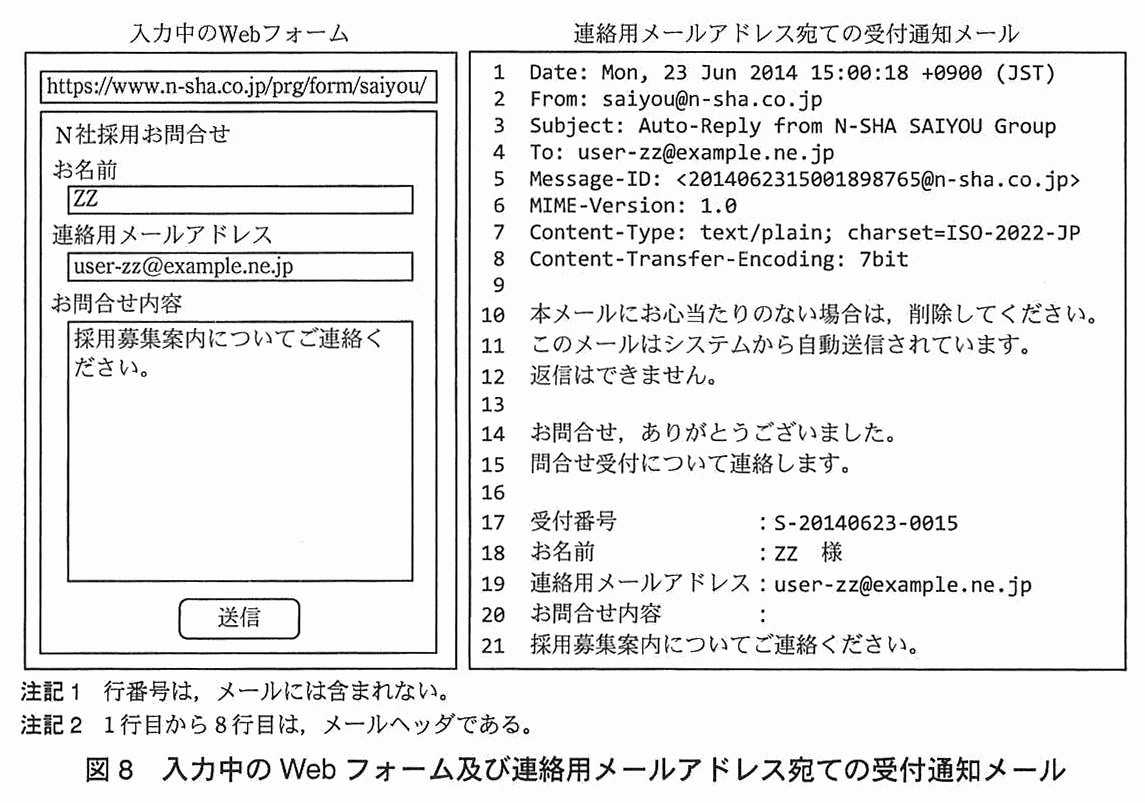
左に入力中の Web フォーム,右に連絡用メールアドレス宛ての受付通知メール。入力中の Web フォーム:URL 欄は https://www.n-sha.co.jp/prg/form/saiyou/。「N 社採用お問合せ」の画面で,お名前に ZZ,連絡用メールアドレスに user-zz@example.ne.jp,お問合せ内容に「採用募集案内についてご連絡ください。」と入力され,「送信」ボタンがある。連絡用メールアドレス宛ての受付通知メール(行番号付き):1 Date: Mon, 23 Jun 2014 15:00:18 +0900 (JST) / 2 From: saiyou@n-sha.co.jp / 3 Subject: Auto-Reply from N-SHA SAIYOU Group / 4 To: user-zz@example.ne.jp / 5 Message-ID: <2014062315001898765@n-sha.co.jp> / 6 MIME-Version: 1.0 / 7 Content-Type: text/plain; charset=ISO-2022-JP / 8 Content-Transfer-Encoding: 7bit / 9(空行)/ 10 本メールにお心当たりのない場合は,削除してください。/ 11 このメールはシステムから自動送信されています。/ 12 返信はできません。/ 13(空行)/ 14 お問合せ,ありがとうございました。/ 15 問合せ受付について連絡します。/ 16(空行)/ 17 受付番号        : S-20140623-0015 / 18 お名前         : ZZ 様 / 19 連絡用メールアドレス : user-zz@example.ne.jp / 20 お問合せ内容      : / 21 採用募集案内についてご連絡ください。注記 1 行番号は,メールには含まれない。注記 2 1 行目から 8 行目は,メールヘッダである。
図 8 入力中の Web フォーム及び連絡用メールアドレス宛ての受付通知メール

H さんは,⑦採用問合せ用 Web フォームを悪用されるおそれがあるので,少なくとも図 8 の受付通知メールを,1〜17 行目だけにすべきと指摘した。さらに,細工した連絡用メールアドレスを入力された場合の対策も必要であることを指摘した。

F さんと H さんは,レビューを続けた。次は,採用グループのメンバのメールアドレス宛てメールについての会話である。

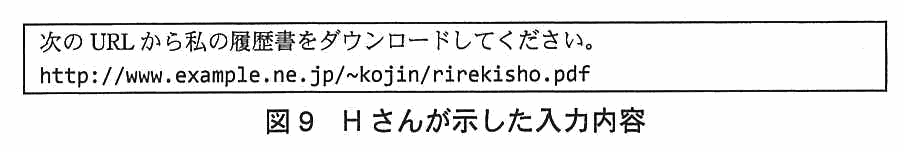
次の URL から私の履歴書をダウンロードしてください。http://www.example.ne.jp/~kojin/rirekisho.pdf
図 9 H さんが示した入力内容
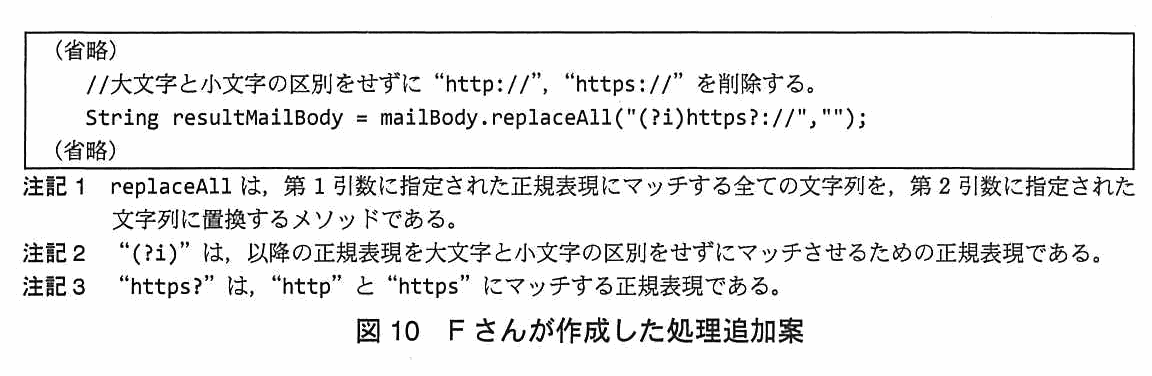
(省略)/ //大文字と小文字の区別をせずに“http://”,“https://”を削除する。/ String resultMailBody = mailBody.replaceAll("(?i)https?://",""); /(省略)。注記 1 replaceAll は,第 1 引数に指定された正規表現にマッチする全ての文字列を,第 2 引数に指定された文字列に置換するメソッドである。注記 2 “(?i)”は,以降の正規表現を大文字と小文字の区別をせずにマッチさせるための正規表現である。注記 3 “https?”は,“http”と“https”にマッチする正規表現である。
図 10 F さんが作成した処理追加案
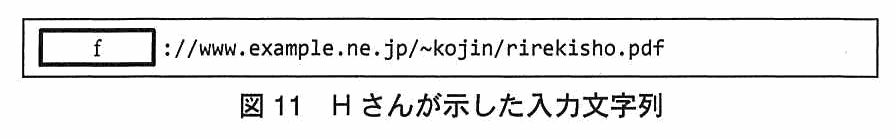
[ f ]://www.example.ne.jp/~kojin/rirekisho.pdf
図 11 H さんが示した入力文字列

H さんの指摘を受け,F さんは,図 8 を含めて動作概要を修正した。

F さんと H さんは,さらに,広報問合せ用 Web フォームについてのレビューも行い,採用問合せ用 Web フォームと併せて,Web フォーム移行案としてまとめた。E 主任の確認後,F さんは,Web フォーム導入案を D 部長に提出した。

D 部長は,Web フォーム導入案を承認した。D 部長は,管理サーバ導入に伴う情報システム予算の見直しを情報システム担当役員に説明し,承認を得た。

E 主任と F さんは,管理サーバの導入案と Web フォーム導入案の実装を開始した。

出題趣旨(IPA)

標的型攻撃の事例として,就職活動者を装い,採用担当として公開されている問合せ用メールアドレス宛てにウイルスを含むファイルを送り付ける手口が報告されている。そういった手口に対抗するためには,ウイルス対策について有効性を常に確認し継続的に見直していくことが重要である。本問では,休暇明けのウイルス感染を題材に,システム管理者が実施するウイルス対策能力,及びメールによる問合せ受付の代替としてのWebフォームによる問合せ受付機能の設計能力を問う。

採点講評(問全体・IPA)

問1では,連休明けの標的型攻撃によるウイルス感染を題材にして,ウイルス対策について出題した。

設問と解答例

設問1(1) 解答欄1つ

表 2 中の a に入れる適切な字句を,英字 8 字以内で答えよ。

〔a〕解答例

  • DNSSEC
解説

本文の根拠

表2 DNSサーバ

DNS 機能では,DNS の拡張仕様である a を用いた,公開鍵暗号方式によるディジタル署名の DNS レコードへの付加と,DNS 応答のディジタル署名の検証が可能である。

DNS の拡張仕様で,公開鍵暗号方式のディジタル署名を DNS レコードに付け,応答の署名を検証できるようにするものは DNSSEC(DNS Security Extensions)である。解答例は“DNSSEC”である。

表2 の記述は,署名を付ける側(権威サーバ)と,応答の署名を検証する側(リゾルバ)の両方の機能を述べている。DNSSEC は RFC 4033〜4035 で定義されており,応答の出どころと改ざんの有無を確かめられるようにするのが目的である。

英字 8 字以内の指定に対し,DNSSEC は 6 字で収まる。共通鍵を使って DNS メッセージを認証する TSIG(RFC 8945)と取り違えないこと。本文は“公開鍵暗号方式によるディジタル署名”と明記しているので,共通鍵方式の仕組みは当てはまらない。

設問1(2) 解答欄2つ

表 2 中の b,c に入れる適切な字句を,それぞれ 10 字以内で答えよ。

〔b〕解答例

  • オープン

〔c〕解答例

  • エンベロープ
解説

本文の根拠

表2 DNSサーバ

インターネットからの再帰的な名前解決問合せを拒否することによって,この DNS サーバが,b リゾルバとして踏み台にされないようにしている。

表2 外部メールサーバ

SMTP の c 中の宛先情報を用いた不正中継防止設定が可能である。

b:任意の送信元からの再帰的な問合せに答えてしまう DNS サーバを,オープンリゾルバという。これが踏み台にされると,送信元アドレスを偽った問合せで第三者に大量の応答を送り付けるような攻撃に使われる。RFC 5358 は,再帰的な問合せを受け付ける相手を限定することを求めている。本文の“インターネットからの再帰的な名前解決問合せを拒否する”は,その対策に当たる。解答例は“オープン”である。

c:メールの配送先は,SMTP のコマンド(RCPT TO)で指定する宛先情報で決まり,これを封筒(エンベロープ)に見立てる(RFC 5321)。メッセージのヘッダ(To: など)は配送先の決定には使われない。不正中継の防止は,この配送先を見て行うので,解答例は“エンベロープ”である。

字数は b が 4 字,c が 6 字で,どちらも 10 字以内に収まる。b は“オープン”とだけ書く。“オープンリゾルバ”と書くと後ろの“リゾルバ”が重複し,空欄の前後とつながらない。ヘッダとの違いを問う設問なので,“ヘッダ”と答えない。

採点講評(IPA)

設問1(2)のbは,正答率が低かった。オープリゾルバを踏み台にする攻撃事例もあるので,DNSの仕組みと設定をよく理解しておいてほしい。

設問1(2)のcは,正答率が低かった。不正中継防止を確実に行うために,SMTPの仕組みをよく理解しておいてほしい。

設問1(3) 解答欄1つ

表 2 中の d に入れる適切なドメイン名を答えよ。

〔d〕解答例

  • n-sha.co.jp
解説

本文の根拠

冒頭

ドメイン名として n-sha.co.jp を使用しており

表2 外部メールサーバ

外部メールサーバは宛先メールアドレスのドメイン名が d であるメールは内部メールサーバに転送し,それ以外のメールは拒否する。

外部メールサーバは,宛先メールアドレスのドメイン名が自社のものであるメールだけを内部メールサーバに転送し,それ以外を拒否する。これが不正中継の防止設定である。N 社のドメイン名は冒頭に示された n-sha.co.jp なので,これが答えである。

表1 のメールアドレスは,従業員用も管理用もすべて@n-sha.co.jp である。したがって,宛先がこのドメインのメールだけを通せば,社外のメールアドレス宛てのメールを外部メールサーバが中継することはない。

問われているのは“ドメイン名”なので,“user@n-sha.co.jp”のようなメールアドレスや,“@n-sha.co.jp”と書かない。字数制限は無いが,本文に出ているとおりに n-sha.co.jp と書く。

設問2 解答欄1つ

図 3 中の e に入れる内容を 15 字以内で答えよ。

〔e〕解答例

  • 送信者メールアドレス
解説

本文の根拠

図3 (2)

PC から送信されたメールの場合,送信者メールアドレス

図3 (2)

ここで,e に送信するのではなく,宛先のメールアドレスに送信するのは,e に通知メールを送信すると迷惑メールになる可能性があるからである。

外部メールサーバから転送されたメール,すなわちインターネットから届いたメールでウイルスが検出されたときは,通知を宛先のメールアドレス(社内の受信者)に送る。ここで送り先にしないのは,そのメールの“送信者メールアドレス”である。ウイルスを含むメールの送信者アドレスは偽られていることがあり,そこへ通知を送ると無関係の第三者に迷惑メールを送ることになるからである。解答例は“送信者メールアドレス”である。

図3 は,PC から送信されたメールの場合には送信者メールアドレス(社内の送信者)に通知するとしている。同じ“送信者メールアドレス”でも,社内の PC から出たメールなら本人に知らせる意味があるが,外部から来たメールでは意味が逆になることが,空欄の前後の文でわかる。

字数は 10 字で,15 字以内に収まる。“送信元アドレス”と書いても意味は通じるが,図3 は“送信者メールアドレス”という語を使っているので,それに合わせる。

設問3 45字以内

本文中の下線①について,設定内容を 45 字以内で具体的に述べよ。

解答例

  • 脆弱性修正プログラム及びウイルス定義ファイルを提供するサイトに制限する。
解説

本文の根拠

〔PC の管理方法〕

脆弱性修正プログラム及びウイルス定義ファイルを保存した DVD-R(以下,初期設定用 DVD-R という)を使用している。

表4 項番1

項番 1:送信元は初期設定用ネットワーク,宛先はプロキシサーバ,サービスは代替 HTTP,動作は許可,ログは取得する。

表2 プロキシサーバ

URL フィルタリング機能では,ネットワークを送信元として指定したフィルタリングルールを作成することができる。

初期設定用ネットワークは,PC の初期設定(脆弱性修正プログラムの適用とウイルス定義ファイルの更新)に使う。そこで必要な通信先は,脆弱性修正プログラムとウイルス定義ファイルを提供するサイトだけである。表4 の FW は,初期設定用ネットワークからプロキシサーバへの通信を許可しているだけで,サイトの制限はプロキシサーバの URL フィルタリング機能に任されている。この機能は送信元のネットワークを指定できるので,初期設定用ネットワークからは,これらのサイトだけに制限する。解答例は“脆弱性修正プログラム及びウイルス定義ファイルを提供するサイトに制限する。”である。

初期設定用ネットワークに接続した PC は,まだ初期設定が済んでおらず,ウイルス対策も十分でない。そのため,Web サイトの閲覧などの一般の通信を許さず,必要な接続先だけに絞る。

字数は 36 字で,45 字以内に収まる。“接続サイトを制限する”だけでは具体的でないので,何に制限するか(脆弱性修正プログラムとウイルス定義ファイルの提供サイト)を必ず書く。

設問4(1) 45字以内

図 5 中の下線②について,改善された N 社の環境を活用して実施した内容を 45 字以内で具体的に述べよ。

解答例

  • 初期設定用ネットワークに接続し,W社の駆除ツールをダウンロードして適用した。
解説

本文の根拠

図5 (4)

G さんの PC を預かり,他の PC やサーバへのネットワークを経由した感染を防ぐために,②先頃,改善された N 社の環境を活用し,マルウェア X を駆除した。

図4

初期設定用ネットワークを,初期設定用 FW を介して本社の L3SW と接続する。

図5 (2)

駆除ツールは,W 社の Web サーバからダウンロードできる。

下線②の“改善された N 社の環境”は,図4 の初期設定用ネットワークである。これは初期設定用 FW を介して本社の L3SW とつながっており,表4 のとおりプロキシサーバへの代替 HTTP 以外は通さない。したがって,感染した PC をここにつないでも,他の PC やサーバへ感染は広がらない。この環境から W 社の Web サーバに接続して駆除ツールをダウンロードし,PC に適用して駆除した。解答例は“初期設定用ネットワークに接続し,W社の駆除ツールをダウンロードして適用した。”である。

通常の管理本部 LAN に PC をつないで駆除ツールをダウンロードすれば,マルウェア X が LAN 内の他の機器に感染するおそれがある。図5 (4) が“ネットワークを経由した感染を防ぐために”と目的を書いているのは,この点を押さえさせるためである。

字数は 38 字で,45 字以内に収まる。“初期設定用ネットワークに接続した”(どこで)と“駆除ツールをダウンロードして適用した”(何をしたか)の二つを落とさない。

設問4(2) 30字以内

本文中の下線③について,追加する設定の内容を 30 字以内で具体的に述べよ。

解答例

  • 中継サーバのサーバ名を部分一致でマッチさせる。
解説

本文の根拠

図5 (2)

マルウェア X 中の URL の例を次に示す。http://www.example.com.server.example.net/cmd/command.html

図5 (2)

上記 URL 中の中継サーバ名を次に示す。server.example.net

表2 プロキシサーバ

パターンマッチングの方式には,完全一致,部分一致,前方一致又は後方一致のいずれかを指定する。

マルウェア X の URL は,ホスト名の前半(www.example.com)が攻撃者の C&C サーバの名前で,後半の server.example.net が中継サーバ名である。URL の前に http:// が付き,後ろに /cmd/command.html が付くので,中継サーバ名はその途中に現れる。中継サーバを経由する全てのアクセスを遮断するには,サーバ管理者登録ブラックリストに中継サーバ名 server.example.net を登録し,パターンマッチングの方式は“部分一致”にする。解答例は“中継サーバのサーバ名を部分一致でマッチさせる。”である。

完全一致では URL 全体が一致しない限り遮断できず,前方一致や後方一致では URL の前後に別の文字列が付くので一致しない。中継サーバが同じなら,C&C サーバ名や後ろのパスが変わっても遮断できる点が部分一致の利点である。

字数は 23 字で,30 字以内に収まる。“中継サーバのサーバ名を登録する”だけでは方式が分からないので,“部分一致”の語を必ず入れる。講評が述べているように,方式の取り違えが多かった設問である。

採点講評(IPA)

設問4(2)は,正答率が低かった。パターンマッチングの方式を誤った解答が目立った。パターンマッチングは,URLフィルタリングだけでなく,ログ分析でも使用される。パターンマッチングについて学習しておいてほしい。

設問4(3) 55字以内

本文中の下線④について,調査した内容と対処した内容を併せて 55 字以内で述べよ。

解答例

  • Gさん以外の広報グループのメンバに届いたメールを調査し,マルウェアXを含むメールを削除した。
解説

本文の根拠

表1

このメールアドレス宛てに届いたメールは,営業部広報グループのメンバのメールアドレス宛てに同報される。

冒頭

E 主任は,図 5 の(4)では,G さん宛てのメールだけが対象であったので,追加の調査と対処が必要であると指摘した。

図5 (5)

G さん宛てのメールを調査した。マルウェア X の感染の原因と考えられるメールは,5 月 2 日 20 時に届き,SMTP ウイルススキャンが行われたが,スキャン不能であった。

感染の原因は,広報問合せ用メールアドレス宛てに届き,広報グループのメンバに同報されたメールである。同じメールは,G さん以外の広報グループのメンバにも届いている。そこで,G さん以外のメンバに届いたメールを調査し,マルウェア X を含むメールがあれば削除する。解答例は“Gさん以外の広報グループのメンバに届いたメールを調査し,マルウェアXを含むメールを削除した。”である。

図5 (5) では,このメールは SMTP ウイルススキャンでスキャン不能と判定されて素通りしており,G さん以外のメンバが添付ファイルを開けば,同じ感染が起きる。調査は“調査した内容”(G さん以外のメンバ宛てのメール)と,“対処した内容”(マルウェア X を含むメールの削除)の二つを書く。

字数は 46 字で,55 字以内に収まる。調査の対象(広報グループの他のメンバ)と対処(削除)のどちらが欠けても得点にならない。メールの削除だけでなく,マルウェア X を含むと判明したメールを対象にする点を書く。

採点講評(IPA)

設問4(3)は,ウイルス感染が同報メールによるものであることを理解していない解答が散見された。同報メールによってウイルス感染が発生した場合の,調査及び対処の範囲を理解しておいてほしい。

設問4(4) 25字以内

本文中の下線⑤について,変更した内容を 25 字以内で述べよ。

解答例

  • スキャン不能の場合も通知するようにした。
解説

本文の根拠

図3 (2)

不検出及びスキャン不能の場合は,結果を通知しない設定としている。

冒頭

パスワードを用いて暗号化されたファイルを添付したメールがインターネットから届いた場合に,メールの受信者に注意を喚起する必要があると指摘した。

図3 (1)

例えば,暗号化されたファイルは,スキャン不能と判定される。

パスワード付きで暗号化されたファイルは SMTP ウイルススキャンで“スキャン不能”と判定され,図3 の通知条件では何も通知されない。注意を喚起するには,スキャン不能の場合も通知するように条件を変更する。解答例は“スキャン不能の場合も通知するようにした。”である。

今回の感染は,スキャン不能と判定されたメールを G さんが開いたことで起きた(図5 (5))。スキャン不能のメールの受信者に注意を促せば,添付ファイルを開く前に,最新のウイルス定義ファイルへの更新などの確認ができる。

字数は 20 字で,25 字以内に収まる。“不検出の場合も通知する”と書くと,問題のないメールすべてに通知が出てしまうので,“スキャン不能”を限定して書く。

設問5 解答欄2つ

本文中の下線⑥について,E 主任と F さんが検討した活用方法を二つ挙げ,それぞれ 50 字以内で述べよ。

〔①〕解答例

  • 1週間を超えてフルスキャンが実行されないPCを指定して,フルスキャンを実行させる。
  • ウイルス定義ファイルが更新されないPCを指定して,ウイルス定義ファイルを更新させる。
  • アップロードされるウイルス感染情報を基に感染したPCを特定し,ウイルスを駆除する。

〔②〕解答例

  • 1週間を超えてフルスキャンが実行されないPCを指定して,フルスキャンを実行させる。
  • ウイルス定義ファイルが更新されないPCを指定して,ウイルス定義ファイルを更新させる。
  • アップロードされるウイルス感染情報を基に感染したPCを特定し,ウイルスを駆除する。

〔備考〕このうち異なる二つを答える(順不同)

解説

本文の根拠

図6 (2)

ウイルス定義ファイルをダウンロードして更新するように,PC に対して動作指示を送信する。

図6 (2)

フルスキャンを実行するように,PC に対して動作指示を送信する。

図6 (2)

PC からアップロードされるウイルス感染情報を保管する。

図6 (3)

管理者は,PC を指定して,ウイルス定義ファイルのダウンロード及び更新,並びにフルスキャン実行の動作指示ができる。

下線⑥は,ウイルス感染を防ぐためのウイルス対策集中管理ソフトの活用方法である。図6 の機能から,三つの活用方法が考えられる。①フルスキャンの実行結果の情報を見て,1 週間を超えてフルスキャンが実行されていない PC を指定し,フルスキャンを実行させる。②ウイルス定義ファイルの更新時刻・バージョン情報を見て,更新されていない PC を指定し,更新させる。③アップロードされるウイルス感染情報から感染した PC を特定し,ウイルスを駆除する。解答例は,この三つの中から異なる二つを答えるものである。

図6 (2) は PC から上がってくる情報(更新時刻とバージョン,フルスキャン実行結果,ウイルス感染情報)を保管し,PC に動作指示を送るとあり,(3) は管理者が PC を指定してその指示を出せるとある。情報の“参照”と指示の“送信”の組合せで,一つの活用方法になる。

字数は 41〜42 字で,50 字以内に収まる。“フルスキャン”や“更新”だけでなく,対象の PC を絞る条件(1 週間を超えて実行されていない,更新されていない)まで書くと,具体的な活用方法になる。

設問6(1) 解答欄2つ

本文中の下線⑦について,連絡用メールアドレスとお問合せ内容に何を入力すれば悪用することができるか。それぞれ 20 字以内で答えよ。

〔連絡用メールアドレス〕解答例

  • 攻撃対象のメールアドレス

〔お問合せ内容〕解答例

  • 誘導するWebサイトのURL
解説

本文の根拠

冒頭

問合せ内容及び問合せ者の連絡用メールアドレスを入力してもらうと,受付通知メールを連絡用メールアドレス宛てに送信する。

図8

From: saiyou@n-sha.co.jp

図8

To: user-zz@example.ne.jp

図8 の受付通知メールは,N 社の採用問合せ用メールアドレス(saiyou@n-sha.co.jp)から,入力された連絡用メールアドレス宛てに送られ,20〜21 行目にお問合せ内容がそのまま入る。連絡用メールアドレスに攻撃対象のメールアドレスを,お問合せ内容に誘導する Web サイトの URL を入力すれば,N 社の正規のアドレスから攻撃対象に,攻撃者の用意した URL を含むメールを送らせることができる。解答例は,連絡用メールアドレスが“攻撃対象のメールアドレス”,お問合せ内容が“誘導するWebサイトのURL”である。

H さんが受付通知メールを 1〜17 行目だけにするよう指摘したのは,18 行目以降(お名前・連絡用メールアドレスの再掲,お問合せ内容)を外せば,入力した内容が通知に入らず,この悪用ができなくなるからである。

字数は 12 字と 14 字で,どちらも 20 字以内に収まる。“攻撃者のメールアドレス”と書かないこと。受付通知メールの宛先は,攻撃者ではなく攻撃の対象になる第三者である。

設問6(2) 解答欄1つ

図 11 中の f に入れる適切な文字列を一つ挙げ,英字及び記号 15 字以内で答えよ。

〔f〕解答例

  • hhttp://ttp
  • hhttp://ttps
  • hhttps://ttp
  • hhttps://ttps
解説

本文の根拠

会話

当社で使用しているメールソフトでは,“http://”と“https://”で始まる文字列だけは,行頭であっても,行中であっても,クリック可能な URL として表示されます。

図10

String resultMailBody = mailBody.replaceAll("(?i)https?://","");

図10 注記

replaceAll は,第 1 引数に指定された正規表現にマッチする全ての文字列を,第 2 引数に指定された文字列に置換するメソッドである。

図10 の処理は,入力文字列から“http://”と“https://”を一度だけ取り除く。取り除いた結果,新しく“http://”ができる文字列を入力すれば,削除後にもクリック可能な URL が残る。例えば f を“hhttp://ttp”にすると,入力は“hhttp://ttp://www.example.ne.jp/~kojin/rirekisho.pdf”になる。先頭から見て最初に一致する“http://”(2 文字目から)を取り除くと“h”と“ttp://www.example.ne.jp/~kojin/rirekisho.pdf”が連なり,“http://www.example.ne.jp/~kojin/rirekisho.pdf”になる。解答例は“hhttp://ttp”など,“hhttp://ttps”“hhttps://ttp”“hhttps://ttps”の 4 通りで,どれか一つを答える。

置換は 1 回だけ行われ,置換後の文字列にもう一度一致するかどうかは調べないので,削除によって前後の文字がつながってしまう入力が有効になる。この対処は不完全なので,F さんは“別の方法”で対処することにした。

字数は 11〜13 字で,英字及び記号 15 字以内に収まる。“http://”の前に何かを足しただけの“xhttp://”では,削除後に“x”が残って URL でなくなる。“h”+“http://”+“ttp”の形に組み立てる。

出典:平成27年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)
問2 製造業におけるネットワーク構築

製造業におけるネットワーク構築に関する次の記述を読んで,設問 1〜4 に答えよ。

J 社は金属製品製造会社である。J 社の主力工場である K 工場は,20 年前に開設されて以来,製造ラインで様々な製品を生産しており,現在 400 名の従業員が働いている。K 工場では合理化の一環として,製造装置の LAN 接続を進めていた。

〔K 工場の工場内ネットワークの構成と運用〕

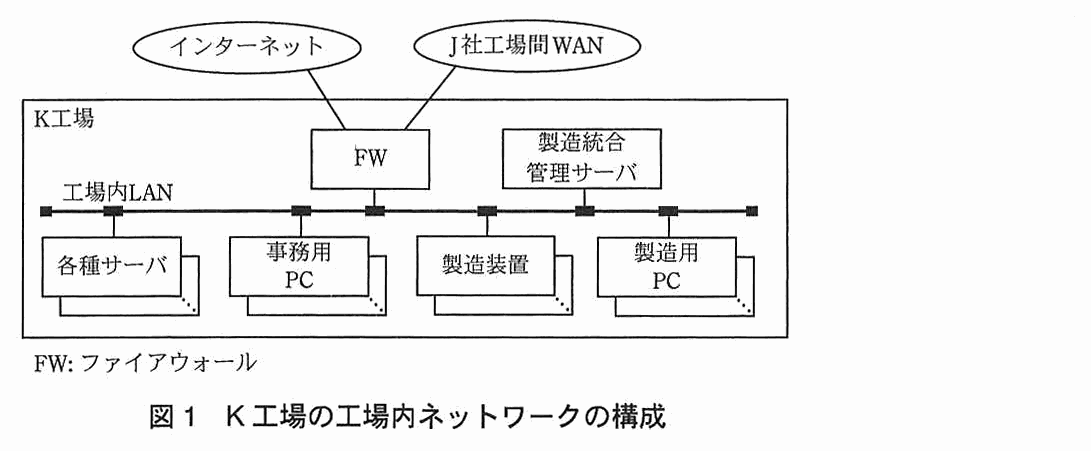
現在の K 工場の工場内ネットワークの構成を図 1 に,機器の概要を表 1 に示す。

K 工場の工場内ネットワークの構成図。K 工場の中に,工場内 LAN(1 本のバス型の LAN)がある。インターネットと J 社工場間 WAN が FW につながり,FW は工場内 LAN につながる。工場内 LAN には,各種サーバ,事務用 PC,製造装置,製造用 PC,製造統合管理サーバがつながる(各種サーバ,事務用 PC,製造装置,製造用 PC は複数台を示す重なった表記)。FW はファイアウォール。
図 1 K 工場の工場内ネットワークの構成
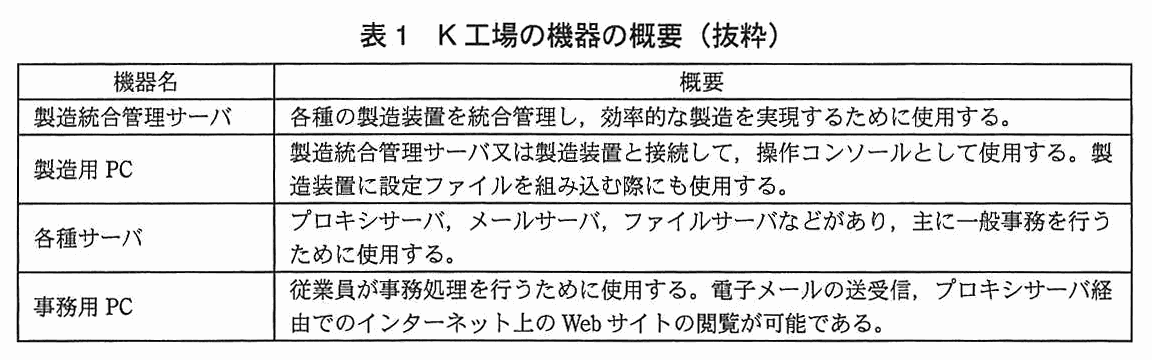
K 工場の機器の概要(抜粋)の表(機器名,概要)。製造統合管理サーバ:各種の製造装置を統合管理し,効率的な製造を実現するために使用する。製造用 PC:製造統合管理サーバ又は製造装置と接続して,操作コンソールとして使用する。製造装置に設定ファイルを組み込む際にも使用する。各種サーバ:プロキシサーバ,メールサーバ,ファイルサーバなどがあり,主に一般事務を行うために使用する。事務用 PC:従業員が事務処理を行うために使用する。電子メールの送受信,プロキシサーバ経由でのインターネット上の Web サイトの閲覧が可能である。
表 1 K 工場の機器の概要(抜粋)

製造装置へ組み込む設定ファイルが K 工場外から電子メールで送付される場合がある。製造用 PC では電子メールの利用が禁止されているので,設定ファイルは,事務用 PC で受信し,ファイルサーバ経由で製造用 PC へ転送している。

なお,PC やサーバには,ウイルス対策ソフトを導入するとともに,脆弱性修正プログラムの適用に努めている。脆弱性修正プログラムの適用に当たっては,事前に K 工場内で動作検証を行っており,開発元による提供が開始されてから適用されるまでには,1 か月程度の日数を要している。

〔製造装置における脆弱性の問題〕

PC やサーバで広く利用されている汎用 OS が製造装置でも使用されるようになり,J 社が所属する業界団体において,汎用 OS の脆弱性が生産活動に与える影響が話題になっていた。そこで,K 工場では生産管理部が,製造装置の脆弱性について調査することになり,K 工場に設置している製造装置のうち,汎用 OS を使用している製造装置の脆弱性と対策について製造元に問合せを行った。その回答は,次のとおりであった。

〔製造装置における脆弱性への対策〕

当初,K 工場の生産管理部の R 部長は,製造装置は FW によって防御されているので,外部からの攻撃を受けることはなく,脆弱性への対処は不要だと考えていた。しかし,J 社内で情報セキュリティに関する管理を行っている情報システム課に相談したところ,次の指摘を受けて認識を新たにした。

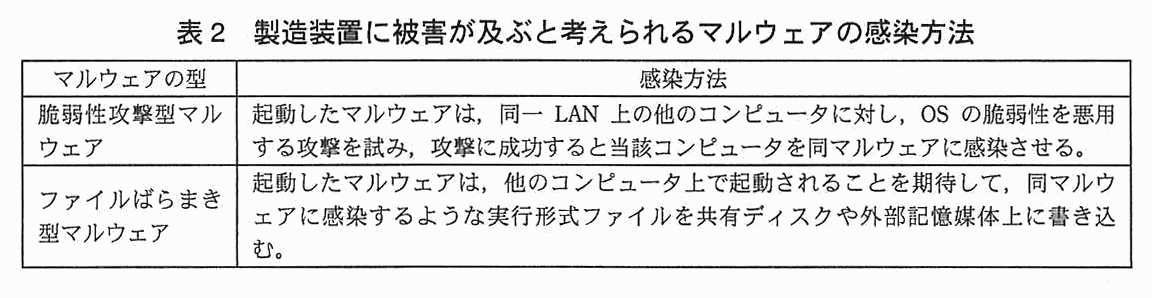
製造装置に被害が及ぶと考えられるマルウェアの感染方法の表(マルウェアの型,感染方法)。脆弱性攻撃型マルウェア:起動したマルウェアは,同一 LAN 上の他のコンピュータに対し,OS の脆弱性を悪用する攻撃を試み,攻撃に成功すると当該コンピュータを同マルウェアに感染させる。ファイルばらまき型マルウェア:起動したマルウェアは,他のコンピュータ上で起動されることを期待して,同マルウェアに感染するような実行形式ファイルを共有ディスクや外部記憶媒体上に書き込む。
表 2 製造装置に被害が及ぶと考えられるマルウェアの感染方法

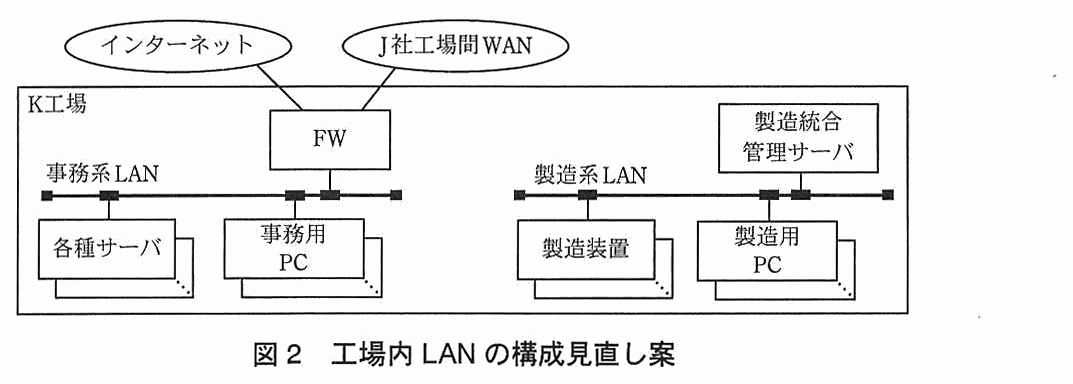
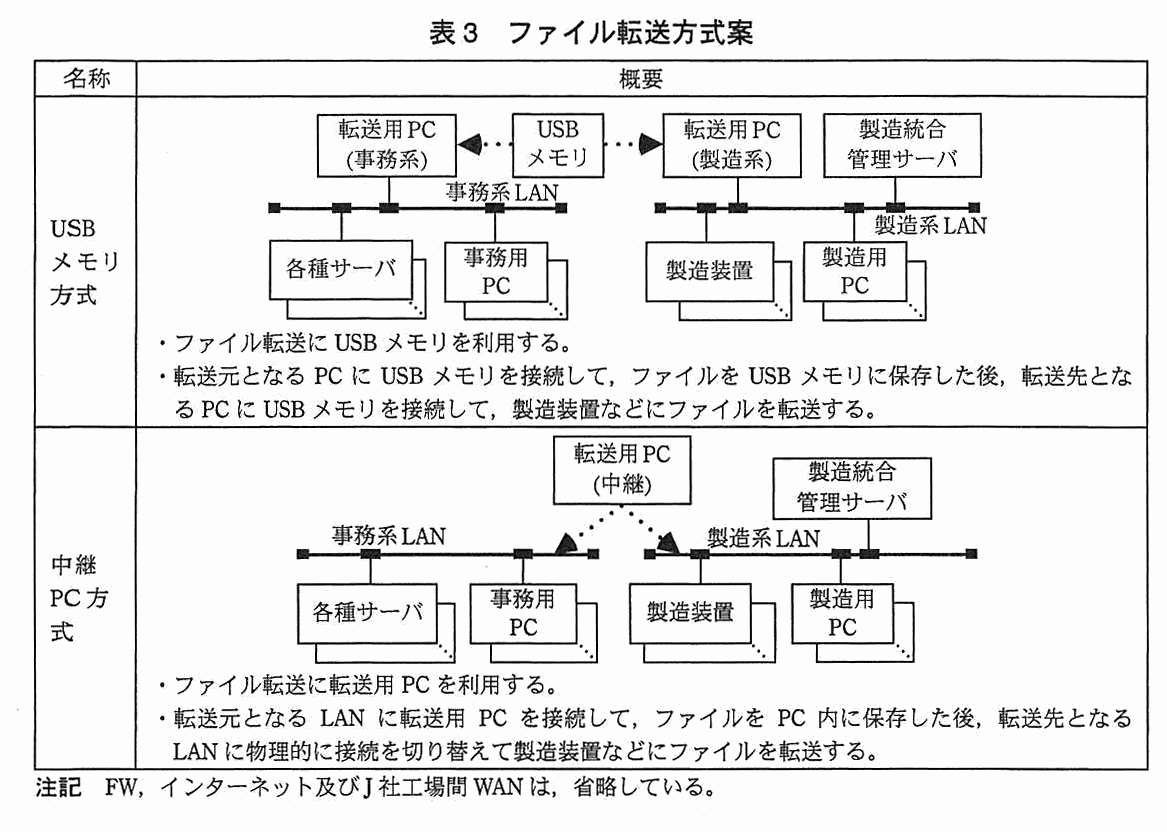
そこで,R 部長は生産管理部の P さんに対して,マルウェアによる製造装置への被害を防ぐために,事務用 PC が表 2 のマルウェアに感染した場合も考慮した上で,製造装置の脆弱性に関する対策を検討するよう指示した。併せて,検討に当たっては,情報システム課の支援を受けるよう指示した。P さんは,R 部長の指示に従って,次の(1)及び(2)を行った。

工場内 LAN の構成見直し案の構成図。K 工場の中に,事務系 LAN と製造系 LAN の二つが別々にある。インターネットと J 社工場間 WAN が FW につながり,FW は事務系 LAN につながる。事務系 LAN には各種サーバと事務用 PC がつながる。製造系 LAN には,製造装置,製造用 PC,製造統合管理サーバがつながる。事務系 LAN と製造系 LAN は接続されていない。
図 2 工場内 LAN の構成見直し案
ファイル転送方式案の表(名称,概要)。USB メモリ方式:事務系 LAN(各種サーバ,事務用 PC がつながる)に転送用 PC(事務系)が,製造系 LAN(製造装置,製造用 PC,製造統合管理サーバがつながる)に転送用 PC(製造系)が,それぞれ接続されている。転送用 PC(事務系)と転送用 PC(製造系)の間を USB メモリが行き来する図。・ファイル転送に USB メモリを利用する。・転送元となる PC に USB メモリを接続して,ファイルを USB メモリに保存した後,転送先となる PC に USB メモリを接続して,製造装置などにファイルを転送する。中継 PC 方式:事務系 LAN(各種サーバ,事務用 PC)と製造系 LAN(製造装置,製造用 PC,製造統合管理サーバ)のどちらにも物理的に接続を切り替えられる転送用 PC(中継)がある図。・ファイル転送に転送用 PC を利用する。・転送元となる LAN に転送用 PC を接続して,ファイルを PC 内に保存した後,転送先となる LAN に物理的に接続を切り替えて製造装置などにファイルを転送する。注記 FW,インターネット及び J 社工場間 WAN は,省略している。
表 3 ファイル転送方式案

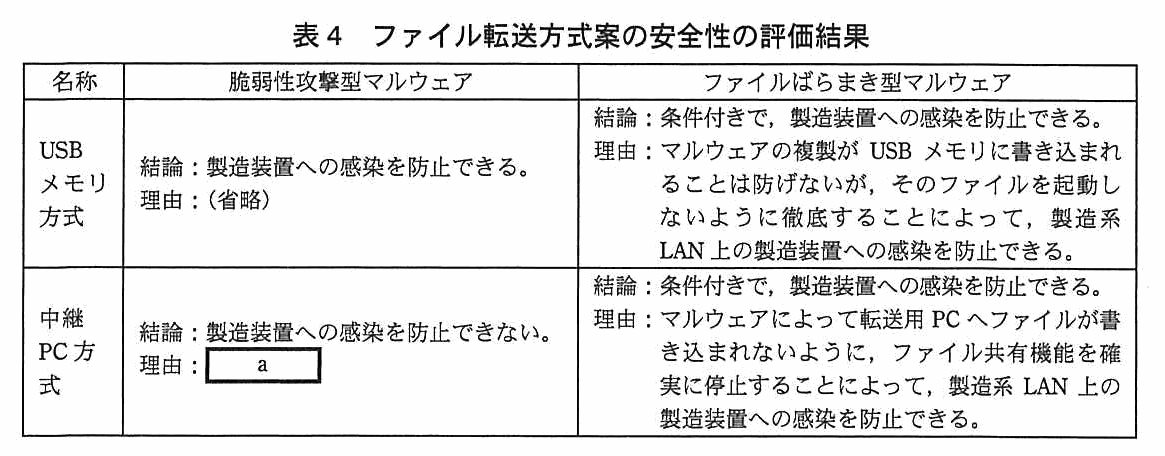
Q 主任の見解は,次のとおりであった。

ファイル転送方式案の安全性の評価結果の表(名称,脆弱性攻撃型マルウェア,ファイルばらまき型マルウェア)。USB メモリ方式:脆弱性攻撃型マルウェアは,結論:製造装置への感染を防止できる。理由:(省略)。ファイルばらまき型マルウェアは,結論:条件付きで,製造装置への感染を防止できる。理由:マルウェアの複製が USB メモリに書き込まれることは防げないが,そのファイルを起動しないように徹底することによって,製造系 LAN 上の製造装置への感染を防止できる。中継 PC 方式:脆弱性攻撃型マルウェアは,結論:製造装置への感染を防止できない。理由:[ a ]。ファイルばらまき型マルウェアは,結論:条件付きで,製造装置への感染を防止できる。理由:マルウェアによって転送用 PC へファイルが書き込まれないように,ファイル共有機能を確実に停止することによって,製造系 LAN 上の製造装置への感染を防止できる。
表 4 ファイル転送方式案の安全性の評価結果

P さんは,図 2 の構成見直し案と,表 3 のうちの USB メモリ方式を R 部長に提案し,R 部長はそれを承認した。

〔協力会社との情報共有〕

それから 1 年がたち,業界内の競争激化に伴い,K 工場では多品種少量生産の効率向上が急務となった。K 工場では,製造工程の一部を協力会社に委託しており,更なる生産効率の向上のためには,設計情報,K 工場の稼働予定や製造実績などの情報を協力会社と共有する必要があると判断した。委託している工程には,表面加工,特殊溶接,出荷検査,こん包などがあり,現在の協力会社数は 15 社,各社の規模は従業員数 30〜200 名である。

P さんは,K 工場と協力会社の間の情報のやり取りについて確認した。その結果,K 工場から協力会社に提供する場合がほとんどであった。また,協力会社では,K 工場の製造実績に応じて自社の製造装置の設定変更などの準備を行う必要があるので,製造実績の情報提供には即時性が求められることも分かった。

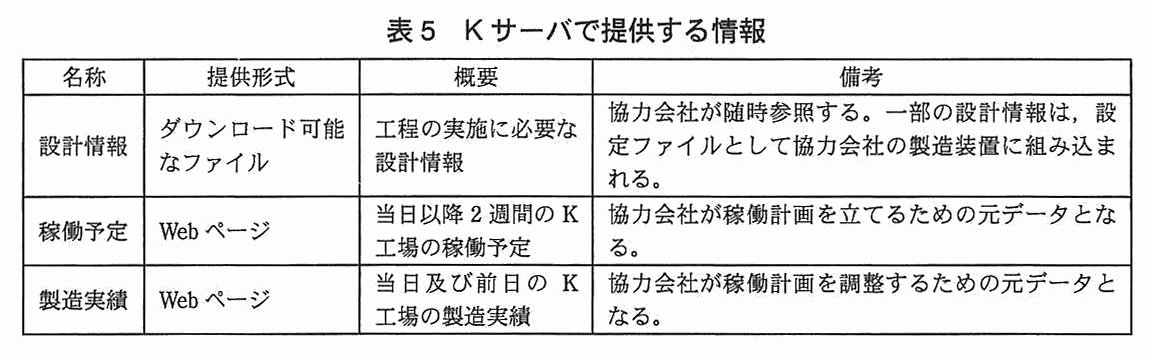
これらを受けて,生産管理部では,K 工場から協力会社へ向けて情報を提供するために,情報共有サーバ(以下,K サーバという)を構築することが決定された。設計・構築は,P さんをリーダとしたチームで行うこととなった。また K サーバの運用も,生産管理部で行うこととなった。K サーバで提供する情報は,表 5 のとおりである。

K サーバで提供する情報の表(名称,提供形式,概要,備考)。設計情報:ダウンロード可能なファイル,工程の実施に必要な設計情報,協力会社が随時参照する。一部の設計情報は,設定ファイルとして協力会社の製造装置に組み込まれる。稼働予定:Web ページ,当日以降 2 週間の K 工場の稼働予定,協力会社が稼働計画を立てるための元データとなる。製造実績:Web ページ,当日及び前日の K 工場の製造実績,協力会社が稼働計画を調整するための元データとなる。
表 5 K サーバで提供する情報

〔セキュリティポリシの確認〕

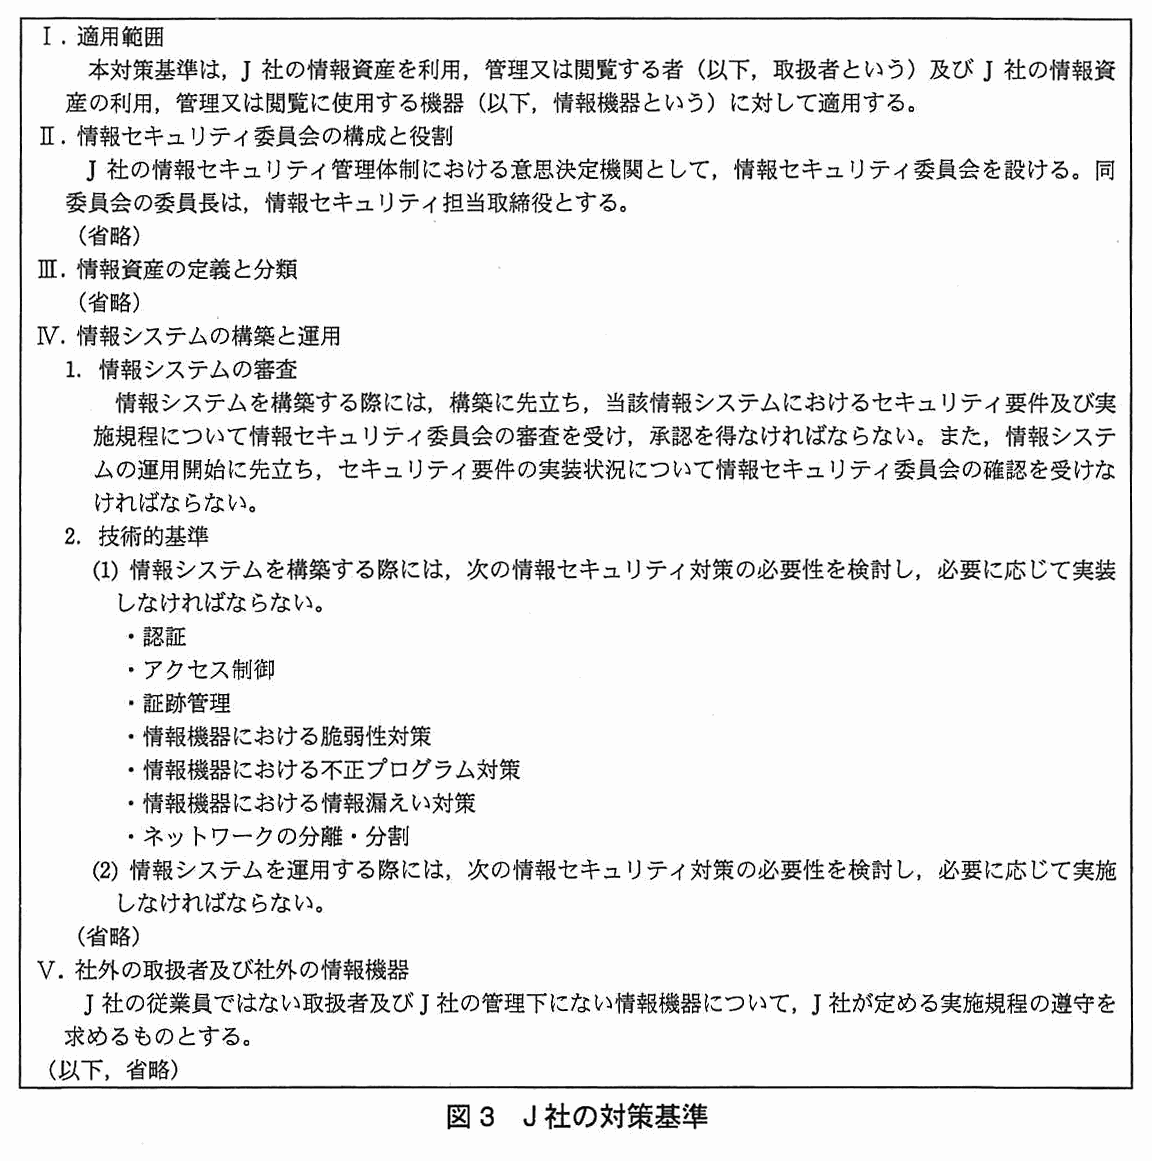
P さんは,K サーバの設計・構築に先立ち,J 社のセキュリティポリシを確認した。J 社のセキュリティポリシは,上位から順に,基本方針,対策基準及び実施規程の 3 階層の文書で構成されている。そのうち,対策基準を図 3 に示す。

Ⅰ.適用範囲:本対策基準は,J 社の情報資産を利用,管理又は閲覧する者(以下,取扱者という)及び J 社の情報資産の利用,管理又は閲覧に使用する機器(以下,情報機器という)に対して適用する。Ⅱ.情報セキュリティ委員会の構成と役割:J 社の情報セキュリティ管理体制における意思決定機関として,情報セキュリティ委員会を設ける。同委員会の委員長は,情報セキュリティ担当取締役とする。(省略)Ⅲ.情報資産の定義と分類:(省略)Ⅳ.情報システムの構築と運用:1. 情報システムの審査:情報システムを構築する際には,構築に先立ち,当該情報システムにおけるセキュリティ要件及び実施規程について情報セキュリティ委員会の審査を受け,承認を得なければならない。また,情報システムの運用開始に先立ち,セキュリティ要件の実装状況について情報セキュリティ委員会の確認を受けなければならない。2. 技術的基準:(1) 情報システムを構築する際には,次の情報セキュリティ対策の必要性を検討し,必要に応じて実装しなければならない。・認証 ・アクセス制御 ・証跡管理 ・情報機器における脆弱性対策 ・情報機器における不正プログラム対策 ・情報機器における情報漏えい対策 ・ネットワークの分離・分割。(2) 情報システムを運用する際には,次の情報セキュリティ対策の必要性を検討し,必要に応じて実施しなければならない。(省略)Ⅴ.社外の取扱者及び社外の情報機器:J 社の従業員ではない取扱者及び J 社の管理下にない情報機器について,J 社が定める実施規程の遵守を求めるものとする。(以下,省略)
図 3 J 社の対策基準

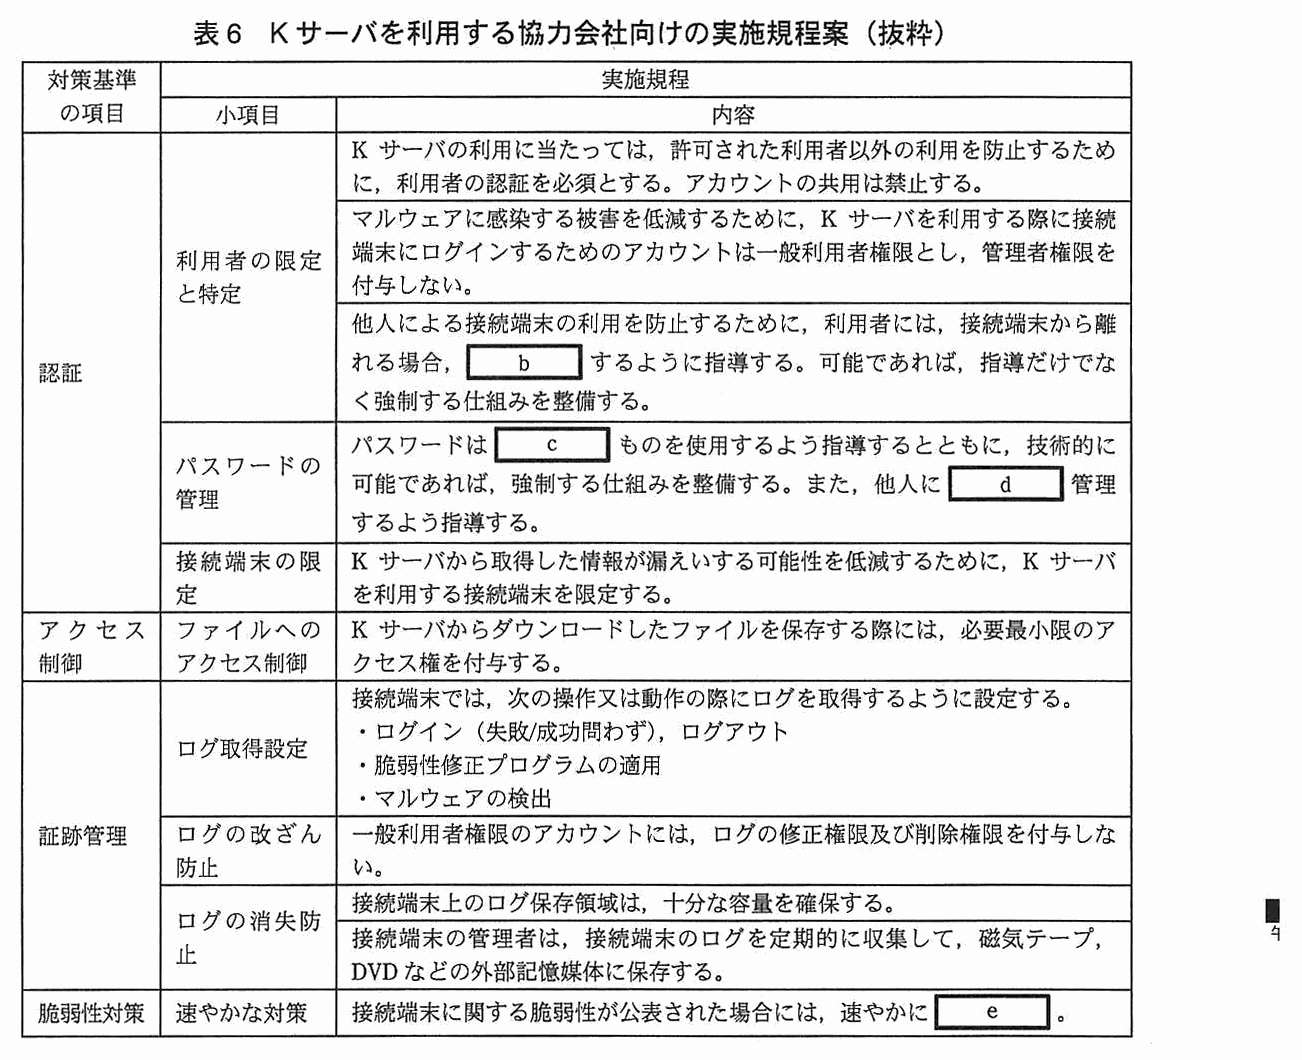
対策基準を確認した P さんは,K サーバの審査に向けた準備を開始するとともに,K サーバを利用する協力会社向けの実施規程案の作成に取り掛かった。作成に当たり,実施規程の対象者は,協力会社の情報システム部門のシステム管理者を想定した。P さんは,Q 主任の支援を受けながら実施規程案の作成を完了し,情報システム課の事前確認を受けた上で情報セキュリティ委員会に提出した。実施規程案のうち,K サーバにアクセスするために利用する PC(以下,接続端末という)の管理に関する部分を表 6 に示す。

K サーバを利用する協力会社向けの実施規程案(抜粋)の表(対策基準の項目,実施規程の小項目と内容)。認証/利用者の限定と特定:K サーバの利用に当たっては,許可された利用者以外の利用を防止するために,利用者の認証を必須とする。アカウントの共用は禁止する。マルウェアに感染する被害を低減するために,K サーバを利用する際に接続端末にログインするためのアカウントは一般利用者権限とし,管理者権限を付与しない。他人による接続端末の利用を防止するために,利用者には,接続端末から離れる場合,[ b ] するように指導する。可能であれば,指導だけでなく強制する仕組みを整備する。認証/パスワードの管理:パスワードは [ c ] ものを使用するよう指導するとともに,技術的に可能であれば,強制する仕組みを整備する。また,他人に [ d ] 管理するよう指導する。認証/接続端末の限定:K サーバから取得した情報が漏えいする可能性を低減するために,K サーバを利用する接続端末を限定する。アクセス制御/ファイルへのアクセス制御:K サーバからダウンロードしたファイルを保存する際には,必要最小限のアクセス権を付与する。証跡管理/ログ取得設定:接続端末では,次の操作又は動作の際にログを取得するように設定する。・ログイン(失敗/成功問わず),ログアウト ・脆弱性修正プログラムの適用 ・マルウェアの検出。証跡管理/ログの改ざん防止:一般利用者権限のアカウントには,ログの修正権限及び削除権限を付与しない。証跡管理/ログの消失防止:接続端末上のログ保存領域は,十分な容量を確保する。接続端末の管理者は,接続端末のログを定期的に収集して,磁気テープ,DVD などの外部記憶媒体に保存する。脆弱性対策/速やかな対策:接続端末に関する脆弱性が公表された場合には,速やかに [ e ] 。
表 6 K サーバを利用する協力会社向けの実施規程案(抜粋)

情報セキュリティ委員会では,この案について審査を行い,原案どおり承認し,実施規程として発行した。

〔K サーバの設計・構築〕

P さんをリーダとするチームでは,K サーバの設計を次の(1)〜(3)のとおりに進めた。

P さんは設計作業の中で,K サーバを設置するために,新たに情報共有系 LAN を K 工場内に設けることにした。製造系 LAN に接続されている製造装置は,脆弱性の公表から対処までに時間が掛かることを念頭において,情報共有系 LAN の設計目標を次のように設定した。

提供する情報のうち,製造実績については,製造統合管理サーバが逐次作成する HTML ファイルを参照することにした。P さんは当初,この HTML ファイルの転送を,USB メモリ方式で実装しようと考えていた。しかし,製造実績に関するファイル転送の頻度を検討したところ,製造統合管理サーバから K サーバへのファイル転送が 1 時間に 10 回以上も行われることが想定されたので,USB メモリ方式で転送するのは現実的ではないと判断した。

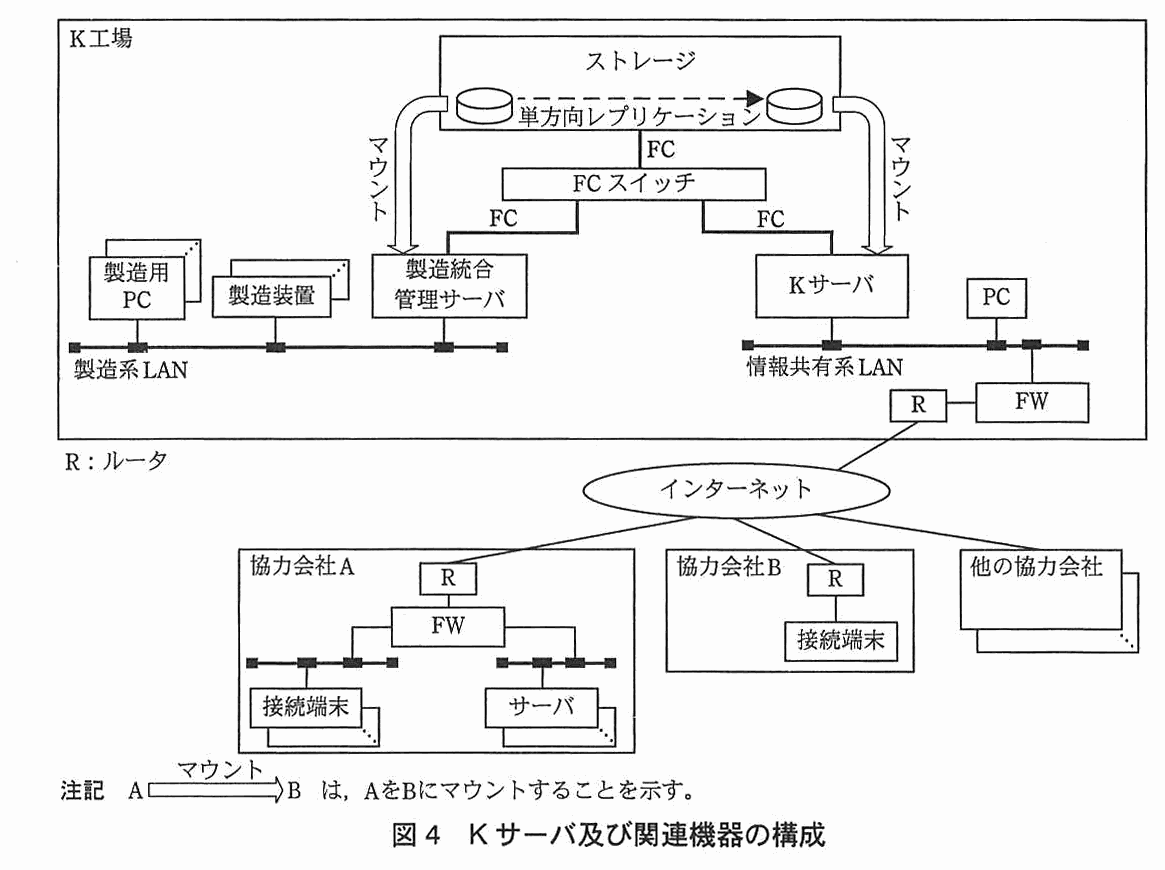
そこで P さんは,製造統合管理サーバが FC(Fibre Channel)経由で使用している SAN(Storage Area Network)ストレージの機能である,ボリューム間の単方向レプリケーション機能に着目した。この機能を利用すると,ストレージ内のあるボリュームを他のボリュームに単方向コピーすることができる。P さんは,図 4 の構成を考え,K サーバが FC を経由して利用できる機能は,単方向レプリケーションによってコピーされたボリュームをマウントする機能だけとした。

K サーバ及び関連機器の構成図。K 工場の中に,ストレージ,FC スイッチ,製造統合管理サーバ,K サーバ,製造系 LAN,情報共有系 LAN,FW,R(ルータ)がある。ストレージ内には二つのボリュームがあり,左のボリュームから右のボリュームへ単方向レプリケーションが行われる。ストレージは FC で FC スイッチにつながる。FC スイッチは FC で製造統合管理サーバと K サーバにつながる。左のボリュームは製造統合管理サーバにマウントされ,右のボリュームは K サーバにマウントされる。製造系 LAN には製造用 PC,製造装置,製造統合管理サーバがつながる。情報共有系 LAN には K サーバと PC がつながり,FW を介して R(ルータ)につながる。R はインターネットにつながる。インターネットには,協力会社 A(R,FW を介して接続端末のある LAN とサーバのある LAN がつながる),協力会社 B(R の先に接続端末),他の協力会社がつながる。注記 A からB への太い矢印は,A を B にマウントすることを示す。R:ルータ。
図 4 K サーバ及び関連機器の構成

協力会社から K サーバへのアクセス方法及び協力会社でのネットワーク構成について,次の前提をおくことにした。

〔K サーバ経由のマルウェア感染対策〕

P さんは図 4 の構成において,K サーバを経由した製造装置へのマルウェアの感染を防止できるかどうかを評価した。そのうち,協力会社の接続端末が表 2 のマルウェアに感染した場合に限定し,そのマルウェアが情報共有系 LAN まで到達したという状況を仮定した場合の評価結果は,表 7 のとおりである。

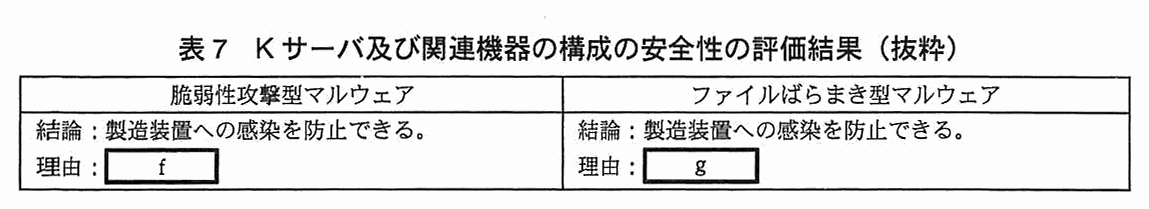
K サーバ及び関連機器の構成の安全性の評価結果(抜粋)の表(脆弱性攻撃型マルウェア,ファイルばらまき型マルウェア)。脆弱性攻撃型マルウェア:結論:製造装置への感染を防止できる。理由:[ f ]。ファイルばらまき型マルウェア:結論:製造装置への感染を防止できる。理由:[ g ]。
表 7 K サーバ及び関連機器の構成の安全性の評価結果(抜粋)

〔K サーバを利用する接続端末の制限〕

P さんは,表 6 の実施規程において K サーバを利用する接続端末を限定するとしているものの,それを実現する技術的な仕組みがないことが気になっていた。そこで,K サーバにおいて接続端末を限定する仕組みについて,(1)〜(4)の順に検討した。

実装が容易であることから,アクセス元の IP アドレスに基づく端末認証の仕組みを検討した。しかし,この仕組みでは,①実施規程に示された,K サーバを利用する接続端末の限定は実現できないことが分かった。

続いて,クライアント証明書(以下,証明書という)による端末認証の採用を検討した。この仕組みであれば,接続端末の限定が実現できると考えられたので,実装に向けた検討を続けた。

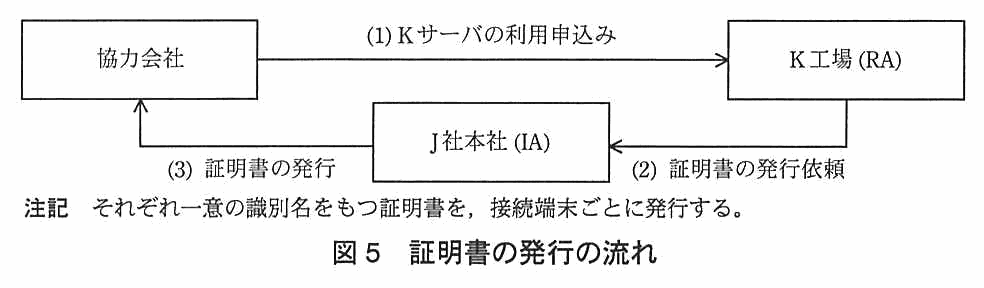
証明書による端末認証を行う上で必須となる証明書の発行の流れを検討した。証明書の発行に必要な CA(認証局)の機能のうち,IA(発行局)については J 社本社のプライベート CA を利用し,RA(登録局)については K 工場が担当する。

なお,J 社本社のプライベート CA は,証明書発行業務を,一切,他に委任していない。また,J 社本社のプライベート CA は,中間 CA ではなく,ルート CA である。この分担に基づくと,証明書の発行の流れは,図 5 のようになる。

証明書の発行の流れの図。協力会社から K 工場(RA)へ「(1) K サーバの利用申込み」の矢印。K 工場(RA)から J 社本社(IA)へ「(2) 証明書の発行依頼」の矢印。J 社本社(IA)から協力会社へ「(3) 証明書の発行」の矢印。注記 それぞれ一意の識別名をもつ証明書を,接続端末ごとに発行する。
図 5 証明書の発行の流れ

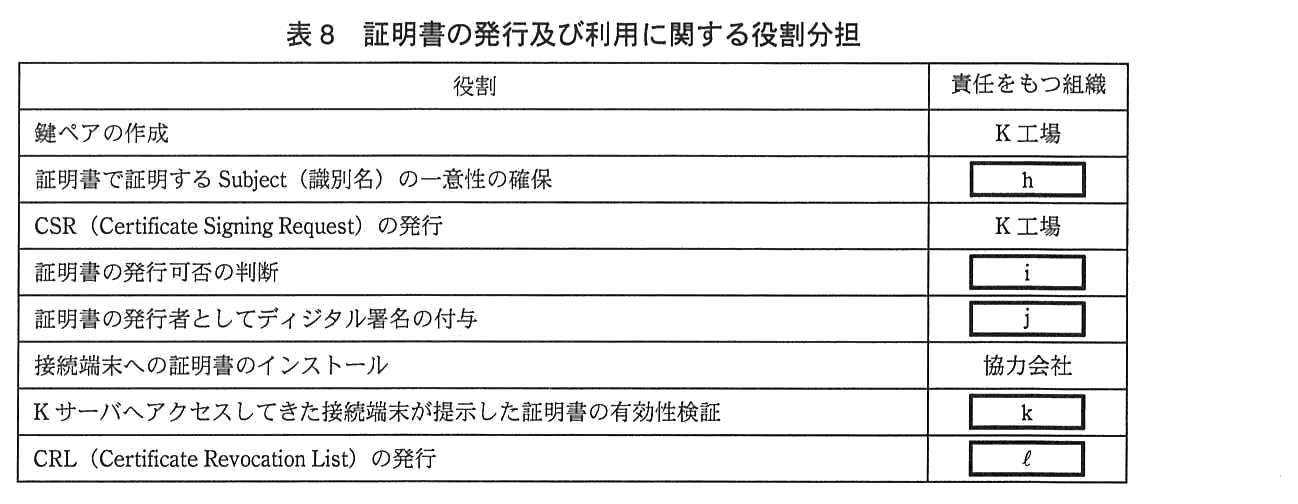
さらに,協力会社,K 工場,J 社本社の役割分担を表 8 のように定めた。

証明書の発行及び利用に関する役割分担の表(役割,責任をもつ組織)。鍵ペアの作成:K 工場。証明書で証明する Subject(識別名)の一意性の確保:[ h ]。CSR(Certificate Signing Request)の発行:K 工場。証明書の発行可否の判断:[ i ]。証明書の発行者としてディジタル署名の付与:[ j ]。接続端末への証明書のインストール:協力会社。K サーバへアクセスしてきた接続端末が提示した証明書の有効性検証:[ k ]。CRL(Certificate Revocation List)の発行:[ l ]。
表 8 証明書の発行及び利用に関する役割分担

証明書の発行以外に,更新及び失効についての手続を検討した。証明書の失効処理は,②協力会社が K サーバの利用を取りやめる申請をした場合以外にも行う必要があり,その点も考慮して手続を検討した。また,秘密鍵の機密性を保つために,協力会社へ周知すべき技術的事項を検討した。

その後,K サーバの設計は順調に進み,情報セキュリティ委員会の審査を受け,許可を得た。引き続き構築作業を進め,構築完了後には実装状況の確認も終え,運用開始の日を迎えた。

出題趣旨(IPA)

製造装置,医療機器などには,汎用OSを利用しているにもかかわらず,脆弱性修正プログラムを適用できない機器が存在している。これらの機器は,脆弱性の存在を前提として稼働を続けなければならない。このような状況で,個々の業務の状況に応じて安全な稼働を実現するための対策を決定することが求められている。さらに,近年の製造業者及び医療機関においては,他の組織とのネットワーク接続を迫られている。このようなネットワークを活用して,安全で使いやすいシステムを構築することがセキュリティ技術者に対して与えられた課題である。本問では製造業における製造装置のLAN接続を題材として,これらの課題について対策を検討する能力を問う。

採点講評(問全体・IPA)

問2では,マルウェアの感染方法を想定した上で,LANの分離,他の組織と接続したネットワークの構築について出題した。全体として,正答率は高かった。

設問と解答例

設問1 解答欄1つ

表 4 中の a に入れる適切な記述を,マルウェアの感染方法を踏まえて,75 字以内で具体的に述べよ。

〔a〕解答例

  • 事務系LANへの接続時にマルウェアに感染した転送用PCを,その状態のままで製造系LANへ接続すると,製造装置へマルウェアの感染が広がる。
解説

本文の根拠

表2 脆弱性攻撃型マルウェア

起動したマルウェアは,同一 LAN 上の他のコンピュータに対し,OS の脆弱性を悪用する攻撃を試み,攻撃に成功すると当該コンピュータを同マルウェアに感染させる。

表3 中継PC方式

転送元となる LAN に転送用 PC を接続して,ファイルを PC 内に保存した後,転送先となる LAN に物理的に接続を切り替えて製造装置などにファイルを転送する。

脆弱性攻撃型マルウェアは,同一 LAN 上の他のコンピュータに感染を広げる。中継 PC 方式では,同じ転送用 PC が事務系 LAN と製造系 LAN の両方に接続される。事務系 LAN に接続した時点で転送用 PC がマルウェアに感染すると,その状態のまま製造系 LAN に接続された転送用 PC から,製造系 LAN 上の製造装置へ感染が広がる。解答例は“事務系LANへの接続時にマルウェアに感染した転送用PCを,その状態のままで製造系LANへ接続すると,製造装置へマルウェアの感染が広がる。”である。

USB メモリ方式で“製造装置への感染を防止できる”とされているのは,事務系と製造系の LAN が,どちらの転送用 PC も別々に接続されたままで,同一の機器が両方の LAN に接続されることがないからである。両者の違いは,LAN を物理的に切り替えて同じ PC を接続するかどうかである。

字数は 68 字で,75 字以内に収まる。“マルウェアの感染方法を踏まえて”とあるので,“同一 LAN 上の他のコンピュータに感染を広げる”という脆弱性攻撃型の性質に触れ,“感染した転送用 PC を製造系 LAN に接続する”という中継 PC 方式の手順と結び付けて書く。

採点講評(IPA)

設問1及び設問3は,LANを分離した上で安全にデータを送受信する仕組みについて出題した。このような仕組みの設計に当たっては,脅威を洗い出した上で,それらの脅威に直面した場合に情報資産を守れるのかを検討する必要がある。セキュリティ技術者として,日々現れる新しい脅威について理解するとともに,各種の対策が脅威に対して有効かどうか評価する能力を身につけてほしい。

設問2(1) 解答欄3つ

表 6 中の b〜d に入れる適切な字句を,それぞれ 10 字以内で答えよ。

〔b〕解答例

  • 操作禁止状態に

〔c〕解答例

  • 他人が推測できない

〔d〕解答例

  • 知られないように
解説

本文の根拠

表6 利用者の限定と特定

他人による接続端末の利用を防止するために,利用者には,接続端末から離れる場合,b するように指導する。可能であれば,指導だけでなく強制する仕組みを整備する。

表6 パスワードの管理

パスワードは c ものを使用するよう指導するとともに,技術的に可能であれば,強制する仕組みを整備する。また,他人に d 管理するよう指導する。

b:他人による接続端末の利用を防ぐには,席を離れる際に端末を操作できない状態(画面ロックなど)にする。解答例は“操作禁止状態に”である。c:パスワードは,他人が推測できないものを使うよう指導し,できれば推測されやすいパスワードを設定できない仕組みで強制する。解答例は“他人が推測できない”である。d:パスワードは他人に知られないように管理する。解答例は“知られないように”である。

b は“他人による接続端末の利用を防止するために”という目的が,c・d は技術的な強制も組み合わせて“推測”と“漏えい”の両面から守るという構成が,それぞれ空欄を決める手掛かりになる。強制する仕組みは,b ではロックの自動化,c ではパスワードの複雑さの強制などが考えられる。

字数は b が 7 字,c が 9 字,d が 8 字で,どれも 10 字以内に収まる。b は“席を離れるときにロックする”と書きたくなるが,空欄の後ろに“するように指導する”が続くので,“操作禁止状態に”と,“に”で終える。d も“知られないように”と,後ろの“管理する”につながる形で書く。

設問2(2) 解答欄1つ

表 6 中の e に入れる適切な字句を,35 字以内で具体的に述べよ。

〔e〕解答例

  • 影響を評価し,必要であれば脆弱性修正プログラムを適用する
解説

本文の根拠

表6 脆弱性対策

接続端末に関する脆弱性が公表された場合には,速やかに e 。

冒頭

脆弱性修正プログラムの適用に当たっては,事前に K 工場内で動作検証を行っており,開発元による提供が開始されてから適用されるまでには,1 か月程度の日数を要している。

図3 Ⅳ.2.(1)

情報機器における脆弱性対策

接続端末は,K サーバにアクセスするための協力会社の PC である。脆弱性が公表されたときに必要なのは,まずその脆弱性が自社の接続端末にどう影響するかを評価し,影響があれば脆弱性修正プログラムを適用することである。解答例は“影響を評価し,必要であれば脆弱性修正プログラムを適用する”である。

問題文は,K 工場自身が脆弱性修正プログラムを適用する前に動作検証をしていると述べている。修正プログラムを評価なしに適用すれば,業務への影響が出るおそれがあり,逆に評価だけで適用しなければ,脆弱性が残る。“影響の評価”と“適用”の二つを,“必要であれば”でつなぐのが要点である。

字数は 28 字で,35 字以内に収まる。“速やかに脆弱性修正プログラムを適用する”だけでは,影響の評価が抜けるので得点にならない。“具体的に”とあるので,何をするか(評価と適用)を動詞で書く。

設問3 解答欄2つ

表 7 中の f,g に入れる適切な理由を,f は 40 字以内で,g は 60 字以内でそれぞれ述べよ。

〔f〕解答例

  • 情報共有系LANと製造系LANの間で通信が成立することがない。

〔g〕解答例

  • 情報共有系LAN上の機器へ実行形式ファイルが書き込まれても,製造系LANにファイルが転送されることがない。
解説

本文の根拠

〔K サーバの設計・構築〕(1)

情報共有系 LAN と製造系 LAN との間の一切の LAN 間通信を禁止するために,二つの LAN を分離する。

表2 ファイルばらまき型マルウェア

起動したマルウェアは,他のコンピュータ上で起動されることを期待して,同マルウェアに感染するような実行形式ファイルを共有ディスクや外部記憶媒体上に書き込む。

〔K サーバの設計・構築〕(2)

K サーバが FC を経由して利用できる機能は,単方向レプリケーションによってコピーされたボリュームをマウントする機能だけとした。

f(脆弱性攻撃型):このマルウェアは同一 LAN 上のコンピュータを攻撃する。情報共有系 LAN と製造系 LAN は分離され,LAN 間の通信は一切できない(FW を介した接続も分離と認めない)ので,情報共有系 LAN に到達したマルウェアが製造系 LAN の製造装置を攻撃する通信は成立しない。解答例は“情報共有系LANと製造系LANの間で通信が成立することがない。”である。

g(ファイルばらまき型):K サーバ側のボリュームへ書き込まれたファイルが製造系へ移る経路があれば感染が広がる。図4 では,製造統合管理サーバのボリュームから K サーバ側のボリュームへ単方向にコピーされるだけで,K サーバが使えるのはコピーされたボリュームのマウントだけである。K サーバ側へ実行形式ファイルが書き込まれても,製造系 LAN 側に転送されることはない。解答例は“情報共有系LAN上の機器へ実行形式ファイルが書き込まれても,製造系LANにファイルが転送されることがない。”である。

字数は f が 31 字,g が 53 字で,それぞれ 40 字と 60 字以内に収まる。f は“通信できない”とだけ書かず,どの LAN の間かを書く。g は“ファイルが書き込まれても”と“転送されない”の両方(原因と結果)を,マルウェアの感染方法(実行形式ファイルを書き込む)と結び付けて書く。

採点講評(IPA)

設問1及び設問3は,LANを分離した上で安全にデータを送受信する仕組みについて出題した。このような仕組みの設計に当たっては,脅威を洗い出した上で,それらの脅威に直面した場合に情報資産を守れるのかを検討する必要がある。セキュリティ技術者として,日々現れる新しい脅威について理解するとともに,各種の対策が脅威に対して有効かどうか評価する能力を身につけてほしい。

設問4(1) 解答欄2つ

本文中の下線①について,アクセス元の IP アドレスでは接続端末が限定できないと P さんが考えた根拠を二つ挙げ,それぞれ 50 字以内で述べよ。

〔①〕解答例

  • IPアドレスが動的に割り当てられるインターネット回線を利用している協力会社に対応できない。
  • プロキシサーバを利用している協力会社の場合,社内の接続端末の個別識別ができない。

〔②〕解答例

  • プロキシサーバを利用している協力会社の場合,社内の接続端末の個別識別ができない。
  • IPアドレスが動的に割り当てられるインターネット回線を利用している協力会社に対応できない。

〔備考〕①②は順不同(二つの根拠を一つずつ答える)

解説

本文の根拠

〔K サーバ・協力会社〕(3)

インターネットとの接続は,協力会社各社の既設設備を使用できるように,回線種別,固定 IP アドレスが割り当てられるか否かについて制限しない。

〔K サーバ・協力会社〕(3)

協力会社内の LAN 構成については特に制限せず,プロキシサーバの有無及び NAT,NAPT の利用の有無にかかわらず利用できる。

アクセス元の IP アドレスで接続端末を限定するには,接続端末ごとに決まった IP アドレスで K サーバに届くことが前提になる。ところが,協力会社の接続は固定 IP アドレスが割り当てられるかどうかを問わないので,IP アドレスが動的に割り当てられる回線では,K サーバが端末を特定の IP アドレスで限定することができない。また,協力会社内にプロキシサーバや NAT,NAPT があると,K サーバから見たアクセス元は,プロキシサーバや NAT 装置のアドレスであって,社内の個々の接続端末を識別できない。解答例は,①“IPアドレスが動的に割り当てられるインターネット回線を利用している協力会社に対応できない。”,②“プロキシサーバを利用している協力会社の場合,社内の接続端末の個別識別ができない。”である(順不同)。

本文の前提のうち,“回線種別,固定 IP アドレスが割り当てられるか否か”と“プロキシサーバの有無及び NAT,NAPT の利用の有無”の二つが,それぞれ根拠になる。問題文は IP アドレスについて 2 点を制限しないと書いているので,その 2 点が 2 つの根拠に対応する。

字数は 45 字と 40 字で,それぞれ 50 字以内に収まる。“IP アドレスが変わる”だけでは根拠が弱いので,対応できない協力会社の条件(動的割当の回線,プロキシサーバ)まで書く。

設問4(2) 解答欄5つ

表 8 中の h〜l に入れる適切な組織を,協力会社,K 工場,J 社本社の中から選び,答えよ。

〔h〕解答例

  • K工場

〔i〕解答例

  • K工場

〔j〕解答例

  • J社本社

〔k〕解答例

  • K工場

〔l〕解答例

  • J社本社
解説

本文の根拠

〔K サーバ・接続端末の制限〕(3)

IA(発行局)については J 社本社のプライベート CA を利用し,RA(登録局)については K 工場が担当する。

〔K サーバ・接続端末の制限〕(3)

J 社本社のプライベート CA は,証明書発行業務を,一切,他に委任していない。

図5

注記 それぞれ一意の識別名をもつ証明書を,接続端末ごとに発行する。

表8 の各役割は,次のように割り当てる。h(識別名の一意性の確保)は,RA である K 工場。i(発行可否の判断)も,RA を担当する K 工場(図5 で協力会社の申込みを受けた K 工場が J 社本社に発行を依頼する)。j(発行者としてのディジタル署名の付与)は,IA である J 社本社。k(K サーバに提示された証明書の有効性検証)は,K サーバを運用する K 工場。l(CRL の発行)は,証明書の発行者である J 社本社。解答例は,h=K 工場,i=K 工場,j=J 社本社,k=K 工場,l=J 社本社である。

図5 は,協力会社が K 工場(RA)に申し込み,K 工場が J 社本社(IA)に発行を依頼し,J 社本社が協力会社へ発行する流れである。J 社本社は発行業務を他に委任しておらず,中間 CA ではなくルート CA であるため,署名と CRL の発行は J 社本社だけが行う。

組織を選ぶ設問で字数制限は無い。k は“J社本社”としたくなるが,証明書を提示する相手は K サーバであり,有効性を検証するのは K サーバを運用する K 工場である。協力会社は証明書のインストールと提示までを担当する。

採点講評(IPA)

設問4は,Webサーバへアクセスする端末の認証に関する問題である。(2)は,PKIの基本とも言える内容である。また,(3)及び(4)では,証明書の有効性検証では,端末がもっている秘密鍵(鍵ペア)の正当性を検証していることを理解していない解答が目立った。これらを理解できていなければ,PKIを応用したシステムを設計することができないので,確実に理解してほしい。

設問4(3) 35字以内

証明書の発行に当たっては,鍵ペアを利用する主体が鍵ペアを作成するのが原則であるが,接続端末用の証明書の発行の際は,K 工場にて鍵ペアを作成している。K 工場で作成してもよい理由を 35 字以内で述べよ。

解答例

  • Kサーバへのアクセスだけに使用する鍵ペアだから
解説

本文の根拠

表8

鍵ペアの作成:K 工場。

図5

注記 それぞれ一意の識別名をもつ証明書を,接続端末ごとに発行する。

〔K サーバ・接続端末の制限〕

P さんは,表 6 の実施規程において K サーバを利用する接続端末を限定するとしているものの,それを実現する技術的な仕組みがないことが気になっていた。

証明書の鍵ペアを利用者側で作る原則は,秘密鍵を作った本人だけが持つようにして,なりすましや秘密鍵の流出を防ぐためである。ここで作る鍵ペアは,K サーバへのアクセスだけに使う。そのため,K 工場が作成しても,他のシステムで悪用されたり,他の用途の通信が危険になったりすることはない。解答例は“Kサーバへのアクセスだけに使用する鍵ペアだから”である。

本文の“接続端末ごとに一意の識別名をもつ証明書を発行する”とは,端末を K サーバに対して識別する証明書であることを示す。この証明書は K サーバの利用者認証の入口になるだけで,他の目的の署名や暗号に使うものではない。

字数は 23 字で,35 字以内に収まる。“K 工場が管理できるから”のように作成する側の事情だけを書くと,なぜ原則の例外が許されるのかが説明できていない。鍵ペアの用途が K サーバへのアクセスに限られることを理由にする。

採点講評(IPA)

設問4は,Webサーバへアクセスする端末の認証に関する問題である。(2)は,PKIの基本とも言える内容である。また,(3)及び(4)では,証明書の有効性検証では,端末がもっている秘密鍵(鍵ペア)の正当性を検証していることを理解していない解答が目立った。これらを理解できていなければ,PKIを応用したシステムを設計することができないので,確実に理解してほしい。

設問4(4) 解答欄2つ

本文中の下線②の場合以外に,失効処理が必要な場合を二つ挙げ,それぞれ 30 字以内で述べよ。

〔①〕解答例

  • 証明書に対応した秘密鍵の漏えいが疑われる場合
  • 接続端末を廃棄する場合

〔②〕解答例

  • 接続端末を廃棄する場合
  • 証明書に対応した秘密鍵の漏えいが疑われる場合

〔備考〕①②は順不同(二つの場合を一つずつ答える)

解説

本文の根拠

〔K サーバ・接続端末の制限〕(4)

証明書の失効処理は,②協力会社が K サーバの利用を取りやめる申請をした場合以外にも行う必要があり

〔K サーバ・接続端末の制限〕(4)

また,秘密鍵の機密性を保つために,協力会社へ周知すべき技術的事項を検討した。

図5

注記 それぞれ一意の識別名をもつ証明書を,接続端末ごとに発行する。

証明書は接続端末ごとに発行され,K サーバへのアクセスを許す根拠になる。協力会社が利用を取りやめる場合以外に失効が必要になるのは,その証明書で接続してはならなくなったときである。一つは,証明書に対応した秘密鍵の漏えいが疑われる場合で,第三者が正規の端末になりすませるおそれがある。もう一つは,接続端末を廃棄する場合で,廃棄後に証明書や秘密鍵が悪用されないようにする。解答例は,①“証明書に対応した秘密鍵の漏えいが疑われる場合”,②“接続端末を廃棄する場合”である(順不同)。

本文の“秘密鍵の機密性を保つために協力会社へ周知すべき技術的事項”は,秘密鍵の漏えいが失効の契機になることを示している。失効した証明書は,K サーバが CRL などで有効性を確認するときに拒否される。

字数は 22 字と 11 字で,どちらも 30 字以内に収まる。“紛失した場合”“盗難にあった場合”などでもよいが,証明書ではなく秘密鍵が危うくなる場合か,端末が使われなくなる場合のどちらかを書く。取り違えやすいのは,証明書の有効期限切れを書く誤りで,これは更新の問題であり,失効(期限前の無効化)の対象ではない。

採点講評(IPA)

設問4は,Webサーバへアクセスする端末の認証に関する問題である。(2)は,PKIの基本とも言える内容である。また,(3)及び(4)では,証明書の有効性検証では,端末がもっている秘密鍵(鍵ペア)の正当性を検証していることを理解していない解答が目立った。これらを理解できていなければ,PKIを応用したシステムを設計することができないので,確実に理解してほしい。

出典:平成27年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問2(表記を一部改変)