‹ ぱすてく

情報処理安全確保支援士試験

令和3年度 春期 午後Ⅱ(旧試験)

令和3年度 春期に実施された情報処理安全確保支援士試験 午後Ⅱの全2問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。

この試験について:情報処理安全確保支援士試験について

この年度を解いてみる

問1 インシデント対応体制の整備

インシデント対応体制の整備に関する次の記述を読んで,設問 1~5 に答えよ。

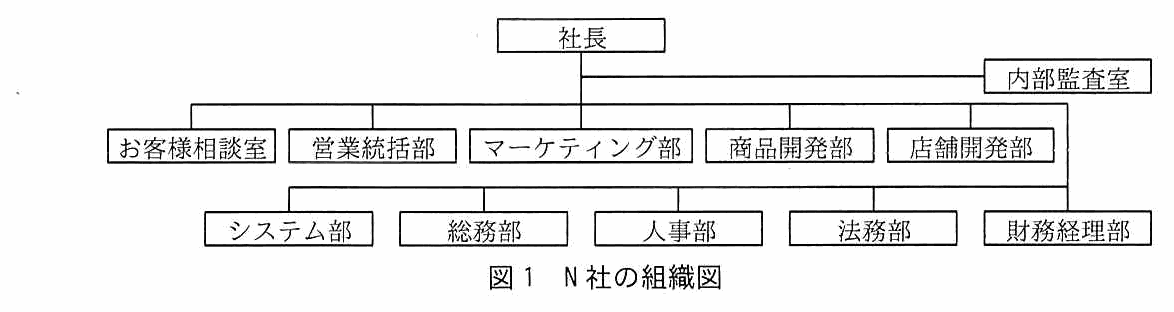
N 社は,従業員 800 名のドラッグストアチェーンである。グローバルに事業を展開する海外の企業 B 社のブランドライセンスを取得し,同ブランドの下,国内 80 店舗の展開,及び N 社 Web サイト(以下,通販サイトという)での通信販売を行っている。N 社は,消費者向けの会員制度を設けており,会員は商品購入時に特典を受けられる。N 社の組織図を図 1 に示す。

N 社の組織図。社長の下に内部監査室が直属している。社長の下には,お客様相談室,営業統括部,マーケティング部,商品開発部,店舗開発部が並び,更にその下に,システム部,総務部,人事部,法務部,財務経理部が並んでいる。
図1 N 社の組織図

N 社は,情報セキュリティ委員会を設置している。同委員会は,経営陣が委員となり,情報セキュリティについての基本方針(以下,基本方針という)及び重要な課題を取り扱う。セキュリティ対策は主にシステム部が担っており,セキュリティインシデント(以下,インシデントという)が発生した場合は,対応チームを立ち上げて対応する。基本方針では,消費者に影響を与えるインシデントの場合,社外に向けて速やかに情報開示することを挙げている。

B 社は,同社がブランドライセンスを提供する店舗運営会社を対象にしたインシデント対応ポリシ(以下,B 社インシデント対応ポリシという)を定めている。B 社インシデント対応ポリシは,インシデントによる B 社ブランドの毀損を最小限にすることを目的として策定された。

N 社は,B 社インシデント対応ポリシを順守する契約を B 社と締結しており,N 社でインシデントが発生した場合は,B 社のセキュリティ担当部署(以下,B 社セキュリティ部という)に報告し,指示に基づき対応する。分析対象となるログは,N 社のシステム部が取得し,インシデント発生時には B 社セキュリティ部に送信する。

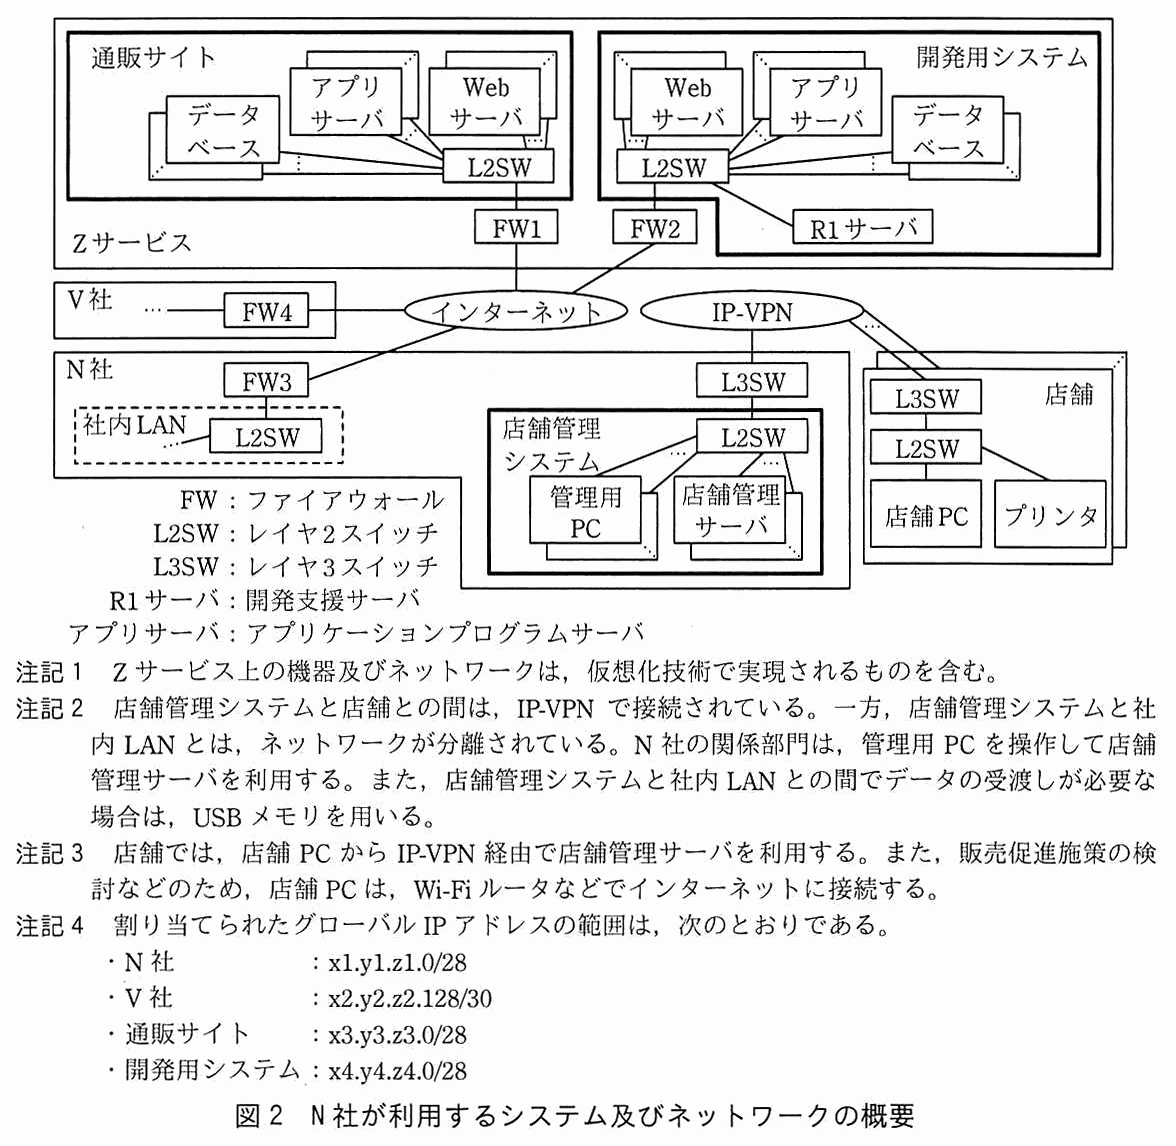
通販サイトは,Z 社が提供するクラウドサービス(以下,Z サービスという)上に構築し,設計,開発及び運用を V 社に委託している。Z サービス上には開発用システムも構築している。また,各店舗の情報を一元管理し,運営を支援するためのシステム(以下,店舗管理システムという)を N 社に設置しており,設計,開発及び運用の一部を外部に委託している。N 社が利用するシステム及びネットワークの概要を図 2 に,開発用システムの概要を図 3 に,N 社の脆弱性管理プロセスを図 4 に示す。

システム及びネットワークの構成図。Z サービスの中に,通販サイトと開発用システムがある。通販サイトは,アプリサーバ,Web サーバ,データベース(いずれも複数台)が L2SW に接続し,L2SW が FW1 を介してインターネットに接続している。開発用システムは,Web サーバ,アプリサーバ,データベース(いずれも複数台)と R1 サーバが L2SW に接続し,L2SW が FW2 を介してインターネットに接続している。V 社は FW4 を介してインターネットに接続している。N 社は,FW3 を介してインターネットに接続しており,FW3 の先に社内 LAN(L2SW)がある。N 社の店舗管理システムは,管理用 PC と店舗管理サーバ(それぞれ複数台)が L2SW に接続し,L2SW が L3SW を介して IP-VPN に接続している。IP-VPN には複数の店舗が接続しており,各店舗は L3SW,L2SW を介して店舗 PC とプリンタを接続している。凡例:FW はファイアウォール,L2SW はレイヤ 2 スイッチ,L3SW はレイヤ 3 スイッチ,R1 サーバは開発支援サーバ,アプリサーバはアプリケーションプログラムサーバ。注記 1:Z サービス上の機器及びネットワークは,仮想化技術で実現されるものを含む。注記 2:店舗管理システムと店舗との間は,IP-VPN で接続されている。一方,店舗管理システムと社内 LAN とは,ネットワークが分離されている。N 社の関係部門は,管理用 PC を操作して店舗管理サーバを利用する。また,店舗管理システムと社内 LAN との間でデータの受渡しが必要な場合は,USB メモリを用いる。注記 3:店舗では,店舗 PC から IP-VPN 経由で店舗管理サーバを利用する。また,販売促進施策の検討などのため,店舗 PC は,Wi-Fi ルータなどでインターネットに接続する。注記 4:割り当てられたグローバル IP アドレスの範囲は,N 社が x1.y1.z1.0/28,V 社が x2.y2.z2.128/30,通販サイトが x3.y3.z3.0/28,開発用システムが x4.y4.z4.0/28 である。
図2 N 社が利用するシステム及びネットワークの概要
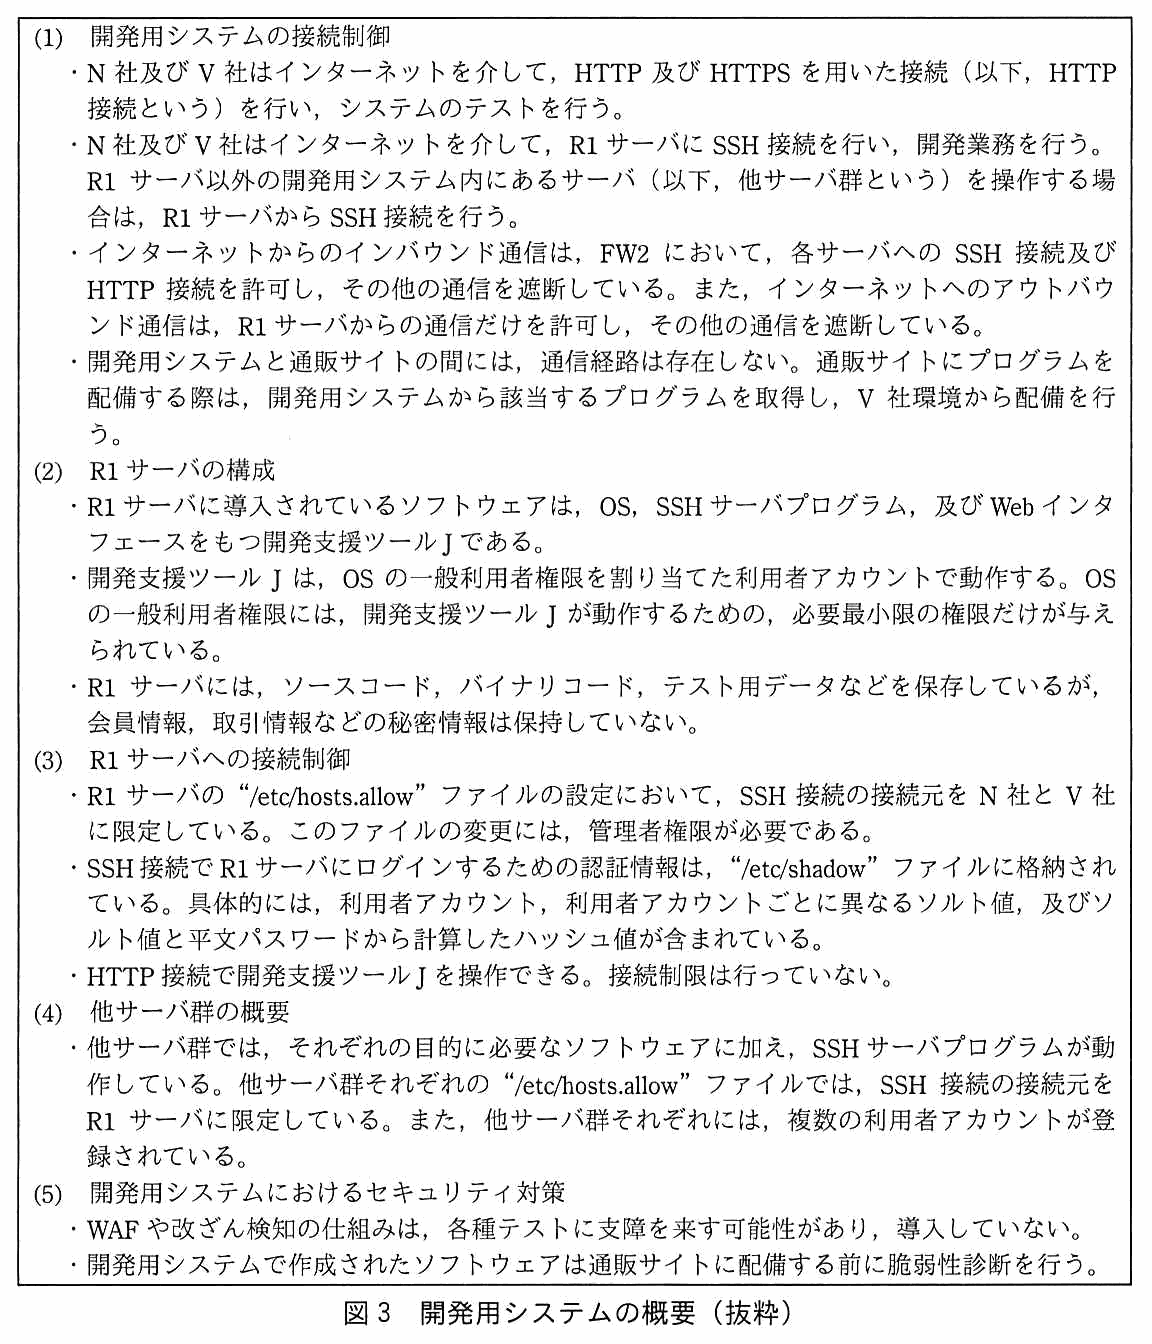
(1) 開発用システムの接続制御。・N 社及び V 社はインターネットを介して,HTTP 及び HTTPS を用いた接続(以下,HTTP 接続という)を行い,システムのテストを行う。・N 社及び V 社はインターネットを介して,R1 サーバに SSH 接続を行い,開発業務を行う。R1 サーバ以外の開発用システム内にあるサーバ(以下,他サーバ群という)を操作する場合は,R1 サーバから SSH 接続を行う。・インターネットからのインバウンド通信は,FW2 において,各サーバへの SSH 接続及び HTTP 接続を許可し,その他の通信を遮断している。また,インターネットへのアウトバウンド通信は,R1 サーバからの通信だけを許可し,その他の通信を遮断している。・開発用システムと通販サイトの間には,通信経路は存在しない。通販サイトにプログラムを配備する際は,開発用システムから該当するプログラムを取得し,V 社環境から配備を行う。(2) R1 サーバの構成。・R1 サーバに導入されているソフトウェアは,OS,SSH サーバプログラム,及び Web インタフェースをもつ開発支援ツール J である。・開発支援ツール J は,OS の一般利用者権限を割り当てた利用者アカウントで動作する。OS の一般利用者権限には,開発支援ツール J が動作するための,必要最小限の権限だけが与えられている。・R1 サーバには,ソースコード,バイナリコード,テスト用データなどを保存しているが,会員情報,取引情報などの秘密情報は保持していない。(3) R1 サーバへの接続制御。・R1 サーバの“/etc/hosts.allow”ファイルの設定において,SSH 接続の接続元を N 社と V 社に限定している。このファイルの変更には,管理者権限が必要である。・SSH 接続で R1 サーバにログインするための認証情報は,“/etc/shadow”ファイルに格納されている。具体的には,利用者アカウント,利用者アカウントごとに異なるソルト値,及びソルト値と平文パスワードから計算したハッシュ値が含まれている。・HTTP 接続で開発支援ツール J を操作できる。接続制限は行っていない。(4) 他サーバ群の概要。・他サーバ群では,それぞれの目的に必要なソフトウェアに加え,SSH サーバプログラムが動作している。他サーバ群それぞれの“/etc/hosts.allow”ファイルでは,SSH 接続の接続元を R1 サーバに限定している。また,他サーバ群それぞれには,複数の利用者アカウントが登録されている。(5) 開発用システムにおけるセキュリティ対策。・WAF や改ざん検知の仕組みは,各種テストに支障を来す可能性があり,導入していない。・開発用システムで作成されたソフトウェアは通販サイトに配備する前に脆弱性診断を行う。
図3 開発用システムの概要(抜粋)
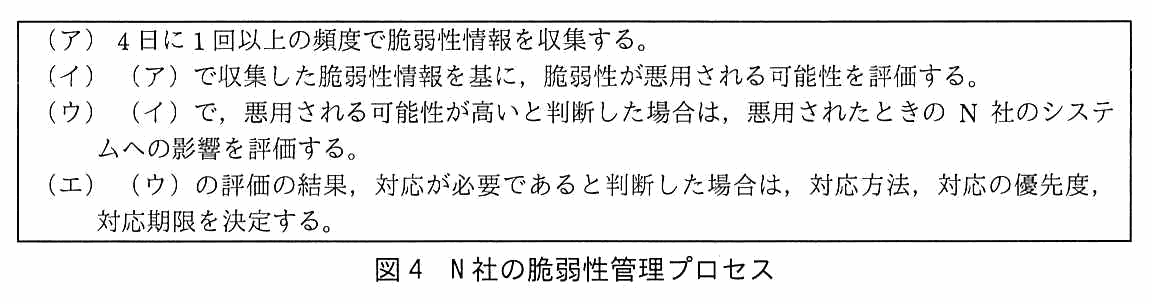
(ア)4 日に 1 回以上の頻度で脆弱性情報を収集する。(イ)(ア)で収集した脆弱性情報を基に,脆弱性が悪用される可能性を評価する。(ウ)(イ)で,悪用される可能性が高いと判断した場合は,悪用されたときの N 社のシステムへの影響を評価する。(エ)(ウ)の評価の結果,対応が必要であると判断した場合は,対応方法,対応の優先度,対応期限を決定する。
図4 N 社の脆弱性管理プロセス

〔インシデントの発生と対応〕

ある日,複数の会員から N 社のお客様相談室に,身に覚えのない商品購入を知らせる電子メールが届いたという連絡があった。N 社は,対応チームを立ち上げて調査した結果,通販サイトが不正アクセスを受けたと判断した。N 社は,直ちにこのインシデント(以下,インシデント P という)を B 社セキュリティ部に報告した。N 社と B 社セキュリティ部が協力して対応したが,問題が幾つか発生し,対応を終えるまでに 1 か月掛かった。

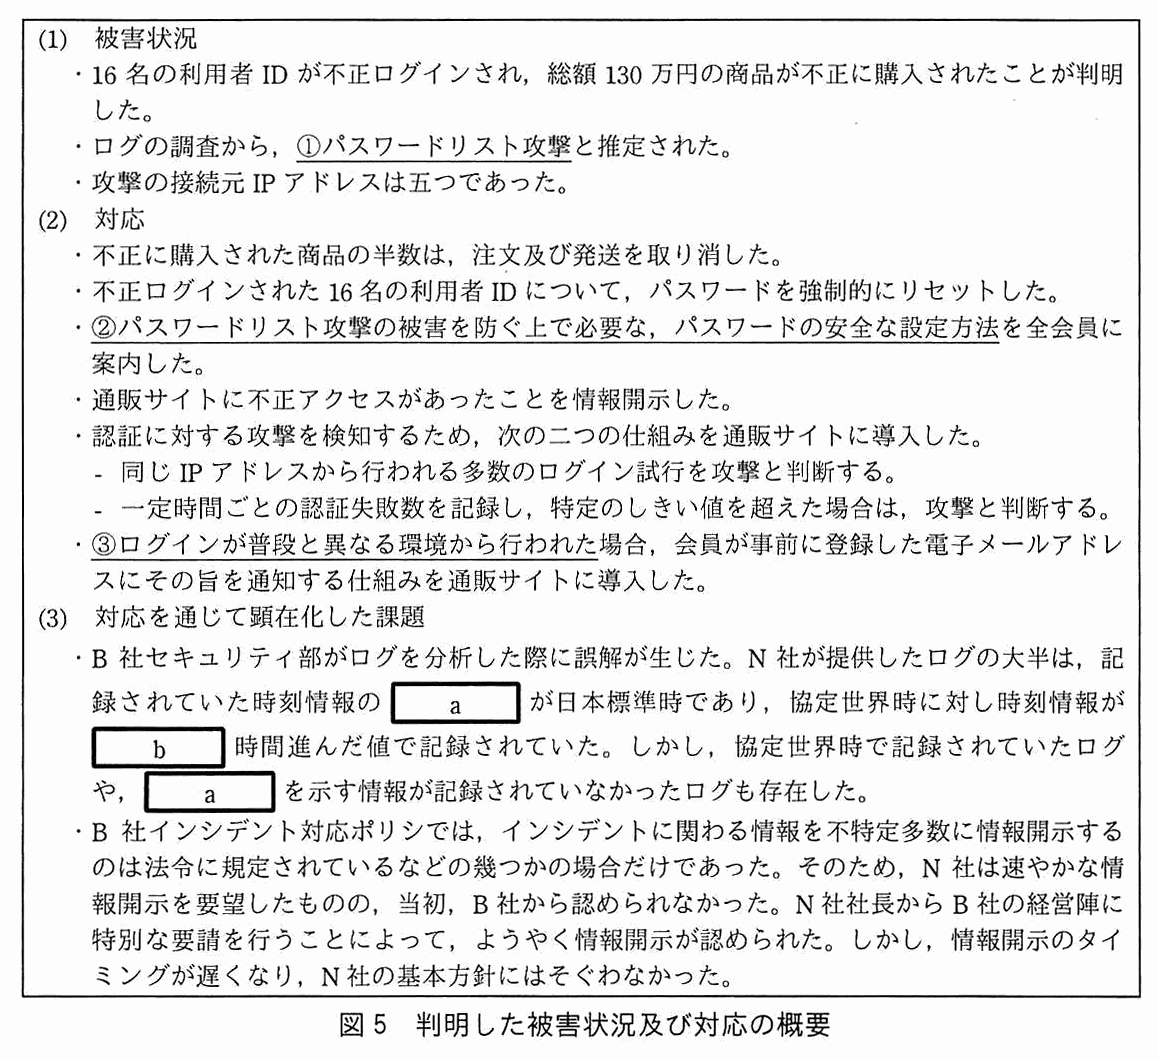
インシデント P について,判明した被害状況及び対応の概要を図 5 に示す。

(1) 被害状況。・16 名の利用者 ID が不正ログインされ,総額 130 万円の商品が不正に購入されたことが判明した。・ログの調査から,<u>①パスワードリスト攻撃</u>と推定された。・攻撃の接続元 IP アドレスは五つであった。(2) 対応。・不正に購入された商品の半数は,注文及び発送を取り消した。・不正ログインされた 16 名の利用者 ID について,パスワードを強制的にリセットした。・<u>②パスワードリスト攻撃の被害を防ぐ上で必要な,パスワードの安全な設定方法</u>を全会員に案内した。・通販サイトに不正アクセスがあったことを情報開示した。・認証に対する攻撃を検知するため,次の二つの仕組みを通販サイトに導入した。− 同じ IP アドレスから行われる多数のログイン試行を攻撃と判断する。− 一定時間ごとの認証失敗数を記録し,特定のしきい値を超えた場合は,攻撃と判断する。・<u>③ログインが普段と異なる環境から行われた</u>場合,会員が事前に登録した電子メールアドレスにその旨を通知する仕組みを通販サイトに導入した。(3) 対応を通じて顕在化した課題。・B 社セキュリティ部がログを分析した際に誤解が生じた。N 社が提供したログの大半は,記録されていた時刻情報の[ a ]が日本標準時であり,協定世界時に対し時刻情報が[ b ]時間進んだ値で記録されていた。しかし,協定世界時で記録されていたログや,[ a ]を示す情報が記録されていなかったログも存在した。・B 社インシデント対応ポリシでは,インシデントに関わる情報を不特定多数に情報開示するのは法令に規定されているなどの幾つかの場合だけであった。そのため,N 社は速やかな情報開示を要望したものの,当初,B 社から認められなかった。N 社社長から B 社の経営陣に特別な要請を行うことによって,ようやく情報開示が認められた。しかし,情報開示のタイミングが遅くなり,N 社の基本方針にはそぐわなかった。
図5 判明した被害状況及び対応の概要

〔インシデント対応方法の変更〕

インシデント P の対応が一段落した後,N 社の経営陣は,N 社で今後インシデントが起きた場合には,N 社の基本方針に従って対応する契約に変更したいと B 社に申し入れた。B 社は,この申入れに対し,次の条件を満たすことを前提として了承した。

N 社は,条件 1~3 を含め,包括的なインシデント対応体制を実現するプロジェクトを発足させた。システム部の G 部長を責任者に,システム部の H さんを担当者にそれぞれ任命するとともに,情報セキュリティ分野でコンサルティングサービスを展開する E 社に支援を依頼した。E 社のコンサルタントである情報処理安全確保支援士(登録セキスペ)の T 氏が N 社を支援することになった。

〔条件 1 への対応〕

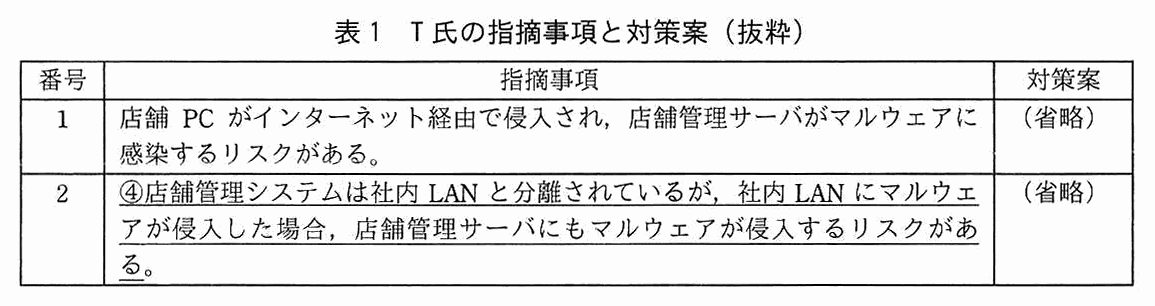
条件 1 に対応すべく,H さんは,情報セキュリティ対策の評価を T 氏に依頼した。T 氏は,ISO/IEC 27001 附属書 A を基に評価し,指摘事項と対策案を表 1 のとおりに整理した。

番号,指摘事項,対策案の 3 列の表。番号 1:店舗 PC がインターネット経由で侵入され,店舗管理サーバがマルウェアに感染するリスクがある。対策案は(省略)。番号 2:<u>④店舗管理システムは社内 LAN と分離されているが,社内 LAN にマルウェアが侵入した場合,店舗管理サーバにもマルウェアが侵入するリスクがある。</u>(この内容に下線④が付いている)対策案は(省略)。
表1 T 氏の指摘事項と対策案(抜粋)

N 社は,T 氏の対策案を参考に,N 社としての対策をまとめ,B 社の了承を得た。

〔条件 2 と条件 3 への対応〕

条件 2 と条件 3 に対応すべく,H さんは,図 6 に示す N 社インシデント対応ポリシ案を作成し,T 氏のレビューを受けた。

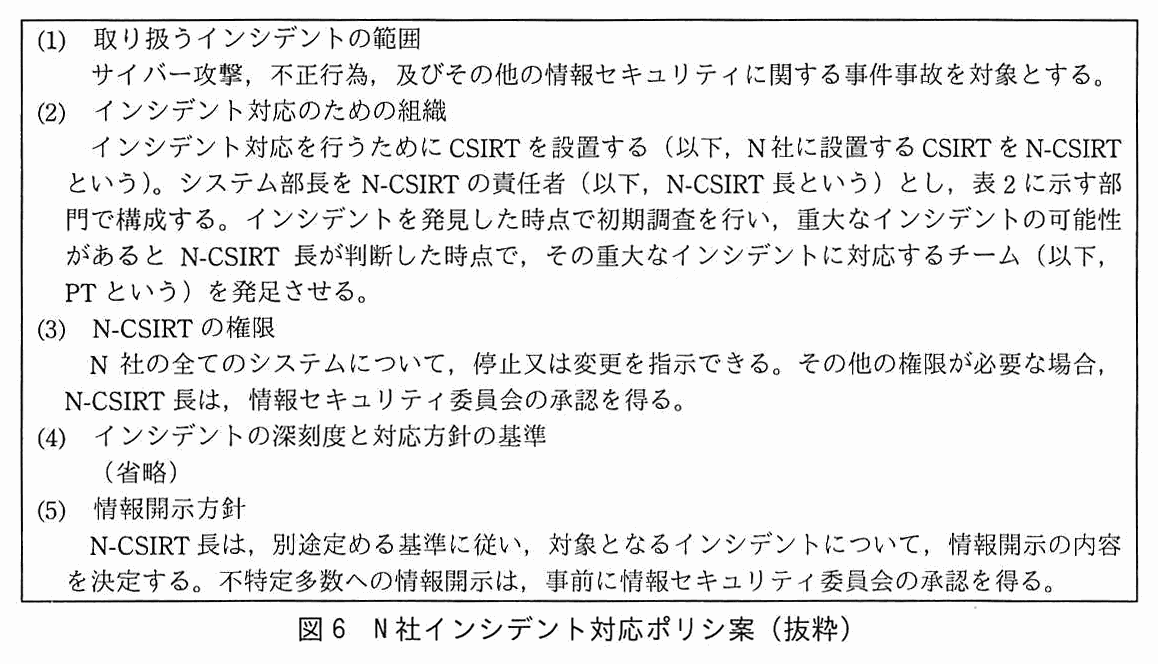
(1) 取り扱うインシデントの範囲。サイバー攻撃,不正行為,及びその他の情報セキュリティに関する事件事故を対象とする。(2) インシデント対応のための組織。インシデント対応を行うために CSIRT を設置する(以下,N 社に設置する CSIRT を N-CSIRT という)。システム部長を N-CSIRT の責任者(以下,N-CSIRT 長という)とし,表 2 に示す部門で構成する。インシデントを発見した時点で初期調査を行い,重大なインシデントの可能性があると N-CSIRT 長が判断した時点で,その重大なインシデントに対応するチーム(以下,PT という)を発足させる。(3) N-CSIRT の権限。N 社の全てのシステムについて,停止又は変更を指示できる。その他の権限が必要な場合,N-CSIRT 長は,情報セキュリティ委員会の承認を得る。(4) インシデントの深刻度と対応方針の基準(省略)。(5) 情報開示方針。N-CSIRT 長は,別途定める基準に従い,対象となるインシデントについて,情報開示の内容を決定する。不特定多数への情報開示は,事前に情報セキュリティ委員会の承認を得る。
図6 N 社インシデント対応ポリシ案(抜粋)
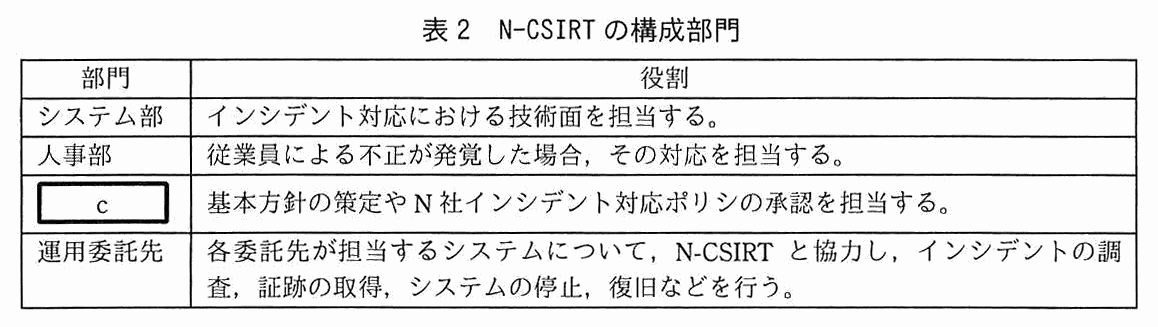
部門と役割の 2 列の表。システム部:インシデント対応における技術面を担当する。人事部:従業員による不正が発覚した場合,その対応を担当する。[ c ]:基本方針の策定や N 社インシデント対応ポリシの承認を担当する。運用委託先:各委託先が担当するシステムについて,N-CSIRT と協力し,インシデントの調査,証跡の取得,システムの停止,復旧などを行う。
表2 N-CSIRT の構成部門

次は,レビューの際の T 氏と H さんの会話である。

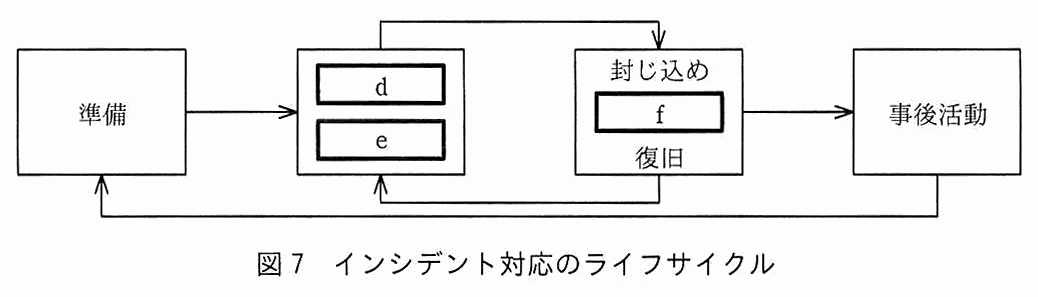
インシデント対応のライフサイクルの図。左から順に,“準備”,二つの欄 d と e を縦に並べた箱,“封じ込め”・欄 f・“復旧”を縦に並べた箱,“事後活動”の 4 つの箱がある。準備から d・e の箱へ,d・e の箱から封じ込め・f・復旧の箱へ,封じ込め・f・復旧の箱から事後活動へ矢印が進む。d・e の箱の上側から封じ込め・f・復旧の箱の上側へ,封じ込め・f・復旧の箱の下側から d・e の箱の下側へ戻る矢印があり,更に事後活動から準備へ戻る矢印がある。
図7 インシデント対応のライフサイクル

N 社は,検討結果を取りまとめ,B 社の了承を得た。

〔新たなインシデントの発生と対応〕

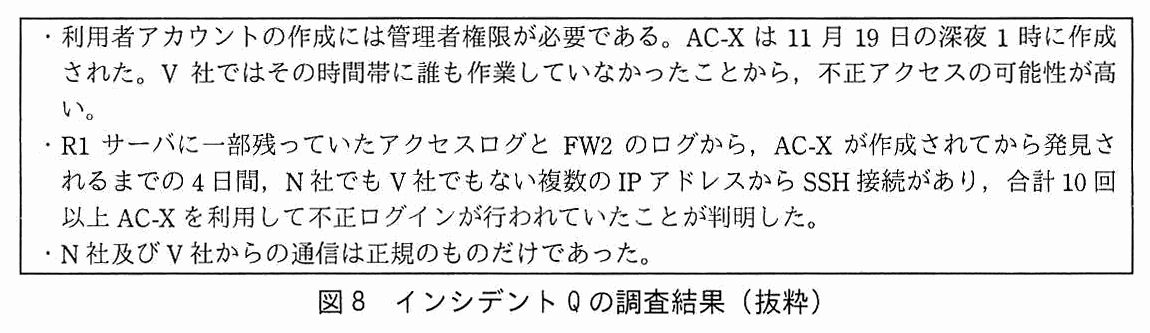
N 社インシデント対応ポリシの運用を開始してから約 1 か月後の 11 月 22 日,V 社は,不審な利用者アカウント(以下,AC-X という)が R1 サーバに作成されていることを見付け,N-CSIRT に報告した。G 部長は,インシデントであると判断し,初期調査を H さんに指示した(以下,このインシデントをインシデント Q という)。H さんは,V 社と協力してインシデント Q について調査した。その結果を図 8 に示す。

・利用者アカウントの作成には管理者権限が必要である。AC-X は 11 月 19 日の深夜 1 時に作成された。V 社ではその時間帯に誰も作業していなかったことから,不正アクセスの可能性が高い。・R1 サーバに一部残っていたアクセスログと FW2 のログから,AC-X が作成されてから発見されるまでの 4 日間,N 社でも V 社でもない複数の IP アドレスから SSH 接続があり,合計 10 回以上 AC-X を利用して不正ログインが行われていたことが判明した。・N 社及び V 社からの通信は正規のものだけであった。
図8 インシデント Q の調査結果(抜粋)

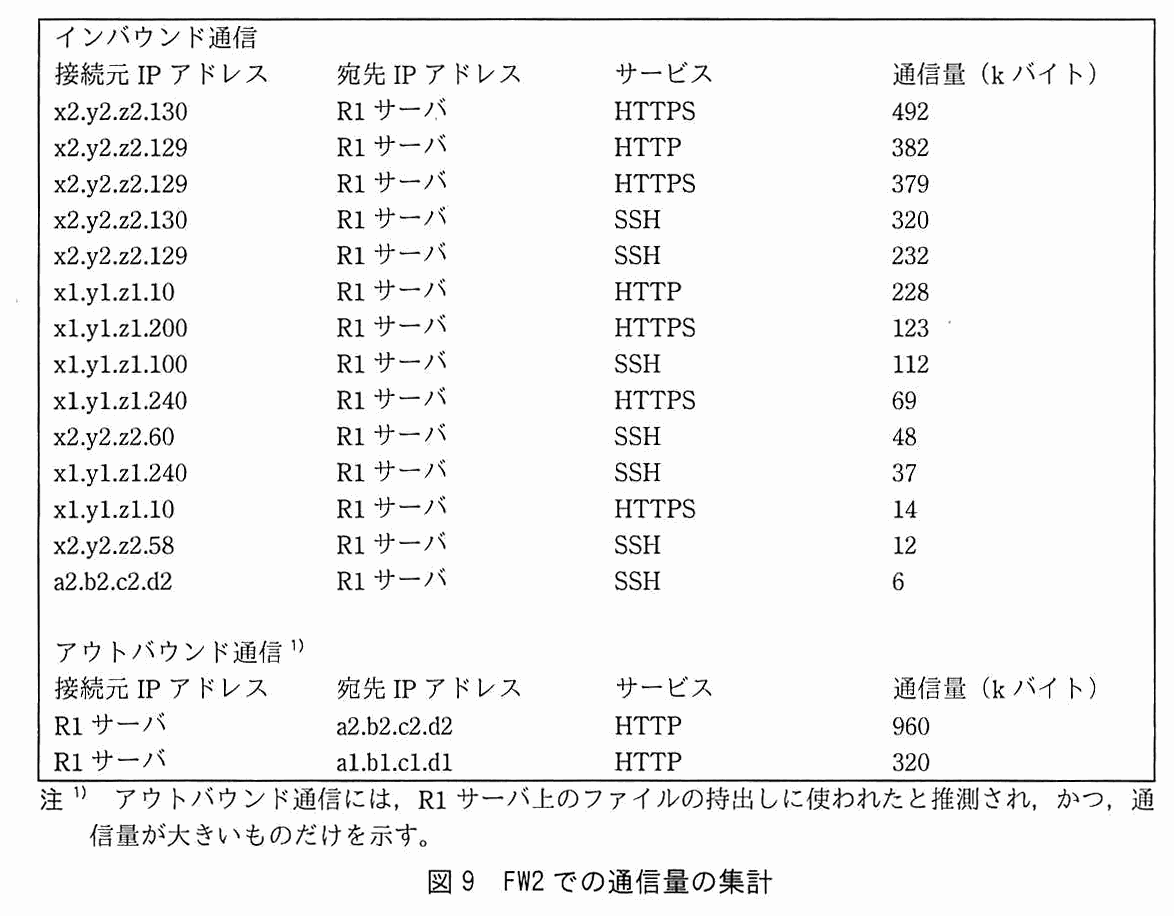
図 9 は,FW2 において,AC-X が作成されてから発見されるまでの 4 日間,通信に成功した全てのパケットを対象とし,通信方向,接続元及び宛先の IP アドレス,サービスの組合せで通信量を集計し,降順に並べたものである。H さんは,⑤図 9 を基に,不正ログインを行ったと推測される接続元 IP アドレスを割り出した。

インバウンド通信の表(接続元 IP アドレス,宛先 IP アドレス,サービス,通信量(k バイト))。x2.y2.z2.130,R1 サーバ,HTTPS,492。x2.y2.z2.129,R1 サーバ,HTTP,382。x2.y2.z2.129,R1 サーバ,HTTPS,379。x2.y2.z2.130,R1 サーバ,SSH,320。x2.y2.z2.129,R1 サーバ,SSH,232。x1.y1.z1.10,R1 サーバ,HTTP,228。x1.y1.z1.200,R1 サーバ,HTTPS,123。x1.y1.z1.100,R1 サーバ,SSH,112。x1.y1.z1.240,R1 サーバ,HTTPS,69。x2.y2.z2.60,R1 サーバ,SSH,48。x1.y1.z1.240,R1 サーバ,SSH,37。x1.y1.z1.10,R1 サーバ,HTTPS,14。x2.y2.z2.58,R1 サーバ,SSH,12。a2.b2.c2.d2,R1 サーバ,SSH,6。アウトバウンド通信(注 1)の表(接続元 IP アドレス,宛先 IP アドレス,サービス,通信量(k バイト))。R1 サーバ,a2.b2.c2.d2,HTTP,960。R1 サーバ,a1.b1.c1.d1,HTTP,320。注 1:アウトバウンド通信には,R1 サーバ上のファイルの持出しに使われたと推測され,かつ,通信量が大きいものだけを示す。
図9 FW2 での通信量の集計

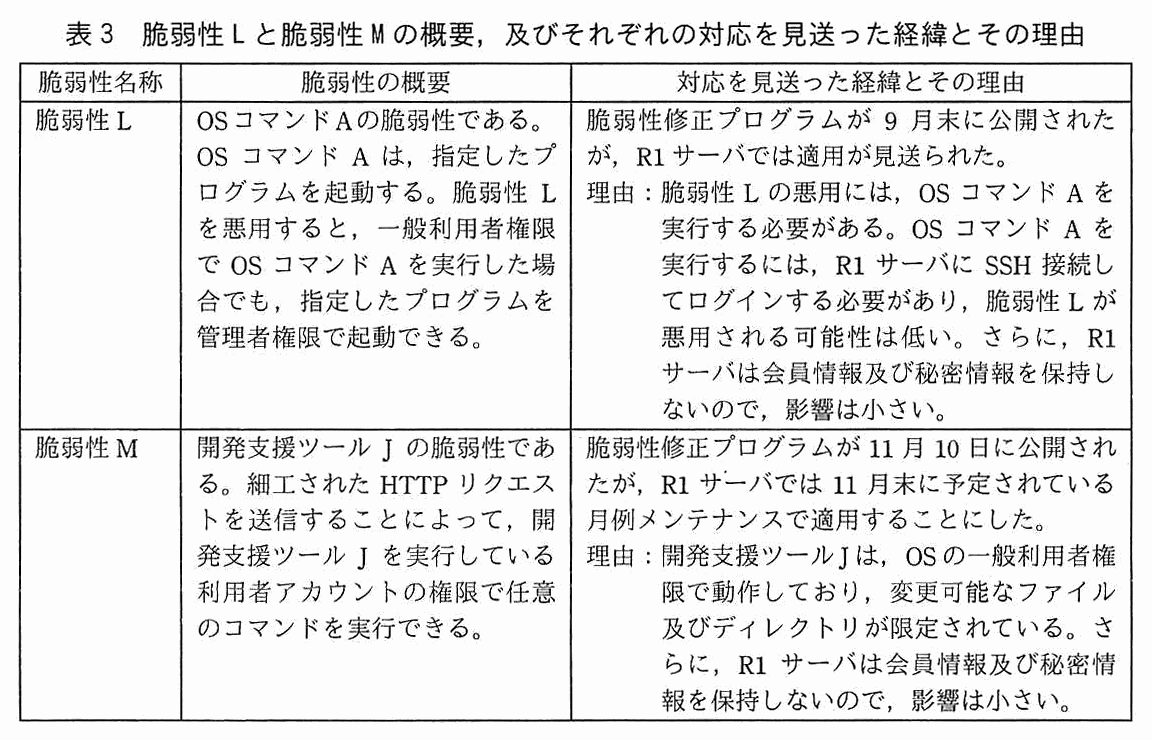
H さんから調査結果について報告を受けた G 部長は,R1 サーバの隔離を指示した上で,インシデント Q は重大なインシデントの可能性があると判断し,PT を発足させた。PT は専門事業者の支援を受けて調査を行い,R1 サーバには,脆弱性 L 及び脆弱性 M が残っていることが判明した。脆弱性 L と脆弱性 M の概要,及びそれぞれの対応を見送った経緯とその理由を表 3 に,PT による調査結果を図 10 に示す。

脆弱性名称,脆弱性の概要,対応を見送った経緯とその理由の 3 列の表。脆弱性 L:OS コマンド A の脆弱性である。OS コマンド A は,指定したプログラムを起動する。脆弱性 L を悪用すると,一般利用者権限で OS コマンド A を実行した場合でも,指定したプログラムを管理者権限で起動できる。対応を見送った経緯とその理由は,脆弱性修正プログラムが 9 月末に公開されたが,R1 サーバでは適用が見送られた。理由:脆弱性 L の悪用には,OS コマンド A を実行する必要がある。OS コマンド A を実行するには,R1 サーバに SSH 接続してログインする必要があり,脆弱性 L が悪用される可能性は低い。さらに,R1 サーバは会員情報及び秘密情報を保持しないので,影響は小さい。脆弱性 M:開発支援ツール J の脆弱性である。細工された HTTP リクエストを送信することによって,開発支援ツール J を実行している利用者アカウントの権限で任意のコマンドを実行できる。対応を見送った経緯とその理由は,脆弱性修正プログラムが 11 月 10 日に公開されたが,R1 サーバでは 11 月末に予定されている月例メンテナンスで適用することにした。理由:開発支援ツール J は,OS の一般利用者権限で動作しており,変更可能なファイル及びディレクトリが限定されている。さらに,R1 サーバは会員情報及び秘密情報を保持しないので,影響は小さい。
表3 脆弱性 L と脆弱性 M の概要,及びそれぞれの対応を見送った経緯とその理由
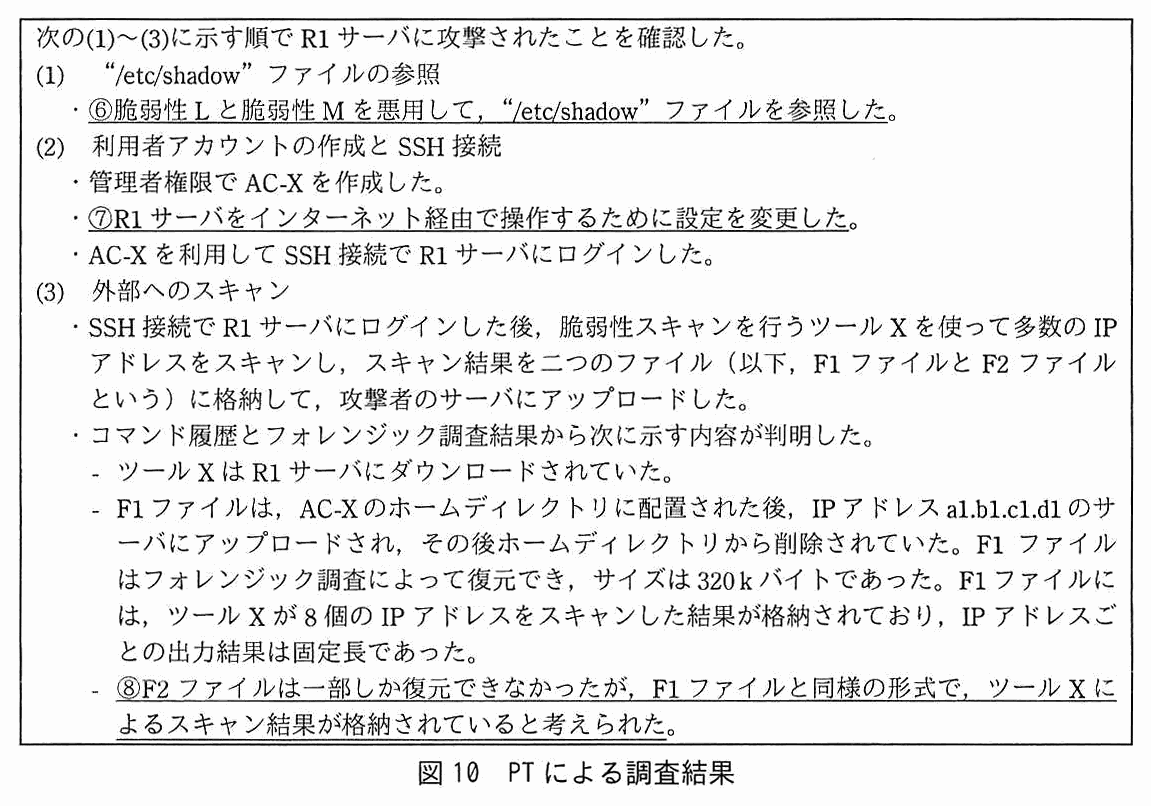
次の(1)~(3)に示す順で R1 サーバに攻撃されたことを確認した。(1) “/etc/shadow”ファイルの参照。・<u>⑥脆弱性 L と脆弱性 M を悪用して,“/etc/shadow”ファイルを参照した。</u>(2) 利用者アカウントの作成と SSH 接続。・管理者権限で AC-X を作成した。・<u>⑦R1 サーバをインターネット経由で操作するために設定を変更した。</u>・AC-X を利用して SSH 接続で R1 サーバにログインした。(3) 外部へのスキャン。・SSH 接続で R1 サーバにログインした後,脆弱性スキャンを行うツール X を使って多数の IP アドレスをスキャンし,スキャン結果を二つのファイル(以下,F1 ファイルと F2 ファイルという)に格納して,攻撃者のサーバにアップロードした。・コマンド履歴とフォレンジック調査結果から次に示す内容が判明した。− ツール X は R1 サーバにダウンロードされていた。− F1 ファイルは,AC-X のホームディレクトリに配置された後,IP アドレス a1.b1.c1.d1 のサーバにアップロードされ,その後ホームディレクトリから削除されていた。F1 ファイルはフォレンジック調査によって復元でき,サイズは 320 k バイトであった。F1 ファイルには,ツール X が 8 個の IP アドレスをスキャンした結果が格納されており,IP アドレスごとの出力結果は固定長であった。− <u>⑧F2 ファイルは一部しか復元できなかったが,F1 ファイルと同様の形式で,ツール X によるスキャン結果が格納されていると考えられた。</u>
図10 PT による調査結果
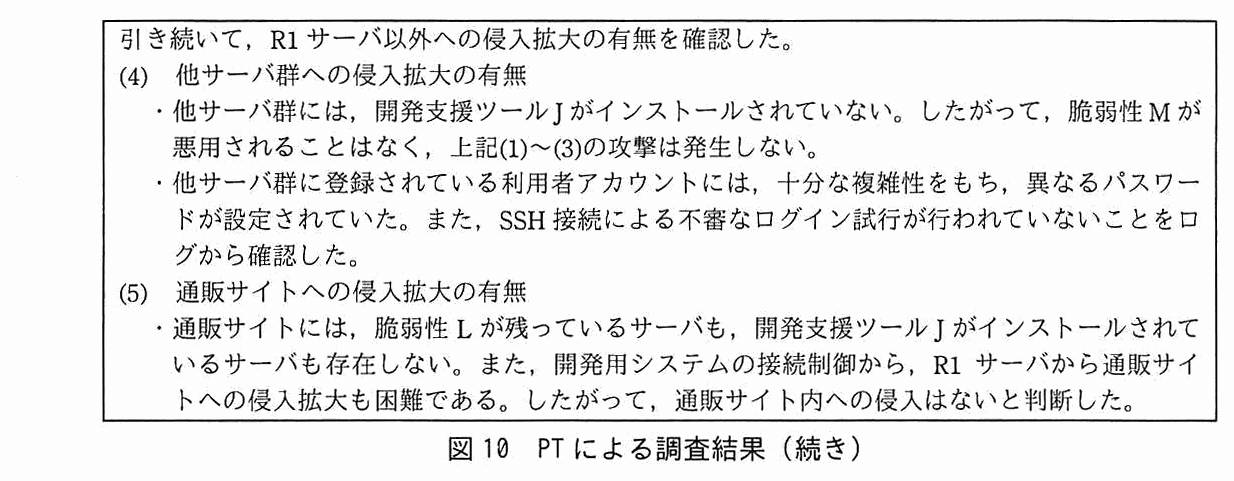
引き続いて,R1 サーバ以外への侵入拡大の有無を確認した。(4) 他サーバ群への侵入拡大の有無。・他サーバ群には,開発支援ツール J がインストールされていない。したがって,脆弱性 M が悪用されることはなく,上記(1)~(3)の攻撃は発生しない。・他サーバ群に登録されている利用者アカウントには,十分な複雑性をもち,異なるパスワードが設定されていた。また,SSH 接続による不審なログイン試行が行われていないことをログから確認した。(5) 通販サイトへの侵入拡大の有無。・通販サイトには,脆弱性 L が残っているサーバも,開発支援ツール J がインストールされているサーバも存在しない。また,開発用システムの接続制御から,R1 サーバから通販サイトへの侵入拡大も困難である。したがって,通販サイト内への侵入はないと判断した。
図10 PT による調査結果(続き)

この報告を受けた G 部長は,幸いにも被害が限定的であり,顧客への影響が全くないことから,インシデント Q について情報開示する必要はないと判断し,情報セキュリティ委員会に報告し承認を得た。

その後,G 部長は,利用者アカウントのパスワード変更,R1 サーバの復旧,脆弱性 L 及び脆弱性 M を解消する脆弱性修正プログラムの適用,⑨SSH 接続及び HTTP 接続を使った攻撃から開発用システムを保護するための措置などを指示した。

〔脆弱性管理プロセスの改善〕

インシデント P と比較してインシデント Q の対応は迅速に行われ,N-CSIRT のインシデント対応は有効であると,N 社の経営陣からも B 社からも一定の評価を得た。一方,インシデント Q で R1 サーバが不正にログインされたことを考えると,⑩図 4(イ)及び(ウ)において,悪用される可能性の評価についての観点の不足,又は影響の評価についての観点の不足があり,悪用される可能性又は影響を過小評価したのではないかという指摘があった。そのため,脆弱性管理プロセスを見直すことにした。

インシデント P の終息から 1 年後,表 1 の指摘事項及びインシデント Q で明らかになった課題は全て解決できた。N-CSIRT は,関係者の訓練を進め,更に迅速かつ効果的なインシデント対応が可能になった。

出題趣旨(IPA)

昨今,サイバー攻撃が高度化してきており,その中で様々な情報セキュリティインシデントを防ぎ,かつ,迅速に処理するためにも,情報セキュリティについてより一層広範な知識と技術,運用の知見が求められるようになってきている。本問では,インシデント対応体制の整備を題材に,インシデント対応のための仕組みの設計及び運用に関する能力,並びにアクセス制御,脆弱性管理などインシデントを防ぐための知識及び技術力を問う。

採点講評(問全体・IPA)

問1では,インシデント対応体制の整備を題材に,情報セキュリティを構築し維持するための技術について出題した。全体として正答率は平均的であった。

設問と解答例

設問1(1) 45字以内

図 5 中の下線①で示したパスワードリスト攻撃とは,一般にどのような攻撃か。45 字以内で具体的に述べよ。

解答例

  • 外部から入手した利用者IDとパスワードの組みのリストを使ってログインを試行する攻撃
解説

本文の根拠

図5 (1) 被害状況

16 名の利用者 ID が不正ログインされ,総額 130 万円の商品が不正に購入されたことが判明した。

図5 (1) 被害状況

ログの調査から,①パスワードリスト攻撃と推定された。

パスワードリスト攻撃は,他のサービスから漏えいした利用者 ID とパスワードの組みのリストを入手し,それを標的のサイトのログイン画面に入力してログインを試みる攻撃である。OWASP は,同じ種類の攻撃を credential stuffing と呼び,盗まれた利用者名とパスワードの組みを自動的にログインフォームへ注入するものと説明している。図 5 では,16 名の利用者 ID が不正ログインされたことから,この攻撃と推定された。

ログインの試し方が違う攻撃と区別する。総当たり攻撃(ブルートフォース攻撃)は,一つのアカウントに対して多数のパスワードを試す。パスワードスプレー攻撃は,よく使われる一つのパスワードを多数のアカウントに試して,アカウントのロックを避ける(OWASP の Password Spraying Attack の説明)。パスワードリスト攻撃は,推測するのではなく,既に漏えいした ID とパスワードの組みをそのまま使う点が特徴である。

45 字以内なので,“外部から入手した”“利用者 ID とパスワードの組みのリスト”“ログインを試行する”の三つを一文に残す。解答例は 41 字である。

採点講評(IPA)

設問1(1)は,正答率が低かった。パスワードリスト攻撃の知識を問うたが,総当たり攻撃(ブルートフォース攻撃)やパスワードスプレー攻撃と区別ができていない解答が多かった。パスワードに対する各種攻撃がどのような攻撃なのか,是非知ってもらいたい。

設問1(2) 35字以内

図 5 中の下線②について,パスワードの安全な設定方法とは何か。35 字以内で具体的に述べよ。

解答例

  • 他のサービスで利用したパスワードとは別のものを設定すること
解説

本文の根拠

図5 (2) 対応

パスワードリスト攻撃の被害を防ぐ上で必要な,パスワードの安全な設定方法を全会員に案内した。

図5 (2) 対応

不正ログインされた 16 名の利用者 ID について,パスワードを強制的にリセットした。

パスワードリスト攻撃が成功するのは,他のサービスで使っているものと同じ利用者 ID とパスワードの組みを,通販サイトでも使っているからである。OWASP も,多くの利用者が同じパスワードを再利用することを,この攻撃が成り立つ理由に挙げている。他のサービスから漏えいしたとしても,通販サイトで別のパスワードにしていれば,リストの組みではログインできない。

よって安全な設定方法は,他のサービスで利用したパスワードとは別のものを設定する,つまり使い回さないことである。パスワードを長くする,複雑にするといった強度の話は,既に漏えいした組みがそのまま使われるこの攻撃には効果がないので,答えにならない。

35 字以内なので,“他のサービスで利用したパスワードとは別のもの”と“設定する”を一文にまとめる。解答例は 29 字である。

設問1(3) 45字以内

図 5 中の下線③について,ログインが普段と異なる環境から行われたことを判定する技術的手法を,45 字以内で具体的に述べよ。

解答例(2通り)

  • IPアドレスから分かる地理的位置について,過去のログインのものとの違いを確認する。
  • WebブラウザのCookieを利用し,過去にログインした端末かを判定する。
解説

本文の根拠

図5 (2) 対応

ログインが普段と異なる環境から行われた場合,会員が事前に登録した電子メールアドレスにその旨を通知する仕組みを通販サイトに導入した。

“普段と異なる環境”とは,利用者が普段ログインに使う場所や端末と違うことである。通販サイトが,ログイン要求から得られる情報でこの違いを判定する技術的手法が問われている。

一つは,接続元 IP アドレスから分かる地理的位置を,過去のログインのものと比べる方法である。もう一つは,ログインに成功した端末の Web ブラウザに Cookie を保存しておき,次回以降のログインでその Cookie があれば過去にログインした端末,無ければ初めての端末と判定する方法である。解答例は二つ挙げており,どちらでも正解である。

45 字以内なので,“何を使うか(IP アドレス,Cookie)”と“何を確認するか(過去のログインとの違い,過去にログインした端末か)”を残す。解答例は 41 字と 37 字である。

設問1(4) 解答欄1つ

図 5 中の a に入れる適切な字句を 8 字以内で答えよ。

〔a〕解答例

  • タイムゾーン
解説

本文の根拠

図5 (3) 対応を通じて顕在化した課題

N 社が提供したログの大半は,記録されていた時刻情報のaが日本標準時であり,協定世界時に対し時刻情報がb時間進んだ値で記録されていた。

図5 (3) 対応を通じて顕在化した課題

協定世界時で記録されていたログや,aを示す情報が記録されていなかったログも存在した。

ログの時刻は,日付と時刻の値だけでは,どの時刻の基準で記録されたのかが分からない。N 社のログの大半は,時刻の基準にするaが日本標準時だったが,協定世界時で記録されたログや,aを示す情報が無いログが混ざっていた。そのため,B 社セキュリティ部は時刻を取り違えて分析した。

空欄 a は,後半の文にも“aを示す情報が記録されていなかったログ”と出ている。ログに記録しておくべき,時刻の基準を示す情報であり,日本標準時や協定世界時はその値の一種である。これは“タイムゾーン”である。

8 字以内で,解答例は“タイムゾーン”の 6 字である。

設問1(5) 解答欄1つ

図 5 中の b に入れる適切な数値を答えよ。

〔b〕解答例

  • 9
解説

本文の根拠

図5 (3) 対応を通じて顕在化した課題

N 社が提供したログの大半は,記録されていた時刻情報のaが日本標準時であり,協定世界時に対し時刻情報がb時間進んだ値で記録されていた。

日本標準時は,協定世界時より 9 時間進んでいる(UTC+9)。したがって,日本標準時で記録されたログは,協定世界時に対して 9 時間進んだ値になり,b は 9 である。

検算は,日本の正午(12:00)のとき協定世界時は 3:00 であることで行える。12 − 3 = 9 となる。

数値の問題なので,進んでいる(+9)か遅れている(−9)かを取り違えないこと。協定世界時を基準にすると,日本の方が先に日付が変わる。

設問2 50字以内

表 1 中の下線④について,社内 LAN から店舗 PC を経由せずにどのようにマルウェアが侵入すると想定されるか。侵入方法を 50 字以内で具体的に述べよ。

解答例

  • マルウェアに感染したUSBメモリを介して管理用PCに侵入し,さらに店舗管理サーバへ侵入する。
解説

本文の根拠

表1 番号2

店舗管理システムは社内 LAN と分離されているが,社内 LAN にマルウェアが侵入した場合,店舗管理サーバにもマルウェアが侵入するリスクがある。

図2 注記 2

店舗管理システムと社内 LAN との間でデータの受渡しが必要な場合は,USB メモリを用いる。

図2 注記 2

N 社の関係部門は,管理用 PC を操作して店舗管理サーバを利用する。

店舗管理システムと社内 LAN は,ネットワークが分離されているので,ネットワーク経由では侵入できない。設問は“店舗 PC を経由せずに”と限っているので,もう一つの接点を探すと,図 2 の注記 2 に,両者の間でデータの受渡しが必要な場合は USB メモリを用いる,とある。

つまり経路は,社内 LAN 側でマルウェアに感染した USB メモリを,店舗管理システムの管理用 PC に接続して管理用 PC に侵入し,さらに店舗管理サーバへ広がる,というものである。管理用 PC は店舗管理サーバを操作する機器なので,店舗管理サーバへの足掛かりになる。

50 字以内なので,“感染した USB メモリ”“管理用 PC に侵入”“店舗管理サーバへ侵入”の順に並べる。解答例は 46 字である。

設問3(1) 解答欄1つ

表 2 中の c に入れる適切な字句を,解答群の中から選び,記号で答えよ。 解答群 ア IPA イ JIPDEC ウ JPCERT/CC エ 財務経理部 オ 情報セキュリティ委員会 カ 総務部 キ 内部監査室

〔c〕解答例

  • オ
解説

本文の根拠

〔インシデントの発生と対応〕の前の段落

同委員会は,経営陣が委員となり,情報セキュリティについての基本方針(以下,基本方針という)及び重要な課題を取り扱う。

図6 (5) 情報開示方針

不特定多数への情報開示は,事前に情報セキュリティ委員会の承認を得る。

表 2 の空欄 c の役割は,“基本方針の策定や N 社インシデント対応ポリシの承認”である。基本方針を取り扱うのは,経営陣が委員となる情報セキュリティ委員会である。図 6 でも,N-CSIRT 長が,その他の権限や不特定多数への情報開示について承認を得る相手は,情報セキュリティ委員会になっている。

よってオである。N-CSIRT の構成部門のうち,経営の立場から方針を決め,ポリシを承認するのは,この委員会だけである。

誤りの選択肢:IPA,JIPDEC,JPCERT/CC は N 社の外の組織で,N 社の N-CSIRT を構成する部門にはならない。財務経理部,総務部,内部監査室は,本文に基本方針の策定やポリシの承認にかかわる記述がない。

採点講評(IPA)

設問3は,正答率が高かった。インシデント対応の体制やライフサイクルについて,よく理解していたと思われる。

設問3(2) 解答欄3つ

図 7 中の d~f に入れる適切な字句を,解答群の中から選び,記号で答えよ。 解答群 ア 開示 イ 検知 ウ 根絶 エ トレーニング オ 復習 カ 分析 キ レビュー

〔d〕解答例

  • イ

〔e〕解答例

  • カ

〔f〕解答例

  • ウ

〔備考〕d と e は順不同

解説

本文の根拠

〔条件 2 と条件 3 への対応〕の会話

NIST の文書 SP 800-61 Rev. 2 に記載されているインシデント対応のライフサイクルを図 7 に示します。

図7

“準備”,二つの欄 d と e を縦に並べた箱,“封じ込め”・欄 f・“復旧”を縦に並べた箱,“事後活動”の 4 つの箱がある。

NIST SP 800-61 Rev. 2 の図 3-1 は,インシデント対応のライフサイクルを,準備(Preparation),検知と分析(Detection & Analysis),封じ込め・根絶・復旧(Containment, Eradication & Recovery),事後活動(Post-Incident Activity)の四つの段階で示している。図 7 は,準備の次の箱が二つの欄 d・e をもつので“検知と分析”に当たり,d と e は検知(イ)と分析(カ)である。解答例では d と e は順不同で,どちらの欄にどちらを入れてもよい。

三つ目の箱は“封じ込め”と“復旧”の間に欄 f がある。原文の Containment, Eradication, and Recovery の真ん中,Eradication(原因の除去)に当たり,f は根絶(ウ)である。矢印が封じ込め・根絶・復旧から検知・分析へ戻るのは,対応の途中で新たな事実が分かると,分析をやり直すためである。

誤りの選択肢:開示は,図 6 の情報開示方針のように対応の一部ではあるが,ライフサイクルの段階名ではない。トレーニング,復習,レビューも,段階名には含まれない。

採点講評(IPA)

設問3は,正答率が高かった。インシデント対応の体制やライフサイクルについて,よく理解していたと思われる。

設問4(1)

本文中の下線⑤について,図 9 中の接続元 IP アドレスのうち,不正ログインを行ったと推測される接続元 IP アドレスは幾つか。個数を答えよ。

解答例

  • 5
解説

本文の根拠

図8

N 社でも V 社でもない複数の IP アドレスから SSH 接続があり,合計 10 回以上 AC-X を利用して不正ログインが行われていたことが判明した。

図8

N 社及び V 社からの通信は正規のものだけであった。

図2 注記 4

N 社が x1.y1.z1.0/28,V 社が x2.y2.z2.128/30

不正ログインは AC-X を使った SSH 接続なので,図 9 のインバウンド通信のうち,サービスが SSH のものに絞る。その中で,N 社・V 社の範囲にない接続元が,不正ログインを行ったと推測される。N 社は x1.y1.z1.0/28 で,末尾が 0〜15 のアドレス,V 社は x2.y2.z2.128/30 で,末尾が 128〜131 のアドレスである。

SSH の接続元は,x2.y2.z2.130,x2.y2.z2.129(いずれも V 社の範囲内なので正規),x1.y1.z1.100,x2.y2.z2.60,x1.y1.z1.240,x2.y2.z2.58,a2.b2.c2.d2 である。このうち N 社・V 社の範囲外の,x1.y1.z1.100,x2.y2.z2.60,x1.y1.z1.240,x2.y2.z2.58,a2.b2.c2.d2 の 5 個が該当する。

間違えやすい点は二つ。x1.y1.z1.10 など HTTP・HTTPS の接続は,図 3 でシステムのテスト用とされ,ログインに使う SSH ではないので数えない。x1.y1.z1.240 は HTTPS と SSH の両方に現れるが,IP アドレスとしては 1 個である。N 社・V 社に似た x1.y1.z1.100 や x2.y2.z2.60 は,/28 と /30 の範囲を外れるので該当する。答えは 5 である。

採点講評(IPA)

設問4は,(1)の正答率が低かった。攻撃に悪用されたIPアドレスを特定することは,効率的な追加調査や,脅威インテリジェンスについて外部と連携するためにも重要である。また,(3)と(5)の正答率がやや低かった。“/etc/hosts.allow”ファイルの設定やファイアウォールによる接続元制限は,よく使われる対策方法なので,よく理解してほしい。

設問4(2) 70字以内

図 10 中の下線⑥について,脆弱性 M だけを悪用しても“/etc/shadow”ファイルを参照できない理由を,“/etc/shadow”ファイルの性質を含めて,70 字以内で述べよ。

解答例

  • 脆弱性Mを悪用しても一般利用者権限での操作であるが,“/etc/shadow”ファイルの閲覧には管理者権限が必要であるから
解説

本文の根拠

表3 脆弱性 M

開発支援ツール J を実行している利用者アカウントの権限で任意のコマンドを実行できる。

図3 (2) R1 サーバの構成

開発支援ツール J は,OS の一般利用者権限を割り当てた利用者アカウントで動作する。

図3 (3) R1 サーバへの接続制御

SSH 接続で R1 サーバにログインするための認証情報は,“/etc/shadow”ファイルに格納されている。

脆弱性 M を悪用すると,開発支援ツール J を実行している利用者アカウントの権限でコマンドが実行できる。そのアカウントは OS の一般利用者権限である。一方“/etc/shadow”は,ログインのための認証情報(ソルト値とハッシュ値など)を格納するファイルで,Linux の man(shadow(5))にも,パスワードの安全のために一般利用者が読めない状態にしておかなければならない,とある。このファイルを読めるのは管理者権限である。

よって脆弱性 M だけでは,一般利用者権限で許された操作しかできず,“/etc/shadow”を参照できない。図 10(1) が“脆弱性 L と脆弱性 M を悪用して”参照したと書くのは,脆弱性 L(OS コマンド A で,一般利用者権限から管理者権限でプログラムを起動できる)と組み合わせて管理者権限を得たからである。

70 字以内なので,“脆弱性 M を悪用しても一般利用者権限の操作しかできない”と“/etc/shadow の閲覧には管理者権限が必要”の二点を書く。解答例は 61 字である。

設問4(3) 45字以内

図 10 中の下線⑦について,攻撃者が行った設定変更の内容を,45 字以内で具体的に述べよ。

解答例

  • 攻撃の接続元IPアドレスを“/etc/hosts.allow”ファイルに追加する。
解説

本文の根拠

図3 (3) R1 サーバへの接続制御

R1 サーバの“/etc/hosts.allow”ファイルの設定において,SSH 接続の接続元を N 社と V 社に限定している。このファイルの変更には,管理者権限が必要である。

図10 (2)

管理者権限で AC-X を作成した。

図10 (2)

R1 サーバをインターネット経由で操作するために設定を変更した。

R1 サーバは,SSH 接続の接続元を“/etc/hosts.allow”で N 社と V 社に限定している。攻撃者は,脆弱性 L・M の悪用で管理者権限を得て AC-X を作成したが,自分の接続元からも SSH で接続できなければ,AC-X でログインできない。そこで,このファイルに攻撃の接続元 IP アドレスを追加したと考えられる。変更に管理者権限が必要なファイルであり,管理者権限を得ていた点ともつながる。

FW2 は,図 3 のとおり各サーバへの SSH 接続を接続元によらず許可しているので,FW2 の設定を変える必要はない。接続元を制限しているのは R1 サーバ側の hosts.allow だけである。

45 字以内なので,“攻撃の接続元 IP アドレス”を“/etc/hosts.allow ファイルに追加する”と一文にする。解答例は 41 字である。

採点講評(IPA)

設問4は,(1)の正答率が低かった。攻撃に悪用されたIPアドレスを特定することは,効率的な追加調査や,脅威インテリジェンスについて外部と連携するためにも重要である。また,(3)と(5)の正答率がやや低かった。“/etc/hosts.allow”ファイルの設定やファイアウォールによる接続元制限は,よく使われる対策方法なので,よく理解してほしい。

設問4(4)

図 10 中の下線⑧について,F2 ファイルには,幾つの IP アドレスをスキャンした結果が格納されていると考えられるか。図 9 中の値及び図 10 中の値を用いて求めよ。

解答例

  • 24
解説

本文の根拠

図10 (3)

F1 ファイルはフォレンジック調査によって復元でき,サイズは 320 k バイトであった。

図10 (3)

F1 ファイルには,ツール X が 8 個の IP アドレスをスキャンした結果が格納されており,IP アドレスごとの出力結果は固定長であった。

図9 アウトバウンド通信

R1 サーバ,a2.b2.c2.d2,HTTP,960。R1 サーバ,a1.b1.c1.d1,HTTP,320。

F1 ファイルは 320 k バイトで,8 個の IP アドレスのスキャン結果が固定長で並ぶので,1 個あたり 320 ÷ 8 = 40 k バイトである。F1 はアドレス a1.b1.c1.d1 のサーバにアップロードされ,図 9 の a1.b1.c1.d1 への HTTP の通信量も 320 k バイトで,F1 のサイズと一致する。したがって,アウトバウンドの HTTP 通信は,R1 サーバ上のファイルの持出しである。

もう一方の a2.b2.c2.d2 への 960 k バイトが,F2 ファイルのアップロードである。F2 は F1 と同様の形式で,IP アドレスごとの出力結果は同じ 40 k バイトと考えられるので,960 ÷ 40 = 24 個になる。

検算は,F1 の 3 倍の通信量なので,8 × 3 = 24 個と求めてもよい。通信量にはヘッダなどが含まれうるが,F1 の 320 k バイトと通信量 320 k バイトが一致していることから,ファイルの大きさと通信量を同じ比で換算してよいと読める。

設問4(5) 75字以内

本文中の下線⑨について,措置を 75 字以内で具体的に述べよ。

解答例

  • FW2において,インターネットからのインバウンド通信はN社とV社からの通信だけを許可する。
解説

本文の根拠

図3 (1) 開発用システムの接続制御

インターネットからのインバウンド通信は,FW2 において,各サーバへの SSH 接続及び HTTP 接続を許可し,その他の通信を遮断している。

図3 (3) R1 サーバへの接続制御

HTTP 接続で開発支援ツール J を操作できる。接続制限は行っていない。

図3 (1) 開発用システムの接続制御

N 社及び V 社はインターネットを介して,R1 サーバに SSH 接続を行い,開発業務を行う。

⑨は“SSH 接続及び HTTP 接続を使った攻撃”から開発用システムを保護する措置である。SSH の接続元は R1 サーバの“/etc/hosts.allow”で限定していたが,攻撃者に書き換えられた(設問 4(3))。HTTP は,開発支援ツール J への接続制限が無く,脆弱性 M を悪用された。FW2 は SSH 接続と HTTP 接続を,接続元を限らずに許可していた。

両方の攻撃に効く一つの措置は,FW2 で接続元を制限することである。開発業務やテストで接続するのは N 社と V 社だけなので,インターネットからのインバウンド通信を,N 社と V 社からの通信だけに許可する。FW2 は R1 サーバの外にある機器なので,R1 サーバが乗っ取られて設定を書き換えられても,この制限は残る。

75 字以内なので,“どの機器で(FW2)”“何を(インバウンド通信)”“どうするか(N 社と V 社からの通信だけを許可)”の三つを書く。解答例は 45 字である。

採点講評(IPA)

設問4は,(1)の正答率が低かった。攻撃に悪用されたIPアドレスを特定することは,効率的な追加調査や,脅威インテリジェンスについて外部と連携するためにも重要である。また,(3)と(5)の正答率がやや低かった。“/etc/hosts.allow”ファイルの設定やファイアウォールによる接続元制限は,よく使われる対策方法なので,よく理解してほしい。

設問5 30字以内

本文中の下線⑩について,悪用される可能性を評価する際に加えるべき観点,又は影響を評価する際に加えるべき観点を,今回の事例を踏まえて 30 字以内で述べよ。

解答例(2通り)

  • 複数の脆弱性が同時に悪用される可能性の観点
  • 対応を見送った脆弱性の影響の観点
解説

本文の根拠

〔脆弱性管理プロセスの改善〕

悪用される可能性の評価についての観点の不足,又は影響の評価についての観点の不足があり,悪用される可能性又は影響を過小評価した

表3 脆弱性 L

脆弱性 L の悪用には,OS コマンド A を実行する必要がある。

表3 脆弱性 M

開発支援ツール J は,OS の一般利用者権限で動作しており,変更可能なファイル及びディレクトリが限定されている。

図 4 の(イ)は悪用される可能性の評価,(ウ)は悪用されたときの影響の評価である。表 3 では,脆弱性 L は SSH ログインが必要なので悪用される可能性が低いと,脆弱性 M は一般利用者権限で動作するので影響が小さいと評価され,どちらも対応が見送られた。しかし実際には,L と M が組み合わされ,“/etc/shadow”が参照された(図 10(1))。それぞれを単独で評価したことが,過小評価につながった。

そこで加える観点は二つある。可能性の評価では,複数の脆弱性が同時に悪用される可能性である。影響の評価では,対応を見送った脆弱性が悪用されたときの影響,つまり他の被害(管理者権限の奪取,利用者アカウントの作成,外部へのスキャンなど)の足掛かりになるという観点である。解答例はどちらも正解である。

30 字以内なので,“…の観点”と言い切る。解答例は 21 字と 16 字である。

採点講評(IPA)

設問5は,正答率が平均的であった。脆弱性管理は,サイバー公衆衛生とも呼ばれる基本的対策の一つである。脆弱性の評価の仕方をよく理解し,効果的かつ妥当な脆弱性管理を実現してほしい。

出典:令和3年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)

問2 クラウドセキュリティ

クラウドセキュリティに関する次の記述を読んで,設問 1~6 に答えよ。

C 社は,従業員 150 名の個人向けの投資コンサルティング会社である。金融商品や不動産投資に詳しいファイナンシャルプランナ 60 名からなる事業部,50 名の営業部,20 名の企画部,20 名の経営管理部がある。顧客の投資診断や運用の提案を行うロボットアドバイザサービスが好調で,創立 5 年目で売上高が 30 億円を超える会社に成長を遂げた。

CEO は,顧客満足度と従業員満足度の向上を目指して,次期 IT に関して次のような方針を示している。

C 社では,経営管理部内の総務グループ(以下,総務 G という)の 5 名が情報システムの管理を担当している。

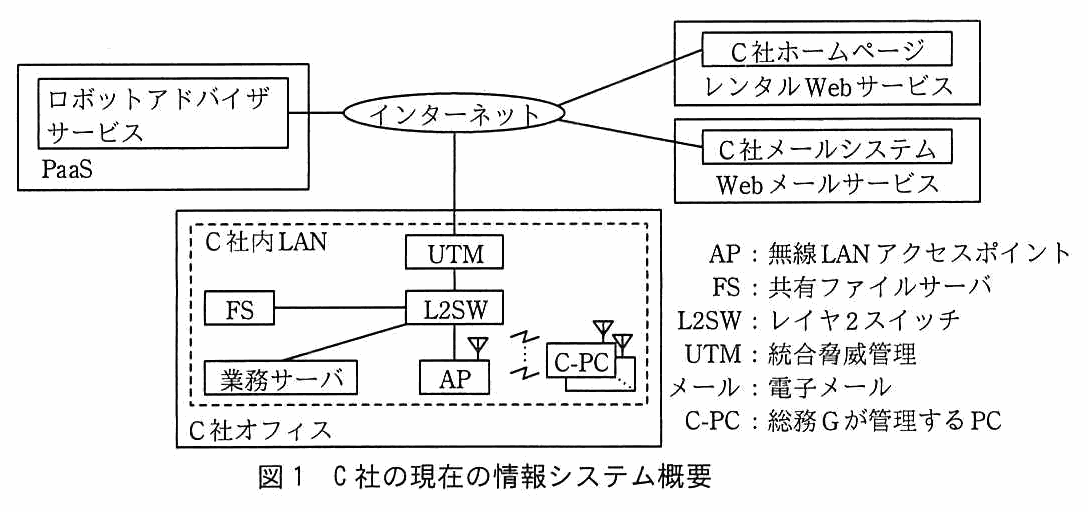
C 社の現在の情報システム概要は,図 1 のとおりである。

C 社の現在の情報システム概要図。インターネットに,PaaS 上のロボットアドバイザサービス,レンタル Web サービス上の C 社ホームページ,Web メールサービス上の C 社メールシステムが接続している。C 社オフィスの C 社内 LAN では,UTM がインターネットに接続し,UTM に L2SW が接続している。L2SW には FS(共有ファイルサーバ),業務サーバ,AP(無線 LAN アクセスポイント)が接続し,AP と C-PC が無線で接続している。凡例:AP は無線 LAN アクセスポイント,FS は共有ファイルサーバ,L2SW はレイヤ 2 スイッチ,UTM は統合脅威管理,メールは電子メール,C-PC は総務 G が管理する PC。
図1 C 社の現在の情報システム概要

UTM は,ステートフルパケットインスペクション型ファイアウォールに複数のセキュリティ機能を統合したものである。DHCP サーバの機能も備えており,AP に接続する機器に 192.168.1.20~192.168.1.240 の範囲の IP アドレスを配布している。

C 社内 LAN のネットワークセグメントは一つだけである。有線で L2SW に接続している機器には固定の IP アドレスを割り当てている。無線 LAN は WPA2 パーソナルで運用しており,SSID 及び事前共有鍵を従業員に開示している。

C 社は,従業員に 1 人 1 台の C-PC を貸与している。OS のドメインコントローラは導入しておらず,従業員は貸与された C-PC にローカルログインする。C-PC は AP に接続し,インターネットへのアクセスが可能である。事業部及び企画部では,顧客への提案や企画の立案時にインターネット上にある多くの情報を収集,取捨選択,加工することによって付加価値を生み出すことが不可欠であると認識している。その他の部門では,取引先などの企業情報検索と出張先への経路の検索にインターネットを利用している。

PC,スマートフォンなどの個人所有の機器(以下,個人所有機器という)の C 社内 LAN への接続は統制しておらず,多くの従業員は,個人所有機器を AP に接続して使用している。また,業務で新たに SaaS を利用する際,会社で統一された承認ルールはなく,各部の判断で SaaS の利用契約を締結している。

〔一つ目のトラブル〕

新入社員が配属されたある日,C-PC で障害が発生しているという連絡が総務 G に入った。総務 G の A さんが調査したところ,次のような状況であった。

A さんは,障害が発生していた C-PC のネットワーク設定を調べたところ,①上位 2 オクテットが 169.254 に設定された IP アドレスで動作していることに気付いた。C 社は雑居ビルの中にあって誰でも C 社オフィスに近づくことが可能なので,偽の DHCP サーバが立ち上げられたなど,何らかのサイバー攻撃を受けているのではないかと心配になり,経営管理部の E 部長に報告した。E 部長は,専門家の助言が必要と考え,C 社内 LAN の構築で支援を受けた D 社に依頼した。

D 社のセキュリティコンサルタントである情報処理安全確保支援士(登録セキスペ)の K さんは,A さんから説明を受け,次のようにコメントした。

コメントを受け,A さんが調査したところ,UTM 以外に DHCP サーバは確認できなかった。このことから,サイバー攻撃を受けているわけではないと判断し,DHCP サーバの設定を変更した。

〔二つ目のトラブル〕

DHCP サーバに起因するトラブル(以下,トラブル 1 という)が解決した直後,企画部が最近利用し始めたビジネスチャットサービス R(以下,サービス R という)という無料の SaaS において,別のトラブル(以下,トラブル 2 という)が発生した。

トラブル 2 の報告を受けた A さんが調査したところ,次のような状況であった。

状況 1~3 から,A さんは,サービス R のアカウントが乗っ取られている可能性が高いので全員のパスワードをすぐに変更すべきであることと,サービス R でどのような情報にアクセスされたかはログが入手できないので調査が困難であることを E 部長に報告した。E 部長は,状況 3 について,仮に情報漏えいがあった場合,最大でどの程度の被害となり得るかを判断するために,④アクセスログの調査以外に実施できる調査を指示した。A さんは,総務 G のほかの部員にも協力を仰ぎ,指示された調査を実施して結果をまとめた。

E 部長は,調査の結果を確認し,今回は大きな被害はなかったと判断したが,情報セキュリティ対策の強化が急務であると感じた。そこで,業務における個人所有機器及び SaaS の利用を統制すべきと CEO に提言した。CEO は,統制の必要性に合意したが,一方で,過剰に統制すると従業員のビジネスマインドを阻害しかねないので,統制レベルを慎重に検討するよう指示した。

〔次期 IT のセキュリティ要件〕

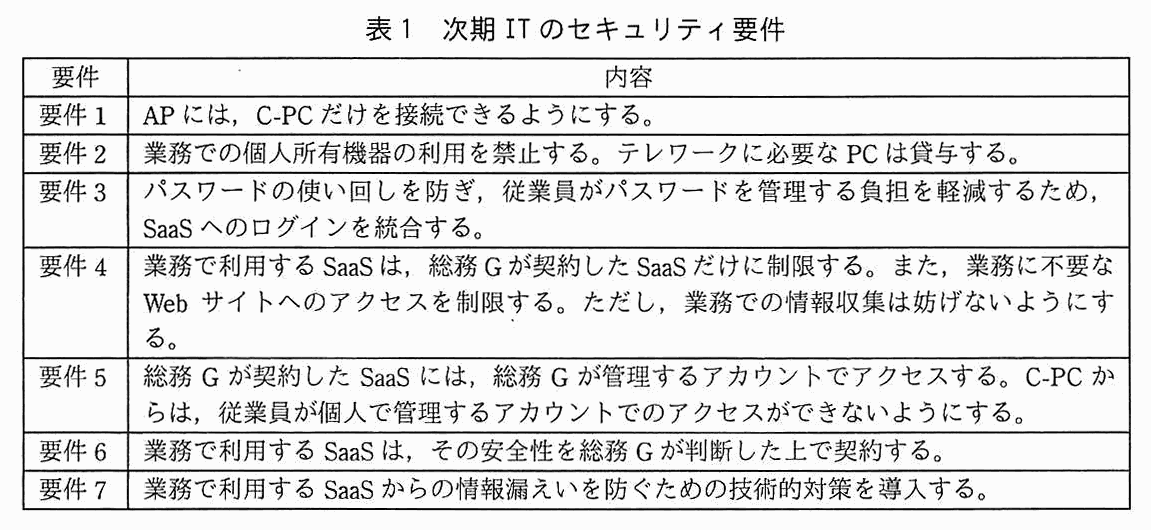
E 部長は,トラブル 1 及びトラブル 2 の再発防止策,並びに次期 IT の方針を踏まえて,統制の実現に向けた次期 IT のセキュリティ要件を表 1 のように整理した。

要件と内容の 2 列の表。要件 1:AP には,C-PC だけを接続できるようにする。要件 2:業務での個人所有機器の利用を禁止する。テレワークに必要な PC は貸与する。要件 3:パスワードの使い回しを防ぎ,従業員がパスワードを管理する負担を軽減するため,SaaS へのログインを統合する。要件 4:業務で利用する SaaS は,総務 G が契約した SaaS だけに制限する。また,業務に不要な Web サイトへのアクセスを制限する。ただし,業務での情報収集は妨げないようにする。要件 5:総務 G が契約した SaaS には,総務 G が管理するアカウントでアクセスする。C-PC からは,従業員が個人で管理するアカウントでのアクセスができないようにする。要件 6:業務で利用する SaaS は,その安全性を総務 G が判断した上で契約する。要件 7:業務で利用する SaaS からの情報漏えいを防ぐための技術的対策を導入する。
表1 次期 IT のセキュリティ要件

〔要件 1 の検討〕

AP への接続方式を WPA2 エンタープライズにし,AP への接続時に IEEE 802.1X(以下,802.1X という)でのディジタル証明書による認証を行う。

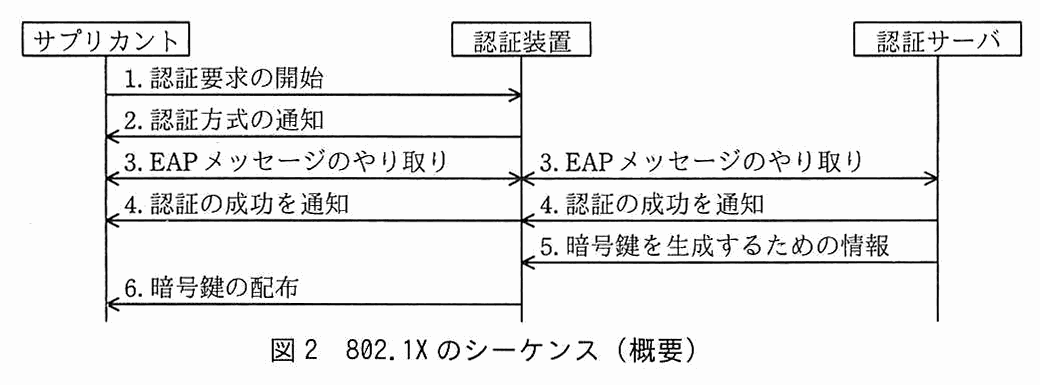
802.1X のシーケンスを図 2 に示す。

802.1X のシーケンス図。登場者は,サプリカント,認証装置,認証サーバ。1. サプリカントから認証装置へ認証要求の開始。2. 認証装置からサプリカントへ認証方式の通知。3. サプリカントと認証装置の間で EAP メッセージのやり取り(双方向),同じく 3. 認証装置と認証サーバの間で EAP メッセージのやり取り(双方向)。4. 認証装置からサプリカントへ認証の成功を通知,同じく 4. 認証サーバから認証装置へ認証の成功を通知。5. 認証サーバから認証装置へ暗号鍵を生成するための情報。6. 認証装置からサプリカントへ暗号鍵の配布。
図2 802.1X のシーケンス(概要)

図 2 中のサプリカントには図 1 中の a が,図 2 中の認証装置には図 1 中の b が該当する。C-PC の IP アドレスは,図 2 中の c ,DHCP サーバから割り当てられる。

〔要件 2 及び 3 の検討〕

要件 2 については,業務で利用する C 社の情報システムや SaaS へのアクセスの際,機器をクライアント認証することにした。また,要件 3 については,SaaS へのアクセスにおける認証と認可に,インターネット上の認証サービスである IDaaS を利用することにした。

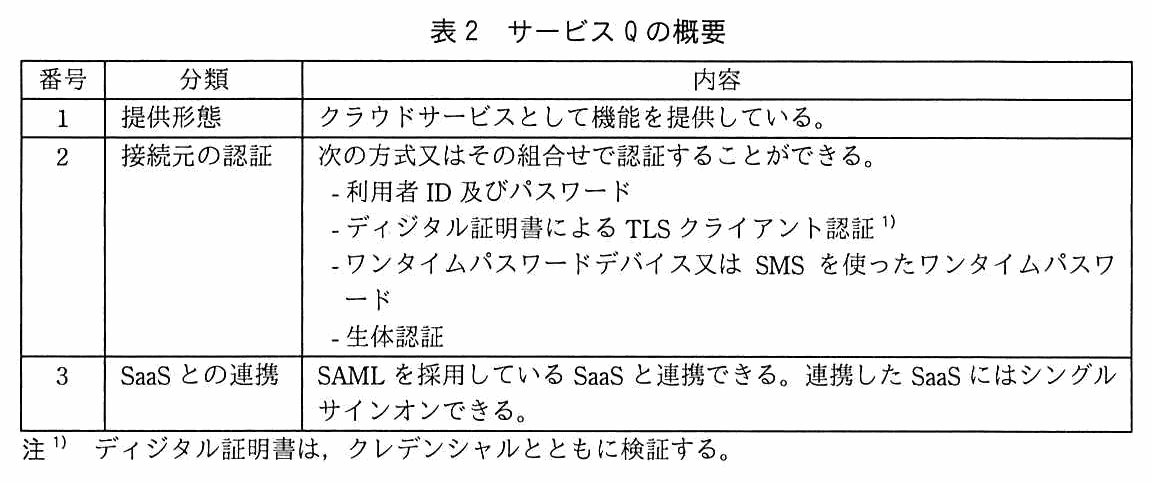
代表的な IDaaS であるサービス Q について調査した。サービス Q の概要を表 2 に示す。

番号,分類,内容の 3 列の表。番号 1,提供形態:クラウドサービスとして機能を提供している。番号 2,接続元の認証:次の方式又はその組合せで認証することができる。− 利用者 ID 及びパスワード。− ディジタル証明書による TLS クライアント認証(注 1)。− ワンタイムパスワードデバイス又は SMS を使ったワンタイムパスワード。− 生体認証。番号 3,SaaS との連携:SAML を採用している SaaS と連携できる。連携した SaaS にはシングルサインオンできる。注 1:ディジタル証明書は,クレデンシャルとともに検証する。
表2 サービス Q の概要

C 社の各部と議論を重ねた結果,幾つかの SaaS を総務 G で契約し,管理して提供すれば,ほとんどの業務が行えることが分かった。これらの SaaS は全て SAML 認証に対応しており,サービス Q と連携できることも確認できた。また,ディジタル証明書だけで認証することもでき,従業員がパスワードを管理する負担の軽減につながるので,サービス Q を採用することにした。

C 社オフィス外での業務については,モバイル PC を追加で購入し,モバイル PC を持ち出し用の C-PC(以下,持出 C-PC という)として貸与することにした。

〔要件 4 及び 5 の検討〕

要件 4 を満たすためには,総務 G が契約した SaaS へのアクセスについてサービス Q での認証を必須にするだけでなく,総務 G が契約していない SaaS やインターネット上の様々な Web サイトへのアクセスも制御する必要がある。しかし,総務 G が契約した SaaS,企業情報検索,出張先への経路検索及び C 社の情報システムへのアクセスだけを許可し,それ以外へのアクセスを全て遮断すると,⑤支障が出る業務がある。

調査を更に進めた結果,要件 4 及び 5 の実現に利用できそうなサービスがあることが分かった。機器からインターネットへの通信を中継するプロキシ型のクラウドサービスである。その一つにサービス N がある。サービス N を利用するには,機器からインターネットへの通信を全てサービス N 経由で行うなどの制御を行う端末制御エージェントソフトウェア(以下,P ソフトという)を機器に導入する必要がある。管理者は,P ソフトを,一般利用者権限では動作の停止やアンインストールができないように設定することができる。

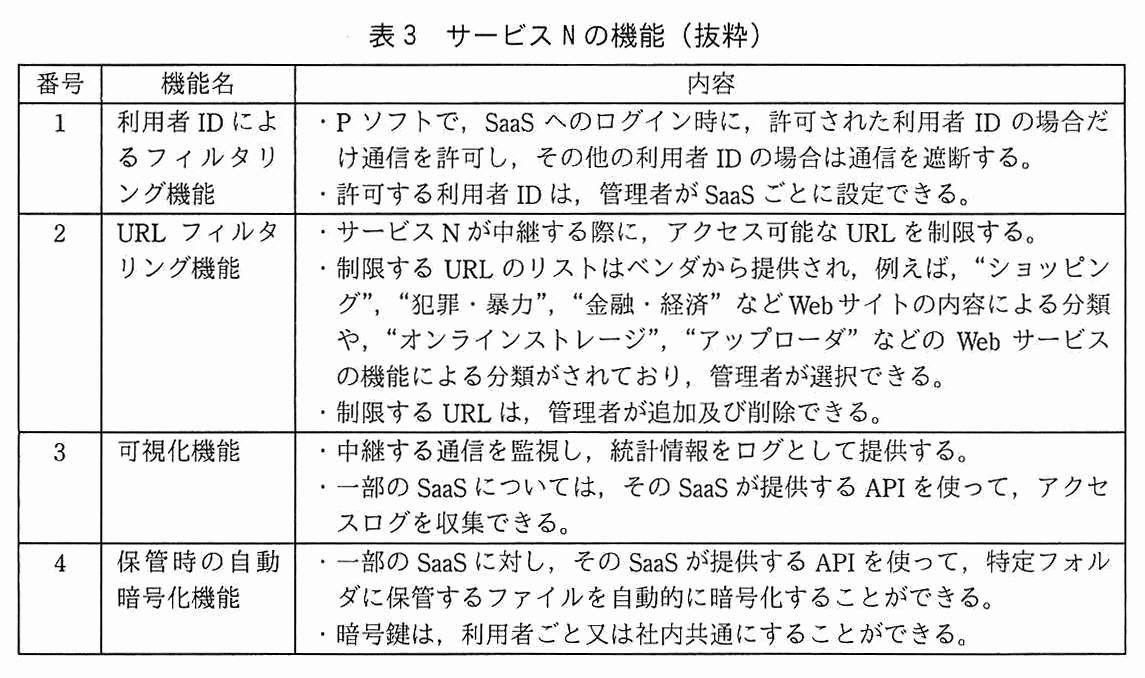
サービス N の機能を表 3 に示す。

番号,機能名,内容の 3 列の表。番号 1,利用者 ID によるフィルタリング機能:・P ソフトで,SaaS へのログイン時に,許可された利用者 ID の場合だけ通信を許可し,その他の利用者 ID の場合は通信を遮断する。・許可する利用者 ID は,管理者が SaaS ごとに設定できる。番号 2,URL フィルタリング機能:・サービス N が中継する際に,アクセス可能な URL を制限する。・制限する URL のリストはベンダから提供され,例えば,“ショッピング”,“犯罪・暴力”,“金融・経済”など Web サイトの内容による分類や,“オンラインストレージ”,“アップローダ”などの Web サービスの機能による分類がされており,管理者が選択できる。・制限する URL は,管理者が追加及び削除できる。番号 3,可視化機能:・中継する通信を監視し,統計情報をログとして提供する。・一部の SaaS については,その SaaS が提供する API を使って,アクセスログを収集できる。番号 4,保管時の自動暗号化機能:・一部の SaaS に対し,その SaaS が提供する API を使って,特定フォルダに保管するファイルを自動的に暗号化することができる。・暗号鍵は,利用者ごと又は社内共通にすることができる。
表3 サービス N の機能(抜粋)

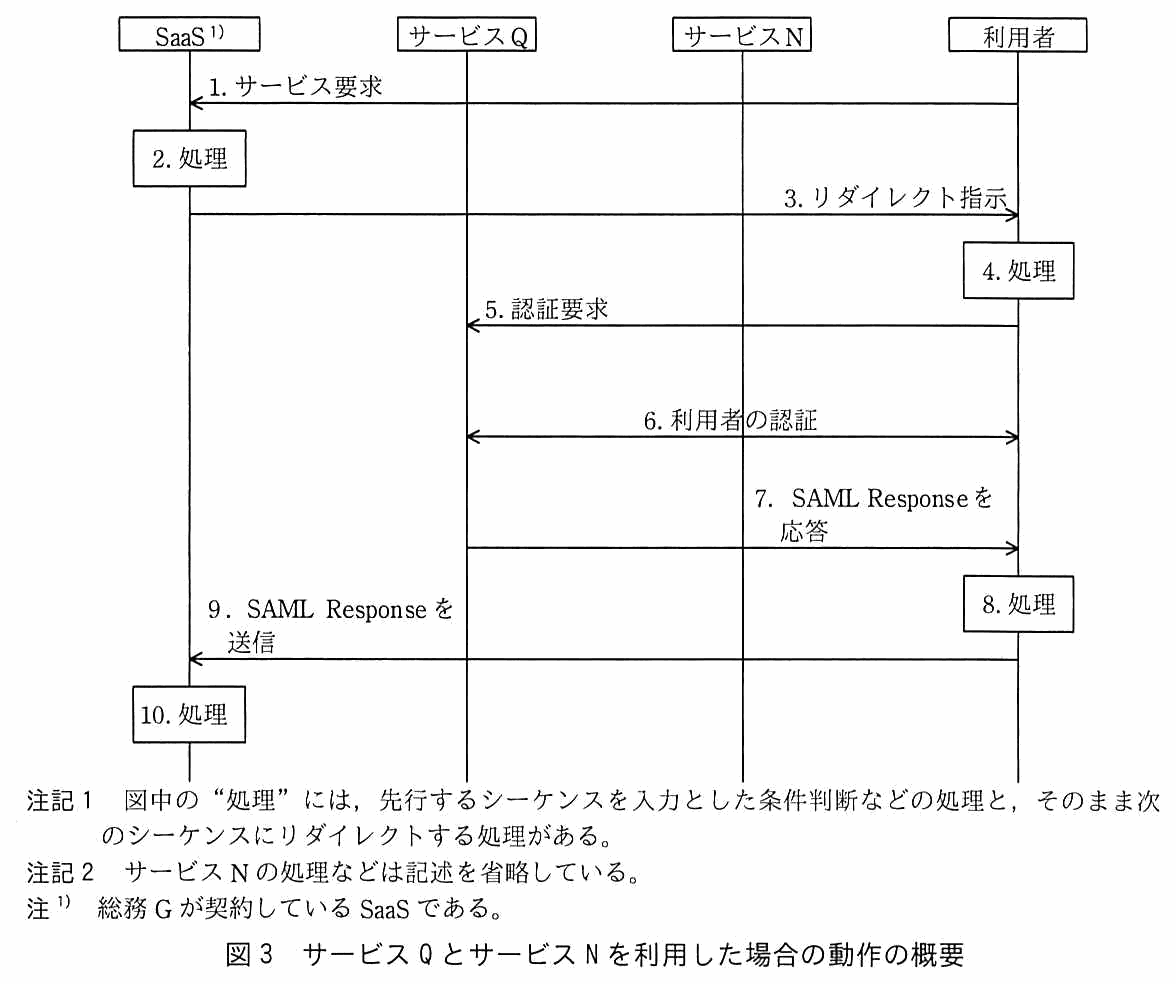
要件 4 及び 5 は,サービス Q とサービス N を組み合わせて実現する。サービス Q とサービス N を利用した場合の動作の概要を図 3 に示す。

シーケンス図。登場者は,SaaS(注 1),サービス Q,サービス N,利用者。1. 利用者から SaaS へサービス要求。SaaS が 2. 処理を行う。3. SaaS から利用者へリダイレクト指示。利用者が 4. 処理を行う。5. 利用者からサービス Q へ認証要求。6. サービス Q と利用者の間で利用者の認証(双方向)。7. サービス Q から利用者へ SAML Response を応答。利用者が 8. 処理を行う。9. 利用者から SaaS へ SAML Response を送信。SaaS が 10. 処理を行う。サービス N の生存線は図中にあるが,メッセージはない。注記 1:図中の“処理”には,先行するシーケンスを入力とした条件判断などの処理と,そのまま次のシーケンスにリダイレクトする処理がある。注記 2:サービス N の処理などは記述を省略している。注 1:総務 G が契約している SaaS である。
図3 サービス Q とサービス N を利用した場合の動作の概要

図 3 において,⑥総務 G が管理していない機器からのサービス要求があった場合は,シーケンスが途中で遮断される。

調査の結果,サービス Q とサービス N を利用することで要件 4 及び 5 を実現できると判断し,サービス N を採用することにした。

〔要件 6 及び 7 の検討〕

要件 6 については,C 社では,SaaS を契約するに当たって,⑦SaaS 又は SaaS 事業者が何らかのセキュリティ規格に準拠していることの第三者による認証を確認するか,SaaS 事業者が自ら発行するホワイトペーパを確認することにした。

要件 7 については,SaaS で重要な情報を扱う場合,当該 SaaS で利用可能ならば表 3 中の番号 d の機能を利用する。それによって,サービス N を経由しない不正アクセスによる SaaS からの情報漏えいを防ぐことで,要件 7 に対応することにした。

〔次期 IT への移行〕

C-PC は管理者権限による管理を総務 G が行い,従業員には一般利用者権限だけを与えることにした。また,⑧持出 C-PC は,セキュリティ設定とソフトウェアなどの導入を行ってから従業員に貸与することにした。

検討を進めた次期 IT への移行計画は承認され,C 社の情報システムは次期 IT に移行された。

出題趣旨(IPA)

クラウドサービスの活用は利便性の向上やコストの利点があり,昨今,ITの潮流になっている。クラウドサービスの活用に対し慎重な判断をする企業もある一方で,新興企業では,急速にクラウドサービスへ移行しつつある。クラウドサービス利用においては,外部の専門家からの支援を受けながらIT統制を構築し運用することが行われている。本問では,クラウドセキュリティを題材に,利用部門がクラウドサービスを利用していく上で,IT部門として必要となる技術力及び判断力を問う。

採点講評(問全体・IPA)

問2では,クラウドセキュリティを題材に,クラウドサービス利用をIT統制していく上で必要な技術について出題した。全体として正答率は平均的であった。

設問と解答例

設問1(1)

本文中の下線①は何と呼ばれているか。解答群の中から選び,記号で答えよ。 解答群 ア グローバルアドレス イ プライベートアドレス ウ ブロードキャストアドレス エ マルチキャストアドレス オ リンクローカルアドレス カ ループバックアドレス

解答例

  • オ
解説

本文の根拠

〔一つ目のトラブル〕

上位 2 オクテットが 169.254 に設定された IP アドレス

〔一つ目のトラブル〕 コメント 1

障害が発生した C-PC の IP アドレスは,DHCP サーバが正常に動作していない場合にしばしば確認される。

169.254.0.0/16 は,IPv4 のリンクローカルアドレスである。RFC 3927 は,安定した経路制御可能なアドレスが得られない環境で,ホストが自動的にこの範囲のアドレスを設定し,同じリンク上の相手と通信できるようにする,と定めている。DHCP サーバから IP アドレスを受け取れなかった PC が 169.254 の範囲のアドレスで動作するのは,このためである。コメント 1 の“DHCP サーバが正常に動作していない場合にしばしば確認される”とも合う。

よってオである。リンクローカルアドレスは同じリンク上でしか通用しないので,障害が発生した C-PC は UTM(インターネットへの出口)や業務サーバと通信できず,U さんの症状(業務サーバにもインターネットにもつながらない)と一致する。

誤りの選択肢:イのプライベートアドレスは,UTM が配る 192.168.1.x のような組織内で使うアドレスである。アのグローバルアドレスはインターネットで使うアドレス,ウ・エは宛先に使うアドレス,カのループバックアドレスは自機宛ての 127.0.0.0/8 である。

設問1(2) 60字以内

本文中の下線②について,C 社内 LAN での個人所有機器のどのような利用状況によって,どのような問題が引き起こされたか。60 字以内で具体的に述べよ。

解答例

  • 多くの個人所有機器をC社内LANに接続することによって,IPアドレスが枯渇するという問題が引き起こされた。
解説

本文の根拠

UTM の説明

DHCP サーバの機能も備えており,AP に接続する機器に 192.168.1.20~192.168.1.240 の範囲の IP アドレスを配布している。

個人所有機器の説明

多くの従業員は,個人所有機器を AP に接続して使用している。

C 社内 LAN の説明

C 社内 LAN のネットワークセグメントは一つだけである。

UTM の DHCP サーバが配布できるアドレスは,192.168.1.20〜192.168.1.240 の 221 個(240 − 20 + 1)である。C 社内 LAN は一つのセグメントで,従業員は 1 人 1 台の C-PC に加え,個人所有機器(PC,スマートフォン)も AP に接続して使っている。接続する機器が増えると,配布できるアドレスが足りなくなる。アドレスを受け取れなかった機器は,リンクローカルアドレス(下線①)で動作し,業務サーバやインターネットにつながらなくなる。

障害が起きた機器と起きなかった機器が混ざっていたのも,先に接続した機器がアドレスを使っていて,後から起動・接続した機器が受け取れなかった,と読める。コメント 1 も“DHCP サーバの設定変更で当面の障害に対処”と述べており,配布範囲に関する問題と合う。

60 字以内なので,“利用状況(多くの個人所有機器を C 社内 LAN に接続)”と“問題(IP アドレスの枯渇)”の両方を書く。解答例は 53 字である。

設問1(3) 解答欄2つ

本文中の下線③について,UTM 以外に DHCP サーバが稼働しているかどうかをどのように調査するのか。UTM の DHCP サーバを稼働させたまま行う方法と停止させて行う方法を,それぞれ 55 字以内で具体的に述べよ。

〔稼働させたまま行う方法〕解答例

  • L2SWにミラーポートを設定し,そのポートにLANモニタを接続してDHCP OFFERの数を確認する。

〔停止させて行う方法〕解答例

  • DHCPによるIPアドレスの配布がないことを確認する。
解説

本文の根拠

〔一つ目のトラブル〕 コメント 2

UTM 以外に DHCP サーバが稼働しているかどうかも調査する

〔一つ目のトラブル〕

偽の DHCP サーバが立ち上げられたなど,何らかのサイバー攻撃を受けているのではないか

UTM の説明

DHCP サーバの機能も備えており

稼働させたまま行う方法:DHCP のクライアントは,DHCPDISCOVER をブロードキャストして DHCP サーバを探し,各サーバが DHCPOFFER で応答する。RFC 2131 は,複数のサーバが応答しうること,クライアントが複数の応答に備えなければならないことを定めている。そこで,L2SW のミラーポートに LAN モニタを接続して通信を取得し,一つの DHCPDISCOVER に対する DHCPOFFER の数(及び送信元)を確認する。UTM 以外に DHCP サーバがあれば,UTM のもの以外の DHCPOFFER が見つかる。

停止させて行う方法:UTM の DHCP サーバを停止すれば,他に DHCP サーバが無い限り,IP アドレスは配布されない。停止中に DHCP による IP アドレスの配布が行われなければ,UTM 以外に DHCP サーバはないと判断できる。配布が行われるなら,UTM 以外に稼働している DHCP サーバがある。

それぞれ 55 字以内なので,“どこで何を見るか(ミラーポート,LAN モニタ,DHCPOFFER の数)”と“何を確認するか(配布が無いこと)”を残す。解答例は 51 字と 27 字である。

採点講評(IPA)

設問1(3)は,正答率が平均的であった。不正なDHCPサーバの検出方法を問うたが,不正な無線LANアクセスポイントの検出方法と混同している解答が散見された。設問文をよく読んで解答してほしい。また,DHCPの仕組みを理解していない解答も散見された。インシデントを分析する上で必要となる基本的なネットワーク技術を身に付けてほしい。

設問2 40字以内

本文中の下線④について,アクセスログ以外に何を調査すべきか。調査すべきものを 40 字以内で述べよ。

解答例

  • 企画部の部員がアクセスできるチャットエリアで共有されている情報
解説

本文の根拠

〔二つ目のトラブル〕 状況 1

企画部の部員がサービス R に開設したチャットエリアにおいて,模造サングラス販売の不正サイトに誘導するチャットが,部員の V さんのアカウントから連続して書き込まれた。

〔二つ目のトラブル〕 状況 3

サービス R の提供会社にアクセスログを提供してもらえないかと問い合わせたが,無料のサービスについては提供できないという回答だった。

〔二つ目のトラブル〕

仮に情報漏えいがあった場合,最大でどの程度の被害となり得るかを判断するために

アクセスログが入手できないので,実際に何にアクセスされたかは分からない。E 部長の目的は,仮に漏えいがあった場合に“最大で”どの程度の被害になり得るかの判断である。最大の被害は,乗っ取られたアカウントでアクセスできる範囲の情報の全てが漏えいした場合になる。

乗っ取られたのは V さんを含む企画部のアカウントで,書き込みがあったのは企画部の部員がアクセスできるチャットエリアである。そこで,このチャットエリアで共有されている情報を調べれば,最大の被害を判断できる。アクセスログが“実際にアクセスされたもの”を調べるのに対し,これは“アクセスされ得たもの”を調べる点が違う。

40 字以内なので,“企画部の部員がアクセスできる”“チャットエリアで共有されている情報”を書く。解答例は 31 字である。

採点講評(IPA)

設問2は,正答率がやや低かった。情報漏えいがあった場合の最大の被害を想定する必要があったが,題意に沿わない解答が多かった。対象となるサービスの仕様と,本文中に明示してあるトラブルについての状況をよく読んで解答してほしい。

設問3(1) 解答欄2つ

本文中の a,b に入れる適切な字句を,図 1 中の用語で答えよ。

〔a〕解答例

  • C-PC

〔b〕解答例

  • AP
解説

本文の根拠

図2

登場者は,サプリカント,認証装置,認証サーバ。

〔要件 1 の検討〕

AP への接続方式を WPA2 エンタープライズにし,AP への接続時に IEEE 802.1X(以下,802.1X という)でのディジタル証明書による認証を行う。

表1 要件1

AP には,C-PC だけを接続できるようにする。

802.1X の登場者は,認証を受ける側のサプリカント,認証を仲介する認証装置,認証を行う認証サーバである。要件 1 は,AP に接続できるのを C-PC だけにする,というもので,AP への接続時に認証を受けるのは C-PC である。よってサプリカントは C-PC である。

無線 LAN への接続を受け付け,認証サーバとの間で EAP メッセージを中継する(図 2 の 3.)のは AP である。よって認証装置は AP である。解答は図 1 中の用語なので,a は C-PC,b は AP と書く。

間違えやすい点:UTM を認証装置としない。UTM は DHCP サーバの機能などを持つが,無線 LAN への接続を受け付けて認証を仲介するのは,無線 LAN のアクセスポイントである。

設問3(2) 解答欄1つ

本文中の c に入れる適切な字句を解答群の中から選び,記号で答えよ。 解答群 ア “1.”より前に イ “3.”と同時に ウ “6.”と同時に エ “6.”より後に

〔c〕解答例

  • エ
解説

本文の根拠

図2

5. 認証サーバから認証装置へ暗号鍵を生成するための情報。6. 認証装置からサプリカントへ暗号鍵の配布。

〔要件 1 の検討〕

C-PC の IP アドレスは,図 2 中の c ,DHCP サーバから割り当てられる。

図 2 は,1.〜3. の認証のやり取りの後,4. で認証の成功が通知され,5. で認証サーバから暗号鍵を生成するための情報が認証装置に渡り,6. で暗号鍵がサプリカントに配布される順である。無線 LAN 区間の暗号化の鍵が配布されて,C-PC が AP を通じて通信できる状態になってから,C-PC は DHCP サーバに IP アドレスを要求する。よって“6.”より後(エ)である。

認証が終わるまでは,C-PC と認証装置の間では,認証のための EAP のやり取りだけが行われ,IP アドレスの割当てを受ける通常の通信は始まっていない(802.1X のポートベースのアクセス制御の考え方)。

誤りの選択肢:アの“1.”より前は認証前,イの“3.”と同時は EAP メッセージのやり取りの最中,ウの“6.”と同時は暗号鍵の配布が完了する前で,いずれも認証・鍵配布が終わっていない。

採点講評(IPA)

設問3(2)は,正答率がやや低かった。IEEE 802.1Xのシーケンスについて,DHCPサーバからIPアドレスを割り当てられるタイミングを問うたが,基本的なシーケンスの理解ができていない解答が多かった。主なネットワークプロトコルは概要を理解してほしい。

設問4(1) 25字以内

本文中の下線⑤で示した,C 社において支障が出る業務とは何か。一つ挙げ 25 字以内で述べよ。

解答例(2通り)

  • インターネットを使って情報収集する業務
  • 事業部や企画部の顧客への提案や企画の立案
解説

本文の根拠

〔要件 4 及び 5 の検討〕

総務 G が契約した SaaS,企業情報検索,出張先への経路検索及び C 社の情報システムへのアクセスだけを許可し,それ以外へのアクセスを全て遮断すると,

C-PC の説明

事業部及び企画部では,顧客への提案や企画の立案時にインターネット上にある多くの情報を収集,取捨選択,加工することによって付加価値を生み出すことが不可欠であると認識している。

表1 要件4

ただし,業務での情報収集は妨げないようにする。

許可するのは,総務 G が契約した SaaS,企業情報検索,出張先への経路検索,C 社の情報システムの四つである。これ以外を全て遮断すると支障が出るのは,この四つに含まれない,インターネット上の様々な Web サイトを使う業務である。本文で,そのような使い方を不可欠と認識しているのは,事業部と企画部である。他の部門は,企業情報検索と経路検索にインターネットを使うだけで,許可の範囲に収まる。

よって,インターネットを使って情報収集する業務,又は,事業部や企画部の顧客への提案や企画の立案,が答えになる。要件 4 が“業務での情報収集は妨げないようにする”としている点にも合う。解答例の二つのどちらかを一つ挙げればよい。

25 字以内なので,“何の業務か”を一つ,名詞で言い切る。解答例は 19 字と 20 字である。

設問4(2)

要件 4 は,表 3 中のどの機能で実現できるか。表 3 中の番号で一つ答えよ。

解答例

  • 2
解説

本文の根拠

表1 要件4

業務で利用する SaaS は,総務 G が契約した SaaS だけに制限する。また,業務に不要な Web サイトへのアクセスを制限する。

表3 番号2

サービス N が中継する際に,アクセス可能な URL を制限する。

要件 4 は,業務で使う SaaS を総務 G が契約したものに限り,業務に不要な Web サイトへのアクセスも制限することである。アクセスしてよい URL を絞るのは,表 3 の番号 2 の URL フィルタリング機能である。ベンダが分類した URL のリストから管理者が選び,追加や削除もできるので,SaaS と不要な Web サイトの制限を設定できる。

よって 2 である。

間違えやすい点:番号 1 の利用者 ID によるフィルタリングは,SaaS へのログインに使う ID を制限するもので,要件 5 に対応する。番号 3 は通信の監視とログの提供,番号 4 は保管ファイルの暗号化で,アクセスを制限する機能ではない。

設問4(3)

要件 5 は,表 3 中のどの機能で実現できるか。表 3 中の番号で一つ答えよ。

解答例

  • 1
解説

本文の根拠

表1 要件5

総務 G が契約した SaaS には,総務 G が管理するアカウントでアクセスする。C-PC からは,従業員が個人で管理するアカウントでのアクセスができないようにする。

表3 番号1

P ソフトで,SaaS へのログイン時に,許可された利用者 ID の場合だけ通信を許可し,その他の利用者 ID の場合は通信を遮断する。

要件 5 は,総務 G が管理するアカウントだけでアクセスでき,従業員が個人で管理するアカウント(サービス R のような無料の SaaS の個人アカウントなど)ではアクセスできないようにすることである。SaaS へのログイン時に,許可された利用者 ID の場合だけ通信を許可し,その他の ID は遮断するのが,表 3 の番号 1 の利用者 ID によるフィルタリング機能である。許可する利用者 ID は,管理者が SaaS ごとに設定できる。

よって 1 である。

間違えやすい点:番号 2 の URL フィルタリングは,URL 単位の制限で,同じ SaaS の中で使う ID の違いまでは区別できない。要件 4 と要件 5 を取り違えないよう,“どのサービスか(4)”と“どのアカウントか(5)”で分けて考える。

設問4(4) 解答欄2つ

本文中の下線⑥について,図 3 中のどの段階で遮断されるかを,解答群から選び,記号で答えよ。また,総務 G が管理していない機器かどうかはどのような方法で判定するか。判定の方法を 30 字以内で具体的に述べよ。 解答群 ア 1.~2. イ 3.~4. ウ 5.~6. エ 7.~8. オ 9.~10.

〔記号〕解答例

  • ウ

〔方法〕解答例

  • TLSクライアント認証による検証
解説

本文の根拠

図3の後の段落

総務 G が管理していない機器からのサービス要求があった場合は,シーケンスが途中で遮断される。

表2 番号2

ディジタル証明書による TLS クライアント認証

〔要件 2 及び 3 の検討〕

業務で利用する C 社の情報システムや SaaS へのアクセスの際,機器をクライアント認証することにした。

要件 2 で,機器をクライアント認証することにした。サービス Q は,ディジタル証明書による TLS クライアント認証ができる(表 2)。総務 G が管理する機器にだけディジタル証明書を導入しておけば,サービス Q の認証の段階で,証明書を持たない機器は認証に失敗して遮断される。図 3 でサービス Q とやり取りするのは,5. 認証要求と 6. 利用者の認証なので,遮断される段階は 5.〜6.(ウ)である。

判定の方法は,TLS クライアント認証による,ディジタル証明書の検証である。クライアントが証明書を提示し,それに対応する秘密鍵を持つことをサーバが確かめるので,証明書のコピーだけでは通らない。

誤りの選択肢:1.〜2. と 3.〜4. は,SaaS と利用者のやり取りで機器を判定していない。7.〜8. と 9.〜10. は,サービス Q の認証が済んだ後の段階である。解答のうち方法は 30 字以内で,解答例は 16 字である。

設問5(1) 20字以内

本文中の下線⑦について,規格又は認証の例を 20 字以内で答えよ。

解答例(2通り)

  • ISAE3402/SSAE16
  • ISMS認証
解説

本文の根拠

〔要件 6 及び 7 の検討〕

SaaS 又は SaaS 事業者が何らかのセキュリティ規格に準拠していることの第三者による認証を確認する

問われているのは,SaaS 又は SaaS 事業者が,セキュリティの規格に準拠していることを,第三者が認証している例である。解答例の一つは ISMS 認証で,情報セキュリティマネジメントシステムの規格(ISO/IEC 27001,JIS Q 27001)への適合を第三者が認証する制度である。もう一つは ISAE 3402/SSAE 16 で,サービス事業者の内部統制について,監査人が報告する枠組みである。

解答例は二つ挙げており,どちらでもよい。自社の自己宣言や,事業者が自ら発行するホワイトペーパは“第三者による認証”ではなく,本文でも別の確認方法として並べられている。

20 字以内なので,規格名・認証名を書く。解答例は 15 字と 6 字である。

設問5(2) 解答欄1つ

本文中の d に入れる適切な番号を,表 3 中の番号で一つ答えよ。

〔d〕解答例

  • 4
解説

本文の根拠

〔要件 6 及び 7 の検討〕

それによって,サービス N を経由しない不正アクセスによる SaaS からの情報漏えいを防ぐことで,要件 7 に対応することにした。

表3 番号4

一部の SaaS に対し,その SaaS が提供する API を使って,特定フォルダに保管するファイルを自動的に暗号化することができる。

サービス N を経由しない不正アクセスとは,サービス R の事例のように,パスワードを盗んだ攻撃者が,C-PC やサービス N を通さずに SaaS に直接アクセスするものである。この場合,サービス N の URL フィルタリングや利用者 ID によるフィルタリングは働かない。

保管するファイルを自動的に暗号化しておけば,不正アクセスでファイルを持ち出されても,暗号鍵がなければ内容を読めない。よって番号 4(保管時の自動暗号化機能)である。暗号鍵は,利用者ごと又は社内共通にできる。

間違えやすい点:番号 3 の可視化機能は,通信の監視とログの提供で,漏えいを防ぐのではなく,後から把握するための機能である。また,サービス N を経由しない通信は,そもそも中継されないので,監視できない。

設問6(1) 30字以内

本文中の下線⑧について,要件 2 を満たし,そのセキュリティ設定が従業員によって無効にされないためには,どのように設定する必要があるか。30 字以内で述べよ。

解答例

  • 秘密鍵を書き出しできないように設定する。
解説

本文の根拠

表1 要件2

業務での個人所有機器の利用を禁止する。テレワークに必要な PC は貸与する。

〔要件 2 及び 3 の検討〕

業務で利用する C 社の情報システムや SaaS へのアクセスの際,機器をクライアント認証することにした。

〔次期 IT への移行〕

C-PC は管理者権限による管理を総務 G が行い,従業員には一般利用者権限だけを与えることにした。

機器のクライアント認証は,C-PC に導入したディジタル証明書で行う。この証明書とその秘密鍵を,従業員が個人所有機器に書き出してコピーすれば,個人所有機器でも認証が通ってしまい,要件 2(個人所有機器の利用の禁止)が守れない。そこで,秘密鍵を書き出し(エクスポート)できないように設定する必要がある。

よって“秘密鍵を書き出しできないように設定する”が答えである。一般利用者権限だけを与えていても,証明書のエクスポートが許されていれば無効にされるので,鍵そのものの設定が必要である。

間違えやすい点:パスワードによる利用者認証は,利用者の認証であって機器の認証ではなく,証明書のコピーを防げないので,効果がない。30 字以内で,解答例は 20 字である。

採点講評(IPA)

設問6(1)は,正答率が低かった。個人所有機器の利用を禁止するために,秘密鍵を,会社が管理するPCからコピーできないようにする必要があるが,パスワードによる利用者認証など,効果のない解答が多かった。本文中に明示してある要件を正しく理解した上で,その要件を実現する方法を導いてほしい。

設問6(2) 40字以内

本文中の下線⑧について,要件 4 及び 5 を満たし,それを維持するためには,どのソフトウェアをどのように設定する必要があるか。40 字以内で述べよ。

解答例

  • 管理者が,Pソフトを,一般利用者権限では変更できないように設定する。
解説

本文の根拠

〔要件 4 及び 5 の検討〕

管理者は,P ソフトを,一般利用者権限では動作の停止やアンインストールができないように設定することができる。

〔要件 4 及び 5 の検討〕

機器からインターネットへの通信を全てサービス N 経由で行うなどの制御を行う端末制御エージェントソフトウェア(以下,P ソフトという)を機器に導入する必要がある。

要件 4 と 5 は,サービス Q とサービス N を組み合わせて実現する。サービス N のフィルタリングは,機器に導入した P ソフトが通信を全てサービス N 経由にすることで成り立つ。従業員が P ソフトを停止したりアンインストールしたりできると,サービス N を経由しないアクセスができ,要件 4 と 5 の制限が回避される。

そこで,管理者が P ソフトを,一般利用者権限では変更(動作の停止やアンインストール)できないように設定する。本文が,従業員には一般利用者権限だけを与えると述べているので,この設定で従業員は変更できなくなる。
40 字以内なので,“どのソフトウェアを(P ソフト)”“どのように(一般利用者権限では変更できない)”を書く。解答例は 34 字である。

出典:令和3年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問2(表記を一部改変)