‹ ぱすてく

情報処理安全確保支援士試験

平成28年度 春期 午後Ⅱ(旧試験)

平成28年度 春期に実施された情報処理安全確保支援士試験 午後Ⅱの全2問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。

この試験について:情報処理安全確保支援士試験について

この年度を解いてみる

問1 CSIRT 構築とセキュリティ設計

CSIRT 構築とセキュリティ設計に関する次の記述を読んで,設問 1〜6 に答えよ。

A 社は,従業員数 3,000 名の独立系ソフトウェア開発会社である。受託開発業務が中心であるが,一部の部署で展開しているサービス事業が拡大傾向にある。

〔A 社の組織〕

A 社には,公共事業部,製造事業部,開発事業部,管理統括の四つの組織がある。公共事業部と製造事業部は,それぞれの業種の顧客システムの開発が事業の中心である。開発事業部には,公共及び製造以外の業種の顧客システムの開発を行う部署と,A 社独自のサービス事業を行う部署とがある。後者のうち,ソリューションサービス部(以下,SS 部という)は,国内の人材をデータベース化し,顧客企業に紹介する Web サービス(以下,高度人材サービスという)を提供している。管理統括は,人事部,総務部,情報システム部(以下,IT 部という)などで構成される。

A 社では,各事業部に事業部マネジメント(以下,事マネという)という組織があり,事業部の実務的な意思決定を行っている。A 社の組織図を図 1 に示す。
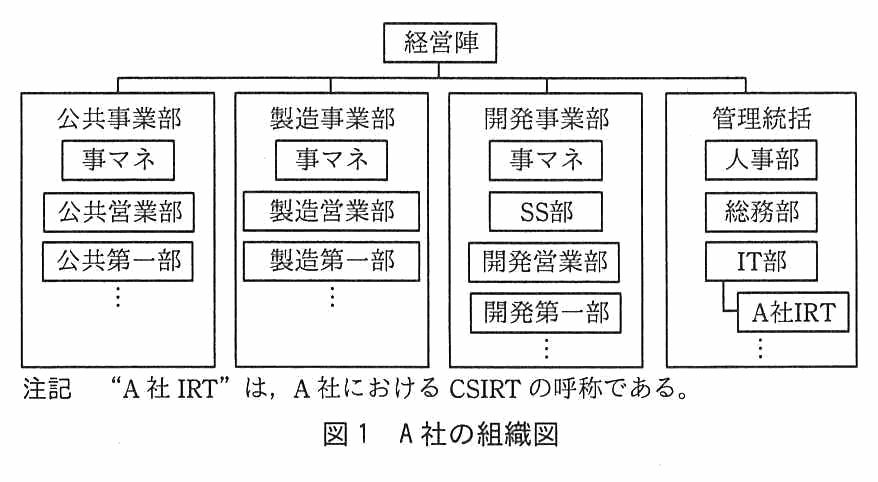
経営陣の下に四つの組織が並ぶ組織図。公共事業部:事マネ,公共営業部,公共第一部,…。製造事業部:事マネ,製造営業部,製造第一部,…。開発事業部:事マネ,SS部,開発営業部,開発第一部,…。管理統括:人事部,総務部,IT部(その下に A社IRT),…。注記 “A 社 IRT”は,A 社における CSIRT の呼称である。
図 1 A 社の組織図

〔A 社のセキュリティポリシ〕

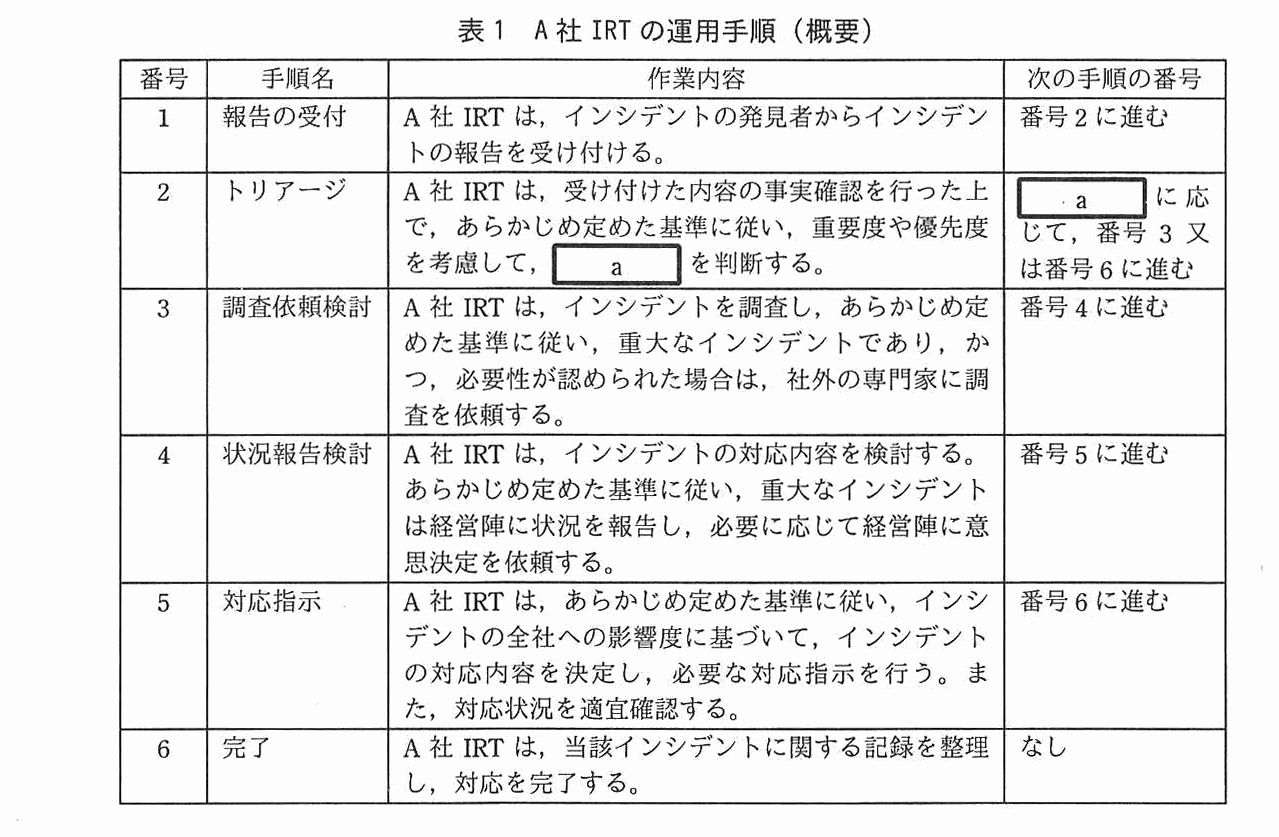
A 社のセキュリティポリシでは,セキュリティインシデント(以下,インシデントという)発生時の対応を図 2 のように定めているが,どのような事象がインシデントに該当するかは定義されていない。インシデントの報告を受け付けた際の,A 社 IRT の運用手順の概要を表 1 に示す。
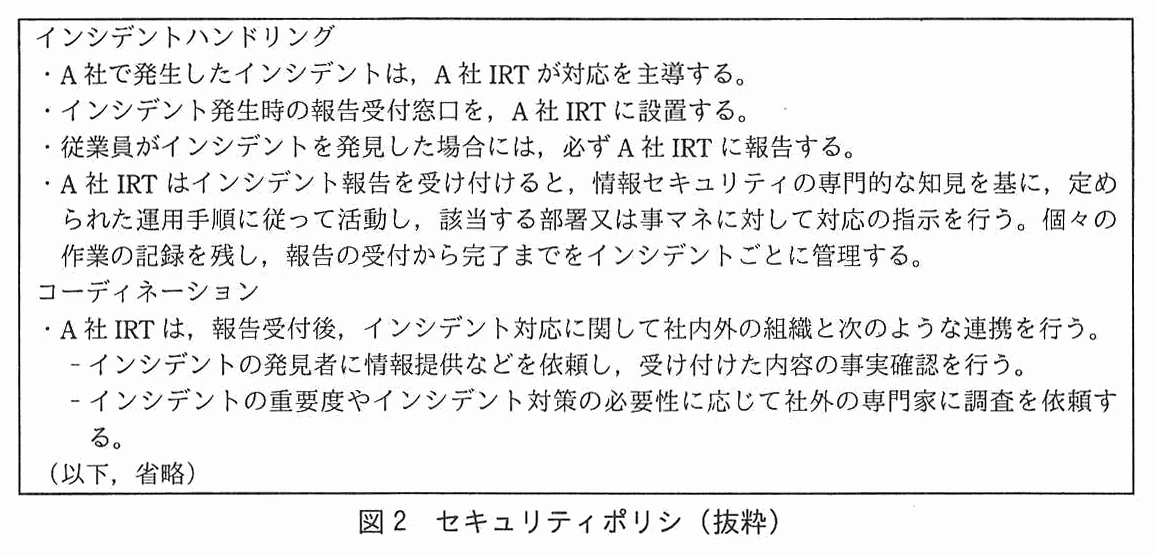
枠で囲んだ文章。インシデントハンドリング ・A 社で発生したインシデントは,A 社 IRT が対応を主導する。・インシデント発生時の報告受付窓口を,A 社 IRT に設置する。・従業員がインシデントを発見した場合には,必ず A 社 IRT に報告する。・A 社 IRT はインシデント報告を受け付けると,情報セキュリティの専門的な知見を基に,定められた運用手順に従って活動し,該当する部署又は事マネに対して対応の指示を行う。個々の作業の記録を残し,報告の受付から完了までをインシデントごとに管理する。コーディネーション ・A 社 IRT は,報告受付後,インシデント対応に関して社内外の組織と次のような連携を行う。− インシデントの発見者に情報提供などを依頼し,受け付けた内容の事実確認を行う。− インシデントの重要度やインシデント対策の必要性に応じて社外の専門家に調査を依頼する。(以下,省略)
図 2 セキュリティポリシ(抜粋)
番号,手順名,作業内容,次の手順の番号の 4 列の表。番号 1 報告の受付:A 社 IRT は,インシデントの発見者からインシデントの報告を受け付ける。次は番号 2 に進む。番号 2 トリアージ:A 社 IRT は,受け付けた内容の事実確認を行った上で,あらかじめ定めた基準に従い,重要度や優先度を考慮して,[ a ]を判断する。次は[ a ]に応じて,番号 3 又は番号 6 に進む。番号 3 調査依頼検討:A 社 IRT は,インシデントを調査し,あらかじめ定めた基準に従い,重大なインシデントであり,かつ,必要性が認められた場合は,社外の専門家に調査を依頼する。次は番号 4 に進む。番号 4 状況報告検討:A 社 IRT は,インシデントの対応内容を検討する。あらかじめ定めた基準に従い,重大なインシデントは経営陣に状況を報告し,必要に応じて経営陣に意思決定を依頼する。次は番号 5 に進む。番号 5 対応指示:A 社 IRT は,あらかじめ定めた基準に従い,インシデントの全社への影響度に基づいて,インシデントの対応内容を決定し,必要な対応指示を行う。また,対応状況を適宜確認する。次は番号 6 に進む。番号 6 完了:A 社 IRT は,当該インシデントに関する記録を整理し,対応を完了する。次はなし。
表 1 A 社 IRT の運用手順(概要)

〔A 社 IRT の現状〕

IT 部の部長を A 社 IRT 責任者とし,IT 部から選任した 2 名を A 社 IRT 担当者とする計 3 名が A 社 IRT のメンバであるが,3 名とも兼務である。A 社の従業員に対して,A 社 IRT の存在を積極的には周知しておらず,A 社 IRT に報告すべきインシデントの範囲についても明確には定義していない。

多くの従業員は,セキュリティポリシに規定された A 社 IRT の機能を知らなかった上に,社内 Web サイト上に,“マルウェア感染時の社内の連絡先”の表記があることから,A 社 IRT をマルウェア感染時の報告先だと認識していた。そのため,マルウェア感染以外のインシデントが事業部で発生した場合は,A 社 IRT ではなく事マネに報告していた。事マネは A 社 IRT にインシデントを報告せず,事業部内で対応や判断を行っていた。

〔インシデント発生〕

ある日,高度人材サービスの管理者である SS 部の P 主任が,見慣れないファイルが高度人材サービス用 Web サーバ上にあることを発見した。P 主任が,Web サーバのログを確認したところ,インターネットからサイバー攻撃を受け,攻撃者が不正に Web サーバにファイルをアップロードしていたことが分かった。しかし,攻撃者のその後のコマンドは全て失敗しており,実害はないと判断した。P 主任は,A 社 IRT の存在を知っていたので,電子メール(以下,メールという)で状況を報告した。A 社 IRT 担当者からの返事は数日を要した。P 主任は,その後も A 社 IRT 担当者と何度かメールでのやり取りを行ったが,他の業務の繁忙期であったので返信が滞り,さらに,A 社 IRT 担当者からのフォローもなかったので,本件はうやむやとなった。

その数か月後,総務部の担当者宛てに,A 社が出所と思われる,個人情報が含まれた名簿が出回っているとの問合せがあった。総務部の担当者が人事部に問い合わせたところ,数日後,“人事部が保有する情報ではない。どこかの事業部が作成した名簿ではないか”との回答があった。総務部の担当者は,その後も幾つかの部署に問い合わせてみたが,要領を得た回答が得られなかった。最終的には,IT 部に相談した際に A 社 IRT を紹介され,A 社 IRT に名簿を確認してもらうことになった。A 社 IRT 担当者は,名簿の内容から高度人材サービスに関するものと推測し,IT 部の業務の合間に P 主任にメールで問い合わせたところ,確かに高度人材サービス固有の情報を含む名簿であることが分かった。A 社 IRT 担当者が,P 主任と協力して調査を進めた結果,数か月前に高度人材サービスにサイバー攻撃があった時に,名簿情報が不正に持ち出された可能性があることが分かった。A 社 IRT 責任者は経営陣に状況を報告した。調査に時間を要したので,総務部の担当者が連絡を受けてから 2 か月が経過していた。経営陣は,漏えいした名簿に個人情報が含まれている各人に,おわびと,その時点までに確認された状況の説明を郵送でするよう指示を出した。

この事件はマスコミが大々的に採り上げ,A 社の情報セキュリティの組織的な取組みのまずさや情報公開の遅さが批判された。A 社の顧客や株主からの問合せは,経営陣の想定以上のものがあり,結果的に社長による謝罪会見にまで発展した。本業である受託ソフトウェア開発事業への影響も大きく,経営的にも極めて大きな打撃を受ける結果となった。経営陣は,A 社のインシデント対応には重大な問題があると考えた。

〔A 社 IRT の活動のアセスメントと改善〕

A 社の経営陣は,社外のセキュリティコンサルタント会社の T 社に,A 社のインシデント対応の現状のアセスメントを依頼し,問題点を洗い出してもらうことにした。T 社は,A 社内の様々な関係者へのヒアリングや,過去のインシデント対応の記録の調査,運用手順などのアセスメントを実施し,結果を報告書にまとめた。報告書には,A 社には多くの問題点が存在すること,及びその中で最も重要度が高い問題点は表 2 に示す A 社 IRT に関する問題点であることが明記されていた。
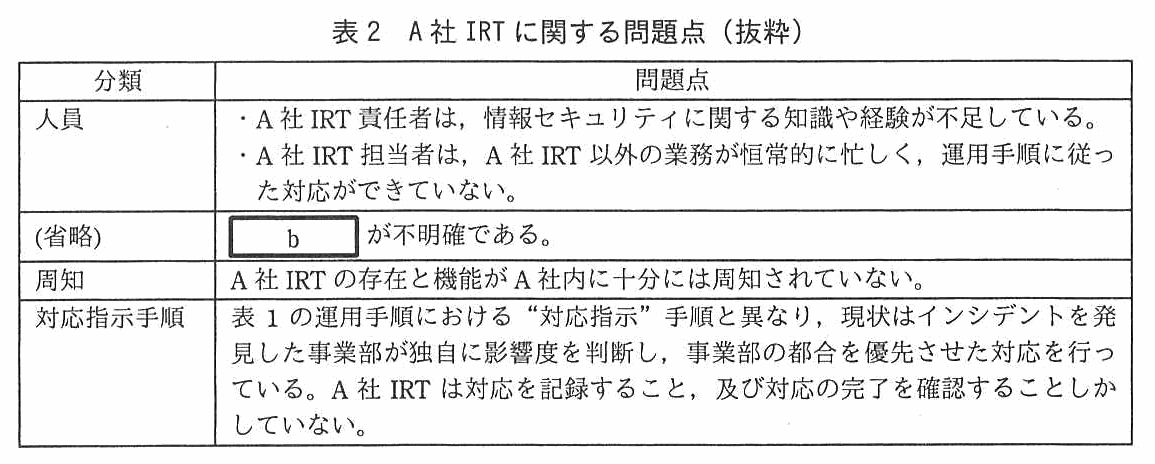
分類と問題点の 2 列の表。人員:・A 社 IRT 責任者は,情報セキュリティに関する知識や経験が不足している。・A 社 IRT 担当者は,A 社 IRT 以外の業務が恒常的に忙しく,運用手順に従った対応ができていない。(省略):[ b ]が不明確である。周知:A 社 IRT の存在と機能が A 社内に十分には周知されていない。対応指示手順:表 1 の運用手順における“対応指示”手順と異なり,現状はインシデントを発見した事業部が独自に影響度を判断し,事業部の都合を優先させた対応を行っている。A 社 IRT は対応を記録すること,及び対応の完了を確認することしかしていない。
表 2 A 社 IRT に関する問題点(抜粋)

T 社は,現状の A 社 IRT の人員では,A 社 IRT の機能を適切に遂行することに無理があるので,A 社 IRT の人員を見直すよう経営陣に提言した。また,その他の問題点についてもそれぞれ改善策を提言した。

経営陣は,T 社の提言に従い,優先度が高い幾つかの改善策を実行することにした。最初に,A 社 IRT を IT 部から独立させて経営陣直属の組織とし,A 社 IRT 責任者には,経営陣の中から情報セキュリティに知見がある者を就任させた。また,①表 1 における対応指示は,A 社 IRT が直接行えるようにした。

次に,A 社 IRT 担当者には,情報セキュリティスペシャリスト資格をもつ,ベテランの U 課長と,その部下である Y さんを割り当て,専任とした。U 課長は,bの明確化や周知の改善などを行い,表 2 の問題点への対策を完了した。さらに,経営陣は,従業員の情報セキュリティの意識改革についても積極的に取り組み,A 社は,インシデント対応を適切に遂行できる組織となった。

〔A 社のネットワーク構成〕

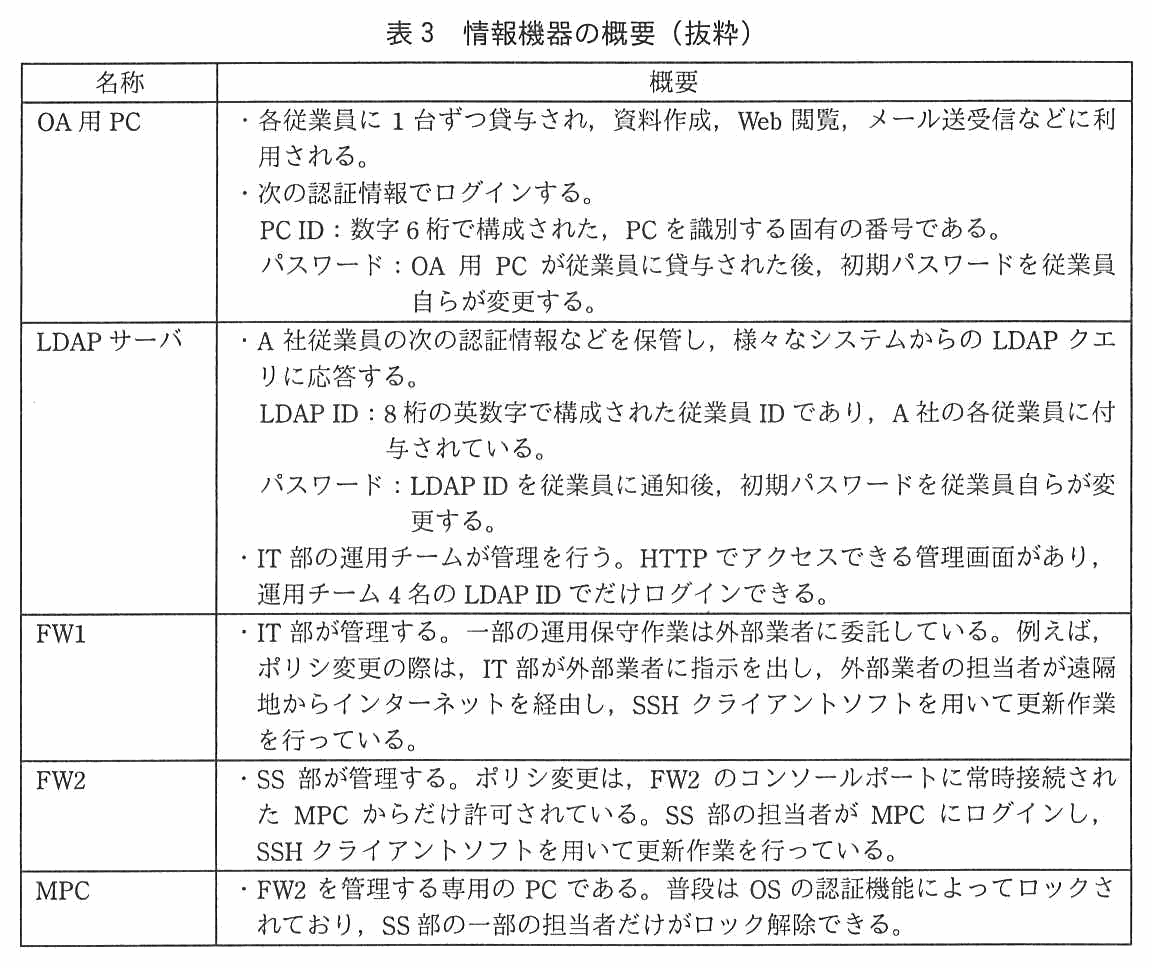
A 社では,OA 用 PC,ネットワーク機器,サーバ,OS,ミドルウェア,アプリケーション(以下,情報機器という)を IT 部が管理している。また,それとは別に各部署が独自に管理する情報機器もある。ネットワークは,全て固定された IP アドレスで運用されている。各部署が独自にインターネット回線や情報機器を調達する際は,IT 部に届け出るルールになっている。その際,IT 部から,A 社に導入実績があるシステム構成を紹介されるケースが多いので,同一ベンダのサーバやミドルウェアが A 社では多く採用されている。A 社のネットワーク構成を図 3 に,情報機器の概要を表 3 に示す。
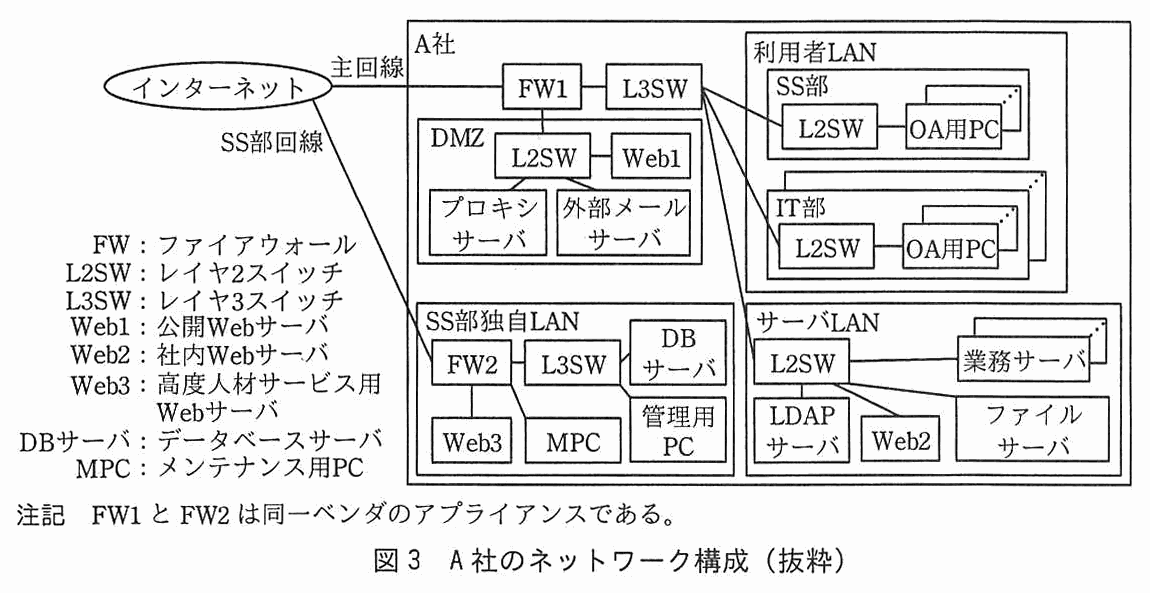
ネットワーク構成図。インターネットと A 社の間に 2 本の回線がある。主回線はインターネットから FW1 につながり,FW1 は L3SW と DMZ の L2SW につながる。DMZ の L2SW には Web1,プロキシサーバ,外部メールサーバがつながる。L3SW は,利用者 LAN の SS 部の L2SW(OA用PC 複数台),IT 部の L2SW(OA用PC 複数台)と,その他の部署のセグメント(複数),サーバ LAN の L2SW につながる。サーバ LAN の L2SW には業務サーバ(複数台),LDAP サーバ,Web2,ファイルサーバがつながる。SS 部回線はインターネットから SS 部独自 LAN の FW2 につながる。SS 部独自 LAN では,FW2 に L3SW,Web3,MPC がつながり,L3SW に DB サーバと管理用 PC がつながる。略語:FW:ファイアウォール,L2SW:レイヤ2スイッチ,L3SW:レイヤ3スイッチ,Web1:公開Webサーバ,Web2:社内Webサーバ,Web3:高度人材サービス用Webサーバ,DBサーバ:データベースサーバ,MPC:メンテナンス用PC。注記 FW1 と FW2 は同一ベンダのアプライアンスである。
図 3 A 社のネットワーク構成(抜粋)
名称と概要の 2 列の表。OA 用 PC:・各従業員に 1 台ずつ貸与され,資料作成,Web 閲覧,メール送受信などに利用される。・次の認証情報でログインする。PC ID:数字 6 桁で構成された,PC を識別する固有の番号である。パスワード:OA 用 PC が従業員に貸与された後,初期パスワードを従業員自らが変更する。LDAP サーバ:・A 社従業員の次の認証情報などを保管し,様々なシステムからの LDAP クエリに応答する。LDAP ID:8 桁の英数字で構成された従業員 ID であり,A 社の各従業員に付与されている。パスワード:LDAP ID を従業員に通知後,初期パスワードを従業員自らが変更する。・IT 部の運用チームが管理を行う。HTTP でアクセスできる管理画面があり,運用チーム 4 名の LDAP ID でだけログインできる。FW1:・IT 部が管理する。一部の運用保守作業は外部業者に委託している。例えば,ポリシ変更の際は,IT 部が外部業者に指示を出し,外部業者の担当者が遠隔地からインターネットを経由し,SSH クライアントソフトを用いて更新作業を行っている。FW2:・SS 部が管理する。ポリシ変更は,FW2 のコンソールポートに常時接続された MPC からだけ許可されている。SS 部の担当者が MPC にログインし,SSH クライアントソフトを用いて更新作業を行っている。MPC:・FW2 を管理する専用の PC である。普段は OS の認証機能によってロックされており,SS 部の一部の担当者だけがロック解除できる。
表 3 情報機器の概要(抜粋)

〔A 社のシステム運用〕

IT 部では,外部業者に委託している一部の運用保守を除き,DMZ やサーバ LAN のサーバなどの IT 部が管理している情報機器の運用保守は,IT 部の OA 用 PC から実施している。例えば,LDAP サーバの場合は,OA 用 PC から HTTP で管理画面にアクセスし,運用チームのメンバに付与された LDAP ID でログインした後,管理者昇格コマンドと管理者パスワードを入力すると,IT 部の運用チームだけに与えられている管理者権限が付与され,LDAP ID の追加,削除などを行うことができる。

IT 部以外の部署が管理する情報機器は,各部署のルールで管理しており,LDAP サーバとは連携していない。

〔マルウェア感染〕

A 社 IRT の再発足から半年たったある日,IT 部から A 社 IRT に,LDAP サーバのログに大量のサーバログイン失敗が記録されているとの報告が入った。システム障害の原因調査中に,偶然発見したものであった。U 課長が,運用手順に従って事実を確認したところ,サイバー攻撃の可能性が高いことが分かり,セキュリティ専門業者の R 社に調査を依頼した。

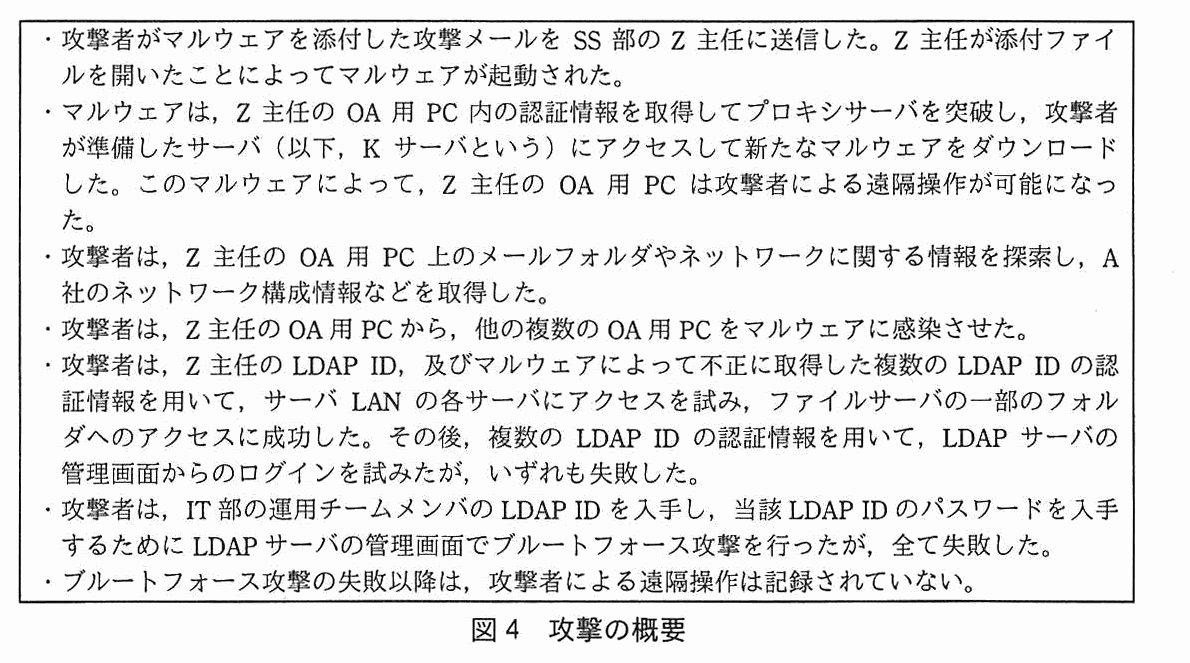
R 社が調査した結果,標的型攻撃メールを発端としたサイバー攻撃であることが確認された。この攻撃には,A 社で利用しているマルウェア対策ソフトでは検出できないマルウェアが使用されていた。図 4 は調査によって明らかになった攻撃の概要である。
枠で囲んだ箇条書き。・攻撃者がマルウェアを添付した攻撃メールを SS 部の Z 主任に送信した。Z 主任が添付ファイルを開いたことによってマルウェアが起動された。・マルウェアは,Z 主任の OA 用 PC 内の認証情報を取得してプロキシサーバを突破し,攻撃者が準備したサーバ(以下,K サーバという)にアクセスして新たなマルウェアをダウンロードした。このマルウェアによって,Z 主任の OA 用 PC は攻撃者による遠隔操作が可能になった。・攻撃者は,Z 主任の OA 用 PC 上のメールフォルダやネットワークに関する情報を探索し,A 社のネットワーク構成情報などを取得した。・攻撃者は,Z 主任の OA 用 PC から,他の複数の OA 用 PC をマルウェアに感染させた。・攻撃者は,Z 主任の LDAP ID,及びマルウェアによって不正に取得した複数の LDAP ID の認証情報を用いて,サーバ LAN の各サーバにアクセスを試み,ファイルサーバの一部のフォルダへのアクセスに成功した。その後,複数の LDAP ID の認証情報を用いて,LDAP サーバの管理画面からのログインを試みたが,いずれも失敗した。・攻撃者は,IT 部の運用チームメンバの LDAP ID を入手し,当該 LDAP ID のパスワードを入手するために LDAP サーバの管理画面でブルートフォース攻撃を行ったが,全て失敗した。・ブルートフォース攻撃の失敗以降は,攻撃者による遠隔操作は記録されていない。
図 4 攻撃の概要

A 社 IRT は,R 社からの報告を受け,K サーバへの通信の遮断に加え,マルウェアの駆除などの暫定処置を行った。A 社 IRT は社内外との連携も含め,運用手順どおりにインシデント対応を行った。

〔セキュリティ設計の見直し〕

経営陣は,今回の攻撃に対する A 社 IRT のインシデント対応には一定の評価を与えたが,A 社内のシステムのセキュリティ設計には改善すべき点が多いと考えた。そこで,以前,アセスメントを実施した T 社の提言に含まれていたものの,未対応であった“マルウェア感染を前提としたシステムのセキュリティ設計の見直し”を U 課長に指示した。U 課長から指示を受けた Y さんは,対策案を表 4 のようにまとめた。
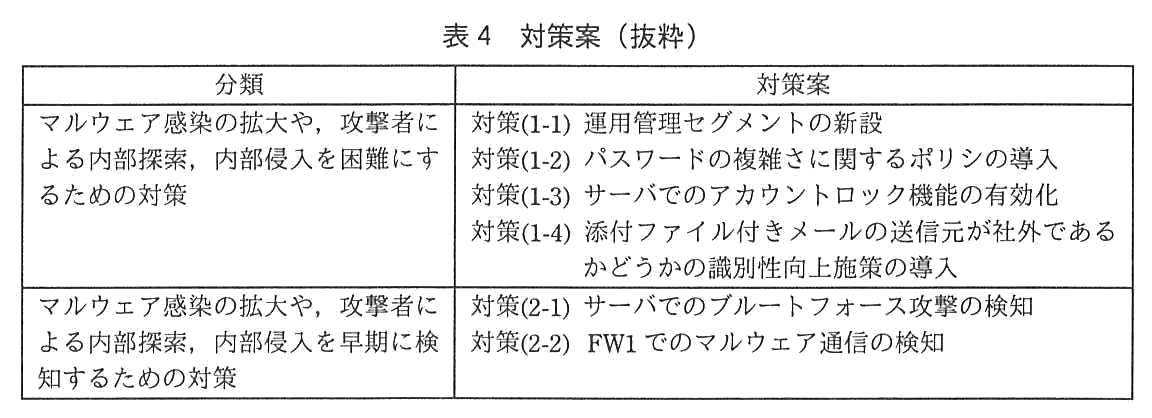
分類と対策案の 2 列の表。マルウェア感染の拡大や,攻撃者による内部探索,内部侵入を困難にするための対策:対策(1-1) 運用管理セグメントの新設,対策(1-2) パスワードの複雑さに関するポリシの導入,対策(1-3) サーバでのアカウントロック機能の有効化,対策(1-4) 添付ファイル付きメールの送信元が社外であるかどうかの識別性向上施策の導入。マルウェア感染の拡大や,攻撃者による内部探索,内部侵入を早期に検知するための対策:対策(2-1) サーバでのブルートフォース攻撃の検知,対策(2-2) FW1 でのマルウェア通信の検知。
表 4 対策案(抜粋)

Y さんは,各対策案について,IT 部やその他の関係する各部署と調整しながら検討を進めることにした。次は,Y さんが対策(1-1)を IT 部の H さんに説明した時の会話である。

これを Y さんが U 課長に報告したところ,U 課長は,②運用管理セグメントを新設することによって,現状では防ぐことができない攻撃に対処できるようになることを Y さんに説明し,対策(1-1)の趣旨を IT 部に改めて正しく伝えるように指示した。

次は,対策(2-1)に関する Y さんと U 課長の会話である。

Y さんはその後,連続した認証失敗回数をカウントして攻撃を検知する方法に加え,リバースブルートフォース攻撃も検知できるよう,A 社の LDAP サーバの運用管理を考慮した③新たな検知方法を考えた。

A 社 IRT は各部署との調整を進め,対策計画案を作成した。対策計画案は経営陣の承認の上,実行されることになった。

〔脆弱性情報ハンドリング〕

IT 部は,IT 部が管理する情報機器の脆弱性情報を,インターネット上にあるベンダの Web サイトや,脆弱性情報が記載された Web サイトなどから収集している。脆弱性修正プログラムは,重要度に応じて適宜適用している。一方,各部署が独自に管理する情報機器の脆弱性情報の収集や脆弱性修正プログラムの適用は,部署ごとに対応が異なっており,多忙なときは,漏れてしまったり,遅くなってしまったりするケースもある。

最近,A 社では,各部署が独自に管理する情報機器の脆弱性修正プログラムの適用漏れに起因するインシデントが増加傾向にあった。U 課長は,A 社 IRT が各部署の脆弱性管理を支援すること(以下,脆弱性情報ハンドリングという)によって,この状況を改善できると考えた。具体的には,次のようにする。

U 課長は,A 社 IRT に“脆弱性情報ハンドリング”機能をもたせるための,現状の課題は図 5 の 3 点であると分析した。
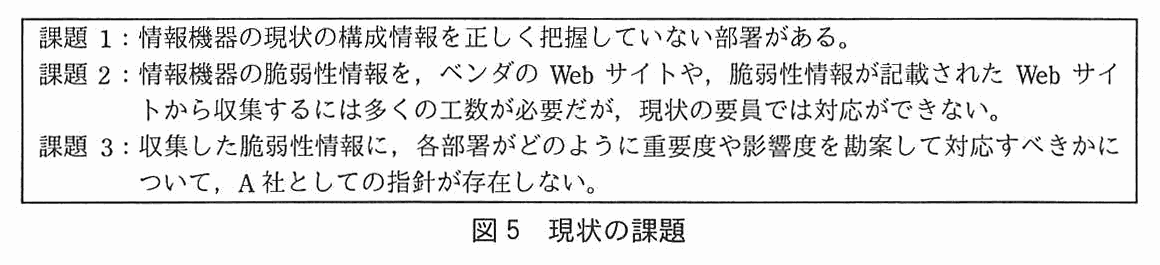
枠で囲んだ 3 項目。課題 1:情報機器の現状の構成情報を正しく把握していない部署がある。課題 2:情報機器の脆弱性情報を,ベンダの Web サイトや,脆弱性情報が記載された Web サイトから収集するには多くの工数が必要だが,現状の要員では対応ができない。課題 3:収集した脆弱性情報に,各部署がどのように重要度や影響度を勘案して対応すべきかについて,A 社としての指針が存在しない。
図 5 現状の課題

課題 1 については,短期的な対応は困難なので,当面はこれまでに各部署が作成した情報資産台帳を入手することにした。長期的には,各部署の構成管理情報を自動的に収集する仕組みを導入し,A 社 IRT が各部署の構成管理情報を把握することを目指す。

課題 2 については,長期的には A 社 IRT を増員することによって対応する。短期的には増員せず,④A 社の各部署の取組みと連携して対応することによって,工数の発生を最小限に抑える。

課題 3 については,汎用的で定量的な評価手法を用いた共通脆弱性評価システムのバージョン 3(以下,CVSS という)を参考にする。CVSS は,三つの基準で脆弱性を評価する手法である。一つ目は“基本評価基準”であり,機密性などのセキュリティの特性や,ネットワークから攻撃が可能かといった攻撃元の特性からスコアを算出する。この基準は,時間の経過や環境の違いによるスコアの変化はない。どこから攻撃可能であるかを評価する攻撃元区分を表 5 に示す。
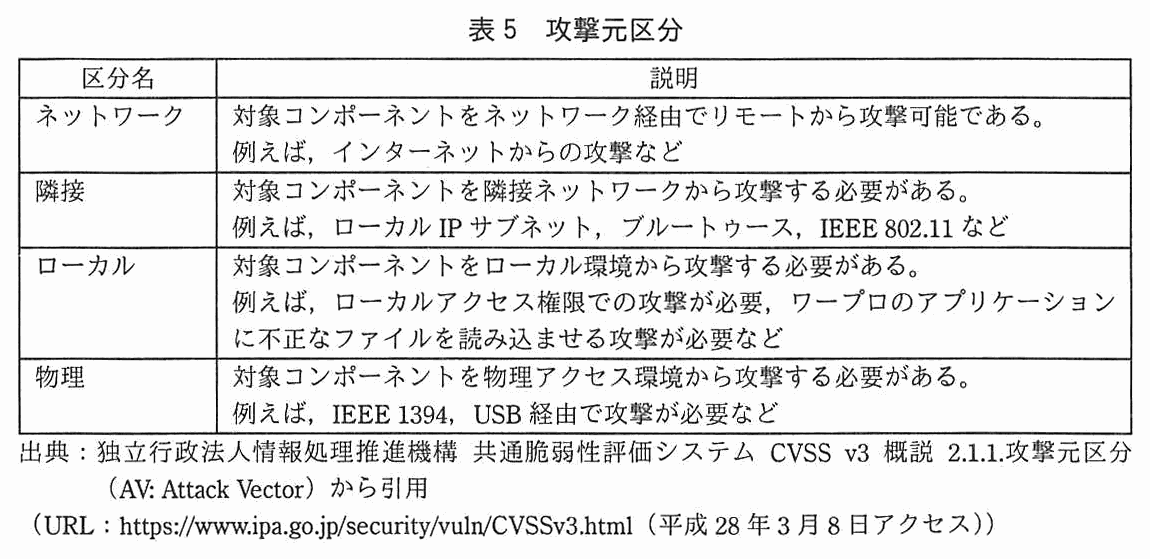
区分名と説明の 2 列の表。ネットワーク:対象コンポーネントをネットワーク経由でリモートから攻撃可能である。例えば,インターネットからの攻撃など。隣接:対象コンポーネントを隣接ネットワークから攻撃する必要がある。例えば,ローカル IP サブネット,ブルートゥース,IEEE 802.11 など。ローカル:対象コンポーネントをローカル環境から攻撃する必要がある。例えば,ローカルアクセス権限での攻撃が必要,ワープロのアプリケーションに不正なファイルを読み込ませる攻撃が必要など。物理:対象コンポーネントを物理アクセス環境から攻撃する必要がある。例えば,IEEE 1394,USB 経由で攻撃が必要など。出典:独立行政法人情報処理推進機構 共通脆弱性評価システム CVSS v3 概説 2.1.1.攻撃元区分(AV: Attack Vector)から引用(URL:https://www.ipa.go.jp/security/vuln/CVSSv3.html(平成 28 年 3 月 8 日アクセス))
表 5 攻撃元区分

二つ目は“現状評価基準”であり,攻撃コードの出現有無や対策情報が利用可能であるかどうかを基にした評価基準である。ベンダなどの脆弱性への対策状況に応じ,時間の経過によって変化し,脆弱性を公表する組織が,脆弱性の現状を表すために評価する基準である。

三つ目は“環境評価基準”であり,ネットワーク環境やセキュリティ対策状況を含め,攻撃元区分の再評価などによって,組織にとっての最終的な脆弱性の深刻度を評価する基準である。

基本評価基準のスコアは脆弱性ごとに定まるが,環境評価基準は脆弱性が存在する情報機器ごとにスコアが異なる。例えば,図 3 の FW1 と FW2 に関する,ある脆弱性が公表された場合,この脆弱性の基本評価基準のスコアに対して,評価時点の現状評価基準のスコアを算出し,最後に,環境評価基準として,FW1 と FW2 のそれぞれで最終的な深刻度のスコアを算出する。U 課長は実際に,FW1 と FW2 に存在する,ある脆弱性の深刻度を算出してみた。この脆弱性は,FW のポリシ更新のコマンド発行において,特定のパラメタを組み合わせると管理者権限がなくても不正にポリシを更新できるというものである。環境評価基準において,FW1 の攻撃元区分は c であり,FW2 の攻撃元区分は d であることから,e のスコアがより高い値を示した。

A 社 IRT が各部署に発信する脆弱性情報について,該当する情報機器を保有していた場合には,各部署で深刻度を算出してもらい,一定値を超えた場合は,A 社 IRT に脆弱性の対応計画を提出する仕組みにする。

U 課長の脆弱性情報ハンドリングに関する提案は,A 社 IRT 責任者及び経営陣によって承認され,A 社 IRT は,A 社全体の情報セキュリティを担う,より高度な組織となった。

出題趣旨(IPA)

近年,公共機関,金融機関を中心にCSIRTを設立する組織が急増している。インシデントハンドリングは,CSIRTの主要な機能の一つと言える。多くの組織では,CSIRTを設立する以前から,情報システム部門などがインシデントハンドリングに類する活動を行っているが,組織内の役割や権限などが不明確であるため,有効に機能していないケースも散見される。そのような組織では,CSIRT設立時に,既存のインシデントハンドリングのどのような点を改善するのかを明確にすることが重要である。本問は,CSIRTの構築とセキュリティ設計を題材に,インシデントハンドリングの問題点を検出して改善する能力,及び脆弱性情報に関する評価能力を問う。

採点講評(問全体・IPA)

問1では,CSIRT構築とセキュリティ設計について出題した。

設問と解答例

設問1 10字以内 解答欄1つ

表 1 中の a に入れる,A 社 IRT が決定すべきことを,10 字以内で答えよ。

〔a〕解答例

  • 対応の要否
解説

本文の根拠

表1 番号2 トリアージ

A 社 IRT は,受け付けた内容の事実確認を行った上で,あらかじめ定めた基準に従い,重要度や優先度を考慮して,aを判断する。

表1 番号2 次の手順の番号

aに応じて,番号 3 又は番号 6 に進む。

表1 番号6 完了

A 社 IRT は,当該インシデントに関する記録を整理し,対応を完了する。

トリアージは,受け付けた報告を重要度や優先度で振り分ける手順である。表 1 では,a の判断結果によって番号 3(調査依頼検討)へ進むか,番号 6(完了)へ飛ぶかが分かれる。番号 3〜5 は調査・状況報告・対応指示という“対応”の手順なので,a はインシデントに対応する必要があるかどうか,すなわち“対応の要否”である。

本文の〔インシデント発生〕では,P 主任の報告が“実害はない”として扱われ,そのままうやむやになった。対応が要るのか要らないのかを A 社 IRT が基準に従って決めていれば,番号 3 以降に進めて調査できた場面である。

字数は 10 字以内で,解答例は 5 字である。“対応するかしないか”のように同じ意味の言い方でもよいが,番号 3 と番号 6 のどちらに進むかを決める二択の判断であることが伝わる語にする。“重要度”や“優先度”は判断の材料として作業内容に書かれているので,a に入れる語ではない。

設問2(1) 20字以内 解答欄1つ

表 2 中及び本文中の b に入れる適切な字句を,〔A 社 IRT の現状〕の内容を踏まえ,20 字以内で答えよ。

〔b〕解答例

  • 報告すべきインシデントの範囲
解説

本文の根拠

〔A社IRTの現状〕

A 社の従業員に対して,A 社 IRT の存在を積極的には周知しておらず,A 社 IRT に報告すべきインシデントの範囲についても明確には定義していない。

〔A社のセキュリティポリシ〕

どのような事象がインシデントに該当するかは定義されていない。

表2 (省略)

bが不明確である。

〔A 社 IRT の現状〕には問題が二つ書かれている。A 社 IRT の存在を積極的に周知していないことと,A 社 IRT に報告すべきインシデントの範囲を明確に定義していないことである。前者は表 2 の“周知”の行が受け持っているので,残る“(省略)”の行の b は後者の“報告すべきインシデントの範囲”である。

この不明確さのために,従業員は A 社 IRT をマルウェア感染時の報告先だと思い込み,それ以外のインシデントは事マネに報告していた。U 課長が“b の明確化や周知の改善”を行ったという本文とも,b が範囲の定義であれば話がつながる。

字数は 20 字以内で,解答例は 14 字である。“報告すべき”と“範囲”の両方を残す。“インシデントの定義”だけでは,A 社 IRT に何を報告するのかという点が抜けてしまう。

設問2(2) 40字以内

本文中の下線①について,この改善策の目的は何か。40 字以内で述べよ。

解答例

  • インシデントがA社全体に与える影響度に基づいた対応を指示するため
解説

本文の根拠

表2 対応指示手順

表 1 の運用手順における“対応指示”手順と異なり,現状はインシデントを発見した事業部が独自に影響度を判断し,事業部の都合を優先させた対応を行っている。

表1 番号5 対応指示

A 社 IRT は,あらかじめ定めた基準に従い,インシデントの全社への影響度に基づいて,インシデントの対応内容を決定し,必要な対応指示を行う。

〔A社IRTの活動のアセスメントと改善〕

また,①表 1 における対応指示は,A 社 IRT が直接行えるようにした。

表 2 の“対応指示手順”の問題点は,インシデントを発見した事業部が独自に影響度を判断し,事業部の都合を優先した対応をしていたことである。表 1 の対応指示は,本来“全社への影響度に基づいて”A 社 IRT が対応内容を決める手順である。下線①で A 社 IRT が直接指示できるようにしたのは,事業部の都合ではなく全社の影響度で対応を決めるためである。解答例は“インシデントがA社全体に与える影響度に基づいた対応を指示するため”である。

〔インシデント発生〕の名簿の件では,事業部の判断で対応がうやむやになり,A 社全体が謝罪会見や受託事業への打撃を受けた。A 社 IRT は経営陣直属になったので,事業部に対して直接指示を出せる立場にもなっている。

字数は 40 字以内で,解答例は 32 字である。“A 社全体(全社)の影響度”という判断の基準と,“対応を指示する”という目的の両方を残す。“迅速に対応するため”だけでは,表 2 の問題点(事業部の都合を優先)を直すことにならない。

設問3(1) 70字以内

本文中の下線②について,どのような攻撃に対処できるようになるか。攻撃のシナリオを 70 字以内で具体的に述べよ。

解答例

  • IT部のOA用PCに攻撃メールが送信され,PCがマルウェアに感染し,起動したマルウェアがサーバLANに不正アクセスする攻撃
解説

本文の根拠

〔セキュリティ設計の見直し〕 Hさん

現状でもサーバ LAN の各サーバの管理用ポートへのアクセスは,利用者 LAN の IT 部のセグメントからしか許可を与えておらず,

〔セキュリティ設計の見直し〕 Yさん

利用者 LAN からサーバ LAN へのアクセスについては,管理用ポートへのアクセスを禁止し,他の PC から運用管理 PC へのアクセスも禁止します。

〔A社のシステム運用〕

DMZ やサーバ LAN のサーバなどの IT 部が管理している情報機器の運用保守は,IT 部の OA 用 PC から実施している。

表3 OA用PC

各従業員に 1 台ずつ貸与され,資料作成,Web 閲覧,メール送受信などに利用される。

現状では,サーバの管理用ポートに IT 部のセグメントからアクセスでき,運用保守は IT 部の OA 用 PC から行っている。OA 用 PC はメール送受信や Web 閲覧にも使うので,今回の Z 主任と同じように標的型攻撃メールでマルウェアに感染するおそれがある。IT 部の OA 用 PC が感染すれば,マルウェアは許可された経路のまま管理用ポートにアクセスでき,現状の制限では止められない。運用管理セグメントを設けて管理用ポートへのアクセスを運用管理 PC だけに絞り,利用者 LAN(IT 部を含む)からの管理用ポートへのアクセスを禁止すれば,この攻撃を防げる。解答例は“IT部のOA用PCに攻撃メールが送信され,PCがマルウェアに感染し,起動したマルウェアがサーバLANに不正アクセスする攻撃”である。

H さんは“IT 部のセグメントからしか許可していない”ので同等だと考えたが,制限の単位がセグメントで,その中の PC がメールや Web 閲覧に使われていることが抜けている。Y さんの案は,運用管理 PC へのアクセスを他の PC から禁止しており,感染した OA 用 PC を踏み台にされることも防いでいる。

字数は 70 字以内で,解答例は 61 字である。講評は,シナリオがあいまいなまま“OA 用 PC が感染する”だけを書いた解答や,新設しても防げない攻撃の解答が多かったと指摘している。“IT 部の OA 用 PC”が感染の起点になること,感染の経路(攻撃メール),マルウェアが“サーバ LAN に不正アクセスする”ことを,この順に書く。

採点講評(IPA)

設問3は,正答率が低かった。(1)は,運用管理セグメントを新設すれば防げるが,現状の構成では防げない具体的な攻撃のシナリオを問うたが,攻撃のシナリオが不明確なままOA用PCがマルウェアに感染するという状況だけを説明した解答や,運用管理セグメントを新設しても防げない攻撃のシナリオについての解答が散見された。(2)は,リバースブルートフォース攻撃の検知方法を問うたが,A社のLDAPサーバの運用管理への考慮がない解答や,単にリバースブルートフォース攻撃を説明した解答が散見された。

設問3(2) 40字以内

本文中の下線③について,どのような検知方法か。40 字以内で具体的に述べよ。

解答例

  • IT部運用チームのメンバのLDAP ID以外によるログイン要求の検知
解説

本文の根拠

〔セキュリティ設計の見直し〕 Yさん

同一の LDAP ID による連続した認証失敗回数をカウントし,その回数が一定値を超過すると,アラートを発生させる仕組みを考えています。

表3 LDAPサーバ

HTTP でアクセスできる管理画面があり,運用チーム 4 名の LDAP ID でだけログインできる。

〔セキュリティ設計の見直し〕

A 社の LDAP サーバの運用管理を考慮した③新たな検知方法を考えた。

リバースブルートフォース攻撃は,パスワードを一つに固定し,ID のほうを次々に変えてログインを試す攻撃である。ID ごとの失敗は 1 回ずつにしかならないので,Y さんの“同一の LDAP ID による連続した認証失敗回数”を数える方法では検知できない。そこで LDAP サーバの運用管理に目を向けると,管理画面にログインできるのは運用チーム 4 名の LDAP ID だけである。それ以外の LDAP ID で管理画面にログインしようとする要求は,正規の利用ではあり得ないので,攻撃の兆候として検知できる。解答例は“IT部運用チームのメンバのLDAP ID以外によるログイン要求の検知”である。

図 4 でも,攻撃者は複数の LDAP ID の認証情報で管理画面へのログインを試みて失敗している。この方法なら,ID を変えながら試すたびに検知できる。

字数は 40 字以内で,解答例は 34 字である。講評は,LDAP サーバの運用管理への考慮がない解答や,攻撃そのものを説明しただけの解答が多かったと指摘している。“運用チームのメンバ以外の LDAP ID”という条件と,それが“管理画面へのログイン要求”であることを残す。

採点講評(IPA)

設問3は,正答率が低かった。(1)は,運用管理セグメントを新設すれば防げるが,現状の構成では防げない具体的な攻撃のシナリオを問うたが,攻撃のシナリオが不明確なままOA用PCがマルウェアに感染するという状況だけを説明した解答や,運用管理セグメントを新設しても防げない攻撃のシナリオについての解答が散見された。(2)は,リバースブルートフォース攻撃の検知方法を問うたが,A社のLDAPサーバの運用管理への考慮がない解答や,単にリバースブルートフォース攻撃を説明した解答が散見された。

設問4(1) 35字以内

A 社 IRT の脆弱性情報ハンドリングにおいて,各部署の情報機器の現状が示された構成管理情報を活用することによる効果を,35 字以内で述べよ。

解答例

  • A社IRTが収集すべき脆弱性情報を把握するため
解説

本文の根拠

図5 課題1

情報機器の現状の構成情報を正しく把握していない部署がある。

〔脆弱性情報ハンドリング〕

A 社が保有する情報機器の脆弱性情報を A 社 IRT が収集し,各部署に発信することによって,各部署が脆弱性情報を収集する負担を低減し,A 社全体で効率化する。

〔脆弱性情報ハンドリング〕

長期的には,各部署の構成管理情報を自動的に収集する仕組みを導入し,A 社 IRT が各部署の構成管理情報を把握することを目指す。

脆弱性情報ハンドリングでは,A 社 IRT が“A 社が保有する情報機器の脆弱性情報”を収集して各部署に発信する。そのためには,A 社のどこにどの製品・バージョンの情報機器があるかが分かっていなければならない。構成管理情報を使えば,A 社 IRT が集めるべき脆弱性情報の対象が分かる。解答例は“A社IRTが収集すべき脆弱性情報を把握するため”である。

課題 1 のとおり構成情報を正しく把握していない部署があると,その部署の機器に関する脆弱性情報を集め損ね,修正プログラムの適用漏れにつながる。最近増えていたのは,まさにこの適用漏れに起因するインシデントだった。

字数は 35 字以内で,解答例は 23 字である。“収集すべき脆弱性情報(の対象)が分かる”ことを中心に書く。“情報機器を把握できる”だけでは,脆弱性情報ハンドリングにとっての効果になっていない。

設問4(2) 45字以内

A 社 IRT が各部署の構成管理情報を把握しておくと,インシデントハンドリングにおいても有効に活用することができる。どのように活用できるか。45 字以内で具体的に述べよ。

解答例

  • A社IRTが,各部署のインシデント発生時や対策時の,影響範囲の特定に活用する。
解説

本文の根拠

図2 インシデントハンドリング

A 社 IRT はインシデント報告を受け付けると,情報セキュリティの専門的な知見を基に,定められた運用手順に従って活動し,該当する部署又は事マネに対して対応の指示を行う。

表1 番号5 対応指示

インシデントの全社への影響度に基づいて,インシデントの対応内容を決定し,

〔脆弱性情報ハンドリング〕

長期的には,各部署の構成管理情報を自動的に収集する仕組みを導入し,A 社 IRT が各部署の構成管理情報を把握することを目指す。

インシデントハンドリングでは,A 社 IRT が全社への影響度に基づいて対応内容を決め,該当する部署に指示を出す。あるインシデントの原因となった機器や脆弱性が分かったとき,同じ製品・構成の機器がどの部署にあるかが分かれば,影響が及ぶ範囲をすぐに特定できる。解答例は“A社IRTが,各部署のインシデント発生時や対策時の,影響範囲の特定に活用する。”である。

〔インシデント発生〕の名簿の件では,どの部署の情報かを突き止めるのに時間が掛かった。また本文のとおり,A 社では同一ベンダのサーバやミドルウェアが多く採用されているので,一つの部署で見つかった問題が他部署にも及ぶ可能性が高い。

字数は 45 字以内で,解答例は 39 字である。“影響範囲の特定”を中心に,“インシデント発生時や対策時”という使う場面を添える。

設問5 30字以内

図 5 中の課題 2 について,本文中の下線④の各部署の取組みとどのように連携して対応すべきか。連携方法を 30 字以内で述べよ。

解答例

  • 各部署が収集している脆弱性情報の提供を受ける。
解説

本文の根拠

図5 課題2

情報機器の脆弱性情報を,ベンダの Web サイトや,脆弱性情報が記載された Web サイトから収集するには多くの工数が必要だが,現状の要員では対応ができない。

〔脆弱性情報ハンドリング〕

IT 部は,IT 部が管理する情報機器の脆弱性情報を,インターネット上にあるベンダの Web サイトや,脆弱性情報が記載された Web サイトなどから収集している。

〔脆弱性情報ハンドリング〕

短期的には増員せず,④A 社の各部署の取組みと連携して対応することによって,工数の発生を最小限に抑える。

課題 2 は,脆弱性情報を一から収集するには工数が掛かり,A 社 IRT の要員では足りないことである。ところが本文によると,IT 部は自部署の管理する情報機器の脆弱性情報をすでに収集しており,各部署も独自に管理する機器の脆弱性情報を(対応にばらつきはあるものの)集めている。これらの部署が収集している情報を A 社 IRT が提供してもらえば,新たな収集の工数を抑えられる。解答例は“各部署が収集している脆弱性情報の提供を受ける。”である。

A 社では同一ベンダの製品が多く採用されているので,ある部署が集めた情報は他部署にもそのまま役立つことが多い。集めた情報を A 社 IRT がまとめて各部署に発信すれば,本文の“A 社全体で効率化する”という狙いにも合う。

字数は 30 字以内で,解答例は 23 字である。“各部署が(すでに)収集している脆弱性情報”を“提供してもらう”という連携の向きを書く。

設問6(1)

CVSS について,ゼロデイ攻撃が可能な脆弱性か否かは,どの評価基準に最も反映されるか。基準名を答えよ。

解答例

  • 現状評価基準
解説

本文の根拠

〔脆弱性情報ハンドリング〕

二つ目は“現状評価基準”であり,攻撃コードの出現有無や対策情報が利用可能であるかどうかを基にした評価基準である。

〔脆弱性情報ハンドリング〕

この基準は,時間の経過や環境の違いによるスコアの変化はない。

ゼロデイ攻撃は,脆弱性の修正プログラムなどの対策がまだ提供されていない段階で行われる攻撃である。本文の説明では,現状評価基準は“攻撃コードの出現有無や対策情報が利用可能であるかどうか”を基にし,ベンダの対策状況に応じて時間とともに変化する。攻撃が可能か,対策があるかという状態を反映するのはこの基準なので,答えは“現状評価基準”である。

基本評価基準は脆弱性そのものの特性で決まり,時間の経過では変わらない。環境評価基準は利用者の組織のネットワーク環境や対策状況を反映するもので,対策がまだ無いかどうかは扱わない。

字数制限は無いが,本文に出てくる基準名“現状評価基準”をそのまま書く。基本評価基準と取り違えやすいので,“時間の経過で変わるかどうか”で見分ける。

採点講評(IPA)

設問6は,正答率が高かった。ファイアウォールに関する脆弱性をA社のケースについて評価する設問であったが,CVSSについてよく理解されているようであった。

設問6(2) 解答欄3つ

本文中の c〜e に入れる適切な字句を答えよ。c,d は表 5 中の区分名から選び,e は“FW1”又は“FW2”のどちらかで答えよ。

〔c〕解答例

  • ネットワーク

〔d〕解答例

  • ローカル

〔e〕解答例

  • FW1
解説

本文の根拠

表3 FW1

ポリシ変更の際は,IT 部が外部業者に指示を出し,外部業者の担当者が遠隔地からインターネットを経由し,SSH クライアントソフトを用いて更新作業を行っている。

表3 FW2

ポリシ変更は,FW2 のコンソールポートに常時接続された MPC からだけ許可されている。

表3 MPC

普段は OS の認証機能によってロックされており,SS 部の一部の担当者だけがロック解除できる。

〔脆弱性情報ハンドリング〕

この脆弱性は,FW のポリシ更新のコマンド発行において,特定のパラメタを組み合わせると管理者権限がなくても不正にポリシを更新できるというものである。

この脆弱性を突くには,FW にポリシ更新のコマンドを発行できなければならない。FW1 のポリシ更新は外部業者がインターネット経由の SSH で行っているので,インターネットから FW1 にコマンドを発行できる。表 5 の“ネットワーク経由でリモートから攻撃可能”に当たり,c は“ネットワーク”である。FW2 のポリシ更新はコンソールポートに常時接続された MPC からだけ許可されており,MPC にログインできなければコマンドを発行できない。表 5 の“ローカルアクセス権限での攻撃が必要”に当たり,d は“ローカル”である。攻撃できる範囲が広い FW1 のほうが深刻度は高くなり,e は“FW1”である。

二つは同一ベンダのアプライアンスなので,基本評価基準のスコアは同じである。違いが出るのは環境評価基準で,本文の“攻撃元区分の再評価”によって機器ごとの設置・運用の違いがスコアに反映される。講評は,この設問は正答率が高く,CVSS がよく理解されていたと述べている。

d を“物理”としないこと。MPC はコンソールポートに常時接続されているので,攻撃者は FW2 本体に物理的に触れなくても,MPC にログインできればコマンドを発行できる。

採点講評(IPA)

設問6は,正答率が高かった。ファイアウォールに関する脆弱性をA社のケースについて評価する設問であったが,CVSSについてよく理解されているようであった。

出典:平成28年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)
問2 テレワークのセキュリティ

テレワークのセキュリティに関する次の記述を読んで,設問 1〜5 に答えよ。

Q 社は,従業員数 700 名のシステムインテグレータである。東京,名古屋及び大阪に事業所がある。各事業所では,固定席をもたないフリーアドレスが採用されている。営業員やシステムエンジニアなど,テレワークを行っている社員はモバイラと呼ばれ,モバイル PC と USB データ通信端末が貸与されている。モバイラは,休暇や長期出張などの場合を除き,週 1 時間以上 Q 社事業所に出社し,モバイル PC を社内 LAN に接続することが義務付けられている。

Q 社では,モバイル PC を含む IT 機器全てを情報システム部(以下,IT 部という)が管理している。Q 社には,IT 全般に関する問合せ窓口として IT 部内に IT ヘルプデスクが設けられており,電話,電子メール(以下,メールという),チャットでサポートを行っている。IT ヘルプデスクは情報セキュリティに関する問合せも受け付けている。

〔モバイラのテレワーク環境〕

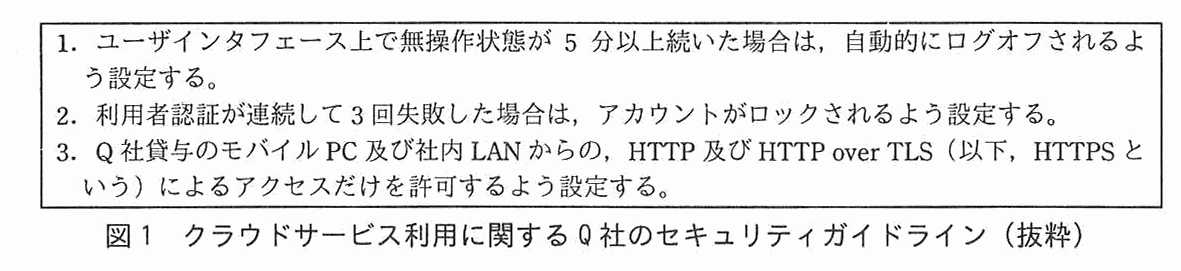
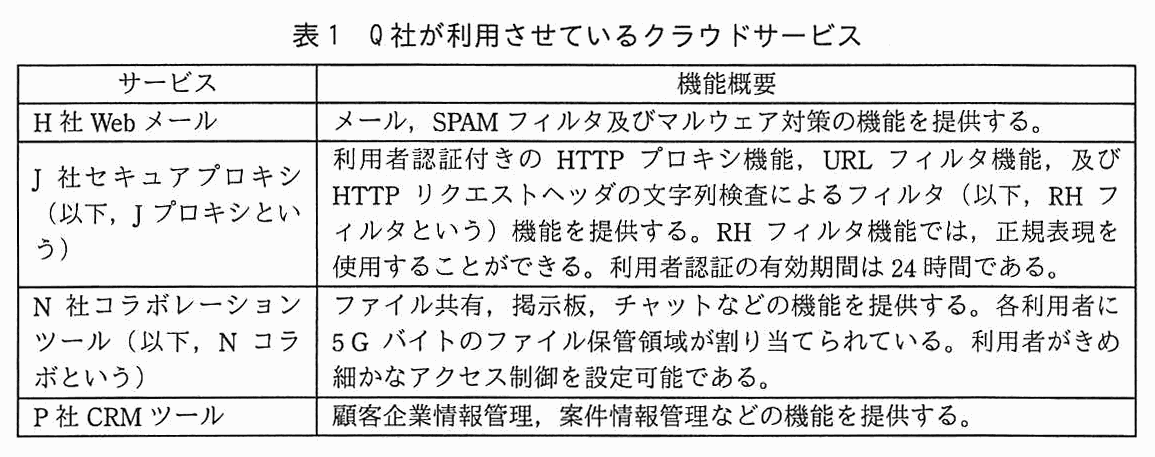
Q 社では,モバイラの顧客先などでのテレワークを支援するために,表 1 に示すクラウドコンピューティングで実現されたサービス(以下,クラウドサービスという)を利用させている。クラウドサービス利用に関する Q 社のセキュリティガイドラインを図 1 に示す。

サービスと機能概要の 2 列の表。H 社 Web メール:メール,SPAM フィルタ及びマルウェア対策の機能を提供する。J 社セキュアプロキシ(以下,J プロキシという):利用者認証付きの HTTP プロキシ機能,URL フィルタ機能,及び HTTP リクエストヘッダの文字列検査によるフィルタ(以下,RH フィルタという)機能を提供する。RH フィルタ機能では,正規表現を使用することができる。利用者認証の有効期間は 24 時間である。N 社コラボレーションツール(以下,N コラボという):ファイル共有,掲示板,チャットなどの機能を提供する。各利用者に 5G バイトのファイル保管領域が割り当てられている。利用者がきめ細かなアクセス制御を設定可能である。P 社 CRM ツール:顧客企業情報管理,案件情報管理などの機能を提供する。
表 1 Q 社が利用させているクラウドサービス
枠で囲んだ 3 項目。1. ユーザインタフェース上で無操作状態が 5 分以上続いた場合は,自動的にログオフされるよう設定する。2. 利用者認証が連続して 3 回失敗した場合は,アカウントがロックされるよう設定する。3. Q 社貸与のモバイル PC 及び社内 LAN からの,HTTP 及び HTTP over TLS(以下,HTTPS という)によるアクセスだけを許可するよう設定する。
図 1 クラウドサービス利用に関する Q 社のセキュリティガイドライン(抜粋)

Q 社のモバイル PC には,マルウェア対策ソフト(以下,AM という)やパーソナルファイアウォール(以下,PFW という),オフィスソフトウェアなどの Q 社が利用を認めたソフトウェア(以下,標準ソフトという)がインストールされている。

Q 社内には,AM 管理サーバがあり,社内 LAN だけからアクセス可能である。モバイル PC は,社内 LAN 接続時に,AM のログを AM 管理サーバにアップロードする。

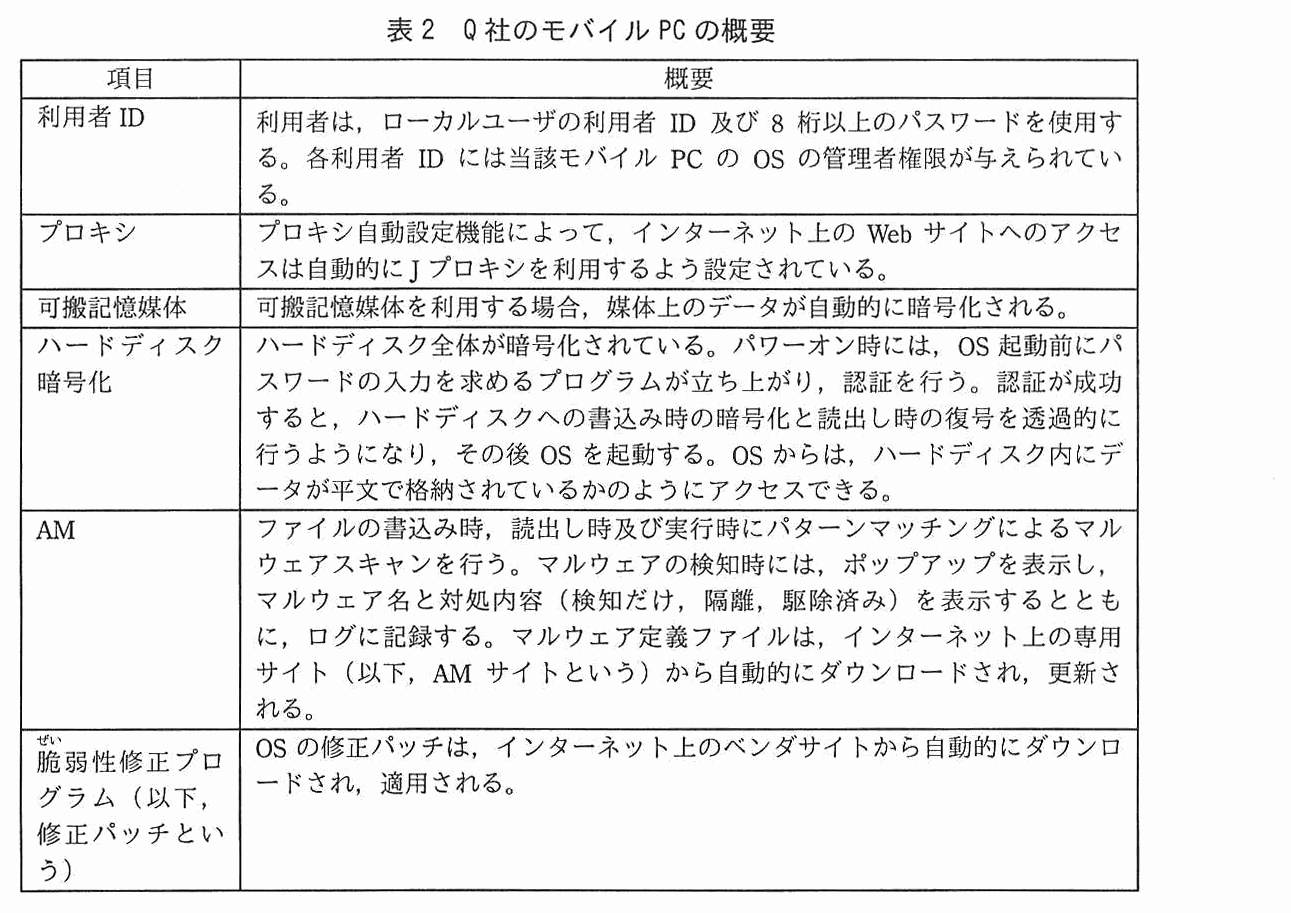
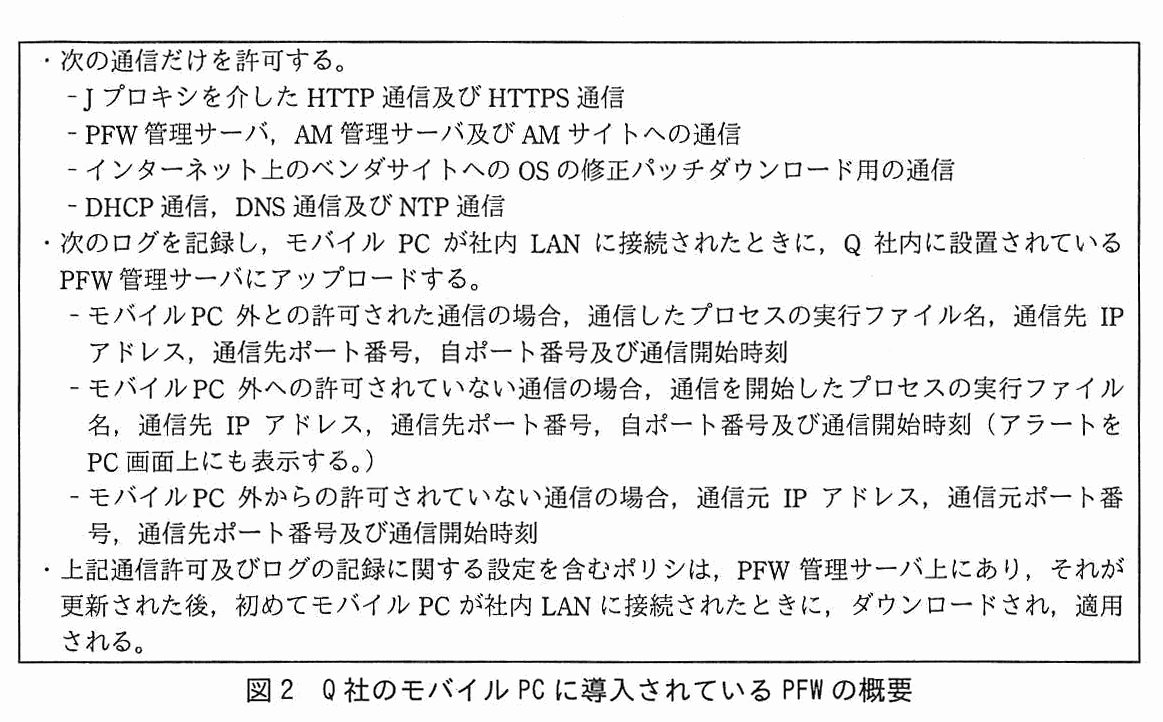
Q 社のモバイル PC の概要を表 2 に,Q 社のモバイル PC に導入されている PFW の概要を図 2 に示す。

項目と概要の 2 列の表。利用者 ID:利用者は,ローカルユーザの利用者 ID 及び 8 桁以上のパスワードを使用する。各利用者 ID には当該モバイル PC の OS の管理者権限が与えられている。プロキシ:プロキシ自動設定機能によって,インターネット上の Web サイトへのアクセスは自動的に J プロキシを利用するよう設定されている。可搬記憶媒体:可搬記憶媒体を利用する場合,媒体上のデータが自動的に暗号化される。ハードディスク暗号化:ハードディスク全体が暗号化されている。パワーオン時には,OS 起動前にパスワードの入力を求めるプログラムが立ち上がり,認証を行う。認証が成功すると,ハードディスクへの書込み時の暗号化と読出し時の復号を透過的に行うようになり,その後 OS を起動する。OS からは,ハードディスク内にデータが平文で格納されているかのようにアクセスできる。AM:ファイルの書込み時,読出し時及び実行時にパターンマッチングによるマルウェアスキャンを行う。マルウェアの検知時には,ポップアップを表示し,マルウェア名と対処内容(検知だけ,隔離,駆除済み)を表示するとともに,ログに記録する。マルウェア定義ファイルは,インターネット上の専用サイト(以下,AM サイトという)から自動的にダウンロードされ,更新される。脆弱性修正プログラム(以下,修正パッチという):OS の修正パッチは,インターネット上のベンダサイトから自動的にダウンロードされ,適用される。
表 2 Q 社のモバイル PC の概要
枠で囲んだ箇条書き。・次の通信だけを許可する。− J プロキシを介した HTTP 通信及び HTTPS 通信 − PFW 管理サーバ,AM 管理サーバ及び AM サイトへの通信 − インターネット上のベンダサイトへの OS の修正パッチダウンロード用の通信 − DHCP 通信,DNS 通信及び NTP 通信 ・次のログを記録し,モバイル PC が社内 LAN に接続されたときに,Q 社内に設置されている PFW 管理サーバにアップロードする。− モバイル PC 外との許可された通信の場合,通信したプロセスの実行ファイル名,通信先 IP アドレス,通信先ポート番号,自ポート番号及び通信開始時刻 − モバイル PC 外への許可されていない通信の場合,通信を開始したプロセスの実行ファイル名,通信先 IP アドレス,通信先ポート番号,自ポート番号及び通信開始時刻(アラートを PC 画面上にも表示する。)− モバイル PC 外からの許可されていない通信の場合,通信元 IP アドレス,通信元ポート番号,通信先ポート番号及び通信開始時刻 ・上記通信許可及びログの記録に関する設定を含むポリシは,PFW 管理サーバ上にあり,それが更新された後,初めてモバイル PC が社内 LAN に接続されたときに,ダウンロードされ,適用される。
図 2 Q 社のモバイル PC に導入されている PFW の概要

Q 社には,モバイル PC のバックアップを自動的に取得する仕組みはない。そのため,必要なファイルは N コラボに保管しておくことが推奨されている。

〔マルウェアの検知〕

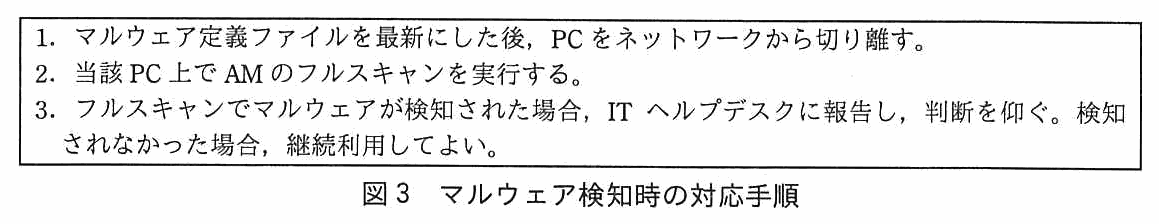
Q 社では,マルウェア検知時の対応手順を,図 3 のとおり定めている。

枠で囲んだ 3 項目。1. マルウェア定義ファイルを最新にした後,PC をネットワークから切り離す。2. 当該 PC 上で AM のフルスキャンを実行する。3. フルスキャンでマルウェアが検知された場合,IT ヘルプデスクに報告し,判断を仰ぐ。検知されなかった場合,継続利用してよい。
図 3 マルウェア検知時の対応手順

2 月 1 日,名古屋事業所の B さんから IT ヘルプデスクに“モバイル PC で繰り返しマルウェアが検知される”との連絡が入り,IT 部の情報セキュリティ担当者である C さんが対応した。次は,その時の B さんと C さんの会話である。

〔IT 部による調査〕

C さんが AM 管理サーバのマルウェア検知ログを調べたところ,PC01 ではマルウェア M が 3 回検知され,駆除されていた。他のマルウェアは検知されていなかった。

次に,C さんは PFW 管理サーバで,マルウェア検知と同じ時間帯の,PC01 の PFW のログを確認した。PFW のログには,OS 標準の Web ブラウザ(以下,標準ブラウザという)のプロセスからの通信だけが記録されていた。

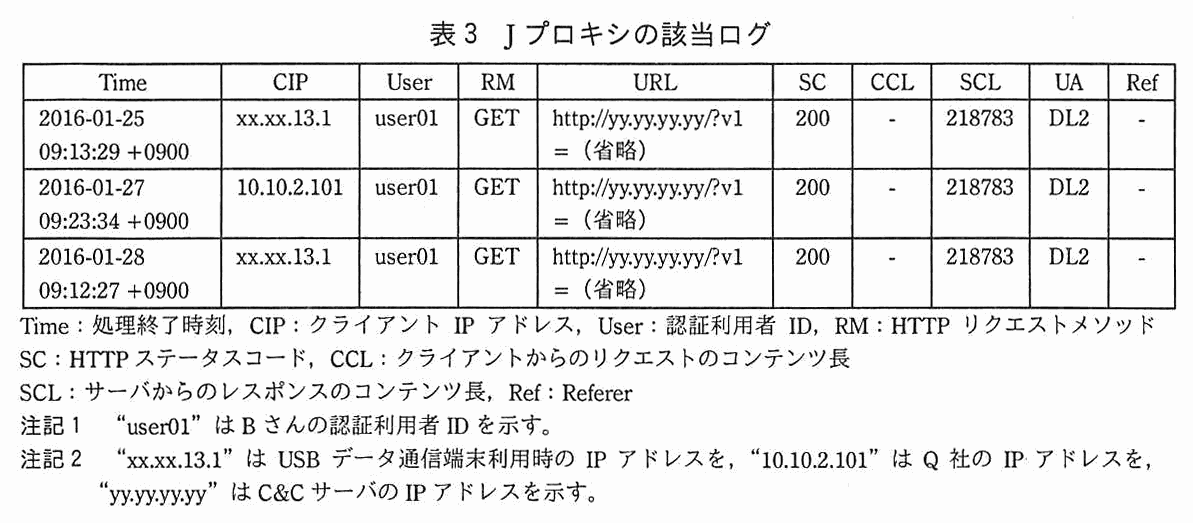
C さんが,マルウェア検知と同じ時間帯の J プロキシのログを調査したところ,次のことが分かった。

該当するログは表 3 のとおりである。

Time,CIP,User,RM,URL,SC,CCL,SCL,UA,Ref の 10 列のログ 3 行。1 行目:Time 2016-01-25 09:13:29 +0900,CIP xx.xx.13.1,User user01,RM GET,URL http://yy.yy.yy.yy/?v1=(省略),SC 200,CCL -,SCL 218783,UA DL2,Ref -。2 行目:Time 2016-01-27 09:23:34 +0900,CIP 10.10.2.101,User user01,RM GET,URL http://yy.yy.yy.yy/?v1=(省略),SC 200,CCL -,SCL 218783,UA DL2,Ref -。3 行目:Time 2016-01-28 09:12:27 +0900,CIP xx.xx.13.1,User user01,RM GET,URL http://yy.yy.yy.yy/?v1=(省略),SC 200,CCL -,SCL 218783,UA DL2,Ref -。凡例:Time:処理終了時刻,CIP:クライアント IP アドレス,User:認証利用者 ID,RM:HTTP リクエストメソッド,SC:HTTP ステータスコード,CCL:クライアントからのリクエストのコンテンツ長,SCL:サーバからのレスポンスのコンテンツ長,Ref:Referer。注記 1 “user01”は B さんの認証利用者 ID を示す。注記 2 “xx.xx.13.1”は USB データ通信端末利用時の IP アドレスを,“10.10.2.101”は Q 社の IP アドレスを,“yy.yy.yy.yy”は C&C サーバの IP アドレスを示す。
表 3 J プロキシの該当ログ

C さんは,マルウェア M をダウンロードする未知のマルウェアが,UA を DL2 に設定して C&C サーバと通信していると考えた。J プロキシのログから UA が DL2 の通信を検索したところ,次のことが分かった。

C さんは,これらのログの調査から,B さんのモバイル PC でマルウェアの検知・駆除が繰り返される事象は,未知のマルウェアが原因だと結論付けた。

C さんは,②当該マルウェアによるモバイル PC から C&C サーバへの通信をブロックする必要があることと,PC01 について専門業者による詳細な調査の必要があることを IT 部 D 部長に説明し,調査依頼の承認を得た。

C さんは,C&C サーバへの通信のブロックを担当者に依頼した。次に,C さんは,PC01〜PC04 について,利用者に連絡を取り,IT 部への送付を依頼した。B さんを含む各利用者は,当該モバイル PC を IT 部に送付した。

〔専門業者による調査〕

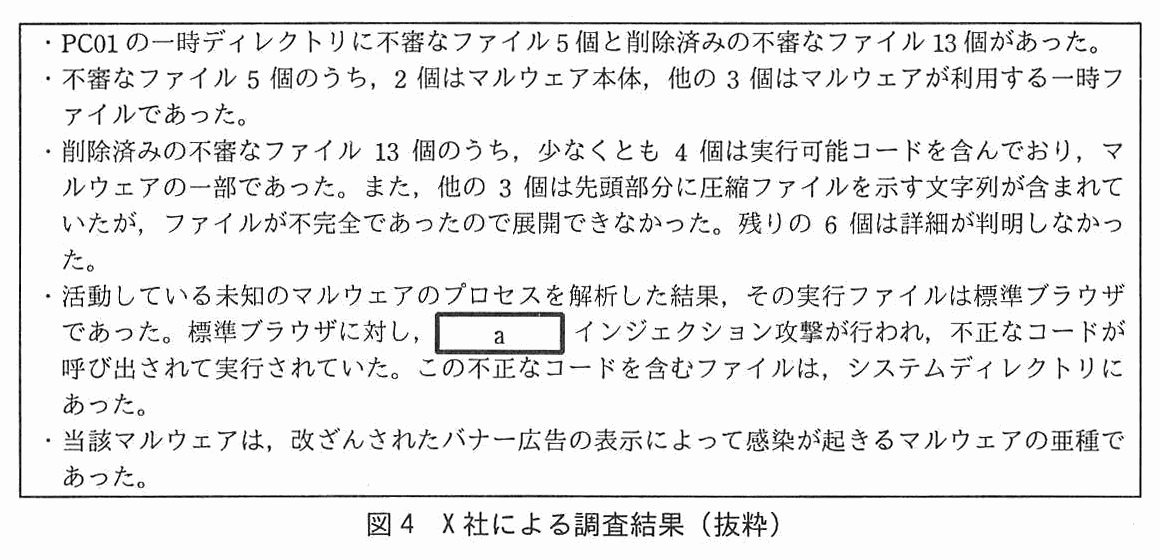
C さんは,PC01 の調査をセキュリティ専門業者の X 社に依頼した。X 社による調査結果は図 4 のとおりであった。

枠で囲んだ箇条書き。・PC01 の一時ディレクトリに不審なファイル 5 個と削除済みの不審なファイル 13 個があった。・不審なファイル 5 個のうち,2 個はマルウェア本体,他の 3 個はマルウェアが利用する一時ファイルであった。・削除済みの不審なファイル 13 個のうち,少なくとも 4 個は実行可能コードを含んでおり,マルウェアの一部であった。また,他の 3 個は先頭部分に圧縮ファイルを示す文字列が含まれていたが,ファイルが不完全であったので展開できなかった。残りの 6 個は詳細が判明しなかった。・活動している未知のマルウェアのプロセスを解析した結果,その実行ファイルは標準ブラウザであった。標準ブラウザに対し,[ a ]インジェクション攻撃が行われ,不正なコードが呼び出されて実行されていた。この不正なコードを含むファイルは,システムディレクトリにあった。・当該マルウェアは,改ざんされたバナー広告の表示によって感染が起きるマルウェアの亜種であった。
図 4 X 社による調査結果(抜粋)

〔侵入経路と被害状況の調査〕

X 社の報告を受け,C さんはマルウェアの侵入経路及び外部への情報漏えいの有無を調査した。侵入経路については,Web サイト W からマルウェアをダウンロードしていたことが判明した。Web サイト W で表示していたバナー広告が改ざんされており,当該バナー広告を表示するときに利用するビューア(以下,ビューア V という)の脆弱性を利用して,自動的にダウンローダを導入・実行する攻撃コードが含まれていた。いわゆる b ダウンロード攻撃であった。ビューア V は以前に業務上必要があったので標準ソフトとして導入されていたが,現在では必要性はなくなっていた。ビューア V の脆弱性は度々報告されていたが,Q 社では標準ソフトの脆弱性を管理しておらず,修正パッチの適用も強制していなかった。

PC02〜PC04 も,B さんと同様に利用者が Web サイト W にアクセスしたことによって感染していた。

外部への情報漏えいの有無については,各種ログやハードディスクに残されていたファイルの痕跡からは,判断できなかった。PC01〜PC04 のうち,PC01 だけは,お客様プロジェクト関連情報(以下,PJ 情報という)を含むファイルがハードディスク上に複数保管されており,いずれも圧縮状態で 200k バイト以上であった。一方,J プロキシのログは,PC01 から外部に送信された HTTP 通信の CCL が,全て 2k バイト未満であることを示していた。これらから,C さんは,外部への PJ 情報の漏えいはないと結論付け,調査結果を D 部長に報告した。

次は,調査結果についての C さんと D 部長の会話である。

C さんは,再度調査を行ったが,PJ 情報漏えいの痕跡は発見できなかった。C さんはそのことを D 部長に報告した。D 部長は調査結果を了承した。

C さんはこの調査結果を,B さん及び PC02〜PC04 の利用者に伝えた。

〔委託元への報告〕

B さんは,名古屋に本社がある流通業 E 社の業務システム開発プロジェクトに参画している。E 社との契約では,情報漏えいなどのセキュリティインシデント発生時には遅滞なく E 社に報告することが定められている。E 社では,業務システムのプログラム開発及びテストには専用の PC を貸与している。B さんは,設計書を含む文書作成は PC01 で行い,プログラム開発及びテストは E 社から貸与された PC で行っていた。

IT 部での調査結果を基に,今回の件では PJ 情報の漏えいはなかったというのが Q 社の見解であるが,営業部,IT 部,法務部及び名古屋事業所の F 部長が協議した結果,IT 部の調査結果を基に E 社に報告することにした。

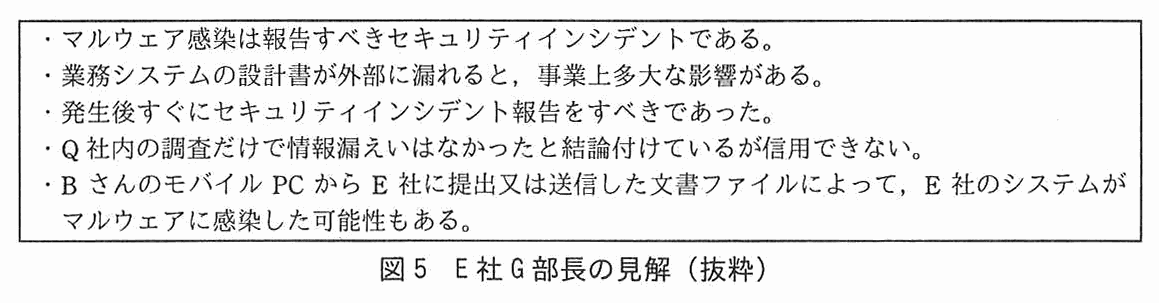
3 月 28 日,F 部長が E 社に報告したところ,E 社の G 部長から非常に厳しい叱責を受けた。G 部長の見解は図 5 のとおりである。

枠で囲んだ箇条書き。・マルウェア感染は報告すべきセキュリティインシデントである。・業務システムの設計書が外部に漏れると,事業上多大な影響がある。・発生後すぐにセキュリティインシデント報告をすべきであった。・Q 社内の調査だけで情報漏えいはなかったと結論付けているが信用できない。・B さんのモバイル PC から E 社に提出又は送信した文書ファイルによって,E 社のシステムがマルウェアに感染した可能性もある。
図 5 E 社 G 部長の見解(抜粋)

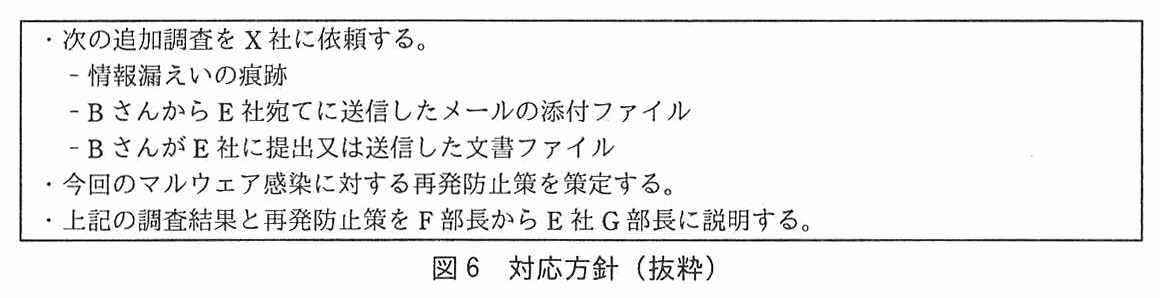
F 部長は,営業部,IT 部及び法務部と相談し,図 6 の対応方針をまとめ,早急に対応を進めた。

枠で囲んだ箇条書き。・次の追加調査を X 社に依頼する。− 情報漏えいの痕跡 − B さんから E 社宛てに送信したメールの添付ファイル − B さんが E 社に提出又は送信した文書ファイル ・今回のマルウェア感染に対する再発防止策を策定する。・上記の調査結果と再発防止策を F 部長から E 社 G 部長に説明する。
図 6 対応方針(抜粋)

X 社の追加調査の結果は,Q 社内での調査と同様,情報漏えいの痕跡は認められないというものであった。また,B さんから E 社宛てに送信したメールの添付ファイル及び E 社に提出又は送信した文書ファイルには,不審なコードは含まれていなかったとの報告であった。

〔再発防止策の策定〕

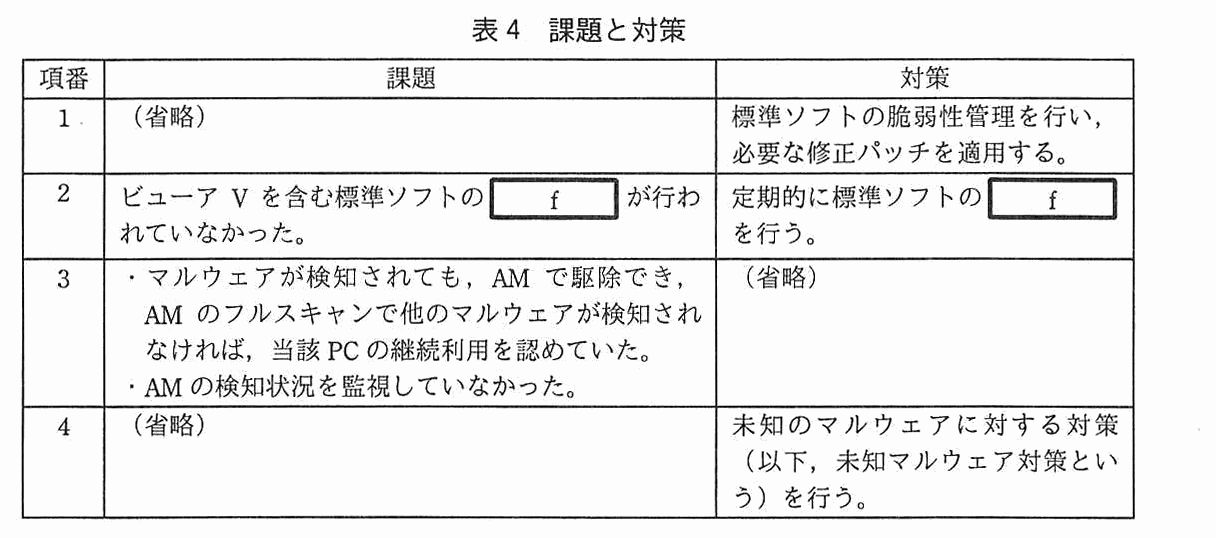
今回のマルウェア感染に対する再発防止策を,IT 部が中心に策定することとなった。C さんは,調査で判明した事実を基に,他の IT 部のメンバとともに課題を抽出し,対策を検討した。その結果は表 4 のとおりである。

項番,課題,対策の 3 列の表。項番 1:課題(省略),対策 標準ソフトの脆弱性管理を行い,必要な修正パッチを適用する。項番 2:課題 ビューア V を含む標準ソフトの[ f ]が行われていなかった。対策 定期的に標準ソフトの[ f ]を行う。項番 3:課題 ・マルウェアが検知されても,AM で駆除でき,AM のフルスキャンで他のマルウェアが検知されなければ,当該 PC の継続利用を認めていた。・AM の検知状況を監視していなかった。対策(省略)。項番 4:課題(省略),対策 未知のマルウェアに対する対策(以下,未知マルウェア対策という)を行う。
表 4 課題と対策

C さんは,課題と対策を D 部長に報告した。D 部長は,表 4 の項番 1〜3 の対策を再発防止策とし,可能な対策から順次実施するとともに,項番 4 の対策を具体化するよう指示した。

〔未知マルウェア対策の検討〕

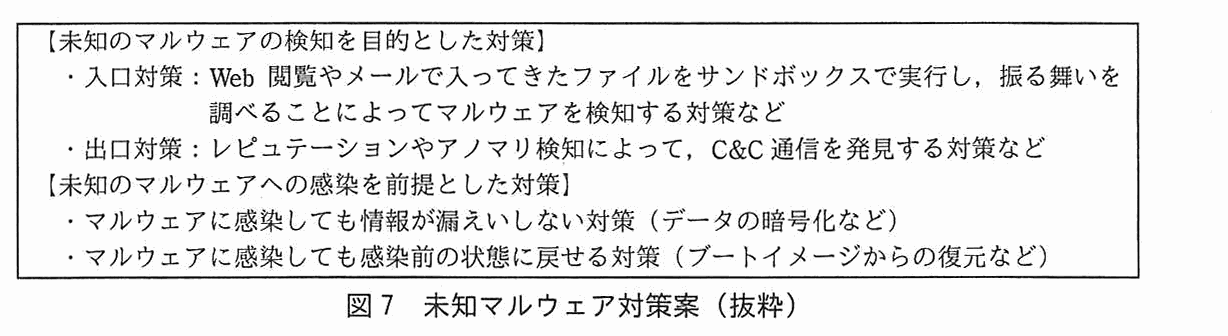
C さんは,D 部長の指示に従い,未知マルウェア対策の検討を始めた。次は,未知マルウェア対策の検討についての C さんと D 部長の会話である。

枠で囲んだ文章。【未知のマルウェアの検知を目的とした対策】・入口対策:Web 閲覧やメールで入ってきたファイルをサンドボックスで実行し,振る舞いを調べることによってマルウェアを検知する対策など ・出口対策:レピュテーションやアノマリ検知によって,C&C 通信を発見する対策など 【未知のマルウェアへの感染を前提とした対策】・マルウェアに感染しても情報が漏えいしない対策(データの暗号化など)・マルウェアに感染しても感染前の状態に戻せる対策(ブートイメージからの復元など)
図 7 未知マルウェア対策案(抜粋)
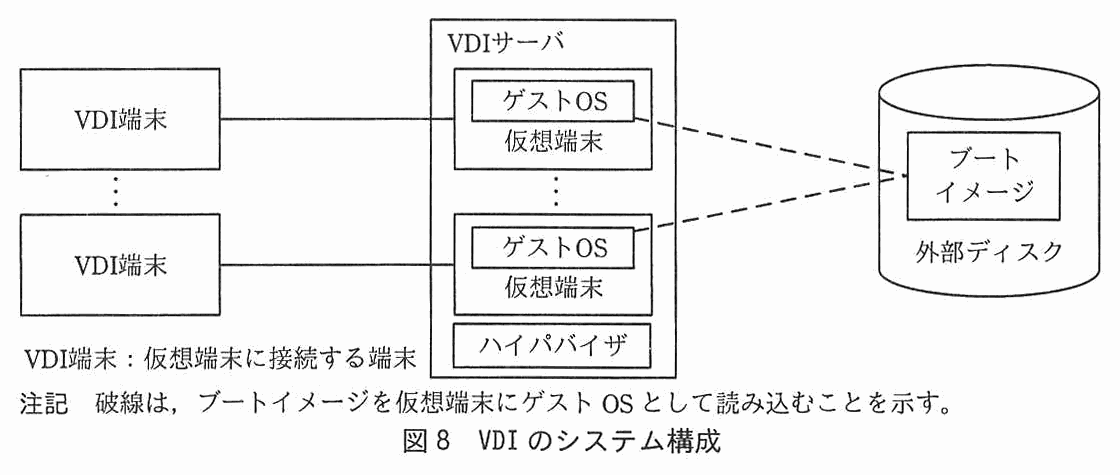
システム構成図。複数の VDI 端末が,それぞれ VDI サーバ上の仮想端末(ゲスト OS が動く)に線で接続している。VDI サーバの中には複数の仮想端末とハイパバイザがある。外部ディスクにブートイメージがあり,各仮想端末と破線で結ばれている。VDI 端末:仮想端末に接続する端末。注記 破線は,ブートイメージを仮想端末にゲスト OS として読み込むことを示す。
図 8 VDI のシステム構成
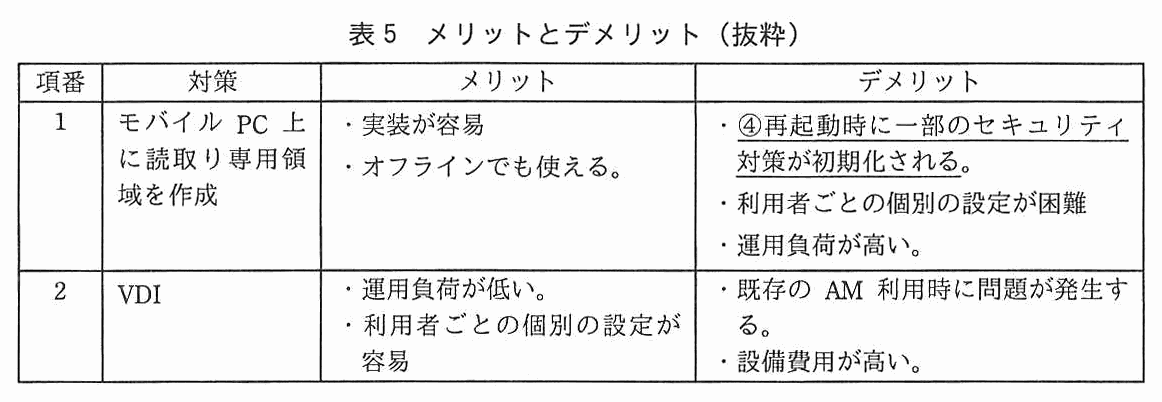
項番,対策,メリット,デメリットの 4 列の表。項番 1:対策 モバイル PC 上に読取り専用領域を作成,メリット ・実装が容易 ・オフラインでも使える。デメリット ・再起動時に一部のセキュリティ対策が初期化される。(この内容に下線④が付いている)・利用者ごとの個別の設定が困難 ・運用負荷が高い。項番 2:対策 VDI,メリット ・運用負荷が低い。・利用者ごとの個別の設定が容易,デメリット ・既存の AM 利用時に問題が発生する。・設備費用が高い。
表 5 メリットとデメリット(抜粋)

C さんは,VDI の実装案,⑥クラウドサービス利用に関する Q 社のセキュリティガイドラインの変更案,及び移行計画を D 部長に提出した。D 部長はこれを承認し,関係各部と調整して年次計画に組み込んだ。

F 部長はこれらの結果を受けて,X 社による追加調査の結果,再発防止策及び未知マルウェア対策の計画を E 社 G 部長に説明し,理解を得た。

出題趣旨(IPA)

近年,クラウドサービスやモバイル端末の活用によって業務環境及び業務形態の変化が進んでいる。一方,マルウェアを利用した攻撃はますます巧妙化し,従来型の対策だけでは検知・防御が難しくなっている。そのため,組織においては,クラウドサービスやモバイル端末を意識した検知・防御の仕組みとセキュリティ運用を実現するとともに,侵入されることを前提にした,インシデント対応体制の構築が必要となっている。本問では,モバイル端末のマルウェア感染を題材に,インシデント発生時の対応能力を問う。

採点講評(問全体・IPA)

問2では,モバイル端末のマルウェア感染を題材に,セキュリティインシデント発生時の対応について出題した。全体として正答率は高かった。

設問と解答例

設問1(1) 40字以内

本文中の下線①の動作を実現するためには,C&C サーバでどのような仕組みが必要か。表 3 の記載内容を用いて,40 字以内で具体的に述べよ。

解答例

  • UAがDL2以外の場合には“404 Not Found”を返す。
解説

本文の根拠

〔IT部による調査〕

当該 URL への HTTP 通信は,HTTP リクエストヘッダの User-Agent(以下,UA という)が標準ブラウザとは異なっていた。

表3 Jプロキシの該当ログ

URL http://yy.yy.yy.yy/?v1=(省略),SC 200,CCL -,SCL 218783,UA DL2

〔IT部による調査〕

調査日当日も PC01 から UA が DL2 の通信があり,“200 OK”が返っていた。

〔IT部による調査〕

①当該アクセス先 URL に,C さんに貸与されている PC の標準ブラウザからアクセスしたところ,“404 Not Found”が返ってきた。

同じ URL に対して,マルウェアからの通信(UA が DL2)には“200 OK”でコンテンツが返り,C さんの標準ブラウザからのアクセスには“404 Not Found”が返った。二つの違いは HTTP リクエストヘッダの UA である。C&C サーバは UA を見て応答を変えており,UA が DL2 でなければ存在しないふりをしている。解答例は“UAがDL2以外の場合には“404 Not Found”を返す。”である。

User-Agent は,リクエストを送るクライアントのソフトウェアを示すヘッダである(HTTP/1.1 の仕様,RFC 7231 で定義)。マルウェアと決めた UA 以外を 404 で追い返すと,調査者がブラウザで URL を開いても何も見つからず,マルウェア本体を入手されにくくなる。表 3 のログにも,UA が DL2 の通信に SC 200 と SCL 218783 バイトのコンテンツが返ったことが記録されている。

字数は 40 字以内で,解答例は 32 字である。講評は正答率が低かったとし,C&C サーバが User-Agent に応じてステータスコードを変えていることを表 3 と本文から読み取ってほしかったと述べている。表 3 の記載内容を用いる指定なので,“UA”“DL2”“404 Not Found”という表の語で,条件と返す応答の両方を書く。

採点講評(IPA)

設問1(1)は,正答率が低かった。C&Cサーバが,HTTPリクエストヘッダのUser-Agentに応じてHTTPステータスコードを変化させていることを,表3と本文から読み取ってほしかった。攻撃の仕組みを理解するためにも,HTTPについてはよく理解しておいてほしい。

設問1(2) 解答欄2つ

本文中の下線②について,〔モバイラのテレワーク環境〕で述べられている機能を用いて実現する方法が二つある。どの機能でブロックすべきか。それぞれ 20 字以内で答えよ。

〔①〕解答例

  • JプロキシのURLフィルタ機能

〔②〕解答例

  • JプロキシのRHフィルタ機能
解説

本文の根拠

表1 Jプロキシ

利用者認証付きの HTTP プロキシ機能,URL フィルタ機能,及び HTTP リクエストヘッダの文字列検査によるフィルタ(以下,RH フィルタという)機能を提供する。RH フィルタ機能では,正規表現を使用することができる。

表2 プロキシ

プロキシ自動設定機能によって,インターネット上の Web サイトへのアクセスは自動的に J プロキシを利用するよう設定されている。

〔IT部による調査〕

アクセス先 URL は異なるものの,PC01 は,1 月 25 日以降ほぼ毎日 UA が DL2 の通信を行っていた。

モバイル PC からインターネットへの HTTP 通信は,社外からでも社内からでも必ず J プロキシを通る。J プロキシには URL フィルタ機能と RH フィルタ機能がある。一つ目は URL フィルタ機能で,C&C サーバの URL(IP アドレス yy.yy.yy.yy)へのアクセスを止める。二つ目は RH フィルタ機能で,HTTP リクエストヘッダの UA が DL2 である通信を止める。解答例は①“JプロキシのURLフィルタ機能”,②“JプロキシのRHフィルタ機能”である。

アクセス先 URL は日によって異なっていたので,URL フィルタだけでは新しい URL に切り替えられると漏れる。UA が DL2 という特徴は共通しているので,RH フィルタと組み合わせると取りこぼしにくい。RH フィルタは正規表現が使えるので,ヘッダの値を条件に書ける。PFW は図 2 のとおり J プロキシを介した HTTP 通信を許可しており,しかもこのマルウェアは標準ブラウザのプロセスから通信しているので,PFW では区別して止められない。

字数はそれぞれ 20 字以内で,解答例は①15 字,②14 字である。“J プロキシの”と機能名を正確に書く。二つは順不同である。

設問2 5字以内 解答欄1つ

図 4 中の a に入れる適切な字句を,5 字以内で答えよ。

〔a〕解答例

  • DLL
解説

本文の根拠

図4 X社による調査結果

活動している未知のマルウェアのプロセスを解析した結果,その実行ファイルは標準ブラウザであった。標準ブラウザに対し,aインジェクション攻撃が行われ,不正なコードが呼び出されて実行されていた。この不正なコードを含むファイルは,システムディレクトリにあった。

〔IT部による調査〕

PFW のログには,OS 標準の Web ブラウザ(以下,標準ブラウザという)のプロセスからの通信だけが記録されていた。

マルウェアのプロセスの実行ファイルが標準ブラウザで,不正なコードは別のファイル(システムディレクトリにあった)から呼び出されて実行されていた。正規のプロセスに外部のライブラリファイルを読み込ませ,その中のコードをそのプロセスとして実行させる手口を DLL インジェクションという。DLL(Dynamic Link Library)は Windows で実行時にプロセスへ読み込まれるライブラリの形式である。解答例は“DLL”である。

正規の標準ブラウザのプロセスとして動くので,PFW のログには標準ブラウザの通信しか残らず,“J プロキシを介した HTTP 通信”として許可されてしまった。C さんが PFW のログから異常に気付けなかったのはこのためである。

字数は 5 字以内で,解答例は 3 字である。講評は設問 3(1)b とあわせて正答率が低かったとし,不正なコードを実行するための攻撃方法を理解しておいてほしいと述べている。“コード”“SQL”のような他のインジェクションと取り違えないよう,“ファイルにある不正なコードを正規プロセスに呼び出させる”という本文の説明と結び付けて覚える。

採点講評(IPA)

設問2及び設問3(1)bは,正答率が低かった。マルウェアをダウンロードさせ実行させる攻撃方法,及び不正なコードを実行するための攻撃方法を理解しておいてほしい。

設問3(1) 解答欄2つ

本文中の b,c に入れる適切な字句を,それぞれ 10 字以内で答えよ。

〔b〕解答例

  • ドライブバイ

〔c〕解答例

  • 分割
解説

本文の根拠

〔侵入経路と被害状況の調査〕

Web サイト W で表示していたバナー広告が改ざんされており,当該バナー広告を表示するときに利用するビューア(以下,ビューア V という)の脆弱性を利用して,自動的にダウンローダを導入・実行する攻撃コードが含まれていた。いわゆる b ダウンロード攻撃であった。

〔侵入経路と被害状況の調査〕

PC01 だけは,お客様プロジェクト関連情報(以下,PJ 情報という)を含むファイルがハードディスク上に複数保管されており,いずれも圧縮状態で 200k バイト以上であった。一方,J プロキシのログは,PC01 から外部に送信された HTTP 通信の CCL が,全て 2k バイト未満であることを示していた。

〔侵入経路と被害状況の調査〕 D部長

マルウェアが PJ 情報の入ったファイルを c して送信した可能性があります。

b は,Web サイトを閲覧しただけで,利用者が気付かないうちにマルウェアをダウンロード・実行させられる攻撃である。これを“ドライブバイダウンロード攻撃”という。本文でも,バナー広告を表示しただけでビューア V の脆弱性を突かれ,ダウンローダが自動的に導入・実行されている。b の解答例は“ドライブバイ”である。

C さんは,PJ 情報のファイルが圧縮しても 200k バイト以上あるのに,PC01 から外部に送った HTTP 通信の CCL は全て 2k バイト未満だったので,漏えいは無いと結論付けた。しかし 1 回の送信が小さくても,ファイルを 2k バイト未満に小分けにして何度も送れば,全部を持ち出せる。c の解答例は“分割”である。PC01 は 1 月 25 日以降ほぼ毎日 C&C サーバと通信しており,時間を掛けて小分けに送る機会は十分にあった。

字数はそれぞれ 10 字以内で,解答例は b が 6 字,c が 2 字である。講評は b の正答率が低かったとし,マルウェアをダウンロードさせ実行させる攻撃方法を理解しておいてほしいと述べている。b は空欄の後に“ダウンロード攻撃”と続くので,“ドライブバイダウンロード”と重ねて書かないよう注意する。

採点講評(IPA)

設問2及び設問3(1)bは,正答率が低かった。マルウェアをダウンロードさせ実行させる攻撃方法,及び不正なコードを実行するための攻撃方法を理解しておいてほしい。

設問3(2) 解答欄2つ

本文中の d,e に入れる具体的な保管場所を,〔モバイラのテレワーク環境〕を考慮して,それぞれ 10 字以内で答えよ。

〔d〕解答例

  • H社Webメール
  • Nコラボ
  • 可搬記憶媒体
  • P社CRMツール

〔e〕解答例

  • H社Webメール
  • Nコラボ
  • 可搬記憶媒体
  • P社CRMツール

〔備考〕このうち異なる二つを答える(順不同)

解説

本文の根拠

表1 H社Webメール

メール,SPAM フィルタ及びマルウェア対策の機能を提供する。

表1 Nコラボ

各利用者に 5G バイトのファイル保管領域が割り当てられている。

表1 P社CRMツール

顧客企業情報管理,案件情報管理などの機能を提供する。

表2 可搬記憶媒体

可搬記憶媒体を利用する場合,媒体上のデータが自動的に暗号化される。

〔モバイラのテレワーク環境〕

必要なファイルは N コラボに保管しておくことが推奨されている。

D 部長は,PC01 のハードディスク以外にある PJ 情報も窃取された可能性を指摘している。〔モバイラのテレワーク環境〕で PJ 情報の置き場所になり得るのは,メールが残る H 社 Web メール,ファイルの保管が推奨されている N コラボ,案件情報を管理する P 社 CRM ツール,そして PC に接続する可搬記憶媒体である。解答例は“H社Webメール”“Nコラボ”“可搬記憶媒体”“P社CRMツール”のうちの二つ(順不同)である。

マルウェアは標準ブラウザのプロセスに入り込んで動いていた。クラウドサービスはブラウザから使うので,ブラウザに入り込んだマルウェアは利用者と同じようにサービス上のデータを読み出せる可能性がある。可搬記憶媒体は自動的に暗号化されるが,PC に接続して使っている間はマルウェアからも読める。

字数はそれぞれ 10 字以内で,“具体的な保管場所”を問うので,“クラウドサービス”のような総称ではなく表 1・表 2 のサービス名や項目名で書く。d と e に同じものを書かないこと。

設問4 5字以内 解答欄1つ

表 4 中の f に入れる適切な字句を,5 字以内で答えよ。

〔f〕解答例

  • 見直し
解説

本文の根拠

〔侵入経路と被害状況の調査〕

ビューア V は以前に業務上必要があったので標準ソフトとして導入されていたが,現在では必要性はなくなっていた。

表4 項番2

ビューア V を含む標準ソフトのfが行われていなかった。

表4 項番2 対策

定期的に標準ソフトのfを行う。

ビューア V は業務上の必要性がなくなっていたのに,標準ソフトとしてモバイル PC に残っていた。不要になったソフトが残っていると,その脆弱性が攻撃に使われる。標準ソフトの構成を定期的に“見直し”,不要なものを外していればこの侵入は防げた。解答例は“見直し”である。

表 4 の項番 1 は“標準ソフトの脆弱性管理”と修正パッチの適用で,脆弱性への対処である。項番 2 はそれとは別に,標準ソフトの顔ぶれそのものを点検する対策なので,“脆弱性管理”や“パッチ適用”を f に入れると項番 1 と重なる。

字数は 5 字以内で,解答例は 3 字である。“棚卸し”のように同じ意味の語も考えられるが,課題(行われていなかった)と対策(定期的に行う)の両方の文に入って意味が通る語にする。

設問5(1) 40字以内

本文中の下線③について,役に立たない理由を 40 字以内で述べよ。

解答例

  • マルウェアからハードディスク内の情報が透過的に見えてしまうから
解説

本文の根拠

表2 ハードディスク暗号化

認証が成功すると,ハードディスクへの書込み時の暗号化と読出し時の復号を透過的に行うようになり,その後 OS を起動する。OS からは,ハードディスク内にデータが平文で格納されているかのようにアクセスできる。

〔未知マルウェア対策の検討〕 Cさん

残念ながら,③マルウェア感染による情報漏えい対策としては役に立ちません。

Q 社のハードディスク暗号化は,起動前の認証に成功すると読み書きのたびに暗号化・復号を透過的に行い,OS からはデータが平文で格納されているかのように見える。マルウェアは OS が起動した後にその上で動くので,マルウェアからもハードディスク内の情報は平文に見え,そのまま読み出して送信できる。解答例は“マルウェアからハードディスク内の情報が透過的に見えてしまうから”である。

ハードディスク暗号化が防ぐのは,PC やディスクを盗まれたり紛失したりして,起動前の認証を通らずに中身を読まれる場合である。動いている PC の中から読むマルウェアには効かない。C さんが DRM のような仕組みを挙げたのは,ファイルそのものに利用制御を付ける必要があるからである。

字数は 40 字以内で,解答例は 31 字である。“透過的”(OS から平文に見える)という表 2 の仕組みと,“マルウェアから見える(読める)”という結論をつなげて書く。

設問5(2) 解答欄2つ

表 5 中の下線④について,具体例を二つ,それぞれ 25 字以内で述べよ。

〔①〕解答例

  • AMのマルウェア定義ファイルが初期状態に戻る。

〔②〕解答例

  • セキュリティパッチが適用前の状態に戻る。
解説

本文の根拠

表5 項番1 デメリット

再起動時に一部のセキュリティ対策が初期化される。(この内容に下線④が付いている)

〔未知マルウェア対策の検討〕 Cさん

ブートイメージとは OS の起動に必要なファイルや標準ソフトなどをひとまとめにしたものです。これを読取り専用領域に保存し,起動時に読み込ませることで,動作環境を復元します。

表2 AM

マルウェア定義ファイルは,インターネット上の専用サイト(以下,AM サイトという)から自動的にダウンロードされ,更新される。

表2 修正パッチ

OS の修正パッチは,インターネット上のベンダサイトから自動的にダウンロードされ,適用される。

読取り専用領域のブートイメージから起動すると,起動のたびにイメージを作った時点の状態に戻る。マルウェアが消えるのと同時に,その後に更新したものも消える。モバイル PC で自動的に更新されているセキュリティ対策は,AM のマルウェア定義ファイルと OS の修正パッチである。解答例は①“AMのマルウェア定義ファイルが初期状態に戻る。”,②“セキュリティパッチが適用前の状態に戻る。”である。

再起動のたびに定義ファイルやパッチが古い状態に戻ると,更新が済むまでの間は既知のマルウェアや既知の脆弱性に対しても無防備になる。ブートイメージ自体を更新し直す手間が掛かるので,表 5 の“運用負荷が高い”にもつながる。

字数はそれぞれ 25 字以内で,解答例は①23 字,②20 字である。“何が”“どの状態に戻るか”の両方を書く。二つは順不同である。

設問5(3) 20字以内

本文中の下線⑤について,どのような攻撃を想定しているか。20 字以内で述べよ。

解答例

  • 画面などの情報からのデータの窃取
解説

本文の根拠

〔未知マルウェア対策の検討〕 要件2

仮想端末との間では,画面及びキーボード・マウスの操作データだけの送受信を許可する。

〔未知マルウェア対策の検討〕 Cさん

⑤要件 2 が満たされても,VDI 端末上のマルウェアによる仮想端末からの情報の窃取は可能です。

〔未知マルウェア対策の検討〕 Cさん

図 8 のように,仮想端末上でゲスト OS を動かす,画面転送型の仮想デスクトップ環境(以下,VDI という)

要件 2 によってファイルそのものは VDI 端末に送られないが,画面転送型の VDI では仮想端末の画面が VDI 端末に送られて表示される。VDI 端末に入り込んだマルウェアは,その画面を取り込んだり(画面キャプチャ),キーボードの入力を記録したりして,仮想端末で扱っている情報を盗める。解答例は“画面などの情報からのデータの窃取”である。

C さんがこの後,VDI 端末の徹底的な要塞化(読取り専用の USB メモリから VDI 専用 OS だけを起動する)を挙げたのは,VDI 端末自体にマルウェアを入れさせないためである。

字数は 20 字以内で,解答例は 16 字である。要件 2 で許可される“画面”のデータから盗むという点を残す。

設問5(4) 解答欄2つ

本文中の下線⑥について,VDI 以外のクラウドサービスに関して,セキュリティガイドラインの変更が必要な項目を図 1 中の番号で答えよ。また,変更後の案を 60 字以内で述べよ。

〔項目〕解答例

  • 3

〔変更後の案〕解答例

  • VDIサーバ及び社内LANからのHTTP及びHTTPS通信によるアクセスだけを許可するよう設定する。
解説

本文の根拠

図1 3.

Q 社貸与のモバイル PC 及び社内 LAN からの,HTTP 及び HTTP over TLS(以下,HTTPS という)によるアクセスだけを許可するよう設定する。

〔未知マルウェア対策の検討〕 Cさん

図 8 のように,仮想端末上でゲスト OS を動かす,画面転送型の仮想デスクトップ環境(以下,VDI という)

〔未知マルウェア対策の検討〕 要件2

仮想端末との間では,画面及びキーボード・マウスの操作データだけの送受信を許可する。

VDI に移ると,モバイラは VDI 端末から VDI サーバ上の仮想端末を操作し,クラウドサービスには仮想端末から接続する。クラウドサービスから見たアクセス元は,モバイル PC ではなく VDI サーバになる。図 1 の項目 3 は“Q 社貸与のモバイル PC 及び社内 LAN から”のアクセスだけを許可しているので,このままでは VDI からクラウドサービスを使えない。解答例は項目“3”,変更後の案“VDIサーバ及び社内LANからのHTTP及びHTTPS通信によるアクセスだけを許可するよう設定する。”である。

一方で,VDI 端末(モバイル PC)からの直接のアクセスは許可から外す。VDI 端末と仮想端末の間は画面と操作データだけに絞るので,クラウドサービス上のデータも VDI サーバの外に出さずに済む。項目 1(無操作時の自動ログオフ)と項目 2(アカウントロック)はアクセス元に関係しないので,変更は要らない。

変更後の案は 60 字以内で,解答例は 50 字である。講評は,VDI からクラウドサービスにアクセスする方式をよく理解していない解答が多かったと指摘している。アクセス元を“VDI サーバ”に改めること,社内 LAN からのアクセスと HTTP・HTTPS の条件は元の項目のまま残すことを書く。

採点講評(IPA)

設問5(4)は,VDIからクラウドサービスにアクセスする方式をよく理解していない解答が散見された。

出典:平成28年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問2(表記を一部改変)