平成22年度 秋期に実施された情報処理安全確保支援士試験
午後Ⅰの全4問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1 データ伝送のセキュリティ設計
データ伝送のセキュリティ設計に関する次の記述を読んで,設問 1~4 に答えよ。
Z 社は,従業員数 10,000 名の保険会社である。Z 社は,100 ある社内システムの構築をシステムごとに SI ベンダの A 社,B 社,C 社,D 社のいずれかに発注している。各 SI ベンダは,ネットワーク機器,サーバ機器,OS 及びミドルウェアを販売するとともに,業務アプリケーションの開発とシステムの構築を行い,運用を Z 社情報システム部門に引き継いでいる。
Z 社情報システム部門は,幾つかのシステムごとに 1 名の運用管理者と複数名の運用担当者からなる運用チームを編成して自社のデータセンタ(以下,DC という)内で社内システムを運用している。また,Z 社情報システム部門は,システムの運用において,各製品の保守サービスに加えて,各 SI ベンダの拡張保守サービスを利用している。拡張保守サービスとは,障害時に業務アプリケーション又は製品の不具合が疑われる場合,保守担当者が派遣され,障害対応の支援を行うサービスである。派遣された保守担当者は,障害箇所を調査し,原因を分析するのに必要なデータ(以下,資料データという)を取得して可搬記憶媒体に保管し,社外への持出し手続をした上で自社に持ち帰る。保守担当者は,持ち帰った資料データを自社の業務アプリケーション開発部門又は製品開発部門にイントラネット経由で送付し,原因分析と対処方法の検討を依頼する。
資料データは,業務アプリケーション,ネットワーク機器,サーバ機器,OS 及びミドルウェアが出力する,ログ,内部トレースデータ,メモリダンプ及びネットワークトレースデータである。資料データは,Z 社の秘密情報を含むことがあるので,Z 社と各 SI ベンダとの秘密保持契約によって,他社への開示が禁止されている。例えば,A 社の保守担当者は,取得した資料データを,B 社,C 社,D 社及びその他の企業に開示することが禁止されている。
Z 社では,運用管理者による事前承認を前提に,可搬記憶媒体を用いた社外への資料データ持出しを認めていたが,ある日,SI ベンダの保守担当者が資料データの入った可搬記憶媒体を紛失する事故が発生した。Z 社情報システム部門は,この事故の対応策として,Z 社 DC と各 SI ベンダ拠点との間で可搬記憶媒体を使わずにネットワーク経由で安全に資料データを伝送するシステムの検討を始めた。
〔資料データの伝送方式案〕
Z 社情報システム部門の H 部長は,部下の I 君と J 君に,資料データの伝送方式を検討し,伝送方式のセキュリティ設計についてセキュリティエンジニアの K 主任のレビューを受けるよう指示した。
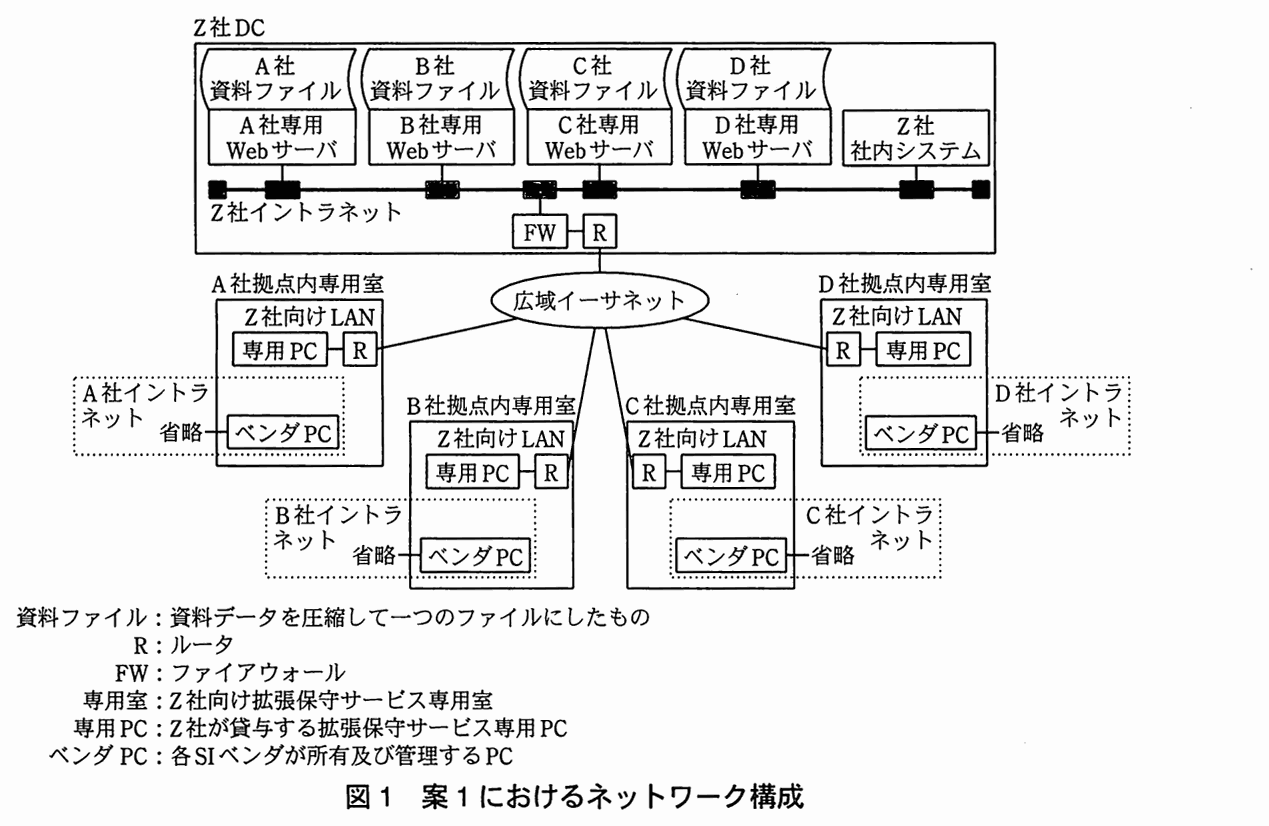
I 君は,セキュリティを重視した資料データの伝送方式案(以下,案 1 という)を作成した。案 1 におけるネットワーク構成を図 1 に示す。
図 1 案 1 におけるネットワーク構成
案 1 では,資料ファイルを各 SI ベンダ専用の Web サーバ上にアップロードしておき,各 SI ベンダの複数の保守担当者が,自社の拠点に設けた専用室内の専用 PC から,広域イーサネット経由で Web サーバにアクセスし,資料ファイルをダウンロードする。専用 PC とベンダ PC はネットワークで接続されておらず,保守担当者は,資料ファイルをダウンロードした後,専用室内で可搬記憶媒体を介してベンダ PC に資料ファイルを移し,自社のイントラネット経由で開発部門に送る。必要となる機器のうち,ベンダ PC 以外の機器(Web サーバ,専用 PC,R,FW など)は,Z 社の遊休資産を使うことで購入不要であるが,広域イーサネットの敷設と専用室の設置に関しては,Z 社が費用を負担する必要がある。また,広域イーサネットの敷設には申請から回線開通まで 1~2 か月の期間を要する。
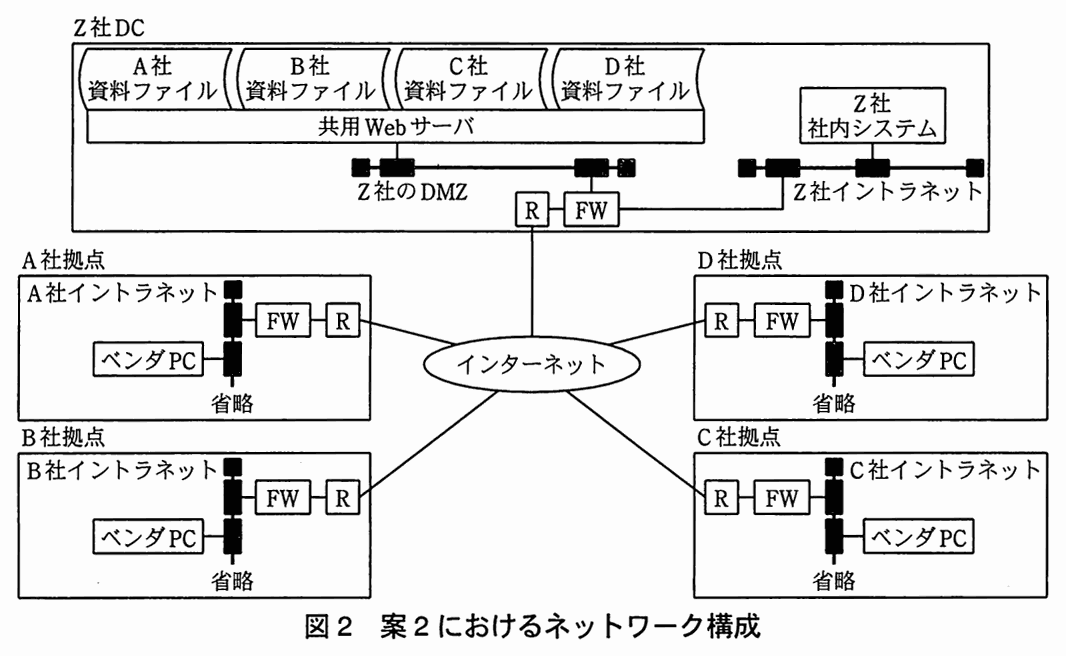
一方,J 君は,セキュリティを考慮しつつ,費用が安い伝送方式案(以下,案 2 という)を作成した。案 2 におけるネットワーク構成を図 2 に示す。
図 2 案 2 におけるネットワーク構成
案 2 では,各 SI ベンダが既に所有している,イントラネット及びインターネット接続環境を利用する。各 SI ベンダの複数の保守担当者は,ベンダ PC からインターネット経由で共用 Web サーバにアクセスし,各 SI ベンダ専用のディレクトリ上にある資料ファイルをダウンロードする。Z 社 DC 内で必要となる機器は,Z 社の遊休資産を使うことで購入不要である。
〔資料データの伝送方式案におけるセキュリティ設計〕
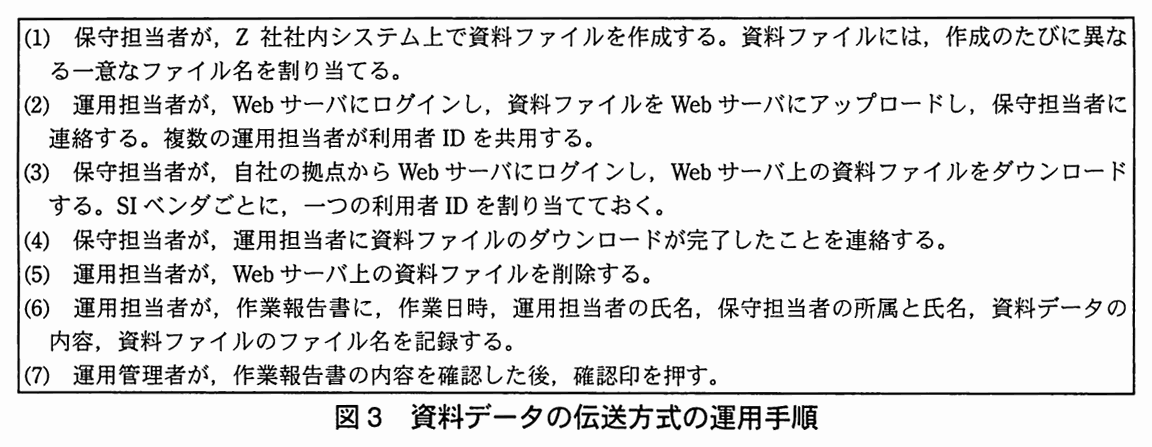
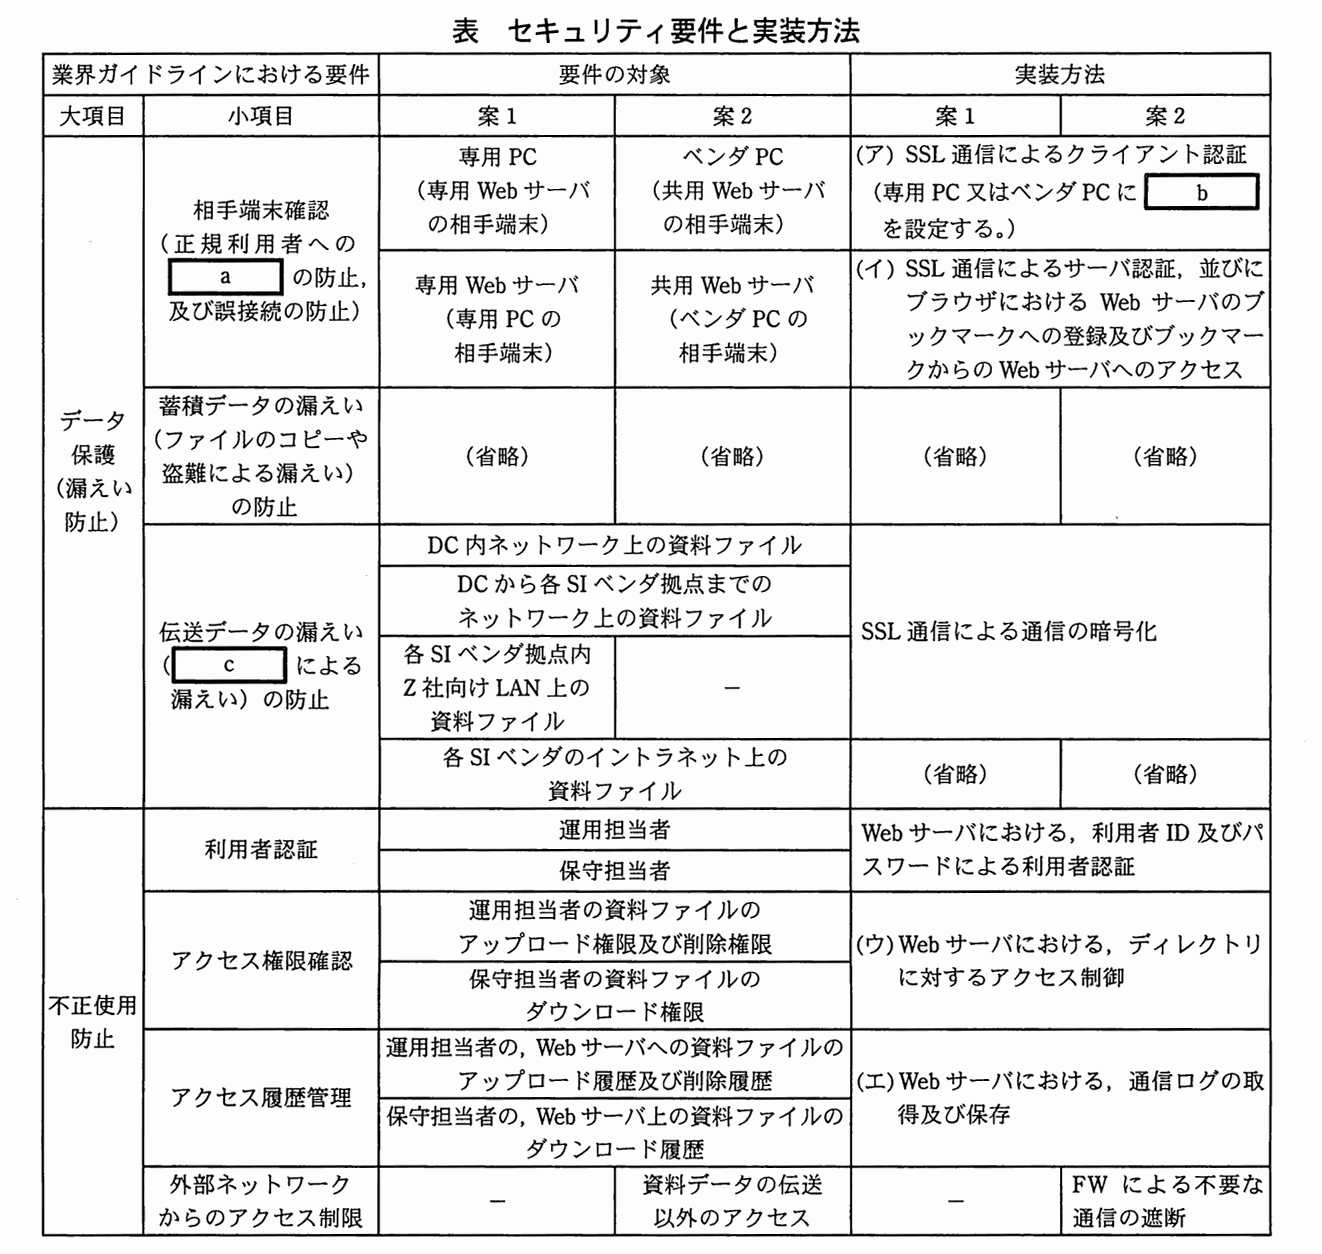
I 君と J 君は,伝送方式におけるセキュリティ設計のレビューと併せてどちらの案を選択すべきかを K 主任に相談した。K 主任は,資料データの伝送方式の運用手順を具体化した上で,データ保護と不正使用防止に必要なセキュリティ要件を業界ガイドラインから洗い出し,そのセキュリティ要件の各項目に対する実装方法をまとめるよう,I 君と J 君に指示した。I 君と J 君がまとめた,両案における資料データの伝送方式の運用手順を図 3 に,セキュリティ要件と実装方法を表に,それぞれ示す。
図 3 資料データの伝送方式の運用手順
表 セキュリティ要件と実装方法
K 主任は,表に対して次の 4 点を指摘した。
指摘 1 (ウ)に関して,特に案 2 においてはアクセス制御ルールの設計が必要である。 指摘 2 (エ)に関して,通信ログの取得と保存だけでなく,運用担当者と保守担当者が行った作業の内容を事後確認する必要がある。また,事後確認を確実に行うために,図 3 の運用手順の修正と,通信ログとして取得するデータ項目の明確化が必要である。 指摘 3 案 2 の場合,(ア)及び(イ)に関して,各 SI ベンダの情報セキュリティポリシと矛盾していないことを確認する必要がある。 指摘 4 案 2 の場合,インターネットを利用することによって Web サーバの脆弱性をねらった攻撃を受けるリスクが大きくなるので,システム運用においてセキュリティパッチを遅滞なく適用する必要がある。 I 君と J 君は,図 3 及び表の修正を行った。K 主任は,修正後の案 1 と案 2 はどちらもセキュリティ要件を満たしていると判断し,両案におけるセキュリティ設計を承認した。また,K 主任は,二つの案の選択に関して H 部長の判断を仰ぐよう,I 君と J 君に助言した。H 部長は,資料データの伝送方式を SI ベンダ以外の協業相手とのデータの受渡しにも適用することを考え,データの受渡し相手が増えた場合にも少ない費用と短い期間で対応可能な案 2 を選択することを決定した。Z 社情報システム部門は,案 2 に基づいて資料データを安全に伝送するシステムの構築に着手した。
出題趣旨(IPA)
情報システムの障害において,原因分析のために取得される資料データには,ユーザ企業の秘密情報が含まれることがあり,その取扱いには十分なセキュリティ確保に対する配慮が必要である。情報システムの障害の発生頻度は低い反面,障害発生時には迅速な対応が求められることから,資料データの伝送には費用が安く,高速なインターネットの利用がしばしば求められる。本問は,大企業のマルチベンダシステムにおける資料データの伝送方式のセキュリティ設計を題材として,費用とのバランスを考慮しながら必要十分なセキュリティを設計する能力と実務経験を問う。
採点講評(問全体・IPA)
問1では,セキュリティと費用のバランスをとった複数企業とのデータ伝送のセキュリティ設計について出題した。全体として正答率は低かった。
設問と解答例
設問1
解答欄3つ
表中の a ~c に入れる適切な字句を,それぞれ 10 字以内で答えよ。
解説
本文の根拠
表 相手端末確認
相手端末確認(正規利用者へのa の防止,及び誤接続の防止)
表 (ア)
(ア) SSL 通信によるクライアント認証(専用 PC 又はベンダ PC にb を設定する。)
表 伝送データの漏えい
伝送データの漏えい(c による漏えい)の防止
a は,相手端末確認で防ぐものを問う。相手端末確認は,通信相手が正規の端末であることを確かめる項目なので,防ぐ対象は正規の利用者を装う“なりすまし”である。
b は,(ア) の SSL クライアント認証で専用 PC 又はベンダ PC に設定するもの。クライアント認証では,端末側が自分の身元を示す証明書をサーバに提示するので,設定するのは“クライアント証明書”である。c は,ネットワーク上を流れる資料ファイル(伝送データ)の漏えいを問う。実装方法の欄に“SSL 通信による通信の暗号化”とあり,暗号化で防ぐ漏えいは通信路上で内容を読み取られる“盗聴”である。
字数はいずれも 10 字以内で,解答例は a が 5 字,b が 9 字,c が 2 字。a と取り違えやすいのは“改ざん”だが,(ア) と (イ) は相手が本物かを確かめる実装であり,内容の書換えを防ぐ手段ではない。
設問2(1)
25字以内
アクセス制御ルールの設計が特に案 2 において必要な理由を,案 1 との違いを踏まえて,25 字以内で述べよ。
解答例
解説
本文の根拠
案 1 の説明
案 1 では,資料ファイルを各 SI ベンダ専用の Web サーバ上にアップロードしておき
案 2 の説明
各 SI ベンダの複数の保守担当者は,ベンダ PC からインターネット経由で共用 Web サーバにアクセスし,各 SI ベンダ専用のディレクトリ上にある資料ファイルをダウンロードする。
冒頭
A 社の保守担当者は,取得した資料データを,B 社,C 社,D 社及びその他の企業に開示することが禁止されている。
指摘 1 は,表の (ウ)(Web サーバにおけるディレクトリに対するアクセス制御)に関するものである。案 1 では SI ベンダごとに専用の Web サーバがあり,サーバが別なので他社の資料ファイルには届かない。案 2 では Web サーバが共用で,各社の資料ファイルは同じサーバのディレクトリで分けて置かれているだけなので,アクセス制御ルールを設計しないと他社のファイルが見えてしまう。
本文は,資料データを他社に開示することを秘密保持契約で禁じている。共用 Web サーバでは,ディレクトリのアクセス制御がそのまま秘密保持契約を守る手段になる。
解答例は“WebサーバがSIベンダ間で共用されるから”の 21 字(25 字以内)。案 1 との違いを踏まえる指定なので,“共用”の語が要る。
設問2(2)
解答欄2つ
案 2 において禁止すべきアクセスはどのようなアクセスか。アクセス対象とアクセス元の利用者を,それぞれ 20 字以内で述べよ。
解説
本文の根拠
案 2 の説明
各 SI ベンダ専用のディレクトリ上にある資料ファイルをダウンロードする。
冒頭
A 社の保守担当者は,取得した資料データを,B 社,C 社,D 社及びその他の企業に開示することが禁止されている。
禁止すべきアクセスは,他社の資料データを他社の保守担当者が見ることである。案 2 の共用 Web サーバには全 SI ベンダの資料ファイルがあり,各社の保守担当者は自社専用のディレクトリの資料ファイルだけをダウンロードできればよい。
そこで,アクセス対象は“各SIベンダ専用のディレクトリ”(その SI ベンダ以外から見て他社のもの),アクセス元の利用者は“ほかのSIベンダの保守担当者”になる。本文の秘密保持契約の例(A 社の保守担当者が B 社,C 社,D 社に開示することの禁止)と同じ関係を,アクセス制御ルールの言葉に直した答えである。
字数は各 20 字以内で,解答例は 15 字と 14 字。対象だけ“資料ファイル”と書くと,ディレクトリ単位で制御するという案 2 の実装から外れる。
設問3(1)
解答欄2つ
事後確認の具体的内容として,何と何を突き合わせるべきか。突き合わせるべきものを二つ挙げ,それぞれ 7 字以内で答えよ。
解説
本文の根拠
指摘 2
(エ)に関して,通信ログの取得と保存だけでなく,運用担当者と保守担当者が行った作業の内容を事後確認する必要がある。
図 3 (6)
運用担当者が,作業報告書に,作業日時,運用担当者の氏名,保守担当者の所属と氏名,資料データの内容,資料ファイルのファイル名を記録する。
表 (エ)
(エ) Web サーバにおける,通信ログの取得及び保存
事後確認は,運用担当者と保守担当者が実際に行った作業が,記録上の作業と合っているかを確かめることである。Web サーバに残るのは(エ)の“通信ログ”,人が書き残すのは図 3 (6) の“作業報告書”なので,この二つを突き合わせる。
作業報告書には作業日時,氏名,資料ファイルのファイル名が記録され,通信ログにはアップロードやダウンロードの履歴が残る。双方を照合すれば,報告書にない操作や,操作の無い報告が分かる。
字数は各 7 字以内で,解答例は“通信ログ”(4 字)と“作業報告書”(5 字)。“Web サーバのログ”のように長くすると 7 字を超える。
設問3(2)
40字以内
図 3 の運用手順に対して行った修正内容を,40 字以内で述べよ。
解答例
運用担当者と保守担当者それぞれの個人に異なる利用者IDを割り当てておく。
解説
本文の根拠
図 3 (2)
複数の運用担当者が利用者 ID を共有する。
図 3 (3)
SI ベンダごとに,一つの利用者 ID を割り当てておく。
図 3 (6)
運用担当者の氏名,保守担当者の所属と氏名
作業報告書には運用担当者と保守担当者の氏名が書かれるが,通信ログに残るのは利用者 ID だけである。図 3 のとおり運用担当者は ID を共有し,保守担当者も SI ベンダごとに一つの ID なので,突き合わせても個人は特定できない。
事後確認を確実にするには,運用担当者と保守担当者のそれぞれに,個人ごとに異なる利用者 ID を割り当てる。これで通信ログの ID から作業した個人が分かり,作業報告書の氏名と対応づけられる。
解答例は“運用担当者と保守担当者それぞれの個人に異なる利用者IDを割り当てておく。”の 36 字(40 字以内)。講評は,利用者 ID の共用が特権の悪用を容易にし,インシデント時の追跡調査を難しくする点を再認識してほしいとしている。
採点講評(IPA)
設問3(2)は,正答率が低かった。作業報告書には運用担当者と保守担当者の氏名が記載され,個人が特定可能であるのに対して,通信ログに記録される運用担当者の利用者ID及び保守担当者の利用者IDは,共用されているので,作業報告書と通信ログの突合せにおいて,個人が特定できないという点に気づいてほしかった。システムの運用・保守において利用者IDを共用すると,特権の悪用が容易になり,かつ,インシデントが発生した場合の追跡調査が困難になってしまうことを再認識してほしい。
設問3(3)
解答欄3つ
Web サーバにおける通信ログとして取得しなければならないデータ項目を三つ挙げ,それぞれ 7 字以内で答えよ。
解説
本文の根拠
図 3 (6)
運用担当者が,作業報告書に,作業日時,運用担当者の氏名,保守担当者の所属と氏名,資料データの内容,資料ファイルのファイル名を記録する。
図 3 (1)
資料ファイルには,作成のたびに異なる一意なファイル名を割り当てる。
指摘 2
通信ログとして取得するデータ項目の明確化が必要である。
通信ログは,作業報告書と突き合わせる材料になる。作業報告書にあるのは作業日時,氏名,ファイル名なので,通信ログにも,いつ(日時),だれが(利用者 ID),どのファイルを(ファイル名)の三つが要る。
利用者 ID は(2)の修正で個人ごとになり,氏名と対応づけられる。ファイル名は図 3 (1) で作成のたびに一意に割り当てるので,同じ名前の別ファイルと取り違えることがない。
各 7 字以内で,解答例は“日時”(2 字),“利用者ID”(5 字),“ファイル名”(5 字)。三つの項目は順序を問われていない。
設問4
30字以内
K 主任が指摘 3 の内容を指摘した理由を,30 字以内で述べよ。
解答例
各SIベンダが所有するベンダPCへの設定が必要だから
解説
本文の根拠
図 1 の凡例
専用 PC:Z 社が貸与する拡張保守サービス専用 PC,ベンダ PC:各 SI ベンダが所有及び管理する PC。
表 (ア)
(ア) SSL 通信によるクライアント認証(専用 PC 又はベンダ PC にb を設定する。)
指摘 3
案 2 の場合,(ア)及び(イ)に関して,各 SI ベンダの情報セキュリティポリシと矛盾していないことを確認する必要がある。
案 1 の専用 PC は Z 社が貸与するので Z 社が管理するが,案 2 のベンダ PC は SI ベンダが所有して管理する。(ア) のクライアント認証ではベンダ PC にクライアント証明書を設定する必要があり,(イ) ではブラウザに Web サーバのブックマークを登録する必要がある。
これらは各 SI ベンダが管理する PC への設定なので,SI ベンダのセキュリティポリシに反しないかを確かめる必要がある。講評は,企業間接続では各企業の管理範囲を明確にした上で,各社間のセキュリティポリシの整合性を確認する必要があるとしている。
解答例は“各SIベンダが所有するベンダPCへの設定が必要だから”の 26 字(30 字以内)。“ベンダ PC を SI ベンダが所有する”点と“設定が必要”の二つを入れる。
採点講評(IPA)
設問4は,正答率が低かった。クライアントPCが,案1ではZ社から各SIベンダに貸与される専用PCであるのに対して,案2では各SIベンダが所有するベンダPCを利用する点が大きく異なることに気づいてほしかった。企業間接続においては,各企業の管理範囲を明確にした上で,各社間のセキュリティポリシの整合性を確認する必要があることに注意してほしい。
出典:平成22年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問1(表記を一部改変)
問2 利用者 ID のライフサイクル管理
利用者 ID のライフサイクル管理に関する次の記述を読んで,設問 1~4 に答えよ。
E 社は,従業員数が 500 名,派遣社員数が常時 200 名程度の商社である。取扱商品分野ごとに事業部があり,メーカから商品を仕入れて販売店に卸している。E 社には,販売管理,営業管理,会計,人事管理などの業務をそれぞれ支援する各サブシステムからなるシステム(以下,E システムという)がある。主要な業務は,E システムを使用しながら遂行されており,すべての従業員は,日常的に E システムを使用している。他社に出向している従業員も,様々な手続のために頻繁に E 社に出社して E システムを使用する。休職者については,セキュリティの観点からすべてのサブシステムについて,アカウント管理者が利用者 ID(以下,UID という)を利用停止に変更することになっている。
UID 管理は,サブシステムごとに独自に行っているが,従業員と対応しない UID があったり,UID の管理内容に全社的な統一性がなかったりするなどの問題があった。これらを抜本的に改善するために,E 社では,新しく UID 管理システムを構築することにした。UID 管理システムでは,UID の管理を徹底するために UID 管理を一元化するとともに,退職時に UID を確実に削除できるように人事管理システムと連携させることにした。UID 管理システムの構築のために,情報システム部が中心となってプロジェクトチームを立ち上げた。
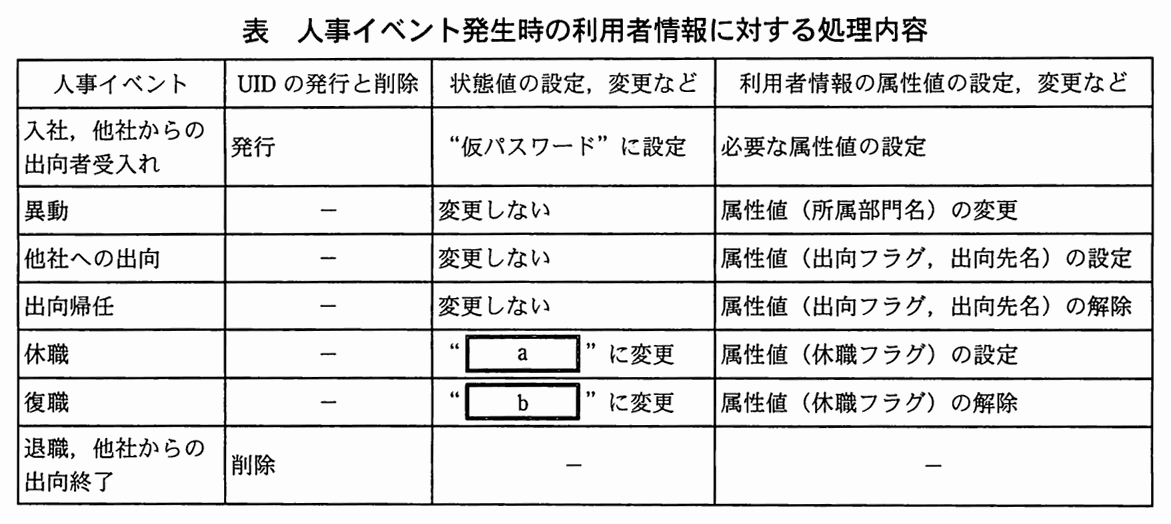
はじめに,人事管理システムと連携させるために,入社や異動,退職といった人事上のイベント発生時(以下,人事イベント発生時という)の利用者情報に対する処理を表のとおり整理した。ここで,利用者情報の属性として“UID 名”,“パスワード”,“UID の状態”,“従業員名”,“従業員番号”,“UID 発行年月日”,“所属部門名”,“出向フラグ”,“出向先名”,“休職フラグ”,“UID 最終利用年月日”を定義し,“UID の状態”の値(以下,状態値という)としては,“仮パスワード”,“有効”,“無効”,“一時利用停止”を定義した。一方,各サブシステムの利用権限については,引き続き各サブシステム側で管理することにした。
表 人事イベント発生時の利用者情報に対する処理内容
〔人事管理システム及び各サブシステムとの連携〕
プロジェクトチームでは,UID 管理システムと,人事管理システム及び各サブシステムとの連携を検討し,次のように決定した。
人事管理システムとの連携では,毎日,人事管理システムから従業員情報を取得し,UID 管理データベースに格納する。各サブシステムとの連携では,UID 管理データベースの変更のたびに各サブシステムに対して利用者情報を配布する。
これによって,利用者情報を一元的に管理する。パスワードの初期化及び変更は,各サブシステムではなく,UID 管理システムで行い,変更後のパスワードは各サブシステムに反映され,各サブシステム間のパスワードの同期がとられる。
〔従業員の UID 管理〕
プロジェクトチームでは,従業員の UID 管理を検討するために,E 社の情報セキュリティ規程から,UID に関する項目を抽出し,次のとおりにまとめた。
(1) システム管理者が利用する OS の特権 ID を除き,UID は利用者ごとに発行され,複数の利用者が共有することを禁止する。 (2) 情報システム部にアカウント管理者を置く。 (3) UID は,利用されない期間が,ある日数(以下,許容無使用期間という)を超えた場合に状態値を“無効”にする。許容無使用期間は 100 日とする。 (4) UID に対応したパスワードは,次のルールに従わなければならない。 (a) 10 文字以上 (b) 数字,英文字,記号が,それぞれ 1 文字以上 (5) UID のパスワードを連続して 5 回間違えた場合,状態値を“一時利用停止”にする。 プロジェクトチームでは,UID の管理のうち規程に明文化されていない部分について,次のように案をまとめた。
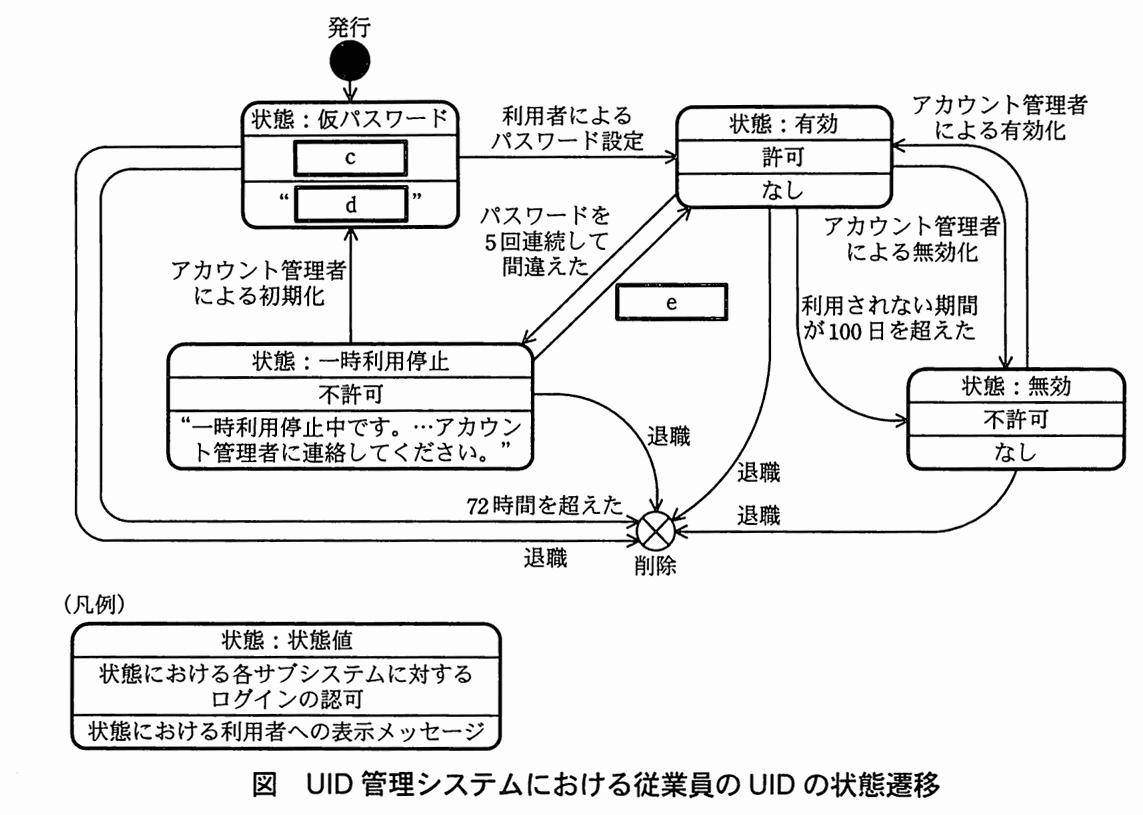
(ア) 人事イベント発生時における UID の発行,状態変更及び削除,並びに初期化依頼に対するパスワードの初期化は,アカウント管理者が行う。 (イ) UID の発行時には仮パスワードを設定する。 (ウ) 仮パスワードの発行を受けた従業員は,72 時間以内にパスワードを設定しなければならない。パスワードを設定するまでは,各サブシステムを利用することはできない。仮パスワードのまま 72 時間経過した場合は,UID を削除する。 (エ) “一時利用停止”の状態は,24 時間後に自動的に解除される。ただし,緊急に利用しなければならない場合は,アカウント管理者の通常勤務時間内であれば,アカウント管理者にファックス,電話などの何らかの方法でコンタクトし,初期化依頼する。依頼を受けたアカウント管理者は,直ちにパスワードを初期化し,依頼者が指定する方法で仮パスワードを連絡する。 (オ) 各サブシステムのログイン履歴は,UID 管理システムに送られる。 プロジェクトチームでは,上記 (1)~(5) 及び (ア)~(オ) に基づく,UID 管理システムにおける従業員の UID の状態遷移を,図のようにまとめた。
図 UID 管理システムにおける従業員の UID の状態遷移
〔派遣社員の UID 管理〕
プロジェクトチームでは,派遣社員の UID 管理を検討した。各サブシステムは,従業員のほか,派遣社員も利用する。派遣社員は,人事管理システムで管理されていない。そのため,派遣社員に関する契約期間に基づいて UID を管理することになる。
プロジェクトチームでは,派遣社員の UID 管理の内容を,従業員の UID 管理に準じて整理することにした。すなわち,情報セキュリティ規程や UID 管理システムの要件などにおいて,従業員の人事イベントを派遣社員に関する契約開始,契約終了(満了及び解除)に対応して読み替えることにした。例えば,表中の人事イベント“入社”を“契約開始”に,“退職”を“契約終了”に読み替えることにした。
派遣社員に関する契約は,各事業部が主体的に行っているが,契約開始時には,契約管理部の承認を得ている。E 社の契約内容に関する規程によって,契約開始日は月初日,満了日は月末日に限定すること,有期限の期間契約とすること,及び自動継続契約は行わないことが決められており,これらは,契約管理部によって厳格に確認されている。
どの事業部も,契約管理には,表計算ソフトや専用管理ソフトを利用しているが,それらのソフトウェアと UID 管理システムを連携させることは困難である。そこで,プロジェクトチームでは,UID 管理システムを利用して派遣社員の UID の発行及び削除を申請する仕組みを検討した。しかし,この仕組みは,各事業部が業務上の必要性に迫られる契約開始時における UID の新規発行申請には利用してもらえるとしても,契約満了時の削除申請には利用してもらえないだろうとの意見が出た。
このため,まず契約満了者の UID を確実に削除できる運用を検討した。第 1 案は,“無効”状態にある UID を,情報システム部が毎月初日に一括削除する運用である。第 2 案は,UID の発行申請時に設定する①属性を追加 して,UID 管理システムが毎日その値を点検して自動的に UID を削除する運用である。第 1 案は,②UID の許容無使用期間と UID の一括削除の運用日程によって,契約満了後から削除されるまで一定の時間 が掛かるという問題があった。また,契約満了後の UID が,削除されずに使い回されると,削除すべき UID が検出できない。そこで,第 2 案を採用することにした。
プロジェクトチームでは,これまでの UID 管理の検討結果をまとめ,情報システム部長に報告した。報告を受けた部長は,派遣社員の契約では契約満了前に契約解除となるケース(以下,満了前解除ケースという)がまれに発生することと,現状の従業員の UID 管理では,③何者かがなりすまして他者の UID のパスワードを不正取得できるリスク(以下,パスワード不正取得リスクという) があることを指摘した。
指摘を受けたプロジェクトチームは,④満了前解除ケースに対しても確実に UID が削除できるような運用を追加 し,派遣社員の UID を確実に削除できるようにした。また,パスワード不正取得リスクに対しては,⑤具体的な手続を定めることで解決 することにした。
以上の内容で情報システム部長の承認を得て,引き続いて UID 管理システムの構築に着手した。
出題趣旨(IPA)
利用されるシステムが増えるとともに,IDの管理コストの増大やセキュリティ確保の困難さが指摘されるようになり,IDの統合に取り組む事例が増えている。本問では,IDの統合を検討するのに不可欠な,IDの管理方法についての基本的知識を確認し,組織の状況を判断して運用設計を行う能力を問う。
採点講評(問全体・IPA)
問2では,複数の社内システムのID統合を題材として,IDのライフサイクル管理を出題した。全体として正答率は想定どおりだった。
設問と解答例
設問1(1)
解答欄2つ
表中の a ,b に入れる適切な状態値は何か。図中の字句を用いて答えよ。
解説
本文の根拠
冒頭
休職者については,セキュリティの観点からすべてのサブシステムについて,アカウント管理者が利用者 ID(以下,UID という)を利用停止に変更することになっている。
図 状態遷移
“状態:有効”から,アカウント管理者による無効化,又は利用されない期間が 100 日を超えたで“状態:無効”(不許可,表示メッセージなし)に遷移する。“状態:無効”から,アカウント管理者による有効化で“状態:有効”に遷移する。
表 休職
休職:-,“a ”に変更,属性値(休職フラグ)の設定。
状態値は“仮パスワード”“有効”“無効”“一時利用停止”の四つである。休職は,アカウント管理者が UID を利用停止に変更する人事イベントで,ログインを認めない状態になる。ログインを認めない状態のうち“一時利用停止”はパスワードの連続誤りで自動的に入る状態なので,休職には当たらない。図で,アカウント管理者の操作で入る状態は“無効”であり,a は“無効”になる。
復職は,休職の逆に当たる。図では“無効”からアカウント管理者による有効化で“有効”に戻る遷移があるので,b は“有効”である。“仮パスワード”に戻すと,パスワードの再設定が必要になってしまう。
ここは図中の字句を用いる指定の設問で,言い換えず“無効”“有効”と書く。
設問1(2)
解答欄2つ
図中の c ,d に入れる適切な字句を,c は 5 字以内で,d は 20 字以内で答えよ。
解説
本文の根拠
〔従業員の UID 管理〕(ウ)
パスワードを設定するまでは,各サブシステムを利用することはできない。
図 状態遷移
発行(黒丸)から“状態:仮パスワード”(ログインの認可はc ,表示メッセージは“d ”)に遷移する。
図 状態遷移
状態における各サブシステムに対するログインの認可
c は,仮パスワードの状態でのログインの認可を問う。(ウ)に“パスワードを設定するまでは,各サブシステムを利用することはできない”とあるので,認可は“不許可”である。図では“一時利用停止”と“無効”も“不許可”,“有効”は“許可”と書かれている。
d は,この状態の利用者に表示するメッセージである。一時利用停止の状態では“一時利用停止中です。…アカウント管理者に連絡してください。”と,次にとるべき行動が表示される。同じように,仮パスワードの状態では利用者がするべきことは,(ウ)のとおりパスワードの設定なので,“パスワードを設定してください。”となる。
字数は c が 5 字以内(解答例は 3 字),d が 20 字以内(解答例は 15 字)。d の末尾の句点まで解答例に含まれる。
設問1(3)
解答欄1つ
図中の e に入れる適切な字句を 15 字以内で答えよ。
解説
本文の根拠
〔従業員の UID 管理〕(エ)
“一時利用停止”の状態は,24 時間後に自動的に解除される。
図 状態遷移
“状態:一時利用停止”から“状態:有効”へ戻る遷移があり,その遷移にはe が付いている。
図で,“有効”と“一時利用停止”は二方向の矢印で結ばれ,“有効”から“一時利用停止”へはパスワードを 5 回連続して間違えたときに遷移する。逆向きの遷移の条件が e である。(エ)に,“一時利用停止”の状態は 24 時間後に自動的に解除されるとあるので,条件は“24時間を超えた”となる。
自動で解除された後の状態は“有効”なので,パスワードの初期化はされていない。初期化が必要になるのは,緊急に利用したい場合にアカウント管理者に依頼するとき(図では“アカウント管理者による初期化”で“仮パスワード”へ遷移)である。
15 字以内で,解答例は“24時間を超えた”(8 字)。図の他の遷移の言い方(“72 時間を超えた”“100 日を超えた”)に合わせた書き方になっている。
設問2(1)
15字以内
本文中の下線①について,追加すべき属性を 15 字以内で答えよ。
解答例(3通り)
UID削除予定日 契約満了予定日 アカウント終了予定日
解説
本文の根拠
〔派遣社員の UID 管理〕
第 2 案は,UID の発行申請時に設定する①属性を追加して,UID 管理システムが毎日その値を点検して自動的に UID を削除する運用である。
〔派遣社員の UID 管理〕
契約開始日は月初日,満了日は月末日に限定すること,有期限の期間契約とすること,及び自動継続契約は行わないことが決められており,これらは,契約管理部によって厳格に確認されている。
第 2 案は,発行申請の時点で,その UID をいつ削除するかの情報を設定しておく。UID 管理システムは毎日その値を点検し,期日になった UID を自動で削除する。契約は有期限で自動継続が無く,満了日が決まっているので,申請時に満了日を属性にできる。
そのため追加する属性は,UID 削除予定日(又は契約満了予定日,アカウント終了予定日)である。解答例にはこの三つが“又は”で並んでおり,どれを書いてもよい。削除の時期を決める日付であることが分かる書き方にし,“契約期間”のような期日が一つに決まらない書き方は避ける。
15 字以内で,解答例は 8 字,7 字,10 字。
設問2(2)
本文中の下線②の一定の時間とは何か月か。整数で答えよ。
解答例
解説
本文の根拠
〔従業員の UID 管理〕(3)
許容無使用期間は 100 日とする。
〔派遣社員の UID 管理〕
第 1 案は,“無効”状態にある UID を,情報システム部が毎月初日に一括削除する運用である。
〔派遣社員の UID 管理〕
契約開始日は月初日,満了日は月末日に限定すること
第 1 案では,契約が満了しても UID は使われなくなるだけで,100 日(許容無使用期間)使われないことで初めて“無効”になる。“無効”になった UID は,次の月初日に一括削除される。
満了日は月末日なので,例えば 1 月 31 日に満了して最終の利用も同日なら,100 日を超える 5 月 12 日に“無効”になり,次の月初日の 6 月 1 日に削除される。満了日から削除まで約 4 か月である。最終の利用が満了日より前なら,無効になる日がそれだけ早まり,削除はその後の最初の月初日になる。
解答例は 4 で,月数を整数で答える設問なので単位は付けない。100 日の経過に加えて,削除が次の月初日まで待たされる分を数に入れる。
設問2(3)
35字以内
本文中の下線④の追加する運用とは何か。具体的な運用を 35 字以内で述べよ。
解答例
契約管理部が,契約解除を確認し,UID削除依頼を行う。
解説
本文の根拠
〔派遣社員の UID 管理〕
契約満了時の削除申請には利用してもらえないだろうとの意見が出た。
〔派遣社員の UID 管理〕
派遣社員に関する契約は,各事業部が主体的に行っているが,契約開始時には,契約管理部の承認を得ている。
〔派遣社員の UID 管理〕
派遣社員の契約では契約満了前に契約解除となるケース(以下,満了前解除ケースという)がまれに発生する
満了日が決まっている契約満了は,発行時の削除予定日で自動削除できる。解除は予定外に起こるので,削除予定日が当てにならない。各事業部は,業務上必要なときの発行申請には UID 管理システムを使っても,削除の申請には使わないだろうとされているので,事業部任せにはできない。
契約に関与する部署のうち,契約開始時に承認を行い,契約内容を厳格に確認している契約管理部が,解除も確認できる立場にある。契約管理部が解除を確認して UID の削除依頼を行えば,現場任せにせず削除できる。
解答例は“契約管理部が,契約解除を確認し,UID削除依頼を行う。”の 27 字(35 字以内)。講評は,現場任せでは ID 削除が進まない状況設定なのに,現場に任せる誤答が多かったとしている。
採点講評(IPA)
設問2は,状況設定を理解した上で,契約が終了した派遣社員のIDを確実に削除するための工夫を問うたが,設問2(3)の正答率は低かった。現場任せではID削除が進まないという状況設定にもかかわらず,現場に任せるという誤った解答が散見された。問題文をよく読み,状況設定に注意して,実務的に解答をしてほしい。
設問3
65字以内
本文中の下線③が起こるのはどのような場合か。65 字以内で述べよ。
解答例
他人のUIDのパスワードを5回連続して間違え一時利用停止状態とし,アカウント管理者にパスワード初期化を依頼する場合
解説
本文の根拠
〔従業員の UID 管理〕(5)
UID のパスワードを連続して 5 回間違えた場合,状態値を“一時利用停止”にする。
〔従業員の UID 管理〕(エ)
緊急に利用しなければならない場合は,アカウント管理者の通常勤務時間内であれば,アカウント管理者にファックス,電話などの何らかの方法でコンタクトし,初期化依頼する。依頼を受けたアカウント管理者は,直ちにパスワードを初期化し,依頼者が指定する方法で仮パスワードを連絡する。
〔派遣社員の UID 管理〕
何者かがなりすまして他者の UID のパスワードを不正取得できるリスク
他者の UID のパスワードを不正に取得する筋道は次のとおり。攻撃者が他人の UID に誤ったパスワードを 5 回連続で入力し,その UID を“一時利用停止”にする。次に,利用者本人を装って,アカウント管理者に初期化を依頼する。(エ)では,依頼の方法は“何らかの方法”,仮パスワードの連絡は“依頼者が指定する方法”なので,アカウント管理者は依頼者が本人かを確認せず,仮パスワードが攻撃者に渡る。
答えるべき要素は,“他人の UID のパスワードを 5 回連続して間違え一時利用停止状態にする”ことと,“アカウント管理者にパスワードの初期化を依頼する”ことの二つである。講評は,正答に近いが解答すべきポイントを一部省略した解答が見られたとして,必要条件を漏らさないことを求めている。
解答例は 57 字(65 字以内)。“5 回連続して間違え”と“初期化を依頼”のどちらも落とさずに収める。
採点講評(IPA)
設問3は,状況設定からセキュリティホールを探す問いだった。多くの受験者が正答には近かったが,解答すべきポイントを一部省略してしまった解答が見受けられた。必要条件を漏らさず解答するよう心がけてほしい。
設問4
40字以内
本文中の下線⑤で考えられる手続を 40 字以内で具体的に述べよ。
解答例(2通り)
パスワード初期化依頼の際には,上司からメールで依頼する。 仮パスワードの連絡は,あらかじめ登録された電話番号だけに限定する。
解説
本文の根拠
〔従業員の UID 管理〕(エ)
アカウント管理者にファックス,電話などの何らかの方法でコンタクトし,初期化依頼する。
〔従業員の UID 管理〕(エ)
依頼を受けたアカウント管理者は,直ちにパスワードを初期化し,依頼者が指定する方法で仮パスワードを連絡する。
設問 3 の抜け穴は,初期化の依頼が本人からのものか確認されない点と,仮パスワードが依頼者の指定する宛先に渡る点にある。それぞれに手続を決めれば塞げる。
解答例は二つあり,“パスワード初期化依頼の際には,上司からメールで依頼する。”は依頼者が本人であることを上司を介して確かめる手続,“仮パスワードの連絡は,あらかじめ登録された電話番号だけに限定する。”は仮パスワードの渡し先を本人の連絡先に限る手続である。どちらを書いてもよい。
解答例は 28 字と 33 字(40 字以内)。講評は,あいまいな表現や,手続によって達成したい目的の記述が散見されたとして,具体的な手続を書くよう求めている。“本人確認を行う”だけでは手続にならない。
採点講評(IPA)
設問4は,設問3のセキュリティホールを回避する具体的な手続を問うた。あいまいな表現や,その手続によって達成したい目的の記述が散見された。情報セキュリティスペシャリストの重要な役割は,セキュリティ対策を具体的に検討し実施することなので,実践的な対策を解答してほしい。
出典:平成22年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問2(表記を一部改変)
問3 Web アプリケーションファイアウォール(WAF)の導入
Web アプリケーションファイアウォール(WAF)の導入に関する次の記述を読んで,設問 1~4 に答えよ。
R 社は従業員数 200 名の健康食品販売会社であり,消費者向けに電話受付による販売を行っており,5 年前からはインターネットを介した販売システムを利用した販売も行っている。
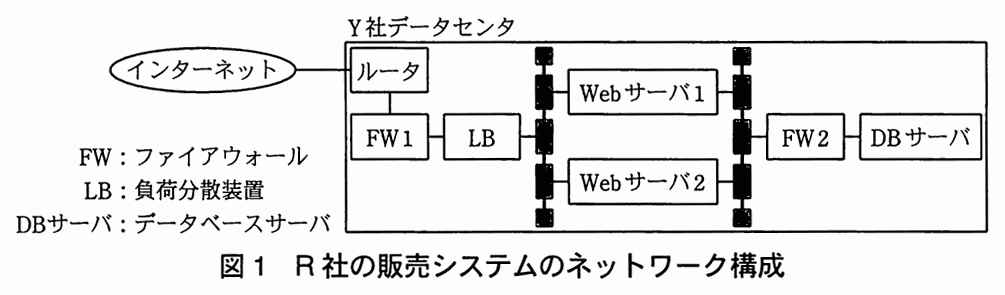
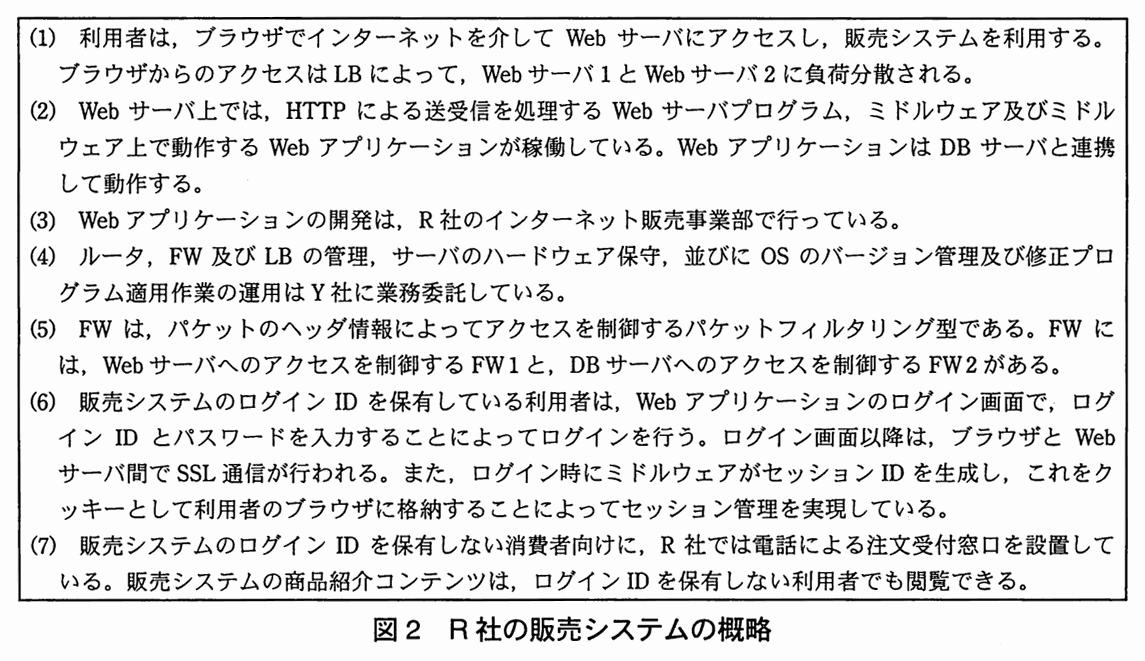
販売システムは,アウトソーシング事業者である Y 社のデータセンタに設置され,ルータ,ファイアウォール,負荷分散装置,Web サーバ,データベースサーバで構成されている。販売システムのネットワーク構成を図 1 に,販売システムの概略を図 2 に示す。
図 1 R 社の販売システムのネットワーク構成
図 2 R 社の販売システムの概略
〔脆弱性発見の情報〕
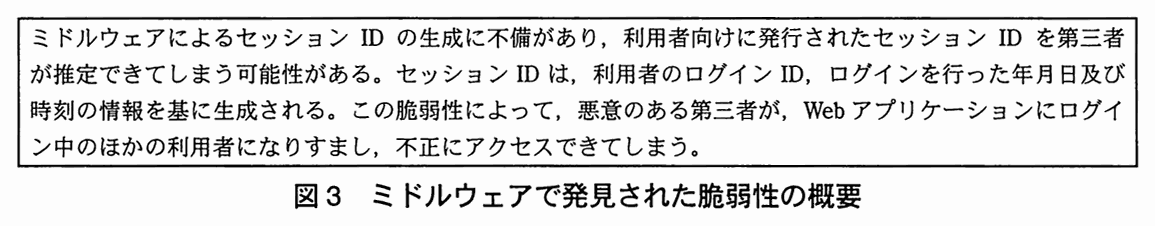
R 社は,情報セキュリティ専門会社からセキュリティ情報の提供を受けている。ある日,販売システムの Web サーバで稼働中のミドルウェアに脆弱性が発見されたとの情報が提供された。R 社インターネット販売事業部の S 主任がまとめた脆弱性の概要を図 3 に示す。
図 3 ミドルウェアで発見された脆弱性の概要
S 主任の調査の結果,ミドルウェアは開発元によるサポートが終了しており,修正プログラムが提供されないことが判明した。また,S 主任は,①販売システムの FW では,セッション ID の偽造を判別できない ので,この脆弱性を悪用した攻撃を防御できないと判断した。
このミドルウェアを使用しないよう,販売システムを抜本的に改修するには,長期間を要する。そこで,R 社では,販売システムによる注文受付を一時的に停止し,注文は電話受付だけに限定する方針を決めた。また,インターネット販売事業部の P 課長は,脆弱性への早急な対策案の検討を S 主任に指示した。
〔WAF による対策の検討〕
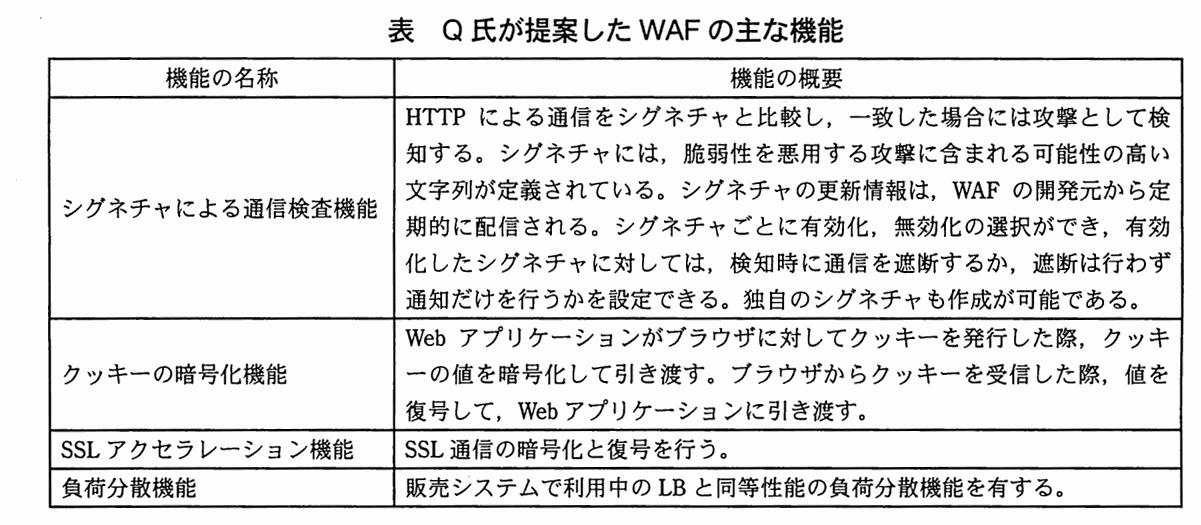
S 主任は,図 3 の脆弱性への早急な対策案を,Y 社のセキュリティサービス担当の Q 氏に相談した。その結果,WAF の導入の提案を受けた。Q 氏が提案した WAF の主な機能を表に示す。
表 Q 氏が提案した WAF の主な機能
次は,WAF による対策の検討に関する,S 主任と Q 氏との会話である。
S 主任:販売システムのミドルウェアで発見された脆弱性に対しては,WAF を使ってどのような対策が可能でしょうか。 Q 氏:②クッキーの暗号化機能によって,図 3 の脆弱性を悪用した攻撃への対策が可能です 。この機能は WAF の導入後にすぐに利用を開始できるので,速やかに販売システムによる注文受付を再開できます。 S 主任:分かりました。利用に際して,何か注意点はありますか。 Q 氏:③クッキーの暗号化では,クッキーに属性を付与している場合であっても,その属性の効果を維持できるように考慮されています 。しかし,④ブラウザに格納されるクッキーが暗号化されたものになることから,Web アプリケーションによっては,動作に異常が生じる場合があります ので,販売システムでのクッキーの用途を事前に確認すべきです。 S 主任:分かりました。確認しておきます。WAF にはシグネチャによる通信検査機能もあり,攻撃の遮断ができるようですが,どのような攻撃が遮断できるのでしょうか。また,この機能もすぐに利用が可能でしょうか。 Q 氏:クロスサイトスクリプティングや SQL インジェクションなど,既知の攻撃を検知して遮断することが可能です。シグネチャによる通信検査機能の利用に際しては,販売システムの可用性を維持するために,事前に十分な動作確認が必要です。販売システムを利用する上で必要な通信(以下,正常な通信という)を WAF が攻撃として検知してしまうことで,利用者が販売システムを利用できなくならないよう,まずは a を減らすための検証期間を設けます。検証期間には,攻撃を検知しても通信の遮断は行わず,WAF 設定と Web アプリケーション設定のチューニングを行い,a が十分に減少した段階で,攻撃の遮断を開始します。ただし,チューニングに際しては,⑤正常な通信が攻撃と検知された場合であっても,不用意に,そのシグネチャを無効化するべきではありません 。 S 主任:シグネチャによる通信検査機能によって,既知の攻撃を検知して遮断することが可能なので,安心して販売システムを運用できるのですね。 Q 氏:シグネチャによる通信検査機能では,攻撃がシグネチャに一致しなかった場合には,その攻撃を見逃してしまうので,必ずしも Web アプリケーションを防御できるとは限りません。 S 主任:なるほど。Web アプリケーションは,できるだけ脆弱性を除去して運用することが重要ですね。 Q 氏から説明を受けた S 主任は,販売システムでのクッキーの用途を確認した。その結果,WAF の機能によってクッキーを暗号化しても,販売システムの動作には異常が生じないことが分かった。そこで,S 主任は P 課長に WAF の導入を提案した。
〔WAF の導入〕
インターネット販売事業部では,S 主任の提案内容を検討した結果,販売システムへの WAF の導入を決定した。検討に際しては,クッキーの暗号化機能によって図 3 の脆弱性への対策が可能となる点に加えて,開発元によるサポートが終了したミドルウェアで,今後新たな脆弱性が発見された場合にも,シグネチャによる通信検査機能によって攻撃への防御を実現できる可能性がある点も評価された。
販売システムへの WAF の導入の際には,Web サーバへの負荷分散に WAF の負荷分散機能を利用することで,利用中の LB を WAF で置き換える方針とした。また,WAF の SSL アクセラレーション機能を利用し,⑥ブラウザからの SSL 通信は,WAF で終端させることにした 。
インターネット販売事業部では,Q 氏の支援の下,WAF を販売システムに導入し,クッキーの暗号化機能を有効化した上で,販売システムによる注文受付を再開した。その後,検証期間を終え,シグネチャによる通信検査機能の利用を開始した。そして,サポートの終了したミドルウェアを使用しないよう,販売システムの抜本的な改修に向けた検討を開始した。
出題趣旨(IPA)
Webアプリケーションに脆弱性が発見された場合に,Webサイトが置かれた環境やその他の諸事情によって,脆弱性の修正作業が長期化する事例が少なくない。本問では,脆弱性を悪用した攻撃からWebアプリケーションを保護するためのWebアプリケーションファイアウォール(WAF)の導入を題材として,WAFが有効な状況,WAFの機能,WAFの導入における留意点などの理解を問う。
採点講評(問全体・IPA)
問3では,Webアプリケーションの保護のために,Webアプリケーションファイアウォール(WAF)を導入する際に検討すべき点について出題した。全体として正答率は低かった。
設問と解答例
設問1
解答欄1つ
本文中の a に入れる適切な字句を解答群の中から選び,記号で答えよ。解答群 ア フェールセーフ イ フェールソフト ウ フォールスネガティブ(偽陰性) エ フォールスポジティブ(偽陽性)
解説
本文の根拠
〔WAF による対策の検討〕
販売システムを利用する上で必要な通信(以下,正常な通信という)を WAF が攻撃として検知してしまうことで,利用者が販売システムを利用できなくならないよう,まずは a を減らすための検証期間を設けます。
〔WAF による対策の検討〕
検証期間には,攻撃を検知しても通信の遮断は行わず,WAF 設定と Web アプリケーション設定のチューニングを行い,a が十分に減少した段階で,攻撃の遮断を開始します。
a は,正常な通信を WAF が攻撃として検知してしまう誤りである。検知するべきでないものを検知する誤りなので,エのフォールスポジティブ(偽陽性)が当たる。検証期間に遮断しないのは,この誤りで利用者が販売システムを使えなくなることを避けるためである。
ほかの語は,ア フェールセーフは故障時に安全な側へ動作する設計,イ フェールソフトは一部が故障しても機能を落として動作を続ける設計で,検知の誤りを表す語ではない。ウ フォールスネガティブ(偽陰性)は攻撃を見逃す誤りで,本文でこちらは“攻撃がシグネチャに一致しなかった場合には,その攻撃を見逃してしまう”と別に述べられている。
記号で答える設問なので,字数の詰め方は要らない。偽陽性と偽陰性は,何を何と判定したかを“正常な通信を攻撃と判定”と言い換えて取り違えない。
設問2
30字以内
本文中の下線①について,判別できないと S 主任が考えた理由を,30 字以内で述べよ。
解答例
FWはパケットのヘッダ情報だけでアクセスを制御するから
解説
本文の根拠
図 2 (5)
FW は,パケットのヘッダ情報によってアクセスを制御するパケットフィルタリング型である。
図 2 (6)
ログイン時にミドルウェアがセッション ID を生成し,これをクッキーとして利用者のブラウザに格納することによってセッション管理を実現している。
表 シグネチャ
HTTP による通信をシグネチャと比較し,一致した場合には攻撃として検知する。
セッション ID は,クッキーとして HTTP の通信の中身に入れてやり取りされる。パケットフィルタリング型の FW が見るのはパケットのヘッダ情報だけなので,アドレスやポート番号などが条件に合えば通し,通信の中身にあるセッション ID の値が正しいか偽造されたかは判別できない。
WAF は,表のとおり HTTP の通信をシグネチャと比較する機能をもつ。FW と違い,通信の中身を見て検査する装置である。
解答例は“FWはパケットのヘッダ情報だけでアクセスを制御するから”の 27 字(30 字以内)。FW の種類(パケットフィルタリング型)と,ヘッダ情報だけを見ることの二つが入っている。
設問3(1)
40字以内
本文中の下線②について,クッキーの値を暗号化することで,図 3 の脆弱性を悪用した攻撃への対策が可能と Q 氏が判断した理由を,40 字以内で述べよ。
解答例
復号後に有効なセッションIDとなる暗号文を攻撃者が生成できないから
解説
本文の根拠
図 3
セッション ID は,利用者のログイン ID,ログインを行った年月日及び時刻の情報を基に生成される。
表 クッキーの暗号化機能
Web アプリケーションがブラウザに対してクッキーを発行した際,クッキーの値を暗号化して引き渡す。ブラウザからクッキーを受信した際,値を復号して,Web アプリケーションに引き渡す。
図 3 の脆弱性は,ログイン ID と日時から生成されるセッション ID を第三者が推定できることである。クッキーの暗号化機能を使うと,ブラウザに渡るのは暗号化された値になり,ブラウザからクッキーを受け取った WAF は復号してから Web アプリケーションに渡す。
攻撃者がセッション ID の平文を推定できても,WAF が暗号化した後の値(暗号文)を推定して作ることは困難なので,偽造したセッション ID を送っても,復号した結果が有効なセッション ID にならない。このため,脆弱性を悪用した攻撃が成り立たなくなる。講評も,この点への注目を求めている。
解答例は“復号後に有効なセッションIDとなる暗号文を攻撃者が生成できないから”の 33 字(40 字以内)。“推定できないから”だけでは,平文を推定できても暗号文を作れないことが表せない。
採点講評(IPA)
設問3(1)は,正答率が低かった。悪意のある第三者が,ミドルウェアが発行するセッションIDを推定できた場合にも,WAFによって暗号化された後の値を推定することは困難である点に注目して解答してほしかった。
設問3(2)
本文中の下線③について,販売システムへのログイン時に,次の Set-Cookie ヘッダを Web アプリケーションが送信した場合,WAF がそれを暗号化した結果の Set-Cookie ヘッダはどれか。解答群の中から選び,記号で答えよ。解答群の中の“☆☆”は,暗号化後の文字列を表す。(Web アプリケーションが送信した Set-Cookie ヘッダ)Set-Cookie: session_id=uid20101017143045; secure; path=/874045/ 解答群 ア Set-Cookie: session_id=☆☆; path=/874045/ イ Set-Cookie: session_id=☆☆; path=☆☆ ウ Set-Cookie: session_id=☆☆; secure; path=/874045/ エ Set-Cookie: session_id=☆☆; secure; path=☆☆
解答例
解説
本文の根拠
〔WAF による対策の検討〕
クッキーの暗号化では,クッキーに属性を付与している場合であっても,その属性の効果を維持できるように考慮されています
表 クッキーの暗号化機能
クッキーの値を暗号化して引き渡す。
WAF が暗号化するのはクッキーの値(session_id= の右側)だけで,属性は暗号化しない。secure 属性は暗号化された通信路でだけクッキーを送らせる指定,path 属性はクッキーを送る対象のパスを限る指定で,ブラウザが読んで動作を決めるため,暗号化すると効果が失われる。
Q 氏の“属性の効果を維持できるように考慮されています”はこのことを指す。よって,値だけを☆☆に変え,secure と path=/874045/ はそのまま残したウが正解である。ア は secure が落ちている,イとエは path の値まで暗号化されている。
解答群から記号で答える設問。クッキーの値と属性を区別する知識があれば選べる。講評は,クッキーについての基本的な知識を理解しておくよう求めている。
採点講評(IPA)
設問3(2)は,選択肢形式であるにもかかわらず正答率が低かった。クッキーへの不適切な属性付与によるセキュリティ事故を防止するためにも,クッキーについての基本的な知識を理解しておいてほしい。
設問3(3)
30字以内
本文中の下線④の動作に異常が生じる場合とは,クッキーがどのように用いられる場合か。30 字以内で述べよ。
解答例(2通り)
クッキーがクライアント上で参照される場合 クッキーがWAFを経由しない別のWebサーバへ送信される場合
解説
本文の根拠
〔WAF による対策の検討〕
ブラウザに格納されるクッキーが暗号化されたものになることから,Web アプリケーションによっては,動作に異常が生じる場合があります
表 クッキーの暗号化機能
ブラウザからクッキーを受信した際,値を復号して,Web アプリケーションに引き渡す。
ブラウザに格納されるクッキーは暗号化された値で,復号するのは WAF である。だから,ブラウザ(クライアント)上でクッキーの値を使う場合は,暗号化された文字列しか読めず,元の値を前提とした処理が正しく動かない。
また,クッキーが WAF を経由しない別の Web サーバへ送られる場合も,その Web サーバに復号する仕組みが無いので,暗号化された値のまま届いて処理できない。二つの解答例のどちらを書いてもよい。
解答例は“クッキーがクライアント上で参照される場合”の 20 字と,“クッキーがWAFを経由しない別のWebサーバへ送信される場合”の 30 字(いずれも 30 字以内)。“どのように用いられる場合か”という問いに合わせ,クッキーの用途で答える。
設問3(4)
60字以内
本文中の下線⑤について,シグネチャを無効化しても問題ないと判断するためには,何を確認することが望ましいか。“シグネチャ”と“脆弱性”という字句を用いて,60 字以内で具体的に述べよ。
解答例
無効化するシグネチャで定義された攻撃の対象となる脆弱性が,Webアプリケーションやミドルウェアに存在しないこと
解説
本文の根拠
表 シグネチャによる通信検査機能
シグネチャには,脆弱性を悪用する攻撃に含まれる可能性の高い文字列が定義されている。
〔WAF による対策の検討〕
正常な通信が攻撃と検知された場合であっても,不用意に,そのシグネチャを無効化するべきではありません
〔WAF による対策の検討〕
Web アプリケーションは,できるだけ脆弱性を除去して運用することが重要ですね。
シグネチャは,脆弱性を悪用する攻撃に含まれる文字列を定義したものなので,無効化するとその攻撃に対する防御が失われる。無効化しても問題ないのは,そのシグネチャが対象とする脆弱性が,Web アプリケーションにもミドルウェアにも無い場合である。
そこで,無効化するシグネチャが定義している攻撃の対象となる脆弱性が,Web アプリケーションやミドルウェアに存在しないことを確認する。本文が不用意に無効化するべきでないとしているのは,脆弱性が残っていれば,攻撃を見逃すことになるからである。
指定された“シグネチャ”と“脆弱性”の語を使った 55 字の解答例(60 字以内)。誤検知する通信が正常かの確認だけを書かず,脆弱性が無いことを確認する,と答える。
設問4
55字以内
本文中の下線⑥について,この措置を行う理由を 55 字以内で述べよ。
解答例
利用者のブラウザとWebサーバ間で通信がSSL暗号化されていると,WAFが攻撃の検知をできないから
解説
本文の根拠
図 2 (6)
ログイン画面以降は,ブラウザと Web サーバ間で SSL 通信が行われる。
〔WAF の導入〕
販売システムへの WAF の導入の際には,Web サーバへの負荷分散に WAF の負荷分散機能を利用することで,利用中の LB を WAF で置き換える方針とした。
表 SSL アクセラレーション機能
SSL 通信の暗号化と復号を行う。
WAF は図 1 の LB の位置に置かれ,ブラウザからの通信は WAF を通って Web サーバに届く。ブラウザと Web サーバ間の SSL 通信を WAF で終端せず,Web サーバまで暗号化したまま通すと,WAF は通信の中身を見られず,シグネチャによる検査も,クッキーの暗号化と復号も働かない。
そのため,WAF の SSL アクセラレーション機能で SSL 通信の暗号化と復号を行い,WAF で終端させる。WAF から Web サーバへは復号した通信が流れ,WAF が検査できる。講評も,SSL 暗号化されていると,シグネチャによる通信検査機能などが有効に動作しない点への気づきを求めている。
解答例は 49 字(55 字以内)。“SSL 暗号化されていると WAF が攻撃を検知できない”という因果を書く。
採点講評(IPA)
設問4は,正答率が低かった。問題文中のネットワーク構成では,ブラウザとWebサーバ間で通信がSSL暗号化されていると,シグネチャによる通信検査機能などWAFの機能が有効に動作しない点に気づいてほしかった。
出典:平成22年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問3(表記を一部改変)
問4 マルウェア対策
マルウェア対策に関する次の記述を読んで,設問 1~3 に答えよ。
U 社は従業員数 3,200 名の情報システム企業で,ホームページ制作部門,ホスティングサービス部門,営業部門,情報システム部門及びスタッフ部門からなる。
ホームページ制作部門には 150 名が従事し,そのホームページ制作事業は,洗練されたデザインと,検索エンジンによる検索結果の最適化に関する技術に定評がある。電話会議や Web 会議などの遠隔会議を活用して顧客との進捗確認を行うことで費用低減を図っており,全国各地から注文を受け付け,売上を伸ばしている。また,料金設定においても,同社のホスティングサービスの顧客には特別割引料金を提示するといった工夫を行っている。
〔ホームページ制作業務の流れ〕
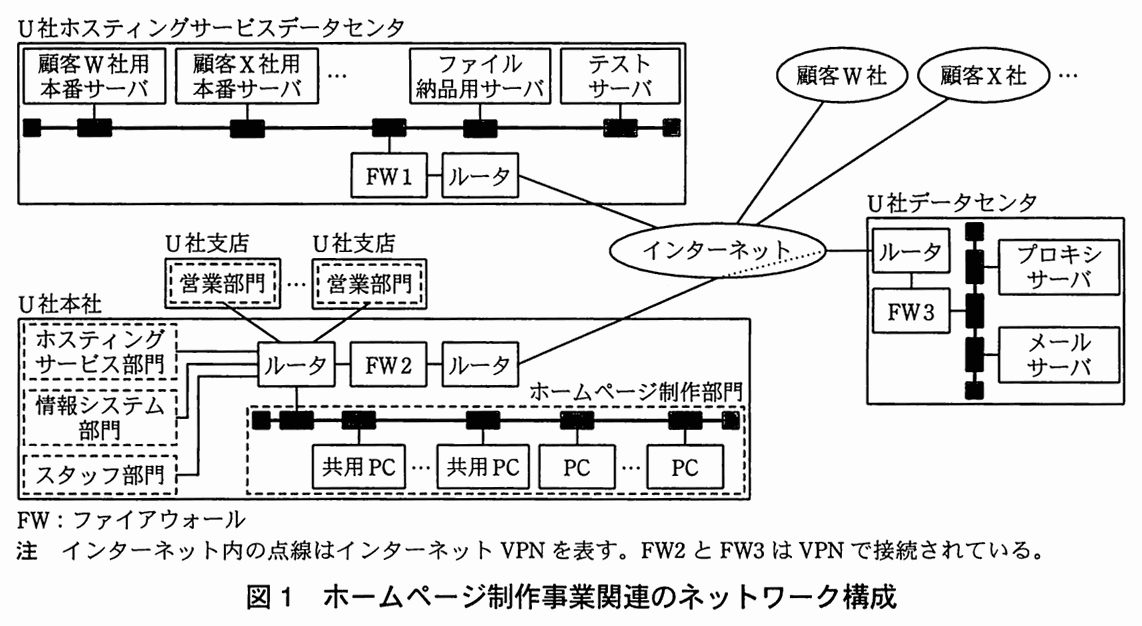
U 社は顧客との間で契約が成立すると,顧客から提供を受けた素材データを基にして,顧客に詳細なデザイン案を提示し,承認を得ると制作に取り掛かる。図 1 にホームページ制作事業関連のネットワーク構成を示す。
図 1 ホームページ制作事業関連のネットワーク構成
U 社では,制作の段階から納品までの間,顧客が随時 HTTP でホームページデータを閲覧し,デザインを確認できるよう,ホスティングサービスデータセンタ内に全顧客向けにテストサーバを設置している。顧客には,このテストサーバ内の自社向けデータ閲覧専用の利用者 ID とパスワードを提供している。U 社では,ホームページ制作部門からインターネットに向けた FTP アクセスは,プロキシサーバ経由だけに限定している。テストサーバへのホームページデータのアップロードもプロキシサーバ経由で FTP を利用して行っている。
納品時は,本番サーバに FTP で納品物をアップロードする。ただし,顧客が U 社のホスティングサービスを利用せずにホームページを公開する場合は,U 社では,ファイル納品用サーバ又は外部記憶媒体を利用して納品する。
ホームページ制作部門の会議室には部門内で管理している共用 PC が常設されており,いつでも Web 会議を開催できるように環境が整備されている。基本的には Web 会議中に,共用 PC でホームページデータの修正を行うようにしているが,会議中に修正が完了できなかった場合でも,会議終了後 1 営業日以内には修正を行うようにしている。また,共用 PC からは納品時に本番サーバにアップロードすることもある。
〔ホームページ制作部門の情報セキュリティに対する取組み〕
U 社には,幹部,情報システム部門及び各部門の情報セキュリティ担当者からなる情報セキュリティ委員会が設置されている。全社の情報セキュリティ方針の立案,並びに全社共通システムのセキュリティ対策の検討及び実施は情報システム部門が担い,各部門のセキュリティ対策の検討及び実施は各部門の情報セキュリティ担当者が担う。ホームページ制作部門の情報セキュリティ担当者は F 課長と T 主任である。T 主任は,同業他社のセキュリティ事故事例を聞いて,ホームページ制作部門の PC 及び共用 PC への a の適用を徹底するために,2 年前に検疫システムの導入を情報セキュリティ委員会に提案したが,当時は,費用の問題で実現に至らなかった。その後,T 主任は重大な a が公開されるたびに部門内の従業員一人一人に呼び掛けて適用の徹底を図ってきた。
〔テストサーバ上のページ改ざん〕
2 か月前にホームページ制作を契約した顧客 W 社は,U 社にとって大口顧客である。W 社は大量の個人情報を取り扱っているので,自社内での情報セキュリティ対策を徹底している。W 社内のイントラネットからインターネットへのアクセスは制限されており,アクセスが業務上必要でないと判断される URL を登録する b リスト方式の URL フィルタが導入されている。
ホームページ制作は順調に進んだが,1 週間前に W 社から,“テストサーバ上のページを閲覧すると U 社とは無関係と思われる Web サイトにリダイレクトされ,URL フィルタによってアクセスを遮断されるので調査してほしい”,との連絡があった。直ちにホームページ制作部門の担当者がテストサーバ上のホームページのコンテンツを確認したところ,見覚えのない JavaScript コードが埋め込まれていた。ホームページ制作部門の担当者は F 課長に連絡し,F 課長は T 主任に調査を指示した。
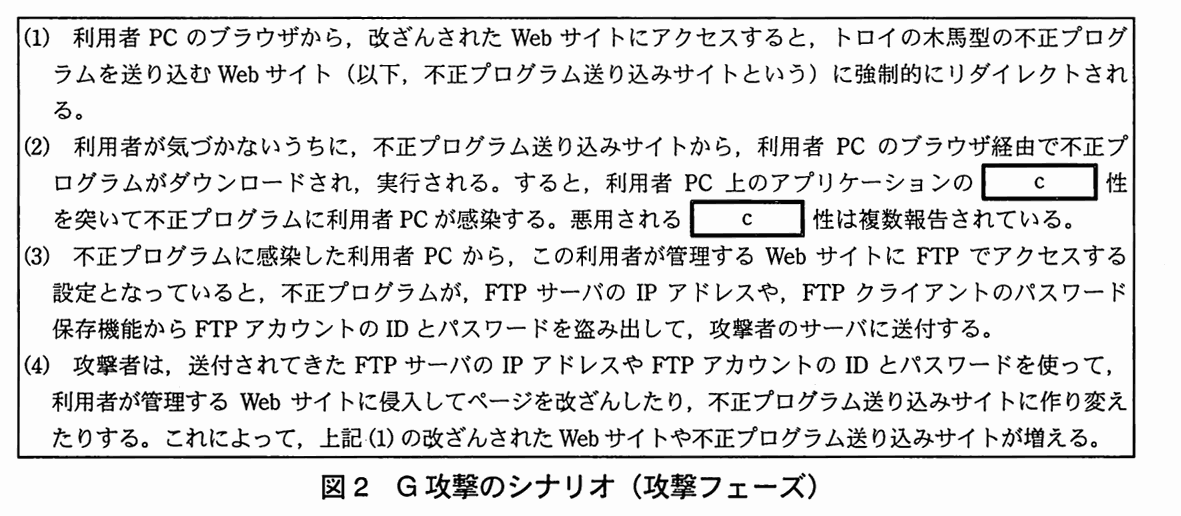
T 主任はテストサーバ上のページで見つかった JavaScript コードが,いつ,だれによって埋め込まれたかを調べた。テストサーバ上の FTP ログを見ると,FTP アカウントが U 社以外から使われた日があり,その FTP アカウントの正当な利用者である M さんに確認したところ,その日に作業をした覚えはないとのことだった。また,T 主任が毎日配信を受けている情報セキュリティ関連ニュースを調べた結果,ある攻撃(以下,G 攻撃という)への注意喚起を見つけた。図 2 は G 攻撃のシナリオを (1)~(4) の四つの攻撃フェーズに分けて説明したものである。
図 2 G 攻撃のシナリオ(攻撃フェーズ)
ホームページ制作では,インターネット上の様々な Web サイトにもアクセスすることから,PC が G 攻撃によって改ざんされた Web サイトにアクセスして不正プログラムに感染した可能性がある。そこで,T 主任が,M さんの PC と,M さんが Web 会議中に使用した共用 PC について調べたところ,共用 PC が図 2 で説明されている不正プログラムに感染していた。T 主任が情報セキュリティ委員会に報告すると,どの顧客に被害を与えたかを調査するよう指示があった。①T 主任は,ホームページ制作部門の共用 PC の不正プログラム感染によって被害を与えた顧客の範囲を調査した 。調査の結果,被害があったのは W 社だけだったことが判明した。
U 社では,W 社に,テストサーバ上のページ閲覧時にリダイレクトされる原因が G 攻撃によるものだったことを報告した。W 社からは,強い懸念が表明され,再びテストサーバ上でページ改ざんが発生した場合には,本番サーバとして予定している U 社のホスティングサービスの利用を取りやめると通告された。U 社では,ホームページ制作部門だけでなくホスティングサービス部門にもまたがる全社的な問題となった。情報セキュリティ委員会は,この問題を全社で取り組むべき問題と受け止め,情報システム部門とホームページ制作部門とに再発防止策の検討の協力を要請した。
〔G 攻撃による被害の再発防止〕
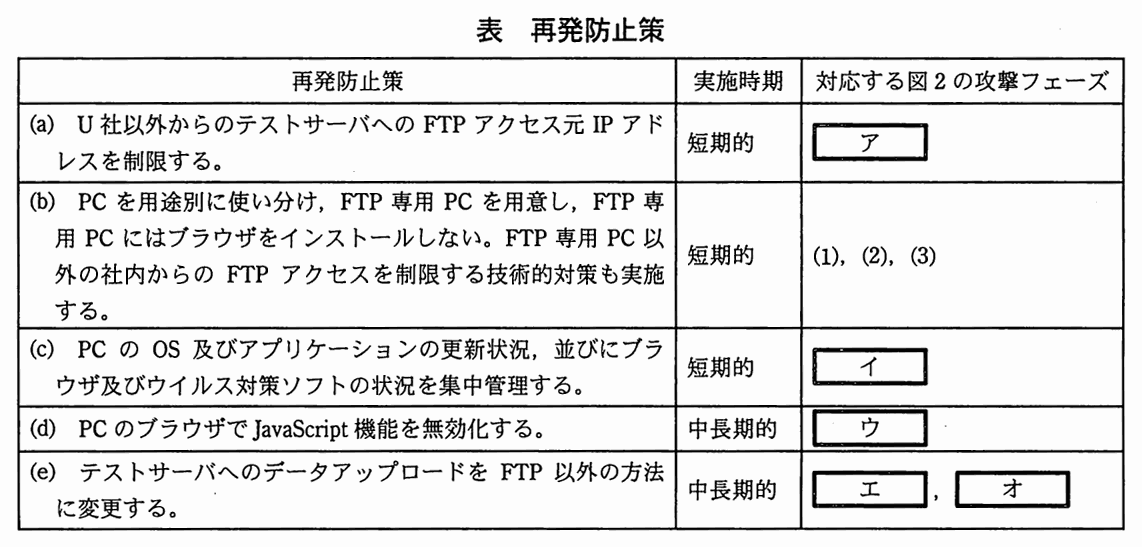
情報システム部門とホームページ制作部門は,短期的及び中長期的な再発防止策を検討し,表のようにまとめた。
表 再発防止策
表の (b) の PC の使い分けはホームページ制作部門の業務効率に影響を与えるので,T 主任は慎重に検討した。T 主任が共用 PC の利用状況について調べると,アプリケーションのバージョンが古いままになっていたり,ウイルス対策ソフトの“常時スキャン機能”が無効になっていたりした。情報システム部門によると,ほかの部門も同様の状況にあるとのことであった。両部門は,FTP 専用 PC 以外の社内からの FTP アクセスを制限する技術的対策の実施と,PC の管理強化を行うとともに,PC 利用時のセキュリティ意識を高めてもらうよう全従業員への通知も行うことにした。
両部門は,情報セキュリティ委員会に対して,表の再発防止策を提案し,了承された。セキュリティ意識向上の通知内容は,情報システム部門が文書化し,CIO の名前で全従業員に通知された。G 攻撃の手法は今後変化すると考えられることから,情報収集に努めて対策を打っていくことにした。
ホームページ制作部門は,W 社とのホームページ制作に関する話し合いを継続する中で,G 攻撃による被害の発生経緯と再発防止についての U 社の方策を説明し,W 社のホームページは無事にリリースされた。
出題趣旨(IPA)
昨今のマルウェアを利用した攻撃は複合的になっており,PC,サーバの両方で様々な対策を実施する必要がある。その総合的な知識を問う。また,攻撃を受けた後,再発防止に当たって,業務への影響を考えた上での短期的な対策と,今後の攻撃の変化に備えた長期的な対策を,メリハリをつけて実施する実務的な対処・遂行能力を問う。
採点講評(問全体・IPA)
問4では,マルウェア対策において,攻撃の特徴を踏まえた被害範囲の調査方法や再発防止策について出題した。全体として正答率は高かった。
設問と解答例
設問1
解答欄3つ
本文中の a ,b 及び図 2 中の c に入れる適切な字句を答えよ。a については 10 字以内で,b ,c については 5 字以内で答えよ。
解説
本文の根拠
〔ホームページ制作部門の情報セキュリティに対する取組み〕
ホームページ制作部門の PC 及び共用 PC への a の適用を徹底するために,2 年前に検疫システムの導入を情報セキュリティ委員会に提案した
〔テストサーバ上のページ改ざん〕
アクセスが業務上必要でないと判断される URL を登録する b リスト方式の URL フィルタ
図 2 (2)
利用者 PC 上のアプリケーションの c 性を突いて不正プログラムに利用者 PC が感染する。
a は,検疫システムで適用を徹底するもので,“重大なa が公開されるたびに…適用の徹底を図ってきた”とあるので,セキュリティパッチである。表の (c) にも PC の OS 及びアプリケーションの更新状況の集中管理がある。
b は,アクセスしてはいけない URL を登録する方式なので“ブラック”リストである。登録した URL だけを遮断するので,登録されていない URL へのアクセスは通る。c は,アプリケーションの欠陥を突いて感染するので“脆弱”性。
字数は a が 10 字以内(解答例はセキュリティパッチの 9 字),b が 5 字以内(ブラックの 4 字),c が 5 字以内(脆弱の 2 字)。
設問2(1)
解答欄5つ
表中の [ ア ]~[ オ ] を埋め,再発防止策を完成させたい。表中の (a),(c)~(e) は,それぞれ図 2 中のどの攻撃フェーズに対応する再発防止策か。防止効果のある攻撃フェーズのうち効果の高いものを選び,項番 (1)~(4) で答えよ。
〔備考〕エ,オは順不同
解説
本文の根拠
表 再発防止策
(a) U 社以外からのテストサーバへの FTP アクセス元 IP アドレスを制限する。
表 再発防止策
(c) PC の OS 及びアプリケーションの更新状況,並びにブラウザ及びウイルス対策ソフトの状況を集中管理する。
表 再発防止策
(e) テストサーバへのデータアップロードを FTP 以外の方法に変更する。
図 2 (4)
攻撃者は,送付されてきた FTP サーバの IP アドレスや FTP アカウントの ID とパスワードを使って,利用者が管理する Web サイトに侵入してページを改ざんしたり
(a) は,盗まれた FTP アカウントを使う攻撃者が U 社の外から入るのを止める策で,図 2 の (4)(盗んだ ID とパスワードでサイトに侵入して改ざんする)に効く。
(c) は,OS やアプリケーションを最新に保って脆弱性を突かれないようにする策なので,(2)(アプリケーションの脆弱性を突いて感染)。(d) の JavaScript の無効化は,改ざんされたサイトに埋め込まれた JavaScript によるリダイレクト((1))を防ぐので,ウは(1)。(e) の FTP 以外への変更は,FTP クライアントから ID とパスワードが盗まれる (3) と,その FTP アカウントで侵入される (4) の両方に効くので,エ,オは (3) と (4)。
解答例は ア(4),イ(2),ウ(1),エ(3),オ(4) で,エ,オは順不同。(b) は短期的対策で,(1),(2),(3) に対応すると表に書かれている。
設問2(2)
表中の (b) で,FTP 専用 PC 以外の社内からの FTP アクセスを制限する技術的対策は,どのサーバで行えばよいか。サーバ名を図 1 中から選び答えよ。ただし,U 社の各部門内は固定 IP アドレスを使用しているものとする。
解答例
解説
本文の根拠
〔ホームページ制作業務の流れ〕
U 社では,ホームページ制作部門からインターネットに向けた FTP アクセスは,プロキシサーバ経由だけに限定している。
図 1
U 社データセンタには,ルータと FW3 があり,その内側にプロキシサーバとメールサーバが接続されている。
ホームページ制作部門からインターネットに向けた FTP は,プロキシサーバ経由に限定されている。したがって,FTP 専用 PC 以外の社内からの FTP を制限する対策は,全部門の FTP が通るプロキシサーバで行えばよい。
各部門内は固定 IP アドレスなので,プロキシサーバで,FTP を許す接続元の IP アドレスを FTP 専用 PC のものだけにすれば,ほかの PC からの FTP は通らない。
サーバ名を図 1 から選ぶ設問で,解答例は“プロキシサーバ”(7 字)。
設問3(1)
解答欄2つ
本文中の下線①で行った調査の具体的な内容を二つ挙げ,それぞれ 40 字以内で述べよ。
〔①〕解答例
共用PCからFTPアクセスした本番サーバ及びテストサーバを調べる。
〔②〕解答例
本番サーバ及びテストサーバでの改ざんがないかの調査を依頼する。
解説
本文の根拠
〔ホームページ制作業務の流れ〕
また,共用 PC からは納品時に本番サーバにアップロードすることもある。
図 2 (3)
不正プログラムが,FTP サーバの IP アドレスや,FTP クライアントのパスワード保存機能から FTP アカウントの ID とパスワードを盗み出して,攻撃者のサーバに送付する。
〔テストサーバ上のページ改ざん〕
どの顧客に被害を与えたかを調査するよう指示があった。
共用 PC が感染していたので,被害の範囲は,共用 PC から FTP でアクセスしたサーバが対象になる。図 2 (3)(4) のとおり,感染した PC の FTP アカウントが盗まれ,攻撃者がそのアカウントでサイトを改ざんするからである。共用 PC は,テストサーバだけでなく納品時に本番サーバにもアップロードする。
そこで,一つ目は共用 PC から FTP アクセスしたサーバ(本番サーバとテストサーバ)を調べる。二つ目は,それらのサーバで改ざんがないかの調査を依頼する。講評は,被害のあった顧客の範囲が明確になる調査を求め,“ブラウザから直接ページにアクセスして試す”ような被害を広げかねない調査方法は誤りだとしている。
各 40 字以内で,解答例は 33 字と 31 字。①は調べる対象,②は改ざんの有無を確かめる依頼,と役割を分けて書く。
採点講評(IPA)
設問3(1)は,正答率が低かった。状況設定を理解して,被害があった顧客の範囲が明確になるような調査方法を解答してほしかった。“改ざんがないかブラウザから直接ページにアクセスして試す”といった,被害拡大につながりかねない危険な調査方法を解答している例が散見された。
設問3(2)
55字以内
図 2 の G 攻撃による世の中の被害が拡大してくると,W 社と同じ方式の URL フィルタを採用してもテストサーバの改ざんを見過ごす場合がある。それはどのような場合か。図 2 中の字句を用いて 55 字以内で述べよ。
解答例
不正プログラム送り込みサイトが業務で利用するWebサイトであり,URLフィルタでは遮断されない場合
解説
本文の根拠
〔テストサーバ上のページ改ざん〕
アクセスが業務上必要でないと判断される URL を登録する b リスト方式の URL フィルタ
図 2 (1)
改ざんされた Web サイトにアクセスすると,トロイの木馬型の不正プログラムを送り込む Web サイト(以下,不正プログラム送り込みサイトという)に強制的にリダイレクトされる。
図 2 (4)
利用者が管理する Web サイトに侵入してページを改ざんしたり,不正プログラム送り込みサイトに作り変えたりする。
W 社の URL フィルタは,ブラックリスト方式なので,登録された URL だけを遮断する。W 社の利用者がテストサーバのページを開くと,埋め込まれた JavaScript で不正プログラム送り込みサイトにリダイレクトされ,それがブラックリストに登録されていたから遮断できた。
G 攻撃の被害が拡大すると,不正プログラム送り込みサイトが図 2 (4) のように増え,そのなかには,業務で利用する Web サイトに作り変えられたものも出てくる。業務で必要な Web サイトは URL フィルタにも登録できず,リダイレクトを遮断できない。
解答例は“不正プログラム送り込みサイトが業務で利用するWebサイトであり,URLフィルタでは遮断されない場合”の 49 字(55 字以内)。講評は,テストサーバが改ざんされて不正プログラム送り込みサイトになった場合のような,テストサーバの改ざん内容の説明に終わる解答が散見されたとしている。
採点講評(IPA)
設問3(2)は,正答率が低かった。G攻撃のシナリオから,テストサーバが改ざんされる条件を洗い出した上で,不正プログラム送り込みサイトが増えたときのURLフィルタの限界に注意して解答してほしかった。“テストサーバが改ざんされて不正プログラム送り込みサイトになった場合”など,テストサーバの改ざん内容を説明しようとする解答が散見された。
出典:平成22年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問4(表記を一部改変)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧