平成23年度 特別試験に実施された情報処理安全確保支援士試験
午後Ⅱの全2問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。
問1 メールシステムの情報セキュリティ対策
メールシステムの情報セキュリティ対策に関する次の記述を読んで,設問1〜5に答えよ。
P社は,従業員数300名のソフトウェア開発会社である。P社の主要事業は,ソフトウェア製品の開発及びWebアプリケーションの受託開発である。P社には,人事総務部,情報システム部,営業部及びシステム開発部がある。
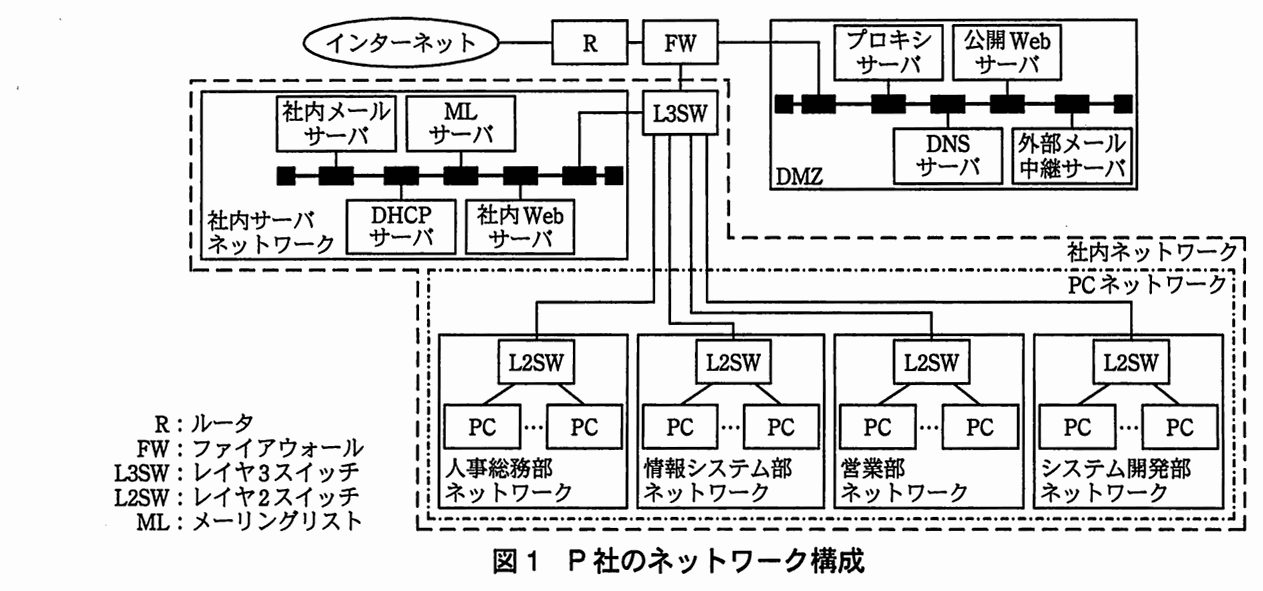
P社のネットワーク構成を図1に示す。
図1 P社のネットワーク構成
PCは,PCネットワークだけに接続されている。PCへのIPアドレス割当ては,DHCPサーバ及びL3SWのDHCPリレーエージェント機能によって行われる。PCは,従業員がソフトウェア開発,資料作成,社内Webサーバへのアクセス,電子メール(以下,メールという)の送受信及びプロキシサーバ経由でのインターネットWebサイトの閲覧に使用している。P社では,各開発プロジェクト(以下,プロジェクトという)内の連絡にMLサーバを使用している。
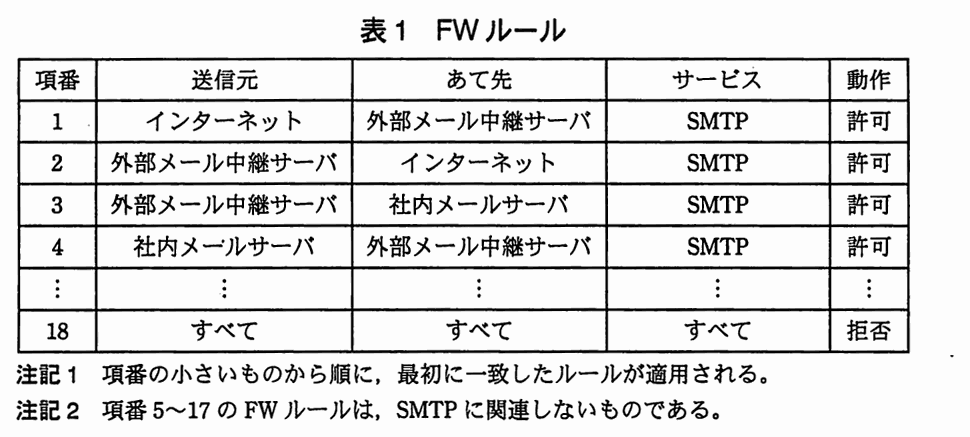
FWのフィルタリングルール(以下,FWルールという)では,通信の送信元,あて先及びサービスの組合せによって,通信の許可又は拒否を指定している。FWルールを表1に示す。
FWでは,通信の許可及び拒否の状況をログとして記録している。各サーバでは,アクセス及びプログラムの動作結果をログとして記録している。
表1 FWルール
〔メールシステムの概要〕
P社のメールシステムのサーバには,外部メール中継サーバ,社内メールサーバ及びMLサーバがある。それ以外のサーバ及びFWでは,サーバ管理にメールを使用しているが,社外へのメールの送信は行わない。
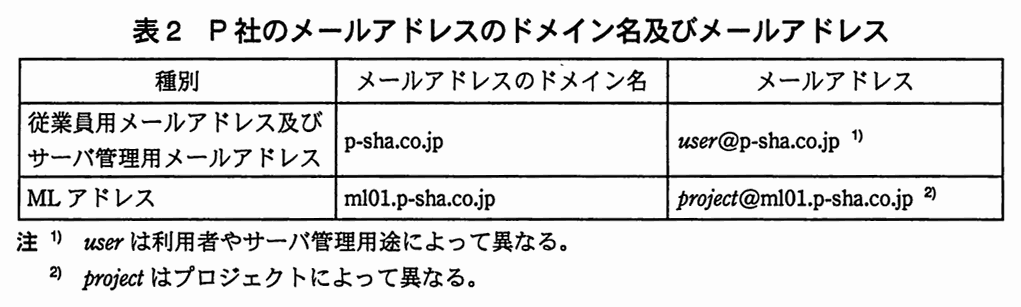
P社のメールアドレスのドメイン名には,P社が取得したドメイン名(以下,P社ドメイン名又はp-sha.co.jpという)及びそのサブドメイン名(以下,P社サブドメイン名という)を使用している。P社ドメイン名は,各従業員に割り当てる従業員用メールアドレスのドメイン名と,postmasterやwebmasterなどをメールアドレスのローカル部として使用するサーバ管理用メールアドレスのドメイン名に使用している。P社サブドメイン名は,MLアドレス用のドメイン名として使用する。MLアドレス用のドメイン名として,複数のP社サブドメイン名の使用が可能である。現在は一つだけ作成し,使用している。P社のメールアドレスのドメイン名及びメールアドレスは表2のとおりである。表2に基づいてDNSサーバのSPF(Sender Policy Framework)設定も行っている。
表2 P社のメールアドレスのドメイン名及びメールアドレス
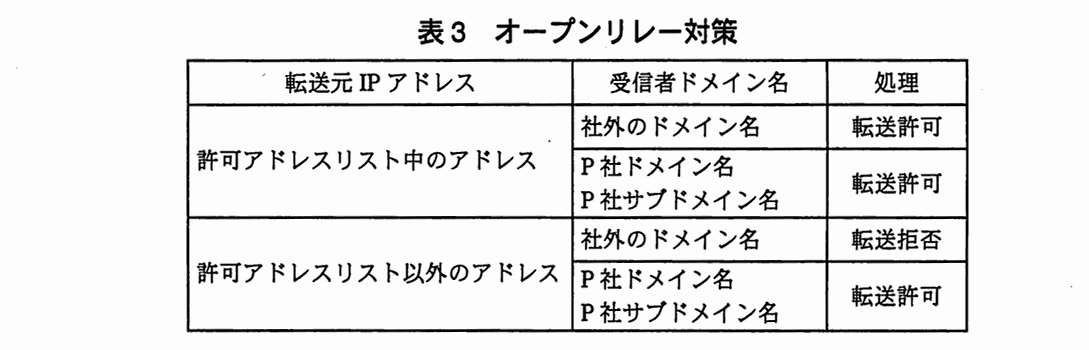
外部メール中継サーバ,社内メールサーバ及びMLサーバには,オープンリレー対策が導入されている。オープンリレー対策では,表3に示すように,SMTPの転送元のIPアドレス又はIPアドレスブロック(以下,転送元IPアドレスという)とメールの受信者ドメイン名の二つの組合せで,転送の許可又は拒否を判定する。受信者ドメイン名は,メールのエンベロープの受信者メールアドレスのドメイン名部分である。各メールサーバには,転送元IPアドレスのうち受信者ドメイン名にかかわらずメールの転送を許可するもの(以下,許可アドレスリストという)が,登録されている。
表3 オープンリレー対策
社内メールサーバの許可アドレスリストには,PCネットワークのIPアドレスブロックが登録されている。
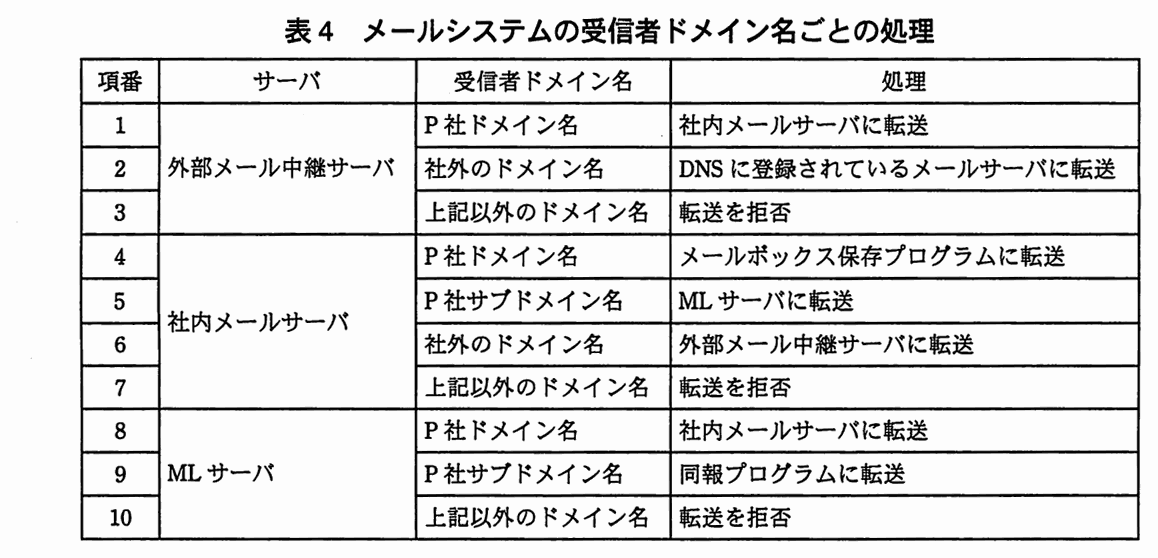
転送が許可されたメールは,表4に示すように受信者ドメイン名ごとの処理が行われる。
表4 メールシステムの受信者ドメイン名ごとの処理
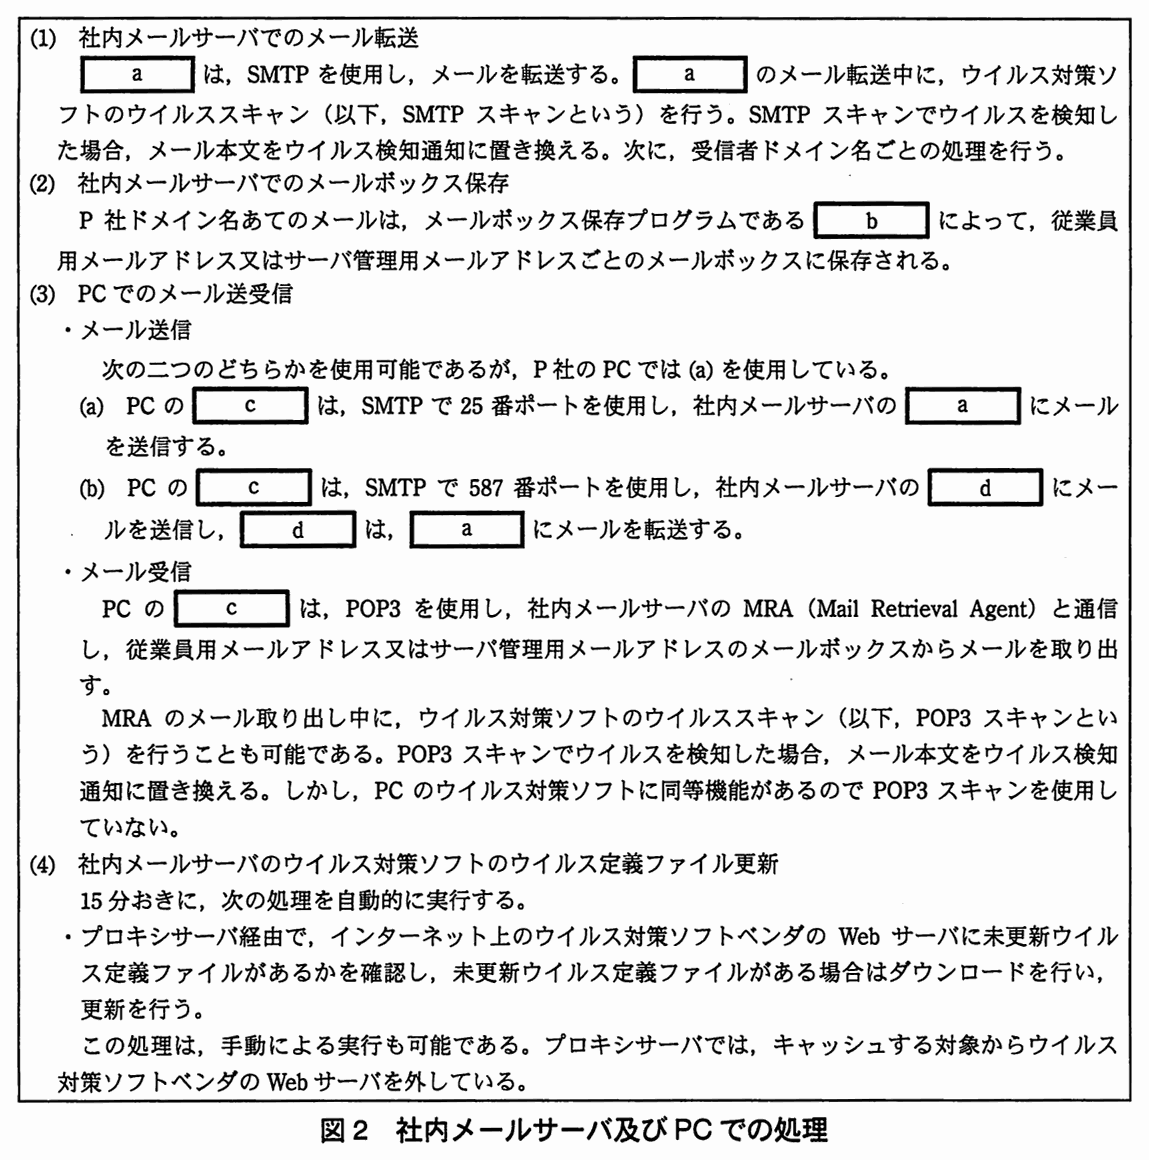
社内メールサーバ及びPCにはウイルス対策ソフトが導入されている。社内メールサーバでのメール及びウイルス対策に関連した処理,並びにPCでのメール送受信処理は図2のとおりである。
図2 社内メールサーバ及びPCでの処理
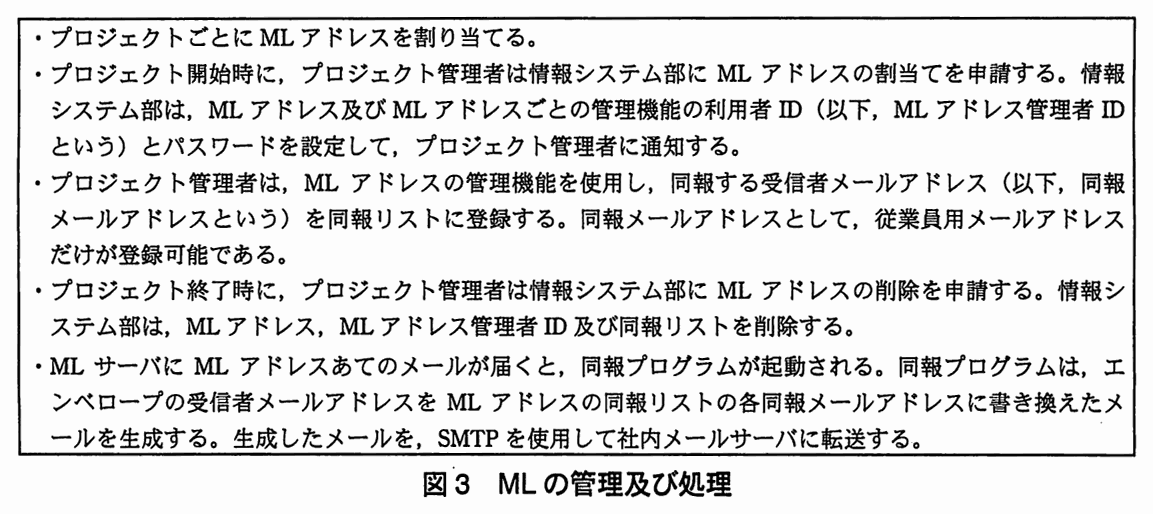
MLの管理及び処理は図3のとおりである。
図3 MLの管理及び処理
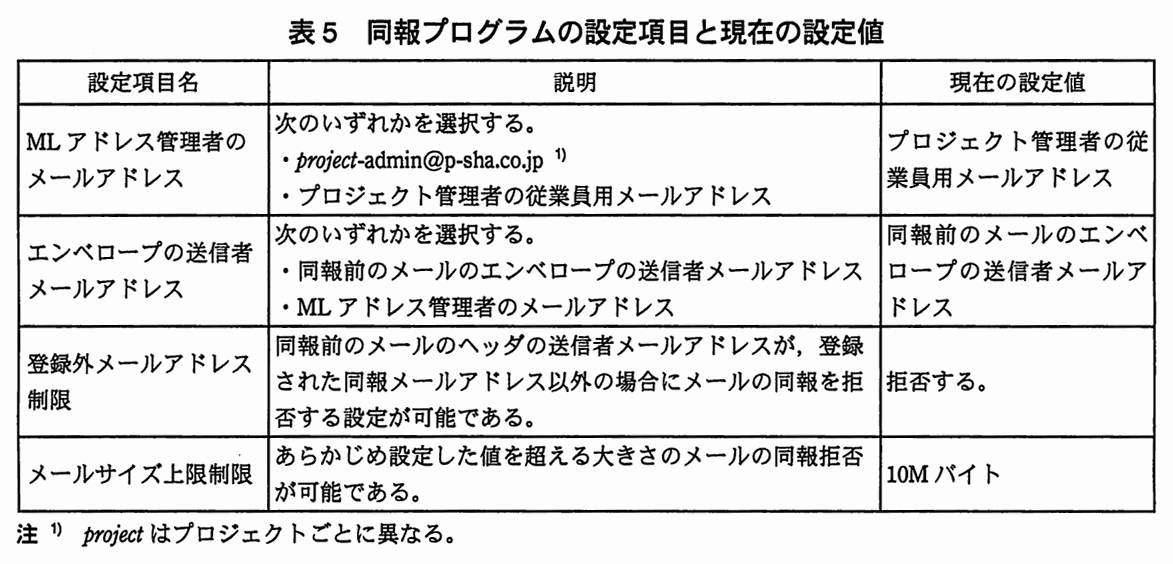
同報プログラムには,設定可能な項目があり,それら設定項目と現在の設定値は,表5のとおりである。
表5 同報プログラムの設定項目と現在の設定値
〔PCの情報セキュリティ対策〕
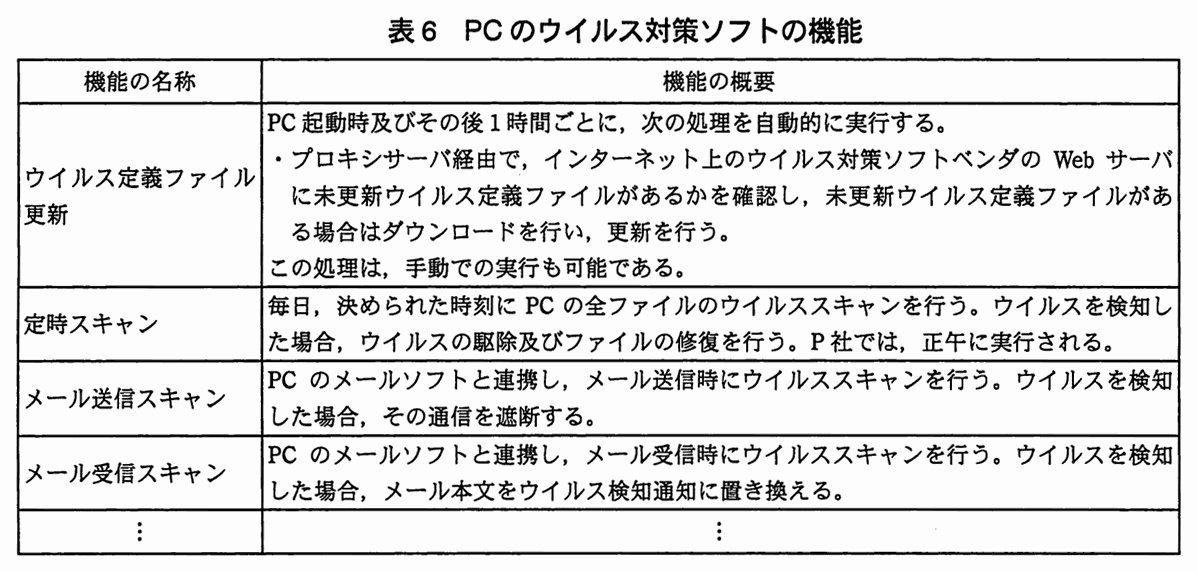
PCには,表6に示す機能をもつウイルス対策ソフトが導入されている。PC配布時には,各機能を利用できるように設定されている。
表6 PCのウイルス対策ソフトの機能
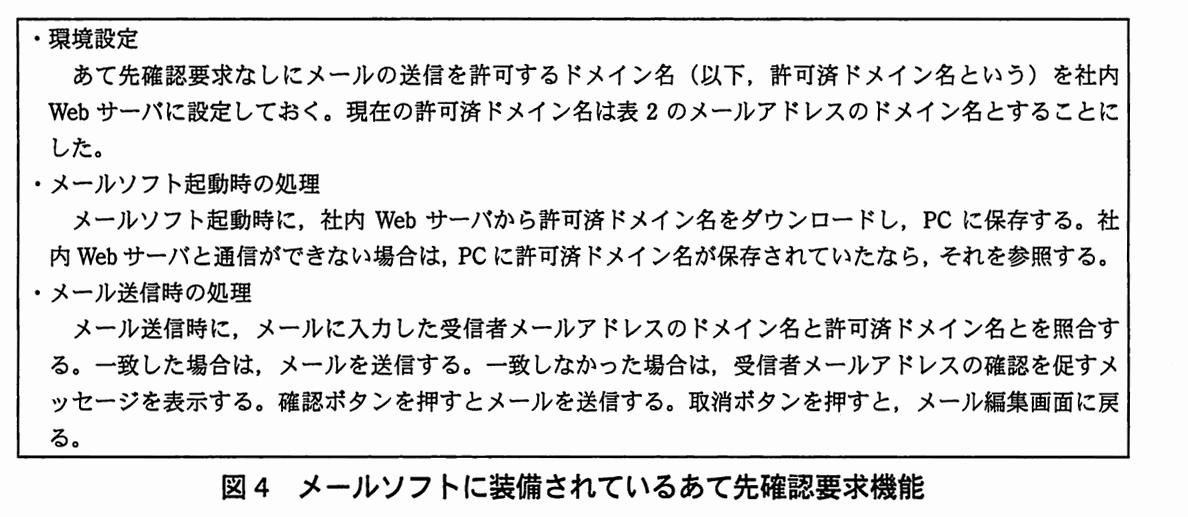
P社では,他社におけるメールアドレスの誤入力による情報漏えい事故の報道をきっかけに,情報漏えい対策の強化が必要であると認識し,情報システム部で対策を検討することにした。検討の結果,メールによる情報漏えいを防止する対策の一つとして,PCのメールソフトに装備されているあて先確認要求機能を使用することにした。この機能は図4のとおりである。
図4 メールソフトに装備されているあて先確認要求機能
〔PCのリプレースとメールソフト誤設定に関する対策の検討〕
情報システム部では,PCのリース期間満了に合わせ,部ごとにPCのリプレースを行っている。
人事総務部のPCのリプレースでは,新しいPCの導入並びにOS及びソフトウェアの設定に用いる手順書(以下,PC導入手順書という)を情報システム部が作成した後,PCの納入ベンダがPC導入手順書に基づいてPCの導入を行い,人事総務部がパスワードの設定を行った。
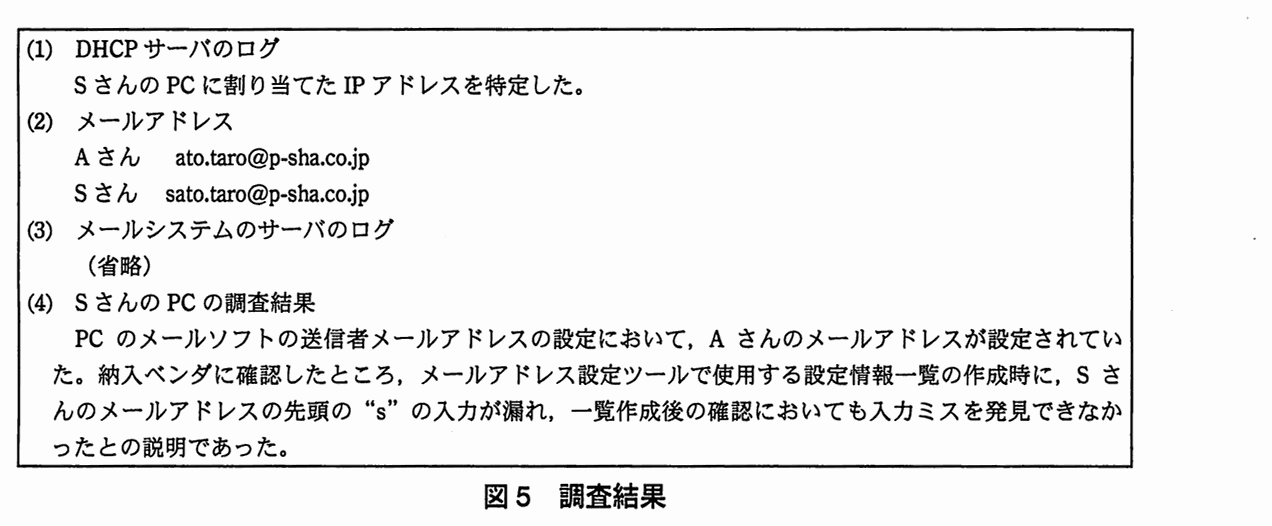
人事総務部のPCのリプレースが完了した翌日,人事総務部のSさんから情報システム部に,“午前中にメールを1通送信したが,相手に届いたメールの送信者メールアドレスが,人事総務部のAさんとなっていた”との申告があった。情報システム部のL部長は,部下のM主任とNさんに調査を指示した。M主任とNさんは,DHCPサーバのログ及びAさんとSさんのメールアドレスを調査した。続いて,①メールシステムのサーバのログを調査し,Sさんの申告どおりであることを確認した 。さらに,SさんのPCの調査を行った。調査結果を図5に示す。
図5 調査結果
M主任とNさんは,調査結果,対策及び再発防止策をL部長に報告し,対策及び再発防止策は実施された。
〔ウイルス感染とその対策に関する検討〕
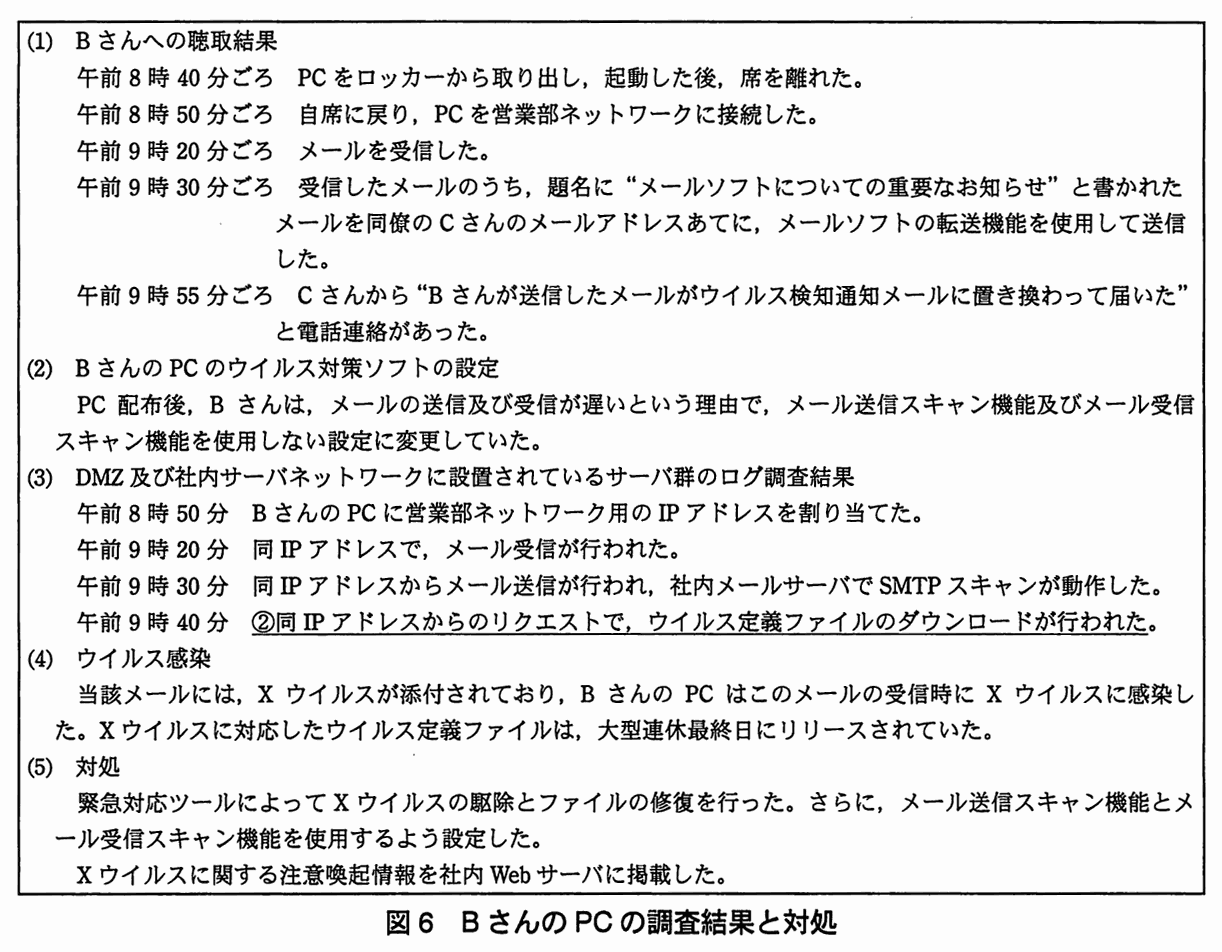
大型連休明け,営業部長からL部長に,“BさんのPCがウイルス感染した可能性があり,ネットワークから切り離した”との連絡があった。L部長は,M主任とNさんに調査を指示した。M主任とNさんは,PCの調査と対処を行った。調査結果と対処を図6に示す。
図6 BさんのPCの調査結果と対処
M主任とNさんは,情報セキュリティ対策についての支援を委託しているT社のU氏に調査結果と対処を説明し,対策についての助言を求めた。Nさんは,今後の対策として,PCの利用に当たって,PCを起動後,メール受信前に手動でウイルス定義ファイル更新をさせようと考えていることを説明した。U氏は,③PCでの対策以外に,メールシステムのサーバでの対策もあると助言した 。この助言に従い,Nさんは新たな対策案を作成した。
M主任とNさんは,調査結果,対処及び新たな対策案をL部長に報告し,対策は即日実施された。
〔MLに関する検討〕
システム開発部では,あるプロジェクトで受託開発の一部を協力会社に再委託することになり,協力会社との間でプロジェクトにおいて扱うドキュメントなどのファイルを暗号化して送受信するために,同報メールアドレスに協力会社のメンバのメールアドレスも登録可能にしてほしいという要望が,システム開発部長からL部長に伝えられた。L部長は,M主任とNさんに社外メンバのメールアドレスも登録可能なML(以下,社外メンバ登録MLという)の検討を指示した。
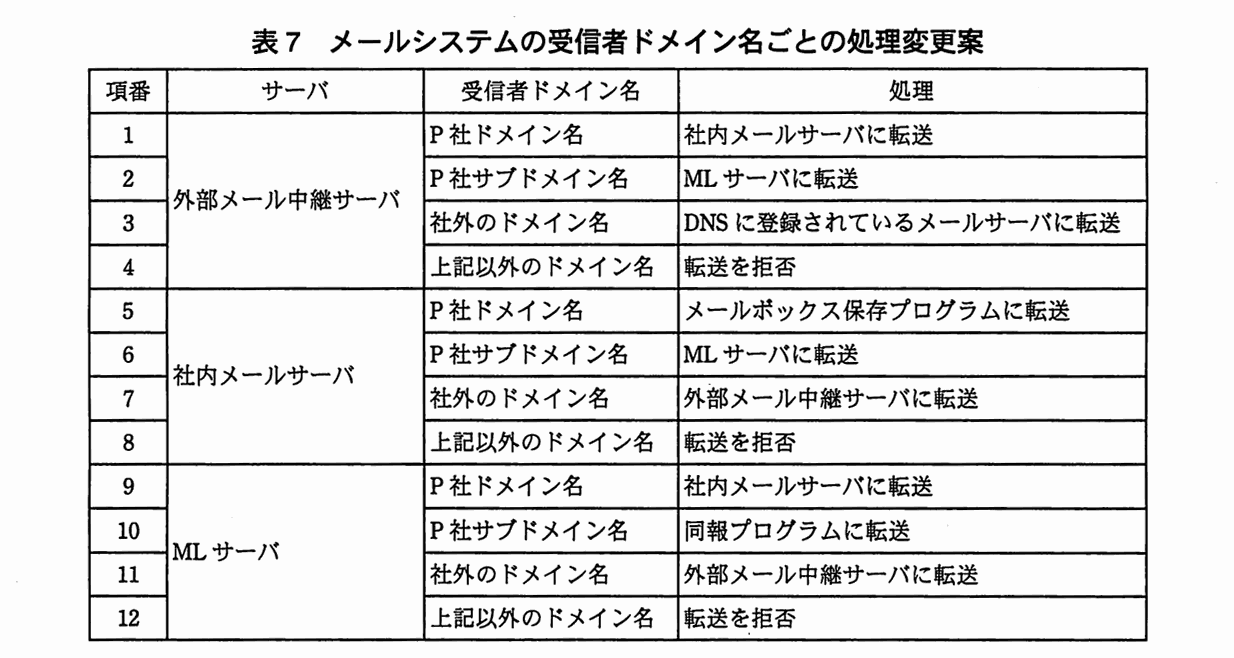
M主任とNさんは,要望内容と表4を基に検討を行い,表7のメールシステムの受信者ドメイン名ごとの処理変更案を作成し,U氏に相談した。P社のシステムにほかの変更はない。
表7 メールシステムの受信者ドメイン名ごとの処理変更案
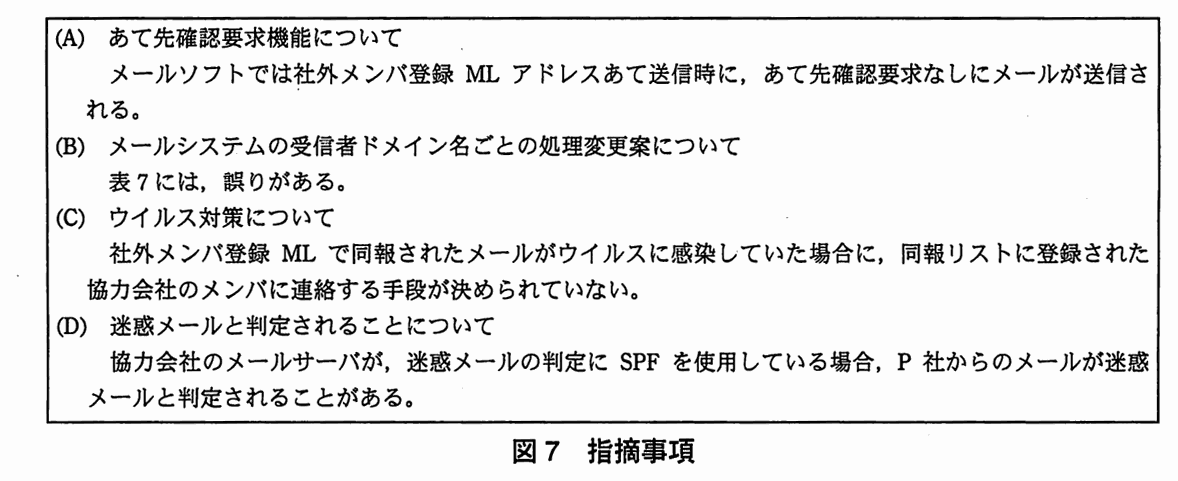
U氏は,M主任とNさんの考えも聞きながら,表7のメールシステムの受信者ドメイン名ごとの処理変更案を基にレビューし,指摘事項を図7にまとめた。
図7 指摘事項
まず,M主任とNさんは,図7の(A)について検討し,④メールアドレスのドメイン名の使用方法も含めてMLサーバの設定を見直すとともに,社内Webサーバでの許可済ドメイン名の設定ルールとして明示する案を作成した 。さらに,この見直しに伴うDNSサーバのSPF設定の変更は不要であることを確認した。U氏は,図7の(A)が解決されることを確認した。
次に,M主任とNさんは,図7の(B)について検討し,⑤表7の処理を2か所修正し ,社内メールサーバの許可アドレスリストにe のIPアドレスを追加する案を作成した。U氏は,図7の(B)が解決されることを確認した。
続いて,M主任とNさんは図7の(C)について検討し,連絡手段をメールとする案を作成した。U氏は,⑥連絡手段をメール以外の方法とするように助言した 。M主任とNさんは,U氏の助言に従い,発信者番号を通知した電話で連絡する案に修正した。
さらに,M主任とNさんは図7の(D)について協力会社でのSPF利用状況について確認し,問題があるということが分かったので,対策を検討し,⑦MLサーバの設定を変更する対策案を作成した 。U氏は,図7の(D)が解決されることを確認した。
M主任とNさんは,社外メンバ登録MLの実現案をL部長に説明した。L部長は,システム開発部には複数のプロジェクトを担当している部員がいるので,社外メンバ登録MLアドレスの取り違えによるメールの誤送信が起こる可能性があると指摘した。プロジェクトにおける情報交換での情報漏えい対策(以下,情報交換対策という)も併せて導入する条件で社外メンバ登録MLの実現案を承認した。
〔情報交換対策に関する検討〕
M主任とNさんはU氏とともに,情報交換対策の検討を行った。U氏は,P社のメールシステムにおいては,社外メンバ登録MLアドレスの取り違えによるメールの誤送信の防止が難しいことを指摘した。
検討の結果,次のような案を作成した。
社外メンバ登録MLアドレスは,プロジェクトでの連絡手段としてだけ使用させ,ドキュメントなど重要情報の送信には使用させない。そこで,社外メンバ登録MLアドレスあてのメールにファイルが添付されていたら,転送を拒否する機能をメールシステムに設定する。
メールによる情報交換の代替手段として,情報交換のためのWebサーバ(以下,PJWebサーバという)をDMZに導入する。PJWebサーバでは,利用者の認証を行い,ドキュメントなどのアップロード及びダウンロードによる情報交換を実現する。加えて,アクセス状況をログとして記録する。PJWebサーバへの通信をFWで制限する。⑧これらのほかに,メールシステムの機能及び利用計画を踏まえ,PJWebサーバに必要な情報セキュリティ機能を追加する 。
PJWebサーバの運用は,次のようにする。
プロジェクト管理者は,プロジェクト開始時にプロジェクトの名称,期間,協力会社情報,メンバなどのプロジェクト情報を添えて登録申請を行い,プロジェクト終了時に削除申請を行う。情報システム部は,申請内容に基づき,PJWebサーバへの利用者ID,パスワード及び格納領域の登録又は削除設定を行う。さらに,DMZに設置されているサーバと同様に,定期的なPJWebサーバの脆弱性検査及び修正プログラムの適用を行う。⑨これらのほかに,情報システム部は,PJWebサーバの情報セキュリティ対策にかかわる運用も行う 。
M主任とNさんは,この情報交換対策案をL部長に説明し,承認を得た。3か月後,情報交換対策は導入され,社外メンバ登録MLの運用が開始された。
出題趣旨(IPA)
電子メールは,コミュニケーションに有用かつ必須な手段となっている。しかし,メール誤送信による情報漏えいやウイルス感染の危険性がある。さらに,メーリングリストにおける同報機能によって危険性が高まり,情報セキュリティ対策が重要となる。本問では,メールシステムの情報漏えい対策の強化を題材にして,電子メールに関する知識と設計能力及びメールシステムに関する情報セキュリティ対策の実施能力を問う。
採点講評(問全体・IPA)
問1では,メールシステムの情報漏えい対策の強化を題材にして,電子メールに関する知識,設計能力及びWebサーバの情報セキュリティ対策について出題した。全体として,正答率は想定どおりだった。
設問と解答例
設問1
解答欄4つ
〔メールシステムの概要〕について,図2中のa 〜d に入れる適切な字句を解答群の中から選び,記号で答えよ。解答群 ア MDA(Mail Delivery Agent) イ MSA(Mail Submission Agent) ウ MTA(Mail Transfer Agent) エ MUA(Mail User Agent)
解説
本文の根拠
図2 (1)
a は,SMTPを使用し,メールを転送する。
図2 (3) メール送信 (b)
PCのc は,SMTPで587番ポートを使用し,社内メールサーバのd にメールを送信し,d は,a にメールを転送する。
図2 (2)
P社ドメイン名あてのメールは,メールボックス保存プログラムであるb によって,従業員用メールアドレス又はサーバ管理用メールアドレスごとのメールボックスに保存される。
解答例は a が ウ(MTA),b が ア(MDA),c が エ(MUA),d が イ(MSA)である。
図2の(1)は,社内メールサーバがSMTPでメールを転送する場面で,メールを中継する MTA である。(3)の(b)は,PCのメールソフト(c)が587番ポートで社内メールサーバの d にメールを送り,d が a にメールを転送する流れである。RFC 6409 は,MSA を MUA から提出されたメッセージを受け付け,配送するか SMTP クライアントとして MTA に中継するプロセスとし,587番ポートをメール提出用に割り当てている。メールを作成して提出する側が MUA,提出を受けて MTA に渡す d が MSA,その先で転送を担う a が MTA という関係である。(2)の b は,P社ドメイン名あてのメールをメールボックスに保存するプログラムで,メールを最終的な宛先に配送する役割の MDA に当たる。
数値や字数の制限はない。25番ポートの(a)は PC が直接 MTA に送り,587番ポートの(b)は MSA を経由する,という二つの経路の違いで a と d を取り違えないようにする。
設問2(1)
40字以内
PCのメールソフトの送信者メールアドレスを誤って設定しても,社内メールサーバがPCのメールソフトからのメールの送信を拒否しない理由を,40字以内で述べよ。
解答例
送信者メールアドレスは,送信の許可と拒否の判定には使用しないから
解説
本文の根拠
〔メールシステムの概要〕
SMTPの転送元のIPアドレス又はIPアドレスブロック(以下,転送元IPアドレスという)とメールの受信者ドメイン名の二つの組合せで,転送の許可又は拒否を判定する。
〔メールシステムの概要〕
社内メールサーバの許可アドレスリストには,PCネットワークのIPアドレスブロックが登録されている。
表3
許可アドレスリスト中のアドレス:受信者ドメイン名が社外のドメイン名のとき転送許可
解答例は“送信者メールアドレスは,送信の許可と拒否の判定には使用しないから”である。
社内メールサーバのオープンリレー対策は,表3のとおり,転送元IPアドレスと受信者ドメイン名の組合せだけで転送の許可・拒否を決める。PCネットワークのIPアドレスブロックは許可アドレスリストに載っているので,PCからのメールは,受信者が社外のドメイン名でも転送が許可される。判定の材料に送信者メールアドレスは入っていないため,PCのメールソフトに誤った送信者メールアドレスが設定されていても,拒否の理由にならない。
字数は32字で,制限の40字に収まる。“何を判定に使うか”ではなく,“送信者メールアドレスは判定に使わない”という否定の形を理由として書く。
採点講評(IPA)
設問2は,正答率が高かった。メールのオープンリレーに関する理解が高いことがうかがわれた。
設問2(2)
解答欄2つ
本文中の下線①のログ調査結果を得るために調査したサーバの名称を図1中の字句を用いて答えよ。また,確認した内容を50字以内で述べよ。
〔確認した内容〕解答例
SさんのPCのIPアドレスから,送信者メールアドレスがAさん用であるメールを送信したこと
解説
本文の根拠
図5 (4)
PCのメールソフトの送信者メールアドレスの設定において,Aさんのメールアドレスが設定されていた。
図2 (3) メール送信 (a)
PCのc は,SMTPで25番ポートを使用し,社内メールサーバのa にメールを送信する。
図5 (1)
SさんのPCに割り当てたIPアドレスを特定した。
解答例は,サーバの名称が“社内メールサーバ”,確認した内容が“SさんのPCのIPアドレスから,送信者メールアドレスがAさん用であるメールを送信したこと”である。
Sさんのメールは,P社のPCでは社内メールサーバにSMTPで送られる(図2の(3)(a))。したがって,PCが送信した記録が残るのは社内メールサーバのログである。DHCPサーバのログでSさんのPCのIPアドレスが分かり,図5の(4)でAさんのアドレスが設定されていたと分かっているので,メールのログで,そのIPアドレスから送信者がAさん用のメールが送られたことが確認できれば,Sさんの申告どおりと言える。
確認した内容の字数は44字で,制限の50字に収まる。“SさんのPCのIPアドレス”と“送信者メールアドレスがAさん用”の二つの条件を両方入れる。
採点講評(IPA)
設問2は,正答率が高かった。メールのオープンリレーに関する理解が高いことがうかがわれた。
設問3(1)
図6中の下線②のログ調査結果を得るために調査したサーバの名称を図1中の字句を用いて答えよ。
解答例
解説
本文の根拠
図6 (3)
午前9時40分 同IPアドレスからのリクエストで,ウイルス定義ファイルのダウンロードが行われた。
表6 ウイルス定義ファイル更新
プロキシサーバ経由で,インターネット上のウイルス対策ソフトベンダのWebサーバに未更新ウイルス定義ファイルがあるかを確認し,未更新ウイルス定義ファイルがある場合はダウンロードを行い,更新を行う。
本文冒頭
PCは,従業員がソフトウェア開発,資料作成,社内Webサーバへのアクセス,電子メール(以下,メールという)の送受信及びプロキシサーバ経由でのインターネットWebサイトの閲覧に使用している。
解答例は“プロキシサーバ”である。
BさんのPCのウイルス対策ソフトは,表6のとおり,ウイルス定義ファイルの更新でプロキシサーバ経由でベンダのWebサーバにアクセスする。したがって,同じIPアドレスからのウイルス定義ファイルのダウンロードのリクエストが記録されるのは,プロキシサーバのログである。社内メールサーバは図6の(3)で別にSMTPスキャンの動作が記録されており,ここで問われている9時40分の行とは別のサーバである。
サーバの名称は図1中の字句を用いるので,“プロキシサーバ”と書く。“ウイルス対策ソフトベンダのWebサーバ”はインターネット上にあって図1にないため,答えにならない。
設問3(2)
30字以内
本文中の下線③について,U氏が助言した対策を30字以内で述べよ。
解答例
解説
本文の根拠
図2 (3) メール受信
しかし,PCのウイルス対策ソフトに同等機能があるのでPOP3スキャンを使用していない。
図6 (2)
PC配布後,Bさんは,メールの送信及び受信が遅いという理由で,メール送信スキャン機能及びメール受信スキャン機能を使用しない設定に変更していた。
図2 (4)
15分おきに,次の処理を自動的に実行する。
解答例は“社内メールサーバのPOP3スキャンを使用する。”である。
BさんはPCのウイルス対策ソフトのメール受信スキャン機能を自分で止めていた(図6の(2))。これでは,PC側の対策だけに頼る限り,利用者の設定次第で防げなくなる。一方,社内メールサーバには,MRAのメール取り出し中にウイルススキャンを行うPOP3スキャンが使えるが,PCに同等機能があるという理由で使っていない(図2の(3))。サーバ側のウイルス定義ファイルは15分おきに自動更新される(図2の(4))ので,サーバでPOP3スキャンを使えば,利用者が設定を変えても,メールの取り出し時にスキャンされる。U氏の助言は,この未使用の機能を使うことである。
字数は23字で,制限の30字に収まる。“どこで(社内メールサーバ)”と“何を(POP3スキャン)”の二つを入れる。
設問4(1)
解答欄2つ
本文中の下線④について,MLサーバの設定の見直し案を45字以内で,許可済ドメイン名の設定ルール案を35字以内で述べよ。
〔見直し案〕解答例
社外メンバ登録MLのドメイン名として,新たなP社サブドメイン名を使用する。
〔設定ルール案〕解答例
社外メンバ登録MLのドメイン名を許可済ドメイン名に含めない。
解説
本文の根拠
〔メールシステムの概要〕
MLアドレス用のドメイン名として,複数のP社サブドメイン名の使用が可能である。現在は一つだけ作成し,使用している。
図4 環境設定
現在の許可済ドメイン名は表2のメールアドレスのドメイン名とすることにした。
図7 (A)
メールソフトでは社外メンバ登録MLアドレスあて送信時に,あて先確認要求なしにメールが送信される。
解答例は,見直し案が“社外メンバ登録MLのドメイン名として,新たなP社サブドメイン名を使用する。”,設定ルール案が“社外メンバ登録MLのドメイン名を許可済ドメイン名に含めない。”である。
許可済ドメイン名は,表2のMLアドレスのドメイン名(ml01.p-sha.co.jp)を含んでいる。そのため,社外メンバ登録MLあての送信でも,あて先確認要求が出ない。MLアドレス用のドメイン名には複数のP社サブドメイン名が使えるので,社外メンバ登録ML用に新しいサブドメイン名を用意し,その名前は許可済ドメイン名に含めないというルールにすれば,社外メンバ登録MLあての送信時には必ずあて先確認要求が出る。
字数は見直し案が37字(制限45字),設定ルール案が30字(制限35字)である。“新たなP社サブドメイン名”と“許可済ドメイン名に含めない”の二つのキーワードを落とさない。
設問4(2)
解答欄4つ
本文中の下線⑤について,表7中の修正箇所2か所の項番と修正後の処理を答えよ。
〔備考〕①,②は順不同
解説
本文の根拠
表1
項番3:外部メール中継サーバ,社内メールサーバ,SMTP,許可
表1
項番18:すべて,すべて,すべて,拒否
表7
項番2 P社サブドメイン名はMLサーバに転送
表7
項番11 社外のドメイン名は外部メール中継サーバに転送
表1 注記2
項番5〜17のFWルールは,SMTPに関連しないものである。
解答例は,項番2と項番11のどちらも“社内メールサーバに転送”である。
FWルールは項番の小さいものから順に適用され,最後の項番18がすべて拒否である(表1の注記1)。SMTPに関するルールは項番1〜4だけで,MLサーバが送受信するルールはない。したがって,外部メール中継サーバからMLサーバへの転送(表7の項番2)は,FWで拒否される。同じく,MLサーバから外部メール中継サーバへの転送(項番11)も,FWで拒否される。どちらも,FWで許可されている社内メールサーバ経由にする。項番2は社内メールサーバに転送し,社内メールサーバがMLサーバに転送する(項番6)。項番11は社内メールサーバに転送し,社内メールサーバが外部メール中継サーバに転送する(項番7)。
項番2と項番11は順不同で,修正後の処理はどちらも同じ字句である。講評は“問題中の記述と図表をよく読めば正答を導けるはず”とし,メール機能以外の条件(ここではFWルール)も考慮するよう求めている。メールの転送ルールだけを見て,FWの許可の有無を見落とさない。
採点講評(IPA)
設問4(2)は,正答率が低かった。問題中の記述と図表をよく読めば正答を導けるはずである。メールシステムの設計においては,メール機能以外の条件も考慮する必要があることを理解しておいてほしい。
設問4(3)
解答欄1つ
本文中のe に入れる適切なサーバの名称を図1中の字句を用いて答えよ。
解説
本文の根拠
〔メールシステムの概要〕
社内メールサーバの許可アドレスリストには,PCネットワークのIPアドレスブロックが登録されている。
表3
許可アドレスリスト以外のアドレス:受信者ドメイン名が社外のドメイン名のとき転送拒否
図3
生成したメールを,SMTPを使用して社内メールサーバに転送する。
解答例は“MLサーバ”である。
修正後の表7では,MLサーバが社外のメンバあての同報メールを,社内メールサーバに転送する(項番11)。社内メールサーバの許可アドレスリストに載っているのはPCネットワークだけなので,MLサーバのIPアドレスは“許可アドレスリスト以外のアドレス”になる。この場合,表3のとおり,受信者ドメイン名が社外のドメイン名だと転送が拒否される。社外メンバ登録MLの同報メールが社外に出られるように,社内メールサーバの許可アドレスリストにMLサーバのIPアドレスを追加する。
サーバの名称は図1中の字句で答える(“MLサーバ”)。項番2の変更で外部メール中継サーバを経由する経路も変わるが,転送先は社内メールサーバのままなので,外部メール中継サーバを追加する必要はない。
設問4(4)
40字以内
本文中の下線⑥について,U氏が連絡手段をメール以外の方法に変更するように助言した理由を40字以内で述べよ。
解答例
メールからウイルスが広まった場合,メールを連絡手段として使えなくなるから
解説
本文の根拠
図7 (C)
社外メンバ登録MLで同報されたメールがウイルスに感染していた場合に,同報リストに登録された協力会社のメンバに連絡する手段が決められていない。
〔ウイルス感染とその対策に関する検討〕
“BさんのPCがウイルス感染した可能性があり,ネットワークから切り離した”との連絡があった。
解答例は“メールからウイルスが広まった場合,メールを連絡手段として使えなくなるから”である。
図7の(C)は,ウイルスに感染したメールが同報された場合に,協力会社のメンバへ知らせる手段の話である。メールがウイルスの経路になっているとき,感染の拡大を防ぐには,メールシステムやそれを使うPCをネットワークから切り離す(BさんのPCを切り離した例が本文にある)必要が出てくる。そうなると,メールを連絡手段にしても連絡できなくなる。そのため,メール以外の方法(本文では発信者番号を通知した電話)にする。
字数は36字で,制限の40字に収まる。“ウイルスが広まった場合”という条件と“メールを連絡手段として使えなくなる”という結果を一文にまとめる。
設問4(5)
50字以内
本文中の下線⑦について,SPFによってP社からのメールが迷惑メールと判定されないためにMLサーバの設定を変更する対策案を50字以内で述べよ。
解答例
エンベロープの送信者メールアドレスに,MLアドレス管理者のメールアドレスを設定する。
解説
本文の根拠
表5
エンベロープの送信者メールアドレス:説明は,次のいずれかを選択する。・同報前のメールのエンベロープの送信者メールアドレス,・MLアドレス管理者のメールアドレス。現在の設定値は同報前のメールのエンベロープの送信者メールアドレス。
図7 (D)
協力会社のメールサーバが,迷惑メールの判定にSPFを使用している場合,P社からのメールが迷惑メールと判定されることがある。
〔メールシステムの概要〕
表2に基づいてDNSサーバのSPF(Sender Policy Framework)設定も行っている。
解答例は“エンベロープの送信者メールアドレスに,MLアドレス管理者のメールアドレスを設定する。”である。
SPFは,SMTPのMAIL FROM(エンベロープの送信者)のドメイン名と,SMTPクライアントのIPアドレスの組合せで,そのホストが送信を許可されているかを調べる(RFC 7208)。いま,同報プログラムはエンベロープの送信者に同報前のメールのエンベロープの送信者をそのまま使うので,送信者が協力会社などのP社外のドメイン名のメールをMLサーバから送ると,協力会社側のSPFの判定でMLサーバのIPアドレスが許可されず,迷惑メールと判定されうる。エンベロープの送信者を,P社ドメイン名のMLアドレス管理者のメールアドレスにすれば,P社が行うSPF設定の対象になる。
字数は42字で,制限の50字に収まる。講評は“エンベロープについての言及がない解答が目立った”と述べている。ヘッダの送信者ではなく,エンベロープの送信者であることを必ず書く。
採点講評(IPA)
設問4(5)は,エンベロープについての言及がない解答が目立った。SPF(Sender Policy Framework)は迷惑メールに対する有効な対策である。SPFの仕組みをよく理解しておいてほしい。
設問5(1)
解答欄2つ
本文中の下線⑧について,PJWebサーバに必要な情報セキュリティ機能として追加すべきもののうち,情報漏えい対策に効果があるものを二つ挙げ,具体的な内容を,それぞれ40字以内で述べよ。
〔①〕解答例
アップロード時に,情報の取り違えに関する表示を行い,確認を促す機能 プロジェクトごと及び利用者ごとのアクセス権限を設定する機能 PJWebサーバへの通信を暗号化する機能 アップロードされたドキュメントを一定時間の経過後に削除する機能
〔②〕解答例
アップロード時に,情報の取り違えに関する表示を行い,確認を促す機能 プロジェクトごと及び利用者ごとのアクセス権限を設定する機能 PJWebサーバへの通信を暗号化する機能 アップロードされたドキュメントを一定時間の経過後に削除する機能
〔備考〕このうち異なる二つを答える
解説
本文の根拠
〔MLに関する検討〕
社外メンバ登録MLアドレスの取り違えによるメールの誤送信が起こる可能性があると指摘した。
〔MLに関する検討〕
協力会社との間でプロジェクトにおいて扱うドキュメントなどのファイルを暗号化して送受信するために
〔情報交換対策に関する検討〕
PJWebサーバでは,利用者の認証を行い,ドキュメントなどのアップロード及びダウンロードによる情報交換を実現する。
〔情報交換対策に関する検討〕
プロジェクト管理者は,プロジェクト開始時にプロジェクトの名称,期間,協力会社情報,メンバなどのプロジェクト情報を添えて登録申請を行い,プロジェクト終了時に削除申請を行う。
解答例は次の四つで,このうち異なる二つを答える。
・アップロード時に,情報の取り違えに関する表示を行い,確認を促す機能
・プロジェクトごと及び利用者ごとのアクセス権限を設定する機能
・PJWebサーバへの通信を暗号化する機能
・アップロードされたドキュメントを一定時間の経過後に削除する機能
PJWebサーバは,メールの代替として協力会社と情報を交換し,利用者の認証とアクセスログの記録とFWによる通信の制限を備える。そのうえで加える機能は,メールで起こる情報漏えいの原因に対応させる。複数のプロジェクトを担当する部員が多いので,取り違え(誤送信)を防ぐ表示と確認,プロジェクトごと・利用者ごとのアクセス権限,DMZのサーバがインターネット側とやり取りする通信の暗号化,終了したプロジェクトの情報を残さない削除,がそれぞれ当たる。
字数は33字,29字,20字,31字で,いずれも制限の40字に収まる。“機能名”だけでなく,何をするのかを具体的に書く(例:“暗号化”ではなく“PJWebサーバへの通信を暗号化する”)。
設問5(2)
60字以内
本文中の下線⑨について,PJWebサーバの情報セキュリティ対策のうち,情報漏えい対策として,情報システム部が行うべき運用方法を,想定するリスクを含めて,60字以内で具体的に述べよ。
解答例(2通り)
プロジェクト終了後,削除申請されないとPJWebサーバを不正に利用されるので,プロジェクト管理者に確認を行う。 PJWebサーバのアクセスログを定期的に分析し,不正なアクセスの有無を確認する。
解説
本文の根拠
〔情報交換対策に関する検討〕
プロジェクト管理者は,プロジェクト開始時にプロジェクトの名称,期間,協力会社情報,メンバなどのプロジェクト情報を添えて登録申請を行い,プロジェクト終了時に削除申請を行う。
〔情報交換対策に関する検討〕
アクセス状況をログとして記録する。
〔情報交換対策に関する検討〕
情報システム部は,申請内容に基づき,PJWebサーバへの利用者ID,パスワード及び格納領域の登録又は削除設定を行う。
解答例は次の二つで,どちらかが書ければよい。
・プロジェクト終了後,削除申請されないとPJWebサーバを不正に利用されるので,プロジェクト管理者に確認を行う。
・PJWebサーバのアクセスログを定期的に分析し,不正なアクセスの有無を確認する。
PJWebサーバの利用者ID・パスワード・格納領域は,プロジェクト管理者が削除申請を行って初めて,情報システム部が削除する。申請が出されなければ,終了したプロジェクトの利用者IDが残り,サーバを不正に利用されるリスクがある。そのため,情報システム部の側から,終了したか確認するという運用になる。もう一つは,記録しているアクセスログを定期的に分析して不正なアクセスを見つけるという運用である。
字数は55字,40字で,制限の60字に収まる。“想定するリスク”を入れて,“運用”の内容を書く。講評は,運用方法を問うているのに機能を述べた解答が目立ったとしている。“〜する機能”ではなく,“確認を行う”“分析する”のように,情報システム部が行う行為で結ぶ。
採点講評(IPA)
設問5(2)は,情報漏えい対策として,情報システム部が行うべき運用方法についての解答を求めたにもかかわらず,機能を述べた解答が目立った。設問をよく読み,求められていることを理解した上で解答してほしい。
出典:平成23年度 特別試験 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)
問2 インターネットを利用したシステムの情報セキュリティ監査対応
インターネットを利用したシステムの情報セキュリティ監査対応に関する次の記述を読んで,設問1〜5に答えよ。
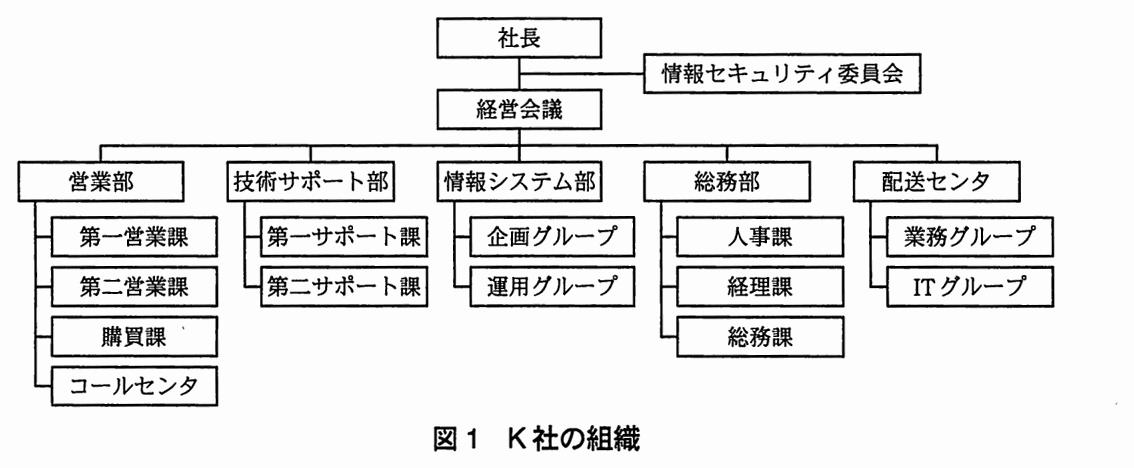
K社は,従業員数200名の,半導体を中心とした電子部品の専門商社であり,本社と配送センタの二つの拠点がある。K社は,インターネットを利用した受発注システム(以下,受発注Webシステムという)及び配送センタのシステムを用いて,国内,国外の部品メーカや代理店から仕入れた電子部品を製品メーカに対して低価格,短納期で供給している。K社の組織を図1に示す。
図1 K社の組織
これまで,K社では大きな情報セキュリティインシデント(以下,インシデントという)が発生したことはない。しかし,最近,K社では取引先から受発注Webシステムのセキュリティ対策についての質問を受けることが多くなった。K社は,取引先の製品メーカが使用する部品の重要な供給元であることから,K社で受発注Webシステムの長時間停止や,そこからの情報の漏えい,改ざんなどのインシデントが発生すると,K社だけでなく製品メーカにも影響が及ぶことが考えられる。
そこで,社長は,自社の情報セキュリティの問題点を洗い出し,見直しを図ることを経営会議に提示し,決定した。この作業を情報システム部が行うことになり,情報システム部のE部長は,部下のF主任とG君に見直しの具体的な方法について検討するよう指示した。
〔情報セキュリティの見直しと情報セキュリティ監査〕
次は,情報セキュリティの見直しについてのF主任とG君の会話である。
G君:情報セキュリティの見直しといっても,新たに何を行ったらよいのでしょうか。技術的対策は一通り実施していると思いますし,既に情報セキュリティ基本方針,対策基準,実施手順などの情報セキュリティポリシ文書(以下,ポリシという)を整備し,それらが遵守されているかどうかの内部監査も毎年実施しています。 F主任:ポリシが遵守されていることは毎年の内部監査でチェックしているけれど,ポリシや対策の有効性についてはチェックしきれていない気がするので,外部の専門家に情報セキュリティ監査を依頼するとよいと思うよ。 G君:情報セキュリティ監査ですか。経済産業省の情報セキュリティ監査制度に基づいて実施するものですね。 F主任:情報セキュリティ監査には,大きく分けると二つのタイプの監査があるが,今の時点で監査を受けるとしたらa 型かな。その結果で得られる管理面,技術面の改善提言を基に情報セキュリティを改善していき,情報セキュリティ管理の成熟度が上がったら,次の段階としてb 型に移行していくのがよいだろうね。そうすれば,当社が明確な基準に適合するレベルで情報セキュリティ対策を実施していることを,部品メーカや製品メーカに対して示すことができるだろう。 G君:監査の範囲と対象も考えないといけないですよね。 F主任:今回は最初のケースだから,製品メーカの事業継続にも影響の大きい受発注Webシステムと配送センタのシステムを対象にするのがよいだろう。 G君:監査の依頼先ですが,いつもシステム開発をお願いしているソフトウェアハウスのY社も監査サービスをやっているはずですから,Y社に監査を依頼すればよいですか。 F主任:①今回のような場合,Y社に監査を依頼すべきではないね。 F主任は,その理由を説明した。
G君:Y社以外から選ぶとしたら,どういう企業を選ぶべきですか。 F主任:経済産業省の情報セキュリティ監査c に登録されている企業から選ぶのがよいだろう。得意とする監査対象の分野・業種,前年度の監査の実績などが経済産業省のWebサイトで検索できるから,何社か候補を挙げて問い合わせてみてくれるかな。情報セキュリティ監査の必要性をE部長に説明する資料もお願いするね。 G君:分かりました。資料を作ってみます。後でチェックをお願いします。 E部長は,F主任とG君の検討結果に合意した。経営会議で,E部長が,情報セキュリティの見直しには情報セキュリティ監査が効果的であることを経営陣に説明したところ,賛同が得られ,外部の監査企業による情報セキュリティ監査を実施することが決まった。
K社は数社の監査企業に提案を求め,比較した結果,監査企業Z社と監査契約を締結することにした。
〔Z社との事前打合せ〕
監査を始めるに当たって,監査技法やスケジュールなどに関して事前に打合せを行うために,Z社の監査人V氏とW氏がK社を訪問した。
最初に,E部長はK社の情報資産と情報システムの概要を次のとおり説明し,受発注Webシステムと配送センタのシステムに関連するポリシと対策の有効性を確認することが今回の監査の目的であると述べた。
(1) 情報システムの企画,開発と運用
K社の情報システムは,企画グループが企画を行い,設計,開発は主としてソフトウェアハウスのY社に委託している。
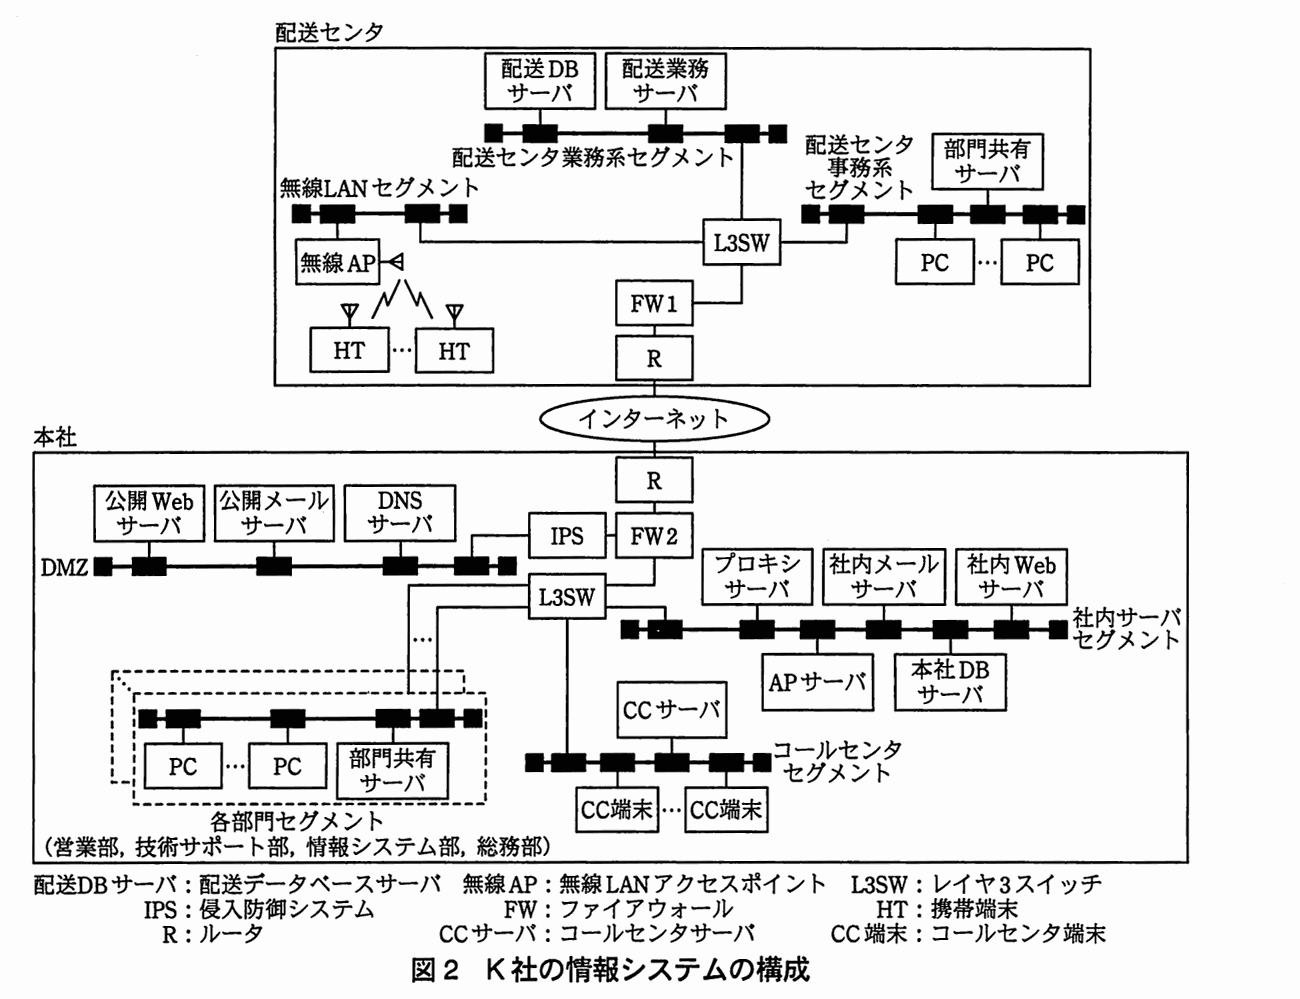
K社の情報システムの構成は図2に示すとおりである。受発注Webシステムは,公開Webサーバ,アプリケーションサーバ(以下,APサーバという)及び本社データベースサーバ(以下,本社DBサーバという)から構成され,APサーバ上では部品メーカ,製品メーカ及び代理店から公開Webサーバへのアクセスに対して受発注の処理を行うためのWebアプリケーション(以下,Webアプリという)が稼働している。
K社の主要な情報システムは,K社の情報システムと同等と見なし得る機能及び構成の,Y社の開発系プラットフォーム上で開発されている。また,情報システムの運用は,本社では運用グループが,配送センタではITグループが行っている。
図2 K社の情報システムの構成
(2) 監査の対象とする情報資産
今回の監査の対象とするシステムは,製品メーカの事業継続にも影響の大きい受発注Webシステムと配送センタのシステムであり,監査の対象とする情報は,取引先に関する情報(以下,顧客情報という),取扱部品の単価及び受発注に関する情報である。
これらの情報は,主にWebアプリで入力され,本社DBサーバに格納される。K社ではこれらの情報をd に規定された営業秘密の要件を満たすよう管理している。なお,部品の注文はコールセンタでも受け付けており,CC端末からは本社DBサーバ上の顧客情報や部品の受発注の情報が検索及び更新可能になっている。
(3) 本社の各部門でのPCの利用形態
本社の各部門では,PCが各部門セグメントに接続され,部門共有サーバでファイルが共有可能である。各部門のPCからは社内サーバセグメントのプロキシサーバ,社内メールサーバ,社内Webサーバにアクセス可能である。また,情報システム部の運用グループのメンバのPCからは,社内サーバセグメントのサーバを管理するためのアクセスが可能である。
(4) 配送センタのシステム
配送センタでは,入荷した部品の検品,入庫及び出荷作業(以下,入出荷作業という)を行っている。入出荷作業を迅速に行うために,配送センタでは図2のようにHTを利用しており,HTと無線APの間の通信は無線LANのセキュリティ機能を用いて暗号化している。HTのアプリケーションは,ファームウェアとしてY社が開発したものであり,入出荷作業によって生成されるHTのデータは独自の通信プロトコルを用いて配送業務サーバに送信される。さらに,入出荷作業のデータは配送DBサーバに格納され,本社DBサーバにも反映されて,在庫管理などに活用されている。
(5) ネットワークセキュリティ対策
本社と配送センタのネットワークは,各拠点のFWを経由してインターネットに接続されており,FWのVPN機能を用いて互いに接続されている。また,DMZ上のサーバ群に対する不正なパケットは,IPSによって遮断している。
E部長の説明を受け,V氏は,ポリシとそれに関連する社内規程のほか,②K社の現状の情報セキュリティ対策の具体的な内容を決定する際の根拠となった文書 の提示を求めた。その上で,組織的な対策についてはポリシや社内規程などの文書の閲覧やヒアリングを中心とした監査手続を行うこと,技術的な対策についてはサーバなどに対する脆弱性検査を中心とした監査手続を行うことを説明した。
次は,打合せにおけるV氏,W氏,E部長及びF主任の会話である。
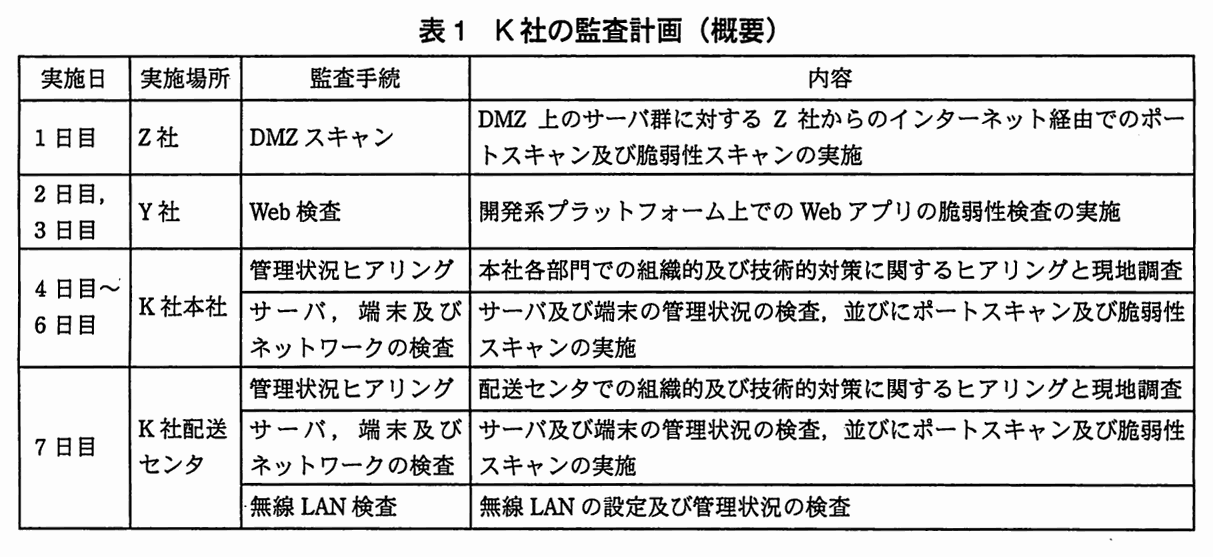
F主任:Webアプリの脆弱性検査(以下,Web検査という)について一つ心配なことがあります。運用中の公開Webサーバは取引先のほか,部品メーカや代理店からのアクセスがあるので停止させることができません。Web検査によって公開Webサーバが停止するようなことはないでしょうか。 W氏:公開Webサーバに負荷を掛けるような検査項目は実施しないようにすることもできますが,それ以外の検査項目によってシステムが停止してしまう可能性がないとはいえません。Web検査以外の脆弱性検査でも,IPSの運用に影響が出る可能性があります。もし,どうしても運用中の公開Webサーバで脆弱性検査を行うことが難しいという場合には,Y社の開発系プラットフォームでWeb検査を実施することも考えられます。 E部長:なるほど。それについては運用グループの意見を聞いて検討しましょう。 V氏:分かりました。ところで,以前の提案の席で,今回の監査対象には他社の営業秘密の取扱いを含めないということをお聞きしました。監査手続にも関係してきますので,どのような情報があるのか,可能な範囲でお聞かせいただけますか。 E部長:他社の営業秘密には,部品に関するノウハウや,他社との共同開発に関する情報があります。技術サポート部では,部品メーカから部品に関するノウハウの開示を受けているほか,部品メーカと共同で製品メーカの製品開発に参加し,三者間で新製品の技術情報を共有しています。他社から開示される営業秘密は,他社との秘密保持契約に従って管理しています。 W氏:参考までに,具体的にはどのような管理をされていますか。 F主任:当社の営業秘密と同様,営業秘密の要件を満たすよう管理しています。具体的には,技術サポート部の部門共有サーバに保管し,製品担当者や,共同開発のプロジェクトの単位でアクセス制限を行っています。他社の営業秘密を基に当社で作成した情報についても同様です。他社との営業秘密の受渡しは暗号化した上でCD-Rに書き込み,担当者が手渡しで行っています。なお,部品メーカ及び製品メーカとの秘密保持契約の遵守状況は毎年内部監査で確認しており,その結果は各メーカに説明しています。したがって,他社の営業秘密は今回の監査対象には含めていません。 その後,K社との数度の打合せを経て,Z社は,経済産業省の定めた情報セキュリティ管理基準に照らして,K社の業務やポリシを考慮した監査項目と,表1に示す監査計画を作成し,K社に提示した。
表1 K社の監査計画(概要)
〔監査手続〕
監査計画に従って,Z社による監査手続が開始された。1日目はDMZ上のサーバ群に対してZ社のネットワークからポートスキャンと脆弱性スキャンを実施したが,特に問題は発見されなかった。
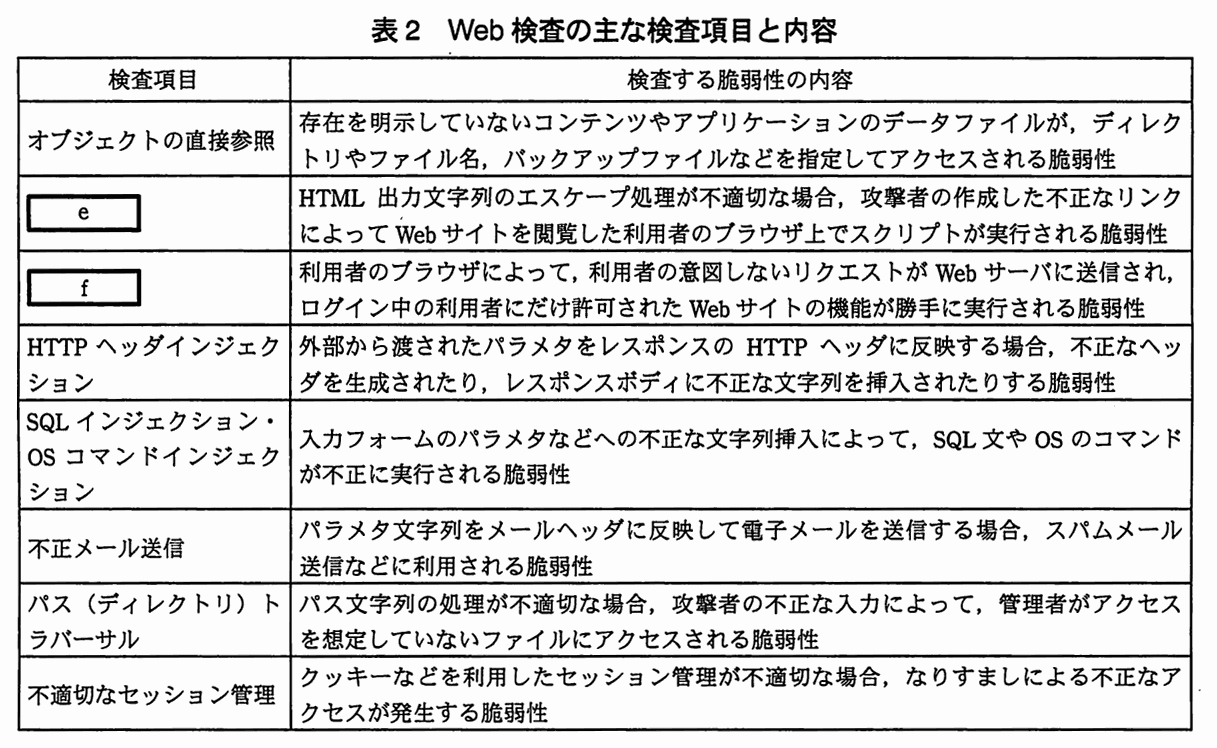
2日目と3日目は,V氏とW氏がY社に赴き,開発系プラットフォーム上でWeb検査を実施した。Web検査の主な検査項目と内容を表2に示す。
表2 Web検査の主な検査項目と内容
Web検査の結果,Webアプリの脆弱性として,不適切なセッション管理が行われていることが判明した。Webアプリには,SSLで保護されたWebフォーム認証があり,利用者がパスワードを入力してログインすると,Set-CookieヘッダでセッションIDをブラウザに対して発行するようになっている。それ以降はセッション管理にこのセッションIDを利用するとともに,SSLによる通信の暗号化が図られている。しかし,公開Webサーバ内にはSSLを利用していないページも存在し,HTTP通信を盗聴することによってクッキーの情報を取得できることが判明した。この脆弱性を放置すると,g という攻撃手法によってなりすましによる不正アクセスが発生する可能性がある。
Webアプリ及び公開Webサーバ以外では,Y社の開発系プラットフォーム上のDBサーバに,数年前にK社の本社DBサーバに格納されていた顧客情報が格納されていることが判明した。
4日目は本社の各部門での管理状況ヒアリングに移った。監査計画に従って,V氏とW氏は,まず情報システム部のヒアリングを行った。
次は,ヒアリングでのV氏とE部長の会話である。
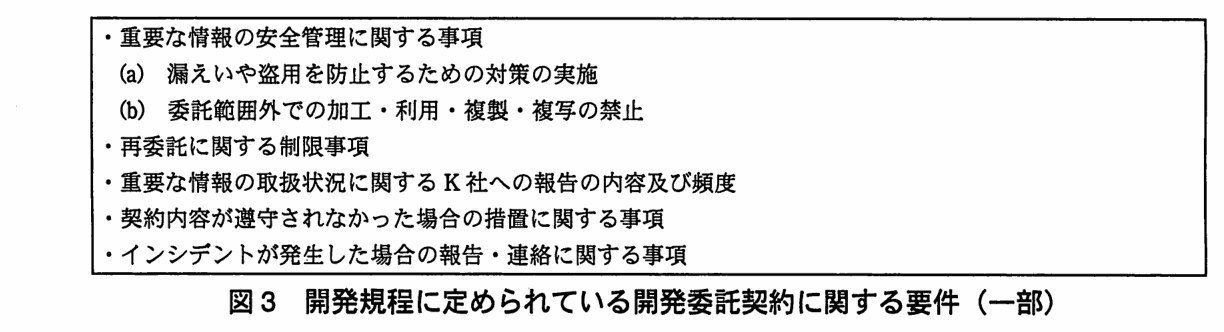
V氏:顧客情報の取扱いについて,開発委託先であるY社と何らかの取決めはされていますか。 E部長:当社のシステム開発規程(以下,開発規程という)では,開発委託先との間の開発委託契約の中に,セキュリティに関する条項を含めることになっています。開発規程に従い,Y社との開発委託契約には秘密保持条項を含めています。Y社では,その秘密保持条項に従って顧客情報を適切に取り扱っているはずです。 V氏:秘密保持条項の内容について詳しくお話しいただけますか。 E部長:漏えいや盗用を防止するための対策などが含まれていたと思います。 V氏:内容は後で拝見させていただきたいと思いますが,顧客情報を保護する観点から,必要に応じて開発規程と開発委託契約の内容を見直していただくことをお薦めします。 V氏とW氏が,E部長から提示された開発規程とY社との開発委託契約を閲覧したところ,図3に示す,開発規程に定められている開発委託契約に関する要件が,開発委託契約の中に盛り込まれていることを確認した。
図3 開発規程に定められている開発委託契約に関する要件(一部)
5日目,V氏とW氏は各部門での管理状況ヒアリングを終え,6日目にかけて,K社本社のサーバ,端末及びネットワークの検査に移った。技術サポート部の部門共有サーバとコールセンタのCC端末を検査したところ,OSのセキュリティパッチの適用やウイルス対策など,セキュリティ対策の運用についても,ポートスキャン及び脆弱性スキャンについても特に問題は見当たらなかった。
7日目はK社配送センタでの監査手続に移った。V氏とW氏は,K社配送センタのサーバ,HT及びPC並びにネットワークの管理状況についてヒアリングと技術的検査を実施したが,特に問題はなかった。
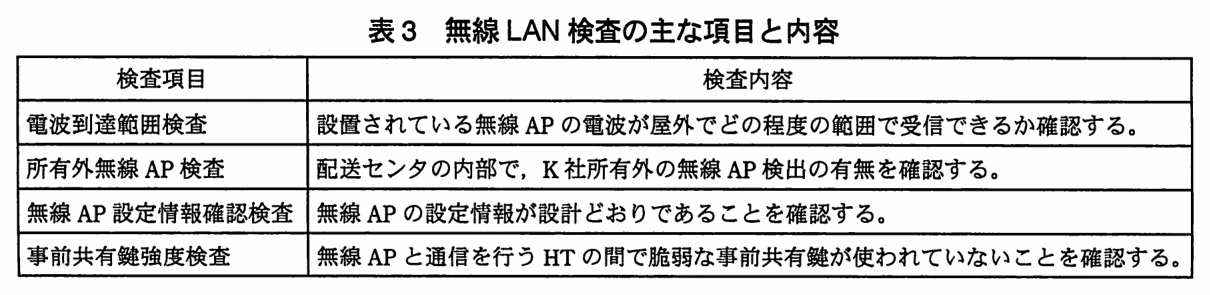
次に,V氏とW氏は表3に示す無線LAN検査に移った。
表3 無線LAN検査の主な項目と内容
まず,電波到達範囲検査として,W氏が検査用のPCを用いて配送センタの敷地を調査したところ,配送センタの敷地ほぼ全域にわたって,K社所有の無線APの電波が通信を行うのに十分な強度で検出された。したがって,配送センタの敷地外にも無線LANの電波が到達しているものと推測された。
次いで,所有外無線AP検査に移った。配送センタのフロア内を移動してK社以外の無線AP検出の有無を調べたところ,外壁近くでは微弱な電波が検出されたが,フロアの中心部ではほとんど検出されなかったので,K社以外のアクセス可能な無線APは存在しないものと判断された。
無線AP設定情報確認検査では,K社の設計資料と無線APの設定情報を突き合わせ,設計どおりに設定されていることを確認した。通信規格にはWPAを採用し,認証方式にPSKを利用していた(以下,この通信規格と認証方式を併せてWPA-PSKという)。暗号化プロトコルにはTKIPを利用しており,グループ鍵の更新間隔は3,600秒だった。
最後に,WPA-PSKで利用している事前共有鍵強度検査のために,W氏は無線APとHTの間で取り交わされる無線パケットを取得した。辞書攻撃によって事前共有鍵の復元を試みる検査には時間が掛かることから,W氏は取得したパケットのデータをZ社に持ち帰って解析を行うこととし,V氏とW氏はK社での監査手続を終了した。
〔監査報告会〕
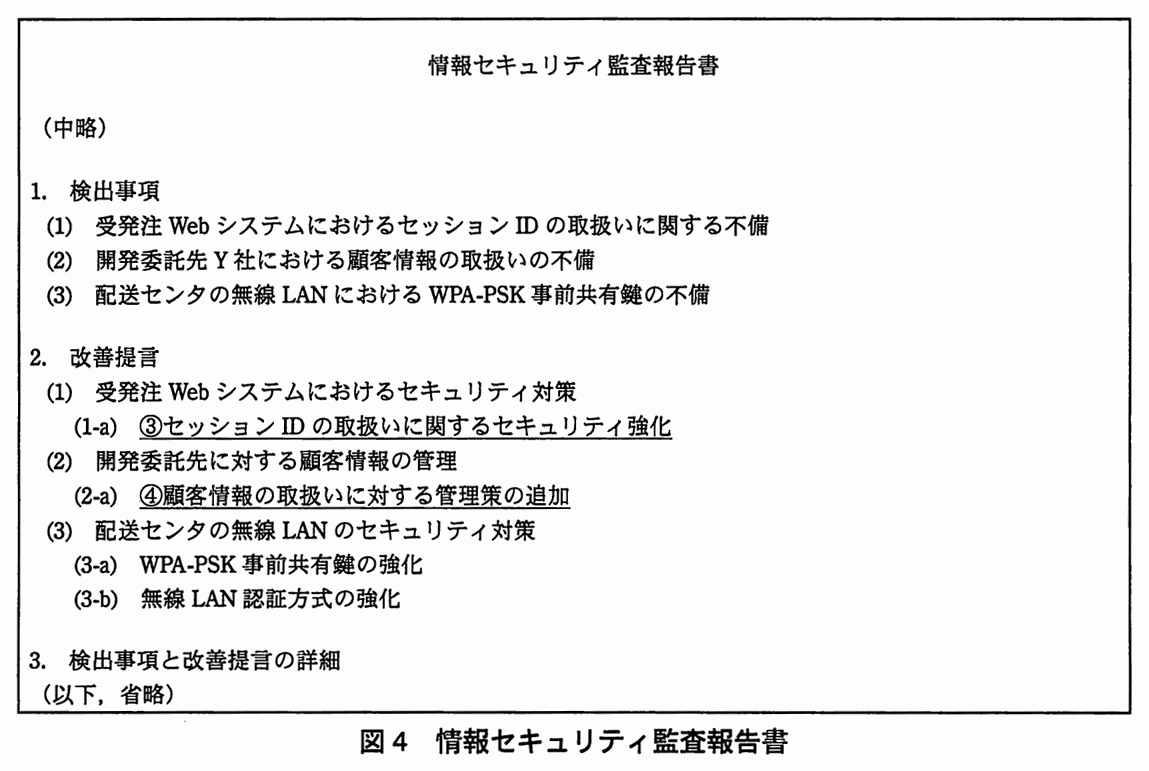
表1の監査手続が終了して1か月後のある日,K社で監査報告会が開かれた。この席でZ社から提出された情報セキュリティ監査報告書を図4に示す。
図4 情報セキュリティ監査報告書
V氏が,受発注Webシステム及び配送センタのシステムに関連するポリシと対策はおおむね有効であるとの結論を述べた上で,W氏が,今回の監査での検出事項と改善提言の内容を個々に説明していった。
その中で,W氏は,K社配送センタで利用していたWPA-PSKの8文字の事前共有鍵が辞書攻撃によって復元できたことを伝えた。その上で,辞書攻撃への防御のために,WPA-PSKの事前共有鍵では少なくとも21文字程度の文字列を使うことが推奨されていることを説明した。その理由として,W氏は,受発注Webシステムでも利用しているWebフォーム認証と比較しながら,⑤事前共有鍵を用いるWPA-PSKは,その仕組み上,同じ長さのパスワードによるWebフォーム認証に比べて辞書攻撃に弱いことを指摘した 。
これに加え,無線LANのアクセス制御の方式自体についても,EAP-TLSやPEAPによる相互認証が可能な,IEEEh によるアクセス制御に変更することを提言した。
この提言に対し,E部長は,現在のHTではハードウェア上の制約があるのでWPA-PSKを利用しているが,来年にも予定している配送センタのシステム更改のときに,新たに認証サーバを設置し,IEEEh が利用できるHTを導入したいと述べた。
そこで,W氏は更改までの暫定的な対応として,現行の認証・暗号化方式を前提に,WPA-PSKの事前共有鍵は十分な長さのものを利用し,定期的に変更することを推奨した。
最後に,V氏は,監査結果に対するフォローアップの重要性について述べるとともに,今回の監査では対象としなかった情報資産についても,今後,外部監査を行うことを推奨し,監査報告会を締めくくった。
この監査結果は,経営会議で報告され,社長からは,監査結果のフォローアップを確実に行うようにとの指示があった。
その後,⑥K社では今回の監査での検出事項に対するフォローアップ監査が実施され ,情報セキュリティ対策の改善が有効に行われていることを確認することができた。
出題趣旨(IPA)
組織体の情報資産に関わるリスクのマネジメントを効果的に実施する手法として,情報セキュリティ監査がある。情報セキュリティ監査人による独立かつ専門的な立場からの検証又は評価によって,組織体のマネジメントの向上を図ることが可能となる。本問は,専門商社における情報セキュリティ監査を題材に,情報セキュリティ監査制度の知識,Webアプリケーション検査の技術,無線LANの強化,セキュリティ改善の手法などについて問う。
採点講評(問全体・IPA)
問2では,無線LANやWebアプリケーションに関する技術的対策や,PDCAサイクルに代表されるマネジメント面での対策を題材にして,企業における情報セキュリティ監査対応について出題した。全体として,正答率は低かった。
設問と解答例
設問1(1)
解答欄3つ
本文中のa 〜c に入れる適切な字句を,それぞれ5字以内で答えよ。
解説
本文の根拠
F主任の発言
今の時点で監査を受けるとしたらa 型かな。その結果で得られる管理面,技術面の改善提言を基に情報セキュリティを改善していき
F主任の発言
次の段階としてb 型に移行していくのがよいだろうね。そうすれば,当社が明確な基準に適合するレベルで情報セキュリティ対策を実施していることを,部品メーカや製品メーカに対して示すことができるだろう。
F主任の発言
経済産業省の情報セキュリティ監査c に登録されている企業から選ぶのがよいだろう。
解答例は a が“助言”,b が“保証”,c が“企業台帳”である。
経済産業省の情報セキュリティ監査制度には,助言型と保証型の二つの監査がある。a は,改善提言を得ることが目的なので助言型,b は,明確な基準への適合を部品メーカなどに示すことが目的なので保証型である。c は,情報セキュリティ監査を行う企業を経済産業省が登録し,公開していた名簿(情報セキュリティ監査企業台帳)を指す。
字数の制限は5字以内。“助言”“保証”は2字,“企業台帳”は4字で収まる。a と b を逆にしないこと。講評は,この設問について,平成15年の制度開始から8年が経っても受験者の知識が不十分と述べている。
採点講評(IPA)
設問1(1)は,正答率が低かった。平成15年に経済産業省の情報セキュリティ監査制度が開始されてから既に8年が経過しているが,受験者の知識がまだ不十分であることがうかがわれた。
設問1(2)
40字以内
本文中の下線①について,Y社に監査を依頼すべきではないとF主任が述べた理由を,監査の原則の観点から40字以内で述べよ。
解答例
Y社はK社の開発委託先であり,監査の独立性を確保することが難しいから
解説
本文の根拠
G君の発言
いつもシステム開発をお願いしているソフトウェアハウスのY社も監査サービスをやっているはずですから,Y社に監査を依頼すればよいですか。
〔Z社との事前打合せ〕(1)
K社の情報システムは,企画グループが企画を行い,設計,開発は主としてソフトウェアハウスのY社に委託している。
〔Z社との事前打合せ〕(1)
K社の主要な情報システムは,K社の情報システムと同等と見なし得る機能及び構成の,Y社の開発系プラットフォーム上で開発されている。
解答例は“Y社はK社の開発委託先であり,監査の独立性を確保することが難しいから”である。
今回の監査の対象は,受発注Webシステムと配送センタのシステムである。その設計・開発はY社に委託しており,Y社の開発系プラットフォーム上で開発している(監査手続でもY社でWeb検査を行う)。Y社は,自分が開発に関わったシステムの監査をすることになり,被監査側から利害が独立していない。監査の原則として,監査人は被監査対象から独立していなければならない。
字数は34字で,制限の40字に収まる。“開発委託先であること”と“独立性を確保できない”の二つを入れる。
設問2(1)
解答欄1つ
本文中のd に入れる適切な法令を解答群の中から選び,記号で答えよ。解答群 ア 金融商品取引法 イ 個人情報保護法 ウ 著作権法 エ 特許法 オ 不正競争防止法
解説
本文の根拠
〔Z社との事前打合せ〕(2)
K社ではこれらの情報をd に規定された営業秘密の要件を満たすよう管理している。
F主任の発言
当社の営業秘密と同様,営業秘密の要件を満たすよう管理しています。
解答例は“オ”(不正競争防止法)である。
不正競争防止法の第2条第6項は,営業秘密を,“秘密として管理されている生産方法,販売方法その他の事業活動に有用な技術上又は営業上の情報であって,公然と知られていないもの”と定めている。つまり,秘密として管理されていること,事業活動に有用であること,公然と知られていないことが要件である。本文は,顧客情報や取扱部品の単価,受発注に関する情報について“営業秘密の要件を満たすよう管理”と述べており,営業秘密の要件を規定する法令を選ぶ設問である。
解答群から記号で答える設問で,字数の制限はない。空欄は“営業秘密の要件”を規定した法令を問うているので,営業秘密を定義する不正競争防止法(オ)になる。
設問2(2)
10字以内
本文中の下線②に該当する文書は,情報セキュリティマネジメントの中で実施される,ある作業の結果として作成されるものである。その作業とは何か。10字以内で答えよ。
解答例
解説
本文の根拠
〔Z社との事前打合せ〕
K社の現状の情報セキュリティ対策の具体的な内容を決定する際の根拠となった文書
〔Z社との事前打合せ〕
受発注Webシステムと配送センタのシステムに関連するポリシと対策の有効性を確認することが今回の監査の目的であると述べた。
解答例は“リスクアセスメント”である。
情報セキュリティマネジメントシステムの規格 JIS Q 27001 は,リスクアセスメントの結果に基づいてリスク対応を選び,必要な管理策を決めるという順序を定めている。つまり,対策の具体的な内容(管理策)を決める根拠となる文書は,リスクアセスメントという作業の結果として作成される。V氏は,対策の有効性を確認するために,その根拠を求めた。
字数は9字で,制限の10字に収まる。作業の名称(“リスクアセスメント”)を答える。文書の名前ではない。
設問2(3)
40字以内
Z社は,受発注Webシステムの安全性を損なわずに表1中のDMZスキャンを実施するために,IPSの設定を一時的に変更するようK社に依頼した。その変更内容を,40字以内で述べよ。
解答例
Z社のIPアドレスからのスキャンは遮断の対象としない。
解説
本文の根拠
表1
DMZ上のサーバ群に対するZ社からのインターネット経由でのポートスキャン及び脆弱性スキャンの実施
〔Z社との事前打合せ〕(5)
DMZ上のサーバ群に対する不正なパケットは,IPSによって遮断している。
W氏の発言
Web検査以外の脆弱性検査でも,IPSの運用に影響が出る可能性があります。
解答例は“Z社のIPアドレスからのスキャンは遮断の対象としない。”である。
DMZスキャンは,Z社のネットワークからインターネット経由で,DMZ上のサーバ群にポートスキャンと脆弱性スキャンを行う。これらのパケットは,IPSから見ると不正なパケットに当たり,遮断されて検査にならない。一方,IPSを止めると受発注Webシステムの安全性が損なわれる。そこで,Z社のIPアドレスからのスキャンだけを遮断の対象から外す。
字数は27字で,制限の40字に収まる。“IPSを停止する”と書くと,安全性を損なわない条件に反する。Z社のIPアドレスだけを対象にすることを書く。
設問3(1)
解答欄2つ
表2中のe ,f に入れる,脆弱性を表す適切な用語を答えよ。
解説
本文の根拠
表2 e
HTML出力文字列のエスケープ処理が不適切な場合,攻撃者の作成した不正なリンクによってWebサイトを閲覧した利用者のブラウザ上でスクリプトが実行される脆弱性
表2 f
利用者のブラウザによって,利用者の意図しないリクエストがWebサーバに送信され,ログイン中の利用者にだけ許可されたWebサイトの機能が勝手に実行される脆弱性
解答例は e が“クロスサイトスクリプティング”,f が“クロスサイトリクエストフォージェリ”である。
表2の e は,出力処理に問題があって,利用者のブラウザ上でスクリプトが実行される脆弱性で,クロスサイトスクリプティングである(IPAの“安全なウェブサイトの作り方”は,ウェブページへの出力処理に問題があるとスクリプト等を埋め込まれてしまうと説明している)。f は,ログイン中の利用者の意図しないリクエストが送信されて,利用者にだけ許可された機能が実行される脆弱性で,クロスサイトリクエストフォージェリである(同資料は,利用者が意図したリクエストかを識別する仕組みを持たないサイトが,外部サイト経由の悪意のあるリクエストを受け入れてしまうと説明している)。
字数の制限はない。略語(XSS,CSRF)ではなく,正式な用語を書く。
設問3(2)
解答欄1つ
本文中のg に入れる適切な字句を,15字以内で答えよ。
解説
本文の根拠
〔監査手続〕
公開Webサーバ内にはSSLを利用していないページも存在し,HTTP通信を盗聴することによってクッキーの情報を取得できることが判明した。
〔監査手続〕
この脆弱性を放置すると,g という攻撃手法によってなりすましによる不正アクセスが発生する可能性がある。
解答例は“セッションハイジャック”である。
ログイン後のセッション管理にはセッションIDを使い,クッキーで発行する。SSLを使わないページでは,HTTP通信の盗聴でクッキー(セッションID)を取得できる。取得したセッションIDを使うと,正規の利用者になりすまして不正にアクセスできる。この攻撃手法を,IPAの“安全なウェブサイトの作り方”はセッション・ハイジャックと呼んでいる。
字数は11字で,制限の15字に収まる。表2の他の項目(クロスサイトスクリプティングなど)と取り違えず,“クッキー(セッションID)の盗聴によるなりすまし”に対応する名称を答える。
設問4(1)
解答欄1つ
本文中のh に入れる適切な字句を,10字以内で答えよ。
解説
本文の根拠
〔監査報告会〕
EAP-TLSやPEAPによる相互認証が可能な,IEEEh によるアクセス制御に変更することを提言した。
〔監査報告会〕
新たに認証サーバを設置し,IEEEh が利用できるHTを導入したいと述べた。
解答例は“802.1X”である。
RFC 3748 は,有線のIEEE 802での EAP(拡張認証プロトコル)は IEEE 802.1X が定めていると述べる。本文は,この方式を,EAP-TLSやPEAPによる相互認証が可能で,認証サーバの設置を前提とするアクセス制御として挙げている。全端末が同じ事前共有鍵を使うWPA-PSKに代わる方式であり,来年のシステム更改で認証サーバと対応HTを導入する計画も述べられている。
字数は6字で,制限の10字に収まる。“IEEE”の後に続く規格番号を書く。
設問4(2)
35字以内
図4中の下線③に対応するための改善策を,35字以内で述べよ。
解答例
セッション管理用のクッキーにsecure属性を付与する。
解説
本文の根拠
〔監査手続〕
利用者がパスワードを入力してログインすると,Set-CookieヘッダでセッションIDをブラウザに対して発行するようになっている。
〔監査手続〕
公開Webサーバ内にはSSLを利用していないページも存在し,HTTP通信を盗聴することによってクッキーの情報を取得できることが判明した。
図4 2.(1-a)
(1-a)③セッションIDの取扱いに関するセキュリティ強化
解答例は“セッション管理用のクッキーにsecure属性を付与する。”である。
secure属性が付いたクッキーは,HTTPSのような安全なチャネルでの通信でだけブラウザから送信される(RFC 6265)。IPAの“安全なウェブサイトの作り方”も,HTTPS通信で使うクッキーには必ずsecure属性を加えるよう求めている。付けていなければ,HTTPSで発行したクッキーが暗号化されていないHTTP通信でも送られ,盗聴される。セッション管理用のクッキーにsecure属性を付ければ,SSLを使わないページへのリクエストでセッションIDが平文で流れない。
字数は28字で,制限の35字に収まる。講評は,HTTPSとHTTPでクッキーを使い分ける,全てのページを暗号化する,といった解答が多く,secure属性の付与まで書いた解答は少なかったとしている。“secure属性”を必ず入れる。
採点講評(IPA)
設問4(2)は,HTTPSとHTTPでクッキーを使い分けるという解答や,全てのページを暗号化するという解答が多かったが,それに加えてHTTPSで利用するクッキーにsecure属性を付与することまで踏み込んだ解答は少なかった。セッション管理はWebアプリケーションの技術的セキュリティ対策において重要な要素なので,代表的な対策についてよく理解しておいてほしい。
設問4(3)
30字以内
図4中の下線④に対応するために,図3中の“重要な情報の安全管理に関する事項”に追加すべき内容を30字以内で述べよ。
解答例(2通り)
テスト時の実データの利用禁止 顧客情報の確実な返還,削除又は廃棄
解説
本文の根拠
〔監査手続〕
Webアプリ及び公開Webサーバ以外では,Y社の開発系プラットフォーム上のDBサーバに,数年前にK社の本社DBサーバに格納されていた顧客情報が格納されていることが判明した。
図3
重要な情報の安全管理に関する事項 (a)漏えいや盗用を防止するための対策の実施 (b)委託範囲外での加工・利用・複製・複写の禁止
図4 2.(2-a)
(2-a)④顧客情報の取扱いに対する管理策の追加
解答例は次の二つで,どちらかが書ければよい。
・テスト時の実データの利用禁止
・顧客情報の確実な返還,削除又は廃棄
Y社の開発系プラットフォーム上のDBサーバに,数年前の顧客情報が残っていた。図3(一部)の(a)(b)は,漏えいや盗用を防ぐ対策の実施と,委託範囲外での加工・利用・複製・複写の禁止で,テストでの実データの扱いや,作業が終わった後の顧客情報の扱いに当たる項目は見当たらない。そこで,開発・テストでの実データの利用を禁止する,委託が終わったら顧客情報を確実に返還・削除・廃棄させる,の二つが,“重要な情報の安全管理に関する事項”に追加すべき内容になる。
字数は14字,17字で,制限の30字に収まる。“安全管理”の追加なので,何を禁止するか,何を確実に行わせるかを書く。
設問4(4)
解答欄2つ
W氏が本文中の下線⑤のように述べたのはなぜか。解答欄に従い,“WPA-PSKでは,……のに対し,Webフォーム認証では,……から”というように,それぞれ40字以内で述べよ。
〔WPA-PSK〕解答例
一度情報を傍受された後は無線APに接続せず高速に試行を繰り返されてしまう
〔Webフォーム認証〕解答例
攻撃を受けた場合,後続する試行を遅らせることができる
〔備考〕解答欄に「WPA-PSKでは,」「のに対し,」「Webフォーム認証では,」「から」が印刷されている
解説
本文の根拠
〔監査手続〕
辞書攻撃によって事前共有鍵の復元を試みる検査には時間が掛かることから,W氏は取得したパケットのデータをZ社に持ち帰って解析を行うこととし
〔監査手続〕
配送センタの敷地ほぼ全域にわたって,K社所有の無線APの電波が通信を行うのに十分な強度で検出された。
〔監査手続〕
Webアプリには,SSLで保護されたWebフォーム認証があり
解答例は,WPA-PSKでは“一度情報を傍受された後は無線APに接続せず高速に試行を繰り返されてしまう”,Webフォーム認証では“攻撃を受けた場合,後続する試行を遅らせることができる”である。
WPA-PSKの検査では,W氏は無線パケットを一度取得して持ち帰り,Z社で解析している。電波は敷地外にも到達していると推測されたので,外部の者も,傍受したパケットがあれば,無線APに接続しなくても,手元で高速に事前共有鍵の候補を試し続けられる。Webフォーム認証は,サーバにログインを試みる形で試行するので,攻撃を受けた場合にはサーバ側で後続の試行を遅らせることができる。この違いが,同じ長さのパスワードでもWPA-PSKのほうが辞書攻撃に弱い理由である。
字数は36字,26字で,制限の40字に収まる。解答欄には“WPA-PSKでは,”“のに対し,”“Webフォーム認証では,”“から”が印刷されているので,その間に入る部分だけを書く。
設問5(1)
解答欄2つ
本文中の下線⑥について,図4中の検出事項(1)及び(3)に対する改善が図られていることをフォローアップ監査の監査人が確認できる証拠(エビデンス)には,Z社が実施した監査手続によって得られる証拠以外に,どのようなものがあるか。それぞれ30字以内で具体的に述べよ。
〔検出事項(1)〕解答例
受発注Webシステムの改修に関する計画書 受発注Webシステムの受入れテストの結果
〔検出事項(3)〕解答例
無線AP及びHTの事前共有鍵変更に関する作業の記録 配送センタのシステム更改に関する計画書
解説
本文の根拠
〔監査報告会〕
新たに認証サーバを設置し,IEEEh が利用できるHTを導入したいと述べた。
〔監査報告会〕
WPA-PSKの事前共有鍵は十分な長さのものを利用し,定期的に変更することを推奨した。
図4 1.
(1)受発注WebシステムにおけるセッションIDの取扱いに関する不備
〔Z社との事前打合せ〕(1)
K社の情報システムは,企画グループが企画を行い,設計,開発は主としてソフトウェアハウスのY社に委託している。
解答例は,検出事項(1)が“受発注Webシステムの改修に関する計画書”又は“受発注Webシステムの受入れテストの結果”,検出事項(3)が“無線AP及びHTの事前共有鍵変更に関する作業の記録”又は“配送センタのシステム更改に関する計画書”である。
検出事項(1)は受発注Webシステムのセッションの取扱いの不備で,改善にはWebアプリの改修が要る。開発はY社に委託しているので,改修の内容を示す計画書と,改修が動作したことを示す受入れテストの結果が,改善の証拠になる。検出事項(3)は無線LANの事前共有鍵の不備で,暫定対応は事前共有鍵の変更(実施した作業の記録)と,将来の対応は配送センタのシステム更改でIEEE 802.1Xを導入する計画(更改の計画書)である。Z社が実施した監査手続(スキャンや検査)で得られる証拠とは別の,K社が改善のために作成・保存する文書を答える。
字数は,それぞれ制限の30字に収まる(20字,20字,25字,19字)。各検出事項について,どれか一つ書ければよい。
設問5(2)
60字以内
Z社による情報セキュリティ監査の対象としなかった情報資産として,他社との共同開発に関する情報がある。この情報を取り扱うときの管理策を定めるプロセスで,K社はどのようなことを実施したと考えられるか。60字以内で具体的に述べよ。
解答例(2通り)
他社から求められたセキュリティ要件がK社の管理策のレベルを超える場合,リスク分析を実施して他社と対応を協議する。 ある会社の営業秘密が,K社を経由して他の会社に漏えいしないよう,秘密保持契約の内容を検討する。
解説
本文の根拠
E部長の発言
他社から開示される営業秘密は,他社との秘密保持契約に従って管理しています。
E部長の発言
技術サポート部では,部品メーカから部品に関するノウハウの開示を受けているほか,部品メーカと共同で製品メーカの製品開発に参加し,三者間で新製品の技術情報を共有しています。
解答例は次の二つで,どちらかが書ければよい。
・他社から求められたセキュリティ要件がK社の管理策のレベルを超える場合,リスク分析を実施して他社と対応を協議する。
・ある会社の営業秘密が,K社を経由して他の会社に漏えいしないよう,秘密保持契約の内容を検討する。
管理策を定めるプロセスは,JIS Q 27001 のとおり,リスクアセスメントの結果に基づいてリスク対応を選び,必要な管理策を決めるものである。他社の営業秘密は,他社との秘密保持契約に従って管理している。そのため,相手から求められるセキュリティ要件が自社の管理策を超える場合は,リスク分析をして相手と協議する。また,三者間で技術情報を共有しているので,ある会社の営業秘密が,K社を経由して別の会社に渡らないよう,秘密保持契約の内容を検討する。
字数は56字,47字で,制限の60字に収まる。講評は,管理策を策定するプロセスを求めたのに,策定した後の実施状況の確認や内部監査を述べた解答が目立ったとしている。“決める段階”の行為を書く。
採点講評(IPA)
設問5(2)は,管理策を策定するプロセスについての解答を求めたにもかかわらず,管理策を策定した後の実施状況の確認や内部監査について述べた解答が目立った。設問をよく読み,求められていることを理解した上で解答してほしい。
出典:平成23年度 特別試験 情報処理安全確保支援士試験 午後Ⅱ 問2(表記を一部改変)