‹ ぱすてく

情報処理安全確保支援士試験

令和3年度 秋期 午後Ⅰ(旧試験)

令和3年度 秋期に実施された情報処理安全確保支援士試験 午後Ⅰの全3問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。

この試験について:情報処理安全確保支援士試験について

この年度を解いてみる

問1 セキュリティインシデント

セキュリティインシデントに関する次の記述を読んで,設問に答えよ。

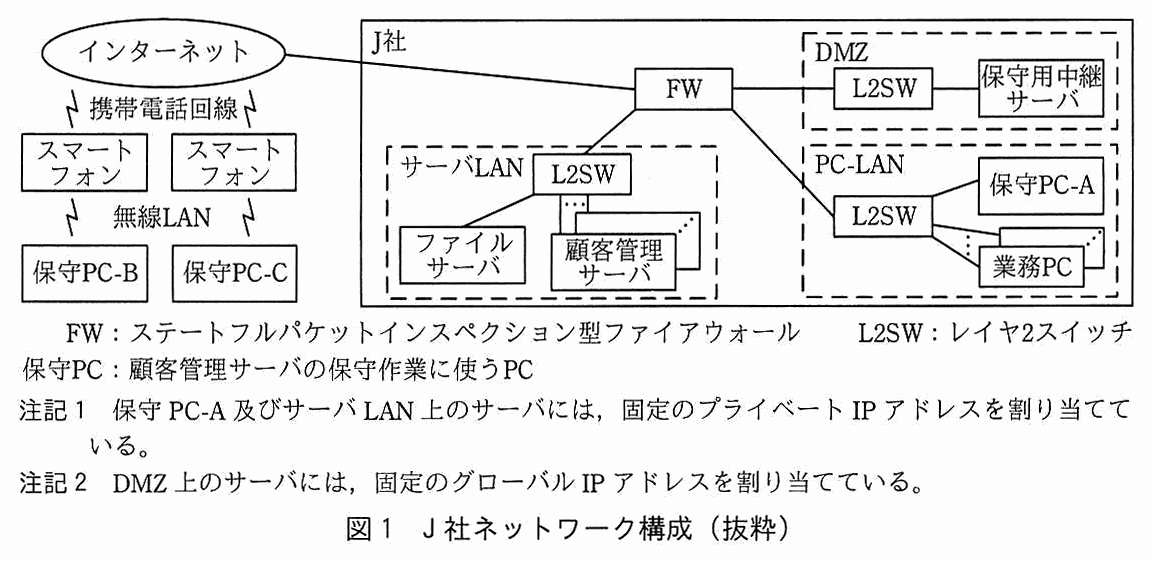
J 社は,従業員 1,000 名の小売業である。J 社では,顧客情報を顧客管理サーバで管理している。J 社のネットワーク構成を図1に示す。

J 社ネットワーク構成図。インターネットは J 社内の FW に接続される。J 社の外側では,インターネットと携帯電話回線で接続された二つのスマートフォンが,それぞれ無線 LAN で保守 PC-B,保守 PC-C に接続されている。J 社内では,FW に三つのセグメントが接続される。DMZ には L2SW と保守用中継サーバがあり,FW-L2SW-保守用中継サーバの順に接続される。PC-LAN には L2SW,保守 PC-A,複数台の業務 PC があり,FW-L2SW に,L2SW から保守 PC-A と業務 PC が接続される。サーバ LAN には L2SW,ファイルサーバ,複数台の顧客管理サーバがあり,FW-L2SW に,L2SW からファイルサーバと顧客管理サーバが接続される。凡例:FW:ステートフルパケットインスペクション型ファイアウォール,L2SW:レイヤ2スイッチ,保守 PC:顧客管理サーバの保守作業に使う PC。注記1 保守 PC-A 及びサーバ LAN 上のサーバには,固定のプライベート IP アドレスを割り当てている。注記2 DMZ 上のサーバには,固定のグローバル IP アドレスを割り当てている。
図1 J 社ネットワーク構成(抜粋)

〔顧客管理サーバの保守方法〕

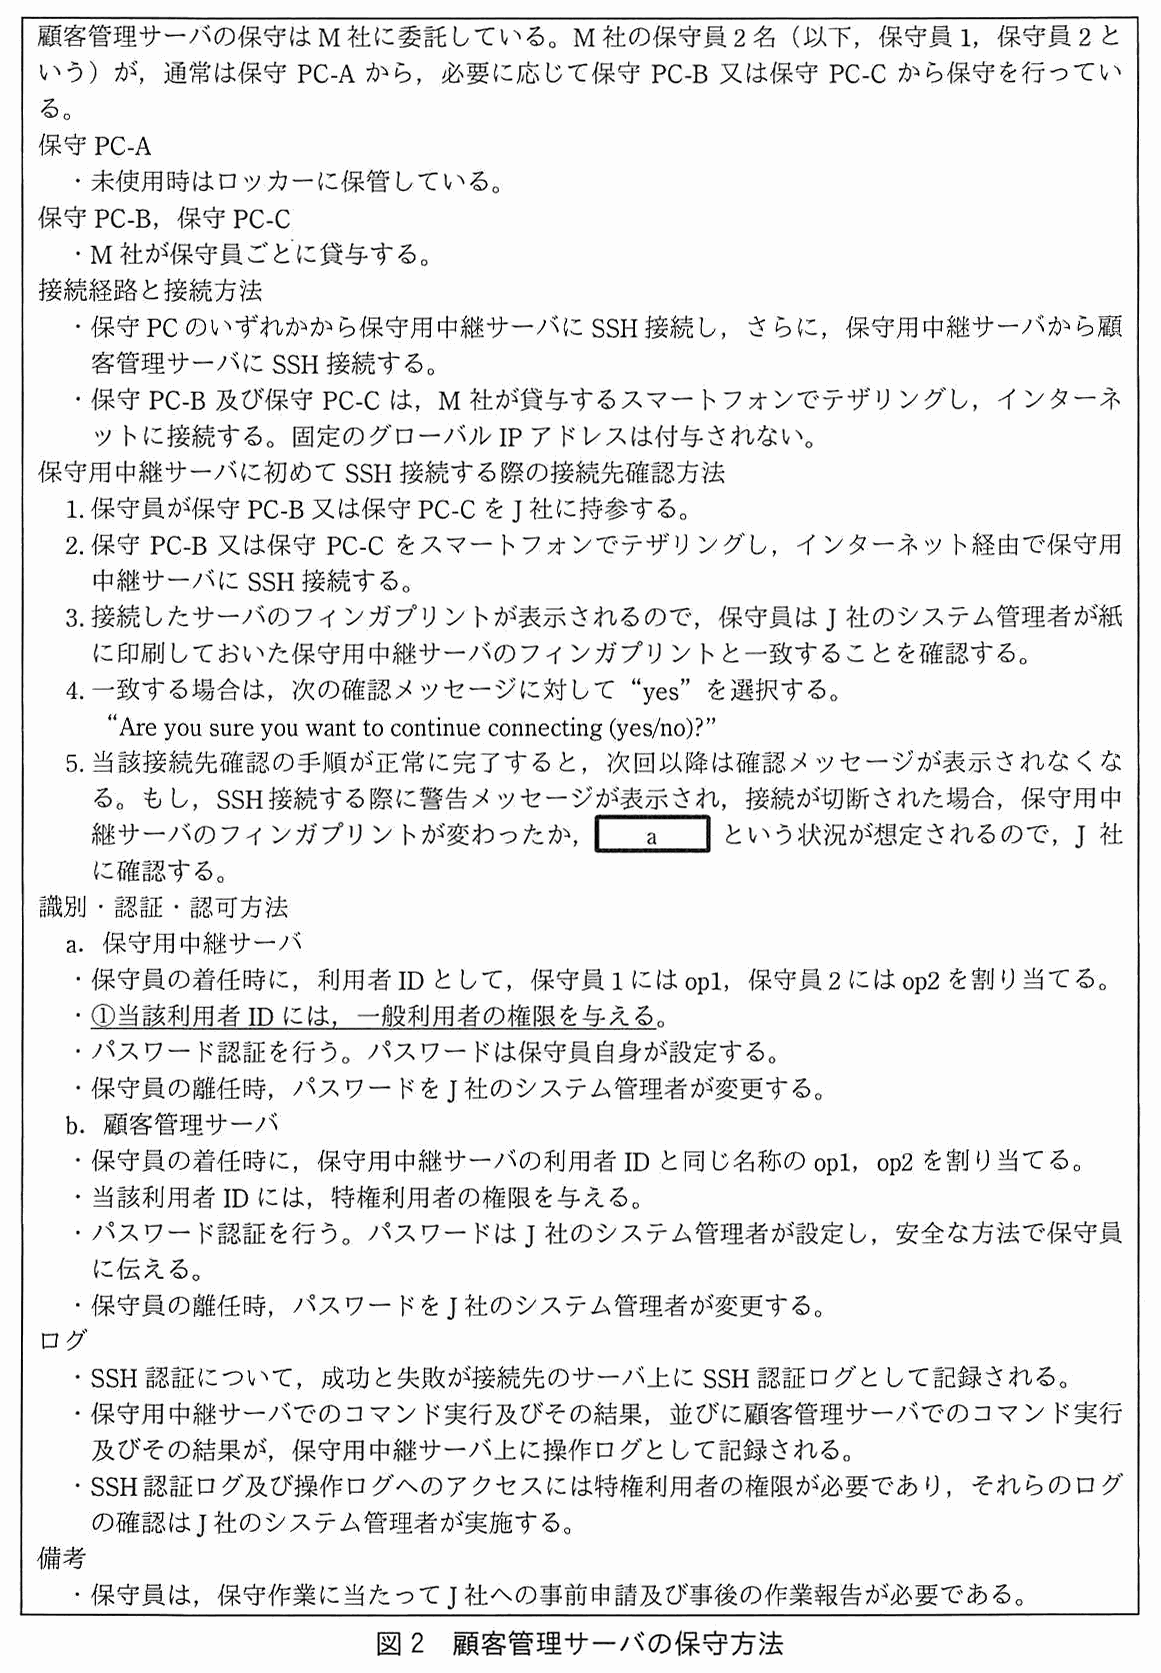
顧客管理サーバの保守作業は,図2に示す保守方法に従って行われる。

枠で囲まれた保守方法の文書。顧客管理サーバの保守は M 社に委託している。M 社の保守員2名(以下,保守員1,保守員2という)が,通常は保守 PC-A から,必要に応じて保守 PC-B 又は保守 PC-C から保守を行っている。【保守 PC-A】・未使用時はロッカーに保管している。【保守 PC-B,保守 PC-C】・M 社が保守員ごとに貸与する。【接続経路と接続方法】・保守 PC のいずれかから保守用中継サーバに SSH 接続し,さらに,保守用中継サーバから顧客管理サーバに SSH 接続する。・保守 PC-B 及び保守 PC-C は,M 社が貸与するスマートフォンでテザリングし,インターネットに接続する。固定のグローバル IP アドレスは付与されない。【保守用中継サーバに初めて SSH 接続する際の接続先確認方法】1. 保守員が保守 PC-B 又は保守 PC-C を J 社に持参する。2. 保守 PC-B 又は保守 PC-C をスマートフォンでテザリングし,インターネット経由で保守用中継サーバに SSH 接続する。3. 接続したサーバのフィンガプリントが表示されるので,保守員は J 社のシステム管理者が紙に印刷しておいた保守用中継サーバのフィンガプリントと一致することを確認する。4. 一致する場合は,次の確認メッセージに対して“yes”を選択する。“Are you sure you want to continue connecting (yes/no)?” 5. 当該接続先確認の手順が正常に完了すると,次回以降は確認メッセージが表示されなくなる。もし,SSH 接続する際に警告メッセージが表示され,接続が切断された場合,保守用中継サーバのフィンガプリントが変わったか,[ a ]という状況が想定されるので,J 社に確認する。【識別・認証・認可方法】a. 保守用中継サーバ:・保守員の着任時に,利用者 ID として,保守員1には op1,保守員2には op2 を割り当てる。・(この内容に下線①が付いている)当該利用者 ID には,一般利用者の権限を与える。・パスワード認証を行う。パスワードは保守員自身が設定する。・保守員の離任時,パスワードを J 社のシステム管理者が変更する。b. 顧客管理サーバ:・保守員の着任時に,保守用中継サーバの利用者 ID と同じ名称の op1,op2 を割り当てる。・当該利用者 ID には,特権利用者の権限を与える。・パスワード認証を行う。パスワードは J 社のシステム管理者が設定し,安全な方法で保守員に伝える。・保守員の離任時,パスワードを J 社のシステム管理者が変更する。【ログ】・SSH 認証について,成功と失敗が接続先のサーバ上に SSH 認証ログとして記録される。・保守用中継サーバでのコマンド実行及びその結果,並びに顧客管理サーバでのコマンド実行及びその結果が,保守用中継サーバ上に操作ログとして記録される。・SSH 認証ログ及び操作ログへのアクセスには特権利用者の権限が必要であり,それらのログの確認は J 社のシステム管理者が実施する。【備考】・保守員は,保守作業に当たって J 社への事前申請及び事後の作業報告が必要である。
図2 顧客管理サーバの保守方法

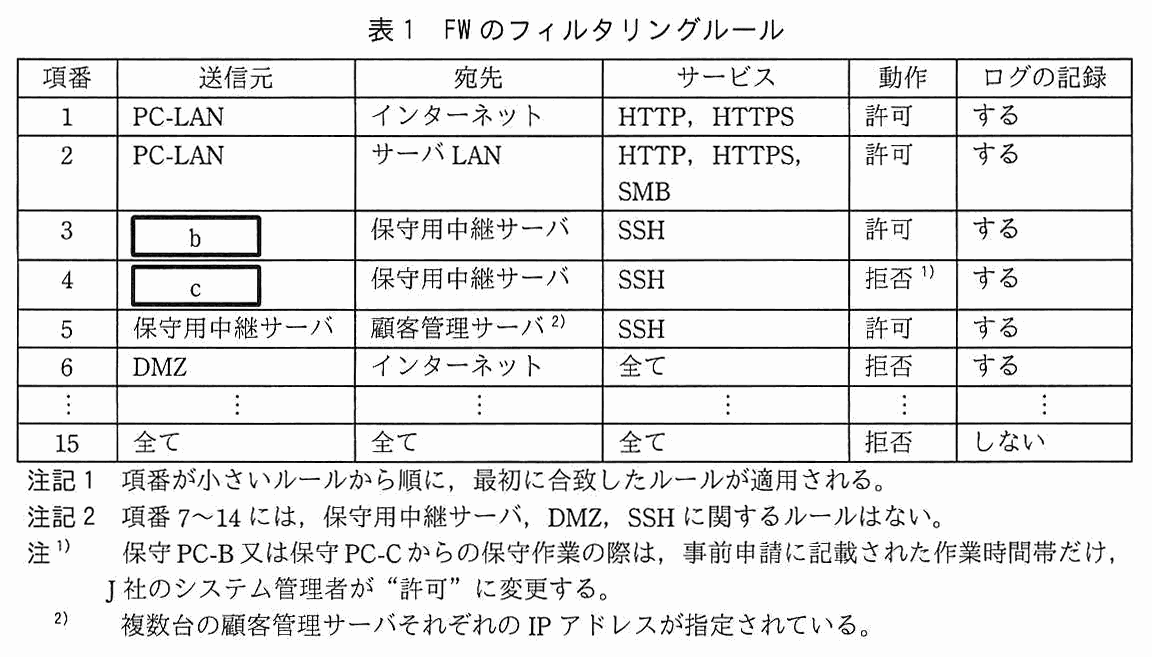
FW のフィルタリングルールを表1に示す。

項番,送信元,宛先,サービス,動作,ログの記録の6列の表。項番1:送信元 PC-LAN,宛先 インターネット,サービス HTTP,HTTPS,動作 許可,ログの記録 する。項番2:PC-LAN,サーバ LAN,HTTP,HTTPS,SMB,許可,する。項番3:送信元 [ b ],宛先 保守用中継サーバ,SSH,許可,する。項番4:送信元 [ c ],宛先 保守用中継サーバ,SSH,動作 拒否(注記1),する。項番5:保守用中継サーバ,顧客管理サーバ(注2),SSH,許可,する。項番6:DMZ,インターネット,全て,拒否,する。(項番7〜14は省略)項番15:全て,全て,全て,拒否,しない。注記1 項番が小さいルールから順に,最初に合致したルールが適用される。注記2 項番 7〜14 には,保守用中継サーバ,DMZ,SSH に関するルールはない。注1) 保守 PC-B 又は保守 PC-C からの保守作業の際は,事前申請に記載された作業時間帯だけ,J 社のシステム管理者が“許可”に変更する。注2) 複数台の顧客管理サーバそれぞれの IP アドレスが指定されている。
表1 FW のフィルタリングルール

〔セキュリティインシデントの発生と対応〕

6月16日に,J 社のシステム管理者である F さんが,FW のフィルタリングルールに基づいて記録されたログ(以下,FW ログという)から不審なログを発見した。調査したところ,暗号資産を採掘するプログラム(以下,プログラム H という)が保守用中継サーバで動作しており,②定期的にインターネット上のサーバに通信を試みていたことが分かった。そこで,外部の情報処理安全確保支援士(登録セキスペ)の S 氏の助言の下,影響範囲及び原因の調査並びに対策方法の検討をすることにした。S 氏からは,保守作業関連書類,FW ログ,SSH 認証ログ及び操作ログの調査並びに保守員へのヒアリングをするように助言があった。

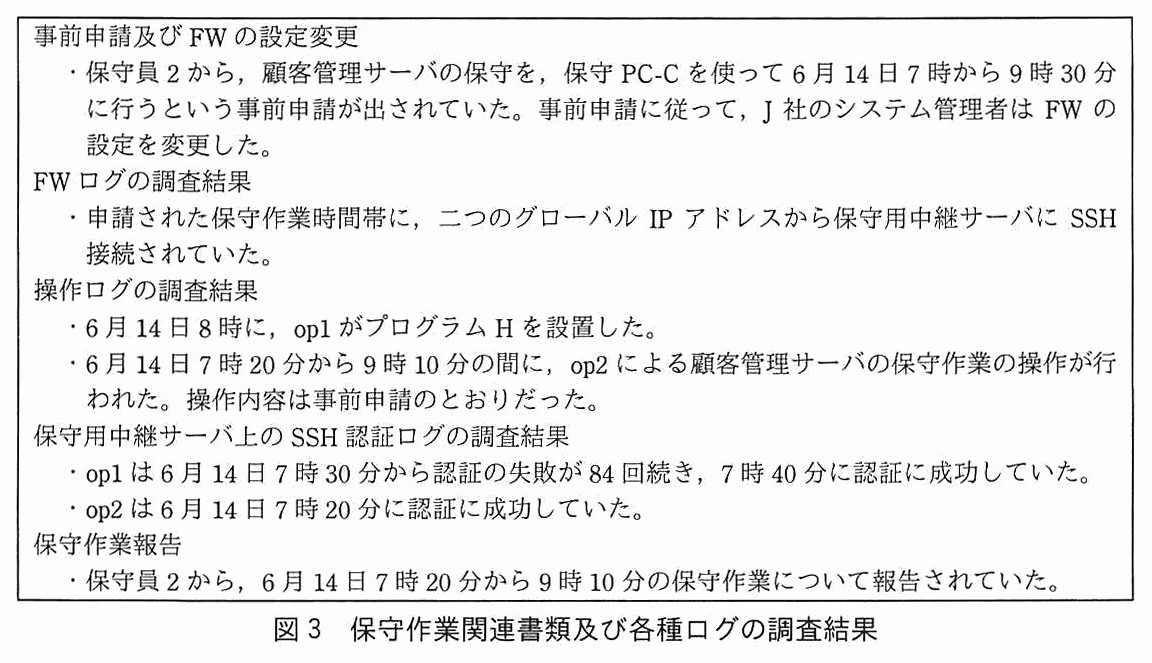
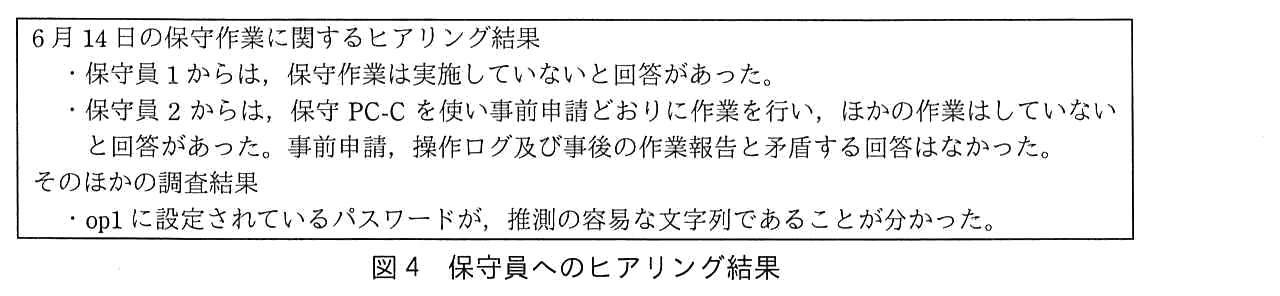
翌日,F さんは,S 氏に図3に示す保守作業関連書類及び各種ログの調査結果並びに図4に示すヒアリング結果を報告した。

枠で囲まれた調査結果。【事前申請及び FW の設定変更】・保守員2から,顧客管理サーバの保守を,保守 PC-C を使って6月14日7時から9時30分に行うという事前申請が出されていた。事前申請に従って,J 社のシステム管理者は FW の設定を変更した。【FW ログの調査結果】・申請された保守作業時間帯に,二つのグローバル IP アドレスから保守用中継サーバに SSH 接続されていた。【操作ログの調査結果】・6月14日8時に,op1 がプログラム H を設置した。・6月14日7時20分から9時10分の間に,op2 による顧客管理サーバの保守作業の操作が行われた。操作内容は事前申請のとおりだった。【保守用中継サーバ上の SSH 認証ログの調査結果】・op1 は6月14日7時30分から認証の失敗が84回続き,7時40分に認証に成功していた。・op2 は6月14日7時20分に認証に成功していた。【保守作業報告】・保守員2から,6月14日7時20分から9時10分の保守作業について報告されていた。
図3 保守作業関連書類及び各種ログの調査結果
枠で囲まれたヒアリング結果。【6月14日の保守作業に関するヒアリング結果】・保守員1からは,保守作業は実施していないと回答があった。・保守員2からは,保守 PC-C を使い事前申請どおりに作業を行い,ほかの作業はしていないと回答があった。事前申請,操作ログ及び事後の作業報告と矛盾する回答はなかった。【そのほかの調査結果】・op1 に設定されているパスワードが,推測の容易な文字列であることが分かった。
図4 保守員へのヒアリング結果

S 氏は,この報告から,第三者が op1 のパスワードを推測してインターネット経由で不正アクセスした可能性が高いと判断し,被害範囲の特定のために各種ログを追加調査するように助言した。F さんによる追加調査の結果,FW ログ,SSH 認証ログ及び操作ログからは,保守用中継サーバにプログラム H を設置した記録は見つかったが,保守用中継サーバから顧客管理サーバを含む他機器へのアクセスの記録は見つからなかった。F さんと S 氏は,これらの調査結果から,影響範囲は保守用中継サーバだけにとどまり,情報漏えいの被害もなかったと結論付けた。

〔セキュリティインシデントの再発防止〕

S 氏から,今回のセキュリティインシデントの再発防止について,幾つか提言があった。

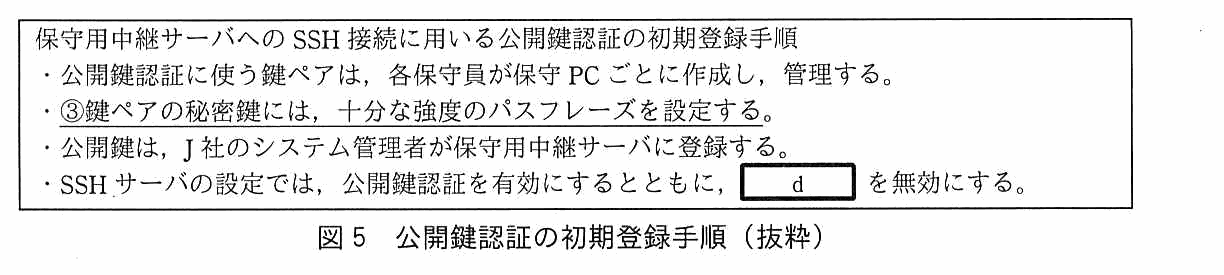
一つ目の提言は,サーバに対する認証の強化である。保守用中継サーバ及び顧客管理サーバへの SSH 接続の認証方式を,パスワード認証から公開鍵認証に変更するというものである。F さんは,図5に示す公開鍵認証の初期登録手順を作成した。

枠で囲まれた手順。【保守用中継サーバへの SSH 接続に用いる公開鍵認証の初期登録手順】・公開鍵認証に使う鍵ペアは,各保守員が保守 PC ごとに作成し,管理する。・(この内容に下線③が付いている)鍵ペアの秘密鍵には,十分な強度のパスフレーズを設定する。・公開鍵は,J 社のシステム管理者が保守用中継サーバに登録する。・SSH サーバの設定では,公開鍵認証を有効にするとともに,[ d ]を無効にする。
図5 公開鍵認証の初期登録手順(抜粋)

次は,図5に関する S 氏と F さんの会話である。

二つ目の提言は,SSH の接続元の制限である。FW で接続元を制限することができれば,万一,SSH サーバソフトウェアで認証バイパスなどの脆弱性が発見されて悪用された場合にも有効な対策となる。

そこで,F さんは,保守 PC-B 及び保守 PC-C を,VPN 装置を介して又は直接,M 社内のネットワークに接続させた後に,インターネット経由で保守用中継サーバにアクセスさせることを考えた。このとき,fことができれば,保守用中継サーバへのアクセスを表1の項番4のルールを変更することによって制限できる。そこで,これらへの対応を M 社に打診した。

そのほかの再発防止策についても,F さんは S 氏の提言について検討を重ね,保守用中継サーバ及び顧客管理サーバに関するセキュリティを強化した。

出題趣旨(IPA)

サイバー攻撃の被害拡大防止のためには,ID管理,ネットワークフィルタリング,ログ管理などの複数の対策で対処する必要がある。本問では,リモート保守のセキュリティインシデント対応をきっかけとした,被害範囲の調査並びにSSHサーバ及びファイアウォール設定の見直しを題材に,ログ及び認証・認可といった複数の対策を組み合わせての設計能力について問う。

採点講評(問全体・IPA)

問1では,リモート保守のセキュリティインシデント対応を題材に,被害範囲の調査並びにSSHサーバ及びファイアウォール設定の見直しについて出題した。全体として,正答率は平均的であった。

設問と解答例

設問1(1) 20字以内 解答欄1つ

図2中の a に入れる適切な字句を 20 字以内で答えよ。

〔a〕解答例

  • 接続先が保守用中継サーバではない
解説

本文の根拠

図2 接続先確認方法 3.

接続したサーバのフィンガプリントが表示されるので,保守員は J 社のシステム管理者が紙に印刷しておいた保守用中継サーバのフィンガプリントと一致することを確認する。

図2 接続先確認方法 5.

もし,SSH 接続する際に警告メッセージが表示され,接続が切断された場合,保守用中継サーバのフィンガプリントが変わったか,

初めて SSH 接続するとき,接続元には接続先サーバのフィンガプリント(サーバの公開鍵から作る短い識別値)が表示される。保守員は,これを J 社が紙に印刷した値と照合して“yes”を選び,確認が済んだ鍵は接続元に記録される。2回目以降は,記録した鍵と接続先の鍵が一致するかを自動で照合し,食い違えば警告を出して接続を切る(OpenSSH の ssh(1) にも,接続先の鍵が変わると警告する旨がある)。

図2の5.は,警告が出る原因として二つを想定している。一つは“保守用中継サーバのフィンガプリントが変わった”場合で,サーバ側の鍵が作り直されたなどが当たる。もう一つが a で,鍵が違うのは,つないだ先が本物の保守用中継サーバではなく,なりすましたサーバ(中間者)につながっているためだと考えられる。したがって a は“接続先が保守用中継サーバではない”である。

20字以内なので,“接続先が保守用中継サーバではない”(16字)で足りる。講評にあるとおり“接続先のサーバが稼働していない”は誤りで,稼働していなければ警告ではなく,接続できないというエラーになる。

採点講評(IPA)

設問1(1)は,正答率が低かった。“接続先のサーバが稼働していない”という誤った解答が散見された。SSHサーバのフィンガプリントの確認は,実運用で疎かにされやすいが,接続先サーバの確認のために重要なことであるので,その目的をよく理解してほしい。

設問1(2) 25字以内

図2中の下線①の設定にした目的を,“操作ログ”という字句を用いて 25 字以内で述べよ。

解答例

  • 操作ログの改ざんや削除を防止するため
解説

本文の根拠

図2 識別・認証・認可方法 a.

当該利用者 ID には,一般利用者の権限を与える。

図2 ログ

SSH 認証ログ及び操作ログへのアクセスには特権利用者の権限が必要であり,それらのログの確認は J 社のシステム管理者が実施する。

図2 ログ

保守用中継サーバでのコマンド実行及びその結果,並びに顧客管理サーバでのコマンド実行及びその結果が,保守用中継サーバ上に操作ログとして記録される。

操作ログは保守用中継サーバ上に記録され,保守員がそのサーバで行った操作(顧客管理サーバでの操作を含む)が残る。ログへのアクセスには特権利用者の権限が必要とされているので,保守員の利用者 ID(op1,op2)を一般利用者の権限にしておけば,保守員は自分の操作が残ったログを読むことも書き換えることもできない。

つまり下線①は,保守員が不正な操作をしたあとで,その痕跡を消すために操作ログを書き換えたり消したりすることを防ぎ,ログの完全性を保つための設定である。ログが後から検証できることで,保守員の操作を追跡できる(否認防止)。

25字以内で“操作ログ”を使うので,“操作ログの改ざんや削除を防止するため”(18字)のように,ログに対して何を防ぐのかを書く。“権限を最小にするため”のような一般論だけでは,指定の字句を使った目的になっていない。

設問1(3) 解答欄2つ

表1中の b ,c に入れる適切な字句を,図1中の字句を用いて答えよ。

〔b〕解答例

  • 保守PC-A

〔c〕解答例

  • インターネット
解説

本文の根拠

図1 注記1

保守 PC-A 及びサーバ LAN 上のサーバには,固定のプライベート IP アドレスを割り当てている。

図2 接続経路と接続方法

保守 PC-B 及び保守 PC-C は,M 社が貸与するスマートフォンでテザリングし,インターネットに接続する。固定のグローバル IP アドレスは付与されない。

表1 注1

保守 PC-B 又は保守 PC-C からの保守作業の際は,事前申請に記載された作業時間帯だけ,J 社のシステム管理者が“許可”に変更する。

表1は項番が小さいルールから順に,最初に合致したルールが適用される。項番3は保守用中継サーバへの SSH を許可し,項番4は同じ SSH を拒否する(保守 PC-B 又は保守 PC-C の作業時間帯だけ,管理者が許可に変更する)。

項番4は,保守 PC-B・保守 PC-C からの接続を作業時間帯にだけ通すためのルールで,これらはスマートフォンのテザリングでインターネットに出ており,固定のグローバル IP アドレスがないので,FW では送信元を“インターネット”としか書けない。c はインターネットである。一方,通常使う保守 PC-A は PC-LAN にあり,固定のプライベート IP アドレスを割り当てているので,送信元として指定でき,常時許可してよい。b は保守 PC-A である。

“図1中の字句を用いて”とあるので,b は PC-LAN ではなく,保守 PC-A に絞って書く(PC-LAN にすると業務 PC からも SSH できてしまう)。b と c を逆にしないよう,項番3が常時許可,項番4が条件付き許可(初期は拒否)であることから決める。

設問2(1)

本文中の下線②の通信は,表1のどのルールによって FW ログに記録されるか。表1中の項番で答えよ。

解答例

  • 6
解説

本文の根拠

〔セキュリティインシデントの発生と対応〕

暗号資産を採掘するプログラム(以下,プログラム H という)が保守用中継サーバで動作しており,②定期的にインターネット上のサーバに通信を試みていた

図1

DMZ には L2SW と保守用中継サーバがあり

表1 項番6

項番6:DMZ,インターネット,全て,拒否,する。

下線②の通信は,保守用中継サーバ(DMZ 上)からインターネット上のサーバへの通信である。表1で送信元が DMZ,宛先がインターネットのルールは項番6だけで,動作は“拒否”,ログの記録は“する”である。拒否された通信も FW ログに記録されるので,F さんはこのログから不審な通信を見つけた。

項番1(PC-LAN からインターネットへの HTTP,HTTPS の許可)は送信元が PC-LAN なので合致しない。項番3,4,5 は宛先が保守用中継サーバか顧客管理サーバで,今回の通信の向きと逆である。項番15(全て拒否,ログは“しない”)は,項番6が先に合致するので適用されず,ログも残る。

項番だけを答える設問なので,6と書く。拒否ルールであっても,ログの記録を“する”にしていることで,通信を試みた記録が残る点に気づくことが要点である。

設問2(2)

今回のセキュリティインシデントにおいて,第三者が保守用中継サーバに SSH 接続可能だった期間は何月何日の何時何分から何月何日の何時何分までか。期間を答えよ。

解答例

  • 6月14日の7時0分から6月14日の9時30分まで
解説

本文の根拠

図3 事前申請及び FW の設定変更

保守員2から,顧客管理サーバの保守を,保守 PC-C を使って6月14日7時から9時30分に行うという事前申請が出されていた。事前申請に従って,J 社のシステム管理者は FW の設定を変更した。

表1 注1

保守 PC-B 又は保守 PC-C からの保守作業の際は,事前申請に記載された作業時間帯だけ,J 社のシステム管理者が“許可”に変更する。

図3 FW ログの調査結果

申請された保守作業時間帯に,二つのグローバル IP アドレスから保守用中継サーバに SSH 接続されていた。

表1の項番4は,通常は拒否で,事前申請に記載された作業時間帯だけ J 社のシステム管理者が“許可”に変更する。図3によると,保守員2が申請した時間帯は6月14日7時から9時30分で,この間は FW の設定が変更されて,保守用中継サーバへの SSH 接続が許可されていた。項番4の送信元は“インターネット”なので,この間は誰でも接続できた。

したがって,第三者が SSH 接続可能だった期間は,6月14日の7時0分から6月14日の9時30分までである。図3の op1 の認証の失敗は7時30分に始まり,成功は7時40分であるが,これは第三者が実際に接続していた時刻であって,接続“可能”だった期間は FW が許可していた時間帯全体である。op2 の操作が9時10分で終わっている点にも惑わされない。

開始と終了は,認証の記録(7時20分,7時30分,7時40分)や作業報告(9時10分)ではなく,FW を許可にしていた時間帯で答える。

設問3(1) 30字以内

図5中の下線③について,パスフレーズを設定する目的を 30 字以内で具体的に述べよ。

解答例(2通り)

  • 保守員以外が不正に秘密鍵を利用できないようにするため
  • 秘密鍵が盗まれても悪用できないようにするため
解説

本文の根拠

図5

公開鍵認証に使う鍵ペアは,各保守員が保守 PC ごとに作成し,管理する。

図5 下線③

鍵ペアの秘密鍵には,十分な強度のパスフレーズを設定する。

公開鍵認証では,各保守員が保守 PC ごとに作った鍵ペアのうち,公開鍵だけを保守用中継サーバに登録し,秘密鍵は保守 PC に置く。接続のたびに,クライアントが秘密鍵を持っていることをサーバに証明する(RFC 4252 の公開鍵認証)ので,秘密鍵のファイルを手に入れた者は,その保守員になりすませる。

秘密鍵にパスフレーズを設定すると,秘密鍵のファイルがパスフレーズで保護され,パスフレーズを知らない者は使えない。保守 PC の紛失や盗難,マルウェアによる秘密鍵ファイルの持ち出しがあっても,秘密鍵を悪用されないようにすることが目的である。パスフレーズは,秘密鍵を使うときにその PC 上で入力するもので,SSH サーバには送らない。講評のとおり,“秘密鍵のパスフレーズを SSH サーバに送信するため”は誤りで,秘密鍵と公開鍵を取り違えた解答もよくない。

30字以内なので,“保守員以外が不正に秘密鍵を利用できないようにするため”(26字)か,“秘密鍵が盗まれても悪用できないようにするため”のどちらかでよい。何が盗まれることを想定しているかを,“秘密鍵”と明示して書く。

採点講評(IPA)

設問3(1)は,正答率がやや低かった。秘密鍵と公開鍵を混同した解答や“秘密鍵のパスフレーズをSSHサーバに送信するため”といった解答が散見された。適切に鍵ペアを管理するためにも,SSHにおける公開鍵認証の仕組みをよく理解してほしい。

設問3(2) 10字以内 解答欄1つ

図5中の d に入れる適切な字句を 10 字以内で答えよ。

〔d〕解答例

  • パスワード認証
解説

本文の根拠

〔セキュリティインシデントの再発防止〕

保守用中継サーバ及び顧客管理サーバへの SSH 接続の認証方式を,パスワード認証から公開鍵認証に変更するというものである。

図5

SSH サーバの設定では,公開鍵認証を有効にするとともに,

今回の侵入は,第三者が,op1 に設定されていた推測の容易なパスワードを当てて SSH 接続したことが原因である。認証方式を公開鍵認証に変えても,SSH サーバの設定でパスワード認証が有効なままだと,攻撃者はパスワード認証を使って推測を続けられる。公開鍵認証を有効にするときは,パスワード認証を無効にしなければ意味がない。d はパスワード認証である。

sshd の設定でパスワード認証を切り替えるのは PasswordAuthentication で,公開鍵認証は PubkeyAuthentication である(OpenSSH の sshd_config(5) では,どちらも既定値は yes)。つまり,公開鍵認証を使う設定にしただけでは,パスワード認証は無効にならない。

10字以内なので“パスワード認証”(7字)と書く。“パスワード”だけでは認証方式を指す語にならないので,“認証”まで書く。図5は公開鍵認証を有効にする手順なので,混同して“公開鍵認証”と書かないこと。

設問3(3) 5字以内 解答欄1つ

本文中の e に入れる適切な字句を 5 字以内で答えよ。

〔e〕解答例

  • 秘密鍵
解説

本文の根拠

〔セキュリティインシデントの再発防止〕 S 氏

万一,保守用中継サーバが不正アクセスされた場合を想定して,顧客管理サーバへの SSH 接続に必要な

〔セキュリティインシデントの再発防止〕 S 氏

SSH Agent Forwarding と呼ばれる機能を使うと,保守作業の SSH 接続に必要な

保守員は,保守 PC から保守用中継サーバに SSH 接続し,さらに中継サーバから顧客管理サーバに SSH 接続する。顧客管理サーバへの認証にも公開鍵認証を使うと,中継サーバで秘密鍵が必要になり,中継サーバに秘密鍵を置くと,中継サーバが不正アクセスされたときに,攻撃者がその秘密鍵を使って顧客管理サーバにつながってしまう。

SSH Agent Forwarding は,認証に必要な処理を保守 PC の ssh-agent に任せる機能である。OpenSSH の ssh(1) には,攻撃者はエージェントから鍵そのものは得られない(鍵に対する操作はできる)という趣旨の説明がある。これを使うと,秘密鍵は保守 PC だけに置けるので,e は秘密鍵である。公開鍵は秘密にする必要がなく,保守用中継サーバに置いてもよい。

5字以内なので“秘密鍵”(3字)と書く。“パスフレーズ”は6字で字数を超えるうえ,鍵そのものを保存しない運用の説明にならない。

設問3(4) 20字以内 解答欄1つ

本文中の f に入れる適切な字句を 20 字以内で答えよ。

〔f〕解答例

  • 送信元IPアドレスを固定にする
解説

本文の根拠

〔セキュリティインシデントの再発防止〕

保守 PC-B 及び保守 PC-C を,VPN 装置を介して又は直接,M 社内のネットワークに接続させた後に,インターネット経由で保守用中継サーバにアクセスさせることを考えた。

図2 接続経路と接続方法

固定のグローバル IP アドレスは付与されない。

表1の項番4は,保守 PC-B・保守 PC-C からの接続の送信元を“インターネット”としている。この二台はテザリングでつなぐので,固定のグローバル IP アドレスがなく,FW では送信元を絞れないからである。

M 社内のネットワークにつなげてから,そこを通ってインターネットへ出れば,保守用中継サーバから見た送信元は M 社側のグローバル IP アドレス(VPN 装置のアドレスなど)になる。この送信元 IP アドレスを固定にできれば,項番4の送信元を“インターネット”から M 社の固定アドレスに変えるだけで,接続元を制限できる。f は“送信元IPアドレスを固定にする”である。

20字以内で,“固定の”アドレスが何に付くのか(送信元)を書く。“グローバル IP アドレスを固定する”のように,固定する対象が M 社側の送信元であることが分かる形であればよい。

出典:令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問1(表記を一部改変)

問2 システム開発での情報漏えい対策

システム開発での情報漏えい対策に関する次の記述を読んで,設問に答えよ。

R 社は従業員 500 名の情報サービス事業者である。営業部門,システム開発部門及び管理部門があり,管理部門内の情報システム部が社内の情報システムを管理している。システム開発部門の従業員は,一つ以上のシステム開発プロジェクト(以下,プロジェクトという)に参加している。

同業他社でのシステム開発において,情報漏えいが発生したことから,情報システム部の K 部長は部下の Z 主任に,プロジェクトにおいて秘密として扱われている設計文書(以下,設計秘密という)の管理について,問題がないか調査するように指示した。

〔設計秘密の管理〕

R 社の規則では,設計秘密は次のように管理することになっている。

〔管理についての問題〕

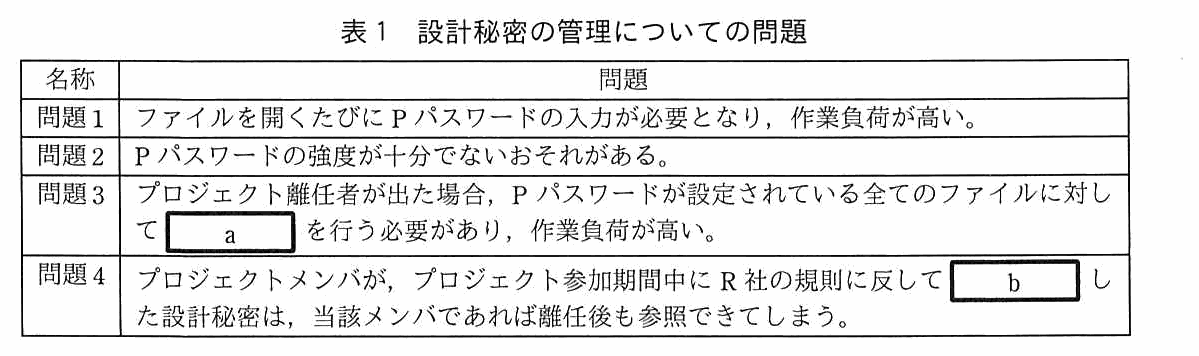
Z 主任が,各プロジェクトのマネージャに,設計秘密の管理についてヒアリングしたところ,表1に示す問題があることが分かった。

名称,問題の2列の表。問題1:ファイルを開くたびに P パスワードの入力が必要となり,作業負荷が高い。問題2:P パスワードの強度が十分でないおそれがある。問題3:プロジェクト離任者が出た場合,P パスワードが設定されている全てのファイルに対して [ a ] を行う必要があり,作業負荷が高い。問題4:プロジェクトメンバが,プロジェクト参加期間中に R 社の規則に反して [ b ] した設計秘密は,当該メンバであれば離任後も参照できてしまう。
表1 設計秘密の管理についての問題

〔問題への対策の検討〕

Z 主任は問題の解決に向けて,IRM(Information Rights Management)製品による対策を検討することにした。

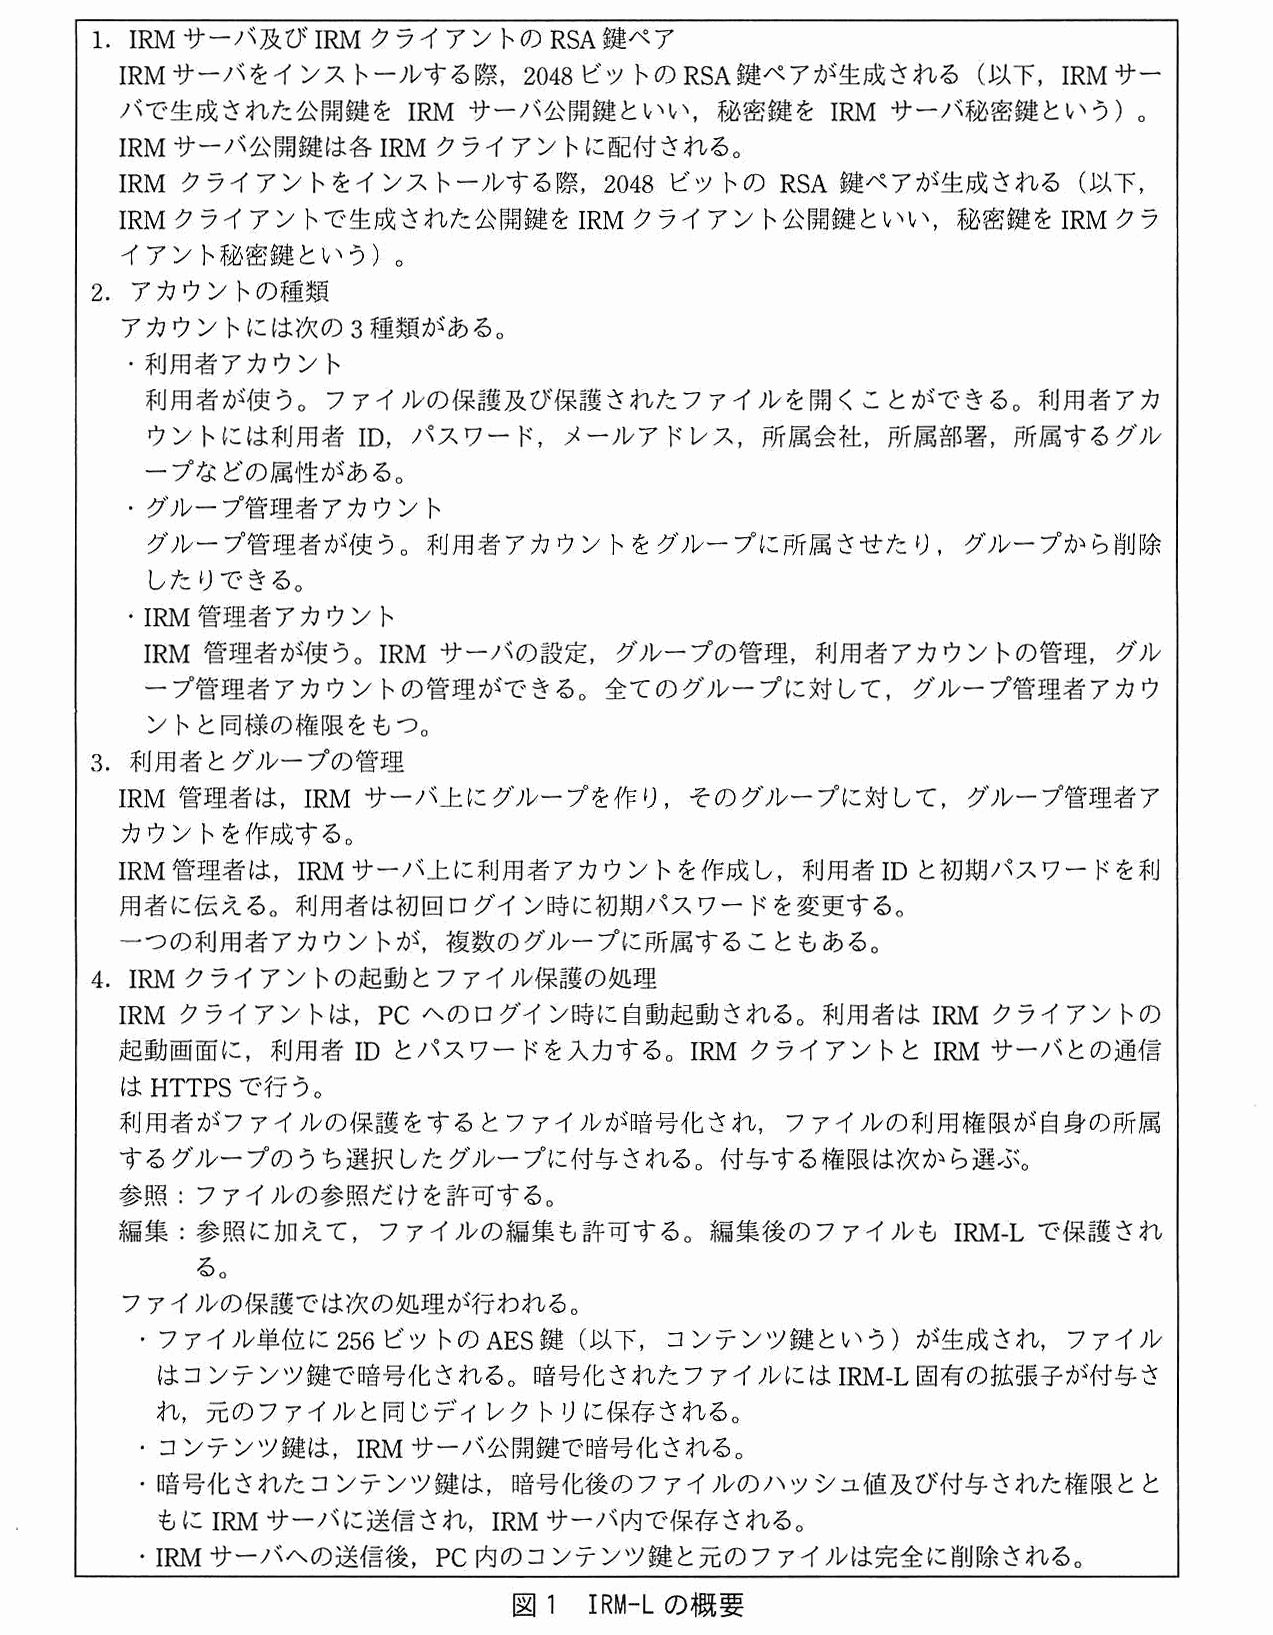
Z 主任は,導入実績の豊富な L 社の IRM 製品(以下,IRM-L という)によって表1中の問題が解決できるかどうかを確認することにした。IRM-L は,複数の利用者から成るグループ単位にアクセス権限の付与ができる。IRM-L は IRM クライアントと IRM サーバから構成される。IRM クライアントは,PC にインストールされ,ファイルの暗号化及び復号を行う。IRM サーバは,IRM クライアントの管理を行う。IRM-L の概要を図1に示す。

枠で囲まれた IRM-L の概要(1/2)。1. IRM サーバ及び IRM クライアントの RSA 鍵ペア:IRM サーバをインストールする際,2048 ビットの RSA 鍵ペアが生成される(以下,IRM サーバで生成された公開鍵を IRM サーバ公開鍵といい,秘密鍵を IRM サーバ秘密鍵という)。IRM サーバ公開鍵は各 IRM クライアントに配付される。IRM クライアントをインストールする際,2048 ビットの RSA 鍵ペアが生成される(以下,IRM クライアントで生成された公開鍵を IRM クライアント公開鍵といい,秘密鍵を IRM クライアント秘密鍵という)。2. アカウントの種類:アカウントには次の 3 種類がある。・利用者アカウント:利用者が使う。ファイルの保護及び保護されたファイルを開くことができる。利用者アカウントには利用者 ID,パスワード,メールアドレス,所属会社,所属部署,所属するグループなどの属性がある。・グループ管理者アカウント:グループ管理者が使う。利用者アカウントをグループに所属させたり,グループから削除したりできる。・IRM 管理者アカウント:IRM 管理者が使う。IRM サーバの設定,グループの管理,利用者アカウントの管理,グループ管理者アカウントの管理ができる。全てのグループに対して,グループ管理者アカウントと同様の権限をもつ。3. 利用者とグループの管理:IRM 管理者は,IRM サーバ上にグループを作り,そのグループに対して,グループ管理者アカウントを作成する。IRM 管理者は,IRM サーバ上に利用者アカウントを作成し,利用者 ID と初期パスワードを利用者に伝える。利用者は初回ログイン時に初期パスワードを変更する。一つの利用者アカウントが,複数のグループに所属することもある。4. IRM クライアントの起動とファイル保護の処理:IRM クライアントは,PC へのログイン時に自動起動される。利用者は IRM クライアントの起動画面に,利用者 ID とパスワードを入力する。IRM クライアントと IRM サーバとの通信は HTTPS で行う。利用者がファイルの保護をするとファイルが暗号化され,ファイルの利用権限が自身の所属するグループのうち選択したグループに付与される。付与する権限は次から選ぶ。参照:ファイルの参照だけを許可する。編集:参照に加えて,ファイルの編集も許可する。編集後のファイルも IRM-L で保護される。ファイルの保護では次の処理が行われる。・ファイル単位に 256 ビットの AES 鍵(以下,コンテンツ鍵という)が生成され,ファイルはコンテンツ鍵で暗号化される。暗号化されたファイルには IRM-L 固有の拡張子が付与され,元のファイルと同じディレクトリに保存される。・コンテンツ鍵は,IRM サーバ公開鍵で暗号化される。・暗号化されたコンテンツ鍵は,暗号化後のファイルのハッシュ値及び付与された権限とともに IRM サーバに送信され,IRM サーバ内で保存される。・IRM サーバへの送信後,PC 内のコンテンツ鍵と元のファイルは完全に削除される。(次ページに続く)
図1 IRM-L の概要
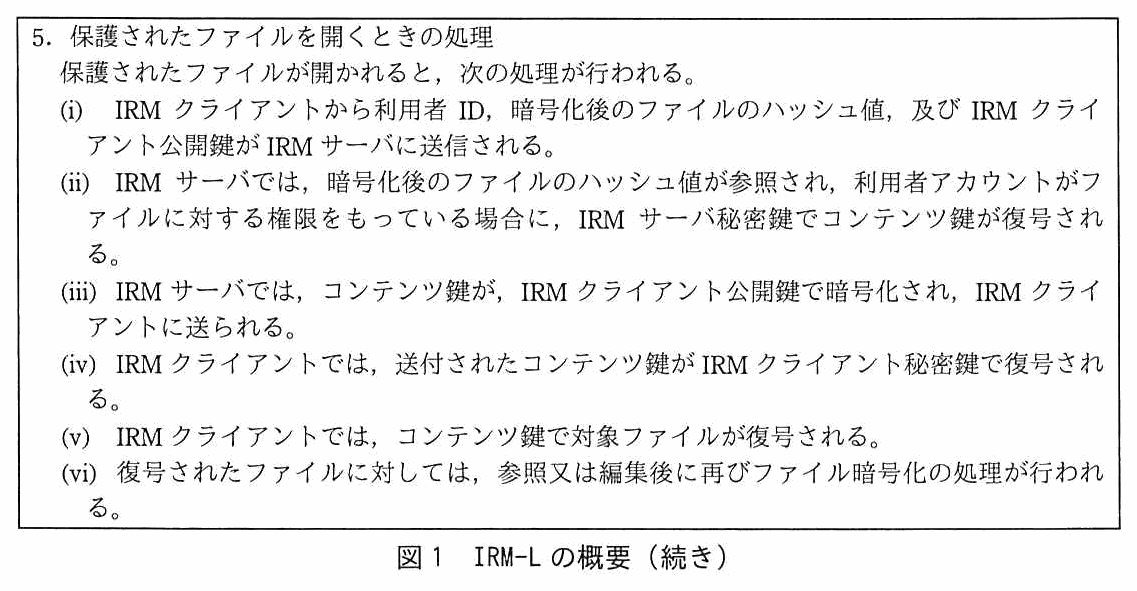
図1の続き。5. 保護されたファイルを開くときの処理:保護されたファイルが開かれると,次の処理が行われる。(i) IRM クライアントから利用者 ID,暗号化後のファイルのハッシュ値,及び IRM クライアント公開鍵が IRM サーバに送信される。(ii) IRM サーバでは,暗号化後のファイルのハッシュ値が参照され,利用者アカウントがファイルに対する権限をもっている場合に,IRM サーバ秘密鍵でコンテンツ鍵が復号される。(iii) IRM サーバでは,コンテンツ鍵が,IRM クライアント公開鍵で暗号化され,IRM クライアントに送られる。(iv) IRM クライアントでは,送付されたコンテンツ鍵が IRM クライアント秘密鍵で復号される。(v) IRM クライアントでは,コンテンツ鍵で対象ファイルが復号される。(vi) 復号されたファイルに対しては,参照又は編集後に再びファイル暗号化の処理が行われる。
図1 IRM-L の概要(続き)

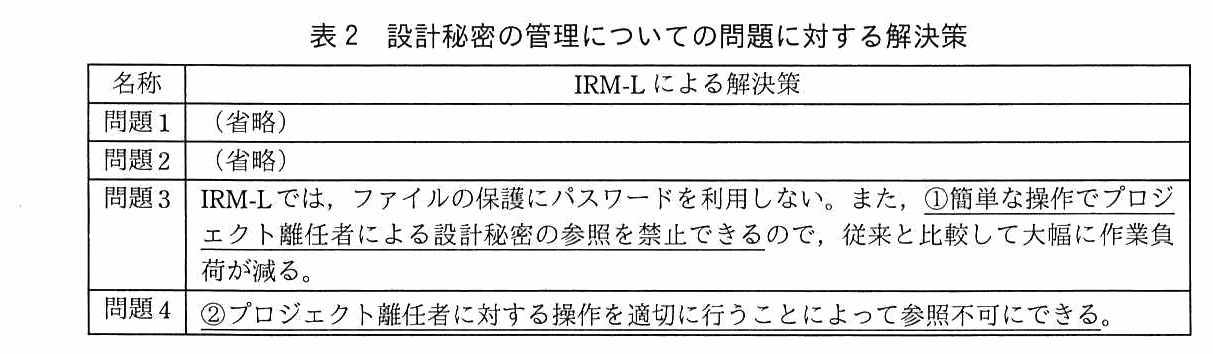
Z 主任は,次のように IRM-L を利用することによって,表1中の問題を表2のとおり解決できると考えた。

名称,IRM-L による解決策の2列の表。問題1:(省略)。問題2:(省略)。問題3:IRM-L では,ファイルの保護にパスワードを利用しない。また,(この部分に下線①が付いている)簡単な操作でプロジェクト離任者による設計秘密の参照を禁止できるので,従来と比較して大幅に作業負荷が減る。問題4:(この文に下線②が付いている)プロジェクト離任者に対する操作を適切に行うことによって参照不可にできる。
表2 設計秘密の管理についての問題に対する解決策

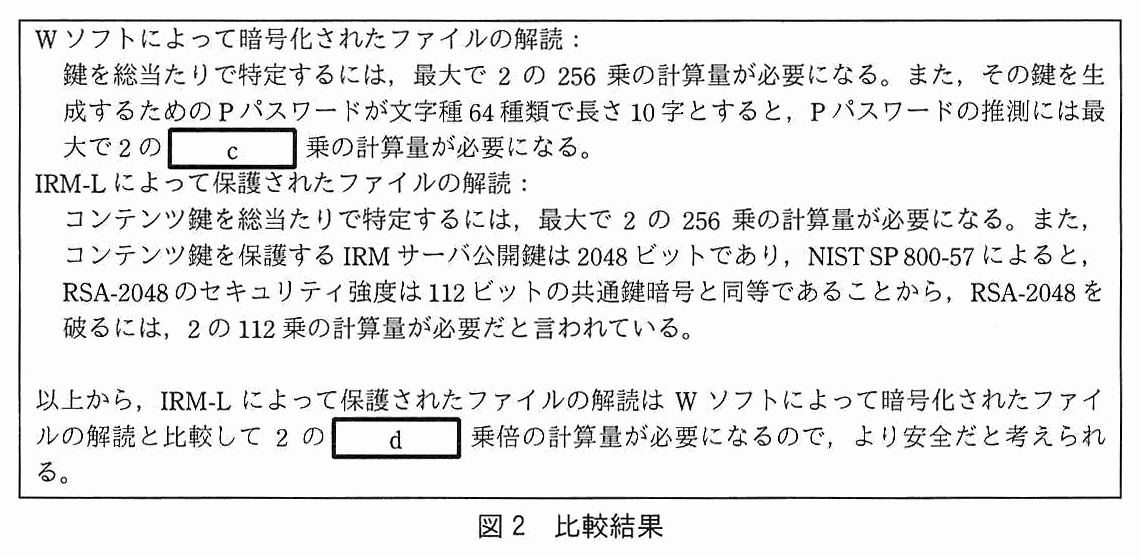
問題2について,P パスワードの利用状況を調査したところ,英数字と一部の記号を用いた 10 字程度のパスワードの利用が多いことが分かった。それに基づいて,W ソフトによって暗号化されたファイルと IRM-L によって保護されたファイルの解読に必要な計算量を比較し,結果を図2にまとめた。

枠で囲まれた比較結果。W ソフトによって暗号化されたファイルの解読:鍵を総当たりで特定するには,最大で 2 の 256 乗の計算量が必要になる。また,その鍵を生成するための P パスワードが文字種 64 種類で長さ 10 字とすると,P パスワードの推測には最大で 2 の [ c ] 乗の計算量が必要になる。IRM-L によって保護されたファイルの解読:コンテンツ鍵を総当たりで特定するには,最大で 2 の 256 乗の計算量が必要になる。また,コンテンツ鍵を保護する IRM サーバ公開鍵は 2048 ビットであり,NIST SP 800-57 によると,RSA-2048 のセキュリティ強度は 112 ビットの共通鍵暗号と同等であることから,RSA-2048 を破るには,2 の 112 乗の計算量が必要だと言われている。(正誤表による訂正後の文:この後ろに,下線付きで「しかし,暗号化されたコンテンツ鍵は入手できないと考えてよい。」が続く。画像は原本のまま訂正前の文である。)以上から,IRM-L によって保護されたファイルの解読は W ソフトによって暗号化されたファイルの解読と比較して 2 の [ d ] 乗倍の計算量が必要になるので,より安全だと考えられる。
図2 比較結果

IRM-L では,一定時間当たりのログイン試行回数を制限する機能や,一定回数のログイン失敗でアカウントをロックする機能によって,攻撃者がログインに成功するリスクを下げることができる。しかし,利用者 ID とパスワードによる認証だけでは,推測が容易なパスワードを利用者が設定してしまうと,長さが 10 字であったとしても e 攻撃に対して脆弱となるので,f への変更が可能か検討することにした。

〔社外とのやり取り〕

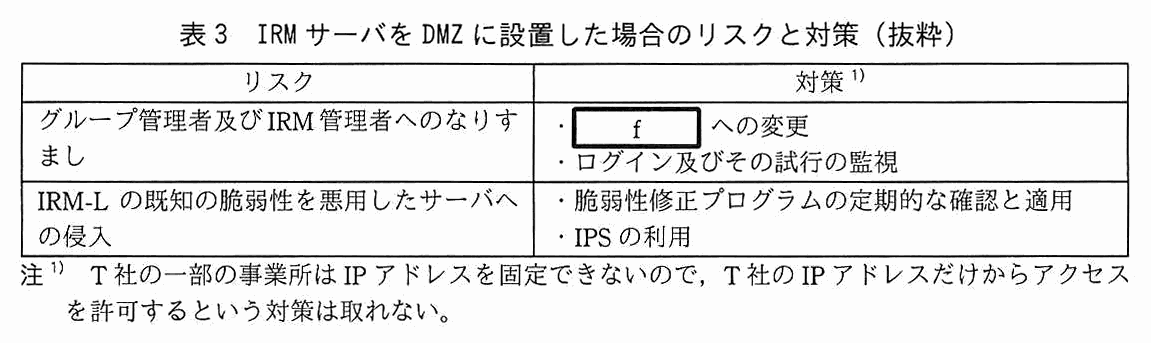
T 社ネットワークから IRM サーバにアクセスするには,IRM サーバを R 社の DMZ に設置し,インターネットからアクセス可能にする必要がある。Z 主任は,IRM サーバを DMZ に設置した場合のリスクと対策を表3のとおりまとめた。

リスク,対策(注1)の2列の表。リスク:グループ管理者及び IRM 管理者へのなりすまし,対策:・[ f ]への変更,・ログイン及びその試行の監視。リスク:IRM-L の既知の脆弱性を悪用したサーバへの侵入,対策:・脆弱性修正プログラムの定期的な確認と適用,・IPS の利用。注1) T 社の一部の事業所は IP アドレスを固定できないので,T 社の IP アドレスだけからアクセスを許可するという対策は取れない。
表3 IRM サーバを DMZ に設置した場合のリスクと対策(抜粋)

IRM-L の運用について情報システム部で検討した結果,ここまで検討した対策を全て採用した場合でも,③PC がマルウェアに感染してしまうと,設計秘密の内容を不正に取得されてしまう場合があることが分かった。そこで,マルウェア対策の強化も導入計画に盛り込んだ上で,IRM-L の導入を進めることにした。その後,IRM-L を導入し,設計秘密に対する情報漏えい対策を強化することができた。

出題趣旨(IPA)

昨今,利用者のミスによる情報漏えいのほか,内部からの意図的な持出しや外部からの攻撃者の侵入など,様々な要因で秘密情報が外部に漏えいするリスクが高まっている。本問では,設計文書の管理における問題の調査及びIRM(Information Rights Management)の導入を題材に,情報漏えいリスクを特定し,適切に対策する能力について問う。

採点講評(問全体・IPA)

問2では,設計文書の管理及びIRM(Information Rights Management)製品の導入を題材に,秘密情報の漏えいのリスクと対策について出題した。全体として,正答率は平均的であった。

設問と解答例

設問1 解答欄2つ

表1中の a に入れる適切な字句を 15 字以内で,表1中の b に入れる適切な字句を 10 字以内でそれぞれ答えよ。

〔a〕解答例

  • Pパスワードの変更

〔b〕解答例

  • PCにコピー
解説

本文の根拠

〔設計秘密の管理〕

設計秘密は,R 社指定の文書作成ソフトウェア(以下,W ソフトという)を使って PC 上で作成及び暗号化を行い,R 社のネットワーク内のファイルサーバだけに保管する。

〔設計秘密の管理〕

設計秘密には,プロジェクト単位のパスワード(以下,P パスワードという)を使用する。

表1 問題3

プロジェクト離任者が出た場合,P パスワードが設定されている全てのファイルに対して

表1 問題4

プロジェクトメンバが,プロジェクト参加期間中に R 社の規則に反して

a は問題3の欄である。設計秘密はプロジェクト単位の P パスワードで暗号化され,離任者はそのパスワードを知っている。離任者が設計秘密を読めないようにするには,P パスワードを変えなければならず,そのためには P パスワードが設定されている全てのファイルを,新しいパスワードで暗号化し直す必要がある。a は“Pパスワードの変更”である。

b は問題4の欄である。R 社の規則では,設計秘密はファイルサーバ(とクラウドストレージ)だけに置き,各ディレクトリのアクセス権限で離任者を締め出す。しかし,在任中に規則に反して PC などにコピーした設計秘密は,このアクセス権限の外にある。ファイルは W ソフトの暗号化のままで,P パスワードを知っていれば離任後も開けるので,離任者は参照できてしまう。b は“PCにコピー”である。

字数は a が15字以内,b が10字以内で,“Pパスワードの変更”(9字),“PCにコピー”(6字)で収まる。a は,アクセス権限の変更ではなく,パスワードの変更と答える点に気をつける(アクセス権限の変更では,コピーや暗号化の問題は解決しない)。

設問2(1) 解答欄2つ

表2中の下線①について,操作を行えるアカウントだけを解答群から全て選び,記号で答えよ。また,操作を 35 字以内で具体的に述べよ。解答群 ア IRM 管理者アカウント イ グループ管理者アカウント ウ 利用者アカウント

〔アカウント〕解答例

  • ア,イ

〔操作〕解答例

  • プロジェクト離任者の利用者アカウントをグループから削除する。
解説

本文の根拠

図1 2. アカウントの種類

利用者アカウントをグループに所属させたり,グループから削除したりできる。

図1 2. アカウントの種類

全てのグループに対して,グループ管理者アカウントと同様の権限をもつ。

表2 問題3

簡単な操作でプロジェクト離任者による設計秘密の参照を禁止できる

IRM-L は,グループ単位に設計秘密のアクセス権限を付与する。各プロジェクトに一つのグループを割り当てているので,離任者の参照を禁止するには,離任者の利用者アカウントをそのプロジェクトのグループから削除すればよい。図1の2.のとおり,この操作ができるのはグループ管理者アカウントで,IRM 管理者アカウントも全てのグループに対して同様の権限をもつ。したがって,操作を行えるのはア(IRM 管理者アカウント)とイ(グループ管理者アカウント)である。

利用者アカウントは,ファイルの保護と保護されたファイルを開くことができるだけで,グループの所属を変更する権限はない。ウは含めない。操作は“プロジェクト離任者の利用者アカウントをグループから削除する”である。P パスワードを変更して全てのファイルを暗号化し直す従来のやり方と比べて,ファイルに手を付けずに済むので,作業負荷が大きく減る。

操作は35字以内なので,“プロジェクト離任者の利用者アカウントをグループから削除する。”(30字)のように,誰のアカウントを,どこから削除するのかを具体的に書く。“アクセス権限を削除する”だけでは,具体的な操作にならない。

設問2(2)

表2中の下線②について,参照不可になるのは,図1中の 5. のどの処理でエラーになるからか。(i)〜(vi)の記号で答えよ。

解答例

  • (ii)
解説

本文の根拠

図1 5. 保護されたファイルを開くときの処理

(ii) IRM サーバでは,暗号化後のファイルのハッシュ値が参照され,利用者アカウントがファイルに対する権限をもっている場合に,IRM サーバ秘密鍵でコンテンツ鍵が復号される。

図1 4. ファイル保護の処理

暗号化されたコンテンツ鍵は,暗号化後のファイルのハッシュ値及び付与された権限とともに IRM サーバに送信され,IRM サーバ内で保存される。

下線②は,問題4(PC などにコピーした設計秘密を離任後も参照できてしまう)の解決策である。コピーされたファイルも IRM-L で保護されたままで,開くには図1の5.の処理で,コンテンツ鍵を IRM サーバから受け取る必要がある。コンテンツ鍵は IRM サーバ公開鍵で暗号化され,IRM サーバにしか保存されていない。

離任者の利用者アカウントをグループから削除してあると,(i)でクライアントが利用者 ID とファイルのハッシュ値を送っても,(ii)で“利用者アカウントがファイルに対する権限をもっている場合”の条件を満たさず,IRM サーバがコンテンツ鍵を復号しない。(iii)以降の鍵の送付もなく,ファイルは復号できない。エラーになるのは(ii)である。

(i)は,クライアントから情報を送るだけの処理で,権限の有無を調べる処理ではない。講評では,この設問は正答率が高かったとされており,IRM-L の仕組みがよく理解されていたことが分かる。

採点講評(IPA)

設問2(2)は,正答率が高かった。IRM-Lがファイルをどのような仕組みで保護しているのかについて,よく理解されていた。

設問2(3) 解答欄2つ

図2中の c ,d に入れる適切な整数を答えよ。

〔c〕解答例

  • 60

〔d〕解答例

  • 196
解説

本文の根拠

図2

鍵を総当たりで特定するには,最大で 2 の 256 乗の計算量が必要になる。また,その鍵を生成するための P パスワードが文字種 64 種類で長さ 10 字とすると,P パスワードの推測には最大で 2 の

図2(正誤表による訂正後の文)

しかし,暗号化されたコンテンツ鍵は入手できないと考えてよい。

図2

IRM-L によって保護されたファイルの解読は W ソフトによって暗号化されたファイルの解読と比較して 2 の

c は,P パスワードの推測に必要な計算量である。文字種64種類で長さ10字なので,組合せは 64の10乗=(2の6乗)の10乗=2の60乗になる。c は60である。

d は,IRM-L で保護されたファイルの解読に必要な計算量が,W ソフトで暗号化されたファイルの何倍かを求める。W ソフトのファイルは,256ビットの鍵を総当たりするより P パスワードを推測するほうが速いので,2の60乗で解読できる。IRM-L のほうは,RSA-2048 を破るのに2の112乗という見積りがあるが,正誤表で追加された“暗号化されたコンテンツ鍵は入手できないと考えてよい”により,この攻撃は成立せず,コンテンツ鍵を総当たりする2の256乗が必要になる。図1の4.のとおり,暗号化されたコンテンツ鍵は IRM サーバにしか保存されないからである。

したがって倍率は 2の256乗÷2の60乗=2の196乗で,d は196である。差を取るのではなく,指数の引き算になる点(256-60)と,112を使わない点に注意する。なお,この設問は正誤表の追加文がないと,112 と 256 のどちらを使うか決まらない。サイトに載せている図2の画像は,原本のまま訂正前の文である。

設問2(4) 解答欄1つ

本文中の e に入れる適切な字句を答えよ。

〔e〕解答例

  • 辞書
解説

本文の根拠

本文(図2の後)

一定時間当たりのログイン試行回数を制限する機能や,一定回数のログイン失敗でアカウントをロックする機能によって,攻撃者がログインに成功するリスクを下げることができる。

本文(図2の後)

推測が容易なパスワードを利用者が設定してしまうと,長さが 10 字であったとしても

IRM-L には,ログイン試行回数を制限する機能と,一定回数の失敗でアカウントをロックする機能がある。このため,全ての組合せを順に試すブルートフォース攻撃は,少ない試行回数では成功せず,成立しにくい。

それでも,推測が容易なパスワードを利用者が設定していると,攻撃者は少ない試行で当たりを引ける。辞書に載っている語や,よく使われるパスワードの一覧から候補を選んで試す辞書攻撃である。長さが10字あっても,語や推測しやすい並びなら,組合せの総数に比べてずっと少ない候補で当たる。回数制限やロックがあっても,試行が少なくて済む攻撃には効かない。e は“辞書”である。

講評のとおり,“ブルートフォース”は,試行回数が制限されていること,パスワードが推測しやすいという前提を踏まえていない解答である。攻撃手法ごとに,何が成立の条件で,どの対策が効くかを区別しておく。

採点講評(IPA)

設問2(4)は,正答率がやや低かった。“ブルートフォース”のように,ログイン試行回数を制限する対策がされていることと,推測が容易なパスワードを利用者が設定してしまうという前提条件を考慮していない解答が散見された。利用者認証に対する攻撃手法には様々なものがあるが,それぞれの特徴と有効な対策をよく理解してほしい。

設問2(5) 10字以内 解答欄1つ

本文中及び表3中の f に入れる適切な字句を 10 字以内で答えよ。

〔f〕解答例

  • 多要素認証
解説

本文の根拠

表3 リスク・対策

グループ管理者及び IRM 管理者へのなりすまし

本文(図2の後)

利用者 ID とパスワードによる認証だけでは,推測が容易なパスワードを利用者が設定してしまうと

表3 注1

T 社の一部の事業所は IP アドレスを固定できないので,T 社の IP アドレスだけからアクセスを許可するという対策は取れない。

利用者 ID とパスワードだけの認証では,推測の容易なパスワードを設定されると,辞書攻撃などでパスワードを当てられ,グループ管理者や IRM 管理者になりすまされるおそれがある。特に管理者アカウントは,IRM サーバを DMZ に置くと,インターネットから直接ログインを試みられる。

対策は,パスワードだけに頼らない認証への変更である。パスワード(知識)に,別の種類の要素(所持や生体など)を組み合わせれば,パスワードが漏れても,それだけではログインできない。表3の注1のとおり,T 社の IP アドレスだけからの接続に絞る対策は取れないので,認証そのものを強くする。f は“多要素認証”である。

10字以内の字数なので,“多要素認証”(5字)と書く。“二要素認証”でも要素を組み合わせる点は同じだが,本文は管理者のなりすまし対策なので,パスワードの強度を上げるだけの“パスワードの複雑化”は,辞書攻撃への対策にならず,不適切である。

設問3 45字以内

本文中の下線③について,どのような動作をするマルウェアに感染すると不正に取得されるか。不正取得時のマルウェアの動作を 45 字以内で具体的に述べよ。

解答例

  • 利用者がファイルを開いたとき,画面をキャプチャし,攻撃者に送信する動作
解説

本文の根拠

本文(最終段落)

PC がマルウェアに感染してしまうと,設計秘密の内容を不正に取得されてしまう場合がある

図1 5. 保護されたファイルを開くときの処理

(v) IRM クライアントでは,コンテンツ鍵で対象ファイルが復号される。

IRM-L は,サーバでのアクセス権限の確認と,ファイルの暗号化で守る仕組みである。しかし,利用者が正規にファイルを開くと,図1の5.の(v)で IRM クライアントがファイルを復号し,内容は PC の画面とメモリ上で平文になる。この時点の PC がマルウェアに感染していれば,暗号化や権限の管理を迂回して,内容を取得できる。

解答例は,利用者がファイルを開いたときに,画面をキャプチャして攻撃者に送信するマルウェアである。復号後の内容を取り出して外部に送る動作であれば,同じ考え方であり,ファイルを開くまで待ち,開いた時点の内容を取得する点が要点である。ファイルが暗号化されたままの状態や,保管中のファイルを狙うマルウェアでは,今回の仕組みでは取得できない。

45字以内なので,“利用者がファイルを開いたとき,画面をキャプチャし,攻撃者に送信する動作”(35字)のように,いつ(開いたとき),何を(画面),どうする(攻撃者に送信)を短くつなぐ。“ファイルを盗む”だけでは,暗号化されたファイルを盗むだけになり,不正取得にならない。

出典:令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問2(表記を一部改変)

問3 PC のマルウェア対策

PC のマルウェア対策に関する次の記述を読んで,設問に答えよ。

Q 社は,従業員 100 名の金属加工会社である。Q 社には,総務部,営業部及び技術部がある。

Q 社では,全従業員に PC を貸与している。総務部員の PC は総務部 LAN に,営業部員の PC は営業部 LAN に,技術部員の PC は技術部 LAN に接続されている。業務に必要なソフトウェアを自らインストールして使用したいという各部からの要求に対応するために,貸与している PC の従業員の利用者 ID に管理者権限を付与している。

〔Q 社のネットワーク構成〕

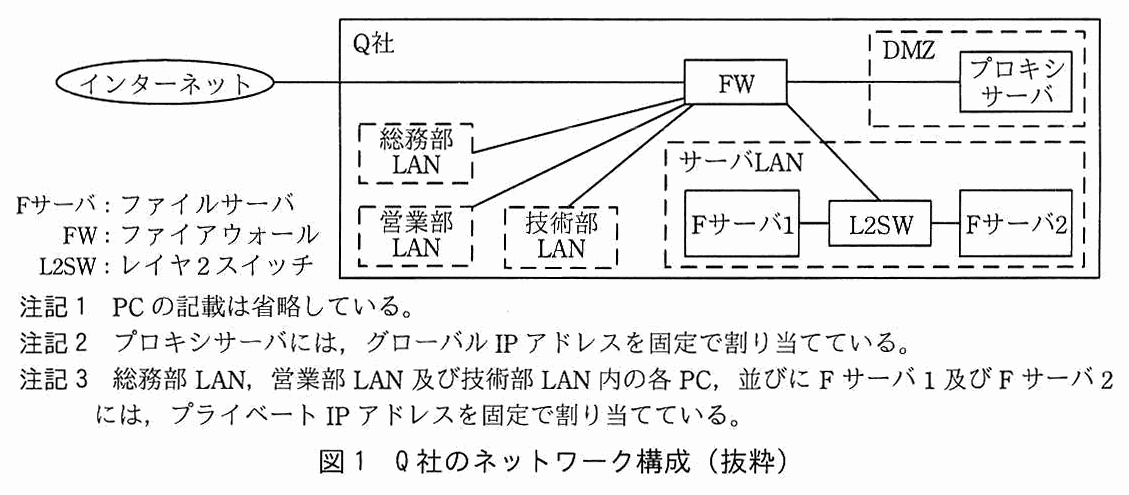
Q 社の情報システムの管理は,総務部情報システム係の D 主任と E さんが行っている。Q 社のネットワーク構成を図1に示す。

Q 社のネットワーク構成図。インターネットは Q 社内の FW に接続される。FW には,DMZ(プロキシサーバ),総務部 LAN,営業部 LAN,技術部 LAN,サーバ LAN の五つが接続される。サーバ LAN には L2SW,F サーバ1,F サーバ2があり,FW-L2SW,L2SW-F サーバ1,L2SW-F サーバ2の順に接続される。凡例:F サーバ:ファイルサーバ,FW:ファイアウォール,L2SW:レイヤ2スイッチ。注記1 PC の記載は省略している。注記2 プロキシサーバには,グローバル IP アドレスを固定で割り当てている。注記3 総務部 LAN,営業部 LAN 及び技術部 LAN 内の各 PC,並びに F サーバ1及び F サーバ2には,プライベート IP アドレスを固定で割り当てている。
図1 Q 社のネットワーク構成(抜粋)

F サーバ1及び F サーバ2には,PC 上の Web ブラウザを使ってアクセスする。利用者 ID 及びパスワードでログインした後,ファイルの格納及び取り出しが行える。F サーバ1,F サーバ2及び PC のそれぞれの hosts ファイルには,プロキシサーバ,F サーバ1及び F サーバ2のホスト名と IP アドレスが登録されている。

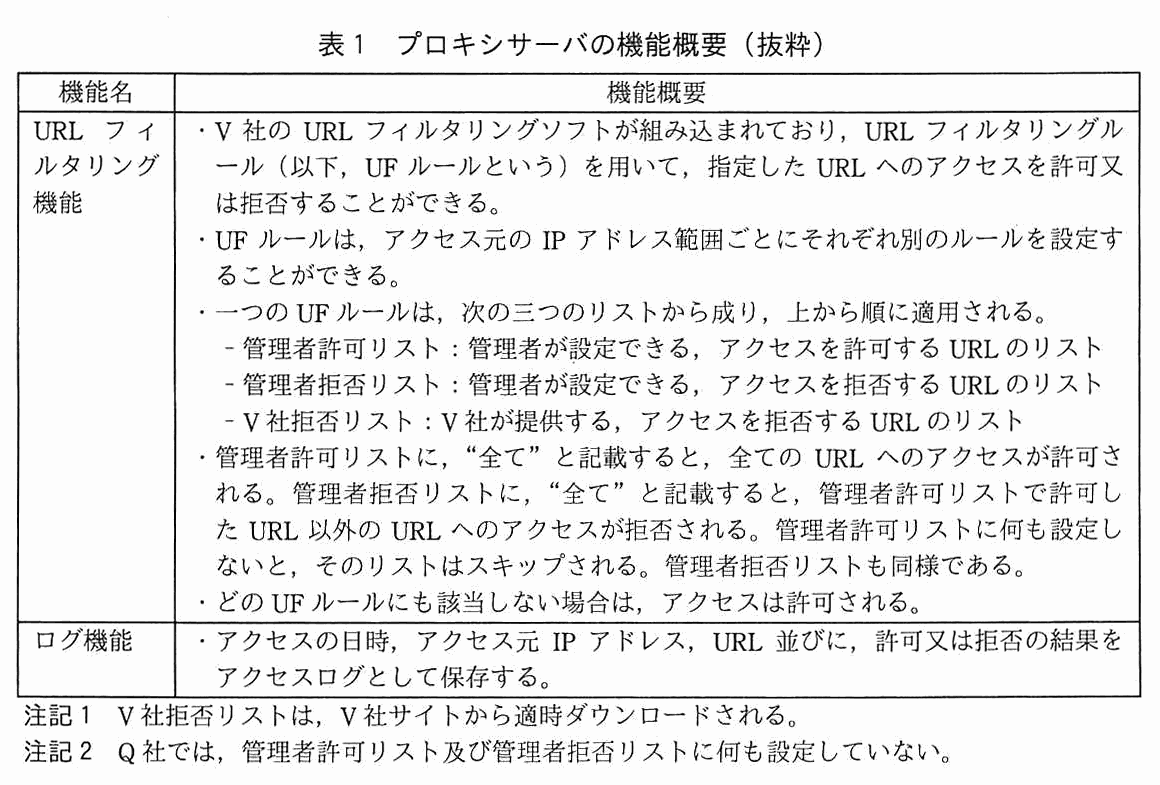
プロキシサーバの機能概要を表1に示す。

機能名,機能概要の2列の表。URL フィルタリング機能:・V 社の URL フィルタリングソフトが組み込まれており,URL フィルタリングルール(以下,UF ルールという)を用いて,指定した URL へのアクセスを許可又は拒否することができる。・UF ルールは,アクセス元の IP アドレス範囲ごとにそれぞれ別のルールを設定することができる。・一つの UF ルールは,次の三つのリストから成り,上から順に適用される。− 管理者許可リスト:管理者が設定できる,アクセスを許可する URL のリスト。− 管理者拒否リスト:管理者が設定できる,アクセスを拒否する URL のリスト。− V 社拒否リスト:V 社が提供する,アクセスを拒否する URL のリスト。・管理者許可リストに,“全て”と記載すると,全ての URL へのアクセスが許可される。管理者拒否リストに,“全て”と記載すると,管理者許可リストで許可した URL 以外の URL へのアクセスが拒否される。管理者許可リストに何も設定しないと,そのリストはスキップされる。管理者拒否リストも同様である。・どの UF ルールにも該当しない場合は,アクセスは許可される。ログ機能:・アクセスの日時,アクセス元 IP アドレス,URL 並びに,許可又は拒否の結果をアクセスログとして保存する。注記1 V 社拒否リストは,V 社サイトから適時ダウンロードされる。注記2 Q 社では,管理者許可リスト及び管理者拒否リストに何も設定していない。
表1 プロキシサーバの機能概要(抜粋)

Q 社では,PC 及びサーバに,V 社のマルウェア対策ソフトを導入し,リアルタイムスキャンを有効にしている。マルウェア定義ファイルは,PC では起動時及び毎朝 9 時に,サーバでは毎朝 9 時に,自動で V 社のマルウェア定義ファイル配布サイト(以下,V 社配布サイトという)に HTTPS で接続し,更新している。PC の利用者及びサーバの管理者は,マルウェア対策ソフトの画面の操作によってマルウェア定義ファイルを手動で更新することもできる。さらに,別の PC を用いてマルウェア定義ファイルを V 社配布サイトから手動でダウンロードし,そのファイルを保存した DVD-R を用いて更新することもできる。F サーバ1及び F サーバ2がインターネットと通信するのは,マルウェア定義ファイルの更新時だけである。

F サーバ1及び F サーバ2に,OS 及びアプリケーションソフトウェアの脆弱性修正プログラムを適用する場合,E さんが,各ベンダのサイトから脆弱性修正プログラムを PC にダウンロードして DVD-R に保存し,サーバに適用している。

E さんは,週次アクセスログ調査として,毎週月曜日の 10 時に,前週の月曜日から日曜日までの F サーバ1及び F サーバ2へのアクセスログを調査している。

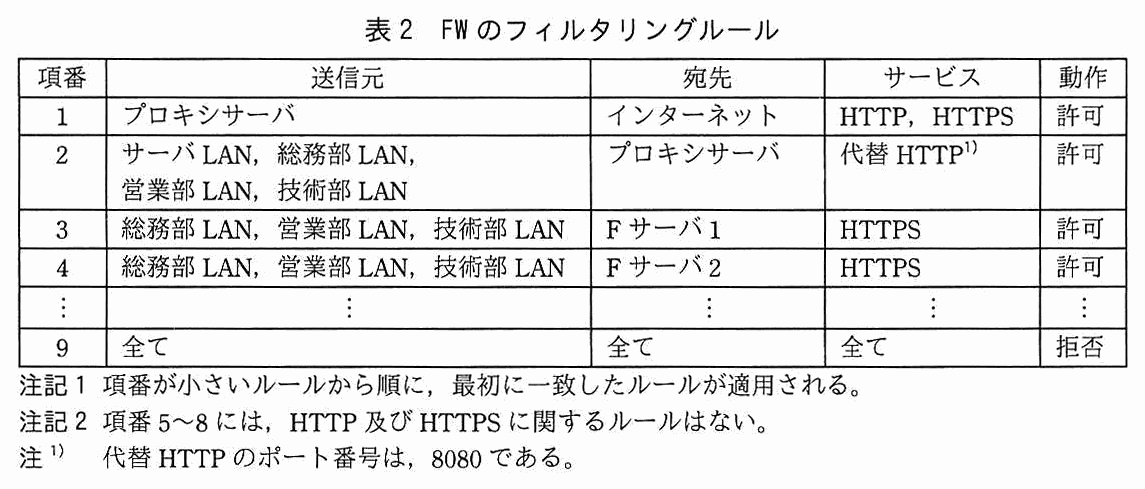
FW は,ステートフルパケットインスペクション型である。FW では,アドレス変換機能を使用していない。FW のフィルタリングルールを表2に示す。

項番,送信元,宛先,サービス,動作の5列の表。項番1:送信元 プロキシサーバ,宛先 インターネット,サービス HTTP,HTTPS,動作 許可。項番2:送信元 サーバ LAN,総務部 LAN,営業部 LAN,技術部 LAN,宛先 プロキシサーバ,サービス 代替 HTTP(注1),動作 許可。項番3:送信元 総務部 LAN,営業部 LAN,技術部 LAN,宛先 F サーバ1,サービス HTTPS,動作 許可。項番4:送信元 総務部 LAN,営業部 LAN,技術部 LAN,宛先 F サーバ2,サービス HTTPS,動作 許可。(項番5〜8は省略)項番9:全て,全て,全て,拒否。注記1 項番が小さいルールから順に,最初に一致したルールが適用される。注記2 項番 5〜8 には,HTTP 及び HTTPS に関するルールはない。注1) 代替 HTTP のポート番号は,8080 である。
表2 FW のフィルタリングルール

〔不審なログインの発見と対応〕

E さんが,12月9日月曜日に週次アクセスログ調査をしたところ,12月6日の 11 時から 13 時に F サーバ1及び F サーバ2にログインを試みて失敗した記録が多数見つかった。アクセス元は,営業部の G さんの PC(以下,PC-G という)であった。E さんが,10 時 40 分に G さんに電話で問い合わせたところ,12月6日は,F サーバ1及び F サーバ2にはログインを試みていないとのことであった。E さんは,PC-G がマルウェアに感染したおそれがあると考え,①マルウェア感染拡大防止のための PC-G の初動対応を G さんに指示した。また,G さんへの代替 PC の貸出しと PC-G の回収を行い,PC-G についてはマルウェア感染への対応として,ディジタルフォレンジックスによる調査を行うことにして②必要な情報を取得した。

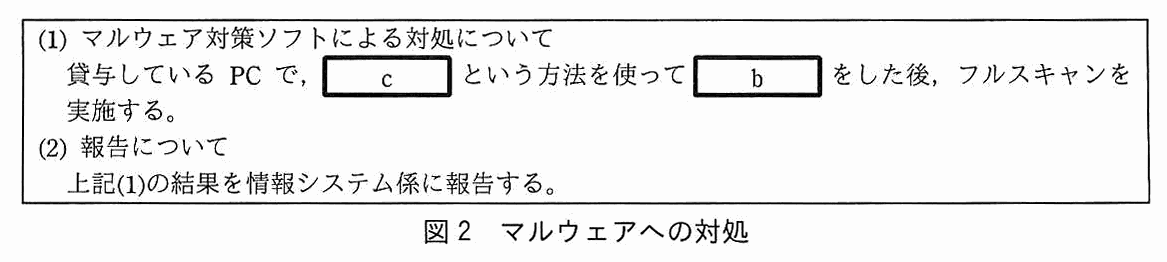
E さんからマルウェア感染のおそれがあるという報告を受けた D 主任は,PC-G で a という方法を使って b をした後に,フルスキャンを実施するよう E さんに指示した。さらに,図2に示すマルウェアへの対処を Q 社全体に指示することにした。

枠で囲まれた対処。(1) マルウェア対策ソフトによる対処について:貸与している PC で,[ c ]という方法を使って [ b ]をした後,フルスキャンを実施する。(2) 報告について:上記(1)の結果を情報システム係に報告する。
図2 マルウェアへの対処

E さんは,PC-G のフルスキャンで検出されたマルウェア(以下,マルウェア X という)の駆除を 16 時に完了した。E さんは,マルウェア X への感染の経緯を確認するために,G さんに PC-G の使用状況をヒアリングした。

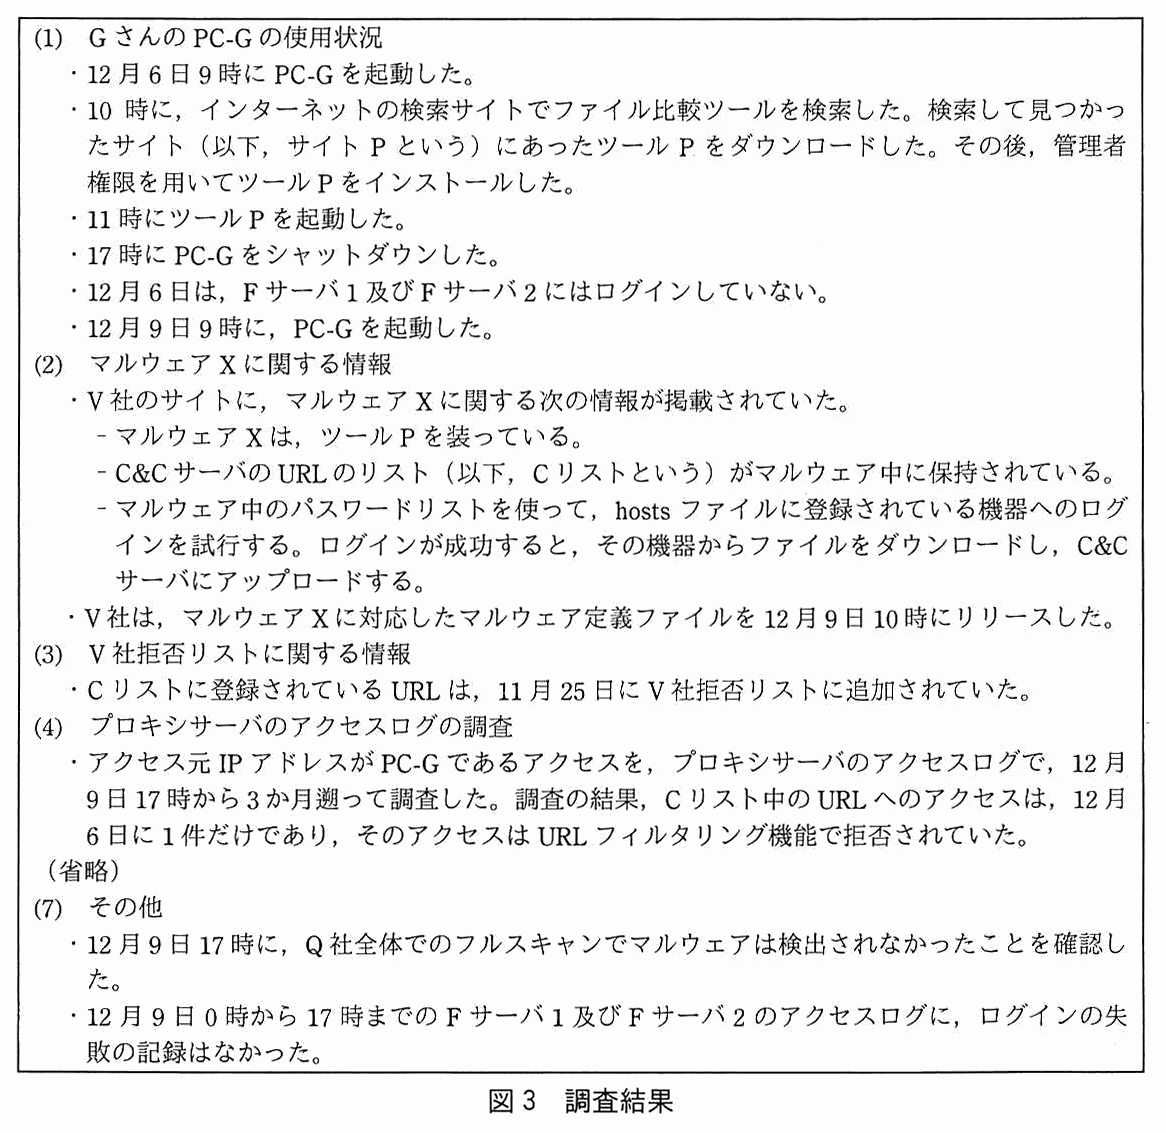
E さんは,図3に示す調査結果を,12月10日の 13 時に D 主任に報告した。

枠で囲まれた調査結果。(1) G さんの PC-G の使用状況:・12月6日9時に PC-G を起動した。・10 時に,インターネットの検索サイトでファイル比較ツールを検索した。検索して見つかったサイト(以下,サイト P という)にあったツール P をダウンロードした。その後,管理者権限を用いてツール P をインストールした。・11 時にツール P を起動した。・17 時に PC-G をシャットダウンした。・12月6日は,F サーバ1及び F サーバ2にはログインしていない。・12月9日9時に,PC-G を起動した。(2) マルウェア X に関する情報:・V 社のサイトに,マルウェア X に関する次の情報が掲載されていた。− マルウェア X は,ツール P を装っている。− C&C サーバの URL のリスト(以下,C リストという)がマルウェア中に保持されている。− マルウェア中のパスワードリストを使って,hosts ファイルに登録されている機器へのログインを試行する。ログインが成功すると,その機器からファイルをダウンロードし,C&C サーバにアップロードする。・V 社は,マルウェア X に対応したマルウェア定義ファイルを12月9日 10 時にリリースした。(3) V 社拒否リストに関する情報:・C リストに登録されている URL は,11月25日に V 社拒否リストに追加されていた。(4) プロキシサーバのアクセスログの調査:・アクセス元 IP アドレスが PC-G であるアクセスを,プロキシサーバのアクセスログで,12月9日 17 時から3か月遡って調査した。調査の結果,C リスト中の URL へのアクセスは,12月6日に1件だけであり,そのアクセスは URL フィルタリング機能で拒否されていた。(省略)(7) その他:・12月9日 17 時に,Q 社全体でのフルスキャンでマルウェアは検出されなかったことを確認した。・12月9日0時から 17 時までの F サーバ1及び F サーバ2のアクセスログに,ログインの失敗の記録はなかった。
図3 調査結果

報告を受けた D 主任は,プロキシサーバに関して次の 2 点を指示した。

E さんは,設定変更したこと,及び追加調査の結果,問題がなかったことを D 主任に報告した。D 主任と E さんは,図3,設定変更の実施及び追加調査の結果を総務部長に報告した。総務部長は,今回のマルウェア X の感染を踏まえ,追加のマルウェア対策の検討を指示した。D 主任と E さんは,次の項目を検討することにした。

〔項目1の検討〕

D 主任と E さんは,PC がマルウェアに感染した場合,F サーバ1及び F サーバ2にも影響があり得ると考えた。そこで,従業員が,所属している部以外の LAN に PC を接続することを禁止した上で,FW 及びプロキシサーバの設定変更の案を次のとおりまとめた。

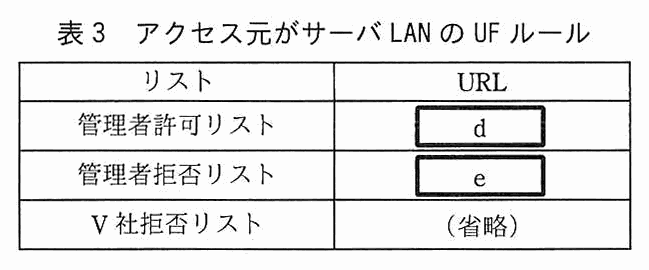
リスト,URL の2列の表。管理者許可リスト:[ d ]。管理者拒否リスト:[ e ]。V 社拒否リスト:(省略)。
表3 アクセス元がサーバ LAN の UF ルール

D 主任と E さんは,設定の変更は直ちに実施できると考え,変更内容を総務部長に報告し,許可を得て設定を変更した。

〔項目2の検討〕

D 主任と E さんは,マルウェア感染のリスクを低減するために,管理者権限の付与は,情報システム係の利用者 ID に限定するのがよいと考えた。さらに,あらかじめ登録した実行ファイルだけの実行を,ファイルのハッシュ値を比較することによって許可するソフトウェア(以下,Y ソフトという)の導入を検討することにした。E さんは,Y ソフトを利用する上で注意点はないのかと,D 主任に質問した。D 主任は,次のように答えた。

D 主任と E さんは,Y ソフトのメリットとデメリットの確認,及び導入案の作成を進めた。

出題趣旨(IPA)

組織内のサーバは,インターネットから直接攻撃できないという理由から,DMZのサーバと比較し,情報セキュリティ対策が不十分なままになっていることがあるが,そのことによってセキュリティインシデントの被害が拡大することも少なくない。本問では,組織内のPCのマルウェア感染をきっかけとした,情報漏えいの有無の調査並びにファイアウォール及びサーバ設定の見直しを題材に,調査能力及びサーバの設計能力を問う。

採点講評(問全体・IPA)

問3では,PCのマルウェア感染を題材に,マルウェア感染拡大防止策,ログの調査並びに,ファイアウォール及びサーバ設定について出題した。全体として,正答率は平均的であった。

設問と解答例

設問1(1) 15字以内

本文中の下線①について,初動対応の内容を 15 字以内で述べよ。

解答例

  • LANから切り離す。
解説

本文の根拠

〔不審なログインの発見と対応〕

PC-G がマルウェアに感染したおそれがあると考え,①マルウェア感染拡大防止のための PC-G の初動対応を G さんに指示した。

〔不審なログインの発見と対応〕

ディジタルフォレンジックスによる調査を行うことにして②必要な情報を取得した。

PC-G は,F サーバ1・F サーバ2にログインを試みた記録が多数見つかった PC で,マルウェアに感染したおそれがある。感染の拡大を防ぐ初動対応は,その PC を他の機器との通信から切り離すことである。ネットワーク(LAN)から切り離せば,感染が他の PC やサーバに広がることも,攻撃者の C&C サーバとの通信も止められる。

このとき電源は切らない。ディジタルフォレンジックスによる調査を行うことになっており,電源を切るとメモリ上の情報が失われるためである(電源を切らない扱いは,一般的なインシデント対応の考え方であり,本文には書かれていない)。したがって,通信だけを断つ“LAN から切り離す”のが適切である。

15字以内なので,“LANから切り離す。”(10字)のように,何から切り離すのかを書く。“PC-G の使用を停止する”や“電源を切る”は,証拠の保全の観点から不適切である。

設問1(2) 10字以内

本文中の下線②について,どのような情報か。10 字以内で答えよ。

解答例

  • ディスクイメージ
解説

本文の根拠

〔不審なログインの発見と対応〕

G さんへの代替 PC の貸出しと PC-G の回収を行い,PC-G についてはマルウェア感染への対応として,ディジタルフォレンジックスによる調査を行うことにして②必要な情報を取得した。

ディジタルフォレンジックスは,証拠として使えるように,記録媒体の内容を保全して調べる手法である。回収した PC-G は,マルウェアの駆除や調査で中身が変わっていくので,調査の前に,元の状態を保存しておく必要がある。

そのための情報が,PC-G のディスクの内容を丸ごと複製したディスクイメージである。複製に対して調査すれば,元のディスクを変更せずに,削除済みのファイルや痕跡まで調べられる。“ディスクイメージ”が解答例である。

10字以内なので,“ディスクイメージ”(8字)と書く。“ログ”や“ファイル”のように範囲が狭い語では,フォレンジックで取得する必要な情報にならない。

設問1(3) 解答欄3つ

本文中の a に入れる適切な方法を 35 字以内で,本文及び図2中の b に入れる適切な対応を 20 字以内で,図2中の c に入れる適切な方法を 25 字以内でそれぞれ述べよ。

〔a〕解答例

  • 最新のマルウェア定義ファイルを保存したDVD-Rの使用

〔b〕解答例

  • マルウェア定義ファイルの更新

〔c〕解答例

  • マルウェア対策ソフトの画面の操作
解説

本文の根拠

〔Q 社のネットワーク構成〕

マルウェア定義ファイルは,PC では起動時及び毎朝 9 時に,サーバでは毎朝 9 時に,自動で V 社のマルウェア定義ファイル配布サイト(以下,V 社配布サイトという)に HTTPS で接続し,更新している。

〔Q 社のネットワーク構成〕

さらに,別の PC を用いてマルウェア定義ファイルを V 社配布サイトから手動でダウンロードし,そのファイルを保存した DVD-R を用いて更新することもできる。

図3 (1)

12月9日9時に,PC-G を起動した。

図3 (2)

V 社は,マルウェア X に対応したマルウェア定義ファイルを12月9日 10 時にリリースした。

PC-G のマルウェア定義ファイルは,12月9日9時の起動時の更新が最後で,マルウェア X に対応した定義ファイルが出たのは10時である。PC-G のフルスキャンでマルウェア X を検出するには,定義ファイルを更新してから行う必要がある。b は“マルウェア定義ファイルの更新”である。

a は PC-G での方法である。PC-G は初動対応でネットワークから切り離しているので,V 社配布サイトには接続できない。そこで,別の PC で最新の定義ファイルをダウンロードして DVD-R に保存し,それを使って更新する。a は“最新のマルウェア定義ファイルを保存したDVD-Rの使用”である。

図2は Q 社全体への指示で,貸与している PC はネットワークにつながったままなので,c は,マルウェア対策ソフトの画面の操作による手動更新でよい。a と c を取り違えないよう,切り離された PC-G かどうかで決める。字数は a が35字以内(27字),b が20字以内,c が25字以内である。

設問1(4) 25字以内

本文中の下線③について,追加調査の範囲を 25 字以内で具体的に述べよ。

解答例

  • Q社内の全てのPC及びサーバからのアクセス
解説

本文の根拠

図3 (4)

アクセス元 IP アドレスが PC-G であるアクセスを,プロキシサーバのアクセスログで,12月9日 17 時から3か月遡って調査した。

図3 (2)

C&C サーバの URL のリスト(以下,C リストという)がマルウェア中に保持されている。

図3の(4)で調べたのは,アクセス元が PC-G であるアクセスだけである。マルウェア X は C リストにある C&C サーバにアクセスするので,ほかの PC やサーバも感染していれば,同じ URL にアクセスしているはずである。調査の範囲が PC-G に限られていたので,ここに漏れがある。

追加調査では,アクセス元を PC-G に限らず,Q 社内の全ての PC 及びサーバからのプロキシサーバへのアクセスについて,C リスト中の URL へのアクセスがないかを調べる。C リストの URL は11月25日に V 社拒否リストに追加されていて,PC-G からのアクセスは拒否されていた。ほかの機器からの C&C サーバへのアクセスも,同様に拒否の記録として残るので,ログから探せる。

25字以内で“全ての PC 及びサーバ”に範囲を広げることを書く。“PC-G 以外のアクセス”のように,対象が不明確なものは範囲が具体的でない。

設問2(1) 解答欄4つ

本文中の下線④について,変更する二つのルールの項番と,それぞれの変更後のルールにおける送信元の内容を答えよ。

〔項番①〕解答例

  • 3

〔送信元①〕解答例

  • 総務部LAN,営業部LAN

〔項番②〕解答例

  • 4

〔送信元②〕解答例

  • 技術部LAN
解説

本文の根拠

〔項目1の検討〕

F サーバ1の利用者を総務部員及び営業部員に,F サーバ2の利用者を技術部員にそれぞれ振り分けて,

表2 項番3

項番3:送信元 総務部 LAN,営業部 LAN,技術部 LAN,宛先 F サーバ1,サービス HTTPS,動作 許可。

表2 項番4

項番4:送信元 総務部 LAN,営業部 LAN,技術部 LAN,宛先 F サーバ2,サービス HTTPS,動作 許可。

現在の表2では,項番3,4のとおり,F サーバ1・F サーバ2のどちらにも,総務部 LAN・営業部 LAN・技術部 LAN の全てから HTTPS で接続できる。マルウェアに感染した PC は,hosts ファイルに登録された機器へのログインを試行する(図3(2))ので,どの部の PC が感染しても両方のサーバに影響が及ぶ。

利用者を振り分けると,F サーバ1に接続する必要があるのは総務部員と営業部員,F サーバ2は技術部員だけになる。項番3は送信元を“総務部LAN,営業部LAN”に,項番4は送信元を“技術部LAN”に変更する。これで,感染した PC から接続できるサーバが減る。

項番と送信元の組を二つ答える。項番3と項番4の送信元を逆にしない(F サーバ1は総務部・営業部,F サーバ2は技術部)。項番1,2はプロキシサーバに関するルールなので,変更する二つには入らない。講評では,この設問の正答率は高かったとされている。

採点講評(IPA)

設問2(1)は,正答率が高かった。通信要件からFWフィルタリングルールをどのように設定すべきかについて,よく理解されていた。

設問2(2) 解答欄2つ

表3中の d ,e に入れる適切な設定内容を答えよ。

〔d〕解答例

  • V社配布サイトのURL

〔e〕解答例

  • 全て
解説

本文の根拠

〔項目1の検討〕

サーバ LAN とインターネットとの間の通信を運用に必要なものだけにするために,アクセス元がサーバ LAN の UF ルールを表3のとおりに設定する。

〔Q 社のネットワーク構成〕

F サーバ1及び F サーバ2がインターネットと通信するのは,マルウェア定義ファイルの更新時だけである。

表1 URL フィルタリング機能

管理者拒否リストに,“全て”と記載すると,管理者許可リストで許可した URL 以外の URL へのアクセスが拒否される。

サーバ LAN のサーバ(F サーバ1・2)がインターネットと通信するのは,マルウェア定義ファイルの更新のときだけである。脆弱性修正プログラムは,E さんが PC で取得して DVD-R で適用しているので,サーバがインターネットに出る必要はない。運用に必要な通信は,V 社配布サイトへのアクセスだけとなる。

UF ルールは,管理者許可リスト,管理者拒否リスト,V 社拒否リストの順に適用される。管理者許可リストに“V社配布サイトのURL”を入れてアクセスを許可し,管理者拒否リストに“全て”を入れれば,許可リストの URL 以外のアクセスが全て拒否される。d は V 社配布サイトの URL,e は全てである。

許可と拒否の順序が重要で,拒否リストに“全て”を書いても,先に適用される許可リストの URL は通る。d と e を逆に入れると,全て許可したうえで V 社配布サイトだけを拒否することになり,目的と反対になる。
設問3(1) 30字以内

本文中の下線⑤について,どのような場合か。30 字以内で具体的に述べよ。

解答例

  • 登録した実行ファイルがバージョンアップされた場合
解説

本文の根拠

〔項目2の検討〕

あらかじめ登録した実行ファイルだけの実行を,ファイルのハッシュ値を比較することによって許可するソフトウェア(以下,Y ソフトという)

Y ソフトは,あらかじめ登録した実行ファイルのハッシュ値と,実行しようとするファイルのハッシュ値を比べ,一致したものだけを実行させる。ハッシュ値は,ファイルの内容が1ビット変わっても別の値になるので,登録した実行ファイルの内容が変わると,一致しなくなる。

正規の実行ファイルの内容が変わるのは,ソフトウェアがバージョンアップされたとき(脆弱性修正プログラムの適用を含む)である。このとき,ハッシュ値を新しい値に登録し直さないと,正しいソフトウェアまで実行できなくなる。運用の負荷が増えることが,Y ソフトの注意点である。

30字以内なので,“登録した実行ファイルがバージョンアップされた場合”(24字)のように,実行ファイルが更新される場合を書く。“新しいソフトウェアを導入する場合”でもハッシュ値の登録は要るが,下線⑤は“登録変更”(登録済みのものの変更)なので,バージョンアップや更新が答えである。

設問3(2) 35字以内

本文中の下線⑥について,どのようなマルウェアか。35 字以内で具体的に述べよ。

解答例

  • 登録した実行ファイルのマクロとして実行されるマルウェア
解説

本文の根拠

〔項目2の検討〕

ある種のマルウェアでは実行を禁止できない

Y ソフトが禁止できるのは,登録されていない実行ファイルの実行である。登録されたファイルは,マルウェアによって内容が書き換えられていなければ,ハッシュ値が一致して実行が許可される。この仕組みでは,登録されたファイル自体は何も変わらず,ファイルが処理する内容のほうにマルウェアを入れる攻撃を防げない。

たとえば,登録した実行ファイル(文書作成ソフトなど)が,マクロやスクリプトとして与えられた処理を実行する場合,マルウェアの動作はその実行ファイルの中で行われる。実行ファイルのハッシュ値は正規のものと変わらず,Y ソフトは許可する。したがって,“登録した実行ファイルのマクロとして実行されるマルウェア”が解答例である。

講評のとおり,正答率が低く,“実行ファイルが変化するマルウェア”という解答が散見された。実行ファイルが変化すればハッシュ値が一致せず,Y ソフトで実行を禁止できる。35字以内なので,許可されたファイルを悪用する,という点を書く。

採点講評(IPA)

設問3(2)は,正答率が低かった。実行ファイルの変化について述べた解答が散見された。実行ファイルが変化した場合は,ハッシュ値があらかじめ登録したハッシュ値とは異なるので,Yソフトによって実行を禁止される。実行を許可されているファイルを悪用するマルウェアには,どのようなものがあるかを考えて解答してほしかった。

出典:令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問3(表記を一部改変)