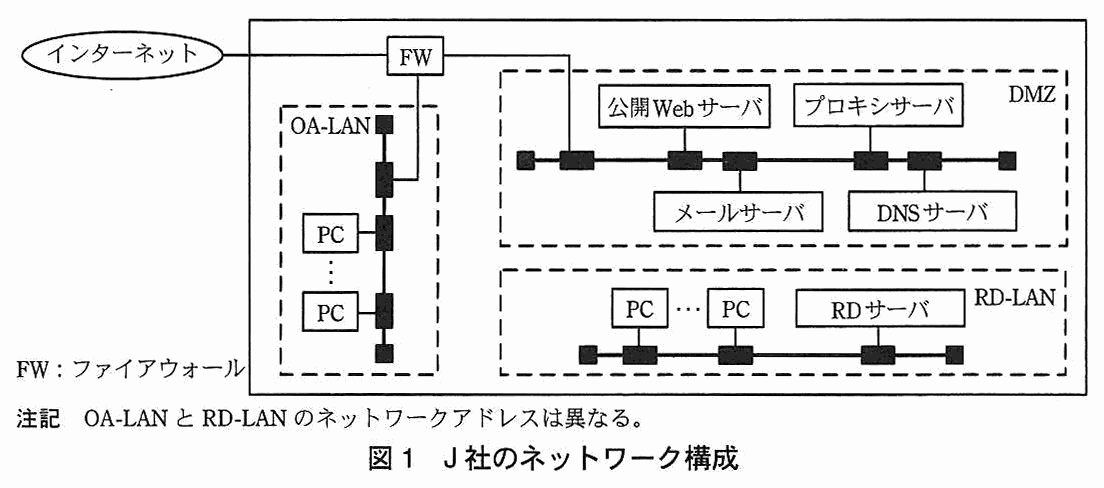
(1) RD-LAN は RD サーバと十数台の PC で構成されている。RD サーバには,J 社において最も機密度が高い情報である新薬の研究報告書が,電子ファイルとして保管されている。機密保護の観点から,RD-LAN は,他のネットワークと物理的に隔離されている。RD-LAN と他のネットワーク間のデータの受渡しは,J 社の情報セキュリティポリシに従って J 社所有の USB メモリを介して行われ,必要最小限にとどめられている。
(2) OA-LAN は 100 台の PC で構成されている。PC は業務に必要な電子メールの送受信及びインターネット上の Web の閲覧に利用されている。
(3) DMZ は,公開 Web サーバ,プロキシサーバなどで構成されている。プロキシサーバは,ブラックリストに登録した URL への Web アクセスを遮断するフィルタリング機能をもっているが,J 社では何も登録していない。
図1 J 社のネットワーク構成
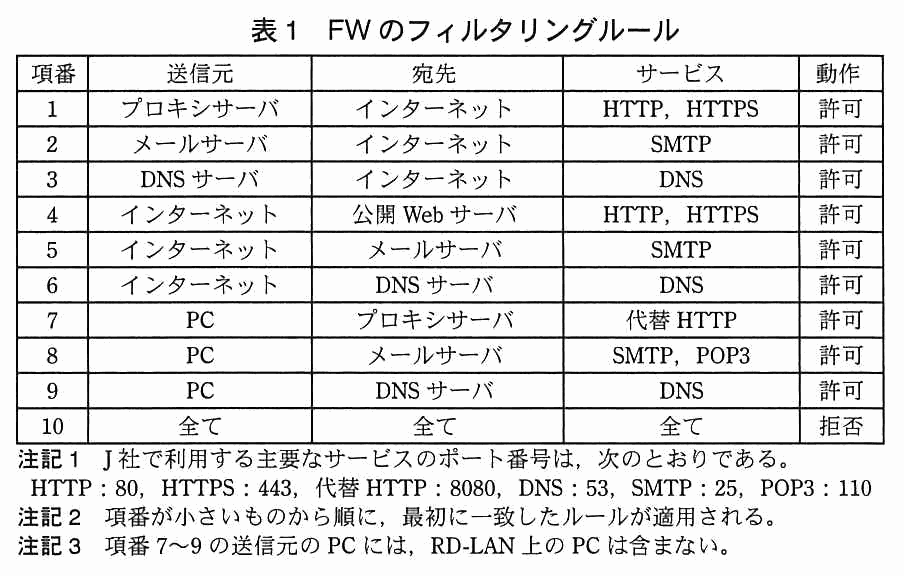
全ての PC,RD サーバ,DMZ の各サーバ及びネットワーク機器には固定の IP アドレスが設定されており,RD-LAN の PC と RD サーバを除いて,デフォルトゲートウェイが設定されている。また,全ての PC,RD サーバ及び DMZ の各サーバにはウイルス対策ソフトがインストールされており,OA-LAN の PC には,Web を閲覧する際に利用する Z ブラウザがインストールされている。現在,最新の Z ブラウザはバージョン 3 であるが,従業員の中には,操作しやすいという理由で,古いバージョン 2 の Z ブラウザを利用している者もいる。また,各サーバではサーバへのアクセスのログを取得している。FW では許可及び拒否する全ての通信のログを取得している。J 社の FW のフィルタリングルールを表1に示す。
表1 FW のフィルタリングルール
〔過去のウイルス感染事例〕
J 社では数年前に,公開 Web サーバの情報が愉快犯と思われる攻撃者によって改ざんされるという事件があった。原因は,公開 Web サーバに利用していたミドルウェアが脆弱性のあるバージョンのままとなっていたことにあった。しかも,それだけでなく,公開 Web サーバのウイルス定義ファイルが古かったことから,ウイルスにも感染していた。この時には,J 社のセキュリティ管理者である Y 主任が,セキュリティベンダ X 社の S 氏に協力を仰ぎ,公開 Web サーバのミドルウェアのバージョンを更新するとともにウイルスを駆除した上で,念のため DMZ の全サーバと OA-LAN の全 PC について最新のウイルス定義ファイルでフルスキャンを行い,ウイルスに感染していないことを確認している。
〔マルウェアの検出〕
今年になって,マルウェアの攻撃による情報漏えい事件の発生が相次いで報道されていることから,S 氏は Y 主任に,マルウェアの感染の有無を確認する検査サービスを提案した。S 氏によると,検査サービスは,専門のアナリストが専用ツールで PC を調査し,疑わしい検体が発見された場合,解析を行うことで,ウイルス対策ソフトでは検出できないマルウェアを検出できるという。Y 主任は,RD-LAN は重要度の高い機密情報が保管されているが,インターネットとは接続されていないので,検査サービスを受けるまでもないと考えた。一方,OA-LAN はインターネットと接続されていることから,念のため OA-LAN の PC のうち 50 台について,検査サービスを受けることにした。検査の結果,5 種類のマルウェアが発見された。Y 主任はマルウェアの影響などを明らかにするために,S 氏にマルウェアの詳細な解析を依頼した。
〔マルウェアの解析結果〕
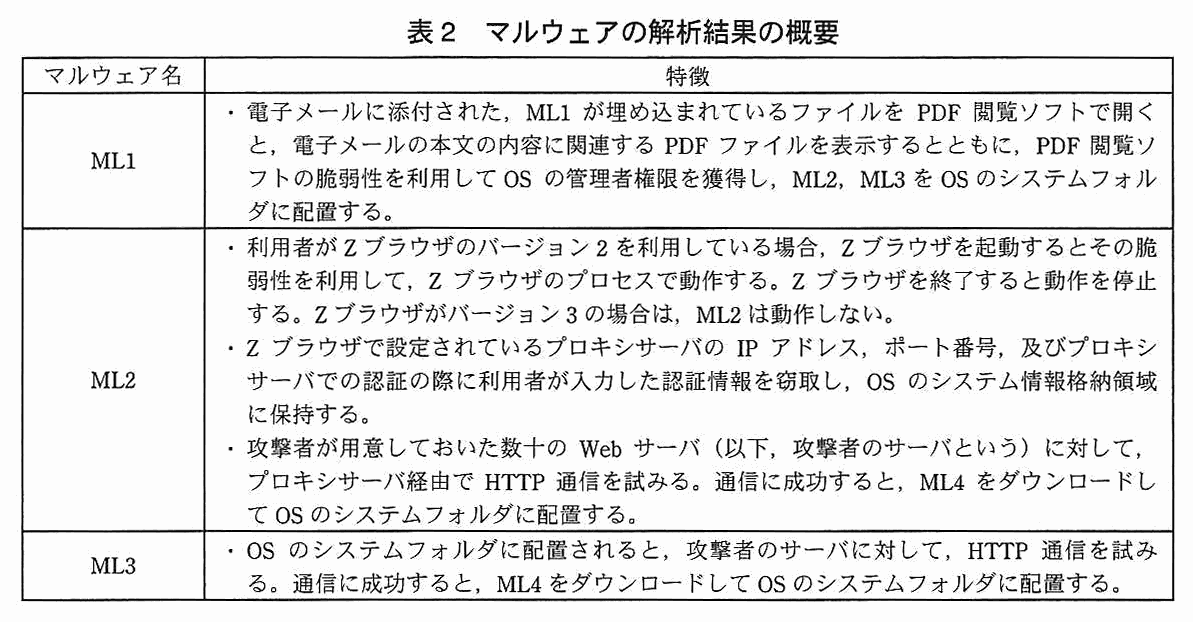
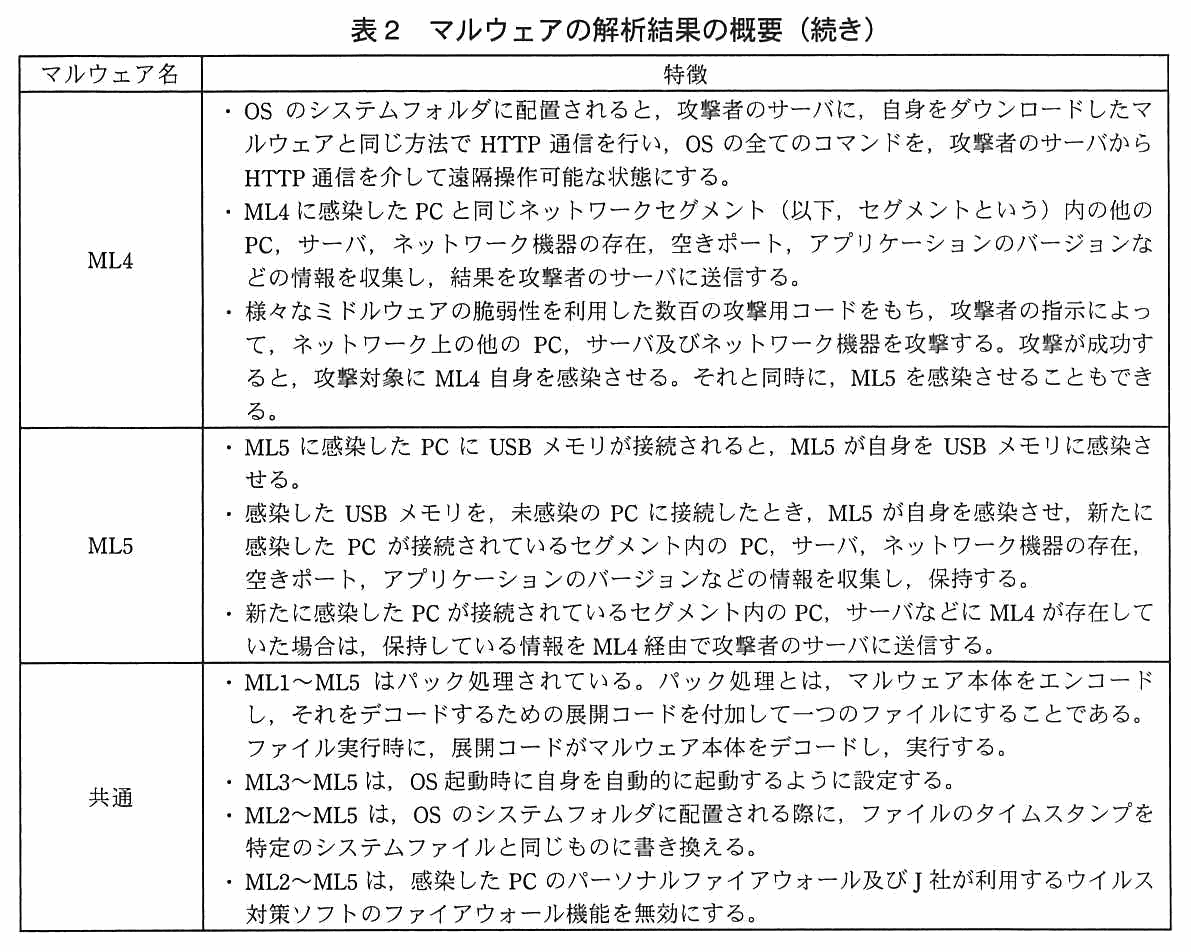
S 氏は,発見したマルウェア ML1~ML5 の検体を X 社の解析センタに持ち帰り,詳細に解析した。その解析結果の概要を表2に示す。
表2 マルウェアの解析結果の概要表2 マルウェアの解析結果の概要(続き)
引き続き,S 氏は,OA-LAN の構成機器の情報を調査した。その結果,次の見解に達した。
4 か月前,複数の従業員に届いた,ML1 が埋め込まれているファイルを,一部の従業員が開いたことで PC がマルウェアに感染した。
解析結果から,S 氏は直ちに対処が必要である旨を,Y 主任に報告した。Y 主任は S 氏の助言を受けて,ML2~ML4 と外部との通信を遮断する設定変更をプロキシサーバで行った。あわせて,②ML2 の活動を阻止するための対策も実施した。Y 主任は,過去のウイルス感染時の対策を参考に,DMZ の全サーバと,OA-LAN の PC のうち検査未実施の 50 台について,マルウェアの検査サービスを依頼したが,S 氏は,“今回はその他に,FW,RD-LAN の PC と RD サーバ及び a についても検査すべきである”と助言した。
J 社は S 氏の助言に従ってマルウェアの検査サービスを受けた。その結果,OA-LAN の PC にだけ ML1~ML5 の存在又は感染の痕跡が確認された。
次は,検査の結果に関する Y 主任と S 氏の会話である。
Y 主任:数年前のウイルス感染と同じ攻撃者なのでしょうか。
S 氏:それは分かりませんが,今回の攻撃は,近年増えている攻撃と特徴がよく似ています。例えば,攻撃者が目的を達成するために,③マルウェアを発見されにくくする工夫をしている点や,侵入先の企業のセキュリティ対策に合わせて攻撃方法を変更している点などです。
Y 主任:侵入先のセキュリティ対策に合わせて攻撃方法を変更するというのは,具体的にはどういうことでしょうか。
S 氏:ML5 がその代表例と言えます。攻撃者は,ML1~ML4 によって得た情報を基に④J 社のネットワーク構成上のセキュリティ対策を知り,それを突破できるように ML5 を送り込んだのではないかと考えています。仮に今回の攻撃者が,数年前のウイルス感染のような愉快犯であれば,ML5 を送り込まなかったと思います。しかし,今回の攻撃者は目的を達成するために,時間を掛けてでも攻撃を継続するのではないかと考えられます。
Y 主任:当社にとって,どんな被害が想定されるのでしょうか。
S 氏:過去の同様の攻撃事例,J 社で実施されているリスク評価の結果を踏まえた情報資産の価値,ML5 が送り込まれたことを総合的に考えると,b されることが想定されます。
S 氏は更にマルウェアの解析を進め,マルウェアの駆除手順を J 社に提供した。それによって,J 社では OA-LAN の PC からマルウェアを駆除することができた。その後,Y 主任は S 氏の協力を得て,今回のマルウェア感染の根本原因を分析した。その分析結果を基に,PDF 閲覧ソフトのセキュリティパッチ適用,USB メモリへの書出し制限ソフトウェアの導入,従業員教育など,予防的な対策を実施した。
S 氏が検査の対象に挙げたのは,検査未実施の機器のうち,感染の疑いが残るものである。FW,RD-LAN の PC と RD サーバ,の次に挙げるべきなのは,RD-LAN と他のネットワークの間でデータを運んでいる USB メモリである。ML5 は PC に接続された USB メモリに自身を感染させ,その USB メモリを別のセグメントの PC に接続すると感染を広げる。
RD-LAN は他のネットワークと物理的に隔離されているが,データの受渡しだけは J 社所有の USB メモリを介して行われている。つまり,隔離された RD-LAN に入り込む唯一の経路が USB メモリであり,ML5 に感染した USB メモリがその経路になりうるので,検査すべきである。
10字以内で“本文中の用語を用いて”とあるため,“J 社所有の USB メモリ”ではなく,用語どおりの“USBメモリ”(6字)で答える。
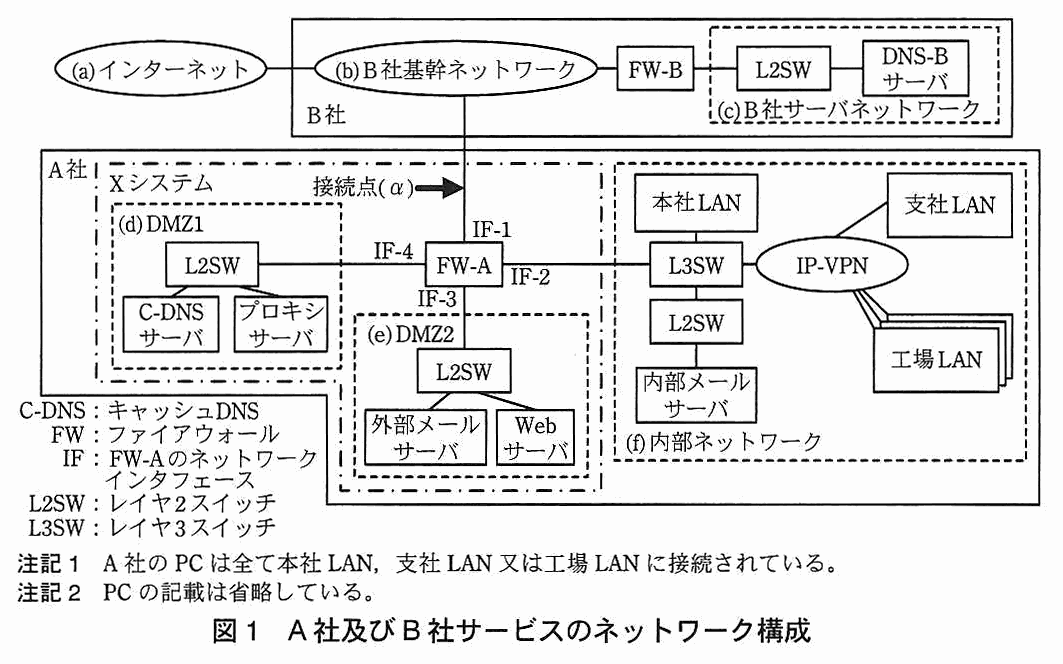
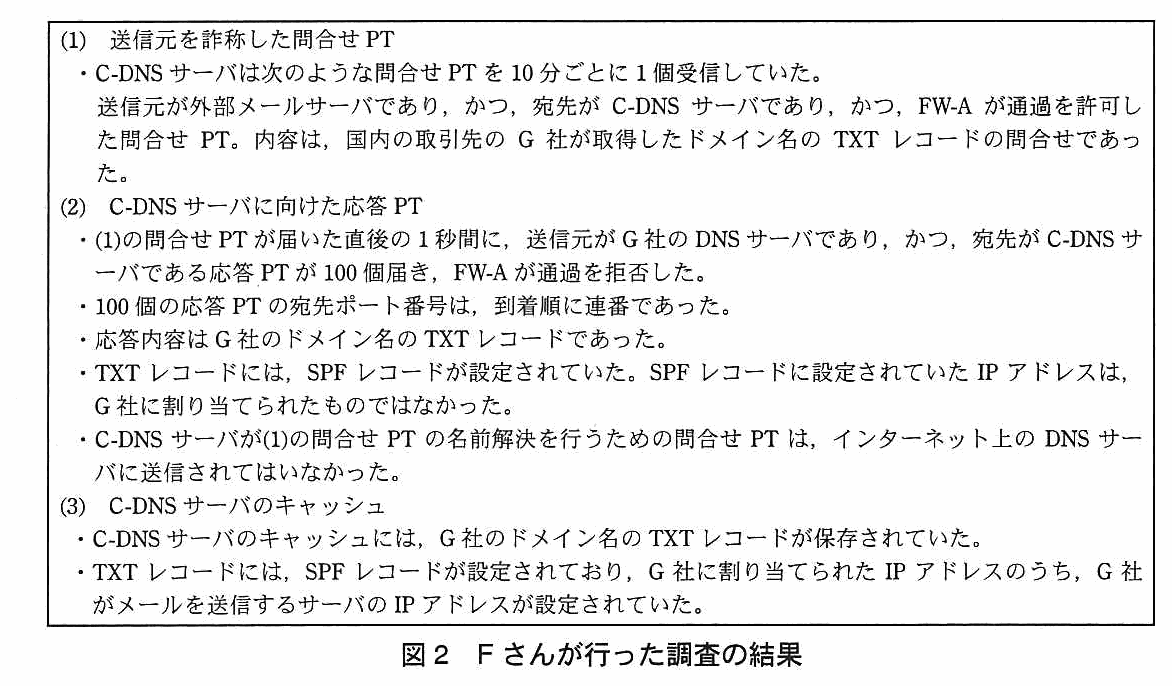
この結果から,E 主任は,図2の(2)は G 社のドメイン名の TXT レコードに対する CP 攻撃であると判断した。
そこで,E 主任と F さんは,FW-A の設定を更に調べることにした。まず,送信元,宛先及びサービスの組合せによってパケットの許可又は拒否の動作を指定するフィルタリングルールを確認し,誤りがないことを確認した。
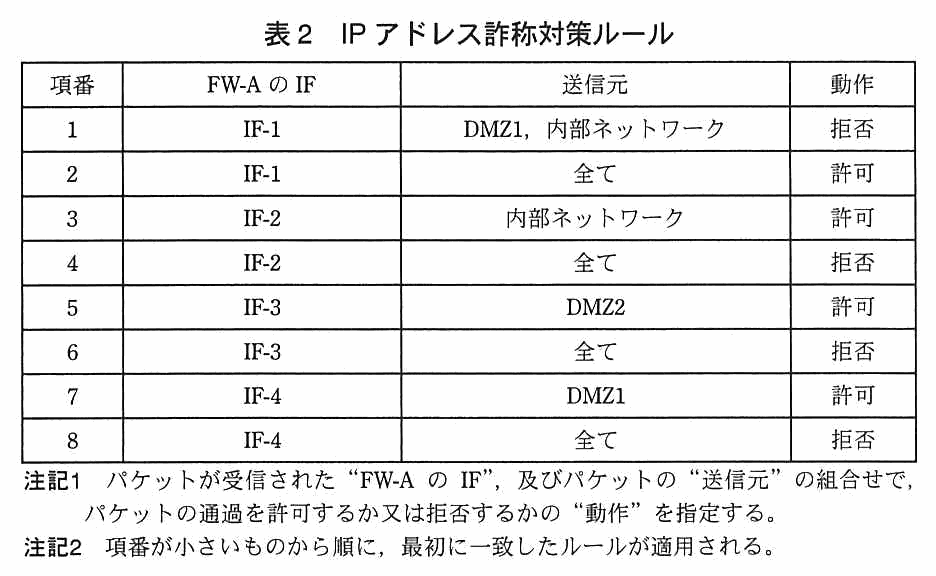
続いて,表2に示す IP アドレス詐称対策ルールを確認したところ,①表2の項番1の送信元に誤りがあることに気が付き,直ちに設定を修正した。
表2 IP アドレス詐称対策ルール
E 主任は,図2の(2)の攻撃は偶然に成功する可能性があることを F さんに説明した。E 主任は,②図2の(2)の攻撃に続いて行われる可能性が高い,TXT レコードを利用する機能への攻撃が発生していると考えた。そこで,X システムの各サーバのログを,過去 1 か月分にわたって調査するよう F さんに指示した。調査の結果,攻撃はあったものの,各サーバの設定が正しく行われていたので失敗に終わっていたことが確認された。
〔支社システムの検討と導入〕
A 社では,インターネット及び IP-VPN のトラフィックの増加に対処するために,支社に新たなインターネット接続システム(以下,支社システムという)の導入を計画していた。E 主任と F さんは,支社システムとして,支社に新たな FW を導入し,インターネット,新たな DMZ 及び支社 LAN を接続することにした。新たな DMZ には X システムのプロキシサーバと同じ機能の支社プロキシサーバを導入し,インターネットとの接続には,B 社サービスを利用することにした。
続いて,支社プロキシサーバでの名前解決に C-DNS サーバを利用し,支社プロキシサーバと C-DNS サーバとの間の通信を B 社サービス経由にする前提で,FW-A と C-DNS サーバの設定の見直しを検討した。検討の結果,送信元が支社プロキシサーバに詐称された問合せ PT を拒否する設定は不可能であり,FW-A の IP アドレス詐称対策機能が有効に機能しないことが分かった。そこで再検討した結果,③支社システムに機能を追加することで対応することにした。この対応策によって,支社プロキシサーバと C-DNS サーバ間の通信が不要になることも確認した。支社システムへの c の導入は,X システムも併せて支社システムの完成後に検討することとし,今回は見送ることとした。
E 主任と F さんは,検討結果を支社システム導入計画としてまとめ,D 部長に報告した。D 部長は,支社システム導入計画を経営陣に説明し,了承を得た。E 主任と F さんは,支社システム導入計画の遂行に着手した。
c は,公開鍵暗号によるディジタル署名を DNS に応用した“DNS セキュリティ拡張方式”で,DNSSEC である。RFC 4033 は,DNSSEC が DNS データの出所の認証とデータの完全性の保護を与えると説明している。署名を検証すれば,偽の応答を信じてしまうキャッシュポイズニングを根本から防げる。ただし鍵の管理などが必要で,本文も“今までにない運用手順が必要になる”としている。
a は英字5字以内,b は6字以内,c は英字8字以内。解答例は UDP(3字),3way(4字),DNSSEC(6字)。b は“3 ウェイ”のようにカナ交じりにせず,英数字の“3way”とするのが解答例の表記である。
採点講評(IPA)
設問1(1)は,正答率が高かった。基本的な用語については受験者の理解度が高いことがうかがえる。
設問1(2)30字以内
E 主任と F さんが確認した,C-DNS サーバにおいて CP 攻撃を成功しにくくする対策とは何か。“ポート番号”という字句を用いて,対策の内容を 30 字以内で述べよ。
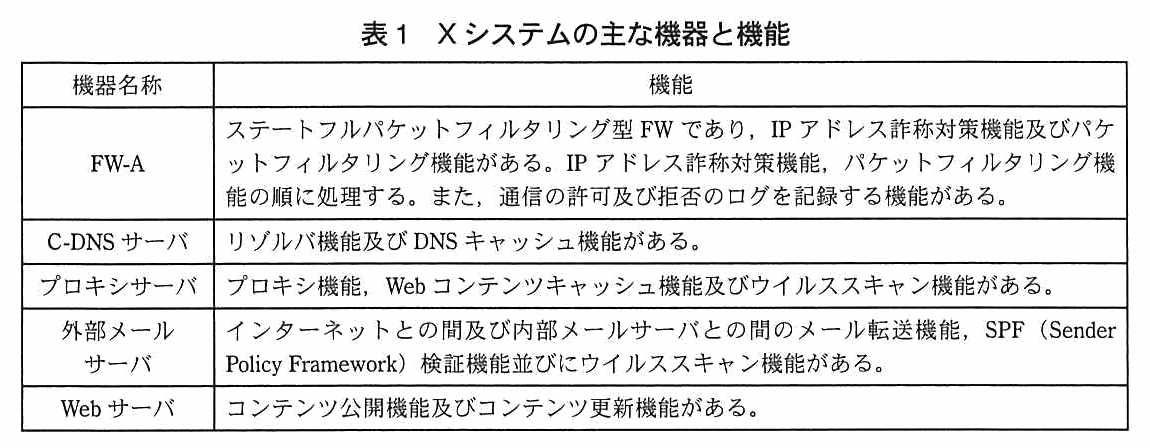
20字以内に対し解答例が18字。“リゾルバ機能”と“DNS キャッシュ機能”の両方を入れる。DNS-B サーバは,リゾルバ機能も DNS キャッシュ機能ももたないので,追加する機能の候補にならない。
出典:平成25年度 春期 情報処理安全確保支援士試験 午後Ⅰ 問2(表記を一部改変)
問3 リモートアクセス環境の情報セキュリティ対策
リモートアクセス環境の情報セキュリティ対策に関する次の記述を読んで,設問1~4に答えよ。
H 社は,従業員数 600 名の産業用機械製造・販売会社であり,本社と 8 か所の支店がある。H 社では,全従業員に 1 台ずつデスクトップ PC を貸与している。他拠点への出張が多い従業員と,外出が多い営業部員には,社外持出し用 PC も貸与している。社外持出し用 PC は,出張先で業務システムから業務データを取り出せるように,拠点の社内 LAN に接続して業務システムを使うことが許可されている。
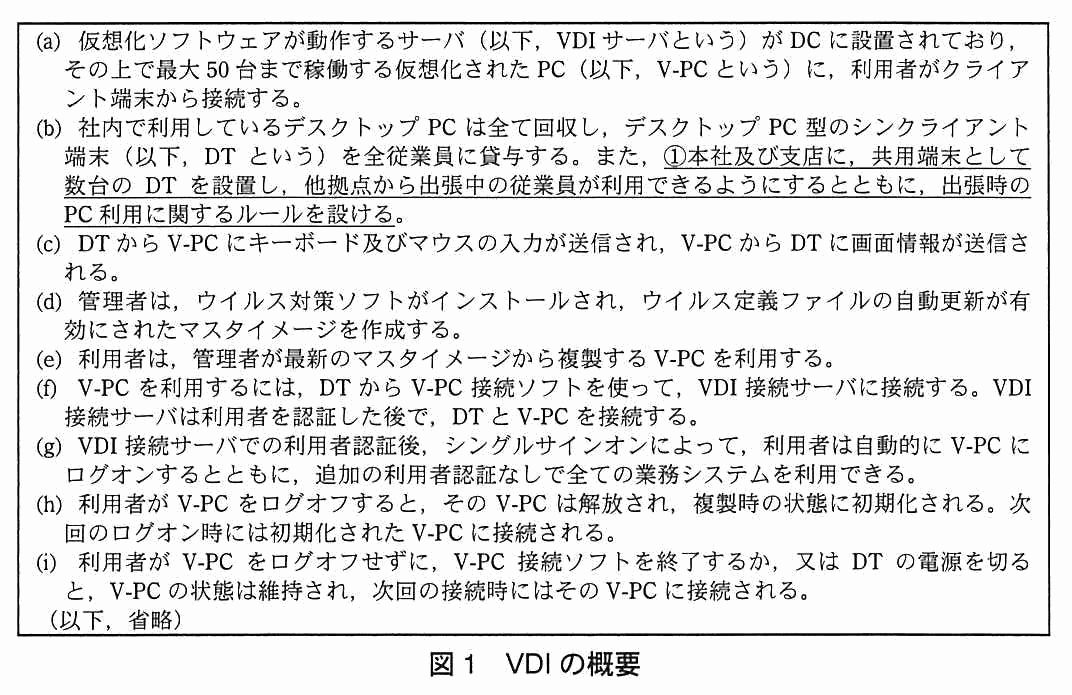
現在 H 社では,PC 管理の効率化,及び従業員の利便性向上を目的として,デスクトップ仮想化によるシンクライアント環境(以下,VDI という)の導入の準備をしており,社内で利用しているデスクトップ PC を VDI に置き換えることが,既に決定している。H 社の VDI の概要を図1に示す。
図1 VDI の概要
〔リモートアクセス環境改善の要望〕
営業部では以前から,リモートアクセス環境で利用できる業務システムが限られていることに対する不満が挙がっていた。VDI 導入の決定を受けて,営業部長は情報システム部の K 部長に対して,“VDI の導入に合わせてリモートアクセス環境も強化し,勤怠管理・経費精算を行う業務管理システムと,電子メール(以下,メールという)も社外から利用できるようにしてほしい”という要望を出した。
K 部長は,営業部の要望を受け入れて,情報システム部の N 主任に,リモートアクセス環境の改善を検討するように指示した。改善案には,リモートアクセス特有のセキュリティ上のリスクへの対策も含めるように指示した。
〔リモートアクセス環境改善の検討〕
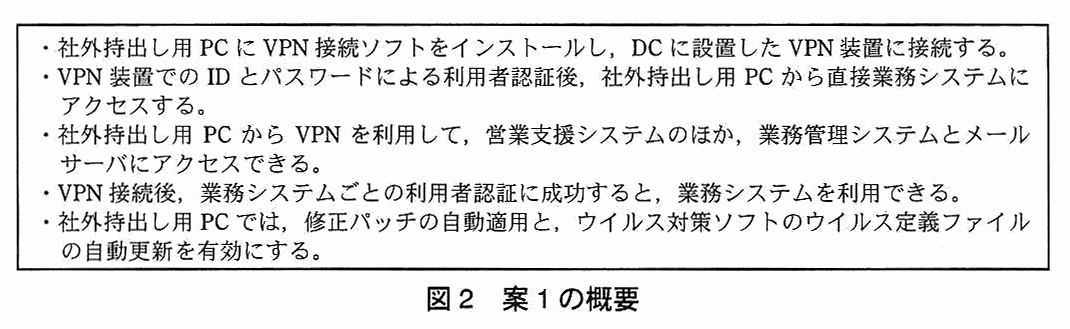
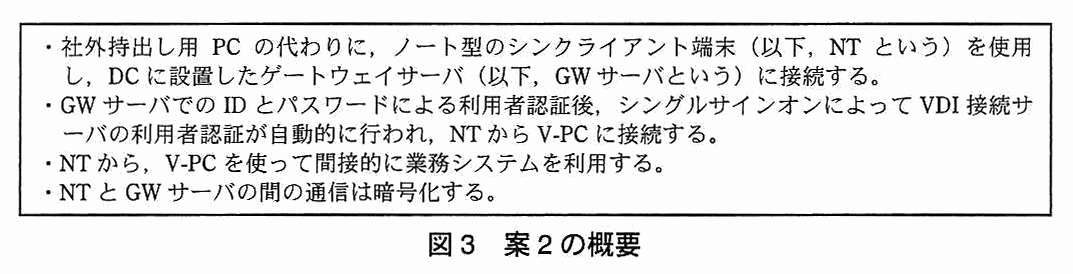
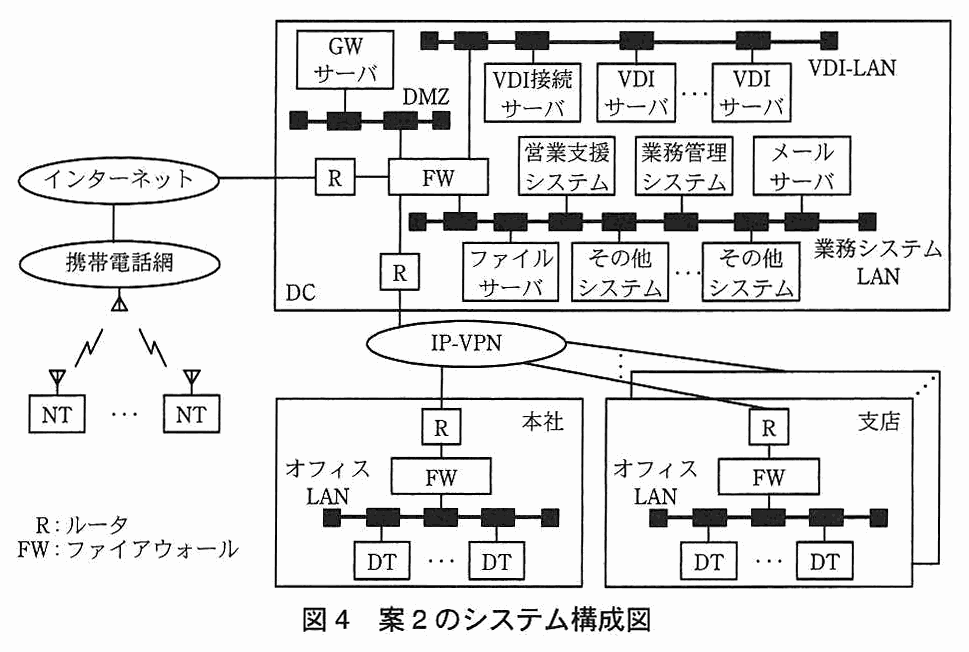
N 主任は,改善案として,VPN を利用してリモートアクセスを行う案(以下,案 1 という)と,VDI を利用してリモートアクセスを行う案(以下,案 2 という)を検討した。それぞれの案の概要を図2及び図3に示す。
図2 案1の概要図3 案2の概要
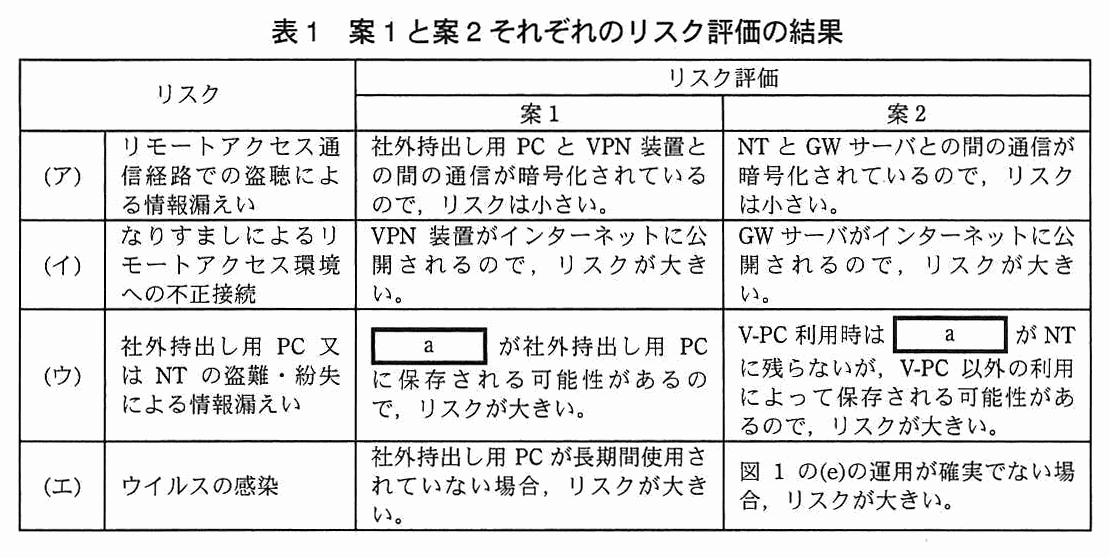
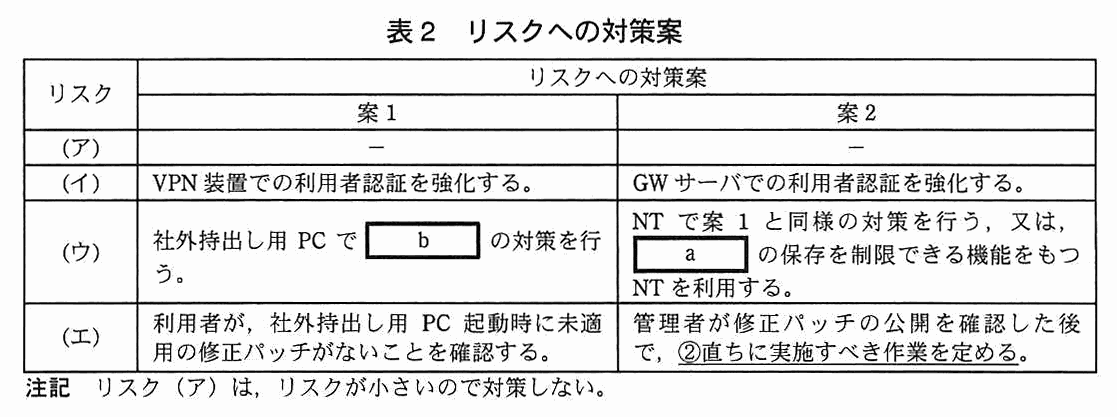
N 主任はさらに,案 1 と案 2 について,リモートアクセス特有のリスクに対するリスク評価を行い,対策案を検討した。リスク評価の結果を表 1 に,リスクへの対策案を表 2 に示す。
表1 案1と案2それぞれのリスク評価の結果表2 リスクへの対策案
〔検討結果に対する指摘〕
N 主任はこれらの検討結果とシステム構成図を K 部長に提出した。K 部長は案 1 と案 2 とを比較して,次の 2 点を理由に案 2 を採用すべきであると N 主任に伝えた。
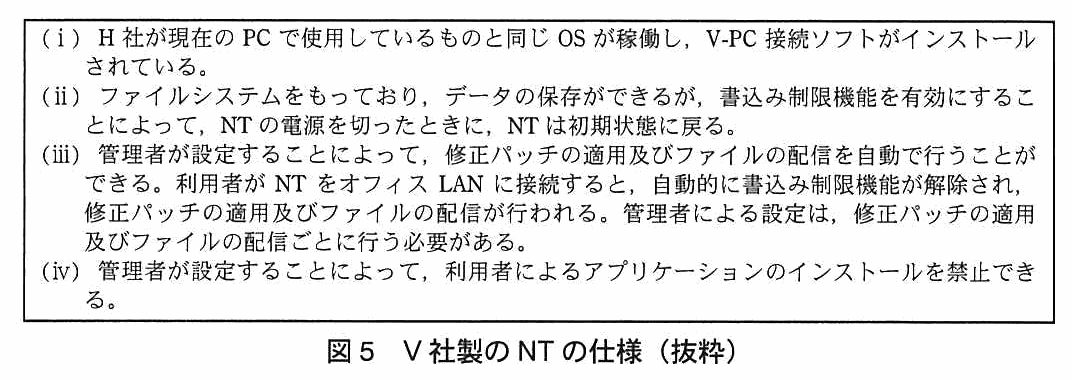
N 主任は,指摘(1)への対応として,様々な利用者認証の手法を調査した結果,GW サーバの利用者認証に,ワンタイムパスワードの導入を提案することにした。次に,指摘(2)への対応に先立って NT の製品選定を行うために,市場シェアの高い V 社製の NT の仕様を確認した。V 社製の NT の仕様の抜粋を図5に示す。
図5 V 社製の NT の仕様(抜粋)
図5の仕様を調べた N 主任は,V 社製の NT を採用候補とした。その上で,指摘(2)への対応を検討した。
仕様(ⅱ)の機能が,リスク(ウ)への対策として効果があると考えた N 主任は,この機能を有効にするとともに,NT の利用終了時に必ず NT の電源を切ることをルール化することにした。
本社及び支店に,共用端末として数台の DT を設置し,他拠点から出張中の従業員が利用できるようにするとともに,出張時の PC 利用に関するルールを設ける。
冒頭
他拠点への出張が多い従業員と,外出が多い営業部員には,社外持出し用 PC も貸与している。
表1 (ウ)
社外持出し用 PC 又は NT の盗難・紛失による情報漏えい
現状は,他拠点への出張が多い従業員に社外持出し用 PC を貸与し,出張先の社内 LAN に接続して使わせている。下線①は,各拠点に共用の DT を置いて,出張中の従業員がそれを使えるようにする対策である。
出張者が出張先の共用 DT で V-PC を使えるなら,社外持出し用 PC を持ち歩く必要が無くなる。持ち歩く PC が減れば,紛失や盗難で PC ごと情報が漏れるリスクも小さくなる。図1(b)は共用端末の設置とルール作りまでが対策で,社外持出し用 PC に当たる端末を持ち出す前提を取り除いている点が効果の根拠である。
V-PC 利用時は a が NT に残らないが,V-PC 以外の利用によって保存される可能性があるので,リスクが大きい。
冒頭
出張先で業務システムから業務データを取り出せるように
表1(ウ)は,社外持出し用 PC や NT の盗難・紛失による情報漏えいのリスクである。案1では社外持出し用 PC から業務システムに直接アクセスするので,PC に“何か”が保存される可能性がある。案2では V-PC を使う間は“何か”が NT に残らない。社外持出し用 PC が許可されている目的は,出張先で業務システムから業務データを取り出すことなので,その“何か”は業務データである。
NT は V-PC に画面を映す端末なので,V-PC の中にある業務データは NT 側には残らない。ただし,V-PC 以外の用途(NT のファイルシステムへの保存)では残りうる,というのが本文の指摘である。
10字以内に対し解答例は“業務データ”の5字。表2の案2にも同じ a が入り,“業務データの保存を制限できる機能をもつ NT”という文に合うことで確かめられる。
設問2(2)解答欄1つ
表2中の b に入れる適切な字句を 15 字以内で答えよ。
〔b〕解答例
ハードディスク暗号化
解説
本文の根拠
表2 (ウ) 案1
社外持出し用 PC で b の対策を行う。
表1 (ウ) 案1
a が社外持出し用 PC に保存される可能性があるので,リスクが大きい。
案1では,業務データが社外持出し用 PC に保存されうる(表1(ウ))ので,PC を盗まれたり紛失したりしても,保存された業務データを読まれないようにする対策が要る。表2の案2は“NT で案1と同様の対策を行う”と書いており,PC やノート端末の中身を保護する,PC 本体に対する対策である。
盗まれた PC のディスクを取り出されても,暗号化されていれば中身は読めない。そのため,b には“ハードディスク暗号化”が入る。ウイルス対策や VPN の認証強化は,別のリスク(エ)や(イ)に対する対策であり,(ウ)には当たらない。
(ⅲ)によれば,管理者が配信を設定しておき,利用者が NT をオフィス LAN に接続すると,書込み制限が自動的に解除されて配信が行われる。そして管理者の設定は“ファイルの配信ごとに”必要である。したがって,更新のたびに,管理者はウイルス定義ファイルの自動配信を設定し,利用者は NT をオフィス LAN に接続する。
各25字以内で,解答例は21字と16字。管理者の側は“ウイルス定義ファイルの自動配信を設定する”と,対象のファイルと設定の内容を,利用者の側は“NT をオフィス LAN に接続する”という操作を書く。
下線⑤は,オフィス LAN の DT からアクセスできるネットワークを VDI-LAN に限る設定である。VDI-LAN には VDI 接続サーバと VDI サーバがあり,業務システム LAN にある業務システムへは,V-PC(VDI サーバ上の仮想 PC)だけがアクセスする形になる。
DT や NT のオフィス LAN 上の端末は,V-PC を経由しなければ業務システムに接続できない。業務システムの業務データは V-PC の中だけで扱われ,端末へ直接ダウンロードしたり,端末に保存して社外へ持ち出したりすることができなくなる。それが“業務データを端末に保存して社外へ持ち出すことを防ぐ効果”であり,その理由は“V-PCを経由しないと業務システムに接続できないから”である。
L 社は,従業員数 200 名のソフトウェアパッケージ開発会社である。L 社では,自社で開発したソフトウェアパッケージを,顧客ごとの要件に合わせてカスタマイズする業務を行っている。商談の早い段階から,開発部門,営業部門など各部門の関係するメンバ(以下,プロジェクトメンバという)でプロジェクトを編成し,プロジェクトマネージャの下で業務を行っている。
〔L 社の情報システムの構成〕
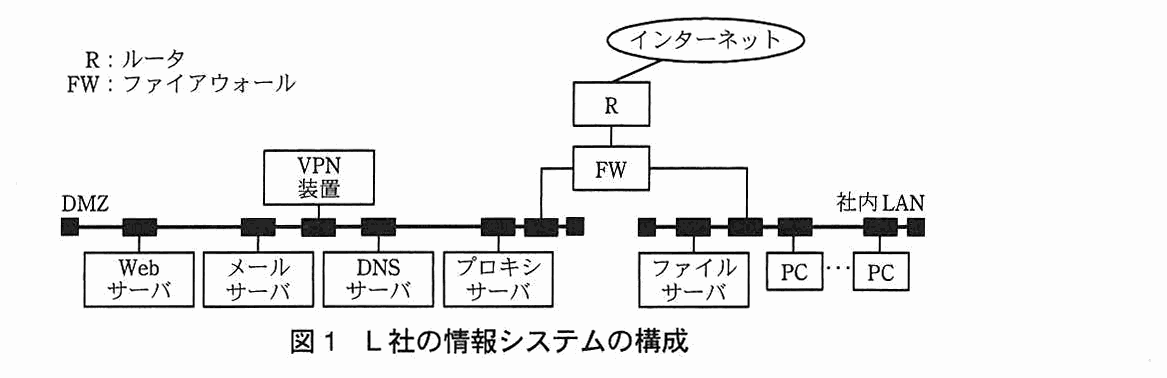
L 社の情報システムの構成を図1に示す。
図1 L 社の情報システムの構成
社内 LAN 上の PC からのインターネットの利用は,DMZ 上のプロキシサーバ経由での Web へのアクセスと,DMZ 上のメールサーバ経由での電子メール(以下,メールという)の送受信の二つだけが許可されている。社内業務の多くは,社内 LAN 上のファイルサーバでファイルを共有して行われている。
〔機密情報の管理〕
L 社内で扱う情報は,企業戦略上極めて重要で,かつ,ごく一部の関係者だけに開示される“厳秘”情報,関係者だけに開示される“秘”情報(以下,“厳秘”情報と“秘”情報を合わせて,機密情報という),通常の業務で使用する社内情報及び公知の情報に分類される。
L 社では,①不正競争防止法に定められた営業秘密の 3 要件を文書管理規程に明示して,これを踏まえた分類と管理を従業員に求めている。また,機密情報にアクセスできる者を制限するとともに,客観的認識可能性に配慮して,アクセスした情報が機密情報であるということを認識できるように管理することを求めている。
ファイルサーバの各フォルダへのアクセスログは,情報システム部の P 君が週 1 回分析している。例えば,短時間に大量のデータにアクセスするような不審なアクセスが見つかった場合には,上司の Q 主任,又は必要に応じて情報セキュリティ責任者である R 部長に報告し,指示を仰いでいる。
〔社外作業におけるセキュリティ対策〕
専用フォルダ内の情報は,顧客先でも必要になるので,社外持出し用 PC で社外からもアクセスできるようにしている。また,社外持出し用 PC でインターネットにアクセスして情報を収集できるようにしている。
社外からファイルサーバにアクセスする場合は,社外持出し用 PC を携帯電話網経由で L 社の VPN 装置に接続する。VPN 装置は利用者 ID とパスワードで認証を行い,社内 LAN への接続に対してリバースプロキシサーバとして動作する。
従業員が専用フォルダ内の情報をファイルサーバから社外持出し用 PC にダウンロードして使用する場合の情報漏えい対策としては,USB メモリなどの外部記録媒体への書込みを禁止し,無線 LAN 機能を停止している。さらに,PC の管理権限を与えていない。また,社外持出し用 PC には,ウイルス対策ソフトを導入している。
〔インシデントの発生〕
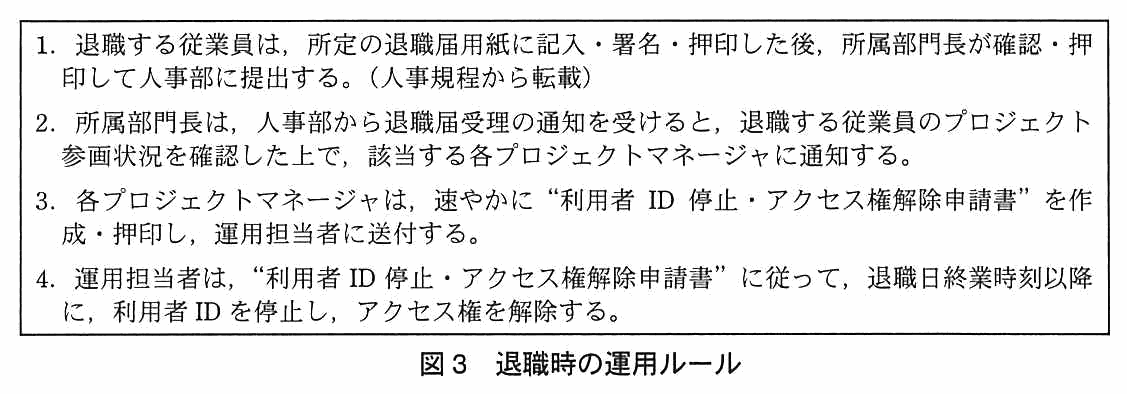
ある日 P 君は,あるプロジェクトの専用フォルダが,その 4 日前の夜間に,外部から大量にアクセスされていたことに気付き,Q 主任に連絡した。Q 主任が確認したところ,1 週間前に退職した元従業員の利用者 ID が用いられていたことが分かった。
その利用者 ID はまだ有効であったので,Q 主任は,即座にその利用者 ID を停止することで VPN 接続ができないようにした上,②証拠を保存するために必要な措置を取り,調査を行った。当該プロジェクトのプロジェクトマネージャは 1 か月間の海外出張中で,利用者 ID の停止申請処理をしていなかった。
〔社内情報の保護対策〕
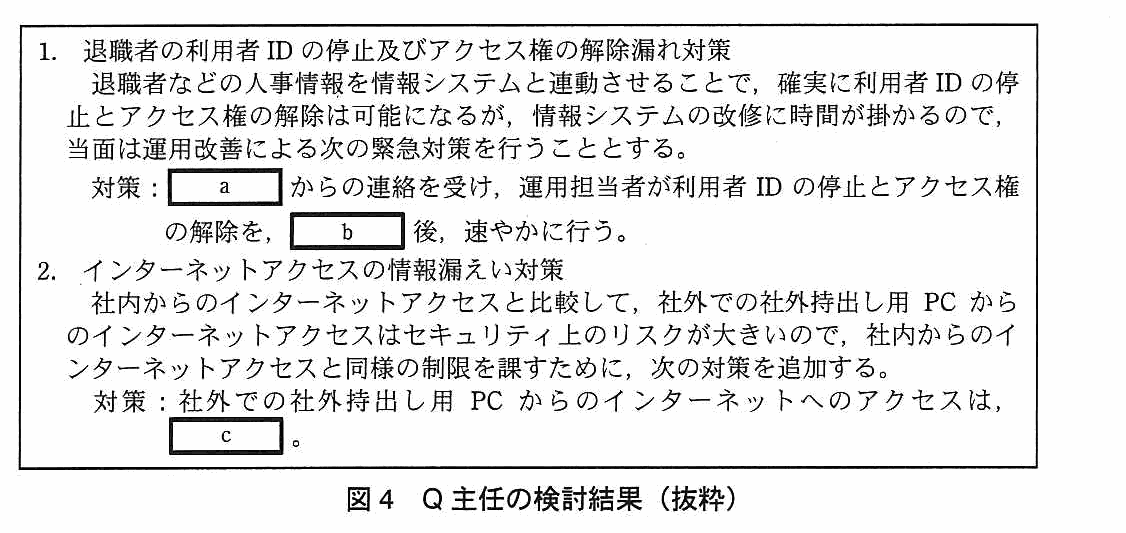
今回のインシデントの調査としてアクセスログを分析したが,機密情報への不正なアクセスは発見されなかった。しかし,事態を重く見た経営陣は,以前からセキュリティ上の懸念があった社外持出し用 PC も含め,機密情報保護の観点で,情報セキュリティ対策を見直し,速やかに改善するよう R 部長に指示し,Q 主任が対策をまとめることになった。Q 主任の検討結果の抜粋を図4に示す。
図4 Q 主任の検討結果(抜粋)
Q 主任の検討結果をレビューした R 部長は,検討結果の対策を速やかに実施するよう指示した。さらに,R 部長は,これまでの L 社の電子媒体の機密情報に対する管理は,客観的認識可能性の点から不十分であると考え,Q 主任に,③運用上のルールを策定し,全従業員に周知徹底するよう指示した。
運用担当者は,“利用者 ID 停止・アクセス権解除申請書”に従って,退職日終業時刻以降に,利用者 ID を停止し,アクセス権を解除する。
〔インシデントの発生〕
当該プロジェクトのプロジェクトマネージャは 1 か月間の海外出張中で,利用者 ID の停止申請処理をしていなかった。
図3の手順では,退職の情報は,人事部→所属部門長→プロジェクトマネージャ→運用担当者と順に伝わり,プロジェクトマネージャが申請書を作らないと運用担当者は動けない。今回のインシデントは,プロジェクトマネージャが海外出張中で,申請処理がされなかったために,退職者の利用者 ID が有効なまま残ったことが原因である。
緊急対策は,この途中の経路を省き,退職届を受理した人事部から運用担当者へ直接連絡させるものである。a は人事部となる。そして,利用者 ID の停止とアクセス権の解除の時刻は,図3の4.にあるとおり,“退職日終業時刻以降”である。b は退職日終業時刻で,その時刻になった“後,速やかに”行う。
字数制限は無い。a は“人事部”(3字),b は“退職日終業時刻”(7字)。b の“退職日”だけでは,当日の業務が終わる前に ID を止めてしまう扱いになり,図3の4.の“終業時刻以降”が抜ける。
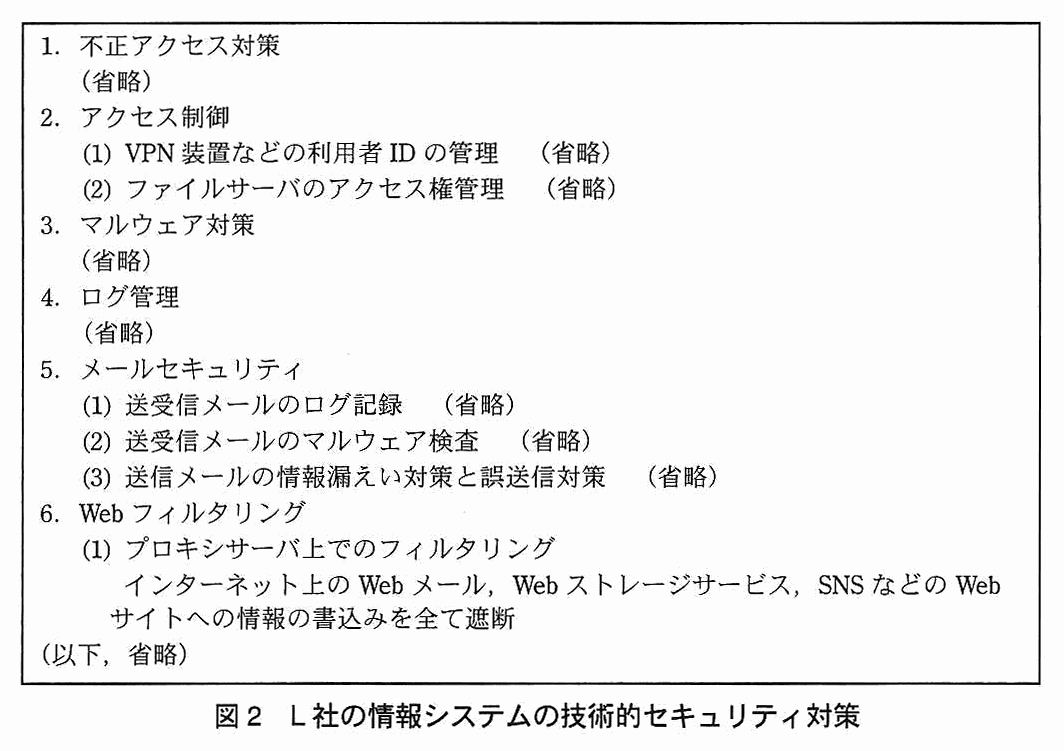
インターネット上の Web メール,Web ストレージサービス,SNS などの Web サイトへの情報の書込みを全て遮断
〔社外作業におけるセキュリティ対策〕
また,社外持出し用 PC でインターネットにアクセスして情報を収集できるようにしている。
図4 2.
社内からのインターネットアクセスと比較して,社外での社外持出し用 PC からのインターネットアクセスはセキュリティ上のリスクが大きいので,社内からのインターネットアクセスと同様の制限を課すために,次の対策を追加する。
〔社外作業におけるセキュリティ対策〕
社外からファイルサーバにアクセスする場合は,社外持出し用 PC を携帯電話網経由で L 社の VPN 装置に接続する。
社内の PC は,インターネットの利用がプロキシサーバ経由に限られ,プロキシサーバが,Web メールや Web ストレージ,SNS への情報の書込みを全て遮断している(図2 6.(1))。ところが社外持出し用 PC は,社外で携帯電話網から直接インターネットにアクセスでき,このプロキシサーバを通らないので,同じ遮断が効かない。
そのため,インターネット上の Web メールなどを利用して,専用フォルダから持ち出した機密情報を社外持出し用 PC の外部に送信できる,というリスクがある(解答例は“インターネットを利用して機密情報を社外持出し用 PC の外部に送信できる”)。c の対策は,社内と同じ制限を社外でも課すために,社外からのインターネットアクセスを L 社の VPN 装置経由だけにして,社内のプロキシサーバとフィルタリングを通す,というものである。