問1 利用者ID管理システム及び認証システムの設計
利用者ID管理システム及び認証システムの設計に関する次の記述を読んで,設問1〜6に答えよ。
N 社は,従業員数 20,000 名の大手金融機関である。N 社はこれまで,日本の顧客企業の海外展開に合わせて海外にも支店を設け,顧客企業の現地法人及びその従業員向けの金融サービスを提供することによって,海外での取引を急速に拡大させてきた。N 社は現在,日本,欧米,アジアという地域ごとに業務を行っており,システムも地域ごとに構築している。N 社の正社員の人事管理も地域ごとに人事システムで行っているが,契約社員は,支店ごとに契約社員を管理する者(以下,管理者という)が人事システムを使わずに管理している。
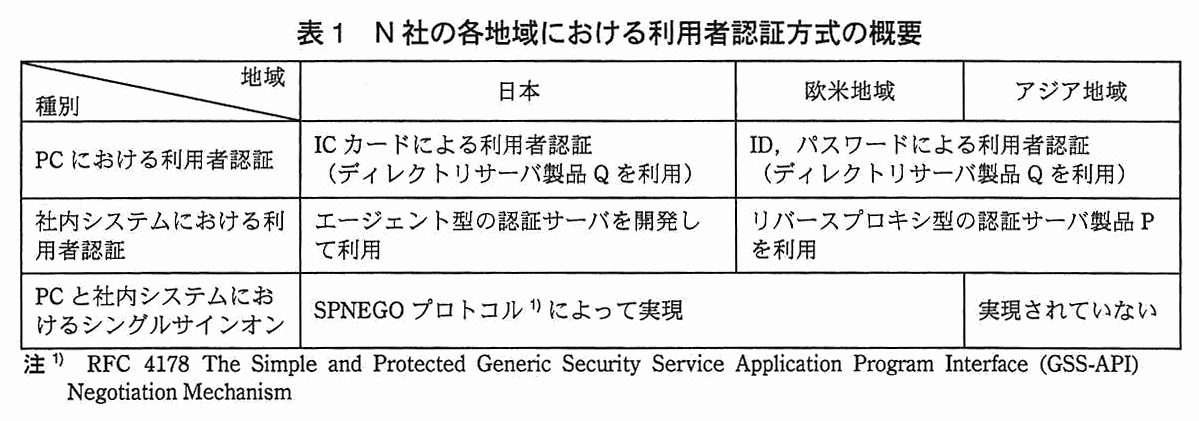
N 社は,より広い範囲の顧客企業及び個人顧客に世界共通の金融サービスを提供するための第一歩として,各地域の情報系システム(以下,社内システムという)のうち,機能面で共通性の高いものを,全地域から利用できる共通のシステム(以下,G システムという)として一本化し,各地域の社内システムの利用者全員に,G システムと,利用者が所属する地域の社内システムを併用させることにした。また,地域によって異なっている利用者 ID(以下,ID という)管理及び利用者認証の方式と運用を統一し,セキュリティ管理の一元化及び効率向上を実現することにした。N 社の各地域における利用者認証方式の概要を表1に示す。
〔日本における ID 管理・認証の方式〕
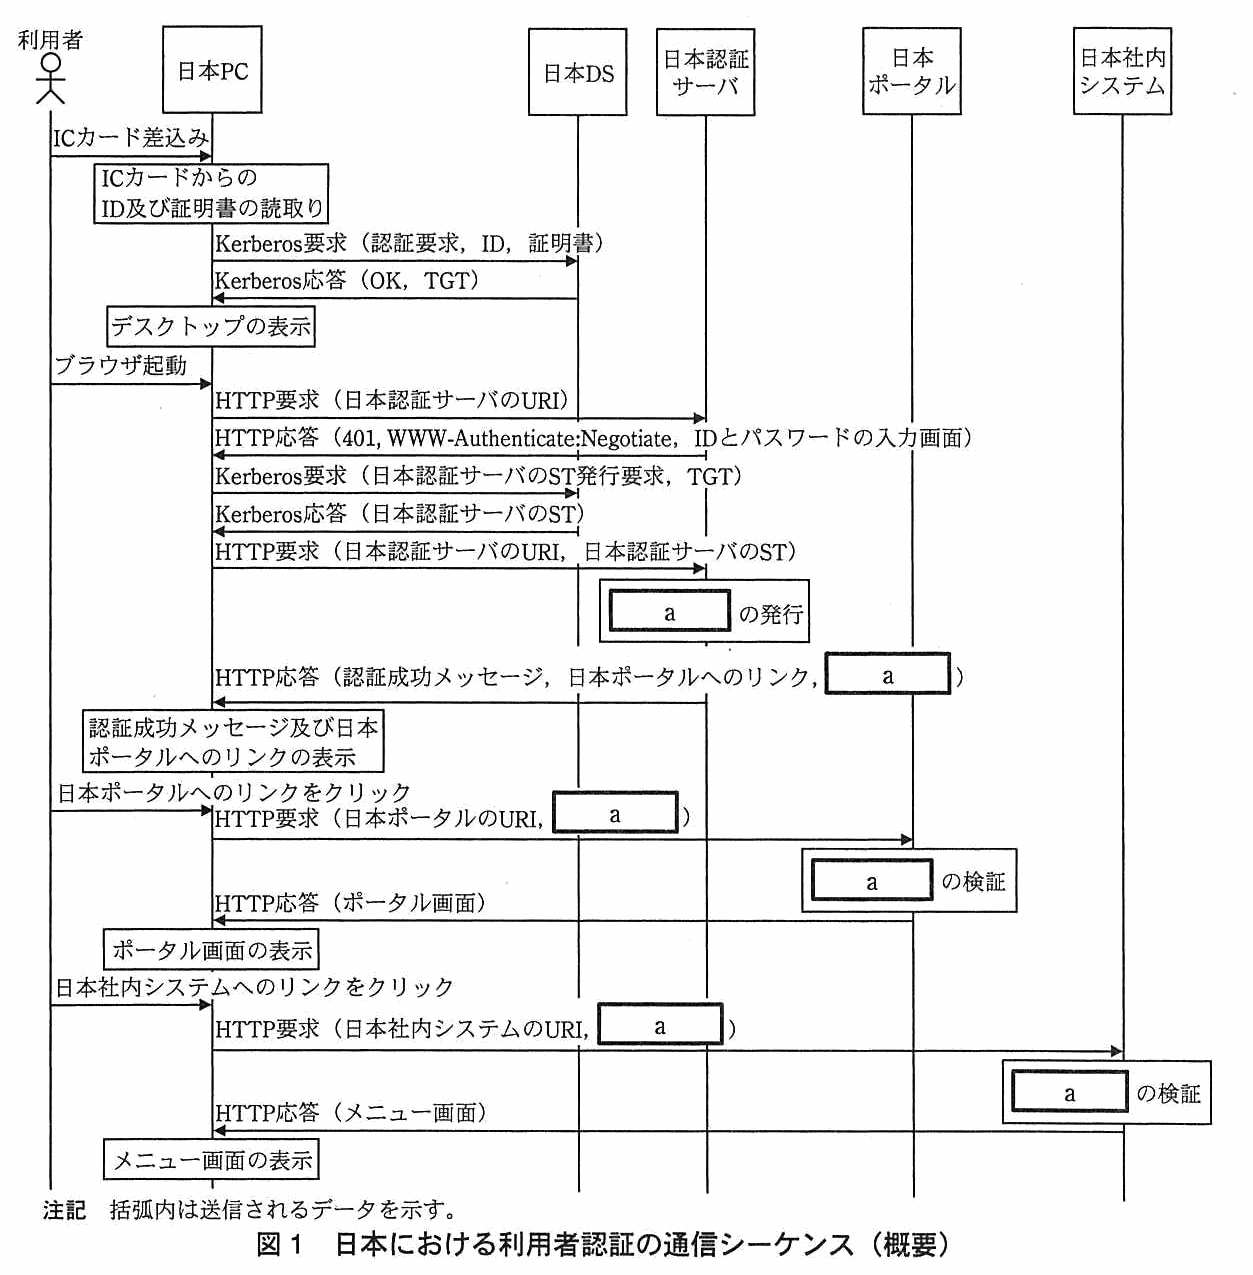
日本の N 社では,利用者が日本の PC(以下,日本 PC という)に接続された IC カードリーダに IC カードを差し込むと,IC カードから ID とディジタル証明書(以下,証明書という)が読み取られ,ディレクトリサーバ製品 Q を用いた日本のディレクトリサーバ(以下,ディレクトリサーバを DS という)において利用者認証が行われる。日本の DS(以下,日本 DS という)は,PC における利用者認証が成功すると,日本 PC に当該利用者のチケット認可チケット(以下,TGT という)を発行する。日本 PC は N 社が一括調達したものであり,IC カードリーダは,日本 PC 専用に開発されたものである。
利用者が日本 PC のブラウザを起動すると,ブラウザは,ホームページとして設定された日本の認証サーバ(以下,日本認証サーバという)にアクセスする。日本認証サーバは,認証していないブラウザからの HTTP 要求に対して,HTTP ステータスコード 401,Negotiate の値をもつ WWW-Authenticate ヘッダ,並びに ID 及びパスワードの入力画面を含む HTTP 応答を返す。そうすると,ブラウザは,日本認証サーバのアクセスに必要なサービスチケット(以下,ST という)の提示,又はフォーム認証による ID とパスワードの入力のどちらかを行う。日本 PC のブラウザは,SPNEGO によるシングルサインオン(以下,SSO という)を利用する設定が行われており,前述の HTTP 応答を受信すると,日本 DS に TGT を提示して ST を受け取り,その ST を日本認証サーバに提示して日本の社内システム(以下,日本社内システムという)における利用者認証が成功する。ST には暗号化された ID が含まれており,ST を受け取ったサーバは,復号処理によって ID を得ることができる。
日本認証サーバは,利用者認証が成功すると,認証 Cookie を発行し,認証成功を示すメッセージと日本のポータルサーバ(以下,日本ポータルという)へのリンクをブラウザに表示する。利用者がそのリンクをクリックすると,日本ポータルは,認証 Cookie の検証を行う。検証が成功すると,当該利用者がアクセス可能な日本社内システムへのリンクが並んだポータル画面をブラウザに表示する。
利用者が日本社内システムにアクセスすると,日本社内システムは,認証 Cookie の検証を行った後,メニュー画面をブラウザに表示する。日本ポータル及び日本社内システムでの認証 Cookie の検証では,日本認証サーバと併せて開発された,エージェントと呼ばれる Java プログラムがアプリケーションプログラムからメソッドとして呼び出される。
正社員が入社すると,人事管理手続に基づき,正社員情報の確認と登録の承認が行われた後,人事システムに登録される。人事システムに新しい正社員情報が登録されると,情報システム部は,当該正社員の証明書を発行し,ID と証明書を日本 DS に登録し,ID と証明書を格納した IC カードを当該正社員に貸与する。
契約社員が日本社内システムにアクセスする必要がある場合,管理者が所属長に対して当該契約社員のシステム利用申請を行い,承認を得る。その後,日本の情報システム部は,当該契約社員の証明書を発行し,ID と証明書を日本 DS に登録し,ID と証明書を格納した IC カードを管理者経由で当該契約社員に貸与する。
ID の先頭 2 桁は,正社員では AA,契約社員では本店・支店の識別番号であり,後続 6 桁は,正社員では社員番号,契約社員では管理者が採番した番号である。
日本における利用者認証の通信シーケンスを図1に示す。
〔欧米地域における ID 管理・認証の方式〕
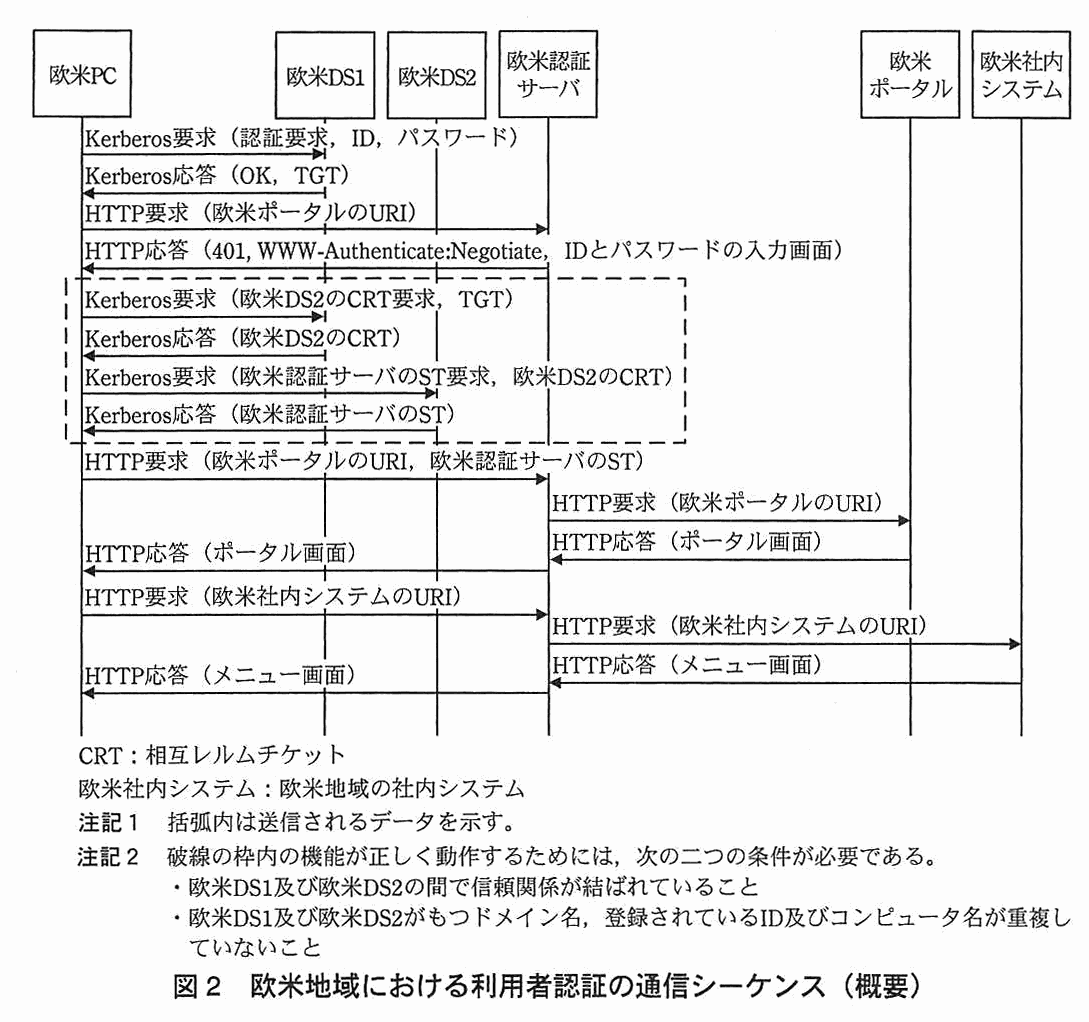
20 年前から支店を設けている欧米地域では,N 社は,ブラウザ,製品 Q を用いた欧米地域の DS1(以下,欧米 DS1 という)及び欧米地域の DS2(以下,欧米 DS2 という)並びにリバースプロキシ型の認証サーバ製品 P を用いた欧米地域の認証サーバ(以下,欧米認証サーバという)を組み合わせて,SPNEGO による SSO を実現している。製品 P は,SPNEGO による SSO を利用するように設定されると,認証されていないブラウザからの HTTP 要求に対して,日本認証サーバと同じ動作をして SPNEGO による利用者認証を行う。欧米地域の PC(以下,欧米 PC という)のブラウザ及び欧米認証サーバは,SPNEGO による SSO を利用するように設定されている。
欧米 DS1 には欧米 PC のコンピュータ名及び欧米地域の ID が,欧米 DS2 には欧米地域の各サーバのコンピュータ名が,それぞれ登録されている。欧米 DS1 及び欧米 DS2 には,お互いを信頼するという設定が行われている(以下,信頼関係が結ばれているという)。現在,N 社の中の DS 間で信頼関係が結ばれているのは,欧米 DS1 と欧米 DS2 間だけである。
利用者が,欧米 PC にログオンして,ブラウザを立ち上げると,ブラウザは,ホームページとして設定された欧米地域のポータルサーバ(以下,欧米ポータルという)にアクセスしようとする。
欧米地域における ID 管理の手続は,日本と同様である。欧米地域の情報システム部は,新しい正社員又は契約社員の ID と初期パスワードを欧米 DS1 に登録し,当該正社員又は管理者に通知する。ID の体系は日本と同じであり,日本と重複している ID がある。
欧米地域における利用者認証の通信シーケンスを図2に示す。
〔アジア地域における ID 管理・認証の方式〕
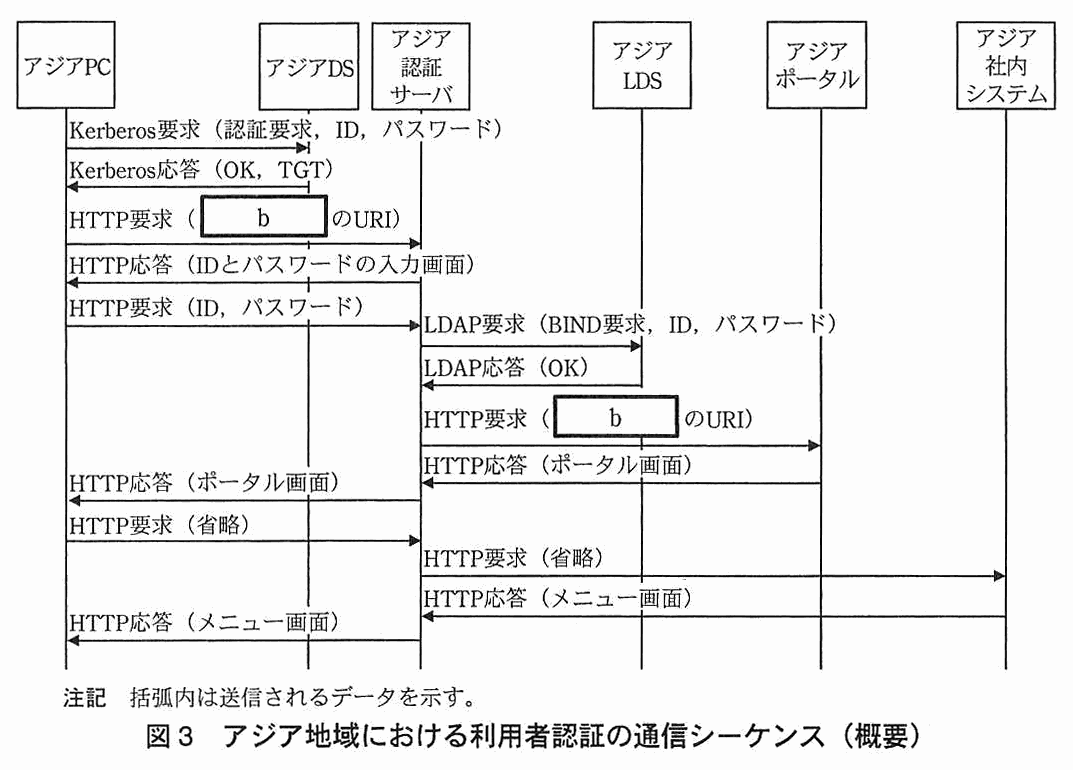
支店網を急拡大してきたアジア地域において,N 社は,製品 P を用いたアジア地域の認証サーバ(以下,アジア認証サーバという)に,LDAP サーバ製品 R を用いたアジア地域の LDAP サーバ(以下,アジア LDS という)を組み合わせて,SSO を短期間で実現した。ただし,アジア認証サーバは,SPNEGO ではなくフォーム認証を利用しており,アジア地域の PC(以下,アジア PC という)に SPNEGO の設定はされていない。SSO の対象は,アジア地域のポータルサーバ(以下,アジアポータルという)と,アジア地域の社内システム(以下,アジア社内システムという)である。
利用者が,アジア PC にログオンして,ブラウザを立ち上げると,ブラウザは,ホームページとして設定されたアジアポータルにアクセスしようとする。その際,アジア認証サーバは,アジア LDS を参照し,ID とパスワードによる利用者認証を行う。
アジア地域の全ての正社員及び契約社員は,入社時にアジア PC が利用できるように製品 Q を用いたアジア地域の DS(以下,アジア DS という)に ID が登録される。しかし,アジア LDS への ID 登録や削除は人事システムと連携していない。そのため,正社員及び契約社員は,アジア社内システムにアクセスする必要が生じた際に,自ら ID とパスワードの登録をアジア地域の情報システム部に依頼している。情報システム部は,依頼内容に沿ってアジア LDS に ID とパスワードを登録する。他の地域と重複している ID はない。
アジア地域における利用者認証の通信シーケンスを図3に示す。
〔G システムにおける ID 管理・認証の設計〕
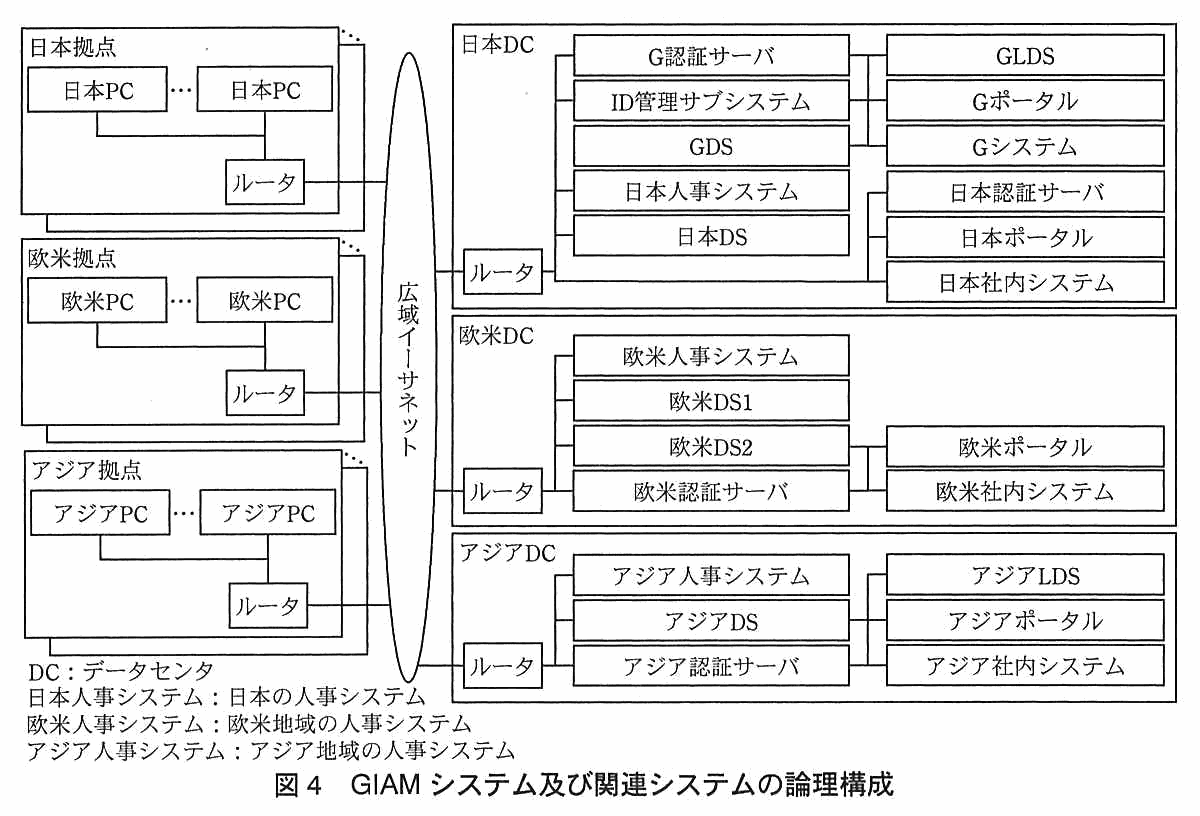
日本の情報システム部の X 部長は,部下の Y さんに,G システムにおける ID 管理,SSO 及びアクセス制御を行うグローバル ID・アクセス管理システム(以下,GIAM システムという)を設計し,情報セキュリティスペシャリストの Z 主任のレビューを受けるように指示した。Y さんは,認証サブシステム,ID 管理サブシステム,ポータルサブシステム(以下,G ポータルという)から成る GIAM システムを設計した。それぞれのサブシステムの概要は次のとおりである。
- 認証サブシステム
製品 P を用いた認証サーバ(以下,認証サブシステムの認証サーバを G 認証サーバという)と製品 R を用いた LDAP サーバ(以下,認証サブシステムの LDAP サーバを GLDS という)から成り,G ポータル及び G システムへのアクセスにおいて,N 社全体で一意となる ID(以下,GID という)とパスワードによる利用者認証及び SSO を実現する。利用者認証が成功すると,HTTP ヘッダに GID を埋め込んで G ポータル及び G システムに送信する。
- ID 管理サブシステム
日次で各地域の人事システムから正社員の利用者情報を収集し,新たに登録された正社員に対して,GID と初期パスワードを生成して GLDS に登録する。
- G ポータル
G 認証サーバから渡された GID 及び GLDS に登録された利用者属性に基づいてポータル画面を生成し,G システム及び当該利用者が所属する地域のポータルサーバへのリンクを表示する。全地域の PC ではブラウザに G ポータルをホームページとして設定し,ブラウザが立ち上がると G ポータルのポータル画面が表示されるようにする。
Y さんが設計した,GIAM システム及び関連システムの論理構成を図4に,GIAM システムにおける利用者認証の通信シーケンスを図5に,それぞれ示す。
なお,図4において,グローバル DS(以下,GDS という)には,製品 Q が用いられ,認証サブシステム,ID 管理サブシステム及び G ポータルの各サーバのコンピュータ名が登録される。
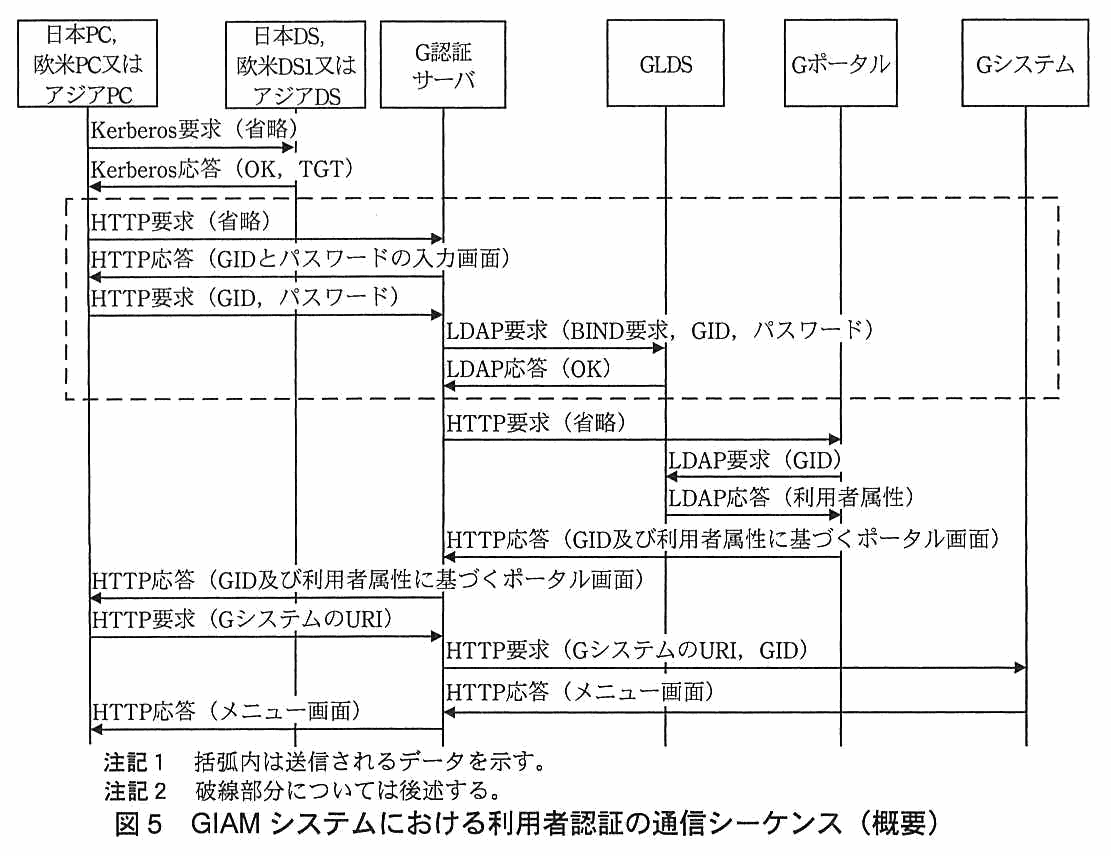
Y さんは,GIAM システムの設計について,Z 主任のレビューを受けた。Z 主任は,Y さんに,図5中の破線の部分にアジア地域の認証方式を採用した理由を質問した。Y さんは,次の 2 点を説明した。
- ①エージェント型の認証サーバを採用した場合,G ポータルや G システムに市販のパッケージ製品を採用する際に大きなカスタマイズが必要となる。
- SPNEGO による SSO を実現するためには,②GDS と各地域の DS に関する変更と③ID 体系に関する変更が必要になり,地域間調整が必要である。
Z 主任は,認証サブシステムの設計を了承した。
次に Z 主任は,④ID 管理サブシステムの設計に不十分な点があることを指摘し,各地域の人事システムとは別のサーバから利用者情報を収集する必要があると助言した。
さらに,Z 主任は,⑤一部の地域で,G ポータルのポータル画面中のリンクから地域のポータルサーバへのアクセスが失敗することを指摘し,G ポータルのポータル画面に載せるリンクを修正する必要があると助言した。
Y さんは Z 主任の助言を反映し,GIAM システムの設計について X 部長の承認を得た。
〔欧米地域からの要望への対応〕
X 部長は,Y さんと Z 主任に対して,GIAM システムの設計内容について,各地域の情報システム部及び利用者の代表者に説明するよう指示した。Y さんと Z 主任が欧米地域に出張して GIAM システムの設計内容を説明したところ,次の要望が挙がった。
要望 1.
現行システムと同様に,一度 PC にログオンすれば,欧米社内システム及び G システムへの SSO ができるようにしてほしい。
要望 2.
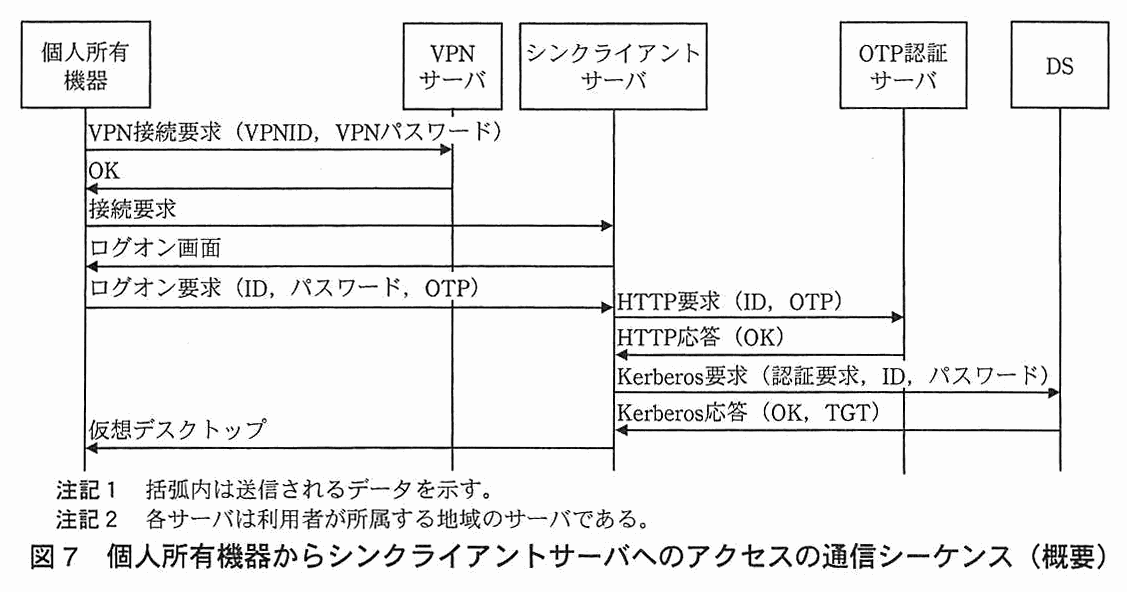
ワークスタイル変革及び災害対策として,利用者が自宅から,個人所有の PC やタブレット端末(以下,個人所有機器という)を使って欧米社内システムを利用する方法を検討中である。インターネット経由で社内のシンクライアントサーバにアクセスし,仮想デスクトップから欧米社内システム及び G システムにアクセスする際においても SSO を実現してほしい。ただし,インターネット経由の仮想デスクトップへのアクセスにおいては,二要素認証を実装したい。
要望 3.
他地域への出張中でも,仮想デスクトップから,欧米社内システム及び G システムにアクセスする際において SSO を実現してほしい。
Y さんは,GIAM システムに下線②と下線③の変更を行うことにし,欧米地域の三つの要望全てを全地域の利用者に対して実現する拡張 GIAM システムを設計した。
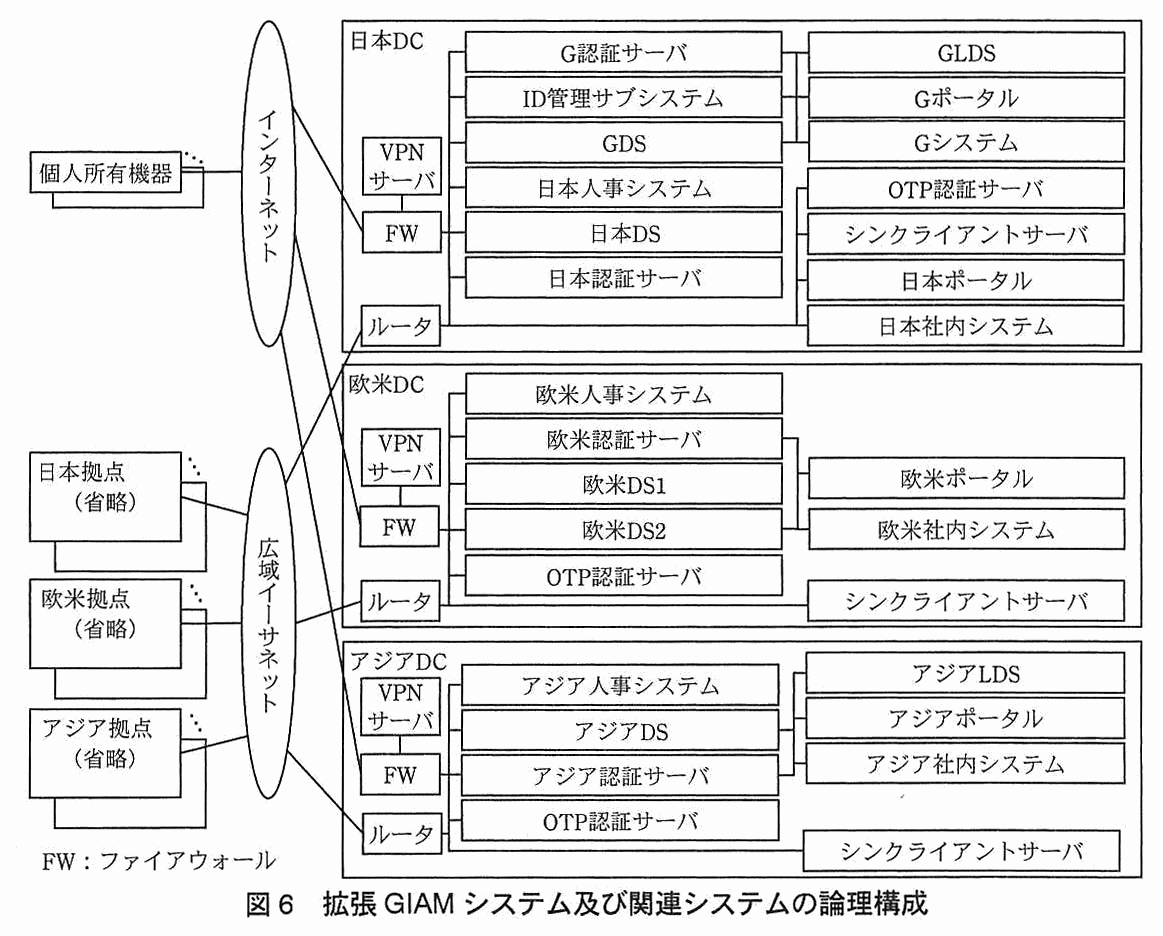
拡張 GIAM システムでは,自宅又は出張先にいる利用者は,個人所有機器から自分が所属する地域の VPN サーバ経由で自分が所属する地域のシンクライアントサーバにアクセスし,G ポータルのポータル画面から,G システム,自分が所属する地域のポータルサーバ及び自分が所属する地域の社内システムにアクセスする。
個人所有機器の業務利用を希望する利用者は,個人所有機器の利用申請を行い,所属長に承認されると,VPN 接続用の ID(以下,VPNID という)とパスワード(以下,VPN パスワードという)が割り当てられ,ハードウェア型のワンタイムパスワード(以下,OTP という)トークンが貸与される。
拡張 GIAM システム及び関連システムの論理構成を図6に,個人所有機器からシンクライアントサーバへのアクセスの通信シーケンスを図7に,仮想デスクトップから G システムへのアクセスの通信シーケンスを図8に,それぞれ示す。
Y さんは,利用者が各地域の PC から G システムにアクセスする場合の通信シーケンスは,図8中の仮想デスクトップを各地域の PC に置き換えたものになると考えた。
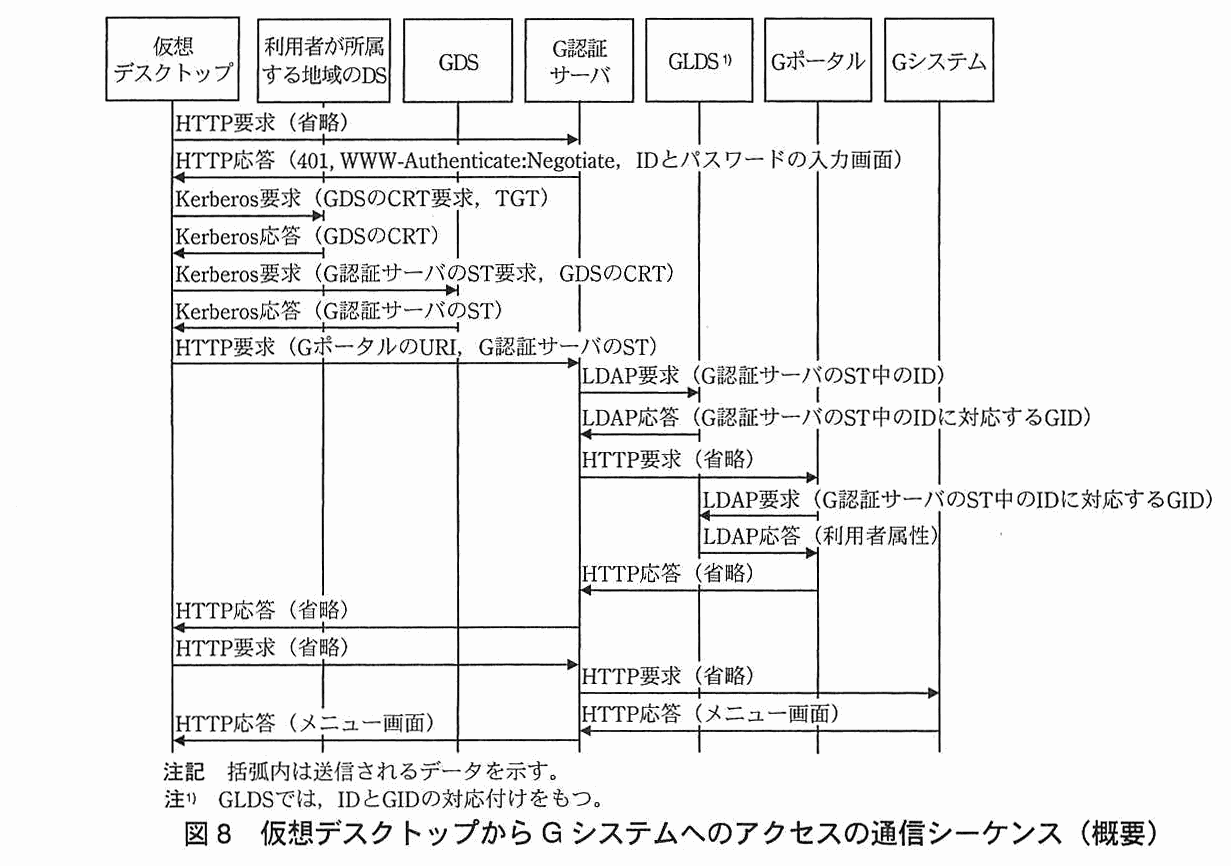
Y さんは,拡張 GIAM システムの設計について,Z 主任のレビューを受けた。Z 主任は,IC カードによる利用者認証の方式を採用しなかった理由を質問した。⑥Y さんは,採用した場合,IC カードリーダの追加導入や持ち運びが必要になる上,テスト工程の期間と工数が大きくなると説明した。次に,Z 主任は,⑦要望 2 を実現する方法としてシンクライアントサーバを各地域の DC に配置し,利用者が自分の所属する地域のシンクライアントサーバにアクセスするようにした理由を質問した。Y さんは,その理由を説明した。
Z 主任は,⑧一部の地域の利用者は,PC における利用者認証の後,G ポータル及び地域のポータルサーバにアクセスしようとしたときに ID とパスワードの再入力が必要であることを指摘し,当該地域におけるシステム設定の変更が必要であると助言した。
Y さんは,Z 主任の助言を反映し,拡張 GIAM システムの設計について X 部長の承認を得た。Y さんと Z 主任は,再度各地域の情報システム部及び利用者の代表者に説明を行い,合意を得た。各地域の情報システム部は,G システム及び拡張 GIAM システムの構築を始めた。
出題趣旨(IPA)
ビジネスを海外展開している企業においては,これまで地域や国ごとに行ってきた情報セキュリティ管理を統合するのに伴い,情報システムの利用者ID管理及びアクセス管理(ID and Access Management,以下IAMという)を統合する動きが起きている。IAMの統合においては,利用者の利便性並びに既存の情報システム及び運用管理プロセスへの影響を考慮し,最適なソリューションを選択する必要がある。本問では,海外展開する大手金融機関におけるIAMの統合を題材に,IAMの設計及び運用上の考慮点に関する知識と能力を問う。
採点講評(問全体・IPA)
問1では,ID管理システム及び認証システムの設計及び運用上の考慮点に関する知識と対応能力について出題した。全体として正答率は低かった。
設問と解答例
図1中の a に入れる適切な字句を,本文中の用語を用いて答えよ。
〔a〕解答例
- 認証Cookie
解説
本文の根拠
〔日本における ID 管理・認証の方式〕
日本認証サーバは,利用者認証が成功すると,認証 Cookie を発行し,認証成功を示すメッセージと日本のポータルサーバ(以下,日本ポータルという)へのリンクをブラウザに表示する。
〔日本における ID 管理・認証の方式〕
利用者がそのリンクをクリックすると,日本ポータルは,認証 Cookie の検証を行う。
図1の a は,日本認証サーバが利用者認証の成功後に発行し,ブラウザが日本ポータルと日本社内システムへ送り,それぞれが検証するデータである。本文はそれを“認証Cookie”と呼んでいるので,解答例は“認証Cookie”である。
図1の流れを追うと,日本認証サーバが「の発行」を行う処理,日本認証サーバから PC への HTTP 応答,PC から日本ポータルと日本社内システムへの HTTP 要求,日本ポータルと日本社内システムの「の検証」の6か所が同じ語で埋まる。Kerberos の TGT・ST は日本 DS が発行し,日本認証サーバの認証にだけ使うものなので,ここには入らない。
設問は“本文中の用語を用いて”と指定している。“Cookie”だけでも意味は通じるが,本文の“認証Cookie”(解答例は8字)とそろえて書くのが安全である。ST(サービスチケット)と書くと,日本ポータル以降に渡るものではないので誤りになる。
図3中の b に入れる適切な字句を,図3中から選び,答えよ。
〔b〕解答例
- アジアポータル
解説
本文の根拠
〔アジア地域における ID 管理・認証の方式〕
ブラウザは,ホームページとして設定されたアジアポータルにアクセスしようとする。その際,アジア認証サーバは,アジア LDS を参照し,ID とパスワードによる利用者認証を行う。
図3
アジアPCからアジア認証サーバへ「HTTP要求(bのURI)」
図3
アジア認証サーバからアジアポータルへ「HTTP要求(bのURI)」
アジア PC のブラウザはホームページとして設定されたアジアポータルにアクセスしようとし,その要求はリバースプロキシ型のアジア認証サーバが受ける。認証サーバは ID とパスワードの入力画面を返し,認証に成功すると,同じ URI の要求をアジアポータルに中継する。したがって,2か所の b はどちらも“アジアポータル”である。
図2(欧米地域)でも,欧米 PC が欧米認証サーバに“欧米ポータルの URI”を要求し,認証サーバが欧米ポータルへ同じ要求を中継している。アジアはこの欧米の形から Kerberos の相互レルムチケットの部分を除いたものなので,対応づけると見つけやすい。
設問は“図3中から選び”と指定しており,アジア社内システムなど別の構成要素を答えないこと。アジア社内システムへの要求は図3の後半で“HTTP 要求(省略)”として別に示されている。
アジア地域におけるアジア LDS への正社員及び契約社員の ID の登録手順について,セキュリティ上の問題点を 45 字以内で述べよ。
解答例
- 承認が行われず,社内システムにアクセスする必要がない者もIDを登録できてしまう。
解説
本文の根拠
〔アジア地域における ID 管理・認証の方式〕
しかし,アジア LDS への ID 登録や削除は人事システムと連携していない。
〔アジア地域における ID 管理・認証の方式〕
正社員及び契約社員は,アジア社内システムにアクセスする必要が生じた際に,自ら ID とパスワードの登録をアジア地域の情報システム部に依頼している。
〔日本における ID 管理・認証の方式〕
管理者が所属長に対して当該契約社員のシステム利用申請を行い,承認を得る。
アジア LDS への登録は,人事システムと連携しておらず,利用者本人が情報システム部に依頼する形である。日本では,正社員は人事管理手続に基づく承認の後に,契約社員は管理者から所属長への利用申請と承認の後に,ID を登録する。アジアにはこの承認の段階が書かれていないので,依頼さえすれば,社内システムを使う必要のない者の ID でも登録できてしまう。これが解答例の問題点である。
日本・欧米の手順と並べ,アジアだけに無いものが“承認(利用の必要性の確認)”であると読み取る。人事システムとの連携が無いので,退職者の ID の削除も漏れやすくなるが,設問は“登録手順”の問題点を問うているので,登録時の承認が無い点を答える。
解答例は40字で,45字の制限に収まる。“承認が行われず”と“必要がない者も登録できる”の二つを入れる。“人事システムと連携していない”とだけ書くと,なぜセキュリティ上の問題かが伝わらない。
採点講評(IPA)
設問1は,認証システム及び利用者ID管理プロセスに関する問題である。(3)は,正答率が低かった。各地域のID管理プロセスを比較した上で,アジア地域におけるID管理プロセスの問題点を解答してほしかった。
本文中の下線①について,必要なカスタマイズの内容を 35 字以内で述べよ。
解答例
- GポータルやGシステムからエージェントを呼び出すための変更
解説
本文の根拠
〔日本における ID 管理・認証の方式〕
日本ポータル及び日本社内システムでの認証 Cookie の検証では,日本認証サーバと併せて開発された,エージェントと呼ばれる Java プログラムがアプリケーションプログラムからメソッドとして呼び出される。
下線①
エージェント型の認証サーバを採用した場合,G ポータルや G システムに市販のパッケージ製品を採用する際に大きなカスタマイズが必要となる。
エージェント型の認証サーバでは,認証 Cookie の検証を,保護する側のアプリケーションが認証サーバと併せて作られたエージェント(Java プログラム)をメソッドとして呼び出して行う。市販のパッケージ製品はそのような呼出しを前提にしていないので,G ポータルや G システムにそれを組み込むには,アプリケーション側を改造して,エージェントを呼び出すようにする必要がある。解答例は“GポータルやGシステムからエージェントを呼び出すための変更”である。
これに対し,リバースプロキシ型(製品 P)は,認証サーバがブラウザとアプリケーションの間に入って認証を済ませるので,アプリケーション側を変えずに済む。表1で日本だけがエージェント型であるのは,N 社が認証サーバと併せて自社開発しているからである。
解答例は29字で,35字の制限に収まる。“カスタマイズ”をそのまま繰り返すのではなく,何を変えるのか(呼出しを追加すること)を書く。
採点講評(IPA)
設問2は,認証システムの方式比較に関する問題である。(1)と(2)は正答率が低かった。エージェント型と呼ばれる認証システムの方式の一般的な考慮点について理解しておいてほしい。
本文中の下線②について,変更の内容を 25 字以内で述べよ。
解答例
- GDSと各地域のDS間で信頼関係を結ぶ。
解説
本文の根拠
図2 注記2
欧米DS1及び欧米DS2の間で信頼関係が結ばれていること
図8
仮想デスクトップから利用者が所属する地域のDSへ「Kerberos要求(GDSのCRT要求,TGT)」
〔日本における ID 管理・認証の方式〕
現在,N 社の中の DS 間で信頼関係が結ばれているのは,欧米 DS1 と欧米 DS2 間だけである。
SPNEGO による SSO では,PC は自分の地域の DS から TGT を受け取っており,G 認証サーバの ST は GDS が発行する。地域の DS から GDS の相互レルムチケット(CRT)を得るには,両者の間に信頼関係が結ばれている必要がある。図2の注記2も,欧米で同じことを条件に挙げている。現在は欧米 DS1 と欧米 DS2 の間にしか信頼関係が無いので,GDS と各地域の DS の間にそれを設定する,というのが下線②の変更である。
図5の破線の部分に SPNEGO を採用すると,図8のように CRT を使った Kerberos のやり取りが増える。このとき,ドメイン名や ID・コンピュータ名が重複しないことも要るが,ID の重複は下線③の変更(設問2(3))の側である。
解答例は20字で,25字の制限に収まる。“GDS と各地域の DS”の両方と“信頼関係”の2点を書く。“GDS の設定を変更する”だけでは何を変えるのかが分からない。
採点講評(IPA)
設問2は,認証システムの方式比較に関する問題である。(1)と(2)は正答率が低かった。エージェント型と呼ばれる認証システムの方式の一般的な考慮点について理解しておいてほしい。
本文中の下線③は,どのような現状の問題を解決するために必要か。30 字以内で述べよ。
解答例
- 日本と欧米地域のIDに重複があるという問題
解説
本文の根拠
〔欧米地域における ID 管理・認証の方式〕
ID の体系は日本と同じであり,日本と重複している ID がある。
図2 注記2
欧米DS1及び欧米DS2がもつドメイン名,登録されているID及びコンピュータ名が重複していないこと
SPNEGO(Kerberos)を全地域に広げるには,DS の間で ID が重複していないことが条件になる。ID の先頭2桁は,正社員では AA,契約社員では本店・支店の識別番号で,欧米地域の ID の体系は日本と同じため,日本と欧米地域に重複している ID がある。下線③の“ID 体系に関する変更”は,この現状の問題を解決するために必要である。
なお,アジア地域には“他の地域と重複している ID はない”と本文に書かれている。したがって,重複があるのは日本と欧米地域の間であり,3地域すべてと書くと誤りになる。
解答例は21字で,30字の制限に収まる。“日本と欧米地域”と“ID の重複”の2点を入れる。
ID 管理サブシステムの設計における不十分な点を,25 字以内で述べよ。
解答例
- 契約社員の利用者情報が取り込まれない点
解説
本文の根拠
ID 管理サブシステム
日次で各地域の人事システムから正社員の利用者情報を収集し,新たに登録された正社員に対して,GID と初期パスワードを生成して GLDS に登録する。
冒頭
契約社員は,支店ごとに契約社員を管理する者(以下,管理者という)が人事システムを使わずに管理している。
ID 管理サブシステムは,各地域の人事システムから利用者情報を収集する。ところが,契約社員は人事システムを使わず,管理者が管理している。そのため,契約社員の情報は人事システムに無く,GLDS への GID の登録の対象にならない。これが不十分な点で,解答例は“契約社員の利用者情報が取り込まれない点”である。
下線④は,Z 主任が“各地域の人事システムとは別のサーバから利用者情報を収集する必要がある”と助言したものである。人事システムとは別に契約社員の情報を持つサーバが,設問3(2)の答えになる。
解答例は19字で,25字の制限に収まる。“正社員の情報しか収集しない”と書いても同じ内容になるが,解答例は契約社員を主語にしている。
採点講評(IPA)
設問3は,ID管理システムの設計に関する問題である。正答率は期待どおりだった。
利用者情報の収集元として適切なサーバ名を,図4中から三つ選び,答えよ。
〔①〕解答例
- 日本DS
〔②〕解答例
- 欧米DS1
〔③〕解答例
- アジアLDS
解説
本文の根拠
〔日本における ID 管理・認証の方式〕
ID と証明書を日本 DS に登録し,ID と証明書を格納した IC カードを管理者経由で当該契約社員に貸与する。
〔欧米地域における ID 管理・認証の方式〕
欧米地域の情報システム部は,新しい正社員又は契約社員の ID と初期パスワードを欧米 DS1 に登録し,当該正社員又は管理者に通知する。
〔アジア地域における ID 管理・認証の方式〕
情報システム部は,依頼内容に沿ってアジア LDS に ID とパスワードを登録する。
契約社員の ID が登録されている場所を,地域ごとに本文から探す。日本は,契約社員の証明書と ID を日本 DS に登録する。欧米は,契約社員の ID と初期パスワードを欧米 DS1 に登録する。アジアは,アジア社内システムを使う者の ID とパスワードをアジア LDS に登録する。解答例は“日本DS”“欧米DS1”“アジアLDS”である。
欧米 DS2 には各サーバのコンピュータ名が登録されているだけで,利用者の ID は入っていない。アジア DS には入社時に全員の ID が登録されるが,GIAM システムで必要なのは社内システムを使う者であり,その ID を持つのはアジア LDS である(解答例がアジア LDS であることからの読み取りで,アジア DS が誤りかどうかは本文だけでは断定できない)。
図4から選ぶ設問なので,図4にある名称(日本DS,欧米DS1,アジアLDS)をそのまま書く。地域ごとに1つずつ選ぶ。
採点講評(IPA)
設問3は,ID管理システムの設計に関する問題である。正答率は期待どおりだった。
本文中の下線⑤について,地域のポータルサーバへのアクセスが失敗する地域を,本文中の用語を用いて答えよ。また,ポータル画面に載せるリンクはどのサーバの URI にすべきか。サーバ名を 10 字以内で答えよ。
〔地域〕解答例
- 日本
〔サーバ名〕解答例
- 日本認証サーバ
解説
本文の根拠
G ポータル
G システム及び当該利用者が所属する地域のポータルサーバへのリンクを表示する。
〔日本における ID 管理・認証の方式〕
利用者がそのリンクをクリックすると,日本ポータルは,認証 Cookie の検証を行う。
図1
日本PCから日本認証サーバへ「HTTP要求(日本認証サーバのURI)」
図2
欧米PCから欧米認証サーバへ「HTTP要求(欧米ポータルのURI)」
地域のポータルへのアクセスが失敗するのは日本である。欧米とアジアでは,PC がポータルの URI を認証サーバ(リバースプロキシ)に要求し,認証サーバが中継するので,G ポータルに“欧米ポータル”“アジアポータル”の URI を載せればよい。日本では,日本ポータルが日本認証サーバの発行した認証 Cookie を検証する。G ポータルから直接日本ポータルの URI にアクセスすると,その Cookie が無いために認証に失敗する。
そこで,日本のリンクは,まず日本認証サーバの URI にアクセスさせ,SPNEGO で認証して認証 Cookie を発行させてから日本ポータルへ進ませる形にする。解答例はサーバ名が“日本認証サーバ”,地域が“日本”である。
サーバ名は10字以内の指定で,“日本認証サーバ”は7字。“日本ポータル”と答えると,失敗する側に戻ってしまう。地域は“本文中の用語”なので“日本”と書く。
採点講評(IPA)
設問4は,認証システムとポータルシステムの連携に関する問題である。地域は正答率が期待どおりだったが,サーバ名の正答率が低かった。通信シーケンスを理解した上で解答してほしかった。
拡張 GIAM システムの二要素認証において使われる認証要素を二つ挙げ,それぞれ 8 字以内で答えよ。
〔①〕解答例
- パスワード
〔②〕解答例
- OTPトークン
解説
本文の根拠
〔欧米地域からの要望への対応〕
VPN 接続用の ID(以下,VPNID という)とパスワード(以下,VPN パスワードという)が割り当てられ,ハードウェア型のワンタイムパスワード(以下,OTP という)トークンが貸与される。
図7
個人所有機器からシンクライアントサーバへ「ログオン要求(ID,パスワード,OTP)」
認証の3要素は,記憶(知っていること),所持(持っているもの),バイオメトリクス情報(本人の身体的特徴)である。拡張 GIAM システムでは,ID とパスワードが記憶の要素で,貸与されるハードウェア型 OTP トークンが表示するワンタイムパスワードが所持の要素である。解答例は“パスワード”と“OTPトークン”である。
図7のログオン要求は ID,パスワード,OTP の3つを送り,シンクライアントサーバが OTP を OTP 認証サーバで確認している。VPN 接続時の VPNID・VPN パスワードも記憶の要素だが,それだけでは要素が増えない。
字数は“パスワード”が5字,“OTPトークン”が7字で,8字以内に収まる。“OTP”だけでも通じるが,要素は“持っているもの”なので,トークンまで書くと伝わりやすい。同じ要素(ID とパスワード)を2つに数えてはいけない。
採点講評(IPA)
設問5は,2要素認証及びシンクライアントに関する問題である。正答率は低かった。一般的知識である,認証の3要素(記憶,所持,バイオメトリクス情報),読取り装置を利用した2要素認証における考慮点,シンクライアントにおける考慮点について,理解してほしい。
本文中の下線⑥について,Y さんがテスト工程の期間と工数が大きくなると説明したのは,テスト工程でどのような機能検証を行う必要があると考えたからか。25 字以内で述べよ。
解答例
- 多種の個人所有機器での利用者認証の動作検証
解説
本文の根拠
要望2
利用者が自宅から,個人所有の PC やタブレット端末(以下,個人所有機器という)を使って欧米社内システムを利用する方法を検討中である。
〔日本における ID 管理・認証の方式〕
日本 PC は N 社が一括調達したものであり,IC カードリーダは,日本 PC 専用に開発されたものである。
下線⑥
採用した場合,IC カードリーダの追加導入や持ち運びが必要になる上,テスト工程の期間と工数が大きくなると説明した。
IC カードリーダは日本 PC 専用に開発されたものである。一方,個人所有機器は利用者が自分で選んだ PC やタブレット端末で,機種も OS も一様ではない。IC カードによる認証を採用すると,そうした多様な機器のそれぞれで IC カードリーダが動作し,認証が成功することを確かめる必要があり,テスト工程の期間と工数が大きくなる。解答例は“多種の個人所有機器での利用者認証の動作検証”である。
日本 PC では,PC を一括調達し,リーダも専用に作っているので,この検証の手間が小さい。下線⑥の前半(リーダの追加導入や持ち運び)はコスト面の理由で,テスト工程の理由は後半である。
解答例は21字で,25字の制限に収まる。“動作検証”だけでなく,何についてか(多種の個人所有機器と利用者認証)を入れる。
採点講評(IPA)
設問5は,2要素認証及びシンクライアントに関する問題である。正答率は低かった。一般的知識である,認証の3要素(記憶,所持,バイオメトリクス情報),読取り装置を利用した2要素認証における考慮点,シンクライアントにおける考慮点について,理解してほしい。
本文中の下線⑦について,利用者が他の地域のシンクライアントサーバにアクセスした場合に発生するおそれがある問題を,ネットワークに関連する要因とともに 50 字以内で述べよ。
解答例
- ネットワーク遅延が大きいことから,仮想デスクトップの操作に対するレスポンスが悪化する。
解説
本文の根拠
要望2
インターネット経由で社内のシンクライアントサーバにアクセスし,仮想デスクトップから欧米社内システム及び G システムにアクセスする際においても SSO を実現してほしい。
拡張 GIAM システム
自宅又は出張先にいる利用者は,個人所有機器から自分が所属する地域の VPN サーバ経由で自分が所属する地域のシンクライアントサーバにアクセスし
シンクライアントでは,利用者の操作(画面の更新やキー入力)が,ネットワークを通じて仮想デスクトップとやり取りされる。自分が所属する地域のシンクライアントサーバなら距離が近いが,他の地域のサーバにアクセスすると,地域をまたぐ長い経路となり,ネットワーク遅延が大きくなる。その結果,仮想デスクトップの操作に対するレスポンスが悪化する。これが解答例である。
図6のとおり,各地域の DC に VPN サーバとシンクライアントサーバを置いて,利用者を所属する地域のものに接続させるのは,この遅延を避けるためと読める。講評が挙げる“シンクライアントにおける考慮点”も,この点である。
解答例は43字で,50字の制限に収まる。“ネットワーク遅延が大きい”という要因と,“レスポンスが悪化する”という問題の2つを入れる。
採点講評(IPA)
設問5は,2要素認証及びシンクライアントに関する問題である。正答率は低かった。一般的知識である,認証の3要素(記憶,所持,バイオメトリクス情報),読取り装置を利用した2要素認証における考慮点,シンクライアントにおける考慮点について,理解してほしい。
ID とパスワードの再入力が必要である地域を,本文中の用語を用いて答えよ。
解答例
- アジア地域
解説
本文の根拠
〔アジア地域における ID 管理・認証の方式〕
ただし,アジア認証サーバは,SPNEGO ではなくフォーム認証を利用しており,アジア地域の PC(以下,アジア PC という)に SPNEGO の設定はされていない。
表1
PC と社内システムにおけるシングルサインオン:日本と欧米地域は SPNEGO プロトコル(注1)によって実現(二つの欄が一つにまとまっている),アジア地域は実現されていない。
G 認証サーバは,PC から SPNEGO で認証する方式をとる。SPNEGO が使えない PC では,PC における利用者認証の後,G ポータルにアクセスするときに ID(GID)とパスワードをもう一度入力することになる。本文の表1と地域の説明を見ると,SPNEGO による SSO が実現されていないのはアジア地域だけなので,解答例は“アジア地域”である。
日本と欧米地域は,PC のブラウザと認証サーバが SPNEGO を使うように設定されている。アジア地域は,認証サーバがフォーム認証で,アジア PC にも SPNEGO の設定が無い。
設問は“本文中の用語を用いて”とあるので,“アジア地域”と書く。単に“アジア”でも通じるが,用語は表1の列見出しにそろえておく。
SSO を実現するためには,どの構成要素に対して,どのような設定が必要か。設定が必要な構成要素を二つ選び,答えよ。また,それらの設定内容を,それぞれ 15 字以内で述べよ。
〔構成要素①〕解答例
- アジア認証サーバ
- アジアPC
〔設定内容①〕解答例
- SPNEGOの設定をする。
〔構成要素②〕解答例
- アジアPC
- アジア認証サーバ
〔設定内容②〕解答例
- SPNEGOの設定をする。
〔備考〕①と②は順不同(構成要素とその設定内容の組で答える)
解説
本文の根拠
〔アジア地域における ID 管理・認証の方式〕
アジア認証サーバは,SPNEGO ではなくフォーム認証を利用しており,アジア地域の PC(以下,アジア PC という)に SPNEGO の設定はされていない。
図8
G認証サーバから仮想デスクトップへ「HTTP応答(401,WWW-Authenticate:Negotiate,IDとパスワードの入力画面)」
SSO を実現するためには,設定が必要なのは,SPNEGO を使うように設定されていない構成要素である。本文は“アジア認証サーバは SPNEGO ではなくフォーム認証を利用”し,“アジア PC に SPNEGO の設定はされていない”と述べているので,アジア認証サーバとアジア PC の2つである。設定内容は,どちらも“SPNEGOの設定をする。”で,解答例も同じ(①と②は順不同)。
日本認証サーバと欧米認証サーバは,認証されていないブラウザの HTTP 要求に,401 と Negotiate の値をもつ WWW-Authenticate ヘッダを返す。ブラウザはこれを受けて,TGT から ST を取って提示する。そのため,PC 側のブラウザの設定と認証サーバ側の設定の両方が要る。
設定内容の字数は“SPNEGOの設定をする。”が13字で,15字以内に収まる。構成要素は,アジア DS やアジア LDS などと間違えないこと。
採点講評(IPA)
設問6は,認証システムの統合に関する問題である。(2)は正答率が低かった。SPNEGOプロトコルを利用した統合認証について,本文中の通信シーケンス並びにPC及び認証サーバに必要な設定内容を理解して解答してほしかった。複雑なシステムの設計においては,システムの動的な側面を通信シーケンスとして図示することによって,設計を検証することがしばしば行われる。セキュリティ技術者もこのような設計技法を身に付け,セキュリティシステムの設計で実践し,役立ててほしい。
出典:平成26年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)