平成24年度 春期に実施された情報処理安全確保支援士試験
午後Ⅱの全2問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。
問1 インターネット向けサーバの災害対策
インターネット向けサーバの災害対策に関する次の記述を読んで,設問1〜5に答えよ。
A社は,従業員数3,000名の医薬品卸売会社である。東京に本社があり,大阪に関西地域本社がある。支社は,東京と大阪を含めた7都市にある。12か所に物流センタ(以下,LCという)を置き,60か所に営業所を置く。本社には,企画部,人事総務部,財務部及び情報システム部がある。関西地域本社には,営業本部,物流本部,人事総務部分室及び情報システム部分室がある。各支社には,営業部及び物流部がある。
〔A社の情報システムの概要〕
A社の情報システムには,営業システム,物流システム,人事総務システム及び財務システムに加えて,電子メール(以下,メールという)サーバ,プロキシサーバなどで構成されているインターネット接続システム(以下,Iシステムという)がある。営業システム及び物流システムは関西LCに設置されている。人事総務システム,財務システム及びIシステムは関東LCに設置されている。営業システムは,社外の電子取引システム(以下,M-EDIという)と連携している。
営業システム,物流システム,人事総務システム及び財務システムのサービス提供時間は,営業日の8〜20時である。営業日は,年末年始を除く平日である。Iシステム及び社内ネットワーク設備のサービス提供時間は,24時間365日であるが,日曜日は保守のため停止することがある。
全ての従業員に1台ずつPCを貸与している。事業所からのPCの持出しは禁止されているが,従業員がA社の他の事業所へ出張している時,出張先で他の従業員のPCを借用して情報システムを利用することができる。
A社では,災害対策を目的として,情報システムの再構築を行ったばかりである。情報システムの再構築では,12か所あるLCのうち関東LC及び関西LCを重要拠点と位置付け,自家発電設備を導入した。災害時でも注文受付と物流が続けられるよう,営業システムの災害時用のバックアップとして営業DRシステムを,物流システムの災害時用のバックアップとして物流DRシステムを,それぞれ関東LCに設置した。平常時,営業システムと営業DRシステムとのデータの同期及び物流システムと物流DRシステムとのデータの同期を行うことにした。さらに,M-EDIが使用できない場合は,メールで注文受付を行うことにし,それらを踏まえた災害時の注文受付運用手順を作成した。
〔情報システムの構成〕
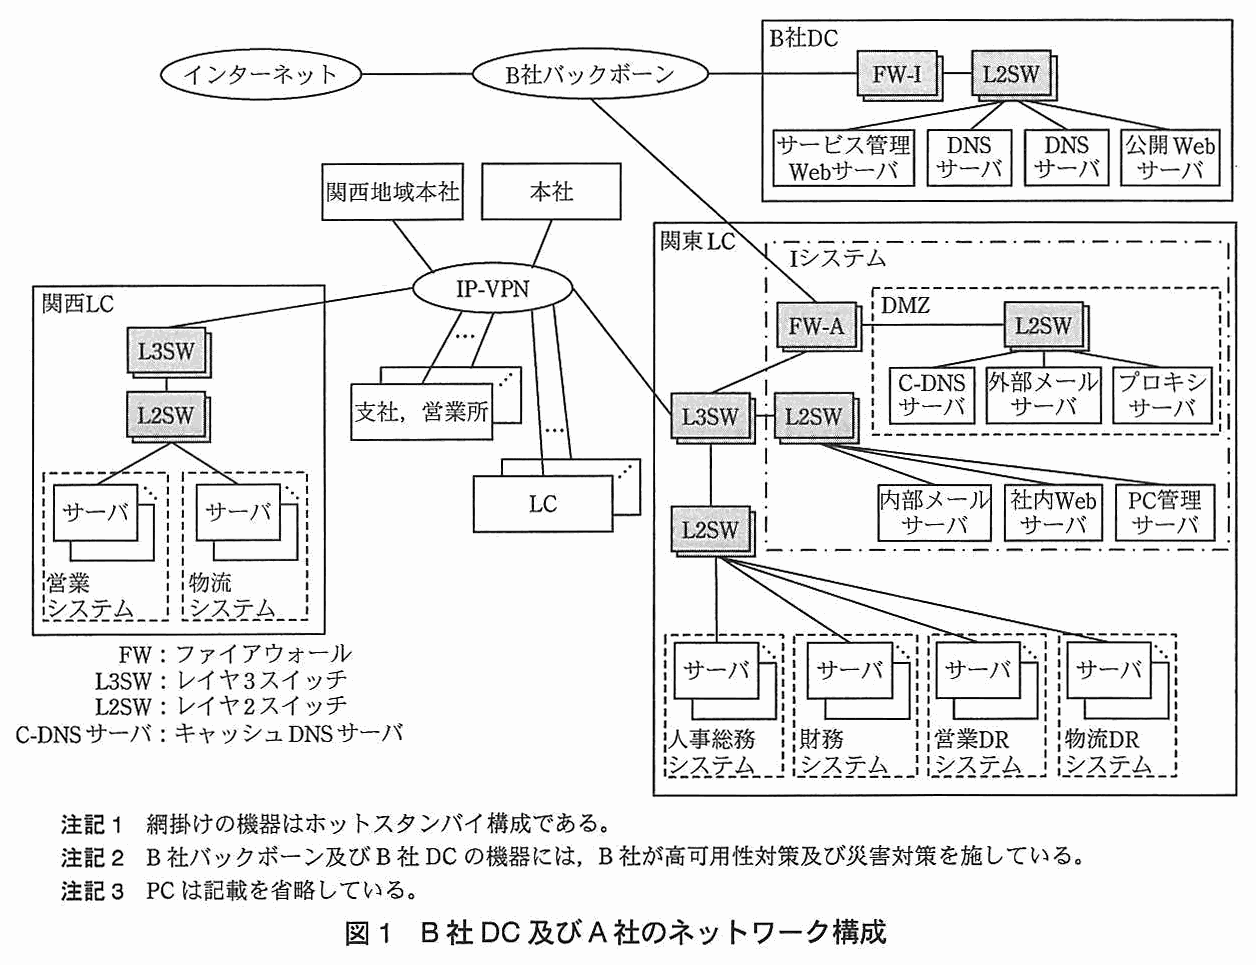
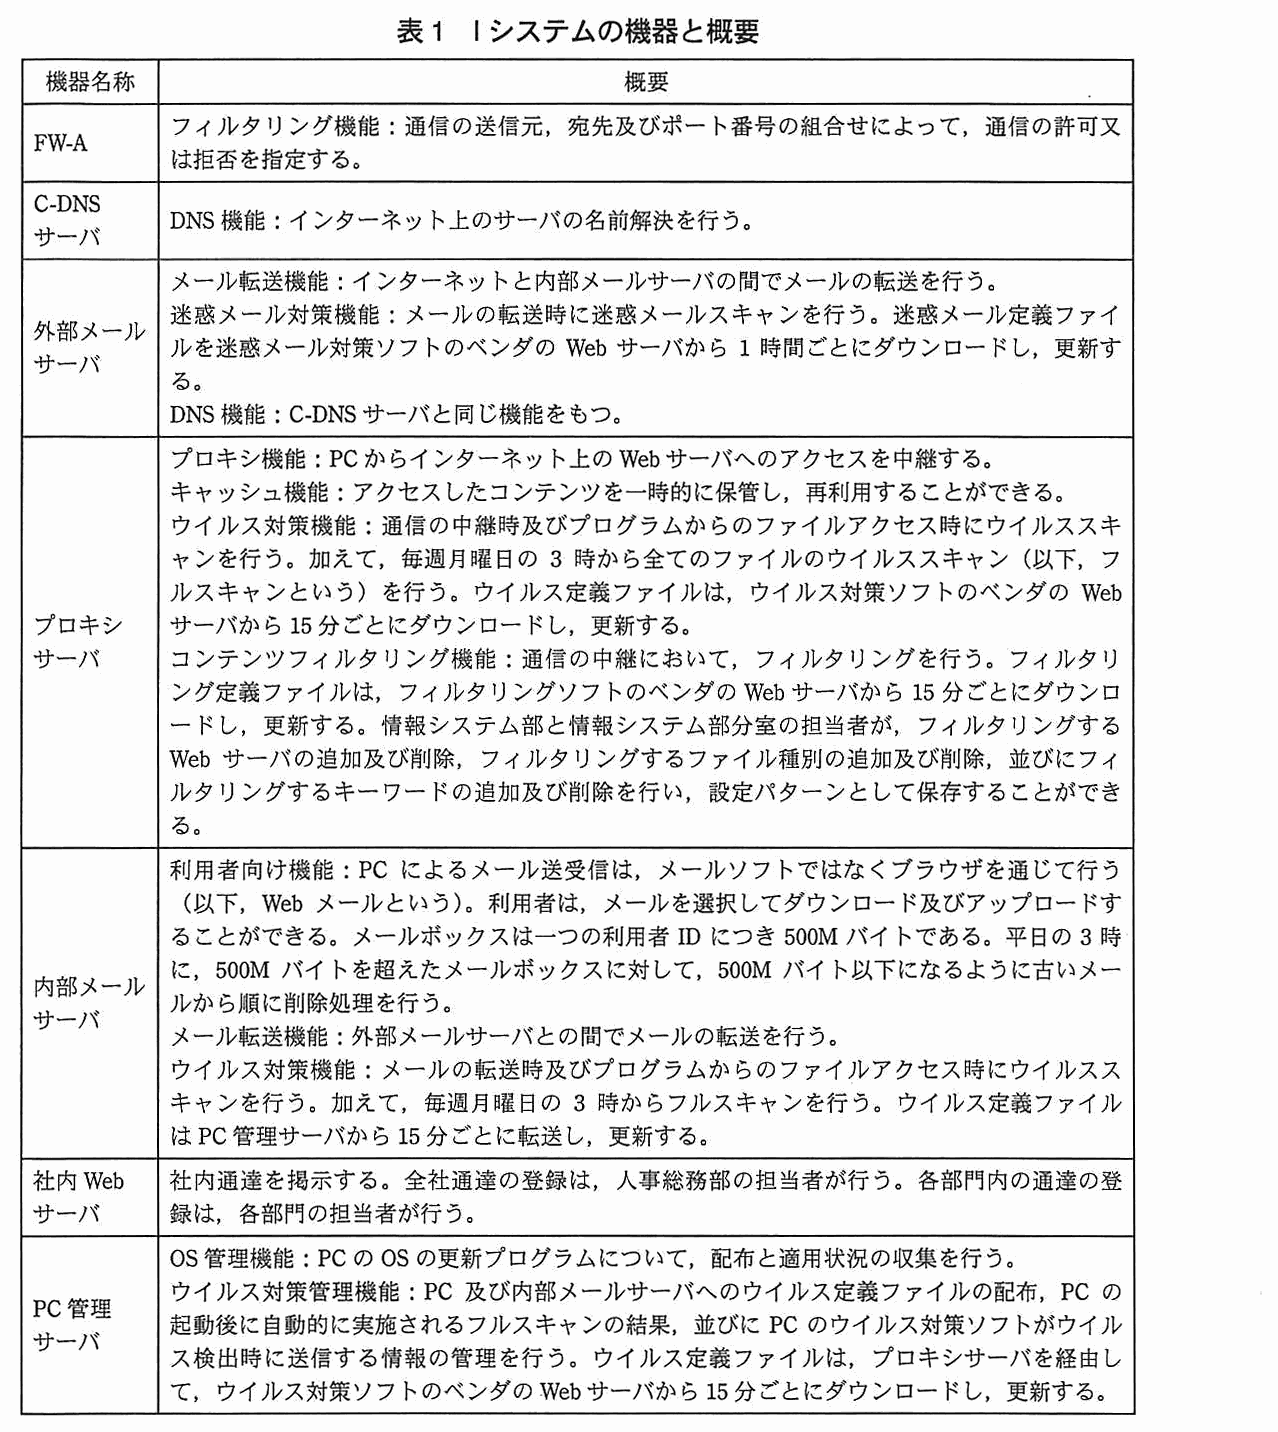
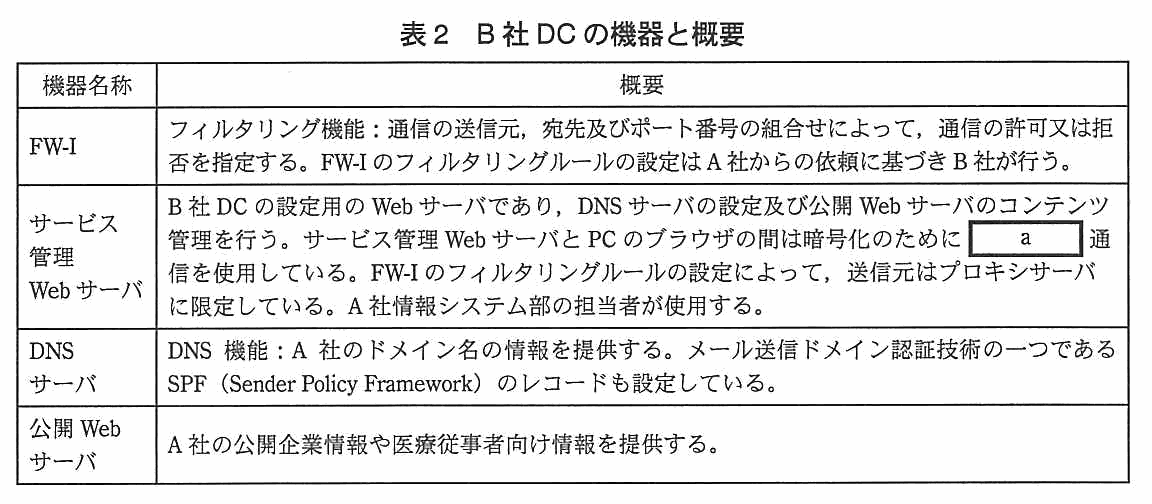
A社では,DNSサーバ,公開Webサーバなどの運用に,ISPのB社が提供するデータセンタ(以下,B社DCという)を利用している。B社DC及びA社のネットワーク構成を図1に,Iシステムの機器と概要を表1に,B社DCの機器と概要を表2に示す。
図1 B社DC及びA社のネットワーク構成
表1 Iシステムの機器と概要
表2 B社DCの機器と概要
各ファイアウォールでは,通信の許可と拒否の状況をログとして記録している。各サーバでは,サーバへのアクセス及びプログラムの動作の状況をログとして記録している。
〔情報システムの運用〕
関東LCの機器の運用は情報システム部が行っている。関西LCの機器の運用は,情報システム部分室が行っている。両LCとも機器の起動,停止及び設定変更は,遠隔操作で行っている。設定変更時には機器のセキュリティに関する設定を行うこともあるので,遠隔操作には通信の暗号化が必要であり,TELNETやFTPではなく b を用いている。
〔地震発生とその影響〕
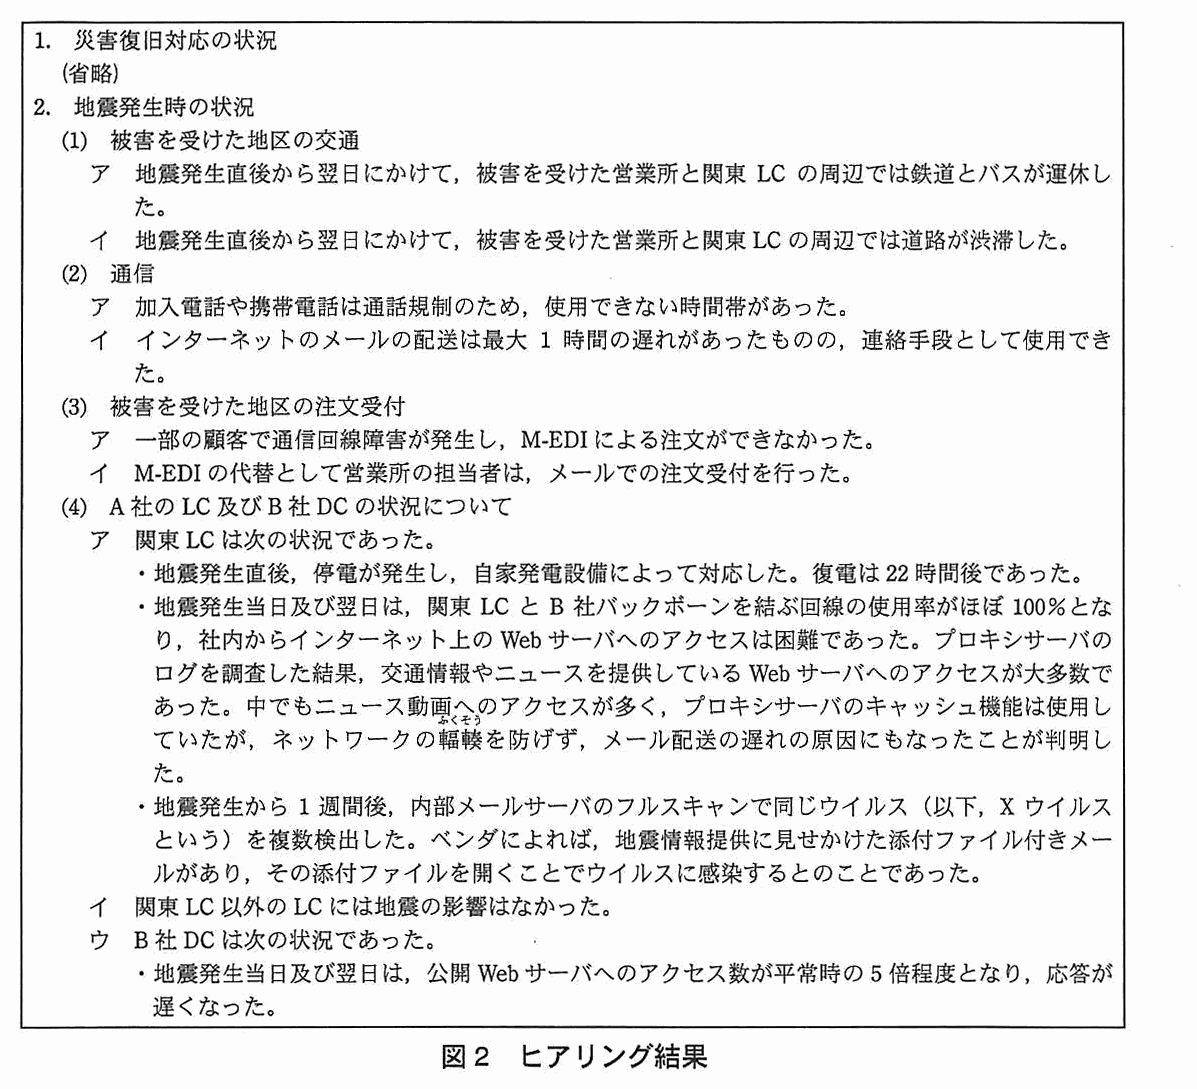
情報システムの再構築から半年後,月曜日の午前中に関東地方で強い地震が発生した。A社では,関東地区の一部の営業所と関東LCが被害を受け,業務遂行に支障が出た。直ちに,本社に災害対策本部を設置し,被害を受けた営業所と関東LCの復旧を行った。復旧のめどがついた1か月後,A社の経営会議は,今回の地震で起きた災害対策の問題点をまとめることを決めた。その決定を受けて,人事総務部長は,社内各部門に災害復旧対応と地震発生時の状況をヒアリングするよう,担当部員に指示した。担当部員がヒアリングした結果を図2に示す。
図2 ヒアリング結果
人事総務部長は,災害対策本部長及び全社の部長を集め,図2のヒアリング結果を報告し,対応策を検討した。議論の結果,次のとおりとなった。
災害時,メールによる注文受付に切り替えても,停電が長時間になると営業業務と物流業務は継続できない可能性がある。それぞれの業務を継続するために,翌営業日の午前8時までにIシステムを稼働できるようにする。 Xウイルスのような,災害情報提供に見せかけた添付ファイル付きメールによって広まるウイルスへの対処が必要なので,Xウイルスに関する対処の経過と,そこから得られる知見をまとめる。 人事総務部長は,Xウイルスに関する対処の経過の報告を情報システム部のD部長に依頼するとともに,ヒアリング結果とそれに関する災害対策本部長及び全社の部長との議論の結果を経営会議で報告した。経営会議において,M-EDI使用不能時の代替としてのIシステムの重要性が認識された。
〔Xウイルスに関する対処の経過〕
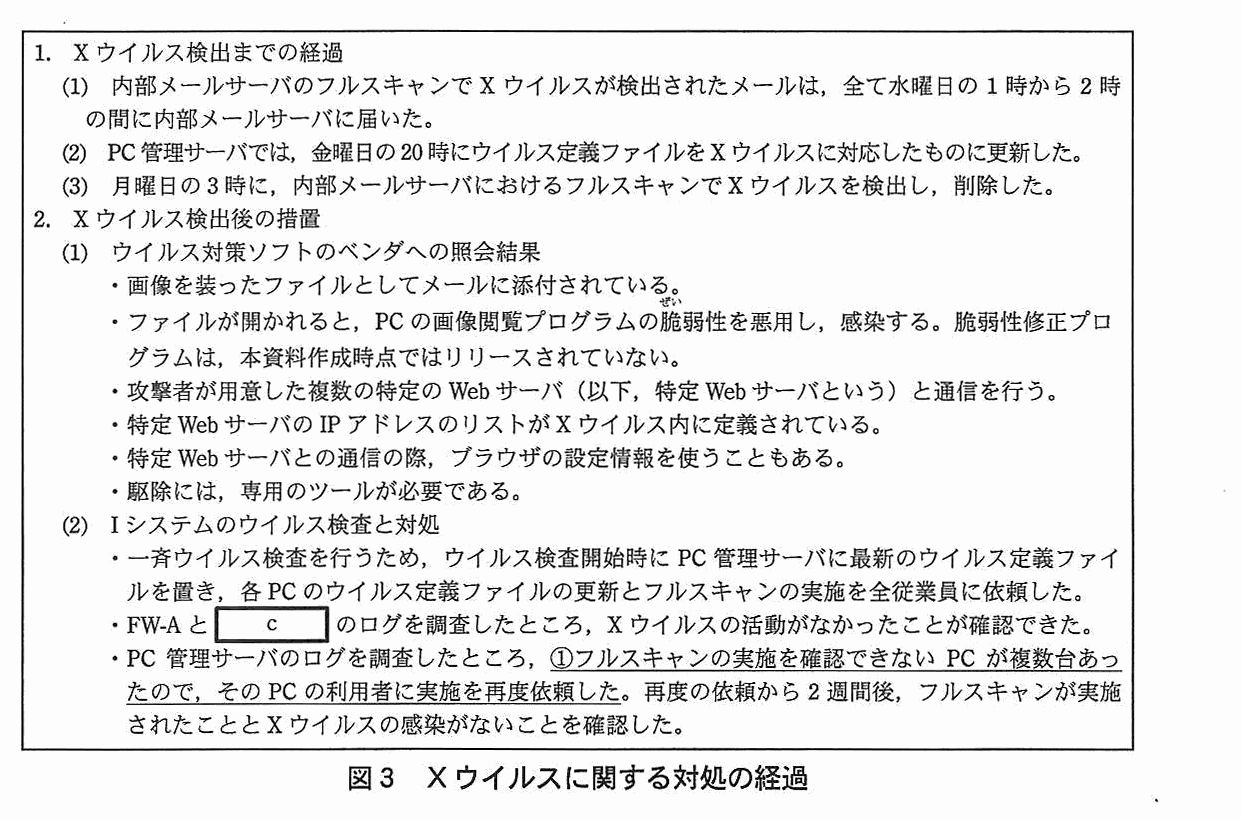
D部長は,情報セキュリティ担当のE主任とFさんに,Xウイルスに関する対処の経過をまとめるように指示した。E主任とFさんは,図3に示すXウイルスに関する対処の経過をD部長に報告した。
図3 Xウイルスに関する対処の経過
D部長は,内部メールサーバのフルスキャンでXウイルスが検出されたメールボックスから利用者を調べれば,万が一ウイルスに感染したPCがあったとしても,それをより早く特定して,対処を完了できるのではないかと指摘した。E主任は,D部長が指摘した調査方法では,②Webメールの性質上,ウイルスに感染したPCを特定できない ことを説明した。D部長はXウイルスに関する対処の経過を確認し,人事総務部長に伝えた。
〔I-DRシステムの導入に関する検討〕
その後,経営会議において,関西LCにIシステムの災害時用のバックアップとしてI-DRシステムを導入することが決定された。I-DRシステムの構築は情報システム部が担当することになり,D部長は,E主任に要件の検討を指示した。
〔I-DRシステムに関する要件の検討〕
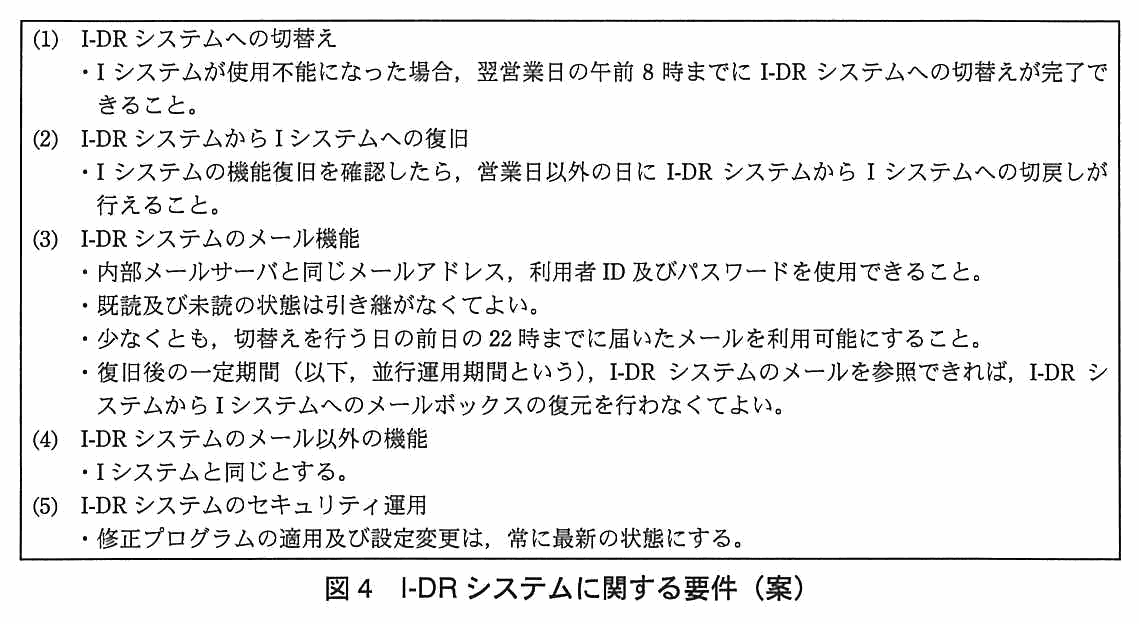
I-DRシステムに関する要件の検討は,E主任とFさん,情報システム部分室のG主任から成る検討チームが行うことになった。業務の継続性の観点から,I-DRシステムに関する要件を図4の(案)のように整理した。
図4 I-DRシステムに関する要件(案)
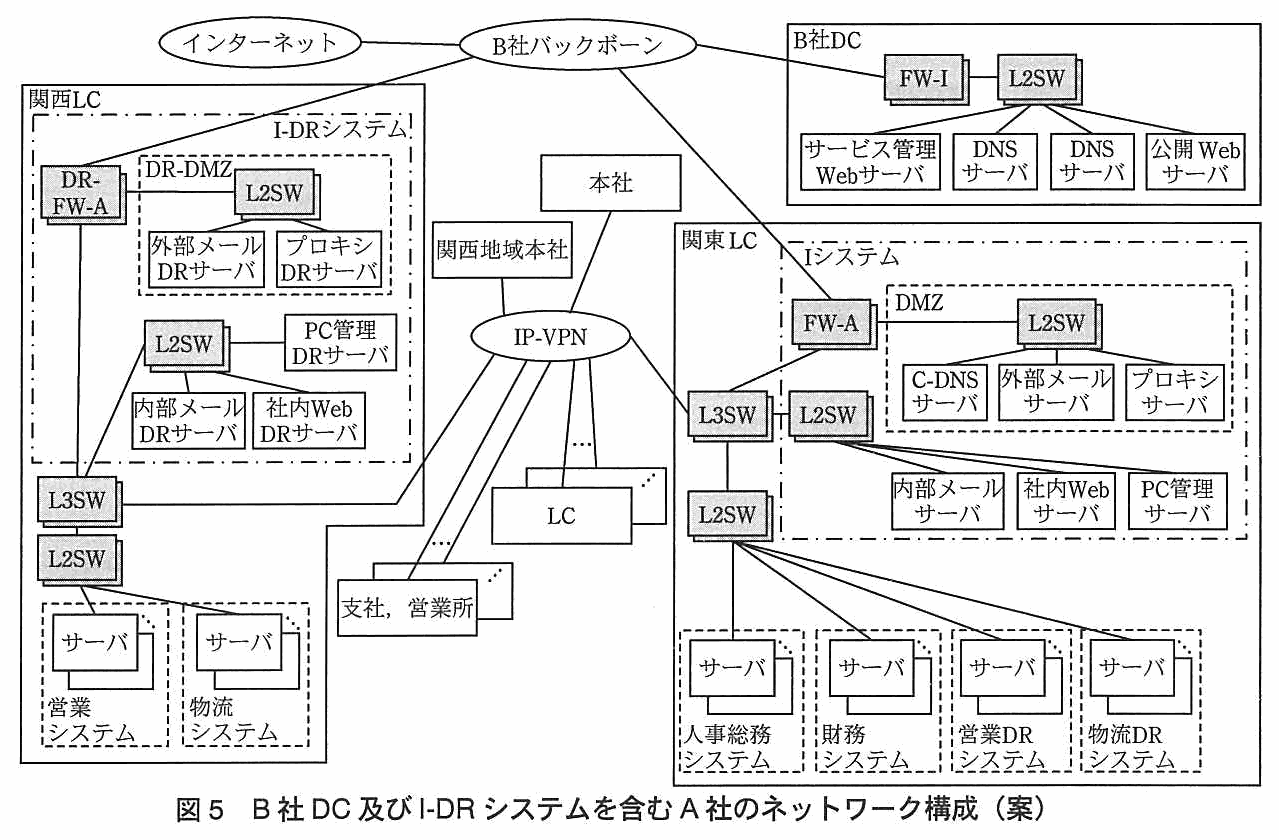
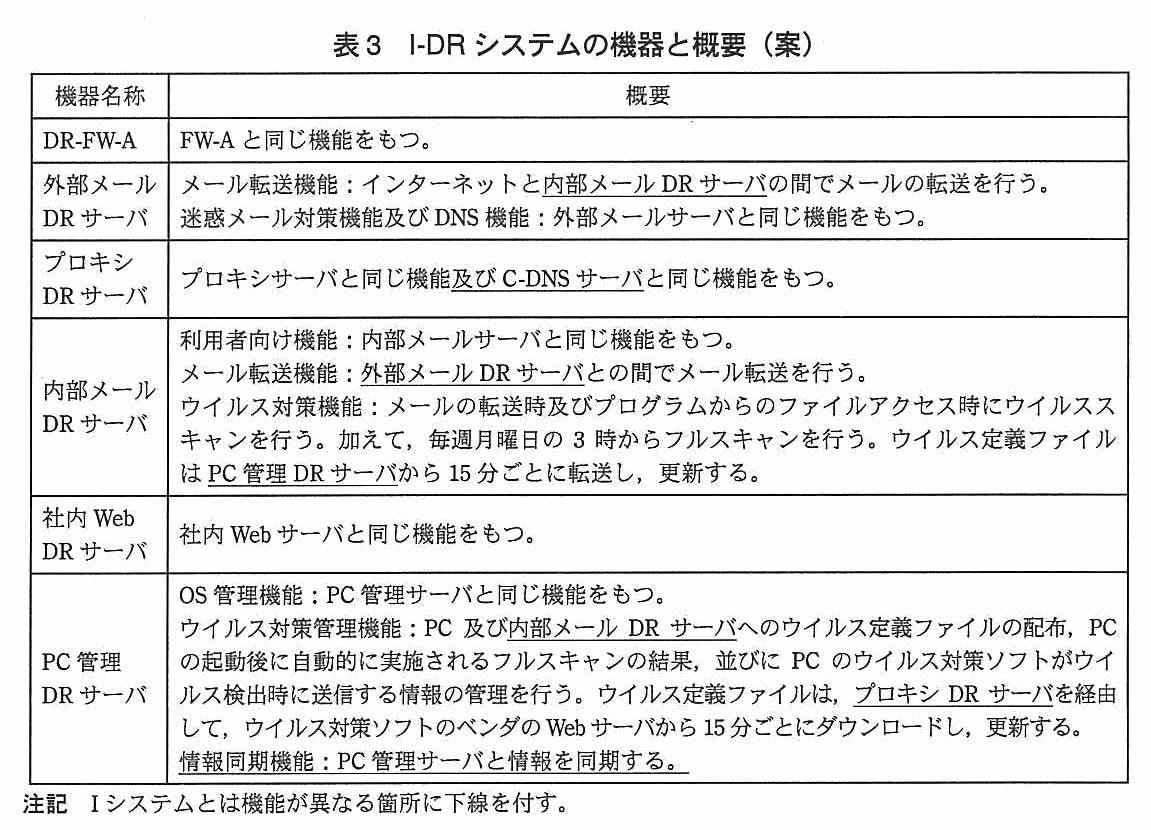
検討チームは,I-DRシステムに関する要件(案)をD部長に報告し,承認を得た。続いて検討チームは,図4を基に,図5に示すB社DC及びI-DRシステムを含むA社のネットワーク構成(案),並びに表3に示すI-DRシステムの機器と概要(案)を作成した。
図5 B社DC及びI-DRシステムを含むA社のネットワーク構成(案)
表3 I-DRシステムの機器と概要(案)
〔I-DRシステムの方式設計〕
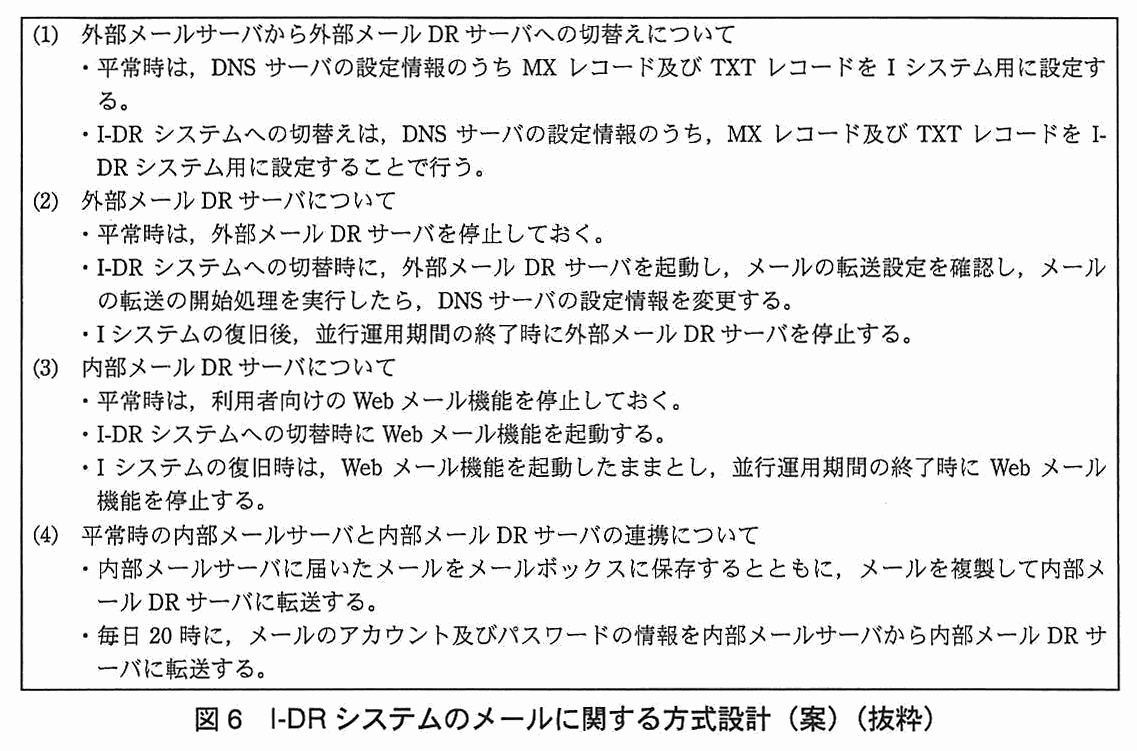
Fさんが,I-DRシステムの方式設計を行うことになった。まず,図6のI-DRシステムのメールに関する方式設計(案)ができたので検討チームでレビューを行った。
図6 I-DRシステムのメールに関する方式設計(案)(抜粋)
レビューの結果,③DNSの設定変更の直後は,外部メールDRサーバからインターネット上のメールサーバに転送したメールがSPFによって迷惑メールと判定される 可能性があることが分かった。検討の結果,A社のドメイン名のメールを送信することが許可されるサーバとして d と e のIPv4アドレスをTXTレコードに登録しておけば,切替時にはTXTレコードの設定変更が不要であることが分かり,図6の方式設計を修正した。
次に,Fさんは,DR-FW-A,プロキシDRサーバ,社内WebDRサーバ及びPC管理DRサーバの方式設計を行い,レビューを行って問題がないことを確認した。
B社DCについては,サービス管理Webサーバの使用に当たって,事前にB社に依頼しておくべき事項があることが分かり,I-DRシステム構築時にその依頼を行うことになった。
〔災害時の情報提供と情報収集の手段の確保〕
次に,公開Webサーバについて,災害時の情報提供のあり方を検討した。地震発生当日及び翌日の公開Webサーバのログを分析したところ,ページの構成を工夫することで,アクセス量が平常時の5倍程度になっても応答が遅くならないようにできることが分かった。そこで,災害時に公開WebサーバのWebページに盛り込む内容を見直すことにした。
続いて,④災害時は,情報収集の手段としてインターネット上のWebサーバへのアクセスを認めるが,図2の状況が発生しないように,プロキシサーバ及びプロキシDRサーバの機能を用いて対応する ことに決まった。
D部長と人事総務部長は,以上のように検討した内容をI-DRシステム導入(案)として経営会議に報告し,承認を得た。
〔Iシステム及びI-DRシステムの災害対応訓練の実施〕
情報システム部は,I-DRシステム構築が完了した1か月後の日曜日に,訓練として,I-DRシステムへの切替え,I-DRシステムの運用及びIシステムへの切戻しを行った。
訓練の実施後,情報システム部は反省会を開いた。反省会において,外部メールDRサーバの起動後,メールの転送を開始するまでの間にセキュリティ確保のために実施すべき事項が図6以外にもあることが分かり,切替手順を修正することにした。
検討チームは,Iシステムの復旧まで3か月という想定で,復旧手順を検討した。検討の結果,Iシステムの復旧において,Iシステムの機器に関する情報セキュリティ対策として行うべき事項があることが分かり,復旧手順に盛り込んだ。
それから更に1か月後の日曜日に,修正した復旧手順に基づいて再び訓練を行い,問題がないことを確認した。
その翌月の経営会議では,災害対策への習熟度を高めることを目的に,訓練を年2回実施することにし,必要に応じて,切替手順,切戻手順及び復旧手順の見直しを行うことが決まった。
出題趣旨(IPA)
災害復旧対応では,災害発生時の状況を想定し,有効かつ具体的な計画を作成しておくことが重要である。インターネットに接続されたサーバは,災害復旧対応に重要な役割を果たすが,同時に十分な情報セキュリティ対策も求められる。本問では,インターネット向けサーバの災害復旧対応を題材として,システムの設計及び運用に関する能力を問う。
採点講評(問全体・IPA)
問1では,インターネット向けサーバにおける災害対策を題材にして,そこで必要となる情報セキュリティ対策について出題した。全体として正答率は高かった。
設問と解答例
設問1
解答欄2つ
表2中の a ,本文中の b に入れる適切な字句をそれぞれ英字で答えよ。
解説
本文の根拠
表2 サービス管理Webサーバ
サービス管理WebサーバとPCのブラウザの間は暗号化のためにa 通信を使用している。
〔情報システムの運用〕
遠隔操作には通信の暗号化が必要であり,TELNETやFTPではなく b を用いている。
a は“HTTP over SSL”(又は“SSL”),b は“SSH”である。a はブラウザとWebサーバの間の通信を暗号化する仕組みで,HTTP を SSL/TLS の上で動かす方式を指す。RFC 2818 は,これを“HTTP Over TLS”として定め,URI では https を使うとしている。
b は,機器の起動,停止及び設定変更を遠隔操作するための通信である。TELNET や FTP は通信を暗号化しないので,代わりに暗号化された経路で遠隔ログインできる SSH を用いる。RFC 4251 は,SSH を“a protocol for secure remote login and other secure network services over an insecure network”としている。
字数制限のない穴埋めで,英字で答える指定がある。a は“HTTP over SSL”と“SSL”のどちらでもよいと解答例にある。b は TELNET や FTP の暗号化版ではなく,別のプロトコルである SSH である。
設問2(1)
解答欄1つ
図3中の c に入れる適切なサーバ名を図1中の字句を用いて答えよ。
解説
本文の根拠
図3 2.(2)
FW-Aとc のログを調査したところ,Xウイルスの活動がなかったことが確認できた。
図3 1.(1)
攻撃者が用意した複数の特定のWebサーバ(以下,特定Webサーバという)と通信を行う。
表1 プロキシサーバ
プロキシ機能(PCからインターネット上のWebサーバへのアクセスを中継する)
c は“プロキシサーバ”である。Xウイルスは,感染すると攻撃者が用意した特定Webサーバと通信を行う。PCからインターネット上のWebサーバへのアクセスは,表1のとおりプロキシサーバが中継するので,特定Webサーバとの通信はFW-Aだけでなくプロキシサーバのログにも残る。
図1では,プロキシサーバはFW-Aの先のDMZにあり,インターネットへ出る通信はここを通る。外部メールサーバもDMZにあるが,インターネットと内部メールサーバの間でメールの転送を行う機器であり,PCのWebアクセスは通らない。
字数制限のない穴埋めで,“図1中の字句を用いて”と指定されている。“プロキシ”と略さず,図1の表記のとおり“プロキシサーバ”と書く。ログを調べる機器は,ウイルスの通信が通る経路の上にあるものを選ぶ。
設問2(2)
35字以内
Xウイルスの活動がなかったことを確認するには,FW-Aで何を調べればよいか。35字以内で述べよ。
解答例
PC及びプロキシサーバから特定Webサーバへの通信がないこと
解説
本文の根拠
図3 1.(1)
特定WebサーバのIPアドレスのリストがXウイルス内に定義されている。
〔情報システムの構成〕
各ファイアウォールでは,通信の許可と拒否の状況をログとして記録している。
図3 2.(1)
特定Webサーバとの通信の際,ブラウザの設定情報を使うこともある。
調べるのは,PC及びプロキシサーバから特定Webサーバへの通信がないことである。Xウイルスは,感染するとIPアドレスのリストにある特定Webサーバと通信する。FW-Aは通信の許可と拒否をログに記録するので,このリストのIPアドレスを宛先とする通信の記録を探せばよい。
送信元はPCとプロキシサーバの二つになる。ブラウザの設定情報を使うこともあるので,プロキシサーバを経由した通信が特定Webサーバに向かう場合も,PCから直接向かう場合もある。どちらの記録もないことを確認して,活動がなかったと判断できる。
解答例は30字で,制限の35字に収まる。残すのは,“PC及びプロキシサーバ”(送信元),“特定Webサーバ”(宛先),“通信がない”(確認する内容)の三つである。
設問2(3)
解答欄2つ
図3中の下線①のように,フルスキャンを実施したかどうかを確認できないPCがあった。PCがどのような状態にある場合に確認できないのか。その状態を二つ挙げ,それぞれ20字以内で具体的に述べよ。
解説
本文の根拠
図3 2.(2)
各PCのウイルス定義ファイルの更新とフルスキャンの実施を全従業員に依頼した。
表1 PC管理サーバ
PCの起動後に自動的に実施されるフルスキャンの結果,並びにPCのウイルス対策ソフトがウイルス検出時に送信する情報の管理を行う。
状態は“電源が入っていない状態”と“LANに接続していない状態”の二つである。フルスキャンはPCの起動後に自動的に実施され,その結果はPC管理サーバが管理する。PCの電源が入っていなければスキャンそのものが実施されない。LANに接続していなければ,スキャンを実施しても結果をPC管理サーバに送れず,ログから確認できない。
本文は,全従業員にウイルス定義ファイルの更新とフルスキャンの実施を依頼したと述べている。依頼しても,出張や休暇で電源が入っていないPCや,社外に持ち出されて社内ネットワークにつながっていないPCは,PC管理サーバに結果が届かない。
字数は,①が11字,②が13字で,どちらも制限の20字に収まる。“状態”を答える設問なので,“電源が入っていない”“LANに接続していない”のように,PCがどうなっているかを書く。
設問2(4)
30字以内
本文中の下線②について,従業員がどのようにWebメールを使用した場合,PCを特定できないか。30字以内で述べよ。
解答例
他の従業員のPCを借用し,Webメールを使用した場合
解説
本文の根拠
〔情報システムの概要〕
従業員がA社の他の事業所へ出張している時,出張先で他の従業員のPCを借用して情報システムを利用することができる。
表1 内部メールサーバ
PCによるメール送受信は,メールソフトではなくブラウザを通じて行う
〔Xウイルスに関する対処の経過〕
内部メールサーバのフルスキャンでXウイルスが検出されたメールボックスから利用者を調べれば
答えは“他の従業員のPCを借用し,Webメールを使用した場合”である。D部長の方法は,ウイルスが検出されたメールボックスの利用者を調べ,その利用者のPCを感染したPCとみなすものである。メールボックスは利用者IDにつき一つで,WebメールならブラウザがあればどのPCからも読める。
本文は,出張先で他の従業員のPCを借用して情報システムを使えると述べている。借用したPCでWebメールを開き,添付ファイルを開いて感染すると,感染したのはその借用したPCである。利用者を調べても,感染したPCは分からない。
字数は26字で,制限の30字に収まる。“Webメールを使用した”だけでは,自分のPCでも当てはまってしまう。“他の従業員のPCを借用し”という条件を入れて,利用者とPCが対応しなくなる場面を書く。
設問3(1)
解答欄2つ
本文中の d ,e に入れる適切なサーバ名をそれぞれ図5中の字句を用いて答えよ。
〔備考〕順不同
解説
本文の根拠
〔I-DRシステムの方式設計〕
A社のドメイン名のメールを送信することが許可されるサーバとして d と e のIPv4アドレスをTXTレコードに登録しておけば
表1 外部メールサーバ
メール転送機能(インターネットと内部メールサーバの間でメールの転送を行う)
図6 (2)
I-DRシステムへの切替時に,外部メールDRサーバを起動し,メールの転送設定を確認し,メールの転送の開始処理を実行したら,DNSサーバの設定情報を変更する。
d と e は“外部メールサーバ”と“外部メールDRサーバ”である(順不同)。SPFでは,ドメインのDNSのTXTレコードに,そのドメインのメールを送信してよいサーバのIPアドレスを書いておく。受信側は,接続してきたメールサーバのIPアドレスがそこに書かれているかを調べる(RFC 7208 の 2.2,3.1,4.1)。
インターネットとの間でメールを送るのは,平常時は外部メールサーバ,切替え後は外部メールDRサーバである。内部メールサーバや内部メールDRサーバは,外部メールサーバ又は外部メールDRサーバとの間でだけメールを転送するので,インターネットに直接送信しない。両方を前もって登録しておけば,切替え時にTXTレコードを変更しなくてよい。
字数制限のない穴埋めで,“図5中の字句を用いて”と指定されている。メールの転送を行わないサーバや,インターネットとの間でメールを転送しないサーバを選ばないよう,表1・表3の機能の説明で,インターネットとの間で転送するのがどれかを確かめる。
採点講評(IPA)
設問3(1)は,メールの転送を行わないサーバやインターネットとの間でメールの転送を行わないサーバを挙げた解答が散見された。本文及び図表をよく読めば正答を導けるはずである。
設問3(2)
40字以内
本文中の下線③について,インターネット上のメールサーバが外部メールDRサーバから転送されたメールをSPFによって迷惑メールと判定する条件を40字以内で述べよ。
解答例
参照するDNSサーバのキャッシュに切替え前の情報が保持されている。
解説
本文の根拠
〔I-DRシステムの方式設計〕
DNSの設定変更の直後は,外部メールDRサーバからインターネット上のメールサーバに転送したメールがSPFによって迷惑メールと判定される
図6 (1)
I-DRシステムへの切替えは,DNSサーバの設定情報のうち,MXレコード及びTXTレコードをI-DRシステム用に設定することで行う。
条件は“参照するDNSサーバのキャッシュに切替え前の情報が保持されている”ことである。SPFのレコードはDNSのTXTレコードとして公開される(RFC 7208 の 3.1)。受信側のメールサーバは,送信元のドメインのTXTレコードを自分が参照するDNSサーバに問い合わせる。DNSのレコードには,キャッシュしてよい時間が付いている(RFC 1035 の 3.2.1)。
A社のDNSサーバで設定情報を変更しても,受信側が参照するDNSサーバが切替え前のTXTレコードを保持している間は,古いレコードが使われる。そこには外部メールサーバのIPアドレスしか書かれていないので,外部メールDRサーバから接続すると,許可されていない送信元として扱われ,SPFの結果は fail(RFC 7208 の 2.6.4)になる。
字数は33字で,制限の40字に収まる。“キャッシュ”と“切替え前の情報”の二つが要点である。SPFそのものの仕組みを述べるのではなく,直後だけ起きる理由として,DNSの情報が更新されていないことを書く。
採点講評(IPA)
設問3(2)は,正答率が低かった。SPF(Sender Policy Framework)の仕組みの説明が誤っている解答や,SPF以外の手法を述べた解答が目立った。SPFは迷惑メールに対する有効な対策の一つである。SPFの仕組みをよく理解しておいてほしい。
設問3(3)
50字以内
サービス管理Webサーバの使用に当たり,B社に依頼しておくべき事項を50字以内で述べよ。
解答例
プロキシDRサーバからサービス管理Webサーバへの通信を許可するようにFW-Iの設定を追加する。
解説
本文の根拠
表2 サービス管理Webサーバ
FW-Iのフィルタリングルールの設定によって,送信元はプロキシサーバに限定している。
表2 FW-I
FW-Iのフィルタリングルールの設定はA社からの依頼に基づきB社が行う。
〔I-DRシステムの方式設計〕
サービス管理Webサーバの使用に当たって,事前にB社に依頼しておくべき事項があることが分かり
依頼する事項は,プロキシDRサーバからサービス管理Webサーバへの通信を許可するようにFW-Iの設定を追加することである。サービス管理Webサーバは,DNSサーバの設定に使い,切替え時のDNSの設定変更(図6)もここで行う。表2のとおり,送信元はプロキシサーバだけに限定されている。
I-DRシステムに切り替えると,関西LCのプロキシDRサーバがその役目を引き継ぐ。FW-Iのフィルタリングルールの設定はB社が行うので,プロキシDRサーバが許可されていなければ,災害時に使えない。構築時にあらかじめ依頼しておく必要がある。
字数は48字で,制限の50字に収まる。“どの機器から(プロキシDRサーバ)”“どの機器へ(サービス管理Webサーバ)”“どの設定を(FW-Iの許可)”の三つを入れる。
設問4(1)
25字以内
災害時の情報提供について,公開WebサーバのWebページに盛り込む内容を見直した結果について,25字以内で具体的に述べよ。
解答例
解説
本文の根拠
図2 2.(4)ウ
地震発生当日及び翌日は,公開Webサーバへのアクセス数が平常時の5倍程度となり,応答が遅くなった。
〔災害時の情報提供と情報収集の手段の確保〕
ページの構成を工夫することで,アクセス量が平常時の5倍程度になっても応答が遅くならないようにできることが分かった。
見直した結果は,“画像情報を最小限にし,文字主体にする”である。地震当日と翌日は公開Webサーバへのアクセス数が平常時の5倍程度になり,応答が遅くなった。本文は,ページの構成を工夫すれば,この5倍のアクセスでも応答が遅くならないとしている。
災害時のページに求められるのは情報提供で,通信量の大きい画像は必須ではない。画像を減らして文字中心にすれば,1回のアクセスで送るデータ量が減り,同じアクセス数でもサーバとB社DCの負荷が小さくなる。
字数は19字で,制限の25字に収まる。“見直した結果”を問われているので,“ページの内容をどうするか”を具体的に書く。災害時の情報提供という目的を保ったまま,応答を遅くしない内容にする。
設問4(2)
30字以内
本文中の下線④について,プロキシサーバ及びプロキシDRサーバにおいて対応した内容を30字以内で述べよ。
解答例
解説
本文の根拠
図2 2.(4)ア
中でもニュース動画へのアクセスが多く,プロキシサーバのキャッシュ機能は使用していたが,ネットワークの輻輳を防げず,メール配送の遅れの原因にもなったことが判明した。
表1 プロキシサーバ
フィルタリングするファイル種別の追加及び削除,並びにフィルタリングするキーワードの追加及び削除を行い,設定パターンとして保存することができる
答えは“フィルタリングするファイル種別に動画を追加する”である。図2は,ニュース動画へのアクセスが多く,キャッシュ機能を使っていても回線の輻輳を防げず,メール配送が遅れたとしている。表1のとおり,プロキシサーバのコンテンツフィルタリング機能は,ファイル種別の追加及び削除を設定パターンとして保存できる。
設問の条件は,プロキシサーバ及びプロキシDRサーバの機能を用いることである。表1・表3に挙がるプロキシサーバの機能は,プロキシ,キャッシュ,ウイルス対策,コンテンツフィルタリングである。回線を使い切る原因である動画の通信を,ファイル種別で止める。表3のとおりプロキシDRサーバはプロキシサーバと同じ機能をもつので,同じ設定をI-DRシステム側にもできる。
字数は24字で,制限の30字に収まる。“情報収集のためにWebサーバへのアクセスは認める”という条件があるので,アクセス全体の禁止ではなく,ファイル種別(動画)の制限で答える。
採点講評(IPA)
設問4(2)は,プロキシサーバ及びプロキシDRサーバの機能を用いた解答を求めたにもかかわらず,存在しない機能を述べた解答が目立った。本文,図表及び設問をよく読み,求められていることを理解した上で解答してほしかった。
設問5(1)
30字以内
外部メールDRサーバの起動後,メールの転送を開始するまでの間に実施すべきことを,図6以外の事項について,30字以内で述べよ。
解答例
解説
本文の根拠
表1 外部メールサーバ
迷惑メール定義ファイルを迷惑メール対策ソフトのベンダのWebサーバから1時間ごとにダウンロードし,更新する
図6 (2)
平常時は,外部メールDRサーバを停止しておく。
表3 外部メールDRサーバ
迷惑メール対策機能及びDNS機能(外部メールサーバと同じ機能をもつ)
答えは“迷惑メール定義ファイルを最新にする”である。外部メールDRサーバは,外部メールサーバと同じ迷惑メール対策機能をもつ。表1のとおり,外部メールサーバは迷惑メール定義ファイルを1時間ごとにダウンロードして更新するが,外部メールDRサーバは平常時は停止している。
停止している間は定義ファイルが更新されないので,起動した時点の定義ファイルは古い。メールの転送を開始する前に最新にしておかないと,新しい迷惑メールをスキャンで検出できないまま,内部メールDRサーバに渡してしまう。図6にあるのは転送設定の確認と転送の開始処理で,定義ファイルの更新は書かれていない。
字数は18字で,制限の30字に収まる。“図6以外の事項”が条件なので,図6にある転送設定の確認とは別に,定義ファイルの更新を書く。
設問5(2)
55字以内
Iシステムの復旧において,Iシステムの機器に関する情報セキュリティ対策として行うべき事項を55字以内で具体的に述べよ。
解答例
I-DRシステムの機器だけに行った設定の反映及び最新の修正プログラムの適用を,Iシステムの機器に行う。
解説
本文の根拠
〔I-DRシステムに関する要件の検討〕
修正プログラムの適用及び設定変更は,常に最新の状態にする。
〔Iシステム及びI-DRシステムの災害対応訓練の実施〕
検討チームは,Iシステムの復旧まで3か月という想定で,復旧手順を検討した。
〔Iシステム及びI-DRシステムの災害対応訓練の実施〕
Iシステムの機器に関する情報セキュリティ対策として行うべき事項があることが分かり,復旧手順に盛り込んだ。
答えは“I-DRシステムの機器だけに行った設定の反映及び最新の修正プログラムの適用を,Iシステムの機器に行う”である。図4は,I-DRシステムの修正プログラムの適用及び設定変更を常に最新の状態にするとしている。復旧まで3か月かかる想定なので,その間,I-DRシステムの機器にだけ設定変更と修正プログラムの適用が行われる。
被害を受けたIシステムの機器はその間止まっているので,復旧したときには,I-DRシステムで行った設定変更が反映されておらず,修正プログラムも古いままである。このまま切り戻すと,I-DRシステムより脆弱な状態の機器が運用に戻る。復旧手順で,切り戻す前にこの二つを行う。
字数は51字で,制限の55字に収まる。“設定の反映”と“修正プログラムの適用”の二つを入れ,“Iシステムの機器に行う”という行き先を落とさない。
出典:平成24年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)
問2 社内情報システムの移行
社内情報システムの移行に関する次の記述を読んで,設問1〜5に答えよ。
R社は,展示会やセミナなどのイベントを企画,運営する従業員数90名の企業である。
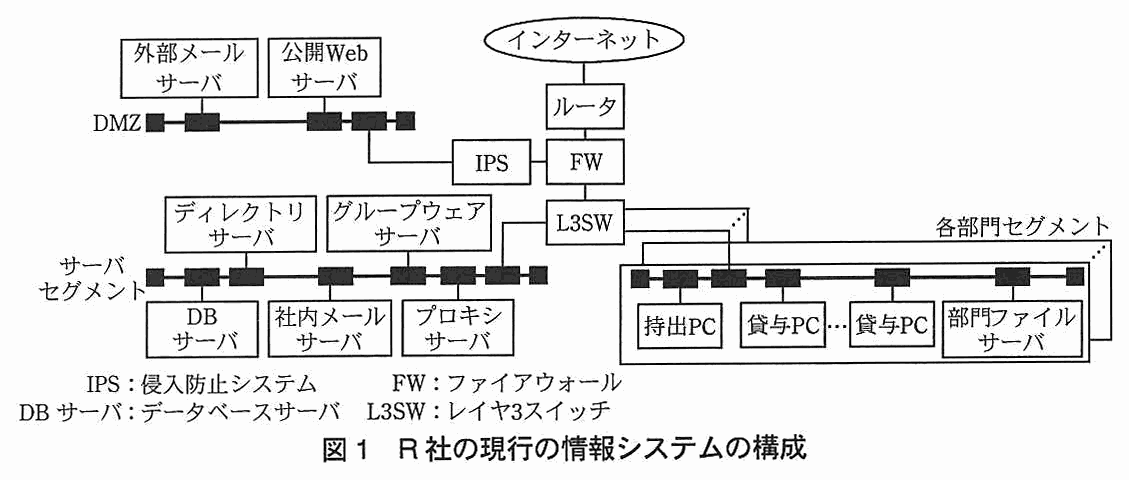
R社では従業員に1台ずつノートPCが貸与されている。従業員は,貸与されたノートPC(以下,貸与PCという)を用いて,電子メール(以下,メールという)の利用,プロキシサーバを介したWebサイトの閲覧,及び社内の情報システムの利用が可能になっている。顧客への訪問が多い営業部門やイベント会場での業務が多い会場運営部門には,社外に持ち出して利用するためのPC(以下,持出PCという)が数台用意されており,事前に上長が持出PC内のデータを確認した上で,一定期間社外に持ち出すことが許可されている。しかし,持出PCでは,社外から社内の情報システムへの接続や,社外でのインターネット接続が許可されておらず,そのため持出PCを用いた社外でのメールの送受信はできない。また,持出PCを返却する際にはOSやアプリケーション以外のデータを全て消去することになっている。
貸与PC及び持出PCにはウイルス対策ソフトが導入されており,そのウイルス定義ファイルは定期的に更新されている。また,ディレクトリサーバのもつ機能との連携によって,利用者パスワードの安全性やスクリーンセーバの設定などが一元管理されている。
貸与PC及び持出PCではUSBメモリが利用可能となっており,ファイルが自動的に暗号化されるUSBメモリが社内外で利用するために数個用意されている。
R社の現行の情報システムの構成を図1に示す。
図1 R社の現行の情報システムの構成
R社は従業員数が以前よりも増加しているので,現在のオフィスでは手狭になってきた。そのため,R社はオフィスを半年後に移転することを決定し,各部門からメンバを集めて移転のためのプロジェクトチーム(以下,PJという)を結成した。また,オフィスの移転を機に,現行の情報システムを見直して新たな情報システム(以下,新システムという)を構築することにした。情報システムを構築,運用している情報システム課からは,W課長がPJにメンバとして加わることになった。
〔新システムに対する要望〕
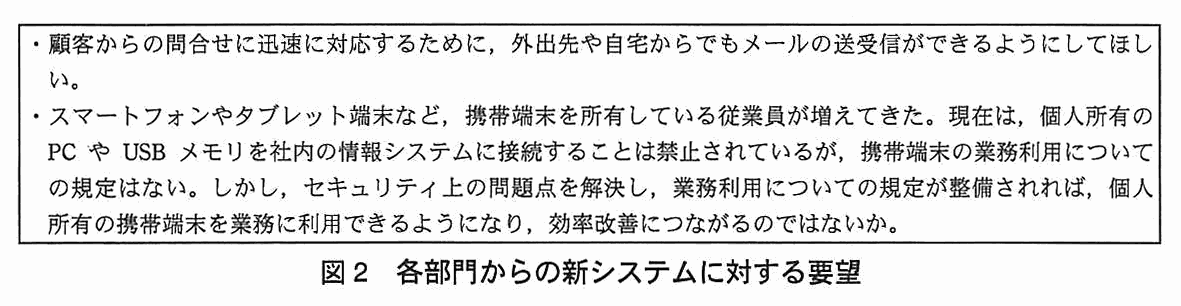
PJ結成から2週間後の打合せの席で,各部門から出された新システムに対する要望は,図2のとおりである。
図2 各部門からの新システムに対する要望
W課長は,クラウドコンピューティングを利用した外部のサービス(以下,クラウドサービスという)を利用することで,図2の要望を実現させることができるのではないかと考えた。自席に戻ったW課長は部下のS主任を呼び,意見を聞いた。
次は,W課長とS主任の会話である。
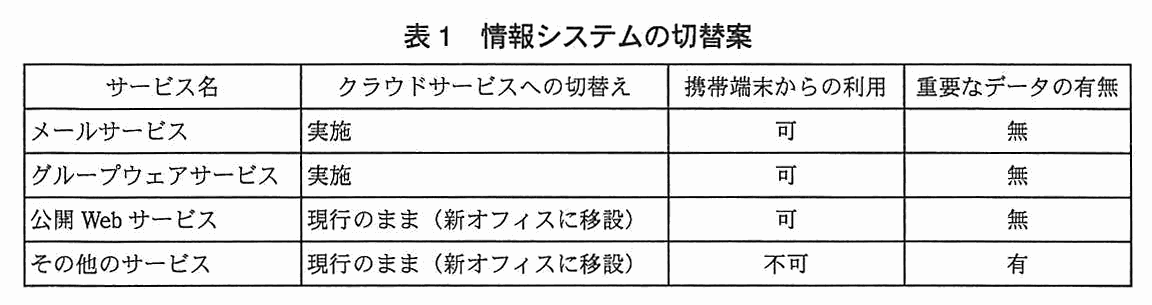
W課長:予算上の制約もあってこれまでなかなか情報システムの更改は難しかったが,今回のオフィス移転は良い機会だ。せっかく各部門から要望が挙がったのだから,できるだけ新システムに反映させたいね。その上でシステム管理の効率改善も図れたら言うことはない。要望を実現する手段だが,情報システムのうち幾つかをクラウドサービスに切り替えることも考えられる。クラウドサービスに切り替えれば,サーバの管理ミスや脆弱性対策の不備などに起因するリスクを外部に a するという観点や,管理コストを削減するという観点においてもメリットがあると思う。S主任はどう思うかな。 S主任:イベント参加者のデータベースや経営情報など重要なデータをクラウドサービスに移すことには抵抗があります。また,現在のメールをクラウドサービスへ移行すると,①メールによってはこれまでと比較して,ある種類のリスクが高くなります 。 W課長:そのリスクについてはどう対策すればいいのかな。 S主任:メールの誤送信の対策に加え,添付ファイルの暗号化の徹底などが必要でしょうね。今は特に対策を行っていませんが,重要なデータを故意に外部へメールで送信することに対する抑止策も検討の価値があると思います。 W課長:グループウェアの利用についてはどうだろうか。 S主任:現状では社内のスケジュール管理が中心で,そうしたデータは機密性が特に高いわけではなく,重要なデータとは言えませんが,顧客との打合せの予定などが書き込まれていますから,全体としては社外に公開できるものではありませんね。それに,メールもそうですが,クラウドサービスへの切替えとなれば環境が大きく変わることになりますので,リスク b の結果に基づいて対応を行った上で,情報セキュリティポリシ(以下,ポリシという)の見直しを行い,必要な対策を実施するべきだと思います。 W課長:そうだね。では次に,携帯端末の取扱いについて考えてみよう。現状では携帯端末に関する規定はないので,新たにポリシを設ける必要がありそうだ。それに,個人所有の携帯端末(以下,個人所有携帯端末という)を会社の業務に利用してよいかという議論もあるだろう。携帯端末といえば,S主任は少し前からスマートフォンを使っているようだが,どう思うかな。 S主任:Webメールサービスを使っている経験から言うと,スマートフォンとPCの両方で同じようにメールを使えるのは大きなメリットですね。個人的には会社のメールとスケジュールくらいは個人所有携帯端末で確認できると確かに便利だと思いますが,セキュリティ上,心配な面もあります。もちろん,重要なデータに不正アクセスされるのは問題ですね。個人所有かどうかは別として,携帯端末からの利用を含めてクラウドサービスの利用を考えるなら,次のような案が現実的ではないでしょうか。 S主任は,表1のような情報システムの切替案をW課長に示した。
表1 情報システムの切替案
W課長:なるほど。各サーバで取り扱う情報の性質からすると,表1が妥当なところかもしれないな。リスクはいろいろあり,セキュリティ対策を実施しても最終的に残るものもあるだろう。その残るリスクをそのまま c してクラウドサービスに切り替えるかどうかは経営陣が判断することだ。2週間後に次のPJの打合せがあるので,それまでに表1の案を実現する上での検討課題をまとめてくれるかな。 S主任:分かりました。 S主任は各部門からの要望を参考にしつつ,現行のポリシと情報システムを踏まえて図3のような新システムの検討課題の骨子をまとめ,順次検討していくことにした。
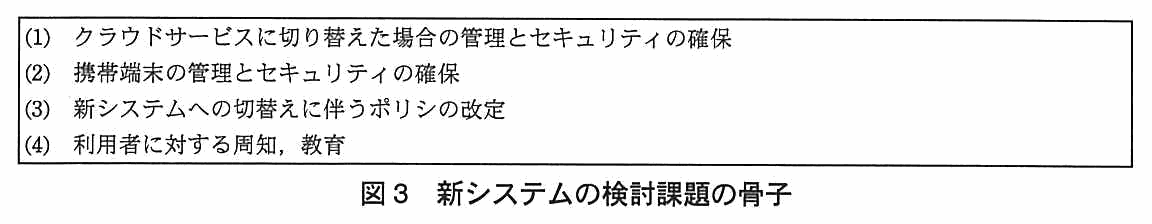
図3 新システムの検討課題の骨子
〔クラウドサービスに切り替えた場合の管理とセキュリティの確保〕
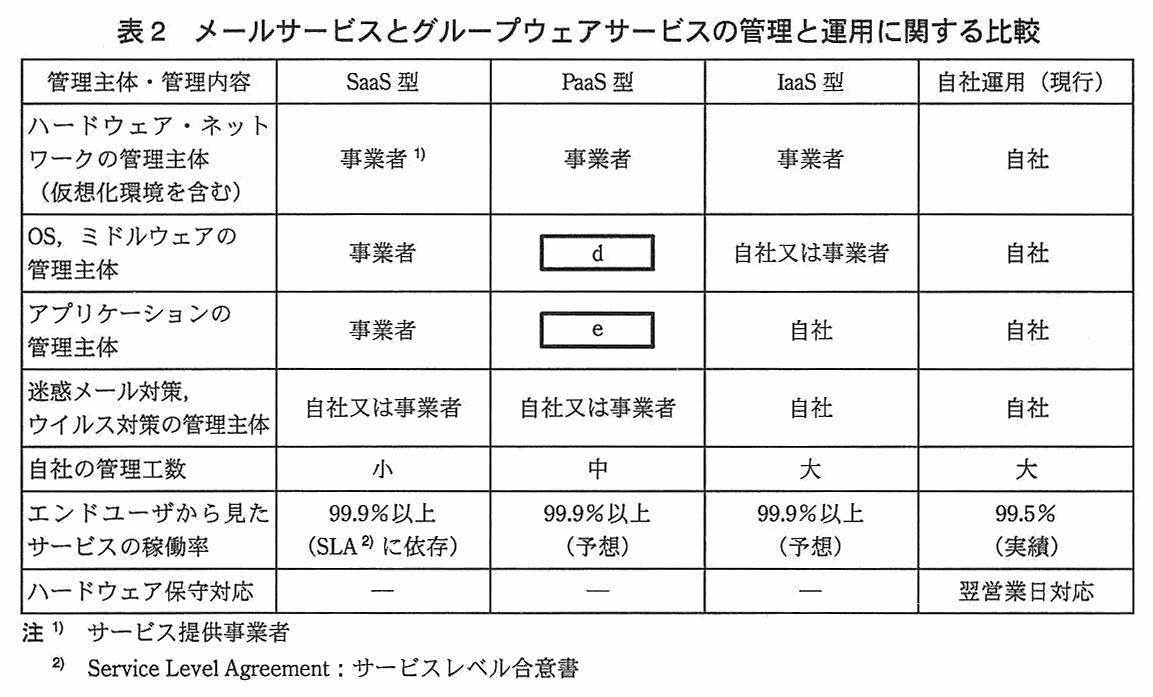
S主任は,まず,メールサービスとグループウェアサービスをクラウドサービスに切り替えた場合の管理,運用面の課題について検討することにした。クラウドサービスには大きく分けてSaaS(Software as a Service)型,PaaS(Platform as a Service)型,IaaS(Infrastructure as a Service)型の3種類があることから,それぞれの特徴を考慮して現行の自社運用との比較を行った。その結果を表2に示す。
表2 メールサービスとグループウェアサービスの管理と運用に関する比較
S主任はこの結果から,管理工数や稼働率の面からみたとき,自社運用よりもSaaS型サービスを利用する方が有利であると判断した。また,費用面についても,SaaS型サービスの利用によって,自社運用よりも安価にメールとグループウェアのサービスを実現できると判断した。そこで,S主任はW課長と相談し,メールとグループウェアのサービスのSaaSでの利用を前提に検討を進めることにした。
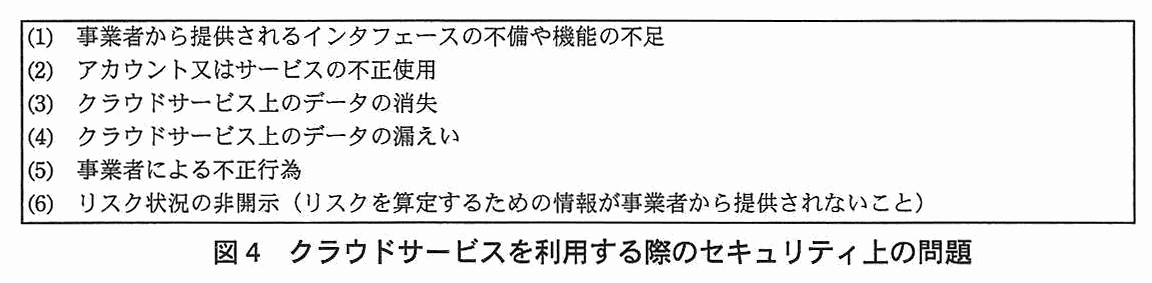
次に,S主任は表1の切替案でクラウドサービスを利用する際のセキュリティ上の問題として,図4の(1)〜(6)を想定し,それぞれについてR社としての対策を検討することにした。
図4 クラウドサービスを利用する際のセキュリティ上の問題
(1)については,具体的な例として,認証方式の不備,通信路の暗号化の欠如,監視やログ機能の不足といった問題が考えられるので,S主任は事業者が提供するサービスの内容を更に詳しく調査することにした。(2)については,クラウドサービスを利用するR社側でも認証に関する対策を行うことが必要と考えた。(3)については,②R社においてデータのバックアップを行う ことが必要になると考えた。
(4)〜(6)については,事業者を選定する際に,事業者のプライバシーマーク付与,ISMS認証,③受託業務に係る内部統制に関する監査 など,第三者による認証,監査などを受けている事業者を候補にしようと考えた。その中から更に契約,SLAの内容,サービスの実績などを詳細に比較検討して選定を行うことで,(4)〜(6)への対策に代えることができるのではないかとS主任は考えた。
各事業者のサービスを比較検討した結果,S主任はC社のSaaS型クラウドサービスを選定するのがよいと判断し,W課長に説明した。
次は,W課長とS主任の会話である。
W課長:なるほど。C社のSaaS型サービスであれば実績も多いようだし,コスト面でも今より有利になるね。しかし,クラウドサービス上にメールとグループウェアのデータがあるので,アクセス元を限定できないC社のSaaS型サービスだと,持出PCでも個人所有携帯端末でも,従業員が個人で所有しているPC(以下,個人所有PCという)でも,更にはネットカフェのPCなどでも利用できるということになるね。それで本当に問題がないか,もう少し検討してみよう。 S主任:C社のSaaS型サービスでは,利用できる端末を限定できないので,確かに問題がありますね。 W課長:自宅でメールを見たい場合もあるだろうから,個人所有PCからの利用は許可するとしても,会社又は従業員個人の管理下にないPCについてはセキュリティ対策が不十分な可能性があるので,ポリシでクラウドサービスの利用を禁止した方がよさそうだ。 S主任:データに関しても,重要なデータは社内だけで利用すべきなので社内だけに置き,社外からも利用してよいデータだけクラウドサービスに置く必要があります。表1の案はそのようになっています。 W課長:そうだね。携帯端末を使う場合のセキュリティリスクについても引き続き検討してくれるかな。 S主任:分かりました。 〔携帯端末の管理とセキュリティの確保〕
W課長の指示を受け,S主任は携帯端末を利用する場合のセキュリティについて検討することにした。
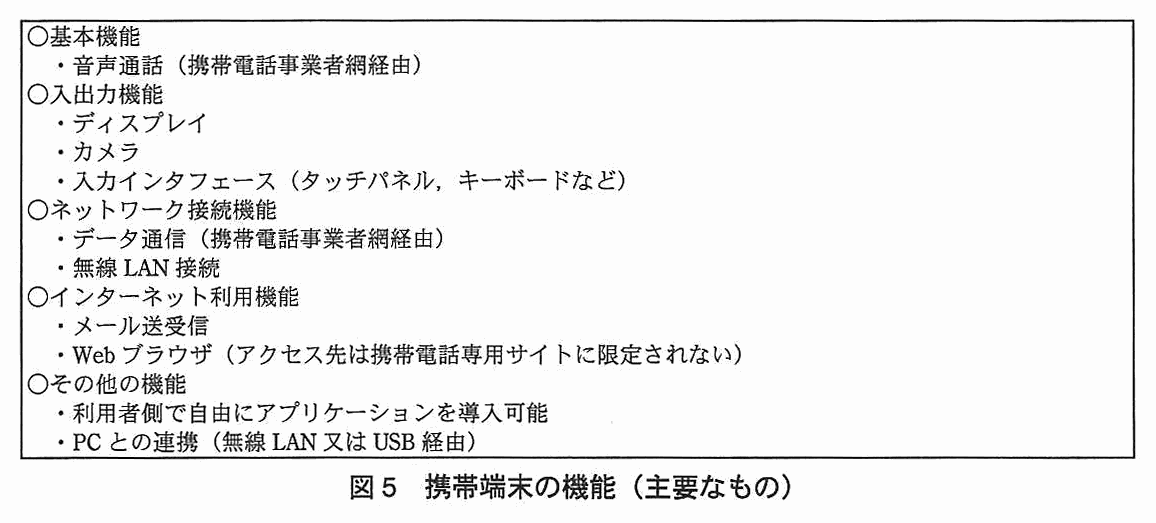
携帯端末は,一般的に図5のような機能をもっており,ハードウェア面,ソフトウェア面で従来の携帯電話やPCとは違いがある。このため,利用する場合のセキュリティリスクにも大きな違いが想定される。
図5 携帯端末の機能(主要なもの)
携帯端末は一般的なノートPCよりも携帯性が高い分,盗難や紛失のリスクが大きい。また,従来の携帯電話と異なり,携帯端末では自由にアプリケーションを導入することができる点がPCと同様であり,ウイルス対策や脆弱性対策が必要となる。通信の方法に関しても,携帯電話事業者の提供する携帯電話事業者網以外に,公衆無線LANなどを利用することができるので,なりすましの防止や通信の暗号化などの対策が必要となる。さらに,携帯端末による社内の重要なデータの漏えいのリスクについても考慮する必要がある。
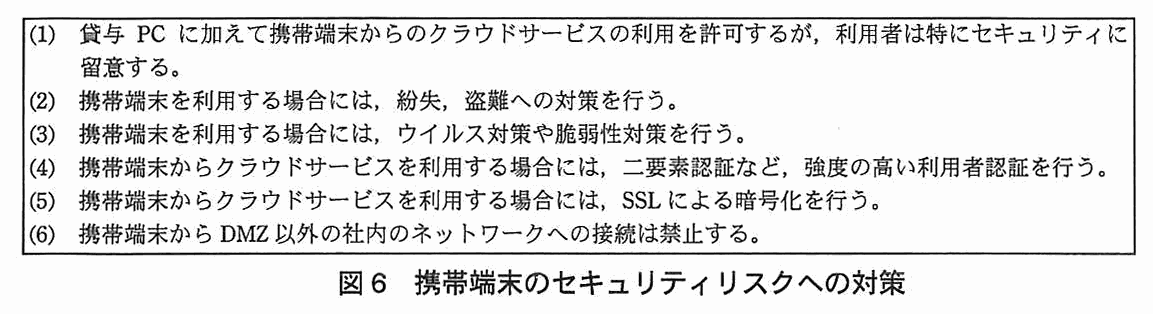
S主任は,以上の検討結果を踏まえて,携帯端末のセキュリティリスクへの対策を図6のようにまとめ,W課長に提示した。
図6 携帯端末のセキュリティリスクへの対策
S主任は,新システムに図6のような対策を採り入れれば,メールとグループウェア以外の社内の重要なデータは,現在と同様に保護することができることを基本視点として挙げた。この方式を採用した場合,社内ネットワークに接続された貸与PCからも携帯端末からもクラウドサービスに対して暗号化通信が可能である一方,携帯端末からFWを経由してDMZ以外の社内のネットワークに直接アクセスすることはできない。これに対し,W課長は,この方式を採用した場合でも,④携帯端末の機能を用いて従業員の貸与PC上のデータに直接アクセスが可能である ことを指摘し,対策を行うよう指示した。
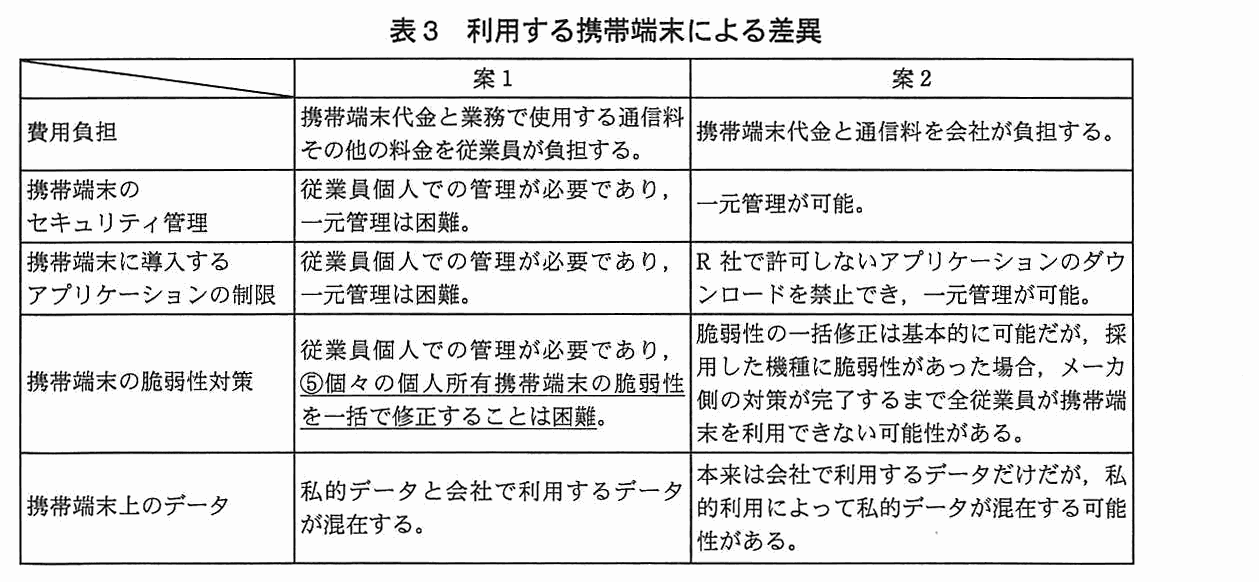
さらに,S主任は,携帯端末の利用形態についても考察を進めた。申請によって個人所有携帯端末からのクラウドサービスの利用を許可する場合(以下,案1という)と,会社として特定機種の携帯端末を導入し,従業員に貸与する場合(以下,案2という)の二つを想定し,その差異を表3にまとめた。この後,S主任は,重要なデータの保護についても検討し,経営陣に判断を仰ぐことにした。
表3 利用する携帯端末による差異
〔新システムの構成案〕
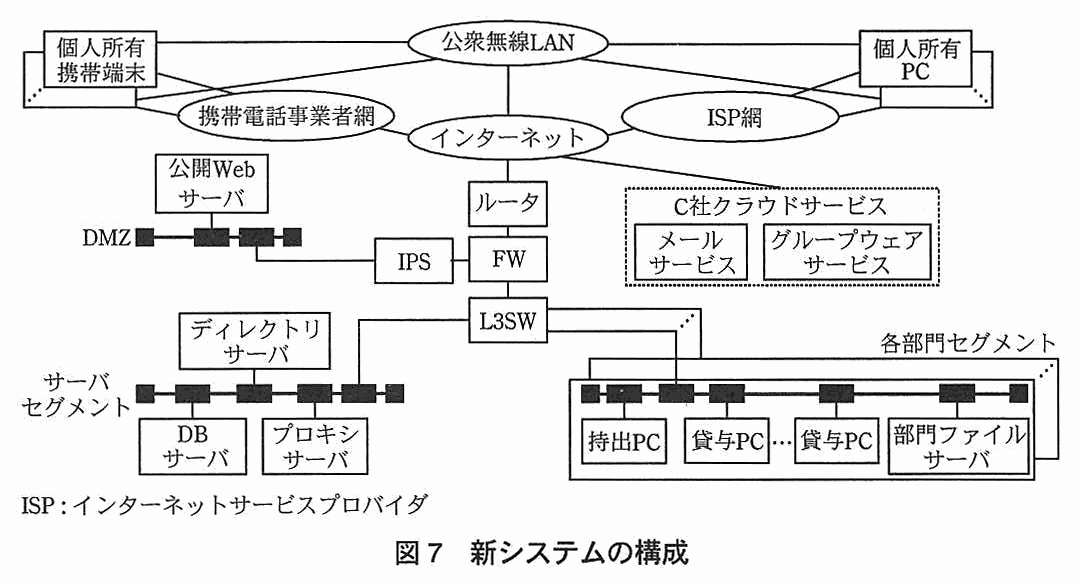
以上の検討結果を基に,S主任はW課長とともに検討を進め,新システムの構成案を作成してPJと経営陣に提案した。利用する携帯端末に関しては,経営陣の判断で案1が採用され,利用希望者には通信料の補助を行うことになった。携帯端末利用者向けに無線LANのアクセスポイントを社内に設けることも提案したが,経営陣からは,外部者による盗聴やネットワークへの侵入を憂慮する意見があり,オフィス移転後も現在と同様に有線LANだけを使用することになった。最終的に承認された新システムの構成を図7に示す。
図7 新システムの構成
〔新システムにおけるポリシの改定〕
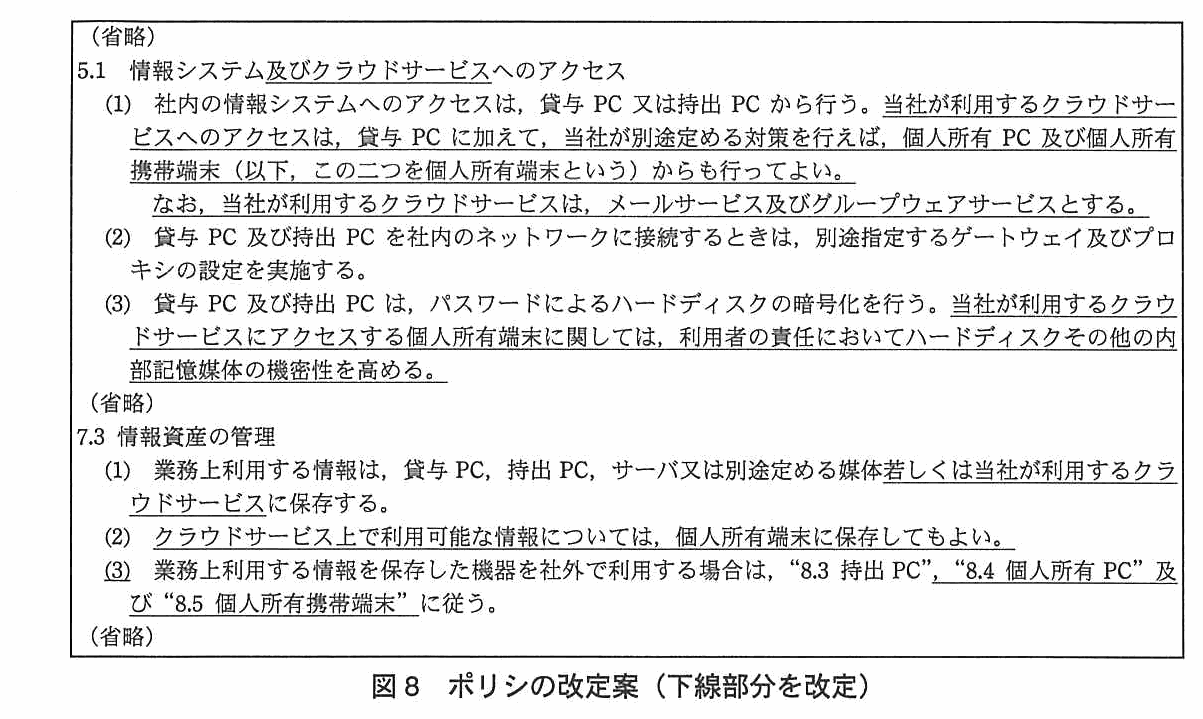
新システムへの移行に伴い,W課長はS主任に対して現行のポリシを見直すよう指示した。S主任は,現行のポリシに対し,図8の改定及び図9の追加を行う案を作成した。
図8 ポリシの改定案(下線部分を改定)
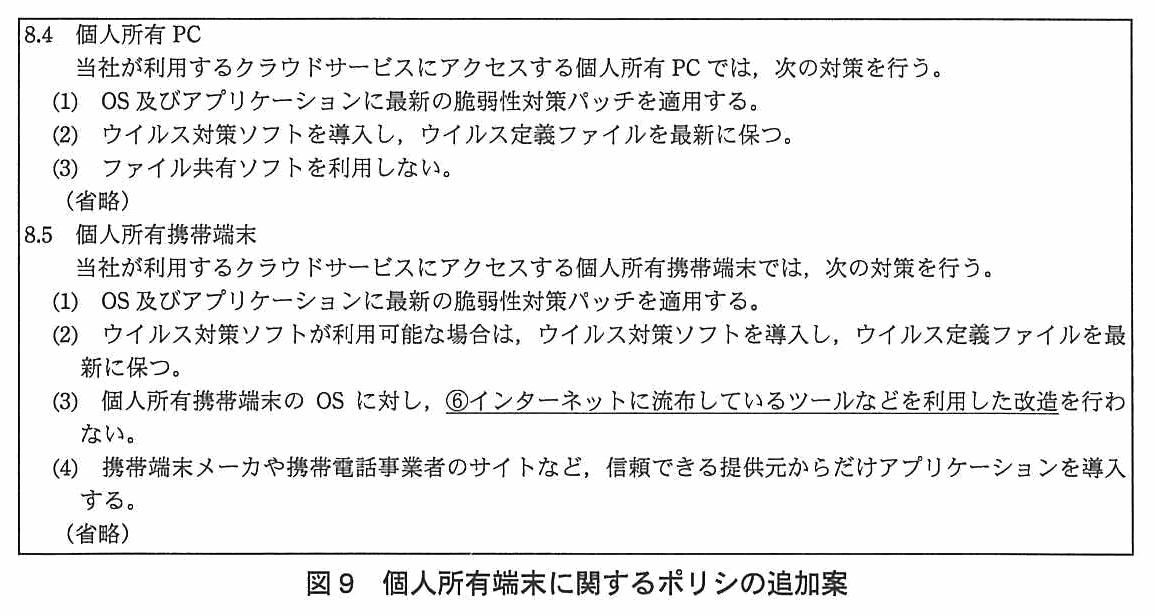
図9 個人所有端末に関するポリシの追加案
さらに,クラウドサービスを利用するための細則は,図10のように定めた。
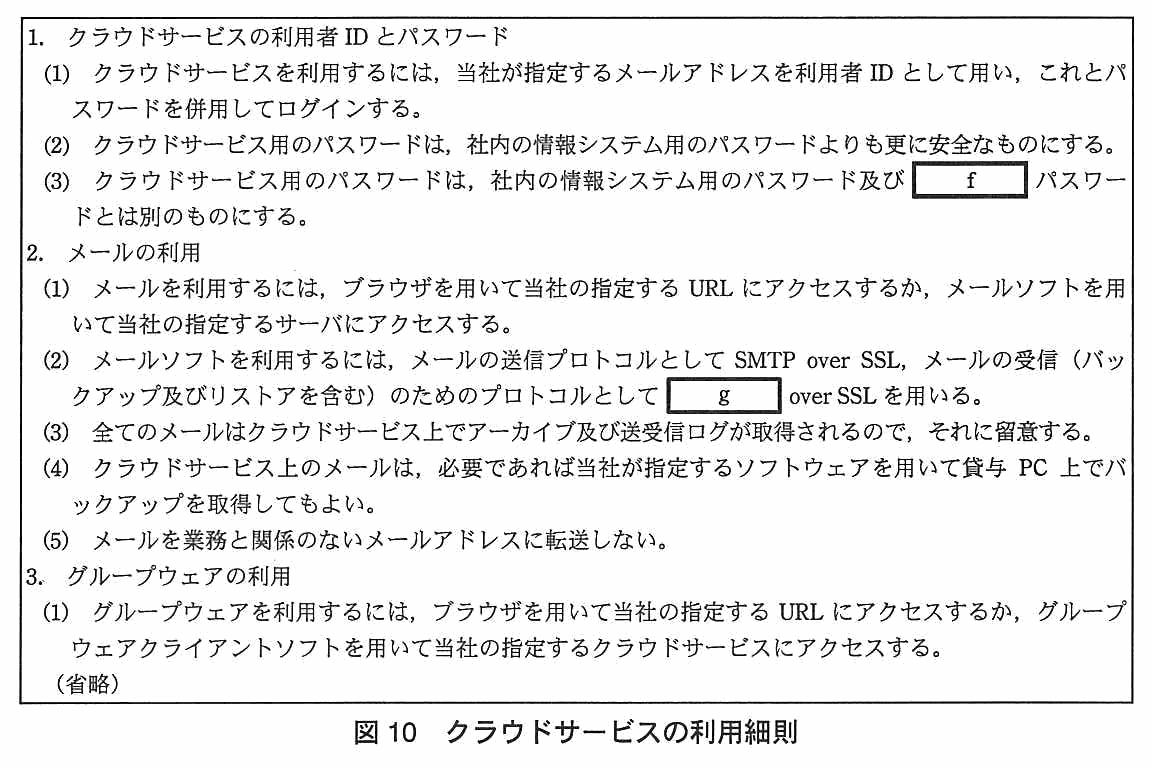
図10 クラウドサービスの利用細則
これらのポリシ及び利用細則は承認され,オフィスの移転と新システムへの移行の準備が進められた。
〔新システムへの移行後の情報セキュリティインシデント〕
新システムへの移行作業では多少の混乱はあったものの,S主任が想定していたよりも作業はスムーズに完了した。また,携帯端末の利用申請者は全従業員の半数近くに及び,S主任は二度に分けて利用申請者への研修を行った。その後,個人所有端末で新システムを利用し始めた従業員からは,業務効率が向上したとの感想が寄せられた。
新システムへの移行作業を終えて1か月余りが経過したある日の昼休み,S主任は昼食から戻り,自席で自分のスマートフォンを操作していた。ふと思いついたS主任は,普段は会社で有効にしていないスマートフォンの無線LAN機能を有効にしてみたところ,数個の無線LANアクセスポイントが検出された。いずれもWEPによる通信の暗号化が施されていたが,SSIDの情報からは,携帯端末の無線LAN機能を有効にして無線LANのアクセスポイントとして利用している従業員が社内にいる可能性が考えられた。
そこで,S主任がプロキシサーバのログを確認したところ,在席して貸与PCからクラウドサービスや外部のサイトにアクセスして業務を行っているはずの従業員のうち,数名がプロキシサーバに対して数日間アクセスしていないことが判明した。また,該当する従業員は携帯端末の利用申請を行っていた。
S主任は,これらの従業員が携帯端末の無線LAN機能を利用してプロキシサーバへのアクセスを回避しているのではないかと考えた。
このような事態を放置した場合に,⑦重大なセキュリティ事故が発生する ことを危惧したS主任は,W課長と相談し,疑いのある従業員にヒアリングを行うことにした。
その結果,S主任の考えたとおり,どの従業員も貸与PCと携帯端末とを無線LAN機能で接続し,貸与PCから携帯端末及び携帯電話事業者網経由でクラウドサービスや外部のサイトにアクセスしていたことが判明した。
ポリシに不備があったので,これらの従業員に対する処分は見送られたが,ポリシの改定と技術的対策を行い,利用者への周知,教育を再度実施することによってこの問題の再発防止を行うことにした。
その後,R社では大きなトラブルもなくクラウドサービス及び携帯端末を利用して業務を行っている。
出題趣旨(IPA)
近年,スマートフォンやタブレット端末などの携帯端末の普及が急速に進む中,クラウドサービスに代表される企業内外の情報リソースを有効に利活用するために,BYOD(Bring Your Own Device),すなわち個人所有の携帯端末の企業での利用が注目されている。本問では,イベント運営会社における社内システムのクラウドサービス利用への移行及び個人所有の携帯端末の導入を題材に,クラウドサービス及び携帯端末を業務で利用する際のセキュリティ上のリスクとその対応について問う。
採点講評(問全体・IPA)
問2では,社内システムのクラウドサービスへの移行及び個人所有の携帯端末の導入を題材に,クラウドサービス及び携帯端末を業務で利用する際のセキュリティ上のリスクとその対応について出題した。全体として正答率は低かった。
設問と解答例
設問1(1)
解答欄3つ
本文中の a 〜 c に入れる適切な字句をそれぞれ解答群の中から選び,記号で答えよ。解答群 ア 移転 イ 回避 ウ 受容 エ 対応 オ 低減 カ 分析
解説
本文の根拠
W課長の発言
サーバの管理ミスや脆弱性対策の不備などに起因するリスクを外部に a するという観点や
S主任の発言
リスク b の結果に基づいて対応を行った上で
W課長の発言
その残るリスクをそのまま c してクラウドサービスに切り替えるかどうかは経営陣が判断することだ。
a はア“移転”,b はカ“分析”,c はウ“受容”である。a は,サーバの管理ミスや脆弱性対策の不備に起因するリスクを,クラウドサービスの事業者に外部委託して負わせることなので,リスクを他者に移す“移転”になる。
b は,リスクを見積もって何に対応するかを決める作業である。後に“結果に基づいて対応を行った上で”と続くので,対応より前の段階の“分析”が入り,エ“対応”は入らない。c は,セキュリティ対策をしても最終的に残るリスクを,対策せずに引き受けてクラウドサービスに切り替えるかどうかの判断なので,“受容”になる。
字数制限のない記号選択である。同じ解答群に“回避”(リスクの原因をなくす)と“低減”(対策で小さくする)があるが,c の“残るリスク”は低減した後に残ったものなので,回避や低減ではなく,そのまま引き受ける“受容”と読む。
設問1(2)
30字以内
本文中の下線①について,どのようなメールについてどのようなリスクが高まるか。30字以内で答えよ。
解答例
解説
本文の根拠
S主任の発言
メールによってはこれまでと比較して,ある種類のリスクが高くなります
S主任の発言
重要なデータを故意に外部へメールで送信することに対する抑止策も検討の価値があると思います。
答えは“機密性の高い社内のメールが外部に流出するリスク”である。現在のメールは,社内の内部メールサーバで扱われ,社内でやり取りするメールは社外に出ない。クラウドサービスのSaaSに移行すると,メールサーバが社外に置かれ,社内のメールも社外のサーバに保管される。機密性の高い社内のメールが外部に流出するリスクが,これまでより高くなる。
会話は,この後の対策として,メールの誤送信の対策,添付ファイルの暗号化の徹底,重要なデータを故意に外部へ送信することへの抑止策を挙げている。メールが社外のサーバにあることを前提に,社外へ出ていく経路を管理する対策である。
字数は23字で,制限の30字に収まる。“どのようなメール(機密性の高い社内のメール)”と“どのようなリスク(外部に流出する)”の二つを入れる。採点講評のとおり,メールサーバが社外に置かれることを考えずに,誤送信や平文での送信を挙げた解答が多く,この設問の正答率は低かった。
採点講評(IPA)
設問1(2)は,正答率が低かった。クラウドサービスへの移行によってメールサーバが社外に置かれるということを考慮せずに,社外へのメールの誤送信や平文でのメールの送信を挙げた解答が多かった。
設問1(3)
解答欄2つ
図3の検討課題について,利用者に対して周知,教育すべき事項を二つ挙げ,それぞれ25字以内で答えよ。
解説
本文の根拠
図3
新システムへの切替えに伴うポリシの改定。
図3
利用者に対する周知,教育。
W課長の発言
ポリシでクラウドサービスの利用を禁止した方がよさそうだ。
答えは,①“新システムへの切替えに伴うポリシの改定点”と②“クラウドサービス及び携帯端末の安全な利用方法”である。図3は,(1)〜(3)で検討した内容を,(4)“利用者に対する周知,教育”で利用者に伝える構成になっている。(3)は新システムへの切替えに伴うポリシの改定なので,改定した点を周知する。(1)と(2)は,クラウドサービスと携帯端末の管理とセキュリティの確保なので,利用者が安全に使う方法を教育する。
会話にも,会社又は従業員個人の管理下にないPCでの利用の禁止など,ポリシで定めて利用者に守らせる事項が出てくる。ポリシを改定しても,利用者が知らなければ守られない。
字数は,①が20字,②が22字で,どちらも制限の25字に収まる。図3の検討課題のうち,(4)の対象になる(1)〜(3)を,“ポリシの改定点”と“安全な利用方法”の二つの言葉に整理して書く。
設問2(1)
解答欄2つ
表2中の d ,e に入れる適切な字句を,それぞれ3字以内で答えよ。
解説
本文の根拠
表2
OS,ミドルウェアの管理主体:SaaS型は事業者,PaaS型はd ,IaaS型は自社又は事業者,自社運用は自社。
表2
アプリケーションの管理主体:SaaS型は事業者,PaaS型はe ,IaaS型は自社,自社運用は自社。
d は“事業者”,e は“自社”である。NIST SP 800-145 は,PaaS では利用者がネットワーク,サーバ,OS,ストレージを含む基盤を管理せず,配備したアプリケーションとアプリケーションの実行環境の設定を管理できるとしている。つまり,PaaS は OS,ミドルウェアを事業者が管理し,アプリケーションを自社が管理する。
表の並びからも読み取れる。OS,ミドルウェアの欄は,SaaS型が事業者,IaaS型が自社又は事業者で,PaaS型はSaaS型と同じ事業者になる。アプリケーションの欄は,SaaS型が事業者,IaaS型が自社なので,PaaS型は,自社が管理するアプリケーションを動かす基盤を事業者が提供する形で,自社になる。
3字以内の指定があるので,“事業者”(3字)と“自社”(2字)で収まる。SaaS型,IaaS型の欄をそのまま書き写すのではなく,PaaS型の定義から決める。
設問2(2)
表2について,ある事業者が提供するサービスにおいて,保証するサービスの稼働率が99.9%であるとき,1か月間での最大停止時間は何分になるか。秒以下は切り捨てて分単位で答えよ。ただし,1か月は30日とし,1日のサービス提供時間は24時間とする。
解答例
解説
本文の根拠
表2
エンドユーザから見たサービスの稼働率:SaaS型は99.9%以上(SLA(注2)に依存)
答えは43分である。1か月は30日,1日は24時間なので,1か月は 30×24×60=43,200 分である。稼働率が99.9%なら,停止してよいのは残りの 0.1% で,43,200×(1−0.999)=43.2 分になる。秒以下は切り捨てるので,43分になる。
SLA(サービスレベル合意書)は,事業者が保証するサービスの水準を定めたもので,表2はSaaS型の稼働率がSLAに依存するとしている。99.9%以上という保証は,1か月で40分余りまで停止してよいという意味になる。現行の自社運用の実績99.5%は,同じ計算で216分になる。
数値を答える設問で,字数制限はない。単位は“分”なので,43.2 と書かずに,指示どおり切り捨てた整数の 43 を答える。稼働率から停止時間を出すときは,0.999 ではなく,残りの 0.001 を掛ける。
設問2(3)
25字以内
本文中の下線②について,メールやグループウェアのサービスをSaaS型サービスで利用する場合,メールやグループウェアのデータ以外に,R社においてバックアップを行う必要があると考えられるデータは何か。25字以内で答えよ。
解答例
解説
本文の根拠
〔クラウドサービスに切り替えた場合の管理とセキュリティの確保〕
(3)については,②R社においてデータのバックアップを行うことが必要になると考えた。
図10 1.(1)
クラウドサービスを利用するには,当社が指定するメールアドレスを利用者IDとして用い,これとパスワードを併用してログインする。
答えは“クラウドサービス利用者のアカウント情報”である。図4の(3)は,クラウドサービス上のデータの消失である。メールとグループウェアのデータは事業者のサーバにあり,事業者のSLAや契約で保護される。設問は,これら以外にR社がバックアップする必要があるデータを問うている。
クラウドサービスを使うには,図10のとおり,利用者IDとパスワードでログインする。この利用者アカウントの情報が失われると,メールやグループウェアに本人がアクセスできなくなる。そこで,R社側でもクラウドサービス利用者のアカウント情報をバックアップしておく。
字数は19字で,制限の25字に収まる。“メールやグループウェアのデータ以外”という条件があるので,メールの本文やスケジュールではなく,サービスを使うための情報を書く。
設問2(4)
解答欄2つ
本文中の下線③の監査において用いられる監査基準を解答群の中から選び,記号で答えよ。また,プライバシーマーク付与やISMS認証なども含め,第三者による認証,監査などを受けている事業者を候補とすることで,事業者にはどのようなことが期待できるか。40字以内で述べよ。解答群 ア ISO/IEC 20000 イ PCI DSS ウ SAS 70 (SSAE 16) エ 情報セキュリティ監査基準
〔期待できること〕解答例
事業者の定めた管理策が,適切なマネジメントに基づいて運用されていること
解説
本文の根拠
〔クラウドサービスに切り替えた場合の管理とセキュリティの確保〕
事業者を選定する際に,事業者のプライバシーマーク付与,ISMS認証,
〔クラウドサービスに切り替えた場合の管理とセキュリティの確保〕
第三者による認証,監査などを受けている事業者を候補にしようと考えた。
〔クラウドサービスに切り替えた場合の管理とセキュリティの確保〕
(4)〜(6)への対策に代えることができるのではないかとS主任は考えた。
監査基準は,ウ“SAS 70 (SSAE 16)”である。下線③は“受託業務に係る内部統制に関する監査”で,事業者が受託した業務に関する内部統制を,第三者が監査するものである。解答群のうち,これに当たるのはウである。イの PCI DSS はクレジットカードなどの決済カード情報の保護に関する基準である(PCI SSC の公式ページ)。アの ISO/IEC 20000 は IT サービスマネジメントの規格,エの情報セキュリティ監査基準は情報セキュリティの監査の判断基準である。
期待できることは,“事業者の定めた管理策が,適切なマネジメントに基づいて運用されていること”である。(4)〜(6)は,データの漏えい,事業者による不正行為,リスク状況の非開示で,R社が事業者の内部を直接確かめることができない。第三者による認証や監査を受けている事業者なら,第三者が管理策と運用を確かめているので,R社の対策に代えられる。
字数は35字で,制限の40字に収まる。“事業者の管理策”と“適切に運用されている”の二つを入れる。“セキュリティが高い”のような結果だけの書き方にしない。
設問3(1)
25字以内
本文中の下線④について,携帯端末側から貸与PC上のデータにアクセスするには具体的にどのような方法が想定されるか。25字以内で述べよ。
解答例
解説
本文の根拠
図5
PCとの連携(無線LAN又はUSB経由)
〔情報システムの概要〕
貸与PC及び持出PCではUSBメモリが利用可能となっており
図6
携帯端末からDMZ以外の社内のネットワークへの接続は禁止する。
答えは“携帯端末をPCのUSBポートに接続する”である。図6の(6)は,携帯端末からDMZ以外の社内ネットワークへの接続を禁止し,FW経由では貸与PCに直接アクセスできない。ところが,図5のとおり,携帯端末はPCとの連携の手段として,無線LAN又はUSBをもっている。
貸与PCではUSBメモリが使え,USBポートは使える状態にある。携帯端末をUSBで貸与PCにつなぐと,ネットワークを通らずに,貸与PC上のデータにアクセスできる。解答例は,USBポートへの接続である。無線LANでの接続は,後の“新システムへの移行後の情報セキュリティインシデント”で,設問5の問題として出てくる。
字数は20字で,制限の25字に収まる。“具体的にどのような方法か”を問われているので,“携帯端末をPCに接続する”だけでなく,接続の手段(USBポート)まで書く。
設問3(2)
40字以内
表3中の下線⑤に対応するため,従業員に個人所有携帯端末の詳しい脆弱性情報を提供することが考えられる。各従業員に必要かつ十分な脆弱性情報を提供するには,従業員の個人所有携帯端末の利用申請時にどのようなことを行う必要があるか。40字以内で述べよ。
解答例
従業員の個人所有携帯端末の機種とOSのバージョンを申請させる。
解説
本文の根拠
表3
携帯端末の脆弱性対策:案1は従業員個人での管理が必要であり,下線⑤(個々の個人所有携帯端末の脆弱性を一括で修正することは困難)
〔携帯端末の管理とセキュリティの確保〕
申請によって個人所有携帯端末からのクラウドサービスの利用を許可する場合(以下,案1という)
答えは“従業員の個人所有携帯端末の機種とOSのバージョンを申請させる”である。案1では,個々の携帯端末の脆弱性を会社が一括で修正することは難しいので,従業員が自分で対策する。そのために,従業員に脆弱性情報を提供する。
脆弱性は機種とOSのバージョンによって異なる。利用申請のときに機種とOSのバージョンを申請させれば,各従業員の端末に関係する脆弱性情報だけを,過不足なく提供できる。申請がなければ,全機種の情報を全員に配るか,端末に合わない情報を渡すことになる。
字数は31字で,制限の40字に収まる。“必要かつ十分な脆弱性情報”に対応するのが“機種とOSのバージョン”である。“利用申請時”に行うことなので,申請書に書かせる項目として答える。
設問4(1)
解答欄2つ
図10中の f ,g に入れる適切な字句を,f は15字以内,g は5字以内で答えよ。
解説
本文の根拠
図10 1.(3)
クラウドサービス用のパスワードは,社内の情報システム用のパスワード及びf パスワードとは別のものにする。
図10 2.(2)
メールの受信(バックアップ及びリストアを含む)のためのプロトコルとしてg over SSLを用いる。
f は“個人所有携帯端末用の”,g は“IMAP4”である。f は,クラウドサービス用のパスワードとは別にしておくパスワードで,社内の情報システム用のほかに,個人所有携帯端末用のものを挙げる。パスワードを使い回すと,一つが漏れたときに他の利用にも被害が及ぶので,別のものにする。
g は,メールの受信のプロトコルである。RFC 3501 によると,IMAP4rev1 はサーバ上のメールを操作するプロトコルで,APPEND コマンドでサーバのメールボックスの末尾にメッセージを追加できる。バックアップしたメールをサーバに戻すリストアは,この追加に当たる。“受信(バックアップ及びリストアを含む)”に合うのは IMAP4 である。
f は15字以内,g は5字以内の指定で,f は10字,g は5字(IMAP4)で収まる。g は,SMTP の対になる受信側のプロトコルの名前なので,バージョン番号まで書く。
設問4(2)
60字以内
図9中の下線⑥に示す改造によって,携帯端末がウイルスに感染しやすくなる理由を,60字以内で述べよ。
解答例
携帯端末メーカの設定したセキュリティ機構が無効化され,一般のアプリケーションが本来利用できない権限で動作 〔備考〕解答用紙には,欄の後ろに“することが可能になるから”が印刷されている
解説
本文の根拠
図9 8.5(3)
個人所有携帯端末のOSに対し,下線⑥(インターネットに流布しているツールなどを利用した改造)を行わない。
〔携帯端末の管理とセキュリティの確保〕
従来の携帯電話と異なり,携帯端末では自由にアプリケーションを導入することができる点がPCと同様であり,ウイルス対策や脆弱性対策が必要となる。
図9 8.5(4)
携帯端末メーカや携帯電話事業者のサイトなど,信頼できる提供元からだけアプリケーションを導入する。
理由は,“携帯端末メーカの設定したセキュリティ機構が無効化され,一般のアプリケーションが本来利用できない権限で動作”である。解答用紙には欄の後ろに“することが可能になるから”が印刷されていて,その前に入る部分を書く。インターネットに流布しているツールでOSを改造すると,メーカが設けた制限が外れる。その結果,ウイルスなどのアプリケーションが,通常は使えない権限で動作でき,感染しやすくなる。
携帯端末は自由にアプリケーションを導入でき,ウイルス対策や脆弱性対策が必要になる。図9の(4)で,導入するアプリケーションの提供元を信頼できるものに限っているのも,この前提である。改造すると,メーカの制限という最後の砦がなくなる。
解答例は52字で,60字の制限に収まる。採点講評は,改造ツールに脆弱性が含まれる可能性を述べた解答が多かったとしている。ツールの脆弱性ではなく,携帯端末のセキュリティ機構が無効になることが要点である。
採点講評(IPA)
設問4(2)は,改造ツールに脆弱性が含まれる可能性について述べた解答が多かった。改造ツールをインストールした携帯端末に感染するマルウェアが存在することも事実ではあるが,そうしたマルウェアも携帯端末に導入されているセキュリティ機構が無効化されて初めて動作が可能となることに気づいてほしかった。
設問5(1)
50字以内
本文中の下線⑦について,どこにあるどのようなデータがどのような経路で漏えいすることが想定されるか。50字以内で具体的に述べよ。
解答例
貸与PCの中にある重要なデータが無線LANと個人所有携帯端末を経由して社外に故意に送信される。
解説
本文の根拠
〔新システムへの移行後の情報セキュリティインシデント〕
どの従業員も貸与PCと携帯端末とを無線LAN機能で接続し,貸与PCから携帯端末及び携帯電話事業者網経由でクラウドサービスや外部のサイトにアクセスしていたことが判明した。
〔携帯端末の管理とセキュリティの確保〕
さらに,携帯端末による社内の重要なデータの漏えいのリスクについても考慮する必要がある。
答えは“貸与PCの中にある重要なデータが無線LANと個人所有携帯端末を経由して社外に故意に送信される”である。従業員が,貸与PCと携帯端末を無線LANで接続し,携帯電話事業者網経由で外部へアクセスしていた。この経路は,社内のFW,IPS,プロキシサーバを通らないので,社内のログやフィルタに記録されない。
そこで,データがどこにある(貸与PCの中)か,どのようなデータ(重要なデータ)か,どの経路(無線LANと個人所有携帯端末を経由して社外へ)かの三つを答える。解答例は“故意に”としている。ウイルスや誤操作でなく,従業員自身がこの経路で送ることが想定される。
字数は47字で,制限の50字に収まる。設問が“どこにあるどのようなデータがどのような経路で”と三点を問うているので,三点が文の中に入るように書く。
設問5(2)
解答欄2つ
S主任が発見したセキュリティ上の問題の再発を防ぐために,図9の個人所有端末に関するポリシの追加案に更に追加すべき項目と,R社内の情報システムにおいて実現可能と考えられる技術的対策を,それぞれ40字以内で述べよ。
〔項目〕解答例
個人所有携帯端末と貸与PCを無線LANで接続しない。
〔技術的対策〕解答例
ディレクトリサーバとの連携によって貸与PCの無線LAN機能を無効にする。
解説
本文の根拠
〔新システムの構成案〕
オフィス移転後も現在と同様に有線LANだけを使用することになった。
〔R社の現行の情報システム〕(冒頭の説明)
ディレクトリサーバのもつ機能との連携によって,利用者パスワードの安全性やスクリーンセーバの設定などが一元管理されている。
〔新システムへの移行後の情報セキュリティインシデント〕
どの従業員も貸与PCと携帯端末とを無線LAN機能で接続し
項目は“個人所有携帯端末と貸与PCを無線LANで接続しない”,技術的対策は“ディレクトリサーバとの連携によって貸与PCの無線LAN機能を無効にする”である。R社は,社内に無線LANを設けず,有線LANだけを使うと決めている。ところが従業員は,貸与PCの無線LAN機能と携帯端末を接続して,プロキシサーバを避けていた。再発を防ぐには,この接続を禁止するポリシと,接続できないようにする技術的対策が要る。
貸与PCは,ディレクトリサーバのもつ機能と連携して,パスワードの安全性やスクリーンセーバの設定を一元管理している。この仕組みを使えば,各PCの無線LAN機能を一括で無効にできる。R社の情報システムにすでにある仕組みで実現できる。
字数は,項目が26字,技術的対策が36字で,どちらも制限の40字に収まる。採点講評のとおり,FW又はIPSによるアクセス監視では無線LANの通信を防げず,プロキシの設定の強制ではブラウザを使わない外部との通信を防げない。無線LAN機能そのものを使えなくする対策を選ぶ。
採点講評(IPA)
設問5(2)は,技術的対策として,ファイアウォール又はIPSによるアクセス監視や,プロキシの設定の強制によるアクセスの制限を挙げた解答が散見された。前者では無線LANでの通信を防ぐことはできず,後者ではブラウザを利用しない外部との通信を防ぐことができない。本文に記述された前提や設問で触れられた条件に注意した上で,どのような対策が最も効果的かを十分に吟味して解答してほしかった。
出典:平成24年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問2(表記を一部改変)