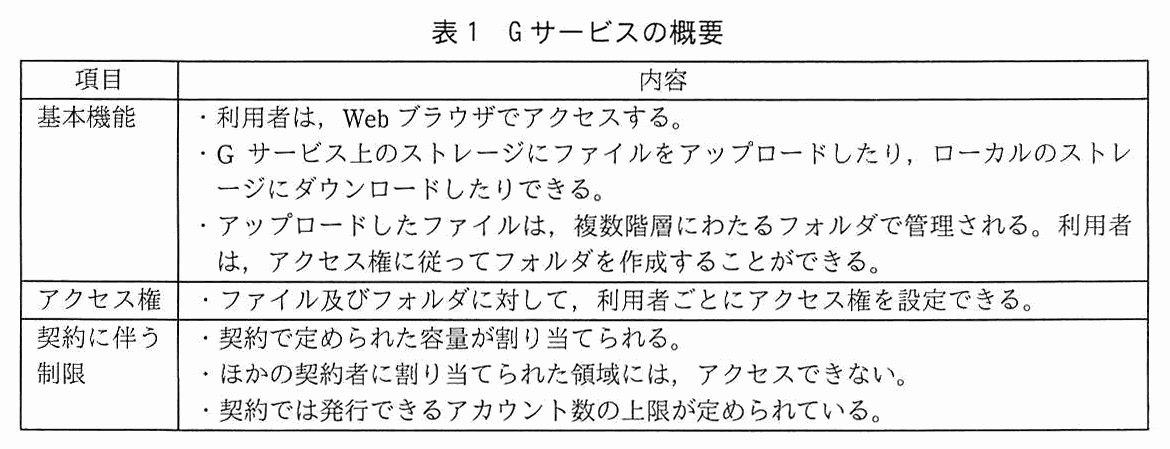
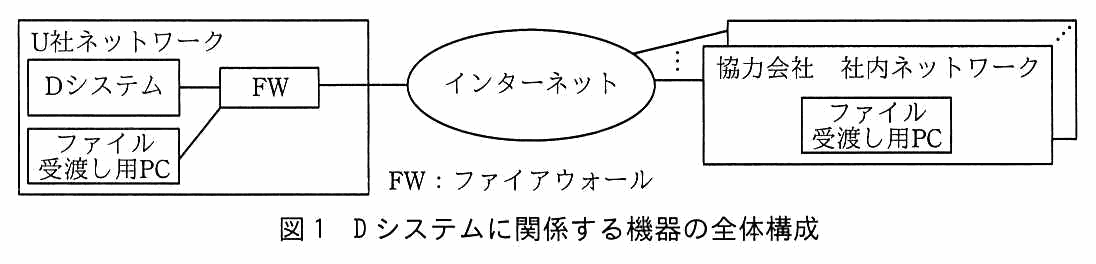
Y さんは,G サービスへの移行について,D システムの利用規約の継続を前提として,次の項目を検討することにした。
項目 1:必要なセキュリティ対策の G サービスでの実現可否
項目 2:SIEM との連携
〔項目 1 の検討〕
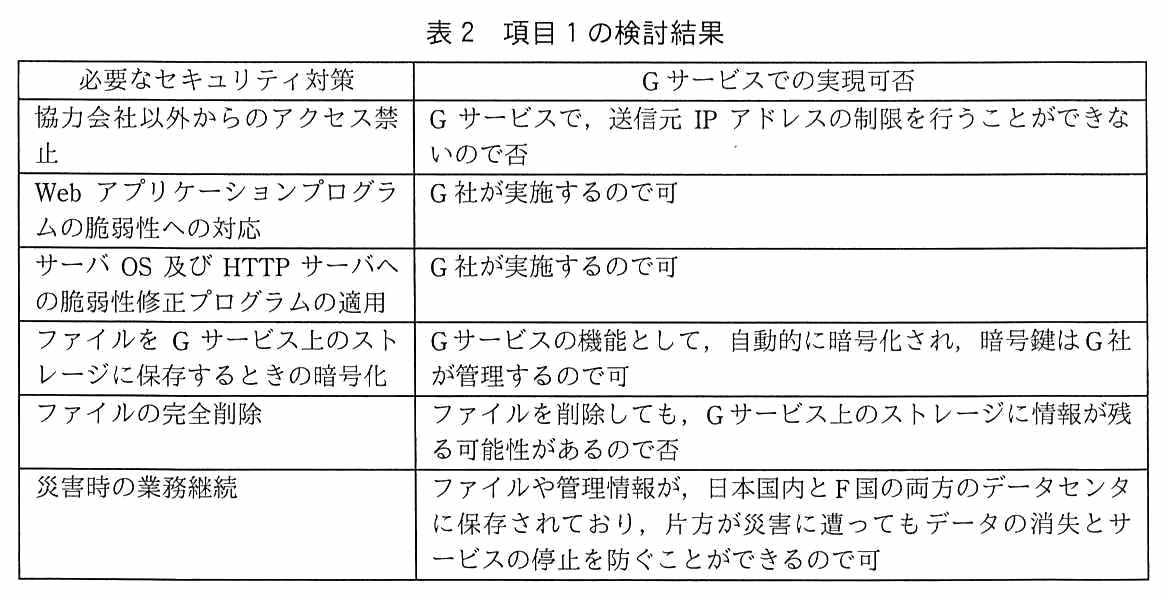
Y さんは,項目 1 について検討した。表 2 は,その検討結果である。
表 2 項目 1 の検討結果
次は,検討結果に関する Y さんと U 社の CSIRT リーダである T さんの会話である。
Y さん:表 2 のとおり,セキュリティ対策の大部分は G サービスで実現できますが,G サービスが信頼できるかどうかの見極めが必要です。
T さん:そのとおりだね。例えば,クラウドサービスのための d の実践の規範である ISO/IEC 27017 に基づく認証や,D システムとは直接関係がないが,パブリッククラウドにおける e の実践の規範である ISO/IEC 27018 に基づく認証を取得しているサービスであれば信頼してよいのではないかな。
Y さん:G サービスは,ISO/IEC 27017 に基づく認証を取得しているので,信頼できそうですね。
T さん:そうだね。ところで,F 国では安全保障上の要請があれば,F 国内に保存されているデータを,F 国政府に強制的に提出させる国内法が存在する。④G サービスを経由して協力会社との間で受け渡すファイルの内容を保護するという観点で,どのような措置が当社として取り得るか,考えてほしい。
Y さん:分かりました。
〔項目 2 の検討〕
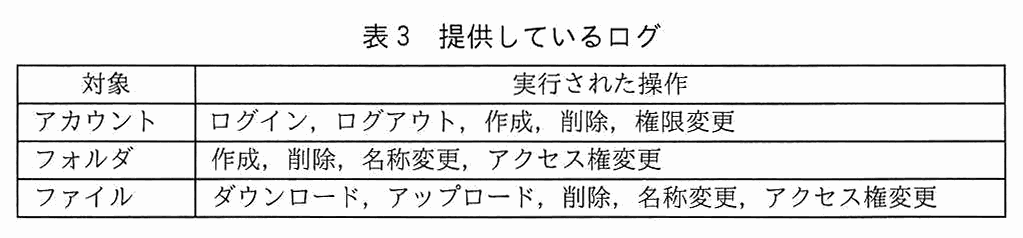
現行の D システムでは,協力会社以外からのアクセスを検知するために SIEM を利用しているが,G サービスでは SIEM の機能は提供していない。Y さんが調査した結果,G サービスに移行した場合でも,G サービスの API を利用すれば,表 3 に示すログを U 社の SIEM へ取り込めることが分かった。
表 3 提供しているログ
ログには,操作対象,実行された操作とともに,日付,時刻,実行した利用者 ID,アクセス元 IP アドレス,及び結果(成功又は失敗)が記録される。
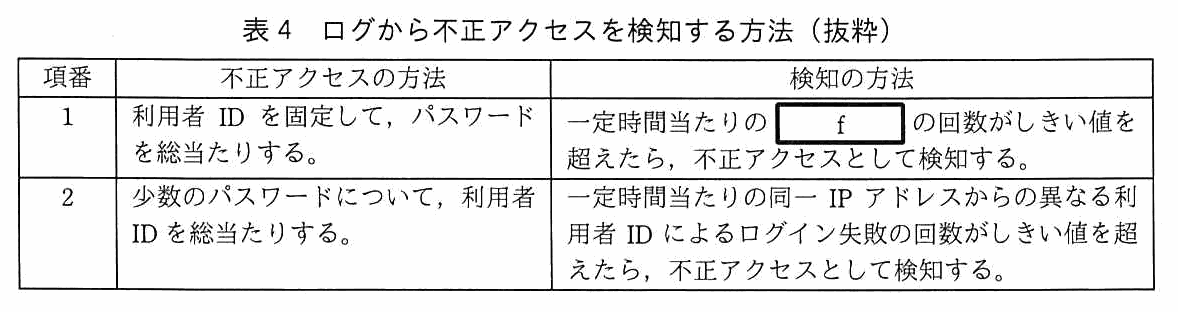
続いて,Y さんは,G サービスが提供している,利用者 ID とパスワードによる認証を利用した場合に,SIEM を利用してログから不正アクセスが検知できるかどうかを検討した。表 4 は,Y さんが考えた,ログから不正アクセスを検知する方法である。
表 4 ログから不正アクセスを検知する方法(抜粋)
表 4 を確認した T さんは,いずれの不正アクセスもゆっくりと実行された場合には見逃すことがあることと,項番 2 については,⑤ほかの場合にも見逃すことがあることを指摘した。さらに,不正アクセスを防ぐには,多要素認証を採用する方がよいことと,多要素認証は,G サービス単独では実現できないが,IDaaS との連携で実現できることを説明した。
〔IDaaS との連携による多要素認証の実現方式の検討〕
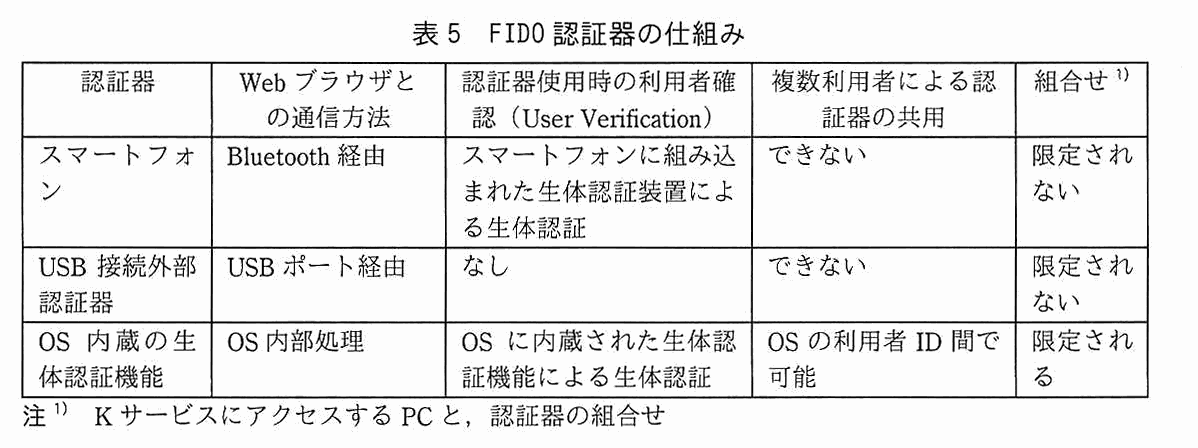
Y さんは,IDaaS との連携による多要素認証の実現方式の検討を開始した。幾つかの IDaaS を検討した結果,国内の互いに地理的に離れた複数のデータセンタで運用されている K サービスとの連携による実現が最適であると考えた。K サービスでは,様々な認証方式を選択できるが,Y さんは,G サービスを利用した新たなファイル交換システム(以下,E システムという)には,FIDO 認証が最もふさわしいと考え,FIDO 認証器として何を選択するべきか,検討を開始した。まず,K サービスで利用できる FIDO 認証器の仕組みについて調査し,表 5 にまとめた。
表 5 FIDO 認証器の仕組み
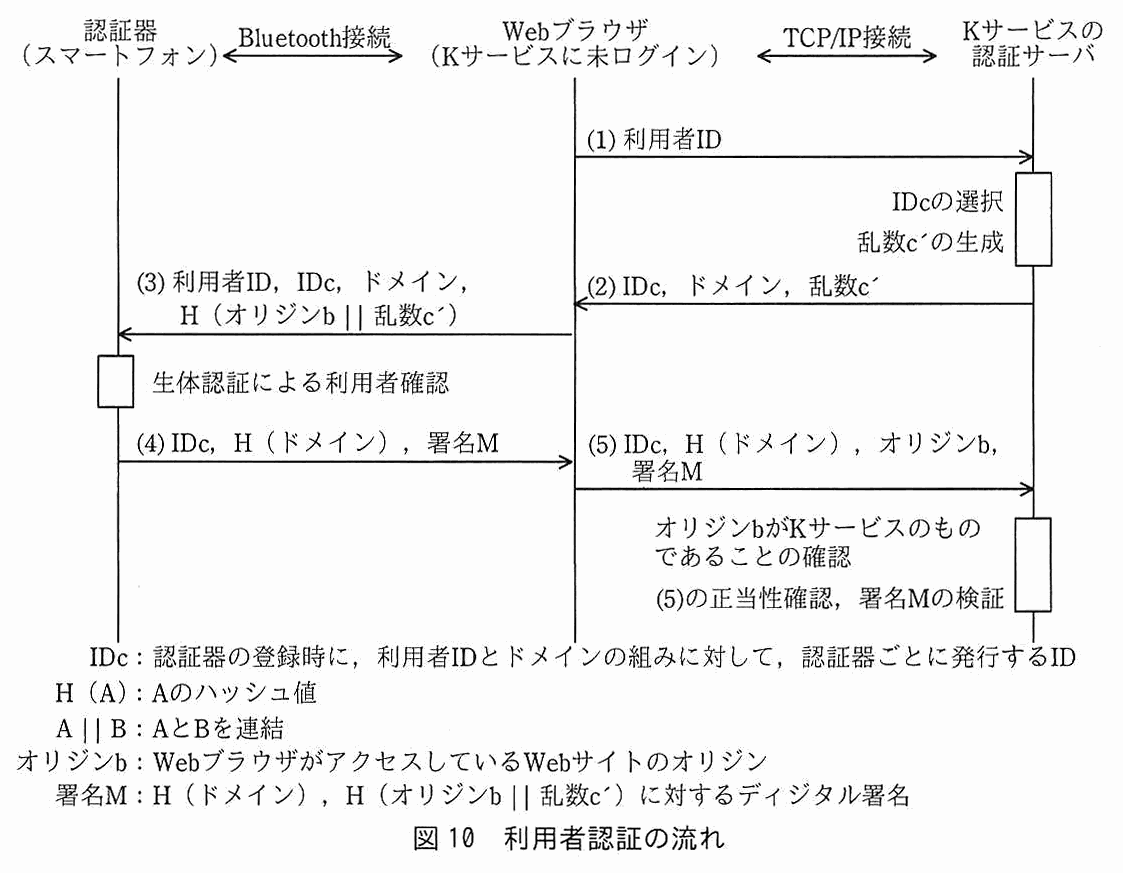
認証器としてスマートフォンを利用した場合の利用者認証の流れは図 10 のとおりであった。
図 10 利用者認証の流れ
Y さんは,図 10 中の(3)〜(5)のメッセージの生成にオリジン b が使われていることについて T さんにその目的を尋ねた。T さんは,攻撃者が,g するための特別なサーバをインターネット上に用意し,何らかの方法で被害者をそのサーバに誘導し,認証情報を不正に入手して悪用するという攻撃を防御するためだと答えた。
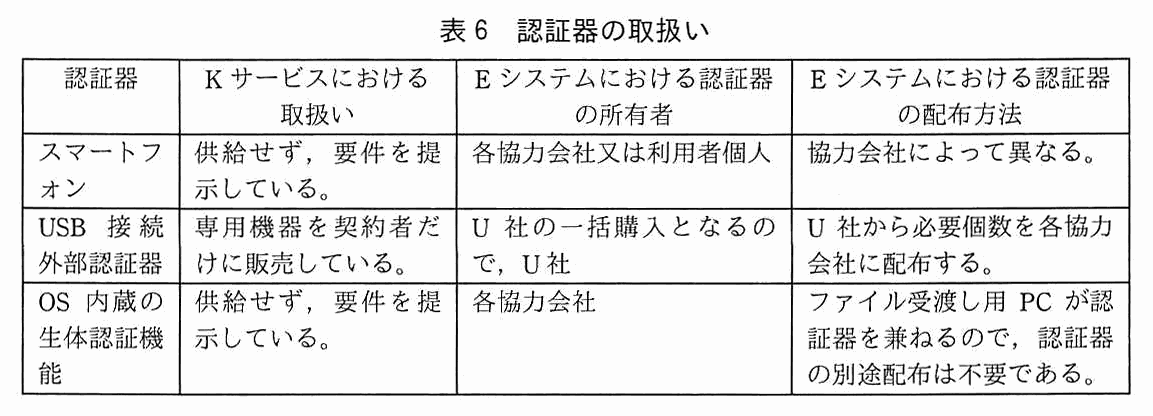
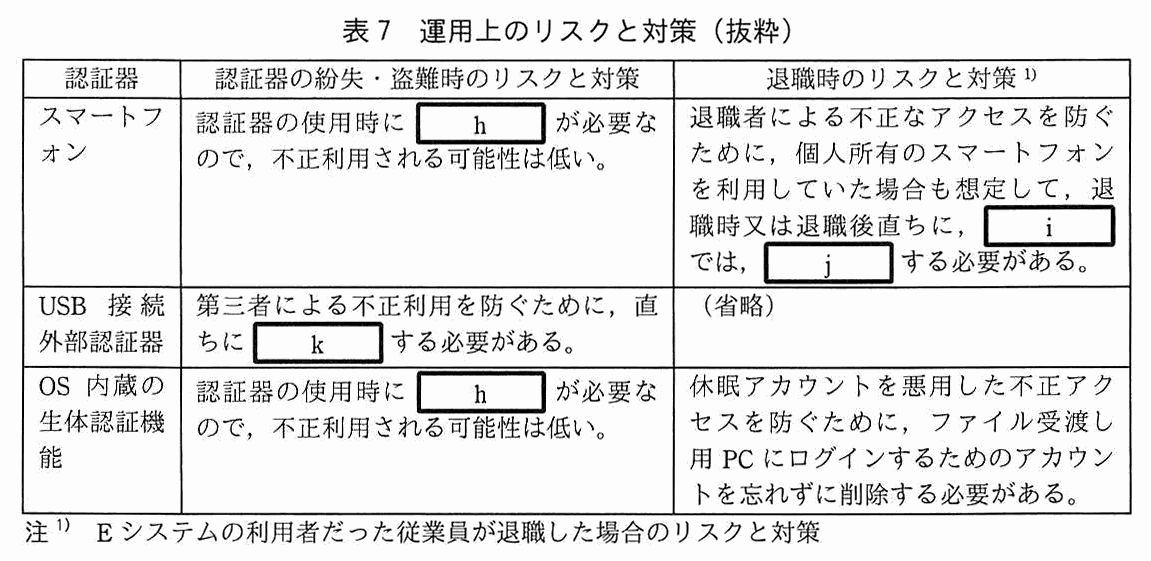
続いて Y さんは,E システムにおいて,それぞれの認証器を使用した場合を想定し,認証器の取扱いを表 6 に,運用上のリスクと対策を表 7 にまとめた。
表 6 認証器の取扱い表 7 運用上のリスクと対策(抜粋)
Y さんは,各認証器を比較し,次のようにまとめた。
K サービスのアカウントに対して認証器を登録する際は,いずれの認証器でも,不正がないように確認する必要があり,登録について大きな差はない。
USB 接続外部認証器は,紛失・盗難に備えた体制を整えるのが難しいので,採用しない。
スマートフォン及び OS 内蔵の生体認証機能は,認証器として大きな差はないが,⑥D システムで要求されていたセキュリティ要件を技術的に実現できるので,OS 内蔵の生体認証機能の方が望ましい。
上記から Y さんは認証器として OS 内蔵の生体認証機能を採用することにした。
その後,Y さんは検討を続け,D システムを E システムに移行する案をまとめた。U 社では,その案を承認し,E システムへの移行を開始した。
ログには,操作対象,実行された操作とともに,日付,時刻,実行した利用者 ID,アクセス元 IP アドレス,及び結果(成功又は失敗)が記録される。
項番 1 の不正アクセスは,利用者 ID を固定して,パスワードを総当たりするものである。このとき,ログには,同じ利用者 ID に対するログインの失敗が短い時間に多数記録される。ログには利用者 ID,アクセス元 IP アドレス,成功又は失敗の結果が記録されるので,利用者 ID ごとのログインの失敗回数を数えれば検知できる。
したがって f は“同一利用者IDでのログイン失敗”。項番 2 の検知方法(同一 IP アドレスからの異なる利用者 ID でのログイン失敗の回数)と対にして,数える対象が利用者 ID と IP アドレスのどちらなのかを読み分ける。
20 字以内なので,“同一利用者 ID での”と“ログイン失敗”を残す。“回数”は空欄の後ろにすでに書かれている。
設問4(2)40字以内
本文中の下線⑤について,ほかの場合とはどのような場合か。40 字以内で述べよ。
解答例
アクセス元IPアドレスを変えながら,不正アクセスを続けた場合
解説
本文の根拠
表4 項番 2
一定時間当たりの同一 IP アドレスからの異なる利用者 ID によるログイン失敗の回数がしきい値を超えたら,不正アクセスとして検知する。
〔項目 2 の検討〕
いずれの不正アクセスもゆっくりと実行された場合には見逃すことがある
項番 2 の検知方法は,同一の IP アドレスからの,異なる利用者 ID によるログイン失敗の回数がしきい値を超えたかどうかで判断する。つまり,ログインを試す側の IP アドレスが同じであることを前提にしている。
ゆっくり実行する場合(時間当たりの回数が減る)のほかに,攻撃者がアクセス元の IP アドレスを次々に変えながら試すと,1 つの IP アドレスあたりの失敗回数がしきい値に届かず,見逃してしまう。
40 字以内なので,“アクセス元 IP アドレスを変えながら”と“不正アクセスを続けた場合”の 2 点を残す。“ゆっくり”とは別の場合なので,時間の長短には触れない。
設問5(1)解答欄1つ
本文中の g に入れる適切な内容を,20 字以内で具体的に答えよ。
〔g〕解答例
メッセージをKサービスとの間で中継
解説
本文の根拠
図10 注記
オリジン b は Web ブラウザがアクセスしている Web サイトのオリジン
図10 (5)
認証サーバは“オリジン b が K サービスのものであることの確認”と“(5)の正当性確認,署名 M の検証”を行う。
〔IDaaS との連携による多要素認証の実現方式の検討〕
何らかの方法で被害者をそのサーバに誘導し,認証情報を不正に入手して悪用するという攻撃
オリジン b は,Web ブラウザが実際にアクセスしている Web サイトのオリジンである。図 10 の(3)で H(オリジン b || 乱数 c')がスマートフォンに渡され,署名 M はこれに対するディジタル署名として,(5)で認証サーバに届く。認証サーバは,オリジン b が K サービスのものかを確認し,署名 M を検証する。
攻撃者が用意した特別なサーバに被害者を誘導して認証させようとしても,被害者のブラウザがアクセスしているのは攻撃者のサーバなので,オリジン b は K サービスのものにならない。攻撃者が K サービスとの間でメッセージを中継し,被害者の認証をそのまま K サービスに通そうとしても,認証サーバが“オリジン b が K サービスのものであること”の確認で拒否できる。したがって g は“メッセージをKサービスとの間で中継”,すなわち,被害者と K サービスの間に入って認証メッセージを中継する偽サーバである。
協力会社以外からのアクセス禁止:G サービスで,送信元 IP アドレスの制限を行うことができないので否。
表5 FIDO 認証器の仕組み
OS 内蔵の生体認証機能:OS 内部処理,OS に内蔵された生体認証機能による生体認証,OS の利用者 ID 間で可能,限定される。
D システムの利用規約は,D システムへのアクセスをファイル受渡し用 PC からだけにすることを求めている。G サービスは送信元 IP アドレスの制限ができない(表 2)ので,アクセス元の PC を絞るには,別の方法が要る。
表 5 の“組合せ”は,K サービスにアクセスする PC と認証器の組合せのことで,スマートフォンは“限定されない”が,OS 内蔵の生体認証機能は“限定される”。OS 内蔵の生体認証機能では,ファイル受渡し用 PC が認証器を兼ねるので,認証に使えるのはその PC だけになる。この技術的な仕組みで,G サービスへのアクセスをファイル受渡し用 PC からのアクセスだけに限定できる。
50 字以内なので,“G サービスへのアクセスを”“ファイル受渡し用 PC からのアクセスだけに”“限定できる”の 3 点を残し,PC と認証器が一体になる点は,“限定される”の理由として解説の側で補う。
出典:令和3年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)
問2 マルウェア感染への対処
マルウェア感染への対処に関する次の記述を読んで,設問 1〜4 に答えよ。
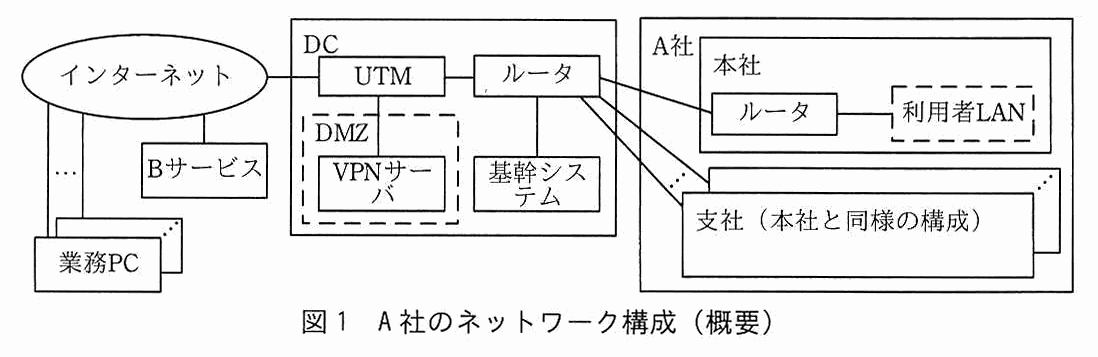
A 社は,従業員 8,000 名の化学素材会社であり,首都圏に本社,地方には六つの支社がある。素材の研究開発に関して古くから産学官連携をリードしてきた。A 社は,VPN サーバ及び基幹システムを,ハウジング契約を結んでいるデータセンタ(以下,DC という)内に設置している。A 社の電子メール(以下,メールという)は以前,基幹システム内に設置していたメールサーバを利用していたが,現在はクラウド上の Web メールサービス(以下,B サービスという)を利用している。B サービスへの移行に伴う通信量の増加によって,DC にある統合脅威管理(以下,UTM という)の処理能力は,ひっ迫している。従業員は,会社から貸与された PC(以下,業務 PC という)を業務に必要な Web アクセスやメール送受信などに利用する。
本社では,働き方の多様性を確保するためにテレワークを推進してきた。テレワークでは,従業員が業務 PC を自宅に持ち帰り,自宅のネットワークから VPN サーバを介して,基幹システムや利用者 LAN にあるリソースにアクセスできる。テレワークでは,B サービスなどのインターネットへの接続においても,同様に VPN サーバを介する。
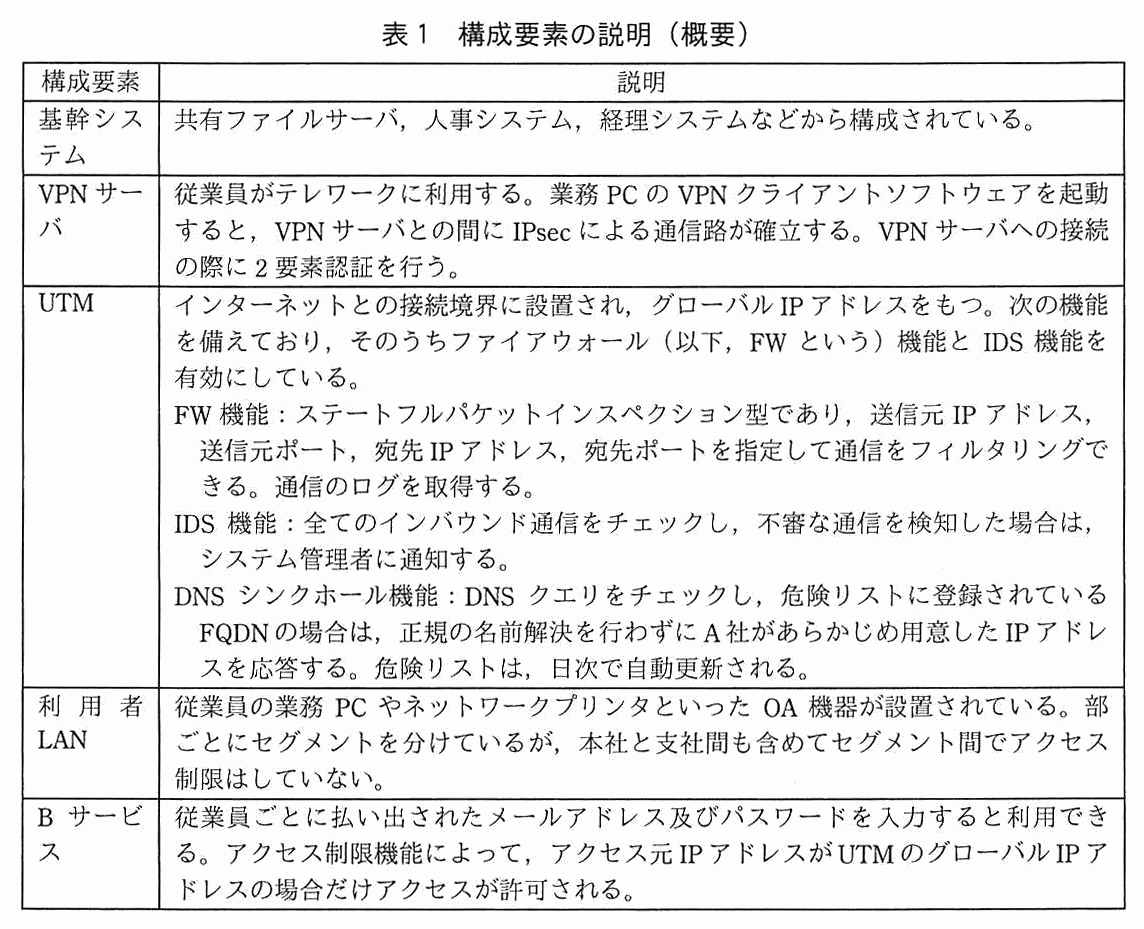
図 1 に A 社のネットワーク構成を,表 1 にその構成要素の説明を示す。
図 1 A 社のネットワーク構成(概要)表 1 構成要素の説明(概要)
〔社外との情報共有〕
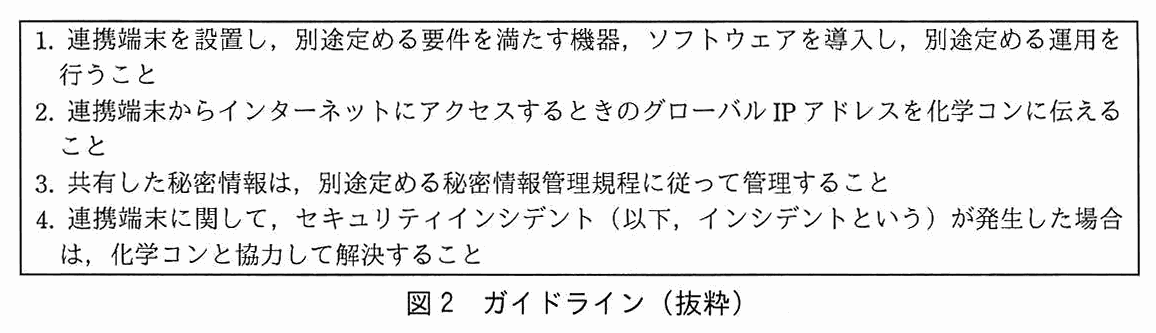
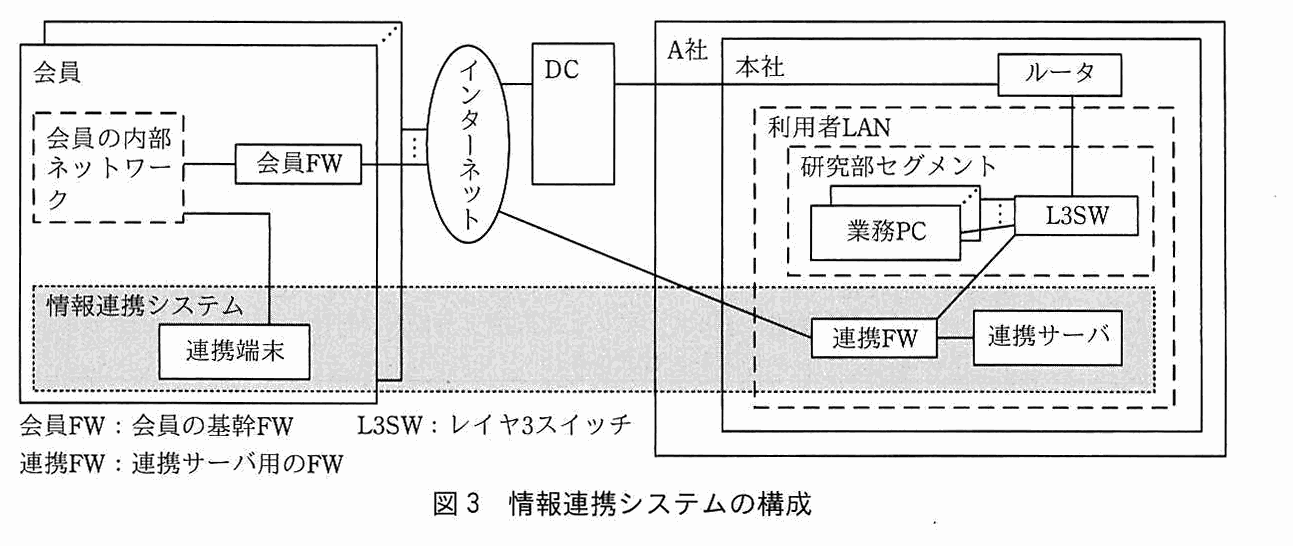
A 社の研究部は,素材研究とその実用化に関する情報を共有する“化学研究開発コンソーシアム”という団体(以下,化学コンという)を運営している。化学コンには,研究機関や大学,企業など 40 組織が会員として加盟している。化学コンでは,月に 1 回,対面形式の連絡会議が開催され,会員の上位役職者が参加している。連絡会議では,研究開発における機密性の高い議事も扱われる。開催案内などの機密性のあまり高くない情報の共有はメールで行われるが,重要な情報は情報連携システムと呼ばれる SSH を用いたシステムで共有されている。
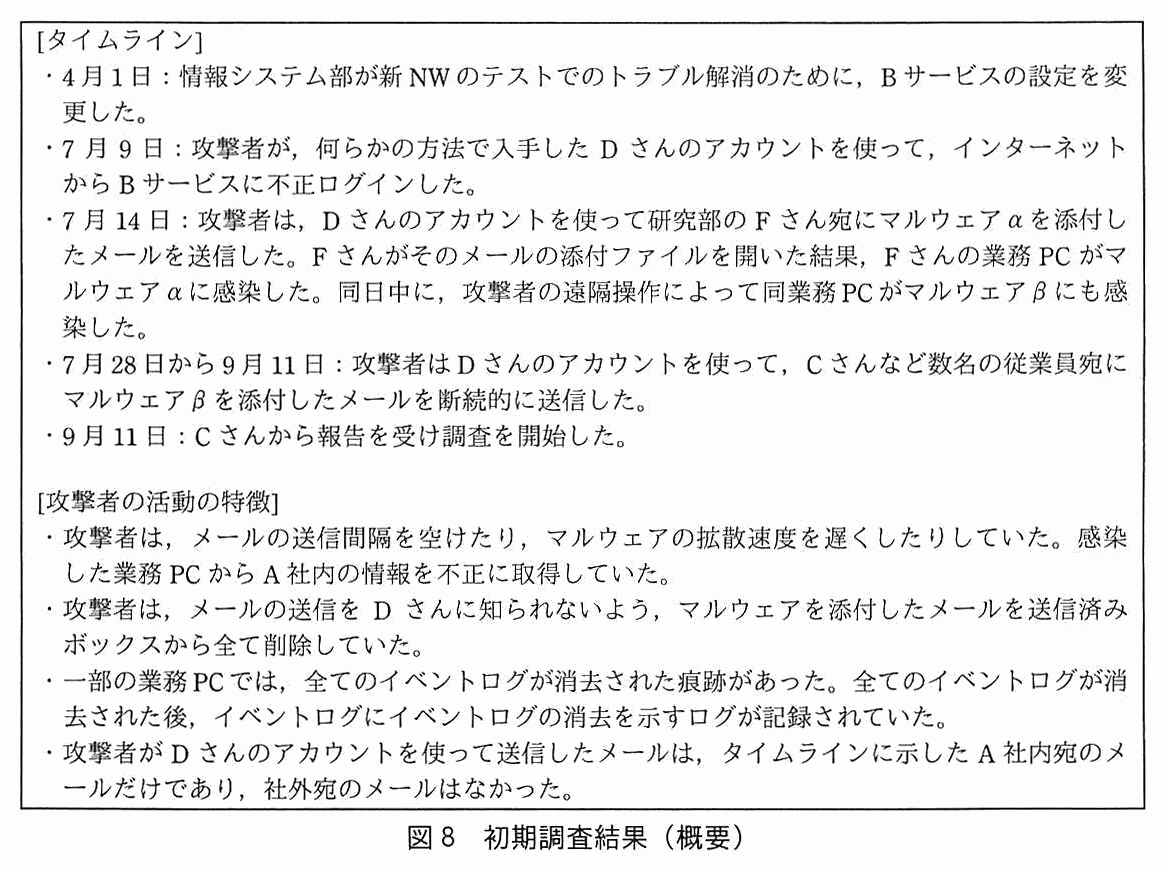
9 月 11 日,情報システム部のシステム管理者である C さんは,差出人が総務部の D さんと表記されたメールを受信した。メールの文面に違和感を覚えた C さんが,念のため D さんに電話で確認したところ,“そのようなメールは送信していない”という回答だった。C さんは,すぐさま A 社の CSIRT に報告した。報告を受けた CSIRT 所属の E さんは,調査を行い,D さんの証言や B サービスの利用履歴などから D さんの B サービスのアカウントが第三者に不正利用されている可能性が高いと判断した。E さんは,情報システム部の C さんに,D さんのアカウントの無効化措置を依頼した。その後,契約中のセキュリティベンダ X 社に所属する情報処理安全確保支援士(登録セキスペ)の P 氏の支援を受け,9 月 16 日に図 8 に示す初期調査結果をまとめた。
図 8 初期調査結果(概要)
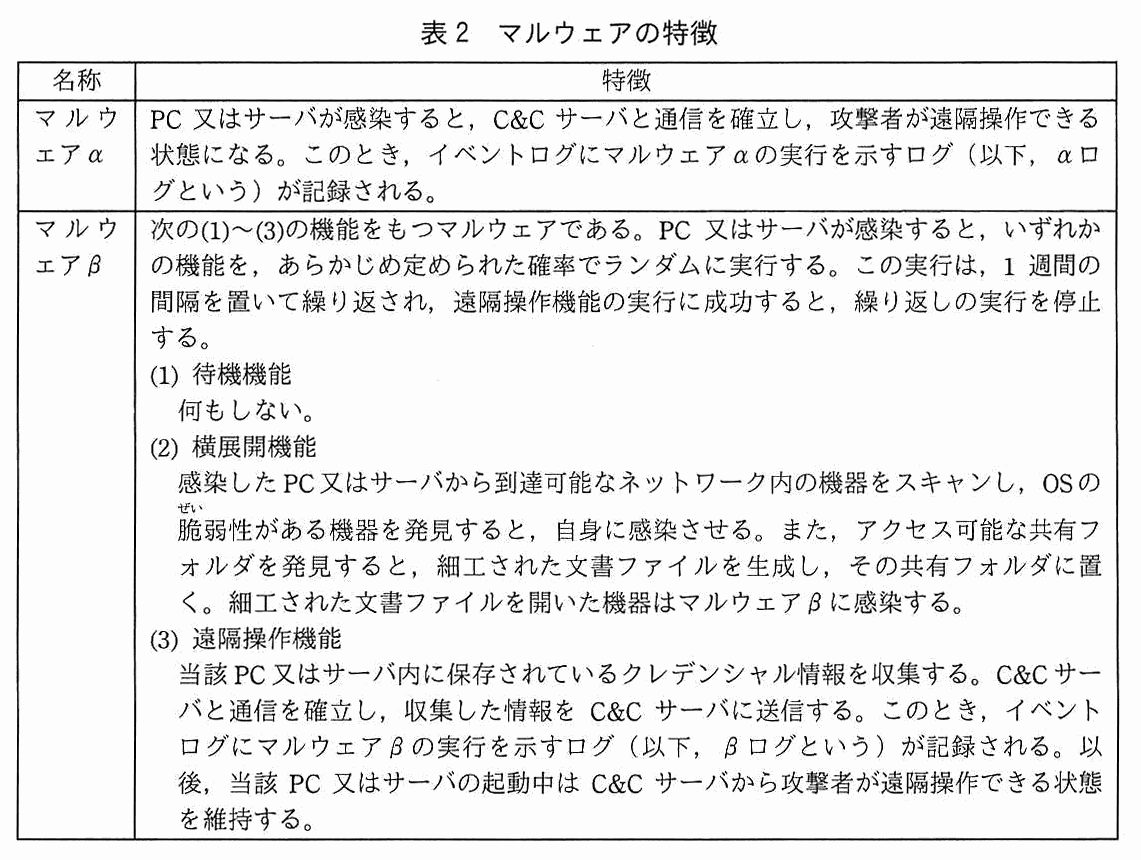
同日,X 社からマルウェアの解析結果が報告された。マルウェア α 及びマルウェア β のどちらにも A 社を標的にしたと思われる識別文字列,A 社固有のファイルパス,並びに C&C サーバの IP アドレス及び FQDN のリストが埋め込まれていた。また,どちらも A 社が導入しているマルウェア対策ソフトでは検出されなかった。報告されたマルウェアの特徴を表 2 に示す。
表 2 マルウェアの特徴
A 社は重大なインシデントが発生したと判断し,社内規程に従い緊急対策本部(以下,対策本部という)を設置した。
〔インシデントへの対策の検討〕
このインシデントでは,D さんが B サービスに脆弱なパスワードを設定していたことに加えて,新 NW の導入に際しての B サービスの設定変更も攻撃が成功してしまった要因であることが分かった。
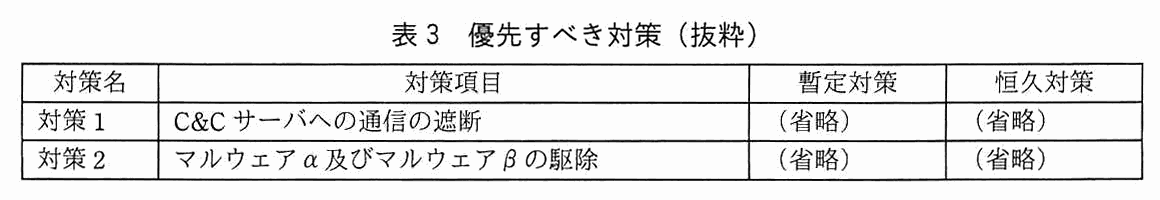
G さん:マルウェア α とマルウェア β には C&C サーバの IP アドレスと FQDN のリストが埋め込まれていました。その IP アドレス,及びその FQDN の DNS の正引き結果の IP アドレスの二つを併せた IP アドレスのリスト(以下,IP リストという)を手作業で作成しておき,IP リストに登録された IP アドレスへの通信を UTM で拒否します。
P 氏:その対策だけでは,③攻撃者が行う設定変更によって,すぐにマルウェア α やマルウェア β の通信を遮断できなくなることが考えられます。④そこで,UTM での通信拒否に加えて,追加の暫定対策として,UTM の DNS シンクホール機能の有効化を推奨します。
本部長:では,両方の対策を実施しよう。次に,対策 2 については,どのように行うのか。
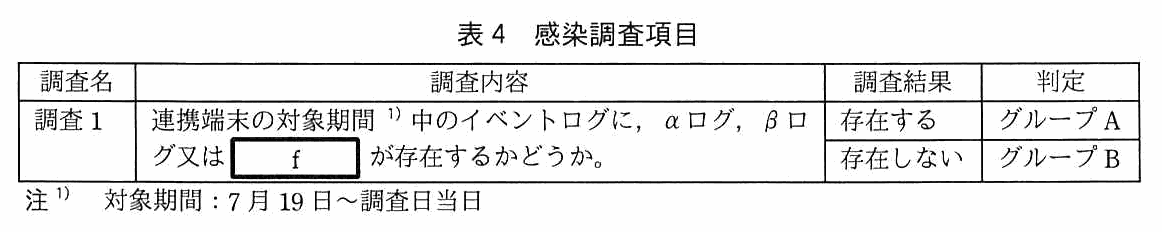
G さん:まず感染を確認するために,イベントログに α ログ又は β ログが存在するかどうかをチェックする確認ツールを作成して A 社内に配布し,従業員に実行してもらいます。
P 氏:イベントログに f が存在するかどうかもチェックする必要があると思います。さらに,確認ツールは暫定対策として有効ですが,全ての感染を確認できるわけではありません。⑤確認ツールを実行し,問題がないと判定された PC やサーバであっても,その後,別の PC やサーバに感染を拡大させることが考えられます。
本部長は,確認ツールとは別に,より高い精度でマルウェア α 及びマルウェア β を検出し,駆除できるツール(以下,駆除ツールという)の開発を X 社に委託することにした。P 氏は,開発する駆除ツールは,ディジタルフォレンジックスの経験を有する技術者だけが扱うことができるツールになることを説明した。
P 氏は,対策本部会議の恒久対策に関する質疑の際に,将来的には連携サーバを DC の DMZ に移設し,連携 FW を廃止する検討をした方がよいとの意見を述べた。その理由として,⑥インターネットから連携サーバが攻撃を受けたときに,より迅速な対応が可能であることを挙げた。
E さんは,まず,連携サーバをネットワークから切り離し,ディスクイメージを保全した。また,化学コンの運営責任者を通して,化学コンの全会員に連携端末を一時的にネットワークから切り離してもらうように連絡し,全ての会員で対応が完了したことを即日確認した。9 月 17 日,E さんは連携サーバの担当者にヒアリングを実施した。ヒアリングの際に,連携サーバに存在するログファイルを担当者に確認してもらったところ,最も古いものは 7 月 19 日に生成されたものであることが分かった。E さんは,マルウェア β の感染を拡大させている可能性があることから,会員でも何らかの対処が必要であり,会員によっては PC やサーバで,駆除ツールを実行しなければいけないと考えた。また,駆除ツールが扱える技術者を多数確保することは難しいので,全ての会員に対して一斉に対処をすることはできないと判断し,次の対処方針を定めた。
感染調査手順書を作成し,各会員の担当者に調査を依頼する。その調査結果から,会員をグループ A とグループ B に分ける。
グループ A:感染の疑いが強く,より早期に対処が必要な会員
グループ B:それ以外の会員
グループ A の会員には,P 氏と駆除ツールが扱える技術者が連携端末設置場所に赴き,駆除ツールを用いて連携端末上のマルウェア β を駆除する。さらに,マルウェア感染に伴う会員側の被害を確認し,その対処を A 社が支援する。
グループ A の全会員での駆除が完了した後に,グループ B の会員に対して同様の手順で駆除を含めた対応を行う。
〔感染調査手順書のレビュー〕
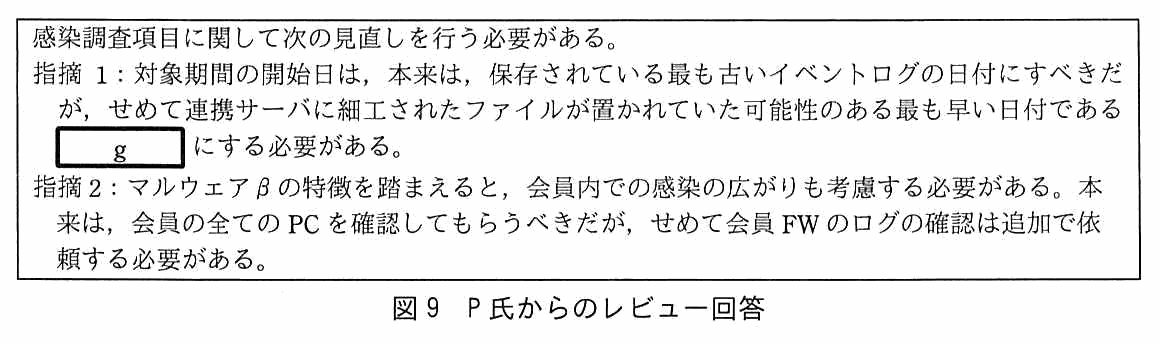
E さんは感染調査手順書案を作成し,P 氏にレビューを依頼した。表 4 は感染調査手順書案に記載した感染調査項目,図 9 は P 氏からのレビュー回答である。
表 4 感染調査項目図 9 P 氏からのレビュー回答
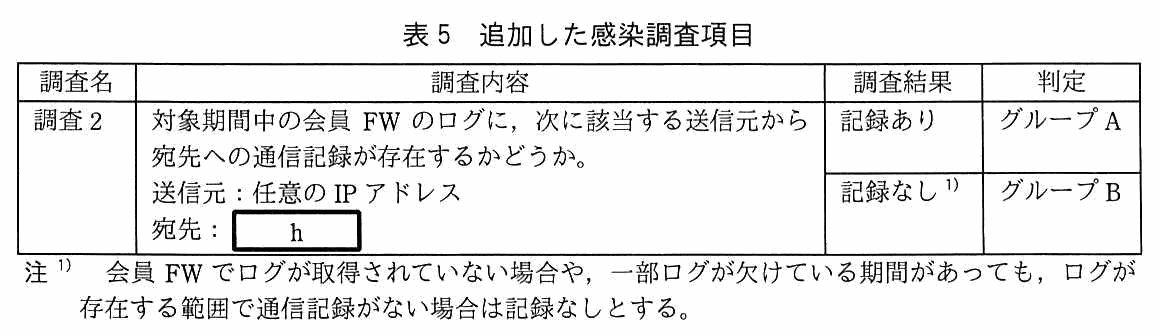
E さんは P 氏の指摘 2 に対する改善案として,表 5 に示す感染調査項目を追加し,調査 2 の調査結果が“記録あり”である場合もグループ A と判定することにした。
表 5 追加した感染調査項目
E さんは,再び P 氏のレビューを受けた。次は,再レビュー時の P 氏と E さんの会話である。
P 氏:今回の感染調査の目的は,感染の疑いが強い会員を見つけることなので,調査 2 の内容は良いと思います。提案なのですが,仮に今回の感染調査の結果,大多数の会員がグループ A と判定された場合,グループ分けの意義が薄れてしまいます。グループ A と判定された会員の中から,更に対処を優先する会員を絞ってはどうでしょうか。
E さん:対処を優先する会員をどのように絞ればよいのでしょうか。
P 氏:⑦連携端末からほかの PC やサーバへの感染拡大が明らかな会員に絞るのであれば,調査 2 に使う通信記録から絞ることができると思います。グループ A と判定された会員企業であっても,この通信記録がなかった会員は,⑧既に行っている対応から考えて,感染を拡大させるリスクは相対的に低いと考えることができます。
E さんは P 氏の指摘や助言に従い感染調査手順書を修正し,会員に送付した。七つの会員がグループ A と判定されたものの,どの会員にも深刻な被害は確認されなかった。A 社はその後もインシデント対応を進め,社内の詳しい調査を経て,攻撃者の活動は初期調査結果どおりだったことも確認した。対策 1 と対策 2 の暫定対策と恒久対策を完了した A 社は,対策本部を解散し,再発防止に向けた新たな取組の検討に着手した。
その IP アドレス,及びその FQDN の DNS の正引き結果の IP アドレスの二つを併せた IP アドレスのリスト(以下,IP リストという)を手作業で作成しておき,IP リストに登録された IP アドレスへの通信を UTM で拒否します。
IP リストは,マルウェアに埋め込まれていた C&C サーバの IP アドレスと,FQDN の DNS の正引き結果の IP アドレスを,作成した時点でまとめたものである。FQDN の正引き結果は DNS の設定で決まり,攻撃者が管理するものなので,いつでも変えられる。
したがって,攻撃者が行う設定変更とは,マルウェア内に FQDN で指定した C&C サーバの IP アドレスを,DNS の設定を変えて別の IP アドレスに変更することである。変更後の IP アドレスは IP リストに載っていないので,UTM での拒否の対象にならず,マルウェアは C&C サーバと通信できてしまう。
40 字以内なので,“FQDN で指定した C&C サーバの IP アドレスの変更”と,“マルウェア内”の指定を残す。IP リストが作成時点のもので,あとから変わる点を押さえる。
ただし,全てのイベントログが消去されると,その後のイベントログに“イベントログの消去を示すログ”が記録される。このログがあれば,攻撃者が痕跡を消した可能性があるので,感染の疑いが強い。したがって f は“イベントログの消去を示すログ”。表 4 の調査 1 は,この f が存在した場合もグループ A(感染の疑いが強い)とする項目である。
7 月 14 日:攻撃者は,D さんのアカウントを使って研究部の F さん宛にマルウェア α を添付したメールを送信した。
図8 タイムライン
同日中に,攻撃者の遠隔操作によって同業務 PC がマルウェア β にも感染した。
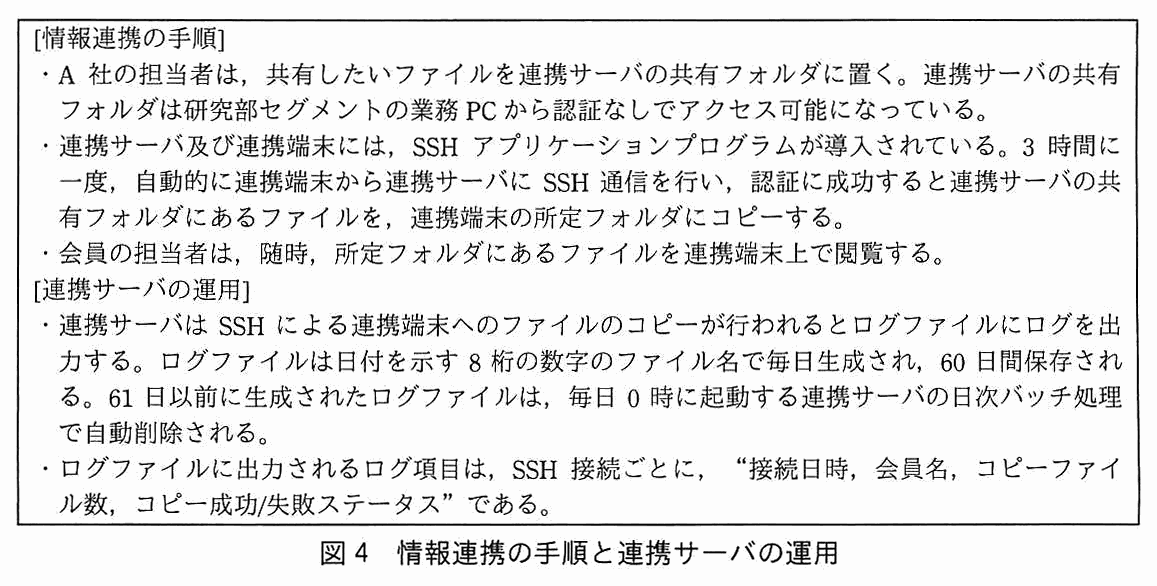
図4 [情報連携の手順]
連携サーバの共有フォルダは研究部セグメントの業務 PC から認証なしでアクセス可能になっている。
連携サーバの共有フォルダには,研究部セグメントの業務 PC から認証なしでアクセスできる。マルウェア β の横展開機能は,アクセス可能な共有フォルダに細工された文書ファイルを置く。したがって,細工されたファイルが連携サーバに置かれていた可能性のある最も早い日付は,研究部の F さんの業務 PC がマルウェア β に感染した日である。
](/data/figures/2021r03a-sc-pm2/q1-f6.png)