X 社は,日本,米国,欧州に事業を展開している従業員数 80,000 名の製造会社であり,重要インフラ設備を製造している。日本国内の従業員数は 40,000 名である。
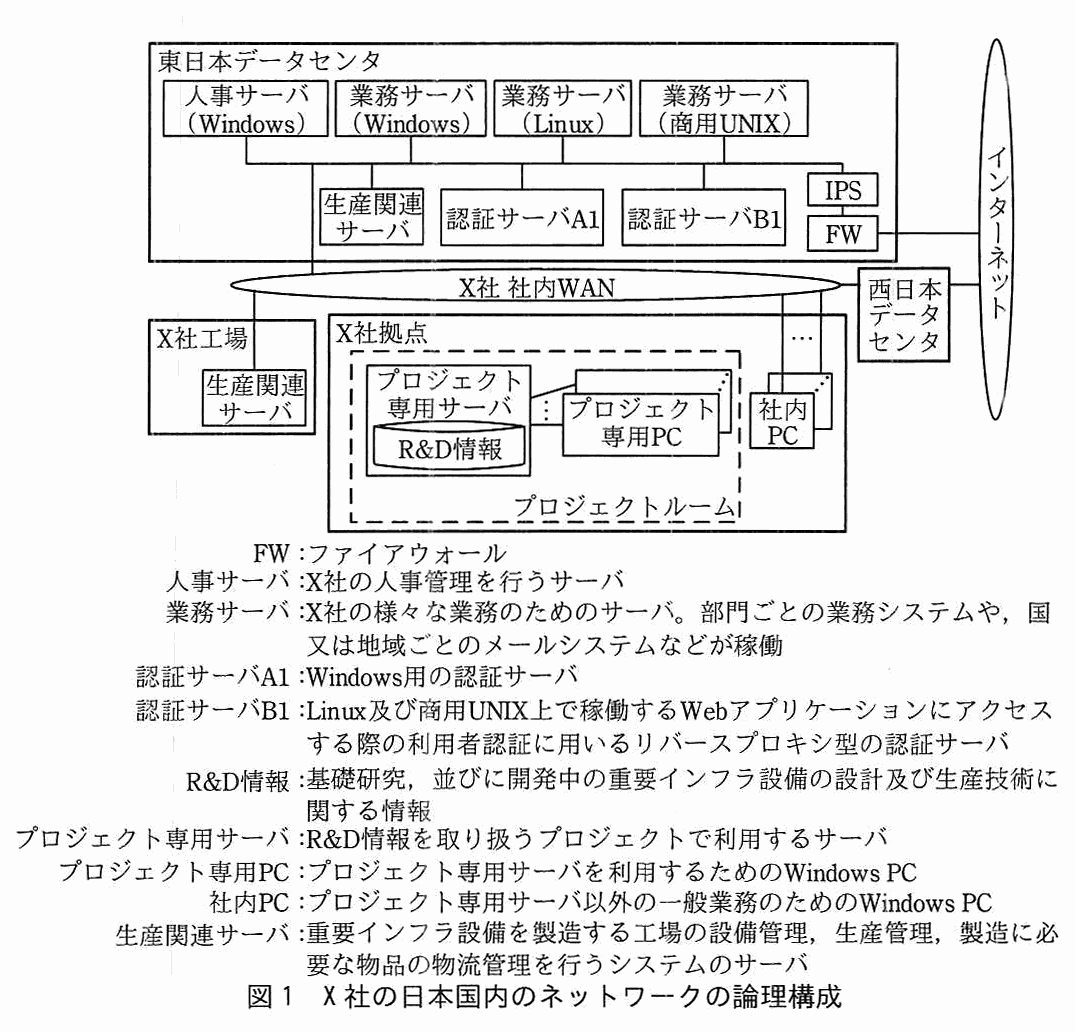
X 社のシステムは,サーバ,ネットワーク機器及び PC で構成されている。X 社の日本国内のネットワークの論理構成を,図 1 に示す。
図1 X 社の日本国内のネットワークの論理構成
従業員が社内 PC,並びに Windows の業務サーバ及び人事サーバにログオンする際は,認証サーバ A1 による利用者認証が行われる。従業員が Web ブラウザを用いて Linux 及び商用 UNIX の業務サーバにログオンする際は,認証サーバ B1 による利用者認証が行われる。認証サーバ A1 は,人事サーバと連携しており,人事サーバの従業員の情報を日次で反映している。認証サーバ B1 は,認証サーバ A1 の LDAP サービスを利用している。
X 社のシステムには,X 社の情報セキュリティ標準,X 社が事業を展開している各国及び各地域において特定の製品とそれら製品の技術情報を他国又は他地域に持ち出すことを制限した輸出管理規制,並びに①各国及び各地域の個人情報保護に関する法規制の三つに準拠すること(以下,三つに準拠することを基本要件という)が求められる。基本要件の具体的内容は次のとおりである。
X 社は,米国におけるビジネスの強化,IT を活用した新しいビジネスの開発,並びにシステム部門の役割をシステム運用からビジネス企画及びシステム企画へシフトするために,各国及び各地域のシステムをクラウド環境に移行することにした。X 社の経営層は,クラウド環境への移行に関して次の方針を示し,X 社システム部門に具体的な検討を指示した。
方針 1 メールシステムをクラウドベンダ M 社の SaaS Q に,業務システムのうち二つのシステムをクラウドベンダ S 社の SaaS S に,それぞれ 1 年以内に移行する。各国及び各地域とも同じ方針で移行するが,SaaS の契約はそれぞれの国又は地域で行う。
方針 2 他のシステムは,クラウドベンダ H 社が提供する IaaS C の仮想マシン上に 5 年間で段階的に移行する。ただし,移行できないもの又は移行すると基本要件を満たせなくなるものは移行しない。また,IaaS C の仮想マシン上に移行したサーバの OS 及びミドルウェアの運用管理には SI ベンダ J 社の運用サービスを利用する。
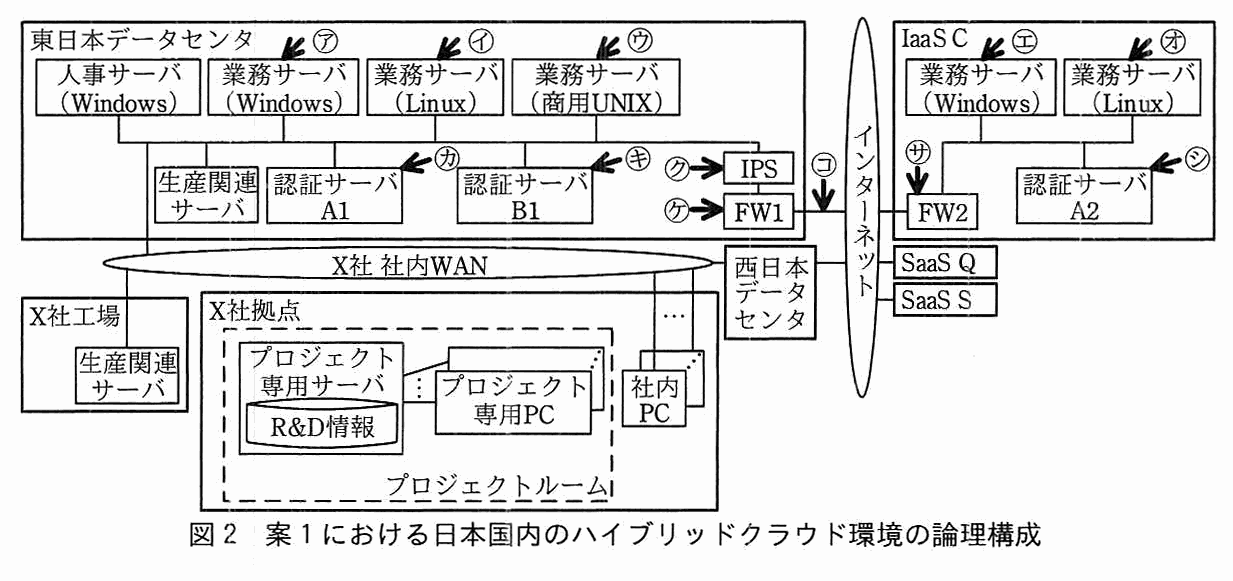
X 社システム部門は,それぞれの案において,利用者認証後の通信経路を比較した。その結果,移行の初期段階においては案 1 とし,社内 PC と,オンプレミス環境及び IaaS C 環境それぞれの業務サーバとの間の通信データ量を定期的に測定し,案 2 に変更する時期を見極めることにした。案 1 における日本国内のハイブリッドクラウド環境の論理構成を図 2 に示す。
なお,X 社の各国及び各地域のデータセンタは,VPN を介して IaaS C のデータセンタにアクセスする。
X 社内の各サーバ及び各ネットワーク機器について,管理責任者,機種名及びシリアル番号,OS 及びファームウェアを含むソフトウェアの製品名及びバージョンなどを登録する構成管理システムを整備する。X 社が使用するクラウドサービスについては,システム名,システム管理責任者,クラウドサービスの名称,X 社側で管理する必要があるソフトウェアの製品名及びバージョンなどを構成管理システムに登録する。PC についても,使用者,管理責任者,機種名,シリアル番号,OS を含むソフトウェアの製品名及びバージョンなどを構成管理システムに登録する。
改定 2 サーバ及び PC のセキュリティチェックの実施
脆弱性修正プログラム(以下,パッチという)の適用状況及びセキュリティ設定パラメタの設定値を定期的にチェックする。必要なパッチが未適用であったり,セキュリティ設定パラメタの設定値が X 社の標準値ではない場合,サーバ,ネットワーク機器及びシステムの管理責任者,又は PC の管理責任者,並びにその所属長に通知し,1 週間以内の是正を求める。X 社の標準値は,NIST が公開している National Checklist Program Repository にあるチェックリストを参考にして決定する。
改定 3 脆弱性管理の実施
サーバ,ネットワーク機器及び PC において,使用している OS 及びファームウェアを含むソフトウェアの脆弱性情報,及びクラウドサービスにおいて X 社側で管理する必要があるソフトウェアの脆弱性情報が新たに公開された場合は,その重要度を評価し,重要度に応じた期限内にパッチを適用するよう,サーバ,ネットワーク機器及びシステムの管理責任者,又は PC の管理責任者,並びにその所属長に通知する。
なお,上記の改定は,クラウド環境への移行に関する検討結果には影響しない。
X 社システム部門は,三つの改定に伴って必要になる運用について,J 社に運用サービスの提案を求めた。J 社からは,サーバ及び PC で使用するソフトウェア(以下,標準ソフトウェアという)の一覧を運用サービス契約時に取り決めた上で,次の運用サービスを提供できるという回答があった。
運用サービス 1 標準ソフトウェアに関する脆弱性情報を日次で収集する。
運用サービス 2 エンドポイント管理用ソフトウェアである製品 D を導入し,運用サービス 1 で収集した情報を用いてプロジェクト専用 PC 及びプロジェクト専用サーバを除く全てのサーバ及び PC 内の標準ソフトウェアのパッチ適用状況及びセキュリティ設定を日次で監視する。
製品 D の仕様は次のとおりである。
サーバ又は PC に導入されるエージェントソフトウェアと,各エージェントソフトウェアが通信するサーバソフトウェアとで構成される。
エージェントソフトウェアが,サーバ又は PC におけるパッチの適用状況及びセキュリティ設定パラメタの設定値を収集し,サーバソフトウェアに送信する。
サーバソフトウェアが提供する管理画面において,必要なパッチ,並びに必要なパッチが適用されていないサーバ及び PC の一覧を表示することができる。同様に,セキュリティ設定パラメタの設定値が指定した値と異なるサーバ及び PC の一覧を表示することができる。
必要なパッチが適用されていないサーバ及び PC の一覧から,1 台以上のサーバ又は PC 並びにパッチを選択し,1 回の操作で,選択したサーバ又は PC に必要なパッチを適用することができる。
セキュリティ設定パラメタの設定値が指定した値と異なるサーバ及び PC の一覧から,1 台以上のサーバ又は PC を選択し,1 回の操作で,選択したサーバ又は PC のセキュリティ設定パラメタの設定値を指定した値に変更することができる。
〔モバイル環境の検討〕
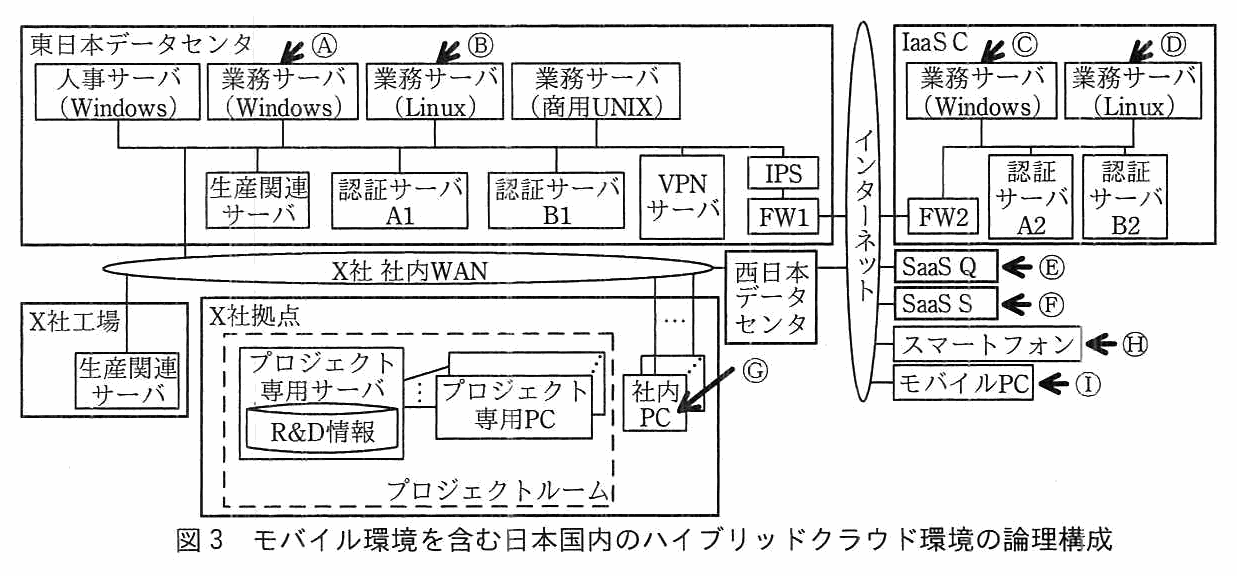
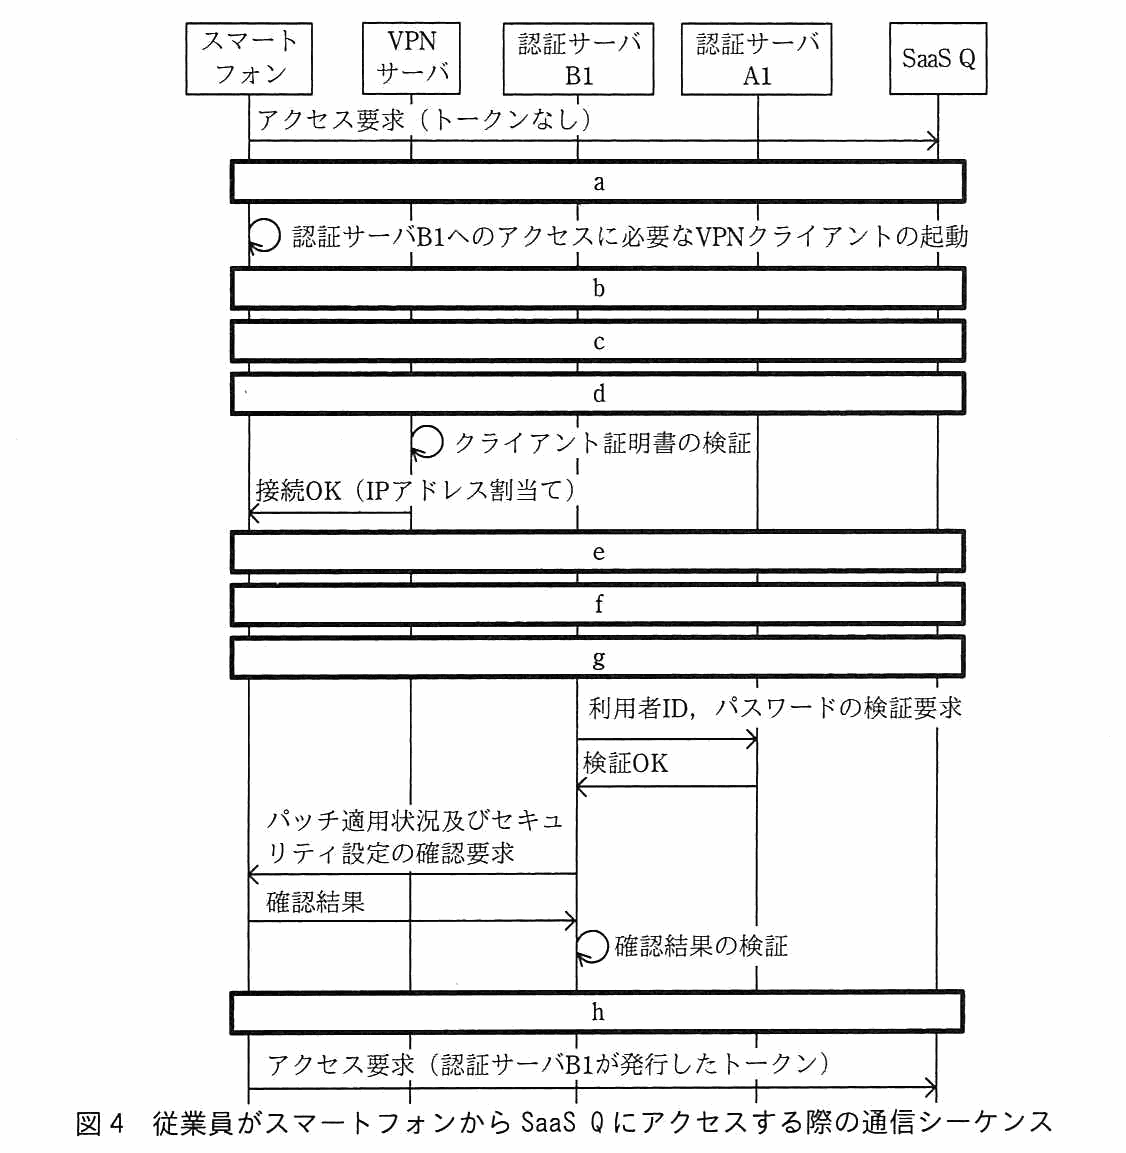
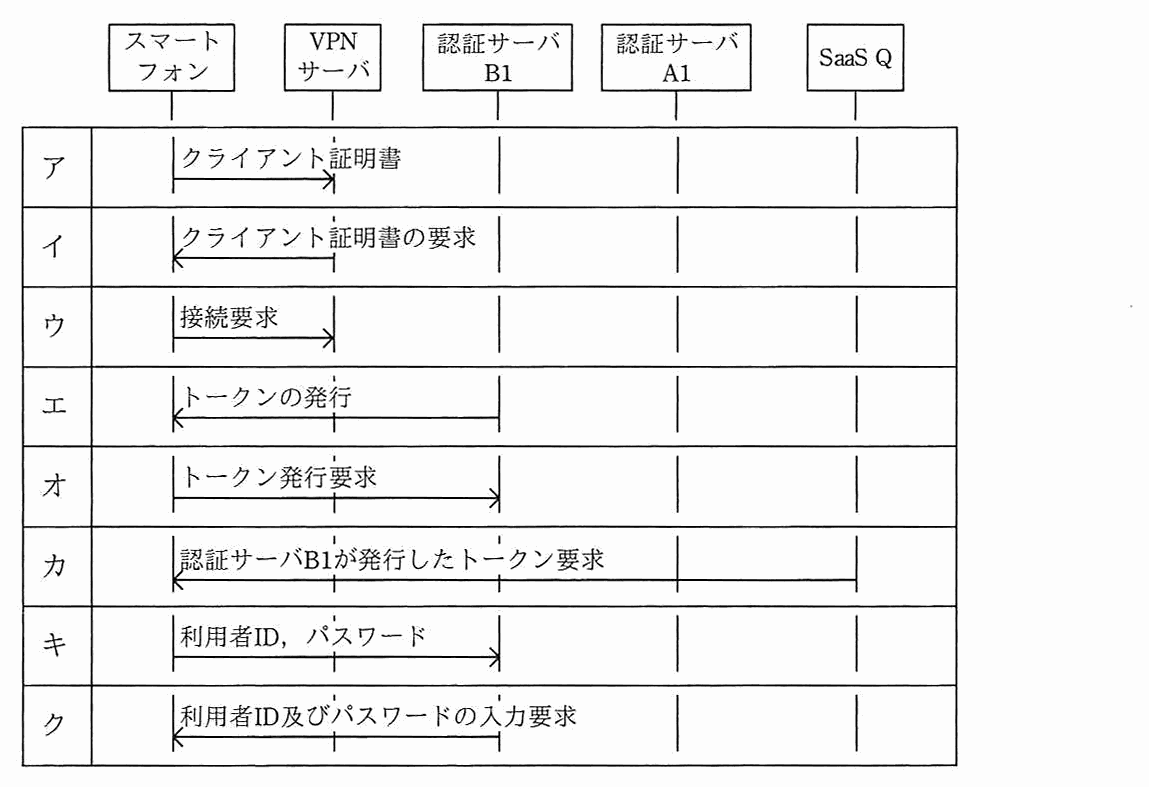
X 社システム部門は,従業員が出張先や自宅からでも社内にいるのと同様に業務ができるよう,モバイル PC とスマートフォン(以下,二つを併せてモバイル端末という)を従業員に貸与し,インターネット経由で社内システムやクラウド環境に Web のインタフェースを介してアクセスできるモバイル環境を検討した。モバイル環境においては,モバイル端末からの情報漏えい,モバイル端末のマルウェア感染などのリスクが懸念されることから,次の対策を実施することにした。
対策 1 スマートフォンにモバイル機器管理ソフトウェアである製品 F のエージェントソフトウェアを導入し,スマートフォンのパッチ適用状況及びセキュリティ設定を監視し,パッチ適用及び X 社の情報セキュリティ標準が定めるセキュリティ設定を強制する。
基本要件のうちプロジェクト専用サーバに直接関わるのは,“R&D 情報を,入退室管理が行われているプロジェクトルーム内のプロジェクト専用サーバに保管する”という保管場所の要件である。IaaS C に移行すると,サーバは H 社のデータセンタ内の仮想マシンになり,X 社のプロジェクトルームの外に置かれる。そのため,プロジェクトルームの物理的な入退室管理の下に置く,という要件が満たせなくなる。
本文の基本要件には“プロジェクト専用サーバには,プロジェクトルーム内のプロジェクト専用 PC からだけアクセスさせる”という要件もあるが,これは通信経路の制限で,クラウドに移しても FW などで実現しうる。移行によって満たせなくなる点として問われているのは,サーバを置く場所に関する要件の方である。
基本要件のうち生産関連サーバを取り上げた箇条は三つある。(a) X 社の工場及びデータセンタに配置する,(b) バックアップを他の工場又はデータセンタに配置する,(c) 同じ重要インフラ設備を製造する工場及び生産関連サーバは同一の国又は地域内の 2 か所以上に配置する。生産関連サーバを IaaS C に移行すると,(a) の配置先は X 社の工場やデータセンタではなく H 社のデータセンタになり,(b) のバックアップの置き場所も X 社の工場・データセンタでなくなる。解答例は三つとも,この三つの箇条をほぼそのまま挙げており。三つの異なる箇条を答える設問なので,書く順序は問わない。
サービス仕様の側で理由になるのは,“日本国内のデータセンタが被災した場合はシンガポールのデータセンタでサービスが継続される”という内容である。IaaS C の日本国内のデータセンタは 1 か所だけで,その被災時に生産関連サーバが動くのは国外のシンガポールである。このため (c)“同一の国又は地域内の 2 か所以上”の要件が満たせなくなる(国内の拠点が 1 か所,もう一つが国外)。
X 社のシステムの機器にはプライベート IP アドレスを割り当てる,と基本要件で決まっている。一方,IaaS C にはあらかじめ予約されているプライベート IP アドレスがあり,利用者はそれらを使えない。X 社の機器が,その予約されたアドレスと同じアドレスを既に使っていると,IaaS C 側に同じアドレスの機器が現れたり,X 社の機器と IaaS C の予約アドレスが区別できなくなったりして,通信できない。
この衝突を避けるために,FW の NAT 機能で一部のアドレスを別のアドレスに変換する。問われているのは“IaaS C のサービス仕様の制約から起こる問題”なので,X 社社内のアドレスの付け方の問題ではなく,IaaS C の予約アドレスとの重複を書く。
解答例は 65 字(70 字以内)で,“割り当てているアドレス”“IaaS C で予約されているプライベートアドレス”“重複する可能性”の三点を含む。“アドレス不足”のような別の理由を書かないこと。
案 C は,IaaS C の Linux 業務サーバ(Ⓓ)の利用者認証を IaaS C 内の B2 で行い,オンプレミスの Linux 業務サーバ(Ⓑ)の認証は従来どおり B1(オンプレミス)で行う構成で,どちらも認証を行う場所と業務サーバが同じ側にある。
案 A は B1 だけがオンプレミスにあるので,IaaS C の Linux 業務サーバ(Ⓓ)にアクセスするとき,利用者認証もその後の通信(B1 はリバースプロキシ型)もオンプレミスの B1 を経由する。社内 PC(Ⓖ)からのアクセスは,案 C でもオンプレミス→ IaaS C の経路を通るので増えず,増えるのは,案 C ならインターネットから IaaS C に直接入れるスマートフォン(Ⓗ)とモバイル PC(Ⓘ)からの通信で,対策 2 によりいったん X 社のデータセンタで認証を受けてから IaaS C に行くことになる。したがって案 A は(Ⓗ,Ⓓ),(Ⓘ,Ⓓ)の 2 組。
案 B は B1 が IaaS C にあるので,オンプレミスの Linux 業務サーバ(Ⓑ)への通信は,Ⓖ,Ⓗ,Ⓘのどれからも IaaS C の B1 を経由することになり,案 C より経路が長くなる。(Ⓖ,Ⓑ),(Ⓗ,Ⓑ),(Ⓘ,Ⓑ)の 3 組。
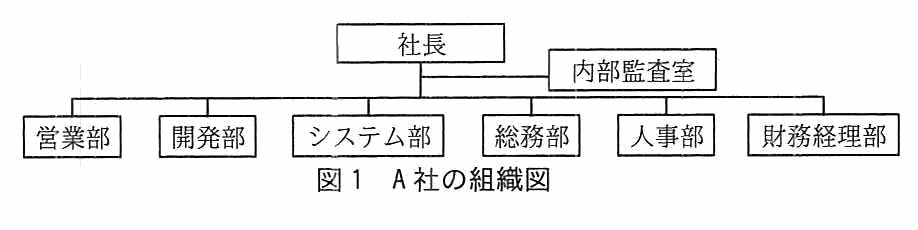
A 社は,情報セキュリティ基本方針を定めており,これに従い,情報セキュリティ委員会を設けている。情報セキュリティ委員会は,A 社の情報セキュリティについて意思決定する。情報セキュリティ委員会の委員長は社長,委員は各部の部長であり,事務局は総務部が担当する。情報セキュリティ委員会は,下部組織として,セキュリティインシデント(以下,インシデントという)に対応する非常時対応チームをもつ。非常時対応チームには,各部の代表者が参加する。ただし,非常時対応チームが取り扱うべきインシデントの範囲や,具体的な活動内容は明文化されていない。これまでのところ,非常時対応チームの活動実績は極めて少ない。
〔ネットワーク構成〕
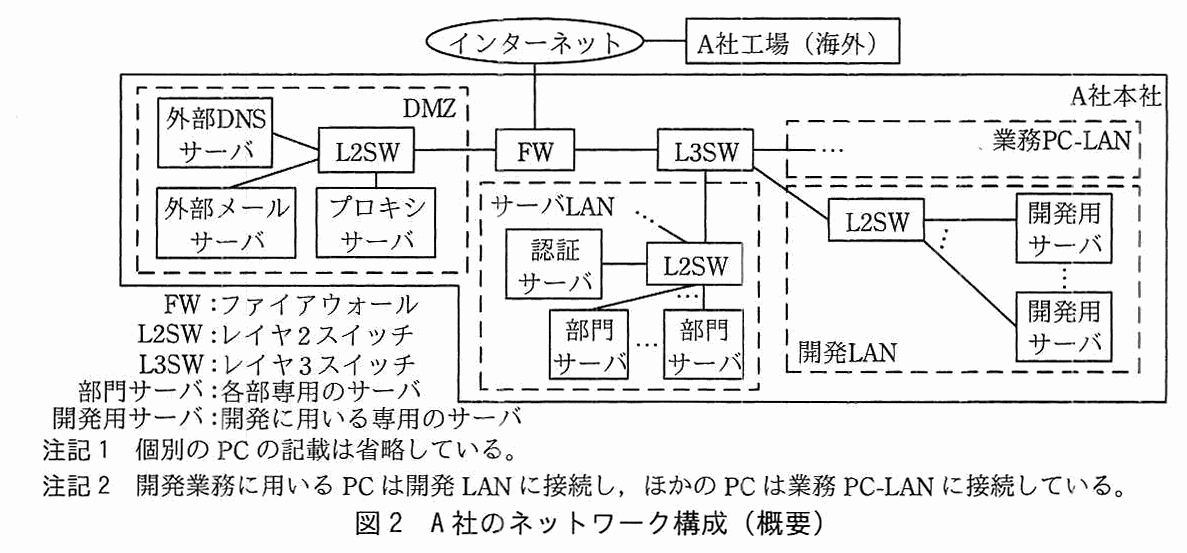
A 社は,国内に本社を置き,海外に工場をもつ。A 社のネットワーク構成を図 2 に示す。
図2 A 社のネットワーク構成(概要)
A 社本社のネットワークに接続する機器には,サーバ,ネットワーク機器及び PC がある。各部は,必要に応じて部門サーバをサーバ LAN に設置し,業務に利用している。各部の部門サーバは,各部が管理している。開発部は,開発部の部門サーバに加えて,開発用サーバを設置し,管理している。部門サーバと開発用サーバ以外のサーバ,全てのネットワーク機器及び全ての PC は,システム部が管理している。各部でシステム管理者を任命し,そのシステム管理者が適切に機器を管理するというのが A 社の機器管理方針である。
DMZ に設置されたサーバにはグローバル IP アドレスが付与され,インターネットとの間で通信できる。DMZ 以外に設置された機器には固定のプライベート IP アドレスが付与され,インターネットとの間の直接の通信は FW によって禁止されている。ただし,業務 PC-LAN に接続された PC は,プロキシサーバを介してインターネットにアクセスできる。プロキシサーバは直近 60 日分のログを保存している。開発 LAN から DMZ への通信は,FW によって禁止されている。
〔情報漏えいの発生〕
2018 年 9 月 11 日,A 社において,インシデント(以下,本インシデントをインシデント P という)が発覚した。この日,A 社の商品問合せ窓口に,A 社の発売前の新製品 α の操作説明書(以下,漏えい文書 X という)がインターネットの掲示板 U に投稿されている旨の通報が寄せられた。開発部の担当者が確認したところ,投稿されていたのは間違いなく A 社のもので,開発過程で作成された文書であることが分かった。
情報セキュリティ委員会は,インシデント P への対応方法を議論した。同委員会は,次の理由から,非常時対応チームではなく,当該文書を所管する開発部がインシデント P に対応することを決定した。
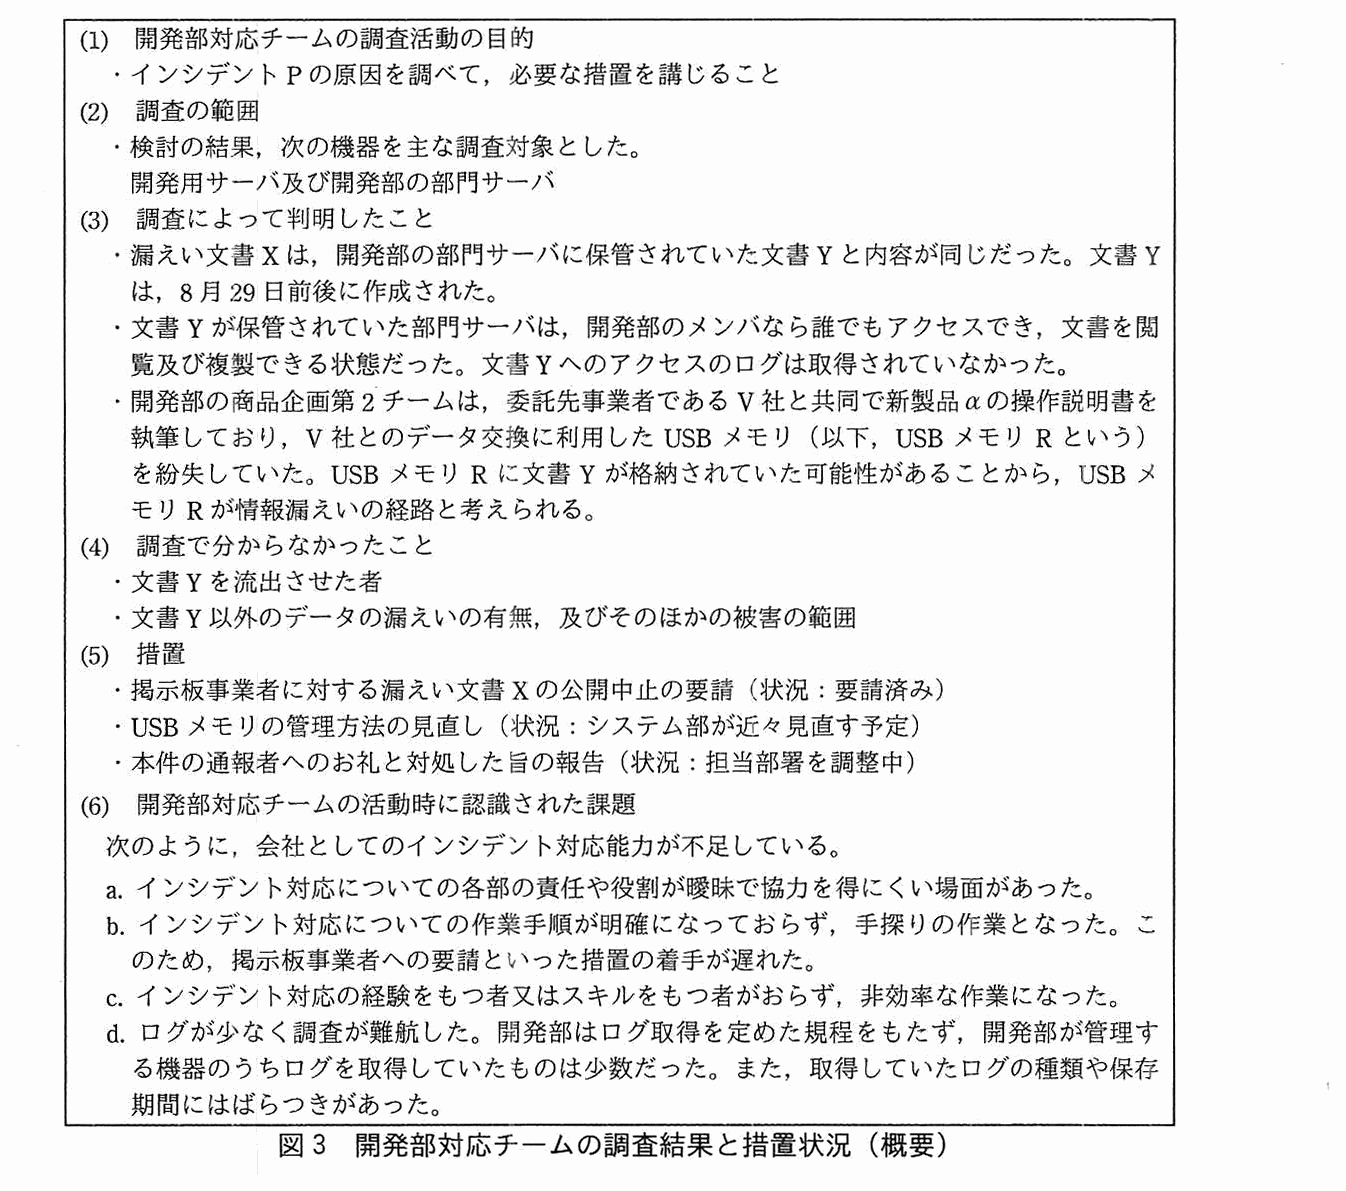
開発部は,急きょ,インシデント P に対応するためのチーム(以下,開発部対応チームという)を立ち上げ,対応を開始した。同チームの調査結果と措置状況を図 3 に示す。
図3 開発部対応チームの調査結果と措置状況(概要)
開発部対応チームの調査結果と措置状況は情報セキュリティ委員会に報告された。報告を受けて,委員会では,図 3 中の(5)に挙げられた一連の措置の完了をもってインシデント P への対応を終了することが了承された。また,インシデント対応能力の向上を目指すことを決め,システム部の G 部長に対応を指示した。
〔早期に取り組むべき事項のとりまとめ〕
G 部長は,情報セキュリティ委員会の承認の下,情報セキュリティに関わるコンサルティングサービスを提供する E 社に支援を依頼した。
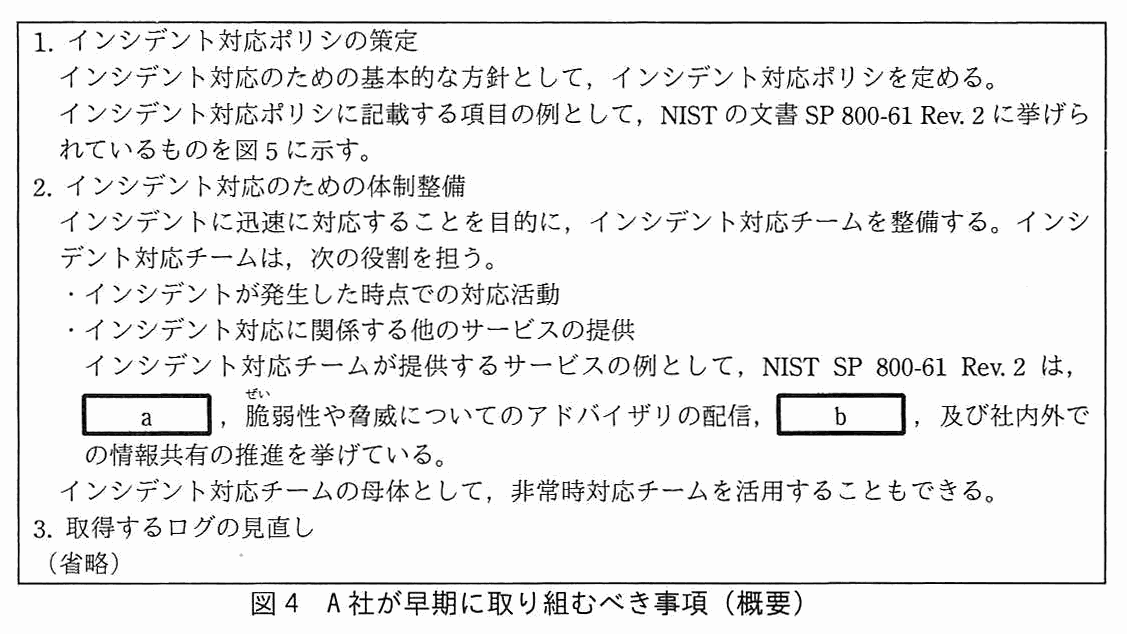
E 社のコンサルタントである F 氏は,A 社がインシデント対応能力の向上のために早期に取り組むべき事項を図 4 のとおりまとめ,G 部長に報告した。
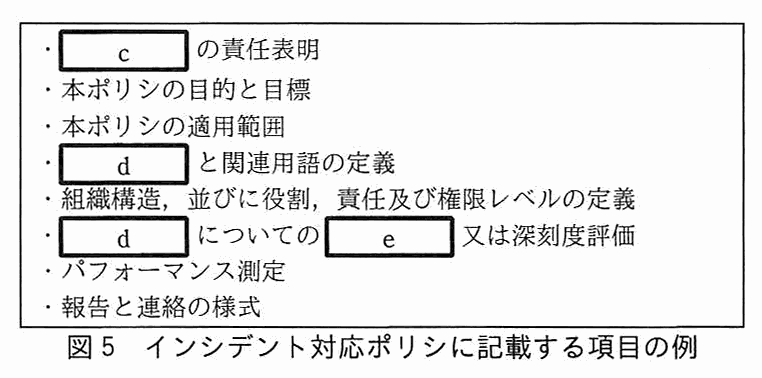
図4 A 社が早期に取り組むべき事項(概要)図5 インシデント対応ポリシに記載する項目の例
〔インシデント対応能力の向上への取組み〕
G 部長は,図 4 の事項の具体化を,F 氏の支援を受けながら進めることにした。
インシデント対応ポリシの適用範囲は全社とした。非常時対応チームは,A 社におけるインシデント対応のための組織横断チーム(以下,A-CSIRT という)として,再編成することにした。インシデント対応ポリシでは,A-CSIRT 及び各部の役割,責任及び権限レベルを規定した。A-CSIRT は,従来の非常時対応チーム同様,各部の代表者で構成することにした。ただし,インシデントへの迅速な対応を可能にするため,各部で人選を見直し,更にシステム部所属のメンバを増やした。A-CSIRT のリーダは G 部長が務めることにした。メンバのスキルを高めるため,定期的に勉強会を開催し,外部の研修などにも積極的に参加してもらう方針を立てた。
ログについては,ログの管理に関する規程(以下,ログ管理ポリシという)を作成することにした。ログ管理ポリシの適用対象は,社内の全ての機器であり,システム部が管理する機器,部門サーバ及び開発用サーバも含まれる。ログ管理ポリシでは図 3 中の(6) d に挙げられたログに関わる課題を解決できるように,次の要件を定める。
要件 1 取得するログについての要件
fについて
gについて
要件 2 取得したログについての要件
hについて
バックアップの作成について
アクセス制御について
要件 3 各機器の時計を同期するとともに,各機器が出力するログに記録する時刻情報の i を j するという要件
マルウェアを配布していたサイト(以下,サイト M という)に A 社の機器のうち 1 台がアクセスし,遠隔操作の機能をもつ,“new3.exe” というファイル名のマルウェア K をダウンロードした可能性がある旨の通知が,10 月 10 日に,ある民間組織から A 社に対してあった。伝えられたサイト M の IP アドレスは A 社管理外のものであり,サイト M のログに残っていたアクセス元の IP アドレスは A 社のプロキシサーバのものだった。この通知は A-CSIRT に伝えられ,インシデント対応ポリシに照らして判断した結果,A-CSIRT が,インシデント(以下,本インシデントをインシデント Q という)として直ちに対応を開始することになった。
A-CSIRT のメンバであるシステム部の C さんが,外部のインシデント対応研修に参加して得た知識を基に手順を手探りしながらも調査したところ,次のことが分かった。
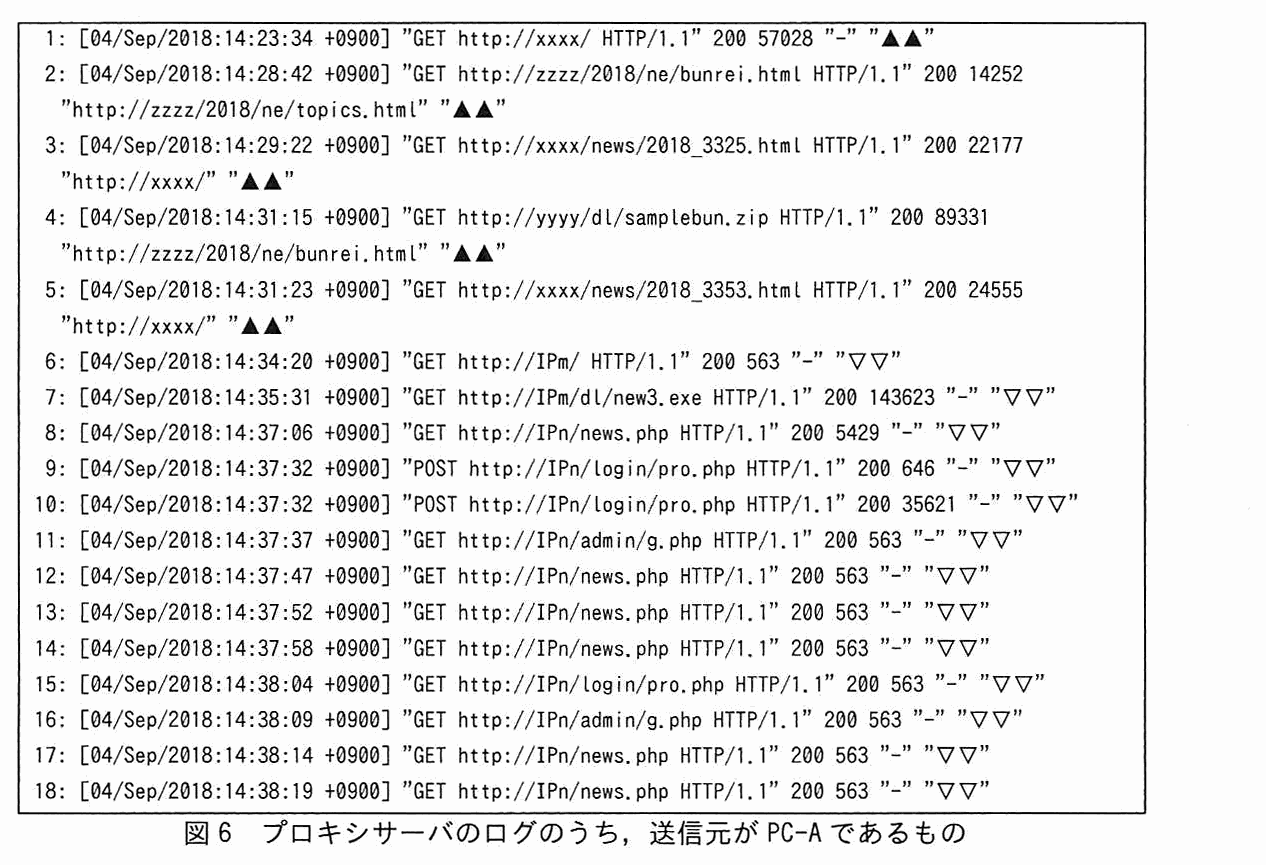
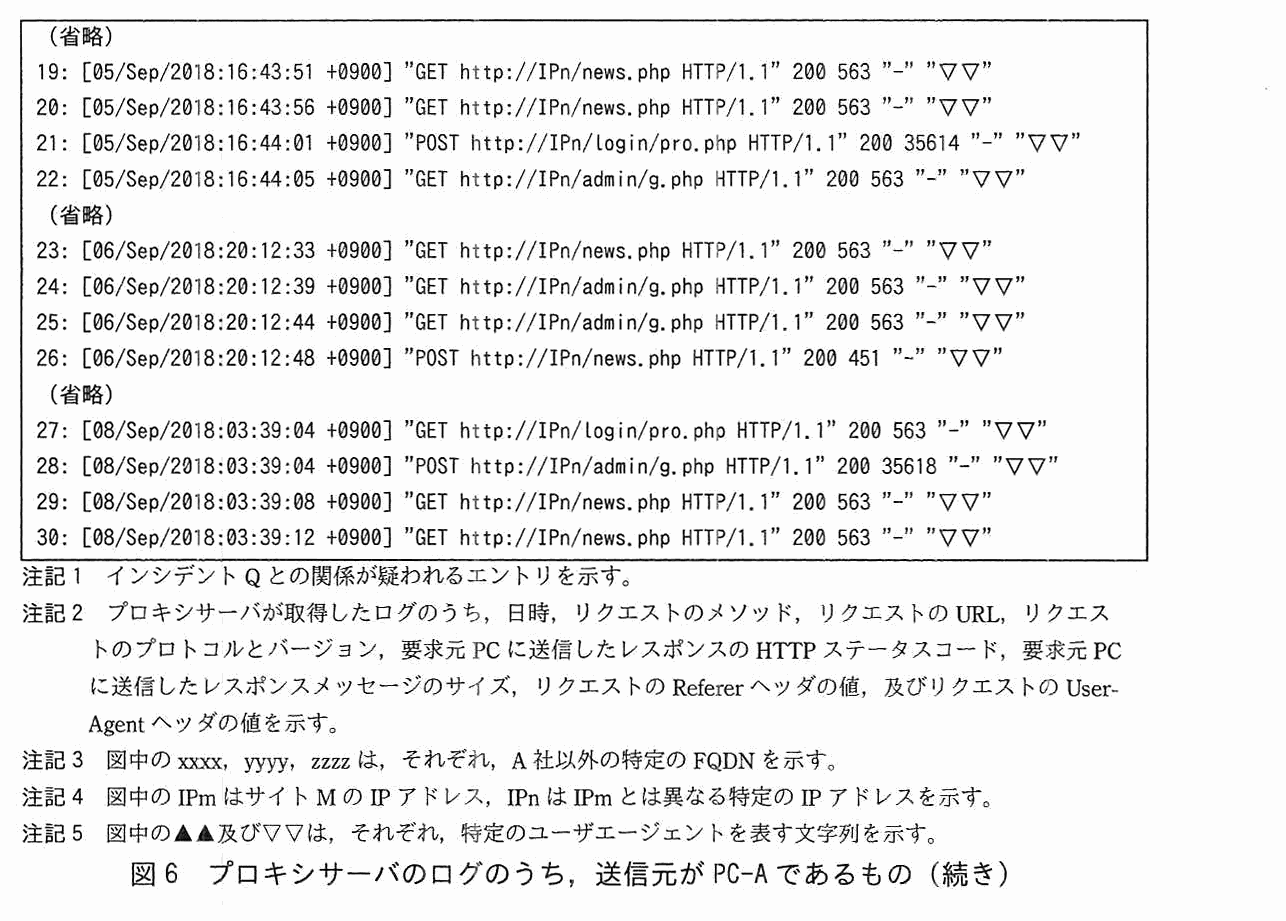
9 月 4 日 14 時 30 分頃,②業務 PC-LAN に接続されている PC である PC-A がサイト M にアクセスし,“new3.exe” をダウンロードした。
C さんは,直ちに④PC-A をネットワークから切断して回収した。また,ここまでに分かったことを基に,k を調査して,マルウェア K がほかの機器にも感染している可能性を簡易的に確認した。
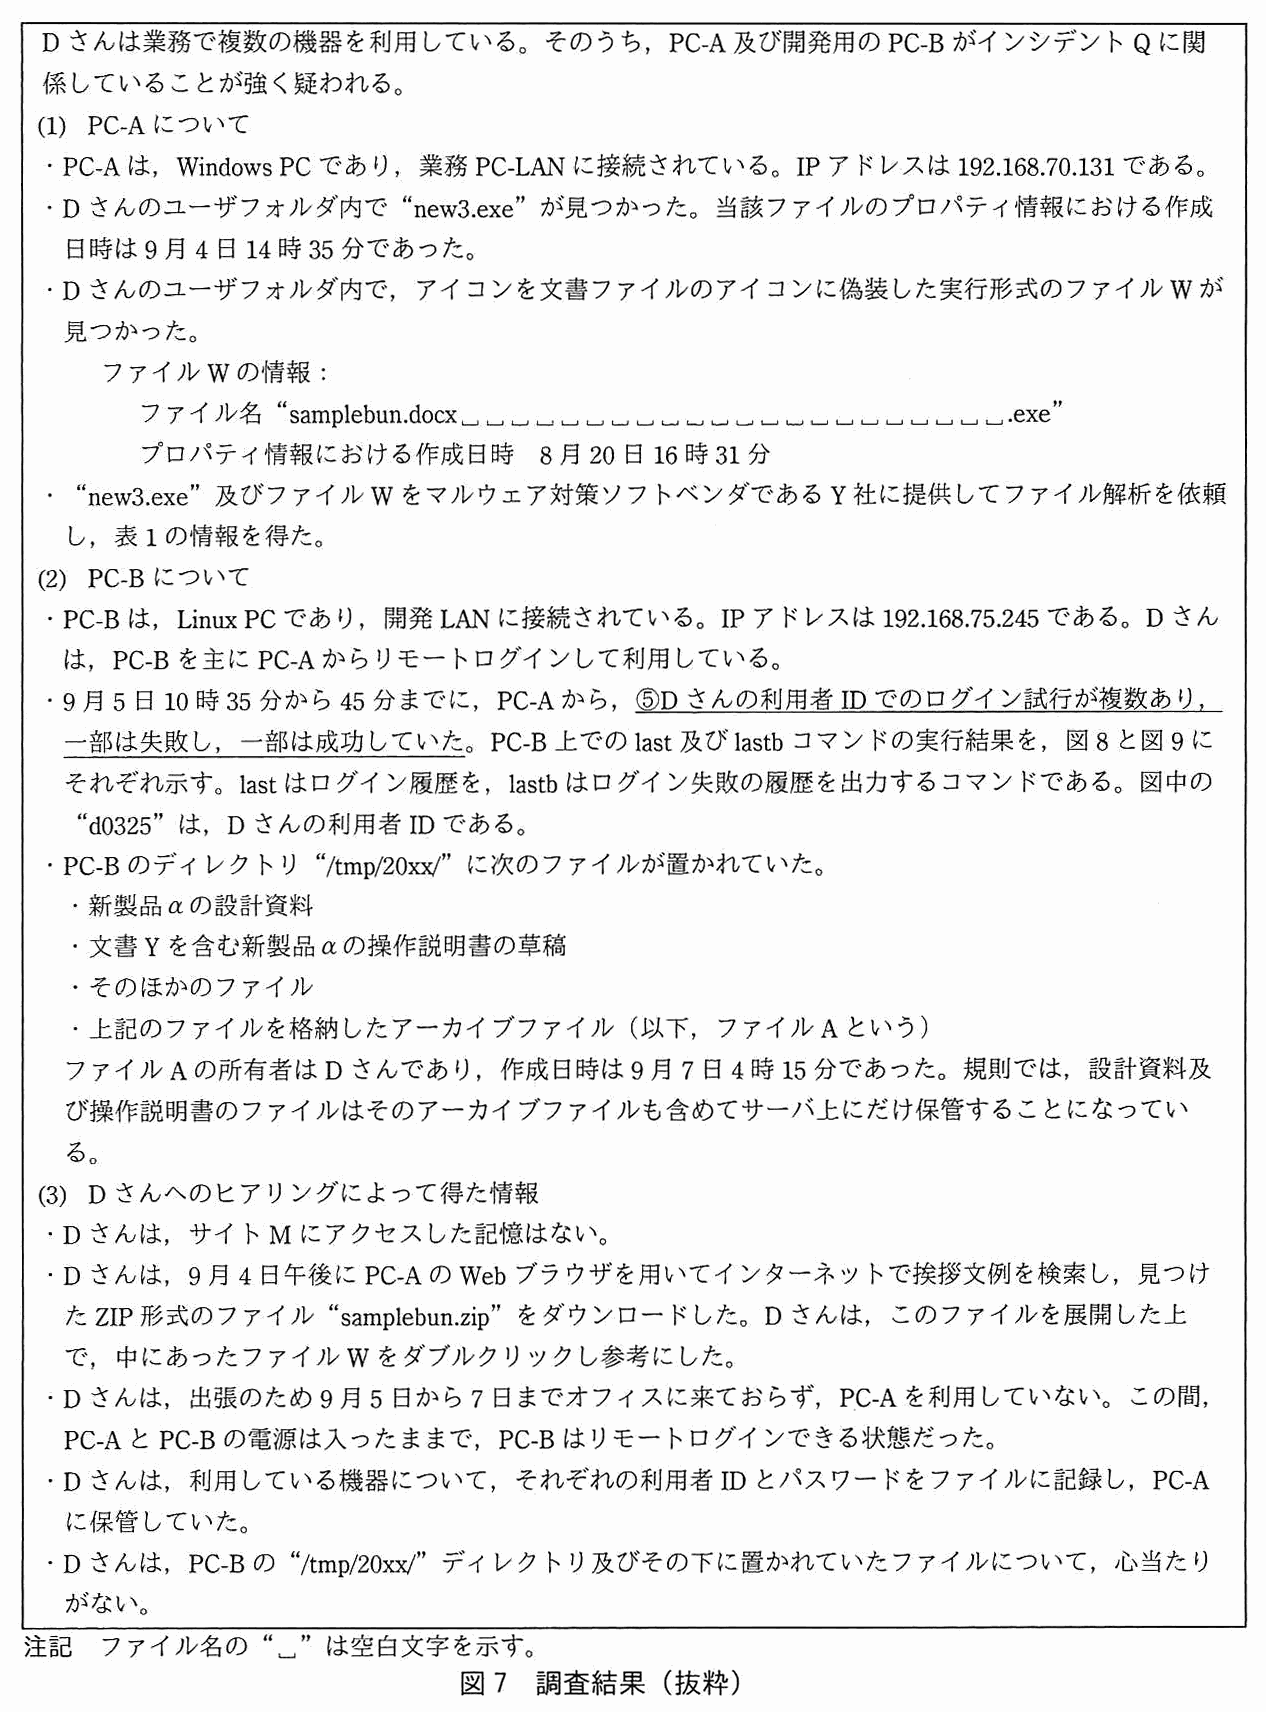
その後,C さんは,試行錯誤しながら更に詳しく調査を進め,図 7 に示す調査結果を得た。
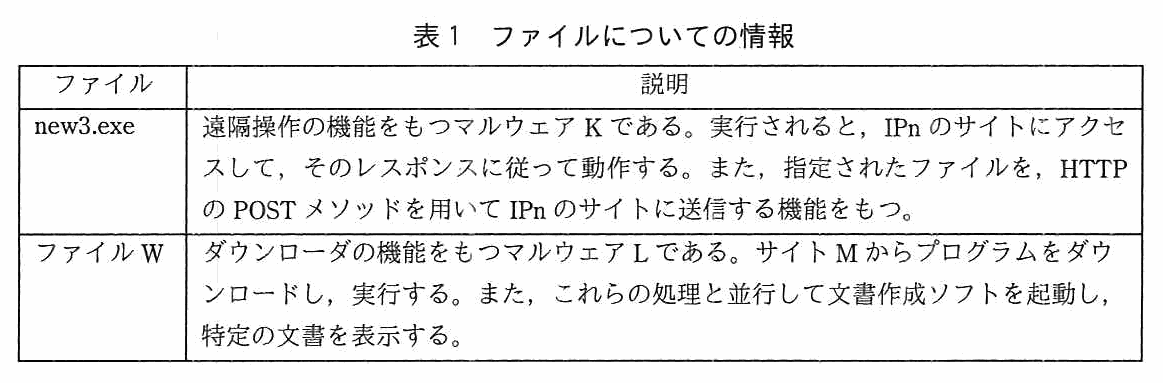
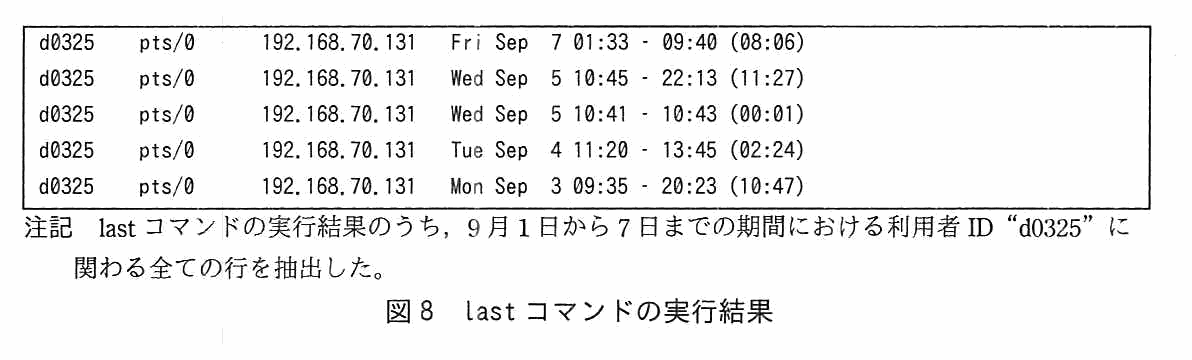
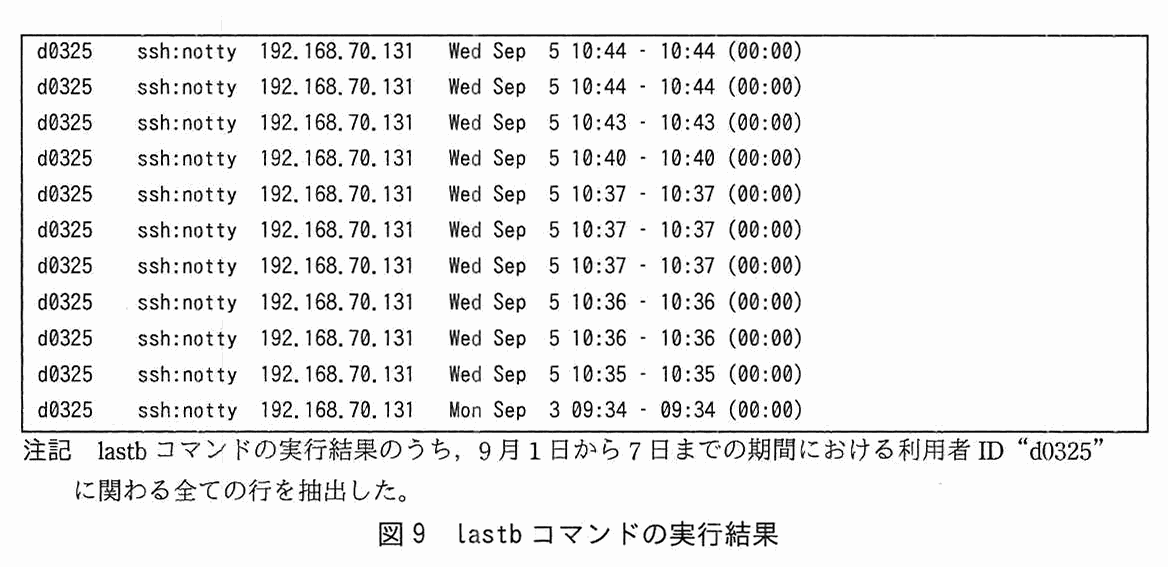
図7 調査結果(抜粋)表1 ファイルについての情報図8 last コマンドの実行結果図9 lastb コマンドの実行結果
次は,これまでの調査結果についての,C さんと G 部長との会話である。
C さん:PC-A が攻撃者によって遠隔操作されたことは間違いないと思います。また,PC-B は,少なくとも,D さんがオフィスに来ていなかった 9 月 5 日に攻撃者に遠隔操作されていたようです。
G 部長:PC-B で見つかったファイル A については,どのように考えればよいか。
C さん:ファイル A は,情報を社外に送信するために攻撃者が作成したと考えればよいと思います。しかし,PC-B はインターネットにアクセスできないので,情報は社外に送信されなかったと思われます。
G 部長:そうだろうか。例えば,ほかの機器を経由して送信された可能性はないのか。
C さん:ほかの機器もいろいろと調査しましたが,ファイル A と同じ名前のファイルは見つかりませんでした。
G 部長:ファイル名が同じとは限らない。ファイルが既に削除されている可能性もある。そういった可能性も考えて調査を続けてほしい。
C さんは,D さんが利用している機器について,フォレンジックツールを用いて,ファイル A のファイルサイズと l をキーにしてファイルを検索した。その結果,PC-A において,9 月 8 日 3 時 35 分に,ファイル名は異なっていたものの,ファイル A と同じ内容のファイルが作成されていたことが分かった。また,プロキシサーバのログから,⑥当該ファイルが社外に送信された可能性があることが分かった。
加えて,C さんがインターネット検索をしたところ,ファイル A に格納されていた複数のファイルが,掲示板 U に,インシデント P のときと同じ投稿者によって投稿されていたことが分かった。これらのファイルのうち幾つかは,USB メモリ R に格納されたことはないと考えられるものだった。
〔インシデント Q のタイムラインと措置〕
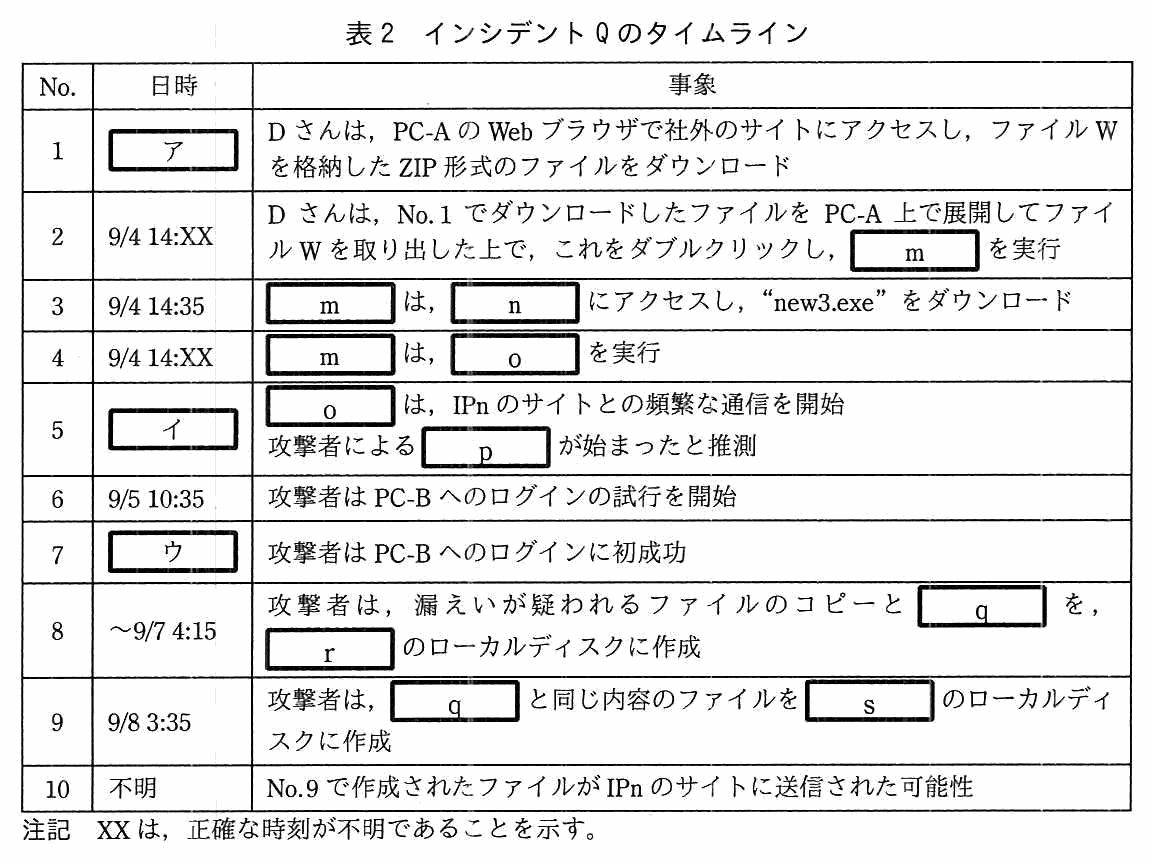
G 部長は,調査結果の確認及び対応措置の検討について F 氏の支援を受けるよう C さんに指示した。F 氏の支援を受けて C さんが作成したインシデント Q のタイムラインを表 2 に示す。
表2 インシデント Q のタイムライン
また,F 氏による追加調査の結果,社内の文書 Z が,9 月 22 日までの間に,攻撃者によって社外に送信されていたことが確認された。文書 Z は,それまでに漏えいしたものとは別の新製品 β の設計書である。
C さんは,F 氏の支援を受け,インシデントの封じ込め,根絶及び復旧のための措置を検討した。マルウェア L とマルウェア K については,Y 社から,これらを検知するためのマルウェア定義ファイルの提供を受け,全てのサーバ及び PC に適用することにした。C さんは,そのほか必要と思われる措置をまとめて,G 部長に提案した。G 部長は,C さんの提案を承認し,承認された措置が実施された。
〔インシデント対応のレビュー〕
インシデント Q の対応が一段落した後,インシデント対応ポリシに従い,インシデント Q の対応についてレビューが開催された。レビューにおいて,最初に G 部長から,インシデント P とインシデント Q は一連の攻撃だと推定されるという報告があった。次にインシデント Q の対応が報告された。インシデント Q の対応は,インシデント P の対応に比べて大幅に改善されたとの評価を受け,インシデント対応能力が向上してきていると判断された。最後に,⑦インシデント対応能力について未対応の課題を解決するための措置がまとめられ,順次実施されていくことになった。
NIST SP 800-61 Rev. 2 の 2.3.1 節(Policy Elements)は,インシデント対応ポリシに含める主な要素として,Statement of management commitment(マネジメント層の責任表明),Purpose and objectives of the policy(目的と目標),Scope of the policy(適用範囲),Definition of computer security incidents and related terms(インシデントと関連用語の定義),組織構造と役割・責任・権限レベルの定義,Prioritization or severity ratings of incidents(インシデントの優先順位付け又は深刻度評価),Performance measures(パフォーマンス測定),Reporting and contact forms(報告と連絡の様式)を挙げている。図 5 の項目と順に対応するので,c=ケ(マネジメント層),d=ウ(インシデント),e=コ(優先順位付け)となる。
図 5 の d は 2 か所とも同じ語が入るので,“インシデントと関連用語の定義”と“インシデントについての優先順位付け又は深刻度評価”のどちらの文も通る語を選ぶ。
業務 PC-LAN に接続された PC は,プロキシサーバを介してインターネットにアクセスできる。プロキシサーバは直近 60 日分のログを保存している。
サイト M のログに残っているアクセス元は A 社のプロキシサーバの IP アドレスで,どの PC かは分からない。業務 PC-LAN の PC のインターネット通信はプロキシサーバを経由し,そのログは直近 60 日分が残っている。9 月 4 日のアクセスは,通知のあった 10 月 10 日の約 36 日前なので,60 日分のログに含まれる。そこで,プロキシサーバのログから,アクセス先がサイト M の IP アドレスのエントリを抽出し,そのエントリに記録されている送信元の IP アドレスから,サイト M にアクセスした PC(PC-A)を特定した。