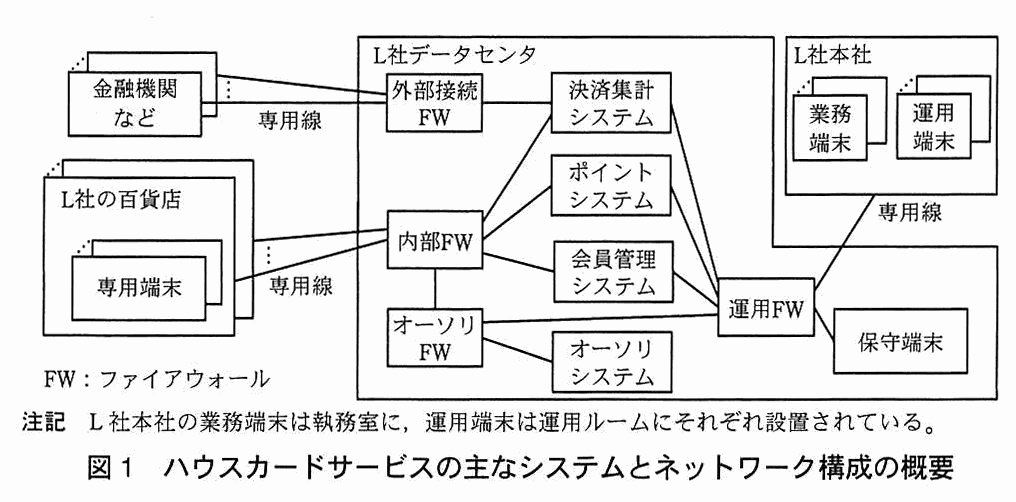
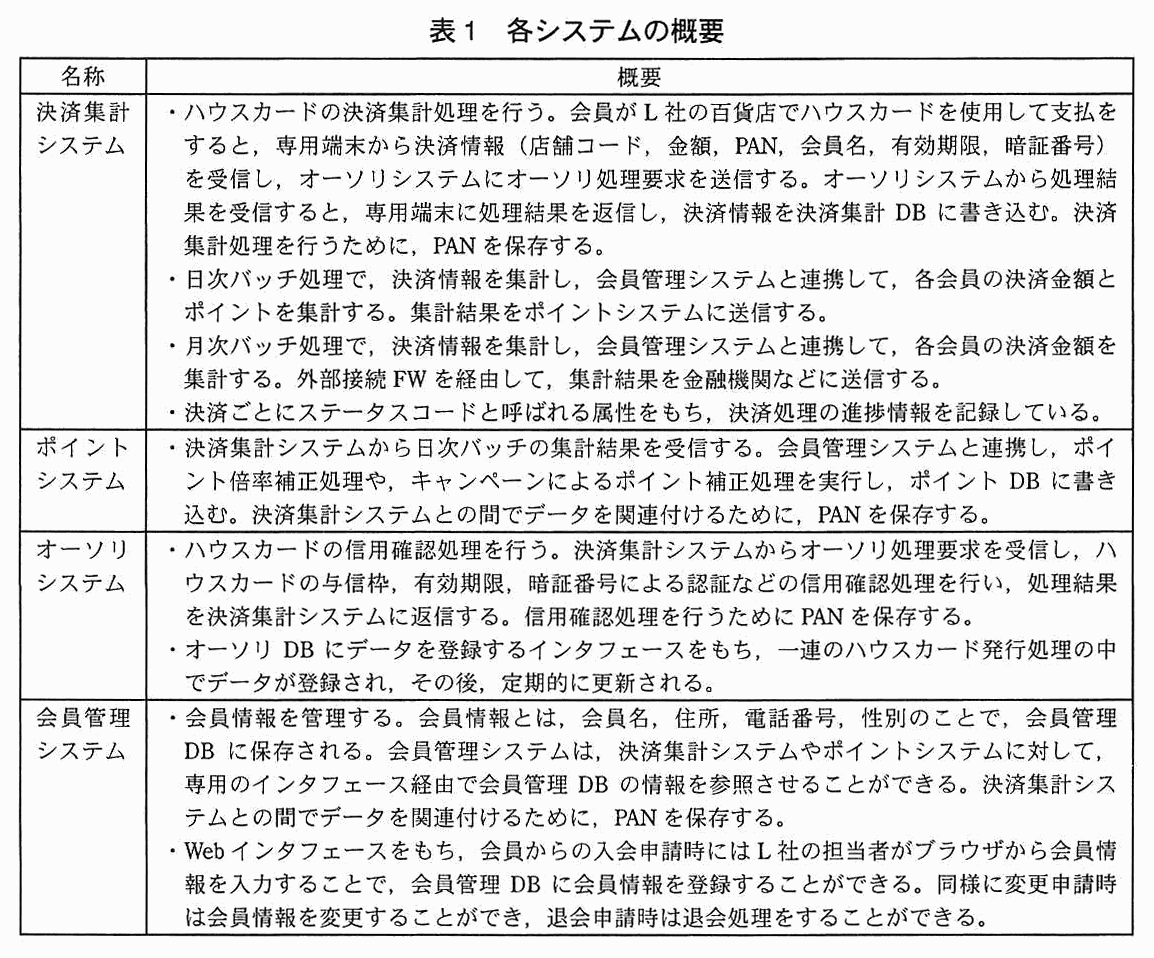
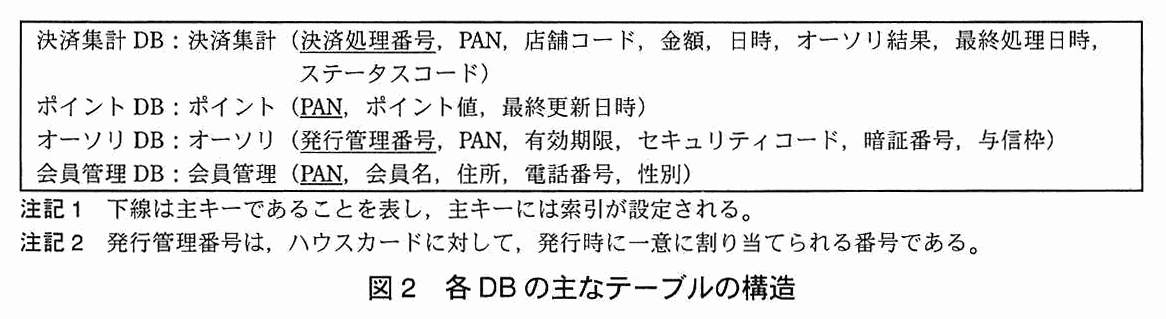
近年,L 社は新規会員獲得のための様々な施策を実行しているものの,会員数は伸び悩んでおり,ハウスカードによる年間の支払総額は減少傾向にあった。そこで,L 社は,顧客のニーズや世の中のトレンドなどを調査し,世界各地で多くの加盟店をもつ H 社と提携した新しいクレジットカード(以下,提携カードという)による新サービスの提供を検討することにした。提携カードは,ハウスカードと異なり,L 社百貨店だけでなく,H 社の加盟店でも利用できる。L 社は,現行のハウスカードサービスのシステムを拡張し,提携カードによる新サービスを実現することにした。ポイント還元率の高いハウスカードと,多くの店舗でカードが利用できる提携カードの両方のサービスを提供することで,顧客の幅広いニーズに応えられると考えた。L 社は,H 社との交渉と提携カードによる新サービスの具体的な検討を進めるために,提携カード検討委員会を設置した。
H 社との交渉過程で,L 社のそれまでの PAN の取扱方針が不明確である点について,H 社から強い改善要求が示された。H 社は,PAN や,PAN に関連するデータについて,クレジットカードに関する情報を保護するセキュリティ基準として国際的に広く認知されている Payment Card Industry データセキュリティ基準(PCI DSS)に準拠するよう L 社に求めた。L 社は,提携カードによる新サービスを実現するためだけでなく,セキュリティの向上も期待できると考えて,改善要求を受け入れることにした。提携カード検討委員会は,情報システム企画部の Y 部長に,PCI DSS への準拠を検討するよう指示した。Y 部長とその部下の N 主任は,最初に PCI DSS の要件を調査した。
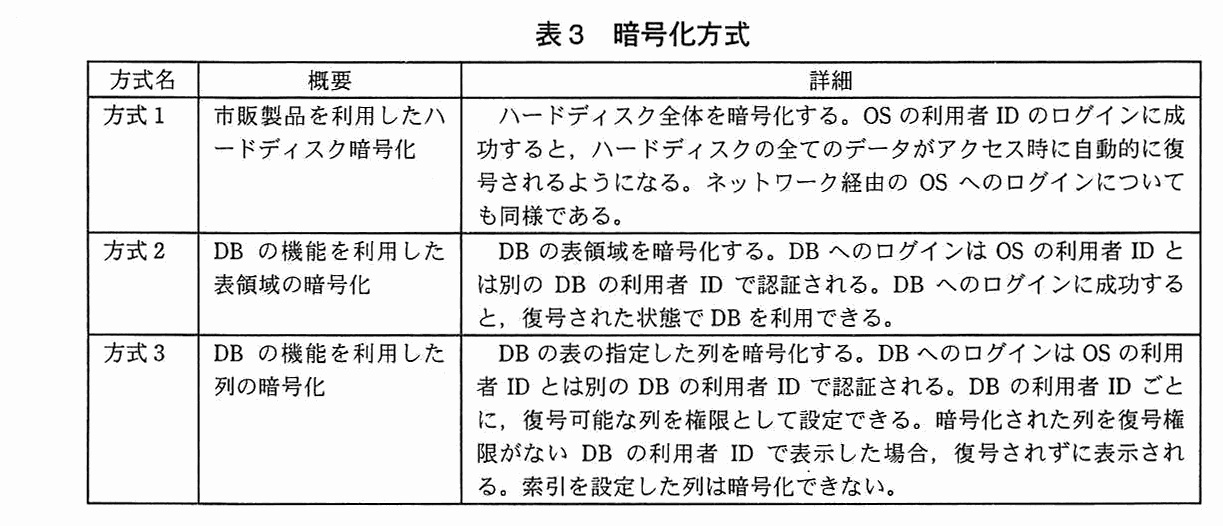
Y 部長と N 主任は,DB に保存する PAN について,暗号化による対策を検討することにした。N 主任は表3に示す暗号化方式を選定し,検討を進めた。次は,その時の会話である。
表3 暗号化方式
N 主任:暗号化に関して,検討を具体化するために,決済集計 DB の決済集計テーブルを対象に,テストデータと検証環境を用いて性能を測定しました。いずれの方式も SQL 文の処理性能はシステムに求める性能要件を満たすことが分かりました。そのうち,方式 2 が処理性能の劣化度合いが小さいので,方式 2 を採用すべきと考えています。
Y 部長:確かに,処理性能の面でいえばそうかもしれない。一方で,保守課では,②方式 3 を採用し,DB の利用者 ID ごとに権限を与えることで,③当社の PAN の取扱方針により一層従った状態で,作業できるようになる。ただし,④会員管理テーブルに方式 3 を採用することはできない。各方式で有意な差がないのであれば,処理性能を考慮点から除外し,PCI DSS の要件と当社の方針に基づいて,テーブルごとに最適な方式を採用しよう。
N 主任:分かりました,テーブルごとに最適な方式を検討します。
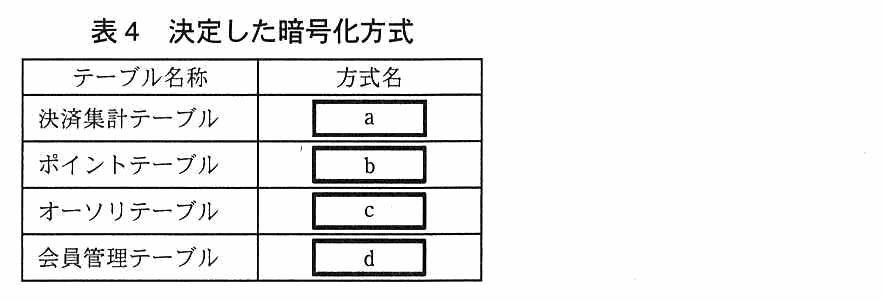
その後,N 主任は検討を進め,検討結果を Y 部長に報告した。提携カード検討委員会は,表4のように暗号化方式を決定した。
表4 決定した暗号化方式
〔PCI DSS 要件 11.1 への準拠〕
N 主任は要件 11.1 についても検討を進めた。次は,要件 11.1 のワイヤレスアクセスポイントのスキャン(以下,W-AP スキャンという)に関する会話である。
N 主任:無線 LAN については,本社,各百貨店,データセンタのいずれでも使用していないはずです。なぜ,要件 11.1 では W-AP スキャンを実施することまで要求するのでしょうか。
Y 部長:⑤セキュリティ上の問題につながる事象が幾つか想定されるからね。それらの事象によって,例えば,情報漏えいなどが起きる可能性もある。W-AP スキャンを実施するには,専用のソフトウェアが必要になるが,それほど難しいことではないよ。実際に,当社の運用ルームで,W-AP スキャンを行ってみたらどうだろう。
N 主任は,実際に運用ルームで W-AP スキャンを行い,結果をまとめた。次は,その結果を Y 部長に報告した際の会話である。
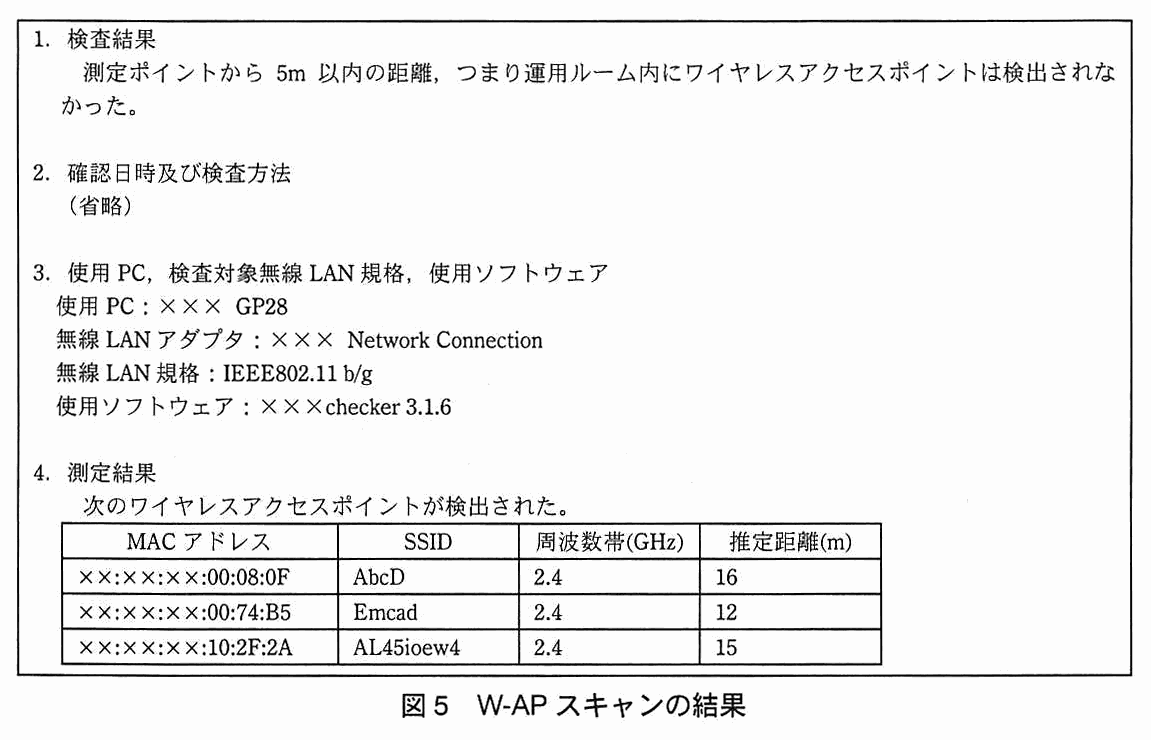
N 主任:図5は W-AP スキャンの結果です。運用ルーム全体をカバーできるよう,部屋の中央に測定ポイントを設定しました。運用ルームは,測定ポイントから半径 5m 以内に収まり,かつ,検出されたワイヤレスアクセスポイントも測定ポイントからの推定距離が 12m 以上なので,運用ルーム内にワイヤレスアクセスポイントがないことを確認できました。
Y 部長:測定ポイントの設定や,推定距離の計算については問題ないと思う。ただし,無線 LAN の規格を考えると,例えば e の検査ができていない。
図5 W-APスキャンの結果
〔準拠計画書の提出〕
その後も,Y 部長と N 主任は PCI DSS 要件への準拠性について確認を進め,問題がある要件については,対策計画を明確にした。また,継続的に適用範囲の正確性を確認するとともに,より限定していくという方針を定め,対策計画の内容と合わせて準拠計画書としてまとめた。準拠計画書は,提携カード検討委員会で承認された後,H 社に提出された。H 社からは,L 社の迅速な対応と準拠計画書の内容が高く評価された。
〔新システム化計画〕
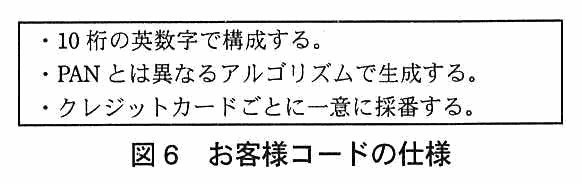
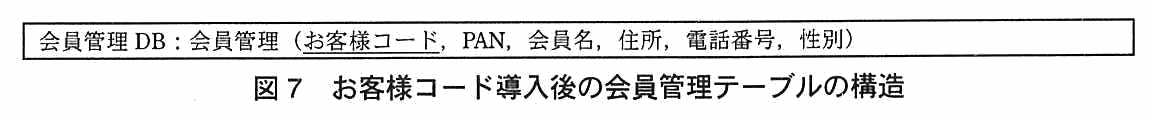
L 社内で提携カードによる新サービスの検討が進む中,N 主任は,提携カードの導入と合わせて,提携カードとハウスカードの表面に PAN,会員名,有効期限及び図6に示す仕様のお客様コードを表記し,会員管理テーブルの構造を図7のように修正して,お客様コードをキーに検索できるように会員管理システムを改修する案を Y 部長に提案した。
図6 お客様コードの仕様図7 お客様コード導入後の会員管理テーブルの構造
N 主任は,“この改修によって,⑥会員サポート課の業務の一部の手順を,準拠計画書に含まれる方針に従って改善することも可能になる”と,お客様コードを表記するメリットを説明した。
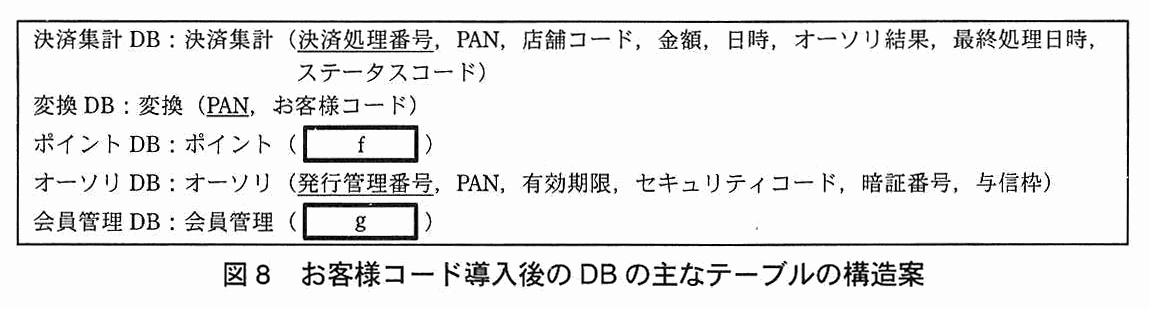
Y 部長は,N 主任の提案に対し,“さらに,PAN とお客様コードを相互に関係付けるテーブルをもつ変換 DB を作成し,システムには,PAN から対応するお客様コード,お客様コードから対応する PAN を検索できるインタフェースを作り,各システムから利用できるようにすれば,L 社にとってセキュリティが考慮された DB のテーブルの構造を実現できる”と指摘した。N 主任は Y 部長の指摘を受け,図8に示す DB のテーブル構造案を作成した。また,合わせて他の必要な見直しも実施した。
図8 お客様コード導入後のDBの主なテーブルの構造案
提携カード検討委員会は,Y 部長と N 主任の案を採用し,新システムでは,お客様コードを導入することを決定した。
解答例は27字で,40字の制限に収まる。“だれが”“どこに”“何を”の3点を入れる。“PAN を PC に保存している”だけでは,VIP 会員担当の業務であることと,保存先が管理外のファイルであることが伝わらない。
設問2(1)
本文中の下線②について,L 社の方針に従った権限の付与を解答群の中から選び,記号で答えよ。解答群 ア 特別作業-1 の DB の利用者 ID に対するオーソリテーブルの PAN 列の復号権限の付与は“与える”,特別作業-2 の DB の利用者 ID に対する決済集計テーブルの PAN 列の復号権限の付与は“与える” イ 前者は“与える”,後者は“与えない” ウ 前者は“与えない”,後者は“与える” エ 前者は“与えない”,後者は“与えない”
解答例
イ
解説
本文の根拠
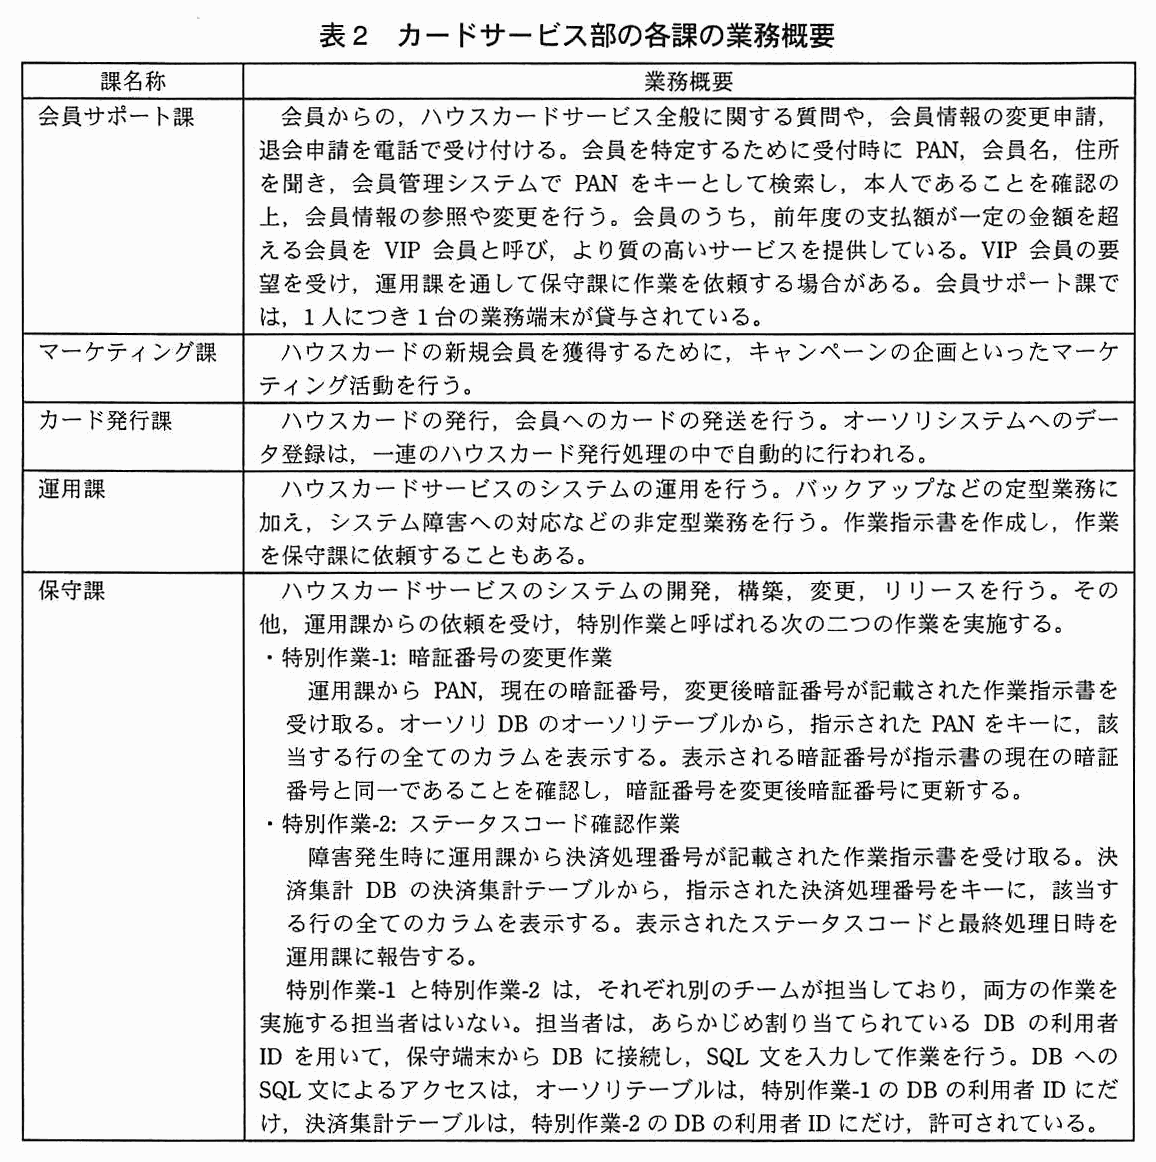
表2 保守課
運用課から PAN,現在の暗証番号,変更後暗証番号が記載された作業指示書を受け取る。
表2 保守課
障害発生時に運用課から決済処理番号が記載された作業指示書を受け取る。
表2 保守課
表示されたステータスコードと最終処理日時を運用課に報告する。
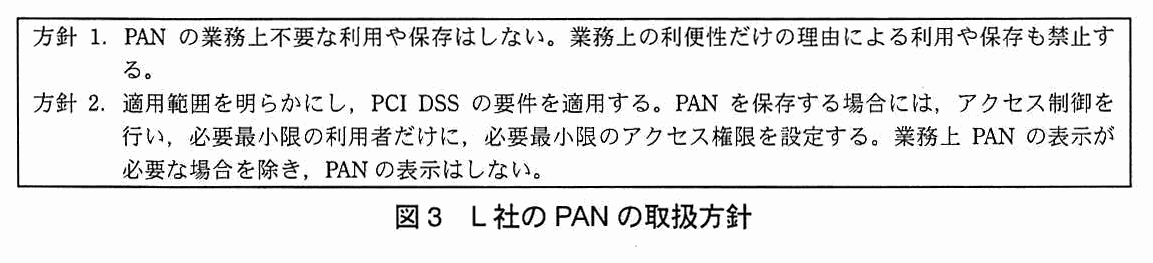
図3 方針2
必要最小限の利用者だけに,必要最小限のアクセス権限を設定する。業務上 PAN の表示が必要な場合を除き,PAN の表示はしない。
特別作業-1(暗証番号の変更)は,作業指示書に書かれた PAN をキーにオーソリテーブルの行を探して表示し,現在の暗証番号と照合してから更新する。PAN を手掛かりに行を特定し,行の内容を確かめる業務であるから,オーソリテーブルの PAN 列の復号権限は必要である。一方,特別作業-2(ステータスコード確認)は,決済処理番号をキーに決済集計テーブルの行を表示し,ステータスコードと最終処理日時を報告する作業で,PAN を使う場面がない。方針2は“業務上 PAN の表示が必要な場合を除き,PAN の表示はしない”と定めているので,決済集計テーブルの PAN 列の復号権限は与えない。以上から,前者を“与える”,後者を“与えない”とした イ が正しい。
図3の方針2は,必要最小限の利用者に必要最小限の権限を設定することも求めている。二つの作業の担当チームは別で,それぞれ割り当てられた DB の利用者 ID だけが対応するテーブルに許可されているので,ID ごとに復号権限を分けることができる。
ア は決済集計テーブルにも復号権限を与えるので,不要な権限になる。ウ は与える相手が逆で,暗証番号の変更に必要な権限がなくなる。エ はどちらにも与えないので,特別作業-1 が PAN をキーに行を確認できなくなる。
方式3では,DB の利用者 ID ごとに復号できる列を権限として設定でき,復号権限のない ID で表示した列は復号されずに表示される。設問2(1)のとおり,ステータスコード確認作業(特別作業-2)の ID には決済集計テーブルの PAN 列の復号権限を与えないので,この作業では PAN が復号されない。ステータスコード確認作業は PAN の表示を必要としない作業なので,PAN を表示しない状態で作業でき,“PAN の表示はしない”という方針2により一層従える。解答例は,作業が“ステータスコード確認作業”(又は“特別作業-2”),状態が“PANを表示しない状態”である。
表2で“該当する行の全てのカラムを表示する”と書かれているのは,両方の特別作業に共通である。特別作業-1 は暗証番号を扱うために PAN 列の復号権限が必要であり,PAN を表示しない状態にはできない。したがって,答えは特別作業-2 である。
OS の利用者 ID のログインに成功すると,ハードディスクの全てのデータがアクセス時に自動的に復号されるようになる。
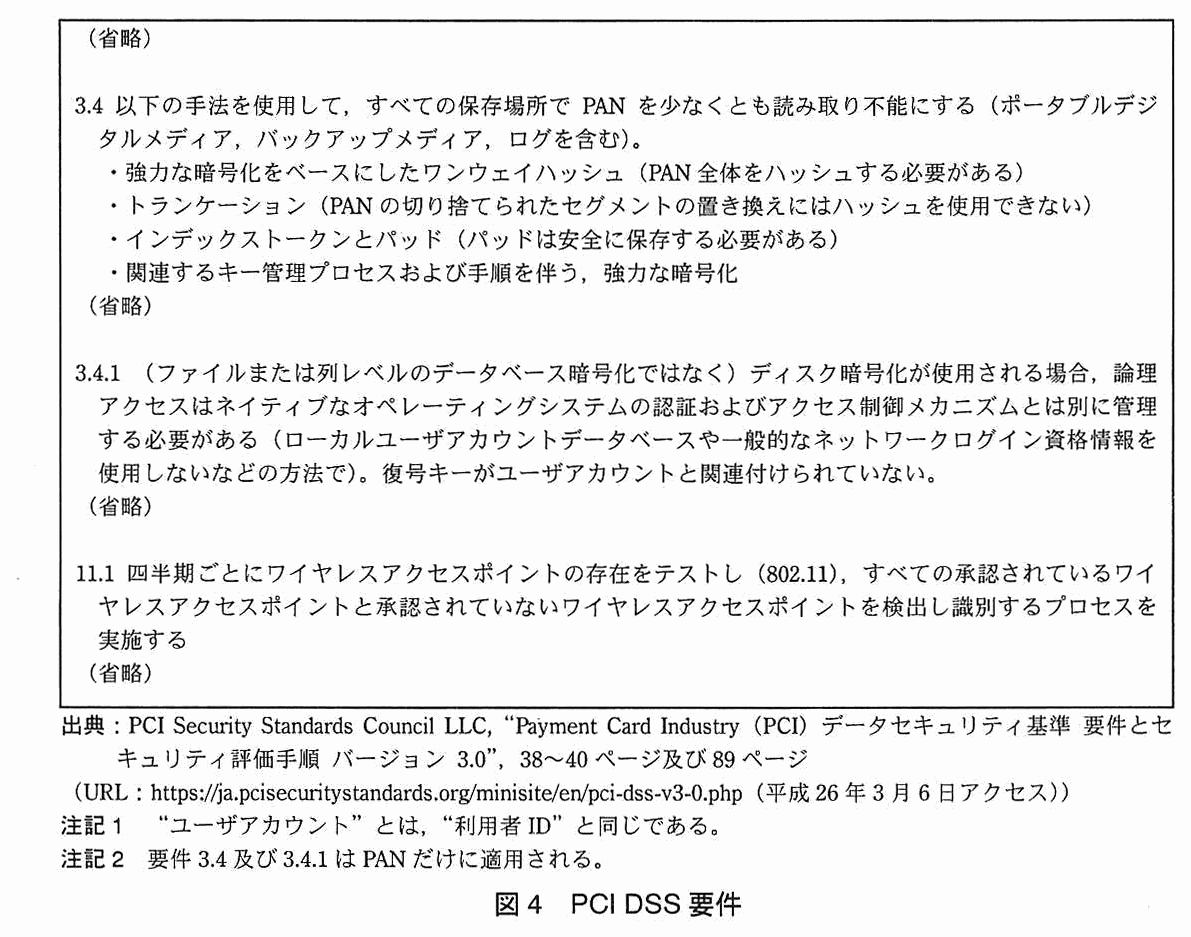
図4 要件3.4.1
復号キーがユーザアカウントと関連付けられていない。
図4 注記1
“ユーザアカウント”とは,“利用者 ID”と同じである。
図4 注記2
要件 3.4 及び 3.4.1 は PAN だけに適用される。
図4の要件3.4.1は,(ファイルや列レベルの DB 暗号化ではなく)ディスク暗号化を使う場合の要件で,論理アクセスを OS の認証とは別に管理することと,復号キーがユーザアカウントと関連付けられていないことを求める。表3の方式1(ハードディスク暗号化)は,OS の利用者 ID でログインに成功すると,ディスク内の全データがアクセス時に自動的に復号される。OS の利用者 ID(注記1のとおり“ユーザアカウント”と同じ)による認証だけで復号されるので,要件3.4.1に違反する。方式2と方式3は DB へのログインが OS の利用者 ID とは別の DB の利用者 ID で認証され,しかも列・表領域単位の DB 暗号化なので,要件3.4.1の対象外である。
方式3は,索引を設定した列を暗号化できない。図2の注記1のとおり,主キーには索引が設定される。会員管理テーブルは主キーが PAN なので,PAN 列に索引があり,方式3では暗号化できない。要件3.4は,保存場所すべてで PAN を少なくとも読み取り不能にすることを求めるので,PAN 列を暗号化できない方式は採れない。解答例は“主キーであるPANに索引が設定されており暗号化できないから”である。
ポイントテーブルも主キーが PAN なので,会員管理テーブルと同じ理由で方式3を採れない(設問2(5))。決済集計テーブルは主キーが決済処理番号,オーソリテーブルは発行管理番号なので,PAN 列に索引は無い。
Y 部長は,処理性能を考慮点から除外し,PCI DSS の要件と L 社の方針に基づいてテーブルごとに最適な方式を採用すると述べている。方式1は設問2(3)のとおり要件3.4.1に違反するので除かれる。方式3は復号権限を DB の利用者 ID ごとに設定できて方針2(必要最小限のアクセス権限)に従いやすいが,索引を設定した列は暗号化できない。そこで,PAN 列に索引が無いテーブルは方式3,PAN が主キーで索引があるテーブルは方式2になる。
PAN が主キーでないのは,決済集計テーブル(主キーは決済処理番号)とオーソリテーブル(主キーは発行管理番号)で,a と c は方式3。PAN が主キーなのは,ポイントテーブルと会員管理テーブルで,b と d は方式2。解答例は a が“方式3”,b が“方式2”,c が“方式3”,d が“方式2”である。
L 社は全システムで無線 LAN の利用を禁止しているので,適用範囲内で検出されたワイヤレスアクセスポイントは,L 社が承認したものではない。要件11.1は,承認されていないワイヤレスアクセスポイントを検出して識別するよう求める。Y 部長が挙げる“セキュリティ上の問題につながる事象”は,禁止されているはずの無線 LAN のアクセスポイントが,適用範囲内に承認なく設置されることである。解答例は“セキュリティポリシに反してワイヤレスアクセスポイントが設置されること”である。
その結果,適用範囲内の PAN を扱うネットワークに,管理されない経路ができて,情報漏えいなどが起きる可能性がある。本文の“それらの事象によって,例えば,情報漏えいなどが起きる”はこの結果を指す。
会員を特定するために受付時に PAN,会員名,住所を聞き,会員管理システムで PAN をキーとして検索し,本人であることを確認の上,会員情報の参照や変更を行う。
〔新システム化計画〕
提携カードとハウスカードの表面に PAN,会員名,有効期限及び図6に示す仕様のお客様コードを表記し,会員管理テーブルの構造を図7のように修正して,お客様コードをキーに検索できるように会員管理システムを改修する案を Y 部長に提案した。
図3 方針1
PAN の業務上不要な利用や保存はしない。
会員サポート課は,電話を受け付けるとき,会員に PAN,会員名,住所を聞いて,会員管理システムで PAN をキーに検索して会員を特定している。N 主任の案では,カードの表面にお客様コードを表記し,会員管理システムをお客様コードをキーに検索できるように改修する。これにより,電話受付時の会員の特定を,PAN の代わりにお客様コードで行える。会員に PAN を電話で伝えさせる必要がなくなり,PAN の利用を減らすという方針に近づく。解答例は“電話受付時の会員の特定をPANではなくお客様コードで行うように改善できる。”である。
図6のとおり,お客様コードは PAN とは異なるアルゴリズムで生成し,クレジットカードごとに一意に採番する。PAN から計算で求められないので,お客様コードは PAN の代わりの検索キーにできる。
Y 部長の指摘は,PAN とお客様コードの対応は変換 DB に持たせ,各システムが変換 DB のインタフェースから PAN を引く形にすることである。図8では,決済集計 DB とオーソリ DB は PAN を持ったままで,変換 DB が PAN とお客様コードの対応を持つ。ポイント DB と会員管理 DB は PAN を持つ必要がなくなるので,PAN の代わりにお客様コードを入れる。ポイントテーブルは元の PAN をお客様コードに置き換えて(お客様コード,ポイント値,最終更新日時),会員管理テーブルは図7の PAN の列も取り除く(お客様コード,会員名,住所,電話番号,性別)。主キーは PAN から置き換えたお客様コードで,f,g ともにお客様コードに下線を引く。解答例も同じである。
PAN を保存するシステムが減れば,PCI DSS の適用範囲を限定しやすくなる。本文が“PAN …が,保存,処理又は送信される組織と環境にそれぞれ適用される”と述べているのと,準拠計画書の方針に,適用範囲をより限定していくとあるのが,この見直しの根拠である。
解答例は,f が“お客様コード,ポイント値,最終更新日時”,g が“お客様コード,会員名,住所,電話番号,性別”である。会員管理テーブルに PAN を残すと,お客様コード導入の意味が薄れる。主キーの下線を忘れないこと。
経理課の担当者は,支払や入金の確認に U 銀行のインターネットバンキングサービスを利用している。U 銀行のインターネットバンキングサービスでは,EV SSL 証明書が使用されているので,担当者は,U 銀行のインターネットバンキングサービスにログインする前に,ブラウザのアドレスバーに表示される Web サイト運営者名が U 銀行であることを確認している。
〔情報システム課が運用している機器の概要〕
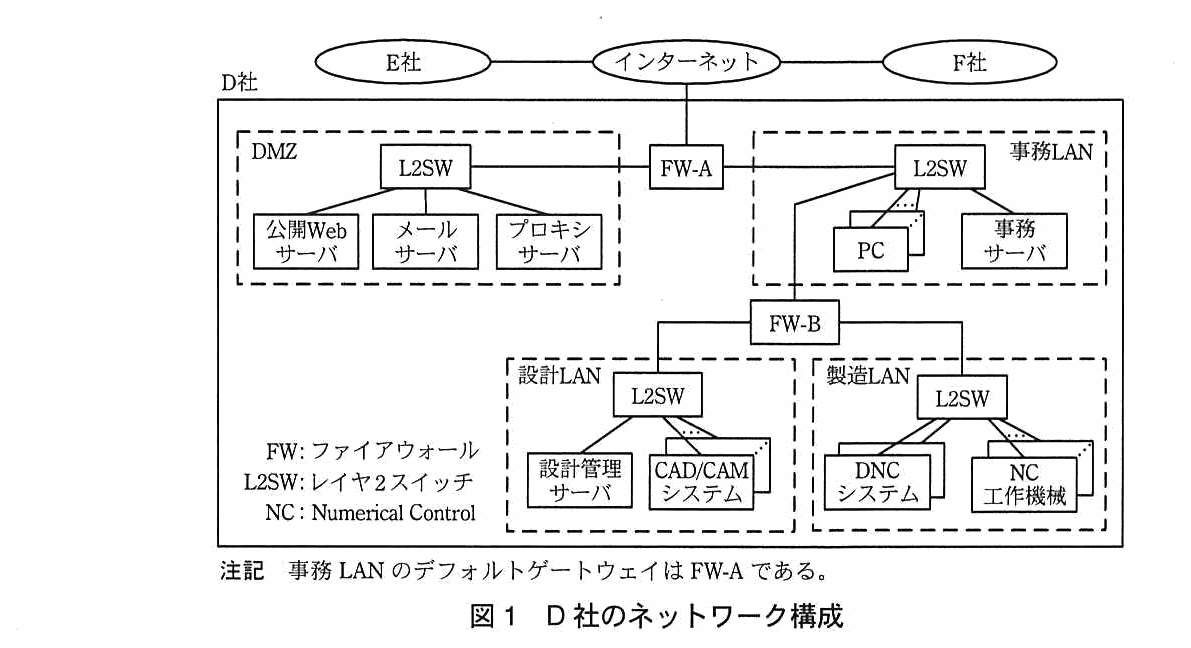
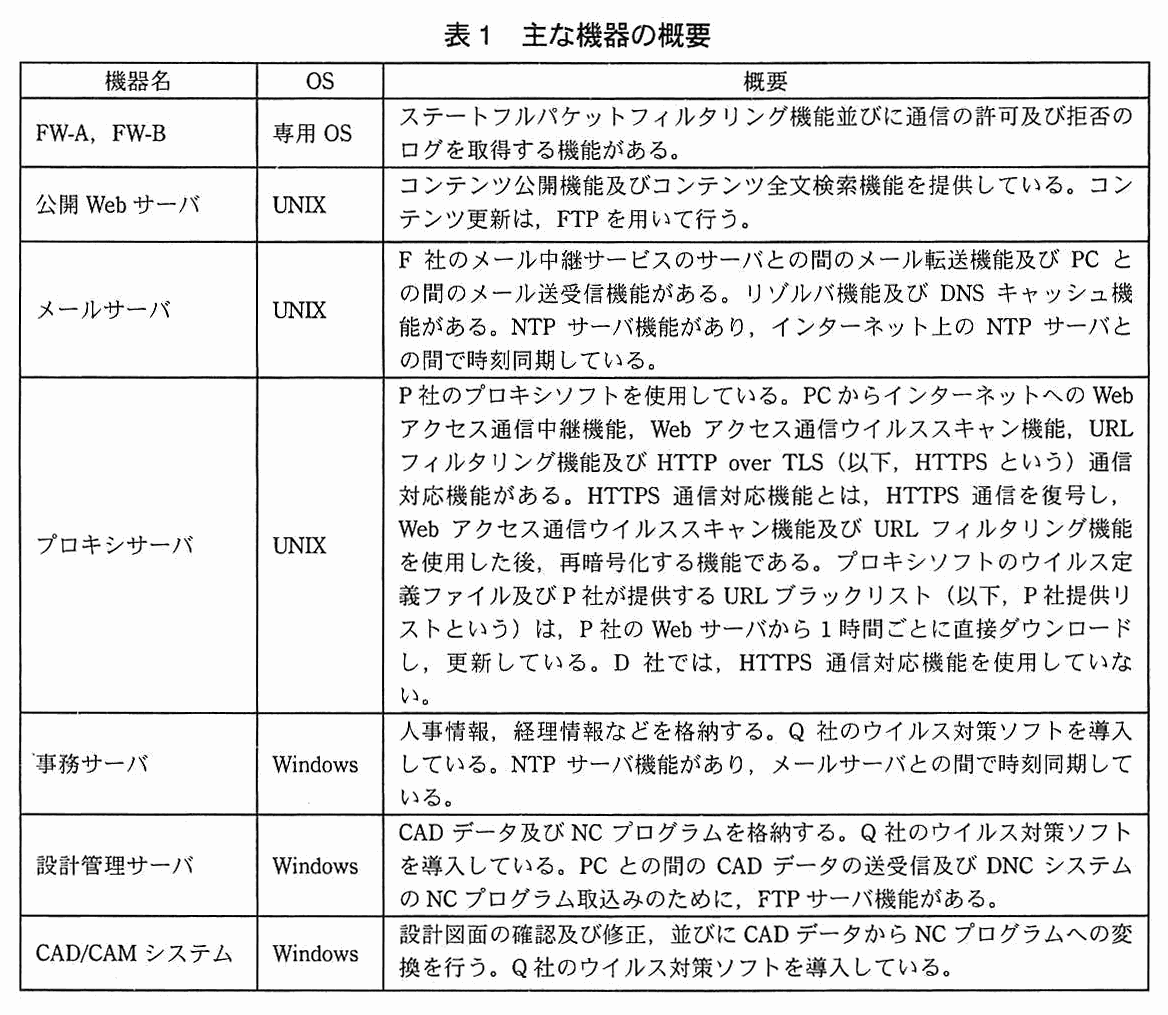
情報システム課が運用している主な機器の概要を表1に示す。
表1 主な機器の概要
D 社では,社内で利用可能なソフトウェアを定めている。OS が Windows の場合は,Q 社のウイルス対策ソフトと R 社の画像閲覧ソフトの導入を必須としている。
D 社では年 3 回,FW-A,FW-B 及び DMZ に設置されたサーバに対して脆弱性修正プログラムを適用している。
事務サーバ,設計管理サーバ及び CAD/CAM システムでは,OS の脆弱性修正プログラムがリリースされた場合,その週末に OS ベンダの Web サーバからプロキシサーバ経由で脆弱性修正プログラムをダウンロードして,適用している。
従業員が用いる PC は,会社が貸与している。PC の OS は,Windows である。OS の脆弱性修正プログラムは,リリースされると自動的に適用される。
ある日,E 社の担当者から,“公開 Web サーバのコンテンツを更新しようとしたところ,あるファイルの更新日時が,前回の更新日時と異なっていることに気付いた。D 社で更新したのか”と K さんに問合せがあった。K さんが確認したところ,D 社では誰もそのファイルを更新していなかったので,J 課長に公開 Web サーバのコンテンツが改ざんされた可能性があることを報告した。J 課長が,情報システム担当の M 役員に報告したところ,情報セキュリティ専門会社に調査を依頼するようにとの指示を受けた。J 課長は,情報セキュリティ専門会社の G 社に調査を依頼した。
その日のうちに,G 社の情報セキュリティスペシャリストである A 氏が,D 社を訪問した。A 氏は,公開 Web サーバを①シャットダウンすると調査が困難になるので,調査が完了するまでそのままにしておき,公開だけは直ちに停止するようにと助言し,J 課長と K さんはそれに従った。さらに,A 氏が,FW-A 及び DMZ に設置されたサーバに対して,いつ脆弱性修正プログラムを適用したかを尋ねたところ,K さんは 2 か月前に適用したと答えた。
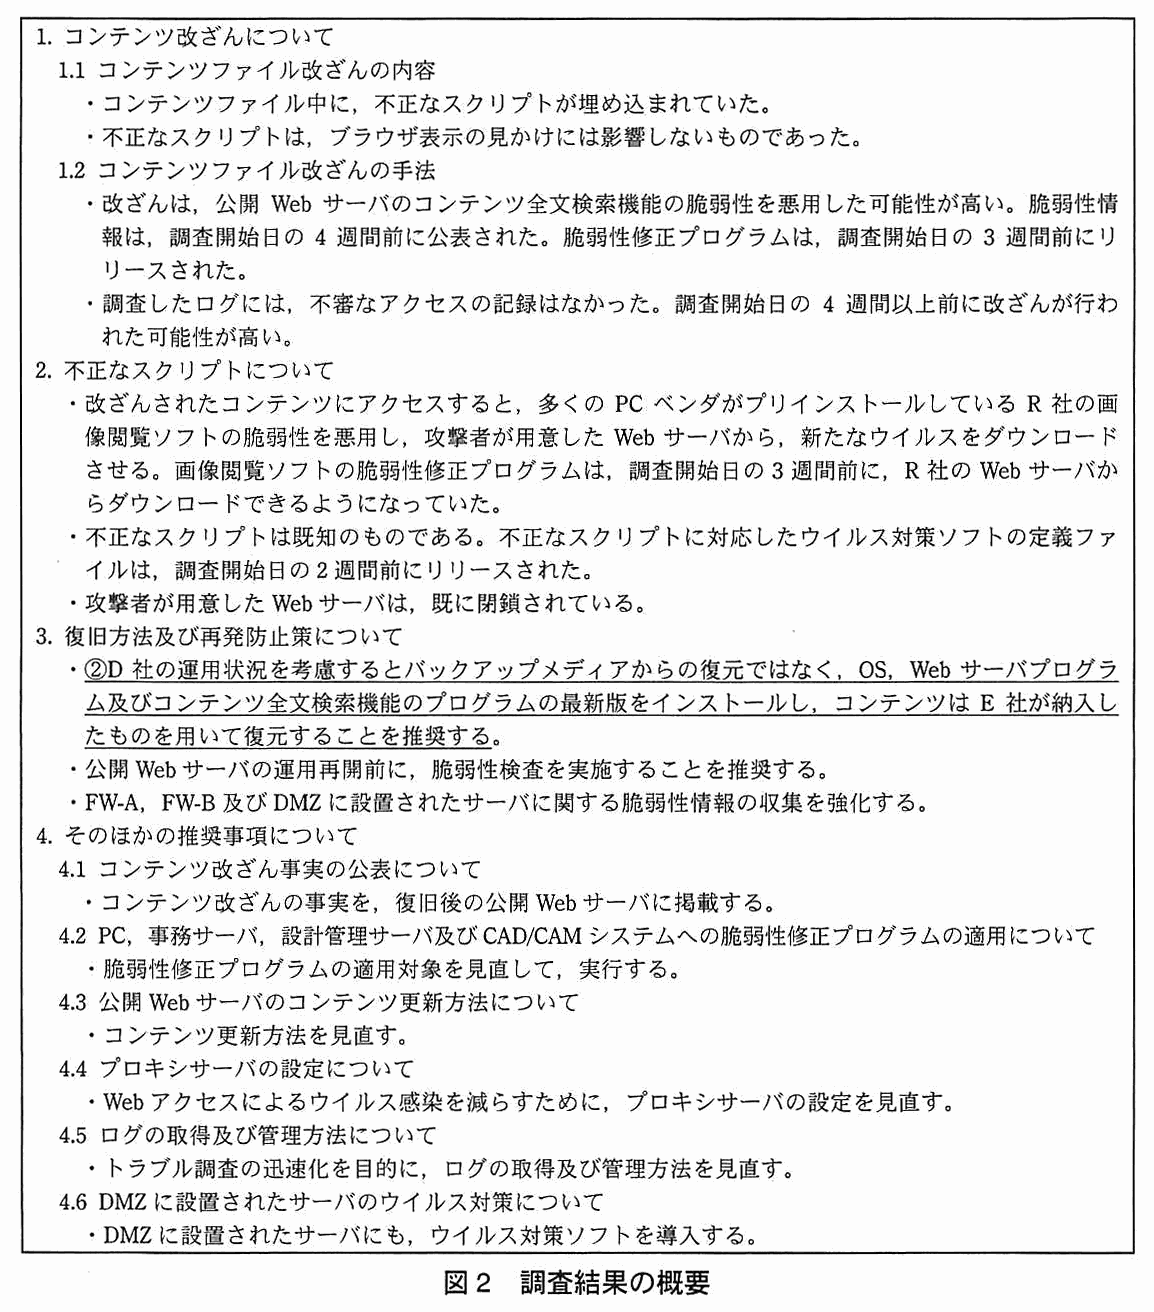
A 氏は,FW-A 及び DMZ に設置されたサーバで,必要なファイルを採取し,調査を開始した。1 週間後,G 社から J 課長と K さんに調査結果の報告があった。調査結果の概要を図2に示す。
図2 調査結果の概要
J 課長と K さんは,図2に示された推奨事項について対処することにした。
まず,J 課長は,公開 Web サーバの復旧を,図2の 3. の方法で行うことを K さんに指示した。K さんは,OS,Web サーバプログラム及びコンテンツ全文検索機能のプログラムの最新版をインストールし,動作確認を行った。J 課長は,脆弱性検査を G 社に依頼し,脆弱性は発見されなかったという報告を受けた。J 課長は,M 役員の了承を得て,公開 Web サーバの運用を再開し,図2の 4.1 の対応を行った。
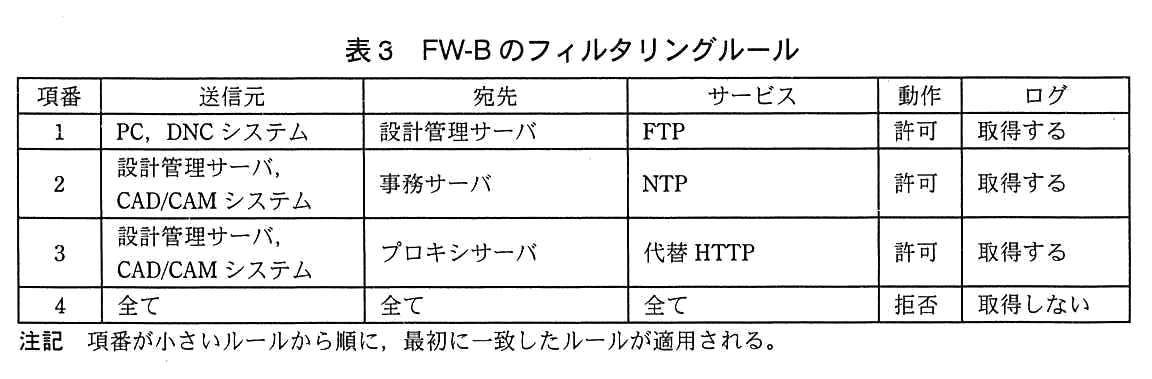
次に,J 課長と K さんは,図2の 4.2 に対応するために,③PC,事務サーバ,設計管理サーバ及び CAD/CAM システムについて脆弱性修正プログラムの適用対象を追加し,直ちに実行した。
J 課長と K さんは,A 氏の助言を受けながら,図2の 4.3〜4.6 の推奨事項への対応を更に進めた。
〔公開 Web サーバのコンテンツ更新方法の見直し〕
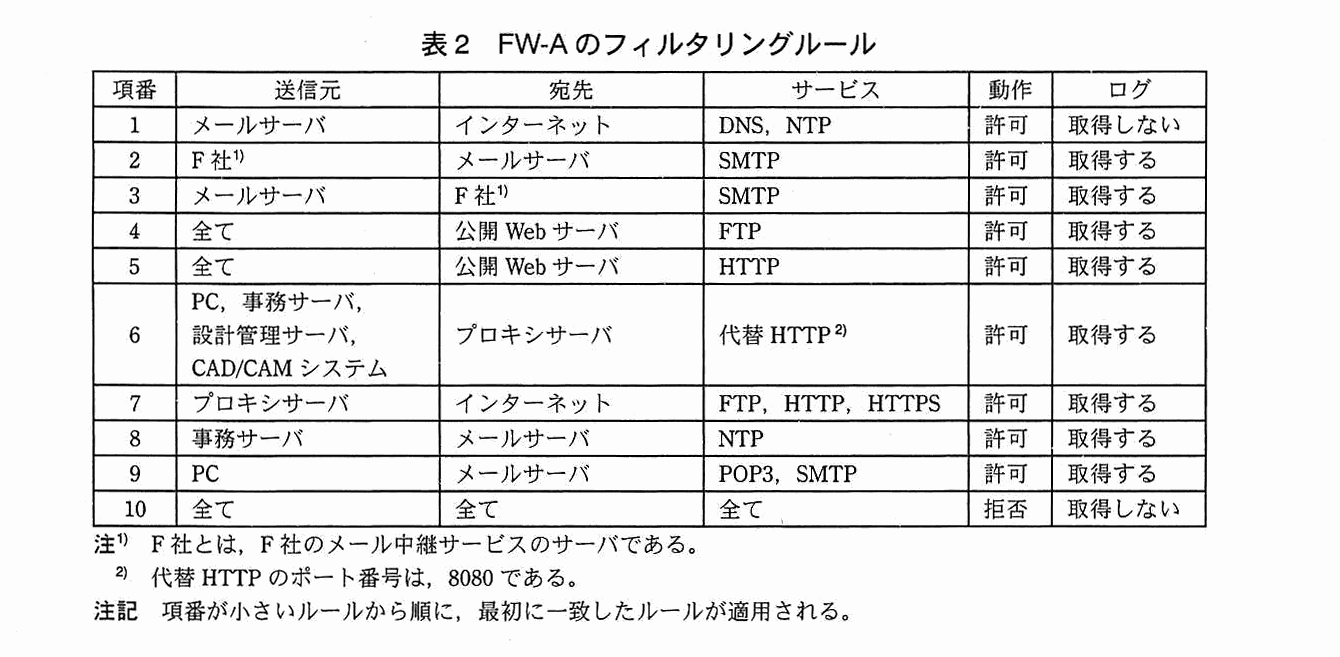
J 課長と K さんは,公開 Web サーバのコンテンツ更新について,幾つかの方法を検討した。K さんが A 氏に相談したところ,A 氏は暗号や認証の技術を利用して,リモートコンピュータとの間でファイル転送や OS へのログインを安全に行うことができるプロトコルである a を用いたファイル転送ソフトの使用を推奨した。K さんは,E 社の担当者とも相談し,表2の項番 4 の項目のうち,サービスを FTP から a に変更することにした。加えて,④表2の項番 4 の項目をもう 1 か所見直した方がよいことに気付き,変更することにした。
K さんは,J 課長の承認を得て,これらの変更を直ちに実施した。実施後,E 社からコンテンツのアップロードができることを確認した。
〔プロキシサーバの設定の見直し〕
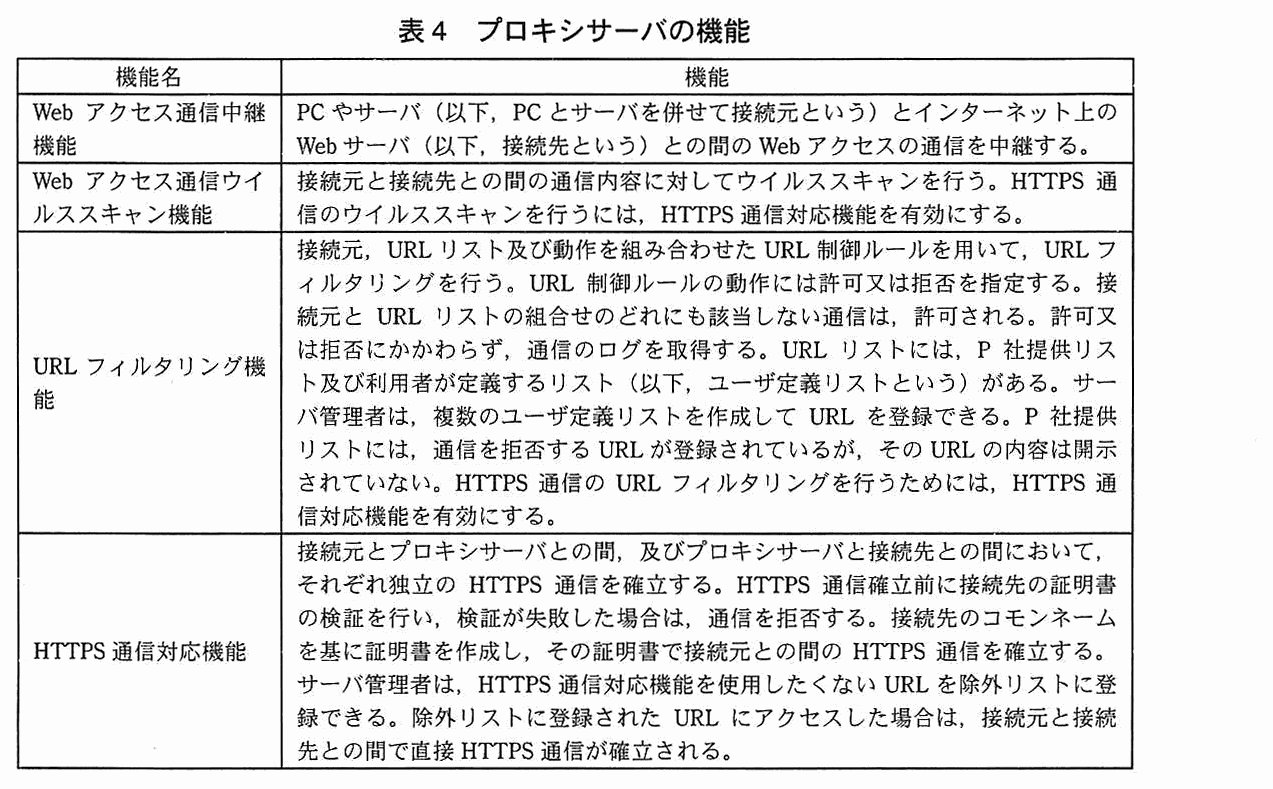
プロキシサーバの機能を表4に示す。
表4 プロキシサーバの機能
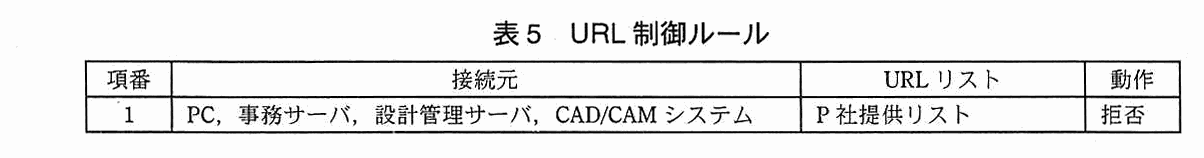
J 課長と K さんは,URL 制御ルールの設定について検討した。現在の URL 制御ルールを表5に示す。
表5 URL制御ルール
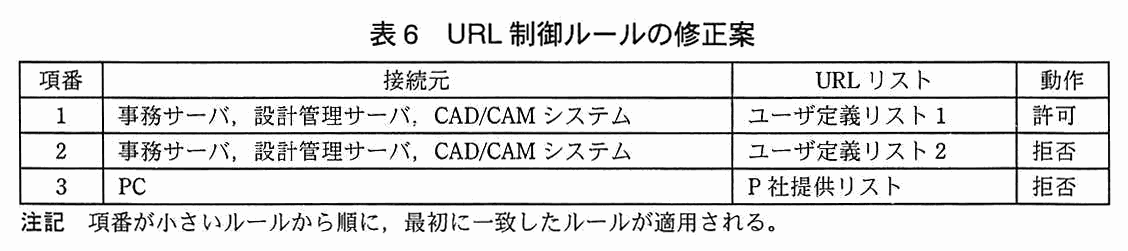
J 課長と K さんは,表5に対する修正案を作成した。その案を表6に示す。
表6 URL制御ルールの修正案
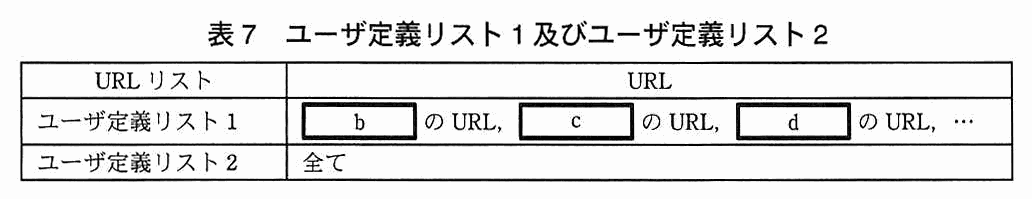
表6中のユーザ定義リスト 1 及びユーザ定義リスト 2 を表7に示す。
表7 ユーザ定義リスト1及びユーザ定義リスト2
次に,J 課長と K さんは,HTTPS 通信対応機能の使用について検討した。A 氏に相談したところ,次の助言を受けた。
HTTPS 通信対応機能を使用すると,⑤インターネットを利用する D 社の業務の一部に不都合が生じる。その不都合は,除外リストを使用すれば回避できる。
J 課長は,検討した対策を M 役員に報告した。M 役員は,報告にある対策の他に,PC への対策を強化することを条件に承認した。
J 課長と K さんは,M 役員の指示について検討を行った。D 社のネットワーク構成を考慮して,⑦ウイルスの活動による PC からインターネットへの通信のうち,止めることはできないがログの分析によって検出できる通信と,⑧ウイルスの活動による PC からインターネットへの通信のうち,止めることはできるがログを分析しても検出できない通信に整理し,PC への対策の検討を開始した。3 か月後,PC への対策を完了した。
A 氏は,公開 Web サーバをシャットダウンせず,公開だけを停止するよう助言した。調査では,サーバ上のファイル(コンテンツ,ログ,更新日時など)から改ざんの痕跡を採取して調べる。シャットダウンすると,終了処理でファイルが更新される,あるいは稼働中の状態でしか見られない情報が失われるなど,調査の手掛かりが変わってしまう。解答例は“ファイルが書き換えられる可能性があるから”である。
図2の1.2は,ログに不審なアクセスの記録が無く,調査開始日の4週間以上前に改ざんが行われた可能性が高いと述べている。ログの保存期間は4週間なので,改ざんの瞬間のログは残っておらず,改ざんがいつ行われたかが特定できない。公開 Web サーバのデータは日次でバックアップしているが,いつのバックアップに改ざん前の状態が残っているか分からず,バックアップに改ざん済みのファイルが含まれる可能性がある。解答例は“バックアップメディアに改ざんされたファイルが含まれている可能性があるから”である。
復元するなら,OS,Web サーバプログラムとコンテンツ全文検索機能のプログラムも,脆弱性が修正されていない古い版に戻るおそれがある。図2が最新版のインストールと E 社納入のコンテンツでの復元を推奨するのは,そのためである。
D 社では,社内で利用可能なソフトウェアを定めている。OS が Windows の場合は,Q 社のウイルス対策ソフトと R 社の画像閲覧ソフトの導入を必須としている。
〔情報システム課が運用している機器の概要〕
事務サーバ,設計管理サーバ及び CAD/CAM システムでは,OS の脆弱性修正プログラムがリリースされた場合,その週末に OS ベンダの Web サーバからプロキシサーバ経由で脆弱性修正プログラムをダウンロードして,適用している。
図2 2.
画像閲覧ソフトの脆弱性修正プログラムは,調査開始日の 3 週間前に,R 社の Web サーバからダウンロードできるようになっていた。
図2の4.2は,PC,事務サーバ,設計管理サーバ及び CAD/CAM システムへの脆弱性修正プログラムの適用対象を見直すよう勧告している。現状は,事務サーバ,設計管理サーバ及び CAD/CAM システムでは OS のものだけを,PC では OS のものを自動的に適用している。しかし,改ざんされたコンテンツのスクリプトは R 社の画像閲覧ソフトの脆弱性を悪用しており,その修正プログラムは3週間前に提供済みだった。D 社が導入を必須としているのは,Q 社のウイルス対策ソフトと R 社の画像閲覧ソフトなので,これらのソフトウェアの修正プログラムを適用対象に加える必要がある。解答例は“D社で定めたソフトウェア”である。
U 銀行のインターネットバンキングサービスでは,EV SSL 証明書が使用されているので,担当者は,U 銀行のインターネットバンキングサービスにログインする前に,ブラウザのアドレスバーに表示される Web サイト運営者名が U 銀行であることを確認している。
表4 HTTPS通信対応機能
接続先のコモンネームを基に証明書を作成し,その証明書で接続元との間の HTTPS 通信を確立する。
HTTPS 通信対応機能を使うと,プロキシサーバが接続先の証明書の代わりに,接続先のコモンネームを基に作った証明書で接続元との間の HTTPS 通信を確立する。経理課の担当者は,EV SSL 証明書が使われている U 銀行のサイトにログインする前に,アドレスバーに表示される Web サイト運営者名が U 銀行であることを確認している。プロキシサーバが作る証明書は,コモンネームを基にした証明書で,Web サイト運営者名を持つ EV SSL 証明書ではないと読めるので,この確認ができなくなる。不都合が生じる業務を行う課は経理課で,不都合の内容は“ブラウザのアドレスバーに表示されるWebサイトの運営者名を確認できなくなる。”である。
除外リストに U 銀行の URL を登録すれば,接続元と接続先の間で直接 HTTPS 通信が確立されるので,運営者名を確認できる。A 氏が“その不都合は,除外リストを使用すれば回避できる”と助言しているのはこのことである。
解答例は38字で,45字の制限に収まる。講評は,EV SSL 証明書による Web サーバ利用者の利点を理解してほしいと述べている。“EV SSL 証明書”と“アドレスバーの運営者名”の2点から,確認できなくなると書く。
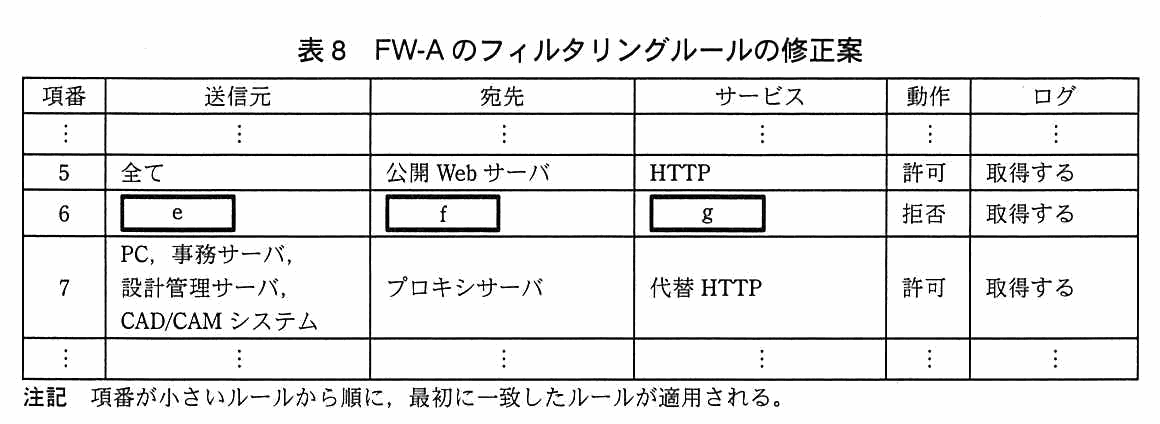
項番10(全て拒否,ログ取得しない)のログを“取得する”にするとログが増えすぎるため,表8では項番5の後に,公開 Web サーバがウイルスに感染した場合の通信だけを狙った拒否ルールを置く。公開 Web サーバが自分からインターネットに通信する必要は無く,表2に許可するルールも無い。そのため,感染した公開 Web サーバが攻撃者のサーバへ送る通信は項番10で拒否され,ログは取得されない。項番6で,送信元を公開 Web サーバ,宛先をインターネット,サービスを全てとして拒否・ログ取得にすれば,その通信が記録される。解答例は,e が“公開Webサーバ”,f が“インターネット”,g が“全て”である。
項番5(全て→公開 Web サーバの HTTP を許可)は公開 Web サーバが受け付ける通信なので,向きが逆である。受け付ける通信と,公開 Web サーバから出る通信を区別して考える。項番7以降には PC などからプロキシサーバへの代替 HTTP の許可があり,項番6はそれらの前に置く。
e は“全て”と書かない。送信元を“全て”にすると,項番5の後でインターネット宛の通信一般を拒否して,ログ取得数を減らす狙いが崩れる。
ウイルスの活動による PC からインターネットへの通信のうち,止めることはできないがログの分析によって検出できる通信
下線⑦は,止めることはできないが,ログの分析で検出できる通信である。FW-A は,許可するルールの通信を止めない一方で,許可・拒否のログを“取得する”設定にしている通信は検出できる。PC が使える経路のうち,FW-A が許可してログを取得する通信は,表2の項番3(メールサーバから F 社へのSMTP)と項番7(プロキシサーバからインターネットへの FTP,HTTP,HTTPS)である。PC は直接インターネットに出られず,メールサーバやプロキシサーバを経由するので,ウイルスに感染した PC の通信は,①“メールサーバを経由したF社のメールサービスのサーバへのSMTP通信”と,②“プロキシサーバを経由したP社提供リストにないサーバへのFTP,HTTP及びHTTPS通信”になる。
ウイルスの活動による PC からインターネットへの通信のうち,止めることはできるがログを分析しても検出できない通信
下線⑧は,止めることはできるが,ログを分析しても検出できない通信である。事務 LAN の PC のデフォルトゲートウェイは FW-A で,PC が FW-A に通過を許される通信は,メールサーバとの POP3・SMTP(項番9)と,プロキシサーバへの代替 HTTP(項番6)だけである。これら以外の通信,つまり PC からプロキシサーバを経由せずにインターネット上のサーバへ向かう通信は,項番10で拒否され,しかもログは“取得しない”ので,止められるが検出できない。解答例は“プロキシサーバを経由しないインターネット上のサーバへの通信”である。