‹ ぱすてく

情報処理安全確保支援士試験

平成29年度 春期 午後Ⅱ(旧試験)

平成29年度 春期に実施された情報処理安全確保支援士試験 午後Ⅱの全2問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。

この試験について:情報処理安全確保支援士試験について

この年度を解いてみる

問1 マルウェアの解析

マルウェアの解析に関する次の記述を読んで,設問 1〜6 に答えよ。

R 社は,インターネット上でショッピングモール(以下,EC サイトという)を運営する,従業員数 3,000 名の企業である。EC サイトの総店舗数は 5,000 店,会員数は 300,000 名である。

〔R 社のネットワーク構成と組織〕

図 1 は,R 社のネットワーク構成である。
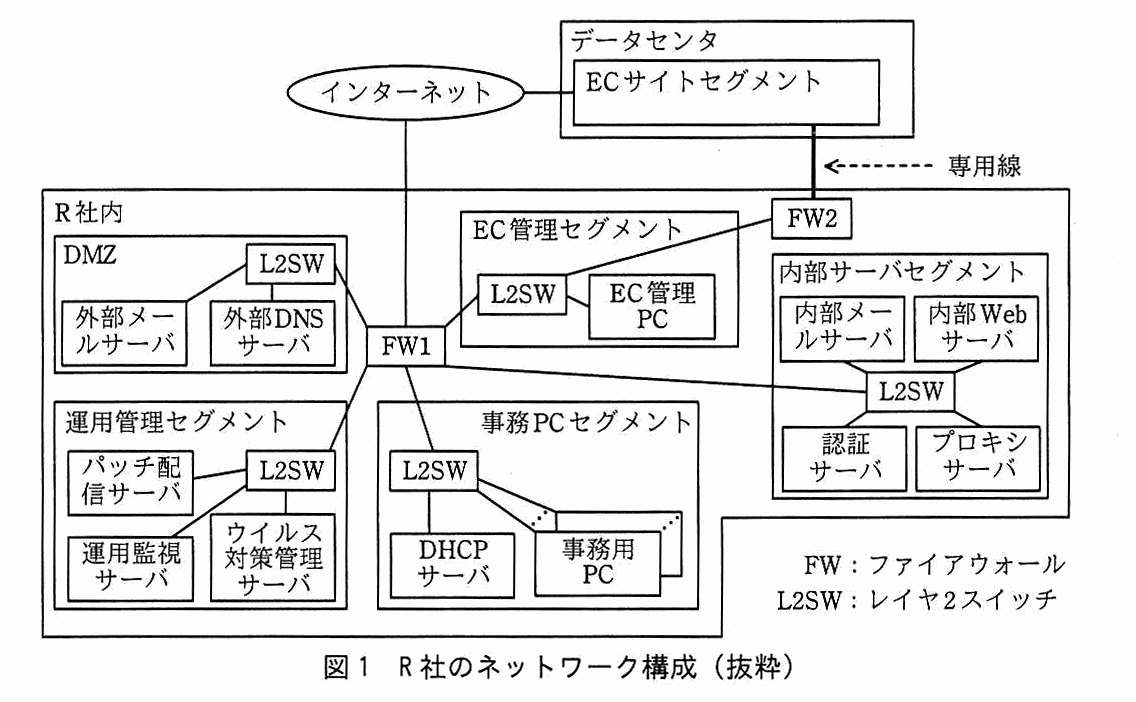
インターネットには,R 社内の FW1 と,データセンタの EC サイトセグメントが接続されている。データセンタの EC サイトセグメントは,専用線で R 社内の FW2 に接続されている。FW2 は EC 管理セグメントの L2SW に接続されている。R 社内の FW1 には,DMZ の L2SW,EC 管理セグメントの L2SW,運用管理セグメントの L2SW,事務 PC セグメントの L2SW,内部サーバセグメントの L2SW が接続されている。DMZ の L2SW には外部メールサーバと外部 DNS サーバが接続されている。EC 管理セグメントの L2SW には EC 管理 PC が接続されている。運用管理セグメントの L2SW にはパッチ配信サーバ,運用監視サーバ,ウイルス対策管理サーバが接続されている。事務 PC セグメントの L2SW には DHCP サーバと複数の事務用 PC が接続されている。内部サーバセグメントの L2SW には内部メールサーバ,内部 Web サーバ,認証サーバ,プロキシサーバが接続されている。凡例 FW:ファイアウォール,L2SW:レイヤ 2 スイッチ。
図 1 R 社のネットワーク構成(抜粋)

R 社内では無線 LAN を使用していない。また,事務用 PC と EC 管理 PC を併せて社内 PC と呼んでいる。

R 社では,内部 Web サーバに対してサーバ証明書を発行するためにプライベート CA を有しており,そのルート証明書を社内 PC にインストールしている。プライベート CA は,必要に応じてサーバ証明書を発行することができる。プライベート CA はネットワークに接続されていない。

表 1 は,R 社のネットワーク機器と役割である。
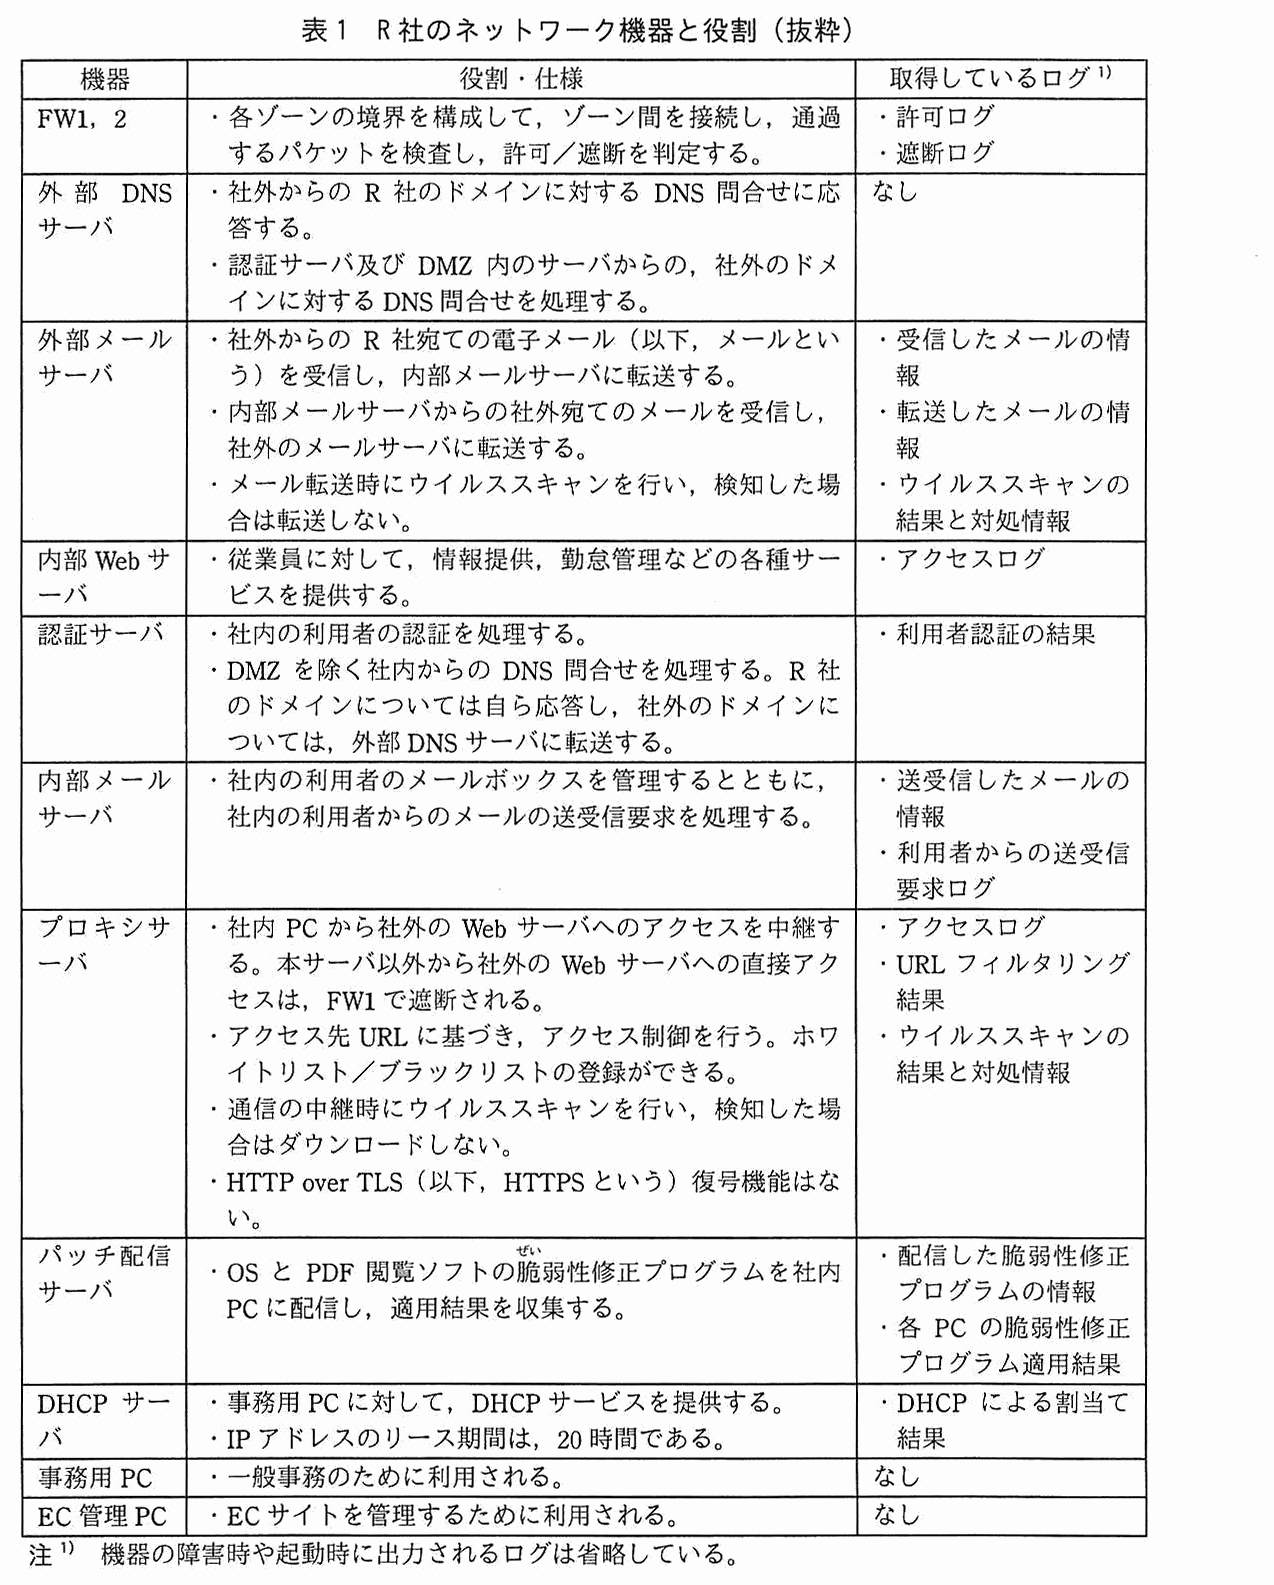
機器,役割・仕様,取得しているログ(注 機器の障害時や起動時に出力されるログは省略している)の 3 列の表。FW1,2:各ゾーンの境界を構成して,ゾーン間を接続し,通過するパケットを検査し,許可/遮断を判定する。ログは許可ログ,遮断ログ。外部 DNS サーバ:社外からの R 社のドメインに対する DNS 問合せに応答する。認証サーバ及び DMZ 内のサーバからの,社外のドメインに対する DNS 問合せを処理する。ログはなし。外部メールサーバ:社外からの R 社宛ての電子メール(以下,メールという)を受信し,内部メールサーバに転送する。内部メールサーバからの社外宛てのメールを受信し,社外のメールサーバに転送する。メール転送時にウイルススキャンを行い,検知した場合は転送しない。ログは受信したメールの情報,転送したメールの情報,ウイルススキャンの結果と対処情報。内部 Web サーバ:従業員に対して,情報提供,勤怠管理などの各種サービスを提供する。ログはアクセスログ。認証サーバ:社内の利用者の認証を処理する。DMZ を除く社内からの DNS 問合せを処理する。R 社のドメインについては自ら応答し,社外のドメインについては,外部 DNS サーバに転送する。ログは利用者認証の結果。内部メールサーバ:社内の利用者のメールボックスを管理するとともに,社内の利用者からのメールの送受信要求を処理する。ログは送受信したメールの情報,利用者からの送受信要求ログ。プロキシサーバ:社内 PC から社外の Web サーバへのアクセスを中継する。本サーバ以外から社外の Web サーバへの直接アクセスは,FW1 で遮断される。アクセス先 URL に基づき,アクセス制御を行う。ホワイトリスト/ブラックリストの登録ができる。通信の中継時にウイルススキャンを行い,検知した場合はダウンロードしない。HTTP over TLS(以下,HTTPS という)復号機能はない。ログはアクセスログ,URL フィルタリング結果,ウイルススキャンの結果と対処情報。パッチ配信サーバ:OS と PDF 閲覧ソフトの脆弱性修正プログラムを社内 PC に配信し,適用結果を収集する。ログは配信した脆弱性修正プログラムの情報,各 PC の脆弱性修正プログラム適用結果。DHCP サーバ:事務用 PC に対して,DHCP サービスを提供する。IP アドレスのリース期間は,20 時間である。ログは DHCP による割当て結果。事務用 PC:一般事務のために利用される。ログはなし。EC 管理 PC:EC サイトを管理するために利用される。ログはなし。
表 1 R 社のネットワーク機器と役割(抜粋)

R 社には,情報システム部(以下,IS 部という),開発部,サポート部,営業部及び総務部がある。R 社の各部の役割を表 2 に示す。
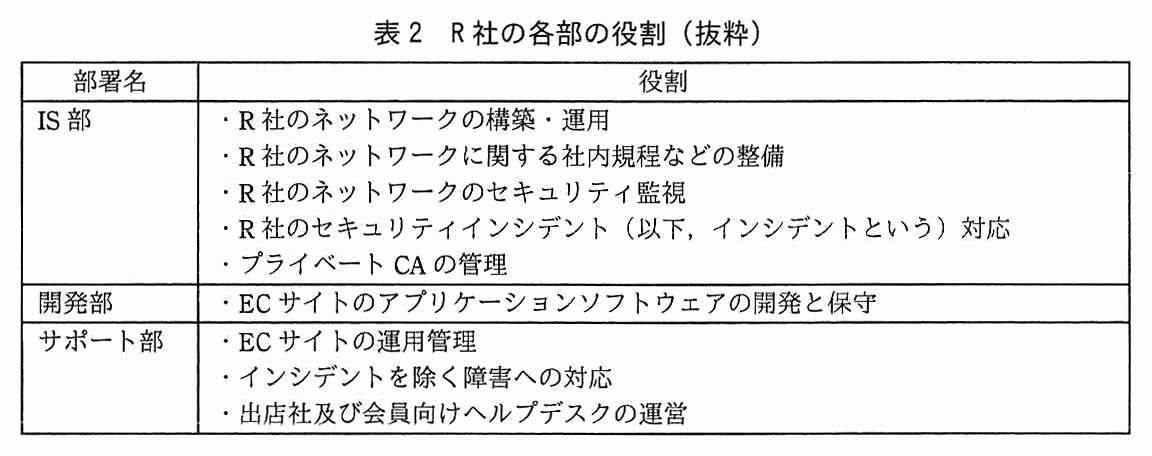
部署名と役割の 2 列の表。IS 部:R 社のネットワークの構築・運用,R 社のネットワークに関する社内規程などの整備,R 社のネットワークのセキュリティ監視,R 社のセキュリティインシデント(以下,インシデントという)対応,プライベート CA の管理。開発部:EC サイトのアプリケーションソフトウェアの開発と保守。サポート部:EC サイトの運用管理,インシデントを除く障害への対応,出店社及び会員向けヘルプデスクの運営。
表 2 R 社の各部の役割(抜粋)

サポート部が EC サイトの運用管理を行う際は,EC 管理 PC を使用している。事務用 PC から FW2 を経由した EC サイトへのアクセスは,FW1 によって遮断される。社内 PC には,パッチ管理プログラムがインストールされていて,パッチ配信サーバから脆弱性修正プログラムの配信を受けると,自動的に脆弱性修正プログラムが適用される。脆弱性修正プログラムは,公表から 1 か月以内に配信する運用としている。社内 PC の利用者には管理者権限を与えておらず,利用者が勝手にプログラムをインストールすることはできない。

〔不審な通信の発見〕

IS 部では,セキュリティ監視業務の一環として 8 時間ごとにプロキシサーバのアクセスログを確認している。ある日の正午過ぎ,その日の午前 4 時から正午までのプロキシサーバのアクセスログの集計情報を確認していた IS 部の U 君は,特定の社内 PC から特定のサーバに多数の HTTPS 通信が行われていることを発見した。U 君は不審に思い,アクセスログを急いで調査した結果,次のことが判明したので,それを午後 0 時 30 分に IS 部の T 部長に報告した。

〔インシデントへの初動対応〕

報告を受けた T 部長は,インシデントが発生したと判断して,IS 部内に設置されている CSIRT の責任者である V 課長に対してインシデント対応を開始するよう指示した。V 課長は,CSIRT メンバの M 君を呼び,対応を開始するよう指示した。M 君は,図 2 に示すインシデント対応規程に従って,表 3 の順序で初動対応を行った。
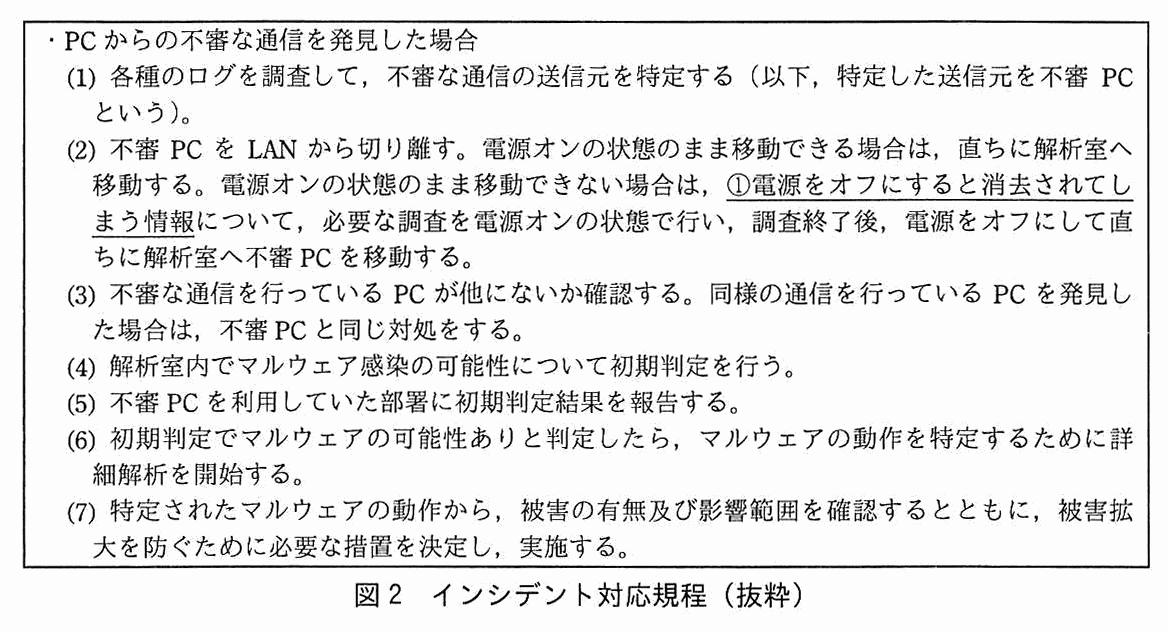
枠で囲んだ規程の文章。・PC からの不審な通信を発見した場合 (1) 各種のログを調査して,不審な通信の送信元を特定する(以下,特定した送信元を不審 PC という)。(2) 不審 PC を LAN から切り離す。電源オンの状態のまま移動できる場合は,直ちに解析室へ移動する。電源オンの状態のまま移動できない場合は,①電源をオフにすると消去されてしまう情報について,必要な調査を電源オンの状態で行い,調査終了後,電源をオフにして直ちに解析室へ不審 PC を移動する。(“①電源をオフにすると消去されてしまう情報”に下線①が付いている)(3) 不審な通信を行っている PC が他にないか確認する。同様の通信を行っている PC を発見した場合は,不審 PC と同じ対処をする。(4) 解析室内でマルウェア感染の可能性について初期判定を行う。(5) 不審 PC を利用していた部署に初期判定結果を報告する。(6) 初期判定でマルウェアの可能性ありと判定したら,マルウェアの動作を特定するために詳細解析を開始する。(7) 特定されたマルウェアの動作から,被害の有無及び影響範囲を確認するとともに,被害拡大を防ぐために必要な措置を決定し,実施する。
図 2 インシデント対応規程(抜粋)
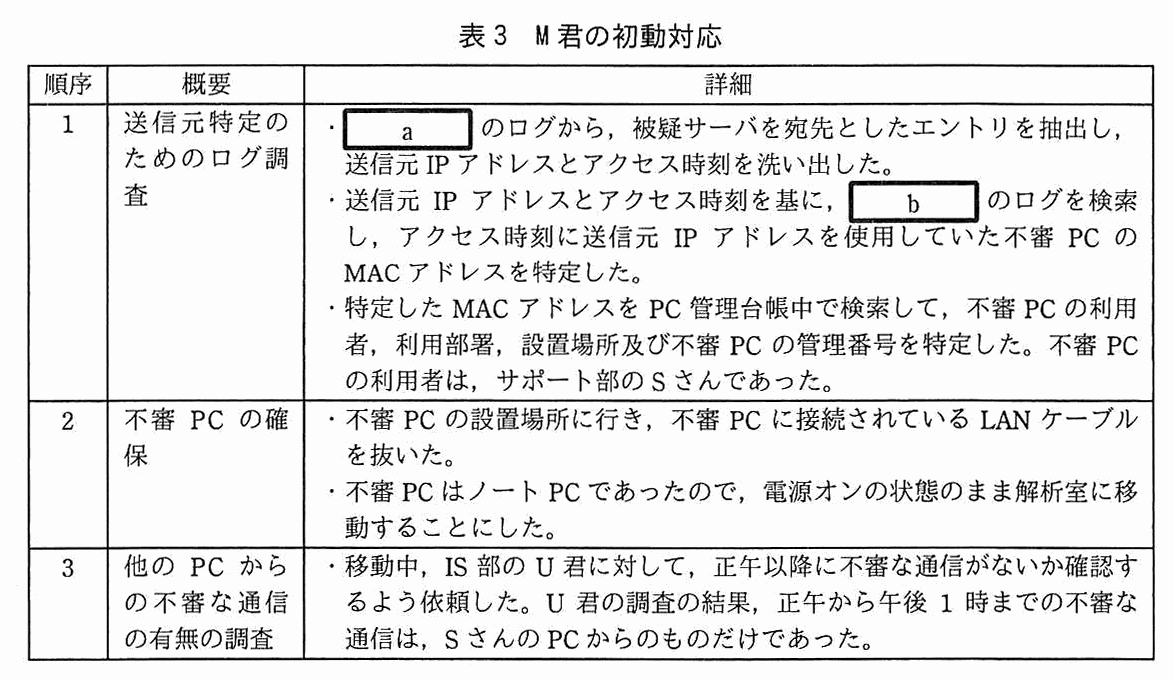
順序,概要,詳細の 3 列の表。順序 1 送信元特定のためのログ調査:[ a ] のログから,被疑サーバを宛先としたエントリを抽出し,送信元 IP アドレスとアクセス時刻を洗い出した。送信元 IP アドレスとアクセス時刻を基に,[ b ] のログを検索し,アクセス時刻に送信元 IP アドレスを使用していた不審 PC の MAC アドレスを特定した。特定した MAC アドレスを PC 管理台帳中で検索して,不審 PC の利用者,利用部署,設置場所及び不審 PC の管理番号を特定した。不審 PC の利用者は,サポート部の S さんであった。順序 2 不審 PC の確保:不審 PC の設置場所に行き,不審 PC に接続されている LAN ケーブルを抜いた。不審 PC はノート PC であったので,電源オンの状態のまま解析室に移動することにした。順序 3 他の PC からの不審な通信の有無の調査:移動中,IS 部の U 君に対して,正午以降に不審な通信がないか確認するよう依頼した。U 君の調査の結果,正午から午後 1 時までの不審な通信は,S さんの PC からのものだけであった。
表 3 M 君の初動対応

午後 1 時,不審 PC を回収して解析室に設置した後,M 君は初期判定を開始した。初期判定は図 3 に示す IS 部のマルウェア初期判定ガイドラインに従って実施した。
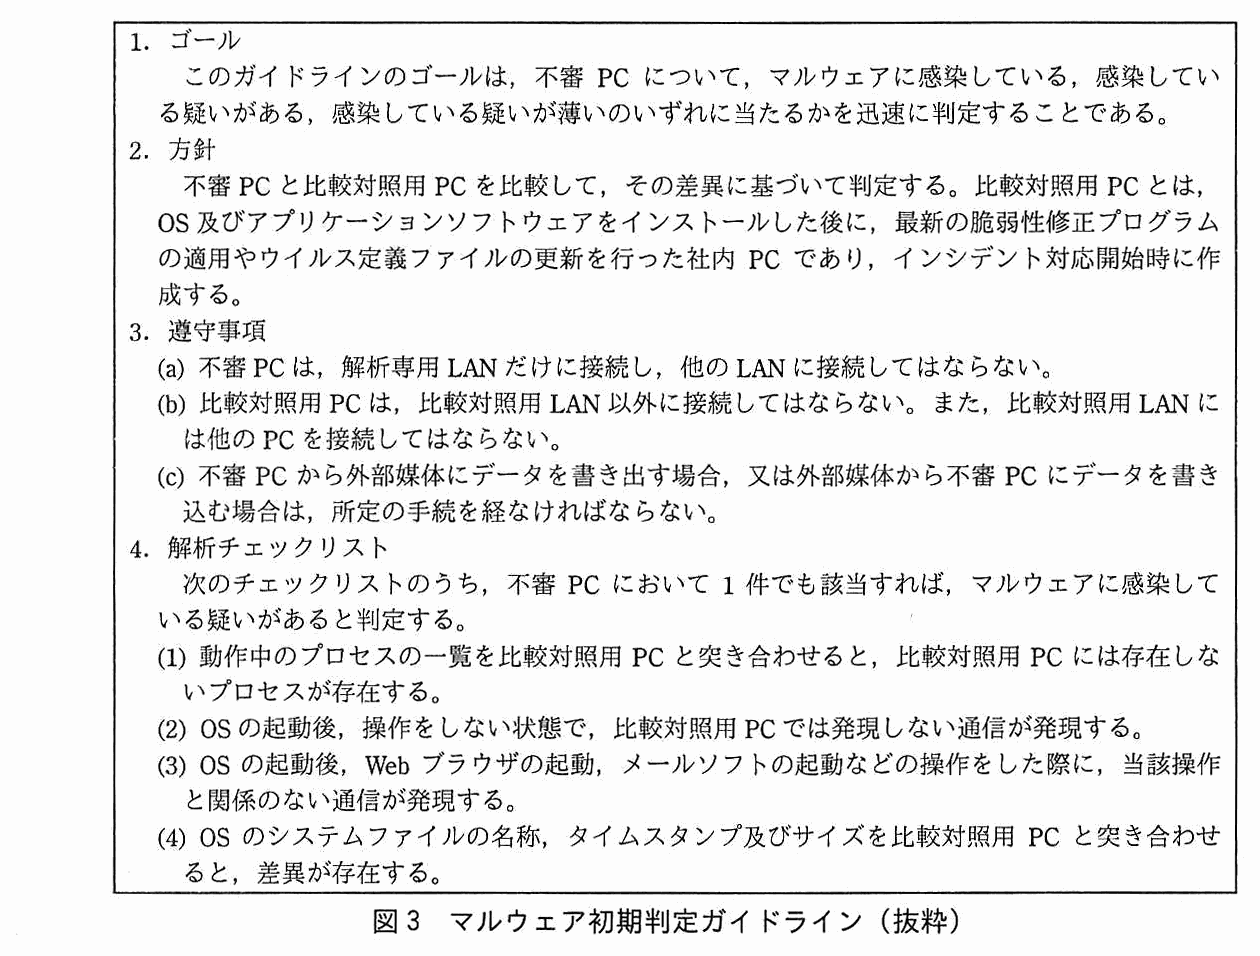
枠で囲んだガイドラインの文章。1. ゴール:このガイドラインのゴールは,不審 PC について,マルウェアに感染している,感染している疑いがある,感染している疑いが薄いのいずれに当たるかを迅速に判定することである。2. 方針:不審 PC と比較対照用 PC を比較して,その差異に基づいて判定する。比較対照用 PC とは,OS 及びアプリケーションソフトウェアをインストールした後に,最新の脆弱性修正プログラムの適用やウイルス定義ファイルの更新を行った社内 PC であり,インシデント対応開始時に作成する。3. 遵守事項:(a) 不審 PC は,解析専用 LAN だけに接続し,他の LAN に接続してはならない。(b) 比較対照用 PC は,比較対照用 LAN 以外に接続してはならない。また,比較対照用 LAN には他の PC を接続してはならない。(c) 不審 PC から外部媒体にデータを書き出す場合,又は外部媒体から不審 PC にデータを書き込む場合は,所定の手続を経なければならない。4. 解析チェックリスト:次のチェックリストのうち,不審 PC において 1 件でも該当すれば,マルウェアに感染している疑いがあると判定する。(1) 動作中のプロセスの一覧を比較対照用 PC と突き合わせると,比較対照用 PC には存在しないプロセスが存在する。(2) OS の起動後,操作をしない状態で,比較対照用 PC では発現しない通信が発現する。(3) OS の起動後,Web ブラウザの起動,メールソフトの起動などの操作をした際に,当該操作と関係のない通信が発現する。(4) OS のシステムファイルの名称,タイムスタンプ及びサイズを比較対照用 PC と突き合わせると,差異が存在する。
図 3 マルウェア初期判定ガイドライン(抜粋)

M 君が図 3 中の解析チェックリストの (2) について通信の有無を解析したところ,該当する通信を発見した。その通信は,被疑サーバを宛先とした通信であった。M 君は,不審 PC がマルウェアに感染している疑いがあると判定し,即座に V 課長に報告した。不審 PC は,マルウェア感染の疑いが濃くなってきたので,CSIRT では被疑 PC という名称で呼ぶことにした。

〔インシデントへの二次対応〕

V 課長は,次の指示を出した。

G 君が,被疑 PC の利用者である S さんから聞き取り調査をした結果は次のとおりであった。

G 君は,念のため各種ログを調査したが,聞き取り調査の結果との矛盾はなかった。

Z 君が実施した調査では,EC サイトへの影響は一切発見できなかった。

〔マルウェアの詳細解析〕

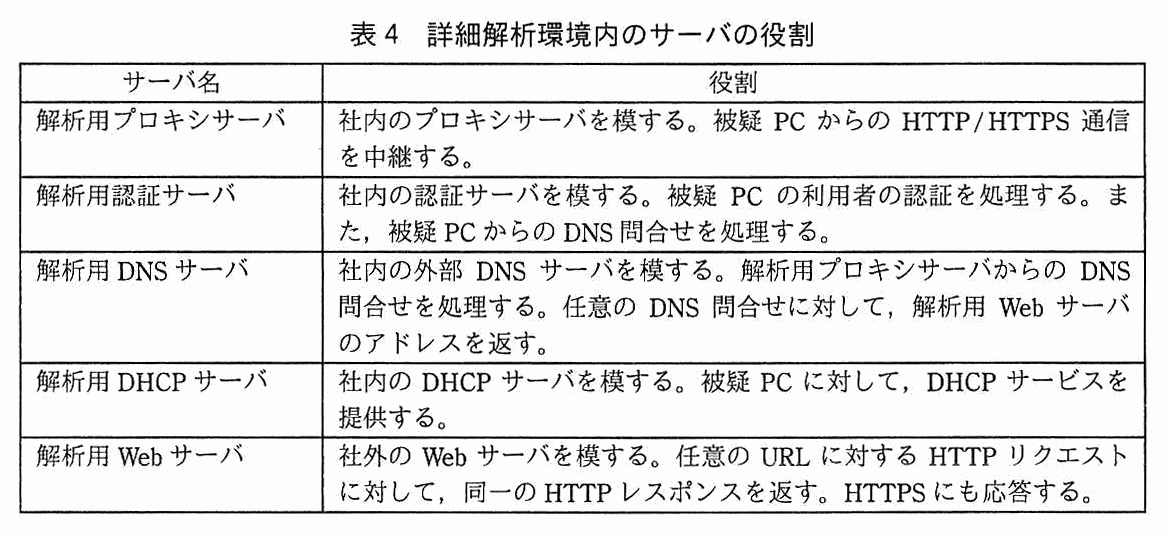
M 君が解析室に戻り,図 3 中の解析チェックリストの (4) についてファイルの差異を解析したところ,不審なファイルを発見した。その後,被疑 PC を図 4 の詳細解析環境に接続し,通信の観測を続けた。表 4 は,詳細解析環境内の各サーバの役割である。
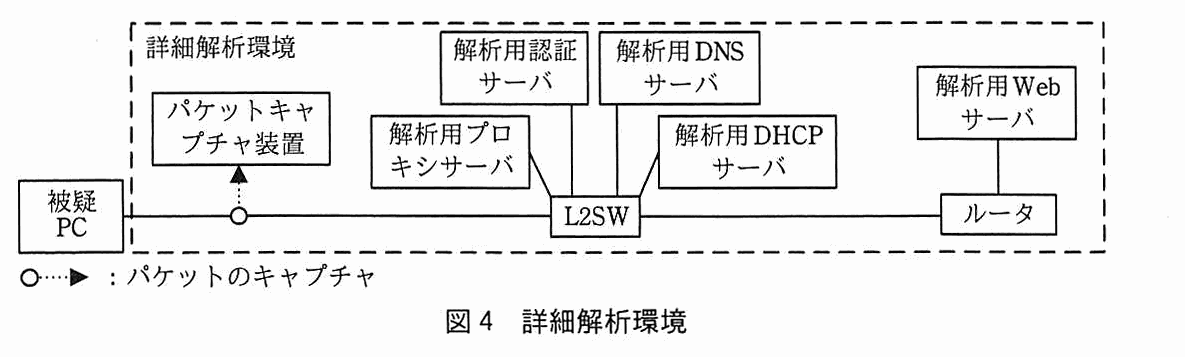
被疑 PC は詳細解析環境(点線の枠)の L2SW に接続されている。被疑 PC と L2SW の間の回線からパケットキャプチャ装置にパケットをキャプチャしている。L2SW には解析用プロキシサーバ,解析用認証サーバ,解析用 DNS サーバ,解析用 DHCP サーバと,ルータが接続されている。ルータには解析用 Web サーバが接続されている。凡例 ○…▶:パケットのキャプチャ。
図 4 詳細解析環境
サーバ名と役割の 2 列の表。解析用プロキシサーバ:社内のプロキシサーバを模する。被疑 PC からの HTTP/HTTPS 通信を中継する。解析用認証サーバ:社内の認証サーバを模する。被疑 PC の利用者の認証を処理する。また,被疑 PC からの DNS 問合せを処理する。解析用 DNS サーバ:社内の外部 DNS サーバを模する。解析用プロキシサーバからの DNS 問合せを処理する。任意の DNS 問合せに対して,解析用 Web サーバのアドレスを返す。解析用 DHCP サーバ:社内の DHCP サーバを模する。被疑 PC に対して,DHCP サービスを提供する。解析用 Web サーバ:社外の Web サーバを模する。任意の URL に対する HTTP リクエストに対して,同一の HTTP レスポンスを返す。HTTPS にも応答する。
表 4 詳細解析環境内のサーバの役割

被疑 PC の通信について,観測の結果は次のとおりであった。

このうち,アクセスの内容が不明であった (ⅳ) を詳細に解析した結果,社内 PC の OS で以前発見された脆弱性(以下,脆弱性 K という)を突いて攻撃を仕掛けていることが判明した。脆弱性 K は,2 か月ほど前に脆弱性修正プログラムと併せて公開されており,R 社でも社内 PC に脆弱性修正プログラムを配信していた。

被疑 PC が (ⅱ) と (ⅳ) の通信を行っている最中に,動いているプロセスを M 君が調査したところ,マルウェアと思われるプロセスを発見した。発見したプロセスは,一通りの処理を終えると自身のファイルの隠蔽処理を行うとともに,自身を所定の時間経過後に起動するための設定を OS に対して組み込み,終了することが判明した。

〔マルウェアの HTTPS 通信の解析〕

マルウェアのおおよその動きが判明したので,被害の有無を確認するために,被疑サーバにアクセスしている内容を確認すべく,M 君は詳細解析環境を図 5 のように変更した。また,次の三つを行った。

被疑 PC は変更後の詳細解析環境(点線の枠)の L2SW に接続されている。L2SW には解析用プロキシサーバ,解析用認証サーバ,解析用 DHCP サーバと,中継サーバ 1 が接続されている。中継サーバ 1 は中継サーバ 2 に接続され,その間の回線からパケットキャプチャ装置にパケットをキャプチャしている。中継サーバ 2 はルータに接続され,ルータはインターネットに接続されている。インターネットには被疑サーバが接続されている。注記 中継サーバ 2 は,R 社が契約している ISP で用意している DNS サーバに DNS 問合せを送る。
図 5 変更後の詳細解析環境

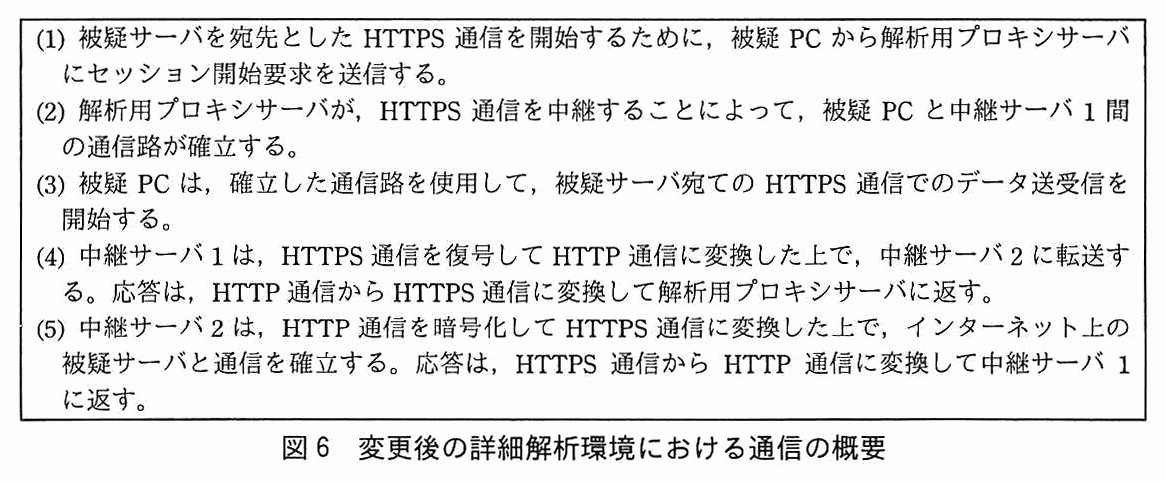
図 5 の環境で被疑 PC が HTTPS 通信を開始した場合の動作は,図 6 のとおりである。

枠で囲んだ文章。(1) 被疑サーバを宛先とした HTTPS 通信を開始するために,被疑 PC から解析用プロキシサーバにセッション開始要求を送信する。(2) 解析用プロキシサーバが,HTTPS 通信を中継することによって,被疑 PC と中継サーバ 1 間の通信路が確立する。(3) 被疑 PC は,確立した通信路を使用して,被疑サーバ宛ての HTTPS 通信でのデータ送受信を開始する。(4) 中継サーバ 1 は,HTTPS 通信を復号して HTTP 通信に変換した上で,中継サーバ 2 に転送する。応答は,HTTP 通信から HTTPS 通信に変換して解析用プロキシサーバに返す。(5) 中継サーバ 2 は,HTTP 通信を暗号化して HTTPS 通信に変換した上で,インターネット上の被疑サーバと通信を確立する。応答は,HTTPS 通信から HTTP 通信に変換して中継サーバ 1 に返す。
図 6 変更後の詳細解析環境における通信の概要

M 君は,図 5 の環境で 1〜2 時間ほど被疑 PC を稼働させることにした。パケットデータの収集を待つ間,デバッガを用いた解析を行うことにした。

〔デバッガによる解析〕

M 君は,被疑 PC 内の不審なファイルのうち,マルウェアと思われる実行ファイルを所定の手続に従って取り出し,これを検体 α と呼ぶことにした。続いて,CSIRT で用意している,デバッガを含むコード解析環境に検体 α を投入した。

まず,検体 α から読解可能な文字列を探したが,ほとんど存在しなかった。続いて,デバッガによる逆アセンブルを試行した。その結果,得られたアセンブリコードには,通常であれば多数存在するはずのシステムコールの呼出しが少数しかなかった。M 君はブレークポイントを指定して検体 α を実行してみたが,コードの冒頭部分が実行されただけで,何ら不正な動作をすることなく終了してしまった。

解析に行き詰まった M 君が V 課長に相談したところ,検体 α にはデバッガ環境下で実行していることを検知して実行を停止する機能が組み込まれているのであろうという説明を受けた。マルウェアがデバッガ環境下であることを検知する方法としては,デバッガ環境下であるかどうかを調べるシステムコールを実行する方法があるが,③その他にも幾つかの方法が知られている。

M 君は,検体 α のアセンブリコードを読んで,デバッガ検知機能を発見し,これを無効化することに成功した。無効化後の検体を検体 α2 と呼ぶことにし,M 君は,検体 α2 の解析を次の手法で進めた。

この結果判明したシステムコールの呼出し回数はごく僅かで,動作の推測には至らなかった。ごく僅かの回数ブレークした後は,ブレークすることなく検体 α2 の実行が続き,他の PC を感染させるための通信を試みた上で終了した。この通信を行うには,システムコールの呼出しが必要なはずであるが,ブレークすることはなかった。

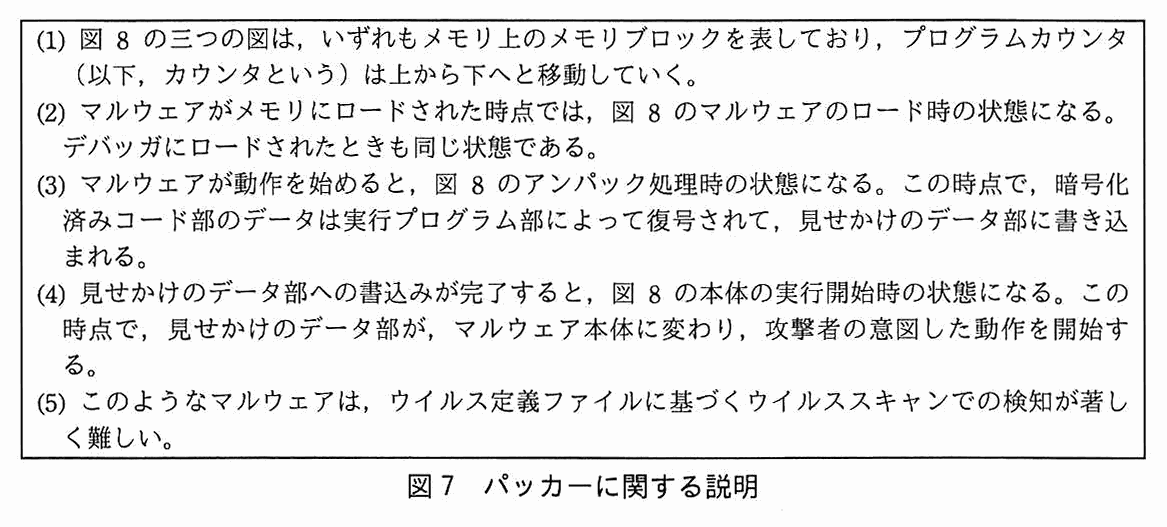
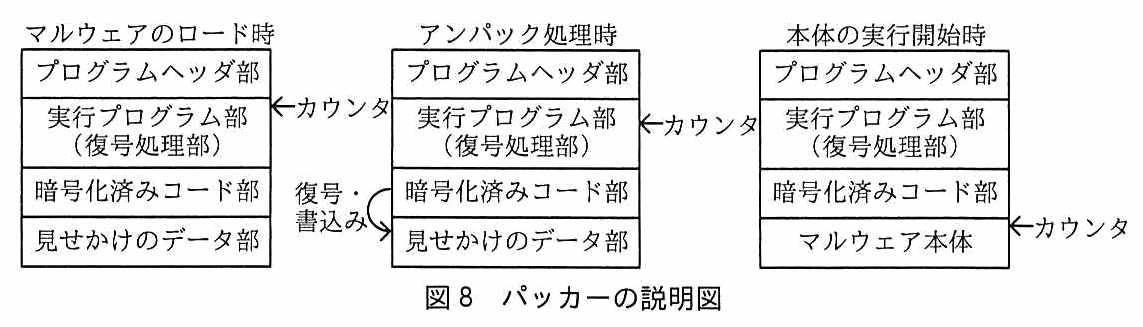
またもや解析に行き詰まった M 君が V 課長に相談したところ,パッカーが使われている可能性が高いとの説明を受けた。V 課長は,パッカーの一般的な仕組みについて図 7 と図 8 を使って説明した。

枠で囲んだ文章。(1) 図 8 の三つの図は,いずれもメモリ上のメモリブロックを表しており,プログラムカウンタ(以下,カウンタという)は上から下へと移動していく。(2) マルウェアがメモリにロードされた時点では,図 8 のマルウェアのロード時の状態になる。デバッガにロードされたときも同じ状態である。(3) マルウェアが動作を始めると,図 8 のアンパック処理時の状態になる。この時点で,暗号化済みコード部のデータは実行プログラム部によって復号されて,見せかけのデータ部に書き込まれる。(4) 見せかけのデータ部への書込みが完了すると,図 8 の本体の実行開始時の状態になる。この時点で,見せかけのデータ部が,マルウェア本体に変わり,攻撃者の意図した動作を開始する。(5) このようなマルウェアは,ウイルス定義ファイルに基づくウイルススキャンでの検知が著しく難しい。
図 7 パッカーに関する説明
メモリブロックの三つの状態を並べた図。どの状態も上から順に,プログラムヘッダ部,実行プログラム部(復号処理部),暗号化済みコード部,4 番目のブロックの 4 段からなる。マルウェアのロード時:4 番目のブロックは見せかけのデータ部で,カウンタはプログラムヘッダ部と実行プログラム部の境目を指している。アンパック処理時:4 番目のブロックは見せかけのデータ部で,カウンタは実行プログラム部(復号処理部)を指している。暗号化済みコード部から見せかけのデータ部へ“復号・書込み”の矢印がある。本体の実行開始時:4 番目のブロックはマルウェア本体に変わっており,カウンタはマルウェア本体を指している。
図 8 パッカーの説明図

M 君は,パッカーによる動作を解析して,検体 α2 のマルウェア本体のコードを手に入れることができた。

〔応急措置の決定と実施〕

M 君がデバッガを使って検体 α2 を解析している間に,図 5 の環境において十分なパケットデータが取得できた。このパケットデータから,被疑サーバに送信していた情報が判明した。情報は暗号化されていたが,検体 α2 のマルウェア本体から取り出した鍵を使って復号したところ,平文を得ることができた。

その結果,次の三つが被疑サーバに送信されていることが確認できた。

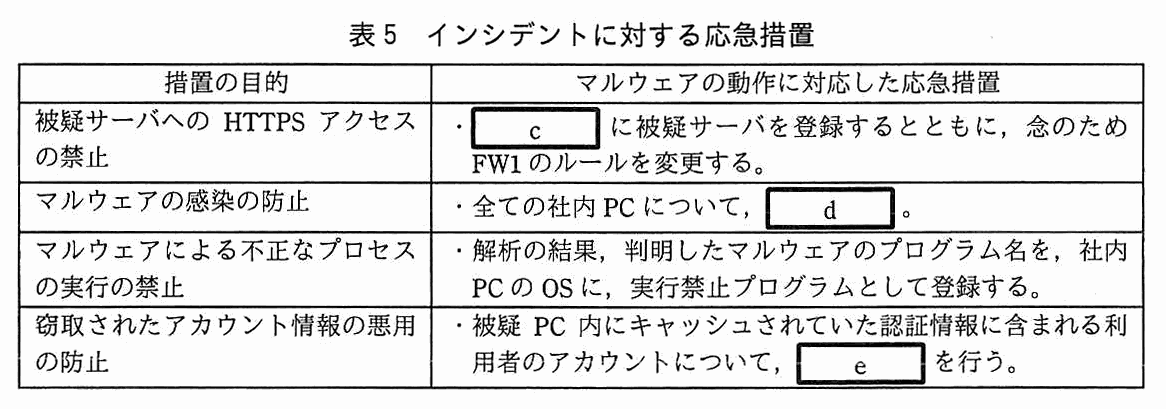
M 君の報告を受けた V 課長は,マルウェアの動作の特定並びに被害の有無及び影響範囲の確認ができたと考え,これ以上の被害拡大を防ぐために,表 5 の応急措置を即時実施することを T 部長に進言した。

措置の目的と,マルウェアの動作に対応した応急措置の 2 列の表。被疑サーバへの HTTPS アクセスの禁止:[ c ] に被疑サーバを登録するとともに,念のため FW1 のルールを変更する。マルウェアの感染の防止:全ての社内 PC について,[ d ]。マルウェアによる不正なプロセスの実行の禁止:解析の結果,判明したマルウェアのプログラム名を,社内 PC の OS に,実行禁止プログラムとして登録する。窃取されたアカウント情報の悪用の防止:被疑 PC 内にキャッシュされていた認証情報に含まれる利用者のアカウントについて,[ e ] を行う。
表 5 インシデントに対する応急措置

〔感染経路の特定と対処〕

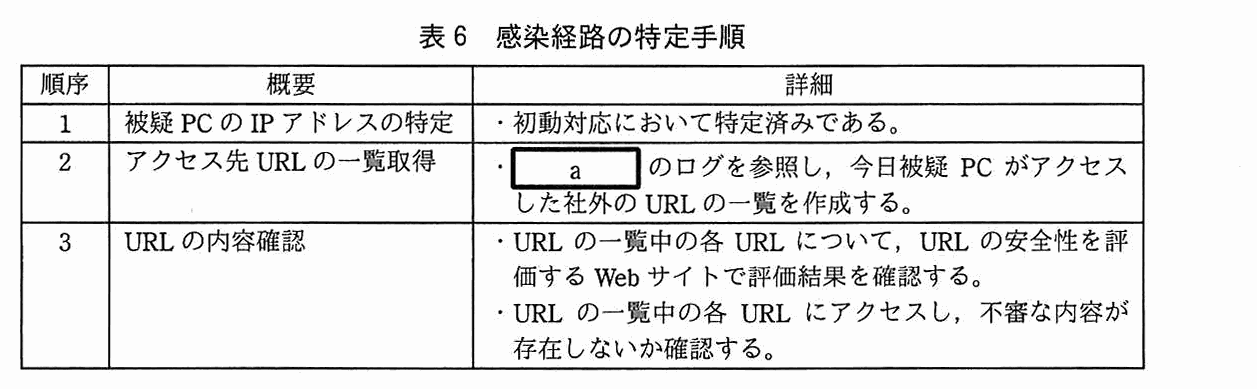
V 課長は,再感染を防止するために,M 君に感染経路を特定するよう指示した。M 君は,S さんからの聞き取り調査の内容から,被疑 PC が社外の Web ページを閲覧した際にマルウェアに感染した可能性が高いと考え,表 6 の手順で感染経路の特定を目指した。

順序,概要,詳細の 3 列の表。順序 1 被疑 PC の IP アドレスの特定:初動対応において特定済みである。順序 2 アクセス先 URL の一覧取得:[ a ] のログを参照し,今日被疑 PC がアクセスした社外の URL の一覧を作成する。順序 3 URL の内容確認:URL の一覧中の各 URL について,URL の安全性を評価する Web サイトで評価結果を確認する。URL の一覧中の各 URL にアクセスし,不審な内容が存在しないか確認する。
表 6 感染経路の特定手順

確認したところ,URL の一覧に記載された Web サイトの中で,インターネット上の EC サービスに関するニュースを提供している Q 社の Web サイト内の 1 ページ(以下,N ページという)に,不自然な形でスクリプトが埋め込まれていることが発見された。このスクリプトは複雑であり,M 君が読んでも動作を把握することができなかった。そこで V 課長が N ページを分析してみたところ,次のことが分かった。

V 課長と M 君は,N ページが改ざんされ,マルウェアを配布していると推測した。しかし,比較対照用 PC をインターネットにアクセスできる環境とした上で N ページを開いても,PDF の内容が表示されるだけで,不審なファイルや不審なプロセスが生成されることはなく,マルウェアに感染しなかった。

困った M 君が V 課長に相談したところ,④比較対照用 PC の状態と,今日の勤務開始時刻時点の被疑 PC の状態では,重要な点が異なっている可能性が高いので,f のログを確認してみるようアドバイスを受けた。f のログを確認した M 君は,比較対照用 PC の状態を,今日の勤務開始時刻時点の被疑 PC と同一の状態にした上で,もう一度 N ページにアクセスした。その結果,不審なプロセスや検体 α などの不審なファイルが生成されていた。このことによって,マルウェア(以下,マルウェア L という)に感染したことが分かった。

この時点で,マルウェア L の感染経路は N ページを閲覧したことによるものと判断することができた。この報告を受けた V 課長は,次の対応策の実施を T 部長に進言した。

調査の結果,S さんの PC 以外に感染した社内 PC は存在しないことが確認できた。最後に,検体及び複製 HDD を消去し,インシデント対応を無事終了した。

〔インシデント対応の事後評価〕

V 課長は,今回のインシデント対応を振り返り,1 日以内に全ての対応を完了したこと,マルウェア L に感染した PC も 1 台だけであり,拡大を防げたことから,対応は成功したと考えた。

後日,V 課長は,今回のインシデント対応に当たったメンバを招集し,事後評価を実施した。その結果,⑥ディジタルフォレンジックスという観点から,実施するタイミングを見直す必要がある作業があること,⑦被疑 PC の利用者の業務継続を考慮して対応する必要があることが課題として挙げられた。さらに,今回のマルウェア L の場合,図 3 中の解析チェックリストではマルウェア感染を発見できない場合があるので,解析チェックリストの項目に,“g を比較対照用 PC と突き合わせると,差異が存在する”という項目を追加する必要があるとの結論に至った。

その後,Q 社から Web サイトの改ざんの原因の判明と復旧の連絡が届いたので,内容を確認後,Q 社 Web サイトへのアクセス遮断を解除した。

出題趣旨(IPA)

最新のウイルス対策システムをもってしても,検知が困難なマルウェアが増えてきており,PCのマルウェア感染はなかなか減少しない。マルウェア感染に迅速に対応するために,情報セキュリティ技術者にとってマルウェアを解析する能力は重要になってきている。本問では,CSIRTを設置している企業におけるインシデント対応を題材に,マルウェアの動作を解析する能力,及びマルウェア感染による被害を最小限に抑えるための対策を立案する能力を問う。

採点講評(問全体・IPA)

問1では,マルウェアの解析について出題した。

設問と解答例

設問1(1)

図 2 中の下線①について,該当する情報を,解答群の中から全て選び,記号で答えよ。解答群 ア HDD のパーティションテーブルの情報 イ OS のバージョンの情報 ウ 画面に表示されているウィンドウの名称一覧 エ 起動しているプロセスの一覧 オ 脆弱性修正プログラムの適用状況

解答例

  • ウ,エ
解説

本文の根拠

図2 (2)

電源オンの状態のまま移動できない場合は,①電源をオフにすると消去されてしまう情報について,必要な調査を電源オンの状態で行い,調査終了後,電源をオフにして直ちに解析室へ不審 PC を移動する。

図3 4.(1)

動作中のプロセスの一覧を比較対照用 PC と突き合わせると,比較対照用 PC には存在しないプロセスが存在する。

電源をオフにすると消えるのは,メモリ上にだけある情報,つまりPCが今動いている状態を表す情報である。解答群では,画面に表示されているウィンドウの名称一覧(ウ)と,起動しているプロセスの一覧(エ)がこれに当たる。どちらも電源を切った時点で失われ,次に起動したときには同じ状態は再現できない。解答例は“ウ,エ”である。

HDDのパーティションテーブル(ア)はHDDに書き込まれている情報で,電源を切っても残る。OSのバージョン(イ)と脆弱性修正プログラムの適用状況(オ)も,OSの設定やファイルとしてHDDに残るので,解析室に移してから調べられる。図3の解析チェックリストの(1)が“動作中のプロセスの一覧”を比較の対象にしているのも,プロセスがマルウェアの動作の手掛かりになるからで,電源を切る前に取っておかないと失われる。

“全て選び”なので,二つとも選ぶ。片方だけでは正答にならない。迷ったら,電源を入れ直したときに同じ内容が得られるかどうかで分ける。

設問1(2) 解答欄2つ

表 3,表 6 及び本文中の a,表 3 中の b に入れる適切な字句を,図 1 中の構成要素から選び,答えよ。

〔a〕解答例

  • プロキシサーバ

〔b〕解答例

  • DHCPサーバ
解説

本文の根拠

表3 順序1

a のログから,被疑サーバを宛先としたエントリを抽出し,送信元 IP アドレスとアクセス時刻を洗い出した。

表3 順序1

送信元 IP アドレスとアクセス時刻を基に,b のログを検索し,アクセス時刻に送信元 IP アドレスを使用していた不審 PC の MAC アドレスを特定した。

表1 プロキシサーバ

社内 PC から社外の Web サーバへのアクセスを中継する。本サーバ以外から社外の Web サーバへの直接アクセスは,FW1 で遮断される。

表1 DHCPサーバ

IP アドレスのリース期間は,20 時間である。ログは DHCP による割当て結果。

aは,被疑サーバを宛先としたエントリと送信元IPアドレス,アクセス時刻が分かるログである。社内PCから社外のWebサーバへのアクセスは必ずプロキシサーバを経由し,プロキシサーバはアクセスログを取っている。不審な通信もU君がプロキシサーバのアクセスログから見つけたものである。aはプロキシサーバである。表6の順序2(被疑PCがアクセスした社外のURLの一覧)と本文の対応策(Q社のWebサイトを閲覧した社内PCの洗い出し)も,社外へのWebアクセスの記録なので同じくプロキシサーバのログを使う。

bは,ある時刻にあるIPアドレスを使っていたPCのMACアドレスが分かるログである。事務用PCのIPアドレスはDHCPサーバが割り当て,リース期間は20時間なので,時刻によって同じIPアドレスを別のPCが使っていることがある。DHCPサーバは割当て結果をログに取っているので,アクセス時刻とIPアドレスからMACアドレスを引ける。bはDHCPサーバである。

字数制限は無いが,“図1中の構成要素から選び”なので,図1の表記どおり“プロキシサーバ”“DHCPサーバ”と書く。FW1も通過するパケットのログを取るが,宛先がプロキシサーバになるので被疑サーバを宛先としたエントリは残らない。

設問2(1) 15字以内

本文中の下線②について,発行する証明書において,サブジェクトのコモンネームは,どのサーバの何を組み込むべきか。15 字以内で答えよ。

解答例

  • 被疑サーバのFQDN
解説

本文の根拠

〔マルウェアのHTTPS通信の解析〕

マルウェアが HTTPS 通信を行う際,サーバ証明書の検証を行っている可能性を考慮し,検証が成功するよう,②サーバ証明書を発行し,図 5 の環境に,サーバ証明書と,それに対応する秘密鍵を組み込んだ。
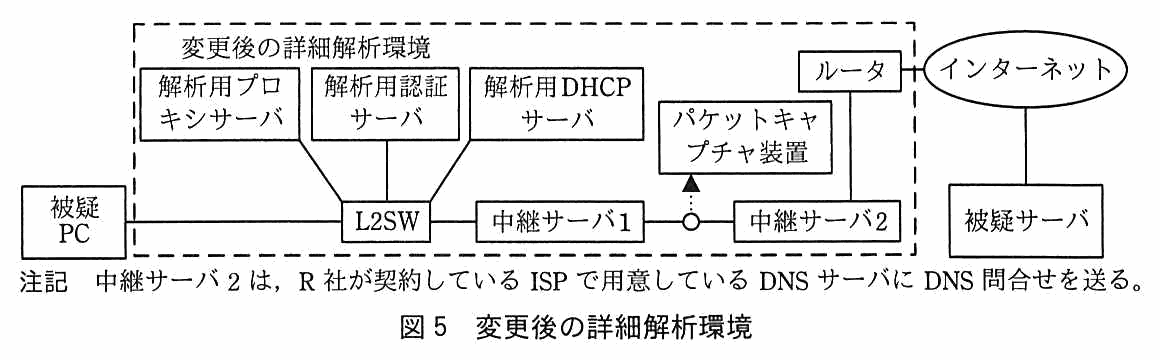
図6 (1)

被疑サーバを宛先とした HTTPS 通信を開始するために,被疑 PC から解析用プロキシサーバにセッション開始要求を送信する。

本文(プライベートCA)

そのルート証明書を社内 PC にインストールしている。プライベート CA は,必要に応じてサーバ証明書を発行することができる。

HTTPSのクライアントは,サーバ証明書が信頼できるCAから発行されていることに加えて,証明書に書かれたサーバの名前が,接続しようとしているサーバの名前と一致することを確かめる。RFC 2818は,証明書にsubjectAltNameのdNSNameがあればそれを,無ければサブジェクトの(最も具体的な)コモンネームを,接続先のホスト名と照合すると定めている。マルウェアは被疑サーバに接続しているつもりなので,コモンネームには被疑サーバのFQDNを入れる。解答例は“被疑サーバのFQDN”である。

発行元は,ルート証明書が社内PCにインストールされているR社のプライベートCAである。被疑PCはこのルート証明書を信頼しているので,プライベートCAが発行した証明書なら検証が成功する。名前の照合は証明書の検証の一部なので,CAの条件だけでなく名前も被疑サーバに合わせておかないと,マルウェアが検証を行っていれば通信を中止してしまう。

字数は15字以内で,解答例は10字である。設問は“どのサーバの何”を問うので,“被疑サーバ”と“FQDN”の二つを書く。IPアドレスは証明書のコモンネームとの照合に使うものではないので,“FQDN”とする。

採点講評(IPA)

設問2は,正答率が低かった。HTTPSのセッション開始時の仕組みが理解できていれば正答が導き出せる問題である。HTTPSは通信の安全の確保のため重要な技術であるので,確実に理解しておいてほしい。

設問2(2)

本文中の下線②について,発行した証明書と対応する秘密鍵を組み込むべきサーバの名称を,図 5 中の機器から選び,答えよ。

解答例

  • 中継サーバ1
解説

本文の根拠

図6 (2)

解析用プロキシサーバが,HTTPS 通信を中継することによって,被疑 PC と中継サーバ 1 間の通信路が確立する。

図6 (4)

中継サーバ 1 は,HTTPS 通信を復号して HTTP 通信に変換した上で,中継サーバ 2 に転送する。

被疑PCとTLSの通信路を結ぶのは中継サーバ1である。解析用プロキシサーバはHTTPS通信をそのまま中継するだけで,TLSを終端しない。中継サーバ1がHTTPS通信を復号してHTTPに変換するので,被疑PCから見たTLSのサーバは中継サーバ1になる。TLSのサーバは,サーバ証明書を提示し,対応する秘密鍵で鍵交換を完了させるので,証明書と秘密鍵は中継サーバ1に組み込む。解答例は“中継サーバ1”である。

中継サーバ2は,中継サーバ1から受け取ったHTTP通信を暗号化して本物の被疑サーバと通信する。中継サーバ2はTLSのクライアントとして動くので,自分のサーバ証明書は要らない。パケットキャプチャ装置は中継サーバ1と中継サーバ2の間にあり,ここは平文のHTTPなので通信の中身が読める。

字数制限は無い。“図5中の機器から選び”なので,図5の表記どおり“中継サーバ1”と書く。

採点講評(IPA)

設問2は,正答率が低かった。HTTPSのセッション開始時の仕組みが理解できていれば正答が導き出せる問題である。HTTPSは通信の安全の確保のため重要な技術であるので,確実に理解しておいてほしい。

設問2(3) 45字以内

図 5 の解析環境を正常に動作させるためには,図 5 中の解析用プロキシサーバ上で特別な設定を行う必要がある。その設定内容を,45 字以内で述べよ。

解答例

  • 被疑サーバへのHTTPS接続要求を,中継サーバ1に到達するようにする。
解説

本文の根拠

図6 (1)

被疑サーバを宛先とした HTTPS 通信を開始するために,被疑 PC から解析用プロキシサーバにセッション開始要求を送信する。

図6 (2)

解析用プロキシサーバが,HTTPS 通信を中継することによって,被疑 PC と中継サーバ 1 間の通信路が確立する。

図5

L2SW には解析用プロキシサーバ,解析用認証サーバ,解析用 DHCP サーバと,中継サーバ 1 が接続されている。

被疑PCは,被疑サーバを宛先としたHTTPSのセッション開始要求を解析用プロキシサーバに送る。普通のプロキシサーバなら,宛先の被疑サーバの名前を解決して被疑サーバに接続しに行く。しかし図5の環境では,被疑PCと中継サーバ1の間に通信路ができなければならない(図6の(2))。そのため,解析用プロキシサーバに,被疑サーバへのHTTPS接続要求を中継サーバ1へ届けるように設定しておく必要がある。解答例は“被疑サーバへのHTTPS接続要求を,中継サーバ1に到達するようにする。”である。

図5からは解析用DNSサーバが外されており,解析用プロキシサーバが被疑サーバの名前を引いても,中継サーバ1のアドレスは返らない。被疑サーバの名前やアドレスに対する接続先を中継サーバ1にする(上位のプロキシとして中継サーバ1を指定するなど)特別な設定が要る。HTTPSをプロキシで中継するときは,クライアントがCONNECTメソッド(RFC 9110)で宛先を伝え,プロキシがその宛先へのTCP接続を作るので,ここで接続先を差し替えればよい。

字数は45字以内で,解答例は35字である。“被疑サーバへのHTTPS接続要求”という対象と,“中継サーバ1に到達するようにする”という行き先の二つを残す。

採点講評(IPA)

設問2は,正答率が低かった。HTTPSのセッション開始時の仕組みが理解できていれば正答が導き出せる問題である。HTTPSは通信の安全の確保のため重要な技術であるので,確実に理解しておいてほしい。

設問3(1) 40字以内

本文中の下線③について,どのような方法があるか。40 字以内で述べよ。

解答例

  • 実行中プロセスの一覧から既知のデバッガのプロセス名を探す。
解説

本文の根拠

〔デバッガによる解析〕

マルウェアがデバッガ環境下であることを検知する方法としては,デバッガ環境下であるかどうかを調べるシステムコールを実行する方法があるが,③その他にも幾つかの方法が知られている。

図3 4.(1)

動作中のプロセスの一覧を比較対照用 PC と突き合わせると,比較対照用 PC には存在しないプロセスが存在する。

デバッガ環境下では,デバッガそのものがプロセスとして動いている。そこでマルウェアは,実行中のプロセスの一覧を取り出し,よく知られたデバッガのプロセス名が含まれているかどうかを調べれば,デバッガ環境下で実行されていることを検知できる。解答例は“実行中プロセスの一覧から既知のデバッガのプロセス名を探す。”である。

下線③は,システムコールでデバッガの有無を直接問い合わせる方法“以外”を問うている。プロセスの一覧の取得はどのプログラムでも普通に行う処理なので,デバッガ検知用のシステムコールより目立たない。M君がシステムコールの呼出しにブレークポイントを設定しても,こうした検知は残りうる。

字数は40字以内で,解答例は29字である。“実行中プロセスの一覧”という調べる対象と,“既知のデバッガのプロセス名”という探すものの二つを残す。“デバッガを検知する”だけでは方法になっていないので,何を見て判断するかまで書く。

採点講評(IPA)

設問3は,正答率が低かった。攻撃者は,マルウェアの発見を遅らせるために様々な技法を用いている。マルウェアの技術動向について学習を進めてほしい。

設問3(2) 60字以内

図 7 の(5)について,検知が著しく難しい理由を,60 字以内で述べよ。

解答例

  • 暗号鍵を変えてパック処理すると暗号化済みコード部が変化し,ウイルス定義ファイルに登録されていないファイルとなるから
解説

本文の根拠

図7 (3)

暗号化済みコード部のデータは実行プログラム部によって復号されて,見せかけのデータ部に書き込まれる。

図7 (5)

このようなマルウェアは,ウイルス定義ファイルに基づくウイルススキャンでの検知が著しく難しい。

ウイルス定義ファイルに基づくスキャンは,既知のマルウェアのファイルが持つ特徴(パターン)と照合して検知する。パッカーを使ったマルウェアでは,マルウェア本体は暗号化済みコード部として暗号化されてファイルに入っている。暗号鍵を変えてパック処理し直すと,暗号化済みコード部の中身が変わり,ファイルとしては別物になる。ウイルス定義ファイルには登録されていないファイルなので,検知できない。解答例は“暗号鍵を変えてパック処理すると暗号化済みコード部が変化し,ウイルス定義ファイルに登録されていないファイルとなるから”である。

マルウェア本体はメモリ上で実行するときに初めて復号されて現れる(図7の(3)(4))ので,ファイルを見ても本体のパターンは出てこない。同じ本体から鍵の数だけ違うファイルを作れるので,定義ファイルの登録が追い付かない。検体αから読解可能な文字列がほとんど見つからず,システムコールの呼出しも少なかったのも,本体が暗号化されていたからである。

字数は60字以内で,解答例は57字である。“暗号鍵を変えて(パック処理する)”“暗号化済みコード部が変化する”“ウイルス定義ファイルに登録されていない”の三つを因果の順につなぐ。

採点講評(IPA)

設問3は,正答率が低かった。攻撃者は,マルウェアの発見を遅らせるために様々な技法を用いている。マルウェアの技術動向について学習を進めてほしい。

設問4(1) 解答欄1つ

表 5 中の c に入れる適切な字句を,20 字以内で述べよ。

〔c〕解答例

  • プロキシサーバのブラックリスト
解説

本文の根拠

表5

被疑サーバへの HTTPS アクセスの禁止:c に被疑サーバを登録するとともに,念のため FW1 のルールを変更する。

表1 プロキシサーバ

アクセス先 URL に基づき,アクセス制御を行う。ホワイトリスト/ブラックリストの登録ができる。

被疑PCのHTTPS通信は,プロキシサーバを経由して被疑サーバに向かっていた。表1のとおり,プロキシサーバはアクセス先URLに基づいてアクセス制御ができ,ブラックリストを登録できる。被疑サーバをブラックリストに登録すれば,社内PCから被疑サーバへのHTTPSアクセスを止められる。解答例は“プロキシサーバのブラックリスト”である。

FW1では,社外のWebサーバへの直接アクセスはもともと遮断されている。社内PCのHTTPS通信はプロキシサーバからFW1を通って出て行くので,FW1では送信元がプロキシサーバになる。表5が“念のため”FW1のルールを変更するとしているのは,プロキシサーバでの禁止を主にした上で,被疑サーバへの通信をFW1でも重ねて遮断するためである。

字数は20字以内で,解答例は15字である。“ブラックリスト”だけでは,どの機器のリストか分からないので,“プロキシサーバの”を付ける。ホワイトリストは許可する宛先を登録するものなので,禁止には使わない。

採点講評(IPA)

設問4及び設問5は,インシデントの終結に向けての対応について出題した。正答率は高かった。終結の手順はインシデント対応の中でも重要な点である。様々な状況を考えた上で机上演習を行うなど,学習を進めてほしい。

設問4(2) 解答欄1つ

表 5 中の d に入れる適切な措置を,新規にソフトウェアや機器を調達しない前提で,30 字以内で述べよ。

〔d〕解答例

  • 脆弱性Kに対応した脆弱性修正プログラムを適用する
解説

本文の根拠

〔マルウェアの詳細解析〕

社内 PC の OS で以前発見された脆弱性(以下,脆弱性 K という)を突いて攻撃を仕掛けていることが判明した。脆弱性 K は,2 か月ほど前に脆弱性修正プログラムと併せて公開されており,R 社でも社内 PC に脆弱性修正プログラムを配信していた。

観測の結果 (ⅳ)

被疑 PC と同一サブネット上の IP アドレスに対して,何らかのアクセスをする。

聞き取り調査

昨日まで出張が続いていたので,被疑 PC の電源を入れるのは 3 か月ぶりであった。

マルウェアは,同じサブネットのPCに対し,OSの脆弱性Kを突いて感染を広げようとしていた。脆弱性Kの修正プログラムは2か月ほど前に公開され,R社も社内PCに配信している。しかし,被疑PCのように長く電源が入っていなかったPCには適用されていない可能性がある。全ての社内PCで脆弱性Kの修正プログラムが適用されている状態にすれば,この経路での感染は防げる。解答例は“脆弱性Kに対応した脆弱性修正プログラムを適用する”である。

“新規にソフトウェアや機器を調達しない前提”なので,ウイルス対策製品の追加などではなく,既にあるパッチ配信サーバと各PCのパッチ管理プログラムで修正プログラムを配信・適用する。パッチ配信サーバは各PCの適用結果を収集しているので,未適用のPCを見つけて確実に適用できる。

字数は30字以内で,解答例は24字である。“脆弱性K”という対象と“脆弱性修正プログラムを適用する”という措置の二つを残す。“OSを最新にする”のように対象をぼかすより,感染に使われた脆弱性Kを名指しする。

採点講評(IPA)

設問4及び設問5は,インシデントの終結に向けての対応について出題した。正答率は高かった。終結の手順はインシデント対応の中でも重要な点である。様々な状況を考えた上で机上演習を行うなど,学習を進めてほしい。

設問4(3) 解答欄1つ

表 5 中の e に入れる適切な字句を,10 字以内で答えよ。

〔e〕解答例

  • パスワードの変更
解説

本文の根拠

〔応急措置の決定と実施〕

被疑 PC 内に一時的に保存された認証情報(利用者 ID と,パスワードのハッシュ値を含む)

表5

窃取されたアカウント情報の悪用の防止:被疑 PC 内にキャッシュされていた認証情報に含まれる利用者のアカウントについて,e を行う。

被疑サーバには,被疑PC内に保存されていた認証情報として,利用者IDとパスワードのハッシュ値が送られていた。ハッシュ値からは総当たりなどでパスワードを割り出される恐れがあり,割り出されれば利用者IDと組み合わせて不正にログインされる。窃取されたパスワードを使えなくするには,そのアカウントのパスワードを変更すればよい。解答例は“パスワードの変更”である。

解析用認証サーバから取得した認証情報は利用者IDだけでパスワードのハッシュ値を含まないので,表5もパスワードを変更する対象を被疑PC内にキャッシュされていた認証情報のアカウントに絞っている。利用者IDは変えなくても,パスワードが変われば窃取した情報ではログインできない。

字数は10字以内で,解答例は8字である。“eを行う”に続くので,“パスワードの変更”と名詞の形で書く。アカウントの削除や停止でも悪用は防げるが,利用者の業務が止まるので,応急措置としては変更が適切である。

採点講評(IPA)

設問4及び設問5は,インシデントの終結に向けての対応について出題した。正答率は高かった。終結の手順はインシデント対応の中でも重要な点である。様々な状況を考えた上で机上演習を行うなど,学習を進めてほしい。

設問5(1) 30字以内

本文中の下線④について,どのような点が異なっていたか。30 字以内で述べよ。

解答例

  • PDF閲覧ソフトの脆弱性修正プログラムの適用状況
解説

本文の根拠

図3 2.

比較対照用 PC とは,OS 及びアプリケーションソフトウェアをインストールした後に,最新の脆弱性修正プログラムの適用やウイルス定義ファイルの更新を行った社内 PC であり,インシデント対応開始時に作成する。

〔感染経路の特定と対処〕

N ページを Web ブラウザで開くと,Q 社のドメイン外のサイトから PDF ファイルをダウンロードして,PDF 閲覧ソフトで開く。

聞き取り調査

昨日まで出張が続いていたので,被疑 PC の電源を入れるのは 3 か月ぶりであった。

表1 パッチ配信サーバ

OS と PDF 閲覧ソフトの脆弱性修正プログラムを社内 PC に配信し,適用結果を収集する。

比較対照用PCは,最新の脆弱性修正プログラムを適用した状態で作られる。一方,被疑PCは3か月ぶりに電源を入れたので,今日の勤務開始時刻の時点では,その間に公開された修正プログラムが適用されていなかった。Nページは外部のPDFファイルをPDF閲覧ソフトで開かせるので,PDF閲覧ソフトの脆弱性を突くPDFであれば,修正済みの比較対照用PCは感染せず,未修正の被疑PCだけが感染する。異なっていた点はPDF閲覧ソフトの脆弱性修正プログラムの適用状況である。解答例は“PDF閲覧ソフトの脆弱性修正プログラムの適用状況”である。

パッチ配信サーバはOSとPDF閲覧ソフトの修正プログラムを配信している。比較対照用PCを被疑PCと同じ(修正プログラムが未適用の)状態に戻してNページにアクセスしたところ感染したことで,この推測が確かめられた。

字数は30字以内で,解答例は24字である。“PDF閲覧ソフト”と“脆弱性修正プログラムの適用状況”の二つを残す。“OSの”としないのは,Nページの動作がPDFファイルを開くことだからである。

採点講評(IPA)

設問4及び設問5は,インシデントの終結に向けての対応について出題した。正答率は高かった。終結の手順はインシデント対応の中でも重要な点である。様々な状況を考えた上で机上演習を行うなど,学習を進めてほしい。

設問5(2) 解答欄1つ

本文中の f に入れる適切な機器名称を,表 1 中の機器から選び,答えよ。

〔f〕解答例

  • パッチ配信サーバ
解説

本文の根拠

本文

f のログを確認した M 君は,比較対照用 PC の状態を,今日の勤務開始時刻時点の被疑 PC と同一の状態にした上で,もう一度 N ページにアクセスした。

表1 パッチ配信サーバ

ログは配信した脆弱性修正プログラムの情報,各 PC の脆弱性修正プログラム適用結果。

fは,比較対照用PCを今日の勤務開始時刻の被疑PCと同じ状態にするために見るログである。設問5(1)のとおり,違いは脆弱性修正プログラムの適用状況なので,各PCにどの修正プログラムがいつ適用されたかが分かるログを見ればよい。表1で,各PCの脆弱性修正プログラム適用結果をログに取っているのはパッチ配信サーバである。解答例は“パッチ配信サーバ”である。

本文の対応策では,プロキシサーバ(a)のログでQ社のWebサイトを閲覧した社内PCと閲覧時刻を洗い出し,パッチ配信サーバ(f)のログでその時点の修正プログラムの適用状況を突き合わせている。fをパッチ配信サーバとすると,この二つのログの組合せとも筋が合う。

字数制限は無い。“表1中の機器から選び”なので,表1の表記どおり“パッチ配信サーバ”と書く。

採点講評(IPA)

設問4及び設問5は,インシデントの終結に向けての対応について出題した。正答率は高かった。終結の手順はインシデント対応の中でも重要な点である。様々な状況を考えた上で机上演習を行うなど,学習を進めてほしい。

設問5(3) 55字以内

本文中の下線⑤について,どのような場合に感染の可能性があったと判断するか。55 字以内で具体的に述べよ。

解答例

  • PDF閲覧ソフトの脆弱性修正プログラムを適用する以前に,Q社のWebサイトを閲覧した場合
解説

本文の根拠

本文の対応策

過去 1 週間の a のログを調査し,Q 社の Web サイトを閲覧した社内 PC を洗い出し,それらの PC について,a のログと f のログを突き合わせ,⑤マルウェア L に感染する可能性があったかどうか判断する。

〔感染経路の特定と対処〕

比較対照用 PC の状態を,今日の勤務開始時刻時点の被疑 PC と同一の状態にした上で,もう一度 N ページにアクセスした。その結果,不審なプロセスや検体 α などの不審なファイルが生成されていた。

マルウェアLは,PDF閲覧ソフトの脆弱性修正プログラムが適用されていないPCがNページを閲覧したときに感染する。したがって,Q社のWebサイトを閲覧した時刻(プロキシサーバのログ)が,そのPCにPDF閲覧ソフトの脆弱性修正プログラムが適用された時刻(パッチ配信サーバのログ)より前であれば,感染の可能性があったと判断できる。解答例は“PDF閲覧ソフトの脆弱性修正プログラムを適用する以前に,Q社のWebサイトを閲覧した場合”である。

修正プログラムを適用した後に閲覧したPCは,比較対照用PCと同じく感染しない。二つのログを突き合わせるのは,閲覧した時刻と適用した時刻の前後を比べるためである。

字数は55字以内で,解答例は44字である。“PDF閲覧ソフトの脆弱性修正プログラムを適用する以前に”という時期と,“Q社のWebサイトを閲覧した”という行為の二つを残す。“具体的に”とあるので,“修正プログラムが未適用の場合”だけで終えず,閲覧との前後関係まで書く。

採点講評(IPA)

設問4及び設問5は,インシデントの終結に向けての対応について出題した。正答率は高かった。終結の手順はインシデント対応の中でも重要な点である。様々な状況を考えた上で机上演習を行うなど,学習を進めてほしい。

設問6(1) 20字以内

本文中の下線⑥について,実施するタイミングを見直す必要がある作業とは何か。20 字以内で述べよ。

解答例

  • 被疑PCのHDDの複製作業
解説

本文の根拠

〔マルウェアのHTTPS通信の解析〕

解析作業による被疑 PC の状態変化を考慮し,被疑 PC の状態を保存するために,被疑 PC の HDD の複製を作成した。

〔マルウェアの詳細解析〕

M 君が解析室に戻り,図 3 中の解析チェックリストの (4) についてファイルの差異を解析したところ,不審なファイルを発見した。その後,被疑 PC を図 4 の詳細解析環境に接続し,通信の観測を続けた。

ディジタルフォレンジックスでは,証拠となるデータを改変しないよう,解析を始める前に原本の複製(証拠保全)を取り,以後の解析は複製で行うのが原則である。今回,被疑PCのHDDの複製を作成したのは,初期判定,チェックリストの(3)(4)の解析,詳細解析環境での通信の観測などを済ませた後の〔マルウェアのHTTPS通信の解析〕の段階だった。それまでの作業で被疑PCの状態は変わっており,マルウェア自身も動き続けていた。複製作業は解析を始める前に行うよう見直す必要がある。解答例は“被疑PCのHDDの複製作業”である。

本文でもHDDの複製の目的を“解析作業による被疑PCの状態変化を考慮し,被疑PCの状態を保存するため”としている。その目的からすれば,状態を変える解析作業より前に行うべきだったことになる。

字数は20字以内で,解答例は13字である。“被疑PCのHDD”と“複製作業”の二つを残す。“証拠保全”のような一般論でなく,本文の作業名で答える。

設問6(2) 25字以内

本文中の下線⑦について,どのような対応をすべきか。25 字以内で具体的に述べよ。

解答例

  • 被疑PCの解析中に使用する代替PCの払出し
解説

本文の根拠

〔インシデント対応の事後評価〕

⑦被疑 PC の利用者の業務継続を考慮して対応する必要がある

表3 順序2

不審 PC はノート PC であったので,電源オンの状態のまま解析室に移動することにした。

被疑PCは解析のために解析室に移され,その後もHDDの複製や詳細解析に使われた。その間,利用者のSさんは自分のPCを使えず,業務を続けられない。業務継続を考えるなら,被疑PCを解析している間に使う代わりのPCを利用者に貸し出せばよい。解答例は“被疑PCの解析中に使用する代替PCの払出し”である。

本文の対応は,図2の手順どおり被疑PCを回収して解析を進めることに集中しており,利用者への手当ては書かれていない。マルウェアに感染していない代替PCを用意すれば,解析を急がずに済み,利用者も業務を止めずに済む。

字数は25字以内で,解答例は21字である。“代替PC”と,それを使う時期の“被疑PCの解析中”の二つを残す。“具体的に”とあるので,“業務に配慮する”のような言い方ではなく,何をするかを書く。

設問6(3) 解答欄1つ

本文中の g に入れる適切な内容を 40 字以内で述べよ。

〔g〕解答例

  • PC起動時や所定の時刻などに特定のプログラムを自動的に起動する設定内容
解説

本文の根拠

〔マルウェアの詳細解析〕

発見したプロセスは,一通りの処理を終えると自身のファイルの隠蔽処理を行うとともに,自身を所定の時間経過後に起動するための設定を OS に対して組み込み,終了することが判明した。

図3 4.

次のチェックリストのうち,不審 PC において 1 件でも該当すれば,マルウェアに感染している疑いがあると判定する。

マルウェアLは,一通りの処理を終えると自身のファイルを隠蔽し,所定の時間が経ってから自身を起動する設定をOSに組み込んで終了する。終了している間は,チェックリストの(1)のプロセスにも,(2)(3)の通信にも現れない。ファイルを隠蔽するので(4)でも見つからないことがある。しかし,自動的に起動する設定はOSに残るので,これを比較対照用PCと突き合わせれば差異が見つかる。解答例は“PC起動時や所定の時刻などに特定のプログラムを自動的に起動する設定内容”である。

今回は,たまたまプロセスが動いて通信している最中に解析したので発見できた。チェックリストを,プロセス・通信・システムファイルの比較に,起動の設定の比較を加えたものにすれば,マルウェアが休止している時でも感染を判定できる。

字数は40字以内で,解答例は35字である。“特定のプログラムを自動的に起動する設定”を中心に,“PC起動時や所定の時刻など”という起動の契機も入れる。本文の“所定の時間経過後に起動する”だけでなく,OS起動時の自動起動も同じ仕組みでありうるので,両方を含める書き方になっている。

出典:平成29年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)
問2 社内システムの情報セキュリティ対策強化

社内システムの情報セキュリティ対策強化に関する次の記述を読んで,設問 1〜5 に答えよ。

A 社は,従業員数 500 名の金属加工会社である。A 社では,電子メール(以下,メールという)の送受信,Web の閲覧,及び Web サーバによる情報公開にインターネットを利用している。社外に公開するドメイン名として a-sha.co.jp(以下,A 社ドメイン名という),サブドメイン名として cc.a-sha.co.jp(以下,A 社サブドメイン名という)を利用している。

〔メールによる情報交換〕

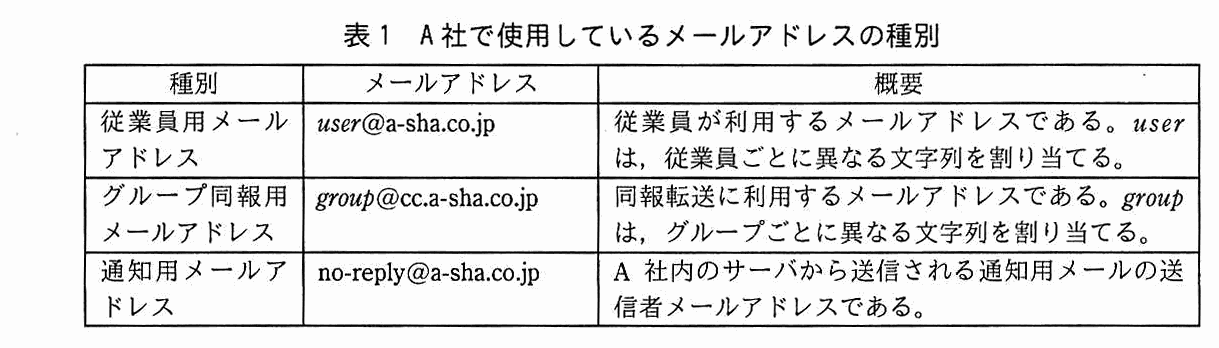
A 社では,業者とデータを交換する場合,ファイルを,あらかじめ取り決めたパスワードで暗号化し,メールに添付して送受信している。さらに,担当者不在の場合でも迅速に対応できるように,担当者が所属するグループの同報用メールアドレスにもメールを送信してもらっている。グループ同報用メールアドレスに届いたメールは,グループに所属する従業員全員のメールアドレスに転送(以下,同報転送という)される。A 社で使用しているメールアドレスの種別を表 1 に示す。

種別,メールアドレス,概要の 3 列の表。従業員用メールアドレス:user@a-sha.co.jp。従業員が利用するメールアドレスである。user は,従業員ごとに異なる文字列を割り当てる。グループ同報用メールアドレス:group@cc.a-sha.co.jp。同報転送に利用するメールアドレスである。group は,グループごとに異なる文字列を割り当てる。通知用メールアドレス:no-reply@a-sha.co.jp。A 社内のサーバから送信される通知用メールの送信者メールアドレスである。(user と group は斜体で書かれている)
表 1 A 社で使用しているメールアドレスの種別

〔A 社の情報システム〕

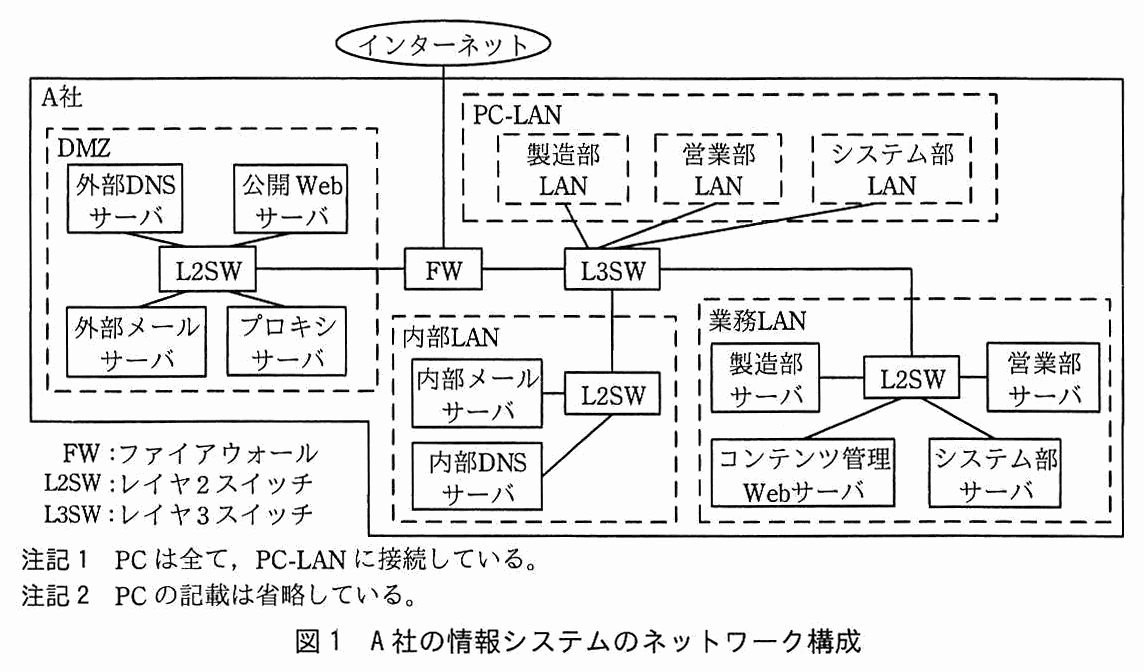
A 社の情報システムのネットワーク構成を図 1 に示す。

インターネットは A 社の FW に接続されている。FW には DMZ の L2SW と L3SW が接続されている。DMZ の L2SW には外部 DNS サーバ,公開 Web サーバ,外部メールサーバ,プロキシサーバが接続されている。L3SW には PC-LAN(製造部 LAN,営業部 LAN,システム部 LAN),内部 LAN の L2SW,業務 LAN の L2SW が接続されている。内部 LAN の L2SW には内部メールサーバと内部 DNS サーバが接続されている。業務 LAN の L2SW には製造部サーバ,営業部サーバ,コンテンツ管理 Web サーバ,システム部サーバが接続されている。凡例 FW:ファイアウォール,L2SW:レイヤ 2 スイッチ,L3SW:レイヤ 3 スイッチ。注記 1 PC は全て,PC-LAN に接続している。注記 2 PC の記載は省略している。
図 1 A 社の情報システムのネットワーク構成

DMZ の各サーバには,グローバル IP アドレスを割り当てている。L3SW,PC,内部 LAN のサーバ及び業務 LAN のサーバには,プライベート IP アドレスを割り当てている。

ウイルス対策として,サーバ及び PC に W 社のウイルス対策ソフトを導入している。サーバ及び PC では,リアルタイムスキャンを有効にし,さらに,サーバでは毎週土曜日 20 時に,PC では毎日 12 時にフルスキャンを起動している。ウイルス定義ファイルは,サーバ,PC とも,1 時間おきに更新している。

A 社では,全ての従業員に PC を 1 台ずつ貸与している。PC の OS 及びソフトウェアの脆弱性修正プログラムを,それぞれ毎月 1 回自動で適用している。

〔DMZ のサーバの概要〕

A 社は,2 年前に DMZ へのプロキシサーバ新設に合わせ,DMZ の全サーバをリプレースした。DMZ のサーバは,システム部が運用している。システム部では,業者に委託して,年 1 回,DMZ のサーバに対するインターネットからの脆弱性検査を実施しており,問題がないことを確認している。また,システム部では,DMZ のサーバで使用されている OS 及びソフトウェアの脆弱性情報を収集している。DMZ のサーバでは,脆弱性修正プログラムがリリースされてから 1 か月以内に適用するようにしている。

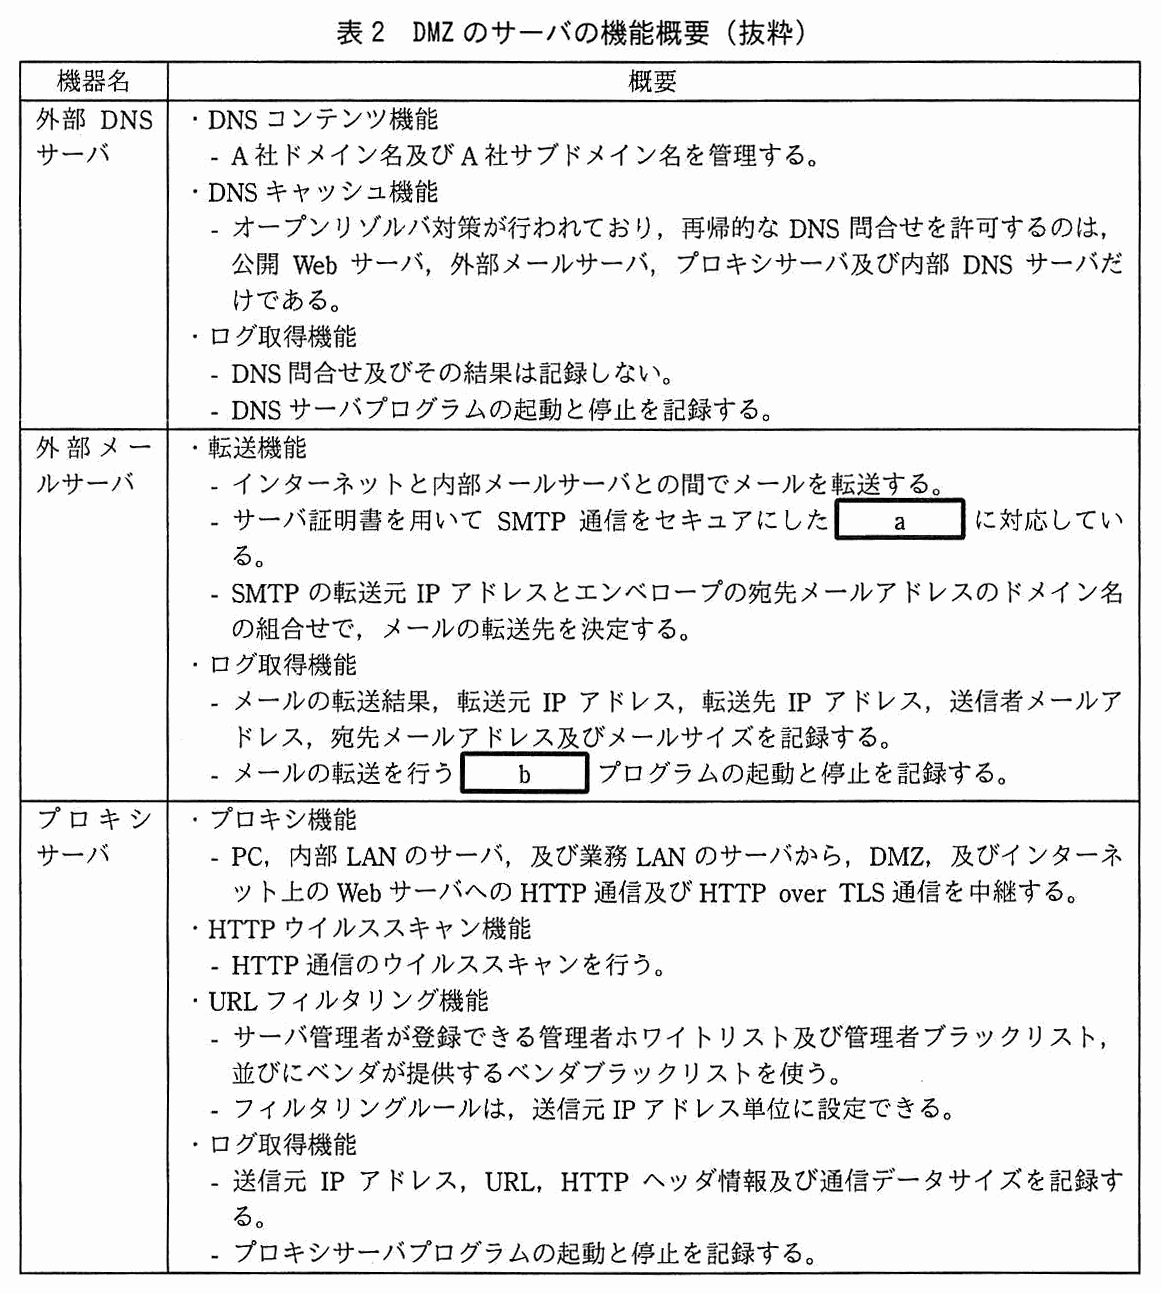
DMZ のサーバの機能概要を表 2 に示す。

機器名と概要の 2 列の表。外部 DNS サーバ:・DNS コンテンツ機能 − A 社ドメイン名及び A 社サブドメイン名を管理する。・DNS キャッシュ機能 − オープンリゾルバ対策が行われており,再帰的な DNS 問合せを許可するのは,公開 Web サーバ,外部メールサーバ,プロキシサーバ及び内部 DNS サーバだけである。・ログ取得機能 − DNS 問合せ及びその結果は記録しない。− DNS サーバプログラムの起動と停止を記録する。外部メールサーバ:・転送機能 − インターネットと内部メールサーバとの間でメールを転送する。− サーバ証明書を用いて SMTP 通信をセキュアにした [ a ] に対応している。− SMTP の転送元 IP アドレスとエンベロープの宛先メールアドレスのドメイン名の組合せで,メールの転送先を決定する。・ログ取得機能 − メールの転送結果,転送元 IP アドレス,転送先 IP アドレス,送信者メールアドレス,宛先メールアドレス及びメールサイズを記録する。− メールの転送を行う [ b ] プログラムの起動と停止を記録する。プロキシサーバ:・プロキシ機能 − PC,内部 LAN のサーバ,及び業務 LAN のサーバから,DMZ,及びインターネット上の Web サーバへの HTTP 通信及び HTTP over TLS 通信を中継する。・HTTP ウイルススキャン機能 − HTTP 通信のウイルススキャンを行う。・URL フィルタリング機能 − サーバ管理者が登録できる管理者ホワイトリスト及び管理者ブラックリスト,並びにベンダが提供するベンダブラックリストを使う。− フィルタリングルールは,送信元 IP アドレス単位に設定できる。・ログ取得機能 − 送信元 IP アドレス,URL,HTTP ヘッダ情報及び通信データサイズを記録する。− プロキシサーバプログラムの起動と停止を記録する。
表 2 DMZ のサーバの機能概要(抜粋)

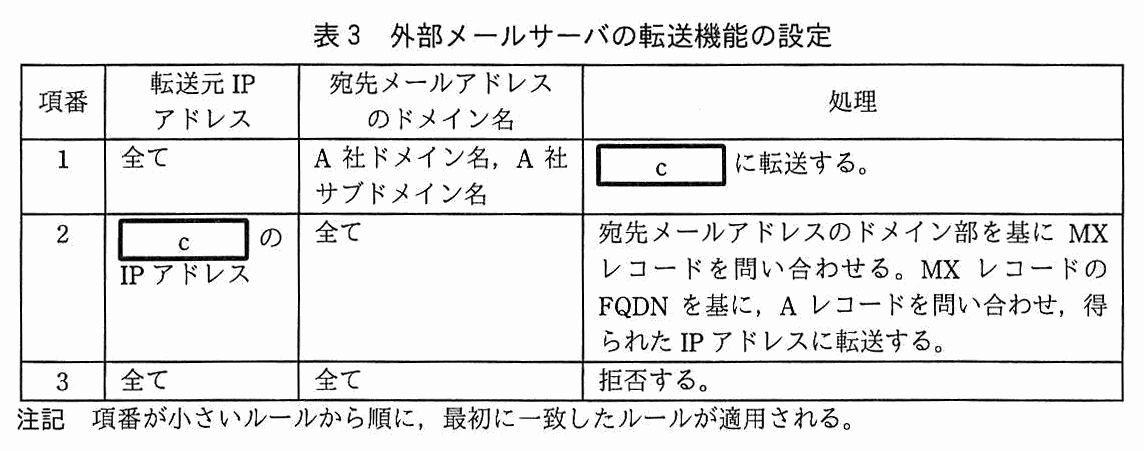
外部メールサーバの転送機能の設定を表 3 に示す。この設定によってオープンリレーが防止されている。

項番,転送元 IP アドレス,宛先メールアドレスのドメイン名,処理の 4 列の表。項番 1:転送元 IP アドレスは全て,宛先メールアドレスのドメイン名は A 社ドメイン名,A 社サブドメイン名,処理は [ c ] に転送する。項番 2:転送元 IP アドレスは [ c ] の IP アドレス,宛先メールアドレスのドメイン名は全て,処理は宛先メールアドレスのドメイン部を基に MX レコードを問い合わせる。MX レコードの FQDN を基に,A レコードを問い合わせ,得られた IP アドレスに転送する。項番 3:転送元 IP アドレスは全て,宛先メールアドレスのドメイン名は全て,処理は拒否する。注記 項番が小さいルールから順に,最初に一致したルールが適用される。
表 3 外部メールサーバの転送機能の設定

〔内部 LAN のサーバ及び業務 LAN のサーバの概要〕

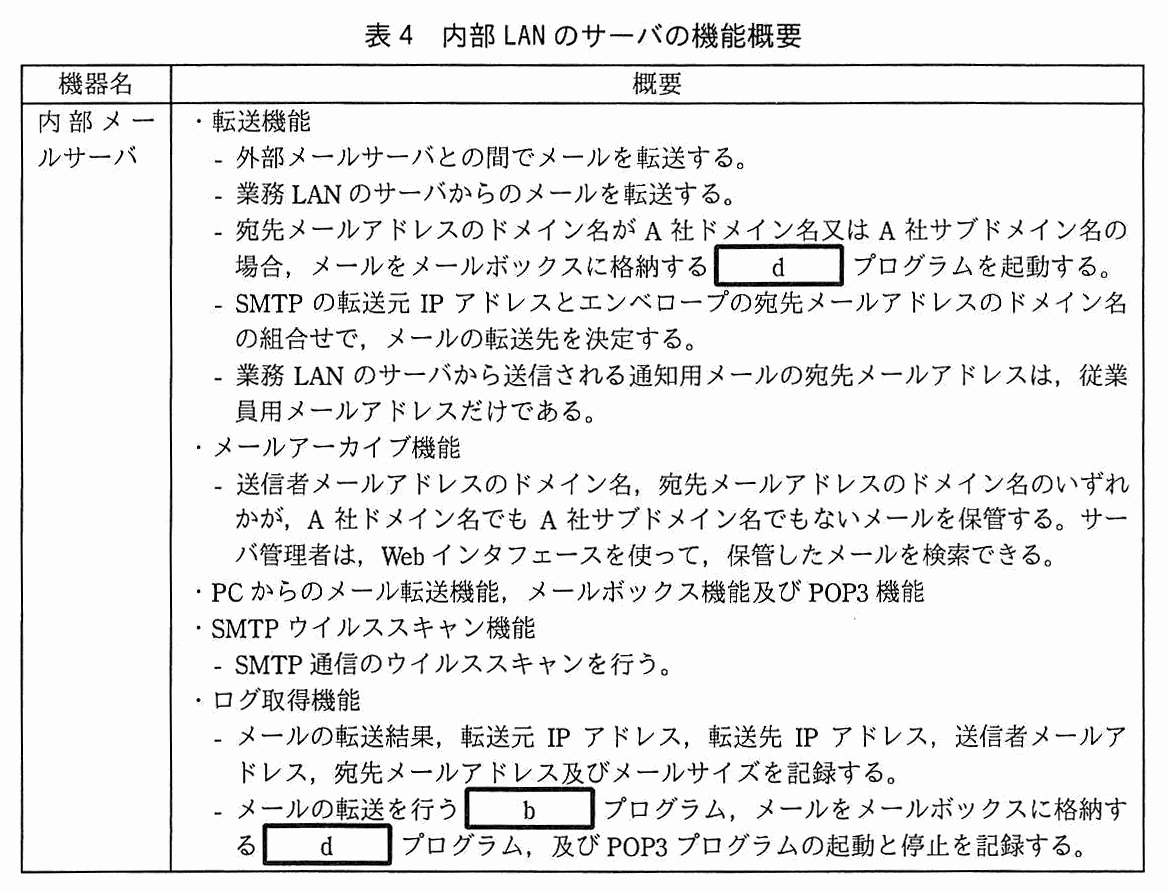
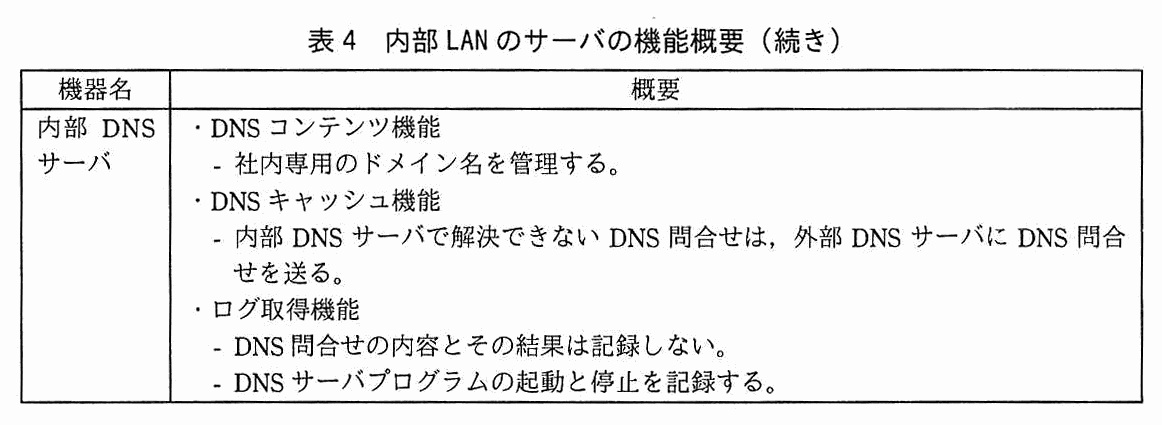
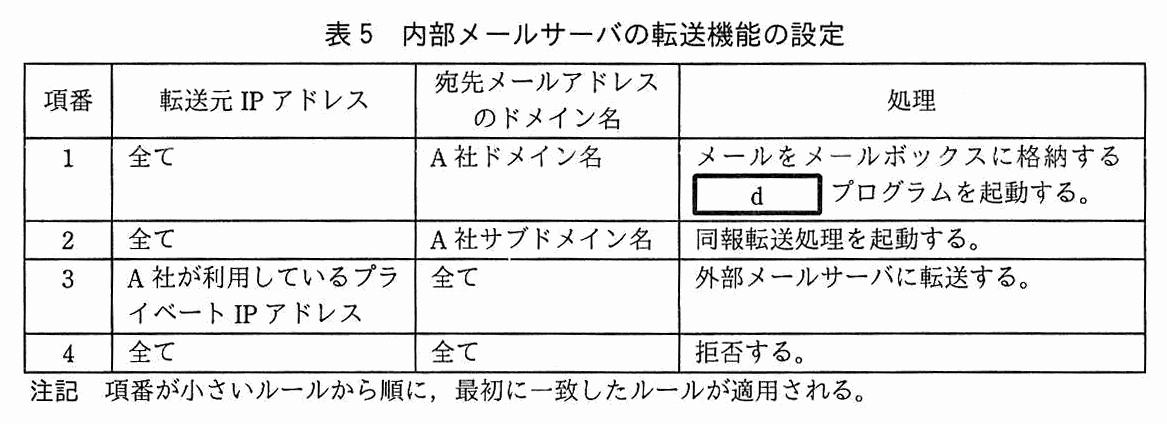
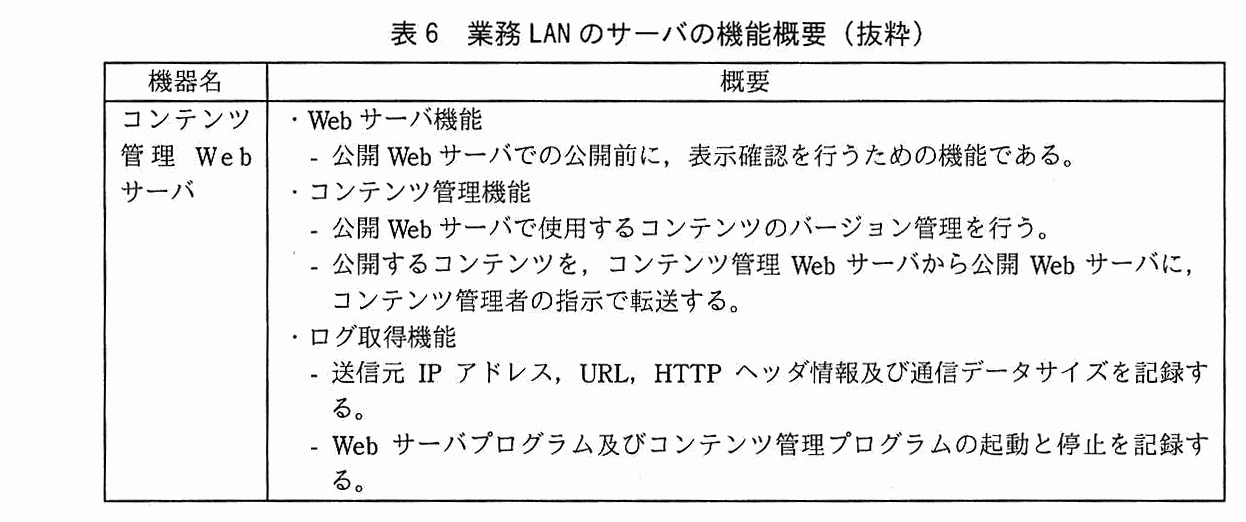
内部 LAN のサーバは,システム部が運用している。内部 LAN のサーバの機能概要を表 4 に,内部メールサーバの転送機能の設定を表 5 に,業務 LAN のサーバの機能概要を表 6 に示す。

機器名と概要の 2 列の表。内部メールサーバ:・転送機能 − 外部メールサーバとの間でメールを転送する。− 業務 LAN のサーバからのメールを転送する。− 宛先メールアドレスのドメイン名が A 社ドメイン名又は A 社サブドメイン名の場合,メールをメールボックスに格納する [ d ] プログラムを起動する。− SMTP の転送元 IP アドレスとエンベロープの宛先メールアドレスのドメイン名の組合せで,メールの転送先を決定する。− 業務 LAN のサーバから送信される通知用メールの宛先メールアドレスは,従業員用メールアドレスだけである。・メールアーカイブ機能 − 送信者メールアドレスのドメイン名,宛先メールアドレスのドメイン名のいずれかが,A 社ドメイン名でも A 社サブドメイン名でもないメールを保管する。サーバ管理者は,Web インタフェースを使って,保管したメールを検索できる。・PC からのメール転送機能,メールボックス機能及び POP3 機能・SMTP ウイルススキャン機能 − SMTP 通信のウイルススキャンを行う。・ログ取得機能 − メールの転送結果,転送元 IP アドレス,転送先 IP アドレス,送信者メールアドレス,宛先メールアドレス及びメールサイズを記録する。− メールの転送を行う [ b ] プログラム,メールをメールボックスに格納する [ d ] プログラム,及び POP3 プログラムの起動と停止を記録する。
表 4 内部 LAN のサーバの機能概要
表 4 の続き。内部 DNS サーバ:・DNS コンテンツ機能 − 社内専用のドメイン名を管理する。・DNS キャッシュ機能 − 内部 DNS サーバで解決できない DNS 問合せは,外部 DNS サーバに DNS 問合せを送る。・ログ取得機能 − DNS 問合せの内容とその結果は記録しない。− DNS サーバプログラムの起動と停止を記録する。
表 4 内部 LAN のサーバの機能概要(続き)
項番,転送元 IP アドレス,宛先メールアドレスのドメイン名,処理の 4 列の表。項番 1:転送元 IP アドレスは全て,宛先メールアドレスのドメイン名は A 社ドメイン名,処理はメールをメールボックスに格納する [ d ] プログラムを起動する。項番 2:転送元 IP アドレスは全て,宛先メールアドレスのドメイン名は A 社サブドメイン名,処理は同報転送処理を起動する。項番 3:転送元 IP アドレスは A 社が利用しているプライベート IP アドレス,宛先メールアドレスのドメイン名は全て,処理は外部メールサーバに転送する。項番 4:転送元 IP アドレスは全て,宛先メールアドレスのドメイン名は全て,処理は拒否する。注記 項番が小さいルールから順に,最初に一致したルールが適用される。
表 5 内部メールサーバの転送機能の設定
機器名と概要の 2 列の表。コンテンツ管理 Web サーバ:・Web サーバ機能 − 公開 Web サーバでの公開前に,表示確認を行うための機能である。・コンテンツ管理機能 − 公開 Web サーバで使用するコンテンツのバージョン管理を行う。− 公開するコンテンツを,コンテンツ管理 Web サーバから公開 Web サーバに,コンテンツ管理者の指示で転送する。・ログ取得機能 − 送信元 IP アドレス,URL,HTTP ヘッダ情報及び通信データサイズを記録する。− Web サーバプログラム及びコンテンツ管理プログラムの起動と停止を記録する。
表 6 業務 LAN のサーバの機能概要(抜粋)

業務 LAN のサーバ間では,日次でデータの転送がある。業務 LAN のサーバのうちコンテンツ管理 Web サーバは,システム部が運用している。各部のサーバはそれぞれの部で運用している。

内部 LAN のサーバ及び業務 LAN のサーバでは,OS 及びソフトウェアの脆弱性修正プログラムの適用を年 1 回実施している。直近では,2 か月前の 3 月に実施した。しかし,コンテンツ管理 Web サーバ及び営業部サーバでは,ソフトウェアの動作検証が間に合わず,OS 及びソフトウェアの脆弱性修正プログラムの適用を 8 月に延期した。

〔マルウェア感染と調査〕

5 月 11 日 13 時 10 分に,システム部 Web 管理グループの H さんからシステム部運用グループの E 主任に,“PC のフルスキャン中に PDF ファイルがマルウェア X として検出され,駆除された”との連絡があった。5 月 9 日に,H さんは次の操作を行ったとのことであった。

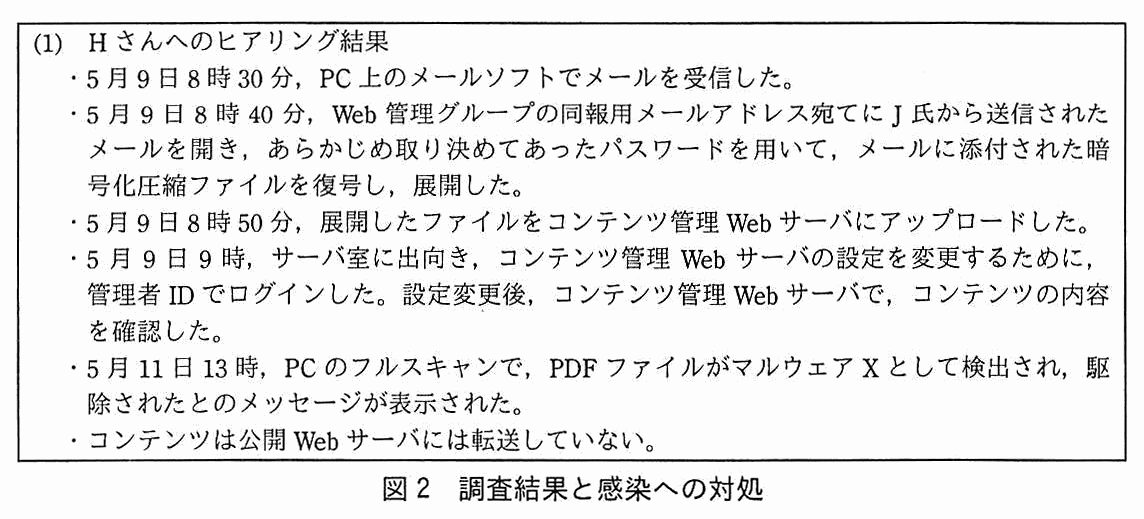
E 主任は,念のために,各部のサーバ管理者にサーバのフルスキャンを依頼した。フルスキャンの結果,コンテンツ管理 Web サーバではマルウェア X 及びマルウェア Y が,営業部サーバではマルウェア Y が検出され,駆除された。E 主任は,上司の D 部長に一報するとともに,部下の F さんに調査を指示した。

F さんが行った調査の結果と感染への対処を図 2 に示す。

枠で囲んだ文章。(1) H さんへのヒアリング結果 ・5 月 9 日 8 時 30 分,PC 上のメールソフトでメールを受信した。・5 月 9 日 8 時 40 分,Web 管理グループの同報用メールアドレス宛てに J 氏から送信されたメールを開き,あらかじめ取り決めてあったパスワードを用いて,メールに添付された暗号化圧縮ファイルを復号し,展開した。・5 月 9 日 8 時 50 分,展開したファイルをコンテンツ管理 Web サーバにアップロードした。・5 月 9 日 9 時,サーバ室に出向き,コンテンツ管理 Web サーバの設定を変更するために,管理者 ID でログインした。設定変更後,コンテンツ管理 Web サーバで,コンテンツの内容を確認した。・5 月 11 日 13 時,PC のフルスキャンで,PDF ファイルがマルウェア X として検出され,駆除されたとのメッセージが表示された。・コンテンツは公開 Web サーバには転送していない。
図 2 調査結果と感染への対処
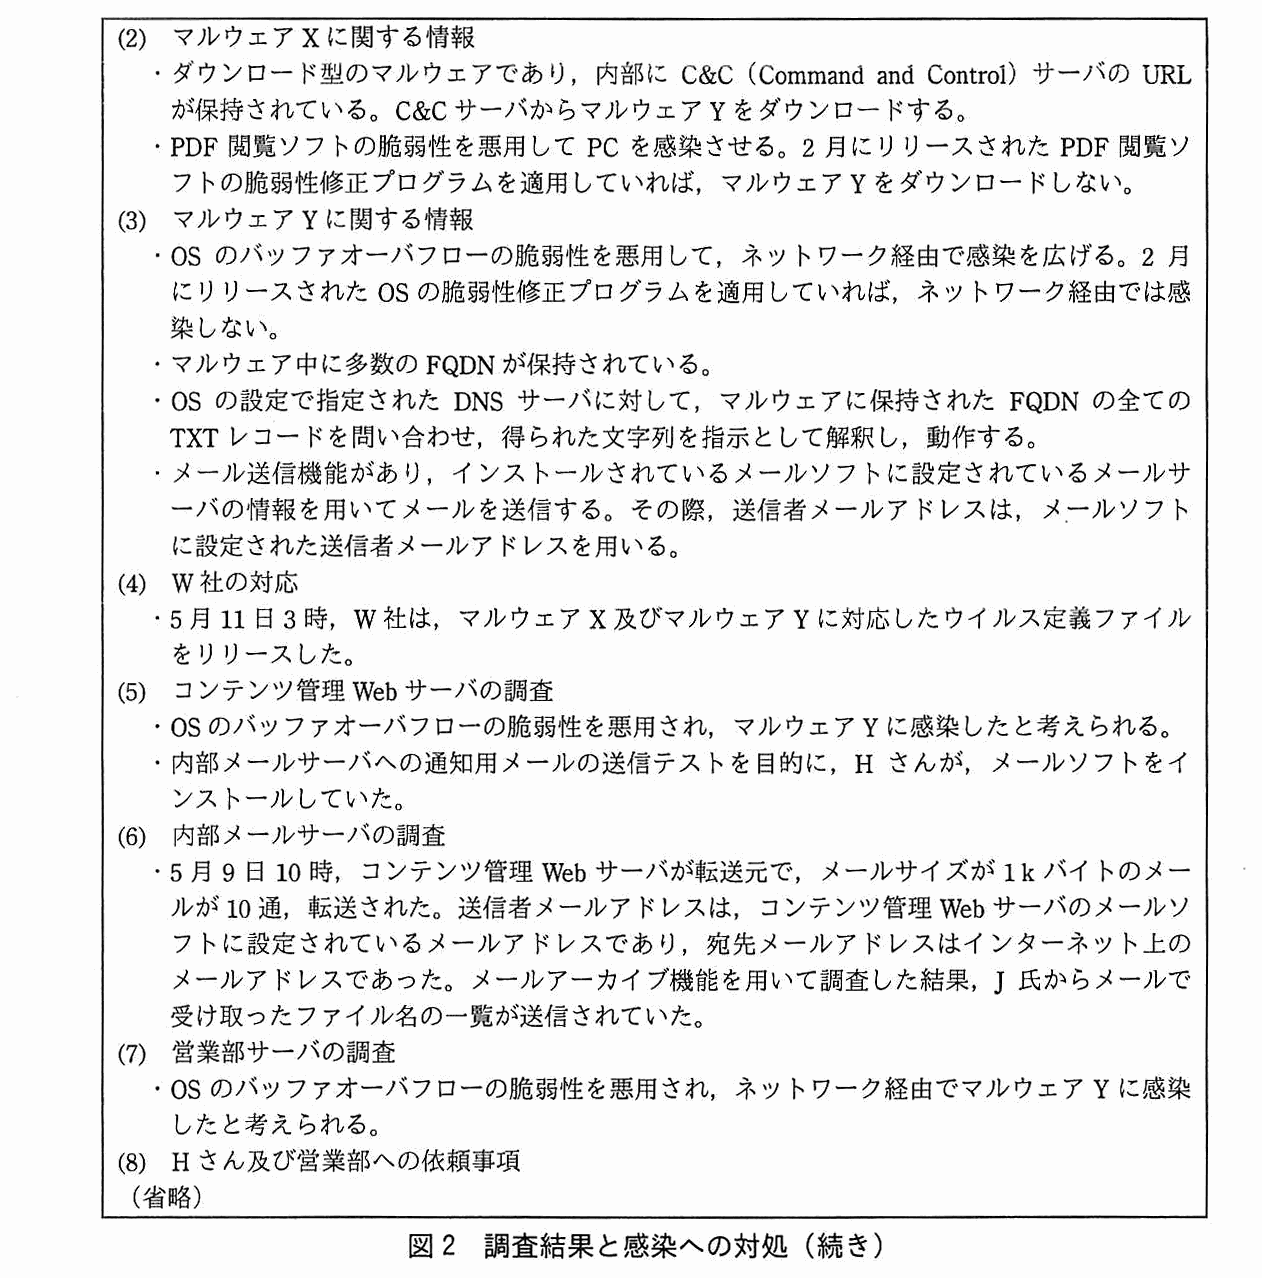
図 2 の続き(枠で囲んだ文章)。(2) マルウェア X に関する情報 ・ダウンロード型のマルウェアであり,内部に C&C(Command and Control)サーバの URL が保持されている。C&C サーバからマルウェア Y をダウンロードする。・PDF 閲覧ソフトの脆弱性を悪用して PC を感染させる。2 月にリリースされた PDF 閲覧ソフトの脆弱性修正プログラムを適用していれば,マルウェア Y をダウンロードしない。(3) マルウェア Y に関する情報 ・OS のバッファオーバフローの脆弱性を悪用して,ネットワーク経由で感染を広げる。2 月にリリースされた OS の脆弱性修正プログラムを適用していれば,ネットワーク経由では感染しない。・マルウェア中に多数の FQDN が保持されている。・OS の設定で指定された DNS サーバに対して,マルウェアに保持された FQDN の全ての TXT レコードを問い合わせ,得られた文字列を指示として解釈し,動作する。・メール送信機能があり,インストールされているメールソフトに設定されているメールサーバの情報を用いてメールを送信する。その際,送信者メールアドレスは,メールソフトに設定された送信者メールアドレスを用いる。(4) W 社の対応 ・5 月 11 日 3 時,W 社は,マルウェア X 及びマルウェア Y に対応したウイルス定義ファイルをリリースした。(5) コンテンツ管理 Web サーバの調査 ・OS のバッファオーバフローの脆弱性を悪用され,マルウェア Y に感染したと考えられる。・内部メールサーバへの通知用メールの送信テストを目的に,H さんが,メールソフトをインストールしていた。(6) 内部メールサーバの調査 ・5 月 9 日 10 時,コンテンツ管理 Web サーバが転送元で,メールサイズが 1k バイトのメールが 10 通,転送された。送信者メールアドレスは,コンテンツ管理 Web サーバのメールソフトに設定されているメールアドレスであり,宛先メールアドレスはインターネット上のメールアドレスであった。メールアーカイブ機能を用いて調査した結果,J 氏からメールで受け取ったファイル名の一覧が送信されていた。(7) 営業部サーバの調査 ・OS のバッファオーバフローの脆弱性を悪用され,ネットワーク経由でマルウェア Y に感染したと考えられる。(8) H さん及び営業部への依頼事項(省略)
図 2 調査結果と感染への対処(続き)

E 主任と F さんは図 2 について D 部長に報告した。複数のサーバでマルウェアが検出されたことから,D 部長は,セキュリティ対策の見直しが必要と判断し,セキュリティ専門業者の C 社に助言を求めることにした。C 社の P 氏が担当することになった。

F さんと P 氏は,図 2 を精査した。P 氏は,追加の調査事項として,次の 2 項目を挙げた。

F さんは,P 氏が挙げた調査を実施した。

続いて,F さんと P 氏は,マルウェア Y への対策について検討した。次は,その際の会話である。

F さんと P 氏は,検討した結果を運用手順としてまとめた。

〔ウイルス対策の強化の検討〕

F さんと P 氏は,図 2 を基にし,ウイルス対策の強化について検討することにした。P 氏は,問題点として,次の 5 点を挙げた。

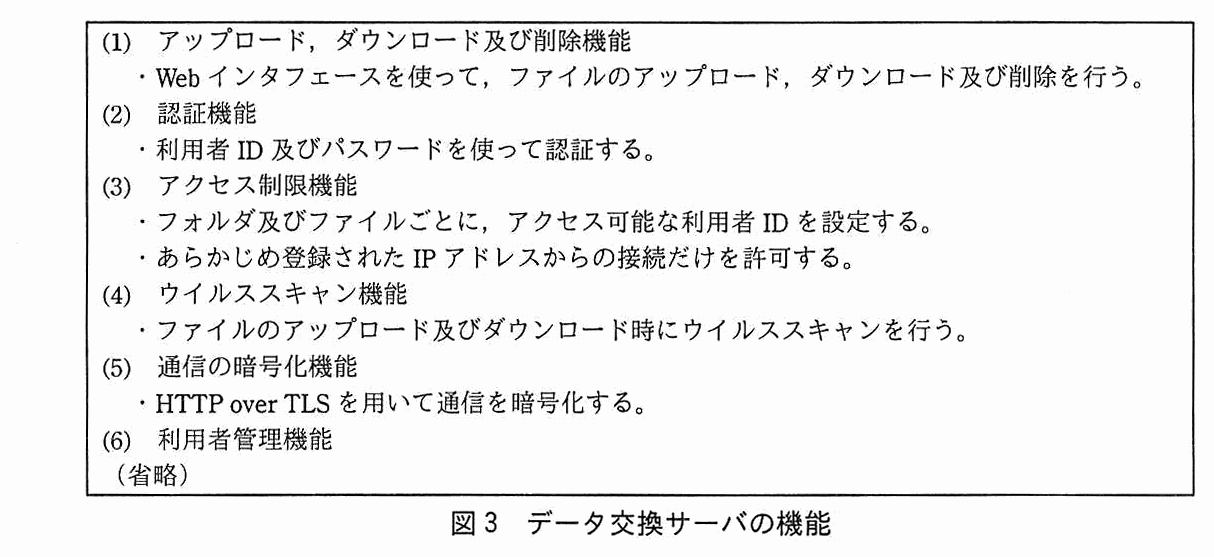
問題点(あ)について,P 氏は,コンテンツ作成業者との間でファイルをやり取りするためにデータ交換サーバを DMZ に導入すること,及びメールへのファイル添付を禁止することを,F さんに提案した。データ交換サーバの機能を図 3 に示す。

枠で囲んだ文章。(1) アップロード,ダウンロード及び削除機能 ・Web インタフェースを使って,ファイルのアップロード,ダウンロード及び削除を行う。(2) 認証機能 ・利用者 ID 及びパスワードを使って認証する。(3) アクセス制限機能 ・フォルダ及びファイルごとに,アクセス可能な利用者 ID を設定する。・あらかじめ登録された IP アドレスからの接続だけを許可する。(4) ウイルススキャン機能 ・ファイルのアップロード及びダウンロード時にウイルススキャンを行う。(5) 通信の暗号化機能 ・HTTP over TLS を用いて通信を暗号化する。(6) 利用者管理機能(省略)
図 3 データ交換サーバの機能

さらに,P 氏は,②図 3 中の(4)のウイルススキャン機能を有効なものとするためのアップロード時の注意点を説明した。

問題点(い)について,F さんと P 氏は検討の結果,サーバ用及び PC 用の③ウイルス対策集中管理ソフトをインストールしたウイルス対策管理サーバの導入を提案することにした。

〔内部 LAN のサーバに関する見直し〕

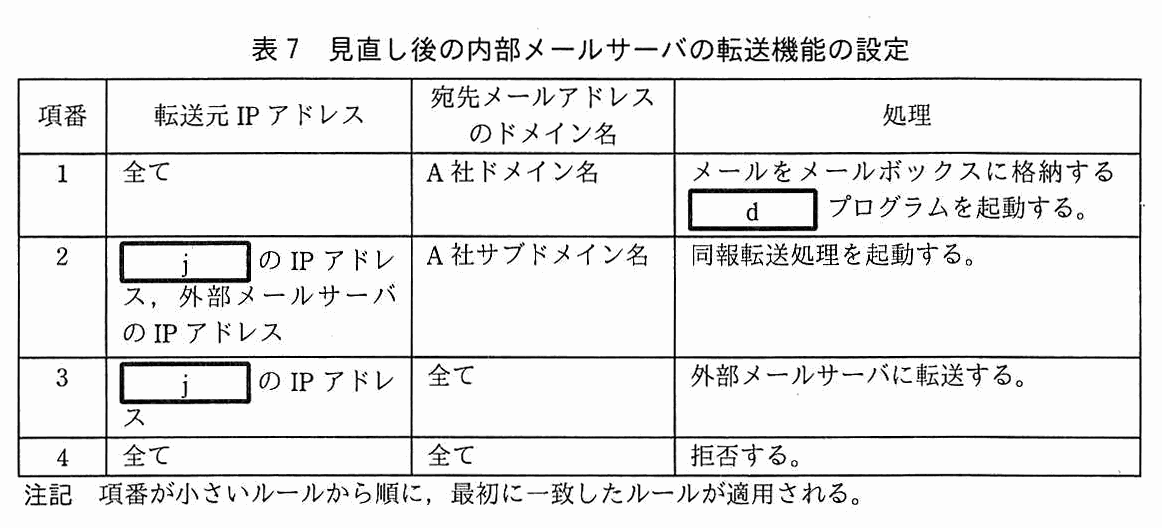
問題点(う)について,F さんと P 氏は内部メールサーバの設定を見直すことにした。次は,その際の会話である。

項番,転送元 IP アドレス,宛先メールアドレスのドメイン名,処理の 4 列の表。項番 1:転送元 IP アドレスは全て,宛先メールアドレスのドメイン名は A 社ドメイン名,処理はメールをメールボックスに格納する [ d ] プログラムを起動する。項番 2:転送元 IP アドレスは [ j ] の IP アドレス,外部メールサーバの IP アドレス,宛先メールアドレスのドメイン名は A 社サブドメイン名,処理は同報転送処理を起動する。項番 3:転送元 IP アドレスは [ j ] の IP アドレス,宛先メールアドレスのドメイン名は全て,処理は外部メールサーバに転送する。項番 4:転送元 IP アドレスは全て,宛先メールアドレスのドメイン名は全て,処理は拒否する。注記 項番が小さいルールから順に,最初に一致したルールが適用される。
表 7 見直し後の内部メールサーバの転送機能の設定

引き続き,内部 DNS サーバの設定を見直し,問題がないことを確認した。

〔業務 LAN のサーバに関する見直し〕

問題点(え)について,F さんと P 氏は,検討の結果,業務 LAN のサーバからインターネットへの通信として,OS 及びソフトウェアの脆弱性修正プログラムのダウンロード,並びにウイルス定義ファイルのダウンロードだけを許可するように,プロキシサーバの設定変更を提案することにした。

問題点(お)に起因するマルウェア感染によって,万が一,業務 LAN のサーバが 1 台でも停止すると,A 社の業務に著しい支障が発生する。しかし,脆弱性修正プログラムがリリースされたとしても,業務 LAN のサーバでは,動作検証に時間を要し,すぐに適用できないこともある。そこで,P 氏は,④業務 LAN のサーバ間の必要な通信を維持しながら業務 LAN のサーバ間のマルウェア感染を防止するセキュリティ強化案を提案した。

F さんと P 氏がまとめた提案内容は,D 部長の承認を得た。一部の対策は即時実施され,ウイルス対策管理サーバ及びデータ交換サーバの導入,並びにセキュリティ強化案については,今年度末に予定されている内部 LAN のサーバ及び業務 LAN のサーバのリプレース計画に反映され,実施されることになった。

出題趣旨(IPA)

組織内部のサーバには重要な情報が格納されており,情報漏えい時やマルウェア感染時に組織に与える影響は大きい。しかし,DMZのサーバと比べると,インターネットから直接攻撃されないという理由から,情報セキュリティ対策が十分に行われないままになっていることがある。本問では,マルウェア感染を契機とした,社内システムの情報セキュリティ対策強化を題材に,マルウェア感染の影響範囲を調査する能力,及び業務要件を満たす形で情報セキュリティ対策を立案する能力を問う。

採点講評(問全体・IPA)

問2では,社内システムの情報セキュリティ対策強化を題材に,ネットワークセキュリティ及びマルウェア対策に関する設計と運用について出題した。

設問と解答例

設問1(1) 解答欄1つ

表 2 中の a に入れる適切な字句を,英字で答えよ。

〔a〕解答例

  • SMTP over TLS
解説

本文の根拠

表2 外部メールサーバ

サーバ証明書を用いて SMTP 通信をセキュアにした a に対応している。

SMTPの通信をTLSで暗号化し,サーバ証明書でサーバを認証する方式は,SMTP over TLSと呼ばれる。SMTPのセッションの中でSTARTTLSコマンドを使ってTLSに切り替える拡張がRFC 3207に定められている。解答例は“SMTP over TLS”である。

HTTPに対するHTTP over TLS(HTTPS)と同じ名付け方で,本文でもプロキシサーバについて“HTTP over TLS通信”と書かれている。TLSはサーバ証明書でサーバを認証し,通信路を暗号化するので,“サーバ証明書を用いて”“セキュアにした”という表2の説明に合う。

字数制限は無いが“英字で答えよ”なので,カタカナや日本語の説明ではなく英字で書く。“SMTPS”“STARTTLS”のような呼び方もあるが,解答例は“SMTP over TLS”である。

採点講評(IPA)

設問1(1)は,正答率が低かった。セキュリティに関するプロトコルについて,名称だけでなく,その仕組みについて理解を深めてほしい。

設問1(2) 解答欄2つ

表 2 中及び表 4 中の b,表 4 中,表 5 中及び表 7 中の d に入れる適切な字句を,解答群の中から選び,記号で答えよ。解答群 ア MDA(Mail Delivery Agent) イ MSA(Mail Submission Agent) ウ MTA(Mail Transfer Agent) エ MUA(Mail User Agent)

〔b〕解答例

  • ウ

〔d〕解答例

  • ア
解説

本文の根拠

表2 外部メールサーバ

メールの転送を行う b プログラムの起動と停止を記録する。

表4 内部メールサーバ

宛先メールアドレスのドメイン名が A 社ドメイン名又は A 社サブドメイン名の場合,メールをメールボックスに格納する d プログラムを起動する。

bは“メールの転送を行う”プログラムで,サーバ間でメールを中継するMTA(Mail Transfer Agent,ウ)である。dは“メールをメールボックスに格納する”プログラムで,受け取ったメールを宛先の利用者のメールボックスに配送するMDA(Mail Delivery Agent,ア)である。解答例はbが“ウ”,dが“ア”である。

MSA(Mail Submission Agent,イ)は,利用者のメールソフトから送信されるメールを最初に受け付ける役割である。MUA(Mail User Agent,エ)は,利用者がメールを読み書きするメールソフトそのものを指す。表4では,メールボックスに格納するプログラムとは別にPOP3プログラムがあり,利用者はPOP3でメールボックスからメールを取り出す。

字数制限は無い。記号で答えるので,bに“ウ”,dに“ア”と書く。転送(Transfer)と配送(Delivery)の違いで見分ける。

設問1(3) 解答欄1つ

表 3 中の c に入れる適切な字句を,図 1 中の構成要素から選び,答えよ。

〔c〕解答例

  • 内部メールサーバ
解説

本文の根拠

表3 項番1

転送元 IP アドレスは全て,宛先メールアドレスのドメイン名は A 社ドメイン名,A 社サブドメイン名,処理は c に転送する。

表3 項番2

転送元 IP アドレスは c の IP アドレス,宛先メールアドレスのドメイン名は全て,処理は宛先メールアドレスのドメイン部を基に MX レコードを問い合わせる。

表2 外部メールサーバ

インターネットと内部メールサーバとの間でメールを転送する。

外部メールサーバは,インターネットと内部メールサーバとの間でメールを転送する。項番1は,A社宛ての(A社ドメイン名・A社サブドメイン名の)メールをどこから来ても受け取って社内に渡すルールなので,転送先は内部メールサーバである。項番2は,社外宛てのメールをMXレコードを引いて転送するルールで,これを使えるのは社内から送ってくる内部メールサーバだけに限る。解答例は“内部メールサーバ”である。

項番3で残りを全て拒否するので,インターネットから届いた社外宛てのメールは中継されない。これがオープンリレーの防止である。転送元を内部メールサーバのIPアドレスに限っているのが要点である。

字数制限は無い。“図1中の構成要素から選び”なので,図1の表記どおり“内部メールサーバ”と書く。

採点講評(IPA)

設問1(3)は,正答率が高かった。電子メールのオープンリレー対策について,受験者の知識が高いことがうかがわれる。

設問2(1) 解答欄2つ

本文中の e に入れる適切な字句を,図 1 中の構成要素から選び,答えよ。また,本文中の f に入れる抽出条件を,30 字以内で述べよ。

〔e〕解答例

  • プロキシサーバ

〔f〕解答例

  • URLがマルウェアX中に保持されたURLである
解説

本文の根拠

図2 (2)

ダウンロード型のマルウェアであり,内部に C&C(Command and Control)サーバの URL が保持されている。

表2 プロキシサーバ

PC,内部 LAN のサーバ,及び業務 LAN のサーバから,DMZ,及びインターネット上の Web サーバへの HTTP 通信及び HTTP over TLS 通信を中継する。

表2 プロキシサーバ

送信元 IP アドレス,URL,HTTP ヘッダ情報及び通信データサイズを記録する。

業務LANのサーバからインターネットへのHTTP通信とHTTP over TLS通信は,プロキシサーバが中継している。プロキシサーバは送信元IPアドレスとURLをログに記録するので,C&Cサーバへの通信の有無はプロキシサーバ(e)のログで調べられる。マルウェアXは内部にC&CサーバのURLを保持しているので,そのURLへのアクセスを抽出すればよい。解答例はeが“プロキシサーバ”,fが“URLがマルウェアX中に保持されたURLである”である。

マルウェアXが見つかったのはコンテンツ管理Webサーバなので,そのサーバの送信元IPアドレスでも絞り込める。業務LANのサーバからインターネットへのWebアクセスは全てプロキシサーバを通るので,ここで見つからなければC&Cサーバへの通信は無かったと判断できる。

fの字数は30字以内で,解答例は23字である。“URL”が“マルウェアX中に保持されたURL”であるという,ログの項目と照合する値の二つを残す。“という条件に合致する”に続くので,“〜である”と条件の形で書く。

設問2(2) 解答欄2つ

本文中の g に入れる適切な字句を,図 1 中の構成要素から選び,答えよ。また,本文中の h に入れる抽出条件を,25 字以内で述べよ。

〔g〕解答例

  • 外部メールサーバ

〔h〕解答例

  • インターネット上のサーバに転送された
解説

本文の根拠

図2 (6)

5 月 9 日 10 時,コンテンツ管理 Web サーバが転送元で,メールサイズが 1k バイトのメールが 10 通,転送された。送信者メールアドレスは,コンテンツ管理 Web サーバのメールソフトに設定されているメールアドレスであり,宛先メールアドレスはインターネット上のメールアドレスであった。

表2 外部メールサーバ

メールの転送結果,転送元 IP アドレス,転送先 IP アドレス,送信者メールアドレス,宛先メールアドレス及びメールサイズを記録する。

表5 項番3

転送元 IP アドレスは A 社が利用しているプライベート IP アドレス,宛先メールアドレスのドメイン名は全て,処理は外部メールサーバに転送する。

マルウェアYのメールは,コンテンツ管理Webサーバから内部メールサーバを経て外部メールサーバに渡り,そこからインターネットに出て行く。内部メールサーバの調査で分かったのは,内部メールサーバが外部メールサーバへ転送したところまでである。実際にインターネット上のサーバに送り出されたか(情報が社外に漏れたか)は,外部メールサーバ(g)のログで,そのメールの転送結果と転送先を見て確かめる。解答例はgが“外部メールサーバ”,hが“インターネット上のサーバに転送された”である。

外部メールサーバのログには転送結果と転送先IPアドレスが記録されるので,送信者メールアドレスなどでマルウェアYのメールを特定し,転送先がインターネット上のサーバで転送が成功したものを抽出できる。外部メールサーバはウイルススキャンなどで転送しないこともあるので,転送されたかどうかは外部メールサーバでしか分からない。採点講評は,電子メールによる情報漏えいが疑われる場合には関連するメールサーバのログの調査が重要だと述べている。

hの字数は25字以内で,解答例は18字である。“インターネット上のサーバ”という転送先と“転送された”という結果の二つを残す。

採点講評(IPA)

設問2(2)hは,正答率が低かった。電子メールによる情報漏えいが疑われる場合,関連するメールサーバのログの調査が重要であることを理解して解答してほしかった。

設問2(3) 解答欄2つ

本文中の下線①について,外部 DNS サーバと内部 DNS サーバの DNS 問合せに関する設定変更の内容を,それぞれ 35 字以内で述べよ。

〔外部DNSサーバの設定変更の内容〕解答例

  • 内部DNSサーバからのDNS問合せを拒否する。

〔内部DNSサーバの設定変更の内容〕解答例

  • インターネット上のサーバ名についてのDNS問合せを拒否する。
解説

本文の根拠

図2 (3)

OS の設定で指定された DNS サーバに対して,マルウェアに保持された FQDN の全ての TXT レコードを問い合わせ,得られた文字列を指示として解釈し,動作する。

表2 外部DNSサーバ

オープンリゾルバ対策が行われており,再帰的な DNS 問合せを許可するのは,公開 Web サーバ,外部メールサーバ,プロキシサーバ及び内部 DNS サーバだけである。

表4 内部DNSサーバ

内部 DNS サーバで解決できない DNS 問合せは,外部 DNS サーバに DNS 問合せを送る。

マルウェアYは,OSに設定されたDNSサーバ(社内では内部DNSサーバ)にTXTレコードを問い合わせ,その答えをC&Cサーバからの指示として受け取る。内部DNSサーバは解決できない問合せを外部DNSサーバに送り,外部DNSサーバがインターネットに問い合わせるので,この経路でC&Cサーバの指示が届いてしまう。そこで,外部DNSサーバでは内部DNSサーバからの問合せを拒否し,内部DNSサーバではインターネット上のサーバ名の問合せを拒否する。解答例は,外部DNSサーバが“内部DNSサーバからのDNS問合せを拒否する。”,内部DNSサーバが“インターネット上のサーバ名についてのDNS問合せを拒否する。”である。

社内のPCやサーバは,Webへのアクセスはプロキシサーバ,メールの送受信は外部メールサーバに任せている。インターネット上の名前を引くのはDMZにあるプロキシサーバや外部メールサーバで,これらは外部DNSサーバに直接問い合わせるので,内部DNSサーバがインターネットの名前を解決できなくても業務には差し支えない。二つの設定を両方入れておけば,片方の設定漏れがあっても止められる。

字数はそれぞれ35字以内で,解答例は外部DNSサーバの欄が23字,内部DNSサーバの欄が30字である。外部DNSサーバの欄は“内部DNSサーバからの”という問合せ元を,内部DNSサーバの欄は“インターネット上のサーバ名についての”という問合せの内容を書き,どちらも“拒否する”で締める。

設問2(4) 解答欄1つ

本文中の i に入れる抽出条件を,30 字以内で述べよ。

〔i〕解答例

  • 社内専用のドメイン名以外のFQDNが書かれている
解説

本文の根拠

会話(P氏)

さらに,内部 DNS サーバで,DNS 問合せの内容とその結果をログに記録すると,マルウェア Y と同様のタイプのマルウェアの検出に役立ちます。

表4 内部DNSサーバ

社内専用のドメイン名を管理する。

会話(Fさん)

マルウェア中に多数の FQDN があり,それぞれの FQDN に合致するログを抽出するのは時間が掛かりそうです。

設問2(3)の設定変更の後は,社内の機器が内部DNSサーバにインターネット上の名前を問い合わせる理由は無くなる。内部DNSサーバが答えるべき名前は,自分が管理する社内専用のドメイン名だけである。したがって,社内専用のドメイン名以外のFQDNを問い合わせているログを抽出すれば,マルウェアのFQDNを一つずつ照合しなくても,マルウェアの疑いがある問合せをまとめて拾える。解答例は“社内専用のドメイン名以外のFQDNが書かれている”である。

この方法は,マルウェアYに保持されたFQDNを知らなくても使えるので,同様のタイプの未知のマルウェアの検出にも役立つ。P氏が“マルウェアYと同様のタイプのマルウェアの検出に役立ちます”と言っているのはこのためである。

字数は30字以内で,解答例は24字である。“社内専用のドメイン名以外”という条件と“FQDN”という照合の対象を残す。“という条件に合致する”に続くので,“〜が書かれている”と条件の形で書く。

設問3(1) 20字以内

本文中の下線②について,注意点とは何か。20 字以内で述べよ。

解答例

  • ファイルを暗号化しない。
解説

本文の根拠

問題点(あ)

SMTP ウイルススキャンでは,暗号化されたファイルについてウイルス検出ができないこと

図3 (4)

ファイルのアップロード及びダウンロード時にウイルススキャンを行う。

図3 (5)

HTTP over TLS を用いて通信を暗号化する。

ウイルススキャンは,ファイルの中身を検査するので,暗号化されたファイルの中は調べられない。これが問題点(あ)である。データ交換サーバでアップロード時のウイルススキャンを有効にするには,ファイルを暗号化しないままアップロードしてもらう必要がある。解答例は“ファイルを暗号化しない。”である。

暗号化しなくても安全性が下がらないのは,データ交換サーバが通信をHTTP over TLSで暗号化し(図3の(5)),利用者IDとパスワードの認証,フォルダやファイルごとのアクセス制限,接続元のIPアドレスの制限を備えているからである。これまでファイルを暗号化していたのはメールでの盗聴に備えるためで,データ交換サーバではその役割をTLSとアクセス制限が担う。

字数は20字以内で,解答例は12字である。“暗号化しない”ことが要点で,暗号化圧縮ファイルのままアップロードすると(4)が働かないことを押さえる。

設問3(2) 40字以内

本文中の下線③について,調査及び対処の着手の早期化を期待してウイルス対策集中管理ソフトを導入する場合,A 社がウイルス対策集中管理ソフトに求める機能はどのようなものか。40 字以内で述べよ。

解答例

  • サーバ及びPCでのウイルス検出結果をシステム部運用グループに通知する機能
解説

本文の根拠

問題点(い)

PC 利用者からのマルウェア感染の申告をきっかけにして,調査及び対処に着手しているが,マルウェア感染の影響を最小限にするためには,遅過ぎること

〔マルウェア感染と調査〕

5 月 11 日 13 時 10 分に,システム部 Web 管理グループの H さんからシステム部運用グループの E 主任に,“PC のフルスキャン中に PDF ファイルがマルウェア X として検出され,駆除された”との連絡があった。

今回は,PCでマルウェアが検出されても,利用者のHさんがシステム部運用グループに連絡するまで調査が始まらなかった。ウイルス対策集中管理ソフトで,サーバとPCでのウイルス検出結果を自動的にシステム部運用グループに通知するようにすれば,利用者の申告を待たずに調査と対処に着手できる。解答例は“サーバ及びPCでのウイルス検出結果をシステム部運用グループに通知する機能”である。

図2では,PCでの検出は5月11日13時で,連絡は13時10分だったが,W社がウイルス定義ファイルをリリースしたのは同じ日の3時である。サーバについてはE主任が依頼して初めてフルスキャンが行われた。検出結果が集まって通知される仕組みがあれば,各部のサーバ管理者や利用者の動きに頼らずに済む。

字数は40字以内で,解答例は36字である。“サーバ及びPC”という対象,“ウイルス検出結果”という通知する内容,“システム部運用グループ”という通知先の三つを残す。

設問4 解答欄1つ

表 7 中の j に入れる適切な字句を,図 1 中の構成要素から選び,答えよ。

〔j〕解答例

  • PC-LAN
解説

本文の根拠

会話(Fさん)

内部 DNS サーバ及び業務 LAN のサーバから内部メールサーバに転送されるインターネット宛てのメールを拒否する方法はありますか。

表4 内部メールサーバ

業務 LAN のサーバから送信される通知用メールの宛先メールアドレスは,従業員用メールアドレスだけである。

表7 項番3

転送元 IP アドレスは j の IP アドレス,宛先メールアドレスのドメイン名は全て,処理は外部メールサーバに転送する。

表5の項番3は,A社のプライベートIPアドレスからのメールを全て外部メールサーバに転送するので,業務LANのサーバからでもインターネット宛てのメールが送れてしまう。表7では,インターネット宛てを含む全ての宛先へのメールを転送できる送信元(項番3)と,同報転送を使える送信元(項番2)を,PCの接続しているPC-LANに限る。業務LANのサーバからの通知用メールは従業員用メールアドレス(A社ドメイン名)宛てだけなので,項番1で配送され,それ以外は項番4で拒否される。解答例は“PC-LAN”である。

項番2にはPC-LANに加えて外部メールサーバのIPアドレスがあり,社外の業者がグループ同報用メールアドレス(A社サブドメイン名)に送るメールも同報転送できる。内部DNSサーバや業務LANのサーバは項番2・3の転送元に入らないので,マルウェアがサーバのメールソフトから社外にメールを送ろうとしても拒否される。

字数制限は無い。“図1中の構成要素から選び”なので,図1の表記どおり“PC-LAN”と書く。PCはPC-LANに全て接続している(図1の注記1)。

設問5 35字以内

本文中の下線④について,P 氏が提案したセキュリティ強化案を,35 字以内で具体的に述べよ。

解答例

  • 業務LANの全てのサーバにホスト型IPSソフトウェアを導入する。
解説

本文の根拠

〔業務LANのサーバに関する見直し〕

しかし,脆弱性修正プログラムがリリースされたとしても,業務 LAN のサーバでは,動作検証に時間を要し,すぐに適用できないこともある。

図2 (3)

OS のバッファオーバフローの脆弱性を悪用して,ネットワーク経由で感染を広げる。

本文

業務 LAN のサーバ間では,日次でデータの転送がある。

マルウェアYは,OSのバッファオーバフローの脆弱性を突いてネットワーク経由で業務LANのサーバ間に感染を広げた。業務LANのサーバは修正プログラムをすぐに適用できないことがあり,日次のデータ転送があるのでサーバ間の通信も止められない。そこで,各サーバにホスト型IPSソフトウェアを導入し,脆弱性を突く不正な通信をサーバ上で検知して遮断する。解答例は“業務LANの全てのサーバにホスト型IPSソフトウェアを導入する。”である。

IPSは不正な通信を検知した上で遮断するので,修正プログラムを適用するまでの間の防御になり,正常なデータ転送は通したまま攻撃だけを止められる。ネットワーク型ではなくホスト型にするのは,業務LANのサーバは同じL2SWにつながっており,サーバ間の通信がネットワークの境界を通らないからである。採点講評は,IDSには不審な通信を検知する機能はあるが,IPSとは異なり遮断する機能はないと指摘している。

字数は35字以内で,解答例は32字である。“業務LANの全てのサーバ”という範囲と“ホスト型IPSソフトウェアを導入する”という対策の二つを残す。“IDS”と書くと遮断できないので誤りになる。

採点講評(IPA)

設問5は,IDSの導入について述べている解答が散見された。IDSには,不審な通信を検知する機能はあるが,IPSとは異なり,不審な通信を遮断する機能はない。IDSとIPSの機能の違いを理解してほしい。

出典:平成29年度 春期 情報処理安全確保支援士試験 午後Ⅱ 問2(表記を一部改変)