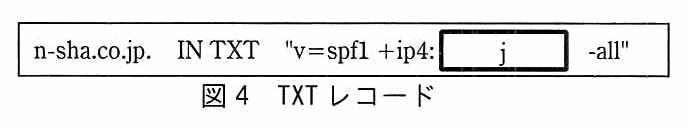‹ ぱすてく

情報処理安全確保支援士試験

令和元年度 秋期 午後Ⅰ(旧試験)

令和元年度 秋期に実施された情報処理安全確保支援士試験 午後Ⅰの全3問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。

この試験について:情報処理安全確保支援士試験について

この年度を解いてみる

問1 電子メールのセキュリティ対策

電子メールのセキュリティ対策に関する次の記述を読んで,設問1~4に答えよ。

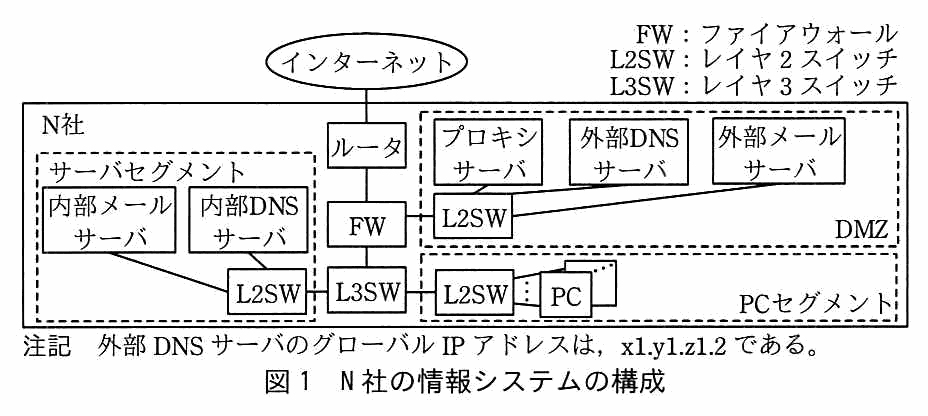
N 社は,従業員数 500 名の情報サービス事業者である。N 社の情報システムの構成を図1に示す。

N 社の構成図。インターネットにルータが接続し,ルータの下に FW(ファイアウォール)がある。FW は DMZ の L2SW(レイヤ 2 スイッチ)と L3SW(レイヤ 3 スイッチ)に接続する。DMZ には L2SW に接続したプロキシサーバ,外部 DNS サーバ,外部メールサーバがある。L3SW はサーバセグメントの L2SW(内部メールサーバ,内部 DNS サーバが接続)と PC セグメントの L2SW(複数の PC が接続)に接続する。注記:外部 DNS サーバのグローバル IP アドレスは,x1.y1.z1.2 である。
図1 N 社の情報システムの構成

N 社の情報システムは,情報システム部(以下,情シ部という)の Q 部長と U 主任を含む 5 名で運用している。

各 PC 及び各サーバは脆弱性修正プログラムが自動的に適用され,導入済のマルウェア対策ソフトのマルウェア定義ファイルが自動的にアップデートされる設定になっている。外部メールサーバでは,スパムメールフィルタの機能を利用している。

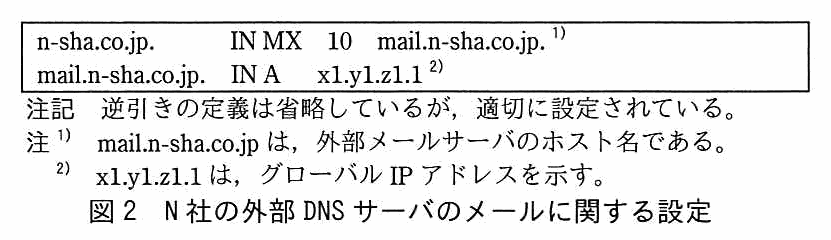
N 社では,インターネットドメイン名 n-sha.co.jp(以下,N 社ドメイン名という)を取得しており,メールアドレスのドメイン名にも使用している。外部 DNS サーバは,電子メール(以下,メールという)に関して図2のように設定してある。

枠の中に2行のレコード。1行目:n-sha.co.jp. IN MX 10 mail.n-sha.co.jp.(注 1)付き)。2行目:mail.n-sha.co.jp. IN A x1.y1.z1.1(注 2)付き)。注記:逆引きの定義は省略しているが,適切に設定されている。注 1)mail.n-sha.co.jp は,外部メールサーバのホスト名である。注 2)x1.y1.z1.1 は,グローバル IP アドレスを示す。
図2 N 社の外部 DNS サーバのメールに関する設定

送信者メールアドレスには,SMTP の a コマンドで指定されるエンベロープの送信者メールアドレス(以下,Envelope-FROM という)と,メールデータ内のメールヘッダで指定される送信者メールアドレス(以下,Header-FROM という)がある。送信したメールが不達になるなど配送エラーとなった場合,Envelope-FROM で指定したメールアドレス宛てに通知メールが届く。N 社では,従業員が PC からメールを送信する場合,Envelope-FROM 及び Header-FROM とも自身のメールアドレスが設定される。

昨今,メールを悪用して企業秘密や金銭をだまし取る攻撃が発生しており,N 社が属する業界団体の会員企業でも,なりすましメールによる攻撃によって被害が発生した。こうした被害を少しでも抑えるため,同団体から送信者メールアドレスが詐称されているかをドメイン単位で確認する技術(以下,送信ドメイン認証技術という)を普及させるよう働きかけがあったことから,N 社でも情シ部が中心になって送信ドメイン認証技術の利用を検討することになった。

〔送信ドメイン認証技術の検討〕

Q 部長と U 主任は,送信ドメイン認証技術の利用について検討を始めた。次は,その際の Q 部長と U 主任の会話である。

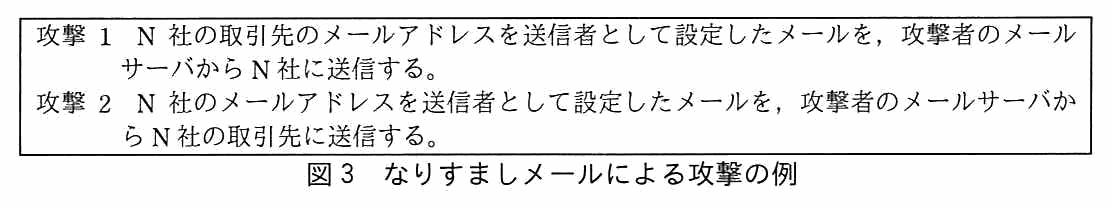
Q 部長は,図3のなりすましメールによる攻撃の例を示し,送信ドメイン認証技術が各攻撃の対策となるかどうかをまとめるように U 主任に指示した。

枠の中に2つの攻撃。攻撃 1:N 社の取引先のメールアドレスを送信者として設定したメールを,攻撃者のメールサーバから N 社に送信する。攻撃 2:N 社のメールアドレスを送信者として設定したメールを,攻撃者のメールサーバから N 社の取引先に送信する。
図3 なりすましメールによる攻撃の例

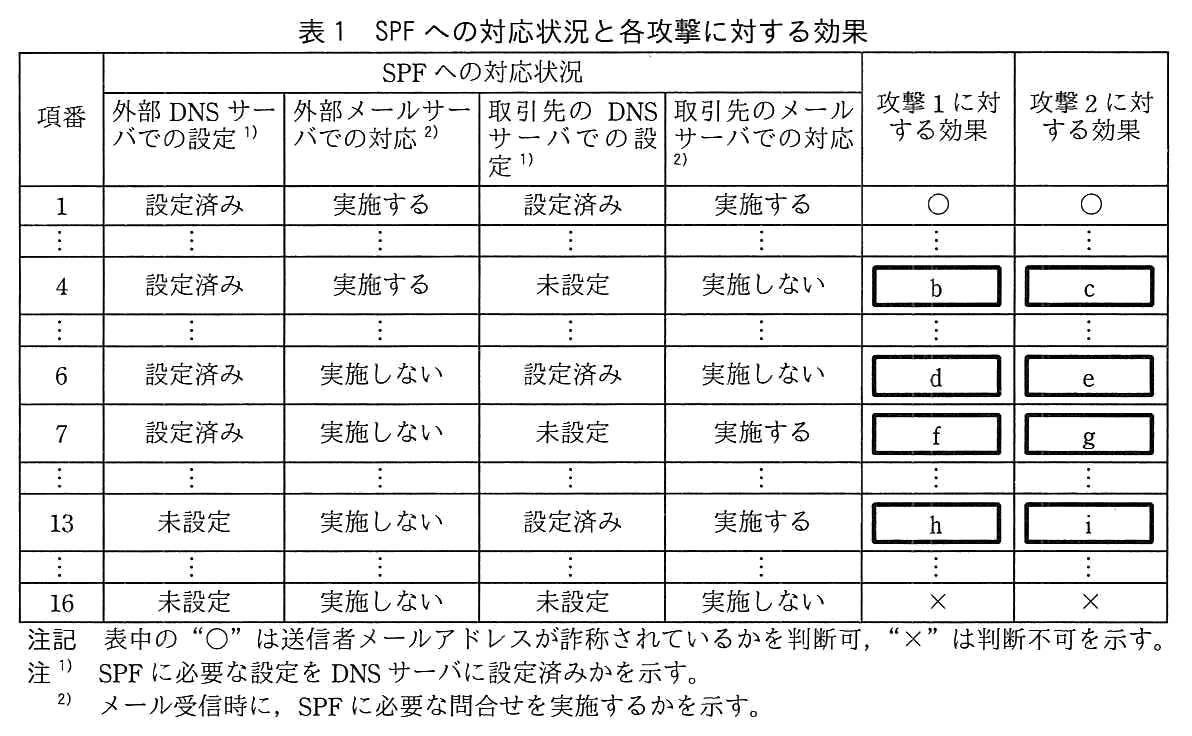
U 主任は,SPF への対応と各攻撃に対する効果の関係を表1にまとめ,SPF が対策となるかどうかを同表を用いて Q 部長に説明した。

列は項番,SPF への対応状況(外部 DNS サーバでの設定 1),外部メールサーバでの対応 2),取引先の DNS サーバでの設定 1),取引先のメールサーバでの対応 2)),攻撃 1 に対する効果,攻撃 2 に対する効果。項番1:設定済み,実施する,設定済み,実施する,○,○。(項番2・3は省略)。項番4:設定済み,実施する,未設定,実施しない,[ b ],[ c ]。(項番5は省略)。項番6:設定済み,実施しない,設定済み,実施しない,[ d ],[ e ]。項番7:設定済み,実施しない,未設定,実施する,[ f ],[ g ]。(項番8~12は省略)。項番13:未設定,実施しない,設定済み,実施する,[ h ],[ i ]。(項番14・15は省略)。項番16:未設定,実施しない,未設定,実施しない,×,×。注記:表中の“○”は送信者メールアドレスが詐称されているかを判断可,“×”は判断不可を示す。注 1) SPF に必要な設定を DNS サーバに設定済みかを示す。注 2) メール受信時に,SPF に必要な問合せを実施するかを示す。
表1 SPF への対応状況と各攻撃に対する効果

次は,その後の Q 部長と U 主任の会話である。

枠の中に1行のレコード。n-sha.co.jp. IN TXT "v=spf1 +ip4:[ j ] -all"
図4 TXT レコード
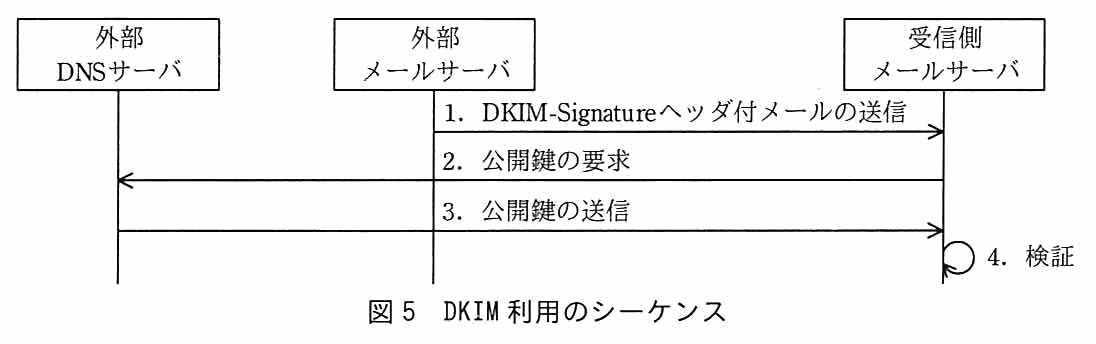
外部 DNS サーバ,外部メールサーバ,受信側メールサーバの3者のシーケンス図。1. 外部メールサーバから受信側メールサーバへ「DKIM-Signature ヘッダ付メールの送信」。2. 受信側メールサーバから外部 DNS サーバへ「公開鍵の要求」。3. 外部 DNS サーバから受信側メールサーバへ「公開鍵の送信」。4. 受信側メールサーバで「検証」。
図5 DKIM 利用のシーケンス
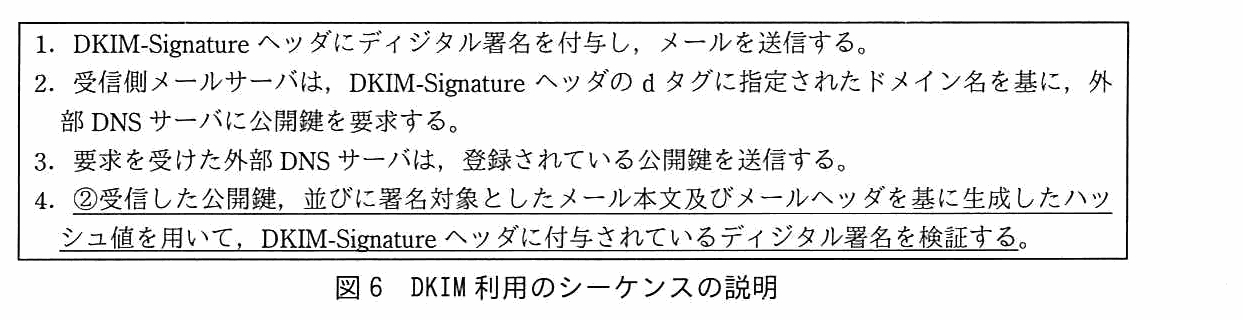
枠の中に4項目。1. DKIM-Signature ヘッダにディジタル署名を付与し,メールを送信する。2. 受信側メールサーバは,DKIM-Signature ヘッダの d タグに指定されたドメイン名を基に,外部 DNS サーバに公開鍵を要求する。3. 要求を受けた外部 DNS サーバは,登録されている公開鍵を送信する。4. ②受信した公開鍵,並びに署名対象としたメール本文及びメールヘッダを基に生成したハッシュ値を用いて,DKIM-Signature ヘッダに付与されているディジタル署名を検証する。(項番4の「②」から「検証する。」までに下線②が付いている)
図6 DKIM 利用のシーケンスの説明
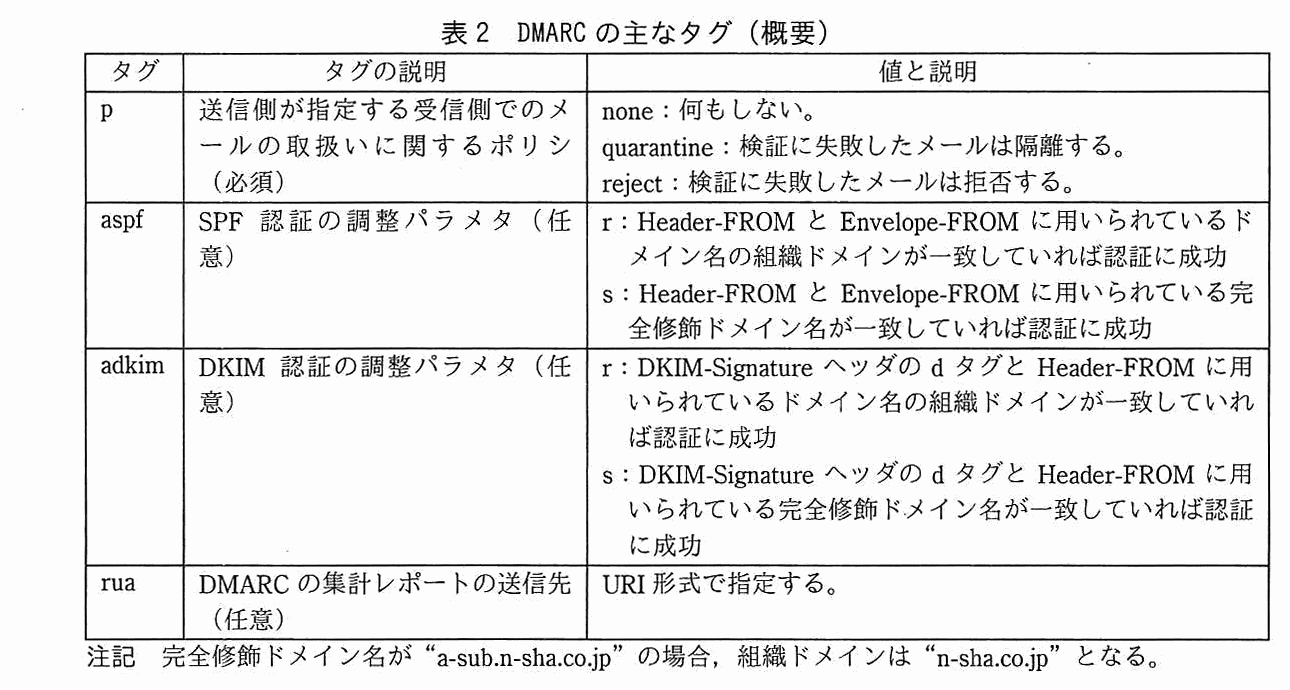
列はタグ,タグの説明,値と説明。p:送信側が指定する受信側でのメールの取扱いに関するポリシ(必須)。値:none は何もしない。quarantine は検証に失敗したメールは隔離する。reject は検証に失敗したメールは拒否する。aspf:SPF 認証の調整パラメタ(任意)。値:r は Header-FROM と Envelope-FROM に用いられているドメイン名の組織ドメインが一致していれば認証に成功。s は Header-FROM と Envelope-FROM に用いられている完全修飾ドメイン名が一致していれば認証に成功。adkim:DKIM 認証の調整パラメタ(任意)。値:r は DKIM-Signature ヘッダの d タグと Header-FROM に用いられているドメイン名の組織ドメインが一致していれば認証に成功。s は DKIM-Signature ヘッダの d タグと Header-FROM に用いられている完全修飾ドメイン名が一致していれば認証に成功。rua:DMARC の集計レポートの送信先(任意)。値:URI 形式で指定する。注記:完全修飾ドメイン名が“a-sub.n-sha.co.jp”の場合,組織ドメインは“n-sha.co.jp”となる。
表2 DMARC の主なタグ(概要)

これらの検討結果を経営陣に報告したところ,N 社は送信ドメイン認証技術として SPF,DKIM,DMARC を全て利用することになり,情シ部が導入作業に着手した。

〔ニュースレターの配信〕

送信ドメイン認証技術の導入作業着手から 1 週間後,N 社営業部で取引先宛てにニュースレターを配信する計画が持ち上がった。ニュースレターの配信には,X 社のクラウド型メール配信サービス(以下,X 配信サービスという)を利用する。ニュースレターは,X 社のメールサーバから配信され,配送エラーの通知メールは,X 社のメールサーバに届くようにする。Header-FROM には,N 社ドメイン名のメールアドレス(例:letter@n-sha.co.jp)を設定する。Envelope-FROM には,N 社のサブドメイン名 a-sub.n-sha.co.jp のメールアドレス(例:letter@a-sub.n-sha.co.jp)を設定する。X 社のメールサーバのホスト名は,mail.x-sha.co.jp であり,グローバル IP アドレスは,x2.y2.z2.1 である。X 社の DNS サーバのグローバル IP アドレスは,x2.y2.z2.2 である。X 配信サービスでは,SPF,DKIM,DMARC のいずれも利用が可能である。

N 社は,ニュースレターの配信についても,3 種類の送信ドメイン認証技術を利用することにした。具体的には,N 社の外部 DNS サーバに図7のレコードを追加する。

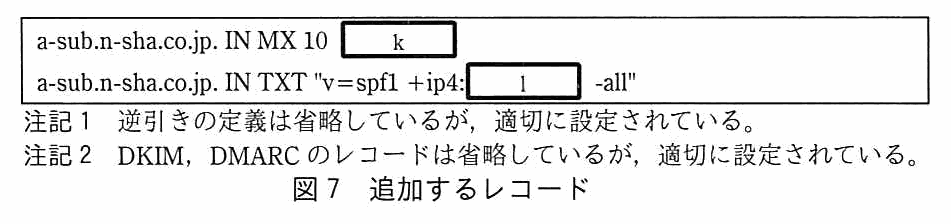
枠の中に2行のレコード。1行目:a-sub.n-sha.co.jp. IN MX 10 [ k ]。2行目:a-sub.n-sha.co.jp. IN TXT "v=spf1 +ip4:[ l ] -all"。注記 1 逆引きの定義は省略しているが,適切に設定されている。注記 2 DKIM,DMARC のレコードは省略しているが,適切に設定されている。
図7 追加するレコード

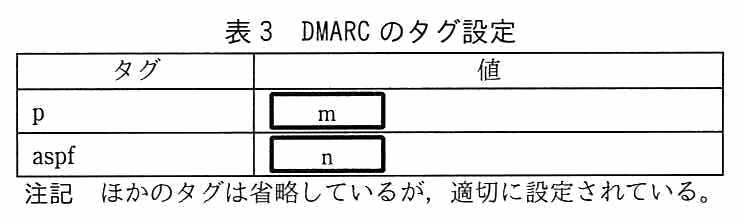
ここで,受信側で検証に失敗したメールは隔離するポリシとするため,DMARC の p タグと aspf タグの設定は表3のとおりとする。

列はタグ,値。p:[ m ]。aspf:[ n ]。注記:ほかのタグは省略しているが,適切に設定されている。
表3 DMARC のタグ設定

その後,N 社と主要な取引先での送信ドメイン認証技術の導入が完了した。

出題趣旨(IPA)

昨今,なりすましメールによって企業機密や金銭をだまし取られるなどの被害が発生しており,その対策として,送信ドメイン認証技術を普及させようという働きかけがある。本問では,送信ドメイン認証技術の基礎知識を含め,実際の業務において与えられた環境に送信ドメイン認証技術を適切に適用する能力を問う。

採点講評(問全体・IPA)

問1では,電子メールのセキュリティ対策について送信ドメイン認証技術を中心に出題した。なりすましメールによる被害が多数発生している。その技術的対策である送信ドメイン認証技術として,SPF,DKIM,DMARCが標準化されている。SMTP,DNSに加えて,それぞれの仕組みや特徴を理解してほしい。

設問と解答例

設問1 解答欄1つ

本文中の a に入れる適切な字句を答えよ。

〔a〕解答例

  • MAIL FROM
解説

本文の根拠

〔送信ドメイン認証技術の検討〕の前の説明

送信者メールアドレスには,SMTP の a コマンドで指定されるエンベロープの送信者メールアドレス(以下,Envelope-FROM という)と,メールデータ内のメールヘッダで指定される送信者メールアドレス(以下,Header-FROM という)がある。

SMTP(RFC 5321)では,送信側が MAIL FROM コマンドで,配送エラーの通知先にもなる送信者のアドレス(リバースパス)を指定する。これがエンベロープの送信者メールアドレス,すなわち Envelope-FROM である。メールデータの中の From ヘッダに書かれる Header-FROM(RFC 5322)とは別の値で,空欄 a には MAIL FROM が入る。

本文の“送信したメールが不達になるなど配送エラーとなった場合,Envelope-FROM で指定したメールアドレス宛てに通知メールが届く”という説明も,MAIL FROM で指定したアドレスが配送の経路制御に使われることと合う。SPF が検証するのも,この MAIL FROM のドメインである(RFC 7208 の 2.1 は,SPF のレコードが“HELO”と“MAIL FROM”の識別子で使うドメイン名を認可すると書いている)。表1の SPF の欄が,Envelope-FROM を使う前提で読めるのはこのためである。

字数制限のない穴埋めなので,字句の正確さが採点の対象になる。RCPT TO(受信者のアドレスを指定するコマンド)や,接続の最初に送る HELO・EHLO と取り違えやすい。コマンド名は空白を入れて MAIL FROM と書く(解答例も同じ)。

採点講評(IPA)

設問1は,正答率が低かった。SPFはSMTPのMAIL FROMコマンドで指定された送信者メールアドレスのドメインを認証することを理解してほしい。

設問2(1) 解答欄8つ

表1中の b ~ i に入れる適切な内容を,“○” 又は “×” のいずれかで答えよ。

〔b〕解答例

  • ×

〔c〕解答例

  • ×

〔d〕解答例

  • ×

〔e〕解答例

  • ×

〔f〕解答例

  • ×

〔g〕解答例

  • ○

〔h〕解答例

  • ×

〔i〕解答例

  • ×
解説

本文の根拠

図3

攻撃 1:N 社の取引先のメールアドレスを送信者として設定したメールを,攻撃者のメールサーバから N 社に送信する。

図3

攻撃 2:N 社のメールアドレスを送信者として設定したメールを,攻撃者のメールサーバから N 社の取引先に送信する。

表1

項番7:設定済み,実施しない,未設定,実施する,f,g。

表1の注記

注 2) メール受信時に,SPF に必要な問合せを実施するかを示す。

SPF は,メールを受け取る側が,送信元ドメインの DNS に登録された SPF レコード(TXT レコード,RFC 7208 の 3.1)を引いて,SMTP の接続元 IP アドレスが許可された送信元かを調べる仕組みである。したがって,なりすましを判断できるのは,(ア)なりすまされたドメインの DNS に SPF が設定済みで,かつ(イ)受信側のメールサーバが SPF の問合せを実施するときだけである。

攻撃1は取引先のアドレスを騙って N 社に送るので,必要なのは“取引先の DNS サーバでの設定”と“外部メールサーバ(N 社)での対応”の両方である。攻撃2は N 社のアドレスを騙って取引先に送るので,“外部 DNS サーバでの設定”と“取引先のメールサーバでの対応”の両方が要る。これを項番ごとに当てはめる。項番4(取引先の DNS が未設定,取引先のメールサーバが実施しない)は攻撃1も攻撃2も満たさず,b・c は×。項番6(外部メールサーバも取引先のメールサーバも実施しない)は両方×で,d・e は×。項番7(外部 DNS 設定済み,取引先のメールサーバが実施する)は攻撃2だけを満たし,f は×,g は○。項番13(外部 DNS 未設定,外部メールサーバは実施しない)は攻撃1の受信側が実施しない,攻撃2の送信側が未設定で,h・i は×。

表に項番1が○・○,項番16が×・×と示されているので,“設定済みと実施する”が揃う列だけが○になるという読み方で合っている。○が付くのは g だけで,攻撃1と攻撃2を分けて考えず“どちら側の DNS・メールサーバが関わるか”を表の列に対応づけるのが間違えにくいコツである。

設問2(2) 解答欄1つ

図4中の j に入れる適切な字句を答えよ。

〔j〕解答例

  • x1.y1.z1.1
解説

本文の根拠

図2の注

注 1)mail.n-sha.co.jp は,外部メールサーバのホスト名である。注 2)x1.y1.z1.1 は,グローバル IP アドレスを示す。

図1の注記

外部 DNS サーバのグローバル IP アドレスは,x1.y1.z1.2 である。

SPF レコードの ip4 は,メールの送信を許可する IPv4 アドレス(又はネットワーク)を指定するメカニズムで,“+”は一致したら pass とする修飾子,“-all”は“上のどれにも一致しなければ fail とする”という意味である(RFC 7208 の 4.6.2・5.1・5.6)。受信側は,SMTP の接続元がここに書かれたアドレスと一致するかを見る。

図2の A レコードから,メールを送信する外部メールサーバ mail.n-sha.co.jp のグローバル IP アドレスは x1.y1.z1.1 である。したがって j は x1.y1.z1.1 になる。図1の注記にある x1.y1.z1.2 は外部 DNS サーバのアドレスで,DNS サーバはメールを送信しないので,SPF レコードには書かない。

字数制限のない穴埋めだが,似た値が複数ある(x1.y1.z1.1 と x1.y1.z1.2)ので,“メールを送信するサーバのアドレス”が入ることを図1・図2で確かめてから選ぶ。

設問2(3) 50字以内

本文中の下線①について,SPF 認証が失敗する理由を,SPF 認証の仕組みを踏まえて,50 字以内で具体的に述べよ。

解答例

  • 送信側のDNSサーバに設定されたIPアドレスとSMTP接続元のIPアドレスが一致しないから
解説

本文の根拠

〔送信ドメイン認証技術の検討〕

その間で SPF に対応している別のメールサーバが Envelope-FROM を変えずにメールをそのまま転送する場合は,①メール受信側のメールサーバにおいて,SPF 認証が失敗してしまうという制約があります。

図4

v=spf1 +ip4:j -all

SPF 認証は,Envelope-FROM のドメインに登録された SPF レコードの IP アドレスと,メールを受け取った SMTP の接続元 IP アドレスを突き合わせる(RFC 7208)。メールが別のメールサーバで転送されると,受信側から見た接続元は転送サーバの IP アドレスになる。Envelope-FROM が元のドメインのままなら,そのドメインの SPF レコードには転送サーバの IP アドレスが登録されていないので,一致せず SPF 認証が失敗する。

本文は“Envelope-FROM を変えずにメールをそのまま転送する”ことを条件にしている。つまり,検証に使う送信元ドメイン(Envelope-FROM)は変わらず,接続元の IP アドレスだけが変わる,という状況である。採点講評は,SPF の認証の仕組みを理解していない解答が散見されたとしている。“転送されたから失敗する”だけでは仕組みを踏まえたことにならないので,何と何が一致しないのかを書く。

50 字以内なので,“送信側のDNSサーバに設定されたIPアドレスとSMTP接続元のIPアドレスが一致しないから”(解答例は 45 字)のように,比べる二つの IP アドレス(DNS に登録された送信元,SMTP の接続元)を入れ,不一致を理由にする。

採点講評(IPA)

設問2は,全体的に正答率が高かったが,(3)は正答率が低かった。SPFの認証の仕組みを理解していない解答が散見された。

設問2(4) 20字以内

図6中の下線②の検証によってメールの送信元の正当性以外に確認できる事項を,20 字以内で述べよ。

解答例

  • メール本文及びメールヘッダの改ざんの有無
解説

本文の根拠

図6

②受信した公開鍵,並びに署名対象としたメール本文及びメールヘッダを基に生成したハッシュ値を用いて,DKIM-Signature ヘッダに付与されているディジタル署名を検証する。

〔送信ドメイン認証技術の検討〕

転送メールサーバがディジタル署名,及びディジタル署名の基になったメールのデータを変更しなければ,たとえメールが転送された場合でも検証が可能です。

DKIM の署名は,署名対象としたメールヘッダと本文のハッシュ値を秘密鍵で署名したものである(RFC 6376 の 3.5 に,本文のハッシュ bh と署名するヘッダの一覧 h がある)。受信側は,DNS から取得した公開鍵で署名を検証し,自分で計算した本文・ヘッダのハッシュ値と比べる。署名が正しく検証できるのは,署名後に対象の部分が変更されていないときだけである。

したがって,下線②の検証によって,送信元のドメインが正当であること(公開鍵が d タグのドメインのものであること)に加えて,署名対象のメール本文及びメールヘッダが途中で改ざんされていないことが確認できる。U 主任の説明も,転送サーバが署名の基になったデータを変更しなければ検証できるとしており,変更されると検証に失敗する,という裏返しを含んでいる。

20 字以内なので,“メール本文及びメールヘッダの改ざんの有無”(解答例は 20 字)のように,対象(本文・ヘッダ)と確認内容(改ざんの有無)を短く並べる。“送信元の正当性”は問いで除かれているので書かない。

設問3 解答欄4つ

図7中の k ,l ,表3中の m ,n に入れる適切な字句を答えよ。

〔k〕解答例

  • mail.x-sha.co.jp.

〔l〕解答例

  • x2.y2.z2.1

〔m〕解答例

  • quarantine

〔n〕解答例

  • r
解説

本文の根拠

〔ニュースレターの配信〕

ニュースレターは,X 社のメールサーバから配信され,配送エラーの通知メールは,X 社のメールサーバに届くようにする。

〔ニュースレターの配信〕

Header-FROM には,N 社ドメイン名のメールアドレス(例:letter@n-sha.co.jp)を設定する。Envelope-FROM には,N 社のサブドメイン名 a-sub.n-sha.co.jp のメールアドレス(例:letter@a-sub.n-sha.co.jp)を設定する。

〔ニュースレターの配信〕

X 社のメールサーバのホスト名は,mail.x-sha.co.jp であり,グローバル IP アドレスは,x2.y2.z2.1 である。

表2

s は Header-FROM と Envelope-FROM に用いられている完全修飾ドメイン名が一致していれば認証に成功。

k は,a-sub.n-sha.co.jp 宛てのメール(配送エラーの通知)をどのサーバが受けるかを示す MX レコードの値である。Envelope-FROM が a-sub.n-sha.co.jp のアドレスで,エラー通知は X 社のメールサーバに届ける方針なので,mail.x-sha.co.jp. を入れる(図2の書き方に合わせ末尾にピリオドを付ける)。l は,ニュースレターを送信する X 社のメールサーバの IP アドレスで,SPF の ip4 に書くので x2.y2.z2.1 である。X 社の DNS サーバの x2.y2.z2.2 は送信しないので入れない。

m は,“検証に失敗したメールは隔離する”ポリシなので quarantine(表2)。n は SPF の整合の調整パラメタ aspf で,Header-FROM は n-sha.co.jp,Envelope-FROM は a-sub.n-sha.co.jp と,完全修飾ドメイン名が一致しない。s にすると完全修飾ドメイン名の一致を求めるため,SPF の認証が整合せず,隔離の対象になってしまう。r なら組織ドメイン(注記では n-sha.co.jp)が一致するので認証に成功する。したがって n は r である(RFC 7489 は,aspf の値が r(relaxed)と s(strict)で,指定しないときは r とする)。

字数制限のない穴埋めなので,m は p タグの値 3 種(none・quarantine・reject)のうち,本文の“隔離”に当たるものを,n は aspf の二つの値のうち,サブドメインの Envelope-FROM でも認証が成功するものを選ぶ,と二つの条件で絞る。

設問4 50字以内

攻撃者がどのように N 社の取引先になりすまして N 社にメールを送信すると,N 社が SPF,DKIM 及び DMARC では防ぐことができなくなるのか。その方法を 50 字以内で具体的に述べよ。

解答例

  • N社の取引先と似たメールアドレスから送信ドメイン認証技術を利用してメールを送信する。
解説

本文の根拠

〔送信ドメイン認証技術の検討〕の前の説明

同団体から送信者メールアドレスが詐称されているかをドメイン単位で確認する技術(以下,送信ドメイン認証技術という)を普及させるよう働きかけがあった

図3

攻撃 1:N 社の取引先のメールアドレスを送信者として設定したメールを,攻撃者のメールサーバから N 社に送信する。

SPF・DKIM・DMARC が確かめるのは,送信者メールアドレスのドメインが詐称されていないかである。攻撃者が取引先のドメインそのものを名乗ると(図3の攻撃1),取引先の SPF や署名に合わないので検出できる。しかし,取引先のドメイン名に似たドメイン名(文字を入れ替えたり,似た綴りにしたりしたもの)を攻撃者自身が取得し,そのドメインに SPF・DKIM・DMARC を正しく設定して,そこからメールを送れば,どの技術でも“正当なドメインから送られたメール”と判断される。これが,N 社が送信ドメイン認証技術では防げない方法である。

採点講評は,N 社の取引先になりすまして送信する方法を具体的に説明できていない解答が散見されたとしている。“ドメインを詐称する”だけでは,詐称を検出できる攻撃1と変わらないので,“似たドメイン(アドレス)を使い,認証技術も正しく利用する”ことまで書く。

50 字以内なので,“N社の取引先と似たメールアドレスから送信ドメイン認証技術を利用してメールを送信する。”(解答例は 42 字)のように,似たアドレスと,認証技術を利用して送る,の二点を入れる。

採点講評(IPA)

設問4は,正答率が低かった。N社取引先になりすまして送信する方法を具体的に説明できていない解答が散見された。

出典:令和元年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問1(表記を一部改変)

問2 セキュリティインシデント対応におけるサイバーセキュリティ情報の活用

セキュリティインシデント対応におけるサイバーセキュリティ情報の活用に関する次の記述を読んで,設問1,2に答えよ。

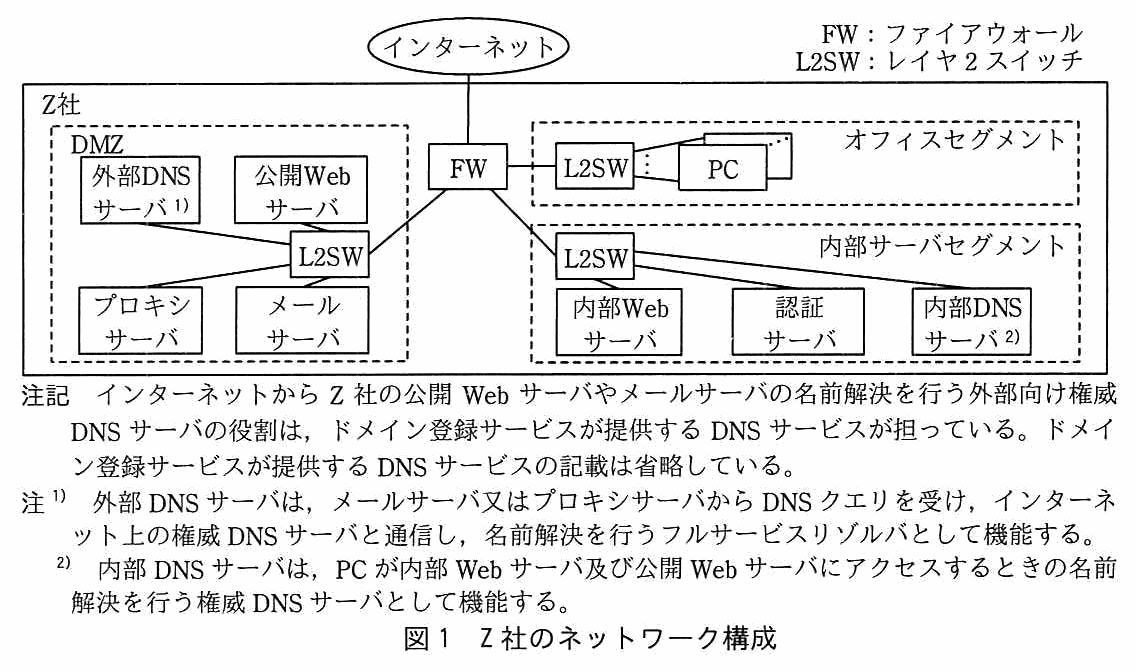
Z 社は,従業員数 150 名の金融事業会社である。事業規模は小さいが,多くの個人情報を扱っている。サイバーセキュリティ情報を共有し,サイバー攻撃への防御力を高める目的で活動する組織(ISAC:Information Sharing and Analysis Center)に最近加盟した。Z 社には 5 名で構成される IT 部門があり,IT システムの運用や管理を行っている。Z 社のネットワーク構成を図1に示す。

Z 社のネットワーク構成図。インターネットに FW(ファイアウォール)が接続している。FW は3つのセグメントに接続する。DMZ:L2SW(レイヤ 2 スイッチ)に外部 DNS サーバ 1),公開 Web サーバ,プロキシサーバ,メールサーバが接続。オフィスセグメント:L2SW に複数の PC が接続。内部サーバセグメント:L2SW に内部 Web サーバ,認証サーバ,内部 DNS サーバ 2) が接続。注記:インターネットから Z 社の公開 Web サーバやメールサーバの名前解決を行う外部向け権威 DNS サーバの役割は,ドメイン登録サービスが提供する DNS サービスが担っている。ドメイン登録サービスが提供する DNS サービスの記載は省略している。注 1) 外部 DNS サーバは,メールサーバ又はプロキシサーバから DNS クエリを受け,インターネット上の権威 DNS サーバと通信し,名前解決を行うフルサービスリゾルバとして機能する。注 2) 内部 DNS サーバは,PC が内部 Web サーバ及び公開 Web サーバにアクセスするときの名前解決を行う権威 DNS サーバとして機能する。
図1 Z 社のネットワーク構成

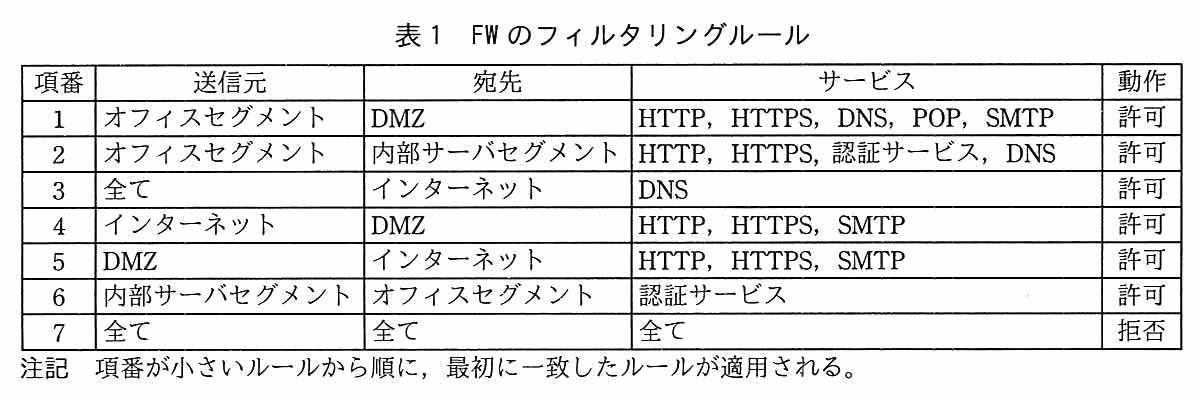
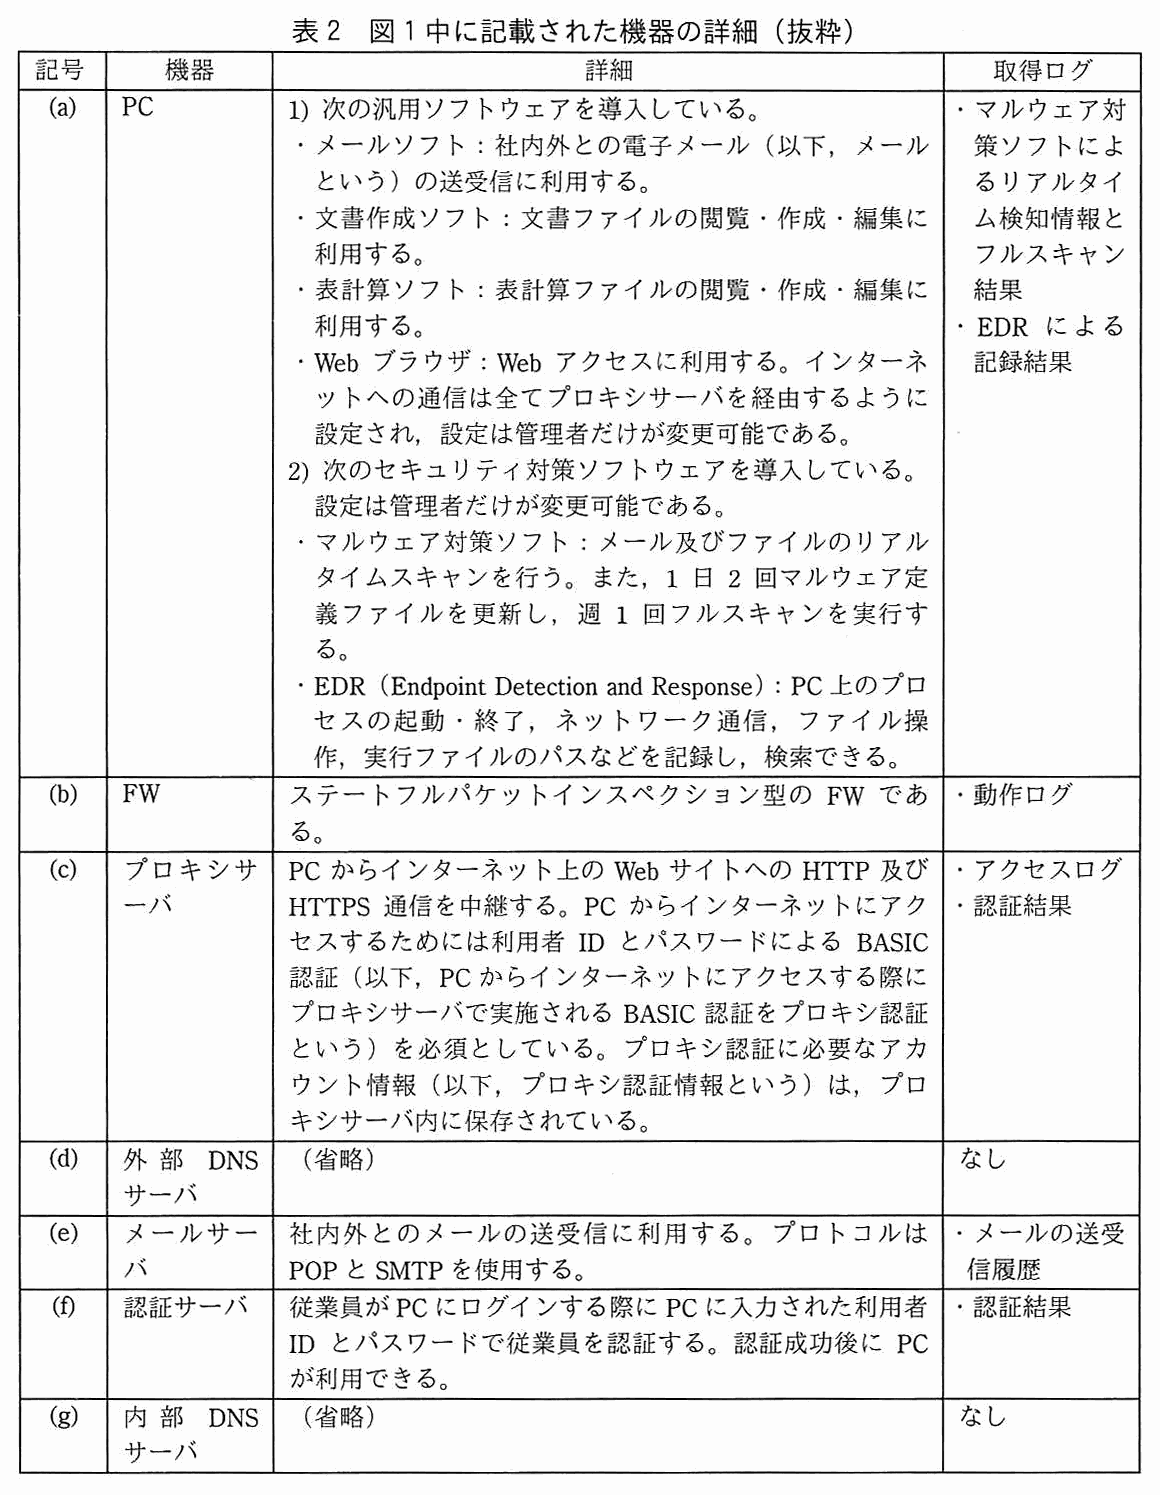
FW のフィルタリングルールを表1に,図1中に記載された機器の詳細を表2に示す。

列は項番,送信元,宛先,サービス,動作。項番1:オフィスセグメント,DMZ,HTTP,HTTPS,DNS,POP,SMTP,許可。項番2:オフィスセグメント,内部サーバセグメント,HTTP,HTTPS,認証サービス,DNS,許可。項番3:全て,インターネット,DNS,許可。項番4:インターネット,DMZ,HTTP,HTTPS,SMTP,許可。項番5:DMZ,インターネット,HTTP,HTTPS,SMTP,許可。項番6:内部サーバセグメント,オフィスセグメント,認証サービス,許可。項番7:全て,全て,全て,拒否。注記:項番が小さいルールから順に,最初に一致したルールが適用される。
表1 FW のフィルタリングルール
列は記号,機器,詳細,取得ログ。(a) PC:1) 次の汎用ソフトウェアを導入している。・メールソフト:社内外との電子メール(以下,メールという)の送受信に利用する。・文書作成ソフト:文書ファイルの閲覧・作成・編集に利用する。・表計算ソフト:表計算ファイルの閲覧・作成・編集に利用する。・Web ブラウザ:Web アクセスに利用する。インターネットへの通信は全てプロキシサーバを経由するように設定され,設定は管理者だけが変更可能である。2) 次のセキュリティ対策ソフトウェアを導入している。設定は管理者だけが変更可能である。・マルウェア対策ソフト:メール及びファイルのリアルタイムスキャンを行う。また,1 日 2 回マルウェア定義ファイルを更新し,週 1 回フルスキャンを実行する。・EDR(Endpoint Detection and Response):PC 上のプロセスの起動・終了,ネットワーク通信,ファイル操作,実行ファイルのパスなどを記録し,検索できる。取得ログ:・マルウェア対策ソフトによるリアルタイム検知情報とフルスキャン結果,・EDR による記録結果。(b) FW:ステートフルパケットインスペクション型の FW である。取得ログ:・動作ログ。(c) プロキシサーバ:PC からインターネット上の Web サイトへの HTTP 及び HTTPS 通信を中継する。PC からインターネットにアクセスするためには利用者 ID とパスワードによる BASIC 認証(以下,PC からインターネットにアクセスする際にプロキシサーバで実施される BASIC 認証をプロキシ認証という)を必須としている。プロキシ認証に必要なアカウント情報(以下,プロキシ認証情報という)は,プロキシサーバ内に保存されている。取得ログ:・アクセスログ,・認証結果。(d) 外部 DNS サーバ:(省略)。取得ログ:なし。(e) メールサーバ:社内外とのメールの送受信に利用する。プロトコルは POP と SMTP を使用する。取得ログ:・メールの送受信履歴。(f) 認証サーバ:従業員が PC にログインする際に PC に入力された利用者 ID とパスワードで従業員を認証する。認証成功後に PC が利用できる。取得ログ:・認証結果。(g) 内部 DNS サーバ:(省略)。取得ログ:なし。
表2 図1中に記載された機器の詳細(抜粋)

〔ISAC からの情報提供と対応〕

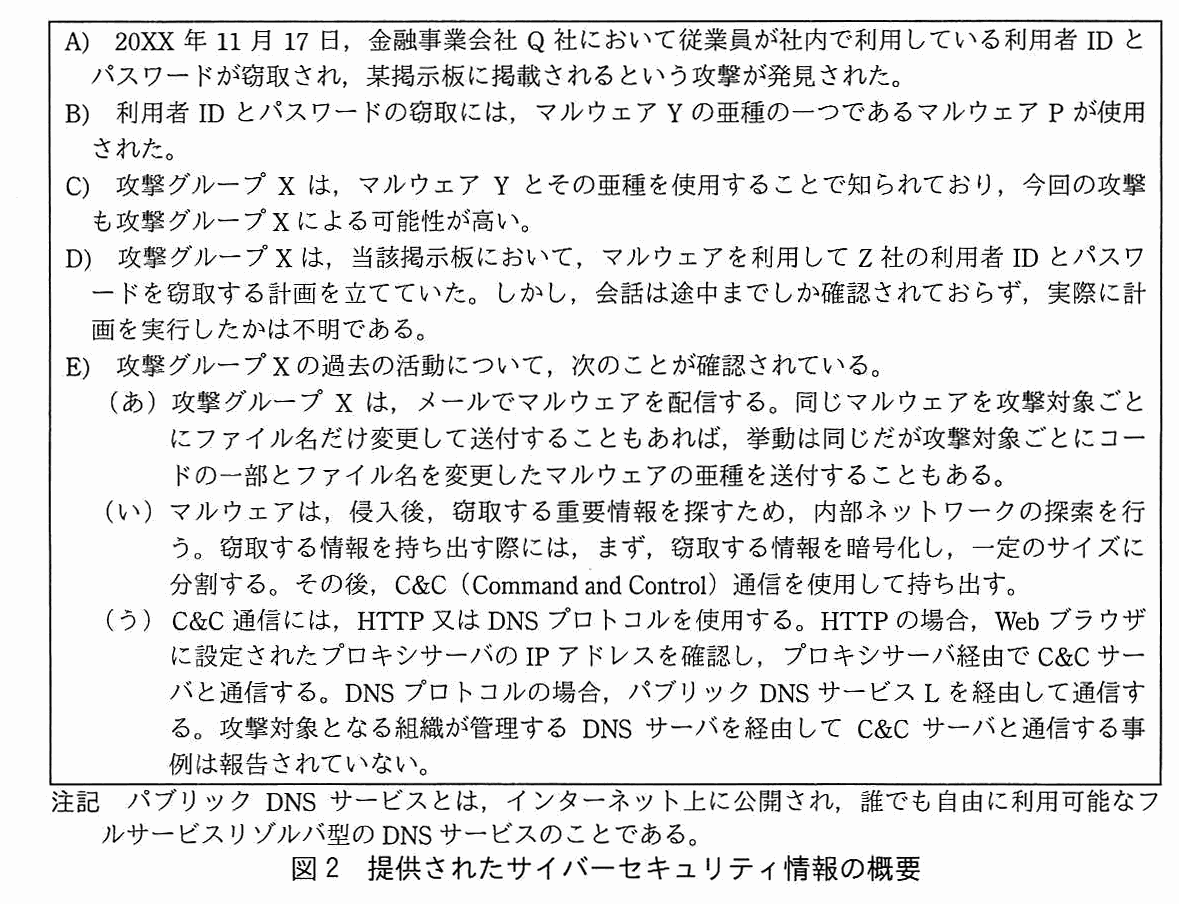
20XX 年 11 月 19 日,Z 社は ISAC から,サイバーセキュリティ情報の提供を受けた。当該情報の概要を図2に示す。

枠の中に項目 A)~E)。A) 20XX 年 11 月 17 日,金融事業会社 Q 社において従業員が社内で利用している利用者 ID とパスワードが窃取され,某掲示板に掲載されるという攻撃が発見された。B) 利用者 ID とパスワードの窃取には,マルウェア Y の亜種の一つであるマルウェア P が使用された。C) 攻撃グループ X は,マルウェア Y とその亜種を使用することで知られており,今回の攻撃も攻撃グループ X による可能性が高い。D) 攻撃グループ X は,当該掲示板において,マルウェアを利用して Z 社の利用者 ID とパスワードを窃取する計画を立てていた。しかし,会話は途中までしか確認されておらず,実際に計画を実行したかは不明である。E) 攻撃グループ X の過去の活動について,次のことが確認されている。(あ)攻撃グループ X は,メールでマルウェアを配信する。同じマルウェアを攻撃対象ごとにファイル名だけ変更して送付することもあれば,挙動は同じだが攻撃対象ごとにコードの一部とファイル名を変更したマルウェアの亜種を送付することもある。(い)マルウェアは,侵入後,窃取する重要情報を探すため,内部ネットワークの探索を行う。窃取する情報を持ち出す際には,まず,窃取する情報を暗号化し,一定のサイズに分割する。その後,C&C(Command and Control)通信を使用して持ち出す。(う)C&C 通信には,HTTP 又は DNS プロトコルを使用する。HTTP の場合,Web ブラウザに設定されたプロキシサーバの IP アドレスを確認し,プロキシサーバ経由で C&C サーバと通信する。DNS プロトコルの場合,パブリック DNS サービス L を経由して通信する。攻撃対象となる組織が管理する DNS サーバを経由して C&C サーバと通信する事例は報告されていない。注記:パブリック DNS サービスとは,インターネット上に公開され,誰でも自由に利用可能なフルサービスリゾルバ型の DNS サービスのことである。
図2 提供されたサイバーセキュリティ情報の概要

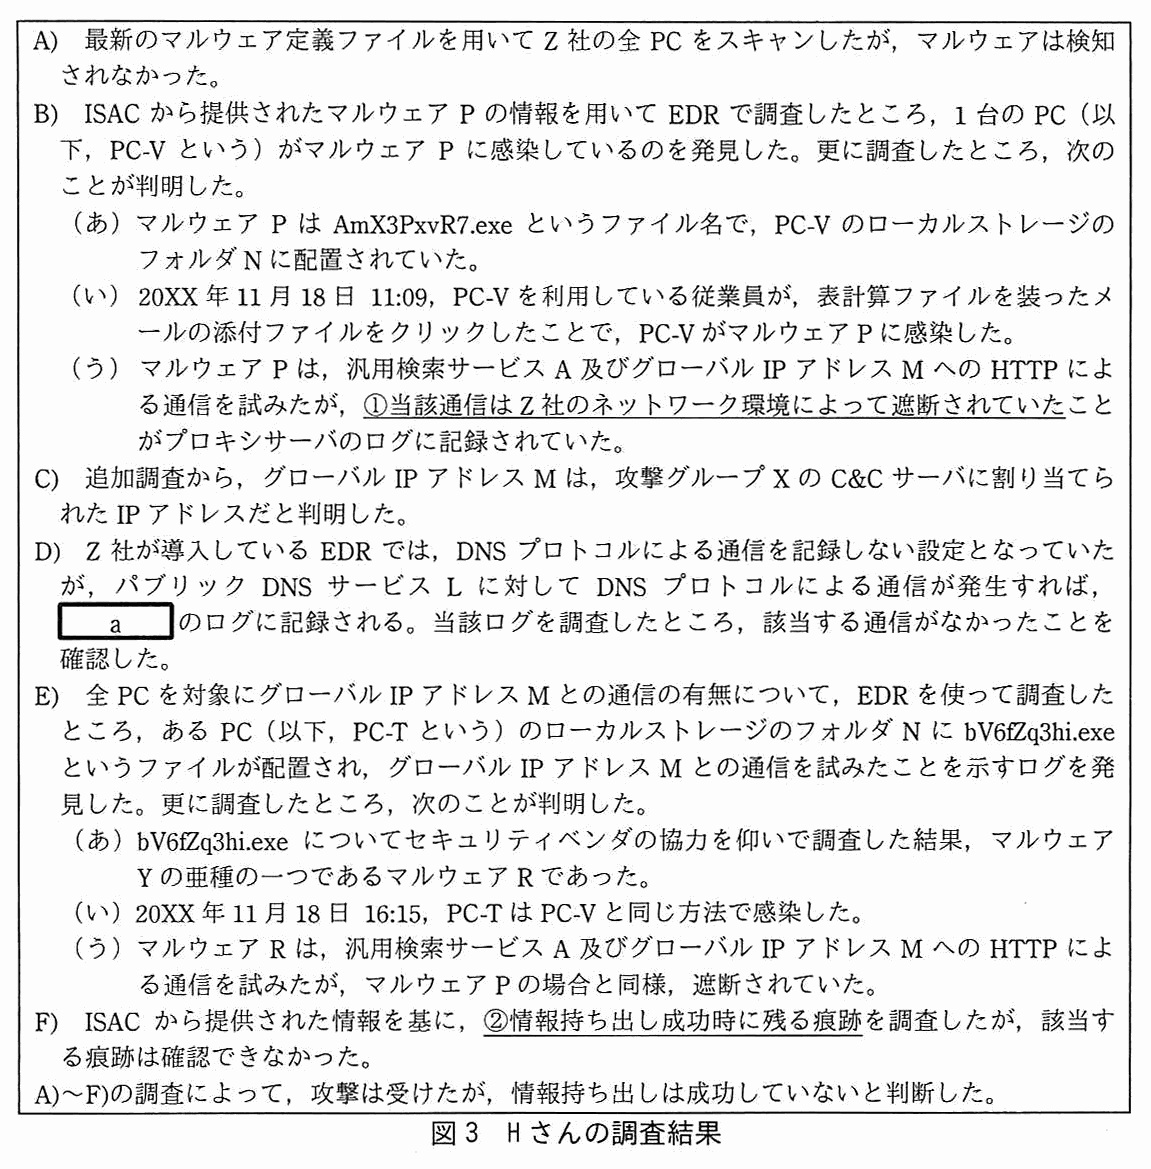
攻撃グループ X が Z 社を攻撃する計画を立てていたことを重く見た Z 社は,実際に攻撃を受けたかの調査を開始した。IT 部門の K 部長がプロジェクトリーダとなり,部下の H さんが調査した。図3に H さんの調査結果を示す。

枠の中に項目 A)~F) と結論。A) 最新のマルウェア定義ファイルを用いて Z 社の全 PC をスキャンしたが,マルウェアは検知されなかった。B) ISAC から提供されたマルウェア P の情報を用いて EDR で調査したところ,1 台の PC(以下,PC-V という)がマルウェア P に感染しているのを発見した。更に調査したところ,次のことが判明した。(あ)マルウェア P は AmX3PxvR7.exe というファイル名で,PC-V のローカルストレージのフォルダ N に配置されていた。(い)20XX 年 11 月 18 日 11:09,PC-V を利用している従業員が,表計算ファイルを装ったメールの添付ファイルをクリックしたことで,PC-V がマルウェア P に感染した。(う)マルウェア P は,汎用検索サービス A 及びグローバル IP アドレス M への HTTP による通信を試みたが,①当該通信は Z 社のネットワーク環境によって遮断されていたことがプロキシサーバのログに記録されていた。C) 追加調査から,グローバル IP アドレス M は,攻撃グループ X の C&C サーバに割り当てられた IP アドレスだと判明した。D) Z 社が導入している EDR では,DNS プロトコルによる通信を記録しない設定となっていたが,パブリック DNS サービス L に対して DNS プロトコルによる通信が発生すれば,[ a ]のログに記録される。当該ログを調査したところ,該当する通信がなかったことを確認した。E) 全 PC を対象にグローバル IP アドレス M との通信の有無について,EDR を使って調査したところ,ある PC(以下,PC-T という)のローカルストレージのフォルダ N に bV6fZq3hi.exe というファイルが配置され,グローバル IP アドレス M との通信を試みたことを示すログを発見した。更に調査したところ,次のことが判明した。(あ)bV6fZq3hi.exe についてセキュリティベンダの協力を仰いで調査した結果,マルウェア Y の亜種の一つであるマルウェア R であった。(い)20XX 年 11 月 18 日 16:15,PC-T は PC-V と同じ方法で感染した。(う)マルウェア R は,汎用検索サービス A 及びグローバル IP アドレス M への HTTP による通信を試みたが,マルウェア P の場合と同様,遮断されていた。F) ISAC から提供された情報を基に,②情報持ち出し成功時に残る痕跡を調査したが,該当する痕跡は確認できなかった。A)~F)の調査によって,攻撃は受けたが,情報持ち出しは成功していないと判断した。(B) の(う)の「当該通信は Z 社のネットワーク環境によって遮断されていた」に下線①,F) の「情報持ち出し成功時に残る痕跡」に下線②が付いている)
図3 H さんの調査結果

K 部長は,情報持ち出しは成功していないと判断できたことは不幸中の幸いだったとして,調査は一旦完了とした。③調査で判明した情報は ISAC に提供した。

〔対策の検討〕

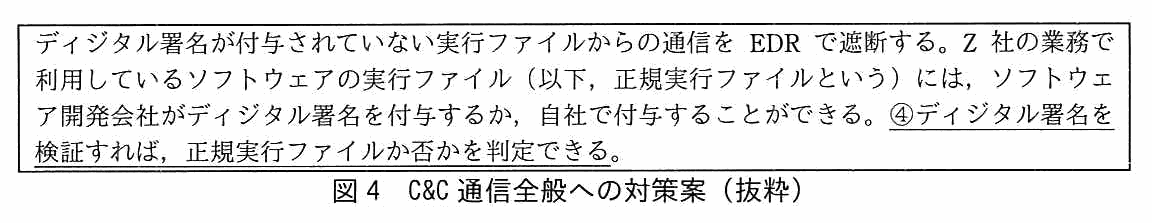
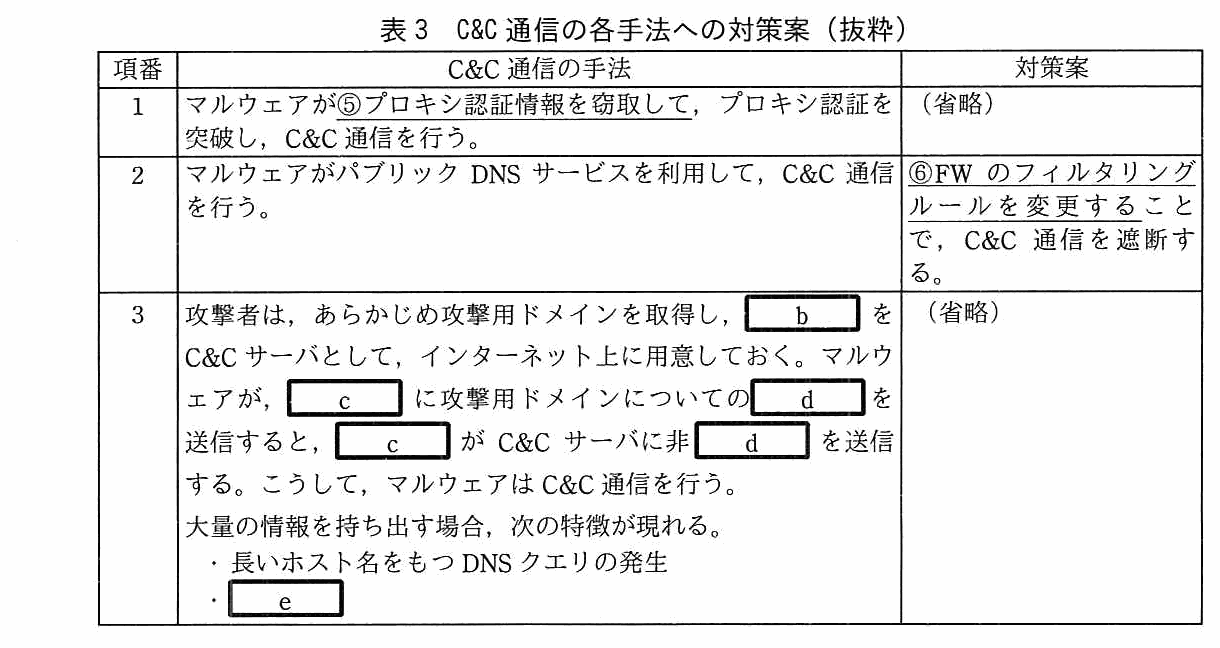
K 部長は,様々な C&C 通信の手法が今後も使われるであろうと想定し,多層防御の考えに基づいて,C&C 通信全般及び各手法への対策案を検討するよう H さんに指示した。H さんが検討した C&C 通信全般への対策案を図4に,C&C 通信の各手法への対策案を表3に示す。

枠の中の文章。ディジタル署名が付与されていない実行ファイルからの通信を EDR で遮断する。Z 社の業務で利用しているソフトウェアの実行ファイル(以下,正規実行ファイルという)には,ソフトウェア開発会社がディジタル署名を付与するか,自社で付与することができる。④ディジタル署名を検証すれば,正規実行ファイルか否かを判定できる。(「④」から「判定できる。」までに下線④が付いている)
図4 C&C 通信全般への対策案(抜粋)
列は項番,C&C 通信の手法,対策案。項番1:マルウェアが⑤プロキシ認証情報を窃取して,プロキシ認証を突破し,C&C 通信を行う。(「プロキシ認証情報を窃取して」に下線⑤)対策案:(省略)。項番2:マルウェアがパブリック DNS サービスを利用して,C&C 通信を行う。対策案:⑥FW のフィルタリングルールを変更することで,C&C 通信を遮断する。(「FW のフィルタリングルールを変更すること」に下線⑥)項番3:攻撃者は,あらかじめ攻撃用ドメインを取得し,[ b ]を C&C サーバとして,インターネット上に用意しておく。マルウェアが,[ c ]に攻撃用ドメインについての[ d ]を送信すると,[ c ]が C&C サーバに非[ d ]を送信する。こうして,マルウェアは C&C 通信を行う。大量の情報を持ち出す場合,次の特徴が現れる。・長いホスト名をもつ DNS クエリの発生,・[ e ]。対策案:(省略)。
表3 C&C 通信の各手法への対策案(抜粋)

出題趣旨(IPA)

最近,攻撃対象組織ごとにマルウェアなどを用意する攻撃が増えている。そういった攻撃に対応するため,ISACなどの脅威インテリジェンスを共有する組織を活用し,インシデント対応を行うケースが増えている。本問では,脅威インテリジェンスの関連知識と脅威インテリジェンスを活用するインシデント対応力について問う。

採点講評(問全体・IPA)

問2では,サイバーセキュリティ情報(脅威インテリジェンス)の活用と,C&C通信への対策手法について出題した。全体として,正答率は低かった。

設問と解答例

設問1(1) 20字以内

図3中の下線①について,通信が遮断された理由を 20 字以内で述べよ。ここで,図1で示した Z 社内の機器及び攻撃グループ X の C&C サーバは正常に稼働していたものとする。

解答例

  • プロキシ認証に失敗したから
解説

本文の根拠

図3 B)(う)

マルウェア P は,汎用検索サービス A 及びグローバル IP アドレス M への HTTP による通信を試みたが,①当該通信は Z 社のネットワーク環境によって遮断されていたことがプロキシサーバのログに記録されていた。

表2 (c)

PC からインターネットにアクセスするためには利用者 ID とパスワードによる BASIC 認証(以下,PC からインターネットにアクセスする際にプロキシサーバで実施される BASIC 認証をプロキシ認証という)を必須としている。

図2 E)(う)

HTTP の場合,Web ブラウザに設定されたプロキシサーバの IP アドレスを確認し,プロキシサーバ経由で C&C サーバと通信する。

Z 社では PC のインターネット向け通信は全てプロキシサーバを経由するように設定され,プロキシサーバでは BASIC 認証(プロキシ認証)が必須である。マルウェア P は,Web ブラウザの設定を確認してプロキシサーバ経由で通信しようとしたが,通信は遮断され,その記録がプロキシサーバのログにあった。FW 側を見ても,表1の項番7が全ての通信を拒否するので,PC から直接インターネットへ HTTP で出ることはできない。経路がプロキシサーバだけで,そこで遮断されたのだから,理由は“プロキシ認証に失敗したから”になる。

マルウェア P はプロキシ認証に必要なアカウント情報(利用者 ID とパスワード)を持っていないので,認証に通らなかった。表3項番1の“プロキシ認証情報を窃取して,プロキシ認証を突破し”という手法が対策の検討に挙がるのも,この認証が実際の防壁になっているからである。ここでは Z 社内の機器と C&C サーバは正常に稼働していたとされているので,機器の故障や C&C サーバ側の停止を理由にしない。

20 字以内なので,“プロキシ認証に失敗したから”(13 字)のように,どの仕組み(プロキシ認証)が何をした(失敗した)かだけを書く。

設問1(2) 解答欄1つ

図3中の a に入れる適切な機器を表2中の(a)~(g)から一つ選び,記号で答えよ。

〔a〕解答例

  • (b)
解説

本文の根拠

図3 D)

Z 社が導入している EDR では,DNS プロトコルによる通信を記録しない設定となっていたが,パブリック DNS サービス L に対して DNS プロトコルによる通信が発生すれば,aのログに記録される。

表1

項番3:全て,インターネット,DNS,許可。

表2 (b)

(b) FW:ステートフルパケットインスペクション型の FW である。取得ログ:・動作ログ。

図2の E)(う)は,DNS プロトコルを使う C&C 通信では,攻撃対象組織の DNS サーバではなくパブリック DNS サービス L を経由する,としている。Z 社の PC がパブリック DNS サービス L と DNS で通信するには,FW のフィルタリングルールを通る必要がある。表1の項番3は,送信元を全てとして DNS をインターネットへ許可しているので,この通信は FW を通過し,FW の動作ログに記録される。EDR は DNS の通信を記録しない設定なので,FW のログで確かめることになる。したがって a は表2の (b) FW である。

(c) プロキシサーバは HTTP・HTTPS を中継するだけで,DNS は扱わない。(d) 外部 DNS サーバと (g) 内部 DNS サーバは,表2の取得ログが“なし”である。(a) PC は EDR で記録するはずだが,D) が“DNS プロトコルによる通信を記録しない設定”と述べているので除く。(e) メールサーバのログは送受信履歴で,DNS の通信は含まない。(f) 認証サーバは認証結果だけである。

記号で答える設問なので字数の制約はない。“どの機器が通信の経路にあり,しかもログを取得しているか”を表2の取得ログの欄で選ぶ。

設問1(3) 解答欄2つ

図3中の下線②について,情報持ち出しが成功した可能性が高いと Z 社が判断可能な痕跡は何か。該当する痕跡を二つ挙げ,それぞれ 30 字以内で述べよ。

〔①〕解答例

  • グローバルIPアドレスMへのHTTP通信成功のログ

〔②〕解答例

  • パブリックDNSサービスLへのDNS通信成功のログ
解説

本文の根拠

図2 E)(い)

窃取する情報を持ち出す際には,まず,窃取する情報を暗号化し,一定のサイズに分割する。その後,C&C(Command and Control)通信を使用して持ち出す。

図3 B)(う)

マルウェア P は,汎用検索サービス A 及びグローバル IP アドレス M への HTTP による通信を試みたが

図3 D)

パブリック DNS サービス L に対して DNS プロトコルによる通信が発生すれば

図2の E)(い)のとおり,情報は C&C 通信で持ち出される。C&C 通信の手段は(う)にあるとおり HTTP 又は DNS である。持ち出しが成功したと判断できる痕跡は,その通信が成功したことを示すログである。HTTP は,C&C サーバに割り当てられたグローバル IP アドレス M への HTTP 通信が成功したログ(図3の B)・E) は,遮断されたことがプロキシサーバのログから分かった)。DNS は,パブリック DNS サービス L への DNS 通信が成功したログ(図3の D))である。

採点講評は,設問1(3)は具体性が不十分な解答が多く,正答率が低かったとしている。“ログが残る”とだけ書かず,宛先(グローバル IP アドレス M,パブリック DNS サービス L),プロトコル(HTTP,DNS),結果(成功)まで入れると,何を調べたらよいかが分かる。持ち出しが成功していれば遮断ではなく成功のログが残るので,図3の“遮断のログ”とは逆の内容になる。

30 字以内なので,“グローバルIPアドレスMへのHTTP通信成功のログ”(解答例は 25 字)と,“パブリックDNSサービスLへのDNS通信成功のログ”のように,宛先・プロトコル・成功の三点を一つの句にまとめる。二つ挙げる設問なので HTTP と DNS を一つずつ書く。

採点講評(IPA)

設問1は,全体的に正答率が高かったが,(3)は正答率が低かった。具体性が不十分な解答が多かった。

設問1(4) 解答欄2つ

本文中の下線③について,ISAC に伝えるべき情報のうち,他社が EDR などセキュリティ対策ソフトウェア又はセキュリティ機器を用いて感染端末を検出する際に有効であり,共有すべき情報を解答群の中から二つ選び,記号で答えよ。解答群 ア PC-V と PC-T がマルウェアに感染した日時情報 イ マルウェア P とマルウェア R が HTTP による通信を試みたグローバル IP アドレス M ウ マルウェア P とマルウェア R が配置されていたフォルダ N のパス名 エ マルウェア P に感染した PC-V のプライベート IP アドレス オ マルウェア P のファイル名 カ マルウェア R に感染した PC-T のプライベート IP アドレス キ マルウェア R のファイル名

〔①〕解答例

  • イ

〔②〕解答例

  • ウ
解説

本文の根拠

図2 E)(あ)

同じマルウェアを攻撃対象ごとにファイル名だけ変更して送付することもあれば,挙動は同じだが攻撃対象ごとにコードの一部とファイル名を変更したマルウェアの亜種を送付することもある。

図3 B)(あ)

マルウェア P は AmX3PxvR7.exe というファイル名で,PC-V のローカルストレージのフォルダ N に配置されていた。

図3 E)

グローバル IP アドレス M との通信を試みたことを示すログを発見した。

他社が感染端末を検出するときに有効なのは,他社の環境でも同じになる情報である。イのグローバル IP アドレス M は攻撃グループ X の C&C サーバのアドレスなので,他社でもその宛先への通信ログを調べれば感染端末を見つけられる(図3の E) も,同じ調べ方で PC-T を見つけている)。ウのフォルダ N のパス名は,マルウェア P・R のどちらも同じフォルダに配置されていたので,他社でも同じ場所の実行ファイルを探す手掛かりになる。

オ・キのファイル名は,図2の E)(あ)が“攻撃対象ごとにファイル名だけ変更して送付する”と述べており,P は AmX3PxvR7.exe,R は bV6fZq3hi.exe と実際に違っているので,他社の検出には使えない。ア(感染した日時)は Z 社に固有で,他社の検出には役立たない。エ・カ(PC-V・PC-T のプライベート IP アドレス)も Z 社の内部のアドレスなので,他社の PC を探す手掛かりにならない。

記号を二つ選ぶ設問なので字数の制約はない。“自社だけの情報(日時,プライベート IP アドレス)”と“攻撃者側で変わる情報(ファイル名)”を除き,“攻撃者が使い続ける情報(宛先・配置先)”を残すと絞れる。

設問2(1)

図4中の下線④について,ソフトウェアのディジタル署名の検証に利用する証明書を解答群の中から選び,記号で答えよ。解答群 ア S/MIME 証明書 イ TLS クライアント証明書 ウ TLS サーバ証明書 エ コードサイニング証明書

解答例

  • エ
解説

本文の根拠

図4

ソフトウェア開発会社がディジタル署名を付与するか,自社で付与することができる。④ディジタル署名を検証すれば,正規実行ファイルか否かを判定できる。

図4の対策は,ソフトウェア開発会社又は Z 社が実行ファイルに付与したディジタル署名を検証して,正規実行ファイルか否かを判定するというものである。実行ファイル(ソフトウェア)へ付ける署名のための証明書はコードサイニング証明書であり,その証明書に含まれる公開鍵で署名を検証する。X.509 証明書の拡張鍵用途(extended key usage)には,コード署名用の識別子が定められている(RFC 5280)。したがって答えはエである。

ア S/MIME 証明書は電子メールの署名・暗号化,ウ TLS サーバ証明書は Web サーバなどサーバの認証,イ TLS クライアント証明書は TLS でクライアント側を認証するときの証明書で,どれも実行ファイルの署名を検証する用途ではない。

記号で答える設問なので字数の制約はない。“何に署名するのか(メール,サーバ,クライアント,ソフトウェア)”と証明書の名前を対応させて選ぶ。

設問2(2)

表3中の下線⑤について,プロキシ認証情報の窃取に使用できない攻撃手法を解答群の中から選び,記号で答えよ。解答群 ア Web ブラウザのオートコンプリート情報の窃取 イ キーロガーによる攻撃 ウ ゴールデンチケットの窃取 エ 総当たり攻撃 オ 偽の BASIC 認証入力フォームの表示とそのフォームへの利用者の誘導 カ ネットワーク盗聴

解答例

  • ウ
解説

本文の根拠

表3 項番1

マルウェアが⑤プロキシ認証情報を窃取して,プロキシ認証を突破し,C&C 通信を行う。

表2 (c)

PC からインターネットにアクセスするためには利用者 ID とパスワードによる BASIC 認証

プロキシ認証は,利用者 ID とパスワードによる BASIC 認証である。BASIC 認証では,利用者 ID とパスワードは Base64 でエンコードされるだけで暗号化されず,ネットワーク上を平文同様に流れる(RFC 7617 の 1・4)。そのため,ア(ブラウザのオートコンプリート情報の窃取),イ(キーロガー),エ(総当たり攻撃),オ(偽の入力フォームへの誘導),カ(ネットワーク盗聴)は,どれもこの利用者 ID とパスワードを盗む,又は推測する手法になる。

ウのゴールデンチケットは,Windows のドメインの Kerberos 認証で使われるチケットを偽造する攻撃手法で,Kerberos のチケットを不正に作るものであり,BASIC 認証の利用者 ID とパスワードを盗む手法ではない。したがって,プロキシ認証情報の窃取に使用できない攻撃手法はウである。採点講評は,マルウェアがプロキシ認証情報を窃取する手法を理解していない解答が散見されたとしている。

記号で答える設問なので字数の制約はない。“BASIC 認証の情報を得る方法か,別の認証方式(Kerberos)に対する攻撃か”で仕分ける。

採点講評(IPA)

設問2(2)は,マルウェアがプロキシ認証情報を窃取する手法を理解していない解答が散見された。

設問2(3) 解答欄5つ

表3中の下線⑥について,表1のフィルタリングルールを一つ変更することによって対応した。変更すべきフィルタリングルールを項番で答えよ。また,変更後のフィルタリングルールについて,送信元,宛先,サービス,動作を答えよ。

〔項番〕解答例

  • 3

〔送信元〕解答例

  • DMZ

〔宛先〕解答例

  • インターネット

〔サービス〕解答例

  • DNS

〔動作〕解答例

  • 許可
解説

本文の根拠

表1

項番3:全て,インターネット,DNS,許可。

図1の注 1)

外部 DNS サーバは,メールサーバ又はプロキシサーバから DNS クエリを受け,インターネット上の権威 DNS サーバと通信し,名前解決を行うフルサービスリゾルバとして機能する。

表3 項番2

マルウェアがパブリック DNS サービスを利用して,C&C 通信を行う。

表3の項番2は,パブリック DNS サービスを使った C&C 通信を遮断する対策である。現状の表1の項番3は,送信元を“全て”として DNS をインターネットへ許可するので,PC がパブリック DNS サービス L へ直接 DNS で通信できてしまう。インターネット上の権威 DNS サーバへ問い合わせるのは,図1の注1のとおり DMZ の外部 DNS サーバ(フルサービスリゾルバ)だけでよく,PC は表1の項番1で DMZ の外部 DNS サーバへ DNS を送ればよい。そこで,項番3の送信元を“全て”から“DMZ”に変更する。変更後のルールは,項番3 送信元 DMZ,宛先 インターネット,サービス DNS,動作 許可になる。

ルールは項番の小さいものから順に適用され,最後の項番7が全てを拒否する。項番3を絞れば,オフィスセグメントや内部サーバセグメントからインターネットへの DNS は,項番7で拒否される。変更するのは一つのルールだけでよく,宛先・サービス・動作はそのままである。

字数制限のない設問だが,項番・送信元・宛先・サービス・動作の五つを答える。変えるのは送信元だけで,他は変更前の値をそのまま書く。

設問2(4) 解答欄3つ

表3中の b ~ d に入れる適切な字句をそれぞれ 10 字以内で答えよ。

〔b〕解答例

  • 権威DNSサーバ

〔c〕解答例

  • 外部DNSサーバ

〔d〕解答例

  • 再帰的クエリ
解説

本文の根拠

表3 項番3

攻撃者は,あらかじめ攻撃用ドメインを取得し,bを C&C サーバとして,インターネット上に用意しておく。マルウェアが,cに攻撃用ドメインについてのdを送信すると,cが C&C サーバに非dを送信する。

図1の注 1)

外部 DNS サーバは,メールサーバ又はプロキシサーバから DNS クエリを受け,インターネット上の権威 DNS サーバと通信し,名前解決を行うフルサービスリゾルバとして機能する。

表3 項番3

大量の情報を持ち出す場合,次の特徴が現れる。・長いホスト名をもつ DNS クエリの発生,・e。

これは DNS トンネリングと呼ばれる C&C 通信の手法である。攻撃者は攻撃用ドメインを取得し,そのドメインの名前解決に答える権威 DNS サーバ(b)を C&C サーバとして用意する。マルウェアは,社内の名前解決を行うフルサービスリゾルバ(c:図1の注1にある外部 DNS サーバ)に,攻撃用ドメインのホスト名について再帰的クエリ(d)を送る。リゾルバはその名前を解決するために,権威 DNS サーバである C&C サーバに非再帰的クエリを送るので,C&C サーバには,マルウェアが埋め込んだ情報が届く。再帰的クエリは,名前解決の完了まで引き受けるよう求めるクエリで,リゾルバが権威 DNS サーバへ送るクエリが非再帰的になる(RFC 1034)。

c は“外部DNSサーバ”で,内部 DNS サーバではない。内部 DNS サーバは図1の注2のとおり,PC が内部 Web サーバと公開 Web サーバにアクセスするときの権威 DNS サーバで,インターネット上へは問い合わせない。採点講評は,この設問が全体的に正答率が低く,DNS トンネリングが,組織内のフルサービスリゾルバを悪用する C&C 通信の手法であることを理解してほしいと述べている。

各 10 字以内なので,b は“権威DNSサーバ”(8 字),c は“外部DNSサーバ”(8 字),d は“再帰的クエリ”(6 字)のように,用語だけを書く。b と c を入れ替えやすいので,“問い合わせを受ける側”と“C&C サーバとして用意する側”を分ける。

採点講評(IPA)

設問2(4)は,全体的に正答率が低かった。C&C通信には,よく使われるプロトコルや仕組みが悪用されることが多い。今回出題したDNSトンネリングと呼ばれる手法は,組織内に存在するフルサービスリゾルバとして動作するDNSを悪用するC&C通信手法であり,悪用される事例が増加している。DNS及びDNSを悪用するC&C通信の仕組みや特徴を理解しておいてほしい。

設問2(5) 30字以内 解答欄1つ

表3中の e に入れる適切な特徴を 30 字以内で述べよ。

〔e〕解答例

  • 特定のドメインに対する多数のDNSクエリの発生
解説

本文の根拠

図2 E)(い)

窃取する情報を持ち出す際には,まず,窃取する情報を暗号化し,一定のサイズに分割する。

表3 項番3

大量の情報を持ち出す場合,次の特徴が現れる。・長いホスト名をもつ DNS クエリの発生,・e。

DNS トンネリングでは,持ち出す情報を暗号化して分割し,ホスト名の一部(攻撃用ドメインの前に付く部分)に入れて問い合わせる。1 回の DNS クエリに載せられる量は小さいので,大量の情報を持ち出すときは,たくさんのクエリが必要になる。しかも,全てのクエリは攻撃者が取得した同じドメイン宛てになる。したがって,ホスト名が長いことに加えて,特定のドメインに対する多数の DNS クエリが発生する,という特徴が現れる。

図2の E)(い)が“窃取する情報を暗号化し,一定のサイズに分割する”と書いているので,分割した数だけクエリが増える。DNS ログを見て,ある攻撃用ドメインに対する問合せだけが突出して多いことが検知の手掛かりになる。

30 字以内なので,“特定のドメインに対する多数のDNSクエリの発生”(解答例は 23 字)のように,対象(特定のドメイン)と量(多数)と現象(DNS クエリの発生)を入れる。長いホスト名は既に書かれているので,それとは別の特徴を書く。

出典:令和元年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問2(表記を一部改変)

問3 標的型攻撃への対応

標的型攻撃への対応に関する次の記述を読んで,設問1~3に答えよ。

J 社は,ビッグデータ解析を専門とする,従業員数 150 名の調査会社である。従業員は,情報収集のための Web アクセス,並びに営業活動及び情報交換のための社外との電子メール送受信にインターネットを利用している。J 社では,情報セキュリティポリシを整備して運用している。

J 社では,20XX 年 3 月に標的型攻撃を受け,PC がマルウェアに感染して業務サーバ上の秘密情報を外部に送信してしまった。情報システム部(以下,情シ部という)が感染状況を調査し,感染が確実な PC だけでなく,疑わしい PC も合わせて 40 台の PC を初期化した。調査を始めてから初期化を完了するまでに 48 時間掛かり,その間,業務は停止せざるを得なかった。

〔標的型攻撃対策〕

J 社は,事態が一段落したところで,情報セキュリティコンサルティング会社の K 社に,標的型攻撃への対策についてのアドバイスを求めた。K 社の担当コンサルタントである情報処理安全確保支援士(登録セキスペ)の N 氏は,標的型攻撃への対応事例を示した上で,感染予防だけでなく,感染拡大防止や情報漏えい防止の対策も取り入れるべきであり,具体的には,マルウェアが,外部の C&C(Command and Control)サーバと通信を開始しようとする段階や,ほかの機器に感染を拡大しようとする段階で検知し対処できれば,情報漏えいの被害を軽減できるとアドバイスした。そこで J 社は,IT サービス会社の P 社が提供する監視サービス(以下,P サービスという)及びマルウェア対策ソフトベンダ R 社が提供するマルウェア対策製品(以下,R システムという)の導入,並びにインシデント対応手順など関係する規則類の改定を決めた。作業は,情シ部の E 部長の指示によって,G さんら 3 名が担当した。

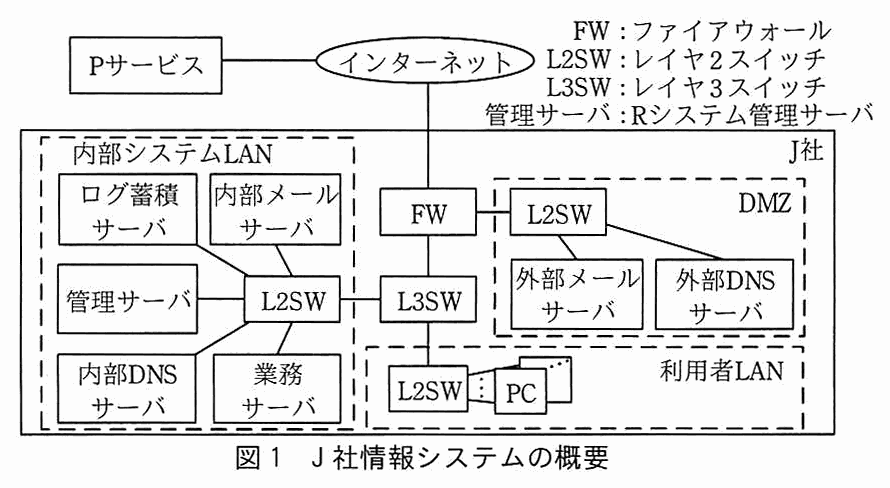
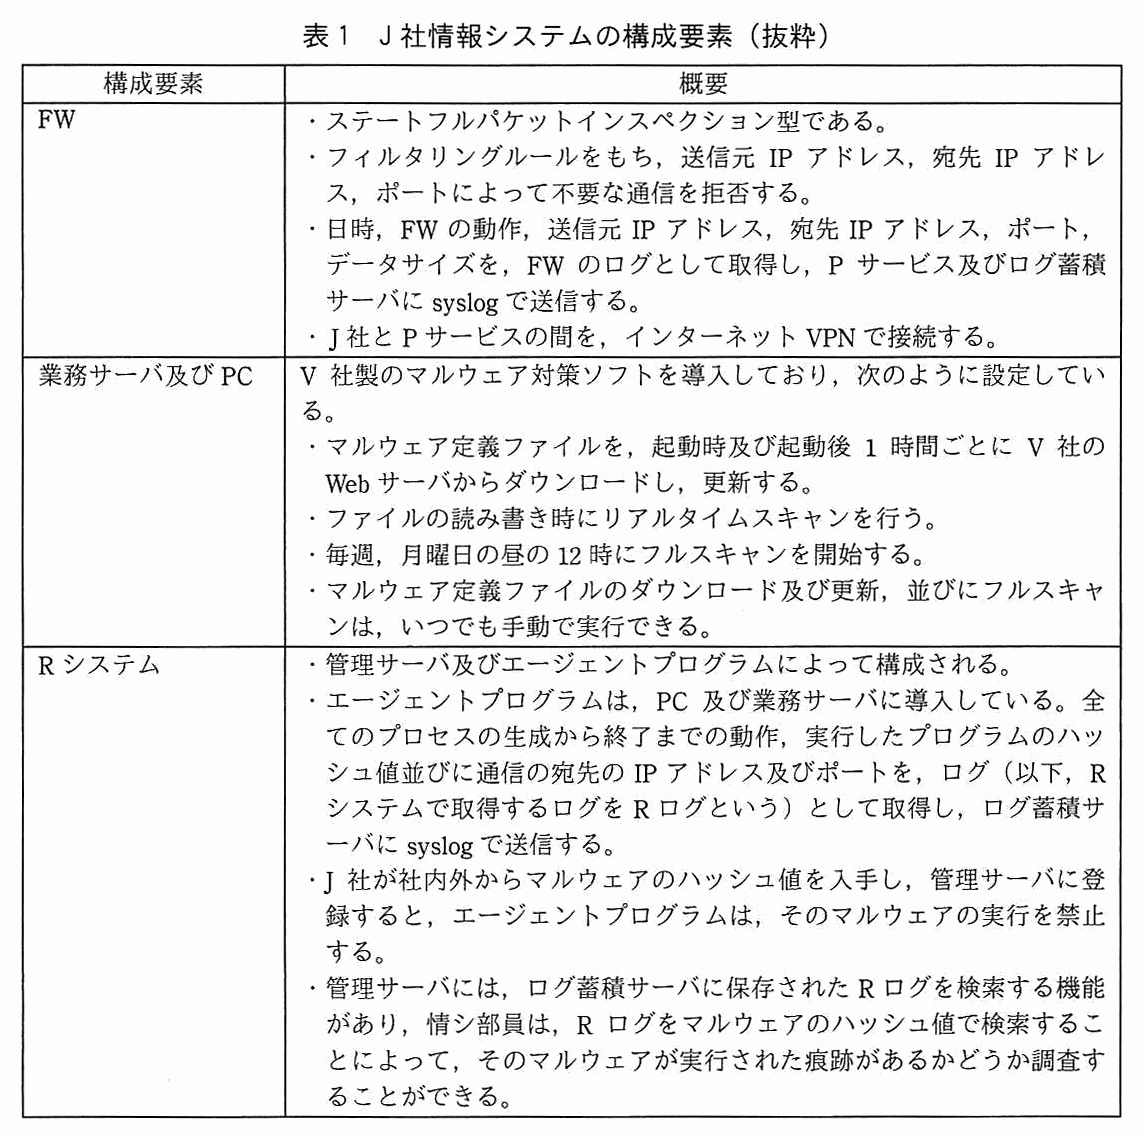
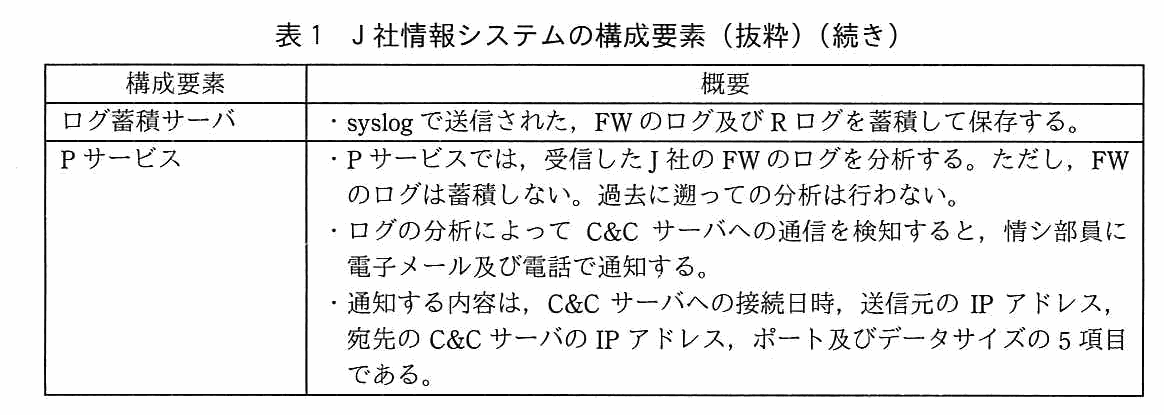
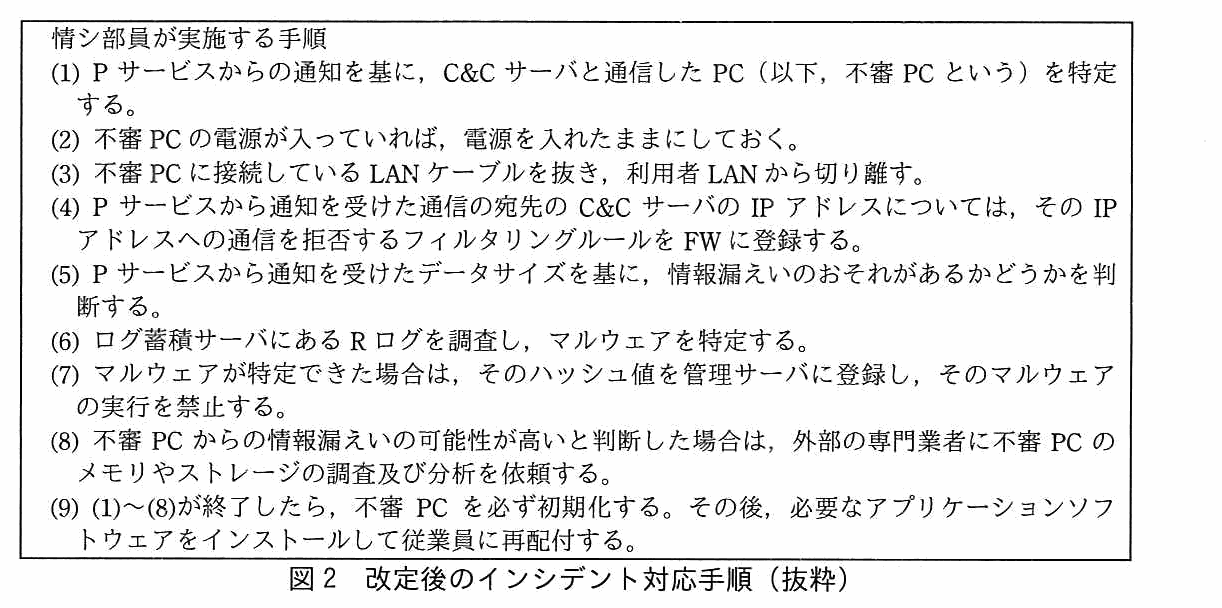
P サービス及び R システムの導入を終えた 20XX 年 9 月時点の,J 社情報システムの概要を図1に,J 社情報システムの構成要素を表1に示す。また,改定後のインシデント対応手順を図2に示す。

J 社情報システムの構成図。P サービスがインターネットに接続している。インターネットは J 社の FW(ファイアウォール)に接続する。FW は DMZ の L2SW(レイヤ 2 スイッチ)と L3SW(レイヤ 3 スイッチ)に接続する。DMZ には L2SW に接続した外部メールサーバと外部 DNS サーバがある。L3SW は内部システム LAN の L2SW と利用者 LAN の L2SW に接続する。内部システム LAN の L2SW にはログ蓄積サーバ,内部メールサーバ,管理サーバ,内部 DNS サーバ,業務サーバが接続する。利用者 LAN の L2SW には複数の PC が接続する。凡例:管理サーバは R システム管理サーバ。
図1 J 社情報システムの概要
列は構成要素,概要。FW:・ステートフルパケットインスペクション型である。・フィルタリングルールをもち,送信元 IP アドレス,宛先 IP アドレス,ポートによって不要な通信を拒否する。・日時,FW の動作,送信元 IP アドレス,宛先 IP アドレス,ポート,データサイズを,FW のログとして取得し,P サービス及びログ蓄積サーバに syslog で送信する。・J 社と P サービスの間を,インターネット VPN で接続する。業務サーバ及び PC:V 社製のマルウェア対策ソフトを導入しており,次のように設定している。・マルウェア定義ファイルを,起動時及び起動後 1 時間ごとに V 社の Web サーバからダウンロードし,更新する。・ファイルの読み書き時にリアルタイムスキャンを行う。・毎週,月曜日の昼の 12 時にフルスキャンを開始する。・マルウェア定義ファイルのダウンロード及び更新,並びにフルスキャンは,いつでも手動で実行できる。R システム:・管理サーバ及びエージェントプログラムによって構成される。・エージェントプログラムは,PC 及び業務サーバに導入している。全てのプロセスの生成から終了までの動作,実行したプログラムのハッシュ値並びに通信の宛先の IP アドレス及びポートを,ログ(以下,R システムで取得するログを R ログという)として取得し,ログ蓄積サーバに syslog で送信する。・J 社が社内外からマルウェアのハッシュ値を入手し,管理サーバに登録すると,エージェントプログラムは,そのマルウェアの実行を禁止する。・管理サーバには,ログ蓄積サーバに保存された R ログを検索する機能があり,情シ部員は,R ログをマルウェアのハッシュ値で検索することによって,そのマルウェアが実行された痕跡があるかどうか調査することができる。
表1 J 社情報システムの構成要素(抜粋)
列は構成要素,概要。ログ蓄積サーバ:・syslog で送信された,FW のログ及び R ログを蓄積して保存する。P サービス:・P サービスでは,受信した J 社の FW のログを分析する。ただし,FW のログは蓄積しない。過去に遡っての分析は行わない。・ログの分析によって C&C サーバへの通信を検知すると,情シ部員に電子メール及び電話で通知する。・通知する内容は,C&C サーバへの接続日時,送信元の IP アドレス,宛先の C&C サーバの IP アドレス,ポート及びデータサイズの 5 項目である。
表1 J 社情報システムの構成要素(抜粋)(続き)
枠の中に「情シ部員が実施する手順」。(1) P サービスからの通知を基に,C&C サーバと通信した PC(以下,不審 PC という)を特定する。(2) 不審 PC の電源が入っていれば,電源を入れたままにしておく。(3) 不審 PC に接続している LAN ケーブルを抜き,利用者 LAN から切り離す。(4) P サービスから通知を受けた通信の宛先の C&C サーバの IP アドレスについては,その IP アドレスへの通信を拒否するフィルタリングルールを FW に登録する。(5) P サービスから通知を受けたデータサイズを基に,情報漏えいのおそれがあるかどうかを判断する。(6) ログ蓄積サーバにある R ログを調査し,マルウェアを特定する。(7) マルウェアが特定できた場合は,そのハッシュ値を管理サーバに登録し,そのマルウェアの実行を禁止する。(8) 不審 PC からの情報漏えいの可能性が高いと判断した場合は,外部の専門業者に不審 PC のメモリやストレージの調査及び分析を依頼する。(9) (1)~(8)が終了したら,不審 PC を必ず初期化する。その後,必要なアプリケーションソフトウェアをインストールして従業員に再配付する。
図2 改定後のインシデント対応手順(抜粋)

〔セキュリティインシデントの検知と対応〕

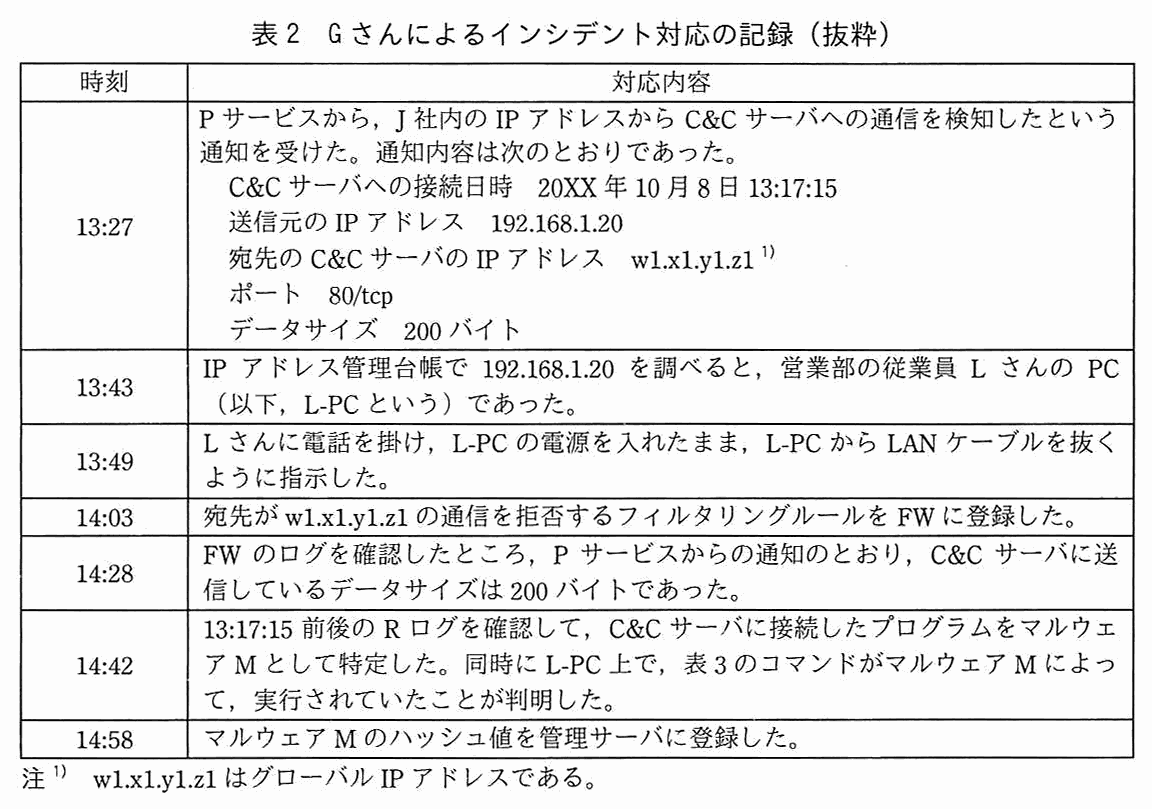
P サービスと R システムを導入して数週間が経過した 20XX 年 10 月 8 日,C&C サーバへの通信を検知したという通知を P サービスから受け,G さんは図2の手順に従って対応した。G さんによるインシデント対応の記録を表2に示す。

列は時刻,対応内容。13:27:P サービスから,J 社内の IP アドレスから C&C サーバへの通信を検知したという通知を受けた。通知内容は次のとおりであった。C&C サーバへの接続日時 20XX 年 10 月 8 日 13:17:15,送信元の IP アドレス 192.168.1.20,宛先の C&C サーバの IP アドレス w1.x1.y1.z1 1),ポート 80/tcp,データサイズ 200 バイト。13:43:IP アドレス管理台帳で 192.168.1.20 を調べると,営業部の従業員 L さんの PC(以下,L-PC という)であった。13:49:L さんに電話を掛け,L-PC の電源を入れたまま,L-PC から LAN ケーブルを抜くように指示した。14:03:宛先が w1.x1.y1.z1 の通信を拒否するフィルタリングルールを FW に登録した。14:28:FW のログを確認したところ,P サービスからの通知のとおり,C&C サーバに送信しているデータサイズは 200 バイトであった。14:42:13:17:15 前後の R ログを確認して,C&C サーバに接続したプログラムをマルウェア M として特定した。同時に L-PC 上で,表3のコマンドがマルウェア M によって,実行されていたことが判明した。14:58:マルウェア M のハッシュ値を管理サーバに登録した。注 1) w1.x1.y1.z1 はグローバル IP アドレスである。
表2 G さんによるインシデント対応の記録(抜粋)
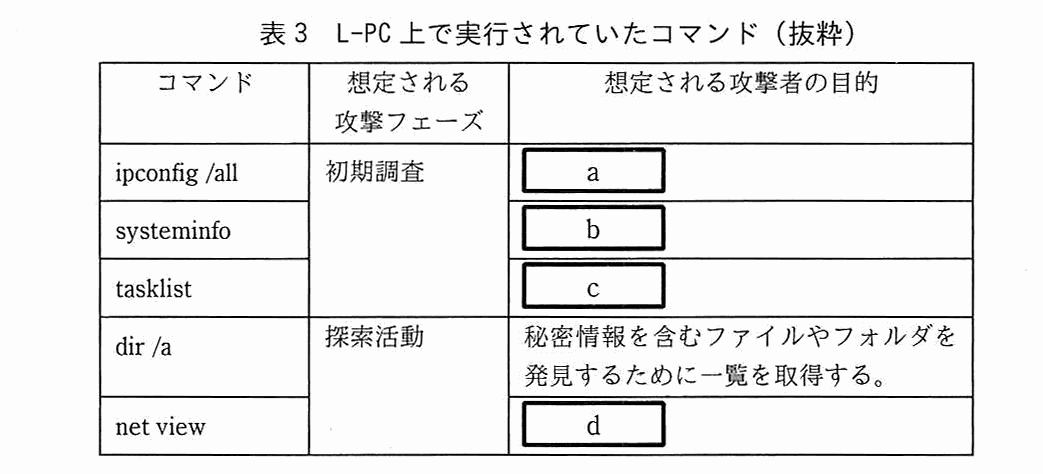
列はコマンド,想定される攻撃フェーズ,想定される攻撃者の目的。ipconfig /all:初期調査,目的は[ a ]。systeminfo:初期調査,目的は[ b ]。tasklist:初期調査,目的は[ c ]。(上3行の攻撃フェーズ「初期調査」は3行にまたがる)dir /a:探索活動,目的は「秘密情報を含むファイルやフォルダを発見するために一覧を取得する。」。net view:探索活動,目的は[ d ]。(下2行の攻撃フェーズ「探索活動」は2行にまたがる)
表3 L-PC 上で実行されていたコマンド(抜粋)

G さんは,ここまでの対応を報告書にまとめて,E 部長に提出した。

〔インシデント対応手順の改善〕

報告書を読んだ E 部長は,他社での標的型攻撃への対応事例と比較すると,対応が不十分であると考えた。次は,E 部長と G さんの会話である。

G さんは,ログを確認し,感染した PC 又はサーバは,ほかに発見されなかったという結果を E 部長に報告した。E 部長は,マルウェアに感染した PC 又はサーバを特定するためのログの調査手順を,インシデント対応手順に追加するよう G さんに指示した。これによって,J 社ではインシデント対応手順を更に改善することができた。

出題趣旨(IPA)

最近の標的型メール攻撃は巧妙になっており,セキュリティ製品を導入することや,不審な添付ファイルや不審なリンク先をクリックさせないなど,利用者へ注意喚起することでは,被害の完全な抑止は難しい。本問では,一般的なネットワーク構成におけるウイルス感染を題材として,ウイルスの関連知識とウイルス感染後のインシデント対応力について問う。

採点講評(問全体・IPA)

問3では,マルウェア感染後のインシデント対応方法について出題した。本問にあるRシステムは,最近利用が広がり始めたEDRを想定している。EDRを含め,マルウェアの最新の検知手法,インシデント対応方法について,理解を深めてほしい。

設問と解答例

設問1(1) 25字以内

図2中の(2)のようにする目的を,25 字以内で述べよ。

解答例

  • メモリ上の情報が失われないようにするため
解説

本文の根拠

図2

(2) 不審 PC の電源が入っていれば,電源を入れたままにしておく。

図2

(8) 不審 PC からの情報漏えいの可能性が高いと判断した場合は,外部の専門業者に不審 PC のメモリやストレージの調査及び分析を依頼する。

図2の(8)は,情報漏えいの可能性が高いときに,外部の専門業者に不審 PC のメモリやストレージの調査と分析を依頼する,としている。ストレージの内容は電源を切っても残るが,メモリ上の情報(実行中のプロセス,通信の状況,メモリ上にだけ展開されたマルウェアなど)は,電源を切ると失われる。そこで,(2)で電源を入れたままにしておき,(8)の調査まで残すことが目的になる。

(3)の“LAN ケーブルを抜く”が通信を止めるための手順であるのに対し,(2)の“電源を入れたままにする”は証拠保全のための手順である。二つを区別して,(2)の目的を“通信の遮断”や“感染拡大の防止”と書かないようにする。

25 字以内なので,“メモリ上の情報が失われないようにするため”(解答例は 20 字)のように,何が(メモリ上の情報)どうならないように(失われない)の二点を書く。

設問1(2) 解答欄2つ

図2中の(3)について,不審 PC を利用者 LAN から切り離さない場合,マルウェアがどのような活動をすると想定されるか。想定される活動のうち,J 社にとって望ましくないものを二つ挙げ,それぞれ 20 字以内で述べよ。

〔①〕解答例

  • J社情報システムに感染を拡大する。

〔②〕解答例

  • インターネットに情報を送信する。
解説

本文の根拠

〔標的型攻撃対策〕

感染予防だけでなく,感染拡大防止や情報漏えい防止の対策も取り入れるべきであり

〔標的型攻撃対策〕

ほかの機器に感染を拡大しようとする段階で検知し対処できれば,情報漏えいの被害を軽減できるとアドバイスした。

図2

(3) 不審 PC に接続している LAN ケーブルを抜き,利用者 LAN から切り離す。

(3)は,不審 PC を利用者 LAN から切り離す手順である。切り離さずに放置すると,不審 PC の中のマルウェアは,ネットワークを使った活動を続けられる。N 氏の助言が挙げる二つの段階,すなわち“ほかの機器に感染を拡大しようとする段階”と“C&C サーバと通信して情報を持ち出す段階”がそれぞれ J 社にとって望ましくない活動である。

一つ目は,J 社の情報システム(ほかの PC や業務サーバ)に感染を拡大すること,二つ目は,インターネットに情報(秘密情報など)を送信すること。本文の冒頭には,3月の標的型攻撃で PC が感染し,業務サーバ上の秘密情報を外部に送信してしまった,とある。図2の(4)で FW に登録するのは,通知を受けた C&C サーバの IP アドレス宛ての通信を拒否するルールだけなので,切り離さなければ,ほかへの感染拡大や,別の宛先への情報送信は止められない。

20 字以内なので,“J社情報システムに感染を拡大する。”“インターネットに情報を送信する。”のように,主語を省いて“何に対して何をするか”を短く書く。“初期調査をする”のような,J 社にとって害の少ない活動は挙げない。

設問2 解答欄4つ

表3中の a ~ d に入れる適切なものを解答群の中から選び,記号で答えよ。解答群 ア L-PC からその時点で接続可能な端末の一覧を取得する。 イ L-PC 内で悪用できる脆弱性を確認するために,OS のバージョンや脆弱性修正プログラムの適用状況を確認する。 ウ L-PC の IP アドレス,MAC アドレスなどネットワークアダプタの詳細な情報を取得する。 エ L-PC の秘密情報を含んだファイルを暗号化する。 オ 実行中のプロセス一覧を取得し,マルウェアの解析環境でないか確認する。 カ パスワードを含む,L-PC にログインするための情報を取得する。

〔a〕解答例

  • ウ

〔b〕解答例

  • イ

〔c〕解答例

  • オ

〔d〕解答例

  • ア
解説

本文の根拠

表3

ipconfig /all:初期調査,目的はa。

表3

dir /a:探索活動,目的は「秘密情報を含むファイルやフォルダを発見するために一覧を取得する。」。

表3

net view:探索活動,目的はd。

Windows の標準コマンドの働きから,攻撃者の目的を選ぶ。ipconfig /all は,全アダプタの TCP/IP 構成の全体(IP アドレス,MAC アドレス,DNS サーバなど)を表示する(Microsoft Learn の ipconfig)ので,a はウ。systeminfo は,コンピュータと OS の構成情報(OS の設定,セキュリティ情報など)を表示する(Microsoft Learn の systeminfo)ので,OS のバージョンや脆弱性修正プログラムの適用状況から,悪用できる脆弱性を探す b はイ。tasklist は実行中のプロセスの一覧を表示する(Microsoft Learn の tasklist)ので,マルウェアの解析環境(セキュリティ製品や仮想環境のプロセスがあるか)を確かめる c はオ。net view は,同じネットワーク上の,接続可能なコンピュータの一覧を表示するコマンドで,探索活動の一つなので d はア。

表3の“攻撃フェーズ”が助けになる。初期調査(ipconfig,systeminfo,tasklist)は感染した端末そのものの情報を集める段階で,探索活動(dir,net view)は,ほかのファイルや機器を探す段階である。エ(ファイルの暗号化)とカ(ログイン情報の取得)は,どのコマンドの目的でもない。採点講評は,PC の管理の経験が少しあれば,なじみのあるコマンドであり,よく理解されていたとしている。

記号で答える設問なので字数の制約はない。コマンドの出力が“端末自身の情報(ウ・イ・オ)”か“周りの端末の情報(ア)”かで先に分けると選びやすい。

採点講評(IPA)

設問2は,全体的に正答率が高かった。PCの管理の経験が少しあれば,なじみのあるコマンドであり,よく理解されていた。

設問3(1) 25字以内 解答欄1つ

本文中の e に入れる適切な内容を 25 字以内で具体的に述べよ。

〔e〕解答例

  • IPアドレスw1.x1.y1.z1との通信履歴
解説

本文の根拠

表1 P サービス

P サービスでは,受信した J 社の FW のログを分析する。ただし,FW のログは蓄積しない。過去に遡っての分析は行わない。

表1 ログ蓄積サーバ

syslog で送信された,FW のログ及び R ログを蓄積して保存する。

表2

宛先の C&C サーバの IP アドレス w1.x1.y1.z1 1),ポート 80/tcp,データサイズ 200 バイト。

G さんは,P サービスから通知が来なくなったことを根拠に,感染した PC は L-PC だけと考えた。しかし P サービスは受信した FW のログを分析するだけで,過去に遡った分析はしないので,通知が来ていないのは“現在のところ新しい C&C 通信を検知していない”という意味にとどまる。13:17:15 より前に,ほかの PC が同じ C&C サーバに通信していた可能性は,P サービスの通知からは分からない。

その確認には,ログ蓄積サーバに蓄積された FW のログ(日時,送信元 IP アドレス,宛先 IP アドレスなどを含む)を,C&C サーバの IP アドレス w1.x1.y1.z1 で調べる。表1の FW のログは宛先 IP アドレスを取得しているので,w1.x1.y1.z1 との通信履歴があれば,その送信元の IP アドレスの PC が感染している疑いが強い。

25 字以内なので,“IPアドレスw1.x1.y1.z1との通信履歴”(解答例は 23 字)のように,調べる値(w1.x1.y1.z1)と,探すもの(通信履歴)の二点を書く。“具体的に”とあるので,“C&C サーバ”と書かずに IP アドレスを入れる。

設問3(2) 40字以内

本文中の下線①について,検知できないのは PC 又はサーバがどういう状態にある場合か。40 字以内で述べよ。

解答例

  • 感染したが,C&Cサーバと通信する前にネットワークから切り離された状態
解説

本文の根拠

表1 FW

日時,FW の動作,送信元 IP アドレス,宛先 IP アドレス,ポート,データサイズを,FW のログとして取得し

〔標的型攻撃対策〕

マルウェアが,外部の C&C(Command and Control)サーバと通信を開始しようとする段階や,ほかの機器に感染を拡大しようとする段階で検知し対処できれば

表2 13:49

L さんに電話を掛け,L-PC の電源を入れたまま,L-PC から LAN ケーブルを抜くように指示した。

FW のログに残るのは,FW を通った通信である。FW のログを使った確認でマルウェア M の感染を検知できるのは,感染した PC が C&C サーバと通信したときである。感染していても,C&C サーバと通信していなければ,FW のログに C&C サーバ宛ての通信が残らない。それは,感染後に C&C サーバと通信する前にネットワークから切り離された(ケーブルを抜かれた,電源が切られた)場合である。

採点講評は,設問3(2)の正答率が低かったとして,感染した PC が C&C サーバと接続していないのは,ネットワークから切り離された状態(ネットワークケーブルを抜く,又は電源の切断)か,マルウェアが初期偵察状態であり,当該 PC や周辺 PC からの情報収集中であることが考えられる,と説明している。表2の対応のように,J 社は LAN ケーブルを抜くことで感染 PC を切り離しており,切り離された PC が 13:17:15 以前に感染していても,ログには何も残らない。

40 字以内なので,“感染したが,C&Cサーバと通信する前にネットワークから切り離された状態”(解答例は 35 字)のように,感染したこと,C&C サーバと通信していないこと,その理由(切り離し)を一文にまとめる。

採点講評(IPA)

設問3は,全体的に正答率が高かったが,(2)は,正答率が低かった。マルウェアに感染したPCが,C&Cサーバと接続していないのは,ネットワークから切り離された状態(ネットワークケーブルを抜く,又は電源の切断)かマルウェアが初期偵察状態であり,当該PCや周辺PCからの情報収集中であることが考えられる。実際のマルウェア関連のインシデント対応でも,本問のように分析することは多いので,よく理解しておいてほしい。

設問3(3) 30字以内

本文中の下線②について,マルウェア M に感染している PC 又はサーバを R ログを使って検知する方法を,30 字以内で具体的に述べよ。

解答例

  • RログをマルウェアMのハッシュ値で検索する。
解説

本文の根拠

表1 R システム

管理サーバには,ログ蓄積サーバに保存された R ログを検索する機能があり,情シ部員は,R ログをマルウェアのハッシュ値で検索することによって,そのマルウェアが実行された痕跡があるかどうか調査することができる。

表1 R システム

全てのプロセスの生成から終了までの動作,実行したプログラムのハッシュ値並びに通信の宛先の IP アドレス及びポートを,ログ(以下,R システムで取得するログを R ログという)として取得し

R ログには,PC 及び業務サーバで実行された全てのプロセスの動作と,実行したプログラムのハッシュ値が記録される。通信の有無にかかわらず記録されるので,マルウェア M が実行されただけで C&C サーバに通信していない PC でも,R ログには残る。表2の 14:58 で G さんは,マルウェア M のハッシュ値を管理サーバに登録している。そのハッシュ値で R ログを検索すれば,マルウェア M を実行した PC 又はサーバを見つけられる。

ハッシュ値は実行したプログラムの内容から決まるので,マルウェア M の目印になる。表1の管理サーバの機能が“R ログをマルウェアのハッシュ値で検索する”と書いているとおりの方法を答える。

30 字以内なので,“RログをマルウェアMのハッシュ値で検索する。”(解答例は 22 字)のように,何を(R ログ)何で(マルウェア M のハッシュ値)どうする(検索する)かを書く。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問3(表記を一部改変)