平成21年度 秋期に実施された情報処理安全確保支援士試験
午後Ⅰの全4問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。
この試験について:情報処理安全確保支援士試験について
この年度を解いてみる
問1 電子メールからの情報漏えいとその対策
電子メールからの情報漏えいとその対策に関する次の記述を読んで,設問 1~5 に答えよ。
A 社は,業務用機械の製造と販売を行う従業員数 800 名の会社である。営業部門には全国 10 都市の支店を含めて 100 名の部員がいる。営業活動においては,顧客への訪問回数を増やすことによる受注拡大や,顧客からの質問への迅速な対応による顧客満足度向上の取組みに重点を置いている。そのため,外出が中心になってもこまめに電子メール(以下,メールという)のチェックを行えるよう,日常的に PC を持ち歩く部員が多い。メールでは価格表や提案書などの機密データを社内関係者とやり取りすることが多い。また,営業部門の部員は顧客との連絡用に会社貸与の携帯電話を持ち歩いている。A 社では情報セキュリティの管理体制として情報セキュリティ委員会を設置し,情報セキュリティ対策基準を 2 年前に策定している。
〔事故の発生〕
営業部門では,最近の報道で,PC の紛失や盗難による情報漏えい事故が目立っていることを受け,PC の持出しを自粛することに決めた。しかし,営業部門の部員の中には,PC を持ち出さないまでもメールの閲覧だけはしたいと考え,会社貸与の携帯電話の従業員用メールアドレスにメールを転送する者がいた。自粛を決めてから数か月たったある日,①会社貸与の携帯電話の紛失による情報漏えい事故が発生した。携帯電話を紛失したこと,携帯電話端末にメールが保存されていたこと,そして,キーロック解除用の暗証番号が設定されていなかったことが情報システム部門に直ちに報告された。後日,特定の顧客にしか開示しない価格表の漏えいが確認された。
〔再発防止のための検討〕
今回の事故の報告を受け,事態を深刻に受け止めた情報システム部長は,情報システム部門の G 課長に改善策を検討するよう指示した。G 課長は,営業部門の関係者から事情を聞いた結果,情報セキュリティ対策基準及びメールシステムが情報漏えい対策の観点で不十分ではないかと考え,見直しを F 主任に指示した。
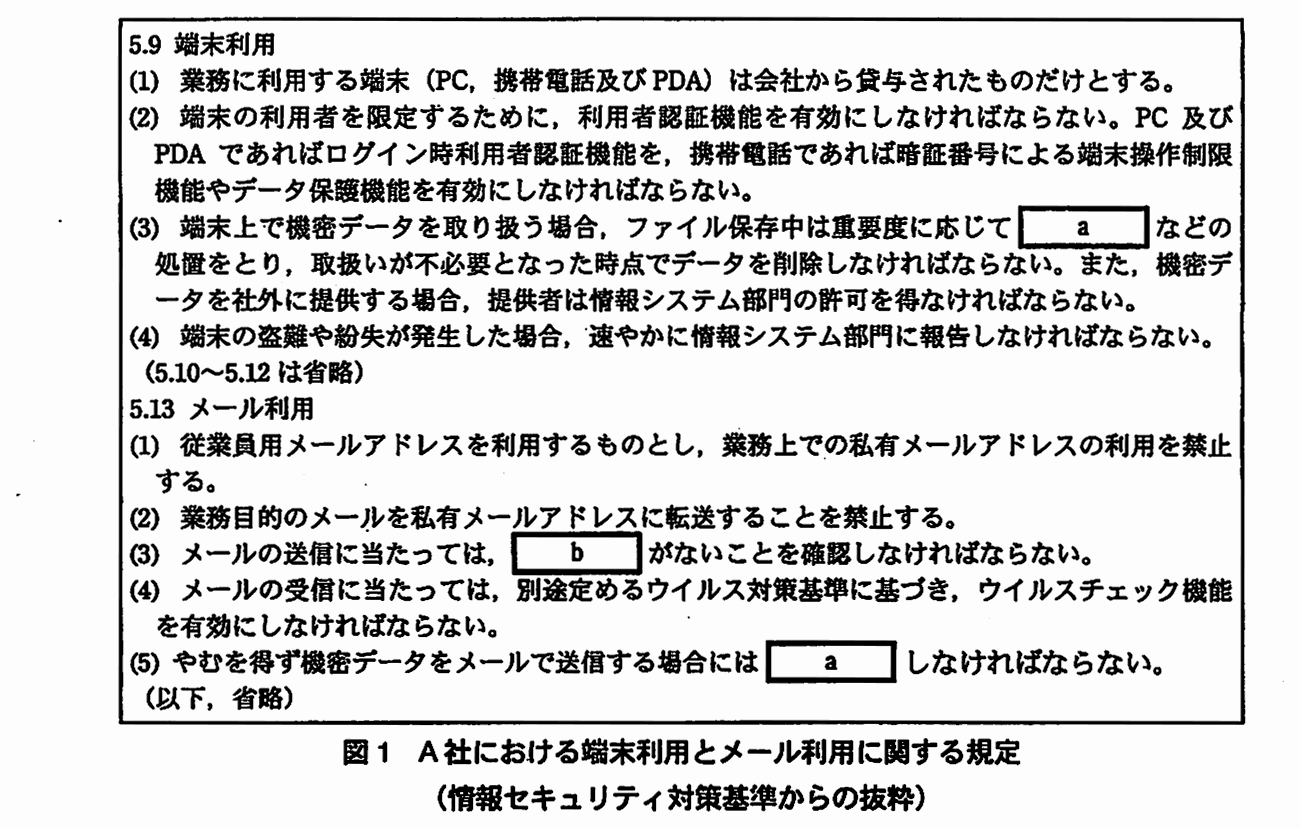
A 社の情報セキュリティ対策基準には,端末の利用とメールの利用について図 1 に示す規定がある。
図 1 A 社における端末利用とメール利用に関する規定(情報セキュリティ対策基準からの抜粋)
F 主任は,携帯電話に関して,別途定めた規程の内容と対策状況を確認した。まず,②A 社で使用している携帯電話の場合,盗難・紛失が起きたときの事後対策を情報システム部門が施せる にもかかわらず,実施していなかったので,実施した方がよいと考えた。また,営業部門では携帯電話端末にメールを保存しており,機密データが蓄積されがちな状況となっている。そこで,携帯電話から直接メールを安全に閲覧するシステム(以下,S システムという)を提供して,情報漏えいリスクを低減した方がよいと考えた。F 主任は,これらの改善方針を情報システム部門として取りまとめ,情報セキュリティ委員会に提示し,実現に向けた検討開始の承認を得た。
〔S システムの検討〕
検討を開始するに当たり,G 課長からは,S システムでは,既存の PC 用のリモートアクセスシステムを参考に,認証の強度が同程度かそれ以上になるようにすること,との指示があった。
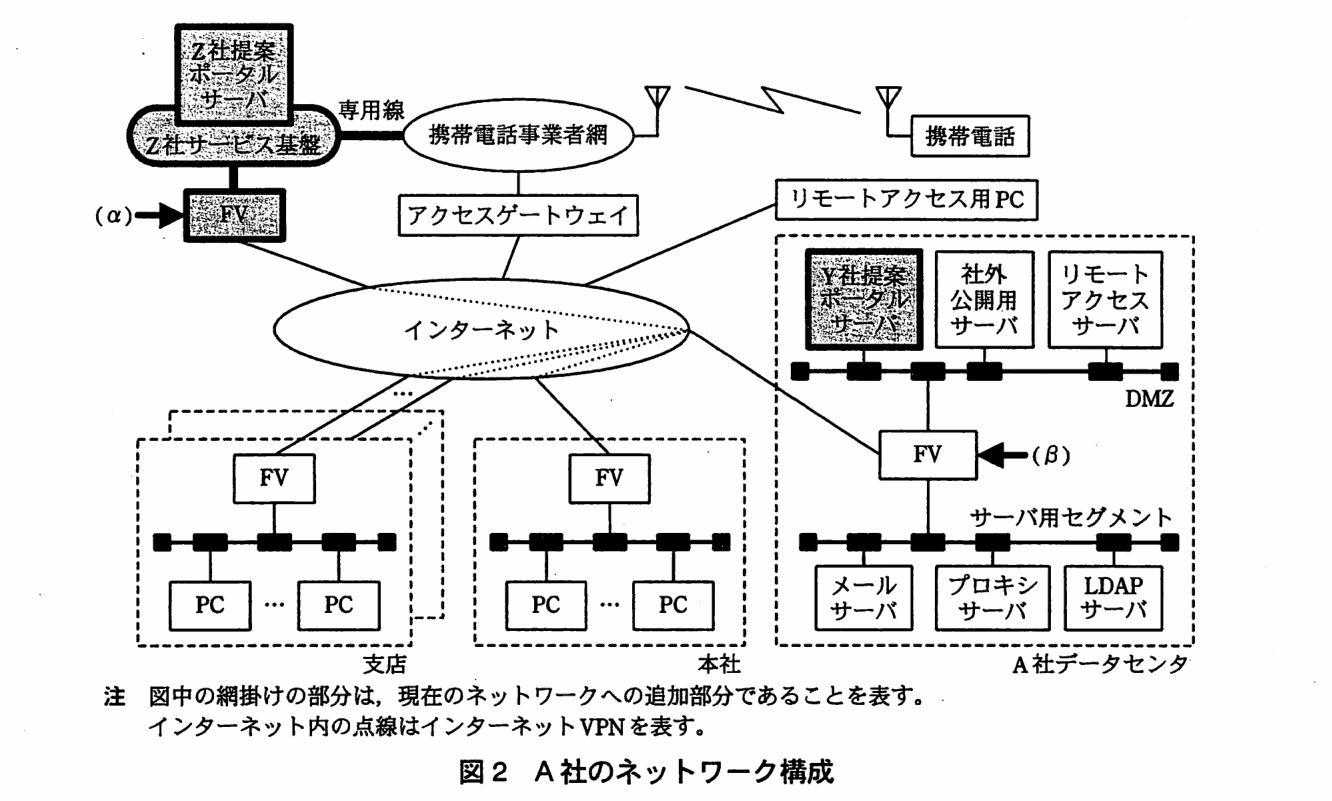
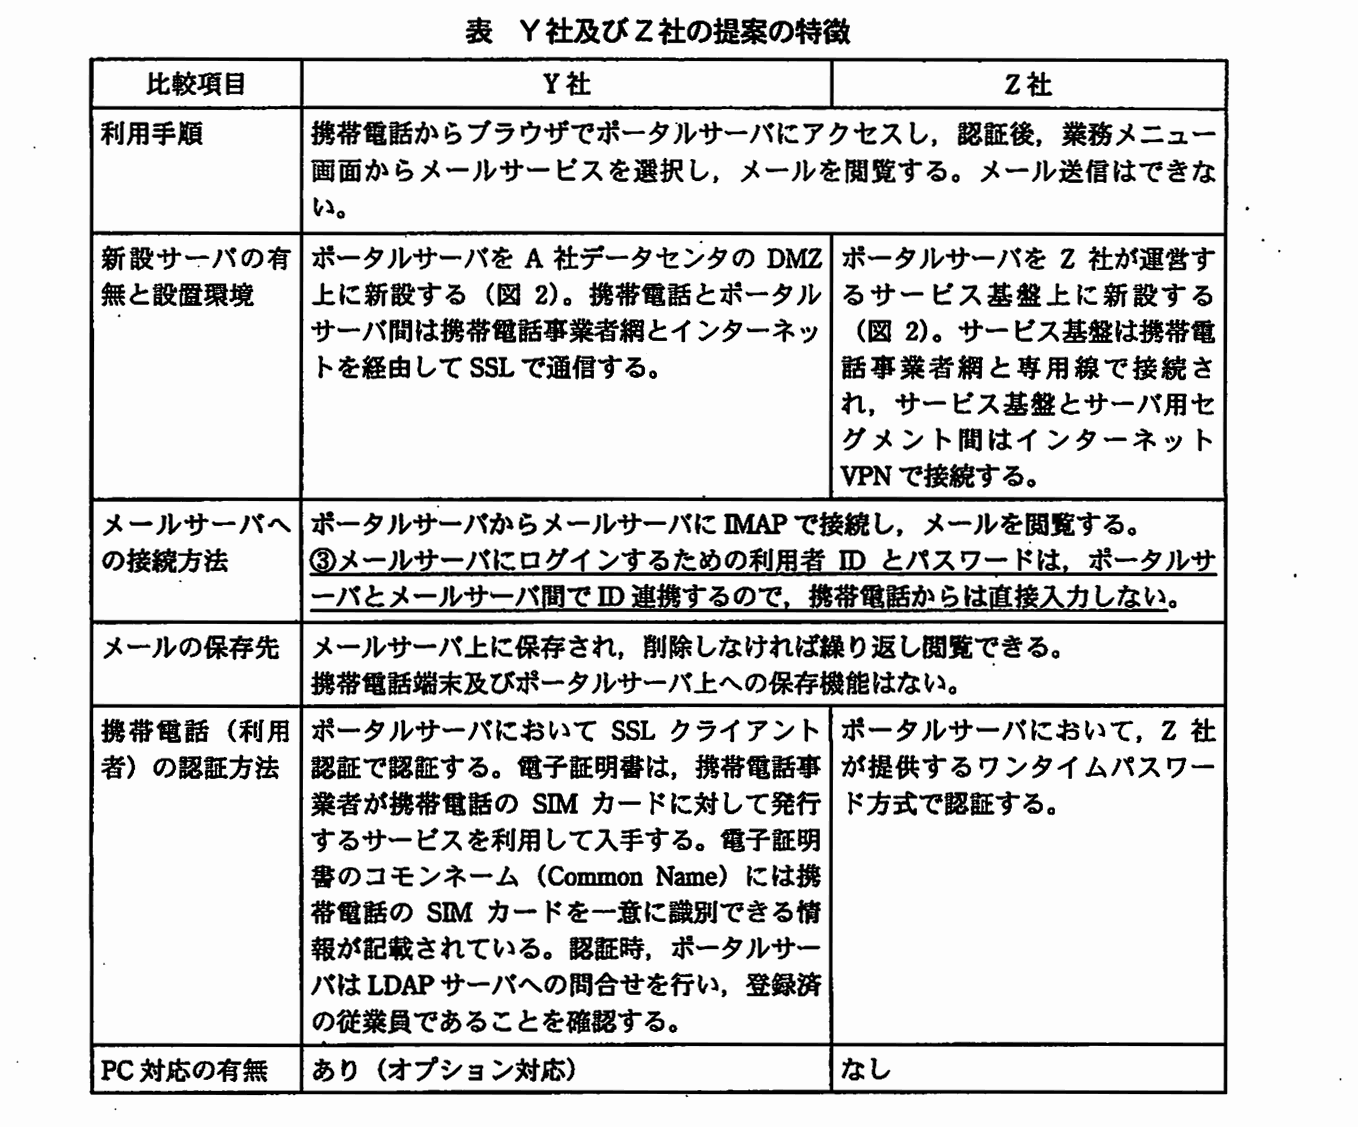
携帯電話端末にメールが保存されないようにしたいとの要望や,会社貸与の携帯電話の事業者は 1 社であるといった現状を,F 主任が情報システムベンダ各社に伝えて S システムの提案を求めたところ,Y 社と Z 社の 2 社から提案があった。F 主任は,図 2 に示すように,A 社の現在のネットワーク構成図に Y 社と Z 社の提案の構成を書き加えるとともに,2 社の提案の特徴を表にまとめて比較した。
A 社内では,本社,支店,自社データセンタ間を IPsec によるインターネット VPN で接続している。各種サーバは自社データセンタに設置し,ファイアウォール兼 VPN ルータ(以下,FV という)及び社外公開用サーバを含めて自社で運用している。
本社や支店の PC からインターネット上の Web サーバへのアクセスは,サーバ用セグメント上のプロキシサーバを経由している。リモートアクセス用 PC が利用するリモートアクセスサーバは,DMZ 上に設置され,利用者認証にはワンタイムパスワードを利用している。ただし,既存の PC 用のリモートアクセスシステムは携帯電話からのアクセスに対応していない。
図 2 A 社のネットワーク構成
表 Y 社及び Z 社の提案の特徴
F 主任は,営業部門による携帯電話の規程遵守状況から,Z 社の提案を選択したいと考え,G 課長に検討結果を報告した。しかし,G 課長は今回の事故が発生する前から既存の PC 用のリモートアクセスシステムの見直しを情報システム部長から指示されており,PC 用のリモートアクセスとの統合を見込める Y 社の提案も捨て難いと考えたため,F 主任と意見が一致しなかった。そこで,G 課長は情報システム部長に両案を説明して判断をゆだねたところ,G 課長の考えどおりに Y 社の提案を選択することに決まった。情報システム部長からは,今回の検討では事故の再発防止のための抜本的な解決には至っていないので,運用面での改善を含めて更に詰めるようにとの指示が加えられた。その後,F 主任は,営業部門を対象にした導入準備に取り掛かった。
出題趣旨(IPA)
セキュリティポリシや対策標準があっても,それらの遵守が現実には思うようになされないことが多々ある。本問では,セキュリティに関する規定からシステムまでの総合的な見直し力を問うために,電子メールからの情報漏えい対策を題材とした。システム構築に関しては,現状のネットワーク構成を理解した上での対応能力を問う。昨今,ビジネスですっかり身近になった携帯電話を採り上げることによって,受験者の周囲でも同様の問題に取り組むきっかけとしてもらいたい。
採点講評(問全体・IPA)
問1では,電子メールからの情報漏えいとその対策事例における,規定とシステムの両面の改善策について出題した。全体として,正答率は想定どおりだった。
設問と解答例
設問1
解答欄2つ
図 1 中の a ,b に入れる適切な字句を解答群の中から選び,記号で答えよ。 解答群 ア 圧縮 イ あて先ミス ウ 暗号化 エ 改ざん オ 時刻同期 カ ディジタル署名
解説
本文の根拠
図 1 5.9(3)
ファイル保存中は重要度に応じてa などの処置をとり,取扱いが不必要となった時点でデータを削除しなければならない。
図 1 5.13(3)
メールの送信に当たっては,b がないことを確認しなければならない。
a は 5.9(3)と 5.13(5)に共通して入る。5.9(3)は,端末上の機密データを“ファイル保存中は重要度に応じて”処置する規定で,5.13(5)は“やむを得ず機密データをメールで送信する場合”の規定である。どちらも,端末が紛失・盗難に遭ったり通信が傍受されたりしても内容を読まれないようにするための処置で,暗号化(ウ)が入る。b は 5.13(3)で,送信するときに“ないことを確認”する対象なので,あて先ミス(イ)である。
機密データの取扱いを定めた 5.9(3)・5.13(5)は,データそのものを保護する処置を求める規定だから,a は内容を読めなくする処置になる。圧縮(ア)はデータ量を小さくするだけで,読み出しを防ぐ処置ではない。b は“送信に当たって”確認するものなので,誤った相手に送る事故を表す語が入る。
この設問は記号で答える。a は 5.9(3)と 5.13(5)の 2 か所に入るので,両方で意味が通る語かを確かめると,ウに絞れる。
設問2(1)
解答欄3つ
本文中の下線①について,どの規定の遵守が不十分であったと考えられるか。図 1 中から三つ選んで,“5.9 (1)”のように箇条と項番で答えよ。
〔備考〕順不同
解説
本文の根拠
〔事故の発生〕
携帯電話を紛失したこと,携帯電話端末にメールが保存されていたこと,そして,キーロック解除用の暗証番号が設定されていなかったことが情報システム部門に直ちに報告された。
〔事故の発生〕
会社貸与の携帯電話の従業員用メールアドレスにメールを転送する者がいた。
下線①は,紛失した携帯電話の“キーロック解除用の暗証番号が設定されていなかった”ことと,“携帯電話端末にメールが保存されていた”ことで情報漏えいにつながった事故である。暗証番号の未設定は,端末操作制限機能を有効にしなければならない 5.9(2)の遵守不足である。端末にメールが保存され,価格表という機密データが残っていたことは,端末上の機密データに暗号化などの処置をとることを求める 5.9(3)の遵守不足である。
三つ目は 5.13(5)である。営業部員は価格表などの機密データを含むメールを,会社貸与の携帯電話の従業員用メールアドレスに転送していた。転送先は会社が貸与した携帯電話の従業員用アドレスであり,業務目的のメールを私有メールアドレスに転送することを禁止する 5.13(2)には当たらない。したがって,機密データをメールで送る場合の規定である 5.13(5)が守られていなかったことになる。
三つを選ぶ設問で,解答例の備考は“順不同”。5.9(1)(会社貸与の端末だけを使う)は守られており,5.9(4)(紛失の報告)は“直ちに報告された”のでこれも守られている。守られていた規定を選ばないように,下線①の記述と一つずつ照らす。
設問2(2)
解答欄2つ
本文中の下線①に記載されている価格表以外に漏えいした可能性が高い顧客の情報を,7 字以内で答えよ。また,その情報について,携帯電話の紛失が判明した後,紛失した携帯電話が戻ってこなくても,情報漏えいによる被害を受ける可能性がある顧客の特定を迅速に行えるようにするための対策を,45 字以内で具体的に述べよ。
〔対策〕解答例
サーバにアドレス帳のバックアップをとり,漏れた電話番号が分かるようにする。
解説
本文の根拠
〔事故の発生〕
営業部門の部員は顧客との連絡用に会社貸与の携帯電話を持ち歩いている。
〔事故の発生〕
後日,特定の顧客にしか開示しない価格表の漏えいが確認された。
営業部員は顧客との連絡用に携帯電話を持ち歩いており,顧客の連絡先が端末に入っている。さらに,メールをこの端末に保存していたので,メールの本文だけでなく,連絡先に当たる顧客の情報も漏えいした可能性が高い。解答例は,顧客の電話番号,アドレス帳,メールアドレスのどれか(7 字以内)とする。
対策は,携帯電話が戻ってこなくても,被害を受けるおそれのある顧客を迅速に特定できるようにするものである。端末の中身は紛失した後では確かめられないので,サーバにアドレス帳のバックアップをとっておけば,どの顧客の電話番号が漏れたかをサーバ側の記録から分かるようにできる。講評は,この対策について,利用者の振る舞いに依存せず,漏えいした情報を短時間で特定できることが重要だと述べている。
7 字以内の情報は,解答例の“顧客の電話番号”と“メールアドレス”が 7 字,“アドレス帳”が 5 字。対策は 45 字以内に対し解答例は 37 字で,“サーバに”“バックアップ”“特定できるように”の 3 点を残す。講評によれば,価格表と同類の“提案書”という解答が散見された。“価格表以外に”と指定されているので,メールでやり取りしている価格表の仲間ではなく,顧客との連絡用に端末へ入っている情報を答える。
採点講評(IPA)
設問2(2)は,漏えいした顧客の情報について,紛失した端末が携帯電話であるということに注意して,メールでやり取りしている価格表以外のものを解答してもらうものだったが,価格表と同類の“提案書”という解答が散見された。また,対策については,利用者の振る舞いに依存せず,漏えいした情報を短時間で特定できることが重要であることに着目してほしい。
設問3
30字以内
本文中の下線②の対策を実現するために情報システム部門が利用する,携帯電話サービスによって提供される管理上の機能を,30 字以内で具体的に述べよ。
解答例(2通り)
管理者がリモートから携帯電話の保存内容を削除できる機能 管理者がリモートから携帯電話をロックできる機能
解説
本文の根拠
〔再発防止のための検討〕
A 社で使用している携帯電話の場合,盗難・紛失が起きたときの事後対策を情報システム部門が施せる
〔再発防止のための検討〕
にもかかわらず,実施していなかったので,実施した方がよいと考えた。
下線②は,盗難・紛失が起きたときの“事後対策”を情報システム部門が施せるのに実施していない,という内容である。事後対策なので,携帯電話が手元に無い状態で,紛失した端末に対して情報システム部門が行える操作になる。解答例は,管理者がリモートから携帯電話の保存内容を削除できる機能,又は管理者がリモートから携帯電話をロックできる機能とする。
保存内容を削除すれば端末に残ったメールが読まれず,ロックすれば端末の操作自体ができなくなる。どちらも,端末を回収できなくても情報漏えいを防げる点で,下線②の“事後対策”に当たる。どちらか一方でよい。
30 字以内に対し,解答例は 27 字と 23 字。“管理者が”“リモートから”“携帯電話の”の 3 語で操作の主体・方法・対象を示し,機能の中身(削除・ロック)を最後に書く。“携帯電話サービスによって提供される管理上の機能”という指定なので,端末側の設定や利用者の操作に頼る答えにしない。
設問4(1)
20字以内
Y 社の提案について,登録された従業員だけがメールを閲覧できるようにするために図 2 中の LDAP サーバに従業員ごとに追加登録する内容を,20 字以内で述べよ。
解答例
解説
本文の根拠
表 携帯電話(利用者)の認証方法
電子証明書のコモンネーム(Common Name)には携帯電話の SIM カードを一意に識別できる情報が記載されている。
表 携帯電話(利用者)の認証方法
認証時,ポータルサーバは LDAP サーバへの問合せを行い,登録済の従業員であることを確認する。
Y 社の提案では,携帯電話は SSL クライアント認証で認証される。ポータルサーバは認証時に LDAP サーバへ問合せて“登録済の従業員であること”を確認するので,問合せのキーになるものを従業員ごとに登録しておく必要がある。電子証明書のコモンネームには SIM カードを一意に識別できる情報が入っており,これを従業員ごとに LDAP サーバへ登録すれば,証明書を提示した端末が登録済の従業員の端末かどうかを判定できる。解答例は“携帯電話の電子証明書のコモンネーム”。
電子証明書そのものは,携帯電話事業者が SIM カードに対して発行するサービスを利用して入手する。ポータルサーバが従業員との対応を知るには,証明書に書かれた識別情報を A 社側で持っている必要がある。
20 字以内に対し解答例は 17 字。“コモンネーム”だけでは何の情報か分からないので,“携帯電話の電子証明書の”を付けて,登録する内容を特定する。
設問4(2)
解答欄2つ
Y 社の提案について,表中の下線③の特徴があるにもかかわらず,図 1 中の 5.9 の,ある規定の遵守が不十分な場合には,第三者にメールを閲覧される可能性がある。その箇条と項番を答えよ。また,その箇条と項番の規定に関連して,第三者によるメールの閲覧防止を徹底する対策について,50 字以内で具体的に述べよ。
〔対策〕解答例
電子証明書を利用するための暗証番号が有効であることを携帯電話1台ずつについて上司が確認する。 携帯電話の端末操作制限の暗証番号が有効であることを携帯電話1台ずつについて上司が確認する。 携帯電話の端末操作制限機能やデータ保護機能を情報システム部門が有効にしてから貸与する。
解説
本文の根拠
表 メールサーバへの接続方法
メールサーバにログインするための利用者 ID とパスワードは,ポータルサーバとメールサーバ間で ID 連携するので,携帯電話からは直接入力しない。
図 1 5.9(2)
携帯電話であれば暗証番号による端末操作制限機能やデータ保護機能を有効にしなければならない。
下線③のとおり,メールサーバの利用者 ID とパスワードは携帯電話から入力しないので,その入力を盗み見られても閲覧はされない。しかし,携帯電話が第三者の手に渡って,端末の操作制限が有効でなければ,その携帯電話からポータルサーバにアクセスしてメールを閲覧されるおそれがある。端末の利用者を限定する規定は 5.9(2)で,5.9 の中で該当するのはこの項番である。
対策は,5.9(2)の遵守を徹底する方法で,解答例は三つある。電子証明書を利用するための暗証番号が有効であることを 1 台ずつ上司が確認する,端末操作制限の暗証番号が有効であることを 1 台ずつ上司が確認する,端末操作制限機能やデータ保護機能を情報システム部門が有効にしてから貸与する,のどれでもよい。講評は,メール閲覧用の利用者 ID とパスワードを盗まれなくてもメールを閲覧されるシナリオを想起して対策を考えるよう求めている。
50 字以内に対し解答例は 46・45・43 字。講評によれば,対策は正答率が低く,だれがどのように徹底するかを記述していない解答が多かった。“上司が”“情報システム部門が”といった主体と,“1 台ずつ確認”“有効にしてから貸与”という方法の両方を書く。
採点講評(IPA)
設問4(2)は,箇条と項番については正答率が高かった。しかし,対策については正答率が低く,だれがどのように徹底するかを記述していない解答が多かった。また,メール閲覧用の利用者IDとパスワードを盗まれなくてもメールを閲覧されるシナリオを想起した上で対策を考えてほしい。
設問4(3)
解答欄2つ
Z 社の提案について,図 2 中の (α) と (β) で示した FV 間で特定のアプリケーションに絞って IPsec を適用するとしたとき,どのサーバ間の通信の,どのプロトコルを対象にすればよいか。図 2 中又は表中の用語を用いて答えよ。
解説
本文の根拠
表 メールサーバへの接続方法
ポータルサーバからメールサーバに IMAP で接続し,メールを閲覧する。
表 新設サーバの有無と設置環境
サービス基盤とサーバ用セグメント間はインターネット VPN で接続する。
図 2 の (α) は Z 社サービス基盤側の FV,(β) は A 社データセンタ側の FV である。この 2 台の間の通信は,Z 社サービス基盤上のポータルサーバと,サーバ用セグメントにあるメールサーバの間でやり取りされる通信になる。ポータルサーバがメールサーバに接続するプロトコルは,表のとおり IMAP である。したがって,IPsec を適用する対象は,Z 社提案ポータルサーバとメールサーバの間の IMAP 通信である。
Z 社の提案では,携帯電話とポータルサーバの間は携帯電話事業者網と専用線でつながり,ポータルサーバ・メールサーバ間がインターネット VPN を経由する。IPsec をかけるのは“特定のアプリケーションに絞って”という指定なので,メール閲覧の経路のうち,インターネットを通る区間の IMAP に当たる。
サーバ間は,図 2 又は表中の用語を使って 20 字で書く(解答例は“Z社提案ポータルサーバとメールサーバの間”)。プロトコルは IMAP の 4 字。サーバ間とプロトコルの両方を書かないと得点にならない。
設問5
45字以内
携帯電話端末へのメールの保存による情報漏えいを防ぐために,図 1 中の 5.13(2) に追記したい。追記する内容を,45 字以内で具体的に述べよ。
解答例
業務目的のメールを会社貸与の携帯電話の従業員用メールアドレスに転送することを禁止する。
解説
本文の根拠
図 1 5.13(2)
業務目的のメールを私有メールアドレスに転送することを禁止する。
〔事故の発生〕
会社貸与の携帯電話の従業員用メールアドレスにメールを転送する者がいた。
5.13(2)は,業務目的のメールを“私有メールアドレス”へ転送することだけを禁止している。営業部員が転送していたのは,会社貸与の携帯電話の“従業員用メールアドレス”宛てで,私有メールアドレスではないので規定の対象にならず,転送の結果,携帯電話端末にメールが保存された。これを防ぐには,5.13(2)に“会社貸与の携帯電話の従業員用メールアドレス”への転送の禁止を追記する。解答例は“業務目的のメールを会社貸与の携帯電話の従業員用メールアドレスに転送することを禁止する。”の 43 字。
講評は,5.13(2)が転送にかかわる規定なので,転送にかかわる内容を追記すべきだと述べている。メールの保存先を制限する新しい項目を作るのではなく,既存の 5.13(2)の禁止の対象を広げる形になる。
45 字以内に対し解答例は 43 字。“業務目的のメールを”“会社貸与の携帯電話の従業員用メールアドレスに”“転送することを禁止する”の 3 要素を残す。転送先の限定を省くと,従来の“私有メールアドレス”との違いが出ない。
採点講評(IPA)
設問5は,事故の再発防止のために,規定面からの対策を問うた。5.13(2)が転送にかかわる規定なので,転送にかかわる内容を追記すべきである。
出典:平成21年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問1(表記を一部改変)
問2 Java アプレット
Java アプレットに関する次の記述を読んで,設問 1~4 に答えよ。
B 社は,従業員数 100 名の電子部品の卸業者で,メーカから商品を仕入れ,小売業者へ販売している。B 社では,2 年前にリリースされた C 社のソフトウェアパッケージに独自機能をもつモジュール(以下,カスタムモジュールという)を追加した在庫管理システム(以下,X システムという)を,3 か月前に導入した。その運用と保守は C 社に委託している。
〔X システムの概要〕
X システムは,ソフトウェアパッケージの本体モジュールとカスタムモジュールから構成され,それらは Java を用いて実現されている。X システムの利用の操作は,普段 B 社従業員らがインターネットの閲覧にも用いる社内標準仕様のブラウザを用いて,クライアント PC 上で行っている。
B 社では,在庫管理のために,以前から携帯型のバーコード読取り端末を利用していた。読取り端末で読み取ったデータのファイルを,B 社従業員がクライアント PC 上で X システム用に編集している。X システムでは,そのファイルを用いて在庫管理情報を更新している。
〔X システムのカスタムモジュール〕
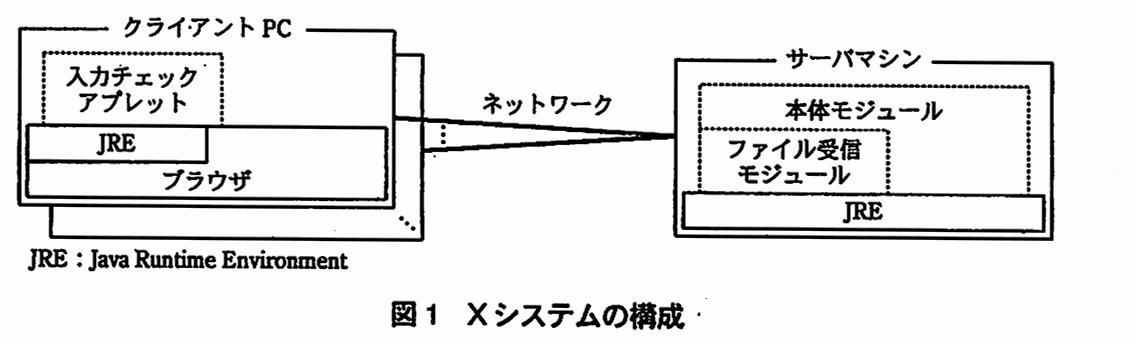
カスタムモジュールのうち,ファイルが決められた書式であることとサイズが規定値以下であることの適合性チェック(以下,入力チェックという)機能,入力チェック結果を利用者に通知する機能と,適合したファイルをアップロードする機能は Java アプレット(以下,入力チェックアプレットという)で実現されており,クライアント PC 上のブラウザで実行される。また,サーバマシン上では,X システムとして,本体モジュールに加え,クライアント PC 上の入力チェックアプレットからのファイル受信と本体モジュールへのファイル引渡しを行うモジュール(以下,ファイル受信モジュールという)があり,Java アプレットではない Java アプリケーションで実現されている。したがって,X システム全体は,入力チェックアプレット,本体モジュールとファイル受信モジュールで構成されている。図 1 に X システムの構成を示す。
図 1 X システムの構成
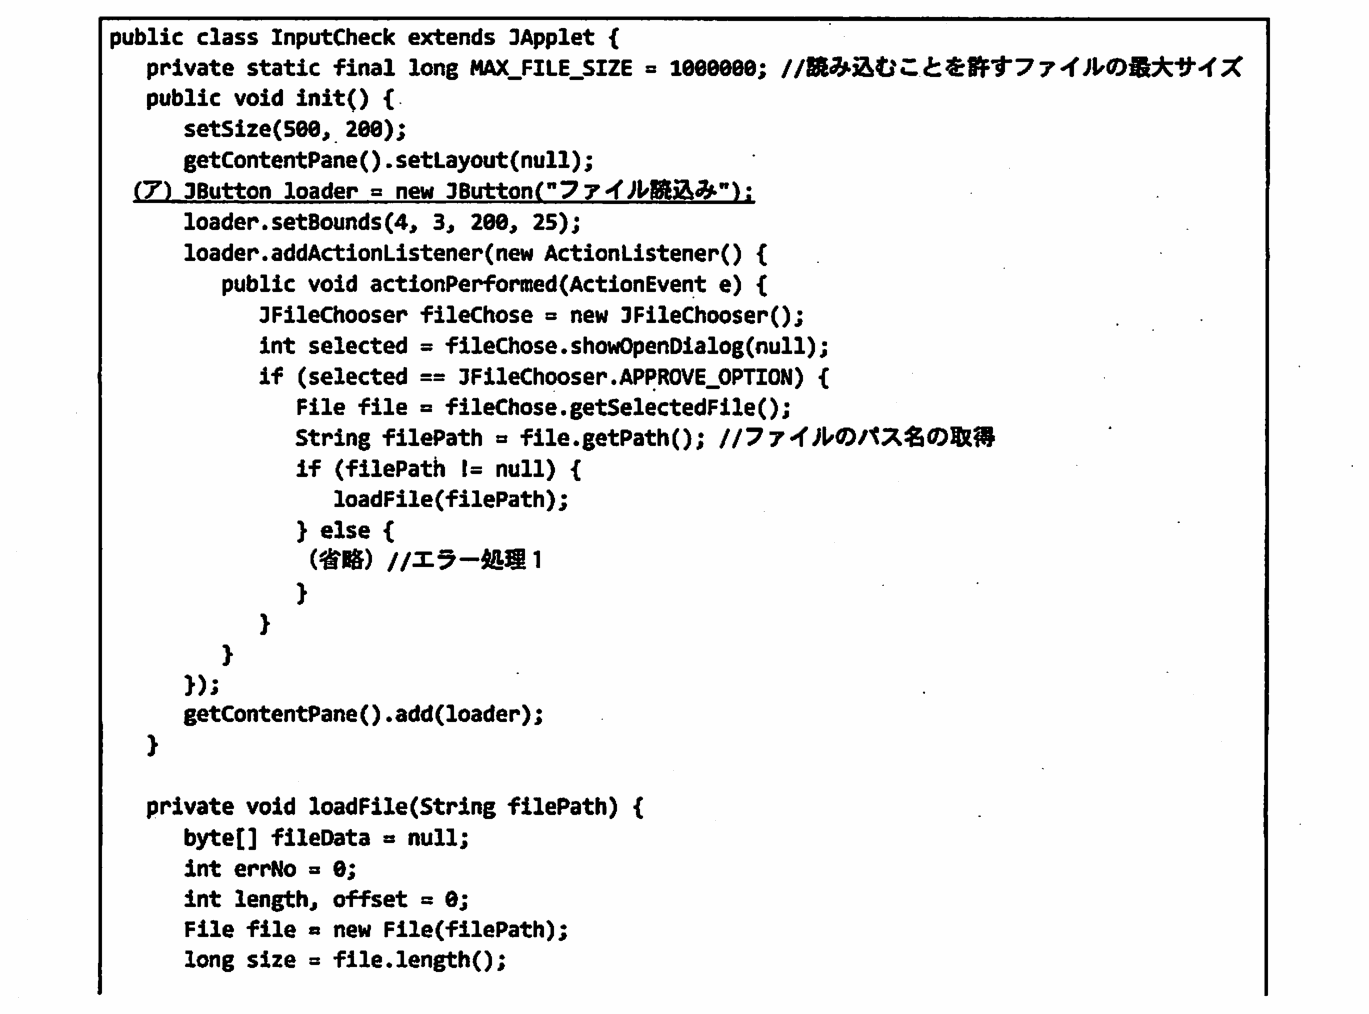
図 2 は,入力チェックアプレットの Java のクラスのソースコードである。X システムでは,入力チェックアプレットとして構成するクラス群を a 形式で一つにまとめ,b によって署名した a 形式ファイルをサーバマシン上の特定のディレクトリに置き,ブラウザにダウンロードさせる。ここで,b は,有限体上の離散対数問題に基づく署名方式である。
図 2 入力チェックアプレット(抜粋)(前半)
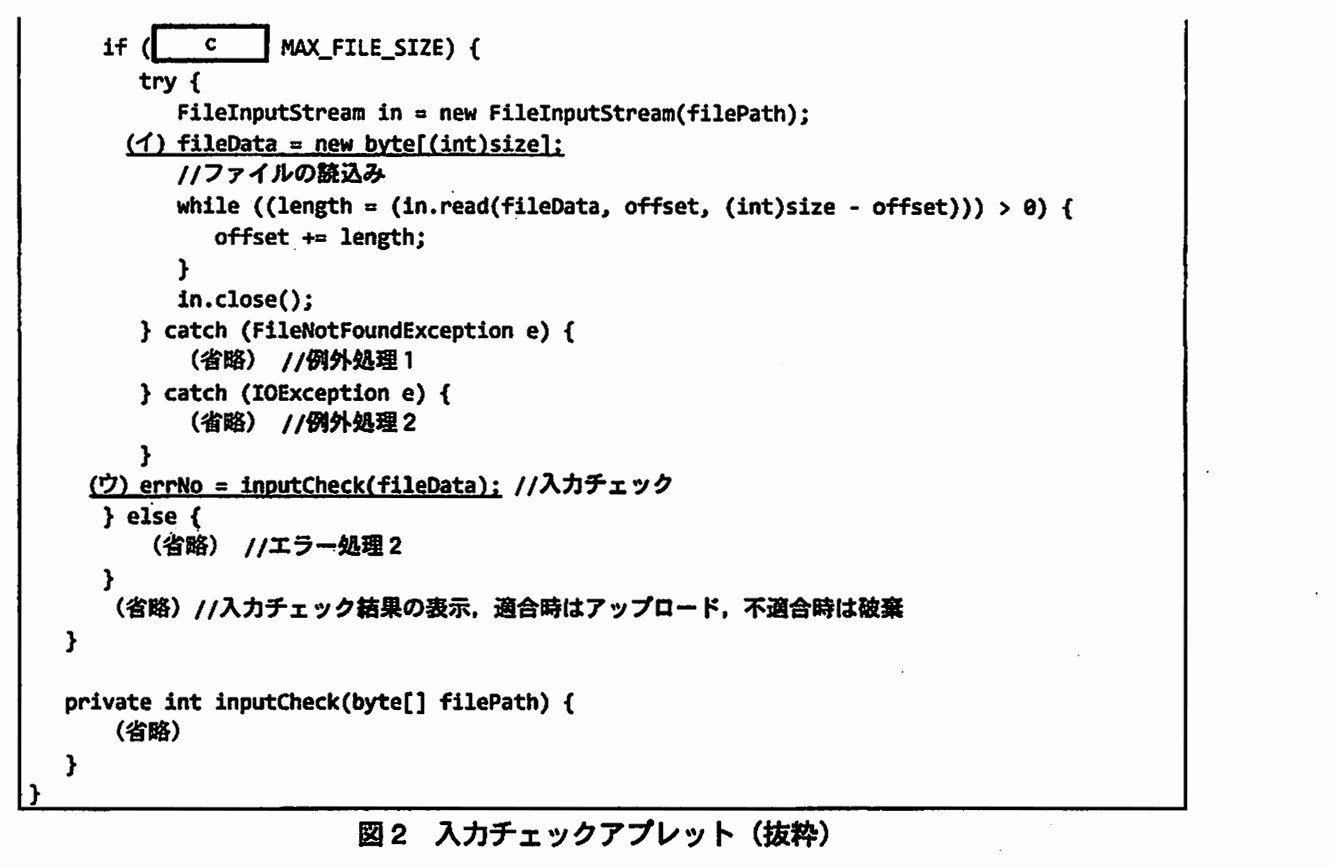
図 2 入力チェックアプレット(抜粋)(後半)
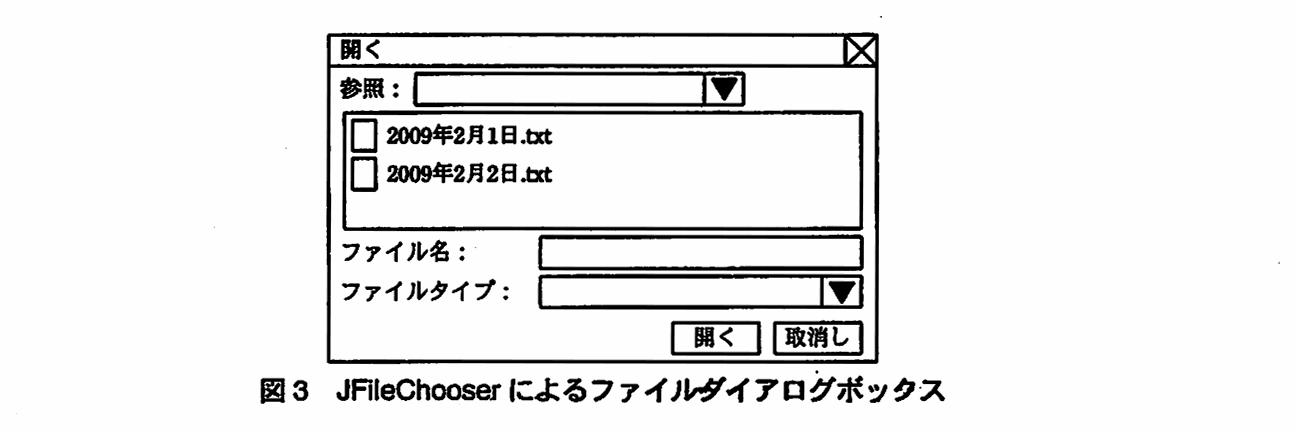
入力チェックアプレットが,クライアント PC 上のブラウザ上で実行されると,図 2 中の下線(ア)の文の処理によってボタンが作成される。利用者がそのボタンを押すと,クライアント PC のローカルファイルを選択するダイアログボックスが図 3 のように表示される。次に,利用者がファイルを選択すると入力チェックが行われ,適合している場合,その旨が利用者に通知され,ファイル受信モジュールを通してアップロードされ,サーバマシン上にファイルとして保存される。適合していない場合,その旨が通知され,読み込んだデータは破棄されアップロードされない。
図 3 JFileChooser によるファイルダイアログボックス
〔サンドボックスの概要とその脆弱性の公表〕
X システムの導入後,X システムの実行環境として想定するバージョンの JRE において,サンドボックスを回避する脆弱性(以下,当該脆弱性という)が公表され,修正された JRE の新バージョンがリリースされた。JRE のサンドボックスと当該脆弱性の概要は次のとおりである。
Java 2 以降の JRE では,サンドボックス機構における d 又は SecurityManager を用いて,任意のセキュリティポリシを適用できる。JRE に用意されたデフォルトのポリシファイルを用いると,Java アプレットではない Java アプリケーションを実行する場合と,署名された Java アプレットを実行する場合,ローカルのコンピュータリソースにアクセスが可能である。他方,署名がない Java アプレットを実行する場合,そのアクセスは制限される。例えば,クライアント PC のブラウザ上で,入力チェックアプレットのようなローカルファイルへアクセスする Java アプレットを,署名なし Java アプレットとして実行した場合,d クラスによって,e がスローされる。ところが,当該脆弱性を悪用すると,署名なし Java アプレットであっても,この制限を回避して,ローカルのコンピュータリソースにアクセスできてしまう。
〔X システムでの対処〕
B 社は,当該脆弱性への対策に関して C 社と検討を行った。まず,①X システムのサーバ側とクライアント側の JRE のバージョンアップに伴う確認作業 の負荷を考慮した結果,現段階では,バージョンアップに伴う作業工数の確保は難しいと判断した。しかし,②X システムのクライアント PC の JRE をバージョンアップしない場合,クライアント PC 上のブラウザで当該脆弱性が悪用される可能性 がある。そこで,③Java アプレットを利用しない代替方式 を検討したが,予定する期間内に実現することは難しいと判断した。よって,B 社は,④当該脆弱性への暫定処置として,サーバ側の JRE はバージョンアップせず ,JRE の利用が Java アプレットに限定されているクライアント側の JRE だけバージョンアップすることとした。サーバ側の JRE のバージョンアップは,次回のシステム更新時に行うこととし,X システムを再稼働した。
出題趣旨(IPA)
Javaアプレットを用いたシステムが利用されるようになって久しい。本問では,実行環境をOSとは別にインストールするJavaのような技術を利用したシステムにおけるセキュリティを考える。特に,要素技術や実現方法の知識からバージョン管理といった様々なレベルの課題に対し,幅広く対処する能力を問う。
採点講評(問全体・IPA)
問2では,Javaアプレットを用いたシステムを例にとり,サンドボックスに関する脆弱性とその対処方法について出題した。全体として,正答率は想定どおりだった。
設問と解答例
設問1
解答欄4つ
本文中の a ,b ,d ,e に入れる適切な字句を解答群の中から選び,記号で答えよ。 解答群 ア AccessController イ DH ウ DSA エ jar オ java.io.IOException カ java.security.AccessControlException キ policytool ク RSA ケ xml
解説
本文の根拠
〔X システムのカスタムモジュール〕の後
入力チェックアプレットとして構成するクラス群を a 形式で一つにまとめ,b によって署名した a 形式ファイルをサーバマシン上の特定のディレクトリに置き,ブラウザにダウンロードさせる。
〔X システムのカスタムモジュール〕の後
b は,有限体上の離散対数問題に基づく署名方式である。
〔サンドボックスの概要とその脆弱性の公表〕
サンドボックス機構における d 又は SecurityManager を用いて,任意のセキュリティポリシを適用できる。
〔サンドボックスの概要とその脆弱性の公表〕
d クラスによって,e がスローされる。
a は,クラス群を一つにまとめて署名し,サーバからブラウザにダウンロードさせる形式で,Java のクラス群をまとめるアーカイブ形式の jar(エ)である。Oracle の jarsigner のマニュアルも,jar ツールで作った JAR ファイルに署名するツールとして説明している。b は“有限体上の離散対数問題に基づく署名方式”で,NIST の FIPS 186-4 は,DSA を有限体暗号(離散対数暗号を有限体の数学で実装する方式)の一例としており,DSA(ウ)が当たる。DH(イ)も同じ有限体暗号に属するが,同標準が鍵確立アルゴリズムとして挙げているもので,署名方式ではない。
d は“SecurityManager を用いて,任意のセキュリティポリシを適用できる”機構と並ぶものであり,Java のマニュアルでアクセス制御の検査を行うクラスとして説明されている AccessController(ア)である。e は,その AccessController が“重要なシステムリソース(ファイルシステムやネットワーク)へのアクセスが拒否されたこと”を示すために投げる例外で,java.security.AccessControlException(カ)である。policytool(キ)はポリシファイルを編集する GUI ツールであって,クラスではない。java.io.IOException(オ)は入出力の失敗を表す例外で,アクセスの拒否を表すものではない。
この設問は記号で答える。講評によれば,b の正答率が低く,RSA を選んだ受験者が多かった。解答群の中の候補は RSA と DSA の二つだが,本文の“有限体上の離散対数問題に基づく”という記述が,署名方式を DSA に決める手掛かりになる。
採点講評(IPA)
設問1は,bの正答率が低かった。jarファイルに対するディジタル署名の方式を問う問題であったが,誤った解答であるRSAを選択する受験者が多かった。解答群の中からは,RSAとDSAの二つが候補となるが,本文中の署名の実現方式に関する記述から,DSAが正解となる。基本的な暗号技術については特徴を理解しておいてほしい。
設問2(1)
解答欄1つ
図 2 中の c に入れる適切な字句を解答群の中から選び,記号で答えよ。 解答群 ア file <= イ file >= ウ size <= エ size >=
解説
本文の根拠
図 2
private static final long MAX_FILE_SIZE = 1000000; //読み込むことを許すファイルの最大サイズ
図 2
long size = file.length();
図 2
if ( c MAX_FILE_SIZE) {
c を含む if 文の中身は,ファイルを開いて読み込み,入力チェックを呼ぶ処理で,else 側は“エラー処理 2”である。MAX_FILE_SIZE は“読み込むことを許すファイルの最大サイズ”であり,size は file.length()で得たファイルの大きさだから,size が MAX_FILE_SIZE 以下のときだけ読み込む,という条件になる。解答は size <= (ウ)である。
file は File オブジェクト,MAX_FILE_SIZE は long の値であり,file と MAX_FILE_SIZE を比べる式にはならない。したがって,ア・イは使えない。エの size >= は,最大サイズ以上のファイルだけを読み込むことになり,“サイズが規定値以下であることの適合性チェック”という本文の説明と逆になる。
この設問は記号で答える。size と MAX_FILE_SIZE の大小は,else 側がエラー処理 2 であることと,MAX_FILE_SIZE が“許すファイルの最大サイズ”であることの 2 点で決まる。
設問2(2)
当該脆弱性のない JRE を用いた X システムにおいて,仮に署名がない入力チェックアプレットを実行する場合,図 2 中の下線(ア)~(ウ)の中で実行される文をすべて選び,記号で答えよ。ここで,実行の際,JRE に用意されたデフォルトのポリシファイルを用いていることとする。
解答例
解説
本文の根拠
〔サンドボックスの概要とその脆弱性の公表〕
他方,署名がない Java アプレットを実行する場合,そのアクセスは制限される。
〔サンドボックスの概要とその脆弱性の公表〕
署名なし Java アプレットとして実行した場合,d クラスによって,e がスローされる。
当該脆弱性のない JRE でデフォルトのポリシファイルを用いると,署名がない Java アプレットのローカルのコンピュータリソースへのアクセスは制限され,AccessController によって AccessControlException がスローされる。下線(ア)の文はボタンを作るだけで,ローカルのリソースにはアクセスしないので実行される。
ボタンを押すと,ローカルファイルを選ぶダイアログボックスが開き,選んだファイルを loadFile で読み込む。loadFile では,file.length()でファイルの大きさを取得し,下線(イ)の直前で FileInputStream によってファイルを開いている。これらはローカルファイルへのアクセスであり,署名なしでは例外がスローされて,下線(イ)には進まない。(ウ)は(イ)より後ろにあるので,同様に実行されない。
この設問は,実行される文をすべて選ぶ形で,解答例は(ア)だけである。(イ)(ウ)はどちらもローカルファイルを読み込む処理の後に位置するので,ローカルファイルを読み込む前に例外が出る署名なしの実行では,到達しない。
設問3(1)
45字以内
クライアント PC の JRE をバージョンアップしない場合,どのようなときに,本文中の下線②で示す可能性が高まるか。B 社のクライアント PC の利用状況を考慮し,45 字以内で述べよ。
解答例
XシステムのクライアントPC上のブラウザでインターネットのWebブラウジングを行うとき
解説
本文の根拠
〔X システムの概要〕
X システムの利用の操作は,普段 B 社従業員らがインターネットの閲覧にも用いる社内標準仕様のブラウザを用いて,クライアント PC 上で行っている。
〔X システムでの対処〕
X システムのクライアント PC の JRE をバージョンアップしない場合,クライアント PC 上のブラウザで当該脆弱性が悪用される可能性
当該脆弱性は,署名なしの Java アプレットでも,サンドボックスの制限を回避してローカルのコンピュータリソースにアクセスできてしまうものである。アプレットはクライアント PC 上のブラウザで実行されるので,脆弱性が残った JRE のブラウザでアプレットが実行される機会が増えるほど,悪用される可能性が高まる。B 社では,X システムの操作に使うブラウザは従業員が普段インターネットの閲覧にも用いるものなので,インターネットの Web ブラウジングを行うときに,X システムと無関係なアプレットがその JRE で実行され得る。解答例は“XシステムのクライアントPC上のブラウザでインターネットのWebブラウジングを行うとき”。
X システム専用のブラウザであれば,実行されるアプレットは入力チェックアプレットに限られるが,B 社のブラウザは兼用であり,その点が“クライアント PC の利用状況”の答えになる。
45 字以内に対し解答例は 43 字。“どのブラウザで”“何を行うとき”の 2 点を書く。“Web ブラウジングを行うとき”だけでは,X システムで使うブラウザと兼用であることが読み取れないので,“X システムのクライアント PC 上のブラウザで”を付ける。
設問3(2)
解答欄2つ
本文中の下線③で示す代替方式として,HTML フォームによってファイルを選択する機能と,アップロード後にサーバへファイルを保存する機能を追加したとする。このとき,X システムのサーバ側で,更にどのような機能を追加すれば代替方式となるか。追加すべき機能を二つ挙げ,それぞれ 20 字以内で述べよ。
〔①〕解答例
入力チェック機能 チェック結果を利用者へ通知する機能 アップロードされたファイルを消去する機能
〔②〕解答例
入力チェック機能 チェック結果を利用者へ通知する機能 アップロードされたファイルを消去する機能
〔備考〕このうち異なる二つを答える
解説
本文の根拠
〔X システムのカスタムモジュール〕
入力チェック結果を利用者に通知する機能と,適合したファイルをアップロードする機能は Java アプレット
〔X システムのカスタムモジュール〕の後
適合していない場合,その旨が通知され,読み込んだデータは破棄されアップロードされない。
入力チェックアプレットが行っていたのは,入力チェック,入力チェック結果の利用者への通知,適合したファイルのアップロードの三つである。代替方式の HTML フォームは,ファイルの選択とアップロード(及びアップロード後のサーバへの保存)しか行わないので,アプレットが担っていたのに足りない機能をサーバ側に追加する必要がある。解答例は,入力チェック機能,チェック結果を利用者へ通知する機能,アップロードされたファイルを消去する機能の三つのうち,異なる二つ。
HTML フォームでは,ファイルはチェックの前にサーバへ送られてしまうので,アプレットが行っていた入力チェックをサーバ側で行い,結果を利用者に通知する必要がある。また,アプレットでは不適合のデータは読み込んだ後に破棄されて“アップロードされない”が,サーバ側ではすでに保存されたファイルを,不適合のときに消去する機能が要る。
20 字以内に対し,解答例は 8 字・17 字・20 字。“サーバ側で”という指定は設問文にあるので,主語を繰り返さず,機能の名前だけを簡潔に書く。
設問4(1)
55字以内
本文中の下線①にある,JRE のバージョンアップに伴う確認作業とは何か。X システムでの作業対象を図 1 中の用語を用いて示し,確認作業の内容を 55 字以内で述べよ。
解答例
新しいバージョンのJREで,本体モジュール,ファイル受信モジュールと入力チェックアプレットの動作確認
解説
本文の根拠
〔X システムのカスタムモジュール〕の後
X システム全体は,入力チェックアプレット,本体モジュールとファイル受信モジュールで構成されている。
〔X システムでの対処〕
X システムのサーバ側とクライアント側の JRE のバージョンアップに伴う確認作業の負荷を考慮した結果
JRE をバージョンアップすると,その上で動くプログラムが新しい JRE でも正しく動くかを確かめる必要がある。X システムは,クライアント PC 上の入力チェックアプレットと,サーバマシン上の本体モジュール及びファイル受信モジュールで構成されており(図 1),サーバ側とクライアント側の両方の JRE を新しくするなら,この三つが作業対象になる。解答例は“新しいバージョンのJREで,本体モジュール,ファイル受信モジュールと入力チェックアプレットの動作確認”。
確認の中身は動作確認である。作業対象を図 1 の用語(本体モジュール,ファイル受信モジュール,入力チェックアプレット)で示す指定なので,“X システム全体”のような広い言い方ではなく,三つを名指しする。
55 字以内に対し解答例は 50 字。“新しいバージョンの JRE で”“三つのモジュールの名前”“動作確認”の 3 点を残し,修飾を削る。
設問4(2)
60字以内
本文中の下線④に関して,X システムのサーバ側の JRE をバージョンアップしなくても問題ないと判断するためには何を確認すべきか。60 字以内で述べよ。
解答例
Xシステムのサーバで利用するJREでは,当該脆弱性を悪用したJavaのクラスを実行する可能性がないことについて,適切に記述していること 〔備考〕解答の要点を示す
解説
本文の根拠
〔X システムでの対処〕
当該脆弱性への暫定処置として,サーバ側の JRE はバージョンアップせず,JRE の利用が Java アプレットに限定されているクライアント側の JRE だけバージョンアップすることとした。
〔サンドボックスの概要とその脆弱性の公表〕
当該脆弱性を悪用すると,署名なし Java アプレットであっても,この制限を回避して,ローカルのコンピュータリソースにアクセスできてしまう。
〔X システムのカスタムモジュール〕の後
Java アプレットではない Java アプリケーションで実現されている。
当該脆弱性は,署名なしの Java アプレットがサンドボックスの制限を回避するものである。クライアント側の JRE は Java アプレットに限定して使われているので脆弱性の影響を受けるが,サーバ側の本体モジュールとファイル受信モジュールは Java アプリケーションである。サーバ側の JRE をバージョンアップしなくてよいと判断するには,サーバ側で当該脆弱性を悪用した Java のクラスが実行されるおそれがないことを確かめることになる。解答例は“Xシステムのサーバで利用するJREでは,当該脆弱性を悪用したJavaのクラスを実行する可能性がないことについて,適切に記述していること”。
講評によれば,この設問は正答率が低く,クライアント側とサーバ側の JRE のバージョンが異なる点から,システム間の結合テストを趣旨とした解答が多かった。講評は,結合テストに合格したからといって,サーバ側の JRE をバージョンアップしなくてよいということにはならない,と述べている。確認すべきは,脆弱性の影響範囲である。
この解答例は,解答の要点を示したもの(備考欄に“解答の要点を示す”とある)で,67 字あり 60 字を超える。答案は“サーバ側の JRE で”“脆弱性を悪用したクラスが”“実行される可能性が無い”という 3 点を 60 字以内に収める。
採点講評(IPA)
設問4(2)は,正答率が低かった。問題文の設定上,クライアント側とサーバ側のJREのバージョンが異なるものとなることから,システム間の結合テストの実施を趣旨とした解答が多く見られた。問題文中の前提においては,結合テストで合格したからといって,サーバ側のJREをバージョンアップしなくてもよいということにはならないことに注意してほしい。脆弱性の影響範囲を正確に把握して,必要かつ十分な対処の実践を期待したい。
出典:平成21年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問2(表記を一部改変)
問3 IC カード認証
IC カード認証に関する次の記述を読んで,設問 1~5 に答えよ。
D 社は,従業者数 3,000 名の旅行業者である。従業者の半数は従業員で,残りは派遣従業員や嘱託従業員である。本社は東京にあり,支店や営業所が国内外 70 か所に点在する。売上は伸び悩んでおり,業務の更なる効率向上が急務となっている。また,顧客情報を扱っていることから万全のセキュリティ対策も欠かせない。
このため,D 社は,全国 3 か所のデータセンタを,東西 2 か所に集約して相互にバックアップできるようにした。また,既存の従業者証を多目的型の非接触 IC カード(以下,IC カードという)に切り替え,IC カードを用いて,入退室管理,自動ログイン及び認証プリントを実現することにした。自動ログインでは,IC カードに格納した利用者 ID とパスワードによって PC や業務サーバにログインする。また,認証プリントでは,IC カードに格納した利用者 ID によって本人を認証して印刷する。
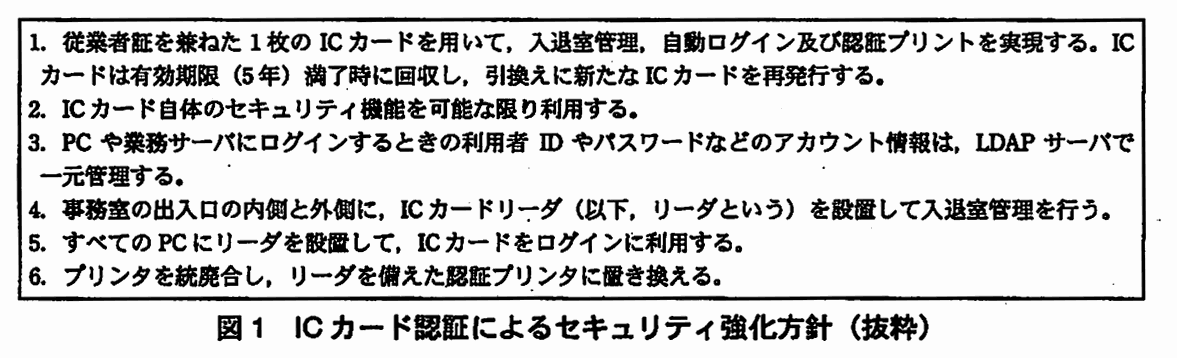
IC カードを用いた本人認証(以下,IC カード認証という)によるセキュリティ強化方針(図 1)が経営会議で承認されたので,情報システム部の J 部長は,同部の K 主任にシステム方式設計に入るよう指示した。
図 1 IC カード認証によるセキュリティ強化方針(抜粋)
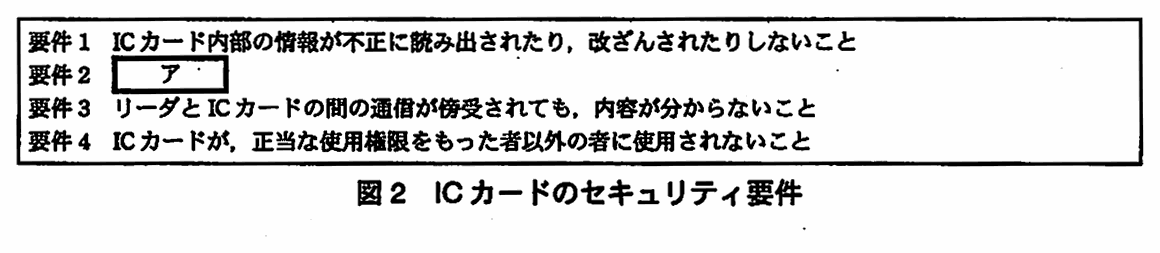
1 か月後にシステム方式設計案が提出された。J 部長は早速,レビューを実施した。最初に,設計前に提示した図 2 の要件が満たされているか確認を行った。
図 2 IC カードのセキュリティ要件
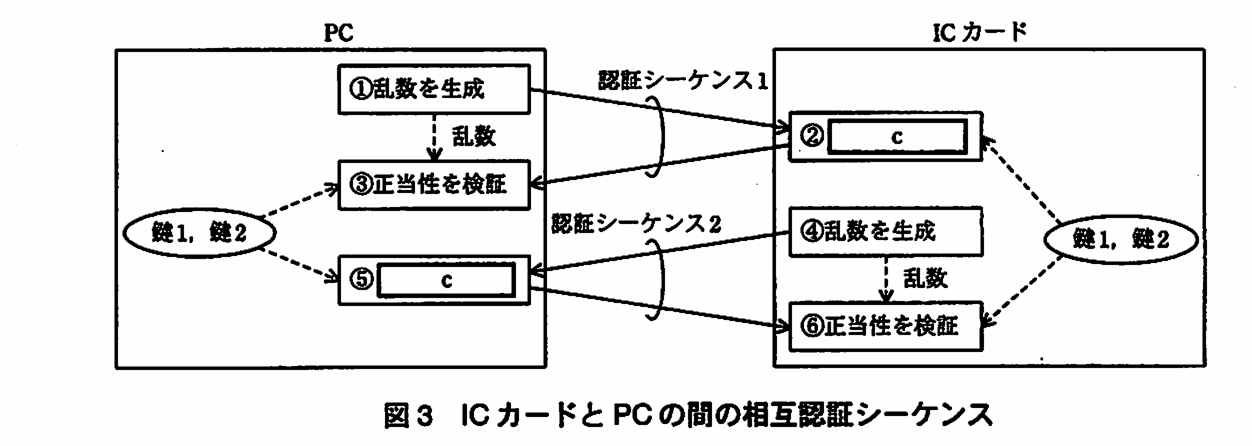
レビューの結果,IC カードは,[ イ ] と図 3 中の認証シーケンス 2 によって要件 1 を,また,認証シーケンス 1 によって要件 2 を満たしていることが確認された。図 3 中の鍵 1 は PC を認証するための鍵,鍵 2 は IC カードを認証するための鍵を示す。通信内容は暗号化されており,要件 3 を満たしている。さらに,IC カードを a していることと,暗証番号(以下,PIN という)を b していることに基づく認証によって,要件 4 も満たしていることが確認された。
図 3 IC カードと PC の間の相互認証シーケンス
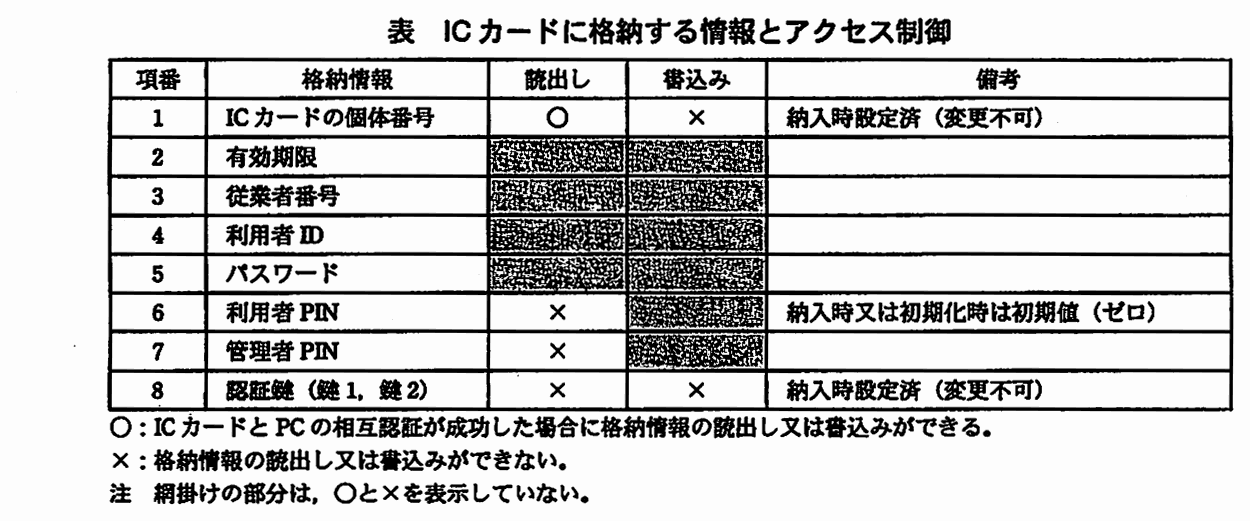
次に,IC カードに格納する情報とそのアクセス制御について確認を行った。表は,K 主任が提示した,IC カードに格納する情報とアクセス制御の一覧である。IC カード内の格納情報に対しては,利用者が入力する利用者 PIN と,運用管理者が入力する管理者 PIN によって,読出しの制限や書込みの保護を行う。
表 IC カードに格納する情報とアクセス制御
なお,ログイン時は IC カードをリーダにかざして,更にキーボードから利用者 PIN を入力するが,入退室と印刷時は,利便性を優先し,IC カードをかざすだけで利用者 PIN は入力しない。
PC や業務サーバにログインするときに必要なパスワードは,乱数を基に自動生成されて LDAP サーバと IC カードに格納される。IC カードの有効期限内はパスワードを変更しない。従業者番号は,従業員の入社時,派遣従業員又は嘱託従業員の受入れ時に割り当てられ,退職時,派遣又は嘱託終了時まで不変である。
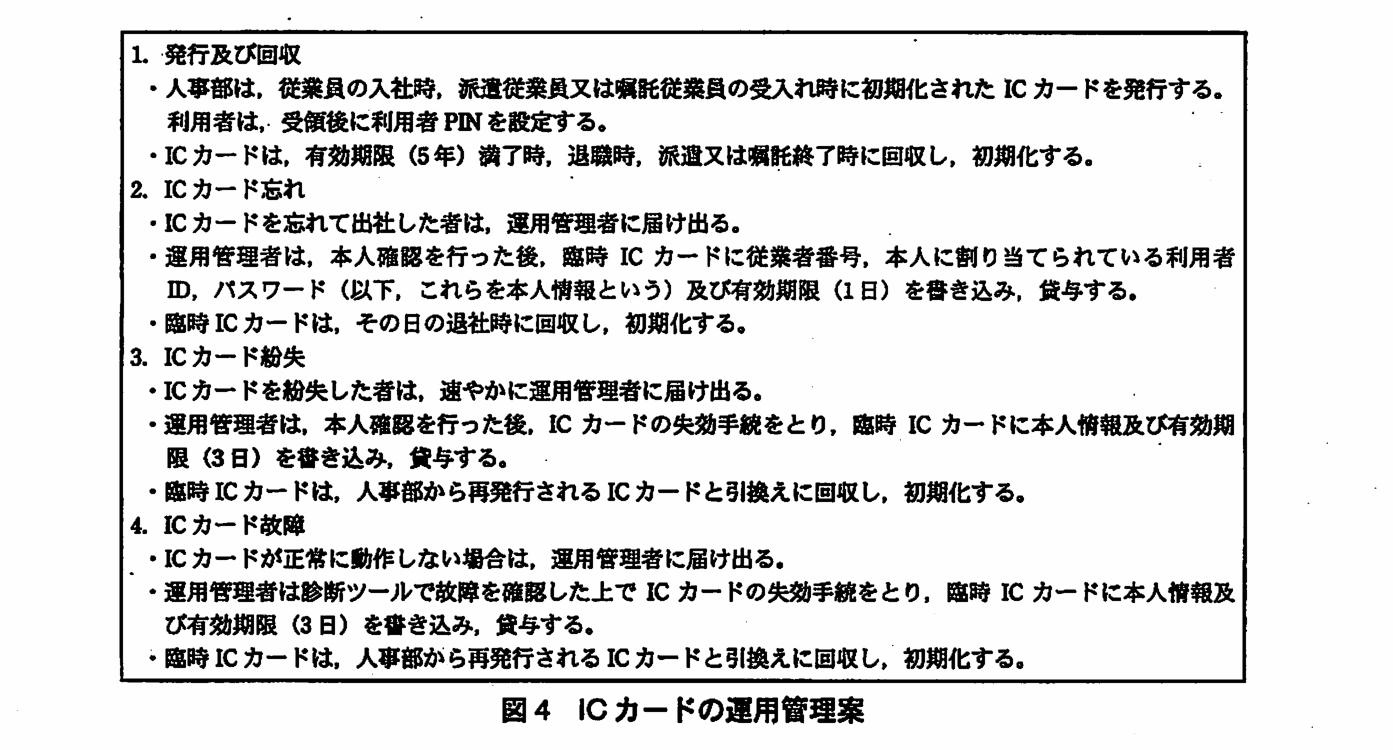
次に,図 4 の IC カードの運用管理案について確認を行った。
図 4 IC カードの運用管理案
運用管理者は,本社,支店及び営業所(以下,事業所という)の各所に正副 1 名ずつ配置する。臨時 IC カードは,運用管理者が厳重に保管する。一時的な失効を含む失効手続をした IC カード(以下,失効 IC カードという)は,失効 IC カードリストに登録され,失効 IC カードがリーダにかざされると,このリストとの照合によって失効していることが検出される。
レビューの結果,IC カード忘れに対する運用管理に,セキュリティ対策上不備のあることが指摘され,修正した。
最後に,認証プリントを実現するシステム(以下,認証プリントシステムという)について確認を行った。
認証プリントでは,IC カードで本人を認証してからデータを印刷するので,これまで散見されていた,印刷物の取違えや長時間放置を防止することができる。
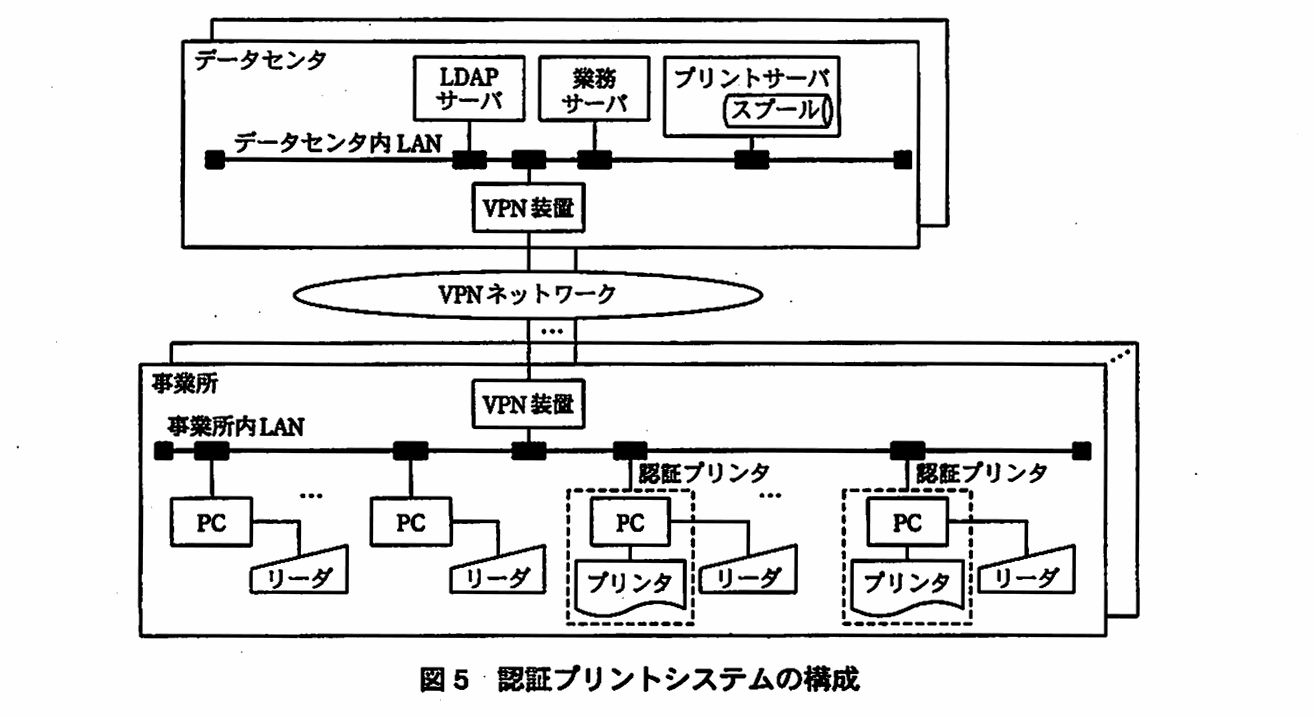
図 5 は認証プリントシステムの構成である。業務サーバからの印刷要求は,プリントサーバにスプールされる。認証プリンタの横に設置されたリーダに IC カードをかざすと,認証プリンタがプリントサーバにログインし,利用者 ID でひも付けされたデータが印刷される。スプールは共用されるので,決まった認証プリンタではなく,近くの空いている認証プリンタを使うことができる。
図 5 認証プリントシステムの構成
2 日間にわたるレビューが終了し,K 主任は指摘事項を反映して詳細設計に入った。
出題趣旨(IPA)
多目的型のICカードを用いた入退室管理やログイン認証を導入する企業が増えている。本問では,ICカードの導入に際して必要となる,ICカード自体のセキュリティ,ICカードの発行と運用,及びICカード認証に関する知識と応用力を問うとともに,最近導入事例が増加しつつある認証プリントに関する理解度を問う。
採点講評(問全体・IPA)
問3では,ICカードを用いた認証システムのセキュリティ対策について出題した。全体として,正答率は想定どおりだった。
設問と解答例
設問1(1)
25字以内
解答欄1つ
図 2 中の [ ア ] に入れる要件を 25 字以内で述べよ。
解説
本文の根拠
〔レビューの結果〕
図 3 中の鍵 1 は PC を認証するための鍵,鍵 2 は IC カードを認証するための鍵を示す。
図 3 の前
また,認証シーケンス 1 によって要件 2 を満たしていることが確認された。
図 2 の要件 1 は IC カード内部の情報の保護,要件 3 は通信内容の秘匿,要件 4 は正当な使用権限をもつ者以外の使用の禁止で,要件 2 には残る観点が入る。図 3 の認証シーケンス 1 は,PC が乱数を送り,IC カードがc した結果を PC が検証する手順で,PC が鍵 2(IC カードを認証するための鍵)を使って IC カードの正当性を確かめる。この認証シーケンス 1 によって満たされるのが要件 2 なので,要件 2 は,PC が相手にしている IC カードが正規のものであることの確認,つまり“正規のICカードだけが使用できること”になる。
“偽造されていないこと”のようなあいまいな書き方や,要件 1(内部の情報の保護)・要件 4(使用権限)と混同した解答に,講評は触れている。認証シーケンス 1 は IC カードの正当性を確かめる手順であって,持ち主が正当かどうかを確かめる手順ではない点が,要件 4 との違いである。
25 字以内に対し解答例は 18 字。“正規の IC カードだけが”と“使用できること”の 2 点を残す。
採点講評(IPA)
設問1(1)は,正答率が低かった。ICカードのセキュリティ要件を問うたが,“偽造されていないこと”などのあいまいな解答やほかの要件と混同した解答が散見された。専門領域であるセキュリティ要件は正確に定義できてほしい。
設問1(2)
10字以内
解答欄1つ
本文中の [ イ ] に入れる性質を 10 字以内で答えよ。
解説
本文の根拠
〔レビューの結果〕
レビューの結果,IC カードは,[ イ ] と図 3 中の認証シーケンス 2 によって要件 1 を
図 1 項目 2
IC カード自体のセキュリティ機能を可能な限り利用する。
要件 1 は“IC カード内部の情報が不正に読み出されたり,改ざんされたりしないこと”である。これを満たす手段は二つあり,一つは図 3 の認証シーケンス 2(IC カードが PC を鍵 1 で認証する手順で,認証に失敗した相手には読出し・書込みをさせない)。もう一つが,IC カード自体の性質である。ここに入る性質は,チップを物理的に解析するなどして内部の情報を読み出したり書き換えたりしようとする攻撃に耐える,耐タンパ性である。
表の注記は,相互認証が成功した場合に格納情報の読出し又は書込みができるとしており,認証シーケンスは論理的な保護である。方針の“IC カード自体のセキュリティ機能を可能な限り利用する”は,認証手順のほかに,カード自体がもつ性質も使うという意味になる。
10 字以内に対し解答例は 5 字。“耐タンパ性”と性質の名前で答える。
設問1(3)
解答欄2つ
本文中の a ,b に入れる適切な字句を,それぞれ 2 字で答えよ。
解説
本文の根拠
〔レビューの結果〕
さらに,IC カードを a していることと,暗証番号(以下,PIN という)を b していることに基づく認証によって,要件 4 も満たしていることが確認された。
図 2
要件 4 IC カードが,正当な使用権限をもった者以外の者に使用されないこと。
要件 4 は,IC カードが正当な使用権限をもつ者以外に使われないことである。IC カードを使えるのは,カードという物を“所持”していて,かつ,本人しか知らない PIN を“記憶”している者,という二つの条件を組み合わせた認証で確かめる。a は IC カードに対する行為なので“所持”,b は暗証番号に対する行為なので“記憶”になる。
本文はログイン時に“IC カードをリーダにかざして,更にキーボードから利用者 PIN を入力する”としており,この 2 つの操作が a と b に対応する。
2 字で答える設問で,解答例は“所持”と“記憶”の 2 語。a と b で同じ語を使わず,物(カード)と知識(PIN)で別の語にする。
設問2(1)
解答欄4つ
図 3 中の②,③,⑤,⑥の処理でそれぞれ使用する鍵を番号で答えよ。
解説
本文の根拠
〔レビューの結果〕
図 3 中の鍵 1 は PC を認証するための鍵,鍵 2 は IC カードを認証するための鍵を示す。
図 3
【認証シーケンス 1】PC の“①乱数を生成”から IC カードの“②c ”へ乱数が送られる
図 3 の認証シーケンス 1 は,PC が生成した乱数に対して IC カードが処理(②)して返し,PC が③で正当性を検証する手順なので,IC カードを認証する手順であり,②と③は“IC カードを認証するための鍵”の鍵 2 を使う。認証シーケンス 2 は逆に,IC カードが生成した乱数に対して PC が処理(⑤)して返し,IC カードが⑥で検証する手順で,PC を認証するための鍵 1 を使う。したがって,②は 2,③は 2,⑤は 1,⑥は 1 である。
鍵は,どちらを認証する手順かで決まる。認証される側(相手に自分の正当性を示す側)が,その鍵で処理(②・⑤)し,認証する側(検証する側)が同じ鍵で検証(③・⑥)する。
数字で答える設問で,4 か所を 2・2・1・1 の順に書く。②③(認証シーケンス 1)と⑤⑥(認証シーケンス 2)で鍵が入れ替わる点を押さえる。
設問2(2)
10字以内
解答欄1つ
図 3 中の c に入れる処理の内容を,10 字以内で答えよ。
解説
本文の根拠
図 3
【認証シーケンス 1】PC の“①乱数を生成”から IC カードの“②c ”へ乱数が送られる
図 3
PC の“③正当性を検証”
認証シーケンス 1 は,PC が乱数を作って IC カードへ送り,IC カードがc して返した結果を,PC が③で検証する手順である。乱数は毎回変わるので,鍵をもっている IC カードだけが正しい結果を返せる。解答例は,乱数を暗号化,又はハッシュ値を生成のどちらでもよい。
認証シーケンス 2 の⑤も同じc であり,こちらは PC が IC カードの乱数に対して同じ処理を行う。①と④で乱数を作る側が逆になっているだけで,処理の中身は同じである。
10 字以内に対し解答例は 6 字と 8 字。“乱数を”“暗号化”のように,何に対する処理かを入れて書く。“暗号化”だけでは,乱数に対する処理であることが示されない。
設問3(1)
解答欄2つ
IC カード内の格納情報のうち,利用者 PIN を入力したときだけ読み出せるようにすべき情報と,書き込めるようにすべき情報を,それぞれ一つずつ,表の項番で答えよ。
解説
本文の根拠
〔表の後〕
ログイン時は IC カードをリーダにかざして,更にキーボードから利用者 PIN を入力するが,入退室と印刷時は,利便性を優先し,IC カードをかざすだけで利用者 PIN は入力しない。
〔IC カード認証の説明〕
認証プリントでは,IC カードに格納した利用者 ID によって本人を認証して印刷する。
図 4 項目 1
利用者は,受領後に利用者 PIN を設定する。
読み出す情報は,パスワード(5)である。IC カードに格納した利用者 ID とパスワードは自動ログインに使われ,ログイン時には利用者 PIN を入力する。一方,利用者 ID(4)は認証プリントで,IC カードをかざすだけで,利用者 PIN を入力せずに読み出されるので,PIN で制限できない。パスワードが使われるのは PIN を入力するログインなので,利用者 PIN を入力したときだけ読み出せるようにできる。
書き込む情報は,利用者 PIN(6)である。図 4 は,利用者が受領後に利用者 PIN を設定するとしており,利用者が自分で書き込める情報はこれである。管理者 PIN(7)は運用管理者が入力するものなので,利用者 PIN での書込みの対象にならない。
項番で一つずつ答える設問で,講評によれば,PIN によるパスワードの保護について誤った解答が目立ち,認証システムとして何を保護しなければならないかが理解できていなかったと推察されている。IC カードの中で守るべきなのは,ログインに使うパスワードである。
採点講評(IPA)
設問3は,正答率が低かった。特に,設問3(1)で問うた,PINによるパスワードの保護について誤った解答が目立ったが,認証システムとして何を保護しなければならないかが理解できていなかったと推察される。
設問3(2)
解答欄5つ
IC カード内の格納情報のうち,管理者 PIN を入力したときだけ書き込めるようにすべき情報は何か。表の項番を五つ選んで答えよ。
〔備考〕順不同
解説
本文の根拠
〔表の前〕
IC カード内の格納情報に対しては,利用者が入力する利用者 PIN と,運用管理者が入力する管理者 PIN によって,読出しの制限や書込みの保護を行う。
図 4 項目 2
運用管理者は,本人確認を行った後,臨時 IC カードに従業者番号,本人に割り当てられている利用者 ID,パスワード(以下,これらを本人情報という)及び有効期限(1 日)を書き込み,貸与する。
管理者 PIN を入力したときだけ書き込めるようにするのは,運用管理者が行う書込みの対象になる情報である。図 4 のとおり,臨時 IC カードに従業者番号(3),利用者 ID(4),パスワード(5)及び有効期限(2)を書き込むのは運用管理者である。管理者 PIN(7)も,運用管理者だけが書き込む情報なので,これに入る。
利用者 PIN(6)は,利用者が受領後に自分で設定するので,管理者 PIN でしか書き込めないようにしてはいけない。IC カードの個体番号(1)と認証鍵(8)は,表で書込み×(納入時設定済・変更不可)と示されており,管理者 PIN を入力しても書き込めない。
答えは 2,3,4,5,7 の 5 項番で,解答例の備考は“順不同”。五つ選ぶ設問なので,6 や 1,8 を入れないように,表の○×と備考で除く。
採点講評(IPA)
設問3は,正答率が低かった。特に,設問3(1)で問うた,PINによるパスワードの保護について誤った解答が目立ったが,認証システムとして何を保護しなければならないかが理解できていなかったと推察される。
設問4(1)
解答欄2つ
失効 IC カードリストに登録する IC カード内の格納情報は,何が最も適切か。表の項番を一つ選んで答えよ。また,その理由を 20 字以内で述べよ。
解説
本文の根拠
表
IC カードの個体番号:読出し○,書込み×
図 4 項目 3
臨時 IC カードに本人情報及び有効期限(3 日)を書き込み,貸与する。
〔表の後〕
従業者番号は,従業員の入社時,派遣従業員又は嘱託従業員の受入れ時に割り当てられ,退職時,派遣又は嘱託終了時まで不変である。
失効 IC カードリストには,失効させる IC カードを一意に識別できる情報を登録する。IC カードの個体番号(1)は納入時に設定済で変更できないので,カード 1 枚ごとに異なり,失効 IC カードを特定できる。
従業者番号(3)や利用者 ID(4)は,紛失・故障のときに貸与する臨時 IC カードにも書き込まれる(本人情報)ので,失効させたカードと臨時 IC カードで同じ値になり,リストに登録すると,貸与した臨時 IC カードまで失効と判定されてしまう。従業者番号は退職や終了まで不変で,再発行される IC カードにも引き継がれる。
項番は 1 で,理由は 20 字以内。解答例は“失効ICカードを一意に識別できるから”の 18 字で,“一意に識別”が要点。
設問4(2)
35字以内
IC カードの不正使用を防止するために,IC カード忘れに対する運用管理に追加すべき措置を 35 字以内で述べよ。
解答例
忘れたICカードを運用管理者に提示するまでいったん失効する。
解説
本文の根拠
図 4 項目 2
IC カードを忘れて出社した者は,運用管理者に届け出る。
〔図 4 の後〕
一時的な失効を含む失効手続をした IC カード(以下,失効 IC カードという)は,失効 IC カードリストに登録され,失効 IC カードがリーダにかざされると,このリストとの照合によって失効していることが検出される。
図 4 の項目 3(紛失)と項目 4(故障)は,運用管理者が IC カードの失効手続をとる。項目 2(忘れ)は,臨時 IC カードを貸与するだけで,忘れたカード自体の失効手続がない。忘れたカードが第三者に拾われるなどして使われると,不正使用につながる。
本文は“一時的な失効を含む失効手続”と書き,失効には一時的なものがあると示している。忘れたカードは,持ち主が出社した後に手元に戻るカードなので,いったん失効し,運用管理者に提示した時点で有効に戻す扱いにするのが合う。解答例は“忘れたICカードを運用管理者に提示するまでいったん失効する。”。
35 字以内に対し解答例は 30 字。“いったん失効する”と,いつまで失効するか(運用管理者に提示するまで)の両方を書く。
設問5(1)
50字以内
PIN を入力しないことで生じる認証プリントシステムの残留リスクを,50 字以内で述べよ。
解答例
紛失したICカードが不正使用され,スプールに滞留したデータが印刷される。
解説
本文の根拠
〔表の後〕
入退室と印刷時は,利便性を優先し,IC カードをかざすだけで利用者 PIN は入力しない。
〔認証プリントの説明〕
業務サーバからの印刷要求は,プリントサーバにスプールされる。
印刷時は PIN を入力しないので,IC カードを持っていれば,持ち主でなくても印刷される。業務サーバからの印刷要求はプリントサーバにスプールされており,まだ印刷されていないデータが残っていると,紛失した IC カードを拾った者がリーダにかざして,そのデータを印刷できる。解答例は“紛失したICカードが不正使用され,スプールに滞留したデータが印刷される。”。
講評は,残留リスクについては正答率が高かったと述べている。PIN を入力しないことで生じるのは,IC カードを所持しているだけで認証が通ることなので,リスクの主語を“紛失した IC カード”にし,何が起きるか(不正使用され,滞留したデータが印刷される)を書く。
50 字以内に対し解答例は 36 字。“紛失した IC カードが”“不正使用され”“スプールに滞留したデータが印刷される”の 3 点が要点。
採点講評(IPA)
設問5は,残留リスクについては正答率が高かったものの,その低減措置については,印刷ログを取得するといった措置は通常の運用で行われているが,この問題の設定では不適切な解答が散見され,正答率は低かった。条件に応じて適切な措置が行えるような応用力を期待したい。
設問5(2)
30字以内
(1)の残留リスクを低減するために,プリントサーバにおいてとるべき措置を 30 字以内で述べよ。
解答例
解説
本文の根拠
〔認証プリントの説明〕
スプールは共用されるので,決まった認証プリンタではなく,近くの空いている認証プリンタを使うことができる。
図 5
プリントサーバ(スプールをもつ)
(1)のリスクは,スプールに印刷されないデータが残り続けることから生じる。プリントサーバの措置として,所定時間内に印刷されないデータを削除すれば,滞留するデータがなくなり,紛失した IC カードで印刷される期間も限られる。解答例は“所定時間内に印刷されないデータは削除する。”。
講評は,印刷ログを取得するといった措置は通常の運用で行われているが,この問題の設定では不適切な解答が散見され,正答率が低かったと述べている。ログの取得は事後の追跡のための措置であって,滞留したデータが印刷されること自体を防ぐものではない。
30 字以内に対し解答例は 21 字。“所定時間内に”“印刷されないデータ”“削除する”の 3 点で,期限を設けること(所定時間)が要点。
採点講評(IPA)
設問5は,残留リスクについては正答率が高かったものの,その低減措置については,印刷ログを取得するといった措置は通常の運用で行われているが,この問題の設定では不適切な解答が散見され,正答率は低かった。条件に応じて適切な措置が行えるような応用力を期待したい。
出典:平成21年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問3(表記を一部改変)
問4 ノート PC の情報漏えい対策
ノート PC の情報漏えい対策に関する次の記述を読んで,設問 1~5 に答えよ。
E 社は,事業戦略策定などに関するコンサルティングを業務としている中堅のコンサルティング会社である。オフィスのフリーアドレス化及び出先での業務推進のため,E 社に所属する 200 名のコンサルタント(以下,従業員という)にはノート PC(以下,NPC という)が配布されている。従業員は,社内や顧客オフィスで NPC を用いて業務を行う。また,従業員には通信カードも配布されており,社外からも,E 社の情報システムにアクセスしている。
ここ最近,E 社では,通勤途中の従業員が,顧客の重要情報を保存した NPC や USB メモリを紛失するという事故が連続して発生した。それによって,顧客からは,E 社のセキュリティ管理状況に対して強い不信の念をもたれることとなった。
そこで,E 社の幹部は,情報セキュリティの専門家である H 氏の支援の下,再発防止プロジェクトチーム(以下,対策チームという)を立ち上げ,情報漏えい事故に対して抜本的な対策を実施することにした。
〔管理状況の把握〕
対策チームではまず,NPC や USB メモリを紛失した従業員及び E 社の各部門から選んだ数名の従業員に対してヒアリングを行い,NPC 及び USB メモリにおける顧客の重要情報の管理状況について把握することにした。その結果,次のような管理状況が明らかになった。
(1) E 社の規程では,重要情報を NPC 又は USB メモリに保存する場合,暗号化しなければならないことになっている。しかし,E 社指定の暗号ソフトでは,保存の都度,ファイル単位で暗号化の操作を行う必要がある。その手間を嫌い,平文のままファイルを保存してしまう場合が多い。 (2) E 社指定の暗号ソフトでは,暗号化の際,復号のためのパスワードを入力する必要があるが,パスワードを忘れることを懸念して,自分の名前や顧客名,ファイル名など,単純なものをパスワードにしている場合が多い。 これらの管理状況に対する H 氏のコメントは,次のとおりである。
(a) 暗号化を利用するのであれば,重要情報を確実に暗号化できるような仕組みを考える必要がある。 (b) 幾ら強力な暗号ソフトを利用しても,現在の管理状況では,簡単に復号されてしまう可能性がある。 (c) (a)への対応のためには,ハードディスク全体を暗号化し,データの暗号化と復号を利用者に意識させることなく行う方法が有効である。ただし,この方法では,スリープ状態で NPC を持ち運んでいると,紛失や盗難時の情報漏えい対策として暗号化が意味を成さなくなることがあるので注意が必要である。 (d) 暗号化の代わりとして,シンクライアントシステムと呼ばれる仕組みを導入することで,NPC 上にデータを保存せずに済ませるという対策も考えられる。 (e) USB メモリへの重要情報の保存についても,データを確実に暗号化するための対策が必要である。USB メモリの利用を禁止するという対策も考えられる。 〔対策の検討〕
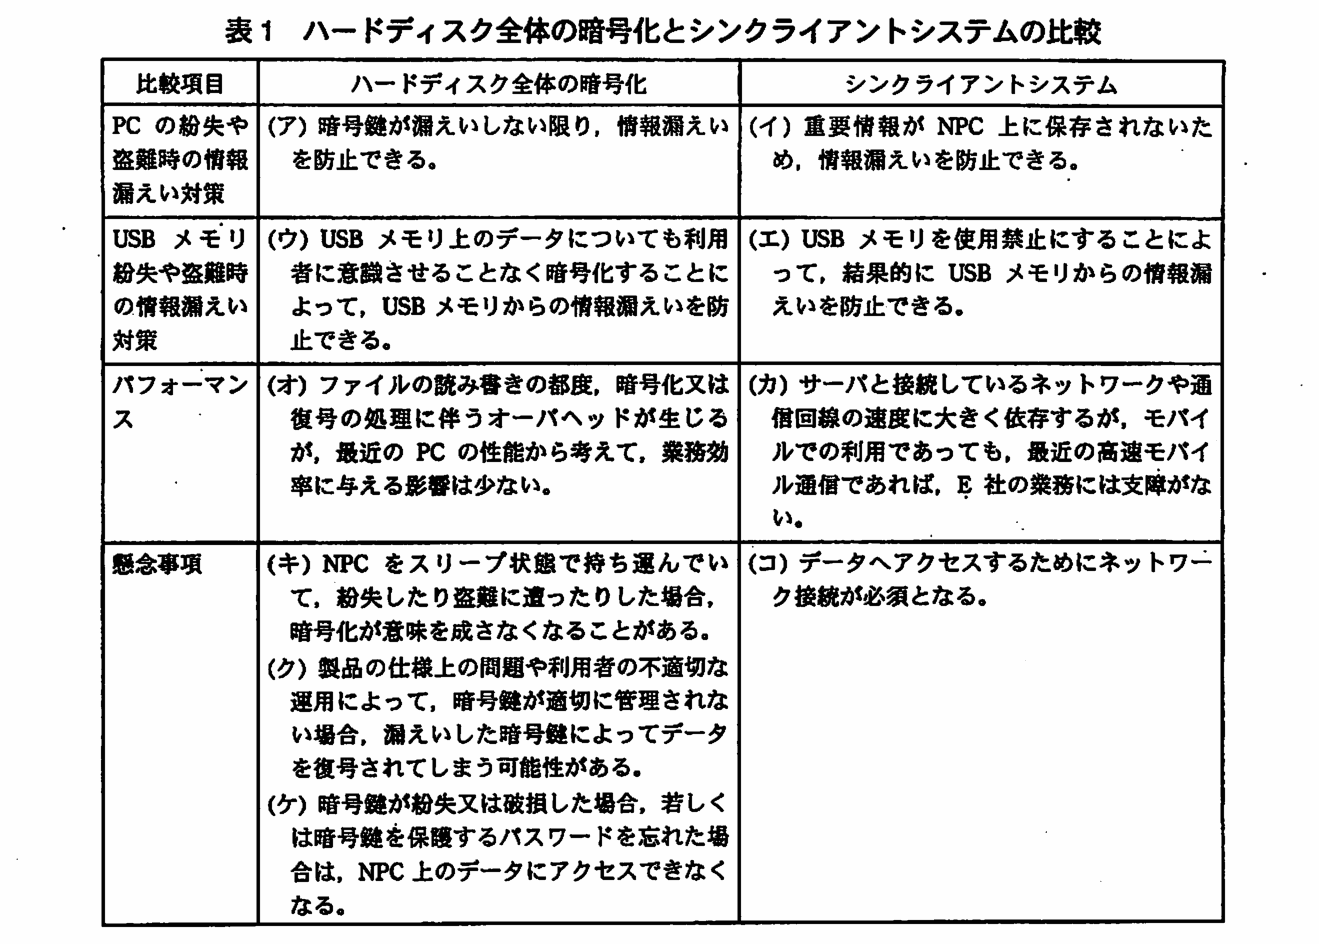
対策チームでは,H 氏のコメントの(c)及び(d)で挙げられた,ハードディスク全体の暗号化による対策とシンクライアントシステムによる対策の二つについて検討を進めた。シンクライアントシステムには,幾つかの方式が存在しているが,従業員に配布済みの NPC を有効に活用するため,NPC にシンクライアント用ソフトウェアを導入する方式を前提に検討することにした。表 1 は,二つの対策について,幾つかの観点から比較した内容を整理したものである。
表 1 ハードディスク全体の暗号化とシンクライアントシステムの比較
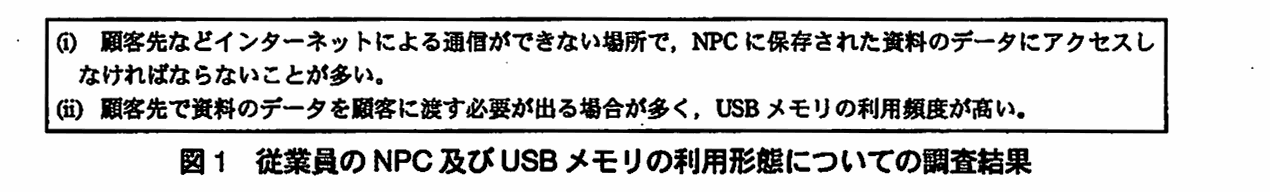
対策チームは,表 1 中の比較項目の検討と並行して,従業員の NPC 及び USB メモリの利用形態について調査した。その結果,図 1 のことが判明した。
図 1 従業員の NPC 及び USB メモリの利用形態についての調査結果
シンクライアントシステムによる対策は,a や b といった点から,ハードディスク全体の暗号化による対策に比べて情報漏えいのリスクをより小さくできる点が評価されたものの,b や c といった点が現状の E 社の業務形態に合わない点が問題とされた。一方,ハードディスク全体の暗号化による対策には,表 1 中の(キ),(ク),(ケ)といった懸念事項があるものの,いずれも技術的に対応可能であると考えられた。
以上から,対策チームは,シンクライアントシステムの導入を今回は見送ることにし,情報漏えい対策としては,NPC のハードディスク全体の暗号化による対策を実施することにした。
〔製品の選定〕
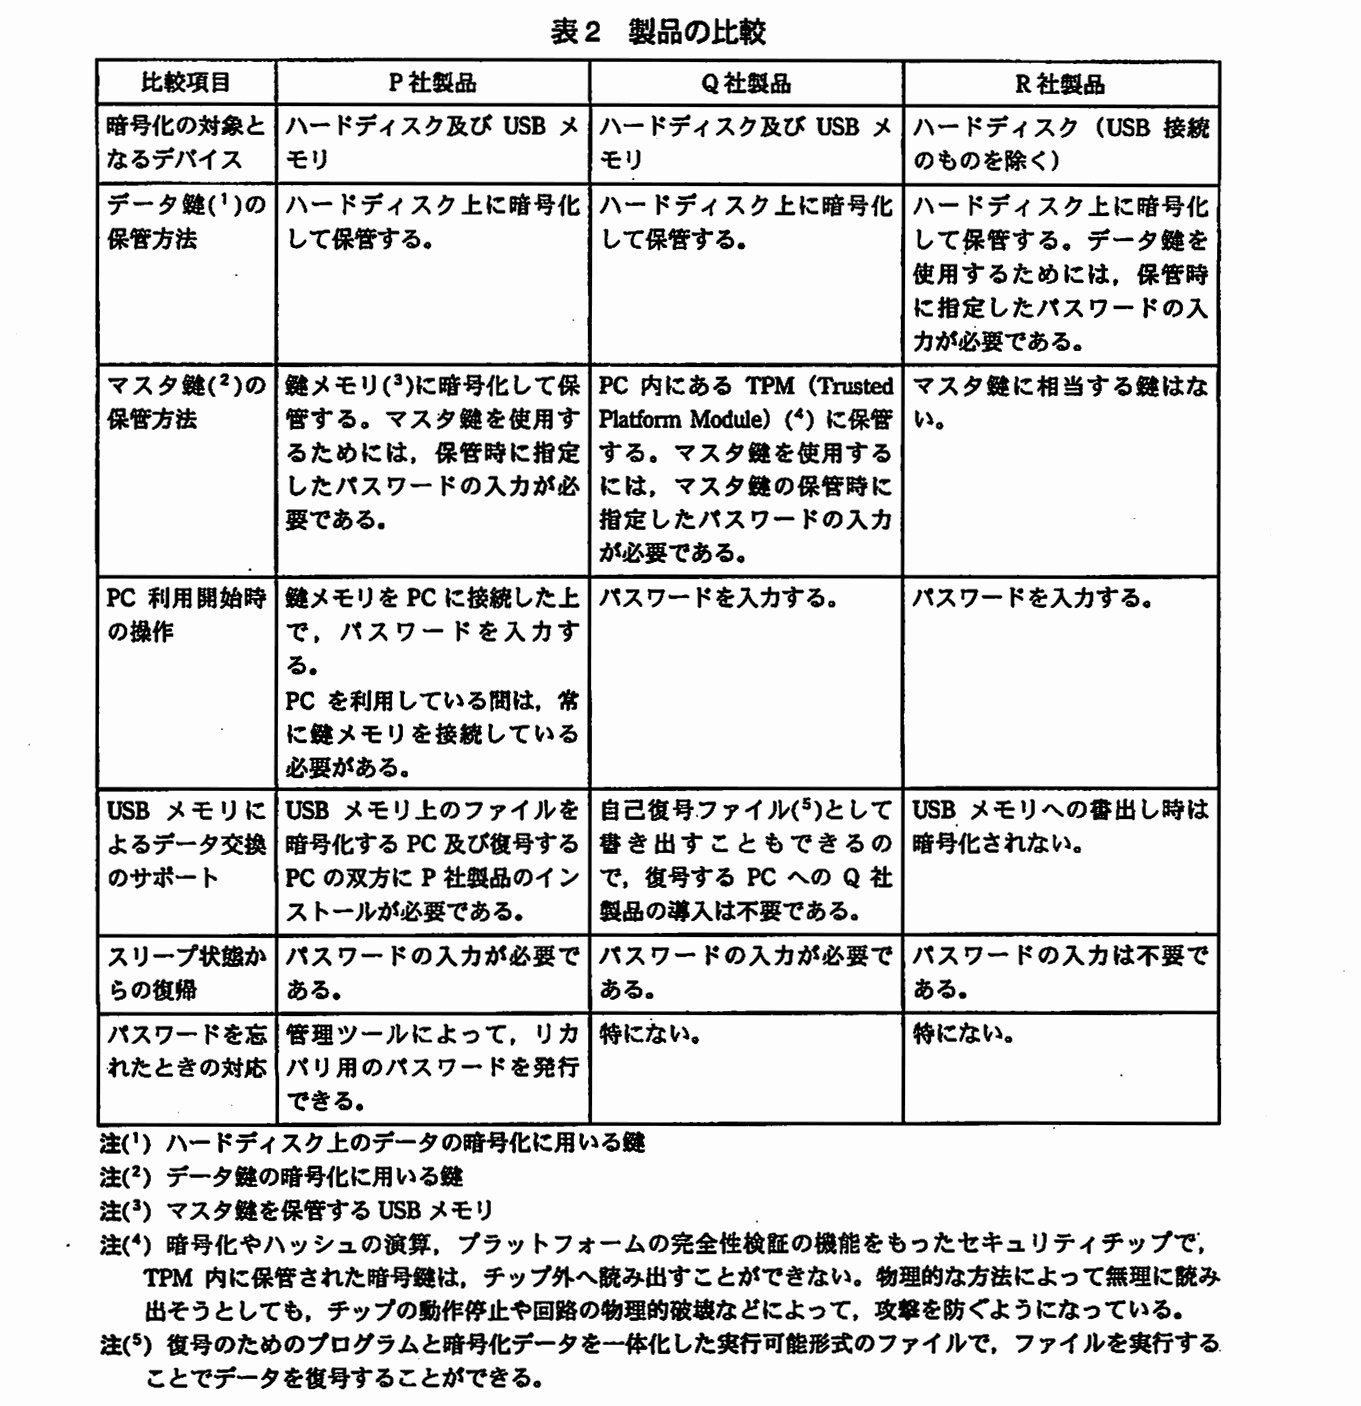
対策チームは,ハードディスク全体を暗号化できる製品の選定を進めた。H 氏から実績が豊富な製品として挙げられた P 社,Q 社及び R 社の製品が候補となった。いずれも,NPC の起動時にパスワードを入力することによって,暗号化されたハードディスクにアクセスできるようになるという製品である。表 2 は各社の製品の比較表である。
表 2 製品の比較
Q 社製品の利用には TPM を内蔵した PC が必要であるが,E 社が従業員に配布している NPC は TPM 内蔵のモデルであり,この点は問題にならなかった。また,NPC に内蔵された TPM は,TPM に保管されたパスワードを間違えた場合,一定時間,マスタ鍵へのアクセスがロックされるという機能をもっている。
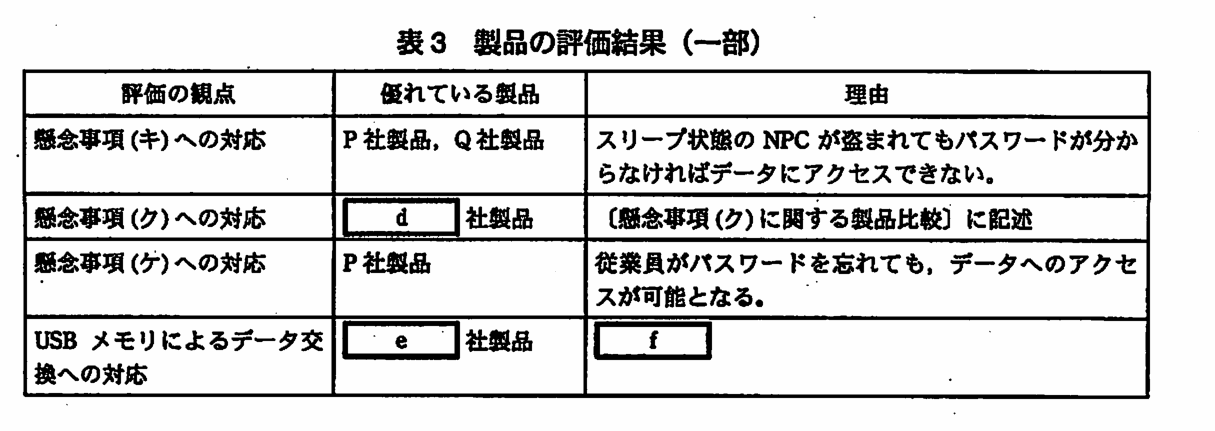
対策チームは,表 1 に挙げられた(キ),(ク),(ケ)といった懸念事項を中心に各社の製品を評価し,結果を表 3 にまとめた。
表 3 製品の評価結果(一部)
〔懸念事項(ク)に関する製品比較〕
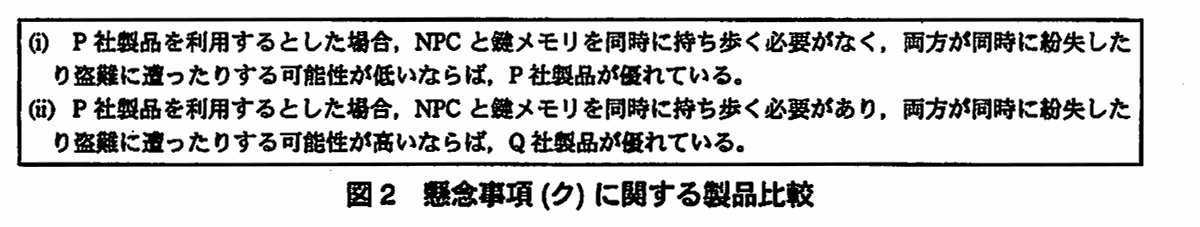
〔管理状況の把握〕の(2)から考えて,マスタ鍵を保護するパスワードとして,総当たり攻撃によって解析可能な程度の強度しかもたないものが設定される可能性がある。その点を踏まえて,対策チームでは,懸念事項(ク)への対応については,図 2 のような検討を行った。
図 2 懸念事項(ク)に関する製品比較
〔製品の選定と懸念事項(ケ)への対応〕
対策チームは,表 3 に基づいて Q 社製品を選定し,NPC のハードディスク全体の暗号化を推進した。ただし,Q 社製品では,懸念事項(ケ)への対応が不十分なことから,対策チームは,NPC 上のデータをバックアップしておき,NPC 上のデータにアクセスできなくなっても,バックアップ先から復旧できるようにしておくことで懸念事項(ケ)に対応することにした。
出題趣旨(IPA)
社外へ持ち出すことの多いノートPCやUSBメモリからの情報漏えいを防ぐことの重要性が指摘されるようになって久しい。漏えい対策も様々なものが提案されている。これらの対策を採用するに当たって重要なことは,情報の有効活用とのバランスをとることである。情報漏えいを防ぐためとはいえ,一律にノートPCの持出しやUSBメモリの利用を禁止することは,企業活動の効率性や品質の確保という点からは,必ずしも適切な対策とはいえない。本問では,現実の業務形態を考慮した上で情報漏えいのリスクを低減する対策を検討するという題材を通して,実務の中で有効な対策を考える能力を問う。
採点講評(問全体・IPA)
問4では,社外で使用するノートPCからの情報漏えい対策について出題した。全体として,正答率は高かった。
設問と解答例
設問1
解答欄3つ
本文中の a ~c に入れる適切な字句を,表 1 中の(ア)~(コ)から選び,記号で答えよ。
解説
本文の根拠
表 1
(イ) 重要情報が NPC 上に保存されないため,情報漏えいを防止できる。
図 1
(ii) 顧客先で資料のデータを顧客に渡す必要が出る場合が多く,USB メモリの利用頻度が高い。
図 1
(i) 顧客先などインターネットによる通信ができない場所で,NPC に保存された資料のデータにアクセスしなければならないことが多い。
空欄の文は,シンクライアントシステムが“情報漏えいのリスクをより小さくできる点が評価された”二つの点(a・b)と,“現状の E 社の業務形態に合わない”二つの点(b・c)を述べている。リスクを小さくできる点は,表 1 のうち比較項目の PC の紛失・盗難時の対策の(イ)(NPC 上に重要情報が保存されない)と,USB メモリ紛失・盗難時の対策の(エ)(USB メモリを使用禁止にする)である。a は(イ),b は(エ)になる。
業務形態に合わない点は,図 1 の調査結果から決まる。(ii)のとおり USB メモリの利用頻度が高いので,(エ)の USB メモリ使用禁止は合わず,b に入る。(i)のとおりインターネットによる通信ができない場所で NPC のデータにアクセスすることが多いので,“データへアクセスするためにネットワーク接続が必須となる”(コ)が合わず,c に入る。b は 2 か所に入るので,評価された点でもあり合わない点でもある,という整理になる。
この設問は(ア)~(コ)の記号で答える。b を(エ)にすれば,a は(イ),c は(コ)と決まる。
設問2
40字以内
〔管理状況の把握〕において H 氏がコメント(b)の指摘をした理由を,40 字以内で述べよ。
解答例
復号のためのパスワードが,他者に推測されやすいものとなっている場合が多いから
解説
本文の根拠
H 氏のコメント
幾ら強力な暗号ソフトを利用しても,現在の管理状況では,簡単に復号されてしまう可能性がある。
管理状況(2)
パスワードを忘れることを懸念して,自分の名前や顧客名,ファイル名など,単純なものをパスワードにしている場合が多い。
コメント(b)は,暗号ソフトがどれだけ強力でも簡単に復号されてしまう可能性があるという指摘で,その背景は管理状況(2)である。E 社指定の暗号ソフトでは暗号化の際に復号のためのパスワードを入力するが,従業員はパスワードを忘れることを懸念して,自分の名前や顧客名,ファイル名など単純なものをパスワードにしている。第三者に推測されやすいので,暗号の強さによらず復号される。解答例は“復号のためのパスワードが,他者に推測されやすいものとなっている場合が多いから”。
管理状況(1)(手間を嫌って平文のまま保存する)に対するコメントは(a)であり,(b)の理由にはならない。
40 字以内に対し解答例は 38 字。“復号のためのパスワードが”“推測されやすい”“場合が多い”の 3 点を残す。
設問3(1)
35字以内
紛失や盗難時の情報漏えい対策として暗号化が意味を成さなくなることがあるのは,どのような場合か。35 字以内で述べよ。
解答例
スリープ状態からの復帰の際,パスワードを要求しないよう設定した場合
解説
本文の根拠
H 氏のコメント(c)
ただし,この方法では,スリープ状態で NPC を持ち運んでいると,紛失や盗難時の情報漏えい対策として暗号化が意味を成さなくなることがある
表 2
P 社,Q 社はパスワードの入力が必要である。R 社はパスワードの入力は不要である。
ハードディスク全体の暗号化は,データの暗号化と復号を利用者に意識させずに行う方法である。起動後は,復号が自動で行われる状態になっているので,スリープ状態から復帰するときにパスワードの入力が要らなければ,誰でもスリープを解除して,復号された状態のデータにアクセスできる。したがって,暗号化が意味を成さなくなるのは,スリープ状態からの復帰の際にパスワードを要求しないよう設定した場合である。
表 2 のスリープ状態からの復帰の欄で,P 社製品・Q 社製品は復帰にパスワードの入力が必要で,R 社製品は不要としている。復帰時にパスワードを要求する製品では,この場合に当たらない。
35 字以内に対し解答例は 33 字。“スリープ状態からの復帰の際”と“パスワードを要求しない設定”の 2 点を残す。
採点講評(IPA)
設問3は,正答率が低かった。ハードディスク全体の暗号化対策について,本文中で“データの暗号化と復号を利用者に意識させることなく行う”ことを明示した上で,ノートPCのスリープ状態からの復帰にパスワードを設定しないと,だれもがスリープ状態から復帰させることができ,データが自動的に復号されるので情報漏えいにつながるという,現実に散見される問題点を問うた。“パスワード設定がないと問題である”ことを解答すればよいのだが,PC起動時にハードディスク全体を一括で復号するという,処理能力上非現実的な仕組みを解答している受験者が少なくなかった。システムを総合的に考えた上で解答するようにしてほしい。
設問3(2)
40字以内
(1)の場合に暗号化が意味を成さなくなる理由を 40 字以内で述べよ。
解答例(2通り)
スリープ状態から復帰すると,暗号化されたデータに第三者がアクセスできるから スリープ状態から復帰すれば,利用者がすべてのデータにアクセスできるから
解説
本文の根拠
H 氏のコメント(c)
ハードディスク全体を暗号化し,データの暗号化と復号を利用者に意識させることなく行う方法が有効である。
H 氏のコメント(c)
スリープ状態で NPC を持ち運んでいると,紛失や盗難時の情報漏えい対策として暗号化が意味を成さなくなることがある
ハードディスク全体の暗号化では,データの暗号化と復号を利用者に意識させずに行うので,利用者がログインするなどして使える状態にある間は,データは自動的に復号される。スリープ状態の NPC はこの状態を保ったままなので,復帰にパスワードが要らなければ,復帰しただけで,暗号化されたデータに第三者がアクセスできてしまう。解答例は,スリープ状態から復帰すると暗号化されたデータに第三者がアクセスできる,又は,復帰すれば利用者がすべてのデータにアクセスできる,のどちらでもよい。
講評によれば,設問3 は正答率が低く,PC 起動時にハードディスク全体を一括で復号するという,処理能力上非現実的な仕組みを解答している受験者が少なくなかった。講評は,パスワード設定がないと問題であることを解答すればよい,と述べている。
40 字以内に対し解答例は 37 字と 35 字。“スリープ状態から復帰すると”と“データにアクセスできる”の 2 点を残し,“第三者が”の主語を入れる。
採点講評(IPA)
設問3は,正答率が低かった。ハードディスク全体の暗号化対策について,本文中で“データの暗号化と復号を利用者に意識させることなく行う”ことを明示した上で,ノートPCのスリープ状態からの復帰にパスワードを設定しないと,だれもがスリープ状態から復帰させることができ,データが自動的に復号されるので情報漏えいにつながるという,現実に散見される問題点を問うた。“パスワード設定がないと問題である”ことを解答すればよいのだが,PC起動時にハードディスク全体を一括で復号するという,処理能力上非現実的な仕組みを解答している受験者が少なくなかった。システムを総合的に考えた上で解答するようにしてほしい。
設問4
解答欄2つ
E 社従業員の USB メモリの利用形態から考えて,表 3 中の e に入れるべき,USB メモリによるデータ交換への対応が優れていると考えられる製品を P~R から選び,記号で答えよ。また,表 3 中の f に入れるべき理由を,40 字以内で述べよ。
〔f〕解答例
顧客に特別な環境を要求することなく暗号化したデータを渡せるから
解説
本文の根拠
図 1
(ii) 顧客先で資料のデータを顧客に渡す必要が出る場合が多く,USB メモリの利用頻度が高い。
表 2
Q 社は自己復号ファイル(5)として書き出すこともできるので,復号する PC への Q 社製品の導入は不要である。
E 社の従業員は,顧客先で資料のデータを顧客に渡すために USB メモリを使う(図 1(ii))。表 2 の USB メモリによるデータ交換のサポートの欄では,P 社製品は暗号化する PC と復号する PC の双方に P 社製品のインストールが必要,R 社製品は USB メモリへの書出し時に暗号化されない,と書かれている。顧客の PC に製品の導入を求められない場面では,Q 社製品が,自己復号ファイル(注(5):復号のためのプログラムと暗号化データを一体化した実行可能形式のファイル)として書き出せるので,復号する側の導入が不要になる。e は Q。
f の理由は,Q 社製品が優れている点を書く。解答例は“顧客に特別な環境を要求することなく暗号化したデータを渡せるから”。
40 字以内に対し解答例は 31 字。“顧客に”“特別な環境を要求することなく”“暗号化したデータを渡せる”の 3 点を残す。
設問5(1)
30字以内
図 2 中の(i)で P 社製品が優れているとした理由を,30 字以内で述べよ。
解答例(2通り)
データ鍵とマスタ鍵が同時に流出する可能性が低いから NPC上にデータを復号するために十分な情報がないから
解説
本文の根拠
図 2
(i) P 社製品を利用するとした場合,NPC と鍵メモリを同時に持ち歩く必要がなく,両方が同時に紛失したり盗難に遭ったりする可能性が低いならば,P 社製品が優れている。
表 2
鍵メモリ(3)に暗号化して保管する。
P 社製品は,データ鍵をハードディスク上に暗号化して保管し,そのデータ鍵を暗号化するマスタ鍵は,鍵メモリ(マスタ鍵を保管する USB メモリ)に暗号化して保管する。NPC と鍵メモリを同時に持ち歩く必要がなく,両方が同時に紛失・盗難に遭う可能性が低いなら,NPC が盗まれても,マスタ鍵は NPC の外にあるので,データ鍵とマスタ鍵が同時に流出する可能性が低い。解答例は,これか,NPC 上にデータを復号するために十分な情報がないことのどちらかを答える。
講評によれば,設問5(1)は正答率が高かったが,NPC と鍵メモリを同時に持ち歩く業務がないという仮定と関係のない優位点を挙げる解答が見受けられた。設問の仮定に沿った理由を書く。
30 字以内に対し解答例は 25 字と 26 字。“同時に流出する可能性が低い”又は“十分な情報がない”の要点を残す。
採点講評(IPA)
設問5(1)は,正答率が高かった。ノートPCと鍵メモリを同時に持ち歩く業務がないと仮定した場合,P社製品に優位点がある理由を問うたが,上記仮定と関係ない優位点を挙げる解答が見受けられた。セキュリティ対策においては,業務や制約条件を考慮した最適解の選定を求められる場面が多い。設定条件をよく理解して解答するようにしてほしい。
設問5(2)
50字以内
図 2 中の(ii)で Q 社製品が優れているとした理由を,マスタ鍵を保護するパスワードの強度に関する懸念を踏まえて 50 字以内で述べよ。
解答例(2通り)
TPMは,鍵メモリに比べて総当たり攻撃に対する耐性が高く,パスワードの解析が困難であるから 鍵メモリの場合,総当たり攻撃によってパスワードが解析され,マスタ鍵を読み出される可能性が高いから
解説
本文の根拠
〔懸念事項(ク)に関する製品比較〕
マスタ鍵を保護するパスワードとして,総当たり攻撃によって解析可能な程度の強度しかもたないものが設定される可能性がある。
表 2 注(4)
TPM 内に保管された暗号鍵は,チップ外へ読み出すことができない。
表 2 の後
TPM に保管されたパスワードを間違えた場合,一定時間,マスタ鍵へのアクセスがロックされるという機能をもっている。
図 2 の(ii)は,NPC と鍵メモリを同時に持ち歩く必要があり,両方が同時に紛失・盗難に遭う可能性が高い場合である。このとき,P 社製品のマスタ鍵は鍵メモリに暗号化して保管され,マスタ鍵を使うにはパスワードが要る。パスワードが総当たり攻撃で解析できる強度しかないと,NPC と鍵メモリの両方を手に入れた者がパスワードを解析してマスタ鍵を読み出し,データ鍵を経てデータを復号できる。解答例は,このうちの“鍵メモリの場合に総当たり攻撃でパスワードが解析され,マスタ鍵が読み出される可能性が高い”,又は“TPM は総当たり攻撃への耐性が高い”のどちらかを書く。
Q 社製品のマスタ鍵は TPM に保管される。TPM 内の暗号鍵はチップ外へ読み出せず,パスワードを間違えると一定時間マスタ鍵へのアクセスがロックされるので,総当たり攻撃を続けられない。講評によれば,設問5(2)は正答率が低く,TPM の仕組みを理解していない誤った解答が目立った。
50 字以内に対し解答例は 45 字と 48 字。“TPM は”“総当たり攻撃に対する耐性が高い”の対比(鍵メモリは解析される)の 2 点を残す。
採点講評(IPA)
設問5(2)は,正答率が低かった。TPMについて問うたが,仕組みを理解していない誤った解答が目立った。利用が拡大しており,今後普及が見込まれるセキュリティ技術については,理解しておいてほしい。
設問5(3)
解答欄1つ
E 社従業員の NPC の利用形態も踏まえて,表 3 中の d に入れるべき,懸念事項(ク)への対応が優れていると考えられる製品を P~R から選び,記号で答えよ。
解説
本文の根拠
表 2
PC を利用している間は,常に鍵メモリを接続している必要がある。
図 2
(ii) P 社製品を利用するとした場合,NPC と鍵メモリを同時に持ち歩く必要があり,両方が同時に紛失したり盗難に遭ったりする可能性が高いならば,Q 社製品が優れている。
P 社製品は,PC を利用している間は鍵メモリを常に接続している必要がある(表 2)。従業員は NPC を社内や顧客オフィスで使う(本文)ので,NPC と鍵メモリを同時に持ち歩くことになる。これは図 2 の(ii)に当たり,両方が同時に紛失・盗難に遭う可能性が高いので,Q 社製品が優れている。d は Q。
表 3 では,懸念事項(キ)で P 社製品と Q 社製品,(ケ)で P 社製品が優れているとされ,製品の選定は,(ク)を含めて総合して Q 社製品になっている。
この設問は記号で答える。NPC の利用形態(常に NPC を持ち歩く)と,P 社製品の鍵メモリの接続条件の 2 点から,Q と決まる。
出典:平成21年度 秋期 情報処理安全確保支援士試験 午後Ⅰ 問4(表記を一部改変)
情報処理安全確保支援士試験のほかの年度
科目A-2(午前Ⅱ)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
科目B(午後)
令和7年度 秋期
令和7年度 春期
令和6年度 秋期
令和6年度 春期
令和5年度 秋期
午後Ⅰ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
午後Ⅱ(旧試験)
令和5年度 春期
令和4年度 秋期
令和4年度 春期
令和3年度 秋期
令和3年度 春期
令和2年度 10月
令和元年度 秋期
平成31年度 春期
平成30年度 秋期
平成30年度 春期
平成29年度 秋期
平成29年度 春期
平成28年度 秋期
平成28年度 春期
平成27年度 秋期
平成27年度 春期
平成26年度 秋期
平成26年度 春期
平成25年度 秋期
平成25年度 春期
平成24年度 秋期
平成24年度 春期
平成23年度 秋期
平成23年度 特別試験
平成22年度 秋期
平成22年度 春期
平成21年度 秋期
平成21年度 春期
この試験について すべての試験区分の一覧