‹ ぱすてく

情報処理安全確保支援士試験

令和2年度 10月 午後Ⅰ(旧試験)

令和2年度 10月に実施された情報処理安全確保支援士試験 午後Ⅰの全3問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。

この試験について:情報処理安全確保支援士試験について

この年度を解いてみる

問1 スマートフォンを用いた決済

スマートフォンを用いた決済に関する次の記述を読んで,設問に答えよ。

N 社は,従業員数 10,000 名の飲食業者で,全国に 500 店舗を展開している。

N 社では,会員番号をバーコードとして表示するスマートフォン用ポイントアプリケーションプログラム(以下,ポイントアプリという)を使って,ポイントサービスを提供している。店員がバーコードをバーコードリーダで読み取ることによってポイントが付与される仕組みである。

利用者の利便性向上のために,スマートフォンで決済を行う,N 社独自のシステム(以下,N システムという)を開発することになった。

〔N システムの概要〕

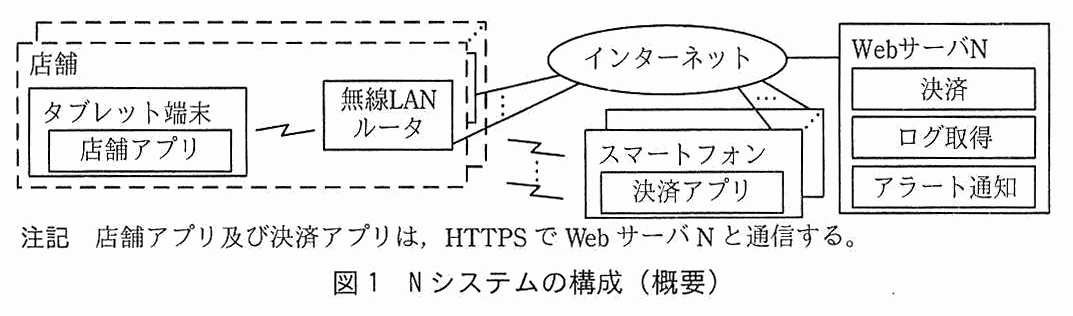
N システムは,図1に示す構成であり,店舗で店員が利用するタブレット端末用店舗アプリケーションプログラム(以下,店舗アプリという),利用者が利用するスマートフォン用決済アプリケーションプログラム(以下,決済アプリという),及び決済,ログ取得,アラート通知などの機能をもつ Web サーバ N を用いて決済を実現する。

N システムの構成図。左の破線の枠「店舗」の中に,店舗アプリを載せたタブレット端末があり,無線で無線 LAN ルータに接続される。無線 LAN ルータはインターネットに接続される。インターネットには,決済アプリを載せたスマートフォン(複数台を重ねて表示)が接続され,また右の Web サーバ N が接続される。Web サーバ N は,決済,ログ取得,アラート通知の三つの機能をもつ。注記 店舗アプリ及び決済アプリは,HTTPS で Web サーバ N と通信する。
図1 N システムの構成(概要)

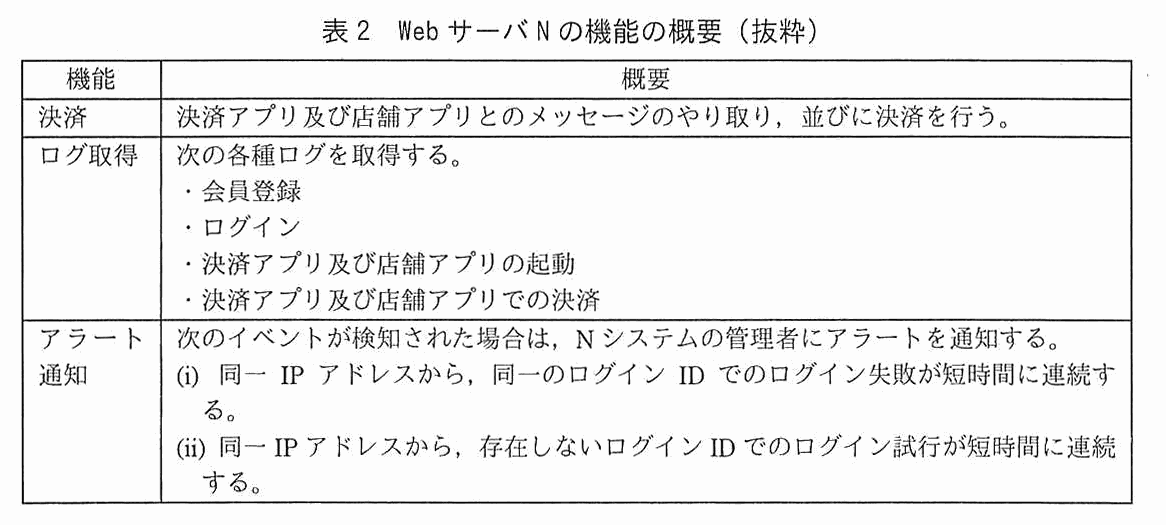
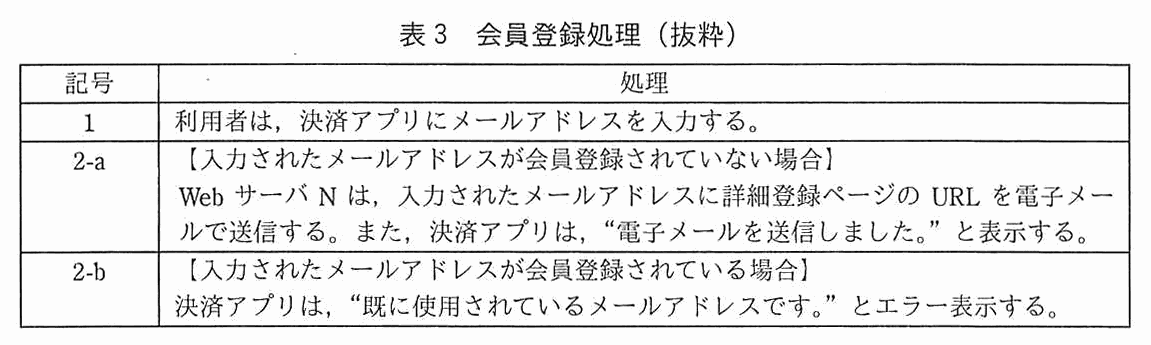
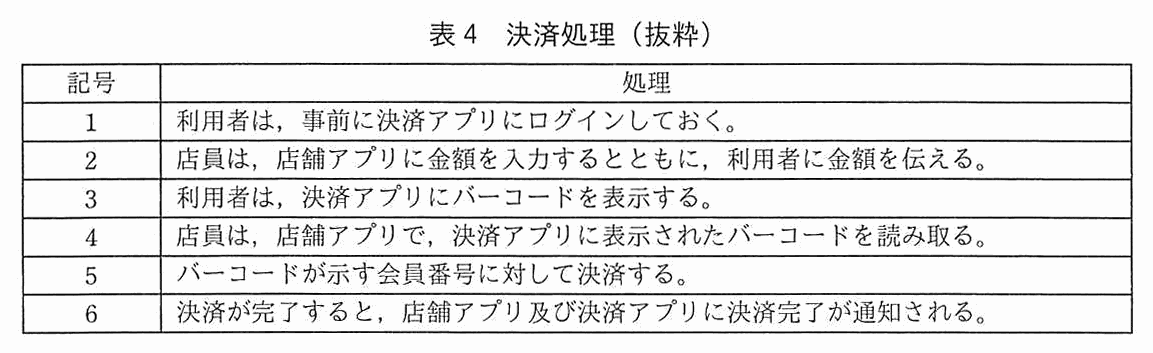
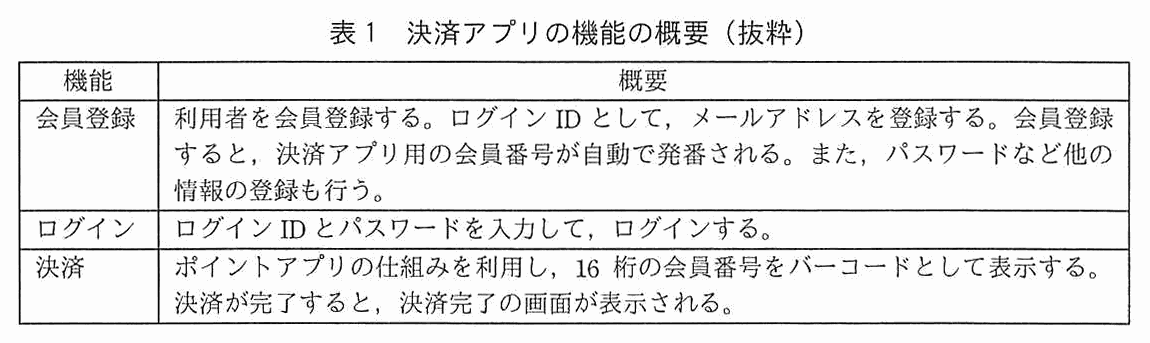
決済アプリの機能の概要を表1に,Web サーバ N の機能の概要を表2に,会員登録処理を表3に,決済処理を表4に示す。

機能と概要の2列の表。会員登録:利用者を会員登録する。ログイン ID として,メールアドレスを登録する。会員登録すると,決済アプリ用の会員番号が自動で発番される。また,パスワードなど他の情報の登録も行う。ログイン:ログイン ID とパスワードを入力して,ログインする。決済:ポイントアプリの仕組みを利用し,16 桁の会員番号をバーコードとして表示する。決済が完了すると,決済完了の画面が表示される。
表1 決済アプリの機能の概要(抜粋)
機能と概要の2列の表。決済:決済アプリ及び店舗アプリとのメッセージのやり取り,並びに決済を行う。ログ取得:次の各種ログを取得する。・会員登録,・ログイン,・決済アプリ及び店舗アプリの起動,・決済アプリ及び店舗アプリでの決済。アラート通知:次のイベントが検知された場合は,N システムの管理者にアラートを通知する。(i) 同一 IP アドレスから,同一のログイン ID でのログイン失敗が短時間に連続する。(ii) 同一 IP アドレスから,存在しないログイン ID でのログイン試行が短時間に連続する。
表2 Web サーバ N の機能の概要(抜粋)
記号と処理の2列の表。1:利用者は,決済アプリにメールアドレスを入力する。2-a:【入力されたメールアドレスが会員登録されていない場合】Web サーバ N は,入力されたメールアドレスに詳細登録ページの URL を電子メールで送信する。また,決済アプリは,“電子メールを送信しました。”と表示する。2-b:【入力されたメールアドレスが会員登録されている場合】決済アプリは,“既に使用されているメールアドレスです。”とエラー表示する。
表3 会員登録処理(抜粋)
記号と処理の2列の表。1:利用者は,事前に決済アプリにログインしておく。2:店員は,店舗アプリに金額を入力するとともに,利用者に金額を伝える。3:利用者は,決済アプリにバーコードを表示する。4:店員は,店舗アプリで,決済アプリに表示されたバーコードを読み取る。5:バーコードが示す会員番号に対して決済する。6:決済が完了すると,店舗アプリ及び決済アプリに決済完了が通知される。
表4 決済処理(抜粋)

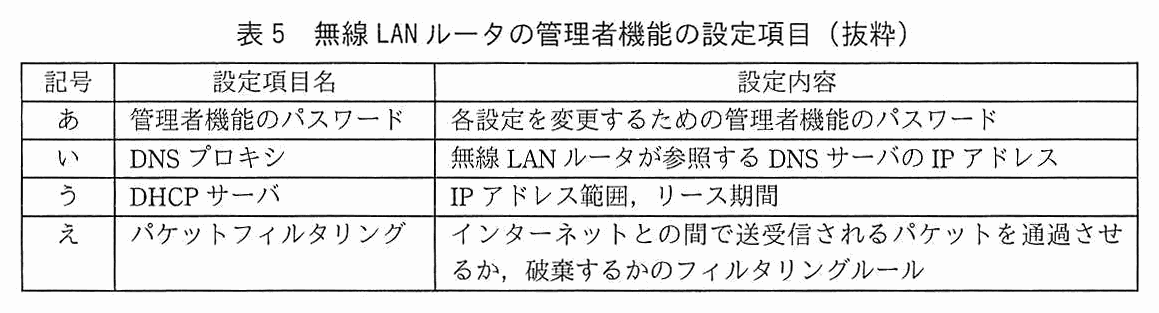
各店舗では,決済時に利用者のスマートフォンが確実に通信できるように,N システム導入に合わせて,各店舗に導入済みの無線 LAN ルータをインターネットに接続し,利用者に無線 LAN サービスを提供する予定である。無線 LAN ルータは全て同一の機種である。各店舗で管理者を決めて,管理者が手動で初期設定をしている。表5に無線 LAN ルータの管理者機能の設定項目を示す。

記号,設定項目名,設定内容の3列の表。あ:管理者機能のパスワード,各設定を変更するための管理者機能のパスワード。い:DNS プロキシ,無線 LAN ルータが参照する DNS サーバの IP アドレス。う:DHCP サーバ,IP アドレス範囲,リース期間。え:パケットフィルタリング,インターネットとの間で送受信されるパケットを通過させるか,破棄するかのフィルタリングルール。
表5 無線 LAN ルータの管理者機能の設定項目(抜粋)

N システムの開発チームに所属する X さんが検討した N システムの仕様並びに店舗アプリ及び決済アプリの設計を,セキュリティの観点から情報処理安全確保支援士(登録セキスペ)の Y さんがレビューした。レビューでの Y さんの指摘を表6に示す。

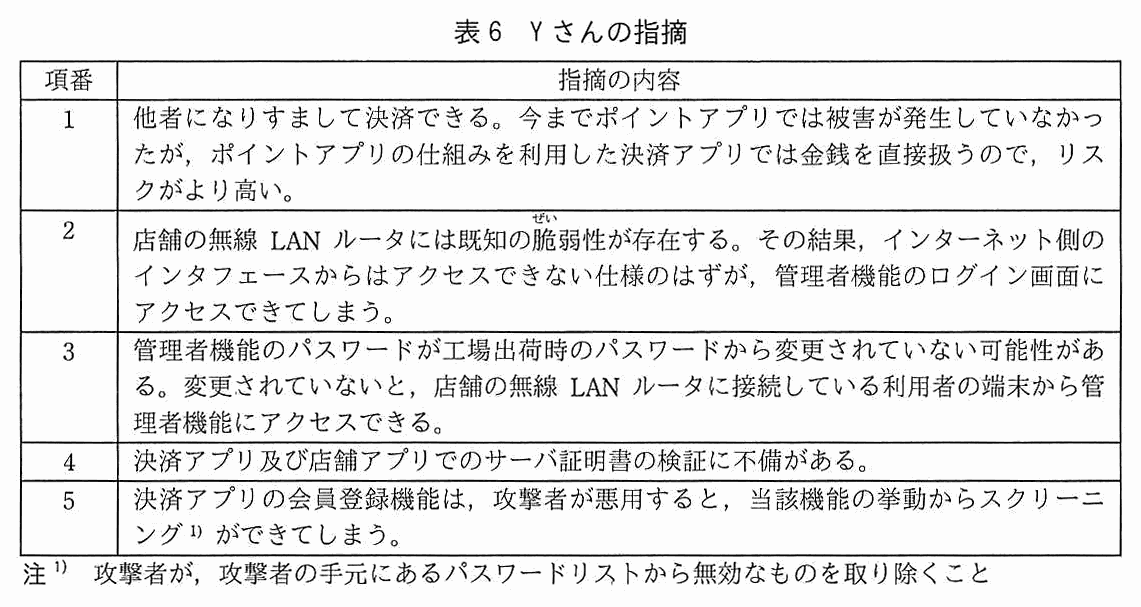
項番と指摘の内容の2列の表。1:他者になりすまして決済できる。今までポイントアプリでは被害が発生していなかったが,ポイントアプリの仕組みを利用した決済アプリでは金銭を直接扱うので,リスクがより高い。2:店舗の無線 LAN ルータには既知の脆弱性が存在する。その結果,インターネット側のインタフェースからはアクセスできない仕様のはずが,管理者機能のログイン画面にアクセスできてしまう。3:管理者機能のパスワードが工場出荷時のパスワードから変更されていない可能性がある。変更されていないと,店舗の無線 LAN ルータに接続している利用者の端末から管理者機能にアクセスできる。4:決済アプリ及び店舗アプリでのサーバ証明書の検証に不備がある。5:決済アプリの会員登録機能は,攻撃者が悪用すると,当該機能の挙動からスクリーニング(注1)ができてしまう。注1) 攻撃者が,攻撃者の手元にあるパスワードリストから無効なものを取り除くこと
表6 Y さんの指摘

X さんは,指摘について対策を検討した。

〔項番1への対策〕

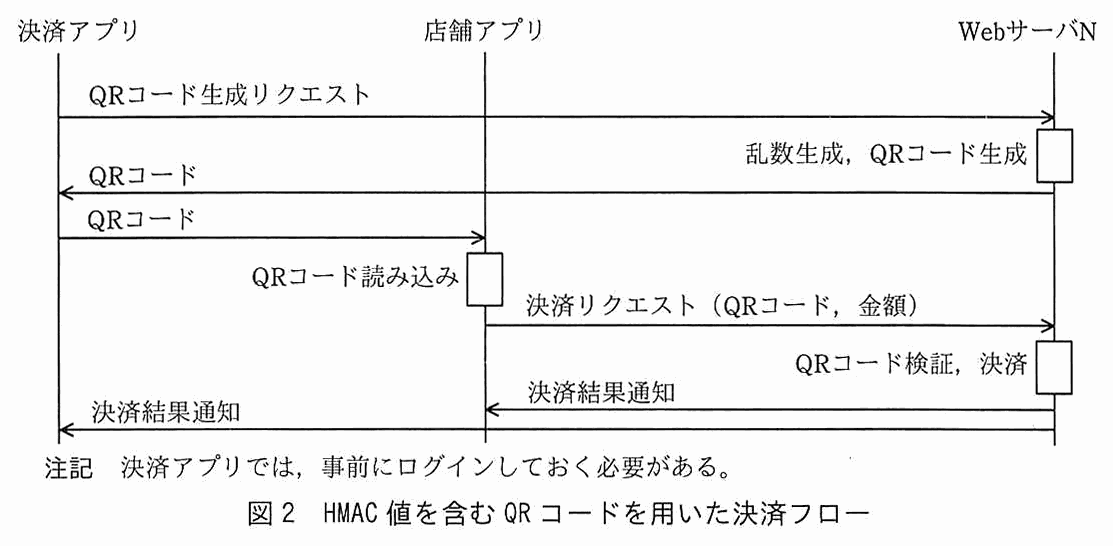
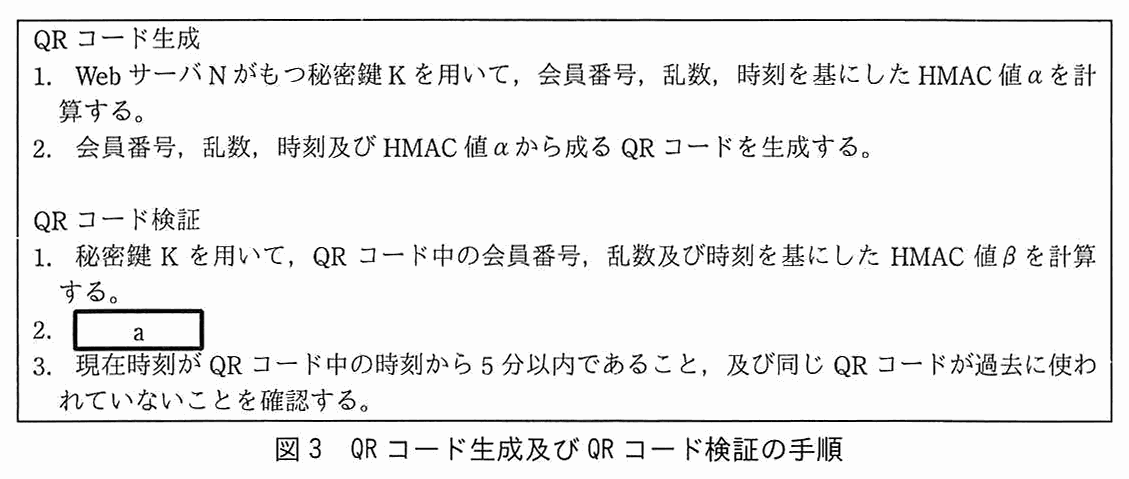
X さんは,表6中の項番1への対策として,メッセージ認証を用いることにした。具体的には,決済機能利用時に決済アプリに表示する情報として,会員番号,Web サーバ N で生成した乱数,時刻,及びそれら三つの情報を基に生成される HMAC(Hash-based Message Authentication Code)値を含めることにした。バーコードで扱える桁数を超えてしまうので,代わりに QR コードを表示することにした。HMAC 値を含む QR コードを用いた決済フローを図2に示す。QR コード生成及び QR コード検証の手順を図3に示す。

決済アプリ,店舗アプリ,Web サーバ N の3者のシーケンス図。決済アプリから Web サーバ N へ“QR コード生成リクエスト”。Web サーバ N が“乱数生成,QR コード生成”を行う。Web サーバ N から決済アプリへ“QR コード”。決済アプリから店舗アプリへ“QR コード”。店舗アプリが“QR コード読み込み”を行う。店舗アプリから Web サーバ N へ“決済リクエスト(QR コード,金額)”。Web サーバ N が“QR コード検証,決済”を行う。Web サーバ N から店舗アプリへ“決済結果通知”。Web サーバ N から決済アプリへ“決済結果通知”。注記 決済アプリでは,事前にログインしておく必要がある。
図2 HMAC 値を含む QR コードを用いた決済フロー
枠で囲まれた手順。【QR コード生成】1. Web サーバ N がもつ秘密鍵 K を用いて,会員番号,乱数,時刻を基にした HMAC 値 α を計算する。2. 会員番号,乱数,時刻及び HMAC 値 α から成る QR コードを生成する。【QR コード検証】1. 秘密鍵 K を用いて,QR コード中の会員番号,乱数及び時刻を基にした HMAC 値 β を計算する。2. [ a ] 3. 現在時刻が QR コード中の時刻から 5 分以内であること,及び同じ QR コードが過去に使われていないことを確認する。
図3 QR コード生成及び QR コード検証の手順

〔項番2〜4への対策〕

表6中の項番2〜4の指摘を解決せずに無線 LAN サービスを提供し,①攻撃者が無線 LAN ルータの設定を変更すると,攻撃者が用意したサーバに利用者が接続しても気付かないおそれがある。

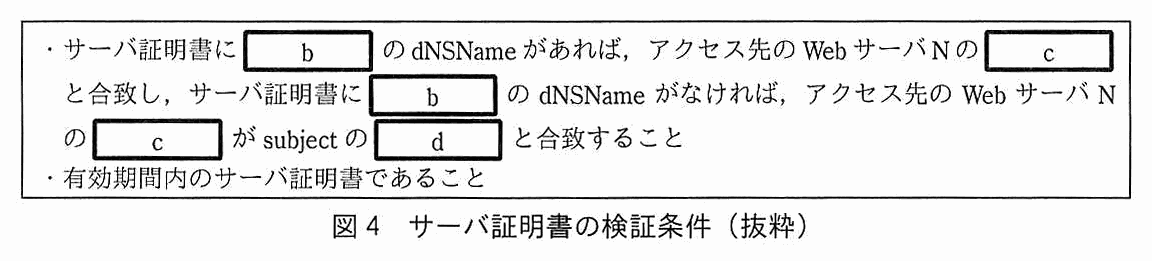
X さんは,項番2については,インターネットから管理者機能のログイン画面にアクセスされないようにするために,無線 LAN ルータのファームウェアを脆弱性が対策された最新のバージョンにアップデートしてもらうことにした。項番3については,管理者機能のパスワードを工場出荷時のパスワードから変更するように運用ルールを変更し,まだ変更していない場合は変更してもらうことにした。項番4については,サーバ証明書が図4に示す条件を満たしているかどうかを検証するように決済アプリ及び店舗アプリを改修した。

枠で囲まれた条件。・サーバ証明書に [ b ] の dNSName があれば,アクセス先の Web サーバ N の [ c ] と合致し,サーバ証明書に [ b ] の dNSName がなければ,アクセス先の Web サーバ N の [ c ] が subject の [ d ] と合致すること。・有効期間内のサーバ証明書であること
図4 サーバ証明書の検証条件(抜粋)

〔項番5への対策〕

攻撃者が,②事前にスクリーニングを実行したパスワードリストを用いて,パスワードリスト攻撃を行うと,Web サーバ N のアラート通知機能では検知されないおそれがある。そこで,X さんは,③表3の会員登録処理を修正することにし,さらに,パスワードリスト攻撃への追加対策として2段階認証を施し,アラート通知機能も見直すことにした。

N 社は,N システムの試行を幾つかの店舗で実施し,問題がないことを確認した。その後,N システムを全店舗に展開した。

出題趣旨(IPA)

モバイル決済が身近なものになってきた。しかし,一たび設計を誤ると,不正な決済が行われるリスクが生じる。モバイル決済でバーコード又はQRコードを使用する場合は,なりすまし対策をバーコード若しくはQRコードそのもの又はアプリケーションプログラムに行うことがポイントとなる。また,近年は,スクリーニングによってパスワードリスト攻撃の精度が向上している。攻撃者にスクリーニングを行われないような対策が必要である。本問では,スマートフォン用決済アプリケーションプログラムの開発を題材に,メッセージ認証を用いたなりすまし対策及びスクリーニング対策を検討する能力を問う。

採点講評(問全体・IPA)

問1では,スマートフォン用決済アプリケーションプログラムの開発を題材に,メッセージ認証を用いたなりすまし対策及びスクリーニング対策について出題した。全体として,正答率は平均的であった。

設問と解答例

設問1(1) 解答欄2つ

どのような手段でなりすまして決済ができるのか。想定される手段を 30 字以内で具体的に述べよ。また,その攻撃が成功してしまう決済アプリにおける問題を 25 字以内で,具体的に述べよ。

〔手段〕解答例

  • 他者のバーコードを会員番号から推測して表示する。
  • 他者の会員番号を窃取してバーコードを生成し,決済する。

〔問題〕解答例

  • バーコードの内容が会員番号であること
  • バーコードが永続的に利用できること
解説

本文の根拠

表1 決済

ポイントアプリの仕組みを利用し,16 桁の会員番号をバーコードとして表示する。

表4 項番5

バーコードが示す会員番号に対して決済する。

表6 項番1

他者になりすまして決済できる。今までポイントアプリでは被害が発生していなかったが,ポイントアプリの仕組みを利用した決済アプリでは金銭を直接扱うので,リスクがより高い。

決済アプリは,利用者の会員番号(16 桁)をそのままバーコードとして表示し,店舗アプリがそのバーコードの示す会員番号に対して決済する。つまり,バーコードの中身は会員番号だけで,これを知っている者が他人の会員番号のバーコードを用意して提示すれば,その会員の名義で決済できてしまう。想定される手段は,他者の会員番号を推測してバーコードを表示する,又は他者の会員番号を窃取してバーコードを生成する,の二通りである。

攻撃が成功する決済アプリの問題は,表示されるバーコードが会員番号そのものであること,及びそのバーコードに有効期間や使い捨ての仕組みがなく,永続的に何度でも使えることである。解答例には,この二つが別解として挙げられている。手段の側にも問題の側にも別解があり,どれか一つ書ければよい。

字数は手段が 30 字以内,問題が 25 字以内なので,“誰の何を使うか”と“どこが欠陥か”だけに絞る。解答例は,手段が“他者のバーコードを会員番号から推測して表示する。”(24 字),問題が“バーコードの内容が会員番号であること”(18 字)で,どちらも制限に収まる。講評にあるとおり“問題”の正答率がやや低かったので,手段(どう悪用されるか)と問題(なぜ成立するか)を混ぜずに書き分ける。

採点講評(IPA)

設問1(1)“問題”は,正答率がやや低かった。本問で扱うバーコードは,仕様上,決済のなりすましにつながるおそれがある。決済のなりすましが成功してしまう原因と防ぐ手段をよく理解してほしい。

設問1(2) 30字以内 解答欄1つ

図3中の a に入れる適切な字句を,30 字以内で述べよ。

〔a〕解答例

  • HMAC値αとHMAC値βの一致を検証する。
解説

本文の根拠

図3 QR コード検証 1.

秘密鍵 K を用いて,QR コード中の会員番号,乱数及び時刻を基にした HMAC 値 β を計算する。

図3 QR コード検証 3.

現在時刻が QR コード中の時刻から 5 分以内であること,及び同じ QR コードが過去に使われていないことを確認する。

図3 QR コード生成 1.

Web サーバ N がもつ秘密鍵 K を用いて,会員番号,乱数,時刻を基にした HMAC 値 α を計算する。

HMAC(RFC 2104 で規定されるメッセージ認証コード)は,共通の秘密鍵とメッセージから計算する値で,鍵をもたない者は正しい値を作れない。QR コードには会員番号,乱数,時刻と,生成時に計算した HMAC 値 α が入っている。検証側は,QR コード中の会員番号,乱数,時刻から同じ秘密鍵 K で HMAC 値 β を計算し直し,α と β が一致するかを調べれば,その QR コードが Web サーバ N の生成したものであり,内容が改ざんされていないことを確かめられる。したがって a は“HMAC値αとHMAC値βの一致を検証する。”である。

手順 1 で β を計算し,手順 3 で有効期間と使用済みかどうかを確認しているので,その間の手順 2 は,計算した β と QR コード中の α を比べる処理になる。

30 字以内なので,何と何をどうするかだけを書く。解答例は“HMAC値αとHMAC値βの一致を検証する。”の形で 22 字である。“HMAC 値を検証する”だけでは何と比べるのかが分からないので,α と β の両方を書き入れる。

設問2(1) 解答欄2つ

本文中の下線①について,攻撃者はどの設定項目の内容をどのように変更するか。変更する設定項目を表5の中から選び,記号で答えよ。また,変更後の設定内容を 25 字以内で述べよ。

〔変更する設定項目〕解答例

  • い

〔変更後の設定内容〕解答例

  • 攻撃者のDNSサーバのIPアドレス
解説

本文の根拠

〔項番2〜4への対策〕

攻撃者が用意したサーバに利用者が接続しても気付かないおそれがある。

表5 い

無線 LAN ルータが参照する DNS サーバの IP アドレス

表6 項番4

決済アプリ及び店舗アプリでのサーバ証明書の検証に不備がある。

下線①は,攻撃者が無線 LAN ルータの管理者機能にログインできた場合(項番2,3 の指摘)に,攻撃者の用意したサーバに利用者を誘導できるという話である。誘導に使える設定は,表5のうち,名前解決の向き先を決める“い DNS プロキシ”の“無線 LAN ルータが参照する DNS サーバの IP アドレス”である。これを攻撃者の DNS サーバの IP アドレスに書き換えれば,利用者のスマートフォンが Web サーバ N の名前を引いたときに,攻撃者のサーバの IP アドレスが返り,利用者は偽のサーバに接続する。

“う DHCP サーバ”の IP アドレス範囲やリース期間,“え パケットフィルタリング”のフィルタリングルールを変えても,名前を偽のアドレスに解決させることはできず,“あ”のパスワードは変更対象ではなくログインに必要な情報である。気付かないおそれがあるのは,項番4 のとおりサーバ証明書の検証に不備があると,偽のサーバでも接続が成立してしまうからである。

変更後の設定内容は 25 字以内。解答例は“攻撃者のDNSサーバのIPアドレス”(17 字)で,誰の何かを書けばよい。

設問2(2) 解答欄3つ

図4中の b 〜 d に入れる適切な字句を,b,d については解答群の中から選び記号で,c については 5 字以内で,それぞれ答えよ。解答群 ア authorityKeyIdentifier イ commonName ウ issuer エ serialNumber オ subjectAltName カ subjectPublicKeyInfo

〔b〕解答例

  • オ

〔c〕解答例

  • FQDN

〔d〕解答例

  • イ
解説

本文の根拠

図4

サーバ証明書に b の dNSName があれば,アクセス先の Web サーバ N の c と合致し,サーバ証明書に b の dNSName がなければ,アクセス先の Web サーバ N の c が subject の d と合致すること

表6 項番4

決済アプリ及び店舗アプリでのサーバ証明書の検証に不備がある。

サーバ証明書の検証では,接続先のサーバ名が証明書に書かれた名前と合っているかを確かめる。X.509 証明書でサーバ名を載せる場所は,拡張領域の subjectAltName(dNSName)と,subject の commonName である。b は“subjectAltName(オ)”で,その dNSName があればそれと,なければ subject の commonName(d=イ)と比べる。c は比べる相手,つまりアクセス先の Web サーバ N の FQDN(完全修飾ドメイン名)である。

RFC 6125 の 6.4.4 は,証明書に DNS-ID(subjectAltName の dNSName)があれば,クライアントは CN の一致を調べてはならず,DNS-ID も含め他の識別子が無いときに限り最後の手段として CN を調べてよい,としている。図4 の条件は,この順序に沿っている。

選択肢の取り違えに注意する。issuer は証明書の発行者,serialNumber は発行者内の通し番号,subjectPublicKeyInfo は公開鍵,authorityKeyIdentifier は発行者の鍵の識別子で,どれもサーバ名を表さない。c は 5 字以内なので“FQDN”(4 字)と書く。講評で正答率が低かったのは,この証明書のフィールドと検証方法の理解を問う設問だった。

採点講評(IPA)

設問2(2)は,正答率が低かった。サーバ証明書のフィールドと,その検証方法をよく理解してほしい。

設問3(1) 40字以内

本文中の下線②について,N システムのどのような挙動を利用してスクリーニングを実行したと考えられるか。利用したと考えられる挙動を 40 字以内で具体的に述べよ。

解答例

  • メールアドレスが会員登録されているかどうかで表示が異なるという挙動
解説

本文の根拠

表3 2-a

決済アプリは,“電子メールを送信しました。”と表示する。

表3 2-b

決済アプリは,“既に使用されているメールアドレスです。”とエラー表示する。

表6 項番5

決済アプリの会員登録機能は,攻撃者が悪用すると,当該機能の挙動からスクリーニング

スクリーニングは,手元のパスワードリストのログイン ID(メールアドレス)のうち,実際に会員登録されているものだけを選び出す作業である。会員登録処理は,入力したメールアドレスが未登録なら“電子メールを送信しました。”と表示し(2-a),登録済みなら“既に使用されているメールアドレスです。”とエラー表示する(2-b)。攻撃者は,リスト中のメールアドレスを順に入力し,エラー表示が出たものを登録済みと判断できる。

表2 のアラート通知は,ログインの失敗の連続を検知するもので,会員登録の画面を繰り返し呼び出す行為は対象に入っていない。そのため,事前に登録済みのアドレスだけに絞り込んだリストでパスワードリスト攻撃をすると,失敗が少なくなり,アラートも出にくい。

40 字以内なので,“メールアドレスが会員登録されているかどうかで表示が異なるという挙動”(解答例,33 字)のように,何の有無で何が変わる挙動かを書く。“エラーメッセージを利用した”だけでは具体性に欠ける。講評では,この設問の正答率はやや高かった。

採点講評(IPA)

設問3(1)は,正答率がやや高かった一方で,(2)“修正後の処理”の正答率は平均的だった。“修正後の処理”では,登録されているメールアドレスにエラーを通知するといった誤った解答が多かった。スクリーニングを防止するには,会員登録されている場合とされていない場合で表示内容を同じにする必要があることをよく理解してほしい。

設問3(2) 解答欄2つ

本文中の下線③について,表3中の修正すべき処理を記号で答えよ。また,どのように修正すべきか。修正後の処理を,25 字以内で述べよ。

〔修正すべき処理〕解答例

  • 2-b

〔修正後の処理〕解答例

  • 2-aと同じメッセージを表示する。
解説

本文の根拠

表3 2-a

【入力されたメールアドレスが会員登録されていない場合】Web サーバ N は,入力されたメールアドレスに詳細登録ページの URL を電子メールで送信する。また,決済アプリは,“電子メールを送信しました。”と表示する。

表3 2-b

【入力されたメールアドレスが会員登録されている場合】決済アプリは,“既に使用されているメールアドレスです。”とエラー表示する。

スクリーニングを防ぐには,メールアドレスが登録されているかどうかで,画面に出る内容が変わらないようにする必要がある。表3 のうち,登録済みの場合だけ違う表示をする 2-b が修正すべき処理である。2-b でも,2-a と同じ“電子メールを送信しました。”と表示するように改めれば,攻撃者は登録の有無を画面から知ることができない。

修正する処理は 2-a ではなく 2-b である点に注意する。2-a は新規登録の案内で,その表示を変えると正規の利用者が登録できなくなる。

修正後の処理は 25 字以内。解答例は“2-aと同じメッセージを表示する。”(17 字)。講評によると,登録されているメールアドレスにエラーを通知するといった誤答が多く,正答率は平均的だった。通知先を変えるのではなく,画面の表示を同じにすることがポイントである。

採点講評(IPA)

設問3(1)は,正答率がやや高かった一方で,(2)“修正後の処理”の正答率は平均的だった。“修正後の処理”では,登録されているメールアドレスにエラーを通知するといった誤った解答が多かった。スクリーニングを防止するには,会員登録されている場合とされていない場合で表示内容を同じにする必要があることをよく理解してほしい。

出典:令和2年度 10月 情報処理安全確保支援士試験 午後Ⅰ 問1(表記を一部改変)

問2 電子メールのセキュリティ対策

電子メールのセキュリティ対策に関する次の記述を読んで,設問に答えよ。

R 社は,従業員数 100 名のシステム開発会社である。

R 社では,電子メール(以下,メールという)を利用している。メールアドレスのドメイン名には,r-sha.co.jp(以下,R 社ドメイン名という)を使用している。R 社では,委託先との設計ドキュメントファイルの交換に当たって,F 社のファイル交換サービス(以下,F サービスという)の利用を推進している。ただし,委託先が社内ルールで外部のファイル交換サービスの利用を禁止している場合は,設計ドキュメントファイルをパスワード付き ZIP ファイルにし,メールに添付して,メーリングリスト(以下,ML という)のメールアドレス宛てに送信している。ZIP ファイルのパスワードは,平文のメールで ML のメールアドレス宛てに送信している。

ML には,G 社の ML サービス(以下,G サービスという)を利用している。ML のメールアドレスのドメイン名は,G 社が取得したものである。ML のメールアドレスのローカル部は,プロジェクト名と委託先の会社名を組み合わせている。例えば,B プロジェクトでの S 社との交換では,ML のメールアドレスのローカル部は,b-project_s-sha にする。

G サービスでは,メールを ML のメールアドレス宛てに送信すると,登録されたメンバ(以下,登録メンバという)のメールアドレス宛てに同報される。ML の登録メンバのメールアドレスの管理は,プロジェクトごとに R 社のそれぞれのプロジェクト管理者が行う。各プロジェクト管理者は,自身が管理するプロジェクトの ML の登録メンバでもある。

〔R 社の情報システム〕

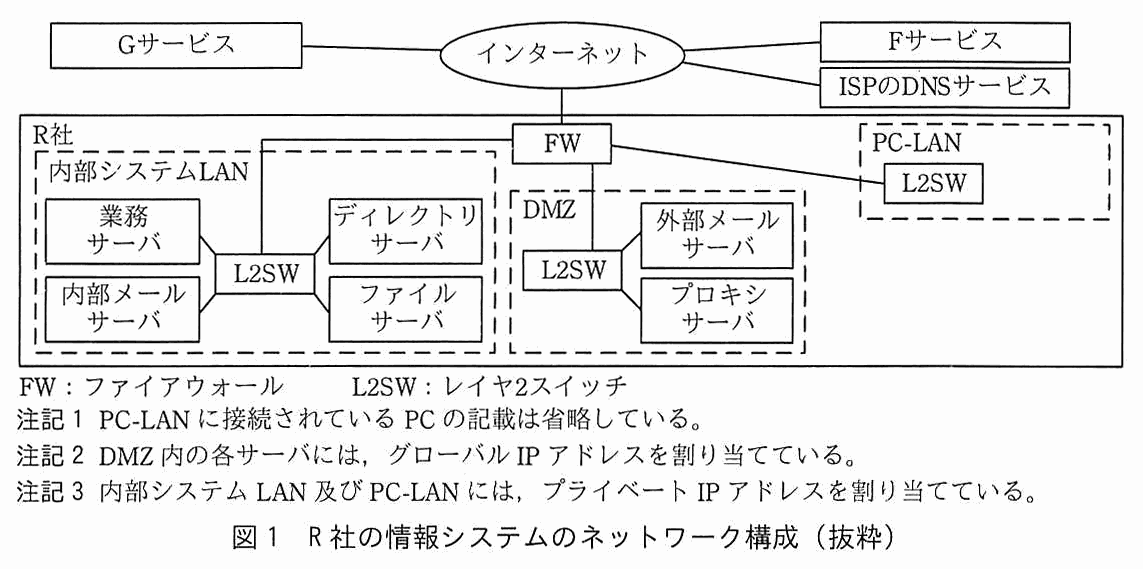
R 社の情報システムは,情報システム部が運用している。R 社の情報システムのネットワーク構成を図1に示す。

R 社の情報システムのネットワーク構成図。インターネットに,G サービス,F サービス,ISP の DNS サービス,及び R 社内の FW が接続される。R 社内には FW に接続された三つのセグメントがある。内部システム LAN には L2SW があり,L2SW に業務サーバ,内部メールサーバ,ディレクトリサーバ,ファイルサーバが接続される。DMZ には L2SW があり,L2SW に外部メールサーバ,プロキシサーバが接続される。PC-LAN には L2SW がある。FW:ファイアウォール,L2SW:レイヤ2スイッチ。注記1 PC-LAN に接続されている PC の記載は省略している。注記2 DMZ 内の各サーバには,グローバル IP アドレスを割り当てている。注記3 内部システム LAN 及び PC-LAN には,プライベート IP アドレスを割り当てている。
図1 R 社の情報システムのネットワーク構成(抜粋)

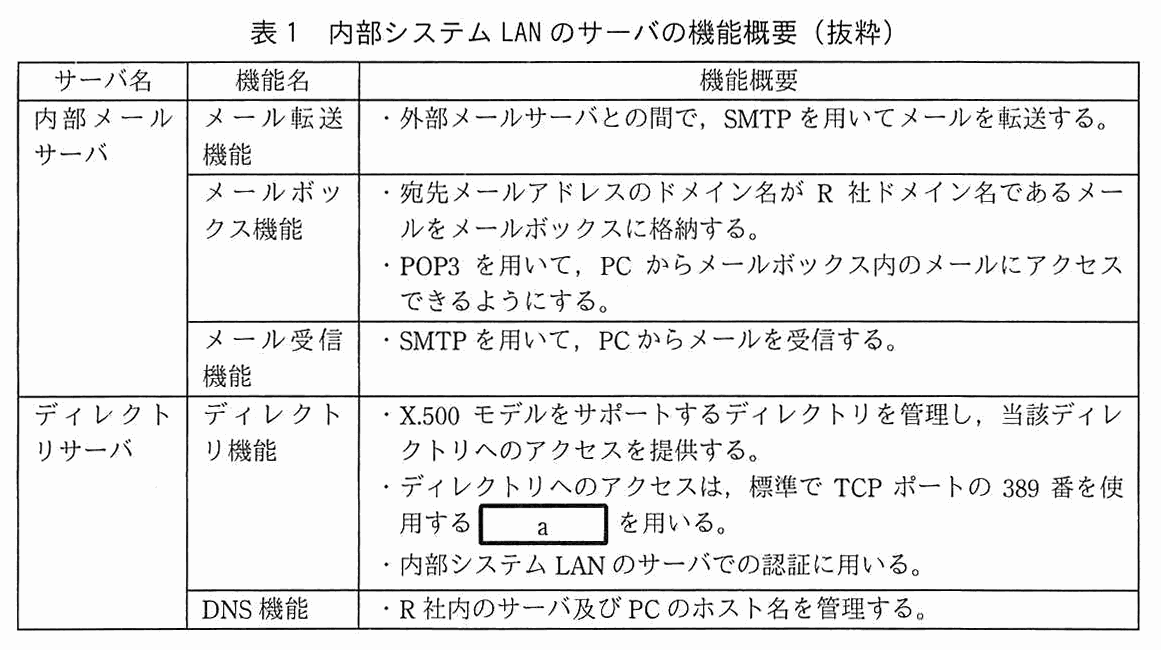
内部システム LAN のサーバの機能概要を表1に示す。

サーバ名,機能名,機能概要の3列の表。内部メールサーバのメール転送機能:・外部メールサーバとの間で,SMTP を用いてメールを転送する。内部メールサーバのメールボックス機能:・宛先メールアドレスのドメイン名が R 社ドメイン名であるメールをメールボックスに格納する。・POP3 を用いて,PC からメールボックス内のメールにアクセスできるようにする。内部メールサーバのメール受信機能:・SMTP を用いて,PC からメールを受信する。ディレクトリサーバのディレクトリ機能:・X.500 モデルをサポートするディレクトリを管理し,当該ディレクトリへのアクセスを提供する。・ディレクトリへのアクセスは,標準で TCP ポートの 389 番を使用する [ a ] を用いる。・内部システム LAN のサーバでの認証に用いる。ディレクトリサーバの DNS 機能:・R 社内のサーバ及び PC のホスト名を管理する。
表1 内部システム LAN のサーバの機能概要(抜粋)

内部システム LAN のサーバではサーバ証明書を利用している。それらのサーバ証明書は,ネットワークに接続していない証明書発行専用機器上の R 社認証局(以下,R 社 CA という)で発行している。R 社 CA は情報システム部が運用している。

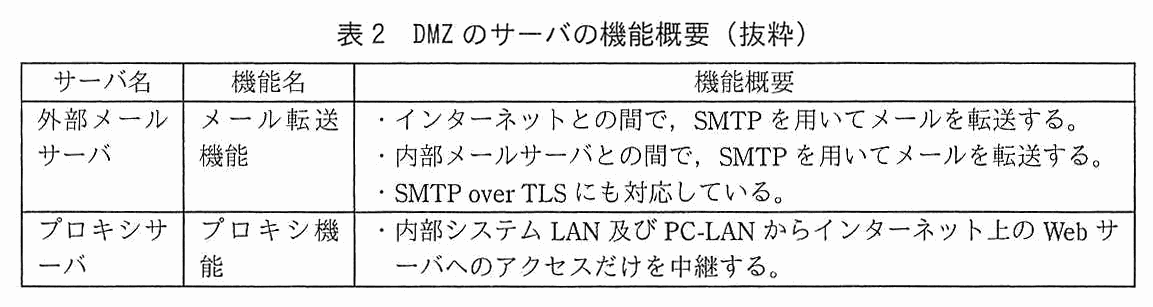
DMZ のサーバの機能概要を表2に示す。

サーバ名,機能名,機能概要の3列の表。外部メールサーバのメール転送機能:・インターネットとの間で,SMTP を用いてメールを転送する。・内部メールサーバとの間で,SMTP を用いてメールを転送する。・SMTP over TLS にも対応している。プロキシサーバのプロキシ機能:・内部システム LAN 及び PC-LAN からインターネット上の Web サーバへのアクセスだけを中継する。
表2 DMZ のサーバの機能概要(抜粋)

ISP の DNS サービスを,DNS キャッシュサーバ及び R 社ドメイン名の権威 DNS サーバとして利用している。

R 社では,従業員ごとに 1 台の PC を貸与している。各 PC には,R 社 CA のルート証明書を信頼できる発行元として登録している。

PC の Web ブラウザでは,HTTPS でアクセスする Web サーバのサーバ証明書が失効していないことを,RFC 6960 で規定されている b を利用して確認できるようにしている。

〔要望への対応〕

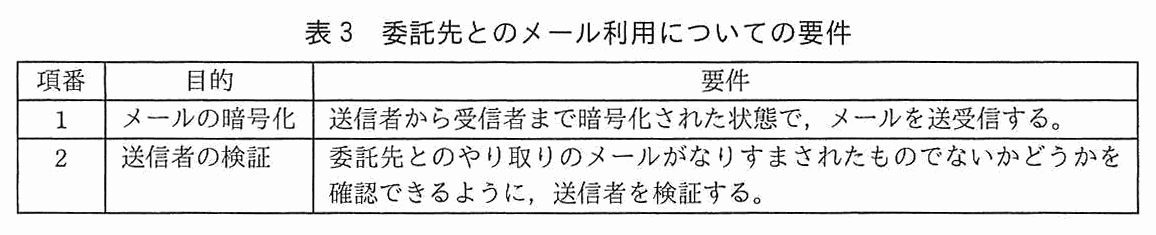
営業部と開発部から,委託先とのメール利用についての要望が情報システム部の D 部長に提出された。D 部長はその要望を基に,表3の要件をまとめた。

項番,目的,要件の3列の表。項番1:メールの暗号化,送信者から受信者まで暗号化された状態で,メールを送受信する。項番2:送信者の検証,委託先とのやり取りのメールがなりすまされたものでないかどうかを確認できるように,送信者を検証する。
表3 委託先とのメール利用についての要件

D 部長は,部下の E 主任と H さんに表3についての対応策の検討を指示した。

H さんは,メールの通信を暗号化することによって,表3の二つの要件に対応できるのではないかと E 主任に話した。

それに対して,E 主任は次の指摘をした。

そこで,E 主任と H さんが他の対応策を調査したところ,S/MIME を利用すれば表3の要件を実現できることが分かった。E 主任と H さんは,S/MIME の利用を想定した次の方式を考えた。

〔S/MIME 利用に向けた課題と解決策〕

E 主任と H さんは,S/MIME の利用に向けて,解決すべき課題を次のとおりリストアップした。

E 主任と H さんは,(ア)〜(ウ)それぞれの解決策を検討した。

(ア)については,認証局サービス事業者が発行する S/MIME 証明書であれば,委託先での R 社 CA のルート証明書を PC に登録しなくてもよいことが分かった。加えて,失効情報サーバの導入も不要であることが分かった。そこで,認証局サービス事業者が発行する S/MIME 証明書を利用することにした。

(イ)については,S/MIME 証明書を外部記憶媒体に保存して手渡す方法と,メールで送信する方法を調査した。調査の結果,S/MIME を用いて d を付与したメールを送信すれば,受信者は S/MIME 証明書も受け取れるし,送信者が他者になりすましていないことも確認できることが分かり,便利でもあるので,メールで送信する方法にすることにした。

(ウ)については,表3の項番1を完全に満たすわけではないが,次の案を考えた。

E 主任が G 社に確認したところ,この案には対応できないと回答があった。そこで,委託先との間で暗号化したメールを送信する場合は,ML を利用せずに委託先担当者の S/MIME 証明書で暗号化し,当該担当者のメールアドレスに送信することにした。

E 主任と H さんは,S/MIME の利用について,D 部長に報告した。D 部長は,S/MIME の利用を営業部長と開発部長に説明し,了承を得た。営業部経由で委託先に S/MIME の利用を打診したところ,S/MIME の利用の内諾が得られた。その後,必要な準備を行い,S/MIME を試行した。その結果,問題ないことが確認でき,S/MIME の利用が始まった。

出題趣旨(IPA)

コミュニケーション手段は多様化しているが,コミュニケーション手段としての電子メールは欠かせない。しかし,多くの電子メールは平文での送受信となっている。さらに,送信者メールアドレスの詐称によるフィッシングも起きている。これらの問題を,暗号化及びディジタル署名によって解決する手段の一つがS/MIMEである。本問では,委託先との間の,電子メールの暗号化を題材に,S/MIMEを使った電子メールシステムの設計能力を問う。

採点講評(問全体・IPA)

問2では,電子メールの暗号化を題材に,S/MIMEを使った電子メールシステムの設計について出題した。全体として,正答率は平均的であった。

設問と解答例

設問1(1) 5字以内 解答欄1つ

表1中の a に入れる適切なプロトコル名を,英字 5 字以内で答えよ。

〔a〕解答例

  • LDAP
解説

本文の根拠

表1 ディレクトリサーバ

X.500 モデルをサポートするディレクトリを管理し,当該ディレクトリへのアクセスを提供する。

表1 ディレクトリサーバ

ディレクトリへのアクセスは,標準で TCP ポートの 389 番を使用する a を用いる。

X.500 モデルのディレクトリにアクセスするためのプロトコルで,標準で TCP ポート 389 番を使うものは LDAP(Lightweight Directory Access Protocol)である。LDAP の RFC 4511 は,サーバが IANA に割り当てられた LDAP のポート 389 で待ち受けると定めている。

本文には,ディレクトリサーバが“内部システム LAN のサーバでの認証に用いる”とあり,認証のためにユーザ情報を問い合わせる用途でも LDAP が使われる。ポート番号が根拠になるので,似た名前の別のプロトコルと混同しないようにする。

英字 5 字以内なので“LDAP”(4 字)と書く。正式名称(Lightweight Directory Access Protocol)や“LDAPS”(6 字)は字数を超えるか,ポートが異なるので不可である。

設問1(2) 5字以内 解答欄1つ

本文中の b に入れる適切なプロトコル名を,英字 5 字以内で答えよ。

〔b〕解答例

  • OCSP
解説

本文の根拠

表2 後の本文

PC の Web ブラウザでは,HTTPS でアクセスする Web サーバのサーバ証明書が失効していないことを,RFC 6960 で規定されている b を利用して確認できるようにしている。

RFC 6960 は OCSP(Online Certificate Status Protocol)を規定する。OCSP は,クライアントが証明書の状態(有効か失効か)を OCSP レスポンダに問い合わせて,その時点の失効状態を知るためのプロトコルである。RFC 6960 の序文は,定期的に発行される CRL の確認に代えて,又は補う形で,より適時の失効情報を得られると説明している。

本文は,Web サーバのサーバ証明書が失効していないことを確認する,と述べているので,b は OCSP である。講評では,SSH や FTP といった解答が見られ,正答率がやや低かった。

英字 5 字以内なので“OCSP”(4 字)と書く。CRL は証明書失効リストの名前で,RFC 6960 が規定するプロトコルではない。

採点講評(IPA)

設問1(2)は,正答率がやや低かった。SSHやFTPといった解答が散見された。OCSPは,X.509公開鍵証明書の失効状態をタイムリーに確認できるプロトコルである。OCSPの仕組みをよく理解してほしい。

設問2(1) 35字以内

本文中の下線①の理由を,35 字以内で述べよ。

解答例

  • メールサーバ上では,メールが暗号化されていないから
解説

本文の根拠

表3 項番1

送信者から受信者まで暗号化された状態で,メールを送受信する。

表2 外部メールサーバ

SMTP over TLS にも対応している。

表1 内部メールサーバ

宛先メールアドレスのドメイン名が R 社ドメイン名であるメールをメールボックスに格納する。

表3の項番1は,送信者から受信者までメールが暗号化されたまま届くことを求めている。メールの通信の暗号化は,SMTP over TLS のように,メールサーバ間などの通信路ごとに行うものである。通信路の途中にあるメールサーバは,受け取ったメールをいったん復号して中身を扱い,メールボックスにもそのまま格納する。したがって通信を暗号化しただけでは,メールサーバ上でメールが暗号化されておらず,送信者から受信者までの暗号化にはならない。

講評は,SMTP over TLS 及び POP3 over TLS で通信が暗号化されても,メールサーバ上の電子メールは暗号化されていないことの理解を求めている。正答率は平均的であった。

35 字以内なので,“メールサーバ上では,メールが暗号化されていないから”(25 字)のように,どこで暗号化が途切れるかを書く。“盗聴されるから”のような,通信路の話にとどめた答えは,通信を暗号化している前提と合わない。

採点講評(IPA)

設問2(1)は,正答率が平均的であった。SMTP over TLS及びPOP3 over TLSによって,通信は暗号されるが,メールサーバ上の電子メールは暗号化されていないということをよく理解してほしい。

設問2(2) 10字以内 解答欄1つ

本文中の c に入れる適切な字句を,10 字以内で答えよ。

〔c〕解答例

  • メールサーバ
解説

本文の根拠

〔要望への対応〕 E 主任の指摘

攻撃者が委託先を装った c を用意するようななりすましは,送信元の c の真正性を確認して検出できる。

表2 外部メールサーバ

SMTP over TLS にも対応している。

メールの通信を暗号化する方式(SMTP over TLS)では,メールを送ってくる相手のサーバが,サーバ証明書によって本物のメールサーバであることを確認できる。攻撃者が委託先を装ったメールサーバを用意しても,正しい証明書をもたないので,送信元のメールサーバの真正性を確認すれば検出できる。c は“メールサーバ”である。

一方,送信者のメールアドレスは,メールの利用者が自由に書ける情報で,通信の暗号化では真正性が確認されない。委託先のメールアドレスを使ったなりすましは検出できず,表3 の項番2 を満たせない,というのが E 主任の指摘の後半である。

10 字以内なので“メールサーバ”(6 字)と書く。“サーバ”だけでは,何のサーバか分からない。

設問2(3) 25字以内

本文中の下線②について,復号できなくなるのはどのような場合か。25 字以内で述べよ。

解答例

  • 復号に必要な秘密鍵を意図せず削除した場合
解説

本文の根拠

〔要望への対応〕(え)

後でも参照する必要があるメールは,②復号できなくなる場合に備えて,復号してファイルサーバに保存する。

〔要望への対応〕(あ)

R 社 CA で,S/MIME で利用する鍵ペアを生成し,S/MIME に利用可能なクライアント証明書(以下,S/MIME 証明書という)を発行する。

S/MIME で暗号化したメールは,宛先の利用者の公開鍵(S/MIME 証明書)で暗号化されていて,対応する秘密鍵がなければ復号できない。方式(あ)で R 社 CA が鍵ペアを生成するので,その秘密鍵が失われると,過去に受信した暗号化メールを開けなくなる。そこで(え)は,後で参照するメールを復号した状態でファイルサーバに保存することにしている。

したがって下線②の“復号できなくなる場合”は,復号に必要な秘密鍵を(誤って)削除したり紛失したりした場合である。講評は,この設問の正答率が高く,S/MIME での復号の仕様がよく理解されていたとしている。

25 字以内なので,解答例の“復号に必要な秘密鍵を意図せず削除した場合”(20 字)のように,何が失われた場合かを書く。単に“鍵がなくなった場合”では,秘密鍵であることが読み取れない。

採点講評(IPA)

設問2(3)は,正答率が高かった。S/MIMEでの電子メールの復号の仕様について,よく理解されていた。

設問3 解答欄4つ

本文中の d 〜 g に入れる適切な字句を,d,f は,それぞれ 10 字以内で,e,g は,それぞれ 5 字以内で答えよ。

〔d〕解答例

  • ディジタル署名

〔e〕解答例

  • 検証

〔f〕解答例

  • MLの登録メンバ

〔g〕解答例

  • ML
解説

本文の根拠

〔S/MIME 利用に向けた課題と解決策〕(ア)

R 社 CA のようなプライベート認証局のルート証明書を PC に登録することが,委託先によっては禁止されており,その場合,R 社の従業員が送信したメールの d を e することができない。

(イ)の検討

調査の結果,S/MIME を用いて d を付与したメールを送信すれば,受信者は S/MIME 証明書も受け取れるし,送信者が他者になりすましていないことも確認できることが分かり,

(ウ)の案 (1)

R 社のプロジェクト管理者は,あらかじめ,G サービスに f のメールアドレスの S/MIME 証明書を登録する。

(ウ)の案 (2)〜(5)

G サービスは,f のメールアドレスのそれぞれの S/MIME 証明書を使い,受信後にそれぞれが復号できるようにしてメールを暗号化する。

d と e:S/MIME では,送信者がメールにディジタル署名を付与し,受信者はその署名を検証して,送信者のなりすましや改ざんを確認する。署名の検証には,署名者の証明書を発行した認証局のルート証明書を信頼できる発行元として登録している必要がある。(ア)はそれが禁止されている委託先の話なので,R 社の従業員が送信したメールのディジタル署名を検証できない。d はディジタル署名,e は検証である。(イ)の“S/MIME を用いて d を付与したメールを送信すれば,受信者は S/MIME 証明書も受け取れる”の d も同じ,ディジタル署名である。

f と g:(ウ)は,ML に送るメールを G サービスで暗号化したまま扱う案である。ML 自体のメールアドレスの S/MIME 証明書を用意して(g=ML),送信者はそれで暗号化したメールを送る。G サービスは,それを復号し,ML の登録メンバそれぞれの S/MIME 証明書で,各メンバが復号できるように暗号化し直して送る(f=ML の登録メンバ)。f の S/MIME 証明書は,プロジェクト管理者があらかじめ G サービスに登録しておく。

字数は d,f が 10 字以内,e,g が 5 字以内。解答例は d“ディジタル署名”(7 字),e“検証”,f“MLの登録メンバ”(8 字),g“ML”である。f は“メンバ”だけでは誰のメールアドレスか分からず,“MLの登録メンバ”まで書く。G サービスが復号する案は,メールが G サービスで平文になるので,表3 の項番1 を完全には満たさないと本文にもある。

出典:令和2年度 10月 情報処理安全確保支援士試験 午後Ⅰ 問2(表記を一部改変)

問3 Web システムのセキュリティ診断

Web システムのセキュリティ診断に関する次の記述を読んで,設問に答えよ。

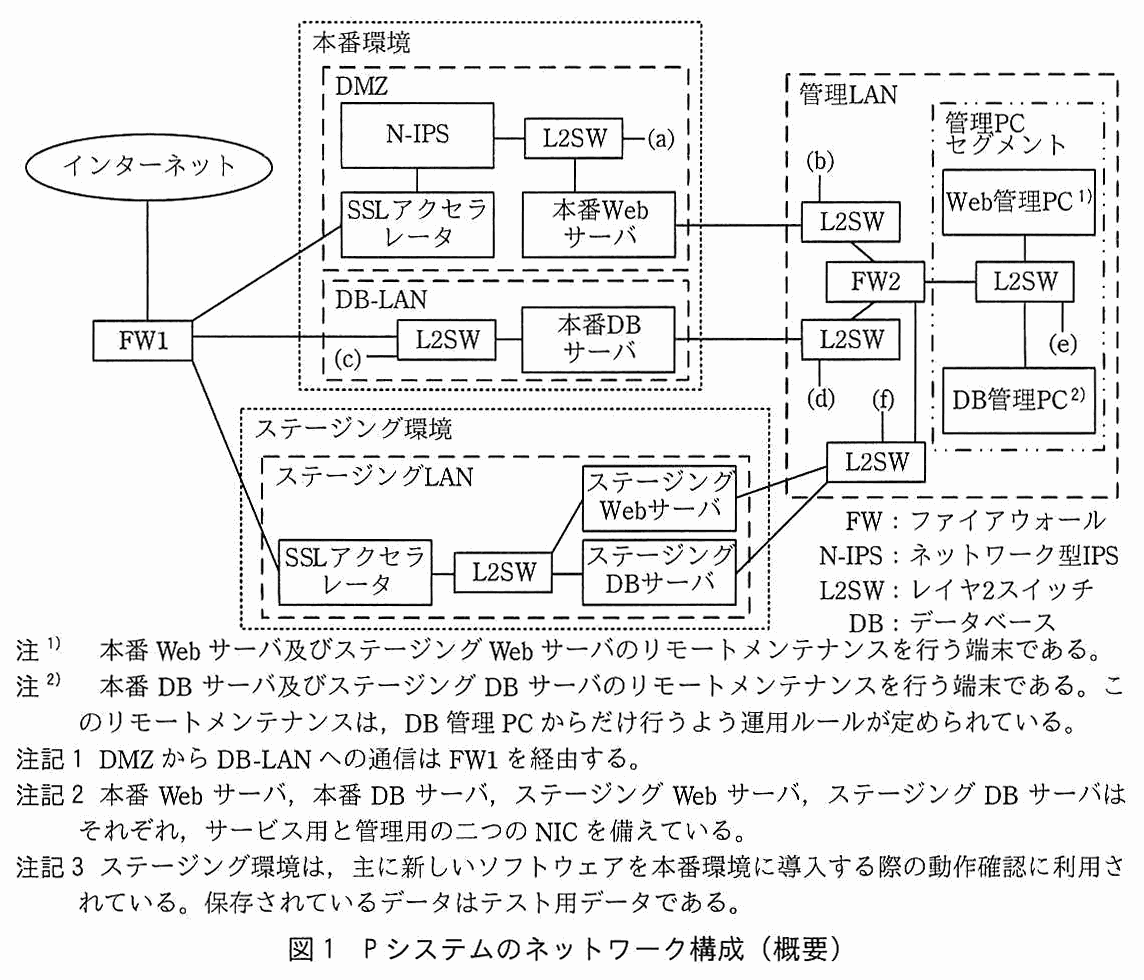
L 社は,EC サイトを運営している従業員数 800 名の企業である。L 社のモールの会員は,モールで買物をすると,購入金額に応じて L 社が独自に発行するポイントが得られる。L 社のポイントサービス部が管理するポイントシステム(以下,P システムという)のネットワーク構成を図1に示す。

P システムのネットワーク構成図。インターネットは FW1 に接続される。FW1 は,本番環境の DMZ 内の SSL アクセラレータ,本番環境の DB-LAN 内の L2SW,ステージング環境のステージング LAN 内の SSL アクセラレータの三つに接続される。【本番環境】DMZ には N-IPS,L2SW,SSL アクセラレータ,本番 Web サーバがあり,N-IPS と SSL アクセラレータが接続され,N-IPS と L2SW が接続され,L2SW に接続点(a)があり,L2SW と本番 Web サーバが接続される。DB-LAN には L2SW と本番 DB サーバがあり,FW1-L2SW-本番 DB サーバの順に接続され,L2SW に接続点(c)がある。【管理 LAN】L2SW,FW2,L2SW,管理 PC セグメント内の L2SW,Web 管理 PC,DB 管理 PC がある。本番 Web サーバは接続点(b)のある L2SW に接続され,この L2SW は FW2 に接続される。本番 DB サーバは接続点(d)のある L2SW に接続され,この L2SW は FW2 に接続される。FW2 は管理 PC セグメントの L2SW に接続され,この L2SW に Web 管理 PC と DB 管理 PC が接続され,この L2SW に接続点(e)がある。FW2 は接続点(f)のある L2SW にも接続される。【ステージング環境】ステージング LAN には SSL アクセラレータ,L2SW,ステージング Web サーバ,ステージング DB サーバがあり,SSL アクセラレータ-L2SW-(ステージング Web サーバ,ステージング DB サーバ)の順に接続される。ステージング Web サーバとステージング DB サーバは,接続点(f)の L2SW に接続され,この L2SW は FW2 に接続される。FW:ファイアウォール,N-IPS:ネットワーク型 IPS,L2SW:レイヤ2スイッチ,DB:データベース。注1) 本番 Web サーバ及びステージング Web サーバのリモートメンテナンスを行う端末である(Web 管理 PC)。注2) 本番 DB サーバ及びステージング DB サーバのリモートメンテナンスを行う端末である。このリモートメンテナンスは,DB 管理 PC からだけ行うよう運用ルールが定められている。注記1 DMZ から DB-LAN への通信は FW1 を経由する。注記2 本番 Web サーバ,本番 DB サーバ,ステージング Web サーバ,ステージング DB サーバはそれぞれ,サービス用と管理用の二つの NIC を備えている。注記3 ステージング環境は,主に新しいソフトウェアを本番環境に導入する際の動作確認に利用されている。保存されているデータはテスト用データである。
図1 P システムのネットワーク構成(概要)

P システムが受信する 1 日の時間帯別の通信量の比率は,0 時〜8 時が 2%,8 時〜16 時が 55%,16 時〜24 時が 43% である。P システムの機器は全て固定 IP アドレスで運用している。

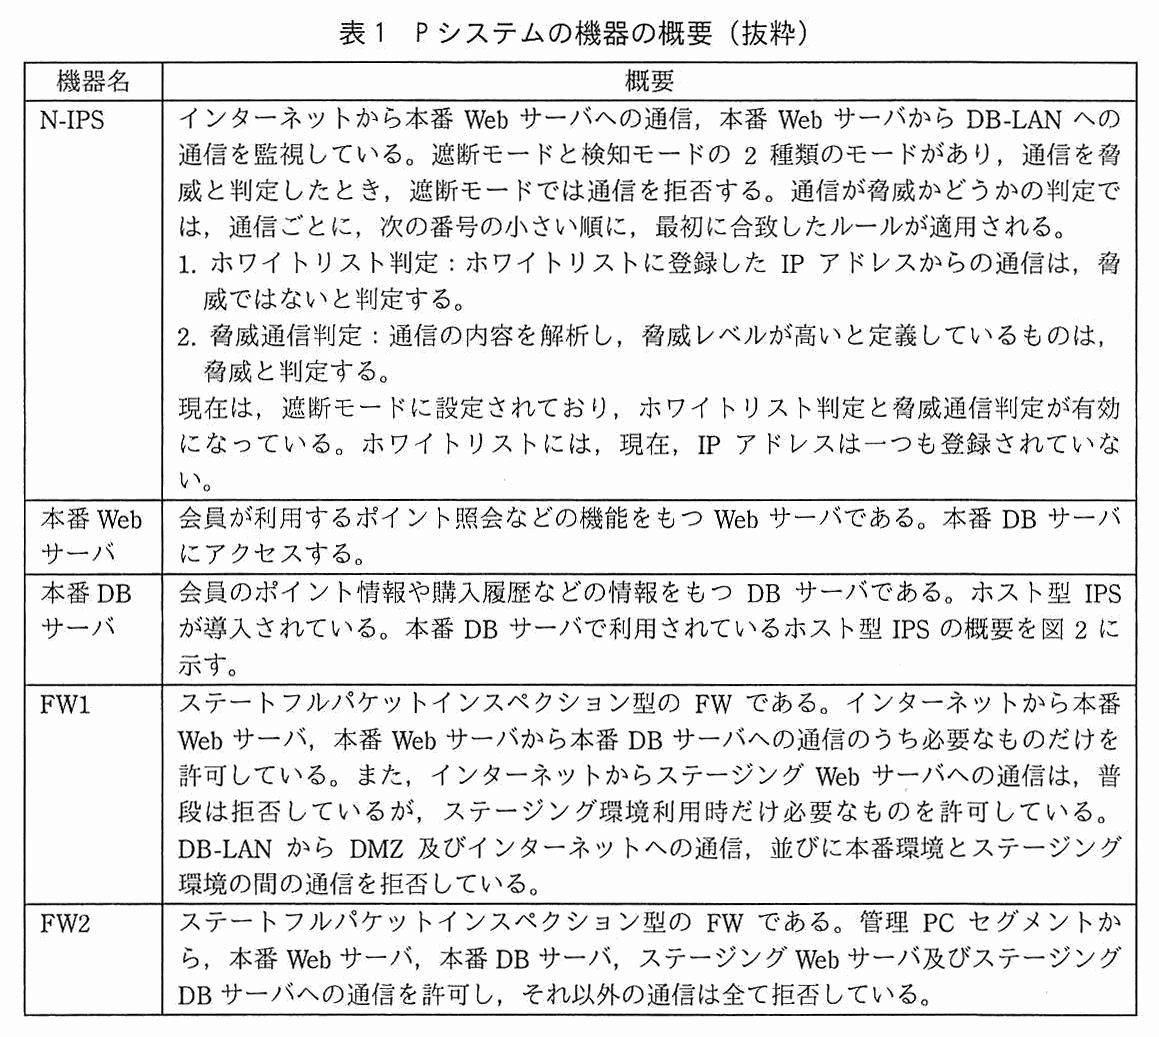
P システムの機器の概要を表1に示す。

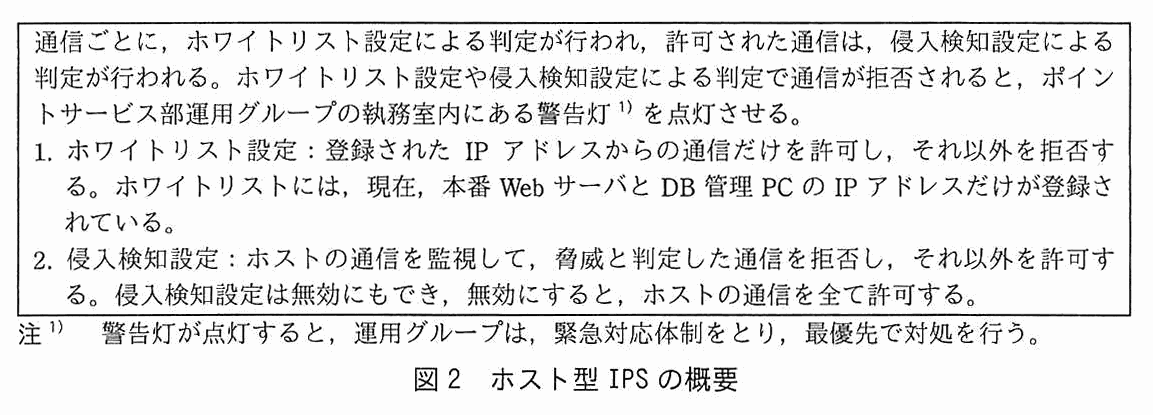
機器名と概要の2列の表。N-IPS:インターネットから本番 Web サーバへの通信,本番 Web サーバから DB-LAN への通信を監視している。遮断モードと検知モードの 2 種類のモードがあり,通信を脅威と判定したとき,遮断モードでは通信を拒否する。通信が脅威かどうかの判定では,通信ごとに,次の番号の小さい順に,最初に合致したルールが適用される。1. ホワイトリスト判定:ホワイトリストに登録した IP アドレスからの通信は,脅威ではないと判定する。2. 脅威通信判定:通信の内容を解析し,脅威レベルが高いと定義しているものは,脅威と判定する。現在は,遮断モードに設定されており,ホワイトリスト判定と脅威通信判定が有効になっている。ホワイトリストには,現在,IP アドレスは一つも登録されていない。本番 Web サーバ:会員が利用するポイント照会などの機能をもつ Web サーバである。本番 DB サーバにアクセスする。本番 DB サーバ:会員のポイント情報や購入履歴などの情報をもつ DB サーバである。ホスト型 IPS が導入されている。本番 DB サーバで利用されているホスト型 IPS の概要を図2に示す。FW1:ステートフルパケットインスペクション型の FW である。インターネットから本番 Web サーバ,本番 Web サーバから本番 DB サーバへの通信のうち必要なものだけを許可している。また,インターネットからステージング Web サーバへの通信は,普段は拒否しているが,ステージング環境利用時だけ必要なものを許可している。DB-LAN から DMZ 及びインターネットへの通信,並びに本番環境とステージング環境の間の通信を拒否している。FW2:ステートフルパケットインスペクション型の FW である。管理 PC セグメントから,本番 Web サーバ,本番 DB サーバ,ステージング Web サーバ及びステージング DB サーバへの通信を許可し,それ以外の通信は全て拒否している。
表1 P システムの機器の概要(抜粋)
枠で囲まれた文章。通信ごとに,ホワイトリスト設定による判定が行われ,許可された通信は,侵入検知設定による判定が行われる。ホワイトリスト設定や侵入検知設定による判定で通信が拒否されると,ポイントサービス部運用グループの執務室内にある警告灯(注1)を点灯させる。1. ホワイトリスト設定:登録された IP アドレスからの通信だけを許可し,それ以外を拒否する。ホワイトリストには,現在,本番 Web サーバと DB 管理 PC の IP アドレスだけが登録されている。2. 侵入検知設定:ホストの通信を監視して,脅威と判定した通信を拒否し,それ以外を許可する。侵入検知設定は無効にもでき,無効にすると,ホストの通信を全て許可する。注1) 警告灯が点灯すると,運用グループは,緊急対応体制をとり,最優先で対処を行う。
図2 ホスト型 IPS の概要

〔P システムの診断計画〕

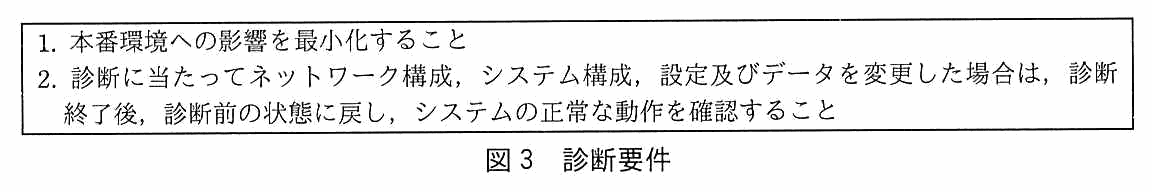
EC サイトへの情報セキュリティ上の脅威の高まりを受け,L 社は,P システムの脆弱性診断を実施することを決定した。L 社のリスク管理部の T 主任と部下の U さんが,診断計画を策定する担当に任命された。T 主任は,図3に示す診断要件を基に診断計画を策定するよう U さんに指示した。

枠で囲まれた診断要件。1. 本番環境への影響を最小化すること。2. 診断に当たってネットワーク構成,システム構成,設定及びデータを変更した場合は,診断終了後,診断前の状態に戻し,システムの正常な動作を確認すること。
図3 診断要件

U さんは,専門業者の診断サービスについて調査し,図4に示す調査結果を得た。

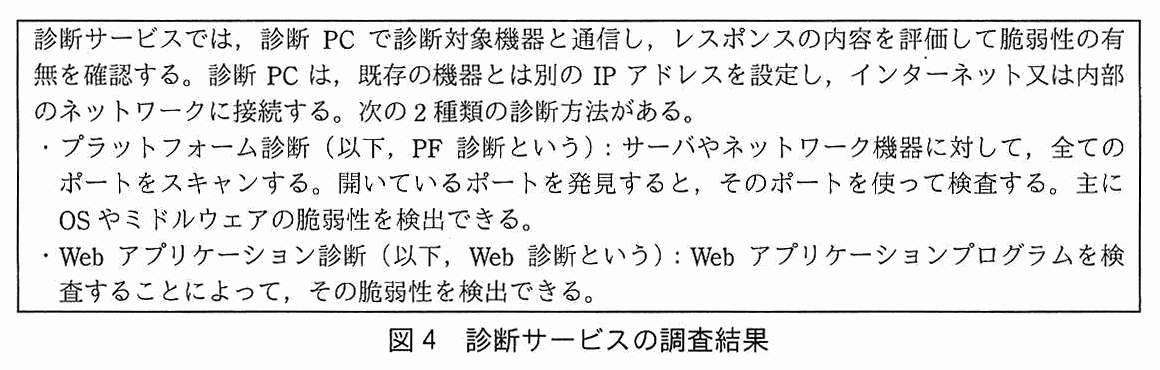
枠で囲まれた調査結果。診断サービスでは,診断 PC で診断対象機器と通信し,レスポンスの内容を評価して脆弱性の有無を確認する。診断 PC は,既存の機器とは別の IP アドレスを設定し,インターネット又は内部のネットワークに接続する。次の 2 種類の診断方法がある。・プラットフォーム診断(以下,PF 診断という):サーバやネットワーク機器に対して,全てのポートをスキャンする。開いているポートを発見すると,そのポートを使って検査する。主に OS やミドルウェアの脆弱性を検出できる。・Web アプリケーション診断(以下,Web 診断という):Web アプリケーションプログラムを検査することによって,その脆弱性を検出できる。
図4 診断サービスの調査結果

U さんは,調査結果を基に L 社で実施すべき脆弱性診断の検討に入った。Web 診断については,次のように実施することにした。

PF 診断については,T 主任から助言を得ることにした。次は,本番 Web サーバがインターネットから攻撃される脅威を想定した時の,PF 診断に関する,U さんと T 主任の会話である。

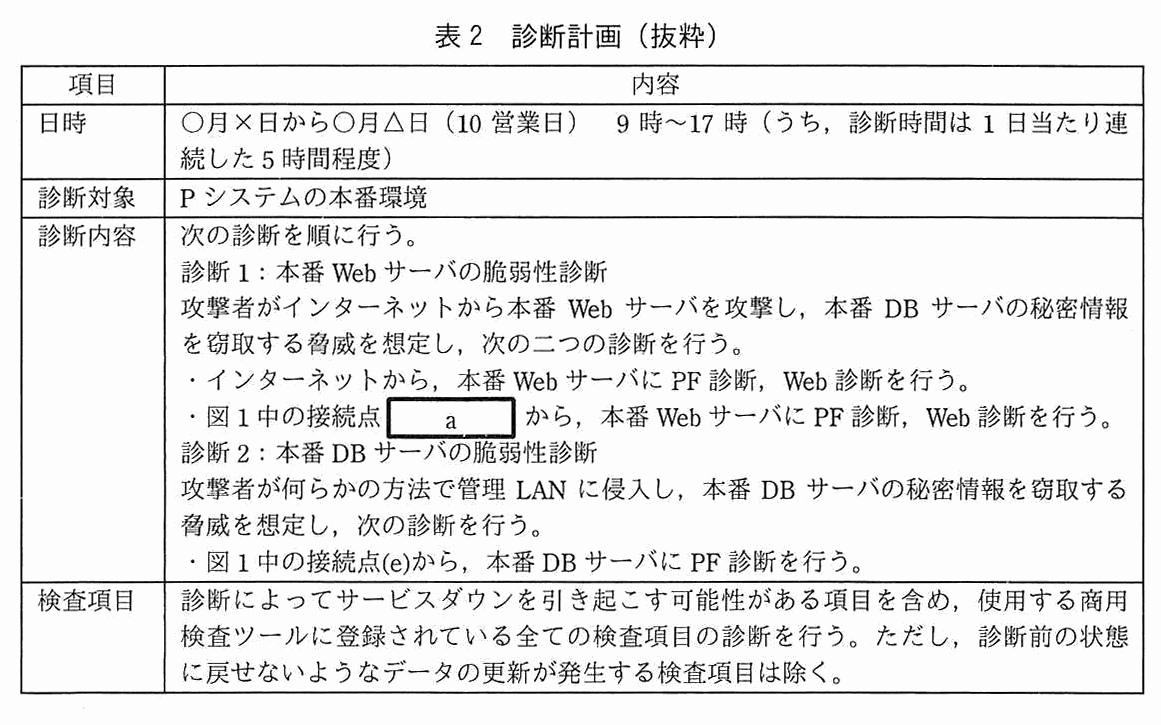
U さんは T 主任のアドバイスを踏まえ,更に検討を進め,診断計画を表2のとおりにまとめた。

項目と内容の2列の表。日時:○月×日から○月△日(10 営業日) 9 時〜17 時(うち,診断時間は 1 日当たり連続した 5 時間程度)。診断対象:P システムの本番環境。診断内容:次の診断を順に行う。診断1:本番 Web サーバの脆弱性診断。攻撃者がインターネットから本番 Web サーバを攻撃し,本番 DB サーバの秘密情報を窃取する脅威を想定し,次の二つの診断を行う。・インターネットから,本番 Web サーバに PF 診断,Web 診断を行う。・図1中の接続点 [ a ] から,本番 Web サーバに PF 診断,Web 診断を行う。診断2:本番 DB サーバの脆弱性診断。攻撃者が何らかの方法で管理 LAN に侵入し,本番 DB サーバの秘密情報を窃取する脅威を想定し,次の診断を行う。・図1中の接続点(e)から,本番 DB サーバに PF 診断を行う。検査項目:診断によってサービスダウンを引き起こす可能性がある項目を含め,使用する商用検査ツールに登録されている全ての検査項目の診断を行う。ただし,診断前の状態に戻せないようなデータの更新が発生する検査項目は除く。
表2 診断計画(抜粋)

〔P システムの診断計画レビュー〕

診断計画レビューにおいて T 主任は,診断の検査項目の内容は妥当であるとした上で,次の指摘を行った。

その後,指摘3に従い,U さんは運用グループに診断計画を説明して設定の変更を依頼した。運用グループから,設定の変更については承諾を得られたが,診断計画について,診断 2 の診断 PC を接続するポイントを,図1の(e)から(d)に変更する必要があるという提案があった。

この提案について,運用グループから説明があった。運用グループによれば,最近配属された担当者が,Web 管理 PC から本番 DB サーバにログインを試みた。その結果,警告灯が点灯し,運用グループは緊急対応体制をとることになってしまった。その再発防止策の一つとして,FW2 のルールを修正し,c 宛ての通信については,d からの通信だけを e することにした。その影響で,接続ポイントの変更が必要になるとのことだった。

U さんは T 主任の指摘及び運用グループからの提案を踏まえ,診断計画を確定し,診断実施に向けて準備を進めた。

出題趣旨(IPA)

情報システムのセキュリティ対策が適切に行われているかどうかを確認する手段として,専門業者による脆弱性診断サービスを受ける企業が増加してきている。診断を受ける企業において,診断効果を高めるためには,診断要件や目標を診断計画として定義することが必要である。本問では,ECサイトへの脆弱性診断を題材に,診断を受ける企業での診断計画の策定能力を問う。

採点講評(問全体・IPA)

問3では,ECサイトの脆弱性診断を題材に,診断を受ける企業での診断計画の策定について出題した。全体として,正答率は平均的であった。

設問と解答例

設問1(1) 35字以内

本文中の下線①について,その理由を 35 字以内で述べよ。

解答例

  • N-IPSで遮断されていたPF診断の通信が通過するから
解説

本文の根拠

表1 N-IPS

遮断モードと検知モードの 2 種類のモードがあり,通信を脅威と判定したとき,遮断モードでは通信を拒否する。

図4 PF 診断

サーバやネットワーク機器に対して,全てのポートをスキャンする。開いているポートを発見すると,そのポートを使って検査する。

会話 U さん

PF 診断の実施時だけ,N-IPS の脅威通信判定を無効にすることがあるようです。

N-IPS は現在,遮断モードで脅威通信判定が有効になっている。PF 診断は,全てのポートをスキャンし,開いているポートを使って OS やミドルウェアの脆弱性を検査する通信を大量に送るので,N-IPS から見ると脅威と判定される通信が多く,遮断される。遮断された通信については診断 PC に応答が返らず,その先にある脆弱性の有無を確認できない。

脅威通信判定を無効にすると,それらの通信が遮断されずに本番 Web サーバに届き,診断が進む。その結果,有効なまま診断するケースと比べて,より多くの脆弱性を検出する可能性がある。

35 字以内なので,“N-IPSで遮断されていたPF診断の通信が通過するから”(27 字)のように,何が通過するようになるかを書く。講評は,N-IPS の基本的な挙動がよく理解されていたとして,この設問の正答率が高かったとしている。

採点講評(IPA)

設問1は,(1)の正答率が高かった。プラットフォーム診断を実施する際のネットワーク型IPSの基本的な挙動は,よく理解されていた。一方,(3)は正答率が低かった。診断PCの接続箇所を,管理LANにある接続箇所から選択した誤った解答が多かった。表2の“診断1”は,インターネットから本番Webサーバへの攻撃を想定した診断を内部のネットワークから実施するものであり,管理LANからでは適切な診断ができない。脆弱性診断の計画策定においては,どのような脅威を想定したものなのかを念頭に置くことが重要である。

設問1(2) 30字以内

本文中の下線②について,どのような設定変更をすべきか。設定変更の内容を 30 字以内で述べよ。

解答例

  • ホワイトリストに診断PCのIPアドレスを登録する。
解説

本文の根拠

表1 N-IPS

ホワイトリスト判定:ホワイトリストに登録した IP アドレスからの通信は,脅威ではないと判定する。

表1 N-IPS

通信が脅威かどうかの判定では,通信ごとに,次の番号の小さい順に,最初に合致したルールが適用される。

図4

診断 PC は,既存の機器とは別の IP アドレスを設定し,インターネット又は内部のネットワークに接続する。

N-IPS の判定は番号の小さい順に行われ,最初に合致したルールが適用される。ホワイトリスト判定(1番)に登録した IP アドレスからの通信は脅威ではないと判定され,脅威通信判定(2番)は行われない。したがって,診断 PC の IP アドレスをホワイトリストに登録すれば,診断 PC からの通信だけが遮断されなくなる。

脅威通信判定そのものを無効にすると,診断中は本物の攻撃も防げなくなる。ホワイトリストなら,診断 PC 以外の IP アドレスからの通信は引き続き脅威通信判定を受け,本物の攻撃を防げる。診断 PC は既存の機器とは別の IP アドレスをもつので,登録するアドレスも明確に決められる。現在ホワイトリストは空なので,登録した IP アドレスが診断 PC のものに限られる点も安全である。

30 字以内なので“ホワイトリストに診断PCのIPアドレスを登録する。”(25 字)のように,どこに何を登録するかを書く。

設問1(3) 解答欄1つ

本文中及び表2中の a に入れる診断 PC の接続箇所を,図1中の接続点(a)〜(f)の記号で答えよ。

〔a〕解答例

  • (a)
解説

本文の根拠

表2 診断1

攻撃者がインターネットから本番 Web サーバを攻撃し,本番 DB サーバの秘密情報を窃取する脅威を想定し,次の二つの診断を行う。

表1 N-IPS

インターネットから本番 Web サーバへの通信,本番 Web サーバから DB-LAN への通信を監視している。

会話 T 主任

インターネットからの PF 診断だけでなく,内部のネットワークからの PF 診断も実施すべきだ。

診断 1 は,攻撃者がインターネットから本番 Web サーバを攻撃する脅威を想定している。インターネットからの診断は,FW1 と N-IPS を通る経路で行う。内部のネットワークからの診断は,その経路の途中に置かれた N-IPS を通らずに,本番 Web サーバと直接通信できる箇所から行う。図1で,N-IPS の先にあって本番 Web サーバの属する DMZ の L2SW にある接続点は(a)で,a は(a)である。

(b),(d),(f) は管理 LAN の L2SW,(e) は管理 PC セグメント,(c) は DB-LAN にあり,いずれも診断 1 が想定する,インターネットから本番 Web サーバへの攻撃の経路とは別のものである。講評によると,管理 LAN にある接続箇所を選ぶ誤答が多く,正答率は低かった。管理 LAN からでは適切な診断ができない。

記号で答える設問なので,接続点の記号だけを書く。何を想定した診断かを,先に表2 の診断内容から読み取ってから,その経路上の位置を図1 で探す。

採点講評(IPA)

設問1は,(1)の正答率が高かった。プラットフォーム診断を実施する際のネットワーク型IPSの基本的な挙動は,よく理解されていた。一方,(3)は正答率が低かった。診断PCの接続箇所を,管理LANにある接続箇所から選択した誤った解答が多かった。表2の“診断1”は,インターネットから本番Webサーバへの攻撃を想定した診断を内部のネットワークから実施するものであり,管理LANからでは適切な診断ができない。脆弱性診断の計画策定においては,どのような脅威を想定したものなのかを念頭に置くことが重要である。

設問2(1) 15字以内 解答欄1つ

本文中の b に入れる適切な字句を,15 字以内で具体的に答えよ。

〔b〕解答例

  • 診断用の利用者ID
解説

本文の根拠

指摘1

Web 診断は本番環境ではなく,ステージング環境で行うべきである。ステージング環境で実施する際,全ての診断の終了後に,担当者が,FW1 の設定を元に戻すこと,及びステージング環境の b を削除することを,明確に手順書に記載すること

〔P システムの診断計画〕

診断用の利用者 ID を作成する。その利用者に診断用のポイントを付与し,P システムにログインして診断する。

図3 診断要件 2.

診断に当たってネットワーク構成,システム構成,設定及びデータを変更した場合は,診断終了後,診断前の状態に戻し,システムの正常な動作を確認すること

診断要件 2 は,診断のために変更したネットワーク構成や設定,データは,終了後に診断前の状態へ戻すことを求めている。ステージング環境で Web 診断をするときは,FW1 でインターネットからステージング Web サーバへの通信を許可する設定を行い(普段は拒否),診断を終えたらその設定を元に戻す。

もう一つ,Web 診断では診断用の利用者 ID を作成し,診断用のポイントを付与してログインして診断する。これはステージング環境に作成したデータなので,診断のあとに残すと,不要な利用者 ID が残ることになる。したがって b は“診断用の利用者ID”である。

15 字以内なので“診断用の利用者ID”(9 字)と書く。解答例も“診断用の利用者ID”で,ID に付与したポイントのデータまでは書かなくてよい。

採点講評(IPA)

設問2(1)~(3)は,診断対象システムの業務影響や,既存のセキュリティ機器の運用への影響に関するマネジメントの問題であった。診断において重要であるので,よく理解してほしい。

設問2(2) 解答欄2つ

本文中の下線③について,何をどのように変更すべきか。P システムの通信量に着目し,変更する項目を表2から選び答えよ。また,変更する内容を 20 字以内で述べよ。

〔変更する項目〕解答例

  • 日時

〔変更する内容〕解答例

  • 診断時間を0時~8時の間にする。
解説

本文の根拠

P システムの通信量

P システムが受信する 1 日の時間帯別の通信量の比率は,0 時〜8 時が 2%,8 時〜16 時が 55%,16 時〜24 時が 43% である。

表2 日時

9 時〜17 時(うち,診断時間は 1 日当たり連続した 5 時間程度)

指摘2

PF 診断は本番環境で実施すべきだが,サーバが異常停止した場合の影響を最小化するために③計画の一部を変更すること

PF 診断は,サービスダウンを引き起こす可能性がある検査項目を含めて行う(表2 の検査項目)ので,サーバが異常停止するおそれがある。その影響を最小にするには,P システムの通信量が最も少ない時間帯に診断すればよい。通信量の比率は,0 時〜8 時が 2%,8 時〜16 時が 55%,16 時〜24 時が 43% で,0 時〜8 時が最小である。現在の計画は 9 時〜17 時で,8 時〜16 時の最も多い時間帯に重なっている。

したがって変更する項目は表2 の“日時”で,診断時間を 0 時〜8 時の間にする。連続した 5 時間の診断時間は 8 時間の間に収まる。

20 字以内なので,解答例の“診断時間を0時~8時の間にする。”(16 字)のように,何をどこへ動かすかを書く。変更する項目として“診断内容”や“検査項目”を選ぶ答えは,通信量に着目するという条件に合わない。

採点講評(IPA)

設問2(1)~(3)は,診断対象システムの業務影響や,既存のセキュリティ機器の運用への影響に関するマネジメントの問題であった。診断において重要であるので,よく理解してほしい。

設問2(3) 解答欄2つ

本文中の下線④について,どの機器に対して,どのように設定を変更すべきか。機器は図1中から選び,変更後の設定は 55 字以内で具体的に述べよ。

〔機器〕解答例

  • 本番DBサーバ

〔変更後の設定〕解答例

  • ホスト型IPSのホワイトリスト設定に,診断PCのIPアドレスを登録し,侵入検知設定を無効にする。
解説

本文の根拠

図2 ホスト型 IPS

ホワイトリスト設定や侵入検知設定による判定で通信が拒否されると,ポイントサービス部運用グループの執務室内にある警告灯(注1)を点灯させる。

図2 ホスト型 IPS

ホワイトリストには,現在,本番 Web サーバと DB 管理 PC の IP アドレスだけが登録されている。

指摘3

診断 2 の実施に当たっては,警告灯が点灯することで社内に混乱が起きないよう,運用グループに④機器の設定の変更を依頼すること

診断 2 は,管理 PC セグメントの接続点(e)から,本番 DB サーバに PF 診断を行う。本番 DB サーバのホスト型 IPS は,ホワイトリスト設定で,登録された IP アドレス(本番 Web サーバと DB 管理 PC)以外の通信を拒否し,拒否すると警告灯が点灯する。診断 PC の IP アドレスは登録されていないので,診断を始めた時点で警告灯が点灯し,運用グループが緊急対応体制をとってしまう。

そこで,本番 DB サーバのホスト型 IPS のホワイトリストに診断 PC の IP アドレスを登録する。さらに,ホワイトリストを通過した通信は侵入検知設定(脅威と判定した通信を拒否し,警告灯を点灯させる)による判定を受けるので,PF 診断の通信が脅威と判定されて拒否されないよう,侵入検知設定を無効にする。

55 字以内なので,“ホスト型IPSのホワイトリスト設定に,診断PCのIPアドレスを登録し,侵入検知設定を無効にする。”(解答例)のように,機器内の設定名と変更内容を具体的に書く。機器は図1 から“本番DBサーバ”を選ぶ(ホスト型 IPS が導入されているのは本番 DB サーバである)。

採点講評(IPA)

設問2(1)~(3)は,診断対象システムの業務影響や,既存のセキュリティ機器の運用への影響に関するマネジメントの問題であった。診断において重要であるので,よく理解してほしい。

設問2(4) 解答欄3つ

本文中の c,d に入れる適切な字句を,図1中から選び答えよ。また,本文中の e に入れる適切な字句は,許可又は拒否のいずれか。答案用紙の“許可”,“拒否”のいずれかを○印で囲んで示せ。

〔c〕解答例

  • 本番DBサーバ

〔d〕解答例

  • DB管理PC

〔e〕解答例

  • 許可
解説

本文の根拠

図1 注2)

このリモートメンテナンスは,DB 管理 PC からだけ行うよう運用ルールが定められている。

運用グループの説明

最近配属された担当者が,Web 管理 PC から本番 DB サーバにログインを試みた。その結果,警告灯が点灯し,運用グループは緊急対応体制をとることになってしまった。

運用グループの提案

診断 2 の診断 PC を接続するポイントを,図1の(e)から(d)に変更する必要がある

本番 DB サーバのリモートメンテナンスは,運用ルールで DB 管理 PC からだけ行うことになっている。ところが,Web 管理 PC からログインを試みる担当者がいて,ホスト型 IPS のホワイトリストに載っていない IP アドレスの通信が拒否され,警告灯が点灯した。その再発防止策として,FW2 のルールを修正し,本番 DB サーバ宛ての通信は,DB 管理 PC からの通信だけを許可することにした。c は本番 DB サーバ,d は DB 管理 PC,e は許可である。

このルールにすると,管理 PC セグメント内の接続点(e)から診断 PC が本番 DB サーバに通信しても,FW2 が拒否してしまう。そのため診断 2 の診断 PC は,FW2 を通らずに本番 DB サーバと通信できる(d)に接続することになる。これが運用グループの提案の理由である。

c,d は図1 から選ぶので,図中の機器名(本番 DB サーバ,DB 管理 PC)をそのまま書く。e は“許可”と“拒否”のうち,答案用紙の“許可”を○印で囲む。“DB 管理 PC からの通信だけ”に対する処理なので,拒否ではない。
出典:令和2年度 10月 情報処理安全確保支援士試験 午後Ⅰ 問3(表記を一部改変)