平成24年度 秋期に実施された情報処理安全確保支援士試験
午後Ⅱの全2問(記述式)の全設問に,運営者が独自に書いた解説を付けています。事例本文のどこが根拠になるかを示し,IPA の解答例・採点講評と並べています。
問1 Webサイトの診断と対策
Webサイトの診断と対策に関する次の記述を読んで,設問1〜4に答えよ。
J社は,従業員数1,000名の衣料品販売会社であり,店舗での販売を主としている。12年前に開設したWebサイト(以下,サイトという)は企業紹介を目的としたコーポレートサイトであったが,8年前に一般の消費者がαブランドの商品を検索したり,J社に問合せしたりすることができるサイト(以下,αサイトという)を開設した。現在では,他の商品ブランドβ及びγの通販サイト(以下,βサイト,γサイトという)も立ち上げており,新商品の宣伝,キャンペーンを積極的に行っている。
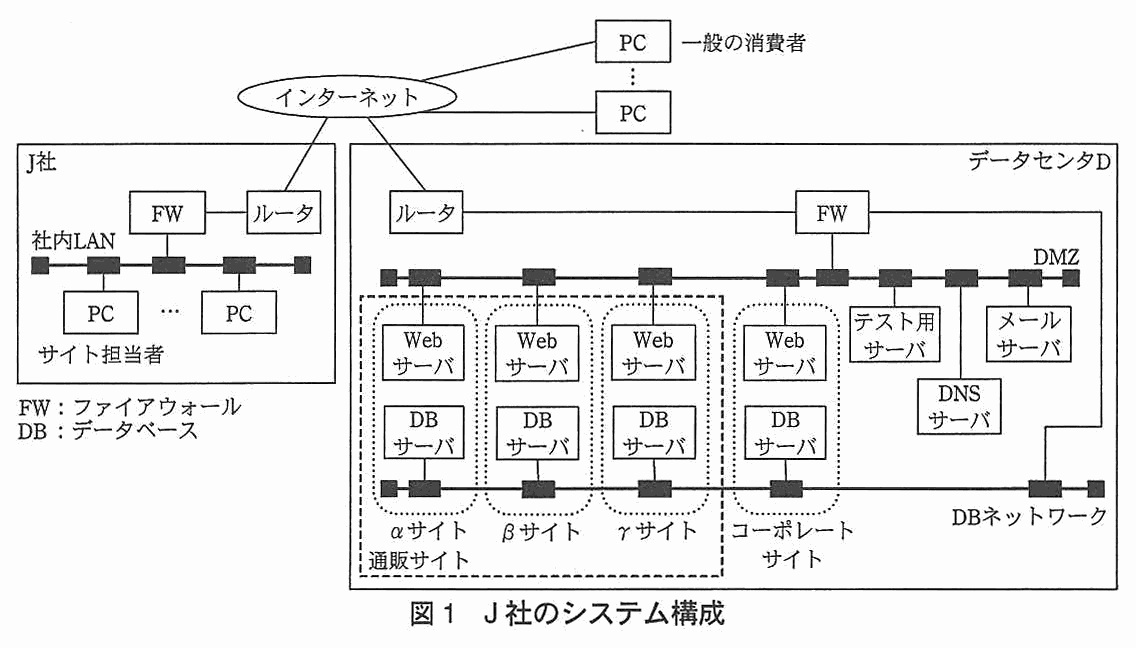
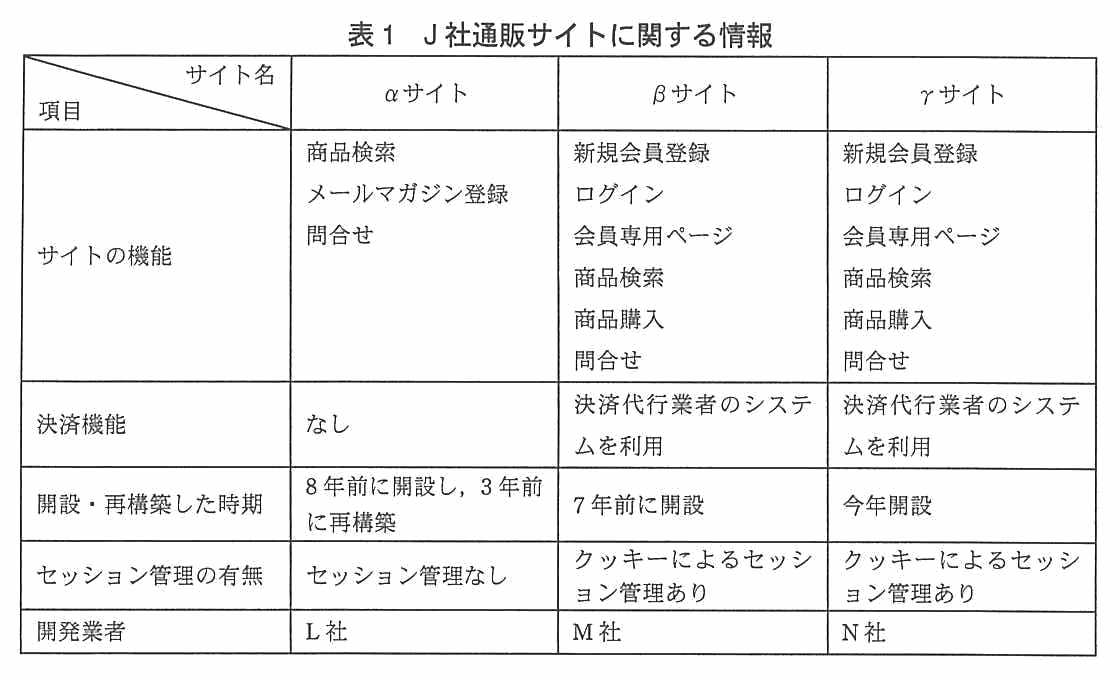
J社では,サーバをデータセンタDに設置している。OS,ミドルウェア及びWebアプリケーションは通販事業部が所管し,データセンタDとの契約やネットワーク,サーバ,機器などのシステム基盤は情報システム部が所管している。通販事業部にはサイトごとにサイト担当者がいて,サイト担当者は,それぞれ担当の通販サイトの開発業者を選び,OSのインストール及び要塞化,必要なミドルウェアのインストール及び設定並びにWebアプリケーションの開発を委託している。Webアプリケーションの簡単な修正などのメンテナンスはサイト担当者が行っている。情報システム部には品質チームがいて,各サイトのセキュリティチェックを行っている。J社のシステム構成を図1に,J社の通販サイトに関する情報を表1に示す。
図1 J社のシステム構成
表1 J社通販サイトに関する情報
〔J社通販サイトのセキュリティ対策状況〕
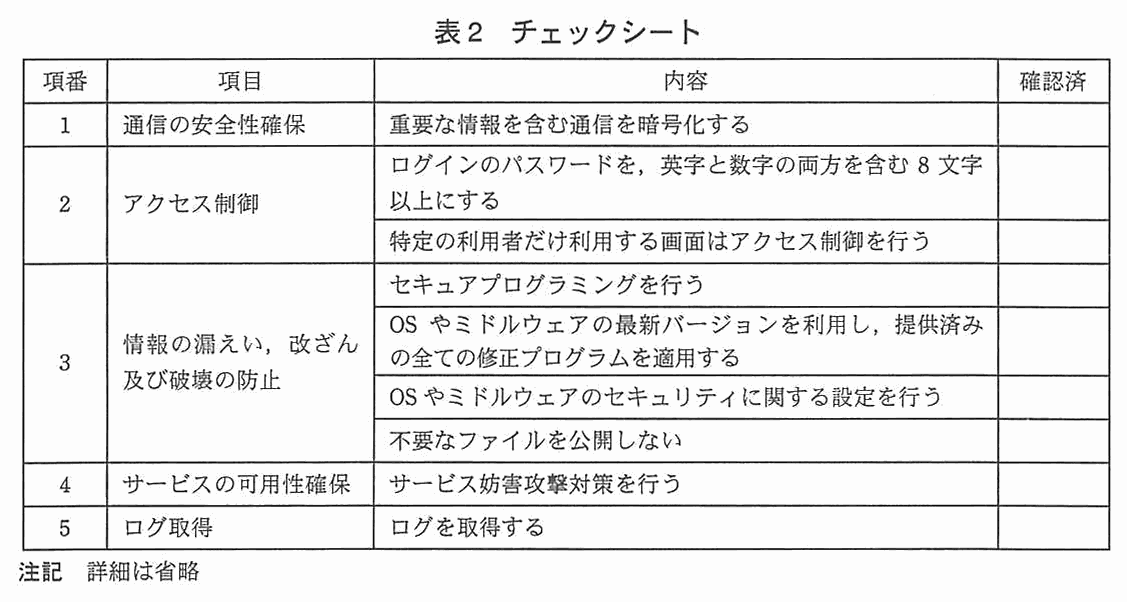
3年前からJ社では,脆弱性を防ぐために,開発時にセキュリティチェックシート(以下,チェックシートという)でセキュリティ対策状況を確認するよう開発業者に依頼している。チェックシートを表2に示す。
表2 チェックシート
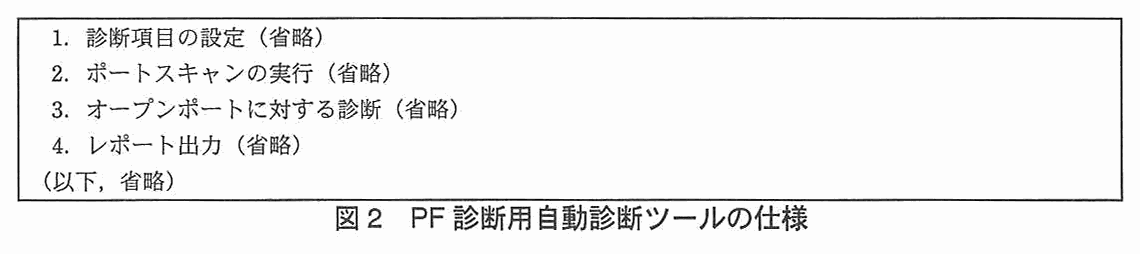
また,J社では,3年前からはサイト開設時及び再構築時に品質チームが自動診断ツールを用いて,OS及びミドルウェアに対する診断(以下,PF診断という)とWebアプリケーションに対する診断(以下,Webアプリ診断という)を行い,脆弱性の有無を確認している。品質チームが利用している自動診断ツールの仕様を図2,図3に示す。
図2 PF診断用自動診断ツールの仕様
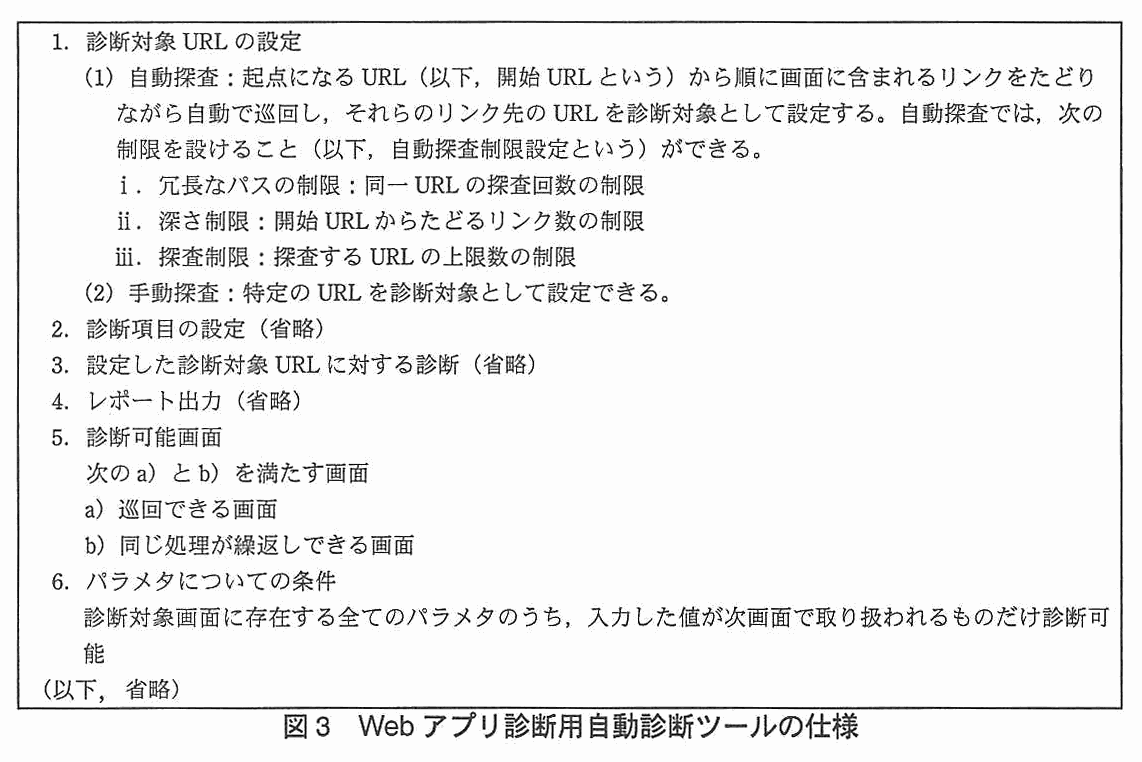
図3 Webアプリ診断用自動診断ツールの仕様
Webアプリ診断では,診断対象のURLを自動探査で設定し,診断項目を設定した後,診断している。自動探査でたどれない画面は,手動探査で設定している。
サイトによっては,診断を行うと大量の問合せメールがサイト担当者に送られたり,大量のテスト注文が発生したりするおそれがある。また,他サイトと連携している場合には,他サイトに意図しないデータが大量に送られるおそれもある。そのため,診断の実施を関係者に連絡し,許可を得てから診断を実施している。
〔専門家によるセキュリティ診断〕
ある日,同業他社の通販サイトで,Webアプリケーションの脆弱性を狙った攻撃によって,個人情報が漏えいする事件が発生した。強い危機感をもったJ社経営陣は,J社通販サイトの安全性を改めて確認するように指示した。そこで情報システム部では,J社通販サイトに対して,専門家による詳細な診断を行うことにした。情報システム部のセキュリティ担当者のQ主任が専門業者R社に依頼して,診断を行った。診断実施後,R社のY氏がJ社を訪問し,診断結果の説明を行った。
〔αサイトの診断結果と検出された脆弱性への対応〕
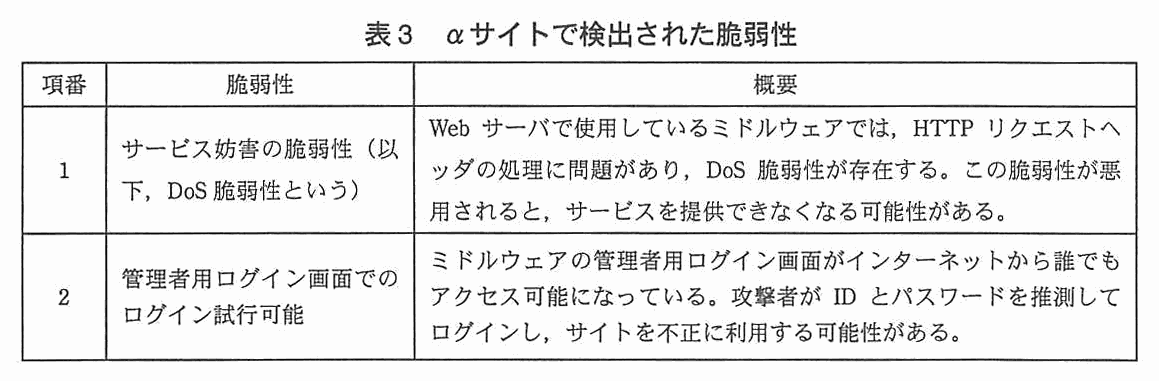
αサイトでは,脆弱性が二つ検出された。αサイトで検出された脆弱性を表3に示す。
表3 αサイトで検出された脆弱性
項番1の“DoS脆弱性”は,数か月前に公表された脆弱性であった。J社では脆弱性情報を入手しておらず,ミドルウェアに修正プログラムを適用していなかった。
Q主任がαサイトのサイト担当者に修正プログラムを適用するよう依頼したところ,“①修正プログラムの適用にはリスクがある ので,適用前に実施しておくべき作業がある”という回答であった。しかし,長期間対策せずにいるのは好ましくないと考えて,暫定的にWebサーバの設定変更を行うようサイト担当者に依頼した。
項番2の“管理者用ログイン画面でのログイン試行可能”について,サイト担当者に確認したところ,“ミドルウェアの管理者用ログイン画面はIDとパスワードによる認証によってアクセス制限を行っており,チェックシートに準拠しているので問題ないと思う”という回答であった。
しかし,IDとパスワードによる認証を行っていても,このようなログイン画面が攻撃者によって見つけられた場合,IDを固定して,考えられる全てのパスワードを試行する,a が行われる可能性がある。この攻撃によって,管理者権限が奪われると大きな被害になるので,Q主任はサイト担当者と検討し,インターネットから管理者用ログイン画面にアクセスする場合は,SSHを利用することにした。SSH利用時には公開鍵認証でログインするので,b がなければ,Webサーバへのa を成功させることは困難である。
なお,サイト担当者がミドルウェアの管理画面にアクセスする際には,サイト担当者のPCからWebサーバへのSSH接続時に,②サイト担当者のPCの任意の通信ポートとミドルウェアの管理画面が動作している通信ポートとの間を暗号通信させる ことにした。
〔βサイトの診断結果と検出された脆弱性への対応〕
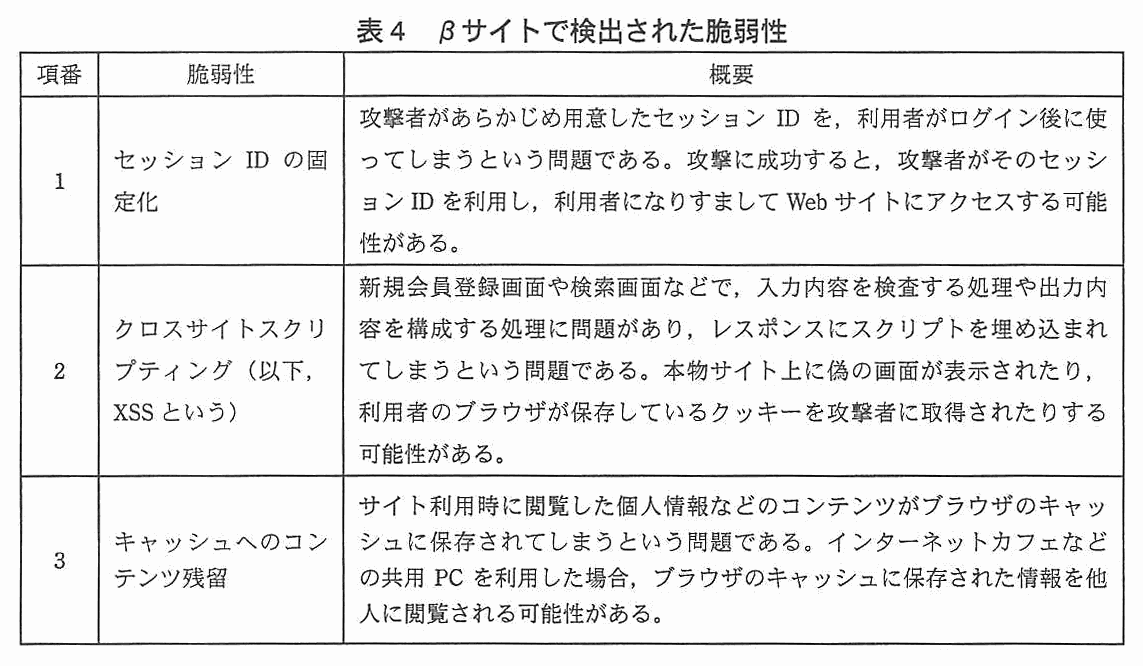
βサイトでは脆弱性が三つ検出された。βサイトで検出された脆弱性を表4に示す。
表4 βサイトで検出された脆弱性
診断時のHTTPリクエストとレスポンスのうち,検出された脆弱性に関連したものを図4〜図9に示す。
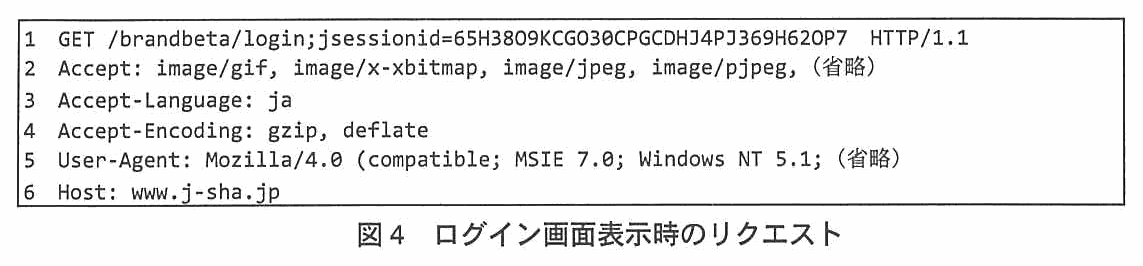
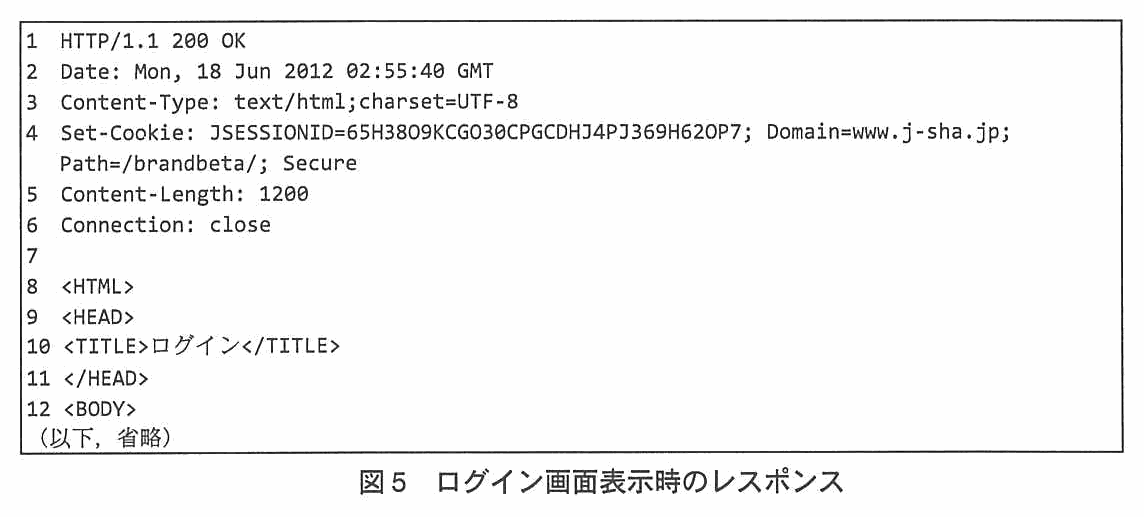
図4と図5は診断のためにURLにセッションIDを含めた,ログイン画面表示時のリクエストとそのレスポンスである。
図4 ログイン画面表示時のリクエスト
図5 ログイン画面表示時のレスポンス
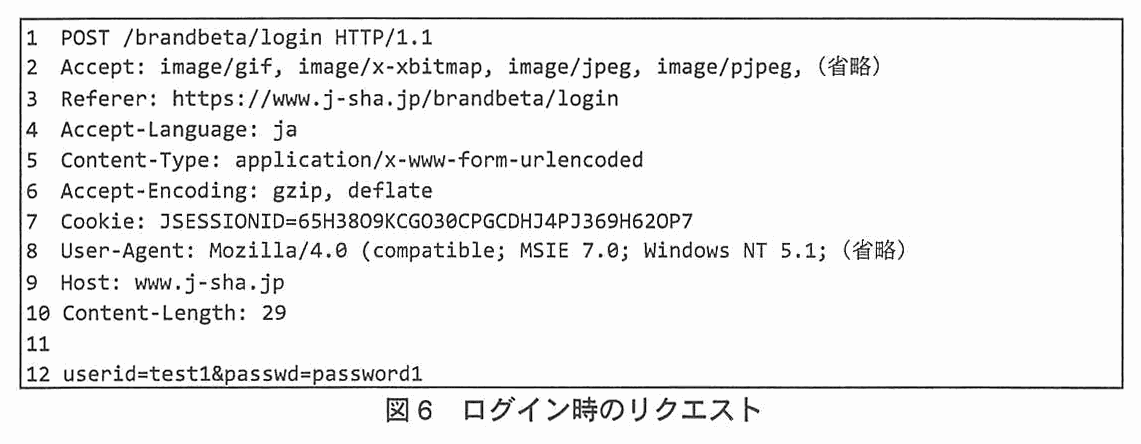
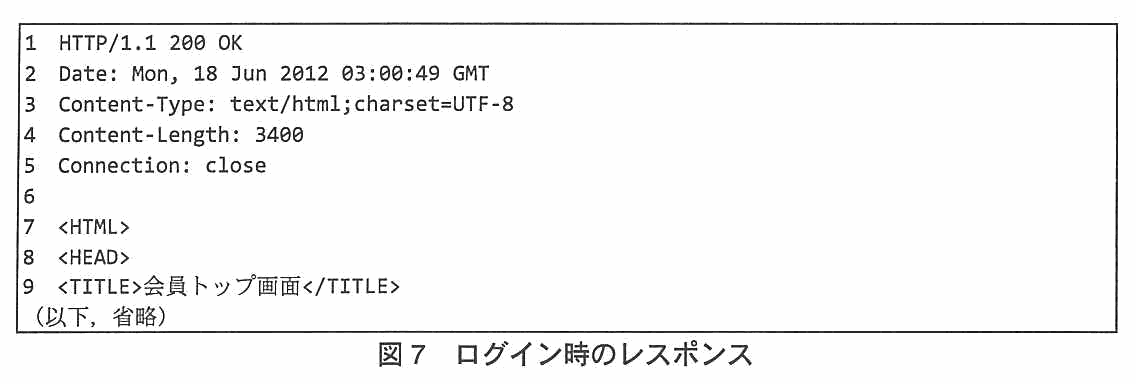
図6と図7はテスト用ID(test1)によるログイン時のリクエストとそのレスポンスである。
図6 ログイン時のリクエスト
図7 ログイン時のレスポンス
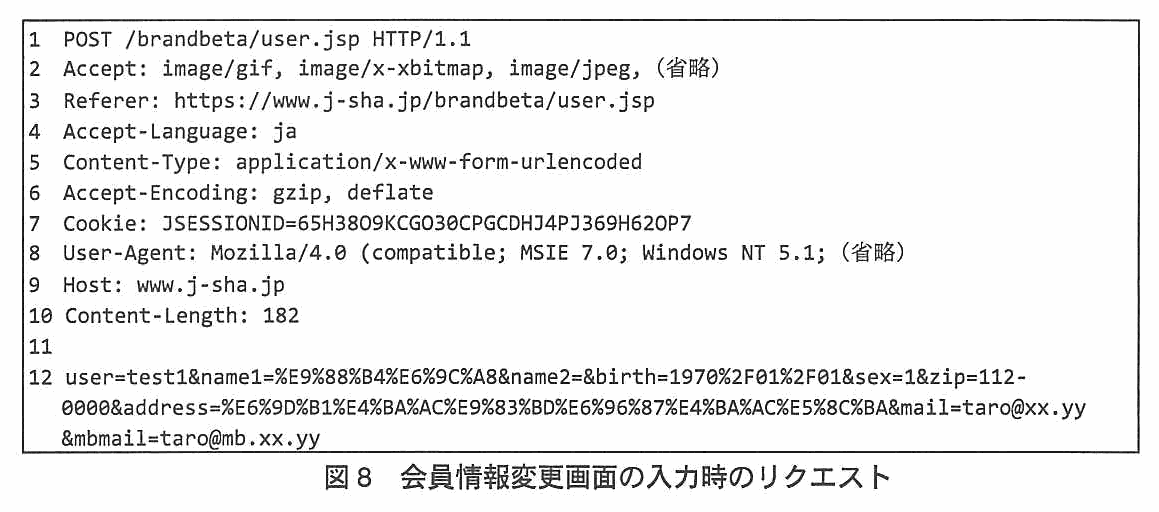
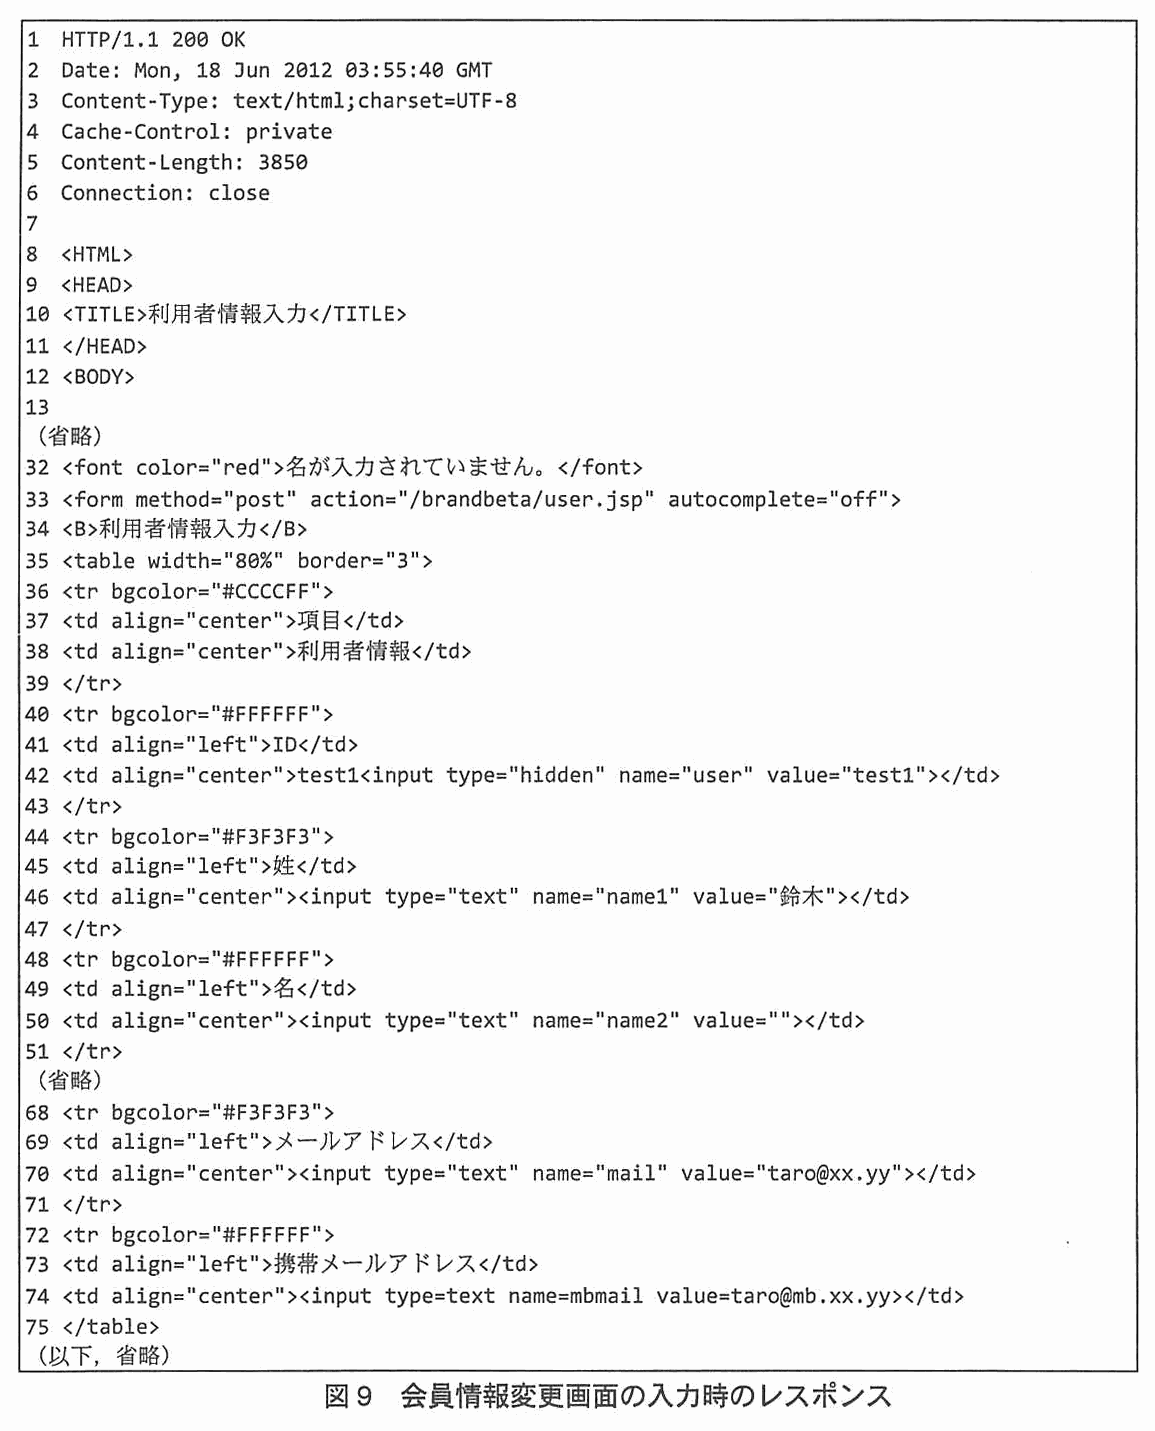
図8と図9はtest1でログインした後の会員情報変更画面の入力時のリクエストとそのレスポンスである。このとき,“名”(name2)を入力せずに送信しているので,エラーになり,エラーメッセージを含む入力画面が表示されている。
Y氏は図9を見てXSSの脆弱性があるかもしれないと思い,あるパラメタの値に“a onmouseover=alert(document.cookie);”を指定し,そのレスポンスを確認して実際にXSSの脆弱性があることを確認した。また,“キャッシュへのコンテンツ残留”の脆弱性についても図9を見た後,診断で用いたPC内のキャッシュを確認して実際に脆弱性があることを確認した。
図8 会員情報変更画面の入力時のリクエスト
図9 会員情報変更画面の入力時のレスポンス
Q主任は,βサイトのサイト担当者Hさんを呼び,表4の各脆弱性について確認した。
Q主任:項番1の“セッションIDの固定化”については,ログイン時に新たなセッションIDが発行されていないことが図6と図7から確認できます。さらに,図4と図5からはWebサーバの好ましくない挙動が確認できます。つまり,攻撃者が利用者になりすますことができるという脆弱性がありました。 Hさん:開発時に考慮していなかったようです。 Q主任:項番2のXSSについては,出力にスクリプトが挿入可能でした。 Hさん:ブラウザから送られる各パラメタの値に対し,<,>,",',&などの特定の記号をそれぞれ<,>,",',&などに変換するエスケープ処理を出力時に行っていましたが,別のミスがありました。 Q主任:項番3の“キャッシュへのコンテンツ残留”については,Cache-Controlヘッダでの制限が不適切なことが図9から確認できます。その結果,姓,名,メールアドレスなどの情報がブラウザのキャッシュに残るような状況でした。 Hさん:この問題については意識していませんでした。 Q主任:今回検出された3種類の脆弱性を,すぐに修正してください。 Hさん:分かりました。 〔γサイトの診断結果と検出された脆弱性への対応〕
γサイトでは脆弱性が一つ検出された。γサイトで検出された脆弱性を表5に示す。
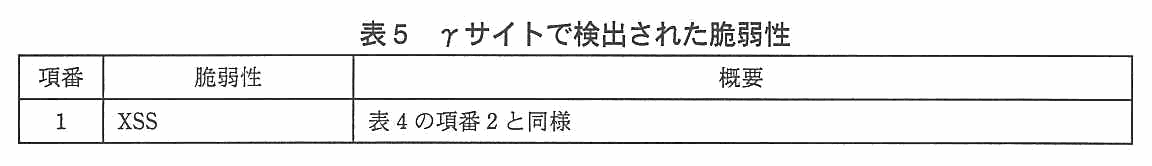
表5 γサイトで検出された脆弱性
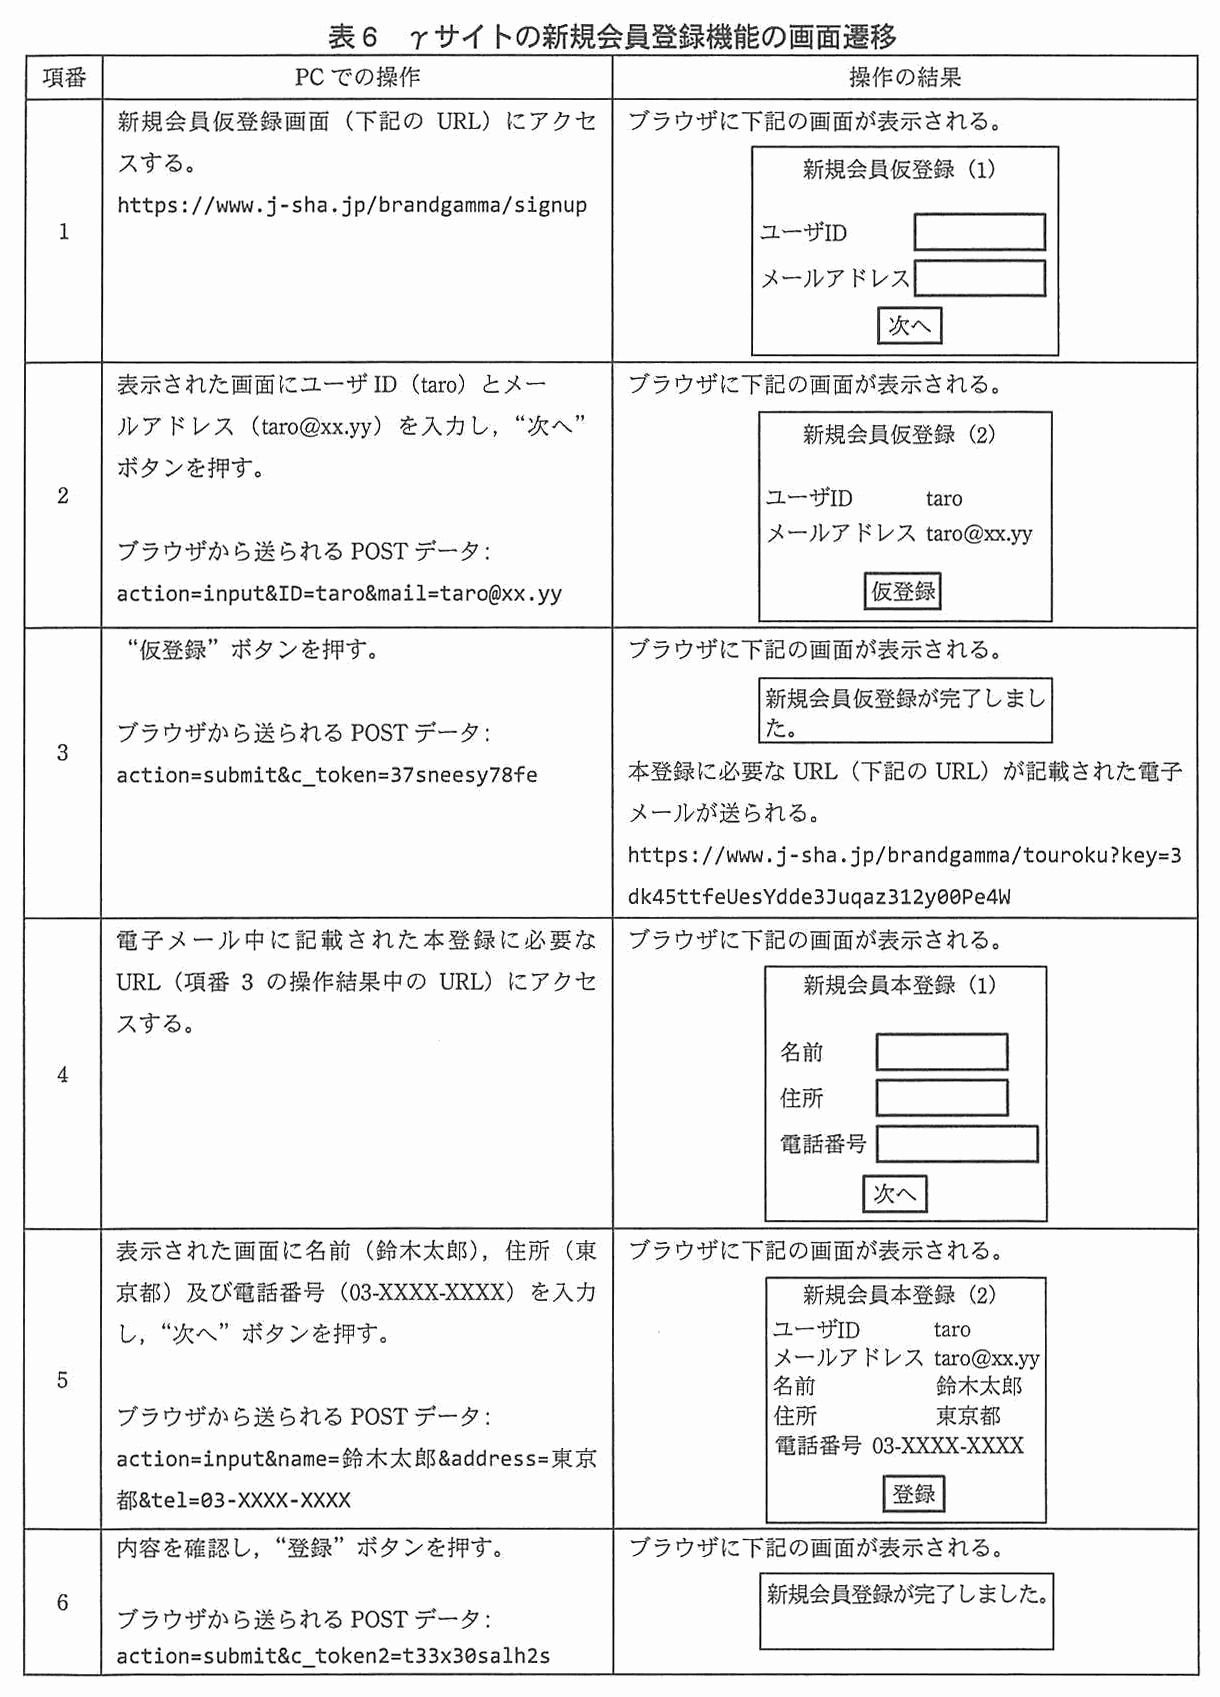
XSSの脆弱性は,新規会員登録機能において検出された。新規会員登録機能の画面遷移を,表6に示す。
表6 γサイトの新規会員登録機能の画面遷移
表6の項番5の“新規会員本登録(2)”画面の出力で二つのパラメタにスクリプト及びタグが挿入可能であると指摘された。
この脆弱性について,Q主任がγサイトのサイト担当者に確認したところ,“開発業者にチェックシートの利用を要求していたが,プログラマがそれぞれの解釈でコーディングしたため,エスケープ処理に一部漏れがあるプログラムが作られてしまったという話だった。また,リリース前に品質チームが,新規会員本登録の画面も含む全ての画面の診断を自動診断ツールで行ったようだが,脆弱性は指摘されなかった”とのことであった。Q主任は,すぐに脆弱性の修正をサイト担当者に依頼した。後日,R社に,J社通販サイトについて再度診断を依頼し,指摘された脆弱性が全て修正されたことを確認した。
〔サイトのセキュリティ向上〕
Q主任は,今回の診断結果を参考に,チェックシート,システム開発手法,及び既存サイトの診断について改善すべき事項を検討した。
これらの対応によって,J社はサイトのセキュリティをより向上させた。
出題趣旨(IPA)
Webサイトのセキュリティ対策については,ここ数年対応がとられてきているが,必ずしも万全とは言えない状況である。本問では,Webサイトの診断結果からセキュリティ対策の状況を確認し,見つかった脆弱性の修正方法,診断ツールの適切な利用方法,開発プロセスの改善方法を問う。
採点講評(問全体・IPA)
問1ではWebサイトのセキュリティ対策について出題した。全体としては正答率が高く,対策についておおむね理解されているようであった。
日頃からセキュリティに関する知識を理解しておくことと,問題文をしっかりと読むことを期待する。
設問と解答例
設問1(1)
20字以内
本文中の下線①の修正プログラムの適用に際して考慮すべきリスクは何か。20字以内で述べよ。
解答例
解説
本文の根拠
〔αサイトの診断結果と検出された脆弱性への対応〕
“①修正プログラムの適用にはリスクがあるので,適用前に実施しておくべき作業がある”という回答であった。
〔αサイトの診断結果と検出された脆弱性への対応〕
J社では脆弱性情報を入手しておらず,ミドルウェアに修正プログラムを適用していなかった。
考慮すべきリスクは,修正プログラムの適用によって,サーバが正常に動作しなくなることである。解答例は“サーバが正常に動作しなくなるリスク”である。
修正プログラムは Web サーバで使うミドルウェアに当てるものなので,適用すると動作が変わり,αサイトの Web サーバが停止したり,期待どおりに動かなくなったりすることがある。サイト担当者が“適用前に実施しておくべき作業がある”と答えているのは,そうなったときに備えるためで,設問1(2)の検知と回復につながる。
字数は 17 字で,制限の 20 字に収まる。“脆弱性が残る”のようなリスクではなく,“適用したことで起きる障害”を書く。
設問1(2)
解答欄2つ
(1)のリスクに対する対策として,検知及び回復の観点から修正プログラム適用前に実施しておくべき作業は何か。それぞれ30字以内で述べよ。
〔検知〕解答例
サーバ停止などの異常を検知するための監視体制の整備
〔回復〕解答例
サーバを元の状態に戻すための必要なファイルのバックアップ
解説
本文の根拠
〔αサイトの診断結果と検出された脆弱性への対応〕
“①修正プログラムの適用にはリスクがあるので,適用前に実施しておくべき作業がある”という回答であった。
〔αサイトの診断結果と検出された脆弱性への対応〕
長期間対策せずにいるのは好ましくないと考えて,暫定的にWebサーバの設定変更を行うようサイト担当者に依頼した。
(1)のリスクは,適用後にサーバが正常に動作しなくなることなので,対策は“異常に気付く”(検知)と“元に戻す”(回復)の二つになる。検知は“サーバ停止などの異常を検知するための監視体制の整備”,回復は“サーバを元の状態に戻すための必要なファイルのバックアップ”である。
適用前に実施する作業という条件なので,どちらも“適用してから”ではなく“適用の前に準備しておく”内容になる。監視体制があれば,適用後にサーバが止まったことをすぐ知ることができる。適用前のファイルのバックアップがあれば,不具合が出ても適用前の状態に戻せる。
字数は検知が 25 字,回復が 28 字で,制限は各 30 字である。検知には“異常を検知する監視体制”,回復には“元の状態に戻すためのバックアップ”という,観点ごとの要点を一つずつ入れる。
設問1(3)
解答欄1つ
本文中の a に入れる攻撃手法の名称を15字以内で答えよ。
解説
本文の根拠
〔αサイトの診断結果と検出された脆弱性への対応〕
IDを固定して,考えられる全てのパスワードを試行する,a が行われる可能性がある。
a は“ブルートフォース攻撃”である。ID を一つに固定して,考えられる全てのパスワードを順に試す攻撃で,本文の説明がそのまま攻撃手法の定義になっている。
表3の項番2のとおり,管理者用ログイン画面がインターネットから誰でもアクセスできる状態なので,ID とパスワードの認証があっても,この攻撃にさらされる。本文は,この対策として SSH を利用し,公開鍵認証でログインすることにしている。
字数は 10 字で,制限の 15 字に収まる。“総当たり攻撃”のような言い換えでも内容は同じだが,解答例は“ブルートフォース攻撃”である。パスワードを少しずつ変えて試す“辞書攻撃”や,別のサイトで漏れた ID・パスワードを使う攻撃とは,“全てのパスワードを試す”点で区別する。
設問1(4)
解答欄1つ
本文中の b に入れる適切な字句を5字以内で答えよ。
解説
本文の根拠
〔αサイトの診断結果と検出された脆弱性への対応〕
SSH利用時には公開鍵認証でログインするので,b がなければ,Webサーバへのa を成功させることは困難である。
b は“秘密鍵”である。公開鍵認証では,利用者は自分の秘密鍵で署名を作り,サーバはそれに対応する公開鍵で署名を確かめる。RFC 4252(SSH 認証プロトコル)の7章は,秘密鍵を所持していることが認証になると説明している。
したがって攻撃者は,パスワードを何度試しても,利用者の秘密鍵を手に入れない限りログインできない。このため,ID を固定してパスワードを総当たりする攻撃(a)は成功させにくくなる。
字数は 3 字で,制限の 5 字に収まる。“公開鍵”と取り違えやすいが,公開鍵はサーバ側に置いて誰に知られてもよいもので,ログインに必要な“持っていなければならないもの”は秘密鍵である。
採点講評(IPA)
設問1(4),(5)は,正答率が低かった。技術用語を問う問題だが,正確に記憶できていない受験者が多かった。
設問1(5)
15字以内
本文中の下線②は,SSHの何と呼ばれる機能を示しているか。15字以内で答えよ。
解答例
解説
本文の根拠
〔αサイトの診断結果と検出された脆弱性への対応〕
サイト担当者のPCからWebサーバへのSSH接続時に,②サイト担当者のPCの任意の通信ポートとミドルウェアの管理画面が動作している通信ポートとの間を暗号通信させることにした。
答えは“ポートフォワーディング”である。SSH の接続を通して,手元の PC の任意のポートに来た通信を,SSH のサーバ側から目的のポート(ここではミドルウェアの管理画面のポート)へ中継する機能で,ローカルフォワードとも呼ばれる。RFC 4254(SSH 接続プロトコル)の7章は,TCP/IP のポート転送を“TCP/IP Port Forwarding”として定めており,同じ文書の概要は,転送の通信路が暗号化された一つのトンネルに多重化されると述べている。
本文の下線②は,PC のポートと管理画面のポートの間を暗号通信させるとあり,まさにこの機能の説明になっている。これを使えば,管理画面そのものはインターネットに公開せず,SSH で認証された接続の中だけでアクセスできる。
字数は 11 字で,制限の 15 字に収まる。“SSH トンネル”などの別の呼び名ではなく,設問が“SSH の何と呼ばれる機能”と聞いているので,機能名の“ポートフォワーディング”を答える。
採点講評(IPA)
設問1(4),(5)は,正答率が低かった。技術用語を問う問題だが,正確に記憶できていない受験者が多かった。
設問2(1)
50字以内
図4と図5から読み取れるWebサーバの好ましくない動作を50字以内で述べよ。
解答例
リクエストのURLに含まれていたセッションIDを,レスポンスでクッキーとして発行していた。
解説
本文の根拠
図4
GET /brandbeta/login;jsessionid=65H38O9KCGO30CPGCDHJ4PJ369H62OP7 HTTP/1.1
図5
Set-Cookie: JSESSIONID=65H38O9KCGO30CPGCDHJ4PJ369H62OP7; Domain=www.j-sha.jp;
〔βサイトの診断結果と検出された脆弱性への対応〕
図4と図5は診断のためにURLにセッションIDを含めた,ログイン画面表示時のリクエストとそのレスポンスである。
図4のリクエストは URL に jsessionid=65H38O9KCGO30CPGCDHJ4PJ369H62OP7 を含めている。これに対する図5のレスポンスの4行目は,Set-Cookie で JSESSIONID に全く同じ値を発行している。つまり Web サーバは,リクエストの URL に含まれていたセッション ID を,そのままクッキーとして発行している。解答例は“リクエストのURLに含まれていたセッションIDを,レスポンスでクッキーとして発行していた。”である。
セッション ID の固定化は,OWASP の説明にあるとおり,認証のときに新しいセッション ID を発行せず,既存のセッション ID を使えてしまうことが原因で起きる。Q 主任の発言のとおり,図6と図7では,ログイン時に新たなセッション ID が発行されていないことが確認できる。もう一つの条件が,攻撃者が用意した ID を利用者に使わせられることで,URL で渡した ID をサーバが受け入れて発行する図4・図5の動きが,その条件に当たる。
字数は 45 字で,制限の 50 字に収まる。“セッション ID を発行している”だけでなく,“リクエストの URL に含まれていた ID を”という入力元と,“クッキーとして発行”という出力を両方書く。採点講評の指摘のとおり,“ログイン時に新たなセッション ID が発行されていない”という前半の条件は図6と図7から読み取るもので,この設問が聞いているのは後半の条件である。
採点講評(IPA)
設問2(1)は,正答率が低かった。“セッションIDの固定化”は,“ログイン時に新たなセッションIDが発行されていないこと”と“利用者に攻撃者があらかじめ用意したセッションIDを使わせること”の二つの条件がそろった場合に脆弱性となる。後者の条件をログイン時のリクエストとレスポンスから確認できれば,正解を導けるはずである。
設問2(2)
解答欄2つ
Y氏がXSSの脆弱性があるかもしれないと判断したのは,図9の何行目か。行番号で答えよ。また,その理由を30字以内で述べよ。
解説
本文の根拠
図9 74行目
<td align="center"><input type=text name=mbmail value=taro@mb.xx.yy></td>
図9 46行目
<td align="center"><input type="text" name="name1" value="鈴木"></td>
〔βサイトの診断結果と検出された脆弱性への対応〕
エスケープ処理を出力時に行っていましたが,別のミスがありました。
答えは 74 行目で,理由は“value値が二重引用符で囲まれていなかったから”である。図9で他の入力欄(46行目の name1,50行目の name2,70行目の mail)は value の値が二重引用符で囲まれているのに,74行目の mbmail だけは囲まれていない。
HTML の仕様では,引用符で囲まない属性値は,空白を含めてはならず,空白や > で終わるものとされている。したがって,値に“a onmouseover=alert(document.cookie);”のように空白を含む文字列が入ると,空白から後ろが別の属性(イベントハンドラ)として解釈される。H さんの発言のとおり,< > " ' & のエスケープ処理は行われていたが,値を囲む二重引用符がなければ,空白を使った属性の注入にはエスケープが効かない。Y 氏が指定した値に空白が含まれていることが,この読み取りの手掛かりになる。
字数は理由が 24 字で,制限の 30 字に収まる。採点講評は,“エスケープ処理がされていなかったから”という誤答や,“二重引用符”だけで具体的な理由のない解答を指摘している。“何が”(value 値が)“どうだったか”(二重引用符で囲まれていなかった)まで書く。行番号は“74”とだけ答える。
採点講評(IPA)
設問2(2)理由は,問題文中に“エスケープ処理を出力時に行っていましたが”という記述があるにもかかわらず,“エスケープ処理がされていなかったから”といった誤った解答が多かった。また,“二重引用符”だけは書かれていたが,具体的な理由が記載されていない解答も散見された。
設問2(3)
ブラウザのキャッシュにコンテンツが残留しないようにするためには,どのCache-Controlヘッダを出力すればよいか。適切な字句を解答群の中から選び,記号で答えよ。解答群 ア Cache-Control: max-age=10800 イ Cache-Control: no-store ウ Cache-Control: no-transform エ Cache-Control: public
解答例
解説
本文の根拠
表4 項番3
インターネットカフェなどの共用PCを利用した場合,ブラウザのキャッシュに保存された情報を他人に閲覧される可能性がある。
図9 4行目
Cache-Control: private
答えはイの“Cache-Control: no-store”である。RFC 9111 の5.2.2.5 は,no-store を“キャッシュは,リクエストとレスポンスのどの部分も保存してはならない”という指示と定めている。レスポンスに no-store を付ければ,ブラウザのキャッシュにも個人情報を含むコンテンツが残らない。
図9の4行目は Cache-Control: private で,RFC 9111 の5.2.2.7 によれば,private は共有キャッシュには保存させないが,個々の利用者向けの(プライベートな)キャッシュには保存を認める指定である。そのため,姓,名,メールアドレスなどがブラウザのキャッシュに残り,共用 PC で他人に閲覧されうる状況になっていた。
誤りの選択肢はそれぞれ別の用途の指示である。アの max-age=10800 はレスポンスが新鮮とみなされる期間を 10800 秒にするもので,むしろキャッシュを積極的に使わせる。ウの no-transform は,中継装置にコンテンツの変換を禁じるもので,保存の可否は変えない。エの public は,通常は保存されない場合でも保存を許すもので,目的とは逆である。
設問3(1)
解答欄2つ
XSSの脆弱性が存在していたと考えられるパラメタを,表6中の字句を用いて二つ答えよ。
〔備考〕このうち異なる二つを答える(順不同)
解説
本文の根拠
表6 項番2
action=input&ID=taro&mail=taro@xx.yy
表6 項番5
表6の項番5の“新規会員本登録(2)”画面の出力で二つのパラメタにスクリプト及びタグが挿入可能であると指摘された。
答えは ID と mail である。表6の項番5の“新規会員本登録(2)”画面には,ユーザID と メールアドレス が表示される。この二つは項番2の“新規会員仮登録(1)”画面で入力され,POST データの ID=taro と mail=taro@xx.yy として送られた値である。解答例は①ID,②mail で,どちらを先に書いてもよい。
名前・住所・電話番号は項番5で入力して送った値で,その結果の画面が“本登録(2)”である。一方,ID と mail は項番2で送った値で,直後の“仮登録(2)”画面に表示された後,項番5の結果の“本登録(2)”画面にも出力される。つまり,入力した画面から二つ先の画面で出力されているパラメタであり,これが設問3(2)の診断ツールの限界につながる。
設問は“表6中の字句を用いて”と指定しているので,POST データに現れる名前のとおり,ID と mail で答える。“ユーザID”“メールアドレス”のような画面の表記ではなく,パラメタ名で書く。採点講評のとおり,この設問は正答率が低かった。
採点講評(IPA)
設問3(1)は,正答率が低かった。表6の項番5の“PCでの操作”に記載のパラメタ,“操作の結果”,そして,図3の入力した値が次画面で取り扱われるものだけ診断可能という仕様を確認できれば,正解を導けるはずである。(2)の自動診断ツールの仕様と限界についても関連性を的確に解答してほしかった。
設問3(2)
40字以内
リリース前の診断でXSSの脆弱性を検出できなかったのは,自動診断ツールの機能に限界があったからである。その限界を40字以内で具体的に述べよ。
解答例
パラメタについては入力した値が次画面で処理される場合にだけ診断可能である点
解説
本文の根拠
図3 6
診断対象画面に存在する全てのパラメタのうち,入力した値が次画面で取り扱われるものだけ診断可能
表6 項番2
action=input&ID=taro&mail=taro@xx.yy
図3の6のとおり,自動診断ツールは,入力した値が“次画面”で取り扱われるパラメタしか診断できない。ID と mail は項番2で入力した値であり,次画面(仮登録(2))では取り扱われるが,XSS の脆弱性があったのは二つ先の“本登録(2)”画面の出力である。ツールはその出力を診断できなかったので,脆弱性を検出できなかった。解答例は“パラメタについては入力した値が次画面で処理される場合にだけ診断可能である点”である。
表6の項番2から項番5までには,仮登録の完了,メール内の URL へのアクセス,本登録(1)の入力という複数の画面遷移が挟まる。診断ツールは同じ処理を繰り返せる画面を巡回して診断するため,このような長い遷移を経たあとの画面の出力までは確かめられない。
字数は 37 字で,制限の 40 字に収まる。“診断ツールの精度が低い”のような一般論ではなく,図3の6の仕様(次画面で取り扱われるものだけ診断可能)に沿って,“入力した値が次画面で処理される場合にだけ”と限定を具体的に書く。
採点講評(IPA)
設問3(1)は,正答率が低かった。表6の項番5の“PCでの操作”に記載のパラメタ,“操作の結果”,そして,図3の入力した値が次画面で取り扱われるものだけ診断可能という仕様を確認できれば,正解を導けるはずである。(2)の自動診断ツールの仕様と限界についても関連性を的確に解答してほしかった。
設問4(1)
解答欄2つ
表3の項番1の脆弱性が,今回のR社の診断で発見されるまで残存していたのは,新たに発見される脆弱性への対策の遅れが原因であった。今後,このような遅れを防ぐためにセキュリティ対策の運用をどのように改善すべきか。改善点を二つ挙げ,それぞれ50字以内で述べよ。
〔①〕解答例
システムで利用しているOSやミドルウェアの脆弱性情報を定期的に収集し,必要な対応を行う。 自動診断ツールを最新のものに更新し,定期的に診断を実施し,必要な対応を行う。
〔②〕解答例
システムで利用しているOSやミドルウェアの脆弱性情報を定期的に収集し,必要な対応を行う。 自動診断ツールを最新のものに更新し,定期的に診断を実施し,必要な対応を行う。
〔備考〕二つの改善点を答える(順不同)
解説
本文の根拠
〔αサイトの診断結果と検出された脆弱性への対応〕
J社では脆弱性情報を入手しておらず,ミドルウェアに修正プログラムを適用していなかった。
〔αサイトの診断結果と検出された脆弱性への対応〕
“①修正プログラムの適用にはリスクがあるので,適用前に実施しておくべき作業がある”という回答であった。
〔αサイトの診断結果と検出された脆弱性への対応〕
項番1の“DoS脆弱性”は,数か月前に公表された脆弱性であった。
改善点は二つで,解答例は“システムで利用しているOSやミドルウェアの脆弱性情報を定期的に収集し,必要な対応を行う。”と,“自動診断ツールを最新のものに更新し,定期的に診断を実施し,必要な対応を行う。”である。順不同で,どちらを①に書いてもよい。
表3の項番1は,数か月前に公表された脆弱性なのに,J社が情報を入手していなかったため修正プログラムが適用されていなかった。そこで,情報の入手を人の手で定期的に行う運用にする。また,今回は専門家の診断で発見できた脆弱性なので,同様の効果が得られるように,自動診断ツールを新しい脆弱性に対応した最新のものにして,診断を定期的に行う。
字数はそれぞれ 44 字と 38 字で,制限は各 50 字である。採点講評は,“自動アップデート機能を利用する”という解答を誤りとしている。サイト担当者の回答にあるとおり,修正プログラムの適用にはリスクがあるので,自動で適用させる運用は,今回の状況に合わない。“定期的に”“必要な対応を行う”という運用の言葉を入れる。
採点講評(IPA)
設問4(1)は,脆弱性情報の入手についての改善案を問う問題である。今回,専門業者の診断で脆弱性を発見できたので,同様の効果が得られる運用を解答として期待していた。しかし,問題文中で修正プログラムの適用にはリスクがあるとしているにもかかわらず,“自動アップデート機能を利用する”という誤った解答が散見された。
設問4(2)
35字以内
γサイトでチェックシートを利用したにもかかわらず,エスケープ処理に漏れがあった。製造工程をどのように改善すればよいか,35字以内で述べよ。
解答例
チェックシートに基づきコーディング規約を整備する。
解説
本文の根拠
〔γサイトの診断結果と検出された脆弱性への対応〕
プログラマがそれぞれの解釈でコーディングしたため,エスケープ処理に一部漏れがあるプログラムが作られてしまったという話だった。
表2 項番3
セキュアプログラミングを行う。
解答例は“チェックシートに基づきコーディング規約を整備する。”である。チェックシートの項目は“セキュアプログラミングを行う。”のように抽象的で,プログラマがそれぞれの解釈でコーディングした結果,エスケープ処理に漏れが出た。そこで,チェックシートの項目を,具体的なコーディングのルール(コーディング規約)にして,誰が書いても同じように実装されるようにする。
本文の“それぞれの解釈で”という語が,原因は解釈のばらつきであることを示している。したがって,診断ツールを増やすなど出来上がったものを調べる対策ではなく,製造の工程の中で解釈のばらつきをなくす対策を答える。
字数は 25 字で,制限の 35 字に収まる。“チェックシートに基づき”という前提と,“コーディング規約を整備する”という対策を入れる。
出典:平成24年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)
問2 無線LANの構築
無線LANの構築に関する次の記述を読んで,設問1〜4に答えよ。
T社は,商品やサービスをインターネット上で販売するためのWebサイト(以下,ECサイトという)の開発,構築及び構築支援を主力事業とする企業であり,従業員数は150名である。T社には,ECサイト開発事業部,ECサイトコンサルティング事業部,情報システム部,営業部及び総務部の五つの部署がある。ECサイト開発事業部とECサイトコンサルティング事業部では,顧客から預かった機密資料や機密データを扱うケースが多い。
〔オフィス及びネットワークの構成〕
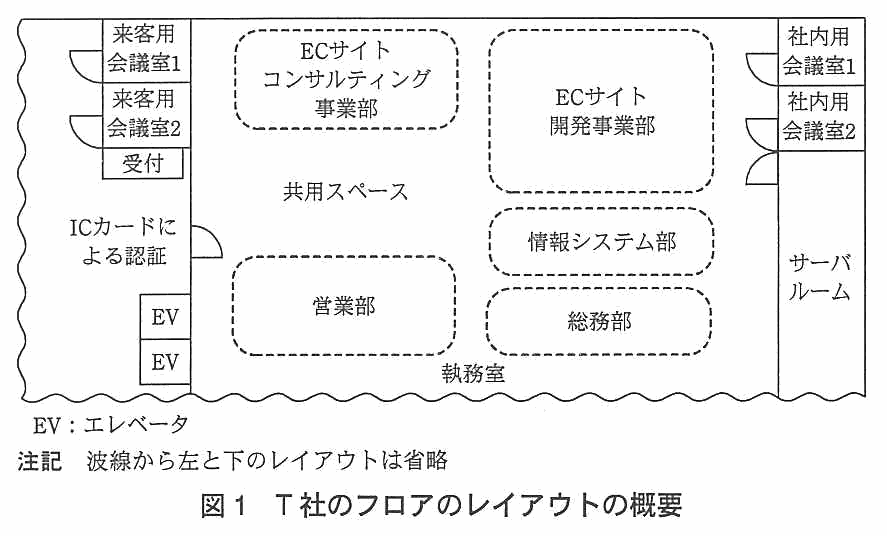
T社のオフィスは,都内のビルの1フロアにある。執務室では,座席を部署ごとに集めて配置し,その他に来客用の会議室を二つ,社内用の会議室を二つ用意している。T社のフロアのレイアウトの概要を図1に示す。
図1 T社のフロアのレイアウトの概要
各従業員には,ノートPC1台と,入退室の認証に使用するICカードが貸与されている。入退室で通常使用する執務室のドアは1か所で,非接触型のICカードによって認証し,開錠を行っている。受付担当者は,来客があると,担当者を呼び出し,来客を来客用会議室に案内する。
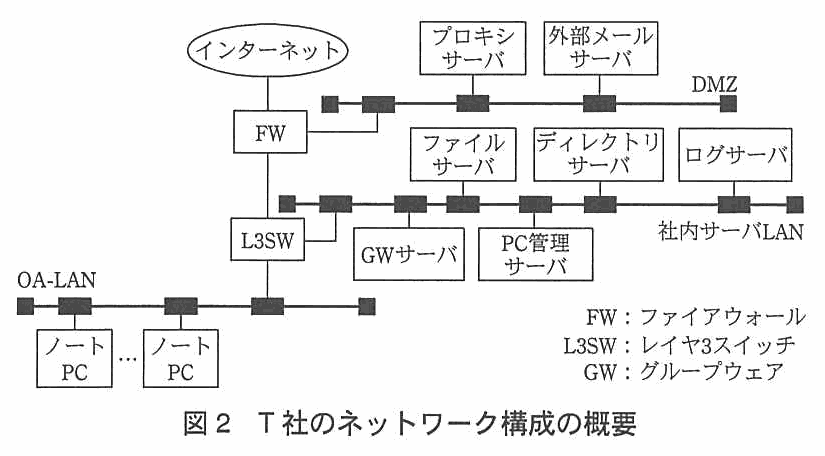
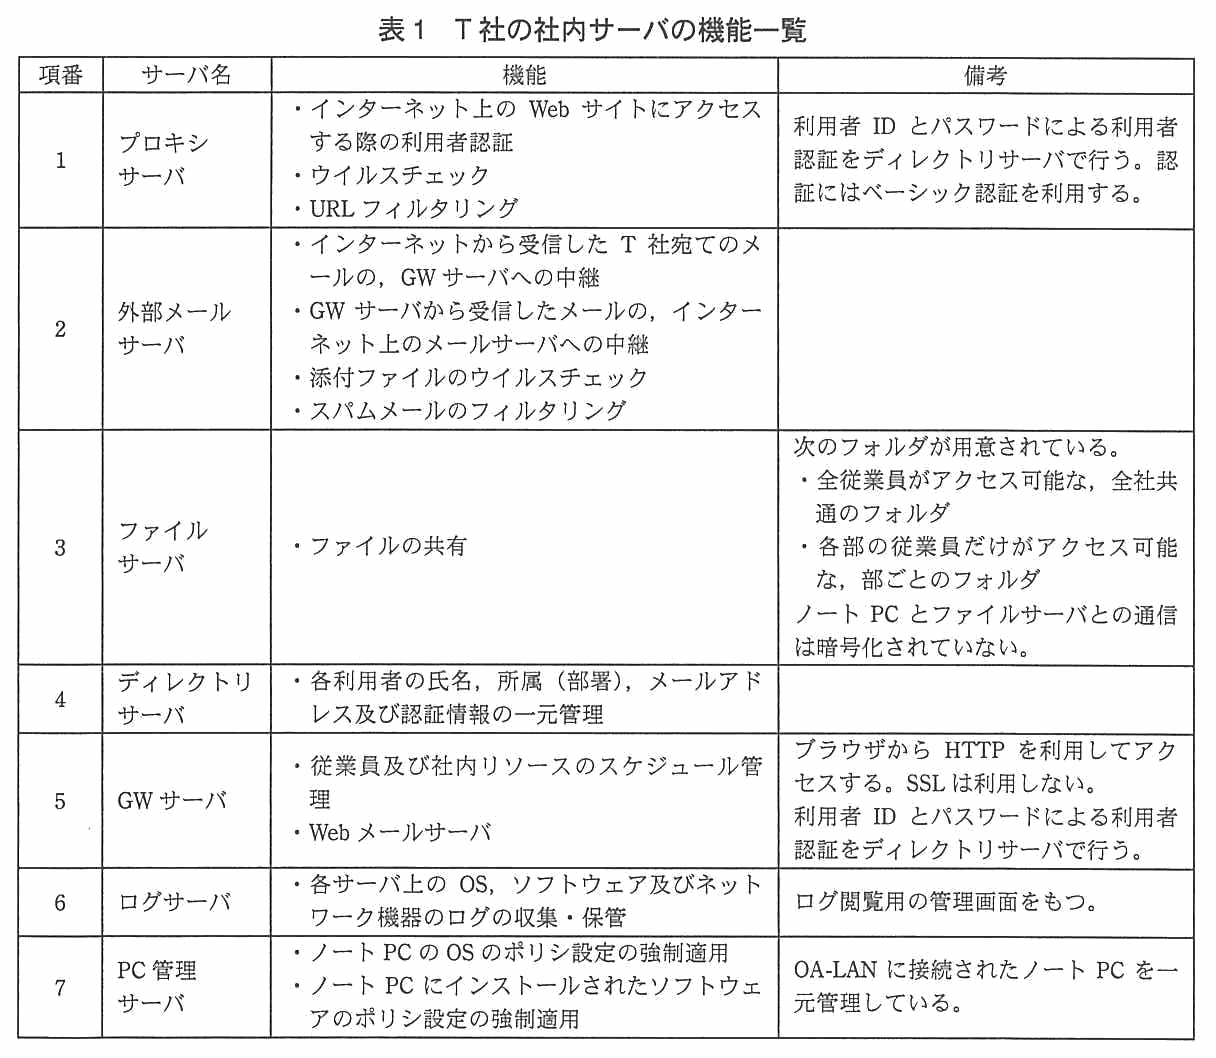
T社のネットワーク構成の概要を図2に,社内サーバの機能一覧を表1に示す。
図2 T社のネットワーク構成の概要
表1 T社の社内サーバの機能一覧
ノートPCから社内サーバ及びインターネットへの通信の可否は,次のとおりである。
社内サーバLAN上の全てのサーバとの通信は許可されている。 インターネットへの通信は,FWで禁止されている。ただし,OA-LANに接続されたノートPC上のブラウザから,プロキシサーバを経由したインターネット上のWebサイトへのアクセスは許可されている。 L3SW及びFWは必要最低限の通信だけを許可するよう設定されている。また,各サーバ及びネットワーク機器で取得したログは,ログサーバに転送し,保管している。
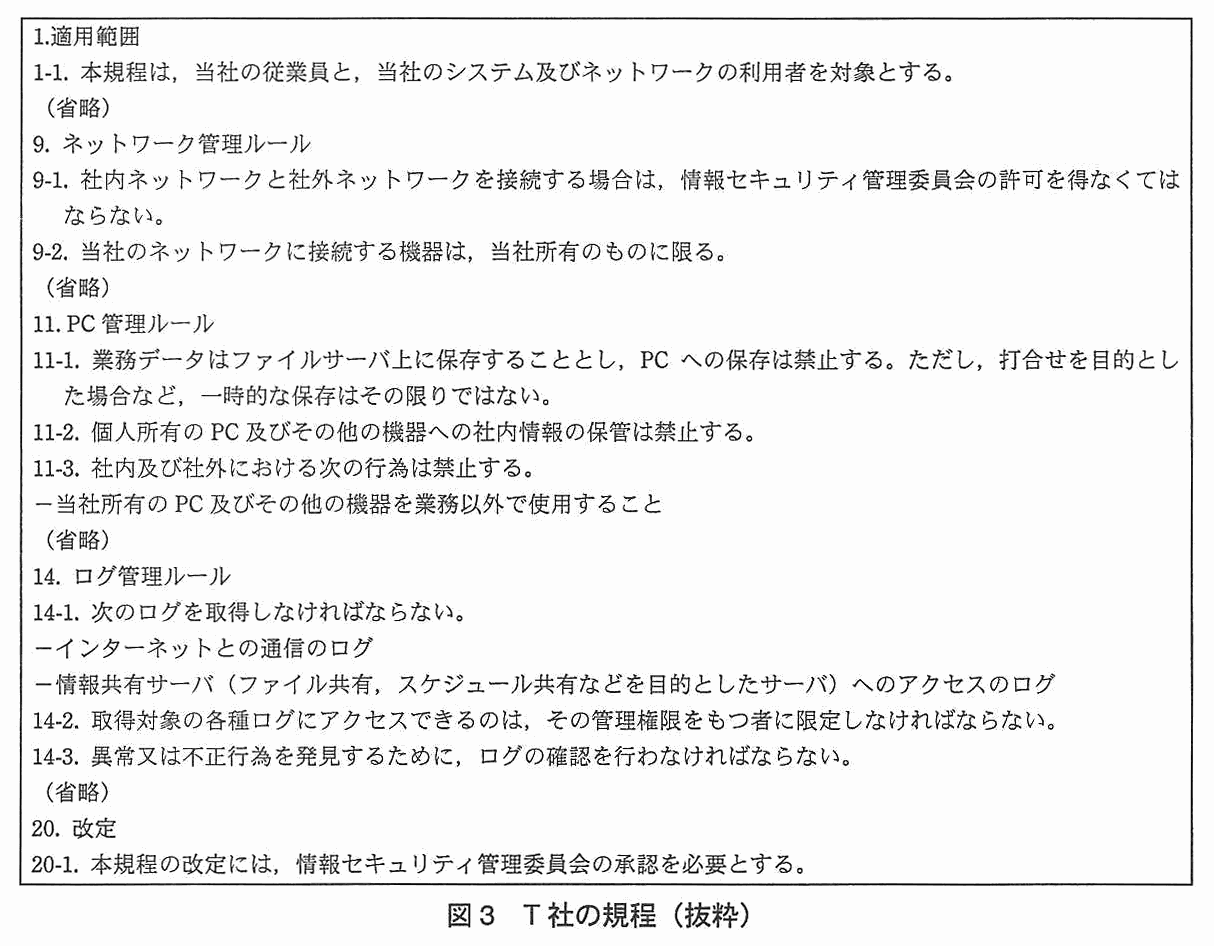
T社の情報セキュリティ管理規程(以下,規程という)を図3に示す。
図3 T社の規程(抜粋)
〔オフィス効率化委員会〕
T社では,ITを活用した働きやすいオフィス作りを推進するために,オフィス効率化委員会を月次で開いている。オフィス効率化委員会は,情報システム部のU部長を委員長とし,メンバは各部から従業員1名を選出して構成しており,全社的にメリットがあると判断した要望について改善策を検討している。
最近,オフィス効率化委員会には次のような要望が多く寄せられている。
ECサイト構築プロジェクトでは,ECサイトコンサルティング事業部とECサイト開発事業部からメンバを集めて案件ごとにチームを編成する。ミーティングを行う機会が多いので,プロジェクトメンバの座席はまとめて配置してほしい。 社内用会議室と来客用会議室(以下,会議室という)にはLANがないので,会議中に資料が必要なときは,必要なファイルをあらかじめノートPCに保存した上で会議室内で参照・編集している。会議室から社内のファイルサーバにアクセスして,ファイルを参照・編集できるようにしてほしい。 会議中に疑問点を調べるために,インターネット上のWebサイトを閲覧できるようにしてほしい。 U部長は,次の改善策についてオフィス効率化委員会で検討することにした。
ECサイト構築プロジェクトの効率を向上させるために,座席を柔軟に移動できるようにする。 会議室利用環境の改善を行う。 オフィス効率化委員会では,“ECサイト構築プロジェクトの開始・終了時に,座席移動を行ったり,レイアウトを変更したりするとき,有線LANだと,その都度,LANケーブルを配線し直さなければならないので,社内関連部署に負荷が掛かる”という意見が出た。また,今後はスマートフォンを社内業務に導入していきたいというM社長の意向があった。そうした背景を踏まえ,今回は無線LANの導入を検討することにした。対象エリアは執務室の一部と会議室とすることを決めた。U部長は,情報システム部のC君に,無線LANの方式を検討するように指示した。
〔無線LAN導入の検討〕
次は,C君が無線LAN導入の検討結果をU部長に報告したときの会話である。
U部長:無線LANを導入する上で,盗聴・不正利用を防止する対策が必要になるが,それは当社の無線LAN上を流れる情報の特性や無線LANの利用可能エリアを考えると,どのようにすべきだろうか。 C君 :まず,盗聴を防ぐためには①通信を暗号化する必要があります 。そのための規格としてはWPA2を利用します。 U部長:では,不正利用を防ぐにはどのようにすべきだろうか。 C君 :無線LANを利用するノートPCの認証が必要だと考えています。その方式には,無線LAN用のアクセスポイント(以下,APという)とノートPCとの間で事前共有鍵を設定しておく方式と,動的に鍵を交換するa という方式があります。事前共有鍵を各従業員が設定する場合,②鍵を知る者の退職時などに必要なことがあります 。一方,a を利用する場合は,認証サーバが必要ですが,ディレクトリサーバに認証サーバの機能をもたせることもできます。 U部長:それなら,a を採用することにしよう。 C君 :それから,より強固な認証を行うために,a の中でもクライアント証明書を用いるEAP-TLSを採用すべきです。 U部長:なるほど。ではEAP-TLSを採用しよう。クライアント証明書はどのように配布するのかな。 C君 :クライアント証明書は,全て情報システム部がノートPCにインストールするのがよいと思います。 U部長とC君は,不正利用を防止する対策について更に検討を行った。次は,U部長とC君の会話である。
C君 :無線LANの不正利用対策としては,他にも③ノートPCのネットワークインタフェースがもつMACアドレスによるフィルタリング や,APが定期的に送信しているb を停止する④SSIDのステルス化 ,c 応答の禁止がありますが,これらの対策も実施してはどうでしょうか。 U部長:確かにそういう対策があるね。でも,それらの対策は,もし実施するとしても限定的な効果しかないことを踏まえておくべきだと思うよ。 〔会議室への無線LAN導入の検討〕
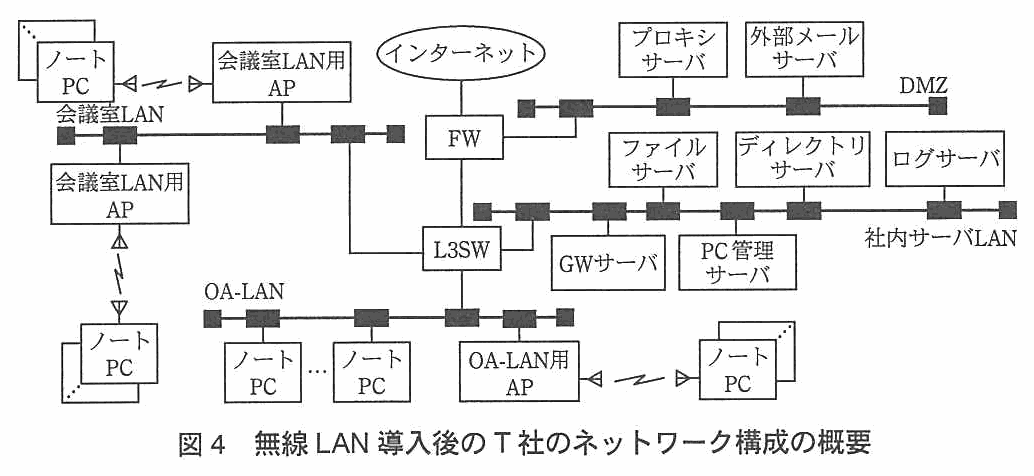
続いて,C君は会議室への無線LANの導入について検討を進めた。まず,C君は,1台のAPでは安定した通信を提供できないことから,執務室,社内用会議室,来客用会議室のそれぞれにAPを設置する方針とした。そして,次のようにすることにした。
会議室用のLAN(以下,会議室LANという)をL3SW配下に新設し,そこに会議室用のAP(以下,会議室LAN用APという)を設置する。 執務室用のAP(以下,OA-LAN用APという)は,OA-LAN上に設置する。 APで取得するログは,その他のネットワーク機器と同様にログサーバへ転送する。 従業員が接続先の無線LANを識別できるように,執務室用の無線LANと会議室用の無線LANとでSSIDを分ける。 接続先の無線LANを各従業員が設定できるように,ノートPCのネットワーク設定を変更する権限を,PC管理サーバで各従業員に付与する。 会議室LANからアクセスできるサーバや機器は必要最小限に絞る方針とし,OA-LANからアクセスできるサーバのうち,一部のサーバについては,会議室LANからのアクセスを禁止するようL3SWを設定する。 会議室に導入する無線LANの暗号化方式や認証方式などは,執務室に導入予定の無線LANと同じにする。 C君は,会議室への無線LANの導入についての検討内容をU部長に報告した。
C君 :以上のように検討しましたが,いかがでしょうか。 U部長:会議室LANを新設するとなると,⑤アクセスコントロールについては,L3SWの設定だけでなくFWの設定も変更する必要があるね。 C君 :承知しました。 C君はU部長の意見を踏まえ,無線LANの導入を進めることにした。
〔無線LANの導入〕
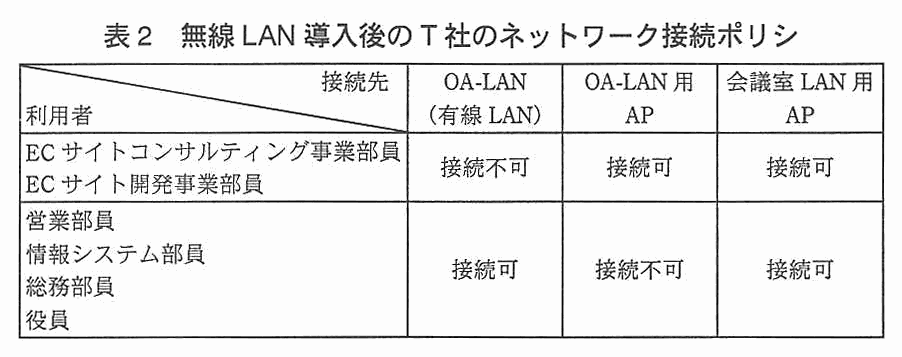
C君は執務室と会議室への無線LANの導入を進め,無事導入を終えた。無線LAN導入後のT社のネットワーク構成の概要を図4に,T社のネットワーク接続ポリシを表2に示す。
図4 無線LAN導入後のT社のネットワーク構成の概要
表2 無線LAN導入後のT社のネットワーク接続ポリシ
〔内部監査での指摘〕
T社では半年に一度,自社の情報セキュリティ上の問題点を洗い出すために内部監査を実施している。前回の内部監査以降に無線LANを導入したことで,オフィス環境が大きく変わっている。そこで,T社では,今回の内部監査において無線LANの導入後のセキュリティ対策が適正かどうかを重点的に確認する方針とした。
内部監査の結果,2件の問題が指摘された。次は,内部監査報告会でのM社長,U部長,及び内部監査を担当したECサイトコンサルティング事業部のK部長の会話である。
K部長:今回の内部監査の結果として2件の指摘事項を報告いたします。1件目の重要度の高い指摘事項は,私物のデータ通信カード及び私物の携帯型無線LANルータを社内に持ち込んで,ノートPCをインターネットに直接接続している従業員がいるというものです。⑥セキュリティ対策のうち,幾つかは機能の実効性が損なわれてしまいます。 この点については至急改善策を検討することを推奨します。 M社長:それは問題だね。規程の周知徹底と技術的な対策とを併せて検討してほしい。技術的な対策としてはどのようなものが考えられるのだろうか。 U部長:本指摘事項については,既存の仕組みを利用して対応可能であると考えています。ノートPCのログインアカウントを各従業員に割り当てていますが,⑦そのアカウントに応じて,OSのネットワーク設定のうち一部だけを許可し,それ以外を禁止します。 K部長:2件目の指摘事項は,来客用会議室内での従業員のノートPCの扱いが不適切な場合,⑧従業員以外の者がT社のネットワークに不正にアクセス可能になる ,というものです。 U部長:本指摘事項については,新たなルールを規程に追加すればよいと考えています。 M社長:了解した。では,進めてくれ。 内部監査報告会での指示を受け,情報システム部で改善を進めることにした。
〔来客用無線LANの準備〕
T社では無線LANの利用が進み,“メンバが集まって座れるようになり,ECサイト構築プロジェクトメンバ間でのコミュニケーションがとりやすくなった”,“会議が効率よく行えるようになった”などの声がオフィス効率化委員会に寄せられるようになった。特に,会議中にインターネット上のWebサイトを閲覧できるようになったことは好評であった。
一方で,最近は来客が小型のノートPCやタブレット(以下,この二つをデバイスという)を持ち込むことが多く,プロジェクトによっては来客との会議でインターネット上のWebサイトを閲覧するケースも増えている。そのような来客用会議室の利用状況を踏まえて,来客用会議室を利用する来客にも無線LANを提供し,来客がインターネット上のWebサイトにアクセスできるようにしてほしいとの要望が出るようになった。オフィス効率化委員会では,来客用に無線LANを準備することにし,その検討をC君が行うことになった。
来客用に準備する無線LANについて,C君は次のように検討結果をまとめた。
LANを新設して(以下,来客LANという),AP(以下,来客LAN用APという)を新たに設置する。 無線LANを利用するデバイスの認証方式は,導入済の無線LANで採用しているa では運用上の負荷が高いので,事前共有鍵方式を利用する。事前共有鍵は来客に設定してもらう。 来客のデバイスからT社内の各サーバには通信する必要がないことから,インターネット接続のための回線を新たに準備し,既存のネットワーク環境とは独立したネットワークを構築する。 来客は,プロキシサーバを経由せずに直接インターネットにアクセスする。 その際,通信のログは取得しない。 次は,C君の検討結果についてのU部長とC君の会話である。
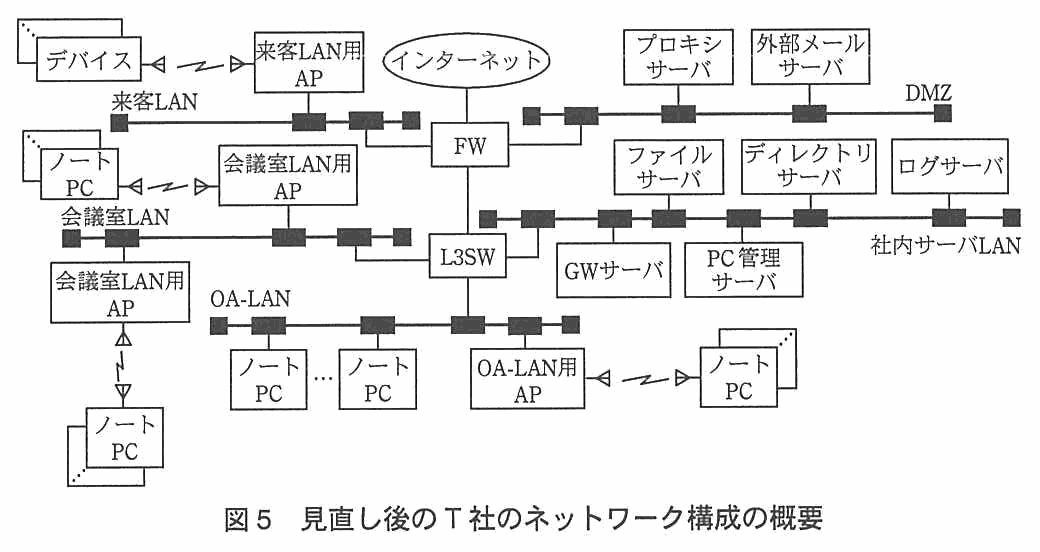
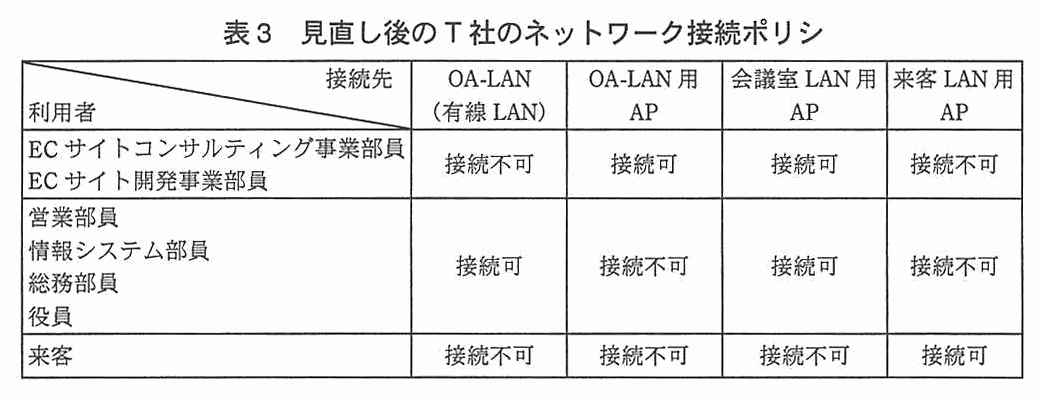
U部長:来客用のネットワークであるので,当社のネットワークから独立させる方法もある。しかし,設置するAPのメンテナンスやシステムログの取扱いの観点からは,既存のネットワークにAPを設置した方がよいのではないだろうか。そうすることで,通信費用や機器購入のコストを抑えられるメリットもある。 C君 :そうですね。ネットワーク構成を見直します。 U部長:それから,現行の規程とネットワーク接続ポリシでは,来客が無線LANを利用することを想定していない。⑨来客への無線LANの提供によって,規程とネットワーク接続ポリシを見直す必要がありそうだね。 ただし,セキュリティリスクが増大しないように,留意する必要がある。 C君 :承知しました。規程とネットワーク接続ポリシを見直します。 見直し後のT社のネットワーク構成の概要を図5に,見直し後のT社のネットワーク接続ポリシを表3に示す。
図5 見直し後のT社のネットワーク構成の概要
表3 見直し後のT社のネットワーク接続ポリシ
オフィス効率化委員会の検討結果を受けて,情報システム部は,来客LANの構築を行った。
出題趣旨(IPA)
無線LANを経由したインターネット接続形態が,昨今のスマートフォンやタブレットといった携帯可能デバイスからの接続をはじめ増えていることを踏まえ,本問では無線LANを題材とし,無線LANの導入及び,それに伴う社内ネットワークの構成変更が,情報セキュリティ管理規程や既に講じているセキュリティ対策へどのような影響を与えるのか,またその影響に対してどのように対応すべきかを問う。
採点講評(問全体・IPA)
問2では,無線LANの導入を例にとり,社内ネットワークの構成変更が情報セキュリティ管理規程や既存のセキュリティ対策へ与える影響について出題した。全体として,正答率は高かった。
設問と解答例
設問1(1)
解答欄3つ
本文中の a 〜 c に入れる適切な字句を解答群の中から選び,記号で答えよ。解答群 ア 802.11i イ 802.1X ウ ALL エ ANYプローブ オ PSK カ SHA-1 キ SHA-2 ク WPS ケ ビーコン
解説
本文の根拠
〔無線LAN導入の検討〕
事前共有鍵を設定しておく方式と,動的に鍵を交換するa という方式があります。
〔無線LAN導入の検討〕
a を利用する場合は,認証サーバが必要ですが,ディレクトリサーバに認証サーバの機能をもたせることもできます。
〔無線LAN導入の検討〕
APが定期的に送信しているb を停止する④SSIDのステルス化,c 応答の禁止があります
a はイの“802.1X”,b はケの“ビーコン”,c はエの“ANY プローブ”である。
a は,事前共有鍵と並ぶ認証方式で,認証サーバを必要とし,より強固な認証としてクライアント証明書を用いる EAP-TLS を採用できるものである。EAP-TLS は RFC 5216 が定める認証方式で,証明書による相互認証に対応する(RFC 5216 の概要)。事前共有鍵に当たるのはオの PSK なので,a には入らない。b は,下線④の SSID のステルス化と並べて,AP が定期的に送信しているものを停止すると書かれているので,解答群のうち“ビーコン”になる。c は,同じ文で“応答の禁止”と並べられた対策で,“ANY プローブ”が入る。
この設問は記号で答える。a・b・c はそれぞれ,認証方式,AP が定期的に送信するもの,応答を禁止するものという別の役割の語なので,本文の言い回しを手掛かりに解答群から一つずつ選ぶ。
設問1(2)
解答欄2つ
本文中の下線①について,C君が,通信を暗号化する必要があると判断した理由を,T社の無線LAN上を流れる情報の特性の観点,及び無線LANの利用可能なエリアの観点から,それぞれ30字以内で述べよ。
〔利用可能なエリア〕解答例
T社オフィス外でも通信を傍受できる可能性があるから
解説
本文の根拠
冒頭
ECサイト開発事業部とECサイトコンサルティング事業部では,顧客から預かった機密資料や機密データを扱うケースが多い。
〔オフィス効率化委員会〕
対象エリアは執務室の一部と会議室とすることを決めた。
〔無線LAN導入の検討〕
それは当社の無線LAN上を流れる情報の特性や無線LANの利用可能エリアを考えると,どのようにすべきだろうか。
U 部長が挙げた二つの観点にそれぞれ答える。情報の特性は“顧客から預かった機密データを扱うから”,利用可能なエリアは“T社オフィス外でも通信を傍受できる可能性があるから”である。
T 社の ECサイト開発事業部と ECサイトコンサルティング事業部は,顧客から預かった機密資料や機密データを扱うことが多いので,盗聴されたときの被害が大きい。また,無線 LAN は有線 LAN と違い,使えるエリアが執務室や会議室といった室内に限られず,電波が届く範囲であれば T 社のオフィスの外からでも通信を捉えられるおそれがある。
字数は情報の特性が 18 字,エリアが 25 字で,制限は各 30 字である。二つの観点は別々の欄なので,“情報の特性”には扱う情報(機密データ),“エリア”には範囲(オフィス外から傍受できる)をそれぞれ書き,混ぜない。
設問1(3)
10字以内
本文中の下線②について,C君が必要なこととしている内容を10字以内で答えよ。
解答例
解説
本文の根拠
〔無線LAN導入の検討〕
事前共有鍵を各従業員が設定する場合,②鍵を知る者の退職時などに必要なことがあります。
解答例は“事前共有鍵の変更”である。事前共有鍵は,AP とノートPC の間で同じ鍵を設定しておく方式なので,鍵を知る者が退職すると,その人が鍵を知ったままになる。そのため,退職時などにその鍵を変更する必要がある。
本文は事前共有鍵を“各従業員が設定する場合”としており,鍵が従業員の手元に渡っている。ディレクトリサーバと連携する認証方式なら,退職者のアカウントを無効にするだけで済むが,事前共有鍵は全員が同じ鍵を使うので,鍵そのものの変更と各端末への再設定が要る。これが運用上の負荷で,設問4(2)にもつながる。
字数は 8 字で,制限の 10 字に収まる。“鍵の変更”だけでなく,対象が“事前共有鍵”であることを入れる。“アカウントの削除”のように,認証サーバを使う方式の対応と混同しない。
設問2(1)
解答欄2つ
本文中の下線③及び下線④の対策は,必ずしも効果が得られない。その理由を,それぞれ20字以内で述べよ。
解説
本文の根拠
〔無線LAN導入の検討〕
他にも③ノートPCのネットワークインタフェースがもつMACアドレスによるフィルタリングや,APが定期的に送信しているb を停止する④SSIDのステルス化
〔無線LAN導入の検討〕
それらの対策は,もし実施するとしても限定的な効果しかないことを踏まえておくべきだと思うよ。
解答例は,下線③が“MACアドレスは偽装可能だから”,下線④が“SSIDは傍受可能だから”である。MAC アドレスによるフィルタリングは,ノートPC のネットワークインタフェースの MAC アドレスで接続を許可する対策だが,MAC アドレスは偽装できるので,不正に接続したい者が許可された MAC アドレスを名乗れば防げない。SSID のステルス化も,SSID を傍受されれば意味がなくなる。
U 部長の“限定的な効果しかない”という言葉が,これらの対策は不正利用の防止を保証しないことを示している。
字数は③が 15 字,④が 12 字で,制限は各 20 字である。“効果が薄い”のような感想ではなく,“偽装可能”“傍受可能”と,攻撃者にできることを述語にして書く。
設問2(2)
30字以内
本文中の下線⑤について,FWの設定はどのように変更すべきか。30字以内で述べよ。
解答例
会議室LANからプロキシサーバへの通信を許可する。
解説
本文の根拠
〔オフィス及びネットワークの構成〕
インターネットへの通信は,FWで禁止されている。ただし,OA-LANに接続されたノートPC上のブラウザから,プロキシサーバを経由したインターネット上のWebサイトへのアクセスは許可されている。
表1 項番1
インターネット上のWebサイトにアクセスする際の利用者認証,ウイルスチェック,URLフィルタリング
〔会議室への無線LAN導入の検討〕
会議室用のLAN(以下,会議室LANという)をL3SW配下に新設し
解答例は“会議室LANからプロキシサーバへの通信を許可する。”である。現在,FW はインターネットへの通信を禁止し,OA-LAN のノートPC からプロキシサーバを経由した Web サイトへのアクセスだけを許可している。会議室LAN は L3SW 配下に新設するので,会議室から Web サイトを閲覧できるようにするには,会議室LAN からプロキシサーバへ向かう通信を FW で許可する。
プロキシサーバは,インターネット上の Web サイトにアクセスする際の利用者認証,ウイルスチェック,URL フィルタリングを行う(表1の項番1)。会議室LAN からもこのプロキシサーバを経由させれば,OA-LAN と同じ認証とフィルタリングが働く。採点講評は,“ノートPCからインターネットへの直接の通信を許可する”という誤答が多かったとして,会議室LAN でも利用者認証と URL フィルタリングが必要であることを挙げている。
字数は 25 字で,制限の 30 字に収まる。“送信元(会議室LAN)”と“宛先(プロキシサーバ)”の組を書き,“許可する”という設定の向きを明記する。
採点講評(IPA)
設問2(2)では,“ノートPCからインターネットへの直接の通信を許可する”といった誤った解答が多かった。OA-LANからインターネットへのアクセスと同様に,会議室LANからインターネットへのアクセスに対しても利用者認証やURLフィルタリングが必要である。そのため,会議室LANからインターネットへのアクセスもプロキシサーバを経由する必要があるということを,問題文から読み取ってほしかった。
設問3(1)
解答欄2つ
本文中の下線⑥について,ノートPCを直接インターネットに接続する場合に,実効性が損なわれてしまう機能とは何か。二つ挙げ,それぞれ10字以内で答えよ。
〔備考〕このうち異なる二つを答える(順不同)
解説
本文の根拠
表1 項番1
インターネット上のWebサイトにアクセスする際の利用者認証,ウイルスチェック,URLフィルタリング
〔内部監査での指摘〕
私物のデータ通信カード及び私物の携帯型無線LANルータを社内に持ち込んで,ノートPCをインターネットに直接接続している従業員がいるというものです。
答えは“ウイルスチェック”と“URLフィルタリング”の二つで,順不同である。ノートPC を私物のデータ通信カードや携帯型無線LANルータでインターネットに直接接続すると,プロキシサーバを経由しないので,プロキシサーバが行っているウイルスチェックと URL フィルタリングが働かなくなる。
表1の項番1のプロキシサーバの機能は,利用者認証,ウイルスチェック,URL フィルタリングの三つである。このうち,Web サイトにアクセスする際に通信そのものを検査するのがウイルスチェックと URL フィルタリングである。
字数は 8 字と 10 字で,制限は各 10 字である。字数制限が厳しいので,“ウイルスチェック”のように機能名だけを書く。ログの取得などは,この設問では“実効性が損なわれる機能”として挙げられていない。
設問3(2)
解答欄2つ
本文中の下線⑦について,従業員のアカウントに応じて許可するOSのネットワーク設定とは何か。ネットワーク接続ポリシを踏まえ,ECサイトコンサルティング事業部員及びECサイト開発事業部員のアカウントの場合と,それ以外の場合の二つに分けて,それぞれ45字以内で述べよ。
〔ECサイトコンサルティング事業部員及びECサイト開発事業部員のアカウント〕解答例
執務室用の無線LANと会議室用の無線LANのどちらかを選択して接続できるようにする。
〔それ以外〕解答例
会議室用の無線LANとOA-LANのどちらかを選択して接続できるようにする。
解説
本文の根拠
表2
ECサイトコンサルティング事業部員及びECサイト開発事業部員:OA-LAN(有線LAN)は接続不可,OA-LAN用APは接続可,会議室LAN用APは接続可。
表2
営業部員,情報システム部員,総務部員,役員:OA-LAN(有線LAN)は接続可,OA-LAN用APは接続不可,会議室LAN用APは接続可。
〔会議室への無線LAN導入の検討〕
接続先の無線LANを各従業員が設定できるように,ノートPCのネットワーク設定を変更する権限を,PC管理サーバで各従業員に付与する。
表2のネットワーク接続ポリシのとおりに接続先を選べるようにする。ECサイトコンサルティング事業部員及びECサイト開発事業部員のアカウントは,有線 LAN に接続できず,OA-LAN用AP と会議室LAN用AP に接続できる。解答例は“執務室用の無線LANと会議室用の無線LANのどちらかを選択して接続できるようにする。”である。それ以外のアカウントは,有線 LAN と会議室LAN用AP に接続でき,OA-LAN用AP は接続不可なので,“会議室用の無線LANとOA-LANのどちらかを選択して接続できるようにする。”である。
従業員にネットワーク設定を変更する権限を付与したままでは,ポリシで禁止された接続先にも自由に設定できてしまう。そこで,PC管理サーバで OS のネットワーク設定のうち許可する接続先の選択だけを許し,それ以外は禁止する(下線⑦)。
字数は 42 字と 38 字で,制限は各 45 字である。許可する接続先を“どちらか”の形で並べ,ポリシの表のうち“接続可”の二つだけを書く。“接続不可”の接続先を書かない。有線 LAN と無線 LAN の組を間違えると誤りになる。
設問3(3)
20字以内
本文中の下線⑧の状況を招くノートPCの不適切な扱いとは何か。20字以内で述べよ。
解答例
解説
本文の根拠
〔オフィス及びネットワークの構成〕
受付担当者は,来客があると,担当者を呼び出し,来客を来客用会議室に案内する。
〔内部監査での指摘〕
来客用会議室内での従業員のノートPCの扱いが不適切な場合,⑧従業員以外の者がT社のネットワークに不正にアクセス可能になる
解答例は“ノートPCをロックせずに放置すること”である。来客用会議室には来客が入るので,従業員が会議室に残したノートPC をロックしないまま放置すると,従業員以外の来客が PC を操作して,社内のネットワークに不正にアクセスできる。
本文のとおり,来客は担当者に案内されて来客用会議室に入る。会議の途中で従業員が席を外したり,会議後に PC を置き忘れたりすれば,来客だけが残る場面がありうる。このとき PC がロックされていなければ,その PC がもつ社内ネットワークへの接続を第三者が使える。
字数は 18 字で,制限の 20 字に収まる。採点講評は,“ノートPCを放置する”という解答では不完全で,第三者が操作可能な状態であることが分かるように書くことを求めている。“ロックせずに”という語が,その状態を示す。
採点講評(IPA)
設問3(3)は正答率が低かった。単に“ノートPCを放置する”といった解答が多かったが,リスクの認識という点では不完全なので,第三者が操作可能な状態であることが具体的に分かるような説明を記述してほしかった。
設問4(1)
解答欄4つ
本文中の下線⑨について,規程のうち,見直す必要があるとしている項目を二つ挙げ,図3中の番号で答えよ。また,各項目について,来客の無線LAN利用が抵触する内容を,35字以内で述べよ。
〔内容②〕解答例
来客のインターネットアクセス時の通信ログが取得されないこと
〔備考〕①と②は順不同
解説
本文の根拠
図3 9-2
9-2. 当社のネットワークに接続する機器は,当社所有のものに限る。
図3 14-1
14-1. 次のログを取得しなければならない。
〔来客用無線LANの準備〕
来客は,プロキシサーバを経由せずに直接インターネットにアクセスする。
〔来客用無線LANの準備〕
その際,通信のログは取得しない。
見直す項目は9-2と14-1で,順不同である。9-2は“当社のネットワークに接続する機器は,当社所有のものに限る”なので,来客のデバイスを無線 LAN に接続することが抵触する(来客所有のデバイスが無線LANに接続されること)。14-1は“インターネットとの通信のログ”を取得するよう定めているので,来客の通信のログを取得しない検討内容が抵触する(来客のインターネットアクセス時の通信ログが取得されないこと)。
図3には9-1,9-2,11-1〜11-3,14-1〜14-3などの項目があるが,来客の無線LAN の利用が抵触するのは,来客所有のデバイスを接続する点(9-2)と,通信のログを取得しない点(14-1)である。本文の検討結果にある“来客は,プロキシサーバを経由せずに直接インターネットにアクセスする”“その際,通信のログは取得しない”が,14-1の“インターネットとの通信のログ”の取得に反する。
字数は 23 字と 29 字で,制限は各 35 字である。“来客所有のデバイス”“通信ログ”のように,来客の利用がどの語に当たるかを入れて書く。項目番号は“9-2”“14-1”と図3どおりに書く。
設問4(2)
30字以内
無線LANのデバイスの認証方式を検討する上でC君が考慮した,運用上の負荷とは何か。30字以内で述べよ。
解答例
来客のデバイス用のクライアント証明書を発行する負荷
解説
本文の根拠
〔来客用無線LANの準備〕
無線LANを利用するデバイスの認証方式は,導入済の無線LANで採用しているa では運用上の負荷が高いので,事前共有鍵方式を利用する。
〔無線LAN導入の検討〕
クライアント証明書は,全て情報システム部がノートPCにインストールするのがよいと思います。
解答例は“来客のデバイス用のクライアント証明書を発行する負荷”である。導入済の無線LAN は EAP-TLS(802.1X)で,クライアント証明書を全て情報システム部がノートPC にインストールする運用である。来客のデバイスに同じ方式を使うと,来客ごとにクライアント証明書を発行し,インストールしなければならない。これが運用上の負荷なので,来客には事前共有鍵方式を使う。
EAP-TLS は,RFC 5216 によれば,証明書による相互認証に対応する方式で,クライアント側にも証明書が必要になる。
字数は 25 字で,制限の 30 字に収まる。“証明書を発行する”という作業と“来客のデバイス用”という対象の両方を書く。採点講評は,プロキシサーバで利用者認証をするために“ディレクトリサーバ上で利用者IDを登録する”という誤答を挙げている。来客のデバイスはプロキシサーバを経由しない設定なので,利用者IDの登録は負荷に当たらない。
採点講評(IPA)
設問4(2)も正答率が低かった。プロキシサーバでの利用者認証を行うために,“ディレクトリサーバ上で利用者IDを登録する”といった誤った解答が散見された。来客のデバイスがインターネットにアクセスする際はプロキシサーバを経由しないとなっていたので,問題文の設定をよく読み,解答してほしかった。
設問4(3)
解答欄4つ
来客がインターネット上のWebサイトにアクセスできるようにするために,FWに追加すべき通信許可ルールを,送信元ネットワーク,宛先ネットワーク,通信プロトコルの三つの組で答えよ。なお,送信元ネットワーク,宛先ネットワークについては図5中の字句を用いてそれぞれ一つ答え,通信プロトコルについては二つ答えよ。
〔備考〕通信プロトコルは,このうち異なる二つを答える(順不同)
解説
本文の根拠
〔来客用無線LANの準備〕
来客は,プロキシサーバを経由せずに直接インターネットにアクセスする。
図5
FW の配下に DMZ(プロキシサーバ,外部メールサーバが接続)と,来客LAN(来客LAN用AP が接続,無線でデバイスが接続)がある。
〔来客用無線LANの準備〕
LANを新設して(以下,来客LANという),AP(以下,来客LAN用APという)を新たに設置する。
送信元ネットワークは“来客LAN”,宛先ネットワークは“インターネット”,通信プロトコルは“HTTP”と“HTTP Over TLS”である(二つは順不同)。来客は,プロキシサーバを経由せずに直接インターネットに接続するので,FW で来客LAN からインターネットへの Web 通信を許可する。
Web サイトの閲覧には HTTP と,TLS で保護した HTTP(HTTPS)を使う。RFC 9110 の4.2.1・4.2.2 は,http の URI の既定のポートを TCP の80番,https の URI の既定のポートを“HTTP over TLS”のための443番と定めている。
送信元・宛先は図5の字句を使う。送信元は DMZ や OA-LAN ではなく“来客LAN”,宛先は“インターネット”である。採点講評は,来客のデバイスが通る経路について“問題文の設定をよく読み”と述べており,プロキシサーバを経由しないという条件を踏まえることが前提になる。通信プロトコルは“HTTP”と“HTTP Over TLS”の二つを挙げる。
出典:平成24年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問2(表記を一部改変)