問1 シンクライアント技術を利用したマルウェア対策
シンクライアント技術を利用したマルウェア対策に関する次の記述を読んで,設問 1〜5 に答えよ。
A 社は,従業員数 20,000 名の金融機関である。A 社では,これまで,本店,国内支店及び海外支店で働く従業員間の情報共有,電子メール(以下,メールという)の送受信及びインターネット上の Web サイトアクセスのための環境を整備してきた。現在の PC,サーバ及びネットワーク(以下,OA システムという)の構成を図 1 に示す。
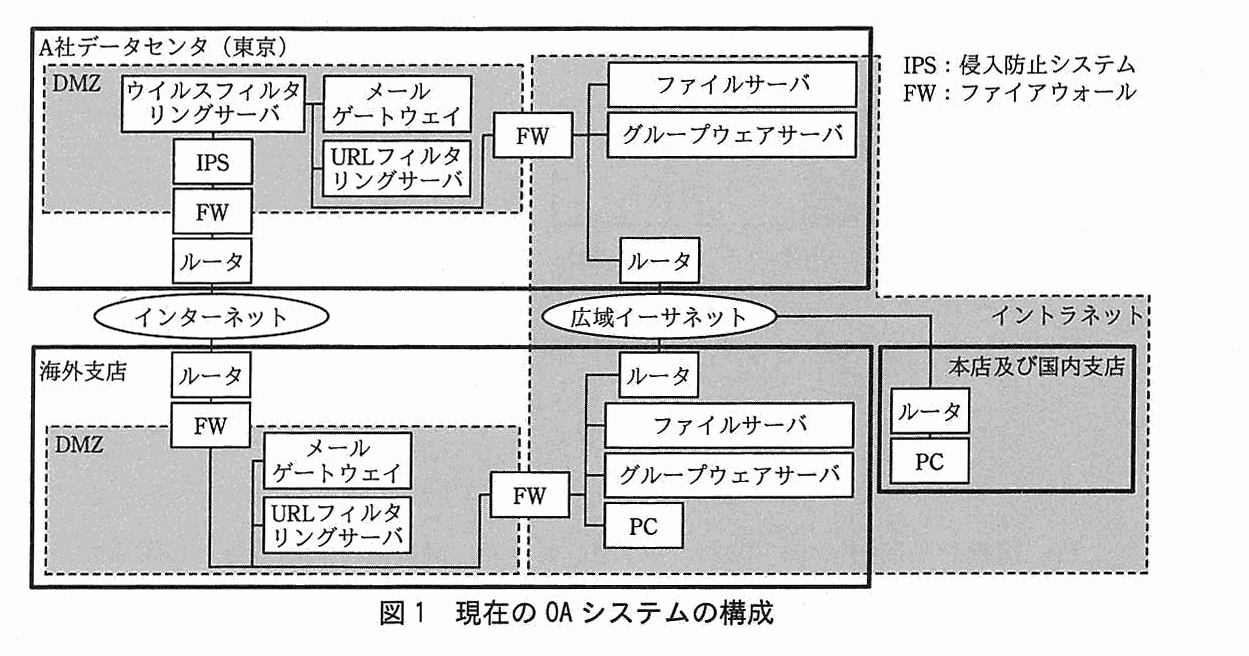
PC には,クライアントアプリケーションソフトウェア(以下,クライアントアプリケーションという)として Web ブラウザ,グループウェアクライアント,オフィスソフトウェア及び PDF リーダが導入されている。グループウェアサーバは,メールサーバの機能ももっている。利用者は,グループウェアクライアントを利用して情報共有及びメールの送受信を行うことができる。ウイルスフィルタリングサーバは,HTTP 通信及び SMTP 通信においてファイルのウイルススキャンを行い,ウイルスが検出された場合は,直ちに当該通信を遮断し,ファイルを送受信した従業員と情報システム部の管理者に警告メッセージを送信する。URL フィルタリングサーバは,業務上必要がない Web サイトへのアクセスを禁止する。
A 社は,情報システムのセキュリティ管理の強化及びコストの削減のために,本店及び全支店の PC をシンクライアント(以下,TC という)端末に段階的に移行し,A 社データセンタ(東京)内にサーバを集約することにした。
〔マルウェア対策の要件〕
TC 端末への移行及びサーバの集約に当たり,情報セキュリティ管理部は,情報システム部に対して,近年重大な脅威となっているマルウェア感染による情報漏えいについて対策を求めた。情報セキュリティ管理部が想定した,マルウェアによる情報漏えいのシナリオは次のとおりである。
- (1) 計画立案段階
- 攻撃者が,A 社従業員のメールアドレス,職場関連の情報を収集する。
- (2) 攻撃準備段階
- 攻撃者が,収集した情報を差出人やメール件名に使って,従業員がだまされやすい文面のメールを作成する。
- 攻撃者が,C&C(Command and Control)サーバを準備する。
- (3) 初期潜入段階
- 攻撃者が,メールを従業員に送信する。
- メールの添付ファイル又は本文中の URL を従業員に開かせることによって,マルウェアを実行させる。
- (4) 基盤構築段階
- マルウェアが,C&C サーバの IP アドレスを用いて,C&C サーバとの通信を開始する。
- (5) 目的遂行段階
- マルウェアが,ファイルサーバ又はグループウェアサーバから機密情報を含んだファイル(以下,機密ファイルという)を盗み出す。
- マルウェアが,盗み出した機密ファイルを C&C サーバから指示されたインターネット上のサーバに送信する。
情報セキュリティ管理部は,マルウェアによってファイルサーバとグループウェアサーバ上の機密ファイルが,インターネット上のサーバに送信されることを防ぐために,情報漏えいのシナリオを踏まえた次の対策を新しい OA システムの要件とした。
- (1) マルウェア感染対策(初期潜入段階に対する対策)
- 要件 1. PC 及び各サーバにおいてウイルス対策ソフトを利用する。
- 要件 2. ウイルスフィルタリングサーバによって,受信メールの添付ファイル及び Web サイトからダウンロードしたファイルに対するウイルススキャンを行う。
- (2) マルウェア感染後の情報漏えい対策(基盤構築段階及び目的遂行段階に対する対策)
- 要件 3. 認証プロキシサーバを新設し,利用者 ID とパスワードによる利用者認証及びアクセスログの取得を行う。インターネット上の Web サイトへのアクセスは,必ず認証プロキシサーバを経由させる。
- 要件 4. 基盤構築段階及び目的遂行段階で利用される通信を禁止する。
情報システム部の Z 部長は,部下の Y さんに,要件 1〜4 を考慮した OA システムの設計を行い,情報セキュリティ管理部のレビューを受けるよう指示した。
〔新しい OA システムの設計〕
Y さんは,新しい OA システムの設計案(以下,設計案 1 という)を作成した。設計案 1 の構成を図 2 に,設計案 1 における通信を表 1 に,それぞれ示す。
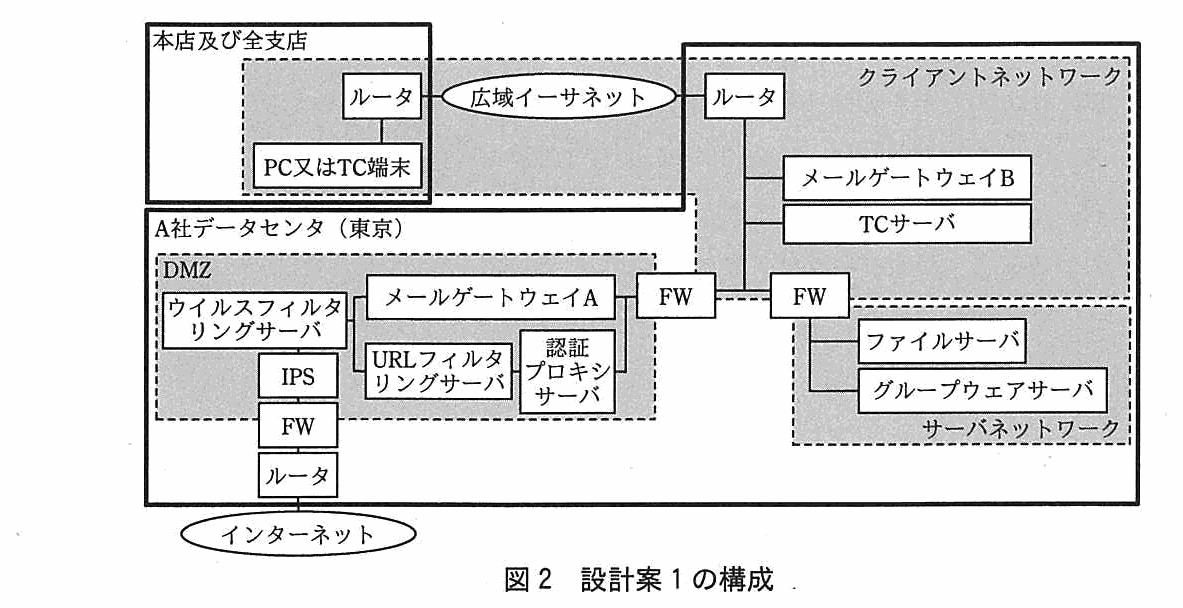
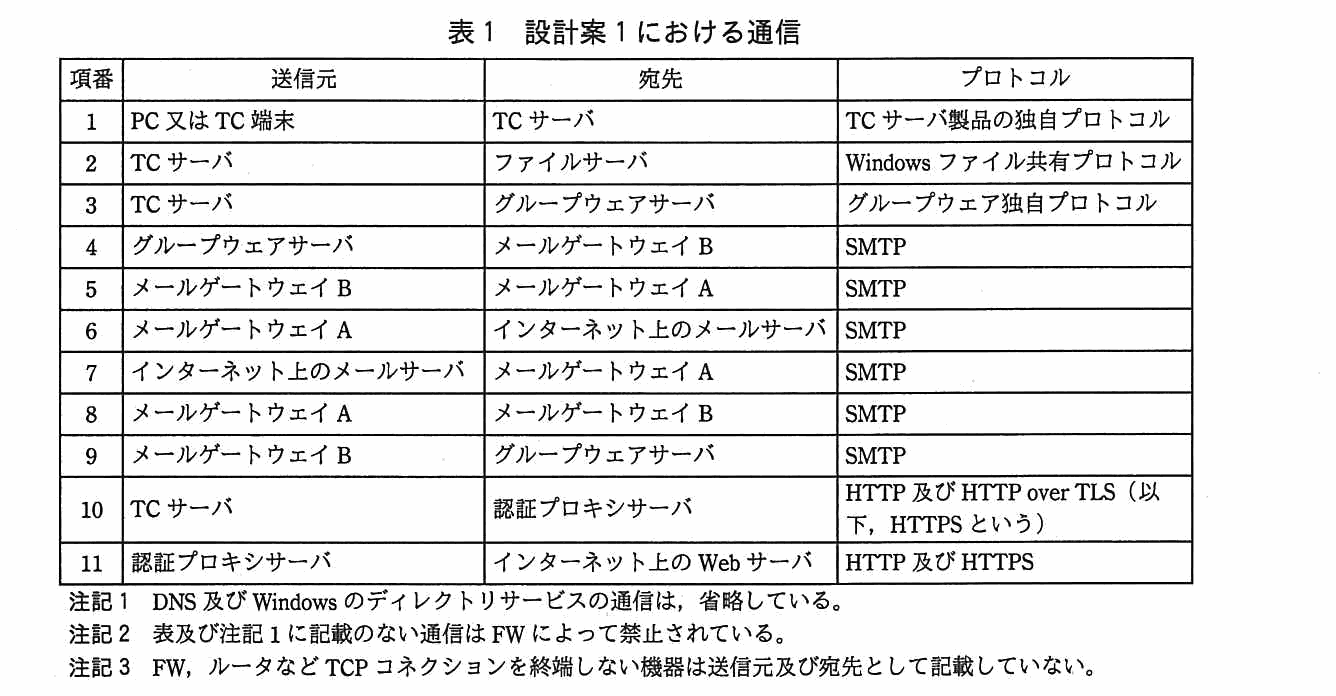
設計案 1 の概要は,次のとおりである。
- ネットワークを複数のネットワークに分け,FW でネットワーク間の通信を制限する。
- TC には,OS 及びクライアントアプリケーションを複数の利用者で共有する,画面転送型又はサーバベース方式と呼ばれる方式を採用する。
- TC サーバの OS 上で,クライアントアプリケーションが稼働する。
- PC にはビューア(TC 端末の機能を提供するソフトウェア)を導入するが,その後,本店及び支店ごとに段階的に PC から TC 端末へ移行する。
- TC 端末及びビューアから TC サーバまでの間は,TC サーバ製品独自のプロトコルで通信し,次のデータを送受信する。
- − デスクトップ及び TC サーバ上で動作するクライアントアプリケーションの画面
- − キーボード,マウスの操作情報
- 認証プロキシサーバは,利用者 ID とパスワードによる利用者認証を行う。次のいずれかの利用者認証の方式を選択できるが,方式 2 を選択する。
- 方式 1. 利用者が Web ブラウザを起動するたびに認証する。
- 方式 2. 認証が成功すると,設定された時間が経過するまでは,クライアントの IP アドレスによって認証済みの利用者とみなす。
新しい OA システムは,次のように動作する。
- TC 端末又はビューアを起動して TC サーバにログオンすると,TC サーバが提供するデスクトップが表示される。デスクトップには,各クライアントアプリケーションを起動するためのアイコンがある。
- アイコンをクリックすると,クライアントアプリケーションが TC サーバの OS 上の一つのプロセスとして起動する。TC サーバには,仮想 IP アドレスプール(クライアントアプリケーションのプロセスが利用する仮想 IP アドレスの範囲)が定義されている。クライアントアプリケーションのプロセスは,仮想 IP アドレスプールの中から他のプロセスで利用されていない仮想 IP アドレスを一つ選択して利用する。クライアントアプリケーションのプロセスが終了すると,当該プロセスで利用されていた仮想 IP アドレスは解放され,他のプロセスが起動したときに再利用される。
- グループウェアクライアントの画面で受信メールの添付ファイルのアイコンをクリックすると,当該ファイルが開かれる。このとき,グループウェアクライアントは,グループウェアクライアントの実行環境である TC サーバの作業フォルダに,グループウェアサーバから添付ファイルをダウンロードし,OS の設定でファイルタイプに関連付けられたクライアントアプリケーションを起動する。
- Web ブラウザ上でクリックしたリンクが,OS の設定でファイルタイプごとに関連付けられたインターネット上のファイルへのリンクであった場合,Web ブラウザは,インターネット上の Web サーバから Web ブラウザの実行環境である TC サーバ上の作業フォルダに当該ファイルをダウンロードし,該当するクライアントアプリケーションを起動する。
- 各従業員には,TC サーバの設定によって,ファイルサーバのフォルダが一つずつ割り当てられている。クライアントアプリケーションの画面からファイル保存の操作を行うと,保存先を選択する画面に D ドライブとしてそのフォルダが表示される。D ドライブを保存先に選択すると,当該ファイルが,クライアントアプリケーションが稼働している TC サーバからファイルサーバに転送される。
〔マルウェア対策を考慮した修正〕
Y さんが設計案 1 について情報セキュリティ管理部のレビューを受けたところ,次の 3 点が指摘された。
- 指摘 1. 要件 2 のウイルススキャンが行われない場合がある。要件 2 を満たすように対策を強化する必要がある。
- 指摘 2. 要件 3 の認証プロキシサーバの方式選択について,方式 2 では要件 3 を満たせない。方式 1 を選択すべきである。
- 指摘 3. FW 及び IPS による通信の制限だけでは要件 4 を満たしていない。対策を追加する必要がある。
Y さんは,情報セキュリティ管理部の指摘を反映した修正案(以下,設計案 2 という)を作成し,情報セキュリティ管理部と Z 部長の承認を得た。設計案 2 では,TC サーバを,用途によってオフィス環境用 TC サーバ(以下,OA 用 TC サーバという)とインターネットアクセス用 TC サーバ(以下,IA 用 TC サーバという)に分けている。また,本店及び全支店でのメールによるファイル送信及びインターネット上の Web サイトへのファイルアップロードを,情報漏えい防止サーバ(以下,DLP サーバという)を使って制限する対策を追加している。DLP サーバの仕組みは次のとおりである。
- HTTP 通信及び SMTP 通信でインターネットに送信されるファイルに,住所,氏名,電話番号又は機密,個人情報などの区分を示す文字列が含まれていないかを検査する。
- 機密や個人情報に該当すると判断した場合は,通信を遮断し,ファイル送信を行った従業員と情報システム部の管理者に警告メッセージを送る。
設計案 2 の構成を図 3 に,設計案 2 における通信を表 2 に,それぞれ示す。
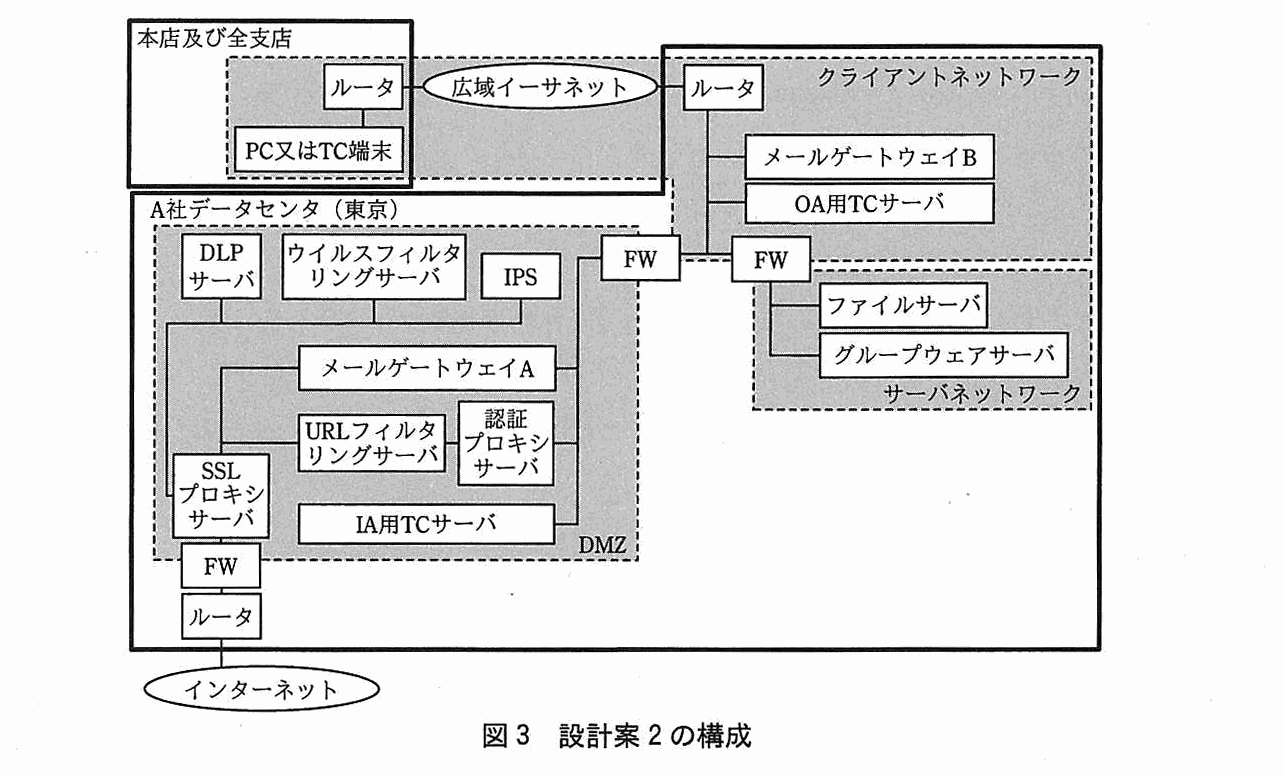
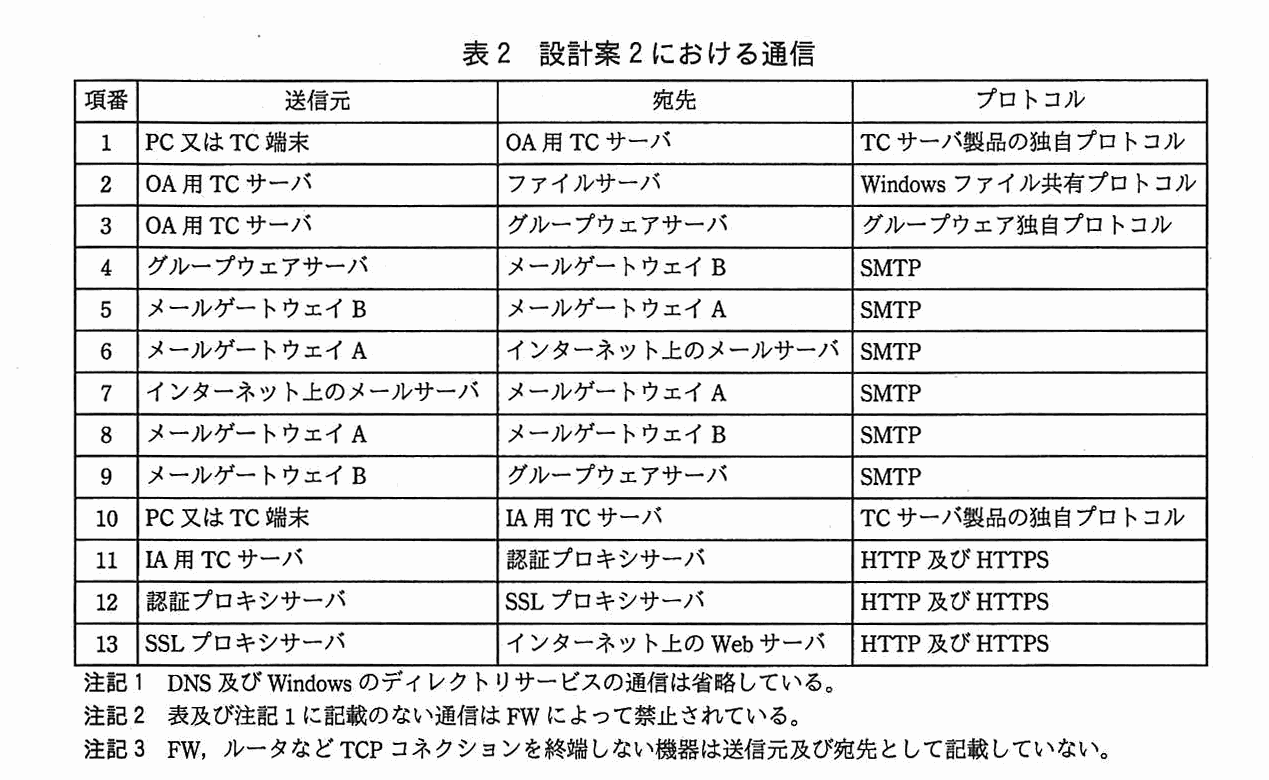
設計案 2 において,利用者が受信メール中の URL をクリックした場合,OA 用 TC サーバ上で Web ブラウザが起動されるが,当該 URL へのアクセスは失敗する。OA 用 TC サーバ及び IA 用 TC サーバの作業フォルダ中のファイルは,定期的に削除される。SSL プロキシサーバは,HTTPS 通信の復号及び再暗号化に用いられる。
〔業務要件を踏まえた再修正〕
A 社は,一部の国内支店において新しい OA システムの試行運用を開始した。試行運用は成功し,A 社は新しい OA システムを本店及び全支店に展開することを決めた。展開に先立ち,情報システム部が本店及び全支店に新しい OA システムについて説明したところ,海外支店 X から,他の金融機関との共同融資業務及び幹事業務のために,PC 及び支店固有のインターネット接続回線を継続利用したいという要望が上がった。その業務とは,オンラインストレージとメールを使って,複数の金融機関との間で,融資案件の情報を共有し,参加する金融機関の募集を行うというものである。業務の具体的な内容は次のとおりである。
- (1) 共同融資業務
- a. 融資案件の幹事の金融機関から,融資案件に対する融資依頼のメールが送られてくる。オンラインストレージ上には当該融資案件に関するファイル(以下,案件ファイルという)が置かれており,メールにそれら案件ファイルのリストを含むページの URL が含まれている。
- b. 融資依頼のメール中の URL をクリックしてリストにアクセスする。
- c. リストから案件ファイルを選択し,ファイルサーバにダウンロードする。
- d. 融資案件に融資する場合,幹事の金融機関に対して,返信メールで,参加表明と融資額を連絡する。
- (2) 幹事業務
- e. オフィスソフトウェアを使って案件ファイルを作成し,ファイルサーバに保存する。
- f. ファイルサーバからオンラインストレージに案件ファイルをアップロードする。
- g. 他の金融機関宛ての融資依頼のメールを作成し,オンラインストレージ上の案件ファイルのリストを含むページの URL を,Web ブラウザの画面からメール中にコピーして貼り付ける。
- h. 融資依頼のメールを送信する。
1 融資案件当たりの案件ファイルの合計サイズは,最大 500 M バイトである。海外支店 X では,業務の最繁時間帯の 9:00〜10:00 の間,100 名の従業員が,1 名当たり最大 3 件の共同融資業務を行っており,この業務スピードを維持する必要がある。融資案件への融資会社募集は,必要な資金が集まった時点で打ち切られ,幹事の金融機関によって融資先及び融資元との間の契約手続が開始されることから,利益率,リスクが好条件の案件ほど参加表明と融資額を早く連絡する必要がある。幹事業務は,9:00〜10:00 の間は行われない。
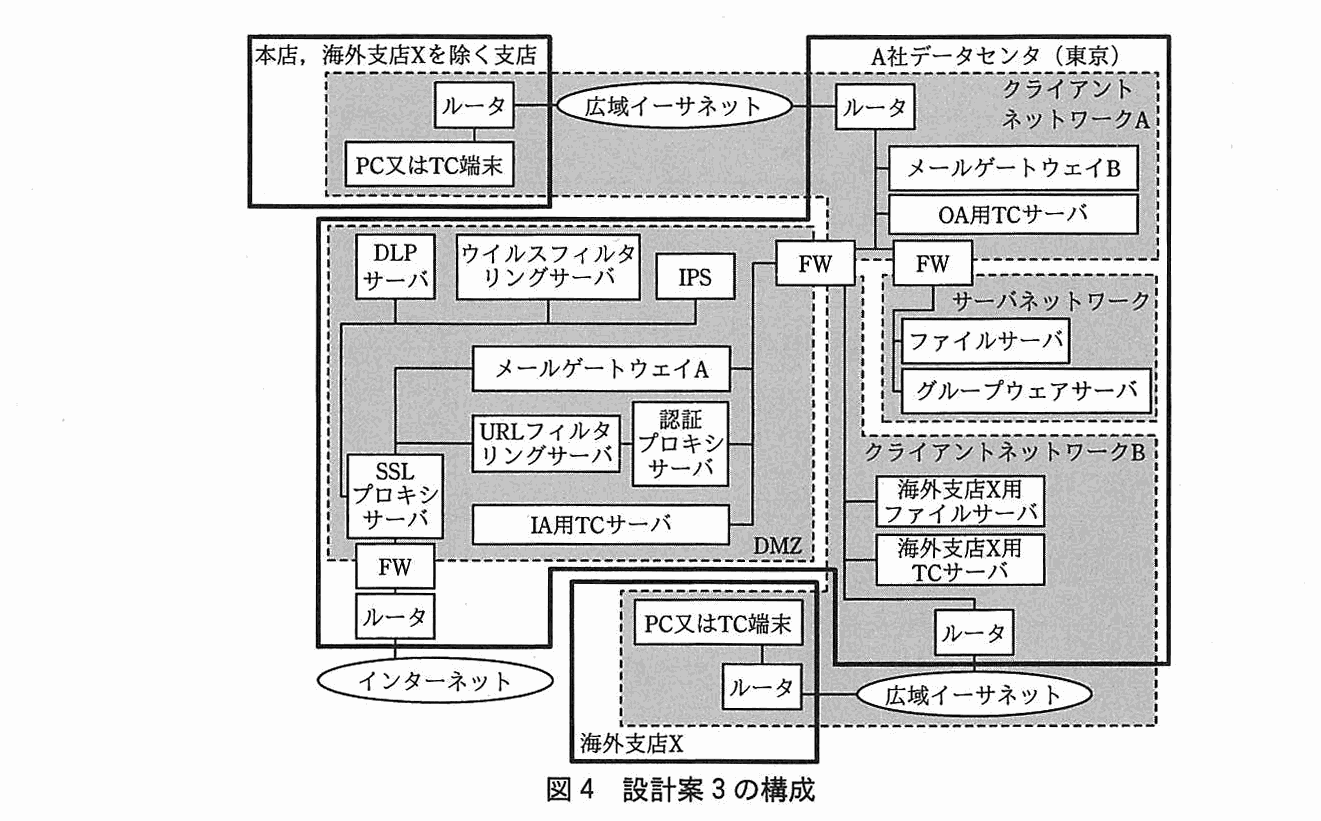
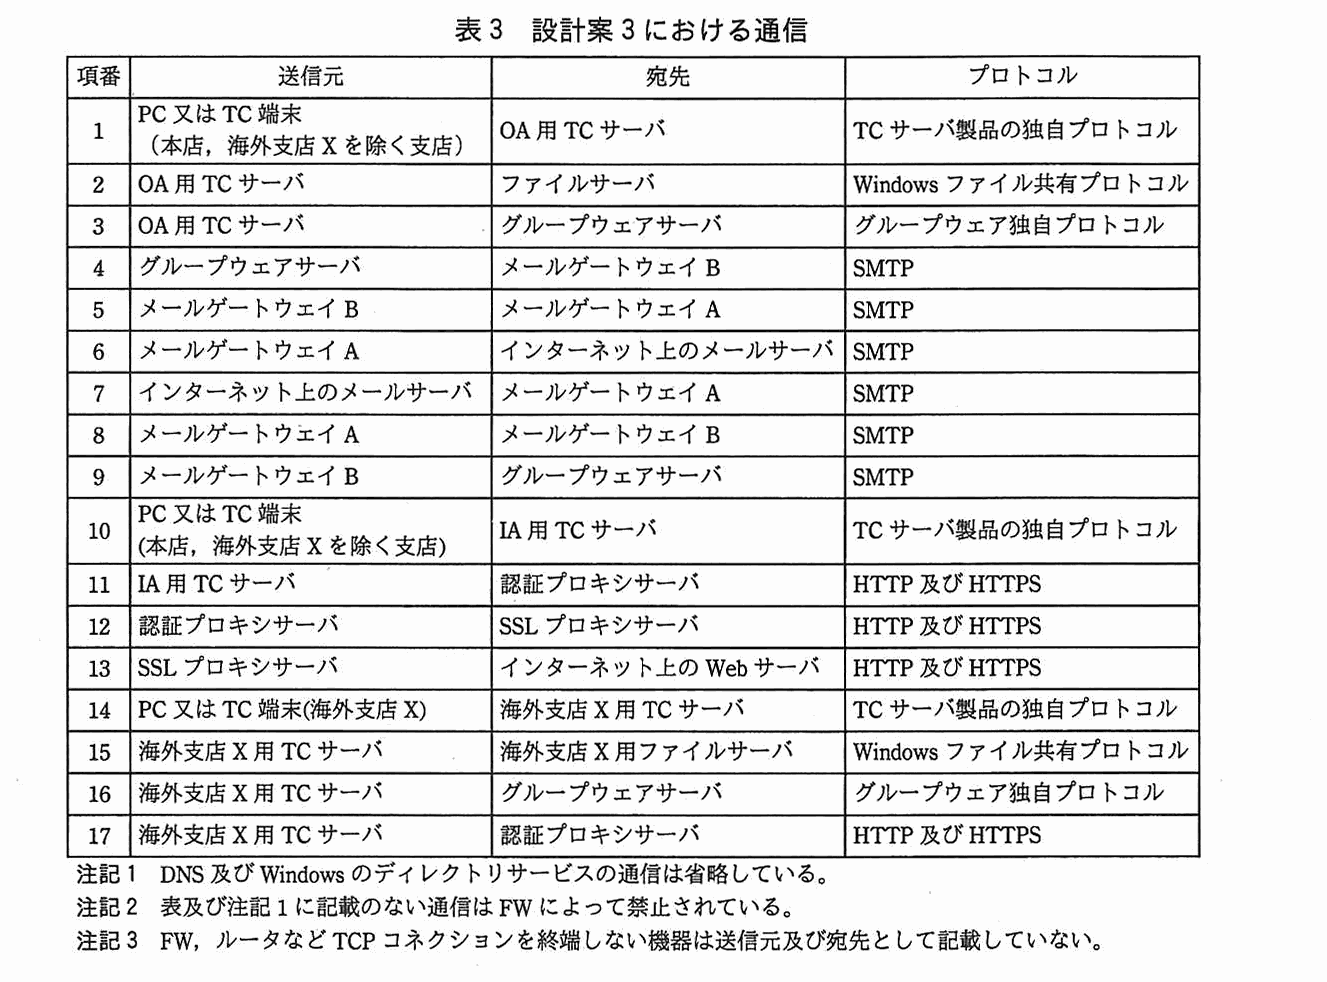
Y さんは,マルウェア対策に加えて海外支店 X において他の金融機関との共同融資業務及び幹事業務を可能にする修正案(以下,設計案 3 という)を作成した。設計案 3 では,海外支店 X 専用に,ファイルサーバ及び TC サーバが追加されている。
設計案 3 の構成を図 4 に,設計案 3 における通信を表 3 に,それぞれ示す。
〔パフォーマンス検証〕
Y さんは,設計案 3 について,情報セキュリティ管理部と Z 部長の承認を得た後,海外支店 X に対して説明会を開いた。海外支店 X は,設計案 3 が共同融資業務での業務スピード維持に必要なパフォーマンス要件を満たせるのかどうかについて検証を求めた。
Y さんが試算したところ,パフォーマンス要件を満たすには,インターネット接続回線の帯域幅を確保するために大きなコストが必要になることが判明した。Y さんは,海外支店 X については例外的に,TC 端末に移行せずに,システム運用とセキュリティ管理も含めて PC 及び支店固有のインターネット接続回線を図 1 の現状のまま継続利用せざるを得ないと結論付けた。Y さんは,設計案 3 を更に修正した設計案(以下,設計案 4 という)を作成し,その内容と修正理由を情報セキュリティ管理部と Z 部長に説明した。設計案 4 の構成を図 5 に示す。
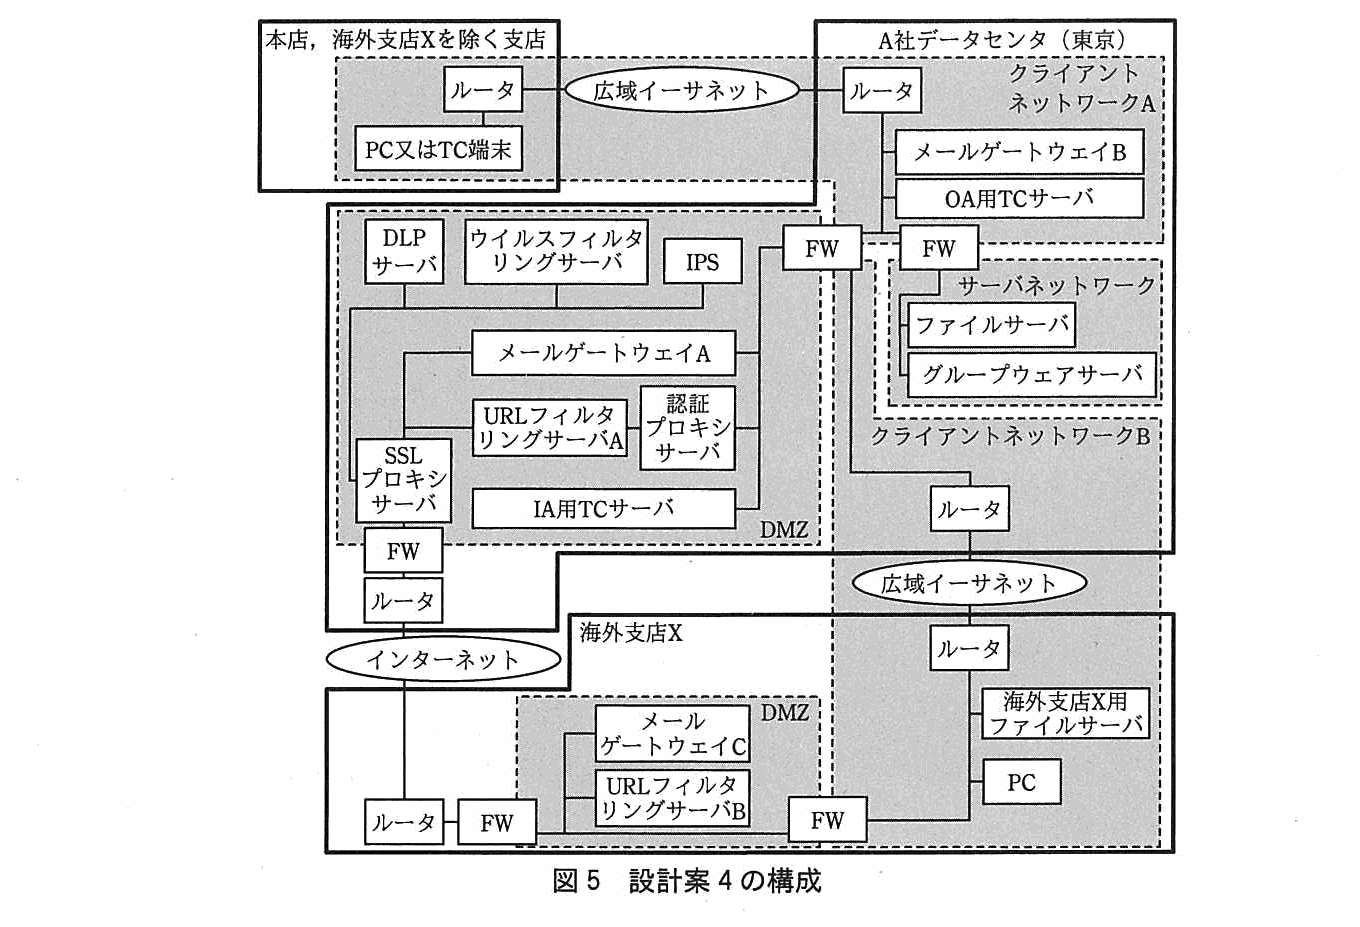
情報セキュリティ管理部と Z 部長は,海外支店 X のインターネット接続におけるセキュリティ対策について,次の二つを条件として,設計案 4 を承認した。
- ①他の支店と同等の技術的対策を行うこと
- 新しい OA システムは,国内,海外ともに情報システム部が構築,運用及びセキュリティ管理を行い,情報セキュリティ管理部がセキュリティ管理状況を定期的に監査すること
A 社は,条件を満たすように見直した設計案 4 に基づき,新しい OA システムの本格運用を開始した。
出題趣旨(IPA)
シンクライアント技術は,データがクライアントに残らないことから,情報漏えい対策の一つとして広く採用されている。ただし,その設計においては,セキュリティ以外の要件も踏まえる必要がある。本問では,マルウェアによる情報漏えいへの対策,シンクライアント技術及びその他のセキュリティ対策技術を題材に,セキュリティ要件と業務要件及びパフォーマンス要件とのバランスを考慮した,OAシステムの設計能力を問う。
採点講評(問全体・IPA)
問1では,近年,標的型攻撃対策としても使われているシンクライアント技術を題材に,セキュリティ対策について出題した。
設問と解答例
本店の TC 端末を利用して,グループウェアサーバ上のファイルをファイルサーバに転送する。
解答例
- 1,2,3
解説
本文の根拠
表1 項番1〜3
1:PC 又は TC 端末 → TC サーバ,TC サーバ製品の独自プロトコル。2:TC サーバ → ファイルサーバ,Windows ファイル共有プロトコル。3:TC サーバ → グループウェアサーバ,グループウェア独自プロトコル。
〔新しい OA システムの設計〕
TC サーバの OS 上で,クライアントアプリケーションが稼働する。
〔新しい OA システムの設計〕
D ドライブを保存先に選択すると,当該ファイルが,クライアントアプリケーションが稼働している TC サーバからファイルサーバに転送される。
設計案 1 では,クライアントアプリケーションは TC サーバの OS 上で動き,TC 端末は画面と操作情報をやり取りするだけである。本店の TC 端末で操作するには,まず TC 端末から TC サーバへの通信(項番 1)が要る。グループウェアクライアントは TC サーバ上で動くので,グループウェアサーバ上のファイルは TC サーバが取りに行き(項番 3),D ドライブに保存すると TC サーバからファイルサーバへ転送される(項番 2)。解答例は“1,2,3”である。
本文の“D ドライブを保存先に選択すると,当該ファイルが,…TC サーバからファイルサーバに転送される”が,ファイルが TC 端末を通らずにサーバ間で動くことを示している。グループウェアサーバとファイルサーバの間に直接の通信は表 1 に無いので,必ず TC サーバを経由する。
間違えやすいのは,ファイルを動かす操作だから TC 端末とファイルサーバの間に通信があると考えることである。表 1 にそのような項番は無く,注記 2 により禁止されている。“全ての通信”を問われているので,起点となる項番 1 を落とさないようにする。
採点講評(IPA)
設問1は,設計案における通信経路の特定,マルウェア感染時の動作についての問題である。設問全体の正答率は高めで,多くの受験者が条件設定を正しく理解していたと思われる。
インターネットから A 社にメールが届き,そのメールを国内支店の TC 端末を利用して閲覧する。
解答例
- 1,3,7,8,9
解説
本文の根拠
表1 項番7〜9
7:インターネット上のメールサーバ → メールゲートウェイ A,SMTP。8:メールゲートウェイ A → メールゲートウェイ B,SMTP。9:メールゲートウェイ B → グループウェアサーバ,SMTP。
冒頭
グループウェアサーバは,メールサーバの機能ももっている。利用者は,グループウェアクライアントを利用して情報共有及びメールの送受信を行うことができる。
表1 項番3
3:TC サーバ → グループウェアサーバ,グループウェア独自プロトコル。
インターネットから届いたメールは,インターネット上のメールサーバからメールゲートウェイ A(項番 7),メールゲートウェイ A からメールゲートウェイ B(項番 8),メールゲートウェイ B からメールサーバの機能をもつグループウェアサーバ(項番 9)へ SMTP で中継される。閲覧するときは,国内支店の TC 端末から TC サーバ(項番 1)につなぎ,TC サーバ上のグループウェアクライアントがグループウェアサーバからメールを読む(項番 3)。解答例は“1,3,7,8,9”である。
本文に“グループウェアサーバは,メールサーバの機能ももっている”とあるので,メールの最終的な置き場所はグループウェアサーバである。項番 4〜6 は送信の向きの通信なので,受信して閲覧する場面には使われない。
受信の経路(7,8,9)だけを答えて閲覧の側(1,3)を落とす誤りに気を付ける。設問は“メールが届き,そのメールを…閲覧する”の両方を一つの場面としている。
採点講評(IPA)
設問1は,設計案における通信経路の特定,マルウェア感染時の動作についての問題である。設問全体の正答率は高めで,多くの受験者が条件設定を正しく理解していたと思われる。
海外支店の PC を利用して,インターネット上の Web サイトにアクセスする。
解答例
- 1,10,11
解説
本文の根拠
図2
本店及び全支店:PC 又は TC 端末がルータにつながり,ルータが広域イーサネットにつながる。
〔新しい OA システムの設計〕
PC にはビューア(TC 端末の機能を提供するソフトウェア)を導入するが,その後,本店及び支店ごとに段階的に PC から TC 端末へ移行する。
表1 項番10・11
10:TC サーバ → 認証プロキシサーバ,HTTP 及び HTTP over TLS(以下,HTTPS という)。11:認証プロキシサーバ → インターネット上の Web サーバ,HTTP 及び HTTPS。
設計案 1 では,海外支店の PC もビューアを使って TC サーバにつなぎ(項番 1),Web ブラウザは TC サーバ上で動く。Web ブラウザは要件 3 のとおり認証プロキシサーバを経由し(項番 10),認証プロキシサーバがインターネット上の Web サーバにアクセスする(項番 11)。解答例は“1,10,11”である。
図 2 では海外支店も“本店及び全支店”に含まれ,PC 又は TC 端末は広域イーサネット経由でデータセンタにつながっている。図 1 にあった海外支店の FW やインターネット回線は設計案 1 には無く,PC は TC 端末と同じくビューアで TC サーバを使う。
“PC だから直接インターネットに出る”と考えると項番 1 を落とす。設計案 1 では,PC に導入するのはビューアであり,Web ブラウザが動くのは TC サーバであることを押さえる。
採点講評(IPA)
設問1は,設計案における通信経路の特定,マルウェア感染時の動作についての問題である。設問全体の正答率は高めで,多くの受験者が条件設定を正しく理解していたと思われる。
設計案 1 において,受信メールの添付ファイルを海外支店の TC 端末から開いてマルウェアに感染した場合,マルウェアはどの構成要素上で動作するか。図 2 中の用語で答えよ。また,その後,マルウェアがファイルサーバ上のファイル及びグループウェアサーバ上のファイルを盗み出してインターネット上の Web サーバに送信するのに利用する全ての通信を,表 1 中の項番で答えよ。
〔構成要素〕解答例
- TCサーバ
〔通信〕解答例
- 2,3,10,11
解説
本文の根拠
〔新しい OA システムの設計〕
グループウェアクライアントは,グループウェアクライアントの実行環境である TC サーバの作業フォルダに,グループウェアサーバから添付ファイルをダウンロードし,OS の設定でファイルタイプに関連付けられたクライアントアプリケーションを起動する。
表1 項番2・3
2:TC サーバ → ファイルサーバ,Windows ファイル共有プロトコル。3:TC サーバ → グループウェアサーバ,グループウェア独自プロトコル。
表1 項番10・11
10:TC サーバ → 認証プロキシサーバ,HTTP 及び HTTP over TLS(以下,HTTPS という)。11:認証プロキシサーバ → インターネット上の Web サーバ,HTTP 及び HTTPS。
添付ファイルは TC サーバの作業フォルダにダウンロードされ,TC サーバ上のクライアントアプリケーションで開かれる。したがってマルウェアが動作するのは TC 端末ではなく“TCサーバ”である。盗み出しには TC サーバからファイルサーバ(項番 2)とグループウェアサーバ(項番 3)への通信を使い,送信には TC サーバから認証プロキシサーバ(項番 10)と認証プロキシサーバからインターネット上の Web サーバ(項番 11)への通信を使う。解答例は構成要素が“TCサーバ”,通信が“2,3,10,11”である。
本文の“グループウェアクライアントの実行環境である TC サーバの作業フォルダに”が,ファイルを開く場所が TC サーバであることを示している。TC 端末と TC サーバの間で送受信するのは画面と操作情報だけなので,TC 端末上でファイルが実行されることはない。
マルウェアは TC サーバ上で動くので,TC 端末から TC サーバへの項番 1 は盗み出しにも送信にも使わない。(1)(a)・(c)と違い,項番 1 を入れないことが要点である。
採点講評(IPA)
設問1は,設計案における通信経路の特定,マルウェア感染時の動作についての問題である。設問全体の正答率は高めで,多くの受験者が条件設定を正しく理解していたと思われる。
指摘 1 について,ウイルススキャンが行われないのはどのような場合か。二つ挙げ,それぞれ 25 字以内で述べよ。
〔①〕解答例
- 通信が暗号化されている場合
〔②〕解答例
- ファイルが暗号化されている場合
解説
本文の根拠
冒頭
ウイルスフィルタリングサーバは,HTTP 通信及び SMTP 通信においてファイルのウイルススキャンを行い
表1 項番10
10:TC サーバ → 認証プロキシサーバ,HTTP 及び HTTP over TLS(以下,HTTPS という)。
〔マルウェア対策を考慮した修正〕
SSL プロキシサーバは,HTTPS 通信の復号及び再暗号化に用いられる。
ウイルスフィルタリングサーバは通信の中を流れるファイルを検査する。中身を読めなければ検査できないので,スキャンが行われないのは,HTTPS のように通信が暗号化されている場合と,ファイルそのものが暗号化されている場合である。解答例は①“通信が暗号化されている場合”,②“ファイルが暗号化されている場合”である。
表 1 では Web アクセスに HTTP だけでなく HTTPS も使う。設計案 2 で“SSL プロキシサーバは,HTTPS 通信の復号及び再暗号化に用いられる”とされたのは,暗号化された通信の中身をウイルスフィルタリングサーバに見せるための対策である。一方,ファイル自体の暗号化(パスワード付きの圧縮ファイルなど)は通信を復号しても中身が読めない。
字数は各 25 字以内で,解答例は 13 字と 15 字である。“暗号化”の対象が“通信”か“ファイル”かを書き分けないと,二つが同じ答えに見えてしまう。“HTTPS の場合”のように具体例だけを書くより,暗号化されているから読めないという理由が伝わる書き方にする。
指摘 2 について,方式 2 が要件を満たせない理由を,技術的要因を含めて 75 字以内で述べよ。
解答例
- クライアントアプリケーションのプロセスが起動される度に,IPアドレスが変わるので,認証済みのほかの利用者として認証されてしまう可能性があるから
解説
本文の根拠
〔新しい OA システムの設計〕方式2
方式 2. 認証が成功すると,設定された時間が経過するまでは,クライアントの IP アドレスによって認証済みの利用者とみなす。
〔新しい OA システムの設計〕
クライアントアプリケーションのプロセスが終了すると,当該プロセスで利用されていた仮想 IP アドレスは解放され,他のプロセスが起動したときに再利用される。
要件3
要件 3. 認証プロキシサーバを新設し,利用者 ID とパスワードによる利用者認証及びアクセスログの取得を行う。
方式 2 は,認証に成功したクライアントの IP アドレスを一定時間“認証済みの利用者”とみなす。ところが TC サーバでは,Web ブラウザなどのプロセスが起動するたびに仮想 IP アドレスプールから空いているアドレスを選び,終了すると解放して他のプロセスに再利用させる。そのため,ある利用者が認証した IP アドレスを別の利用者のプロセスが使うと,認証済みのほかの利用者とみなされてしまう。解答例は“クライアントアプリケーションのプロセスが起動される度に,IPアドレスが変わるので,認証済みのほかの利用者として認証されてしまう可能性があるから”である。
要件 3 は利用者 ID とパスワードによる利用者認証とアクセスログの取得を求めている。IP アドレスと利用者の対応が崩れると,認証をすり抜けられるうえ,アクセスログに別の利用者が記録され,マルウェアの通信を誰の操作か特定できなくなる。
字数は 75 字以内で,解答例は 71 字である。“プロセスの起動ごとに IP アドレスが変わる(再利用される)”という技術的要因と,“他の利用者として認証される”という結果の両方を残す。講評が指摘するとおり,結果だけ,又は要因だけの解答では足りない。
採点講評(IPA)
設問2は,マルウェア対策として改善すべき点についての問題である。設問2(2)は正答率が低かった。要件を満たせない理由及び技術的要因を正確に記述できていない解答が多かった。使用する構成要素の仕様を正しく理解し,趣旨を表現する能力を身に付けてほしい。
設計案 2 において,利用者がインターネット上の Web サイトのファイルを閲覧してマルウェア感染が起きた場合,マルウェアはどの構成要素上で動作するか。図 3 中の用語で答えよ。
解答例
- IA用TCサーバ
解説
本文の根拠
〔マルウェア対策を考慮した修正〕
設計案 2 では,TC サーバを,用途によってオフィス環境用 TC サーバ(以下,OA 用 TC サーバという)とインターネットアクセス用 TC サーバ(以下,IA 用 TC サーバという)に分けている。
表2 項番11
11:IA 用 TC サーバ → 認証プロキシサーバ,HTTP 及び HTTPS。
〔新しい OA システムの設計〕
Web ブラウザは,インターネット上の Web サーバから Web ブラウザの実行環境である TC サーバ上の作業フォルダに当該ファイルをダウンロードし,該当するクライアントアプリケーションを起動する。
設計案 2 でインターネット上の Web サイトにアクセスできるのは,認証プロキシサーバへの通信(表 2 項番 11)をもつ IA 用 TC サーバだけである。Web ブラウザは IA 用 TC サーバ上で動き,閲覧したファイルはその作業フォルダにダウンロードされて開かれる。したがってマルウェアは“IA用TCサーバ”上で動作する。
本文の“Web ブラウザの実行環境である TC サーバ上の作業フォルダに当該ファイルをダウンロード”が,ファイルを開く場所を示している。OA 用 TC サーバ上の Web ブラウザでは,受信メール中の URL へのアクセスも失敗するとされており,インターネットには出られない。
“図 3 中の用語で”とあるので,“TCサーバ”ではなく図 3 の表記どおり“IA用TCサーバ”と答える。TC 端末と書くのは誤りである。
設計案 2 において,利用者が受信メールの添付ファイルを開いてマルウェア感染が起きた場合,マルウェアはどの構成要素上で動作するか。図 3 中の用語で答えよ。
解答例
- OA用TCサーバ
解説
本文の根拠
表2 項番1・3
1:PC 又は TC 端末 → OA 用 TC サーバ,TC サーバ製品の独自プロトコル。2:OA 用 TC サーバ → ファイルサーバ,Windows ファイル共有プロトコル。3:OA 用 TC サーバ → グループウェアサーバ,グループウェア独自プロトコル。
〔新しい OA システムの設計〕
グループウェアクライアントは,グループウェアクライアントの実行環境である TC サーバの作業フォルダに,グループウェアサーバから添付ファイルをダウンロードし
グループウェアサーバへの通信(表 2 項番 3)をもつのは OA 用 TC サーバなので,グループウェアクライアントは OA 用 TC サーバ上で動く。受信メールの添付ファイルはその作業フォルダにダウンロードされ,関連付けられたクライアントアプリケーションで開かれる。したがってマルウェアは“OA用TCサーバ”上で動作する。
本文の“グループウェアクライアントの実行環境である TC サーバの作業フォルダに…添付ファイルをダウンロード”のとおり,添付ファイルを開く場所はグループウェアクライアントと同じ TC サーバである。設計案 2 で TC サーバを用途別に分けたので,その場所が OA 用 TC サーバになる。
(3)との違いは感染の入口である。Web 閲覧なら IA 用 TC サーバ,メールの添付ファイルなら OA 用 TC サーバとなり,この違いが(5)で FW に止められる通信の違いにつながる。
設計案 2 におけるマルウェア対策について,目的遂行段階でマルウェアが利用する二つの通信のうち,FW によって禁止されているのはどの通信か。マルウェアの実行がインターネット上の Web サイトのファイルを閲覧して起きた場合,及び受信メールの添付ファイルを開いて起きた場合のそれぞれについて,送信元,宛先及びプロトコルを答えよ。
〔Webサイトのファイルを閲覧した場合 送信元〕解答例
- IA用TCサーバ
〔Webサイトのファイルを閲覧した場合 宛先〕解答例
- ファイルサーバ
- グループウェアサーバ
〔Webサイトのファイルを閲覧した場合 プロトコル〕解答例
- Windowsファイル共有プロトコル
- グループウェア独自プロトコル
〔受信メールの添付ファイルを開いた場合 送信元〕解答例
- OA用TCサーバ
〔受信メールの添付ファイルを開いた場合 宛先〕解答例
- インターネット上のWebサーバ
〔受信メールの添付ファイルを開いた場合 プロトコル〕解答例
- HTTP及びHTTPS
〔備考〕Webサイトのファイルを閲覧した場合は,a群(IA用TCサーバ,ファイルサーバ,Windowsファイル共有プロトコル)又はb群(IA用TCサーバ,グループウェアサーバ,グループウェア独自プロトコル)のどちらかを答える。同じ群中の組合せとする
解説
本文の根拠
〔マルウェア対策の要件〕(5) 目的遂行段階
マルウェアが,ファイルサーバ又はグループウェアサーバから機密情報を含んだファイル(以下,機密ファイルという)を盗み出す。
〔マルウェア対策の要件〕(5) 目的遂行段階
マルウェアが,盗み出した機密ファイルを C&C サーバから指示されたインターネット上のサーバに送信する。
表2 項番2・3
2:OA 用 TC サーバ → ファイルサーバ,Windows ファイル共有プロトコル。3:OA 用 TC サーバ → グループウェアサーバ,グループウェア独自プロトコル。
表2 項番11
11:IA 用 TC サーバ → 認証プロキシサーバ,HTTP 及び HTTPS。
表2 注記2
注記 2 表及び注記 1 に記載のない通信は FW によって禁止されている。
目的遂行段階でマルウェアが使う通信は,①ファイルサーバ又はグループウェアサーバから機密ファイルを盗み出す通信と,②盗んだファイルをインターネット上のサーバに送る通信の二つである。Web 閲覧で感染した場合,マルウェアは IA 用 TC サーバ上にあり,②は認証プロキシサーバ経由で許可されているが,①の IA 用 TC サーバからファイルサーバ(Windows ファイル共有プロトコル)又はグループウェアサーバ(グループウェア独自プロトコル)への通信は表 2 に無いので禁止される。メールの添付ファイルで感染した場合,マルウェアは OA 用 TC サーバ上にあり,①は項番 2・3 で許可されているが,②の OA 用 TC サーバからインターネット上の Web サーバへの HTTP 及び HTTPS 通信は表 2 に無いので禁止される。
解答例は,Web サイトのファイルを閲覧した場合が送信元“IA用TCサーバ”,宛先“ファイルサーバ”,プロトコル“Windowsファイル共有プロトコル”(a 群),又は送信元“IA用TCサーバ”,宛先“グループウェアサーバ”,プロトコル“グループウェア独自プロトコル”(b 群)で,備考に“同じ群中の組合せとする”とある。受信メールの添付ファイルを開いた場合は送信元“OA用TCサーバ”,宛先“インターネット上のWebサーバ”,プロトコル“HTTP及びHTTPS”である。
Web 閲覧の場合は宛先とプロトコルの組を崩さないこと(ファイルサーバにグループウェア独自プロトコルを組み合わせると誤り)。TC サーバを分けたことで,どちらで感染しても“盗む”か“送る”のどちらかが FW で止まる,という設計案 2 の狙いを読み取る。
海外支店 X の共同融資業務及び幹事業務のうち,設計案 2 では実現できない項目を全て挙げ,本文中の a〜h の記号で答えよ。
解答例
- b,c,f,g
解説
本文の根拠
〔マルウェア対策を考慮した修正〕
設計案 2 において,利用者が受信メール中の URL をクリックした場合,OA 用 TC サーバ上で Web ブラウザが起動されるが,当該 URL へのアクセスは失敗する。
〔業務要件を踏まえた再修正〕(1) 共同融資業務
b. 融資依頼のメール中の URL をクリックしてリストにアクセスする。
〔業務要件を踏まえた再修正〕(2) 幹事業務
f. ファイルサーバからオンラインストレージに案件ファイルをアップロードする。
〔新しい OA システムの設計〕
TC 端末及びビューアから TC サーバまでの間は,TC サーバ製品独自のプロトコルで通信し,次のデータを送受信する。
設計案 2 では,メールを扱う OA 用 TC サーバはインターネットに出られず,インターネットに出られる IA 用 TC サーバはファイルサーバにもグループウェアサーバにもつながらない(表 2)。b はメール中の URL をクリックするが,OA 用 TC サーバ上の Web ブラウザからのアクセスは失敗する。c はオンラインストレージから取得したファイルをファイルサーバに保存するが,IA 用 TC サーバからファイルサーバへの通信が無い。f はファイルサーバのファイルをアップロードするが,同じ理由で IA 用 TC サーバからファイルサーバのファイルを扱えない。g は IA 用 TC サーバの Web ブラウザの画面から OA 用 TC サーバのメールに URL をコピーするが,二つの TC サーバの間に通信は無い。解答例は“b,c,f,g”である。
TC 端末と TC サーバの間で送受信するのは画面とキーボード・マウスの操作情報だけなので,TC 端末を介して別々の TC サーバの間でデータを渡すこともできない。a・d・h はメールの受信・送信,e はオフィスソフトウェアでの作成とファイルサーバへの保存で,いずれも OA 用 TC サーバの中で完結するので実現できる。
講評は,業務要件を正確に理解する必要性を指摘している。a〜h の一つ一つについて,どの TC サーバで動き,どのサーバと通信する必要があるかを表 2 と突き合わせ,“コピーして貼り付ける”のような目立たない操作(g)も落とさないようにする。
採点講評(IPA)
設問3は,業務要件の実現及びマルウェア感染の仕組みについての問題である。設問3(1)は正答率が低かった。セキュリティ技術者も,業務要件を正確に理解する必要があることを認識してほしい。
設計案 3 において,海外支店 X の PC からインターネット上の Web サイトのファイルを閲覧してマルウェアに感染した場合,及び受信メールの添付ファイルを開いてマルウェアに感染した場合,それぞれマルウェアはどの構成要素上で動作するか。図 4 中の用語で答えよ。
〔Webサイトのファイルを閲覧した場合〕解答例
- 海外支店X用TCサーバ
〔受信メールの添付ファイルを開いた場合〕解答例
- 海外支店X用TCサーバ
解説
本文の根拠
表3 項番14
14:PC 又は TC 端末(海外支店 X)→ 海外支店 X 用 TC サーバ,TC サーバ製品の独自プロトコル。
表3 項番16・17
16:海外支店 X 用 TC サーバ → グループウェアサーバ,グループウェア独自プロトコル。17:海外支店 X 用 TC サーバ → 認証プロキシサーバ,HTTP 及び HTTPS。
設計案 3 で海外支店 X の PC がつなぐのは海外支店 X 用 TC サーバだけで(表 3 項番 14),このサーバはグループウェアサーバへの通信(項番 16)と認証プロキシサーバへの通信(項番 17)を両方もつ。つまり Web ブラウザもグループウェアクライアントも海外支店 X 用 TC サーバ上で動く。したがって,Web サイトのファイルを閲覧した場合も受信メールの添付ファイルを開いた場合も,マルウェアは“海外支店X用TCサーバ”上で動作する。
設計案 3 は,b・c・f・g を実現するために,一つの TC サーバでインターネットアクセスとメール・ファイルサーバの利用を兼ねさせた。その代わり,設計案 2 で OA 用と IA 用に分けた効果は海外支店 X については失われている。
“図 4 中の用語で”とあるので,“IA用TCサーバ”“OA用TCサーバ”や単に“TCサーバ”と答えないよう,表 3 で送信元を確かめる。PC と答えるのも誤りで,PC はビューアとして画面を表示するだけである。
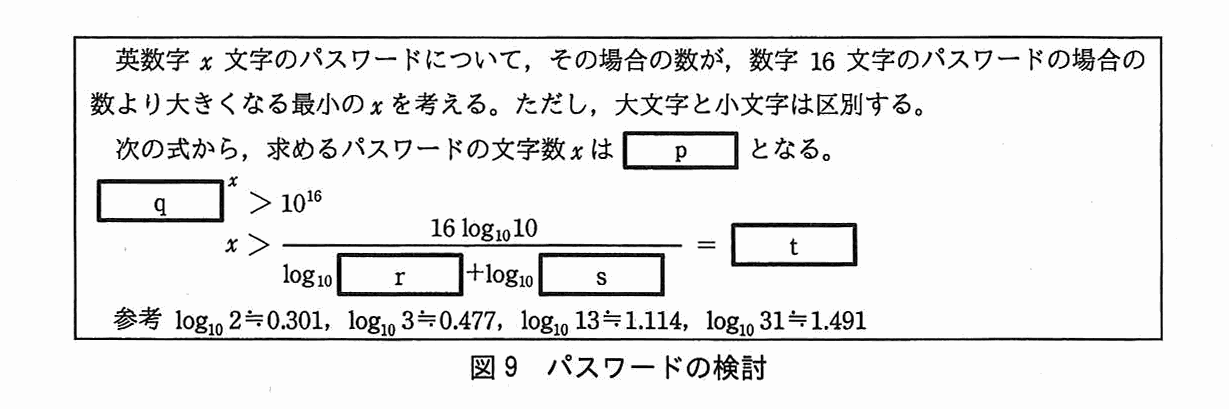
パフォーマンス要件を満たすために必要な回線速度は何 M ビット/秒か。小数第 1 位を四捨五入して整数で答えよ。ここで,回線使用率は 70%とする。また,1M バイト=106 バイト,1M ビット/秒=106 ビット/秒とし,制御データ及びエラーによる再送については,回線使用率の前提条件で考慮されているものとする。
解答例
- 476
解説
本文の根拠
〔業務要件を踏まえた再修正〕
1 融資案件当たりの案件ファイルの合計サイズは,最大 500 M バイトである。海外支店 X では,業務の最繁時間帯の 9:00〜10:00 の間,100 名の従業員が,1 名当たり最大 3 件の共同融資業務を行っており,この業務スピードを維持する必要がある。
表3 項番13
13:SSL プロキシサーバ → インターネット上の Web サーバ,HTTP 及び HTTPS。
最繁時の 1 時間に,100 名が最大 3 件ずつ,1 件当たり最大 500M バイトの案件ファイルをオンラインストレージからダウンロードする。データ量は 100×3×500M バイト=150,000M バイト=1.2×10¹² ビットである。これを 3,600 秒で運ぶと 1.2×10¹²÷3,600≒3.333×10⁸ ビット/秒(約 333.3M ビット/秒)となる。回線使用率 70%なので 333.3÷0.7≒476.19,小数第 1 位を四捨五入して解答例の“476”になる。
設計案 3 では海外支店 X の業務もデータセンタのインターネット接続回線(表 3 項番 13 の SSL プロキシサーバからインターネット上の Web サーバへの通信)を使うので,この帯域を確保する必要がある。本文が,帯域幅の確保に大きなコストが必要になり,海外支店 X は支店固有の回線を継続利用すると結論付けたのはこの数値による。
間違えやすいのは単位で,バイトをビットに直す(×8)ことと,時間を秒に直すことを忘れない。使用率は“必要な帯域÷0.7”のように割って回線速度を大きくする向きで使う(×0.7 にすると小さくなってしまう)。
採点講評(IPA)
設問4は,パフォーマンス検証及びDMZにおけるセキュリティ対策についての問題である。設問4(1)は正答率が低かった。セキュリティ対策の設計においては,セキュリティ以外の非機能要件とのバランスをとることも重要であり,設計したセキュリティ対策が,非機能要件を満たすことを検証する能力を身に付けてほしい。
本文中の下線①を実現するために,図 5 中の海外支店 X の DMZ に追加すべき構成要素を解答群の中から全て選び,記号で答えよ。 解答群 ア DLP サーバ イ IA 用 TC サーバ ウ IPS エ OA 用 TC サーバ オ SSL プロキシサーバ カ TC サーバ キ ウイルスフィルタリングサーバ ク 認証プロキシサーバ
解答例
- ア,ウ,オ,キ,ク
解説
本文の根拠
〔パフォーマンス検証〕
①他の支店と同等の技術的対策を行うこと
図5
DMZ にはメールゲートウェイ C と URL フィルタリングサーバ B があり
図3
DMZ には DLP サーバ,ウイルスフィルタリングサーバ,IPS,メールゲートウェイ A,URL フィルタリングサーバ,認証プロキシサーバ,IA 用 TC サーバ,SSL プロキシサーバがある。
他の支店がインターネットに出るときは,データセンタの DMZ にある DLP サーバ,ウイルスフィルタリングサーバ,IPS,URL フィルタリングサーバ,認証プロキシサーバ,SSL プロキシサーバ,メールゲートウェイを通る。図 5 の海外支店 X の DMZ にはメールゲートウェイ C と URL フィルタリングサーバ B しか無いので,足りない DLP サーバ(ア),IPS(ウ),SSL プロキシサーバ(オ),ウイルスフィルタリングサーバ(キ),認証プロキシサーバ(ク)を追加する。解答例は“ア,ウ,オ,キ,ク”である。
それぞれの役割は本文にある。ウイルスフィルタリングサーバは要件 2,認証プロキシサーバは要件 3,IPS と DLP サーバは要件 4(基盤構築段階・目的遂行段階の通信の制限)と設計案 2 の情報漏えい防止,SSL プロキシサーバは HTTPS 通信を復号してこれらの検査を効かせるために置かれている。
IA 用 TC サーバ,OA 用 TC サーバ,TC サーバは選ばない。海外支店 X は TC 端末に移行せず PC を使い続けると結論付けられており,TC サーバは技術的対策の装置ではない。“全て選べ”なので,SSL プロキシサーバのように他の装置を働かせるための構成要素を落とさない。
設計案 4 において,監査とセキュリティ管理の役割を一つの組織にもたせた場合,どのような不都合が起こるか。30 字以内で述べよ。
解答例
- セキュリティ管理の状況を客観的に監査できないという不具合
解説
本文の根拠
〔パフォーマンス検証〕
新しい OA システムは,国内,海外ともに情報システム部が構築,運用及びセキュリティ管理を行い,情報セキュリティ管理部がセキュリティ管理状況を定期的に監査すること
監査は,管理を行う者から独立した立場で状況を確かめるから意味がある。セキュリティ管理を行う組織が自分の管理状況を監査すると,自分の不備を自分で評価することになり,客観的な監査ができない。解答例は“セキュリティ管理の状況を客観的に監査できないという不具合”である。
本文の承認条件は,構築・運用・セキュリティ管理を情報システム部に,監査を情報セキュリティ管理部に分けている。海外支店 X が“システム運用とセキュリティ管理も含めて”現状のまま継続利用するという案に対し,役割を分けて客観性を確保させたのがこの条件である。
字数は 30 字以内で,解答例は 28 字である。“客観的に(独立して)監査できない”という核を残す。“不正が起きる”“管理が不十分になる”のように監査の客観性に触れない書き方では,設問の“監査とセキュリティ管理の役割を一つの組織に”という問いに答えたことにならない。
採点講評(IPA)
設問5は,監査の客観性についての問題である。正答率は低かった。客観性は監査における重要な要件であることを理解しておいてほしい。
出典:平成27年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)